
Ein einzelner Telekommunikations-Login ist einer der gefährlichsten Schlüssel überhaupt. Dahinter verbergen sich Kundendaten, Abrechnungssysteme und das Netzwerk-Backbone, von dem jede andere Branche abhängt.
Im April 2025 räumte SK Telecom ein, dass Angreifer Authentifizierungsdatensätze ihrer USIM-Karten gestohlen hatten , was 27 Millionen Abonnenten betraf. Die Schadsoftware war jahrelang unentdeckt geblieben. Wochen zuvor hatte das FBI vor einer Kampagne gewarnt, die KI-generierte Sprach- und Textnachrichten einsetzte, um Opfer zur Preisgabe ihrer Zugangsdaten zu verleiten. Die Angreifer überwinden keine Firewalls; sie loggen sich ein, und die Passwörter funktionieren nicht.
Laut Verizons DBIR 2025 ist der menschliche Faktor für 60 % der Sicherheitsvorfälle verantwortlich, wobei gestohlene Zugangsdaten mit 22 % die häufigste Zugriffsmethode darstellen . MFA schließt diese Lücke: 99.9 % der kompromittierten Konten nutzen sie nicht.
Warum benötigen Telekommunikationsunternehmen MFA?
Ein Telekommunikationsanbieter verteidigt nicht nur einen einzigen Perimeter. Er schützt gleichzeitig Netzwerkbetriebszentren, Kundenportale, OSS/BSS-Plattformen, Remote-Techniker, Cloud-Workloads, die 5G-Kerninfrastruktur und eine Vielzahl von Drittanbietern. Jeder dieser Punkte stellt einen Zugriffspunkt dar, und jeder Zugriffspunkt, der lediglich durch ein Passwort geschützt ist, birgt ein Sicherheitsrisiko.
Das Problem ist, dass Passwörter vorhersehbar versagen. Sie werden durch Phishing abgefangen, wiederverwendet, geleakt und verkauft. Gelangen gültige Zugangsdaten erst einmal in die falschen Hände, kann ein Angreifer sich als legitimer Benutzer ausgeben, und keine Firewall kann ihn aufhalten. Die Gefährdung durch Sicherheitslücken in der Lieferkette verschärft das Problem: Die Beteiligung von Drittanbietern an Sicherheitsvorfällen verdoppelt sich jährlich und wird laut DBIR 2025 voraussichtlich etwa 30 % aller Fälle ausmachen.
Die Multi-Faktor-Authentifizierung (MFA) schließt diese Lücke. Durch die Anforderung eines zweiten (oder dritten) Faktors zusätzlich zum Passwort werden Zugangsdatendiebstahl, Phishing und Kontoübernahmen verhindert, selbst wenn das Passwort selbst kompromittiert wurde. Dieser Schutz ist besonders wichtig für die risikoreichsten Bereiche in der Telekommunikation: den administrativen Fernzugriff auf Netzwerkgeräte, 5G- und Cloud-Infrastruktur sowie privilegierte Konten, die das Netzwerk selbst rekonfigurieren können.
Häufige Sicherheitsherausforderungen, zu deren Bewältigung MFA in der Telekommunikation beiträgt
Die Bedrohungen für die Telekommunikationsbranche sind nicht abstrakt. Hier erfahren Sie, womit die Netzbetreiber konfrontiert sind und wie die Multi-Faktor-Authentifizierung (MFA) die Situation verändert.
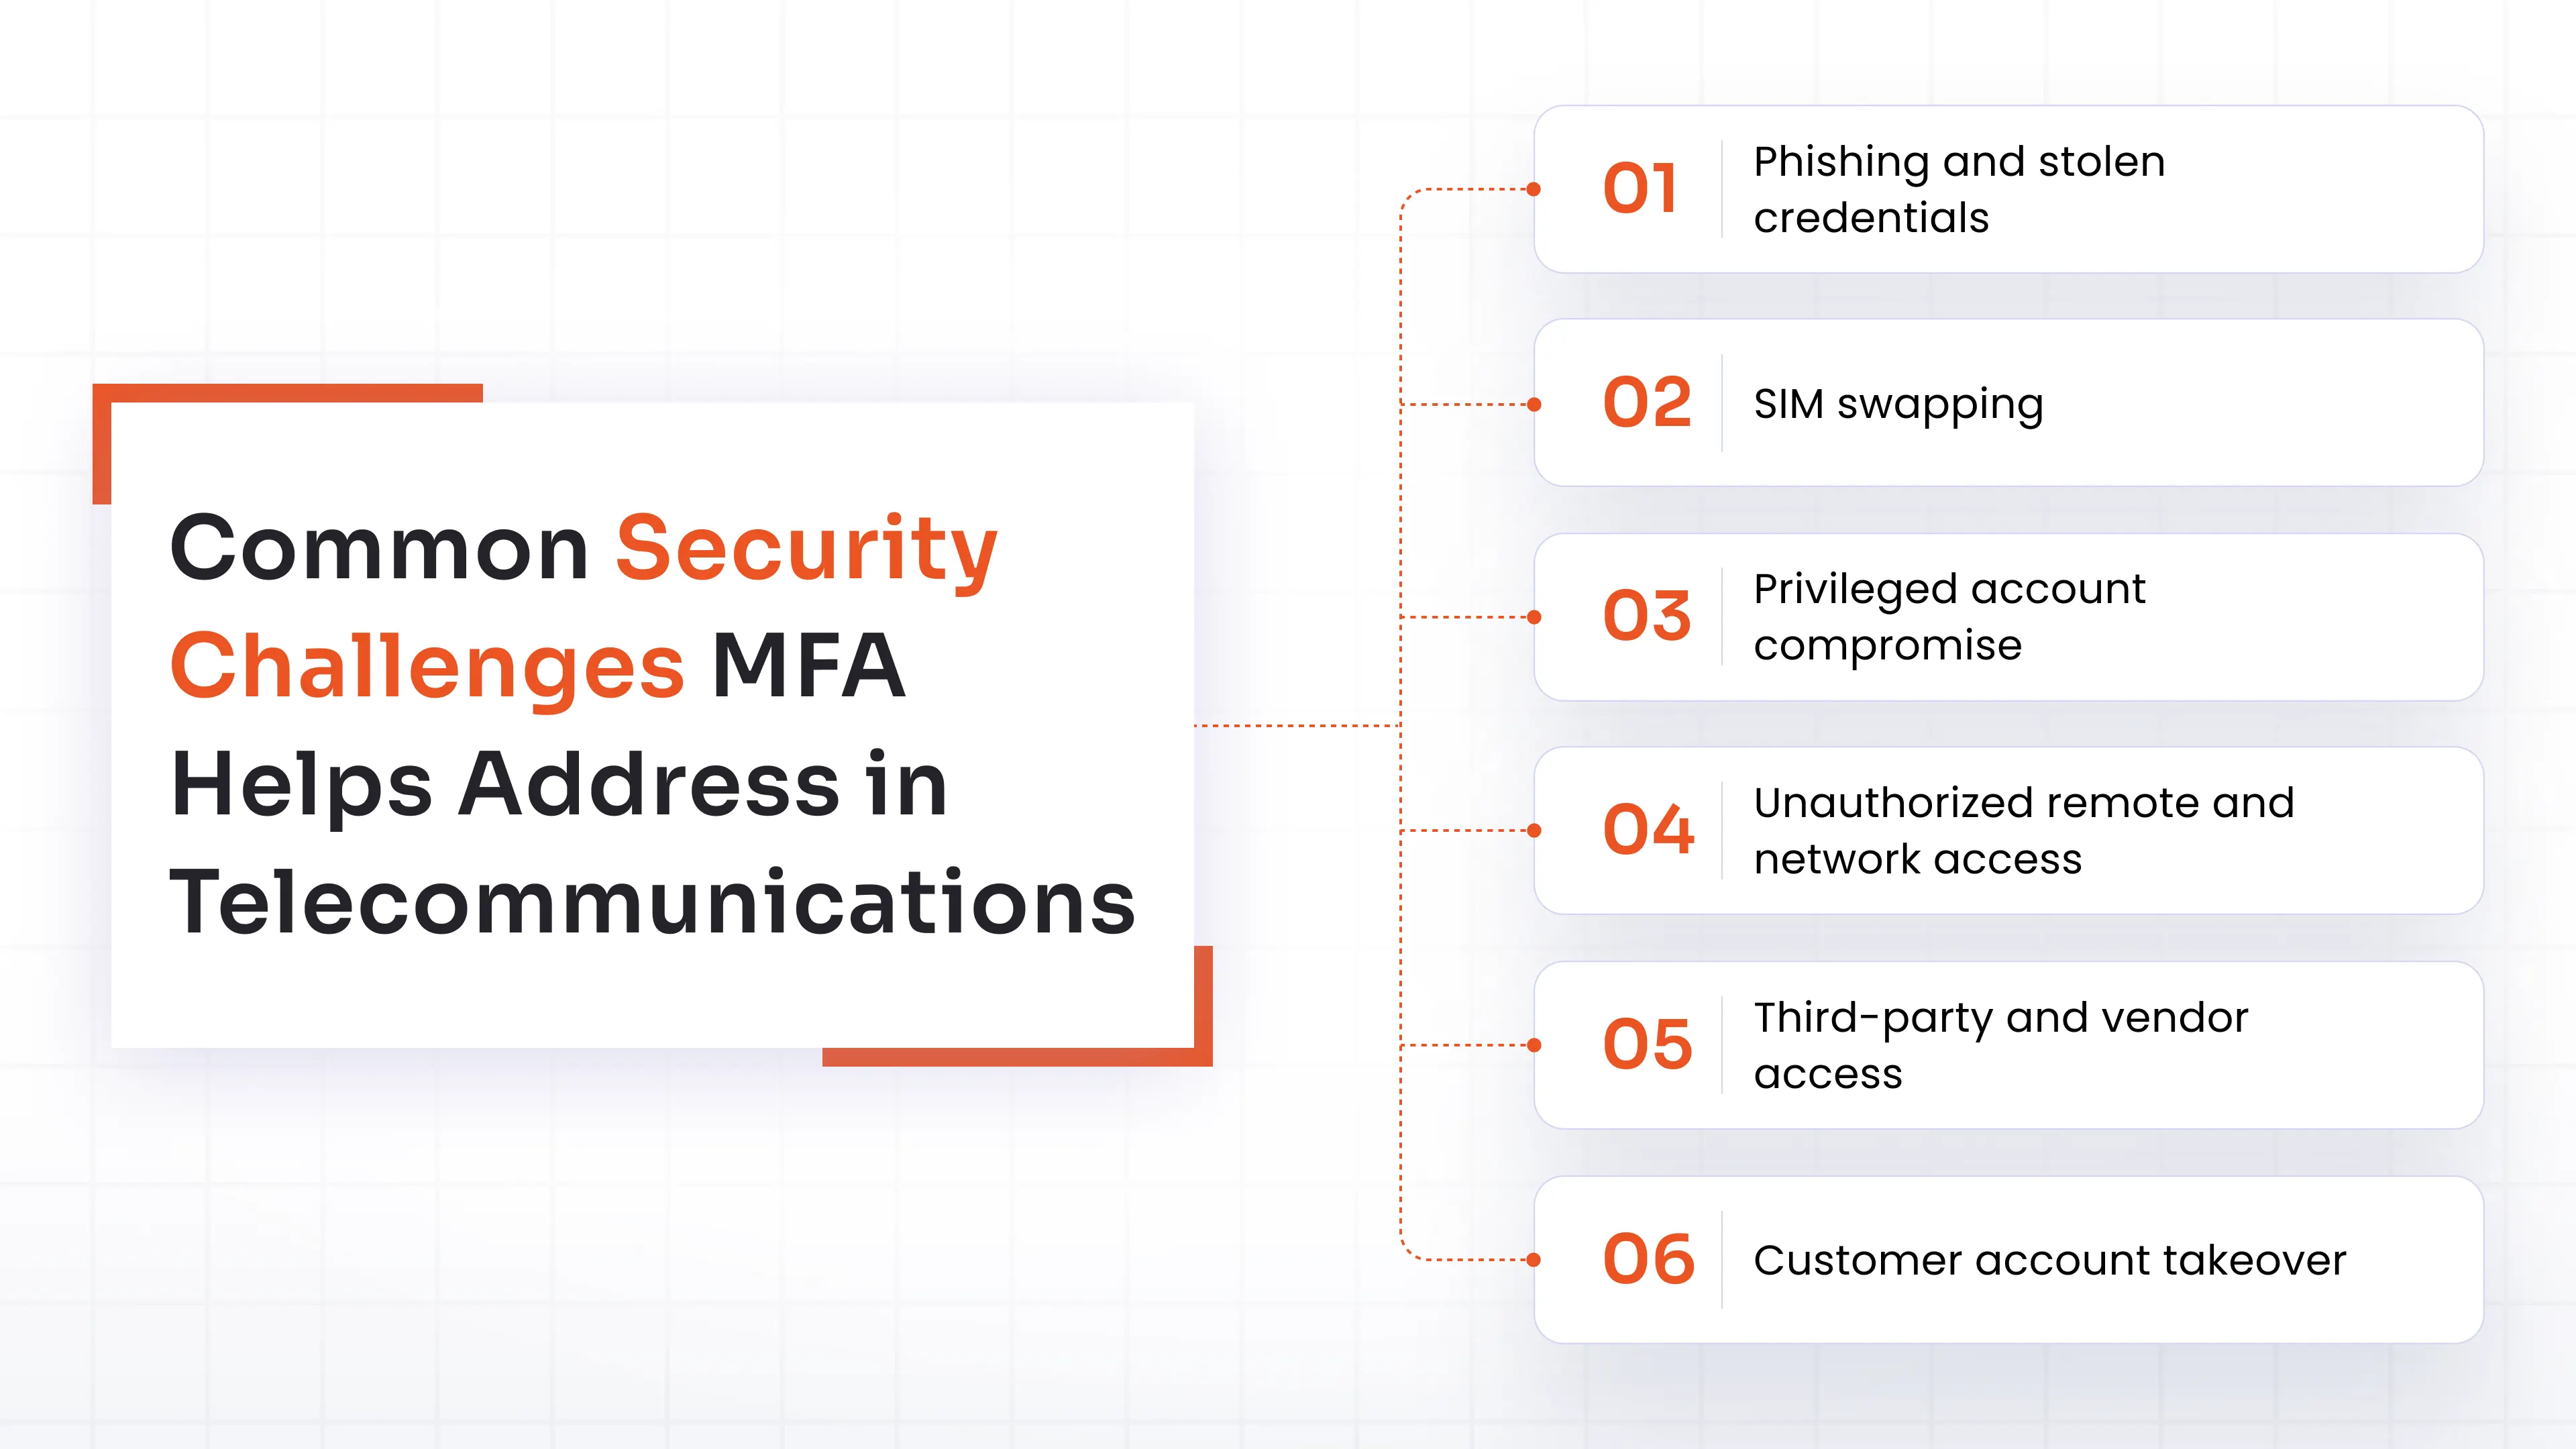
1. Phishing und gestohlene Zugangsdaten
Angreifer nutzen Phishing-Angriffe , um Mitarbeiter zur Herausgabe von Zugangsdaten zu verleiten, oder kaufen einfach geleakte Zugangsdaten. Die Zwei-Faktor-Authentifizierung (MFA) verhindert die Wiederverwendung von Passwörtern, indem sie einen zweiten Faktor verlangt, über den der Angreifer nicht verfügt.
2. SIM-Karten-Tausch
Eine bekannte, speziell im Telekommunikationsbereich verbreitete Angriffsmethode ist SIM-Swapping . Dabei überträgt ein Betrüger die Telefonnummer eines Opfers auf eine von ihm kontrollierte SIM-Karte, wodurch er SMS-Codes abfangen und unter Umständen Konten übernehmen kann. Die Lehre daraus ist wichtig: Zwei-Faktor-Authentifizierung (2FA) ist hilfreich, aber die Wahl der Methode ist von entscheidender Bedeutung (mehr dazu weiter unten).
3. Kompromittierung eines privilegierten Kontos
Netzwerkadministratoren haben die Kontrolle über das System. Die Multi-Faktor-Authentifizierung (MFA) für privilegierte Zugriffe stellt sicher, dass ein gestohlenes Administratorpasswort allein nicht ausreicht, um das Kernsystem neu zu konfigurieren.
4. Unbefugter Fern- und Netzwerkzugriff
Techniker greifen von überall auf sensible Infrastrukturen zu. Die Multi-Faktor-Authentifizierung (MFA) auf VPN- und Netzwerkgeräten stellt sicher, dass es sich bei einer Remote-Sitzung tatsächlich um Ihren Techniker handelt.
5. Zugriff von Drittanbietern und Anbietern
Lieferkettenangriffe und die Kompromittierung von Lieferantenkonten stellen wichtige Einfallstore für Angreifer dar. Die Multi-Faktor-Authentifizierung (MFA) für Lieferantenkonten trägt dazu bei, den Schaden zu begrenzen, falls die Zugangsdaten eines kompromittierten Partners für unbefugten Zugriff missbraucht werden.
6. Übernahme des Kundenkontos
Abonnentenportale sind ständige Ziele von Credential Stuffing . Die Multi-Faktor-Authentifizierung (MFA) bei Kundenanmeldungen verhindert, dass Angreifer aus kompromittierten Passwortlisten Profit schlagen.
Wo können Telekommunikationsunternehmen MFA einsetzen?
MFA ist keine einfache Aktivierungs-/Deaktivierungsfunktion. Es handelt sich um eine Sicherheitsebene, die Sie auf jeden Zugriffspunkt in Ihrer Umgebung anwenden.
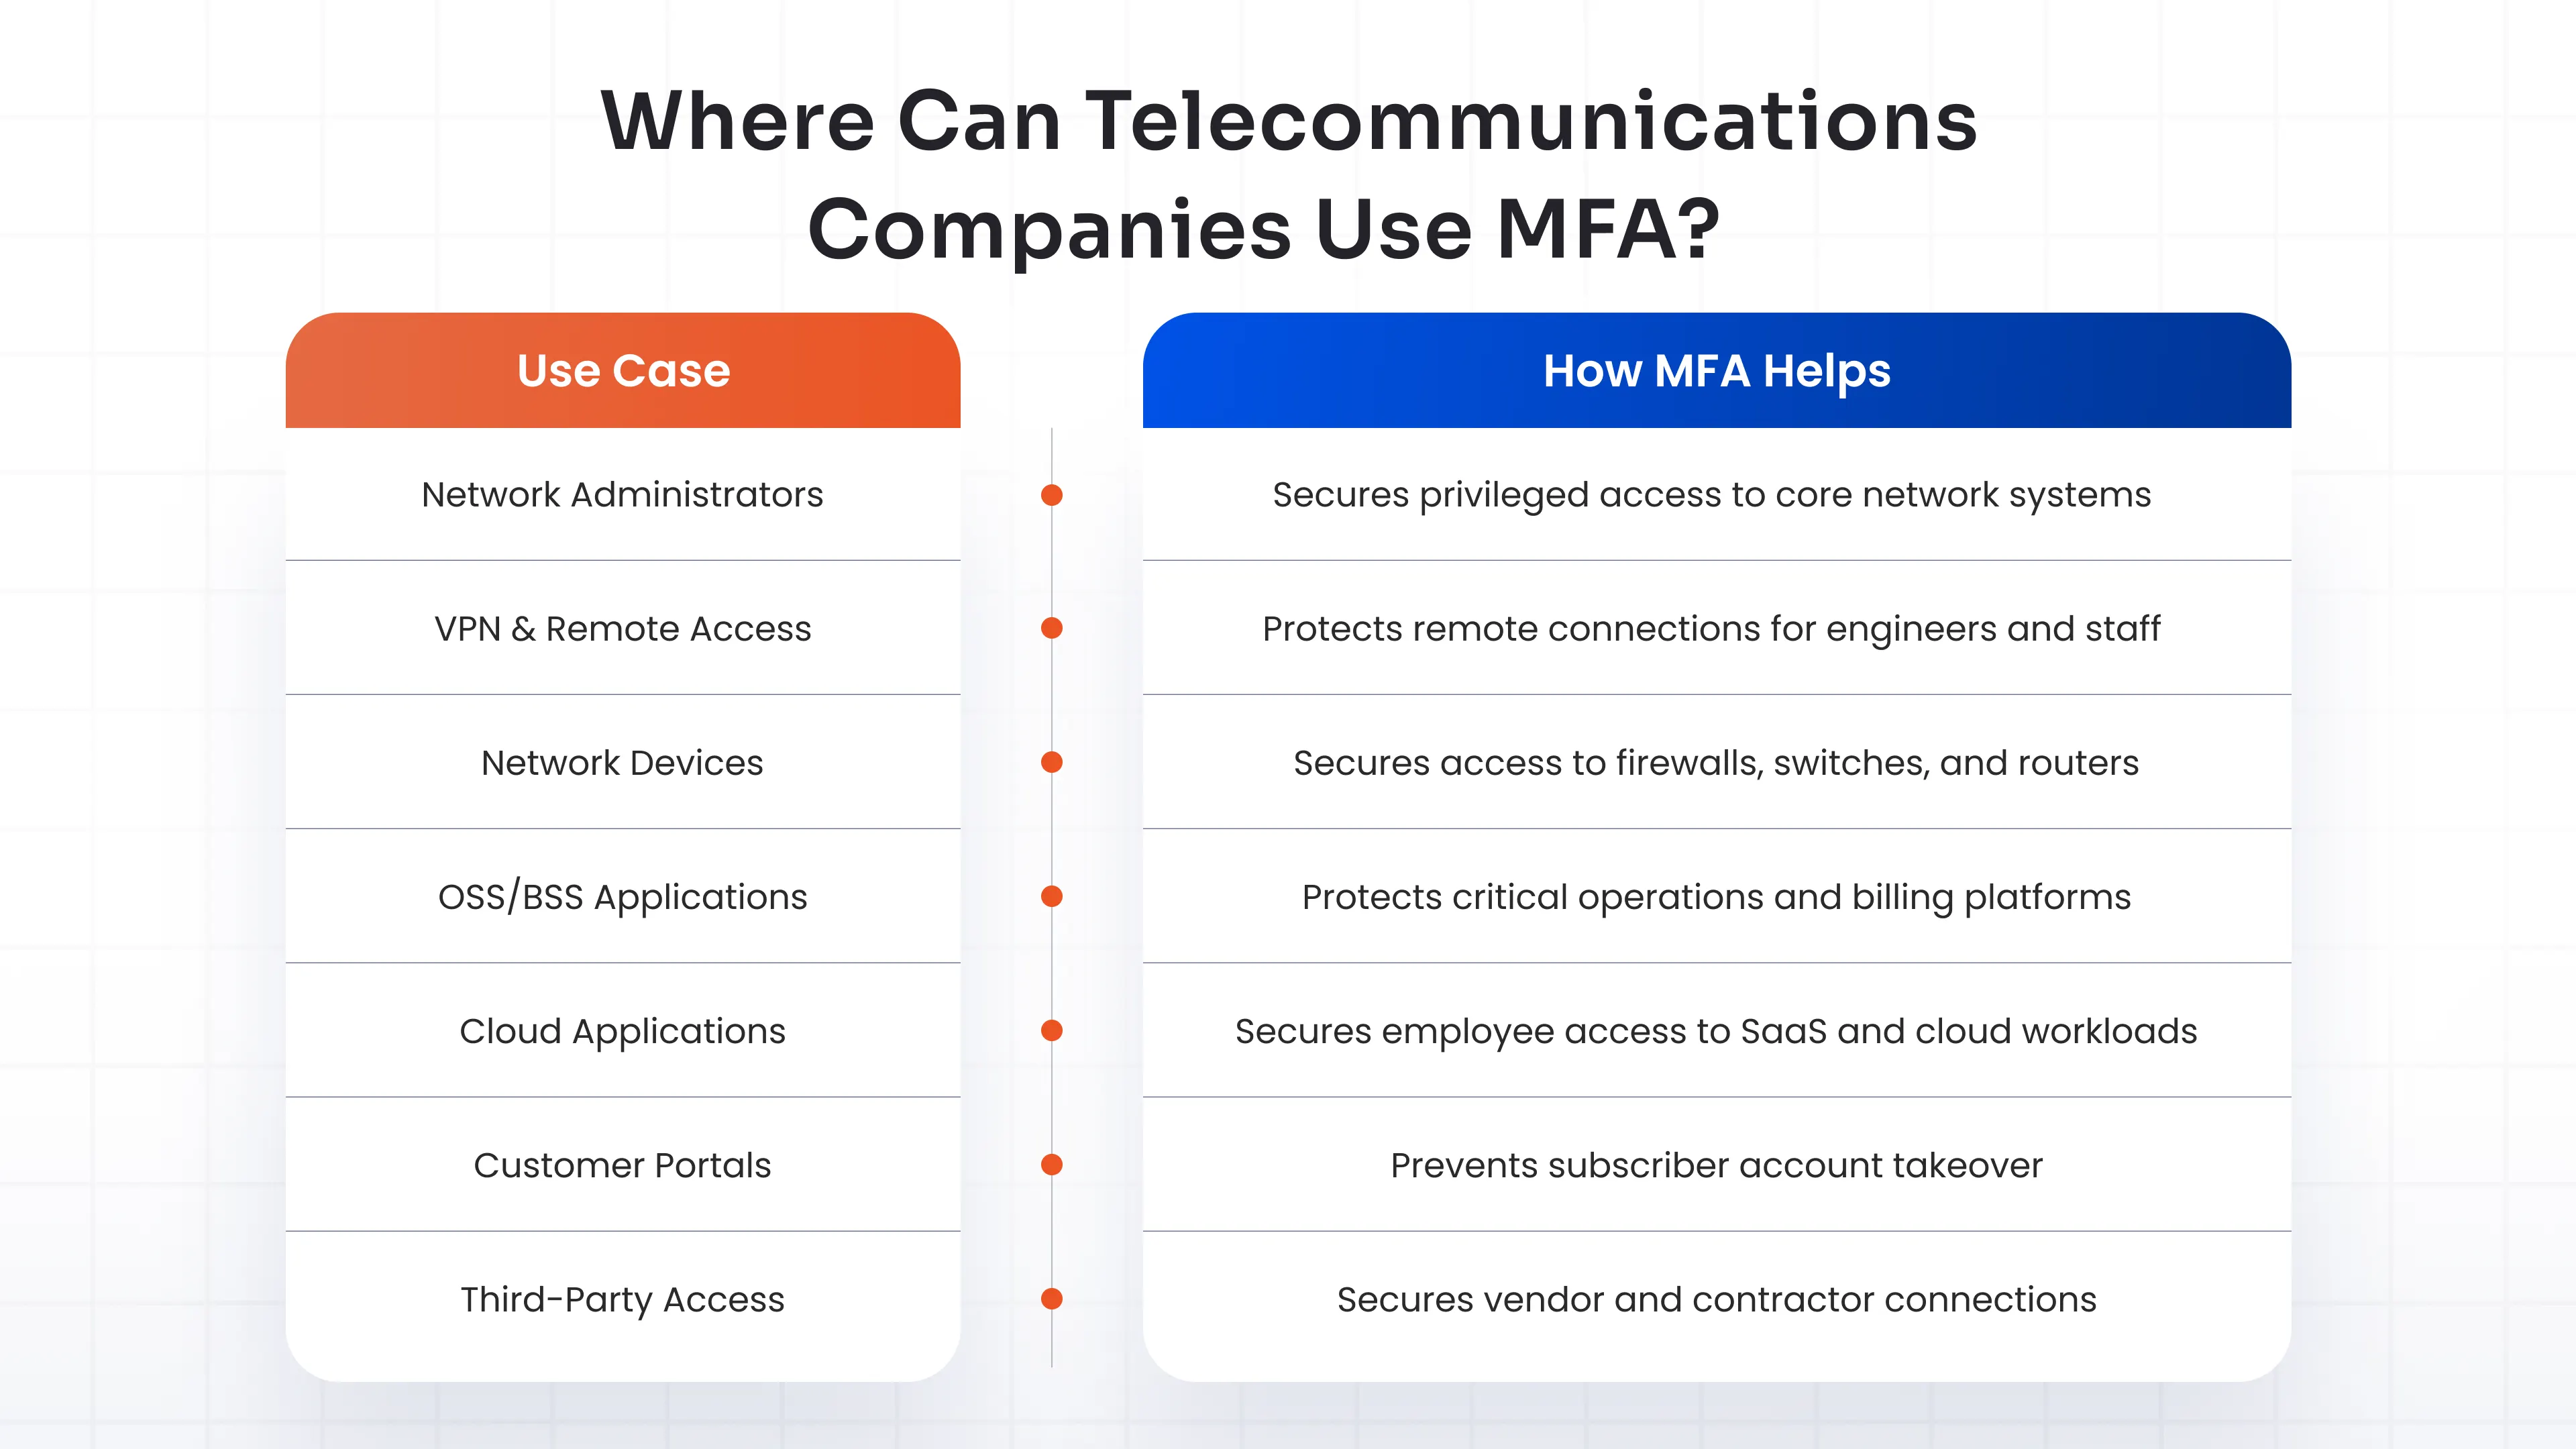
miniOrange erweitert die Multi-Faktor-Authentifizierung (MFA) über VPN MFA und RADIUS / TACACS+ Integrationen auf alle diese Geräte, sodass Sie nicht für jede Oberfläche separate Tools zusammenfügen müssen.
Welche MFA-Methoden eignen sich am besten für die Telekommunikation?
Nicht jede Anmeldung birgt das gleiche Risiko, daher benötigt auch nicht jede Anmeldung den gleichen Sicherheitsfaktor. Ein Kunde, der seine Rechnung prüft, und ein Netzwerkadministrator, der das 5G-Kernnetz neu konfiguriert, befinden sich an entgegengesetzten Enden des Risikospektrums. Der richtige Ansatz passt die MFA-Methoden an den Benutzertyp, die Sensibilität des Zugriffs und die erforderliche Phishing-Resistenz an.
1. Authentifizierungs-Apps und OTP
Zeitbasierte Einmalpasswörter (TOTP), die von einer Authentifizierungs-App generiert werden , bilden eine solide Grundlage für alltägliche Mitarbeiter-Logins, den Zugriff des Abrechnungsteams und interne Tools, die nicht auf den Netzwerkkern zugreifen.
Sie funktionieren offline, lassen sich problemlos in großem Umfang implementieren und verhindern grundlegende Credential-Stuffing-Angriffe. Da sie allein keinen Schutz vor Phishing bieten, eignen sie sich am besten für Systeme mit geringem Risiko und hohem Zugriffsaufkommen, nicht jedoch für administrative oder netzwerkseitige Systeme.
2. Mitteilungen
Die Push-basierte Authentifizierung sendet eine Bestätigungsaufforderung direkt an ein registriertes Gerät – ohne dass ein Code eingegeben werden muss. Für Mitarbeiter, die sich dutzende Male täglich über OSS/BSS-Plattformen und interne Anwendungen anmelden, ist Push die schnellste Option und immer noch sicherer als ein Passwort allein.
Kombinieren Sie es mit adaptiven Richtlinien, damit wiederholte Genehmigungsanfragen (ein Zeichen für MFA-Müdigkeitsangriffe) gekennzeichnet und nicht einfach abgenickt werden.
3. FIDO2 und Passkeys
FIDO2 und Passkeys gehören zu den resistentesten Sicherheitsmaßnahmen gegen Phishing und weisen den Weg in die Zukunft der Telekommunikationssicherheit. Anstatt eines Codes oder Links, den ein Angreifer abfangen oder fälschen kann, bindet FIDO2 einen kryptografischen Schlüssel an die legitime Anmeldeseite. Dadurch kann eine gefälschte Anmeldung oder ein verpasster Anruf die Authentifizierung nicht abschließen.
Dies ist insbesondere im Telekommunikationssektor relevant, da Social Engineering und KI-generiertes Voice-Phishing häufig gegen Mitarbeiter von Telekommunikationsanbietern eingesetzt werden. FIDO2 und Passkeys eignen sich hervorragend für Netzwerkadministratoren, den Zugriff auf OSS/BSS-Systeme und alle Konten mit Kernnetzwerkzugriff.
4. Sicherheitsschlüssel und Hardware-Token
Physische Sicherheitsschlüssel bieten denselben Schutz vor Phishing-Angriffen auch in Umgebungen, in denen ein Telefon unpraktisch ist, z. B. in gemeinsam genutzten Rechenzentren, gesicherten Einrichtungen oder für Administratoren, die mehrere privilegierte Konten verwalten. Ein Hardware-Token kostet nur einen Bruchteil dessen, was ein einzelnes kompromittiertes Administrator-Login im gesamten Netzwerk gefährden kann.
5. Biometrie
Fingerabdruck- und Gesichtserkennung unterstützen die biometrische Authentifizierung für passwortlosen Mitarbeiterzugriff und zunehmend auch für kundenorientierte Apps. Sie eliminieren den Aufwand für das Zurücksetzen von Passwörtern und lassen sich gut mit gerätebasierten FIDO2-Abläufen kombinieren, sind aber weiterhin von der Sicherheit des jeweiligen Geräts abhängig.
6. SMS- und E-Mail-OTP
SMS- und E-Mail-Codes sind bekannt und einfach einzusetzen, weshalb sie in Kundenportalen und älteren Systemen weit verbreitet sind. Sie bergen jedoch erhebliche Schwachstellen, die in der Telekommunikationsbranche besonders schwerwiegend sind: Durch SIM-Swapping kann ein Angreifer die Rufnummer eines Opfers portieren und den Code direkt abfangen, und SMS-basierte Aufforderungen sind weiterhin ein beliebtes Ziel für Phishing- und Vishing-Angriffe.
Da Telekommunikationsanbieter selbst die Infrastruktur für SIM-Swapping-Angriffe darstellen, sollten SMS/E-Mail-OTP nur als Ausweichlösung für ältere oder wirklich risikoarme Anmeldeverfahren und niemals als Methode zum Schutz von administrativen, Netzwerk- oder privilegierten Zugriffen betrachtet werden.
7. Smartcards und CAC-Authentifizierung
Smartcard- und CAC-Authentifizierung (Common Access Card) eignen sich für Hochsicherheitsumgebungen, sicherheitsnahe Bereiche oder Einrichtungen, in denen Mitarbeiter bereits über einen physischen Zugangsausweis verfügen. Das Zertifikat ist an die Karte gebunden, sodass es weder Phishing-Angriffe noch Fernzugriffe von Angreifern gibt.
Eine solide Telekommunikationsstrategie nutzt bequeme Methoden wie OTP und strebt einen breiten Zugang für Mitarbeiter und Kunden an, während FIDO2, Sicherheitsschlüssel und zertifikatsbasierte Authentifizierung – die wirklich phishingresistenten Optionen – Netzwerkadministratoren, privilegierten Konten und allem, was mit dem Kernsystem in Berührung kommt, vorbehalten bleiben.
Erkunden Sie alle Optionen auf der miniOrange MFA- Methodenseite, um Methoden Ihren Benutzergruppen zuzuordnen.
Bewährte Verfahren zur Implementierung von MFA in der Telekommunikation
Die erfolgreiche Einführung von MFA erfordert sowohl strategische als auch technologische Maßnahmen. Einige Prinzipien, die sich stets bewährt haben:
1. Beginnen Sie mit privilegierten Konten und Netzwerkadministratorkonten: Dies sind die wertvollsten Ziele, schützen Sie sie daher zuerst mit Ihren stärksten Sicherheitsmaßnahmen.
2. Verwenden Sie phishingresistente MFA für risikoreiche Zugriffe: Für Kernnetzwerke, OSS/BSS und Administratoranmeldungen schaltet eine phishingresistente MFA-Lösung wie FIDO2 und Sicherheitsschlüssel die Phishing- und Vishing-Taktiken ab, die SMS-Codes aushebeln.
3. Sicheres VPN und Fernzugriff: Jede Fernzugriffssitzung auf Ihre Infrastruktur sollte eine Multi-Faktor-Authentifizierung (MFA) erfordern, ohne Ausnahme.
4. Implementieren Sie eine adaptive, risikobasierte Authentifizierung: Verstärken Sie die Verifizierung nur dann, wenn Risikosignale dies erfordern. Eine adaptive MFA-Lösung analysiert IP-Adresse, Gerät, Standort und Verhalten, sodass vertrauenswürdige Anmeldungen reibungslos funktionieren, während Anomalien erkannt werden.
5. Integrieren Sie MFA in Ihre bestehende Systemarchitektur: Wähle ein Multi-Faktor-Authentifizierungssoftware (MFA) das hängt mit Ihrem zusammen IAM, SSO, RADIUS und Netzwerkinfrastruktur anstatt einer isolierten Lösung.
6. Sichere Wiederherstellungsoptionen bereitstellen: Backup-Methoden verhindern, dass legitime Benutzer ausgesperrt werden, ohne Angreifern einen leichten Zugangspunkt zu eröffnen.
7. Überwachung der Authentifizierungsaktivitäten: Audit-Protokolle und Echtzeitüberwachung verwandeln Ihre MFA-Ebene in ein Erkennungswerkzeug und nicht nur in eine Kontrollinstanz.
Warum miniOrange MFA für Telekommunikation wählen?
miniOrange ist speziell für das heterogene und risikoreiche Umfeld von Telekommunikationsanbietern konzipiert. Dafür gibt es einige Gründe:
- Mehr als 15 MFA-Methoden auf einer einzigen Plattform, sodass Sie ein einheitliches Tool verwenden und Faktoren je nach Rolle und Risiko anpassen können.
- FIDO2, Passkeys und Sicherheitsschlüssel für phishingresistenten, hochsicheren Zugang
- Push-Benachrichtigungen und Authentifizierungs-Apps für eine reibungslose, alltägliche Mitarbeiterauthentifizierung
- Biometrische Authentifizierung und Hardware-Token für passwortlose und hochsichere Szenarien
- Adaptive MFA-Lösung das basierend auf aktuellen Risikosignalen die Entscheidung „Zulassen“, „Anfechten“ oder „Verweigern“ auslöst.
- VPN-MFA, Windows-MFALinux-MFA und Netzwerk-MFA über die gesamte Zugangsfläche
- RADIUS- und TACACS+-Integrationen um Firewalls, Switches und Router ohne separates Proxy-Modul zu sichern
- Cloud-, On-Premise- und Hybridbereitstellung passend zu Ihrer jeweiligen Umgebung.
- Zentralisierte Authentifizierung und Richtlinienverwaltung für eine einheitliche Steuerung an jedem Zugriffspunkt
Fazit
Telekommunikationsanbieter sehen sich einer Bedrohungslandschaft gegenüber, in der ein einziges gestohlenes Passwort Millionen von Kunden gefährden kann, wie der Datenverlust bei SK Telecom im Jahr 2025 schmerzlich verdeutlichte. Passwörter allein reichen dafür nicht mehr aus. Multi-Faktor-Authentifizierung (MFA), die für Netzwerkadministratoren, VPNs, Netzwerkgeräte, Anwendungen, Kundenportale und den Zugriff von Anbietern eingesetzt wird und auf Phishing-resistenten Methoden für besonders risikoreiche Anmeldungen basiert, ist die bewährte und praktische Sicherheitsmaßnahme, die den Diebstahl von Zugangsdaten verhindert, bevor es zu einem Sicherheitsvorfall kommt.
Sind Sie bereit, jeden Zugangspunkt in Ihrem Netzwerk abzusichern? Vereinbaren Sie noch heute eine Demo mit dem miniOrange-Team.
Häufig gestellte Fragen
Was ist MFA im Telekommunikationsbereich?
Es handelt sich um eine Sicherheitsebene, die von Telekommunikationsnutzern die Bestätigung ihrer Identität mit zwei oder mehr Faktoren zusätzlich zum Passwort verlangt und so Netzwerke, Anwendungen, Mitarbeiter und Kundenkonten vor unberechtigtem Zugriff schützt.
Ist SMS-basierte MFA für Telekommunikationsunternehmen sicher?
SMS sind zwar besser als Passwörter allein, aber anfällig für SIM-Swapping und Phishing. Für Administratoren und netzwerkkritische Zugriffe sollten Sie stattdessen phishingresistente Methoden wie FIDO2 oder Sicherheitsschlüssel verwenden.
Wie können Telekommunikationsunternehmen die Sicherheit von Remote-Netzwerkadministratoren durch MFA gewährleisten?
Setzen Sie MFA für VPN- und privilegierte Konten mit starken, phingresistenten Faktoren ein, integrieren Sie es in RADIUS und die Netzwerkinfrastruktur und fügen Sie adaptive Richtlinien hinzu, die risikoreiche Anmeldungen hinterfragen.
Welche MFA-Methode eignet sich am besten für Telekommunikationsunternehmen?
Das hängt vom Risiko ab. Verwenden Sie FIDO2, Passkeys oder Sicherheitsschlüssel für privilegierte und administrative Zugriffe und Authentifizierungs-Apps oder Push-Benachrichtigungen für die Anmeldung der übrigen Belegschaft.



Hinterlasse einen Kommentar