
Der Bildungssektor ist mittlerweile der weltweit am häufigsten angegriffene Sektor. Check Point Research verzeichnete zwischen Januar und Juli 2026 durchschnittlich 4,696 wöchentliche Cyberangriffe pro Bildungseinrichtung – mehr als doppelt so viele wie im branchenübergreifenden Durchschnitt und rund 70 % mehr als im öffentlichen Sektor, dem nächsthäufigsten Zielgebiet. Fast keiner dieser Angriffe durchbricht Firewalls. Die Angreifer loggen sich mit Passwörtern ein, die durch Phishing und Datendiebstahl erbeutet wurden.
Der Schaden ist immens, weil hinter einem einzigen Bildungs-Login so viele Daten verborgen sind: das Studierendeninformationssystem, das Lernmanagementsystem (LMS), E-Mails, Finanzhilfen, Gehaltsabrechnungen und Forschungsdaten – oft alles gleichzeitig. Der PowerSchool-Datendiebstahl im Dezember 2024 legte Datensätze von über 60 Millionen Studierenden und 10 Millionen Lehrkräften offen. Auslöser war ein gestohlener Zugangscode eines externen Dienstleisters auf einem Supportportal ohne Zwei-Faktor-Authentifizierung.
Passwörter allein waren für solche Fälle nie ausgelegt. Eine einzige Universität registriert im August mehr Nutzer als die meisten Unternehmen in einem Jahrzehnt – die meisten davon über private Geräte, die nicht von der IT-Abteilung verwaltet werden. Bei diesem Umfang wird zwangsläufig ein Passwort kompromittiert. Die einzige Frage ist, ob dieses Passwort ausreicht, um Zugriff zu erhalten.
Die Multi-Faktor-Authentifizierung (MFA) im Bildungsbereich schließt diese Lücke. Durch die Anforderung eines zweiten Identitätsnachweises zusätzlich zum Passwort macht MFA gestohlene Zugangsdaten unbrauchbar. Microsoft Research hat eine Reduzierung des Risikos von Kontokompromittierungen um 99.22 % gemessen, und die MFA lässt sich nahtlos in Ihre bestehenden Systeme integrieren.
Warum benötigen Bildungseinrichtungen eine Multi-Faktor-Authentifizierung?
CISA beschreibt Schulen als „zielreich, aber cyberarm“: Institutionen, die über enorme Mengen sensibler Daten verfügen, aber selten die Budgets oder das Personal haben, um diese zu schützen.
Die Zahlen sprechen für sich:
- 82 % der Schulen der Klassenstufen K-12 Laut dem Center for Internet Security kam es in den USA zwischen Juli 2023 und Dezember 2024 zu mindestens einem Cyberangriff.
- Das Verizon 2025 Untersuchungsbericht zu Datenschutzverletzungen Im Bildungsbereich wurden 1,075 Sicherheitsvorfälle registriert, 851 davon mit bestätigter Datenweitergabe. Systemangriffe, menschliches Versagen und Social Engineering waren für rund 80 % dieser Verstöße verantwortlich.
- Das PowerSchool-Sicherheitslücke im Dezember 2024 Die offengelegten Datensätze von mehr als 60 Millionen Schülern und rund 10 Millionen Lehrern erinnern daran, dass ein einziger kompromittierter Zugangsdatensatz auf einer Bildungsplattform Auswirkungen auf Tausende von Schulbezirken haben kann.
- Comparitech fand heraus, dass Die durchschnittliche Lösegeldforderung für Bildungseinrichtungen erreichte im Jahr 2025 464,000 US-Dollar.Bei den bestätigten Angriffen wurden 3.9 Millionen Datensätze offengelegt, 27 % mehr als im Vorjahr.
Was die Angreifer bezwecken:
Bildungseinrichtungen speichern eine ungewöhnlich große Menge wertvoller Daten hinter einem einzigen Login:
- Schülerakten und personenbezogene Daten (PII)
- Personal-, Gehalts- und Identitätsdaten der Fakultätsmitglieder und Mitarbeiter
- Forschungsdaten und geistiges Eigentum
- Informationen zu Finanzhilfen, Studiengebühren und Zahlungen
- Lernmanagementsysteme (LMS) und Studentenportale
- E-Mail- und Kollaborationsplattformen
- Verwaltungs- und ERP-Systeme
Wie sie hineinkommen:
Phishing, Credential-Stuffing und Kontoübernahmen sind weiterhin die häufigsten Einfallstore. Sie alle zielen auf Passwörter ab, nicht auf die Infrastruktur. Einmal im System, eskalieren die Angreifer zu Ransomware, Datendiebstahl und Erpressung.
Der Bildungssektor verschärft dieses Problem strukturell. Institutionen verwalten riesige, sich ständig verändernde Nutzergruppen: Jedes Semester schreiben sich neue Studierende ein, Lehrbeauftragte kommen und gehen, und Alumni-Konten bleiben bestehen. Die meisten Hochschulen nutzen zudem BYOD-Umgebungen (Bring Your Own Device), in denen die IT-Abteilung wenig Kontrolle über die Endgeräte hat. Passwörter waren nie dafür ausgelegt, all dies zu schützen. Deshalb muss die digitale Sicherheit für Bildungseinrichtungen heute mit der Identitätsprüfung beginnen.
Was ist Multi-Faktor-Authentifizierung (MFA) im Bildungsbereich?
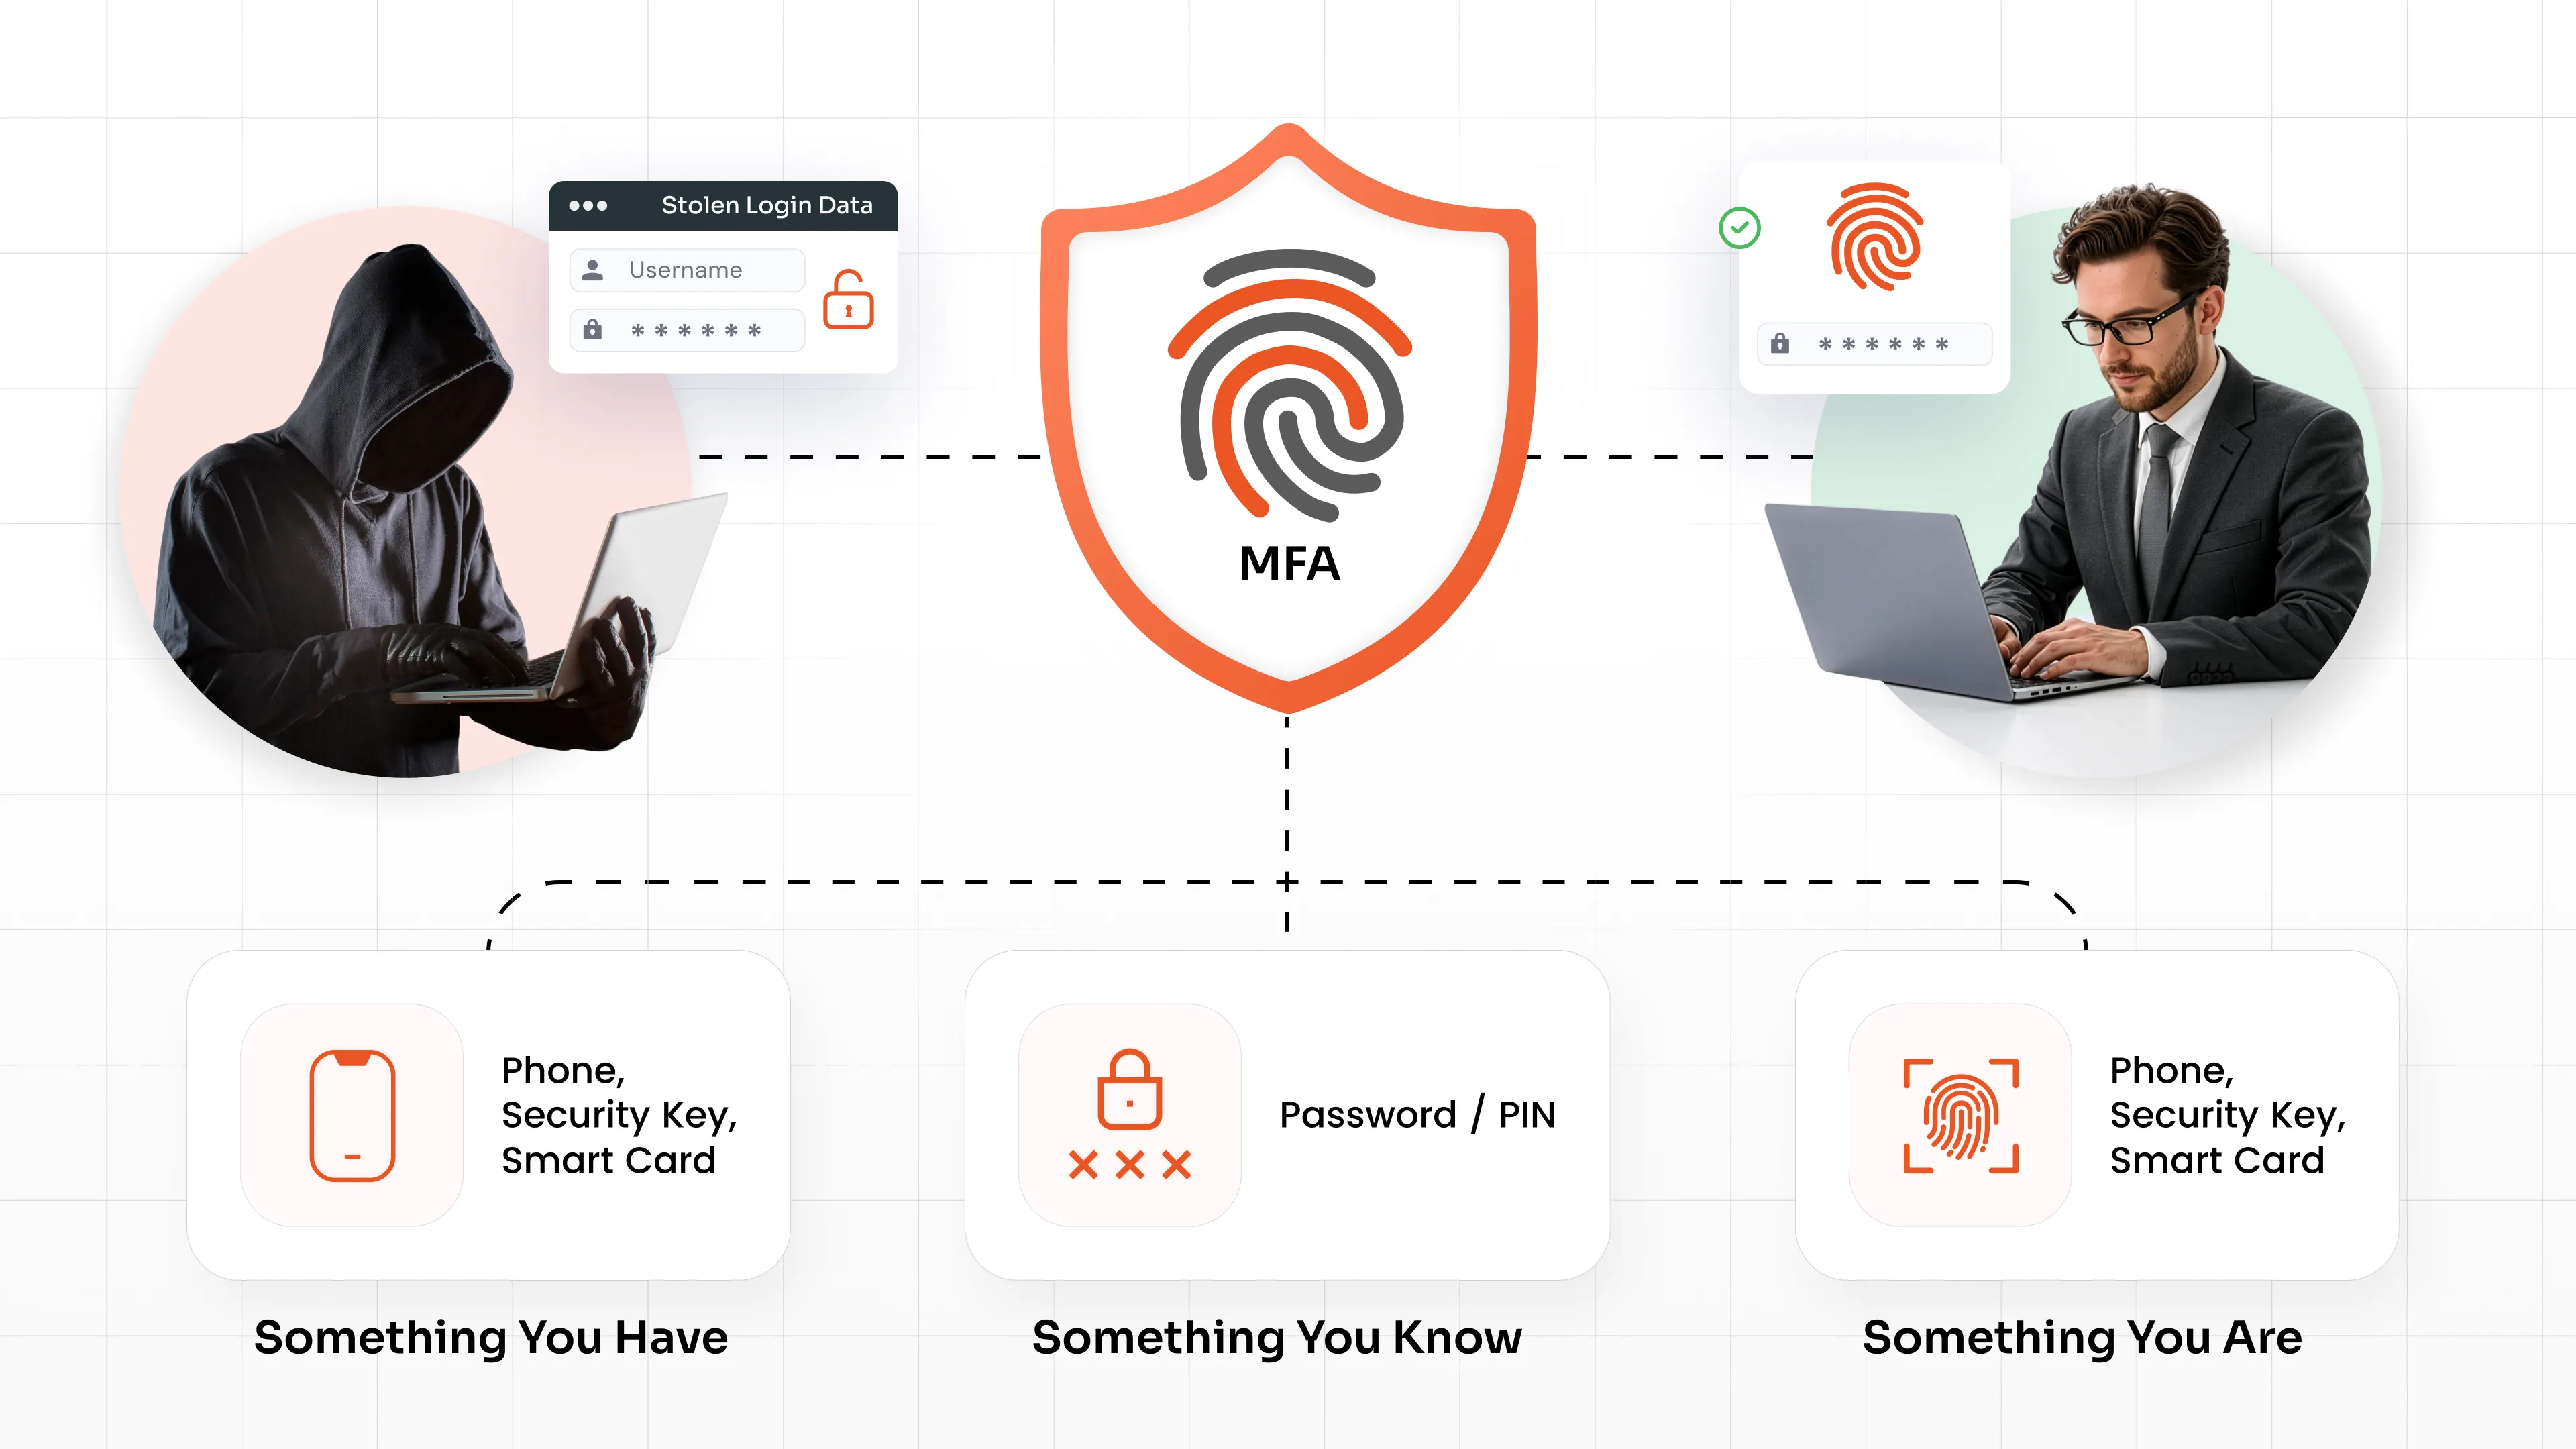
Die Multi-Faktor-Authentifizierung im Bildungsbereich ist ein Sicherheitsverfahren, das von Benutzern – ob Studenten, Dozenten, Mitarbeiter oder Administratoren – verlangt, ihre Identität mit zwei oder mehr unabhängigen Faktoren zu bestätigen, bevor sie auf eine Anwendung oder ein System zugreifen können.
Diese Faktoren lassen sich in drei Kategorien einteilen:
- Etwas, das Sie wissen: ein Passwort oder eine PIN
- Etwas, das du hast: ein Telefon, ein Sicherheitsschlüssel, eine Smartcard oder eine Grid-Karte
- Etwas was du bist: Fingerabdruck- oder Gesichtsscan
Bei reiner Passwortauthentifizierung führt ein Phishing-Angriff oder ein Datenleck zu einem Sicherheitsvorfall. Mit Multi-Faktor-Authentifizierung (MFA) hingegen ist ein gestohlenes Passwort wirkungslos, da der Angreifer den zweiten Verifizierungsschritt nicht abschließen kann. Untersuchungen von Microsoft ergaben, dass MFA über 99.2 % der Angriffe auf kompromittierte Konten abwehrt und dass bei über 99.9 % der kompromittierten Konten überhaupt keine MFA aktiviert war.
Genau deshalb ist MFA im Bildungsbereich so effektiv: Sie neutralisiert Phishing- und Zugangsdatendiebstahlangriffe, die die Mehrheit der Sicherheitsvorfälle im Bildungsbereich verursachen, ohne dass die Institutionen ihre bestehenden Portale, LMS-Plattformen oder Verzeichnisse ersetzen müssen.
Wo können Bildungseinrichtungen MFA einsetzen?
Die Multi-Faktor-Authentifizierung (MFA) entfaltet ihren größten Nutzen, wenn sie jeden Punkt schützt, an dem Identitäten auf institutionelle Daten treffen. In der Praxis bedeutet das:
- Studentenportale: Registrierung, Noten, Studienfinanzierung und Zahlungssysteme
- Lernmanagementsysteme (LMS): Moodle, Canvas, Blackboard und ähnliche Plattformen
- Konten von Dozenten und Mitarbeitern: Personalabteilung, Gehaltsabrechnung, Notenbücher und E-Mails
- Microsoft 365 und Google Workspace: das Rückgrat der Zusammenarbeit der meisten Institutionen und das Hauptziel von Phishing-Angriffen.
- VPN und Fernzugriff: Sicherung des Fernlernens, der Fernarbeit und des Zugangs von Anbietern
- Windows- und Active Directory-Anmeldungen: Schutz von in die Domäne eingebundenen Laborrechnern, Büros und gemeinsam genutzten Arbeitsstationen
- RDP und Fernadministration: einer der am häufigsten ausgenutzten Einfallstore für Ransomware
- Forschungssysteme: Labore, HPC-Cluster und durch Fördermittel finanzierte Datenumgebungen
- Administrative Anwendungen: SIS-, ERP-, Finanz- und Zulassungssysteme
- IT-Administrator- und privilegierte Konten: die Konten, die Angreifer am meisten wollen
Wenn ein System Schülerdaten speichert, Geld transferiert oder administrative Kontrolle gewährt, sollte es hinter MFA liegen.
MFA-Methoden für Schulen, Hochschulen und Universitäten
Nicht jede MFA-Methode eignet sich für jeden Nutzer, und nicht jede Methode ist gleich sicher. Die beste Strategie kombiniert benutzerfreundliche Optionen für große Studierendengruppen mit phishingresistenten Optionen für Administratoren und privilegierte Konten. Im Folgenden finden Sie die Authentifizierungsmethoden für den Bildungsbereich, die den größten Nutzen bieten.
Authentifizierungs-Apps und OTP
Einmalpasswörter (OTP) sind das Arbeitspferd bei der breiten Anwendung durch Studierende und Mitarbeiter:
- TOTP über Authentifizierungs-Apps: Zeitbasierte Codes, die von Apps wie miniOrange Authenticator oder Google Authenticator generiert werden und sogar offline funktionieren
- OTP über SMS: Codes, die per SMS übermittelt werden und praktisch jedem Benutzer bekannt sind
- OTP über E-Mail: eine praktische Ausweichlösung für Nutzer ohne registrierte Mobilfunknummer
OTP-Methoden lassen sich einfach und in großem Umfang implementieren und bilden daher eine solide Basis für Zehntausende von Studierenden. Sie bieten guten Schutz gegen automatisierte Angriffe und Credential Stuffing, obwohl ein entschlossener Angreifer sie dennoch per Phishing knacken kann. Aus diesem Grund sollten risikoreichere Konten auf stärkere Methoden umsteigen.
Push-Benachrichtigungen
Die Push-basierte Authentifizierung sendet eine Anmeldebestätigungsaufforderung direkt an eine registrierte mobile App. Der Nutzer tippt auf „Genehmigen“ oder „Ablehnen“ – es müssen keine Codes eingegeben werden.
Für Dozenten, Mitarbeiter und Administratoren, die sich dutzende Male täglich anmelden, bieten Push-Benachrichtigungen die optimale Balance zwischen Geschwindigkeit und Komfort. Die Kombination von Push-Benachrichtigungen mit adaptiven Authentifizierungsrichtlinien schützt vor MFA-Müdigkeitsangriffen, bei denen Angreifer massenhaft Genehmigungsanfragen versenden, in der Hoffnung, dass jemand auf „Akzeptieren“ tippt.
FIDO2 und Passkeys
FIDO2 und Passkeys stellen das phishingresistente Ende des Spektrums dar und zeigen die Richtung an, in die sich die Branche entwickelt.
Anstelle eines gemeinsam genutzten Codes, der abgefangen werden kann, verwendet FIDO2 kryptografische Schlüssel, die an die legitime Website gebunden sind. Eine gefälschte Anmeldeseite kann die Authentifizierung daher nicht abschließen, wodurch Phishing nicht nur unwahrscheinlich, sondern strukturell unmöglich wird.
miniOrange unterstützt sowohl plattformbasierte Authentifizierungsmethoden (Fingerabdruck, Face ID, Windows Hello und die in Laptops und Smartphones integrierte Geräte-PIN) als auch plattformübergreifende FIDO2-Sicherheitsschlüssel für gemeinsam genutzte oder besonders sicherheitskritische Umgebungen. Da Passkeys passwortlos sind, entfallen Anfragen zum Zurücksetzen von Passwörtern vollständig aus der Helpdesk-Warteschlange.
Hardware-Sicherheitsschlüssel
Physische Sicherheitsschlüssel wie der YubiKey bieten eine phishingresistente MFA-Lösung , die kein Smartphone benötigt. Sie eignen sich besonders gut für:
- IT-Administratoren und Domänenadministratoren
- Privilegierte Nutzer mit Zugriff auf umfangreiche Schülerdaten
- Forschungsumgebungen, die mit regulierten oder durch Fördermittel geschützten Daten umgehen
- Hochwertige Konten wie Finanz- und Registersysteme
Ein Hardware-Schlüssel kostet weit weniger als ein einzelnes gehacktes Administratorkonto.
CAC-Authentifizierung
Institutionen, die mit Regierungsstellen, dem Verteidigungsministerium oder staatlich geförderten Programmen zusammenarbeiten, verfügen häufig über Mitarbeiter, die bereits eine Common Access Card (CAC) besitzen. Die CAC-Authentifizierung nutzt das PKI-Zertifikat auf dieser Karte zur Identitätsprüfung, sodass keine neuen Zugangsdaten ausgestellt oder verwaltet werden müssen.
miniOrange validiert das CAC-Zertifikat beim Login anhand einer vertrauenswürdigen Zertifizierungsstelle und eignet sich daher gut für:
- Fakultätsmitglieder und Mitarbeiter, die an Forschungsprojekten der Verteidigung oder des Bundes beteiligt sind.
- Institutionen, die mit militärischen Zweigen oder Regierungsbehörden zusammenarbeiten
- Benutzer, die bereits über eine CAC/PIV-Berechtigung für andere Systeme verfügen
Smartcard-Authentifizierung
Die Authentifizierung mit Smartcards umfasst zertifikatsbasierte Karten, die von der Institution selbst ausgestellt werden: Campusausweise, Mitarbeiterausweise oder PIV-kompatible Karten. Die Karte enthält ein digitales Zertifikat, das die Identität kryptografisch nachweist – ohne Eingabe von Code und ohne dass Angreifer es abfangen können.
Es funktioniert gut für:
- Administratoren und privilegierte Benutzer
- Gemeinsam genutzte oder gesicherte Arbeitsplätze, an denen sich die Mitarbeiter während einer Schicht ein- und ausloggen.
- Hochsichere Forschungs- und Compliance-Umgebungen
- Campusse, die bereits physische Ausweise ausgeben
Da das Zertifikat an die Karte gebunden ist, bieten Smartcards eine starke Identitätssicherung dort, wo Smartphones unpraktisch oder verboten sind.
Rastermuster-Authentifizierung
Hier ist die Frage, mit der sich jedes IT-Team im Bildungsbereich irgendwann auseinandersetzen muss: Was ist mit Schülern, die kein Smartphone besitzen?
Die Rastermusterauthentifizierung löst dieses Problem. Nutzer authentifizieren sich durch die Eingabe von Zeichen an bestimmten Positionen auf einer persönlichen Rasterkarte. Keine mobile App, keine Biometrie und keine Internetverbindung erforderlich.
Damit ist die Grid-Authentifizierung eine praktische Möglichkeit, MFA für Schulen mit jüngeren Schülern der Klassenstufen K-12, Benutzer mit einfachen Mobiltelefonen, gemeinsam genutzte Computerräume und Campusgelände mit strengen BYOD- oder Gerätebeschränkungsrichtlinien bereitzustellen.
Ein Hinweis zu den Sicherheitsstufen: OTP-, Push- und Grid-Verfahren sind Passwörtern allein deutlich überlegen, aber nur FIDO2, Passkeys, Hardware-Schlüssel und Smartcards bieten echten Schutz vor Phishing. Eine sinnvolle Strategie setzt auf benutzerfreundliche Methoden für die breite Masse und auf Phishing-resistente Verfahren dort, wo es am meisten darauf ankommt.
Wichtigste Vorteile des MFA für Bildungseinrichtungen
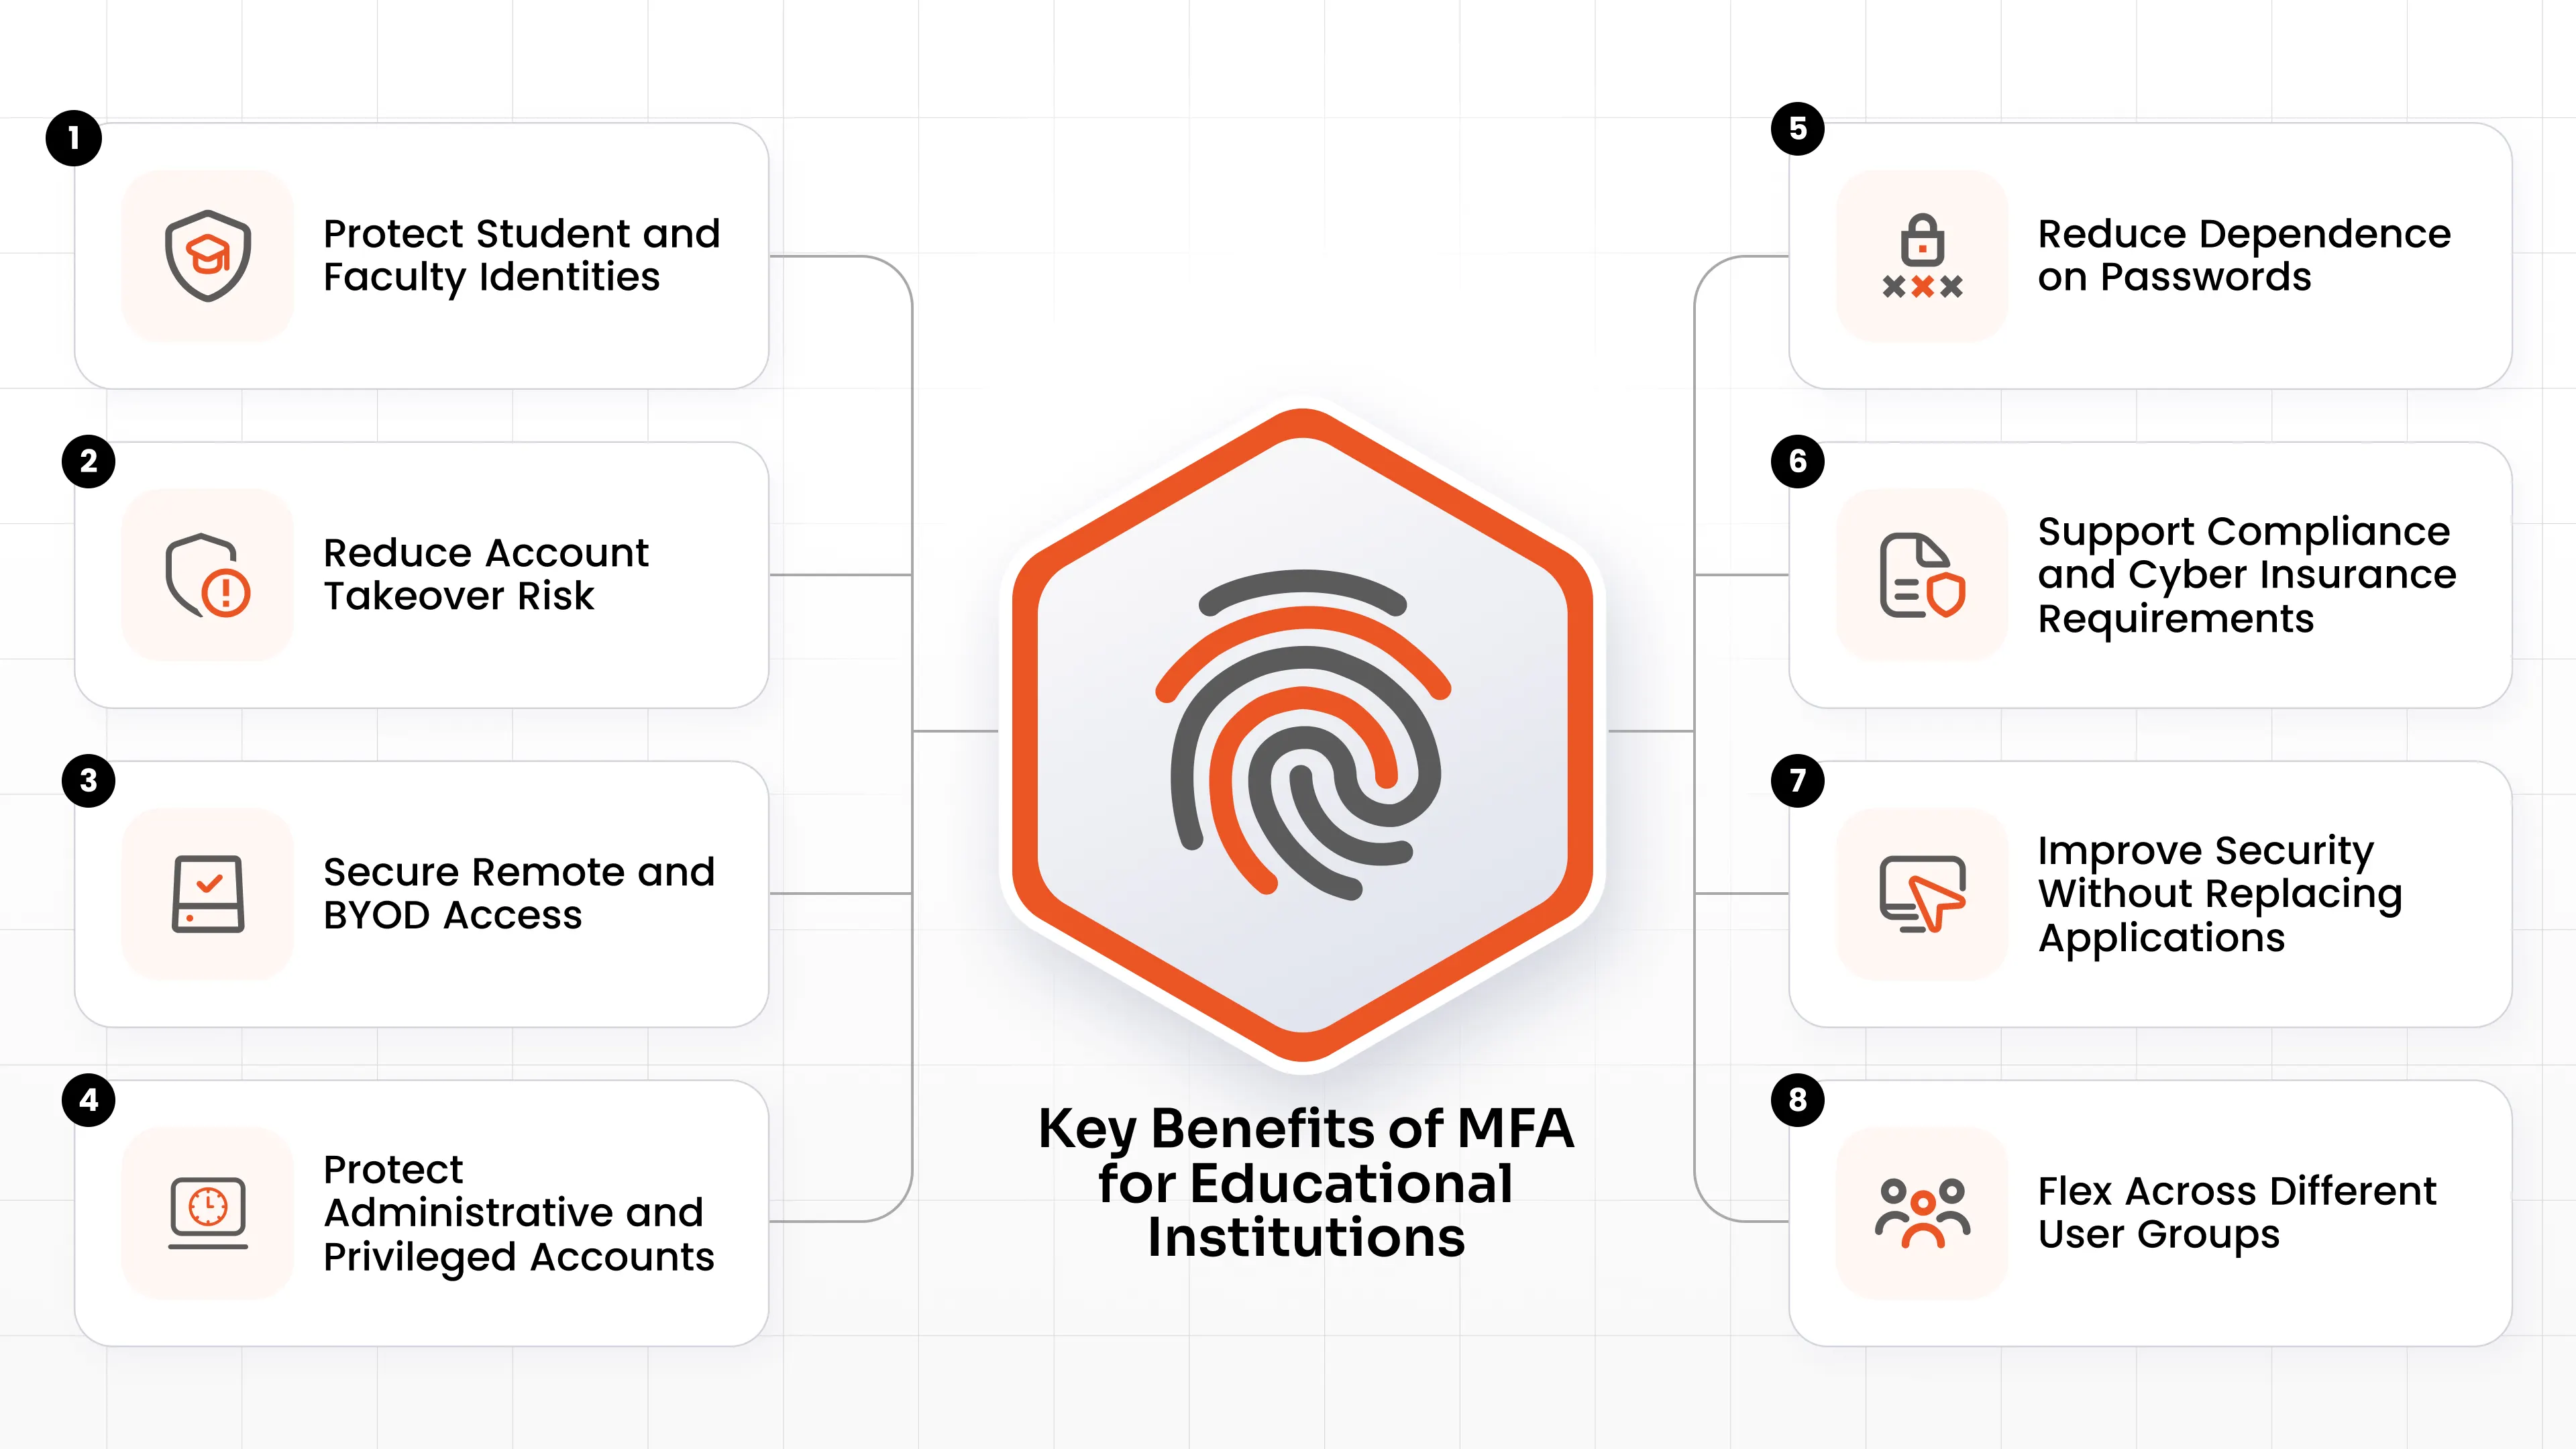
Das bietet das MFA-Programm für Bildungseinrichtungen:
1. Schutz der Identität von Studierenden und Dozenten
Die Multi-Faktor-Authentifizierung (MFA) stellt sicher, dass ein durch Phishing erlangtes Passwort nicht zum Zugriff auf Noten, Zeugnisse, Finanzhilfen oder Gehaltsabrechnungsdaten verwendet werden kann.
2. Reduzierung des Kontoübernahmerisikos
Untersuchungen von Microsoft zeigen, dass die Multi-Faktor-Authentifizierung (MFA) das Risiko eines Kontodiebstahls um über 99 % reduziert. Selbst wenn ein Passwort bereits bekannt geworden ist, beträgt die Risikominderung noch etwa 98.6 %.
3. Sicherer Fernzugriff und BYOD-Zugriff
Die Multi-Faktor-Authentifizierung (MFA) verifiziert die Person, nicht das Gerät, sodass der Schutz sowohl auf privaten Laptops und Smartphones als auch in externen Netzwerken gewährleistet ist.
4. Schutz von administrativen und privilegierten Konten
Phishing-resistente MFA auf Administrator-, Finanz- und Registrar-Konten blockiert den Eskalationsweg, auf dem die meisten Ransomware-Angriffe beruhen.
5. Die Abhängigkeit von Passwörtern verringern
Passwortlose Optionen wie Passkeys und Push-Benachrichtigungen verringern sowohl das Risiko von Datenlecks als auch die Anzahl der Anfragen zur Passwortzurücksetzung, die jedes Semester die Helpdesks überfluten.
6. Unterstützung bei der Einhaltung der Vorschriften und der Anforderungen an die Cyberversicherung
Seit Juni 2023 verpflichtet die GLBA-Schutzregel der FTC Hochschulen gemäß Titel IV zur Implementierung einer Multi-Faktor-Authentifizierung (MFA) für Systeme mit Finanzdaten von Studierenden. Die meisten Cyberversicherer setzen MFA mittlerweile als Voraussetzung für den Versicherungsschutz voraus. MFA stärkt zudem den FERPA-konformen Datenschutz.
7. Sicherheit verbessern, ohne Anwendungen zu ersetzen
Die Multi-Faktor-Authentifizierung (MFA) integriert sich nahtlos in Ihr bestehendes Lernmanagementsystem (LMS), Verzeichnisdienst, VPN und Ihre Cloud-Anwendungen. Ein kompletter Systemaustausch ist nicht erforderlich.
8. Flexibilität gegenüber verschiedenen Nutzergruppen
Studierende, Dozierende, Forschende und Verwaltungsangestellte nutzen unterschiedliche Geräte, Risikostufen und Arbeitsabläufe. Flexible MFA-Richtlinien kommen jeder Gruppe gerecht, anstatt allen eine einzige Methode aufzuzwingen.
Herausforderungen bei der Implementierung von MFA im Bildungsbereich
Wenn MFA so effektiv ist, warum ist sie dann noch nicht flächendeckend im Einsatz? Weil die Einführung von MFA an Schulen und Universitäten tatsächlich schwieriger ist als in einem typischen Unternehmen:
- Maßstab: Eine einzelne Universität kann im August mehr Studierende einschreiben, als die meisten Unternehmen in einem Jahrzehnt.
- Schüler ohne Smartphones: Die App-basierte MFA setzt ein Gerät voraus, das jüngere Schüler und einige andere einfach nicht besitzen.
- BYOD-Beschränkungen: Viele Schulbezirke (K-12) können von den Schülern nicht verlangen, dass sie schulische Apps auf ihren persönlichen Geräten installieren, und einige verbieten Handys in den Klassenzimmern sogar gänzlich.
- Verschiedene Sicherheitsanforderungen: Ein Student im ersten Studienjahr und ein Domänenadministrator sollten sich nicht auf die gleiche Weise authentifizieren.
- Legacy-Anwendungen: Ältere SIS-, ERP- und Bibliothekssysteme bieten oft keine native Unterstützung für moderne Authentifizierungsmethoden.
- Fern- und Hybridunterricht: Der Zugriff ist nun von überall und in jedem Netzwerk möglich.
- Benutzerakzeptanz: Bei Dozenten und Studenten stößt Reibung auf Widerstand, und eine schlecht kommunizierte Einführung erzeugt schnell Gegenwind.
- Verlorene Geräte und deren Wiederbeschaffung: Jedes verlorene Telefon führt zu einem ausgesperrten Benutzer, daher müssen Registrierung und Wiederherstellung per Selbstbedienung erfolgen, sonst geht der Helpdesk unter.
- Budgetbeschränkungen: IT-Teams im Bildungsbereich benötigen Sicherheitslösungen auf Unternehmensniveau, jedoch ohne die Budgets von Großunternehmen.
Keine dieser Herausforderungen spricht gegen MFA. Sie unterstreichen vielmehr die Notwendigkeit, MFA-Software zu wählen , die speziell für Bildungsumgebungen entwickelt wurde und auf diese Gegebenheiten zugeschnitten ist.
Worauf sollten Schulen bei einer MFA-Lösung achten?
Nutzen Sie diese Checkliste bei der Bewertung einer MFA-Lösung für den Bildungsbereich:
- Mehrere Authentifizierungsmethoden: Einmalpasswort (OTP), Push-Benachrichtigung, biometrische AuthentifizierungHardware-Schlüssel, Smartcards und Rastermuster auf einer einzigen Plattform
- Phishing-resistente Optionen: FIDO2 und Passkeys für Hochrisikonutzer
- Geräteunabhängige Methoden: Versicherungsschutz für Schüler ohne Smartphones
- BYOD-freundliche Registrierung: Selbstbedienungseinrichtung ohne erzwungene App-Installationen, sofern die Richtlinien dies untersagen.
- Unterstützung ohne Passwort: Passwort-Hürden verringern und Lautstärke zurücksetzen
- Adaptive und risikobasierte Authentifizierung: Die Verifizierung sollte auf IP-Adresse, Gerät, Standort, Zeit und Nutzerverhalten basieren, anstatt jeden Login zu hinterfragen.
- Active Directory-Integration: Arbeiten Sie mit den Verzeichnis- und Benutzerspeichern, die Sie bereits verwenden.
- Unterstützung für Microsoft 365 und Google Workspace: Schützen wir die Apps, die Schüler und Mitarbeiter nutzen.
- VPN- und Fernzugriffsabdeckung: RADIUS-Unterstützung für Cisco, Fortinet, Palo Alto und andere Gateways
- Windows- und RDP-Schutz: MFA auf Betriebssystem- und Remote-Desktop-Ebene
- Zentrale Verwaltung: eine Konsole für Richtlinien für alle Benutzergruppen
- Berichterstattung und Prüfung: Protokolle und Nachweise für Compliance-Prüfungen und Fragebögen zur Cyberversicherung
- Flexible Bereitstellung: Cloud, On-Premise oder Hybrid – passend zu Ihrer Infrastruktur
- Skalierbarkeit: Entwickelt, um Einschreibungsspitzen zu bewältigen, ohne das Budget zu sprengen.
Möchten Sie sehen, wie eine Plattform anhand dieser Checkliste abschneidet? Unser MFA-Datenblatt enthält auf einer einzigen Seite Informationen zu unterstützten Methoden, Integrationen und Bereitstellungsoptionen, die Sie mit Ihren Sicherheits- und Beschaffungsteams teilen können.
Wie lässt sich MFA in einer Bildungseinrichtung implementieren?
Eine erfolgreiche campusweite Einführung ist ein stufenweises Programm, keine einmalige Umstellung:
1. Identifizieren Sie kritische Anwendungen und Benutzer: Ermitteln Sie, wo Schülerdaten, Finanzsysteme und administrative Kontrollmechanismen gespeichert sind.
2. Administratoren und privilegierte Konten priorisieren: Schützen Sie zuerst die Konten mit dem größten Einfluss, idealerweise mit phishingresistenten Methoden.
3. Wählen Sie die Methoden nach Benutzergruppe aus: zum Beispiel FIDO2-Schlüssel für IT-Administratoren, Push- oder Authentifizierungs-Apps für Dozenten und Mitarbeiter und Rastermuster oder OTP für Studenten ohne Smartphones.
4. Integration mit der bestehenden Identitätsinfrastruktur: Verbinden Sie MFA mit Active Directory, Ihrem Identitätsanbieter, SSO und Cloud-Suiten, anstatt ein paralleles Identitätssilo zu schaffen.
5. Pilotprojekt mit einer kleineren Gruppe: Beginnen Sie mit der IT-Abteilung und einer Fachabteilung und optimieren Sie anschließend die Anmelde- und Supportprozesse, bevor Sie das Projekt ausweiten.
6. Die Einführung sollte schrittweise erfolgen: zuerst die Mitarbeiter, dann die Dozenten, dann die Studenten, wobei vor jeder Welle eine klare Kommunikation erfolgen sollte.
7. Überwachung der Authentifizierungsaktivitäten: Achten Sie auf Berichte über fehlgeschlagene Versuche, MFA-Müdigkeitsmuster und Registrierungslücken.
8. Wiederherstellungs- und Datensicherungsmethoden einrichten: Verfahren für den Fall eines Geräteverlusts und Sicherungsfaktoren wie E-Mail-OTP oder Sicherheitsfragen definieren, damit Kontosperrungen nicht zu Notfällen beim Helpdesk werden.
Der Leitgedanke: Jede Nutzergruppe muss dort abgeholt werden, wo sie steht. Sicherheitslösungen, die die tatsächliche Arbeitsweise von Studierenden und Lehrenden ignorieren, werden umgangen; Sicherheitslösungen, die zu ihren Arbeitsabläufen passen, werden angenommen.
Warum miniOrange MFA für den Bildungsbereich wählen?
miniOrange wurde genau für solche Umweltbildungsprojekte entwickelt: große, heterogene Nutzergruppen, gemischte Legacy- und Cloud-Systeme sowie knappe Budgets.
Eine Plattform für jede Benutzergruppe
Mit mehr als 15 Authentifizierungsmethoden , darunter FIDO2 und Passkeys, Biometrie, YubiKey und Hardware-Token , Push-Benachrichtigungen, OTP per SMS und E-Mail, E-Mail-Links, Rastermuster, CAC-Authentifizierung und Smartcard-Authentifizierung, können Sie Administratoren phishingresistente Sicherheit bieten und einer smartphonefreien Studentenschaft geräteunabhängigen Zugriff ermöglichen – alles über eine einzige Konsole.
Löst das Problem „Kein Smartphone“
Die Rastermuster-Authentifizierung funktioniert ohne mobile Apps, Biometrie oder Internetabhängigkeit, sodass Grund- und weiterführende Schulen sowie Schulen mit eingeschränkter Nutzung eigener Geräte (BYOD) eine starke Multi-Faktor-Authentifizierung für jeden Schüler durchsetzen können.
Adaptive Authentifizierung, die die Zeit der Nutzer respektiert
Die adaptive MFA-Lösung miniOrange wertet IP-, Geräte-, Standort- und Zeitbeschränkungen sowie das Nutzerverhalten aus, um nur riskante Anmeldeversuche zu überprüfen. Studierende, die einen vertrauenswürdigen Rechner in einem Campus-Labor nutzen, können die Anmeldung problemlos passieren, während ein ungewöhnlicher Anmeldeversuch aus dem Ausland zu einem Studierendensekretariatskonto verstärkt überprüft oder blockiert wird.
Abdeckung in Ihrer gesamten realen Umgebung
miniOrange sichert Active Directory, Windows-Anmeldungen, RDP, OWA und RD Web, VPNs von führenden Anbietern über RADIUS, Microsoft 365 sowie Cloud- und On-Premise-Anwendungen mit SSO, sodass sich Benutzer nur einmal und nicht wiederholt authentifizieren müssen.
Flexible Bereitstellung
Wählen Sie zwischen Cloud-, On-Premise- oder Hybrid-Bereitstellung, die Ihren Anforderungen an Infrastruktur und Datenresidenz entspricht.
Konzipiert für institutionelle Budgets
Erhalten Sie MFA auf Unternehmensniveau mit unkomplizierter, skalierbarer Preisgestaltung, damit die Sicherheit nicht mit den Ausgaben für den Unterricht konkurrieren muss.
Das Ergebnis: weniger kompromittierte Konten, reibungslosere Compliance- und Versicherungsprüfungen und ein IT-Team, das weniger Zeit mit dem Zurücksetzen von Passwörtern verbringt und mehr Zeit mit der Unterstützung des Lernens hat.
Fazit
Bildungseinrichtungen sind pro Organisation mehr Cyberangriffen ausgesetzt als jede andere Branche, und fast alle diese Angriffe beginnen auf dieselbe Weise: mit einem gestohlenen oder per Phishing erbeuteten Passwort. Multi-Faktor-Authentifizierung (MFA) ist im Bildungsbereich die mit Abstand effektivste Schutzmaßnahme gegen diese Bedrohung. Sie blockiert über 99 % der Versuche, Konten zu kompromittieren, und integriert sich nahtlos in Ihre bestehenden Systeme.
Der Weg nach vorn ist praxisorientiert: Zuerst sollten privilegierte Konten mit Phishing-resistenten Methoden geschützt werden. Studierenden und Lehrenden sollten benutzerfreundliche, gerätekompatible Optionen angeboten werden. Die Einführung erfolgt schrittweise mit entsprechenden Notfallplänen. Dank flexibler Methoden wie FIDO2, Push-Benachrichtigungen, OTP, Rastermuster-Authentifizierung, CAC-Authentifizierung und Smartcard-Authentifizierung ermöglicht miniOrange diesen Schritt für Institutionen jeder Größe.
Sind Sie bereit, jede Identität auf Ihrem Campus zu sichern? Vereinbaren Sie noch heute eine Demo mit dem miniOrange-Team.
Häufig gestellte Fragen
Ist ein MFA für Bildungseinrichtungen notwendig?
Ja. Der Bildungssektor ist am häufigsten Ziel von Cyberangriffen; die Multi-Faktor-Authentifizierung (MFA) blockiert über 99 % der Versuche, Konten zu kompromittieren, und Vorschriften wie die GLBA Safeguards Rule sowie die meisten Cyberversicherer fordern sie mittlerweile.
Wie funktioniert der Master of Fine Arts im Bildungsbereich?
Nach der Passworteingabe bestätigen Nutzer ihre Identität mit einem zweiten Faktor, beispielsweise einer Push-Benachrichtigung, einem Einmalcode, einem Sicherheitsschlüssel oder einem Sicherheitsmuster. Ein gestohlenes Passwort allein reicht nicht mehr aus, um das Konto zu öffnen.
Welche MFA-Methoden eignen sich am besten für Schulen und Universitäten?
Die Methode sollte auf die jeweilige Benutzergruppe abgestimmt sein: Phishing-resistente FIDO2-Schlüssel und Passkeys für Administratoren, Push-Benachrichtigungen oder Authentifizierungs-Apps für Dozenten und Mitarbeiter sowie OTP- oder Rastermuster-Authentifizierung für große Studentengruppen.
Wie können Schulen die Multi-Faktor-Authentifizierung für Schüler implementieren, ohne dass diese ihre eigenen Smartphones benötigen?
Nutzen Sie geräteunabhängige Methoden wie Rastermuster-Authentifizierung, OTP per E-Mail, Hardware-Token oder FIDO2-Sicherheitsschlüssel. miniOrange unterstützt all diese Methoden, sodass kein Schüler ausgeschlossen wird.
Wie können Bildungseinrichtungen MFA implementieren, ohne Studierende und Lehrende zu stören?
Die Einführung sollte phasenweise erfolgen, beginnend mit privilegierten Konten. Es sollten Self-Service-Registrierungs- und Backup-Authentifizierungsmethoden angeboten und adaptive Richtlinien verwendet werden, sodass nur riskante Anmeldungen zusätzlichen Prüfungen unterzogen werden.
Kann MFA Microsoft 365, Google Workspace, VPN und andere Bildungsanwendungen schützen?
Ja. miniOrange MFA sichert Microsoft 365, Google Workspace, VPNs führender Anbieter, Windows- und RDP-Anmeldungen, Active Directory sowie weitere Cloud- und On-Premise-Anwendungen im Bildungsbereich.



Hinterlasse einen Kommentar