

Behörden verwalten sensible Bürger-, Finanz-, Mitarbeiter-, Forschungs- und Betriebsdaten in zunehmend verteilten IT-Umgebungen. Mitarbeiter greifen über Cloud-Anwendungen, VPNs, Remote-Desktops, Mobilgeräte und Webanwendungen auf diese Ressourcen zu. Daher kann ein gestohlenes Passwort ein Einfallstor in kritische Systeme sein.
Die Multi-Faktor-Authentifizierung für Behörden führt eine zusätzliche Identitätsprüfung ein, bevor Zugriff gewährt wird. Indem Nutzer mehrere Authentifizierungsfaktoren angeben müssen, können Behörden das Risiko kompromittierter Zugangsdaten reduzieren. Für sensible Systeme und privilegierte Konten bieten phishingresistente Methoden wie FIDO2, Passkeys, Sicherheitsschlüssel und Smartcards eine stärkere Authentifizierung.
Was ist Multi-Faktor-Authentifizierung für die Regierung?
Die Multi-Faktor-Authentifizierung (MFA) erfordert, dass Benutzer ihre Identität anhand von zwei oder mehr unterschiedlichen Authentifizierungsfaktoren verifizieren, bevor sie auf ein geschütztes System, eine Anwendung oder eine Ressource zugreifen können.
Die drei Hauptfaktoren sind:
- Etwas, das Sie wissen: Passwort, PIN oder Einmalpasswort (OTP).
- Etwas, das Sie besitzen: Smartphone, Hardware-Token, Sicherheitsschlüssel oder Smartcard
- Etwas, das Sie sind: Fingerabdruck, Gesichtserkennung oder ein anderes biometrisches Merkmal
Ein typischer Anmeldevorgang bei einer Regierungsbehörde kann folgendermaßen ablaufen:
Benutzername und Passwort → MFA-Abfrage → Zusätzlicher Faktor verifiziert → Zugriff gewährt
Dieser zusätzliche Faktor bedeutet, dass der Besitz eines Passworts allein nicht ausreicht, um auf die geschützte Ressource zuzugreifen.
MFA bedeutet nicht, dass jede Methode den gleichen Schutz bietet.
Diese Unterscheidung ist besonders wichtig bei der Auswahl von Authentifizierungsmethoden der Regierung.
Die traditionelle Multi-Faktor-Authentifizierung (MFA) kann SMS- oder E-Mail-basierte Einmalpasswörter (OTP), Authentifizierungs-Apps oder Push-Benachrichtigungen umfassen. Diese Methoden können die Authentifizierung zwar verstärken, sollten aber nicht automatisch als resistent gegen Phishing betrachtet werden.
Phishing-resistente MFA verwendet Authentifizierungsmechanismen, die Angreifer daran hindern sollen, Authentifizierungsinformationen über eine betrügerische Website oder einen ähnlichen Angriff erfolgreich abzufangen und wiederzugeben.
Im Regierungsbereich kann die Authentifizierung daher risikobasiert erfolgen:
- Standardmäßiger Mitarbeiterzugriff: Authentifizierungs-Apps, Push-Benachrichtigungen oder andere zugängliche MFA-Methoden
- Sensible Anwendungen: Strengere Authentifizierungsrichtlinien
- Privilegierter oder risikoreicher Zugriff: FIDO2, Passkeys, Sicherheitsschlüssel oder Smartcards, sofern angemessen
In dem beigefügten Dokument wird ausdrücklich empfohlen, zwischen regulärer MFA und phishingresistenter Authentifizierung zu unterscheiden und stärkeren Methoden bei risikoreichen Regierungszugriffen mehr Beachtung zu schenken.
Warum benötigen Regierungsorganisationen MFA?
Bei der Multi-Faktor-Authentifizierung (MFA) für Regierungsbehörden liegt der Schwerpunkt darauf, die Authentifizierung für die Systeme, Anwendungen und Daten zu stärken, die das größte Sicherheitsrisiko bergen. Ein kompromittiertes Konto kann Informationen offenlegen oder Zugriff auf Systeme ermöglichen, die weit über das individuelle Gerät des Nutzers hinausgehen.
Schützen Sie sensible Bürger- und Regierungsinformationen
Regierungsbehörden speichern möglicherweise:
- Persönlich identifizierbare Informationen (PII)
- Finanzunterlagen
- Mitarbeiterinformation
- Verwaltungsakten
- Forschungsdaten
- Vertrauliche Regierungsinformationen
Diese Ressourcen erfordern mehr als die einfache Annahme, dass ein Benutzername und ein Passwort ausreichen.
Die Multi-Faktor-Authentifizierung (MFA) schafft eine zusätzliche Prüfstelle zwischen der Identität des Nutzers und den Informationen, auf die diese Identität Zugriff hat. Selbst wenn ein Passwort kompromittiert wird, muss der Angreifer die zusätzliche Authentifizierungsanforderung erfüllen.
Schützen Sie sich vor Phishing und gestohlenen Zugangsdaten
Phishing-Angriffe versuchen häufig, Mitarbeiter durch gefälschte Anmeldeseiten, E-Mails oder Nachrichten zur Preisgabe ihrer Zugangsdaten zu verleiten. Auch Credential Stuffing kann Passwörter ausnutzen, die für mehrere Dienste wiederverwendet werden.
Die Multi-Faktor-Authentifizierung (MFA) ändert den Zugriffsprozess:
Passwort kompromittiert → Zusätzliche Verifizierung erforderlich → Unbefugter Zugriff wird erschwert
Der Schutz hängt von der Authentifizierungsmethode ab. Standardmäßige Multi-Faktor-Authentifizierung (MFA) stellt eine zusätzliche Barriere dar, während phishingresistente Methoden einen stärkeren Schutz vor Angriffen bieten können, die speziell darauf abzielen, Anmeldeinformationen zu stehlen.
Im Rahmen einer umfassenderen Cybersicherheitsstrategie der Regierung zur Multi-Faktor-Authentifizierung (MFA) können Behörden stärkere Authentifizierungskontrollen einsetzen, um das Risiko zu verringern, dass kompromittierte Anmeldeinformationen zu unberechtigtem Zugriff führen.
Sicherer Fern- und Mobilzugriff
Regierungsangestellte greifen zunehmend von außerhalb traditioneller Büroumgebungen auf Systeme zu.
Gängige Zugriffswege sind:
- VPN
- Remote Desktop/RDP
- Cloud-Anwendungen
- Virtuelle Desktops
- Web Applikationen
- Mobile Geräte
Der Fernzugriff erweitert die Anzahl der Orte, von denen aus Benutzer versuchen können, auf staatliche Ressourcen zuzugreifen.
Dies macht die Multi-Faktor-Authentifizierung (MFA) für Regierungsbehörden besonders wichtig, da Mitarbeiter von entfernten Standorten, mobilen Geräten und verteilten Arbeitsumgebungen auf Regierungsressourcen zugreifen.
Schützen Sie privilegierte und administrative Konten
Administratorkonten können Berechtigungen besitzen, die es Benutzern ermöglichen, Infrastruktur, Identitäten, Anwendungen und Sicherheitseinstellungen zu verwalten.
Eine Außenpolitikstrategie der Regierung sollte daher besonderes Augenmerk auf Folgendes legen:
- Systemadministratoren
- Domänenadministratoren
- IT-Administratoren
- Sicherheitspersonal
- Finanzverwalter
- Andere privilegierte Benutzer
Ein kompromittiertes privilegiertes Konto kann deutlich größere Auswirkungen haben als ein kompromittiertes Standardkonto. Stärkere Authentifizierungsanforderungen können dazu beitragen, dieses Risiko zu verringern.
Auswirkungen von Kontokompromittierungen reduzieren
MFA ist kein Ersatz für Endpunktsicherheit, Netzwerkkontrollen, Überwachung, Zugriffsverwaltung oder das Sicherheitsbewusstsein der Mitarbeiter.
Seine spezifische Rolle besteht darin, kompromittierte Zugangsdaten weniger unmittelbar nutzbar zu machen.
Selbst wenn ein Angreifer einen Benutzernamen und ein Passwort erlangt, kann eine zusätzliche Authentifizierungsanforderung den Angreifer daran hindern, den Anmeldevorgang abzuschließen, wenn er den zweiten Faktor nicht erfüllen kann.
Unterstützung der Cybersicherheitsanforderungen der Regierung
Regierungsorganisationen unterliegen internen Sicherheitsrichtlinien, vertraglichen Verpflichtungen, Cybersicherheitsrahmen und anderen Anforderungen.
Die Multi-Faktor-Authentifizierung (MFA) kann zwar strengere Identitäts- und Zugriffskontrollen unterstützen, sollte aber nicht als automatischer Weg zur Einhaltung der Vorschriften dargestellt werden. Behörden müssen weiterhin alle geltenden Anforderungen und Kontrollen prüfen.
Die angegebene Quelle empfiehlt ausdrücklich, MFA als Unterstützung für staatliche Sicherheitsanforderungen zu diskutieren, ohne zu behaupten, dass MFA allein eine Organisation konform macht.
7 MFA-Methoden, die Regierungsorganisationen nutzen können
Die am besten geeigneten MFA-Methoden hängen von der Sensibilität der Ressource , der Rolle des Benutzers, der vorhandenen Infrastruktur und dem erforderlichen Grad an Authentifizierungssicherheit ab.
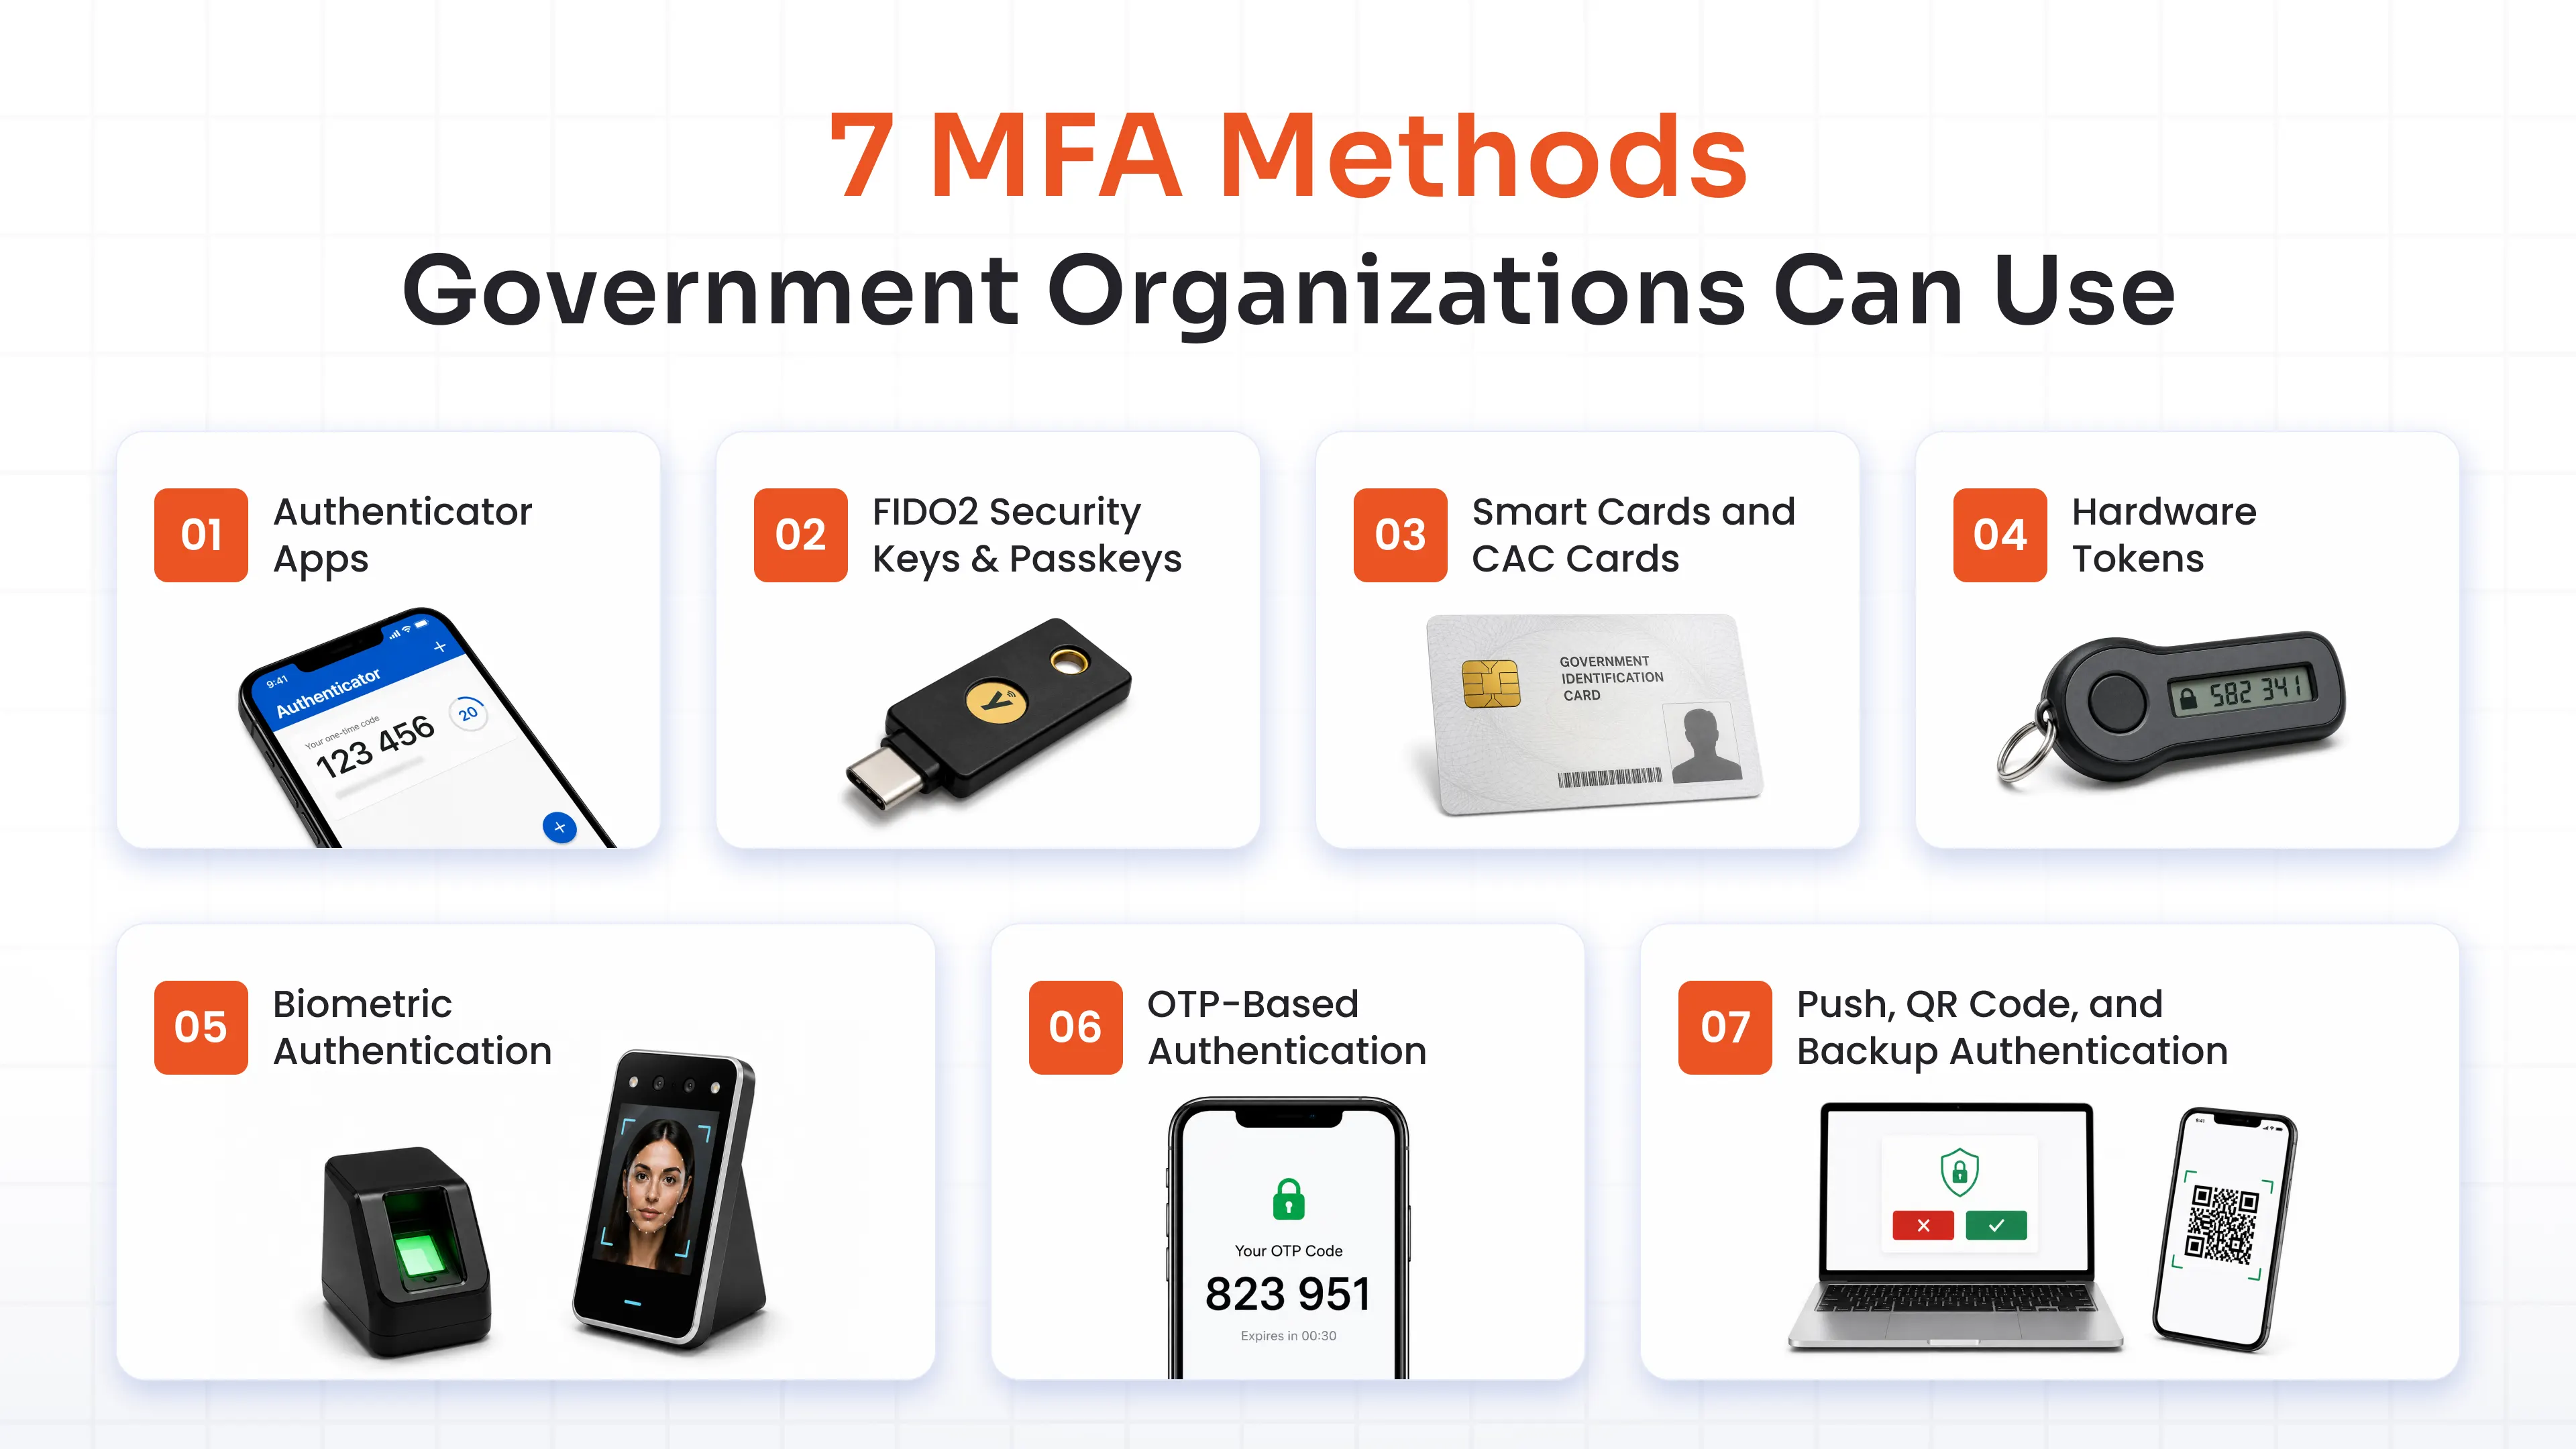
Anstatt überall dieselbe Methode anzuwenden, können staatliche Organisationen je nach Risiko verschiedene Methoden kombinieren.
1. Authentifizierungs-Apps
Authentifizierungsanwendungen ermöglichen die mobile Authentifizierung über OTPs oder Push-Benachrichtigungen.
Anwendungen:
- Microsoft Authenticator
- Google Authenticator
- miniOrange-Authentifikator
Sie sind besonders praktisch für große Mitarbeitergruppen, da sich die Benutzer über Geräte authentifizieren können, die sie bereits verwenden.
Authentifizierungs-Apps können besonders für den Standardzugriff von Mitarbeitern nützlich sein, allerdings sollten Unternehmen bei der Festlegung von Richtlinien für Hochrisikobenutzer zwischen OTP-basierter Authentifizierung und phishingresistenter Authentifizierung unterscheiden.
2. FIDO2-Sicherheitsschlüssel und Passkeys
FIDO2-Sicherheitsschlüssel und Passkeys gehören zu den wichtigsten Optionen für eine phishingresistente MFA für Regierungsbehörden.
Sie können unterstützen:
- Phishing-resistente Authentifizierung
- Lösung für passwortlose Authentifizierung
- Hardware-Sicherheitsschlüssel
- Zugang mit höherer Sicherheit
Diese Methoden sind insbesondere relevant für:
- Privilegierte Administratoren
- Sensible Regierungssysteme
- Finanzielle Anwendungen
- Administrative Rollen
- Hochrisiko-Fernzugriff
FIDO2-Sicherheitsschlüssel können auch einen dedizierten physischen Authentifizierungsfaktor bieten, während Passkeys einen passwortlosen Ansatz bieten, der sowohl die Sicherheit als auch die Benutzerfreundlichkeit verbessern kann.
3. Smartcards und CAC-Karten
Smartcards ermöglichen eine zertifikatsbasierte Authentifizierung und können insbesondere für etablierte staatliche Identitätssysteme relevant sein.
Sie können unterstützen:
- Zertifikatbasierte Authentifizierung
- Anwendungsfälle im CAC-Stil
- PIV-ähnliche Umgebungen
- CAC-Kartenauthentifizierung für Regierungen und sensible Systeme
- Smartcard-Authentifizierung für starke Authentifizierung und sicheren Zugriff
Für Organisationen, die bereits eine Smartcard-Infrastruktur nutzen, kann dieser Ansatz die Multi-Faktor-Authentifizierung erweitern, ohne dass ein völlig separates Identitätsmodell erforderlich ist.
4. Hardware-Tokens
Hardware-Token bieten Benutzern einen dedizierten physischen Authentifizierungsfaktor.
Anwendungen:
- YubiKey
- Token anzeigen
- Andere unterstützte Hardware-Token
Sie können nützlich sein, wenn die mobile Authentifizierung für bestimmte Benutzer unpraktisch, eingeschränkt oder unerwünscht ist.
Organisationen sollten die jeweilige Token-Technologie evaluieren, da sich Hardware-Token hinsichtlich der von ihnen unterstützten Authentifizierungsmechanismen erheblich unterscheiden können.
5. Biometrische Authentifizierung
Für die biometrische Authentifizierung können folgende Methoden verwendet werden:
- Fingerabdrücke
- Gesichtserkennung
- Gerätebasierte Biometrie
Biometrische Authentifizierung bietet ein komfortables Authentifizierungserlebnis und reduziert den Bedarf der Benutzer, sich zusätzliche Geheimnisse zu merken.
Sie sind oft am nützlichsten, wenn sie in einen umfassenderen sicheren Authentifizierungsmechanismus integriert werden, anstatt unabhängig von dem Gerät oder Authentifikator betrachtet zu werden, der die biometrische Verifizierung unterstützt.
6. OTP-basierte Authentifizierung
Die OTP-Authentifizierung kann über folgende Wege erfolgen:
- SMS
- Authentifikator-Anwendungen
Durch ihre Zugänglichkeit eignen sich Einmalpasswörter (OTP) für eine breite Nutzergruppe und Situationen, in denen spezielle Hardware nicht praktikabel ist.
Organisationen sollten SMS- oder E-Mail-OTP jedoch nicht als gleichwertig mit phishingresistenten Methoden betrachten.
Für Zugriffe mit höherem Risiko kann ein strengerer Ansatz wie eine adaptive MFA-Lösung erforderlich sein . Im Kern verifiziert die adaptive MFA Benutzer und wendet relevante Beschränkungen basierend auf IP-Adresse, Zeit, Standort und Gerät an, um sicherzustellen, dass die Zugriffskontrolle dem jeweiligen Risiko angemessen ist.
7. Push-, QR-Code- und Backup-Authentifizierung
Push-Benachrichtigungen ermöglichen es Benutzern, Authentifizierungsanfragen über eine Anwendung zu genehmigen, während die QR-Authentifizierung eine weitere Möglichkeit bietet, einen Authentifizierungsablauf abzuschließen.
Backup-Authentifizierungsmethoden können Benutzern auch dabei helfen, den Zugriff wiederherzustellen, wenn ihr primäres Authentifizierungsgerät nicht verfügbar ist.
Ziel ist es, Flexibilität zu gewährleisten, ohne die Authentifizierungsanforderungen der Organisation zu schwächen.
Die richtige Authentifizierungsmethode auswählen
Regierungsorganisationen können ein einfaches risikobasiertes Modell verwenden:
- Standardzugriff: Authentifizierungs-Apps, Push-Benachrichtigung oder Einmalpasswort
- Sensibler Zugriff: Stärkere MFA-Richtlinien und sicherere Methoden
- Privilegierter Zugriff: FIDO2, Passkeys, Sicherheitsschlüssel oder Smartcards, wo angebracht
In dem beigefügten Briefing wird ausdrücklich empfohlen, diese Methoden zu differenzieren, anstatt alle Authentifizierungsoptionen als gleich sicher darzustellen.
MFA für Regierungsinstitut: Sicherung verschiedener Zugangsarten
Zu den staatlichen Einrichtungen zählen Forschungsorganisationen, Kommunalbehörden, Organisationen der öffentlichen Sicherheit, Finanzabteilungen und andere öffentliche Einrichtungen. Ihre Systeme und Nutzer bergen nicht zwangsläufig das gleiche Risikoniveau.
Dies macht die Multi-Faktor-Authentifizierung für die Umgebungen staatlicher Institutionen zu einer anwendungsfallspezifischen Anforderung und nicht zu einer Einheitslösung.
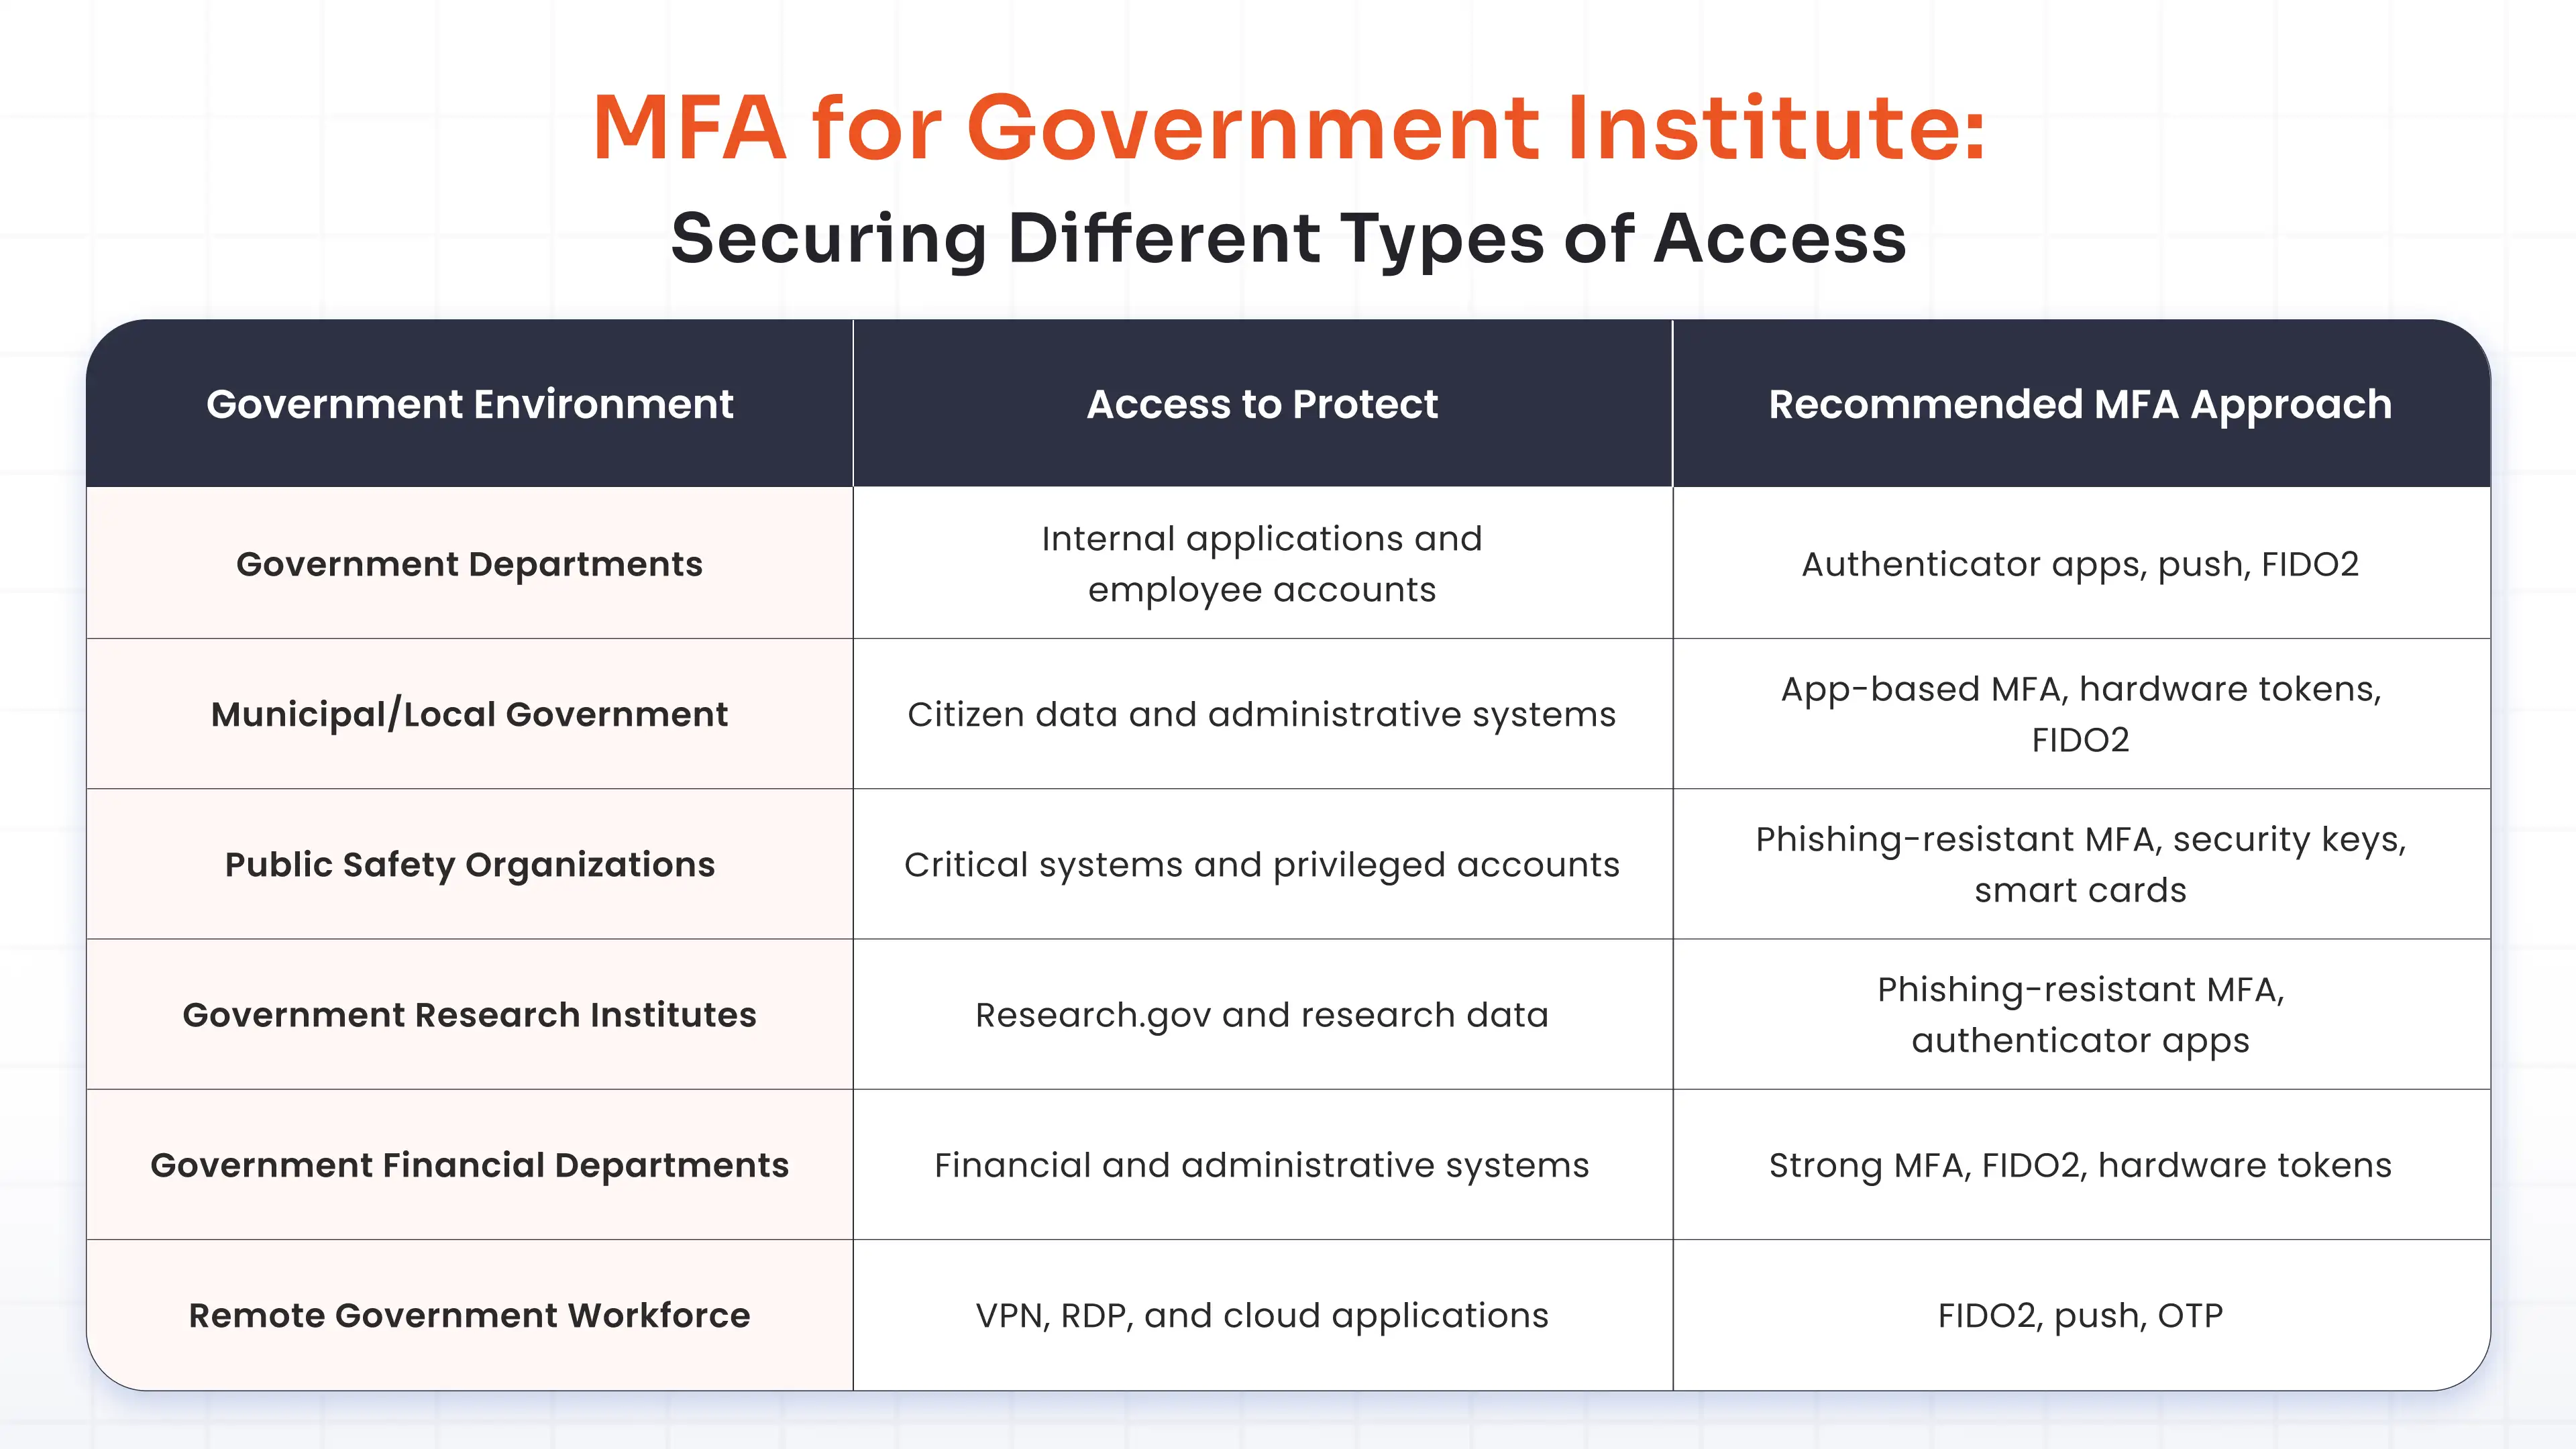
Ministerien
Behörden verfügen möglicherweise über eine große Anzahl von Mitarbeitern, die auf interne Anwendungen, Mitarbeiterportale, Cloud-Dienste und Verwaltungssysteme zugreifen.
Authentifizierungs-Apps und Push-Authentifizierung bieten eine leicht zugängliche Multi-Faktor-Authentifizierung für Standardbenutzer, während FIDO2 für sensible oder privilegierte Zugriffe in Betracht gezogen werden kann.
Kommunalverwaltung
MFA kann in kommunalen Verwaltungsumgebungen dazu beitragen, Bürgerinformationen und Verwaltungssysteme zu schützen.
Kommunale Organisationen müssen möglicherweise Folgendes sicherstellen:
- Bürgerdatenbanken
- Mitarbeiterkonten
- Administrative Anwendungen
- Finanzsysteme
- Fernzugriff
Die Authentifizierungsmethode kann dann entsprechend der Sensibilität der jeweiligen Ressource ausgewählt werden.
Organisationen der öffentlichen Sicherheit
Organisationen der öffentlichen Sicherheit betreiben kritische Systeme, bei denen ein unbefugter Zugriff erhebliche betriebliche Konsequenzen haben könnte.
Für diese Umgebungen legen staatliche Institutionen bei ihren Cybersicherheitsrichtlinien möglicherweise einen größeren Schwerpunkt auf phishingresistente MFA, Sicherheitsschlüssel, Smartcards und strengere Kontrollen für privilegierte Benutzer.
staatliche Forschungsinstitute
Forschungsinstitute können Forschungsdaten und spezialisierte Systeme verwalten.
In dem beigefügten Kurzbericht wird Research.gov als praktisches Beispiel verwendet: Mitarbeiter in Finanz- und Verwaltungsfunktionen müssen eine phishingresistente MFA verwenden, während andere Benutzer reguläre oder phishingresistente MFA-Lösungen verwenden können.
Dies veranschaulicht, wie Authentifizierungsanforderungen je nach Rolle und Risiko differenziert werden können.
Finanzabteilungen der Regierung
Finanzabteilungen verwalten Systeme, bei denen ein unbefugter Zugriff finanzielle und administrative Konsequenzen nach sich ziehen kann.
Eine stärkere Authentifizierung kann daher für Benutzer, die auf Finanzanwendungen zugreifen, in Betracht gezogen werden, insbesondere wenn diese Benutzer über erhöhte Berechtigungen verfügen.
Lesen Sie auch: MFA für die Finanz- und Bankenbranche
Fernarbeitskräfte der Regierung
Remote-Benutzer können auf VPNs, RDP-Umgebungen, Cloud-Anwendungen und virtuelle Desktops zugreifen.
Die Multi-Faktor-Authentifizierung (MFA) ergänzt diese Zugriffswege um eine Identitätsprüfung und hilft Organisationen dabei, auch außerhalb traditioneller Regierungsgebäude einheitliche Authentifizierungskontrollen aufrechtzuerhalten.
Wo sollten Regierungsorganisationen MFA implementieren?
Die Multi-Faktoren-Authentifizierung (MFA) sollte die Zugangspunkte abdecken, über die Nutzer auf wichtige Regierungsressourcen zugreifen können.
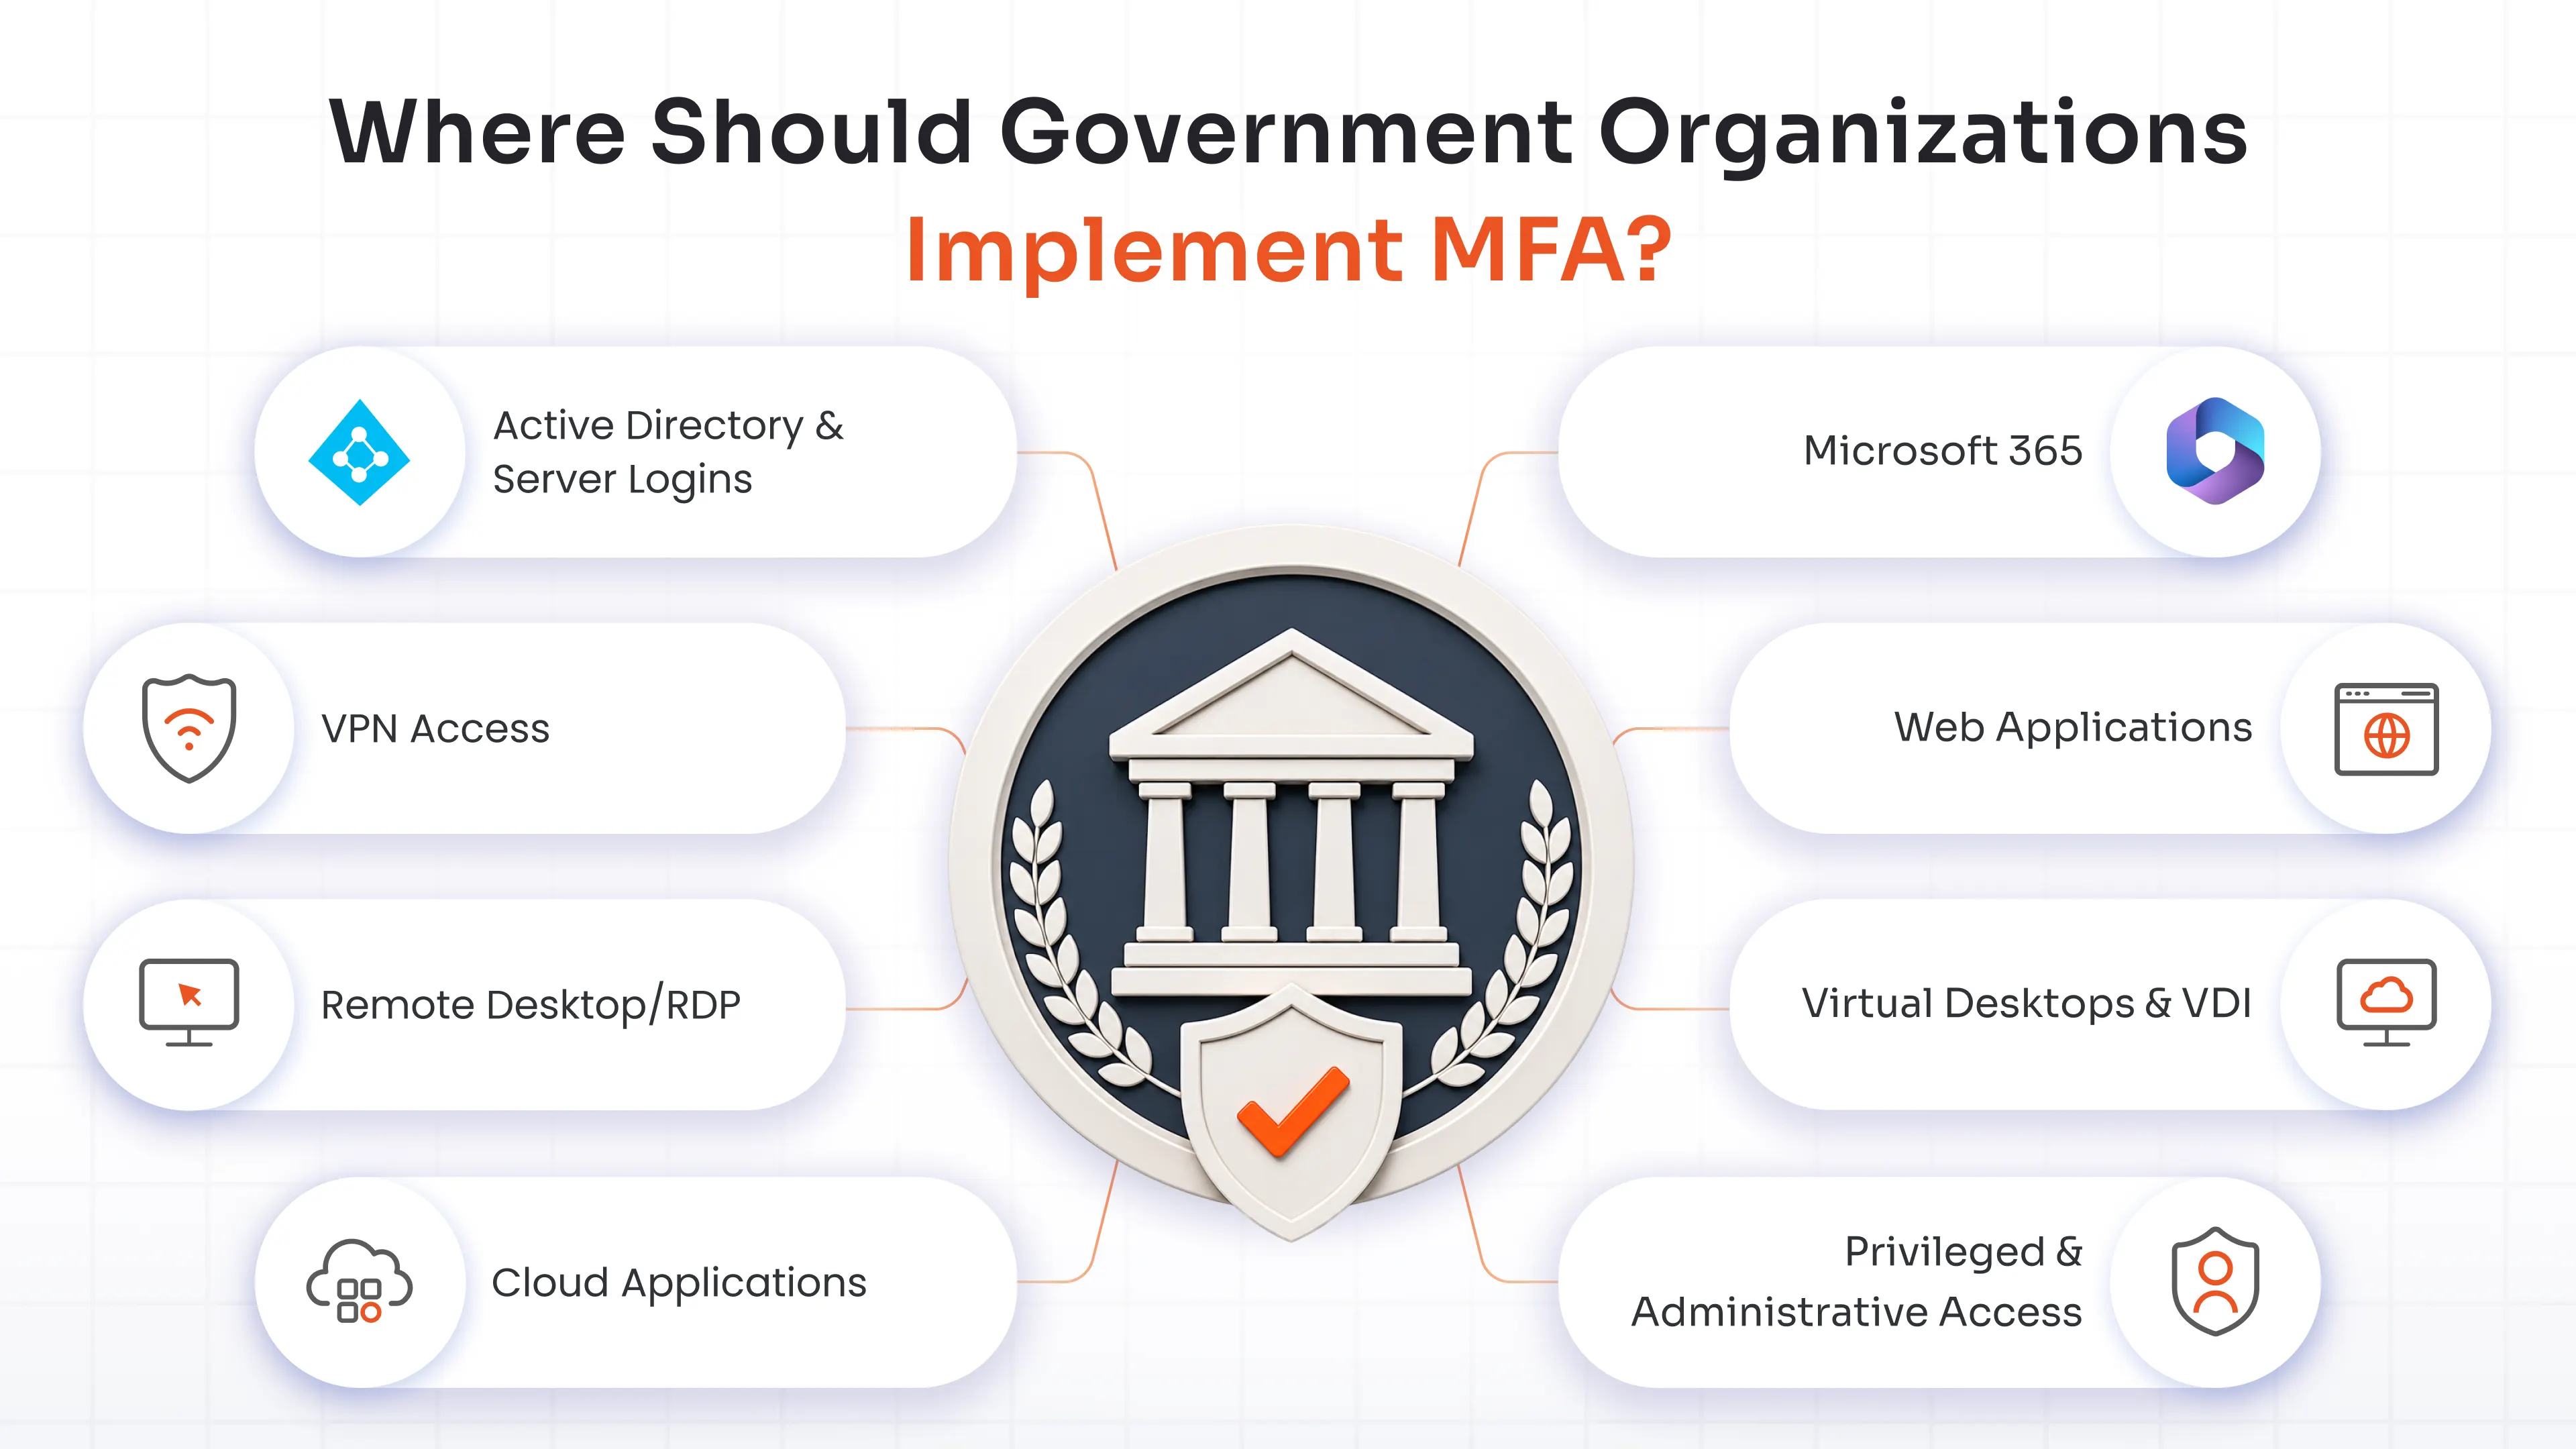
Active Directory und Serveranmeldungen
Active Directory und Serverzugriff können besonders wichtig sein, da privilegierte Anmeldeinformationen den Zugriff auf mehrere Systeme ermöglichen können.
Der Schutz der Administratorauthentifizierung kann dazu beitragen, die Folgen einer Kompromittierung von Verzeichnis- oder Infrastrukturzugangsdaten zu verringern.
VPN-Zugang
VPNs ermöglichen den Fernzugriff auf geschützte Ressourcen. Die Multi-Faktor-Authentifizierung (MFA) kann Benutzer dazu verpflichten, ihre Identität vor dem Verbindungsaufbau zu bestätigen.
Remote Desktop/RDP
RDP ermöglicht den direkten Zugriff auf Desktops und Server. Durch die Hinzufügung von MFA wird ein zusätzlicher Verifizierungsschritt vor dem Aufbau einer Remotesitzung geschaffen.
Cloud-Anwendungen
Cloud-Dienste sind zu einem wichtigen Bestandteil der IT-Umgebungen von Regierungsbehörden geworden. Multi-Faktor-Authentifizierung (MFA) kann Cloud-Konten schützen, die Zugriff auf Dokumente, Anwendungen, Kommunikationsdaten und andere Organisationsressourcen ermöglichen.
Microsoft 365
Microsoft 365-Konten ermöglichen den Zugriff auf E-Mails, Dateien, Kollaborationstools und andere Geschäftsinformationen. Die Multi-Faktor-Authentifizierung (MFA) schützt diese Identitäten vor passwortbasierten Kompromittierungen.
Web Applikationen
Regierungswebanwendungen können Bürger-, Finanz-, Forschungs- oder Verwaltungsdaten offenlegen. Die Multi-Faktor-Authentifizierung (MFA) kann die Authentifizierung verstärken, bevor Nutzer auf diese Ressourcen zugreifen.
Virtuelle Desktops und VDI
VDI-Umgebungen zentralisieren den Zugriff auf Anwendungen und Arbeitsbereiche. MFA kann Benutzer verifizieren, bevor sie die virtuelle Umgebung betreten.
Privilegierter und administrativer Zugriff
Privilegierte Zugriffe erfordern eine stärkere Authentifizierung, da diese Identitäten Systeme, Berechtigungen und Sicherheitskontrollen verändern können.
In dem beigefügten Briefing werden AD und Server, VPN, RDP, Cloud-Anwendungen, Microsoft 365, Webanwendungen, VDI, privilegierter Zugriff und Remote-Arbeitskräfte als wichtige Einsatzbereiche für MFA genannt.
Wie lässt sich das MFA in einer Regierungsorganisation implementieren?
Die Implementierung von Multi-Faktor-Authentifizierung (MFA) in einer Regierungsbehörde erfordert mehr als die Auswahl einer Authentifizierungsmethode. Behörden müssen die bestehende Infrastruktur, die Benutzergruppen, kritische Systeme und betriebliche Anforderungen berücksichtigen. Eine unternehmensweite MFA-Lösung kann Behörden dabei helfen, den Zugriff auf Anwendungen, Systeme und Benutzer zu sichern und sich gleichzeitig an ihre bestehende Infrastruktur anzupassen.
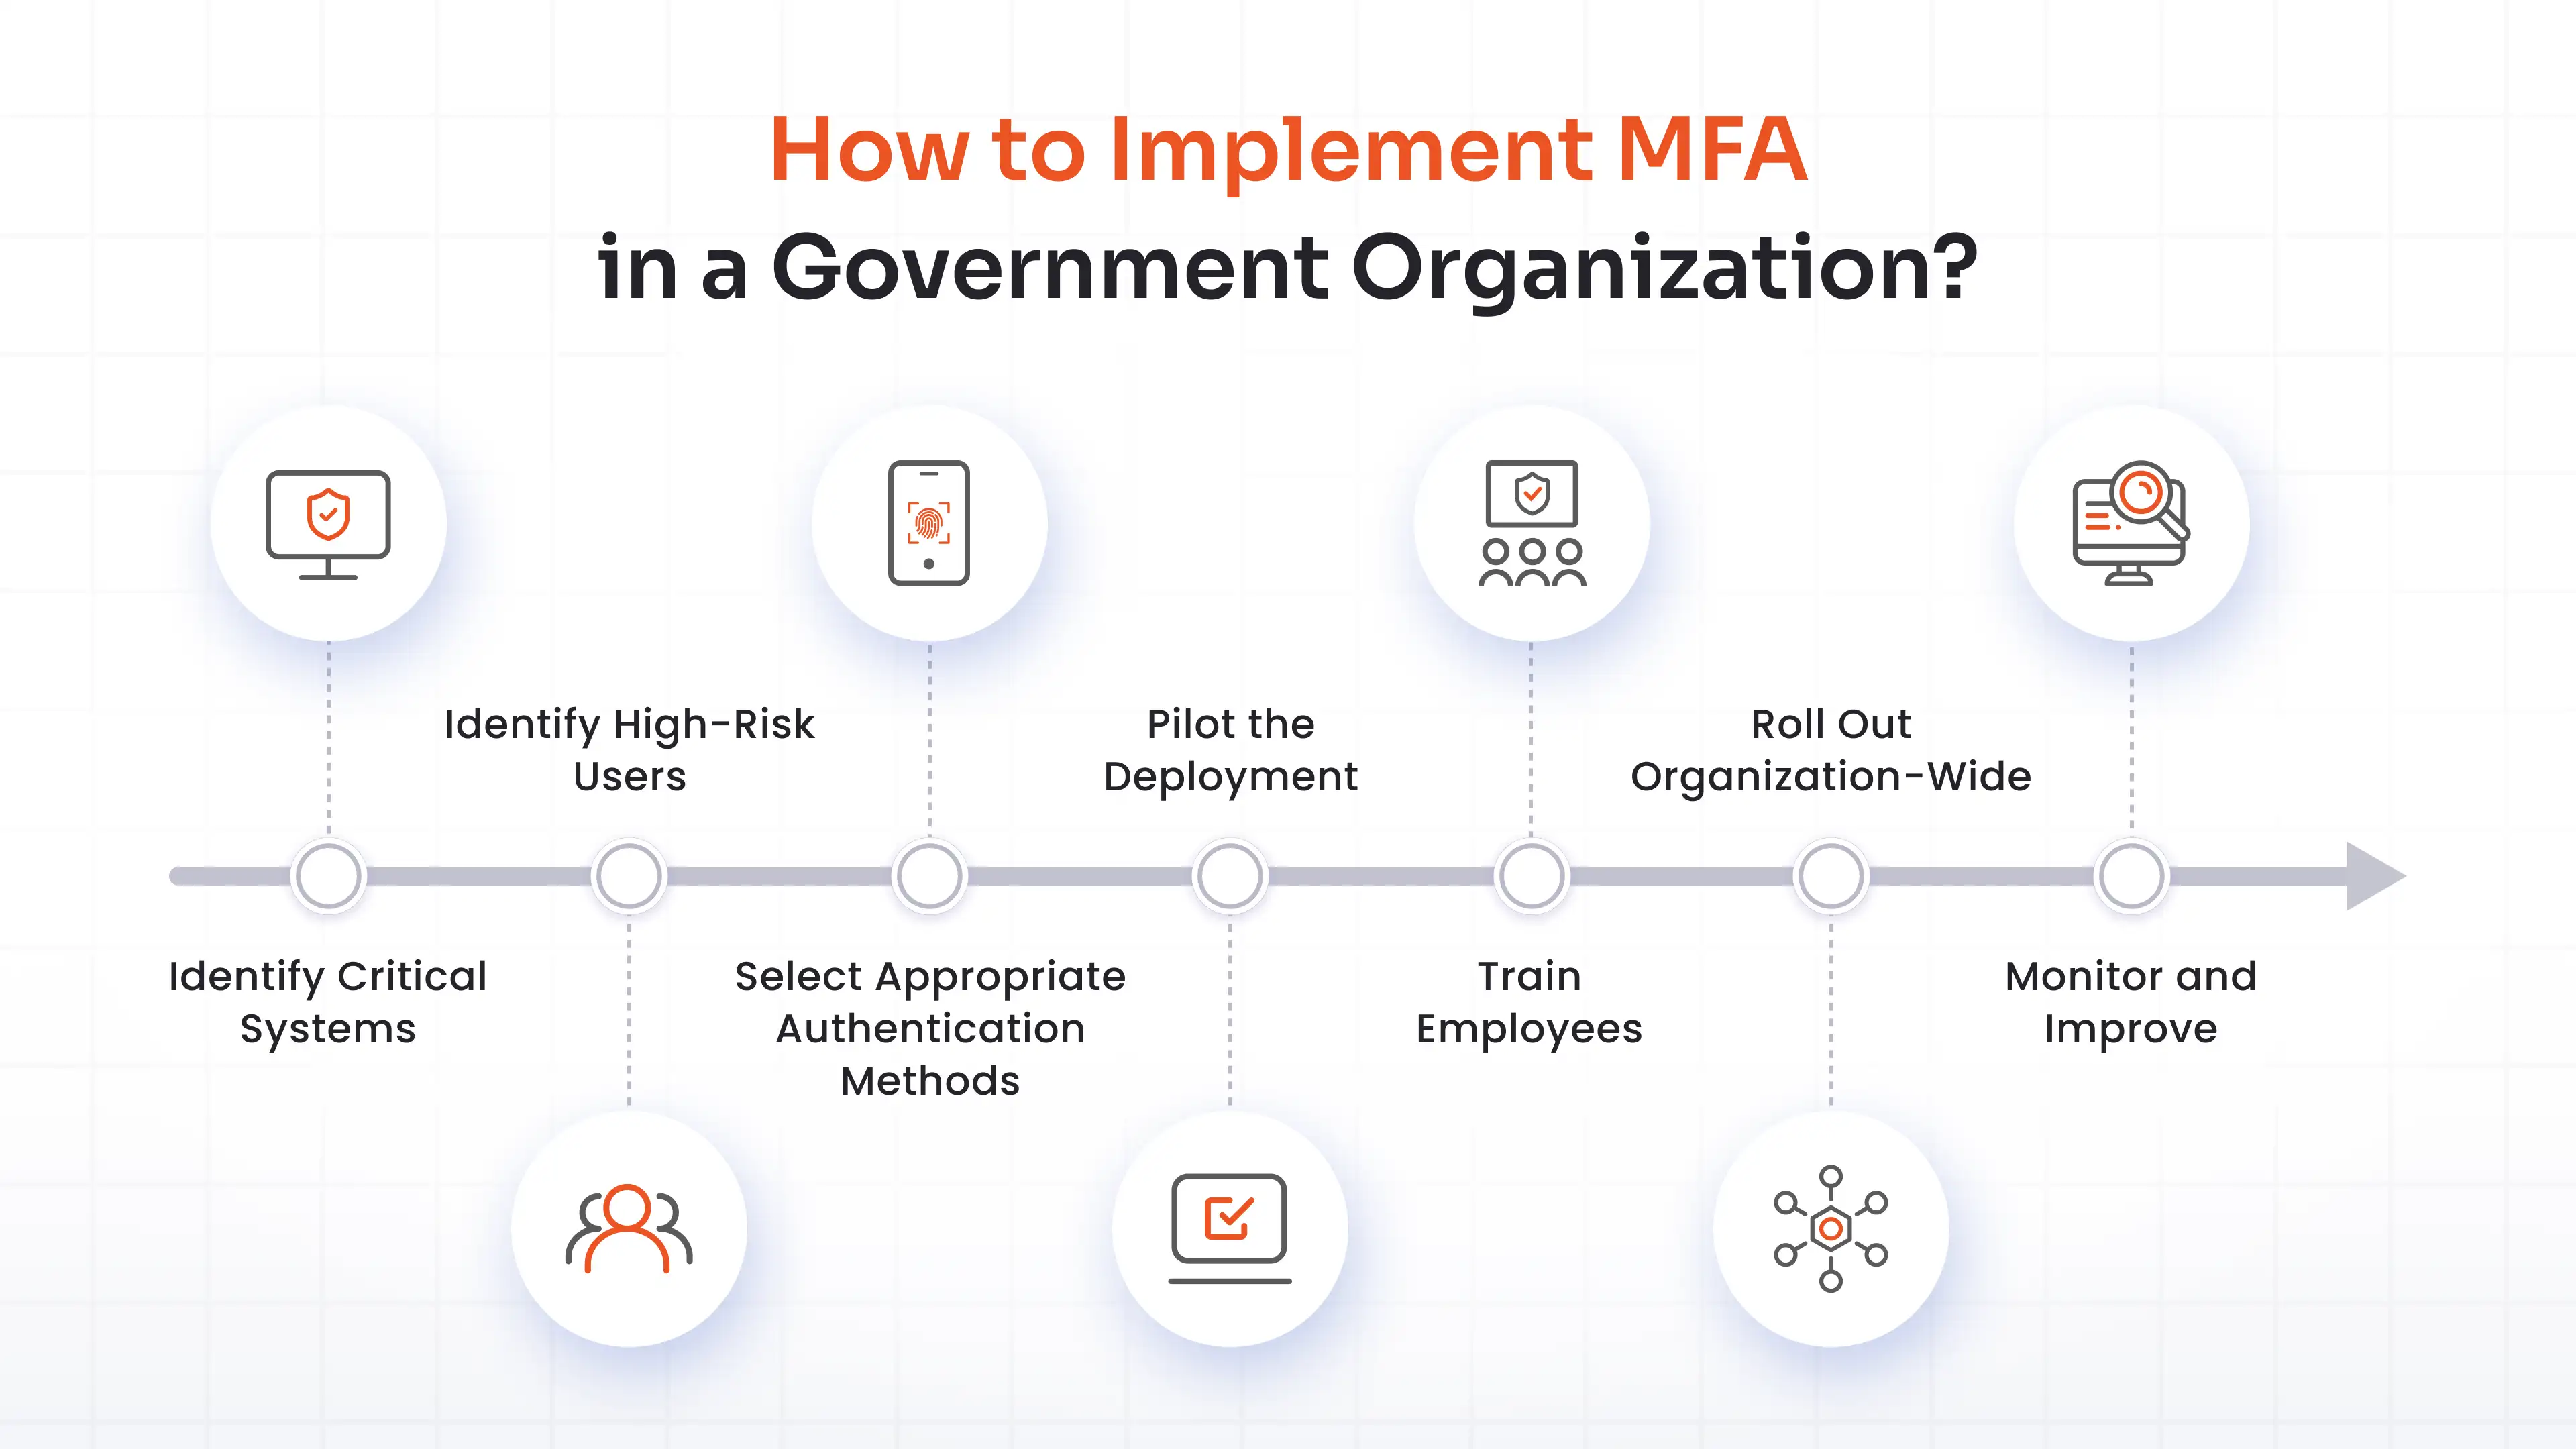
Schritt 1: Kritische Systeme identifizieren
Beginnen Sie damit, die Ressourcen zu identifizieren, bei denen ein unberechtigter Zugriff die größten Auswirkungen haben könnte.
Priorisieren:
- Sensible Bürgerinformationen
- Finanzsysteme
- Administrative Anwendungen
- Kritische Infrastruktur
- Forschungssysteme
- Fernzugriffsdienste
Schritt 2: Hochrisikonutzer identifizieren
Ordnen Sie die Benutzer entsprechend ihrer Zugriffsebene zu.
Besonderes Augenmerk sollte auf Folgendes gelegt werden:
- Privilegierte Administratoren
- Finanznutzer
- Administrative Benutzer
- IT-Personal
- Fernarbeiter
- Benutzer, die sensible Regierungsinformationen verarbeiten
Schritt 3: Geeignete Authentifizierungsmethoden auswählen
Gehen Sie nicht davon aus, dass jeder Benutzer die gleiche Authentifizierungsmethode benötigt.
Ermitteln Sie stattdessen, ob für jede Gruppe eine standardmäßige MFA, eine stärkere MFA oder eine phishingresistente Authentifizierung erforderlich ist.
Schritt 4: Pilotierung der Implementierung
Ein kontrolliertes Pilotprojekt kann Probleme aufdecken, bevor es unternehmensweit eingeführt wird.
Test:
- Anwendungskompatibilität
- Geräteverfügbarkeit
- Authentifizierungs-Workflows
- User Experience
- Wiederherstellungsprozesse
- Backup-Authentifizierung
Schritt 5: Mitarbeiter schulen
Die Mitarbeiter sollten verstehen, wie die Multi-Faktor-Authentifizierung (MFA) funktioniert und was zu tun ist, wenn die Authentifizierung fehlschlägt.
Die Schulung sollte Folgendes umfassen:
- Authentifizierungsanfragen abschließen
- Erkennen verdächtiger Eingabeaufforderungen
- Meldung verlorener Geräte
- Konten wiederherstellen
- Vermeidung der Genehmigung unerwarteter Authentifizierungsanfragen
Schritt 6: Organisationsweite Einführung
MFA sollte entsprechend den Prioritäten der Organisation ausgebaut werden, anstatt zu versuchen, jedes System gleichzeitig zu ändern.
Eine schrittweise Einführung kann insbesondere für große Regierungsbehörden mit mehreren Abteilungen und veralteten Anwendungen von Vorteil sein.
Schritt 7: Überwachen und verbessern
Nach der Bereitstellung sollten die Sicherheitsteams die Authentifizierungsaktivitäten, Fehler, Wiederherstellungsanfragen, das Feedback der Benutzer und die Wirksamkeit der Richtlinien überprüfen.
Die mitgelieferten Implementierungshinweise folgen demselben Ablauf: Systeme identifizieren, Hochrisikobenutzer identifizieren, Methoden auswählen, Pilotprojekte durchführen, Benutzer schulen, Einführung und Überwachung.
Worauf sollte man bei einer MFA-Lösung der Regierung achten?
Eine MFA-Lösung für Regierungsbehörden sollte den Sicherheitsanforderungen der Organisation und der bestehenden Technologieumgebung entsprechen.
Priorisieren Sie phishingresistente Authentifizierung
Für privilegierte Benutzer und sensible Systeme sollte die Unterstützung für Folgendes geprüft werden:
- FIDO2
- Hauptschlüssel
- Sicherheitsschlüssel
- Chipkarten
- Andere Phishing-resistente Mechanismen
Unterstützung mehrerer Authentifizierungsmethoden
Regierungsumgebungen umfassen unterschiedliche Nutzer und Anwendungen. Eine geeignete Plattform sollte Flexibilität bieten in folgenden Bereichen:
- Authentifizierungs-Apps
- Push
- OTP
- Hardware-Token
- FIDO2
- Hauptschlüssel
- Smartcards/CAC-Karten
Integration in die vorhandene Infrastruktur
Eine Regierungsorganisation benötigt möglicherweise ein Außenministerium für folgende Zwecke:
- Active Directory
- Fertige Server
- VPN
- RDP
- Microsoft 365
- Cloud-Anwendungen
- Web Applikationen
- VDI
Die Integration in die bestehende Infrastruktur ist daher entscheidend, um fragmentierte Authentifizierungskontrollen zu vermeiden.
Zentrale Verwaltung bereitstellen
Sicherheitsteams sollten in der Lage sein, Authentifizierungsrichtlinien und Benutzer zentral zu verwalten.
Zu den wichtigsten administrativen Fähigkeiten gehören:
- Richtlinienverwaltung
- Benutzerverwaltung
- Reporting
- Überwachung
- Authentifizierungskonfiguration
- Wiederherstellungskontrollen
Unterstützung für Cloud- und On-Premises-Bereitstellung
Verschiedene Regierungsorganisationen haben unterschiedliche Infrastrukturanforderungen. Flexibilität bei der Bereitstellung kann die Einführung von MFA erleichtern, ohne dass eine vollständige Infrastrukturtransformation erforderlich ist.
Skalierung über Abteilungen und Benutzer hinweg
Die Lösung sollte eine Erweiterung über Abteilungen, Anwendungen und Benutzergruppen hinweg ermöglichen und gleichzeitig eine einheitliche Durchsetzung der Richtlinien gewährleisten.
Sicherer Regierungszugang mit miniOrange MFA
miniOrange MFA bietet verschiedene Authentifizierungsmethoden, darunter Offline-MFA , sowie Bereitstellungsoptionen für Organisationen, die unterschiedliche staatliche Zugriffsumgebungen absichern müssen.
Authentifizierungsoptionen
miniOrange unterstützt:
- FIDO2 und Passkeys
- Hardware-Token
- Smartcards/CAC-Karten
- Authentifikator-Anwendungen
- Push-Benachrichtigungen
- OTP
- Rastermustererkennung
Dies gibt den IT-Teams der Regierung die Flexibilität, Authentifizierungsmethoden je nach Benutzerrolle und Zugriffsanforderungen anzuwenden.
Infrastrukturabdeckung
miniOrange unterstützt MFA in folgenden Bereichen:
- Active Directory und Server
- RDP/Remote-Desktop
- VPN
- Microsoft 365
- Cloud-Anwendungen
- VDI
Dies ermöglicht es Organisationen, die Authentifizierungskontrollen über mehrere Zugriffspunkte hinweg auszudehnen, anstatt für jede Umgebung völlig separate MFA-Ansätze zu verwalten.
Authentifizierung auf Basis von Risiken
Eine Regierungsorganisation kann für verschiedene Szenarien unterschiedliche Authentifizierungsmethoden verwenden.
Beispielsweise:
- Standardmitarbeiter: Authentifizierungsanwendungen oder Push-Benachrichtigungen
- Remote-Benutzer: Push-Benachrichtigungen, OTP oder stärkere Methoden
- Sensible Anwendungen: Strengere MFA-Richtlinien
- Privilegierte Administratoren: FIDO2, Passkeys, Sicherheitsschlüssel oder Smartcards
- Bestehende Smartcard-Umgebungen: Smartcard-/CAC-Authentifizierung
In der beigefügten Produktbeschreibung werden diese Authentifizierungsmethoden und Einsatzbereiche ausdrücklich als Teil des miniOrange MFA-Angebots aufgeführt.
Fazit
Behörden benötigen Authentifizierungsmechanismen, die der Sensibilität ihrer Systeme, den Berechtigungen ihrer Nutzer und den Zugriffsmethoden der Mitarbeiter auf Ressourcen Rechnung tragen. Die Multi-Faktor-Authentifizierung bietet Behörden eine zusätzliche Identitätsprüfungsebene, während Phishing-resistente Methoden einen stärkeren Schutz für privilegierte und risikoreiche Zugriffe gewährleisten.
Eine risikobasierte Strategie unterstützt Behörden bei der Auswahl geeigneter Methoden, der Sicherung des Fern- und Cloud-Zugriffs, dem Schutz kritischer Infrastrukturen und der Integration von Multi-Faktor-Authentifizierung (MFA) in bestehende Systeme. Mit einer flexiblen MFA-Lösung für Behörden und Institute können diese die Authentifizierung verbessern, ohne alle Benutzer oder Anwendungen in dasselbe Modell zu zwingen.
Häufig gestellte Fragen
Warum ist das Außenministerium für Regierungsorganisationen wichtig?
Die Multi-Faktor-Authentifizierung (MFA) führt eine zusätzliche Identitätsprüfungsebene in staatlichen Systemen ein. Selbst wenn ein Passwort kompromittiert wird, muss ein Angreifer die zusätzliche Authentifizierungsanforderung erfüllen, wodurch die Wahrscheinlichkeit verringert wird, dass gestohlene Zugangsdaten allein zu unbefugtem Zugriff führen.
Welche MFA-Methode eignet sich am besten für Regierungsorganisationen?
Die beste Methode hängt vom Risiko und der Infrastruktur ab. Authentifizierungs-Apps eignen sich für Standardbenutzer, während FIDO2, Passkeys, Sicherheitsschlüssel und Smartcards stärkere Optionen für privilegierte Benutzer und sensible Regierungssysteme bieten.
Welche MFA-Methoden werden üblicherweise von Regierungsorganisationen angewendet?
Gängige Authentifizierungsmethoden der Regierung umfassen Authentifizierungsanwendungen, OTP, Push-Authentifizierung, QR-Authentifizierung, Hardware-Token, FIDO2-Sicherheitsschlüssel, Passkeys, Smartcards, CAC-Karten und biometrische Authentifizierung.
Kann MFA die VPN-Verbindung und den Fernzugriff der Regierung absichern?
Ja. MFA kann VPN, RDP, Remote Desktop, VDI, Cloud-Anwendungen und andere Fernzugriffswege schützen, indem es von den Benutzern eine zusätzliche Identitätsprüfung verlangt, bevor sie auf geschützte Ressourcen zugreifen können.
Was sollten Regierungsbehörden tun, wenn Mitarbeiter ihr MFA-Gerät verlieren?
Organisationen sollten sichere Verfahren zur Kontowiederherstellung und alternative Authentifizierungsmethoden einrichten. Verlorene oder kompromittierte Geräte sollten umgehend gemeldet, gegebenenfalls deaktiviert und gemäß den festgelegten Sicherheitsrichtlinien der Organisation ersetzt werden.
Wie können staatliche Organisationen verhindern, dass die Multi-Faktor-Authentifizierung für Mitarbeiter zu einem Problem wird?
Verwenden Sie für jede Benutzergruppe geeignete Authentifizierungsmethoden, bieten Sie praxisnahe Schulungen an, führen Sie Pilotprojekte durch, etablieren Sie Wiederherstellungsprozesse und wenden Sie eine stärkere Authentifizierung dort an, wo das Risiko dies erfordert, anstatt unnötige Hürden für jeden Mitarbeiter zu schaffen.



Hinterlasse einen Kommentar