
Eine Krankenschwester meldet sich zwischen ihren Visiten an einem gemeinsam genutzten Arbeitsplatz an. Passwort, dann Fingerabdruck. Zwei Sekunden später ist sie in der Patientenakte und zurück beim Patienten.
So sollte sich MFA in einem Krankenhaus anfühlen: schnell für die Person, die dorthin gehört, sicher verschlossen für jeden, der nicht dorthin gehört.
Die meisten Organisationen im Gesundheitswesen nutzen nach wie vor Passwörter für deutlich mehr Systeme, als ihnen lieb ist. Patientenakten, Fernzugriff, Lieferantenzugang, Abrechnungssysteme – all das betrifft Angreifer. Sie wissen genau, welchen Wert eine medizinische Identität hat; sie zahlt sich noch lange aus, selbst nachdem eine gestohlene Kreditkarte gesperrt wurde. Die Multi-Faktor-Authentifizierung (MFA) ist die einzige Kontrollmaßnahme, die die Schwachstelle schließt, auf die Angreifer am meisten setzen: das kompromittierte Passwort.
Warum benötigt das Gesundheitswesen eine stärkere Authentifizierung?
Krankenhäuser sind stärker auf Passwörter angewiesen, als den meisten Branchen bewusst ist. Pflegekräfte loggen sich zwischen den Visiten in die Terminals für elektronische Patientenakten (EHR) ein. Ärzte greifen von zu Hause oder aus anderen Einrichtungen auf Patientenakten zu. Mitarbeiter der Abrechnungsabteilung arbeiten den ganzen Tag mit Versicherungssystemen. Auch externe Dienstleister, von Anbietern von Bildgebungssoftware bis hin zu Laborpartnern, sind mit den Krankenhausnetzwerken verbunden.
Jeder einzelne dieser Logins ist ein Ziel.
Elektronische Patientenakten (EHRs) erzielen auf kriminellen Marktplätzen einen höheren Wiederverkaufswert als Kreditkartennummern. Unabhängige Analysen von Darknet-Angeboten beziffern den Durchschnittspreis für eine vollständige Patientenakte auf rund 300 US-Dollar, verglichen mit 17 US-Dollar für eine gestohlene Kreditkarte – obwohl Kreditkarten im Zusammenhang mit Datendiebstahl die meiste öffentliche Aufmerksamkeit auf sich ziehen. Eine Kreditkarte wird innerhalb eines Tages gesperrt. Eine medizinische Identität bleibt jahrelang gültig.
Diese Wertlücke trägt mit dazu bei, dass das Gesundheitswesen nach wie vor die teuerste Branche für Datenschutzverletzungen ist. Und etwa die Hälfte aller Datenschutzverletzungen im Gesundheitswesen lassen sich auf böswillige oder kriminelle Angriffe zurückführen, nicht auf Unfälle.
Ransomware-Gruppen wissen das. Sie müssen keine Verschlüsselung knacken, ein Satz gestohlener Zugangsdaten genügt, um einzudringen, Systeme zu blockieren und Lösegeld zu fordern, während die Patientenversorgung zum Erliegen kommt. Phishing ist nach wie vor der einfachste Weg. Laut einem Bericht der AHA warnte Microsoft im Mai 2026 vor einer koordinierten Phishing-Kampagne, die sich direkt gegen Gesundheitseinrichtungen richtete und darauf abzielte, Zugangsdaten zu Patienten- und Finanzdaten zu erbeuten.
Wenn man dann noch gemeinsam genutzte Arbeitsplätze, Telemedizin-Logins und den Zugriff von Drittanbietern hinzunimmt, wird die reine Passwortauthentifizierung zum Nachteil.
Was ist Multi-Faktor-Authentifizierung im Gesundheitswesen?
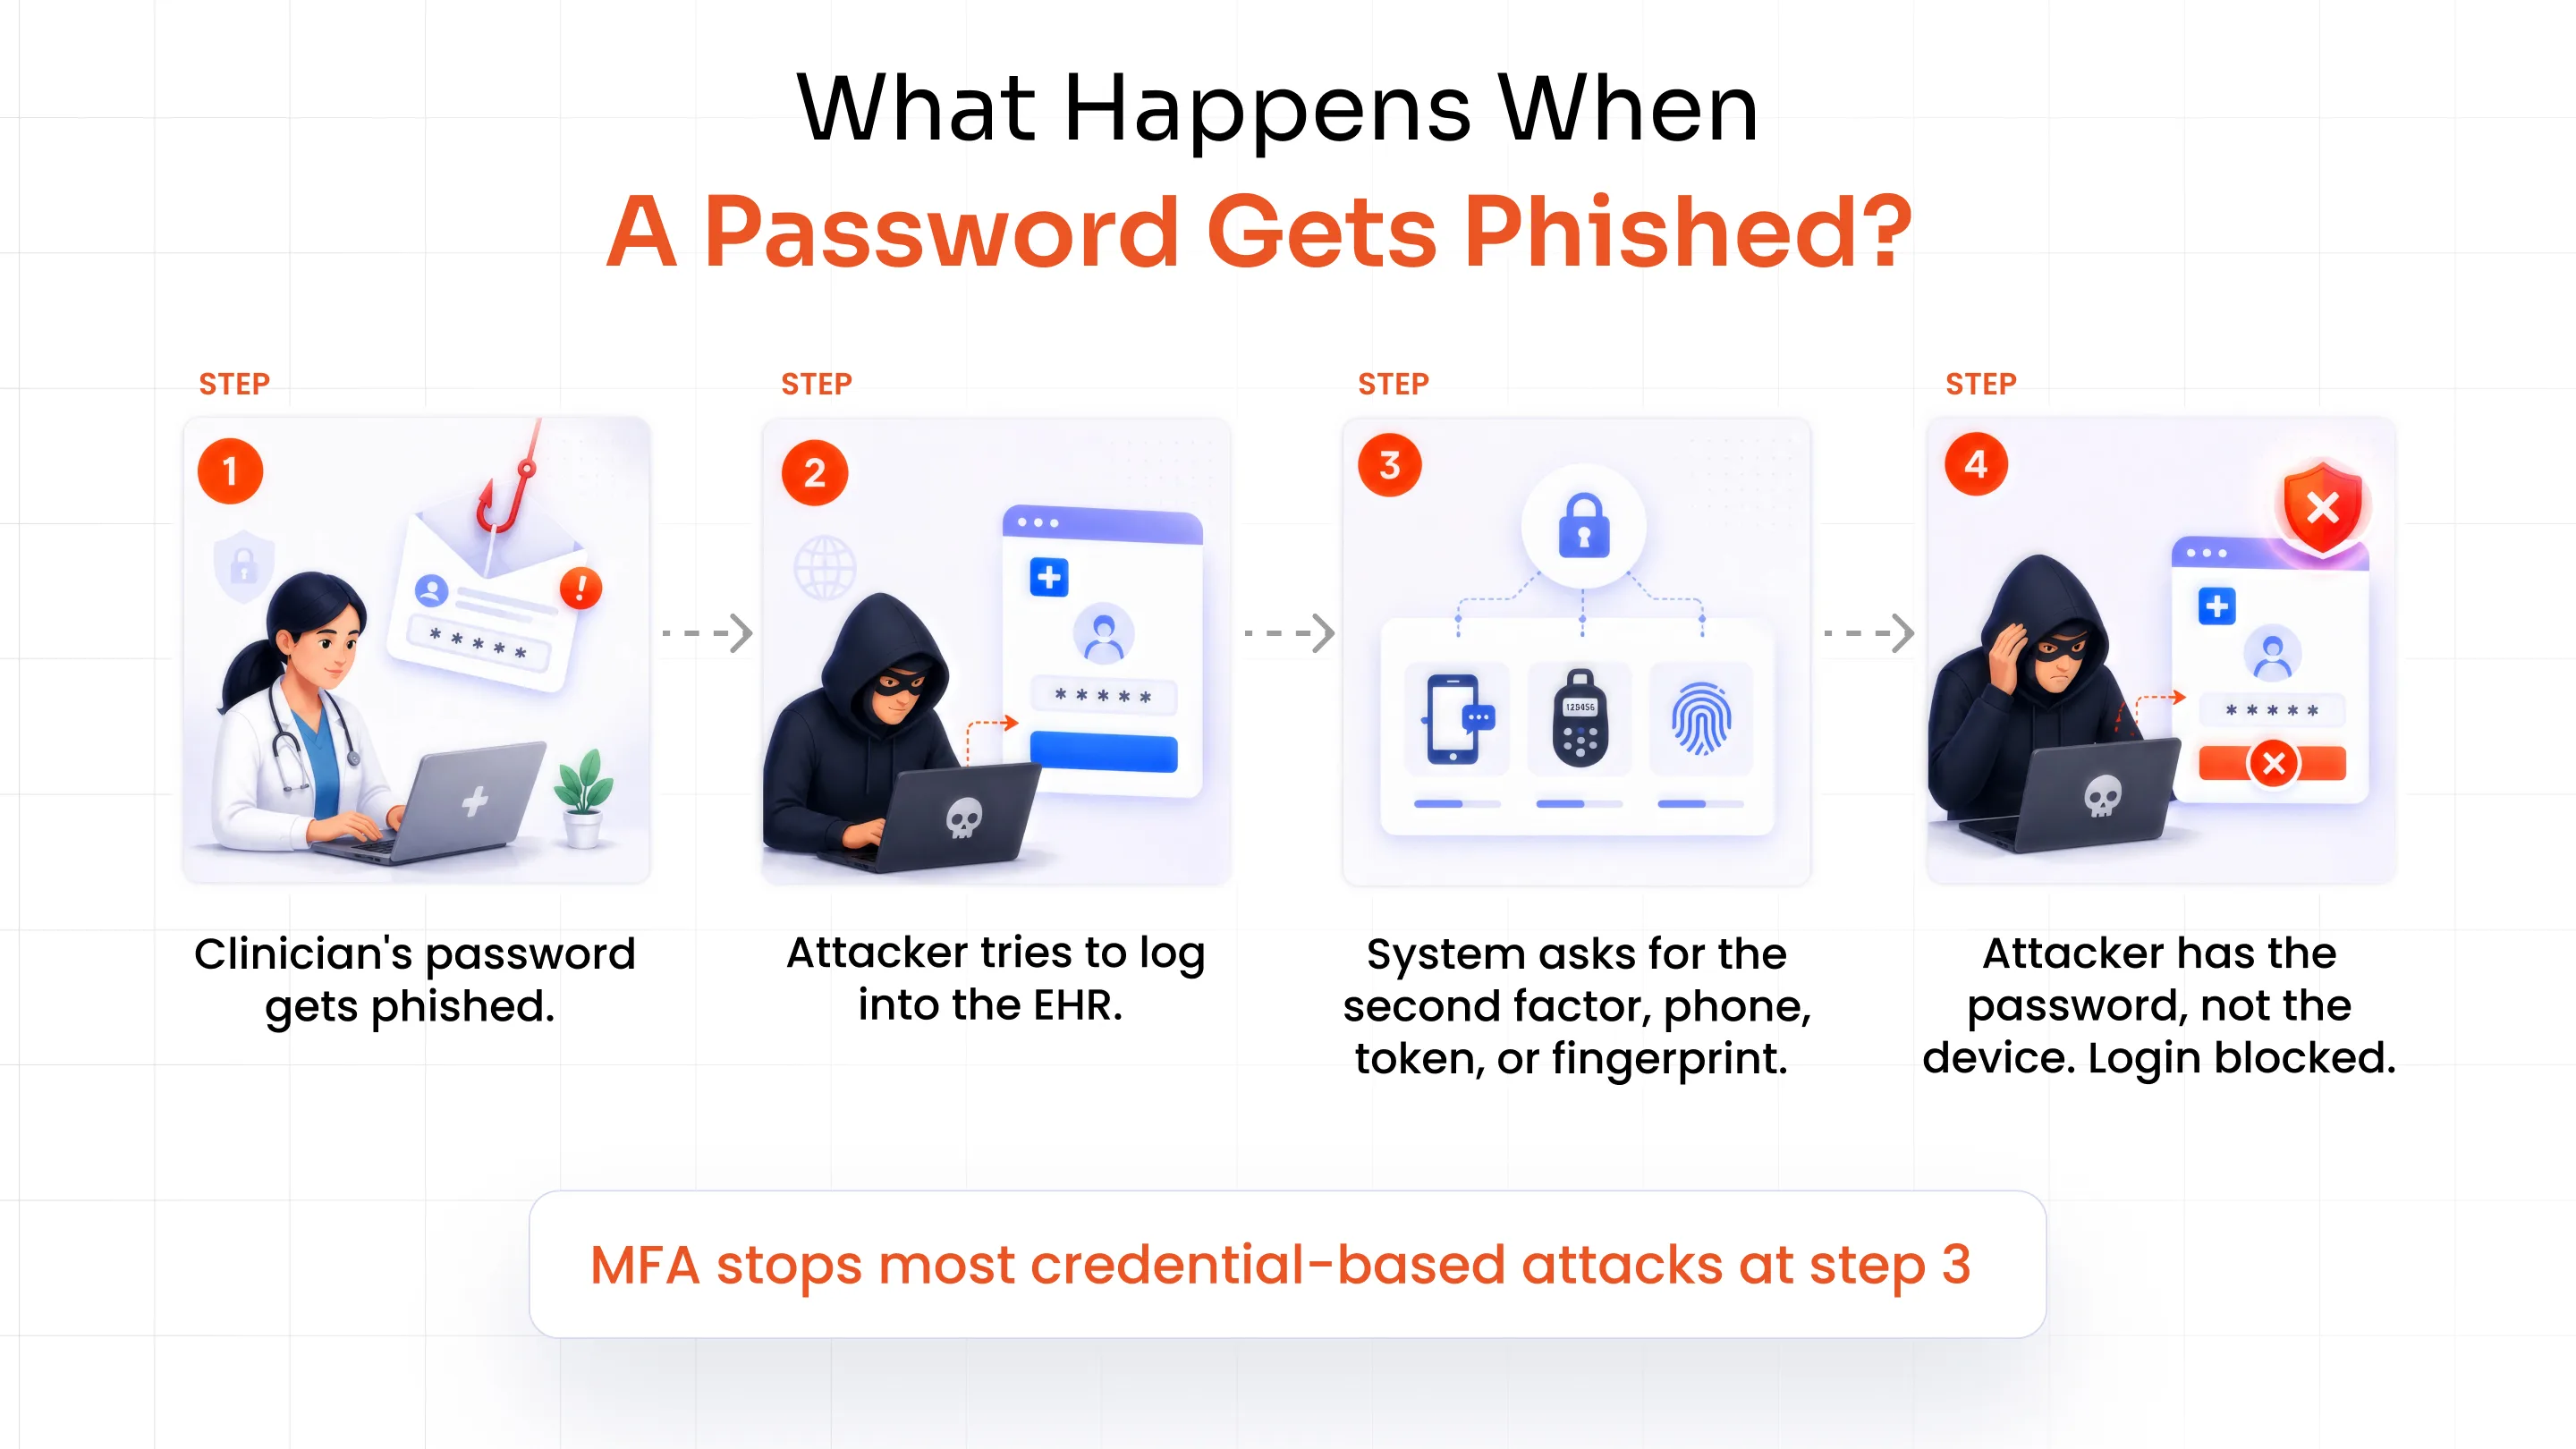
Multifaktor-Authentifizierung (MFA) bedeutet, Ihre Identität mit zwei oder mehr unabhängigen Faktoren nachzuweisen, nicht nur mit einem Passwort. Etwas, das Sie wissen (ein Passwort oder eine PIN), etwas, das Sie besitzen (ein Smartphone, ein Token oder ein Schlüssel), oder etwas, das Sie sind (ein Fingerabdruck oder ein Gesichtsscan).
Die Zwei-Faktor-Authentifizierung (2FA) ist technisch gesehen eine Unterkategorie der Multi-Faktor-Authentifizierung (MFA) und beschränkt sich auf zwei Authentifizierungsfaktoren. Eine 2FA-Lösung kombiniert typischerweise ein Passwort mit einer zusätzlichen Authentifizierungsmethode, was in den meisten Anwendungen im Gesundheitswesen üblich ist.
Warum ist das speziell für das Gesundheitswesen von Bedeutung?
Ein gestohlenes Passwort allein sollte nicht ausreichen, um an Patientendaten zu gelangen. Selbst wenn die Zugangsdaten eines Arztes per Phishing abgefangen werden, benötigt der Angreifer weiterhin den zweiten Faktor – beispielsweise das Telefon, den Token oder den Fingerabdruck –, um Zugriff zu erhalten. Diese eine Voraussetzung verhindert die meisten Angriffe, die auf Zugangsdaten basieren, bereits im Vorfeld.
Wie schützt die Multi-Faktor-Authentifizierung (MFA) Gesundheitsorganisationen vor Cyberbedrohungen?
Passwörter versagen in Gesundheitsorganisationen auf spezifische und vorhersehbare Weise. MFA behebt jedes dieser Probleme.
| Bedrohung | Wie MFA hilft |
|---|---|
| Phishing | Ein gestohlenes Passwort allein reicht für die Anmeldung nicht aus. Der Angreifer benötigt ein oder zwei weitere Authentifizierungsschritte, um Zugriff zu erhalten. |
| Zeugnisfüllung | Wiederverwendete Passwörter aus anderen Sicherheitslücken sind ohne den zweiten Faktor nutzlos. |
| Ransomware-Eintrag | Verhindert die anfängliche Kontoübernahme, die zu einer Seitwärtsbewegung führt. |
| Kompromittierung des Fernzugriffs | Fügt einen Kontrollpunkt hinzu, den VPN- und RDP-Anmeldungen nicht umgehen können. |
| Übernahme eines privilegierten Kontos | Schützt Administrator- und IT-Konten mit der größtmöglichen Systemreichweite |
| Kompromittierung durch Drittanbieter | Erweitert den Schutz auf externe Anmeldungen, nicht nur auf Mitarbeiter. |
MFA gibt es in vielen Formen, und sie sind nicht alle gleich wirksam.
SMS- und E-Mail-Einmalpasswörter (OTP) sowie einfache Push-Benachrichtigungen können abgefangen, durch SIM-Karten-Tausch manipuliert oder durch MFA-Müdigkeitsangriffe überlastet werden. Dabei sendet ein Angreifer so lange Push-Anfragen, bis jemand aus Gewohnheit oder Erschöpfung auf „Genehmigen“ tippt. Neuere Angriffstechniken, sogenannte Adversary-in-the-Middle-Proxys, die Sitzungstoken nach der Authentifizierung stehlen, können die Standard-MFA vollständig umgehen.
Aus diesem Grund hat das US-Gesundheitsministerium (HHS) Gesundheitsorganisationen dazu angehalten, auf Phishing-resistente Multi-Faktor-Authentifizierung (MFA) umzusteigen. Dazu gehören Methoden wie FIDO2 und Hardware-Sicherheitsschlüssel, die nicht abgefangen oder wiederholt werden können, um den Diebstahl von Zugangsdaten zu verhindern (das HIPAA Journal berichtete ausführlich über die Empfehlungen des HHS). Bei Hochrisikosystemen wie elektronischen Patientenakten (EHRs), Administratorkonten und Fernzugriffen ist die Wahl der Methode genauso wichtig wie die Frage, ob MFA überhaupt eingesetzt wird.
MFA-Methoden für das Gesundheitswesen
Eine optimale MFA-Lösung im Gesundheitswesen sollte mehr als nur zwei MFA-Methoden kombinieren. Sie sollte Biometrie, FIDO2, Authentifizierungs-Apps und Token unterstützen, um dem jeweiligen Risiko des Systems gerecht zu werden.
Biometrische Authentifizierung
Anmeldungen per Fingerabdruck, Gesicht oder Touch ID/Face ID nutzen biometrische Authentifizierung , um die Identität anhand eines Merkmals der Person zu verifizieren, anstatt anhand einer Eingabe. An gemeinsam genutzten klinischen Arbeitsplätzen, an denen sich mehrere Mitarbeiter während einer Schicht an- und abmelden, reduziert die Biometrie den Anmeldeaufwand, ohne die Sicherheit zu beeinträchtigen. Niemand muss sich merken, welches Passwort zu welchem Terminal gehört.
FIDO2- und Phishing-resistente MFA-Authentifizierung
FIDO2 nutzt das WebAuthn-Protokoll für passwortlose Anmeldungen per Sicherheitsschlüssel, Windows Hello, Touch ID und Face ID. Als Phishing-resistente MFA-Lösung basiert sie auf kryptografischen Schlüsseln anstelle von Benutzereingaben oder -daten und schützt so vor Phishing- und Replay-Angriffen, die OTP-basierte Methoden kompromittieren können . Für den Zugriff auf elektronische Patientenakten (EHR), Administratorkonten und Systeme mit geschützten Gesundheitsdaten (PHI) bietet FIDO2 eine starke Authentifizierungsoption zum Schutz sensibler Gesundheitsumgebungen.
Authentifizierungs-Apps und Push-Benachrichtigungen
Google Authenticator, Microsoft Authenticator, Authy und die miniOrange Authenticator-App generieren zeitbasierte Codes oder senden Push-Benachrichtigungen direkt an das Smartphone des medizinischen Fachpersonals. Dank der Push-Benachrichtigungen der miniOrange-App kann ein Nutzer eine Anmeldung mit einem Fingertipp genehmigen oder ablehnen – besonders nützlich für Fernzugriff und Telemedizin, wo ein Hardware-Schlüssel unpraktisch ist.
OTP-, E-Mail- und SMS-Authentifizierung
Einmalpasswörter, die per SMS, E-Mail oder automatisiertem Anruf versendet werden, haben weiterhin ihre Berechtigung, insbesondere für Patientenportale und Anmeldungen mit geringem Risiko. Sie lassen sich einfach implementieren und erfordern keinen App-Download. Verlassen Sie sich jedoch nicht allein darauf für den Zugriff auf elektronische Patientenakten oder Administratoren, da hier Phishing-resistente Methoden ein geringeres Risiko bergen.
Hardware-Token und Sicherheitsschlüssel
YubiKeys und ähnliche Geräte erzeugen einen physischen, kryptografischen Identitätsnachweis, der unabhängig von einem Telefon oder einer Netzwerkverbindung ist. Für privilegierte Administratorkonten und Offline-Umgebungen bieten Hardware-Token Schutz vor Phishing ohne Abhängigkeit von einem Mobilgerät.
Welche MFA-Methoden eignen sich für verschiedene Anwendungsfälle im Gesundheitswesen?
Nicht jeder Login benötigt denselben Schutz. Die Schutzmethode sollte dem tatsächlichen Risiko entsprechen.
| Anwendungsfall im Gesundheitswesen | Empfohlene MFA |
|---|---|
| Zugriff auf elektronische Patientenakten (EHR/EMR) | FIDO2, Biometrie, Authentifizierungs-App |
| Fernzugriff/VPN-Zugriff | FIDO2, Authentifizierungs-App, Push-Benachrichtigungen |
| Privilegierter Administratorzugriff | FIDO2, Hardware-Sicherheitsschlüssel |
| Gemeinsam genutzte klinische Arbeitsplätze | Biometrie, Hardware-Token, Windows-MFA |
| Patientenportale | Authentifizierungs-App, OTP, Biometrie |
| Telemedizin-Anwendungen | Authentifizierungs-App, FIDO2 |
| Zugriff von Drittanbietern/Anbietern | Adaptive MFA plus phishingresistente Methoden |
| Hochrisikoanwendungen | Windows MFA, FIDO2/Sicherheitsschlüssel plus adaptive Richtlinien |
Vorteile der Multi-Faktor-Authentifizierung für Organisationen im Gesundheitswesen
Wenn von MFA die Rede ist, steht die Sicherheit im Vordergrund – verständlicherweise, denn sie ist der Hauptgrund für ihre Einführung. Doch der Nutzen zeigt sich auch in einigen anderen Bereichen.
- Schützt Patientendaten und verringert die Auswirkungen eines einzelnen kompromittierten Passworts.
- Reduziert die Anzahl der Helpdesk-Tickets im Zusammenhang mit Passwortzurücksetzungen und entlastet die IT-Abteilung von der täglichen Unterstützung der Nutzer bei Aussperrungen.
- Stärkt das Vertrauen der Patienten in Portale. Patienten nutzen Terminplanung, Nachrichten und Patientenakten häufiger, wenn sich die Anmeldung sicher anfühlt, nicht nur, wenn sie sicher aussieht.
- Unterstützt Zero-Trust-Initiativen, die viele Gesundheitssysteme bereits umsetzen.
- Stärkt die Compliance-Strategie im Vorfeld der Änderungen der HIPAA-Sicherheitsbestimmungen (mehr dazu weiter unten).
- Erhöht die Flexibilität. Durch die Selbstregistrierung können die Mitarbeiter eine Methode wählen, die zu ihrer Rolle passt, anstatt dass die IT-Abteilung eine einheitliche Option für alle bereitstellt.
Wie lässt sich MFA im Gesundheitswesen implementieren?
Die flächendeckende Einführung von MFA-Nächtepausen im gesamten Krankenhaus stört die Arbeitsabläufe und verdirbt das Vertrauen des Klinikpersonals. Ein schrittweises Vorgehen ist besser.
Hochrisikosysteme und -benutzer identifizieren
Konzentrieren Sie sich zunächst auf das Wesentliche: elektronische Patientenakten (EHR/EMR), VPN und Fernzugriff, Administratorkonten, E-Mail und alle Systeme, die mit kritischen Anwendungen oder Drittanbietern verbunden sind. Ermitteln Sie, wo sich die geschützten Gesundheitsdaten (PHI) befinden, bevor Sie über deren Schutz entscheiden.
Methoden basierend auf dem Risiko auswählen
Verwenden Sie nicht überall dieselbe Methode. Eine gemeinsam genutzte Pflegestation und ein externer Abrechnungsadministrator benötigen nicht dieselbe Authentifizierungsmethode. Die eine erfordert Biometrie, die andere FIDO2 über VPN. Passen Sie die Methode an Benutzer, Anwendung, Risikostufe und Umgebung an.
Integration in bestehende Gesundheitssysteme
MFA muss mit bestehenden Systemen kompatibel sein: Active Directory, LDAP, SSO, VPN, RDP, Cloud-Anwendungen und EHR-Plattformen. miniOrange unterstützt RADIUS und TACACS+ für Netzwerkgeräte, die Integration von Legacy-Anwendungen wie Oracle EBS und PeopleSoft ohne Programmieraufwand sowie SAML, OAuth und JWT für Webanwendungen.
Phasenweise Einführung
Beginnen Sie mit privilegierten Benutzern und Fernzugriffen, da diese Konten im Falle einer Kompromittierung das größte Risiko bergen. Erweitern Sie den Schutz anschließend auf kritische Anwendungen und klinische Arbeitsabläufe, dann auf Drittanbieter und schließlich auf die gesamte Benutzergruppe. Die Sicherheitsrichtlinien von Censinet für das Gesundheitswesen folgen derselben Reihenfolge: Zuerst Identitätsinfrastruktur und administrative Systeme, dann klinische und Abrechnungsplattformen und schließlich der erweiterte Zugriff.
MFA- und HIPAA-Konformität
Der Health Insurance Portability and Accountability Act (HIPAA) schreibt nicht vor, dass jede Organisation im Gesundheitswesen heute die Multi-Faktor-Authentifizierung (MFA) einsetzen muss. Er kommt dem aber so nahe, dass es ein Fehler wäre, MFA als optional zu behandeln.
Die aktuelle HIPAA-Sicherheitsrichtlinie fordert angemessene Schutzmaßnahmen für den Zugriff auf geschützte Gesundheitsdaten (PHI), und die Multi-Faktor-Authentifizierung (MFA) unterstützt diese Anforderung direkt. Die Cybersicherheitsziele des US-Gesundheitsministeriums (HHS) für das Gesundheitswesen und den öffentlichen Gesundheitsdienst gehen noch weiter und nennen MFA für internetfähige Ressourcen und Fernzugriff als unerlässliche Maßnahme speziell für Gesundheitsorganisationen.
Im Jahr 2024 schlug das US-Gesundheitsministerium (HHS) Änderungen der Sicherheitsrichtlinie vor, die die Multi-Faktor-Authentifizierung (MFA) mit wenigen Ausnahmen vorschreiben würden. Dieser Vorschlag ist noch nicht endgültig verabschiedet; die aktuelle Sicherheitsrichtlinie bleibt in ihrer jetzigen Form gültig. Die Richtung ist jedoch klar, und Organisationen, die mit der Einführung von MFA auf eine entsprechende Verpflichtung warten, werden ins Hintertreffen geraten.
Compliance beschränkt sich nicht nur auf Prävention. Jeder Verstoß, unabhängig vom Ausmaß, wird dem Office for Civil Rights (OCR) des US-Gesundheitsministeriums (HHS) gemeldet. Verstöße, die 500 oder mehr Personen betreffen, werden in die öffentliche Liste des OCR aufgenommen. Multi-Faktor-Authentifizierung (MFA) ist eine der direktesten Methoden, um zu verhindern, dass ein Verstoß überhaupt erst in diese Liste gelangt.
Die Richtlinien von HITECH und NIST weisen in die gleiche Richtung: Starke Authentifizierung, idealerweise resistent gegen Phishing, für alles, was mit PHI oder Fernzugriff in Berührung kommt.
Warum miniOrange MFA für das Gesundheitswesen wählen?
Die IT-Teams im Gesundheitswesen benötigen für jedes Szenario eine andere Methode: gemeinsam genutzte Arbeitsstationen, Remote-VPN-Zugriff, Abrechnungsadministratoren und Drittanbieter.
miniOrange deckt diese Produktpalette ab mit:
- Mehr als 15 Authentifizierungsmethoden, von FIDO2 und Biometrie bis hin zu Hardware-Tokens, können über Active Directory, VPNs und ältere Gesundheitssysteme hinweg eingesetzt werden.
- Adaptive MFA ergänzt die Authentifizierung um risikobasierte Prüfungen (Gerät, Standort, Zeit und Verhalten). Adaptive MFA-LösungSo bleiben vertrauenswürdige Anmeldungen schnell, während ungewöhnliche Aktivitäten automatisch eine zusätzliche Überprüfung auslösen.
- Rollenbasierte Richtlinien ermöglichen es der IT, unterschiedliche Methoden je nach Abteilung oder Zugriffsebene zuzuweisen, anstatt Ausnahmen manuell zu verwalten.
- Durch die zentrale Berichtsfunktion erhalten die Compliance-Teams den von HIPAA geforderten Prüfpfad, ohne Protokolle aus fünf verschiedenen Systemen abrufen zu müssen.
Für Organisationen im Gesundheitswesen, die gleichzeitig den Schutz von Patientendaten, klinische Arbeitsabläufe und den Druck der Einhaltung von Vorschriften bewältigen müssen, ist dieser Umfang wichtiger als jedes einzelne Merkmal.
Fazit
Die Multi-Faktor-Authentifizierung (MFA) behebt nicht alle Sicherheitslücken in Krankenhäusern. Sie schließt jedoch die Schwachstelle, auf die Angreifer am häufigsten setzen: das gestohlene Passwort. Beginnen Sie mit den Systemen mit dem höchsten Risiko – Zugriff auf die elektronische Patientenakte (EHR), Fernzugriffe, Administratorkonten – und wählen Sie Methoden, die dem tatsächlichen Risiko gerecht werden, nicht die, die sich am einfachsten implementieren lassen.
Wenn Sie Optionen für Ihre eigene Umgebung vergleichen, bietet unser MFA-Datenblatt eine detaillierte Beschreibung aller Methoden, von Biometrie bis FIDO2, mit den Bereitstellungsdetails, die IT-Teams im Gesundheitswesen tatsächlich benötigen.
Häufig gestellte Fragen
Wie verbessert die Multi-Faktor-Authentifizierung die Sicherheit im Gesundheitswesen?
Es bietet einen zweiten Identitätsnachweis neben dem Passwort, sodass mit durch Phishing oder Diebstahl erlangten Zugangsdaten allein kein Zugriff auf Patientenakten, elektronische Patientenaktensysteme oder Administratorkonten möglich ist.
Wie wird MFA im Gesundheitswesen eingesetzt?
Organisationen im Gesundheitswesen setzen MFA für den Zugriff auf elektronische Patientenakten, Fern- und VPN-Logins, Patientenportale, Administratorkonten und Verbindungen zu Drittanbietern ein. Dabei werden je nach Risikostufe des jeweiligen Systems Methoden wie Biometrie, FIDO2, Authentifizierungs-Apps und OTPs verwendet.
Wie können Organisationen im Gesundheitswesen MFA implementieren?
Beginnen Sie mit den Systemen mit dem höchsten Risiko (EHR, Fernzugriff, privilegierte Konten), wählen Sie die Methoden entsprechend dem Risikoniveau aus, integrieren Sie diese in die bestehende Infrastruktur wie Active Directory und VPNs und erweitern Sie die Anwendung dann schrittweise von privilegierten Benutzern auf die gesamte Belegschaft.
Welche MFA-Methoden eignen sich am besten für Gesundheitsdienstleister?
FIDO2 und Hardware-Sicherheitsschlüssel bieten den stärksten Schutz vor Phishing-Angriffen für den Zugriff auf elektronische Patientenakten und Administratoren. Biometrische Verfahren eignen sich gut für gemeinsam genutzte klinische Arbeitsplätze, während Authentifizierungs-Apps oder Einmalpasswörter (OTP) für weniger risikoreiche Anmeldungen mit Patientenkontakt geeignet sind.
Welche Vorschriften regeln die MFA im Gesundheitswesen?
Die HIPAA-Sicherheitsrichtlinie fordert angemessene Schutzmaßnahmen für den Zugriff auf geschützte Gesundheitsdaten (PHI), und die Cybersicherheitsziele des US-Gesundheitsministeriums (HHS) nennen die Multi-Faktor-Authentifizierung (MFA) als unerlässliche Maßnahme für internetzugängliche Ressourcen und Fernzugriffe. Ein Vorschlag aus dem Jahr 2024, die MFA gemäß HIPAA verpflichtend zu machen, ist noch nicht finalisiert.
Kann die Multi-Faktor-Authentifizierung (MFA) elektronische Patientenakten und Patientendaten vor unberechtigtem Zugriff schützen?
Ja. MFA blockiert die meisten auf Anmeldeinformationen basierenden Angriffe, Phishing, Credential Stuffing und die Wiederverwendung von Passwörtern, die zu einem unbefugten Zugriff auf elektronische Patientenakten führen, insbesondere in Kombination mit phishingresistenten Methoden wie FIDO2.



Hinterlasse einen Kommentar