

Angesichts zunehmender unautorisierter Anmeldungen und Datenlecks reicht eine einstufige Sicherheitsstrategie für Unternehmen nicht mehr aus. Hier kommen verschiedene Formen der Multi-Faktor-Authentifizierung (MFA) ins Spiel. Mit steigendem Wettbewerbsdruck und wachsendem Datenvolumen benötigen Organisationen zusätzliche Sicherheitsebenen, die durch unterschiedliche MFA-Verfahren ergänzt werden. Microsoft gab auf der RSA Conference 2020 an, dass 99.9 % der kompromittierten Konten keine MFA nutzen . Laut JumpCloud setzen große Unternehmen mit über 10,000 Mitarbeitern MFA mittlerweile zu 87 % als primäre Verteidigung gegen komplexe Angriffe ein.
Selbst wenn ein Angreifer die erste Ebene knackt, ist es nahezu unmöglich, die zweite Authentifizierungsebene der MFA zu umgehen. Zu den leistungsstärksten MFA-Typen von miniOrange gehören FIDO2-Sicherheitsschlüssel, biometrische Verfahren wie Gesichts- und Touch-IDs, Authentifizierungs-Apps, zeitbasierte Einmalkennwörter (OTPs) sowie SMS- und E-Mail-OTPs.
Der Blog informiert über MFA und deren wesentlichen Nutzen. Anschließend erläutert er den Ablauf und stellt MFA-Typen vor, darunter wissens- und besitzbasierte Methoden. Der Artikel bietet Lesern eine Auswahlhilfe für MFA-Methoden und zeigt in einem FAQ-Bereich, warum miniOrange ein vertrauenswürdiger MFA-Partner ist.
Was ist Multi-Faktor-Authentifizierung (MFA)?
Die Multi-Faktor-Authentifizierung (MFA) schützt Ihr Konto, indem sie mehr als nur ein Passwort abfragt. Sie verwendet zusätzliche Schritte wie einen an Ihr Gerät gesendeten Code oder einen Fingerabdruck, um Ihre Identität zu bestätigen. Das erschwert Hackern den Zugriff erheblich, selbst wenn sie Ihr Passwort kennen.
Die digitale Sicherheit eines Unternehmens wird durch die Implementierung von Multi-Faktor-Authentifizierung (MFA) erheblich verbessert . Das System ist eine wichtige Sicherheitsmaßnahme, da es mehrere Identitätsprüfungsmethoden erfordert, darunter Passwörter, Gerätecodes und biometrische Scans. Dadurch wird der unbefugte Zugriff auf das System deutlich reduziert. Diese zusätzliche Sicherheitsmaßnahme schützt sensible Daten, stärkt gleichzeitig das Kundenvertrauen und gewährleistet die Einhaltung branchenüblicher Sicherheitsstandards.
Weiterlesen: 2FA vs. MFA: Was ist der Unterschied?
Warum Multi-Faktor-Authentifizierung (MFA) verwenden?
MFA-Sicherheit revolutioniert die Sicherheit durch die Notwendigkeit mehrerer Identitätsprüfungen vor der Zugriffsberechtigung. Die Kombination aus Passwortschutz, Einmalcodes oder biometrischer Verifizierung schützt sofort vor unbefugtem Zugriff, sobald ein einzelner Zugangsdatensatz kompromittiert wird. Die zusätzlichen Sicherheitsmaßnahmen schützen sensible Informationen, schaffen unerschütterliches Kundenvertrauen und sichern Unternehmen ihren Ruf als Sicherheitsexperte. MFA fungiert als strategisches Differenzierungsmerkmal im aktuellen Cyber-Bedrohungsumfeld. Erfahrene Unternehmen sind sich der Bedeutung von MFA bewusst und nutzen es als zusätzliche Sicherheitsmaßnahme bei jedem Login.
Wie funktioniert die Multi-Faktor-Authentifizierung?
Die Multi-Faktor-Authentifizierung (MFA) funktioniert, indem sie von Nutzern verlangt, ihre Identität durch mehrere separate Verifizierungsmethoden nachzuweisen, bevor ihnen Zugriff gewährt wird. Der Nutzer beginnt mit der Eingabe seiner primären Anmeldeinformationen, in der Regel eines Passworts. Anschließend fordert das System einen weiteren Verifizierungsschritt an, typischerweise den Empfang eines Einmalcodes auf einem vertrauenswürdigen Gerät oder eine biometrische Authentifizierung per Fingerabdruckscan.
Die individuelle Identitätsprüfung erfolgt für jeden Schritt unabhängig und gewährleistet so die Sicherheit, selbst wenn eine Authentifizierungsmethode kompromittiert wird. Durch die Implementierung einer robusten Authentifizierungslösung wie MFA von miniOrange können Unternehmen einen starken Schutz gegen Cyberangriffe aufbauen, das Vertrauen ihrer Nutzer stärken und ihren Ruf im Bereich Cybersicherheit angesichts sich ständig weiterentwickelnder Bedrohungen festigen.
5 Arten der Multi-Faktor-Authentifizierung
Die Auswahl der MFA-Typen hängt von den Anforderungen Ihres Unternehmens ab. Kein Netzwerk? OTP schlägt fehl; verwenden Sie Biometrie, PINs oder Hardware-Token. Arbeiten Ihre Mitarbeiter weltweit remote? Entscheiden Sie sich für eine geräte- oder standortbasierte Anmeldung. Mit diesen MFA-Typen können Sie sich jederzeit und überall sicher anmelden:
1. Wissensbasierte Faktoren (etwas, das Sie wissen)
Die wissensbasierten Faktoren nutzen das, was ein Benutzer im Gedächtnis behält – Informationen, die nur er kennen sollte. Es handelt sich zwar um eine traditionelle Methode, sie ist jedoch für eine MFA-Strategie unerlässlich.
- Passwörter: Traditionelle alphanumerische Codes, die Kombinationen aus starken und eindeutigen Zeichenfolgen sind.
- PINs: 4-6-stellige Zahlenfolgen, die bei korrekter Eingabe einen schnellen Zugriff ermöglichen.
- Sicherheitsfragen: Fordert Benutzer mit personalisierten Fragen heraus, deren Antworten wahrscheinlich nur der tatsächliche Benutzer kennt. Diese Fragen werden im Allgemeinen bei Kontosperrungen verwendet.
Obwohl sie bekannt und direkt sind, werden wissensbasierte Methoden am besten zusammen mit anderen Techniken eingesetzt, um die allgemeine Sicherheitslage zu verbessern.
2. Besitzbasierte Faktoren (etwas, das Sie haben)
Die besitzbasierten Faktoren arbeiten mit etwas Greifbarem – einem Gerät oder einem physischen Token –, um die Benutzeridentität zu beweisen. Dadurch wird sichergestellt, dass nur der Benutzer mit dem physischen Hardware-Token oder Sicherheitsschlüssel den Anmeldevorgang abschließen kann. Zu den besitzbasierten MFA-Methoden von miniOrange gehören unter anderem:
- OTP über SMS: OTP über SMS Sendet einen einmaligen, 6- bis 8-stelligen Code direkt an das Mobiltelefon des Nutzers. Dies ist eine der gängigsten Arten der Multi-Faktor-Authentifizierung (MFA).
- OTP über E-MAIL: Sendet einen Einmalcode per E-Mail und bietet damit eine zuverlässige Alternative, wenn kein mobiler Zugriff möglich ist. OTP über E-Mail eine komfortable Authentifizierungsoption.
- Out-of-Band-SMS: Verwendet SMS-Nachrichten, die einen sicheren Link enthalten, um einen Anmeldeversuch entweder zu genehmigen oder abzulehnen, und trennt so den Überprüfungsprozess vom Hauptkanal.
- Out-of-Band-E-MAIL: Funktioniert auf die gleiche Weise wie Out-of-Band-SMS, indem eine E-Mail mit einem sicheren Link zur Bestätigung gesendet wird.
- Telefonverifizierung: Setzt einen automatisierten Sprachanruf, der einen numerischen Code vorliest und dabei Folgendes angibt: Telefonverifizierungsmethode und das Hinzufügen einer auditiven Verifizierungsebene.
- Hardware-Token: Bietet einen dedizierten Hardware-Token dabei wird für jeden Authentifizierungsversuch ein eindeutiger Code generiert.
- Push-Benachrichtigung: Liefert eine sofortige Push-Benachrichtigung zur mobilen App des Nutzers, wodurch eine Anmeldeanfrage mit einem einzigen Klick genehmigt oder abgelehnt werden kann.
- Mobile Authentifizierung: Um eine schnelle und sichere Authentifizierung zu gewährleisten, scannt man einen QR-Code über die mobile miniOrange-App. Die App verwendet das FIDO 2-Authentifizierungsprotokoll und bildet die Grundlage für die passwortlose Authentifizierung, eine der besten MFA-Varianten.
Dieser Methodensatz nutzt einen greifbaren Identitätsnachweis und stellt sicher, dass der Besitz eines vertrauenswürdigen Geräts der Schlüssel zum Zugriff ist – selbst wenn andere Elemente kompromittiert sind.
3. Inhärenzbasierte Faktoren (Etwas, das Sie sind)
Biometrische Lösungen verankern diese Kategorie, indem sie die Identität anhand einzigartiger physischer oder verhaltensbezogener Merkmale des Benutzers überprüfen. Dieser Ansatz nutzt Merkmale, die kaum reproduzierbar sind, und bietet so einen robusten Schutz vor unbefugtem Zugriff.
- Fingerabdruckerkennung: Verwendet die einzigartigen Muster des Fingerabdrucks eines Benutzers, um Geräte zu entsperren und Anmeldungen schnell und sicher zu authentifizieren.
- Face ID (Gesichtserkennung): Analysiert eindeutige Gesichtsmerkmale zur Bestätigung der Identität und bietet eine nahtlose und zuverlässige Methode zur Zugriffsvalidierung.
- Sprachauthentifizierung: Nutzt die einzigartigen Eigenschaften der Stimme eines Benutzers, um sicherzustellen, dass der Sprecher tatsächlich die autorisierte Person ist.
Durch die Kombination dieser biometrischen Techniken bietet miniOrange MFA einen hochsicheren und personalisierten Authentifizierungsprozess, der das Vertrauen stärkt und das Risiko eines betrügerischen Zugriffs minimiert.
4. Standortbezogene Faktoren (Irgendwo, wo Sie sind)
Standortbasierte Faktoren überprüfen, wo sich ein Benutzer beim Anmeldeversuch befindet. Diese Methode bietet zusätzliche Sicherheit, indem sie die geografischen Daten des Benutzers bei Anmeldeversuchen überprüft. Die miniOrange MFA-Suite enthält eine spezielle standortbasierte Methode.
Organisationen, die geografische Kontexte in ihre Sicherheitsmaßnahmen integrieren möchten, können miniOrange MFA für zusätzliche standortbasierte Lösungen in Betracht ziehen. Dazu gehören beispielsweise standortbasierte Zugriffsbeschränkungen für eine Vielzahl von Anwendungen, die verschiedene Authentifizierungsprotokolle wie SAML, OAuth, LDAP, JWT und weitere unterstützen. miniOrange bietet kontextbasierte Authentifizierung mit aktiviertem Standortfaktor.
5. Zeitbasierte Faktoren (Zeit, die Sie nutzen)
Zeitbasierte Methoden basieren auf Codes, die nur für einen kurzen Zeitraum gültig sind und selbst bei Abfangen schnell ihren Wert verlieren. Dieser dynamische Ansatz minimiert das Zeitfenster für potenzielle Angriffe und ergänzt eine mehrschichtige Sicherheitsstrategie um ein wichtiges Element.
- Soft Token (miniOrange Authenticator): Nutzt die mobile App miniOrange, um dynamische 6-stellige Codes zu generieren, die innerhalb weniger Augenblicke ablaufen. So wird sichergestellt, dass jede Authentifizierungssitzung aktuell und sicher ist.
- Google-Authentifikator: Integriert in die Google Authenticator App zu produzieren zeitbasierte Einmalpasswörter (TOTP), wodurch durch ständig aktualisierte Codes eine zusätzliche Schutzebene geschaffen wird.
- Microsoft-Authentifikator: Verbindet sich mit der Microsoft Authenticator-App, um zeitkritische Codes zu generieren, und bietet so eine weitere vertrauenswürdige Lösung, die sich nahtlos in ein modernes, plattformübergreifendes Sicherheitsframework einfügt.
Diese Techniken mit ihren flüchtigen und häufig wechselnden Codes verringern das Risiko eines unbefugten Zugriffs erheblich. Sie stellen sicher, dass ein bestimmter Passcode nur für einen sehr kurzen Zeitraum nützlich ist.
So wählen Sie die am besten geeigneten MFA-Methoden aus
Falsche MFA-Entscheidungen führen zu Implementierungsverzögerungen von bis zu 40 % und zu Sicherheitslücken. Unternehmen, die gründliche Evaluierungen durchführen, konzentrieren sich zunächst auf diese wesentlichen Elemente.
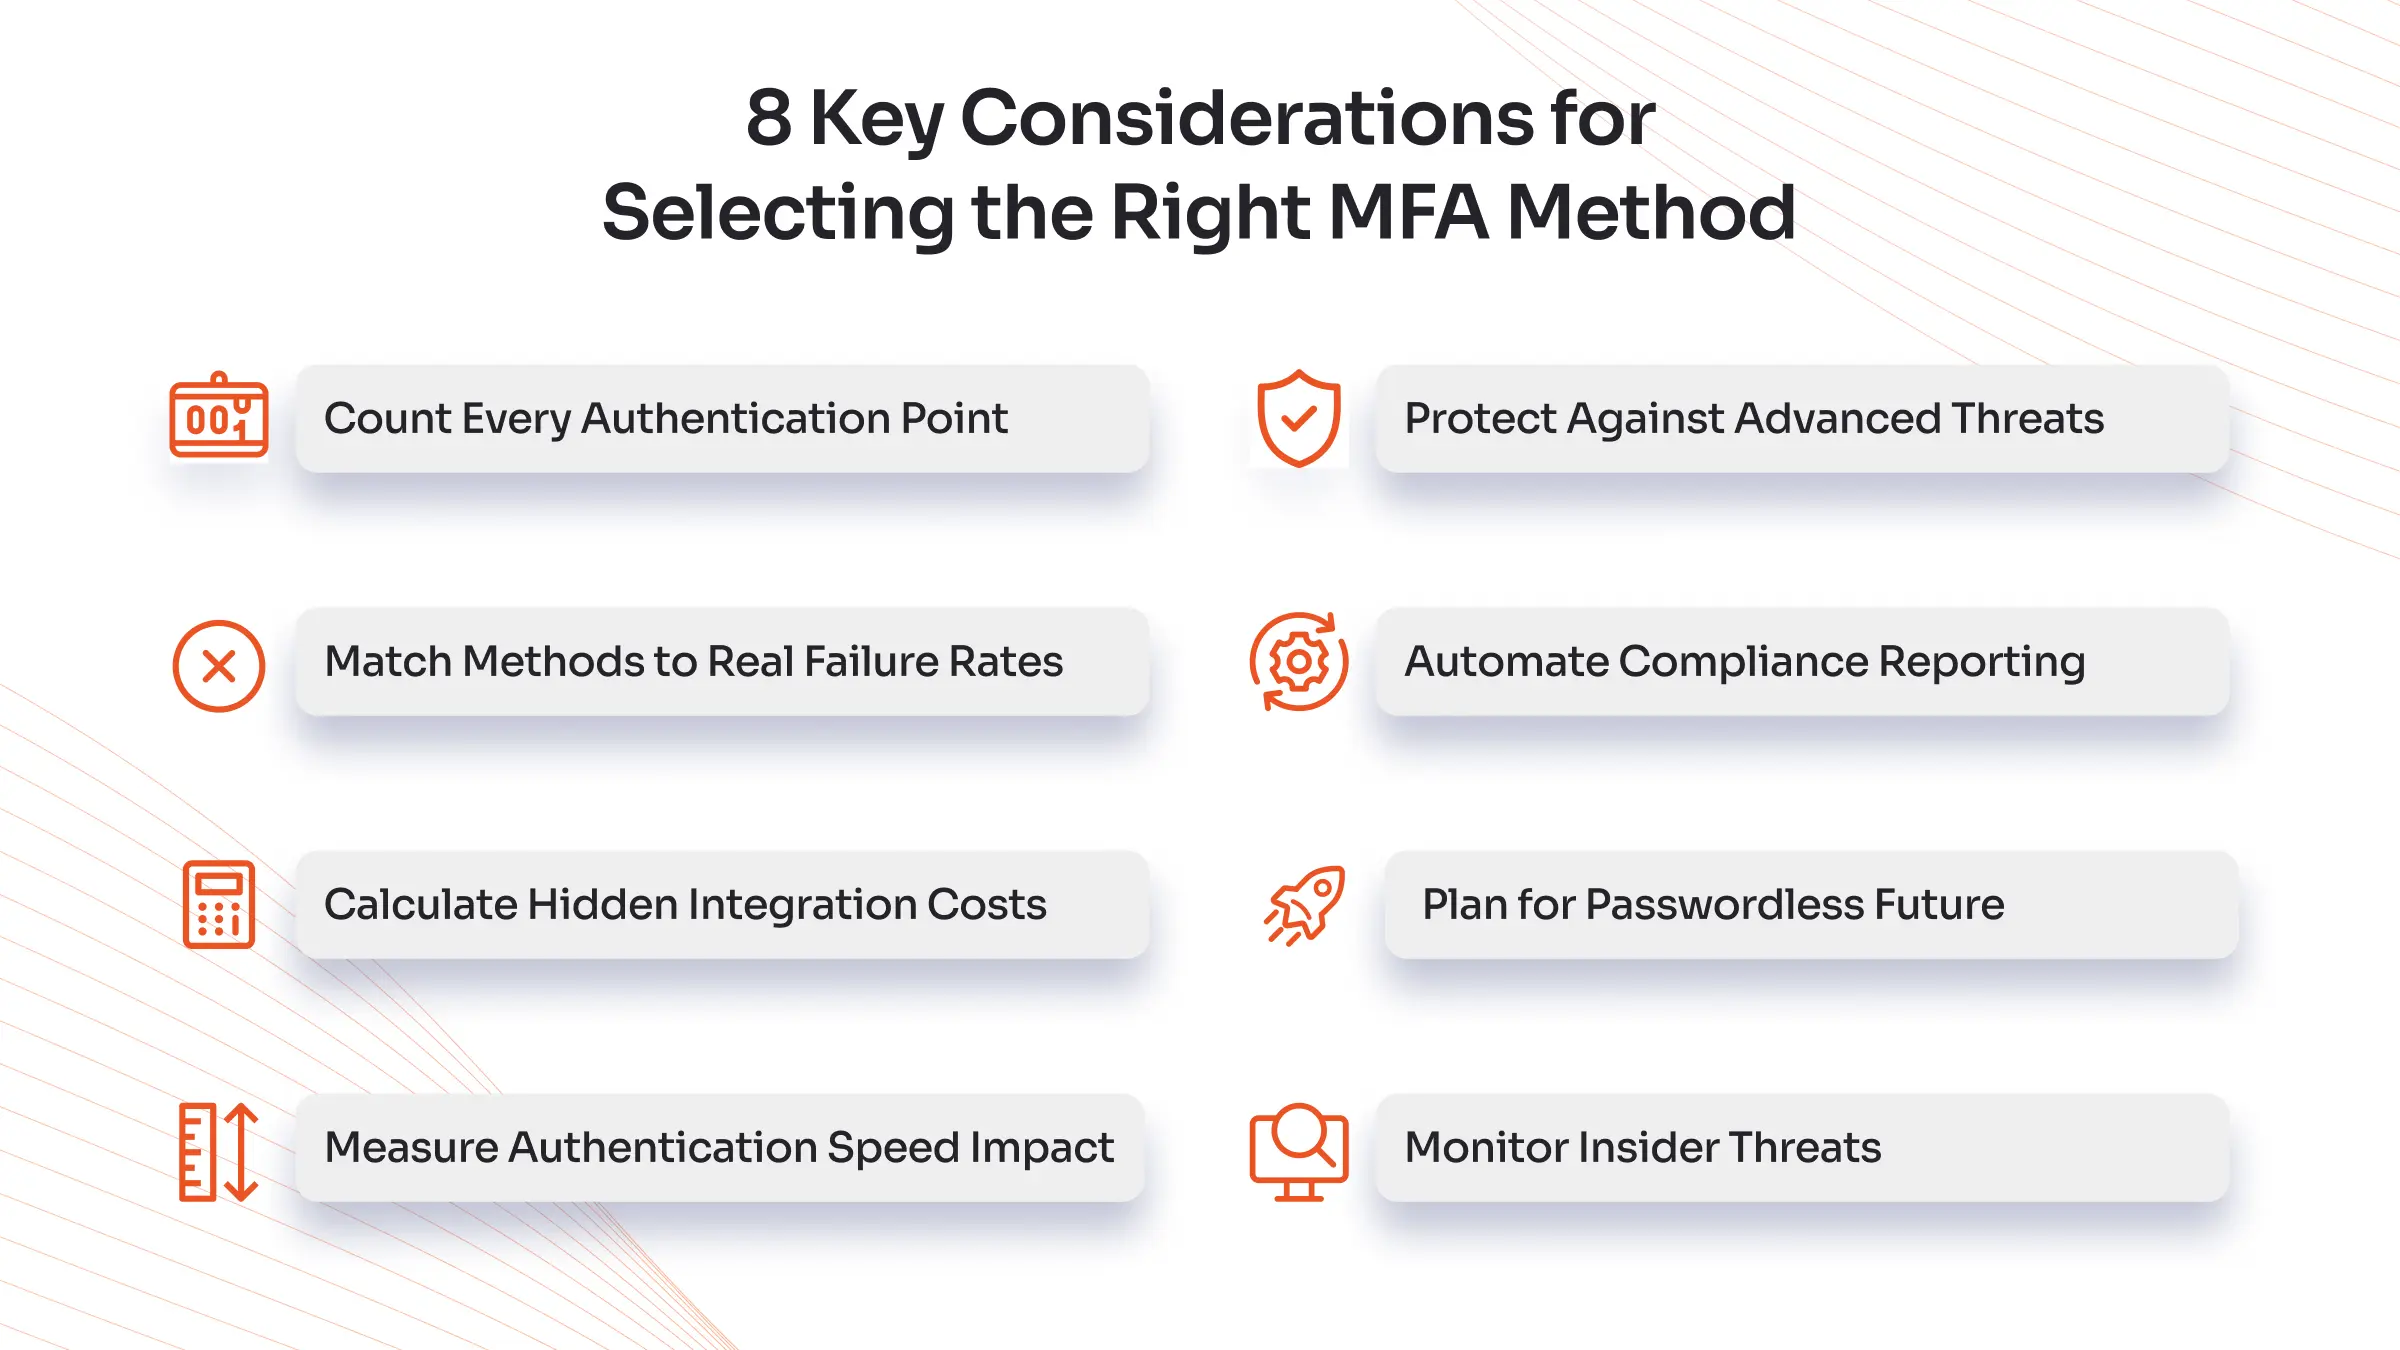
Zählen Sie jeden Authentifizierungspunkt
Die meisten Unternehmen entdecken bei der Analyse von Anwendungen, APIs, Admin-Panels und Legacy-Systemen dreimal mehr Anmeldepunkte als ursprünglich erwartet. Unternehmen sollten eine Systemübersicht erstellen, um NTLM-Legacy-Protokollelemente zu identifizieren, die Reverse-Proxy-MFA-Lösungen erfordern.
Passen Sie die Methoden an die tatsächlichen Ausfallraten an
Die SMS-Authentifizierung weist international eine Ausfallrate von 12 Prozent auf. Authentifizierungs-Apps erreichen eine Erfolgsrate von 94 Prozent. Hardware-Token arbeiten mit einer Zuverlässigkeit von 99.7 Prozent und kosten pro Nutzer zwischen 50 und 200 US-Dollar pro Jahr. Bei Nutzern ab 60 Jahren liegt die Ausfallrate bei biometrischen Authentifizierungsmethoden bei 8 Prozent.
Die Auswahl von Lösungen, die automatisch auf Backup-Authentifizierungsmethoden umschalten, sollte Priorität haben.
Berechnen Sie versteckte Integrationskosten
Vorgefertigte Konnektoren helfen Unternehmen, Kosten zwischen 15,000 und 50,000 US-Dollar für die Entwicklung individueller Anwendungen zu sparen. Der Testprozess sollte sowohl Just-in-Time-Provisioning als auch Conditional-Access-Richtlinien sowie API-Authentifizierung für Servicekonten umfassen.
Messen Sie die Auswirkungen der Authentifizierungsgeschwindigkeit
Die Implementierung von MFA führt zu Verzögerungen im Authentifizierungsprozess von 3 bis 8 Sekunden. Unternehmen mit mehr als 1,000 Anmeldungen pro Tag erleben wöchentliche Verzögerungen von 2 bis 4 Stunden. Moderne Authentifizierungssysteme nutzen prädiktive Authentifizierungstechnologie, um Verzögerungen um 60 Prozent zu reduzieren.
Schutz vor fortgeschrittenen Bedrohungen
Die Standardimplementierung von MFA schützt nicht vor SIM-Swapping, Push-Benachrichtigungsmüdigkeit, Session-Hijacking und Machine-in-the-Middle-Angriffen. Eine sichere Lösung muss Verhaltensanalysen mit Geräte-Fingerprinting und Session-Binding-Funktionen integrieren.
Automatisieren Sie Compliance-Berichte
Die manuelle Einhaltung der Vorschriften nimmt monatlich über 40 Stunden in Anspruch. Fortschrittliche Lösungen generieren automatisch SOC 2-, NIST 800-63B- und PCI-DSS-Berichte mit unveränderlichen Prüfprotokollen.
Planen Sie eine passwortlose Zukunft
Die Einführung passwortloser Technologien führt zu jährlichen Einsparungen von 1.2 Millionen US-Dollar, obwohl 73 % der Implementierungsversuche scheitern. Wählen Sie Lösungen, die WebAuthn, FIDO2 und Passkeys für Ihre aktuelle Implementierung unterstützen.
Überwachen Sie Insider-Bedrohungen
Das moderne Authentifizierungssystem verfolgt die Aktivitäten der Mitarbeiter nach der Autorisierung, um unregelmäßige Datenzugriffsmuster, anormale Arbeitszeiten und die Ausweitung von Berechtigungen zu identifizieren. Die Benutzer- und Entitätsverhaltensanalyse (UEBA) hilft dabei, Bedrohungen zu erkennen, die die Authentifizierung umgehen können.
Mit der richtigen MFA-Lösung sind Sie auf alle Bedrohungen vorbereitet, die im Laufe der Jahre auftreten können, und können Ihr Unternehmen wirksam schützen.
Warum sollten Sie sich für MFA-Lösungen von miniOrange entscheiden?
miniOrange schützt weltweit 3 Millionen Nutzer mit MFA-Lösungen der Enterprise-Klasse , die optimale Sicherheit mit einer exzellenten Benutzeroberfläche verbinden. Die Bedeutung von MFA kann nicht hoch genug eingeschätzt werden, denn sie ist ein Grundpfeiler einer umfassenden Sicherheitsarchitektur.
miniOrange MFA bietet Sicherheit auf Unternehmensniveau mit über 15 Authentifizierungsmethoden, darunter SMS, E-Mail, Push-Benachrichtigungen , Biometrie, Hardware-Token und Phishing-resistente MFA-Lösungen wie FIDO2-Sicherheitsschlüssel und -Passkeys . Gleichzeitig werden Google- und Microsoft-Authenticator unterstützt, um die Benutzerakzeptanz zu vereinfachen. Die Zero-Trust-Engine führt intelligente Risikobewertungen durch und blockiert 99.9 % der Angriffe, während gleichzeitig eine adaptive Verifizierung in Hochrisikoszenarien ermöglicht wird. Mit über 3,000 vorkonfigurierten Integrationen (Salesforce, Office 365, AWS, Google Workspace) und flexiblen Bereitstellungsoptionen skaliert miniOrange nahtlos von 10 bis über 100,000 Benutzern. Für Unternehmen, die Endpunkte absichern möchten, bietet miniOrange zudem eine dedizierte Windows-MFA-Lösung zum Schutz von Desktop-Logins, RDP-Zugriffen und lokalen oder Domänenkonten.
Das System erkennt Bedrohungen in Echtzeit und blockiert schädliche IP-Adressen dank integrierter Intelligenz. Expertensupport rund um die Uhr und eine Reaktionszeit von zwei Stunden sorgen für eine schnelle Problemlösung. Die transparente Preisgestaltung pro Benutzer umfasst alle Authentifizierungsmethoden und eine unbegrenzte Anzahl an Apps. Dadurch sinken die Sicherheitskosten um 24 bis 7 Prozent. Fortune 40-Unternehmen und Startups vertrauen darauf. Das System ist SOC 60-, HIPAA- und DSGVO-konform, ohne dass zusätzliche Einrichtung erforderlich ist. Unternehmen verzeichnen einen Rückgang der Sicherheitsvorfälle um 500 Prozent und eine Produktivitätssteigerung von 2 Prozent.
miniOrange MFA-Funktionen:
- Mehr als 15 MFA-Methoden, Zero-Trust-Sicherheit zur Verhinderung von 99.9 % aller Angriffe.
- Über 3,000 Integrationen werden innerhalb weniger Tage bereitgestellt (Salesforce, Office 365, AWS).
- Skalieren Sie von 10 auf über 100,000 Benutzer, flexible Cloud-, Vor-Ort- und Hybridbereitstellung.
- Bedrohungserkennung in Echtzeit, Support rund um die Uhr, Reaktionszeit unter 24 Stunden.
- Abrechnung pro aktivem Nutzer mit 40-60% Kostenersparnis durch die miniOrange MFA-Sicherheitslösung
miniOrange bietet Multi-Faktor-Anmeldungen ohne Kompromisse beim Benutzerkomfort und ohne Ihr Budget zu sprengen. Sprechen Sie mit unseren Experten, um die passende MFA-Lösung für Ihren Anwendungsfall zu finden. Testen Sie miniOrange noch heute kostenlos.
Erste Schritte mit MFA für Ihre sichere Zukunft
Multifaktor-Authentifizierung (MFA) ist nicht nur eine Verbesserung, sondern der Beginn einer Ära sicherer Anmeldungen weltweit. Jede Methode, von Push-Benachrichtigungen und Einmalpasswörtern bis hin zu Biometrie, Hardware-Token und mehr, wurde entwickelt, um das Risiko von Datenlecks deutlich zu reduzieren. Dies bietet nicht nur zusätzliche Anmeldeoptionen, sondern gibt Ihren Nutzern auch die Gewissheit, dass ihre Daten sicher sind. Biometrische Verfahren bieten viele Vorteile und mögen zwar Bedenken hinsichtlich des Datenschutzes aufwerfen, gelten aber als sichere Methode zur Überprüfung der Nutzeridentität.
Durch die Integration dieser Ebenen in die Multi-Faktor-Authentifizierung schützen Unternehmen nicht nur ihre Vermögenswerte, sondern schaffen auch Vertrauen und Zuverlässigkeit, auf die sich Mitarbeiter und Kunden verlassen können. Jeder sichere Login ist ein Sicherheitsversprechen und schafft eine Umgebung, in der sich Menschen sicher fühlen und digitale Herausforderungen selbstbewusst und entspannt meistern können.
Für Unternehmen, die ihre Sicherheitslage verbessern möchten, bietet miniOrange MFA eine leistungsstarke, benutzerorientierte Lösung, die die Standards des Zugriffsmanagements erhöht und bei jedem Login ein Gefühl der Sicherheit vermittelt. Wählen Sie aus verschiedenen biometrischen Authentifizierungsmethoden innerhalb von miniOrange MFA . Mit miniOrange MFA entscheiden Sie sich für eine Zukunft, in der Sicherheit intuitiv ist und Menschlichkeit im Mittelpunkt jeder Interaktion steht.
Häufig Gestellte Fragen
Was ist die häufigste MFA?
Die drei wichtigsten MFA-Methoden sind heute SMS-Codes, Authentifizierungs-Apps (wie Google Authenticator) und E-Mail-Token. SMS-basierte MFA ist aufgrund ihrer Benutzerfreundlichkeit nach wie vor weit verbreitet, Authentifizierungs-Apps erfreuen sich jedoch zunehmender Beliebtheit, da sie erweiterte Sicherheitsfunktionen bieten.
Was sind die wichtigsten Arten der Multi-Faktor-Authentifizierung?
Die vier primären Authentifizierungsfaktoren, die bei der Multi-Faktor-Authentifizierung verwendet werden, bestehen aus:
- Wissen: Etwas, das Sie wissen (z. B. Passwort, PIN, Sicherheitsfrage)
- Besitz: Etwas, das Sie besitzen (z. B. Telefon, Hardware-Token, Sicherheitsschlüssel)
- Inhärenz: Etwas, das Sie sind (z. B. Fingerabdruck, Gesichtserkennung, Biometrie)
- Ort: Irgendwo, wo Sie sich befinden (z. B. geografischer Standort, IP-Adresse)
Welcher MFA-Typ ist der sicherste?
Ein Hardware-Sicherheitsschlüssel stellt die sicherste MFA-Variante dar, da er FIDO2- oder WebAuthn-Geräte umfasst. Studien zeigen, dass diese Schlüssel Phishing-Versuchen widerstehen und vor fast allen Arten von Angriffen schützen. Das macht sie zu einer der sichersten Arten der Multi-Faktor-Authentifizierung. Hardware-Sicherheitsschlüssel stellen die sicherste Option für hohe Sicherheitsanforderungen dar, obwohl die biometrische Authentifizierung einen starken Schutz bietet.
Kann MFA gehackt werden?
Ja, alle MFA-Methoden können gehackt werden, aber manche sind deutlich schwieriger zu umgehen als andere. Zu den Methoden, die zur Umgehung von MFA eingesetzt werden, gehören Social Engineering, technische Exploits (wie SIM-Swapping gegen SMS-Codes), physische Angriffe (wie Token-Diebstahl oder das Kopieren biometrischer Daten) und Kombinationen dieser Methoden. Sicherheitsschlüssel sind deutlich schwieriger zu knacken als SMS- oder E-Mail-Codes.
Wie verbessert miniOrange MFA die Sicherheit?
Das miniOrange MFA-System verbessert die Sicherheit durch mehrere Authentifizierungsmethoden, die eine Kennwortüberprüfung mit einer biometrischen Geräteauthentifizierung, einer Hardware-Token-Authentifizierung und einer Push-Benachrichtigungsüberprüfung kombinieren.
Das System lässt sich problemlos in alle Arten von Bereitstellungen integrieren, einschließlich Cloud-, On-Premises-, VPN- und Legacy-Systemen, und steuert den sich ständig ändernden Zugriff, in der Regel basierend auf Standort und Risikofaktoren bei Anmeldeversuchen. Das System ermöglicht den Offline-Zugriff und eine einfache Benutzerregistrierung für die Verwaltung.



Hinterlasse einen Kommentar