

Die Multi-Faktor-Authentifizierung (MFA) kann laut einer Studie von Microsoft 99.9 % der Angriffe auf Kontokompromittierungen blockieren und ist daher eine der MFA-Anforderungen für Cyber-Versicherungen. Sie ist der entscheidende Faktor für Ihren Versicherungsanspruch und muss jederzeit wirksam sein. Vorbeugen ist schon immer besser als Reagieren auf bereits entstandene Schäden. Die schwerwiegenden Folgen einer fehlenden MFA für die Anmeldesysteme Ihres Unternehmens sind den Versicherern bekannt und helfen Ihnen, weitere finanzielle Verluste abzudecken.
In diesem Artikel behandeln wir die Bedeutung der Multi-Faktor-Authentifizierung (MFA) für die Cyberversicherung und gehen detailliert darauf ein, wie miniOrange MFA Ihnen bei Ihren Cyberversicherungsleistungen helfen kann.
Was ist eine Cyber-Versicherung?
Cyber-Versicherungen helfen Unternehmen, die finanziellen Folgen von Cyberangriffen wie Ransomware, Phishing, Datendiebstahl oder Serviceunterbrechungen zu bewältigen. Früher wurden sie meist als Notfallplan zur Deckung der Kosten nach einem Angriff angeboten. Heute sind sie ein wichtiges Mittel, um Cyberrisiken aktiv zu managen und sich vorzubereiten, bevor etwas schiefgeht.
Aufgrund der steigenden Zahl von Cyber-Schadensfällen gehen Versicherer bei der Risikobewertung heute deutlich strenger vor. Eine der größten Veränderungen betrifft die Rolle der Multi-Faktor-Authentifizierung (MFA). Was früher nur eine empfohlene Best Practice war, ist heute eine zwingende Voraussetzung für Versicherungsschutz und -verlängerungen. Ohne MFA kann ein Anspruch sogar abgelehnt werden, unabhängig von der Höhe der Versicherungssumme. Deshalb gilt MFA heute als wesentlicher Bestandteil sowohl der Cyber-Versicherung als auch des allgemeinen Unternehmensschutzes.
Warum ist MFA jetzt obligatorisch?
Schwache oder gestohlene Passwörter sind nach wie vor der einfachste Weg für Angreifer, sich Zugang zu verschaffen. Studien belegen, dass die Multi-Faktor-Authentifizierung (MFA) über 99 % der automatisierten Kontoübernahmen verhindern kann und somit zu den effektivsten Schutzmaßnahmen zählt. Erfahren Sie mehr darüber, warum MFA so wichtig für die Sicherheit Ihres Unternehmens ist.
Aus diesem Grund erwarten Versicherer mittlerweile MFA für kritische Systeme wie E-Mail, VPNs, SaaS-Apps und privilegierte Konten. Ohne diese Funktion müssen Unternehmen mit höheren Prämien, Compliance-Risiken und einem größeren Risiko von Cyberangriffen rechnen.
Kurz gesagt: MFA ist nicht länger optional. Es ist das digitale Äquivalent zum Verschließen Ihrer Türen, zum Schutz Ihres Unternehmens und zur Erfüllung der Anforderungen von Versicherern und Aufsichtsbehörden.
Warum MFA für Cyber-Versicherungspolicen von entscheidender Bedeutung ist
Cyberversicherer haben ihre Vorgehensweise geändert: Statt die Multi-Faktor-Authentifizierung (MFA) nur zu empfehlen , fordern sie diese mittlerweile als Mindeststandard. Der Grund dafür ist einfach: Die meisten Sicherheitsvorfälle betreffen gestohlene oder schwache Zugangsdaten, häufig durch Phishing, Brute-Force-Angriffe oder Datenlecks im Darknet.
MFA ergänzt jeden Login um einen wichtigen zweiten Schritt und blockiert nachweislich über 99 % der automatisierten Kontoübernahmeversuche. Für Versicherer reduziert diese einmalige Kontrolle die Schadenswahrscheinlichkeit drastisch. Sie gilt heute als so wichtig wie das Abschließen der Haustür vor dem Abschluss einer Versicherung. In Erneuerungsformularen wird heute häufig gefragt: Setzen Sie MFA für alle Administrator-, Remote-Access- und E-Mail-Konten durch? Eine „Nein“-Antwort kann höhere Prämien oder sogar die Ablehnung des Versicherungsschutzes bedeuten.
Für Unternehmen geht es bei MFA nicht nur darum, die Zufriedenheit der Versicherer zu gewährleisten. Es stärkt das Kundenvertrauen, reduziert Ausfallzeiten und erhöht die allgemeine Sicherheit. Am besten beginnen Sie mit privilegierten und risikoreichen Konten und weiten die Anwendung dann auf das gesamte Unternehmen aus. Die Dokumentation Ihrer MFA-Richtlinien und der Nachweis der Durchsetzung beschleunigen zudem die Risikoprüfung und Schadenbearbeitung.
Kurz gesagt: MFA schützt Ihr Unternehmen doppelt. Es schützt Ihr Unternehmen vor Angriffen und stellt sicher, dass Ihre Cyber-Versicherung im Falle eines Vorfalls wie vorgesehen funktioniert.
Erfahren Sie, warum MFA für Banken und Finanzinstitute unerlässlich ist.
Vorteile der MFA-Sicherheit für Cyber-Versicherungen
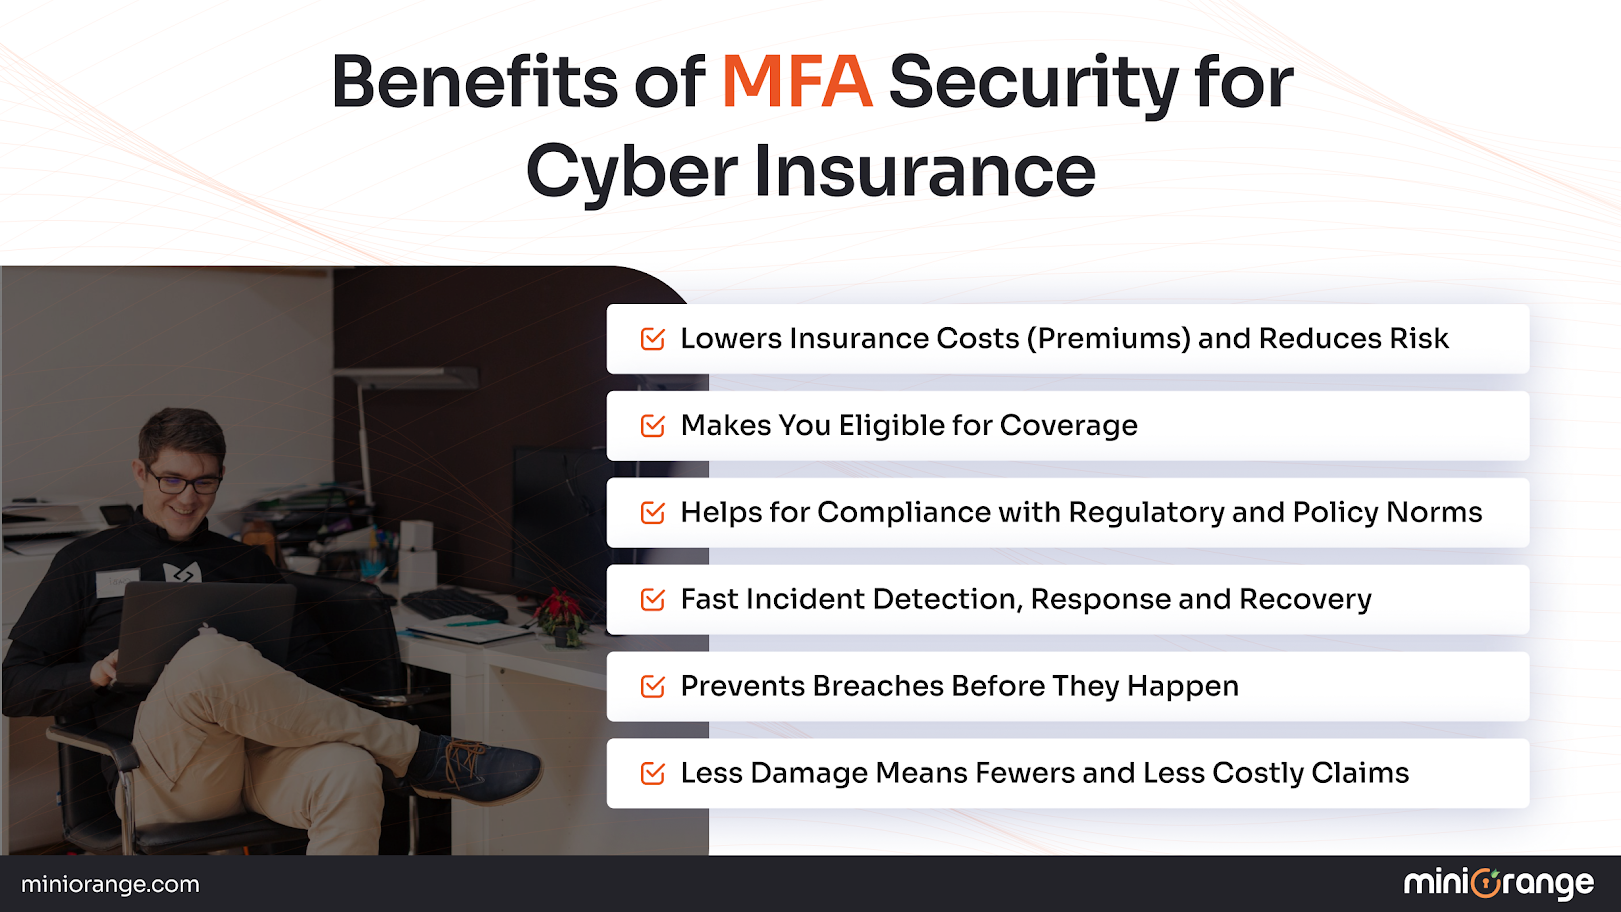
Die Multi-Faktor-Authentifizierung (MFA) erhöht nicht nur Ihre Sicherheit. Sie stärkt auch Ihre Cyber-Versicherungsposition auf eine Weise, die sich direkt auf Kosten, Compliance und Risiken auswirkt.
Senkt die Versicherungskosten (Prämien) und reduziert das Risiko
Versicherer belohnen Unternehmen, die nachweisen können, dass sie über Sicherheitskontrollen verfügen. MFA ist eine der wirkungsvollsten Maßnahmen, die Sie einsetzen können. Indem Sie nachweisen, dass Sie das Risiko von Sicherheitsverletzungen durch Anmeldeinformationen in Ihrem Unternehmen deutlich reduziert haben, profitieren Sie von niedrigeren Prämien, verbessern Ihre Cyber-Risikobewertung und wirken sich direkt positiv auf Ihr Geschäftsergebnis aus.
Berechtigt Sie zur Deckung
Viele Versicherungsunternehmen verlangen mittlerweile MFA, bevor sie Cyber-Versicherungen ausstellen oder verlängern. Wenn Sie MFA für alle Benutzerebenen einsetzen, insbesondere für privilegierten und Remote-Zugriff, zeigen Sie damit, dass Sie die grundlegenden Underwriting-Standards erfüllen. Dies stellt nicht nur sicher, dass Sie Anspruch auf höhere Deckungssummen und bessere Konditionen haben, sondern verhindert auch Versicherungsausschlüsse im Zusammenhang mit anmeldedatenbasierten Angriffen.
Hilft bei der Einhaltung gesetzlicher und politischer Normen
Zahlreiche Datenschutzgesetze, Branchenrahmen und (zunehmend) Versicherungspolicen erfordern MFA für privilegierten Zugriff und Fernzugriff. Die Durchsetzung von MFA bietet klare, überprüfbare Aufzeichnungen, auf die Sie sich bei Underwriting-Prüfungen und Compliance-Audits verlassen können, um Ihre Compliance-Bemühungen zu unterstützen.
Verhindert Sicherheitsverletzungen, bevor sie passieren
Die überwiegende Mehrheit der Cyber-Vorfälle beginnt mit gestohlenen oder erratenen Passwörtern. MFA würde sie verhindern, bevor es zu einer Eskalation kommt. Durch die Implementierung einer zweiten Verifizierungsform können Sie die Wahrscheinlichkeit eines Verstoßes verringern und den reibungslosen Betrieb Ihres Unternehmens gewährleisten. Zudem verfügen Sie über ein Sicherheitsnetz, das Sie im Schadensfall bei der Wiederherstellung unterstützt.
Schnelle Vorfallerkennung, Reaktion und Wiederherstellung
MFA-Systeme protokollieren Authentifizierungsversuche umfassend und senden Echtzeit-Benachrichtigungen bei ungewöhnlichen Anmeldeversuchen, wie beispielsweise fehlgeschlagenen Codes, Out-of-Band-Verifizierungen oder Anmeldungen von ungewöhnlichen Orten. Wenn Sie diese Signale mit Ihrer SIEM- oder Incident-Response-Plattform verknüpfen, kann Ihr Sicherheitsteam Bedrohungen in nur wenigen Minuten erkennen und stoppen. Schnellere Erkennung und automatische Eindämmung verkürzen die Verweildauer, begrenzen das finanzielle Risiko und beschleunigen im Schadensfall die Schadenabwicklung.
Weniger Schaden bedeutet weniger Risiken und weniger kostspielige Schadensfälle
Durch die Kombination hervorragender MFA-Praktiken mit Ihrer Versicherung schützen Sie Ihr Unternehmen nicht nur vor heutigen Risiken, sondern schaffen auch das finanzielle Sicherheitsnetz, das es stark hält.
Indem Sie Ihre Richtlinien mit starken MFA-Praktiken kombinieren, schützen Sie sich nicht nur vor den heutigen Bedrohungen, sondern auch das finanzielle Sicherheitsnetz, das die Widerstandsfähigkeit Ihres Unternehmens gewährleistet.
MFA-Anforderungen für Cyber-Versicherungsanbieter
Cyber-Versicherer betrachteten die Multi-Faktor-Authentifizierung (MFA) früher als optionale Maßnahme, haben sie jedoch inzwischen zu einer zwingenden Voraussetzung gemacht, um das Schadenrisiko zu mindern und Ihre Anspruchsberechtigung zu erhöhen.
- Privilegierte Konten - Für alle Arten von Konten mit Administrator-, Domänen- und Systemzugriff muss MFA vorhanden sein, um schwerwiegende Angriffe auf Anmeldeinformationen zu verhindern.
- Fernzugriffspunkte - MFA muss auf VPN angewendet werden, RDP und andere Remote-Netzwerk-Einstiegspunkte, um nicht autorisierte Anmeldeversuche von außerhalb des Unternehmensbereichs zu verhindern.
- Cloud-Dienste und E-Mail - MFA muss für Dienste wie Microsoft 365 erforderlich sein, Google-Arbeitsbereich und jede andere Cloud-Software, die vertrauliche Daten oder Kommunikationen enthält.
- Zugriff von Drittanbietern- Manchmal muss MFA für Auftragnehmer, Managed Service Provider (MSPs) und andere Partner eingerichtet werden, die möglicherweise Zugriff auf Netzwerke oder Daten haben, um das Lieferkettenrisiko zu mindern.
- Vollständiger Durchsetzungsnachweis - Cyber-Versicherer können Screenshots der Einstellungen aus den Richtlinieneinstellungen oder Prüfprotokollen anfordern, um zu bestätigen, dass MFA für alle relevanten Konten erzwungen wurde.
- Akzeptabel MFA-Authentifizierungsmethoden benutzen - Geben Sie genau an, welche sicheren Methoden Technologie und Menschen verwenden können, einschließlich Authentifizierungs-Apps, Hardware-Token und Biometrie. Der Versicherer kann eine Police ablehnen, wenn Optionen verwendet werden, die als unsicher gelten, wie z. B. SMS.
- Keine MFA-Durchsetzungsfolgen Ein Versicherer kann höhere Prämien verlangen, bestimmte Schadensarten vom Versicherungsschutz ausschließen oder den Versicherungsschutz bei kompromittierten Anmeldeinformationen verweigern, ohne dass eine MFA-Richtlinie durchgesetzt wird. Die Einhaltung der MFA-Normalisierung erfüllt nicht nur die Bedingungen Ihres Anbieters, sondern verbessert letztendlich auch Ihren Schutz, schützt Sie vor höheren Prämienkosten und ermöglicht die Auszahlung Ihrer Police in Zeiten, in denen Sie sie am dringendsten benötigen.
Auswahl der richtigen MFA-Methode für die Cyber-Versicherung
Cyberversicherer erwarten verstärkt sichere und nachweislich durchgesetzte Multi-Faktor-Authentifizierung (MFA). Obwohl einige Versicherer SMS-Codes wahrscheinlich weiterhin nur für begrenzte Anwendungsfälle wie den Zugriff auf das Kundenportal akzeptieren, entwickelt sich die MFA zunehmend hin zu phishingresistenten Methoden . Dies reduziert das Risiko von Kontoübernahmen und erfüllt gleichzeitig die Anforderungen der Versicherungspolicen.
Zu berücksichtigende MFA-Methoden:
- Hardware-Sicherheitsschlüssel (FIDO2, YubiKey) - Bietet den höchsten Schutz vor Phishing und wird von Versicherern oft sehr positiv bewertet.
- Authentifizierungs-Apps (Microsoft Authenticator, Google Authenticator) - Bietet gute Sicherheit und ist dennoch einfach zu bedienen.
- Biometrische Authentifizierung – Erfordert bei unterstützten Workflows wenig bis keinen Aufwand von den Benutzern. Beachten Sie weiterhin die Verwendung eines weiteren Faktors für die Multi-Faktor-Authentifizierung.
- SMS- oder E-Mail-OTPs - Jeder versteht SMS- und E-Mail-OTPsViele Anbieter raten jedoch von dieser Methode ab, da sie keine SMS- und E-Mail-Codes zulassen, da diese abgefangen werden können oder bei Verwendung von SMS ein SIM-Swap ausgenutzt werden kann.
Wählen Sie eine Methode, die Sicherheit, Benutzerakzeptanz und Richtlinienkonformität in Einklang bringt. Denken Sie daran, Hochrisikokonten zu implementieren, die Implementierung zu dokumentieren (gut für Audits) und sicherzustellen, dass sie den Anforderungen und Sicherheitsrichtlinien Ihrer Versicherung entspricht. Diese Schritte erhöhen die Versicherungsberechtigung und verringern das Risiko von Sicherheitsverletzungen.
Checkliste für Cyber-Versicherungen (Praktischer Leitfaden)
Verwenden Sie diese Checkliste, um sicherzustellen, dass Ihr MFA-Programm die gängigen Cyber-Versicherungsbestimmungen erfüllt. Dies hilft Ihnen, die Einhaltung der Vorschriften nachzuweisen und die Underwriting-Risiken zu senken.
Richtlinie und Geltungsbereich
- MFA ist für alle Remote-Netzwerkzugriffe erforderlich (z. B. VPN MFA, RDP, Cloud-Apps).
- Gilt für alle privilegierten Konten (Administratoren, Superuser, IT) und
- Gilt für alle Benutzer mit Zugriff auf vertrauliche oder regulierte Daten.
Authentifizierungsmethode
Mindestens zwei der folgenden Punkte:
- Etwas, das Sie wissen (Passwort oder PIN),
- Etwas, das Sie haben (Authentifikator-App oder Hardware-Token, Smartcard) und
- Etwas, das Sie sind (Fingerabdruck, Gesichtserkennung)
Vermeiden Sie SMS-Codes als einzigen zweiten Faktor – Versicherer sehen dies in der Regel verdächtig. Neuere und sicherere Methoden wie die kontextbasierte Authentifizierung, die auf dem Nutzerverhalten beruht, gelten als authentischer.
Standards für die Umsetzung
- MFA mit SSO, damit Sie konsequent durchsetzen können,
- Adaptive MFA, das eine MFA auf der Grundlage von Risiken (z. B. Gerät, Geolokalisierung, Zeitanomalien) verlangt, und
- Zentrales Repository zum Protokollieren von MFA-Ereignissen, damit Sie nachweisen können, dass Sie für Audits bereit sind.
Benutzerfreundlichkeit und Abdeckung
- Die Implementierung umfasst lokale und Cloud-Anwendungen.
- Gilt sowohl für den Desktop- als auch für den mobilen Zugriff und
- Ein relevanter Prozess zur Fallback-Kontowiederherstellung und Richtlinien, damit Benutzer MFA-Kontrollen nicht umgehen.
Beweise und Dokumentation
- Halten Sie eine aktuelle schriftliche MFA-Police bereit, die alle von Ihrem Versicherer angeforderten Punkte enthält.
- Dokumentieren und bewahren Sie Screenshots oder Konfigurationsexporte auf, die auf Ihre MFA-Durchsetzung hinweisen und
- Dokumentieren Sie Ihren Prozess zur Handhabung von Ausnahmen bei der Gewährung vorab genehmigter Nicht-MFA-Konten.
„ Profi-Tipp: Verwenden Sie die Checkliste zusammen mit einem miniOrange-Bereitstellungsdiagramm, das Ihre Anwendungen mit aktivierter MFA identifiziert; die Kombination trägt zu schnelleren und effizienteren Versicherer-Audits bei, die Ihre proaktive Sicherheitslage aufzeigen.“
Wie miniOrange Unternehmen dabei hilft, die MFA-Versicherungsanforderungen zu erfüllen
Die Erfüllung der MFA-Anforderungen für den Abschluss einer Cyberversicherung ist nicht mehr optional, sondern ein entscheidender Faktor für die Anspruchsberechtigung und die Prämienverhandlung. miniOrange bietet Unternehmen MFA-Lösungen , die den Erwartungen der Versicherer entsprechen und es ihnen ermöglichen, die Einhaltung der Versicherungsbedingungen nachzuweisen. Dies reduziert das Risiko für die Versicherungsnehmer, stärkt die Glaubwürdigkeit bei Schadensfällen und verschafft Unternehmen mehr Verhandlungsmacht bei der Policenverlängerung oder bei Prämienverhandlungen.
Die miniOrange-Plattform bietet verschiedene MFA-Methoden wie adaptive Authentifizierung , Biometrie und SSO zu individuell auf die Bedürfnisse Ihres Unternehmens zugeschnittenen Preisen . Sie ermöglicht es Unternehmen, Sicherheitslösungen für unterschiedliche Benutzer oder Geräte einfach bereitzustellen. miniOrange minimiert den operativen Aufwand für seine Kunden und ermöglicht es Unternehmen, Sicherheitsupdates ohne Beeinträchtigung der Betriebseffizienz zu implementieren. Dieser Ansatz bietet Unternehmen zusätzlichen Schutz für sensible Daten und gewährleistet gleichzeitig die Einhaltung der sich ständig ändernden Kriterien von Versicherern mit minimalen Betriebsunterbrechungen.
Durch die Implementierung der miniOrange MFA-Software erhalten Unternehmen ein robustes Sicherheitsmodell und nachweisbare Vorteile hinsichtlich der Einhaltung von Vorschriften. Sie können so die aktuellen Anforderungen an Cyberversicherungen erfüllen und sich schnell an zukünftige Änderungen der Versicherungsbedingungen anpassen. Gleichzeitig stärken sie ihre langfristige Resilienz und minimieren Risiken. Für Versicherer spiegelt dies eine proaktive Sicherheitskultur wider, die Vertrauen schafft, das Schadenrisiko minimiert und sogar finanzielle Vorteile für das versichernde Unternehmen mit sich bringen kann. Kontaktieren Sie miniOrange, um zu erfahren, wie wir Sie bei der Einhaltung der MFA-Anforderungen für Cyberversicherungen unterstützen können.
Zukunft der Cyber-Versicherungs-MFA mit miniOrange
Die Zukunft der Cyber-Versicherung ist klar: Multi-Faktor-Authentifizierung ist nicht länger optional, sondern unerlässlich. Versicherer erwarten von Unternehmen heute den Nachweis einer starken Authentifizierung, bevor sie Versicherungsschutz gewähren oder verlängern.
Hier macht miniOrange den Unterschied. Unsere MFA-Lösungen sind einfach für Mitarbeiter, flexibel für IT-Teams und leistungsstark genug, um die strengsten Anforderungen von Versicherern zu erfüllen. Durch die Kombination von Benutzerfreundlichkeit mit fortschrittlichen Funktionen wie Biometrie und adaptiven Prüfungen helfen wir Unternehmen, die richtige Balance zwischen Sicherheit und Produktivität zu finden.
Mit miniOrange wird MFA zu mehr als nur einem Compliance-Check. Es stärkt Ihre Abwehr, reduziert Risiken und hilft Ihnen sogar, einen besseren Versicherungsschutz mit niedrigeren Prämien zu erhalten. Mit anderen Worten: Es schützt Ihr Unternehmen doppelt: Es verhindert Sicherheitsverletzungen und stellt sicher, dass Ihr Versicherungsschutz im Bedarfsfall besteht.
miniOrange vereinfacht die Verwaltung Ihrer Faktorauthentifizierung für Cyber-Versicherungen und kümmert sich um die gesamte Komplexität, sodass Sie sich auf das Wesentliche konzentrieren können. Entscheiden Sie sich für eine IAM die kostenlose Testversion. mehr Informationen.
Häufig gestellte Fragen
Können Sie eine Cyber-Versicherung ohne MFA abschließen?
Die meisten Versicherer verlangen heute eine Multi-Faktor-Authentifizierung (MFA) für die Ausstellung oder Verlängerung einer Cyber-Versicherung. Ohne MFA kann der Versicherungsschutz ganz oder teilweise verweigert werden, und die Prämie ist aufgrund des Risikos in der Regel deutlich höher.
Welche MFA-Methoden stellen die Versicherungsanbieter zufrieden?
Versicherer akzeptieren normalerweise die folgenden MFA-Methoden, z. B. Authentifizierungsanwendungen (Google Authenticator, Microsoft Authenticator und andere), Biometrie (Fingerabdruck oder Gesichtserkennung), Hardware-Token (USB oder Smartcard) und Push-Benachrichtigungen, die auf einem registrierten, sicheren Gerät empfangen werden.
Reduziert MFA die Kosten für Cyber-Versicherungen?
Ja, die Verwendung von MFA senkt das Risiko eines Cyber-Vorfalls und reduziert die Zahl der Schadensfälle, was sich positiv auf die Versicherungsprämien auswirkt und Möglichkeiten bei den Policenbedingungen bietet.
Reicht SMS-basierte MFA für eine Cyber-Versicherung aus?
SMS-MFA mag für einige Versicherer ausreichend sein; viele bevorzugen jedoch aufgrund der inhärenten Schwächen von SMS möglicherweise stärkere und Phishing-resistente MFA-Methoden (z. B. Authentifizierungsanwendungen, Hardware-Token, Biometrie).



Hinterlasse einen Kommentar