

Wie wir alle wissen, ist die Finanzdienstleistungsbranche im Vergleich zu anderen Branchen einem höheren Risiko von Cyberangriffen ausgesetzt. Laut einer aktuellen Studie von PwC entfallen 45 % aller weltweiten Cyberangriffe auf die Cybersicherheit von Banken . Hauptgrund für diese Angriffe ist Geld! Für den Finanzsektor und insbesondere für Finanzinstitute spielt die Authentifizierung eine entscheidende Rolle, da sie mit fremdem Geld und hochsensiblen persönlichen Daten umgehen.
Dies trat vor allem während des Lockdowns zutage, als Bankfilialen geschlossen wurden und der digitale Kanal für Verbraucher die einzige Möglichkeit wurde, Bankgeschäfte zu erledigen oder mit ihren Banken in Kontakt zu treten. In den letzten zwei Jahren wandten sich immer mehr Menschen dem E-Banking zu, und Online-Angriffe stellen eine rasche Bedrohung für die Sicherheit von Banken dar. Solche zunehmenden Cyberangriffe veranlassen Banken dazu, stärkere Authentifizierungsmethoden einzusetzen, die über die Verwendung allgemeiner Benutzernamen und Passwörter hinausgehen.
Probleme mit der Basisauthentifizierung
- Die Verwendung von Einmalige Authentifizierung (Benutzername und Passwort) ist heutzutage ein großes Problem. Benutzer setzen sich selbst einem Risiko aus, wenn sie schwache oder wiederverwendete Passwörter verwenden oder ihre eigene Datensicherheit durch unsicheres Verhalten gefährden, wie z. B. die Weitergabe von Passwörtern.
- Im Wesentlichen authentifizieren verschiedene Anwendungen und Systeme auf verschiedene Weise, so dass ein höheres Risiko besteht, denn während Ein System könnte auch sehr stark sein, ein anderes könnte auch schwächer sein.
- Das Problem für den Finanzsektor besteht darin, dass Benutzer ihre Passwörter vergessen ständig, was es zu einem großen Sicherheitsproblem im Bankwesen macht. Angenommen, jeder Kassierer im Einzelhandel hätte Zugriff auf etwa 12 verschiedene Systeme und jedes hätte ein anderes Passwort. Das bedeutet, dass sie oft ein oder mehrere Passwörter vergessen und die IT um Hilfe bitten müssen.
Wie kann die Cybersicherheit im Bankwesen verbessert werden?
Die Abwicklung von Bankgeschäften über das Internet wird als E-Banking bezeichnet. Prime Banks bietet ihren Nutzern verschiedene Online-Banking-Dienste an. Sie unterstützen ihre Kunden dabei, ihren Kontostand abzufragen, Ein- und Auszahlungen vorzunehmen, Transaktionen durchzuführen und sogar Rechnungen von überall aus zu bezahlen. Dies reduziert die Anzahl der Bankbesuche, wodurch mehr Kunden zu einem Bruchteil der Kosten bedient werden können und der Kundenkomfort erhöht wird. In diesem Zusammenhang ist die Sicherheit von Bankdienstleistungen unerlässlich. Durch die Stärkung der Cybersicherheit und der Protokolle des Online-Bankings, beispielsweise durch die Überprüfung der Kundenidentität mittels Identitätsnachweis und starker Kundenauthentifizierung, wird der unkontrollierte Zugriff auf private Informationen verhindert und die Kundenbindung weiter gestärkt. Kunden können Transaktionen so zuverlässiger durchführen.
Authentifizierungsmethoden, die von mehr als einem Faktor abhängen, heißen Multifaktor-AuthentifizierungSie sind eine stärkere, zuverlässigere und schwerer zu kompromittierende Authentifizierungsmethode als die Ein-Faktor-Authentifizierung. Die Cybersicherheitsrichtlinie des Bankwesens bestimmt die Struktur des Identitäts- und Zugriffsmanagements (IAM)-Strategie und welche Methoden und Best Practices zur Multi-Faktor-Authentifizierung der Banken implementiert werden müssen.
Die Multifaktor-Authentifizierung umfasst Sicherheitsfragen und -antworten, SMS- und E-Mail-Einmalpasswörter (OTP), Hardware-Token, Software-OTP, Push-Token, Smartcard-Login, biometrische Authentifizierung usw. Der Nutzer muss mindestens zwei dieser Faktoren angeben, um mit einer Multifaktor-Authentifizierung Zugriff auf sein Konto zu erhalten. Dies erhöht die Cybersicherheit im Bankwesen, indem verhindert wird, dass Hacker über das Passwort oder die PIN hinaus Zugriff erlangen.
Daher setzen heutzutage viele Institute auf moderne Authentifizierungsprotokolle. Dazu gehören Multi-Faktor-Authentifizierung und Orchestrierungs-Hubs angesichts der zunehmenden Zahl von Datenlecks, Identitätsdiebstählen, Phishing-Betrug, Malware und Kontoübernahmen.
Schließlich sind eine gute Passwortrichtlinie und deren konsequente Durchsetzung entscheidend, und Single Sign-On ist sogar noch besser, um die Sicherheit beim Online-Banking zu erhöhen!
Wie kann miniOrange Finanzdienstleistungen unterstützen?
Durch die Bereitstellung starker Authentifizierungs-, Betrugspräventions- und Single-Sign-On-Lösungen für Bank- und Finanzdienstleistungen hilft miniOrange dabei, Risiken zu verwalten und die FFIEC-Vorschriften einzuhalten, und bietet gleichzeitig umfassende Authentifizierungslösungen. Hier sind nur einige Beispiele:
Starke Authentifizierung:
Wir unterstützen Finanzdienstleister bei der Lösung verschiedener Cybersicherheitsprobleme im Bankwesen durch unsere Lösungen und Services für starke Authentifizierung. Dadurch können zwei oder mehr Komponenten einen Nutzer authentifizieren oder Online-Banking-Transaktionen genehmigen. Als Authentifizierungsmethoden kommen beispielsweise Einmalpasswörter (OTP), Software-/Hardware-Token, Out-of-Band-Authentifizierung, Push-Benachrichtigungen, Gesichtserkennung oder Biometrie zum Einsatz.
Einmalige Anmeldung:
Die miniOrange Single Sign-On-Lösung ermöglicht Banken eine elegante und nahtlose Kundenansicht. Nach der Authentifizierung mit miniOrange SSO können Banknutzer problemlos auf verschiedene Anwendungen wie Banking-, Kreditkarten- und Zahlungs-Apps zugreifen und diese nutzen – ganz nach den Vorgaben der Bank. Die miniOrange SSO-Lösung ist innerhalb weniger Minuten einsatzbereit und unterstützt eine Vielzahl von Cloud-, Web- und Legacy-Anwendungen.
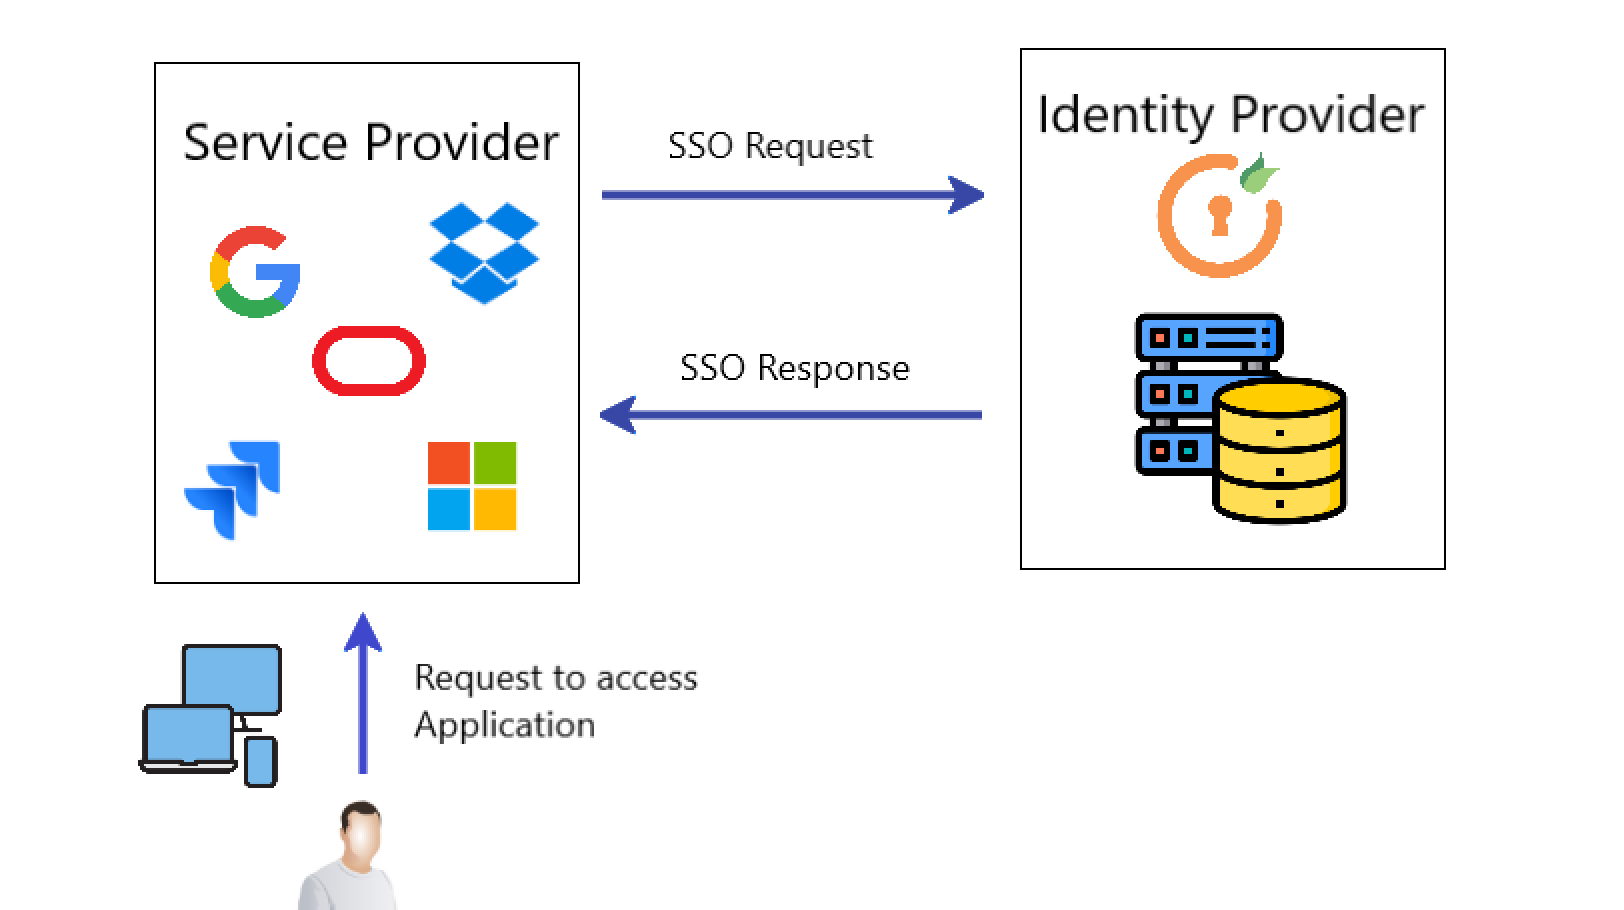
Betrugsprävention:
miniOrange Fraud Prevention nutzt einen verhaltensbasierten Risikoansatz , um das Risiko unbefugten Datenzugriffs oder Informationsverlusts zu minimieren. miniOrange Fraud Prevention analysiert eingehende Nutzeranfragen nach Unternehmensinformationen in Echtzeit und verhindert Betrugsfälle mithilfe seiner dynamischen Risikobewertung in Verbindung mit unternehmensspezifischen Cybersicherheitsrichtlinien für Banken.

Zusammenfassen
In Wirklichkeit war, ist und wird die Bedrohung von Finanzdienstleistungen durch Betrüger immer eine große Komplikation sein. Daher müssen die Finanzdienstleistungsbranche und eine starke Cybersicherheit im Bankwesen Hand in Hand gehen, um den Benutzern eine sichere Umgebung zu bieten. Sie müssen aktualisierte Tools entsprechend der aktuellen Umgebung verwenden, damit die Sicherheit für Bankgeschäfte und das Kundenerlebnis gewährleistet werden kann.



Hinterlasse einen Kommentar