
Privilegierte Konten sind die Kronjuwelen jeder IT-Umgebung. Administratorzugänge, Root-Zugriff, Dienstkonten – diese stehen im Fokus von Angreifern, denn die Kompromittierung eines einzigen Kontos kann ihnen die Kontrolle über das gesamte Unternehmen ermöglichen. Forrester schätzt, dass 80 % aller Sicherheitsvorfälle privilegierte Konten betreffen.
Die NIST-Rahmenwerke, insbesondere SP 800-53, dienen dazu, sicherzustellen, dass Sie diese Tür nicht unverschlossen lassen.
Dieser Leitfaden erläutert, was NIST Privileged Access Management (PAM) genau bedeutet, welche NIST-Veröffentlichungen für PAM relevant sind und wie die erforderlichen Kontrollen in die Praxis umgesetzt werden können.
Wichtige Erkenntnisse
- Die AC-, IA- und AU-Kontrollfamilien von SP 800-53 definieren, was für den privilegierten Zugriff erforderlich ist: minimale Berechtigungen, starke Authentifizierung, getrennte Konten und kontinuierliche Protokollierung.
- SP 800-207 fügt die Zero-Trust-Architektur hinzu, die dauerhafte Berechtigungen überflüssig macht.
- CSF 2.0 stellt den Bezug zu Unternehmensführung und exekutiver Rechenschaftspflicht her.
Eine PAM-Lösung setzt diese Anforderungen in die Praxis um. Discovery, Vaulting, JIT-Zugriff, Sitzungsaufzeichnung, MFA, Audit-Logs – all das sind keine separaten Projekte, sondern Teil desselben Projekts, das lediglich verschiedenen Kontrollen zugeordnet ist.
Was ist NIST Privileged Access Management?
NIST Privileged Access Management ist die Praxis der Sicherung, Überwachung und Kontrolle privilegierter Konten mithilfe von Richtlinien und Kontrollen, die mit den Cybersicherheitsveröffentlichungen des NIST übereinstimmen.
Das Nationale Institut für Standards und Technologie (NIST) verkauft keine Software und führt keine Audits durch. Es veröffentlicht Frameworks: strukturierte Sammlungen von Kontrollen, Standards und Richtlinien, die Organisationen nutzen, um eine solide Sicherheitsarchitektur aufzubauen. PAM (Privileged Access Management) steht im Zentrum mehrerer dieser Frameworks, da privilegierte Zugangsdaten in den meisten IT-Umgebungen das größte Sicherheitsrisiko darstellen.
Ein privilegiertes Konto ist nicht nur der Login eines IT-Administrators. Es umfasst:
- Root- und Superuser-Konten auf Servern
- Datenbankadministratorkonten
- Dienstkonten, die von Anwendungen und automatisierten Prozessen verwendet werden
- Cloud-Infrastrukturkonten mit umfassenden Berechtigungen
- Netzwerkgeräteverwaltungskonten
Wird eine dieser Sicherheitslücken geschlossen, sind die Auswirkungen deutlich größer als bei einem Standardbenutzerkonto. Ein Angreifer mit privilegierten Zugangsdaten kann sich lateral im Netzwerk bewegen, Daten exfiltrieren, die Protokollierung deaktivieren oder Systeme vollständig lahmlegen. Die Kontrollrahmen des NIST wurden speziell für diese Bedrohung entwickelt.
SP 800-53 ist für US-Bundesbehörden und Auftragnehmer, die Informationssysteme des Bundes gemäß FISMA und FedRAMP verwalten, verpflichtend. Für Unternehmen der Privatwirtschaft im Gesundheitswesen, Finanzwesen und der kritischen Infrastruktur ist es formal optional. Es wird jedoch zunehmend von Wirtschaftsprüfern, Versicherern und Unternehmenskunden als grundlegende Anforderung betrachtet. Und PAM ist das, was es ermöglicht.
Die für PAM relevanten NIST-Sonderveröffentlichungen verstehen
Mehrere NIST-Veröffentlichungen berühren das Thema privilegierter Zugriff, gehen aber von unterschiedlichen Seiten darauf ein.
NIST SP 800-53: Verwaltung privilegierter Zugriffe
SP 800-53 ist die relevanteste Publikation für PAM. Es handelt sich um einen Katalog von Sicherheits- und Datenschutzmaßnahmen, die in 20 Kategorien unterteilt sind. Drei dieser Kategorien sind für den privilegierten Zugriff am wichtigsten.
AC: Zugangskontrolle
Die Zugriffskontrolle (AC) regelt, wer worauf Zugriff hat. Die für PAM relevantesten Kontrollmechanismen:
- AC-2 (KundenbetreuungErfordert formale Prozesse für die Erstellung, Änderung und Löschung von Konten, einschließlich privilegierter Konten. Jeder, der Administratorrechte benötigt, bedarf der Genehmigung einer zuständigen Stelle.
- AC-5 (Aufgabentrennung): Verhindert, dass ein einzelner Benutzer unkontrollierte Befugnisse über kritische Vorgänge erhält.
- AC-6 (Am wenigsten PrivilegDas zentrale PAM-Prinzip in SP 800-53 besagt, dass Benutzer, Prozesse und Systeme nur über die minimal erforderlichen Zugriffsrechte verfügen sollten. AC-6(5) zielt speziell auf privilegierte Konten ab und schreibt vor, dass diese auf bestimmte Personen oder Rollen beschränkt werden müssen. AC-6(9) fordert die Protokollierung der Nutzung privilegierter Funktionen.
IA: Identifizierung und Authentifizierung
Informationsassistenz (IA) beschreibt, wie Sie überprüfen, ob Benutzer tatsächlich die sind, für die sie sich ausgeben, bevor Sie ihnen Zugriff gewähren:
- IA-2 (Identifizierung und Authentifizierung): Erfordert eine Multi-Faktor-Authentifizierung für privilegierte Konten, die auf Systeme der Organisation zugreifen.
- IA-5 (Authenticator Management): Regelt die Verwaltung von Anmeldeinformationen, einschließlich Passwortkomplexität, Rotationsplänen und Schutz gespeicherter Anmeldeinformationen.
AU: Prüfung und Rechenschaftspflicht
AU regelt die Protokollierung:
- AU-2 (Ereignisprotokollierung): Definiert, welche Ereignisse erfasst werden müssen, einschließlich der Nutzung privilegierter Funktionen.
- AU-3 (Inhalt der Prüfprotokolle): Legt fest, was jeder Protokolleintrag enthalten muss: Benutzer-ID, Zeitstempel, Ereignistyp, Ergebnis und Quelle.
- AU-9 (Schutz von Prüfinformationen): Erfordert, dass die Protokolle selbst vor Manipulation geschützt werden.
Das aktuellste Update, SP 800-53 Release 5.2.0 (finalisiert am 27. August 2025), entspricht der Executive Order 14306 und behandelt die Sicherheit von Software-Updates, Ausfallsicherheit durch Design und die Validierung der Softwareintegrität. Das Kern-Zugriffskontrollframework für PAM bleibt unverändert.
NIST SP 800-63: Starke Authentifizierung
SP 800-63 ist das Identitätssicherungs-Framework des NIST. Es definiert 3 Identitätssicherungsstufen (IAL), 3 Authentifizierungssicherungsstufen (AAL) und entsprechende Verbundsicherungsstufen.
Für privilegierte Zugriffsrechte ist AAL3 das Ziel: hardwarebasierte Multi-Faktor-Authentifizierung mit phishingresistenten Authentifizierungsmethoden. Man denke an FIDO2-Sicherheitsschlüssel oder PIV-Karten, nicht an einen SMS-Code.
SP 800-63 legt auch Anforderungen an die Verwaltung von Anmeldeinformationen fest. Zum Beispiel, wie lange Passwörter gültig bleiben dürfen, wie Authentifizierungsmethoden geschützt werden müssen und was passiert, wenn Anmeldeinformationen kompromittiert werden.
NIST SP 800-207: Zero-Trust-Architektur
SP 800-207 definiert den Zero-Trust-Ansatz, der davon ausgeht, dass kein Benutzer oder Gerät standardmäßig als vertrauenswürdig eingestuft wird, selbst nicht innerhalb des Netzwerkperimeters. Für PAM sind folgende Konzepte besonders relevant:
- Just-in-Time-Zugriff: Just-in-Time-Zugriffsverwaltung stellt sicher, dass privilegierte Zugriffsrechte nur für eine bestimmte Aufgabe und einen begrenzten Zeitraum gewährt werden und automatisch widerrufen werden, sobald die Aufgabe abgeschlossen ist oder die Zeit abgelaufen ist.
- Kontinuierliche Überprüfung: Zugriffsentscheidungen werden in Echtzeit auf Basis des Kontexts, des Gerätezustands, des Verhaltens und von Risikosignalen getroffen, nicht aufgrund eines einzelnen Anmeldeereignisses.
- Dynamische Berechtigungszuweisung: Die Zugriffsrichtlinien werden je nach Fragesteller, Herkunftsort und Ziel der Anfrage angepasst.
Zero Trust und PAM sind keine voneinander getrennten Disziplinen. PAM ist der operative Mechanismus, der Zero Trust für privilegierte Konten ermöglicht.
NIST CSF Privileged Access Management
Das am 26. Februar 2024 veröffentlichte NIST Cybersecurity Framework (CSF) 2.0 erweiterte das ursprüngliche 5-Funktionen-Framework um eine sechste Funktion: Governance. Das Framework umfasst nun Folgendes:
- Regieren: Legt die Strategie, die Richtlinien und die Verantwortlichkeitsstrukturen für Cybersicherheitsrisiken fest. Lieferkettenrisikomanagement und KI-Risiken sind hier angesiedelt.
- Identifizieren: Verstehen Sie Ihre Vermögenswerte, Daten, Risiken und Schwachstellen.
- Schützen: Implementieren Sie Kontrollmechanismen für Zugriffsmanagement, Sicherheit von Anmeldeinformationen und Sensibilisierungsschulungen.
- Erkennen: Überwachen Sie auf anormale Aktivität.
- Reagieren: Reagieren Sie umgehend auf Zwischenfälle.
- Genesen: Wiederherstellung des Betriebs nach einem Sicherheitsvorfall.
PAM trägt am direktesten zu Schutz und Erkennung bei. Die Steuerungsfunktion ist jedoch aktuell von größter Bedeutung. Richtlinien für privilegierten Zugriff ohne die Verantwortung der Geschäftsleitung und des Vorstands sind reine Show. CSF 2.0 stellt dies klar.
Die wichtigsten NIST PAM-Prinzipien, die Organisationen befolgen müssen
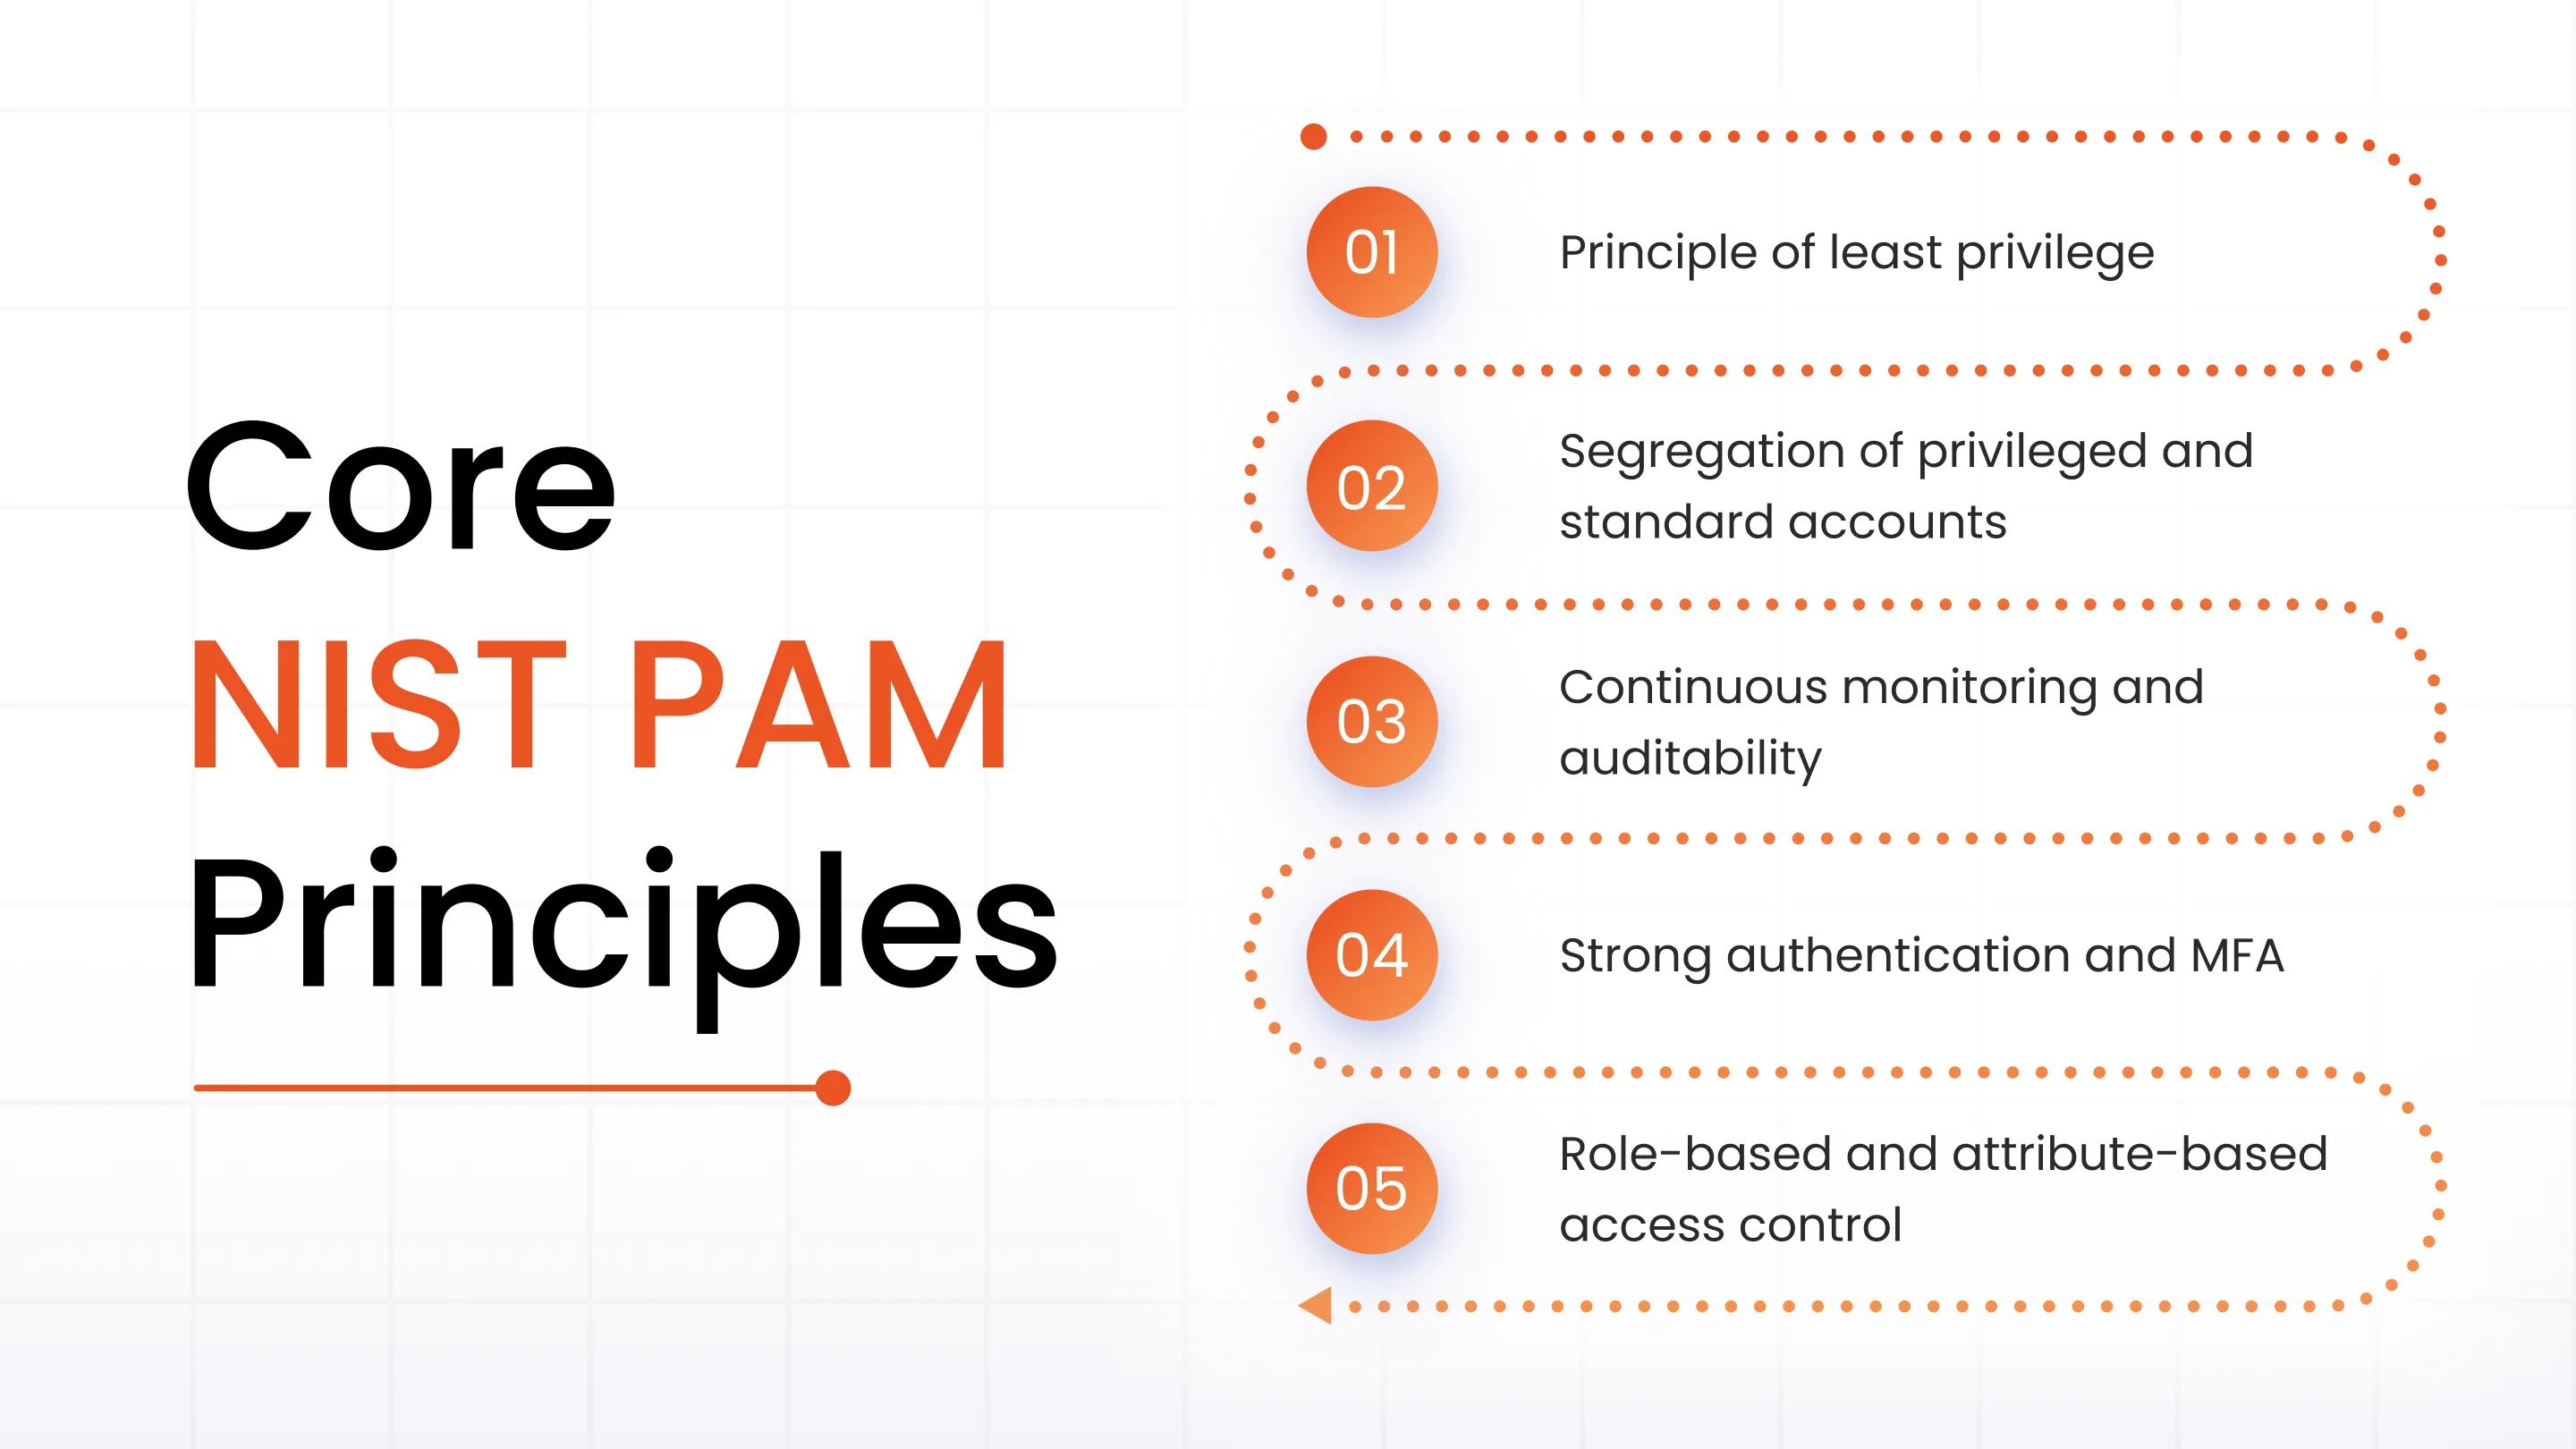
Prinzip des geringsten Privilegs
Die Definition des Prinzips der minimalen Berechtigungen gemäß NIST SP 800-53 AC-6 ist präzise: Benutzer, Prozesse und Systeme erhalten nur die Zugriffsrechte, die zur Ausführung autorisierter Aufgaben erforderlich sind. Nicht mehr.
In der Praxis bedeutet das, zu prüfen, welche Zugriffsrechte tatsächlich genutzt werden (nicht welche ursprünglich erteilt wurden), Berechtigungen zu entfernen, die 90 Tage lang nicht genutzt wurden, und Genehmigungsworkflows für alle Zugriffsrechte einzurichten, die über den Standardzugriff hinausgehen. NIST fordert außerdem regelmäßige Überprüfungen von Berechtigungen gemäß AC-6(7). Eine einmalige Einrichtung genügt daher nicht.
Trennung von privilegierten und Standardkonten
AC-5 und AC-6 erfordern gemeinsam, dass privilegierte Operationen über dedizierte Konten durchgeführt werden, die von den Standardanmeldeinformationen für E-Mail und die tägliche Arbeit getrennt sind. Ein IT-Administrator sollte nicht mit demselben Login im Internet surfen und Server verwalten.
Diese Trennung begrenzt den potenziellen Schaden, falls ein Standardkonto per Phishing angegriffen wird. Außerdem sorgt sie für eine übersichtlichere Prüfspur.
Kontinuierliche Überwachung und Prüfbarkeit
AU-2 erfordert die Protokollierung und Überwachung der Nutzung privilegierter Funktionen . AU-9 verlangt, dass diese Protokolle manipulationssicher sind. CA-7 verlangt, dass die Organisation den Inhalt der Protokolle aktiv überprüft.
Das Erstellen von Protokollen reicht nicht aus. Jemand muss sie überprüfen, und dieser Überprüfungsprozess muss dokumentiert werden.
Starke Authentifizierung und MFA
IA-2 erfordert MFA für privilegierte Konten. SP 800-63 setzt mit AAL3 die Messlatte für hochsensible Zugriffe: hardwarebasierte Authentifizierungsmethoden wie FIDO2-Schlüssel oder PIV-Karten. Passwörter allein genügen diesen Kontrollanforderungen nicht.
Rollenbasierte und attributbasierte Zugriffskontrolle
NIST SP 800-162 behandelt die attributbasierte Zugriffskontrolle (ABAC), bei der Zugriffsentscheidungen Rolle, Abteilung, Gerätestatus und Zugriffszeitpunkt berücksichtigen. Die rollenbasierte Zugriffskontrolle (RBAC) ist verbreiteter und weist den Zugriff anhand der jeweiligen Funktion zu.
Beides funktioniert. Das Problem liegt in der mit der Zeit zunehmenden Rollenverteilung. Die NIST-Kontrollen erfordern regelmäßige Überprüfungen genau aus diesem Grund: Diese schleichende Übernahme ist weit verbreitet.
Wie PAM zur Erfüllung der NIST-Konformitätsanforderungen beiträgt
Ermittlung und Inventarisierung privilegierter Konten
Man kann nur kontrollieren, was man kennt. AC-2 erfordert eine vollständige Bestandsaufnahme aller Konten, einschließlich privilegierter Konten. PAM-Lösungen scannen die Umgebung, um privilegierte Konten in lokalen Systemen, Cloud-Plattformen, Datenbanken und Netzwerkgeräten zu ermitteln und sie anschließend nach Risiko und Nutzung zu klassifizieren.
Servicekonten werden besonders leicht übersehen. Sie führen oft automatisierte Prozesse aus, gehören keiner bestimmten Person und werden selten überprüft. Ein PAM-Tool deckt sie auf.
Passwortverwaltung und Schutz von Anmeldeinformationen
IA-5 fordert den Schutz privilegierter Zugangsdaten. PAM-Lösungen speichern Zugangsdaten in verschlüsselten Tresoren , wenden automatische Rotationspläne an und verhindern den direkten Zugriff auf Passwörter. Benutzer erhalten Zugriff auf ein System, ohne jemals das eigentliche Passwort zu sehen.
Dieser letzte Punkt ist wichtig. Wenn Zugangsdaten dem Benutzer niemals zugänglich gemacht werden, können sie weder per Phishing abgefangen noch aufgeschrieben werden.
Just-in-Time (JIT)-Zugriff
Ständige Berechtigungen sind genau das, was NIST und Zero-Trust-Architekten abschaffen wollen. JIT-Zugriff ist der Mechanismus, der dies praktisch ermöglicht. Wenn ein Administrator einen Produktionsserver patchen muss, beantragt er zeitlich begrenzten Zugriff. Der Antrag wird genehmigt, der Zugriff wird für das benötigte Zeitfenster gewährt und erlischt automatisch nach Ablauf des Zeitfensters.
Das privilegierte Konto existiert nur bei Bedarf.
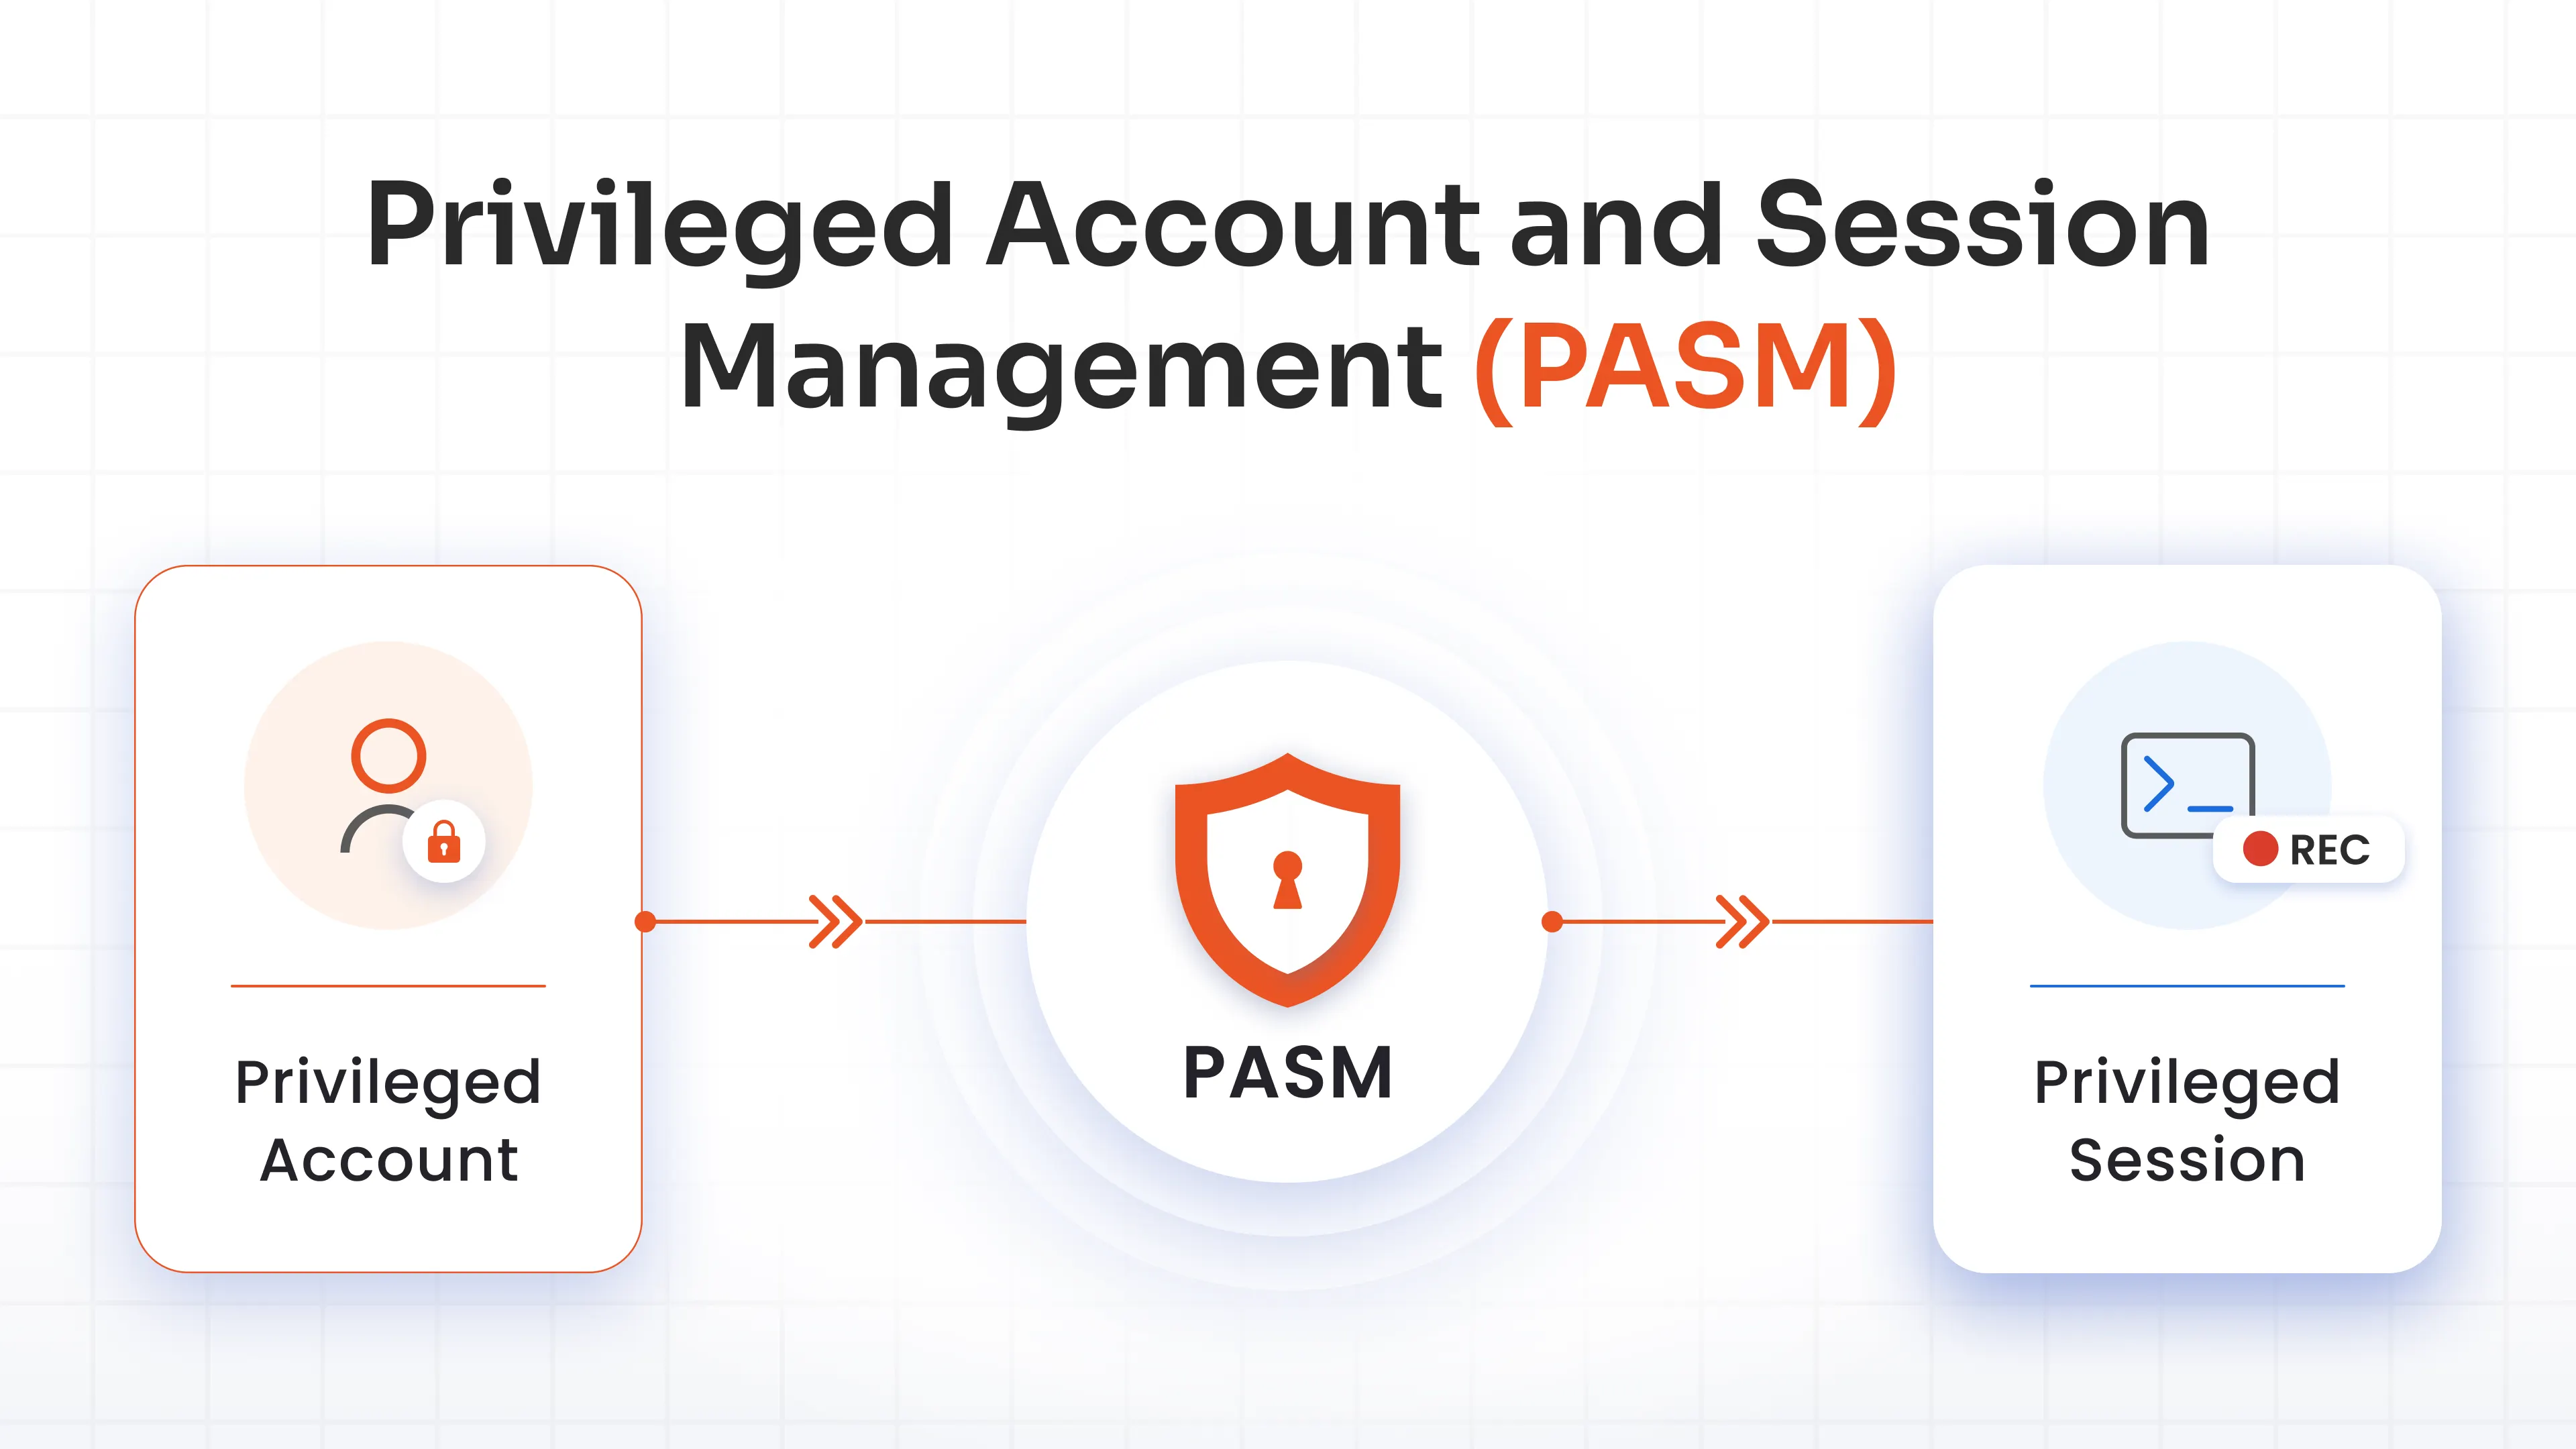
Sitzungsisolierung und Sitzungsaufzeichnung
PAM-Tools leiten Sitzungen über die PAM-Plattform weiter, sodass privilegierte Benutzer sich nicht direkt mit dem Zielsystem verbinden, sondern über die Plattform. Dies bewirkt zweierlei: Isolation (das Zielsystem gibt niemals Anmeldeinformationen direkt an den Endpunkt weiter) und eine vollständige Protokollierung aller Vorgänge während der Sitzung.
Aufzeichnungen privilegierter Sitzungen erfüllen die Anforderungen von AU-2 und AU-3. Sie bieten Ihnen außerdem etwas Konkretes, das Sie einem Prüfer vorlegen können, wenn dieser fragt, wie Sie wissen, was Ihre Administratoren tun.
Unveränderliche Prüfprotokolle
AU-9 erfordert den Schutz von Audit-Informationen. PAM-Lösungen generieren Protokolle, die von den Konten, die die protokollierten Aktionen ausgeführt haben, weder geändert noch gelöscht werden können. Ein Administrator kann seine eigenen Aktivitätsspuren nicht bereinigen.
Diese Protokolle müssen das erfassen, was NIST vorschreibt: wer, was, wann, welches System und das Ergebnis jeder Aktion.
MFA-Durchsetzung
PAM-Lösungen erzwingen die Multi-Faktor-Authentifizierung (MFA) bereits beim Sitzungsaufbau, nicht nur beim ersten Login. Selbst wenn ein Benutzer bereits über ein unternehmensweites Single Sign-On (SSO) authentifiziert ist, erfordert der Zugriff auf ein privilegiertes Konto über PAM einen zweiten Faktor. Dies erfüllt die Anforderungen von Information Security Typ 2 (IA-2) und begegnet direkt dem Risiko der lateralen Ausbreitung durch gestohlene Sitzungstoken.
Automatisierte Verwaltung des Lebenszyklus privilegierter Konten
AC-2 schreibt vor, dass Konten überprüft und bei Nichtgebrauch gelöscht werden müssen. PAM automatisiert diesen Lebenszyklus: Konten werden über definierte Workflows bereitgestellt, die Nutzung wird nachverfolgt und Zugriffszertifizierungen werden planmäßig durchgeführt. Verlässt ein Mitarbeiter das Unternehmen oder wechselt er seine Rolle, werden seine privilegierten Zugriffsrechte automatisch widerrufen – nicht erst, wenn jemand daran denkt.
Funktionstrennung (SOD)
AC-5 schreibt vor, dass Aufgaben aufgeteilt werden müssen, um zu verhindern, dass eine einzelne Person unkontrollierte Kontrolle ausübt. PAM setzt dies technisch um: Die Person, die einen Antrag auf privilegierten Zugriff genehmigt, kann eine andere sein als die Person, die ihn nutzt, und die Person, die die Zugriffsprotokolle prüft, kann eine andere sein als beide.
NIST-Best Practices für das Privileged Access Management
Abschaffung der Stehprivilegien
Ziel ist es, dauerhafte Berechtigungen vollständig zu eliminieren: Kein Konto sollte permanenten Administratorzugriff haben. Zugriff nur bei Bedarf (JIT) für Benutzer, kurzlebige Token für automatisierte Prozesse und zeitlich begrenzte Rechteerweiterung für alle anderen Benutzer. Dies ist schwieriger umzusetzen als dauerhafter Zugriff. Doch genau hier liegt das Risikominimierungspotenzial.
Standardmäßig minimale Berechtigungen erzwingen
Richten Sie neue Benutzerkonten mit minimalen Zugriffsrechten ein. Erweitern Sie Berechtigungen über einen formalen Antrags- und Genehmigungsprozess. Überprüfen Sie bestehende Benutzerkonten vierteljährlich und entfernen Sie nicht genutzte Zugriffsrechte. Übermäßige Berechtigungen sollten die Ausnahme und nicht die Standardeinstellung sein.
Implementieren Sie MFA überall
Jede privilegierte Sitzung. Jedes Mal. Keine Ausnahmen für „vertrauenswürdige“ Netzwerkstandorte oder „bekannte“ Geräte. Die AAL3-Richtlinien von SP 800-63 existieren, weil der Netzwerkstandort kein verlässliches Signal für Vertrauen mehr darstellt.
Automatisierte Zugriffsüberprüfungen
Manuelle Zugriffsprüfungen werden übergangen. Vierteljährliche Prüfungen, bei denen jemand eine Tabelle erstellen und an die Manager per E-Mail senden muss, führen zu formalen Genehmigungen. Automatisierte Zugriffszertifizierungen, die ungenutzte Berechtigungen aufdecken, Richtlinienverstöße kennzeichnen und eine aktive Genehmigung erfordern, funktionieren hingegen.
Kontinuierliche Überwachung privilegierter Sitzungen
Echtzeitüberwachung bedeutet, dass Sie beispielsweise um 2 Uhr nachts den Beginn der Datenbankexportierung durch einen Administrator erfassen – und nicht erst drei Wochen später bei einer forensischen Überprüfung. Definieren Sie Verhaltensbaselines. Lassen Sie sich bei Abweichungen alarmieren. Protokollieren Sie alles.
Sicherstellen manipulationssicherer Prüfprotokolle
Protokolle, die von den protokollierten Personen gelöscht werden können, sind keine Prüfprotokolle. Speichern Sie Protokolle in einem schreibgeschützten Speicher, übertragen Sie sie auf ein separates System, auf das privilegierte Konten keinen Zugriff haben, und überprüfen Sie deren Integrität regelmäßig.
miniOrange PAM-Lösung für NIST-Konformität
miniOrange PAM wurde entwickelt, um die von SP 800-53 geforderten Kontrollen zu unterstützen, ohne die Implementierungskomplexität, die typischerweise mit Enterprise-PAM einhergeht.
Es umfasst die gesamte Palette an Kontrollmechanismen, die in diesem Leitfaden erläutert wurden: Ermittlung und Inventarisierung privilegierter Konten, sichere Aufbewahrung von Anmeldeinformationen mit automatischer Rotation, Just-in-Time-Zugriff mit Genehmigungsworkflows, Sitzungsisolierung und -aufzeichnung, Durchsetzung der Multi-Faktor-Authentifizierung bei Sitzungsbeginn, unveränderliche Audit-Protokolle und automatisiertes Lebenszyklusmanagement.
Jede dieser Kategorien ist direkt den SP 800-53-Kontrollen zugeordnet: AC-2, AC-6, IA-2, IA-5, AU-2, AU-3 und AU-9. miniOrange generiert auditfertige Berichte, die diese Zuordnungen widerspiegeln, sodass Sie nicht vor jedem Auditzyklus die Nachweise von Grund auf neu zusammenstellen müssen.
Häufig gestellte Fragen
Was ist NIST Privileged Access Management?
NIST Privileged Access Management ist die Praxis der Sicherung, Überwachung und Kontrolle privilegierter Konten mithilfe von Kontrollen, die in den NIST-Veröffentlichungen zur Cybersicherheit, vor allem in SP 800-53 und dem Cybersecurity Framework, definiert sind.
Wie unterstützt PAM die Einhaltung der NIST-Standards?
PAM setzt das Prinzip der minimalen Berechtigungen durch, sichert Anmeldeinformationen in verschlüsselten Tresoren, verlangt MFA für privilegierte Sitzungen, protokolliert und überwacht privilegierte Aktivitäten und generiert die manipulationssicheren Audit-Logs, die die Kontrollen von NIST SP 800-53 AU-6 fordern.
Ist NIST verpflichtend?
SP 800-53 ist für US-Bundesbehörden und Auftragnehmer im Rahmen von FISMA und FedRAMP verpflichtend. Das Cybersecurity Framework ist freiwillig, findet aber weite Verbreitung im Gesundheitswesen, im Finanzsektor und bei kritischen Infrastrukturen.
Wie lautet die Definition des NIST-Prinzips der minimalen Berechtigungen?
NIST SP 800-53 AC-6 fordert, dass Benutzer, Prozesse und Systeme nur über die minimal erforderlichen Zugriffsrechte für autorisierte Aufgaben verfügen. Diese minimalen Zugriffsrechte sollten standardmäßig gewährt, nicht benötigte Berechtigungen entfernt und die Zuweisungen regelmäßig überprüft werden.
Was ist der Unterschied zwischen NIST CSF und NIST 800-53?
CSF bietet übergeordnete Leitlinien für die Unternehmensführung in sechs Funktionen. SP 800-53 ist der detaillierte Kontrollkatalog mit 1,196 spezifischen Kontrollen. Die meisten Organisationen nutzen beides: CSF für die strategische Ausrichtung und SP 800-53 für die Umsetzung.
Hinterlasse einen Kommentar