

Die meisten SSO-Vergleiche konzentrieren sich stark auf die Funktionen, doch genau dort stoßen Teams selten auf Probleme. Die eigentlichen Schwierigkeiten zeigen sich erst später bei der Implementierung, Skalierung und dem laufenden Betrieb. Fragen wie die nach der Systemwartung, der Integrationsgeschwindigkeit neuer Anwendungen und dem Umgang mit Sicherheits- oder Compliance-Updates sind in der Regel weitaus wichtiger als Funktionslisten.
Deshalb ist die Wahl zwischen Open Source und Enterprise-SSO nicht nur eine technische, sondern auch eine operative Entscheidung. Beide bieten sichere Authentifizierung, unterscheiden sich aber wesentlich darin, wer die Identitätsschicht entwickelt, verwaltet und letztendlich dafür verantwortlich ist, insbesondere im Zuge des Unternehmenswachstums.
Was ist Single Sign-On (SSO)?
Single Sign-On (SSO) ist eine Authentifizierungsmethode, die es Benutzern ermöglicht, mit einem einzigen Satz von Anmeldeinformationen auf mehrere Anwendungen zuzugreifen.
Anstatt sich bei jeder Anwendung einzeln anzumelden, authentifizieren sich die Benutzer einmalig über einen zentralen Identitätsanbieter, und diese Sitzung wird für alle verbundenen Systeme wiederverwendet.
So funktioniert SSO
- Ein Benutzer meldet sich über einen Identitätsanbieter (IdP) an.
- Das System überprüft ihre Identität
- Der Benutzer erhält Zugriff auf mehrere Anwendungen, ohne sich erneut anmelden zu müssen.
Ejemplo:
Sie melden sich einmal in Ihrem Google-Konto an und können dann auf Gmail, Drive und YouTube zugreifen, ohne Ihr Passwort erneut eingeben zu müssen.
Gängige Protokolle hinter SSO
- SAML (Security Assertion Markup Language): Häufig in Unternehmensumgebungen
- OAuth 2.0: Wird für delegierten Zugriff verwendet (z. B. „Mit Google anmelden“)
- OpenID Connect (OIDC): Basiert auf OAuth für moderne Authentifizierung
Warum SSO wichtig ist
- Reduziert die Passwortmüdigkeit
- Verbessert die Benutzerproduktivität
- Zentralisiert die Zugangskontrolle
- Erhöht die Sicherheit in Kombination mit MFA
Was ist Open Source SSO?
Open Source SSO bezeichnet Identitäts- und Authentifizierungslösungen , deren Quellcode öffentlich zugänglich ist. Dadurch können Unternehmen das System selbst bereitstellen, anpassen und verwalten. Im Gegensatz zu kommerziellen Plattformen bietet Open Source SSO die volle Kontrolle über die Entwicklung und Verwaltung der Authentifizierung.
Wie Open Source SSO funktioniert
- Sie implementieren den SSO-Server auf Ihrer Infrastruktur (Cloud oder On-Premise).
- Konfigurieren Sie Identitätsanbieter, Benutzerverzeichnisse und Authentifizierungsabläufe.
- Integrieren Sie Anwendungen mithilfe von Standardprotokollen wie SAML, OAuth oder OIDC.
- Aktualisierungen, Patches und Skalierung intern verwalten
Beliebte Open-Source-SSO-Lösungen
- Schlüsselumhang
- Gluu
- WSO2-Identitätsserver
Diese SSO-Plattformen bieten Funktionen auf Unternehmensebene, erfordern jedoch internes Fachwissen, um ihr volles Potenzial auszuschöpfen.
Wenn Unternehmen typischerweise Open Source SSO verwenden
- Startups mit starken Entwicklerteams
- Organisationen, die eine tiefgreifende Anpassung benötigen
- Interne Tools und Entwickler-Ökosysteme
- Unternehmen, die Datenkontrolle und Flexibilität priorisieren
Was ist eine Enterprise-SSO-Lösung?
Eine Enterprise -SSO-Lösung ist eine kommerziell verwaltete Identitätsplattform, die eine sichere, skalierbare und sofort einsatzbereite Authentifizierung für verschiedene Anwendungen bietet.
Diese Plattformen sind typischerweise cloudbasiert und verfügen über integrierte Funktionen für Sicherheit, Compliance und Integration im großen Maßstab.
Wie Enterprise SSO funktioniert
- Der Anbieter hostet und verwaltet die Identitätsinfrastruktur.
- Sie konfigurieren Anwendungen über eine Administratorkonsole.
- Die Benutzer authentifizieren sich über ein zentrales Anmeldeportal.
- Zugriffsrichtlinien, Multi-Faktor-Authentifizierung und Sicherheitskontrollen werden automatisch durchgesetzt.
Beliebte Enterprise-SSO-Anbieter
- miniOrange
- Okta
- Microsoft Entra-ID
- Ping-Identität
Diese Lösungen konzentrieren sich darauf, die operative Komplexität zu reduzieren und gleichzeitig Sicherheit auf Unternehmensniveau zu gewährleisten.
Typische Anwendungsfälle
- Unternehmen, die Tausende von Benutzern verwalten
- B2B-SaaS-Plattformen, die SSO für Kunden anbieten
- Regulierte Branchen (Finanzwesen, Gesundheitswesen, Regierung)
- Organisationen, die die Einhaltung von Standards (SOC 2, ISO 27001, DSGVO) erfordern
Open Source SSO vs. Enterprise SSO: 10 wesentliche Unterschiede
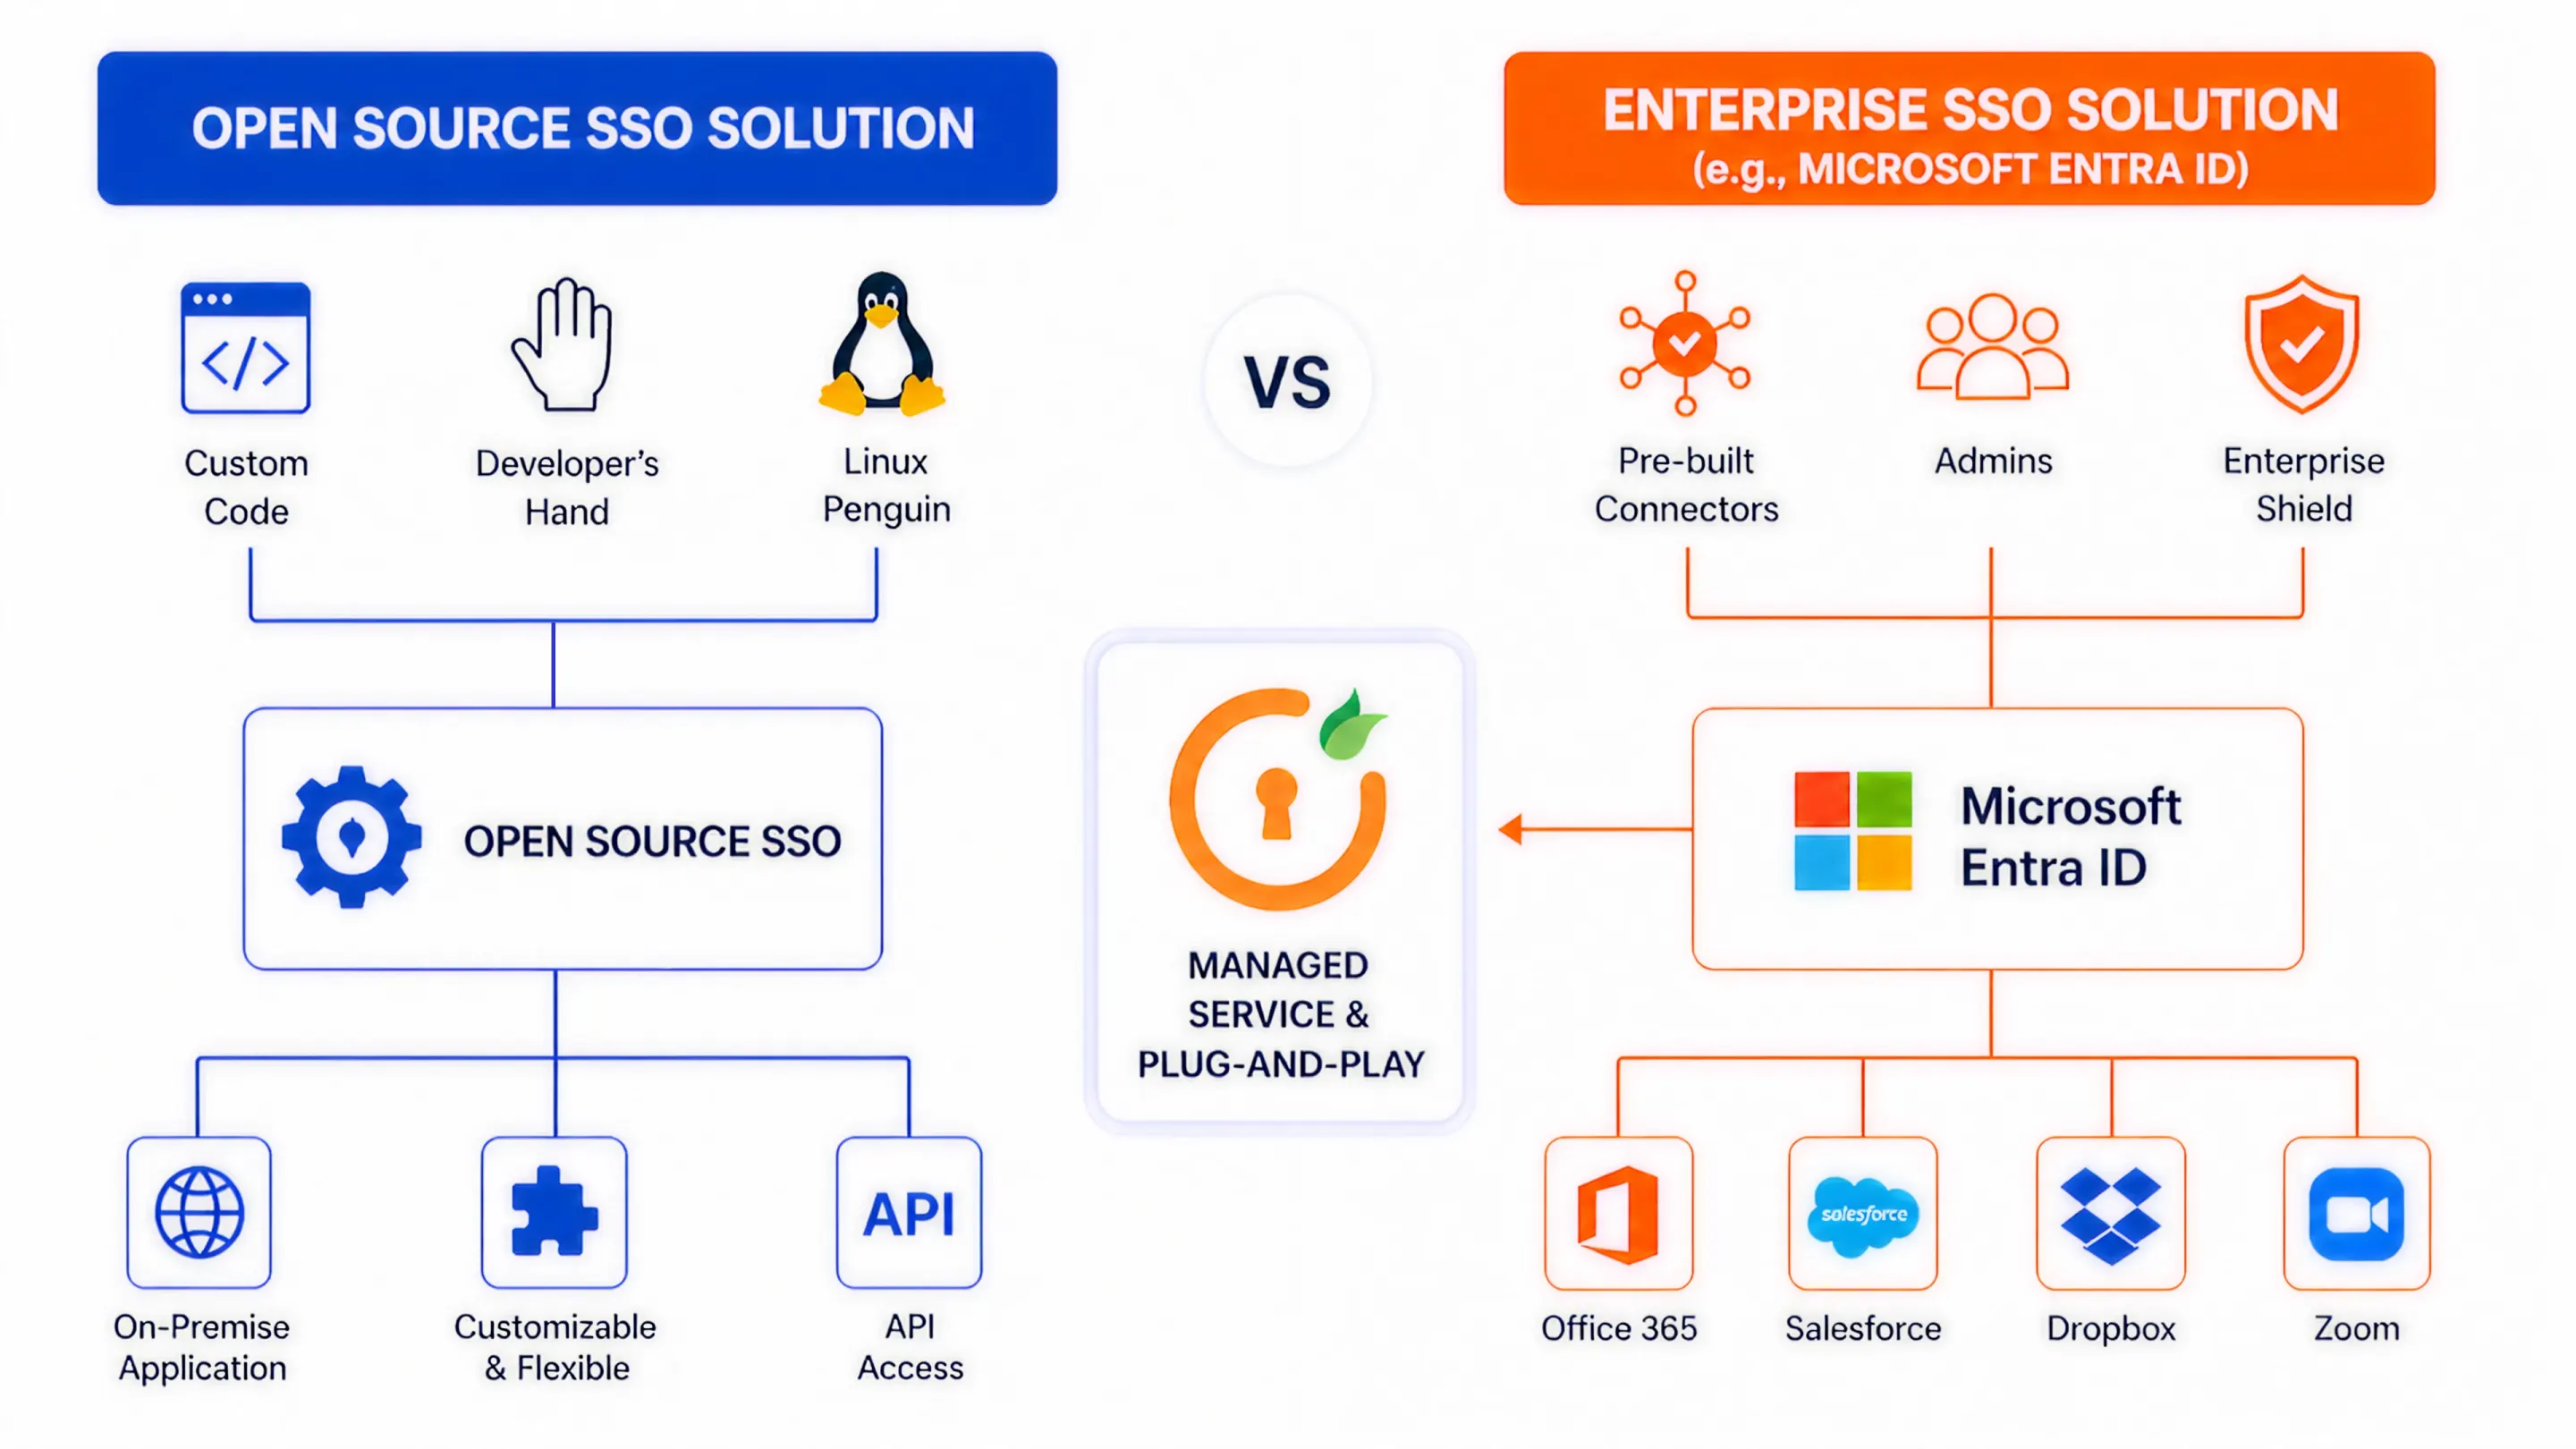
| Faktor | Open Source SSO | Enterprise-SSO-Lösung |
|---|---|---|
| 1. Eigentum und Kontrolle | Sie besitzen die volle Kontrolle über den Identitäts-Stack, vom Code bis zur Infrastruktur. Dadurch haben Sie umfassende Kontrolle über Authentifizierungsabläufe, Datenverarbeitung und Integrationen. | Der Anbieter ist Eigentümer und Betreiber der Plattform. Sie konfigurieren Richtlinien und Integrationen, haben aber keine Kontrolle über das zugrunde liegende System. |
| 2. Bereitstellungsansatz | Erfordert manuelle Einrichtung, einschließlich der Bereitstellung von Servern, der Konfiguration von Identitätsanbietern, der Einrichtung von Protokollen und der Integration von Anwendungen. | Geführtes Onboarding mit vorkonfigurierten Konnektoren und Administrationskonsolen. Die meisten Implementierungen folgen einem strukturierten und schnelleren Einrichtungsprozess. |
| 3. Zeit bis zur Umsetzung | Je nach Anpassungsaufwand, Teamexpertise und Anzahl der Integrationen kann dies Wochen oder Monate dauern. | In der Regel geht es schneller. Viele Organisationen führen SSO innerhalb weniger Tage ein und erweitern es dann schrittweise. |
| 4. Anpassungstiefe | Volle Flexibilität zur Anpassung von Authentifizierungslogik, Benutzeroberflächen, Token-Verwaltung und Arbeitsabläufen auf Codeebene. Ideal für hochspezifische Anwendungsfälle. | Die Anpassung erfolgt konfigurationsgesteuert über Richtlinien, Arbeitsabläufe und Branding. Tiefgreifende Änderungen, die über die Plattformfunktionen hinausgehen, sind begrenzt. |
| 5. Sicherheitsmanagement | Ihr Team ist verantwortlich für das Schließen von Sicherheitslücken, die Konfiguration der Multi-Faktor-Authentifizierung, die Überwachung von Bedrohungen und die Gewährleistung sicherer Konfigurationen. | Die Sicherheitsfunktionen sind integriert und werden vom Anbieter kontinuierlich aktualisiert, einschließlich MFA. adaptive Authentifizierungund Bedrohungserkennung. |
| 6. Compliance und Auditbereitschaft | Erfordert eine manuelle Anpassung an Standards wie SOC 2, ISO 27001 oder DSGVO. Die Auditbereitschaft hängt von Ihrer Implementierung und Dokumentation ab. | Beinhaltet Compliance-fähige Frameworks, detaillierte Prüfprotokolle und Berichtsfunktionen, die auf die Erfüllung regulatorischer Anforderungen ausgelegt sind. |
| 7. Skalierbarkeit und Leistung | Die Skalierung hängt von Ihrem Infrastrukturdesign, Ihrer Lastverteilungsstrategie und der Leistungsoptimierung ab. Sie erfordert eine vorausschauende Planung. | Entwickelt, um mit minimalem internem Aufwand auf verschiedene Benutzer, Anwendungen und Regionen skalierbar zu sein. |
| 8. Integrationsökosystem | Integrationen erfordern oft individuelle Entwicklungen oder von der Community unterstützte Plugins, deren Qualität und Wartung variieren können. | Große Bibliothek vorgefertigter Integrationen mit gängigen Anwendungen und Verzeichnissen, wodurch Einrichtungszeit und -aufwand reduziert werden. |
| 9. Wartung und Betrieb | Für die Gewährleistung von Verfügbarkeit, Upgrades, Datensicherungen und die Reaktion auf Sicherheitsvorfälle sind kontinuierliche Anstrengungen erforderlich. Identitätsmanagement wird zu einer fortlaufenden Aufgabe der IT-Abteilung. | Minimaler Betriebsaufwand. Der Anbieter übernimmt Verfügbarkeit, Updates und Infrastrukturzuverlässigkeit im Rahmen definierter Serviceverträge. |
| 10. Kostenstruktur (sichtbar vs. versteckt) | Es fallen keine Lizenzgebühren an, die Kosten steigen jedoch durch Entwicklungsaufwand, Infrastruktur, Sicherheitsmanagement und laufende Wartung. | Vorhersehbare Abonnementpreise. Höhere Anschaffungskosten, aber im Laufe der Zeit geringere versteckte Betriebs- und Personalkosten. |
Vor- und Nachteile von Enterprise SSO
Enterprise-SSO-Lösungen sind darauf ausgelegt, das Identitätsmanagement zu vereinfachen , indem sie Authentifizierung, Sicherheit und Integrationen in einer verwalteten Plattform bündeln. Sie reduzieren die Komplexität, bringen aber auch gewisse Einschränkungen mit sich.
Vorteile von Enterprise SSO
1. Schnellere Bereitstellung und Einführung: Dank vorkonfigurierter Integrationen und geführter Einrichtung können Unternehmen SSO schnell für mehrere Anwendungen aktivieren. Dies reduziert den Zeitaufwand für Konfiguration und Integration.
2. Integrierte Sicherheitsfunktionen Unternehmensplattformen beinhalten Funktionen wie Multi-Faktor-Authentifizierung , adaptive Authentifizierung, gerätebasierte Richtlinien und Anomalieerkennung, ohne dass eine zusätzliche Entwicklung erforderlich ist.
3. Compliance-fähige Infrastruktur: Anbieter richten ihre Plattformen an Standards wie SOC 2, ISO 27001 und DSGVO aus. Audit-Logs, Berichtsfunktionen und die Durchsetzung von Richtlinien sind integriert, was die Einhaltung von Vorschriften vereinfacht.
4. Skalierbar ohne zusätzlichen Entwicklungsaufwand Diese Plattformen sind so konzipiert, dass sie große Benutzergruppen, mehrere Anwendungen und globalen Zugriff bewältigen können, ohne dass Ihr Team die Infrastruktur verwalten oder die Leistung optimieren muss.
5. Umfangreiches Integrations-Ökosystem Lösungen wie miniOrange, Okta, Microsoft Entra ID und Ping Identity bieten Tausende von vorgefertigten Integrationen, was die Einrichtungszeit erheblich reduziert.
Einschränkungen von Enterprise SSO
1. Höhere Kosten bei größerem Umfang: Die Preisgestaltung basiert in der Regel auf der Anzahl der Nutzer oder der Funktionen. Mit dem Wachstum Ihres Unternehmens können die Kosten im Vergleich zu Open-Source-Alternativen deutlich steigen.
2. Eingeschränkte Anpassungsmöglichkeiten: Die Konfigurationsoptionen sind zwar flexibel, die Kernlogik der Authentifizierung lässt sich jedoch nicht über die vom System unterstützten Funktionen hinaus modifizieren. Dies kann bei sehr spezifischen Anforderungen einschränkend wirken.
3. Abhängigkeit vom Anbieter: Sie sind auf den Anbieter hinsichtlich Updates, Funktionsverfügbarkeit und langfristigen Roadmap-Entscheidungen angewiesen. Ein späterer Plattformwechsel kann komplex sein.
4. Weniger Kontrolle über die Infrastruktur: Sie haben keinen Einfluss darauf, wo und wie das System gehostet wird. Für manche Organisationen kann dies im Hinblick auf den Datenstandort oder interne Richtlinien problematisch sein.
5. Integrationslücken in Sonderfällen Obwohl die meisten gängigen Anwendungen unterstützt werden, kann es bei Nischensystemen oder kundenspezifischen Systemen dennoch zu zusätzlichen Integrationsarbeiten kommen.
Vor- und Nachteile von Open-Source-SSO
Open-Source-SSO ist attraktiv für Teams, die Flexibilität, Kontrolle und die Möglichkeit wünschen, die Authentifizierung exakt an ihre Anforderungen anzupassen. Diese Flexibilität bringt jedoch Kompromisse mit sich, die anfangs oft unterschätzt werden.
Vorteile von Open-Source-SSO
1. Volle Kontrolle über die Authentifizierungsarchitektur: Sie sind nicht an Plattformbeschränkungen gebunden. Sie können Authentifizierungsabläufe, Token-Verwaltung und Integrationen exakt nach den Anforderungen Ihrer Systeme gestalten. Dies ist besonders hilfreich bei komplexen oder nicht standardisierten Anwendungsfällen.
2. Keine Lizenzkosten: Es fallen keine nutzer- oder anwendungsbezogenen Abonnementgebühren an. Dies macht Open-Source-SSO attraktiv für Startups oder Organisationen, die ihre Softwarekosten im Vorfeld minimieren möchten.
3. Flexibilität in verschiedenen Umgebungen: Die Lösung kann lokal, in privaten Cloud-Umgebungen oder in hybriden Setups bereitgestellt werden. Dies ist besonders wertvoll für Organisationen mit strengen Anforderungen an Datenresidenz oder Infrastruktur.
4. Keine Anbieterabhängigkeit: Sie sind nicht an einen bestimmten Anbieter gebunden. Dies reduziert langfristige Risiken im Zusammenhang mit Preisänderungen, Funktionseinschränkungen oder Roadmap-Entscheidungen der Anbieter.
5. Starke Protokollunterstützung Lösungen wie Keycloak, Gluu und WSO2 Identity Server unterstützen Standards wie SAML, OAuth und OIDC und sind daher mit den meisten modernen Anwendungen kompatibel.
Einschränkungen von Open-Source-SSO
1. Hoher Betriebsaufwand: Die Einrichtung des Systems ist erst der Anfang. Laufende Aufgaben wie Überwachung, Skalierung, Datensicherung und Aktualisierungen erfordern kontinuierlichen Aufwand von Ihrem Entwicklerteam.
2. Die Sicherheitsverantwortung liegt bei Ihnen. Sie sind verantwortlich für das Einspielen von Patches, die Konfiguration sicherer Standardeinstellungen, die Behebung von Sicherheitslücken und die Sicherstellung angemessener Zugriffskontrollen. Jegliche Sicherheitslücken können Ihre Sicherheitslage unmittelbar beeinträchtigen.
3. Längere Amortisationszeit: Die Implementierung dauert länger, insbesondere bei der Integration mehrerer Anwendungen oder der Anpassung von Arbeitsabläufen. Dies kann die breitere Akzeptanz in den Teams verzögern.
4. Begrenzte integrierte Unternehmensfunktionen Erweiterte Funktionen wie adaptive Authentifizierung, risikobasierter Zugriff oder detaillierte Prüfberichte erfordern oft zusätzliche Entwicklungen oder Integrationen.
5. Erfordert Fachkenntnisse Identitätsmanagement ist nicht trivial. Teams benötigen ein fundiertes Verständnis von Authentifizierungsprotokollen, Sicherheitspraktiken und Systemdesign, um Fehlkonfigurationen zu vermeiden.
Open Source vs. Enterprise SSO: Welche Lösung ist die richtige für Sie?
In dieser Phase geht es weniger um Funktionen als vielmehr um die Passung. Die richtige Wahl hängt davon ab, wie Ihr Team arbeitet, wie schnell Sie agieren müssen und wie viel Verantwortung Sie übernehmen möchten.
Wählen Sie Open Source SSO, wenn:
- Sie verfügen über ein spezialisiertes Entwicklerteam, das sich mit Identitätsprotokollen und Sicherheitspraktiken auskennt.
- Ihr Anwendungsfall erfordert eine tiefgreifende Anpassung, die über die Standard-Authentifizierungsabläufe hinausgeht.
- Sie benötigen die volle Kontrolle über die Infrastruktur und die Datenverarbeitung.
- Sie entwickeln interne Tools oder Entwicklerplattformen.
- Sie sind bereit, Zeit in Einrichtung, Wartung und langfristigen Besitz zu investieren.
Worauf Sie optimieren: Kontrolle, Flexibilität und Unabhängigkeit
Wählen Sie Enterprise SSO, wenn:
- Sie müssen SSO schnell über mehrere Anwendungen hinweg einführen.
- Sicherheit und Compliance sind unabdingbare Anforderungen.
- Sie betreuen Unternehmenskunden, die SSO-Unterstützung erwarten.
- Ihr Team möchte die Identitätsinfrastruktur nicht verwalten.
- Sie wünschen sich eine vorhersehbare Skalierung ohne zusätzlichen Entwicklungsaufwand.
Worauf Sie optimieren: Geschwindigkeit, Zuverlässigkeit und reduzierter Betriebsaufwand
Häufige Fehler, die Sie bei der Auswahl einer SSO-Lösung vermeiden sollten
Viele SSO-Entscheidungen scheitern nicht an der Technologie, sondern an falschen Annahmen zu Beginn.
1. Unterschätzung des Wartungsaufwands
Teams gehen oft davon aus, dass Open-Source-SSO eine einmalige Einrichtung erfordert. In Wirklichkeit sind jedoch kontinuierliche Überwachung, Aktualisierungen und Skalierungsentscheidungen notwendig.
2. Auswahl ausschließlich nach Kosten
Open Source mag auf den ersten Blick günstiger erscheinen, doch versteckte Kosten wie Entwicklungszeit, Infrastruktur und Sicherheitsmanagement können sich schnell summieren.
3. Ignorieren zukünftiger Skalierungsaspekte
Was für 50 Benutzer funktioniert, funktioniert möglicherweise nicht für 5,000. Entscheidungen sollten das Wachstum von Benutzern, Anwendungen und Integrationen berücksichtigen.
4. Missachtung der Compliance-Anforderungen
Wenn Ihr Unternehmen Standards wie SOC 2 oder ISO 27001 erfüllen muss, kann der Aufbau von Compliance-Kontrollen von Grund auf Sie erheblich verlangsamen.
5. Nichtberücksichtigung der Nutzererfahrung
SSO ist nicht nur ein Backend-System. Schlechte Anmeldeprozesse, inkonsistenter Zugriff oder Verzögerungen können sich direkt auf die Produktivität und das Kundenerlebnis auswirken.
6. Sich zu früh auf eine Entscheidung festlegen
Manche Teams legen sich vollständig auf einen Ansatz fest, ohne zu bedenken, wie sich ihre Bedürfnisse weiterentwickeln könnten. Flexibilität ist entscheidend, wenn Ihre Architektur wächst.
Summieren
Bei der Wahl zwischen Open-Source- und Enterprise-SSO geht es nicht darum, welches System besser ist, sondern darum, welches am besten zu den Arbeitsabläufen Ihres Unternehmens passt. Open-Source-SSO bietet Ihnen Kontrolle, erfordert aber laufende Investitionen.
Enterprise-SSO reduziert zwar den Aufwand, führt aber zu einer Abhängigkeit von einer Plattform. Entscheidend ist, über die anfängliche Einrichtung hinauszudenken und zu evaluieren, wie die Identitätsverwaltung mit dem Wachstum Ihrer Systeme, der steigenden Benutzerzahl und den sich ändernden Sicherheitsanforderungen erfolgen soll.
Häufig gestellte Fragen
Ist Open-Source-SSO sicher?
Ja, Open-Source-SSO kann sicher sein, wenn es korrekt konfiguriert und gewartet wird. Die Sicherheit hängt davon ab, wie gut Ihr Team Updates, Zugriffskontrollen und Überwachung handhabt. Fehlkonfigurationen oder verzögerte Patches können Risiken bergen.
Warum ist Enterprise-SSO teuer?
Enterprise-SSO umfasst Infrastruktur, Sicherheitsfunktionen, Compliance-Vorbereitung und Support. Die Kosten spiegeln den geringeren Entwicklungsaufwand, die schnellere Bereitstellung und die integrierte Zuverlässigkeit wider und nicht nur die Software selbst.
Kann ich später von Open Source auf Enterprise SSO umsteigen?
Ja, viele Organisationen beginnen mit Open Source und migrieren später. Die Migration erfordert jedoch eine sorgfältige Planung hinsichtlich Benutzerdaten, Integrationen und Authentifizierungsabläufen und verläuft daher nicht immer reibungslos.
Welche SSO-Lösung eignet sich am besten für Startups?
Das hängt von den Prioritäten ab. Startups mit starken Entwicklerteams bevorzugen möglicherweise Open Source aufgrund der Flexibilität. Andere entscheiden sich unter Umständen für Enterprise-SSO, um schneller voranzukommen und den operativen Aufwand zu minimieren.
Verbessert oder schwächt SSO die Sicherheit?
Single Sign-On (SSO) verbessert die Sicherheit in Kombination mit Kontrollmechanismen wie Multi-Faktor-Authentifizierung (MFA) und zentralisierten Richtlinien. Es reduziert die unkontrollierte Verbreitung von Passwörtern und erleichtert die Überwachung und Verwaltung des Zugriffs.



Hinterlasse einen Kommentar