

Der Diebstahl von Zugangsdaten zählt heute zu den häufigsten Ursachen für Sicherheitslücken. Nutzer verwenden Passwörter wieder, fallen Phishing-Angriffen zum Opfer oder geben ihre Zugangsdaten unwissentlich über ungesicherte Plattformen preis. Sobald Angreifer Zugriff erlangt haben, können sie sich nahezu widerstandslos in verschiedenen Systemen ausbreiten.
Deshalb basieren moderne Authentifizierungsmethoden nicht mehr nur auf Passwörtern. Einmalpasswörter (OTP) wurden eingeführt, um genau dieses Problem zu lösen. Anstatt auf statische Daten zu setzen, generieren sie temporäre Codes, die schnell ablaufen und nicht wiederverwendet werden können.
OTP, TOTP und HOTP gehören zu den heute in der Cybersicherheit weit verbreiteten Authentifizierungsmethoden. Sie alle basieren auf dem Prinzip der Einmalverwendung, unterscheiden sich jedoch in der Generierung und Validierung der Codes. Dieses Verständnis ist entscheidend für die Wahl der richtigen Methode.
In diesem Blogbeitrag erklären wir die Unterschiede zwischen OTP, TOTP und HOTP, damit Sie genau verstehen, wie die einzelnen Systeme funktionieren und wann sie anzuwenden sind.
Was ist ein Einmalpasswort (OTP)?
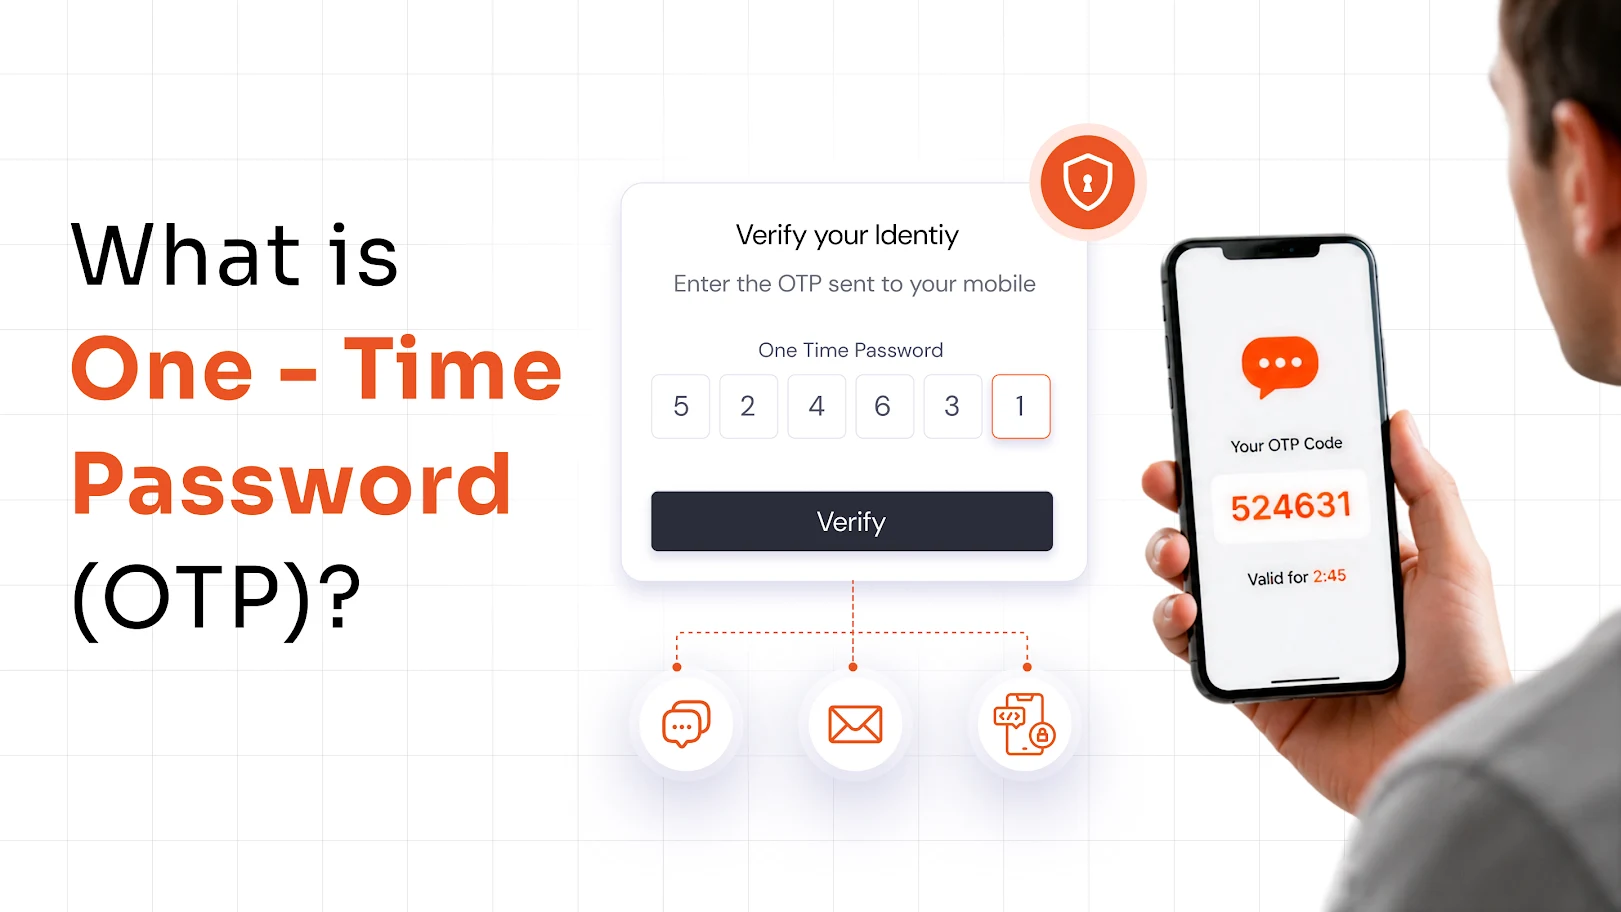
Ein Einmalpasswort (OTP) ist ein temporärer Code, der zur Überprüfung der Identität eines Benutzers beim Anmelden oder bei einer Transaktion verwendet wird. Im Gegensatz zu statischen Passwörtern ist es nur einmal gültig und läuft schnell ab, wodurch es besser vor Wiederverwendung und Datendiebstahl geschützt ist.
OTP wird häufig als zweite Authentifizierungsebene eingesetzt, insbesondere wenn neben Benutzername und Passwort eine zusätzliche Verifizierung erforderlich ist. Die Übermittlung erfolgt je nach System in der Regel per SMS, E-Mail oder Authentifizierungs-App.
Wie funktioniert OTP?
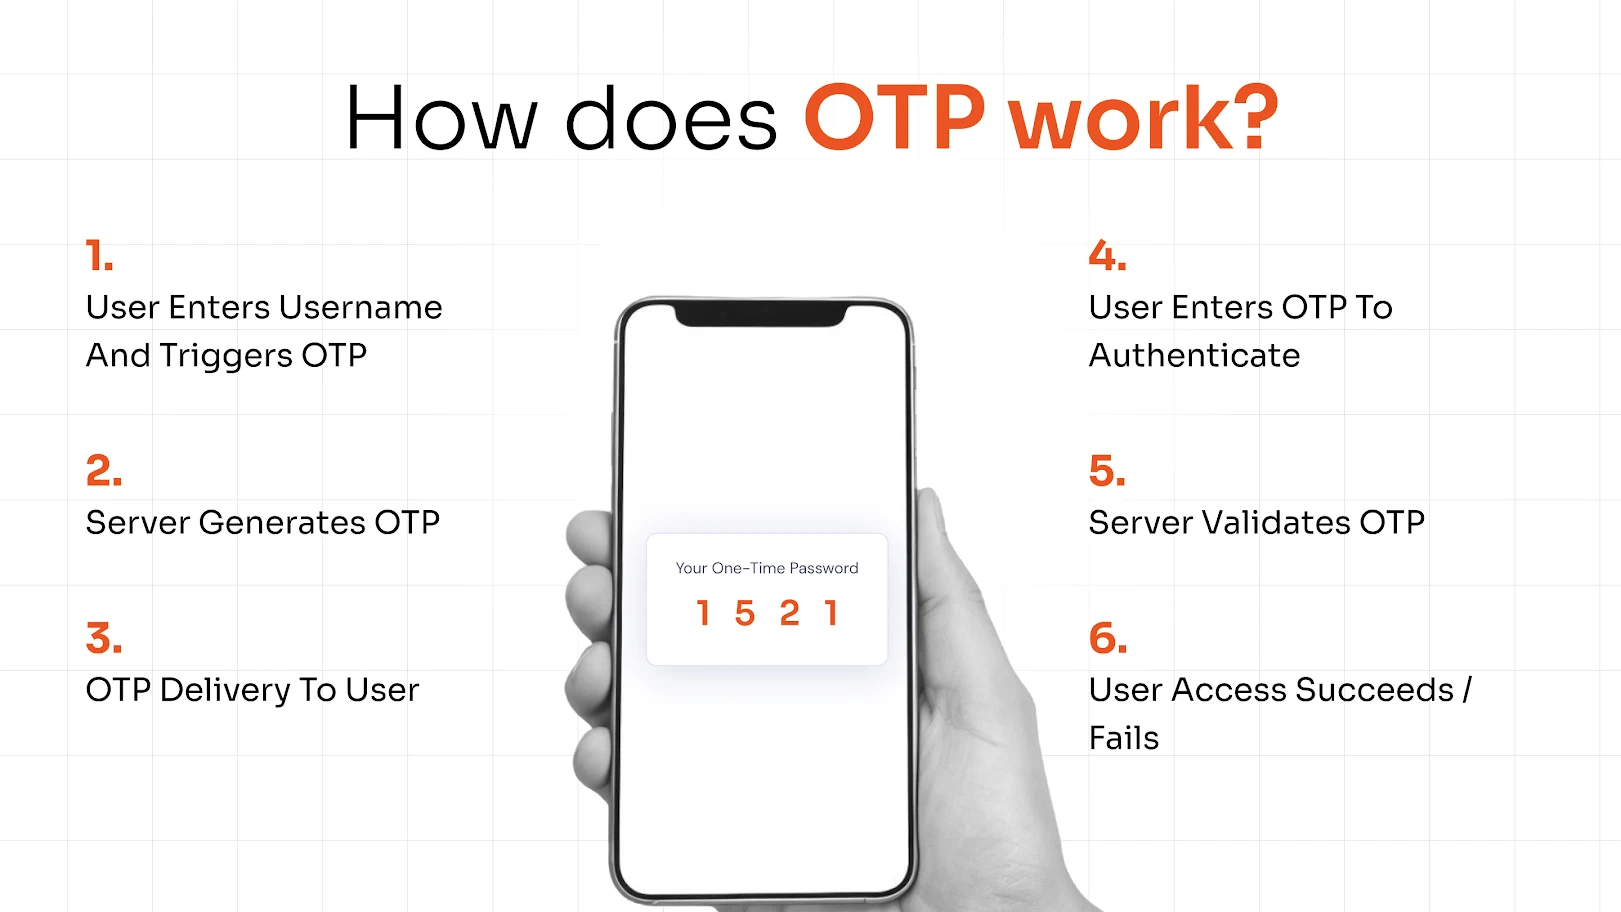
Der Vorgang ist einfach und auf eine schnelle Verifizierung ausgelegt. Der Benutzer gibt seine Anmeldedaten ein, woraufhin das System einen Einmalcode generiert. Dieser Code wird dem Benutzer über einen gewählten Zustellungsweg, z. B. SMS oder E-Mail, zugesendet. Anschließend gibt der Benutzer den Code ein, um die Authentifizierung abzuschließen. Nach der Verwendung ist der Code ungültig und kann nicht wiederverwendet werden.
Was ist ein zeitbasiertes Einmalpasswort (TOTP)?
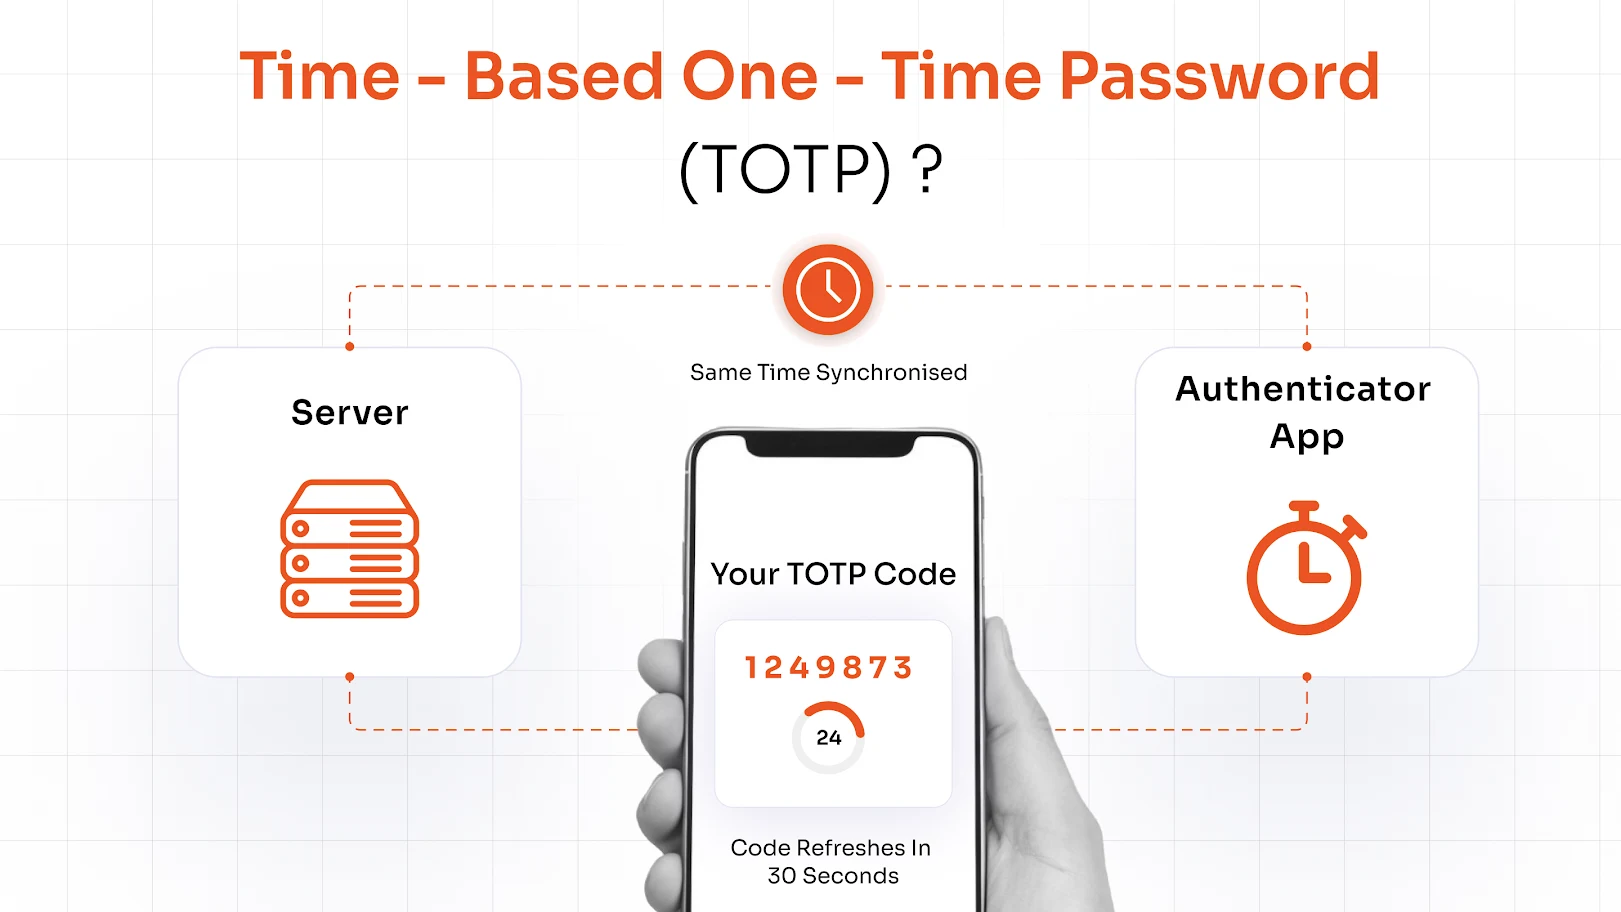
Ein zeitbasiertes Einmalpasswort (TOTP) ist eine Art von Einmalpasswort, das Codes zeitabhängig generiert. Anstatt einen Code über ein Netzwerk zu senden, generieren sowohl der Server als auch das Gerät des Benutzers gleichzeitig denselben Code mithilfe eines gemeinsamen Geheimnisses.
Diese Codes werden üblicherweise alle 30 bis 60 Sekunden aktualisiert, wodurch sie kurzlebig und schwer zu knacken sind. Da TOTP nicht auf SMS- oder E-Mail-Übermittlung angewiesen ist, gilt es als sicherer und wird in modernen Authentifizierungssystemen häufig eingesetzt.
Wie funktioniert TOTP?
TOTP funktioniert mithilfe eines gemeinsamen geheimen Schlüssels, der sowohl auf dem Server als auch auf dem Gerät des Nutzers, üblicherweise in einer Authentifizierungs-App, gespeichert ist. Das System kombiniert diesen Schlüssel mit der aktuellen Uhrzeit, um einen eindeutigen Code zu generieren. Da beide Seiten dieselben Eingaben verwenden, erzeugen sie gleichzeitig denselben Code. Der Nutzer gibt einfach den in seiner App angezeigten Code ein, und der Server überprüft ihn innerhalb des gültigen Zeitfensters.
Was ist ein HMAC-basiertes Einmalpasswort (HOTP)?
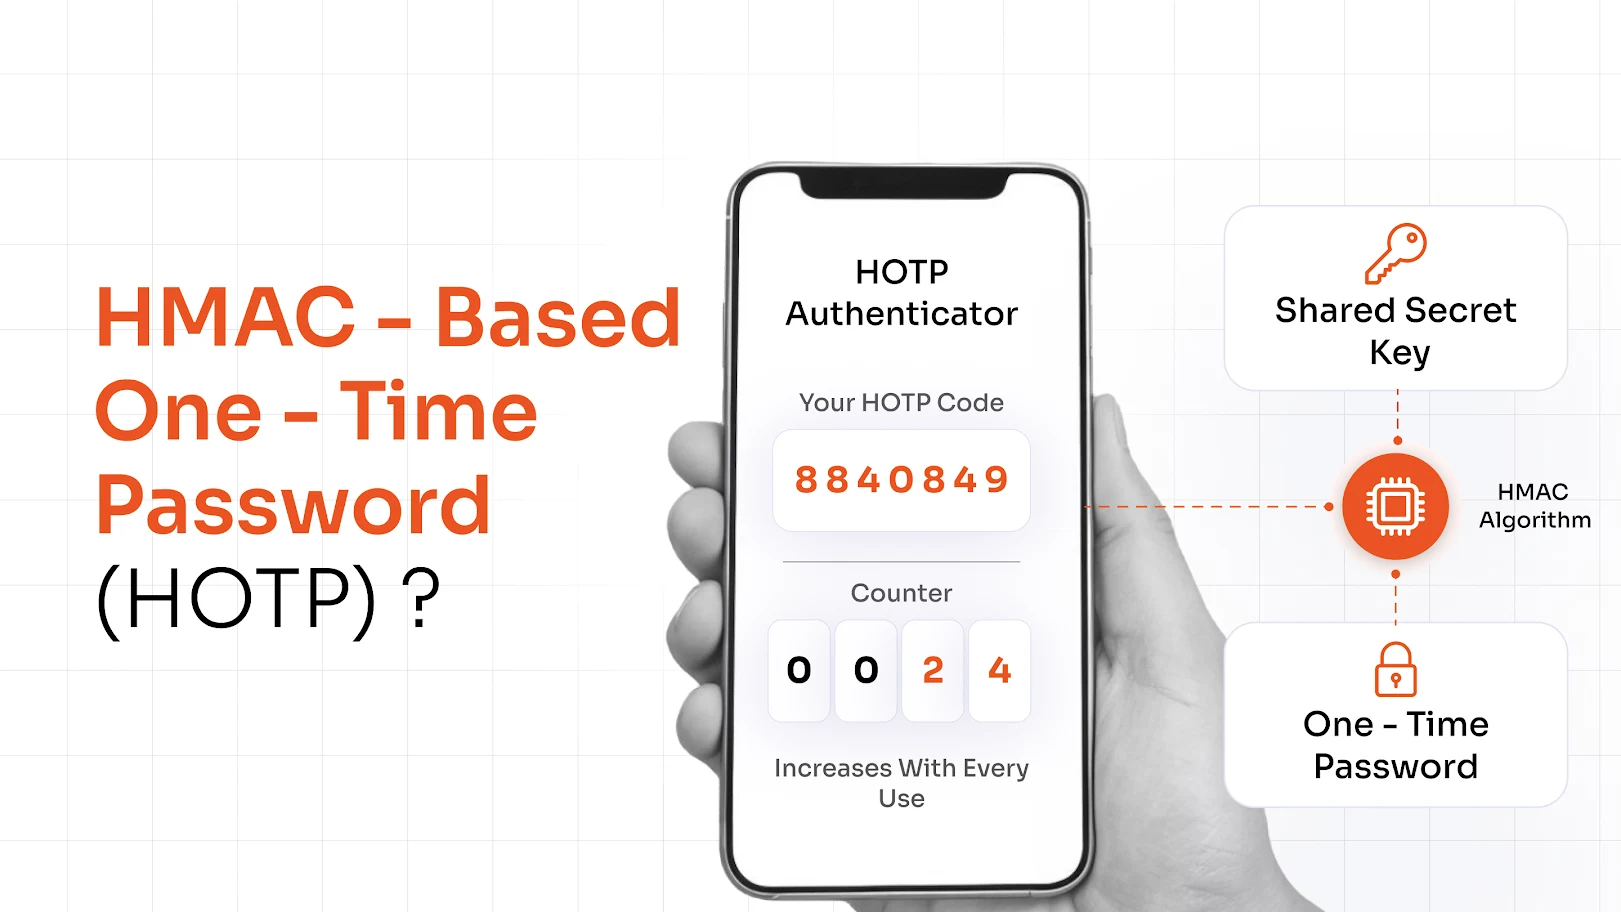
HOTP (HMAC-basiertes Einmalpasswort) ist eine weitere Art von OTP, die Codes anhand eines Zählers anstatt anhand der Zeit generiert. Jedes Mal, wenn ein neuer Code angefordert wird, erhöht sich der Zähler, und mithilfe eines kryptografischen Algorithmus wird ein neues OTP generiert.
Im Gegensatz zu zeitbasierten Methoden benötigt HOTP keine Zeitsynchronisation. Dadurch eignet es sich für Umgebungen, in denen Geräte möglicherweise keine genauen oder konsistenten Zeiteinstellungen aufweisen.
Wie funktioniert HOTP?
HOTP funktioniert mithilfe eines gemeinsamen geheimen Schlüssels und eines Zählers. Jedes Mal, wenn ein Benutzer ein neues OTP anfordert, wird der Zähler erhöht und ein neuer Code generiert. Der Server führt dieselbe Berechnung mit seinem eigenen Zähler durch und überprüft den vom Benutzer eingegebenen Code. Solange beide Zählerstände übereinstimmen, ist die Authentifizierung erfolgreich.
OTP vs. TOTP vs. HOTP: Wichtigste Unterschiede
Hier ein deutlicher Vergleich, um die Unterschiede zu verstehen:
| Aspekt | OTP | TOTP | HOTP |
|---|---|---|---|
| Typ | Allgemeines Einmalpasswort | Zeitbasiertes OTP | Zählerbasiertes OTP |
| Generierungsmethode | Zufällig oder serverseitig generiert | Basierend auf der aktuellen Zeit (z. B. 30-Sekunden-Fenster) | Basierend auf dem inkrementierenden Zähler |
| Gültigkeit | Gültig für einmalige Verwendung oder kurze Dauer | Läuft alle 30–60 Sekunden ab | Gültig bis zur Verwendung |
| Abhängigkeit | Zustellungskanal (SMS/E-Mail/App) | Zeitsynchronisation | Zählersynchronisation |
| Sicherheitsstärke | Moderat | Hoch | Hoch |
| Häufiger Anwendungsfall | SMS-/E-Mail-Verifizierung | Authentifizierungs-Apps | Hardware-Token |
| Wiederholungsrisiko | Möglich, falls abgefangen | Sehr niedrig aufgrund des Verfalls | Möglich, wenn die Synchronisierung nicht ordnungsgemäß funktioniert |
Im Prinzip sind alle drei Methoden darauf ausgelegt, einmalige Codes zu generieren, aber die Art und Weise, wie sie diese Codes erstellen und validieren, unterscheidet sie.
OTP ist die einfachste Form der Authentifizierung. Es wird üblicherweise von einem Server generiert und dem Nutzer per SMS oder E-Mail zugesendet. Das System überprüft den Code nach der Eingabe durch den Nutzer. Nach der Verwendung oder nach kurzer Zeit verliert der Code seine Gültigkeit. Obwohl OTP einfach und weit verbreitet ist, hängt seine Sicherheit maßgeblich von der Art der Codeübermittlung ab.
TOTP verbessert dies, indem es die Übermittlung des Codes vollständig überflüssig macht. Anstatt den Code zu senden, generieren sowohl der Server als auch das Gerät des Nutzers denselben Code anhand der aktuellen Zeit und eines gemeinsamen Geheimnisses. Da sich der Code alle paar Sekunden ändert und automatisch abläuft, verringert sich das Risiko des Abfangens und der Wiederverwendung, was die Sicherheit erhöht.
HOTP verfolgt einen anderen Ansatz und verwendet anstelle der Zeit einen Zähler. Jeder neue Code wird anhand eines inkrementierten Werts generiert. Dadurch verfällt der Code nicht automatisch und bleibt bis zur Verwendung gültig. Dies kann in bestimmten Umgebungen zwar nützlich sein, erfordert jedoch eine korrekte Synchronisierung zwischen Server und Benutzergerät, um einwandfrei zu funktionieren.
Der entscheidende Unterschied liegt in der Art und Weise, wie Codes generiert und validiert werden:
- OTP ist abhängig von der Zustellung und einmaliger Nutzung.
- TOTP basiert auf zeitbasierter Erzeugung und Ablauf.
- HOTP basiert auf zählerbasierter Generierung und Synchronisierung.
Warum sind OTP, TOTP und HOTP für die Multi-Faktor-Authentifizierung (MFA) in der Unternehmenssicherheit wichtig?
In Unternehmen reicht die alleinige Verwendung von Passwörtern nicht aus, um Systeme und sensible Daten zu schützen. Organisationen nutzen daher die Multi-Faktor-Authentifizierung (MFA), um eine zusätzliche Sicherheitsebene einzuführen und das Risiko unberechtigten Zugriffs zu reduzieren.
Die Multi-Faktor-Authentifizierung (MFA) kombiniert verschiedene Faktoren, beispielsweise Wissen (Passwort), Besitz (Einmalpasswort) oder biometrische Merkmale. Einmalpasswortbasierte Methoden zählen dabei zu den am weitesten verbreiteten und praktischsten zweiten Sicherheitsfaktoren.
Jeder OTP-Typ erfüllt eine spezifische Funktion. Einfache OTPs werden häufig zur schnellen Verifizierung per SMS oder E-Mail verwendet. Zeitbasierte Einmalpasswörter (TOTP) sind in Unternehmensumgebungen weit verbreitet, da sie kurzlebige Codes generieren, die schnell ablaufen. HMAC-basierte Einmalpasswörter (HOTP) kommen in kontrollierten Umgebungen zum Einsatz, in denen die zählerbasierte Generierung besser geeignet ist.
Durch die Hinzufügung dieser zweiten Sicherheitsebene gewährleisten OTP, TOTP und HOTP, dass selbst bei einem kompromittierten Passwort der Zugriff ohne zusätzliche Verifizierung nicht gewährt werden kann. Dies stärkt die Zugriffssicherheit von Unternehmenssystemen und -anwendungen erheblich.
Vorteile und Einschränkungen von OTP, TOTP und HOTP
Nicht alle OTP-Methoden bieten das gleiche Maß an Sicherheit oder Benutzerfreundlichkeit. Zwar fügen sie alle eine zweite Authentifizierungsebene hinzu, doch die Art und Weise, wie die Codes generiert, übermittelt und validiert werden, macht einen entscheidenden Unterschied.
Für Unternehmen ist dieser Unterschied wichtig. Jede Methode hat ihre eigenen Stärken und Schwächen, die sich darauf auswirken, wie die Authentifizierung system- und benutzerübergreifend funktioniert.
OTP (Einmalpasswort)
Ein Einmalpasswort (OTP) ist ein temporärer Code, der einmalig zur Bestätigung der Identität eines Nutzers beim Anmelden oder bei einer Transaktion verwendet wird. Es wird üblicherweise per SMS, E-Mail oder manchmal über eine App übermittelt und zählt damit zu den am häufigsten verwendeten Authentifizierungsmethoden.
Vorteile von OTP
- Einfach zu implementieren: Erfordert minimalen Einrichtungsaufwand und lässt sich schnell in bestehende Systeme integrieren.
- Weithin unterstützt: Funktioniert auf verschiedenen Plattformen und wird häufig im Bankwesen, in SaaS-Anwendungen und bei Verbraucheranwendungen eingesetzt.
- Benutzerfreundlich: Vertrauter Prozess, den Benutzer ohne zusätzliche Schulung leicht verstehen können.
Einschränkungen der OTP
- Lieferrisiken: SMS- und E-Mail-OTPs können abgefangen, durch Phishing erbeutet oder durch SIM-Swapping-Angriffe offengelegt werden.
- Netzwerkabhängigkeit: Verzögerungen oder Fehler bei der Nachrichtenzustellung können das Anmeldeerlebnis beeinträchtigen.
- Geringere Sicherheit im Vergleich zu App-basierten Methoden: Anfälliger als TOTP aufgrund der Abhängigkeit von externen Kanälen
TOTP (zeitbasiertes Einmalpasswort)
TOTP generiert einen zeitbasierten Einmalcode, der üblicherweise alle 30 bis 60 Sekunden aktualisiert wird. Anstatt den Code einzeln zu senden, generieren sowohl der Server als auch die Authentifizierungs-App des Benutzers gleichzeitig denselben Code mithilfe eines gemeinsamen Geheimnisses.
Vorteile von TOTP
- Stärkere Sicherheit: Die Codes laufen schnell ab, wodurch das Risiko der Wiederverwendung oder des Abfangens verringert wird.
- Keine Abhängigkeit von Vertriebskanälen: Eliminiert die mit SMS- oder E-Mail-basierten Angriffen verbundenen Risiken.
- Weit verbreitet in Unternehmen: Standardmethode, die in modernen MFA-Lösungen und Authentifizierungs-Apps verwendet wird.
Einschränkungen von TOTP
- Geräteabhängigkeit: Erfordert Zugriff auf ein registriertes Gerät, typischerweise ein Smartphone.
- Zeitsynchronisationsanforderung: Selbst geringfügige Zeitabweichungen können zu Authentifizierungsfehlern führen.
- Herausforderungen bei der Wiederherstellung: Der Verlust des Zugriffs auf das Gerät kann die Kontowiederherstellung erschweren.
HOTP (HMAC-basiertes Einmalpasswort)
HOTP generiert Codes mithilfe eines Zählers anstelle der Zeit. Jedes Mal, wenn ein neuer Code angefordert wird, wird der Zähler erhöht und ein neues OTP mithilfe eines gemeinsamen Geheimnisses generiert.
Vorteile von HOTP
- Keine Abhängigkeit von der Zeitsynchronisation: Funktioniert effektiv in Umgebungen, in denen die Zeitsynchronisation unzuverlässig ist.
- Geeignet für Hardware-Tokens: Häufig verwendet in kontrollierten Unternehmensumgebungen mit physischen Geräten
- Konsistenter Generierungsmechanismus: Nicht betroffen von Timing-Problemen oder Verzögerungen
Einschränkungen von HOTP
- Probleme mit der Zählersynchronisation: Wenn die Server- und Gerätezähler nicht mehr synchron sind, kann die Authentifizierung fehlschlagen.
- Kein automatisches Ablaufdatum: Die Codes bleiben bis zu ihrer Verwendung gültig, wodurch sich das potenzielle Risiko bei Offenlegung erhöht.
- Weniger komfortabel für die Nutzer: Für alltägliche Authentifizierungsszenarien nicht so reibungslos wie TOTP.
OTP vs TOTP vs HOTP: Welches Verfahren sollten Sie wählen?
Die richtige Authentifizierungsmethode hängt von Ihren Anforderungen ab, unter anderem von Benutzerfreundlichkeit, Sicherheitsbedürfnissen und der Funktionsweise Ihrer Systeme.
- Zur grundlegenden Überprüfung und einfachen Bedienung: OTP funktioniert gut, insbesondere für die Authentifizierung per SMS oder E-Mail. Es ist einfach zu implementieren und den Nutzern vertraut, wodurch es sich für die Anmeldeverifizierung und Transaktionsgenehmigung eignet.
- Für moderne Anwendungen und höhere Sicherheit: TOTP ist die bevorzugte Wahl. Seine zeitbasierten Codes laufen schnell ab, wodurch das Missbrauchsrisiko verringert wird und es sich ideal für Unternehmenssysteme eignet. Authentifizierungs-Apps.
- Für spezielle oder kontrollierte Umgebungen: HOTP kann dort nützlich sein, wo eine zählerbasierte Generierung besser geeignet ist, beispielsweise bei Hardware-Tokens oder in Umgebungen, in denen die Zeitsynchronisation nicht zuverlässig ist.
In den meisten Unternehmensumgebungen ist TOTP heute Standard, da es ein gutes Gleichgewicht zwischen Sicherheit und Benutzerfreundlichkeit bietet. Die Anforderungen von Unternehmen variieren jedoch. Was für ein Unternehmen funktioniert, ist möglicherweise nicht für ein anderes geeignet.
Deshalb ist die Einführung einer Multi-Faktor-Authentifizierungslösung (MFA) wichtig. Sie ermöglicht es Unternehmen, Authentifizierungsmethoden entsprechend ihren spezifischen Anforderungen auszuwählen und zu konfigurieren, anstatt sich auf einen einzigen Ansatz zu verlassen.
Stärken Sie die Sicherheit Ihres Unternehmens mit der miniOrange MFA-Lösung
Passwörter allein reichen nicht mehr aus, um moderne Unternehmensumgebungen zu schützen. Angesichts zunehmender Bedrohungen wie Zugangsdatendiebstahl, Phishing und Kontoübernahmen benötigen Unternehmen stärkere und zuverlässigere Authentifizierungsmethoden.
An dieser Stelle wird die Multi-Faktor-Authentifizierung (MFA) unerlässlich.
Durch die Kombination mehrerer Authentifizierungsfaktoren stellt die Multi-Faktor-Authentifizierung (MFA) sicher, dass der Zugriff nicht allein auf Basis eines Passworts gewährt wird. Methoden wie OTP, TOTP und HOTP fügen eine zusätzliche Verifizierungsebene hinzu und erschweren es unbefugten Benutzern erheblich, Zugriff auf Systeme und sensible Daten zu erlangen.
Die Verwaltung unterschiedlicher Authentifizierungsmethoden für verschiedene Benutzer, Geräte und Anwendungen kann jedoch schnell komplex werden.
Die miniOrange MFA-Lösung vereinfacht dies durch eine einheitliche Plattform zur Verwaltung mehrerer Authentifizierungsmethoden. Sie unterstützt eine Vielzahl von MFA-Methoden , darunter OTP, TOTP, Push-Benachrichtigungen , Biometrie und mehr, sodass Unternehmen die passende Methode entsprechend ihren Sicherheits- und Benutzerfreundlichkeitsanforderungen auswählen können.
Mit miniOrange MFA können Unternehmen:
- Sicherer Zugriff über Cloud-, On-Premise- und Hybridumgebungen hinweg
- Flexible Authentifizierungsmethoden für verschiedene Benutzergruppen ermöglichen
- Die Abhängigkeit von Passwörtern verringern und identitätsbezogene Risiken minimieren
- Gewährleisten Sie ein konsistentes und skalierbares Authentifizierungserlebnis
Anstatt sich auf eine einzige Methode zu verlassen, können Organisationen ihre Authentifizierungsstrategien an Risiko, Anwendungsfall und Nutzerverhalten anpassen.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen OTP, TOTP und HOTP?
OTP ist ein allgemeines Einmalpasswort, TOTP ist zeitbasiert und HOTP basiert auf einem Zähler. Der Unterschied liegt in der Art und Weise, wie die Codes generiert und validiert werden.
Ist TOTP sicherer als HOTP?
Ja, TOTP ist im Allgemeinen sicherer, da die Codes schnell ablaufen, wodurch das Risiko von Wiederverwendungs- oder Replay-Angriffen verringert wird.
Wo wird HOTP in der Cybersicherheit eingesetzt?
HOTP wird häufig bei Hardware-Tokens und Systemen eingesetzt, bei denen die Zeitsynchronisation nicht zuverlässig ist.
Was ist TOTP-Authentifizierung und wie funktioniert sie?
Die TOTP-Authentifizierung generiert zeitbasierte Codes, die sich alle paar Sekunden ändern. Sowohl Server als auch Benutzergerät generieren denselben Code mithilfe eines gemeinsamen Geheimnisses.



Hinterlasse einen Kommentar