
Sicherheitslücken entstehen in 86 % der Fälle durch unberechtigten Zugriff auf privilegierte Zugangsdaten. Der Markt für Passwortmanagement (PAM) wird 2025 aufgrund zunehmender identitätsbasierter Bedrohungen wie Ransomware und der unkontrollierten Ausbreitung von Cloud-Diensten ein Volumen von 4 Milliarden US-Dollar erreichen. Unternehmen müssen sich bis 2026 mit ihren Problemen hybrider Systeme und KI-basierten Cyberbedrohungen auseinandersetzen, da ihre bestehenden Passwortspeichersysteme den Anforderungen nicht mehr genügen. Moderne PAM-Plattformen schützen vor diesen Risiken durch die Implementierung von Zero-Trust-Prinzipien sowie Just-in-Time-Zugriff und Verhaltensanalysesystemen.
Der folgende Leitfaden bewertet die zehn wesentlichen Kernfunktionen, die jedes PAM-Tool bieten muss. Dazu gehören rollenbasierte Zugriffskontrolle (RBAC) mit minimalen Berechtigungen, KI/ML-basierte Anomalieerkennung, sichere Speicherung von Anmeldeinformationen und Sitzungsüberwachung, Phishing-resistente Multi-Faktor-Authentifizierung (MFA) und nahtlose IAM und SIEM-Integration, Multi-Cloud-Unterstützung, VPN-loser Fernzugriff und nachgewiesene Herstellerreife. Sicherheitsverantwortliche können diese PAM-Anforderungskriterien nutzen, um Tools auszuwählen, die die NIST-Anforderungen erfüllen und gleichzeitig die durchschnittlichen Kosten von Sicherheitsvorfällen auf schätzungsweise 4.45 Millionen US-Dollar minimieren.
Was ist Privileged Access Management (PAM) und warum ist es im Jahr 2026 wichtig?
Privileged Access Management (PAM) schützt erhöhte Berechtigungen, darunter Administratorkonten, Dienstkonten, Maschinen und API-Schlüssel, und geht dabei von der einfachen Passwortspeicherung hin zu kompletten Identitätssicherheitsplattformen über, die Unternehmen für ihre Sicherheitsanforderungen im Jahr 2026 benötigen.
PAM, wie wir es heute kennen
Die erste Version von PAM entstand Anfang der 2000er Jahre als Passwort-Tresor , um die Zugangsdaten menschlicher Administratoren durch verschlüsselte Speicherung und einfache Passwortrotationssysteme zu schützen, die einfachen Passwortdiebstahl und einfache Passwortweitergabe verhinderten.
Das Privileged Access Management hat sich zu einer vollwertigen Plattform für die Sicherheit privilegierter Identitäten entwickelt , die die Durchsetzung des Least Privilege-Privilegs, Just-in-Time-Zugriff (JIT), Echtzeit-Sitzungsüberwachung und KI-gestützte Verhaltensanalysen für aktive Bedrohungserkennungsfunktionen hinzufügt.
Der Entwicklungsprozess orientierte sich am Übergang zu Zero-Trust-Sicherheitssystemen, die kontinuierliche Authentifizierungsprüfungen für alle Identitätstypen in modernen verteilten Netzwerken durchführen.
Privilegierte Identitäten
Privilegierte Identitäten umfassen Hochrisikokonten mit erweiterten Berechtigungen, die Angreifern im Falle einer Kompromittierung Zugriff auf sensible Daten, die Ausweitung von Berechtigungen oder die Störung des Geschäftsbetriebs ermöglichen. Diese Identitäten umfassen menschliche IT-Administratoren mit Root-, Domänenadministrator- oder Superuser-Zugriff; nicht-menschliche Dienstkonten, die von Anwendungen für automatisierte Prozesse verwendet werden; Maschinen wie Server, Container, IoT-Geräte und Workloads, die permanenten Zugriff auf Netzwerk- und Datenbankressourcen benötigen; sowie API-Schlüssel zur Authentifizierung von Drittanbieterintegrationen, Microservices und Cloud-APIs.
Da moderne Unternehmen mehr als zehnmal so viele nicht-menschliche Identitäten wie menschliche Benutzer verwalten, erhöht diese zunehmende Identitätsflut das Sicherheitsrisiko erheblich.
Die wichtigsten Trends im PAM-Fahren 2026
Die Praxis hybrider Arbeitsmodelle birgt administrative Herausforderungen, da Manager, die auf privilegierte Systeme zugreifen müssen, von verschiedenen Standorten aus arbeiten müssen, darunter ihr Homeoffice, Remote-Endpunkte und VPN-Verbindungen. Dadurch werden ihre Netzwerke anfälliger für Phishing-Angriffe und Bedrohungen der Endpunktsicherheit.
Gleichzeitig ermöglichen KI-gesteuerte Angriffe den Missbrauch von Zugangsdaten, Techniken zur Umgehung der Multi-Faktor-Authentifizierung und adaptive Malware und tragen so zu fast 74 % der gemeldeten Sicherheitsvorfälle bei. Die zunehmende Nutzung von Multi-Cloud-Lösungen (AWS, Azure, GCP und On-Premises-Umgebungen) hat das Wachstum nicht-menschlicher Identitäten beschleunigt und Unternehmen gezwungen, Servicekonten, Maschinen und API-Schlüssel in großem Umfang zu verwalten und gleichzeitig der wachsenden Schatten-IT entgegenzuwirken.
Moderne PAM-Plattformen mindern diese Risiken durch Just-in-Time-Zugriff (JIT), kontinuierliche Berechtigungsüberwachung und KI/ML-basierte Verhaltensbedrohungserkennung.
Die 10 wichtigsten Funktionen, die jede PAM-Plattform im Jahr 2026 benötigt
Die folgenden Anforderungen an das Privileged Access Management (PAM) verdeutlichen die wesentlichen PAM-Funktionen, die jede Organisation im Jahr 2026 bewerten muss, um privilegierte Zugriffe effektiv zu verwalten und sich gegen moderne Bedrohungen zu verteidigen.
1. Prinzip der minimalen Berechtigungen und rollenbasierte Zugriffskontrolle (RBAC)
Ein PAM (Privilegienverwaltungssystem) bietet starken Schutz, indem es Unternehmen ermöglicht, sowohl das Prinzip der minimalen Berechtigungen (Least Privilege, PoLP) als auch die rollenbasierte Zugriffskontrolle (Role-Based Access Control, RBAC) zu implementieren . Es ermöglicht Benutzern den Zugriff auf die für ihre Arbeit benötigten Ressourcen, verhindert aber den Zugriff auf nicht benötigte Ressourcen. Dieser Ansatz reduziert internes Missbrauchsrisiko und das Risiko externer Sicherheitsverletzungen, indem er die Anzahl potenzieller Angriffspfade minimiert. Rollenbasierte Zugriffsmodelle reduzieren zudem menschliche Fehler, indem sie die Berechtigungsvergabe automatisieren und die Konsistenz in komplexen Umgebungen gewährleisten.
Die im Jahr 2026 eingesetzten PAM-Plattformen benötigen zwei grundlegende Funktionen: dynamisches Rollenmapping und richtlinienbasierte Rechteerweiterung. Unternehmen können Zero-Trust-Zugriffsrichtlinien durch die Implementierung von adaptiver RBAC in Verbindung mit kontextbezogenen Zugriffsentscheidungssystemen erstellen. Moderne PAM-Systeme müssen Zugriffsanfragen kontinuierlich anhand des Benutzerkontexts, der Begründung und der definierten Richtlinien validieren, um sowohl operative Flexibilität als auch starke Sicherheitskontrollen zu gewährleisten.
2. Just-in-Time (JIT) Privilegierter Zugriff
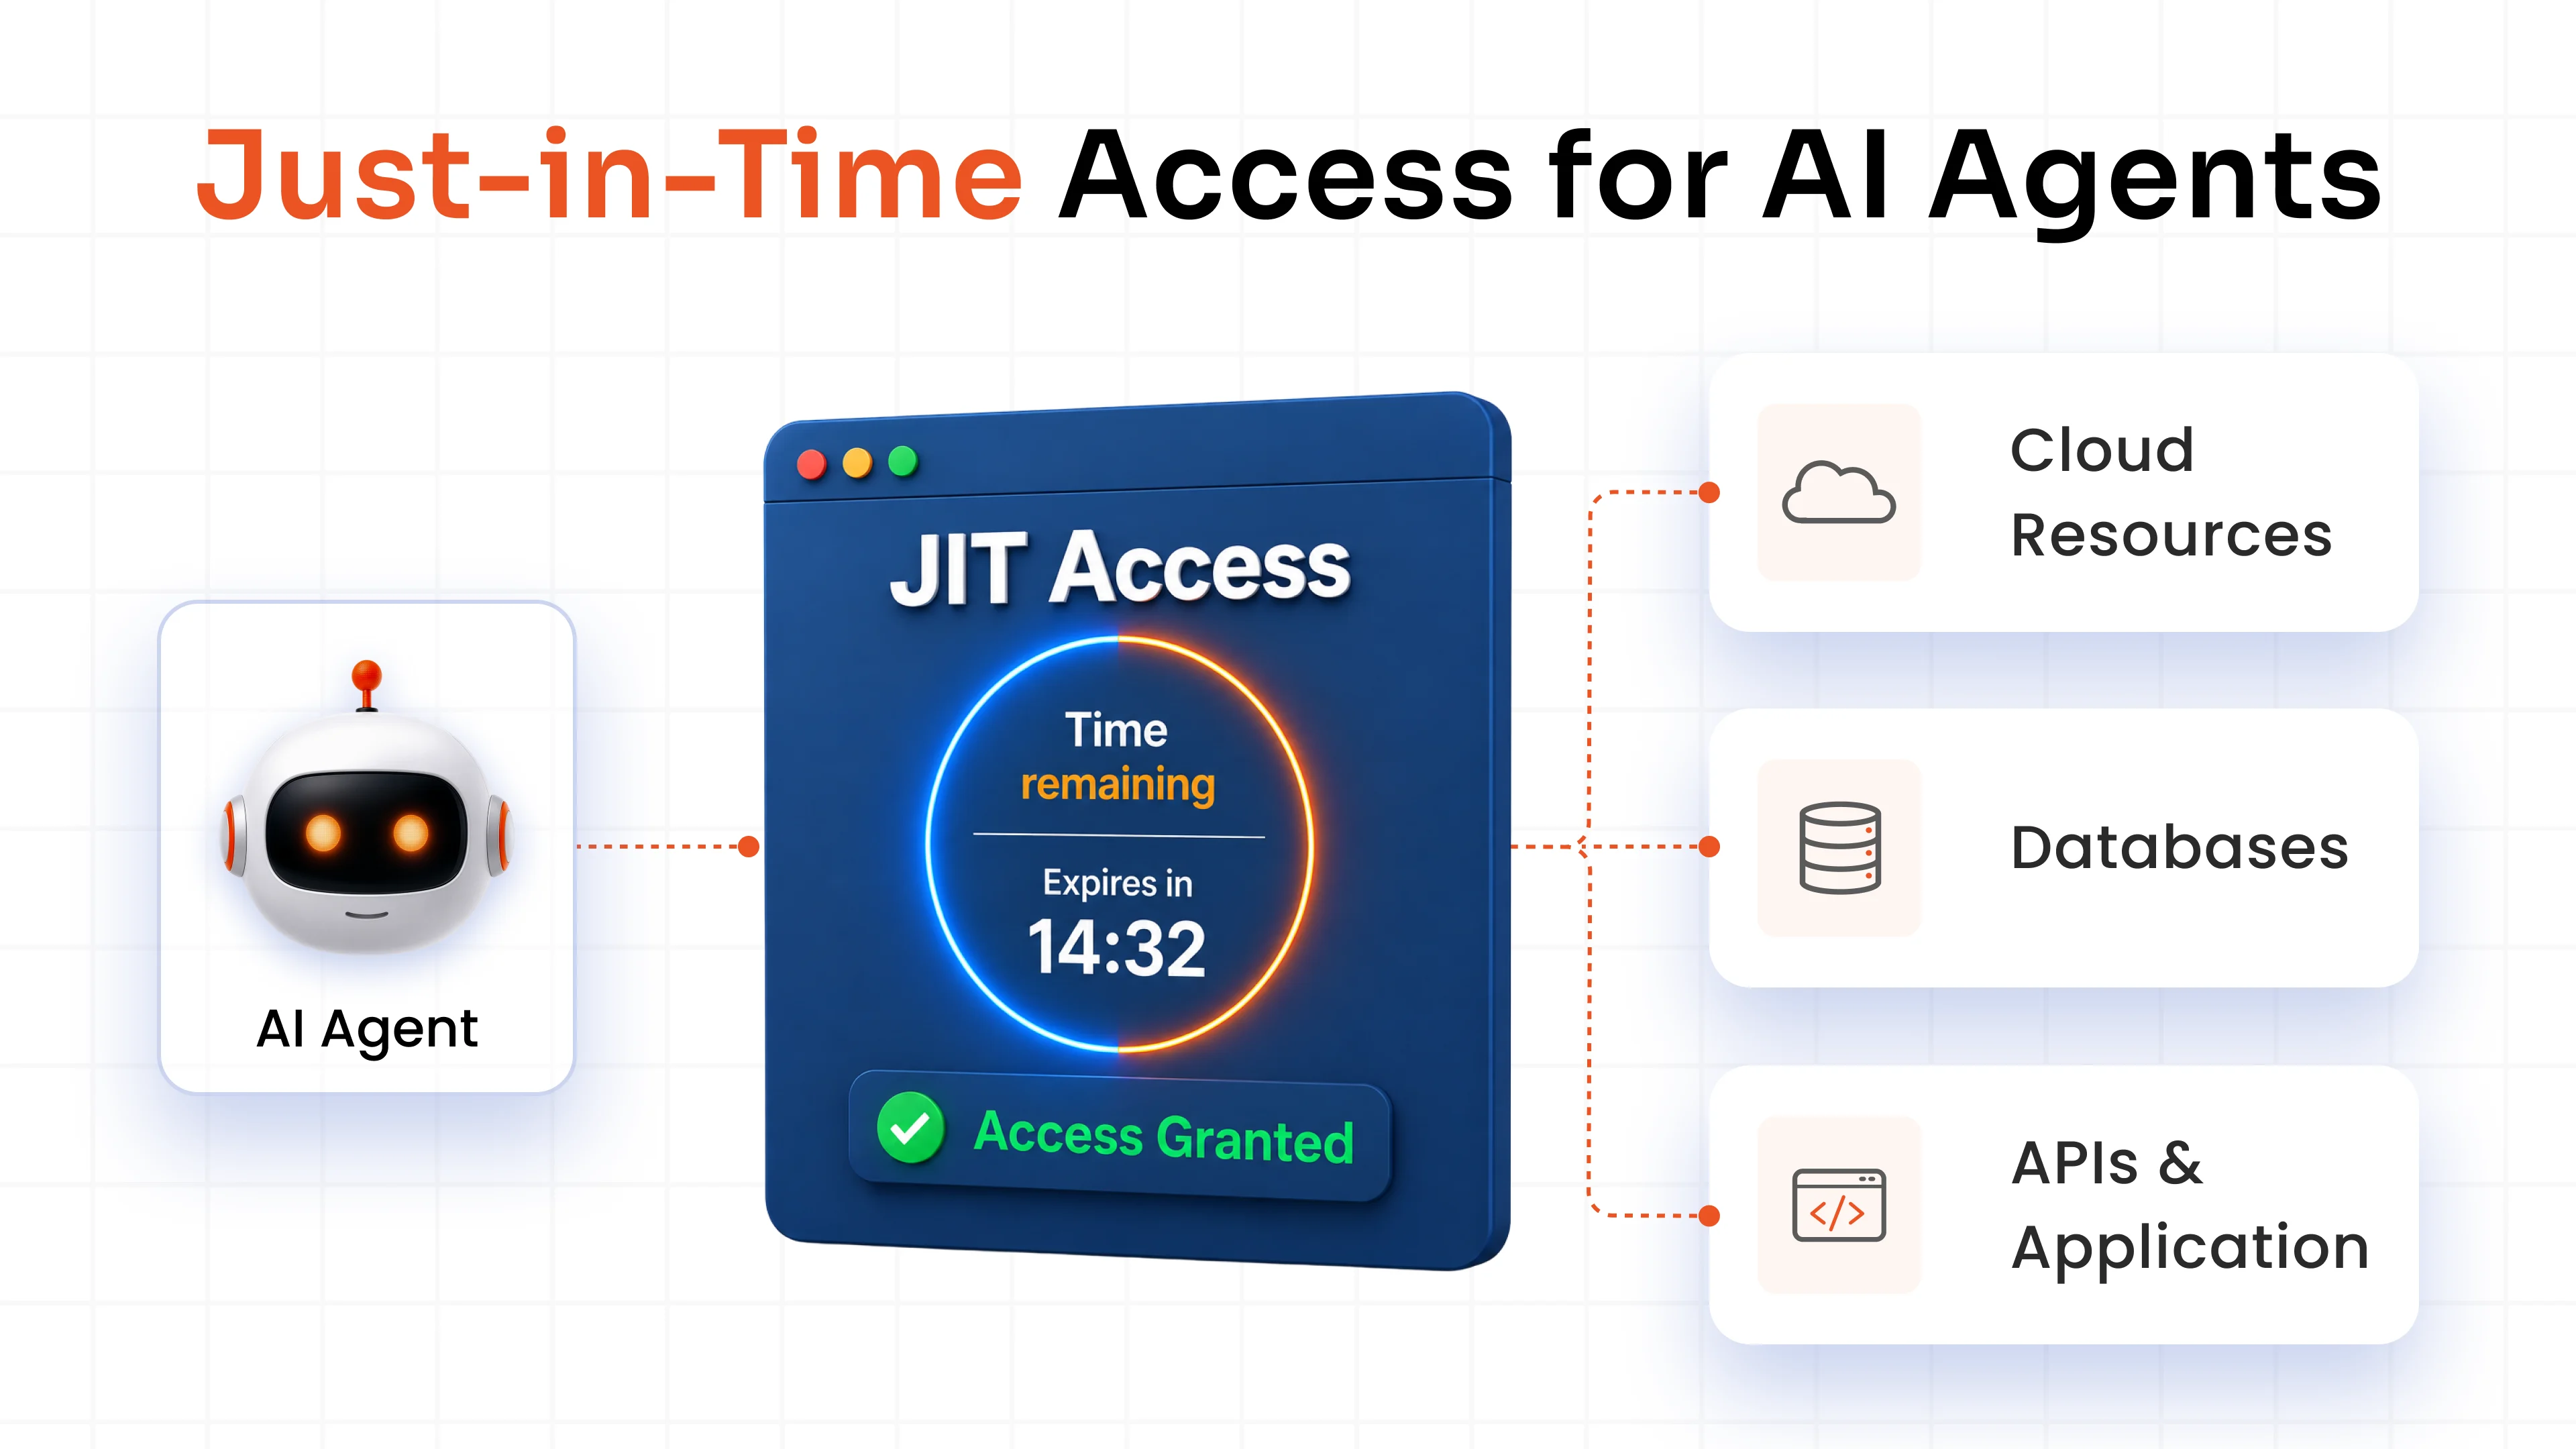
Die Just-in-Time-Bereitstellung (JIT) hat sich zu einer unverzichtbaren Funktion im Berechtigungsmanagement (PAM) entwickelt. Sie ermöglicht Benutzern den Zugriff auf privilegierte Funktionen über JIT, wodurch sie eingeschränkte Zugriffsrechte für definierte Zeiträume und bestimmte Arbeitsaufgaben anfordern können. Der Zugriff wird nach Abschluss der Aufgabe automatisch widerrufen, und alle Aktivitäten werden zu Prüfungszwecken protokolliert. Unternehmen können dieses temporäre Zugriffsmodell nutzen, um Zero Standing Privileges (ZSP) zu erreichen, was dem aktuellen Best Practice für Berechtigungsmanagementsysteme entspricht.
In der Sicherheitslandschaft von 2026 kombiniert PAM (Process Access Management) Just-in-Time-Zugriff mit Automatisierung und KI-gestützten Genehmigungsprozessen. Die Entscheidungen zum Just-in-Time-Zugriff basieren auf bewerteten Risikostufen, dem Nutzerverhalten und dem jeweiligen Kontext und ermöglichen so eine risikobasierte Zugriffskontrolle. Dieser Ansatz erlaubt es IT-Teams, ihre operative Agilität zu wahren und gleichzeitig ein hohes Sicherheitsniveau aufrechtzuerhalten.
Wenn Sie einen detaillierteren Bewertungsrahmen suchen, laden Sie unseren kostenlosen PAM-Käuferleitfaden herunter. Er enthält eine detaillierte Aufschlüsselung der Funktionen, Vergleichschecklisten und praktische Hinweise, die Ihnen wochenlange Recherche ersparen und kostspielige Fehler vermeiden helfen können.
3. KI/ML-Verhaltensanalyse und Anomalieerkennung
Künstliche Intelligenz (KI) und maschinelles Lernen bilden die Grundlage moderner PAM-Strategien. Diese Sicherheitstools überwachen das typische Nutzerverhalten, um ungewöhnliche Muster zu erkennen und so Sicherheitswarnungen auszulösen. PAM-Systeme erkennen Sicherheitsbedrohungen durch die kontinuierliche Überwachung privilegierter Sitzungen. Dadurch können sie Sicherheitsvorfälle frühzeitig verhindern und Insider-Anomalien sowie den Missbrauch von Zugangsdaten aufdecken.
Die führenden PAM-Anbieter werden 2026 künstliche Intelligenz (KI) einsetzen, um sowohl Sicherheitsbedrohungen zu erkennen als auch prädiktiv zu schützen. PAM nutzt Daten von allen Geräten und Sitzungen sowie Cloud-Workloads, um potenzielle Sicherheitsrisiken vorherzusagen. KI-gestützte Analysen in Kombination mit Automatisierungssystemen ermöglichen eine schnellere Reaktion auf Sicherheitsvorfälle und eine effektivere Durchsetzung von Richtlinien. Dies führt zu höherer betrieblicher Effizienz und verbessertem Schutz vor Bedrohungen.
4. Sicherstellung von Zugangsdaten und automatisierte Geheimnisverwaltung
Jede PAM-Plattform basiert auf der sicheren Speicherung von Anmeldeinformationen als grundlegender Sicherheitskomponente. Ein zentralisiertes, verschlüsseltes System schützt sensible Daten, indem es fest codierte Anmeldeinformationen entfernt und gleichzeitig alle Passwörter, SSH-Schlüssel und API-Token verschlüsselt. PAM führt automatisch die Rotation und Randomisierung von Anmeldeinformationen sowie Protokollierungsvorgänge durch und verhindert so unbefugten Systemzugriff auf aktive Anmeldeinformationen. Es beseitigt wichtige Sicherheitslücken veralteter Systeme und reduziert gleichzeitig den manuellen Arbeitsaufwand für IT-Mitarbeiter.
Die heutige Multi-Cloud-Umgebung erfordert Lösungen für das Geheimnismanagement , die sowohl DevOps-Pipeline-Prozesse als auch die Identitätsverwaltung von Maschinen abdecken müssen. PAM benötigt integrierte Konnektoren und APIs, die Anmeldeinformationen während CI/CD-Workflows und beim Betrieb von Systemen in Containerumgebungen schützen. Unternehmen können Compliance durch automatisiertes Geheimnismanagement erreichen, das den gesamten Prozess von Anfang bis Ende abdeckt, ohne dass Entwickler die Passwortverwaltung übernehmen müssen.
5. Überwachung und Aufzeichnung privilegierter Sitzungen
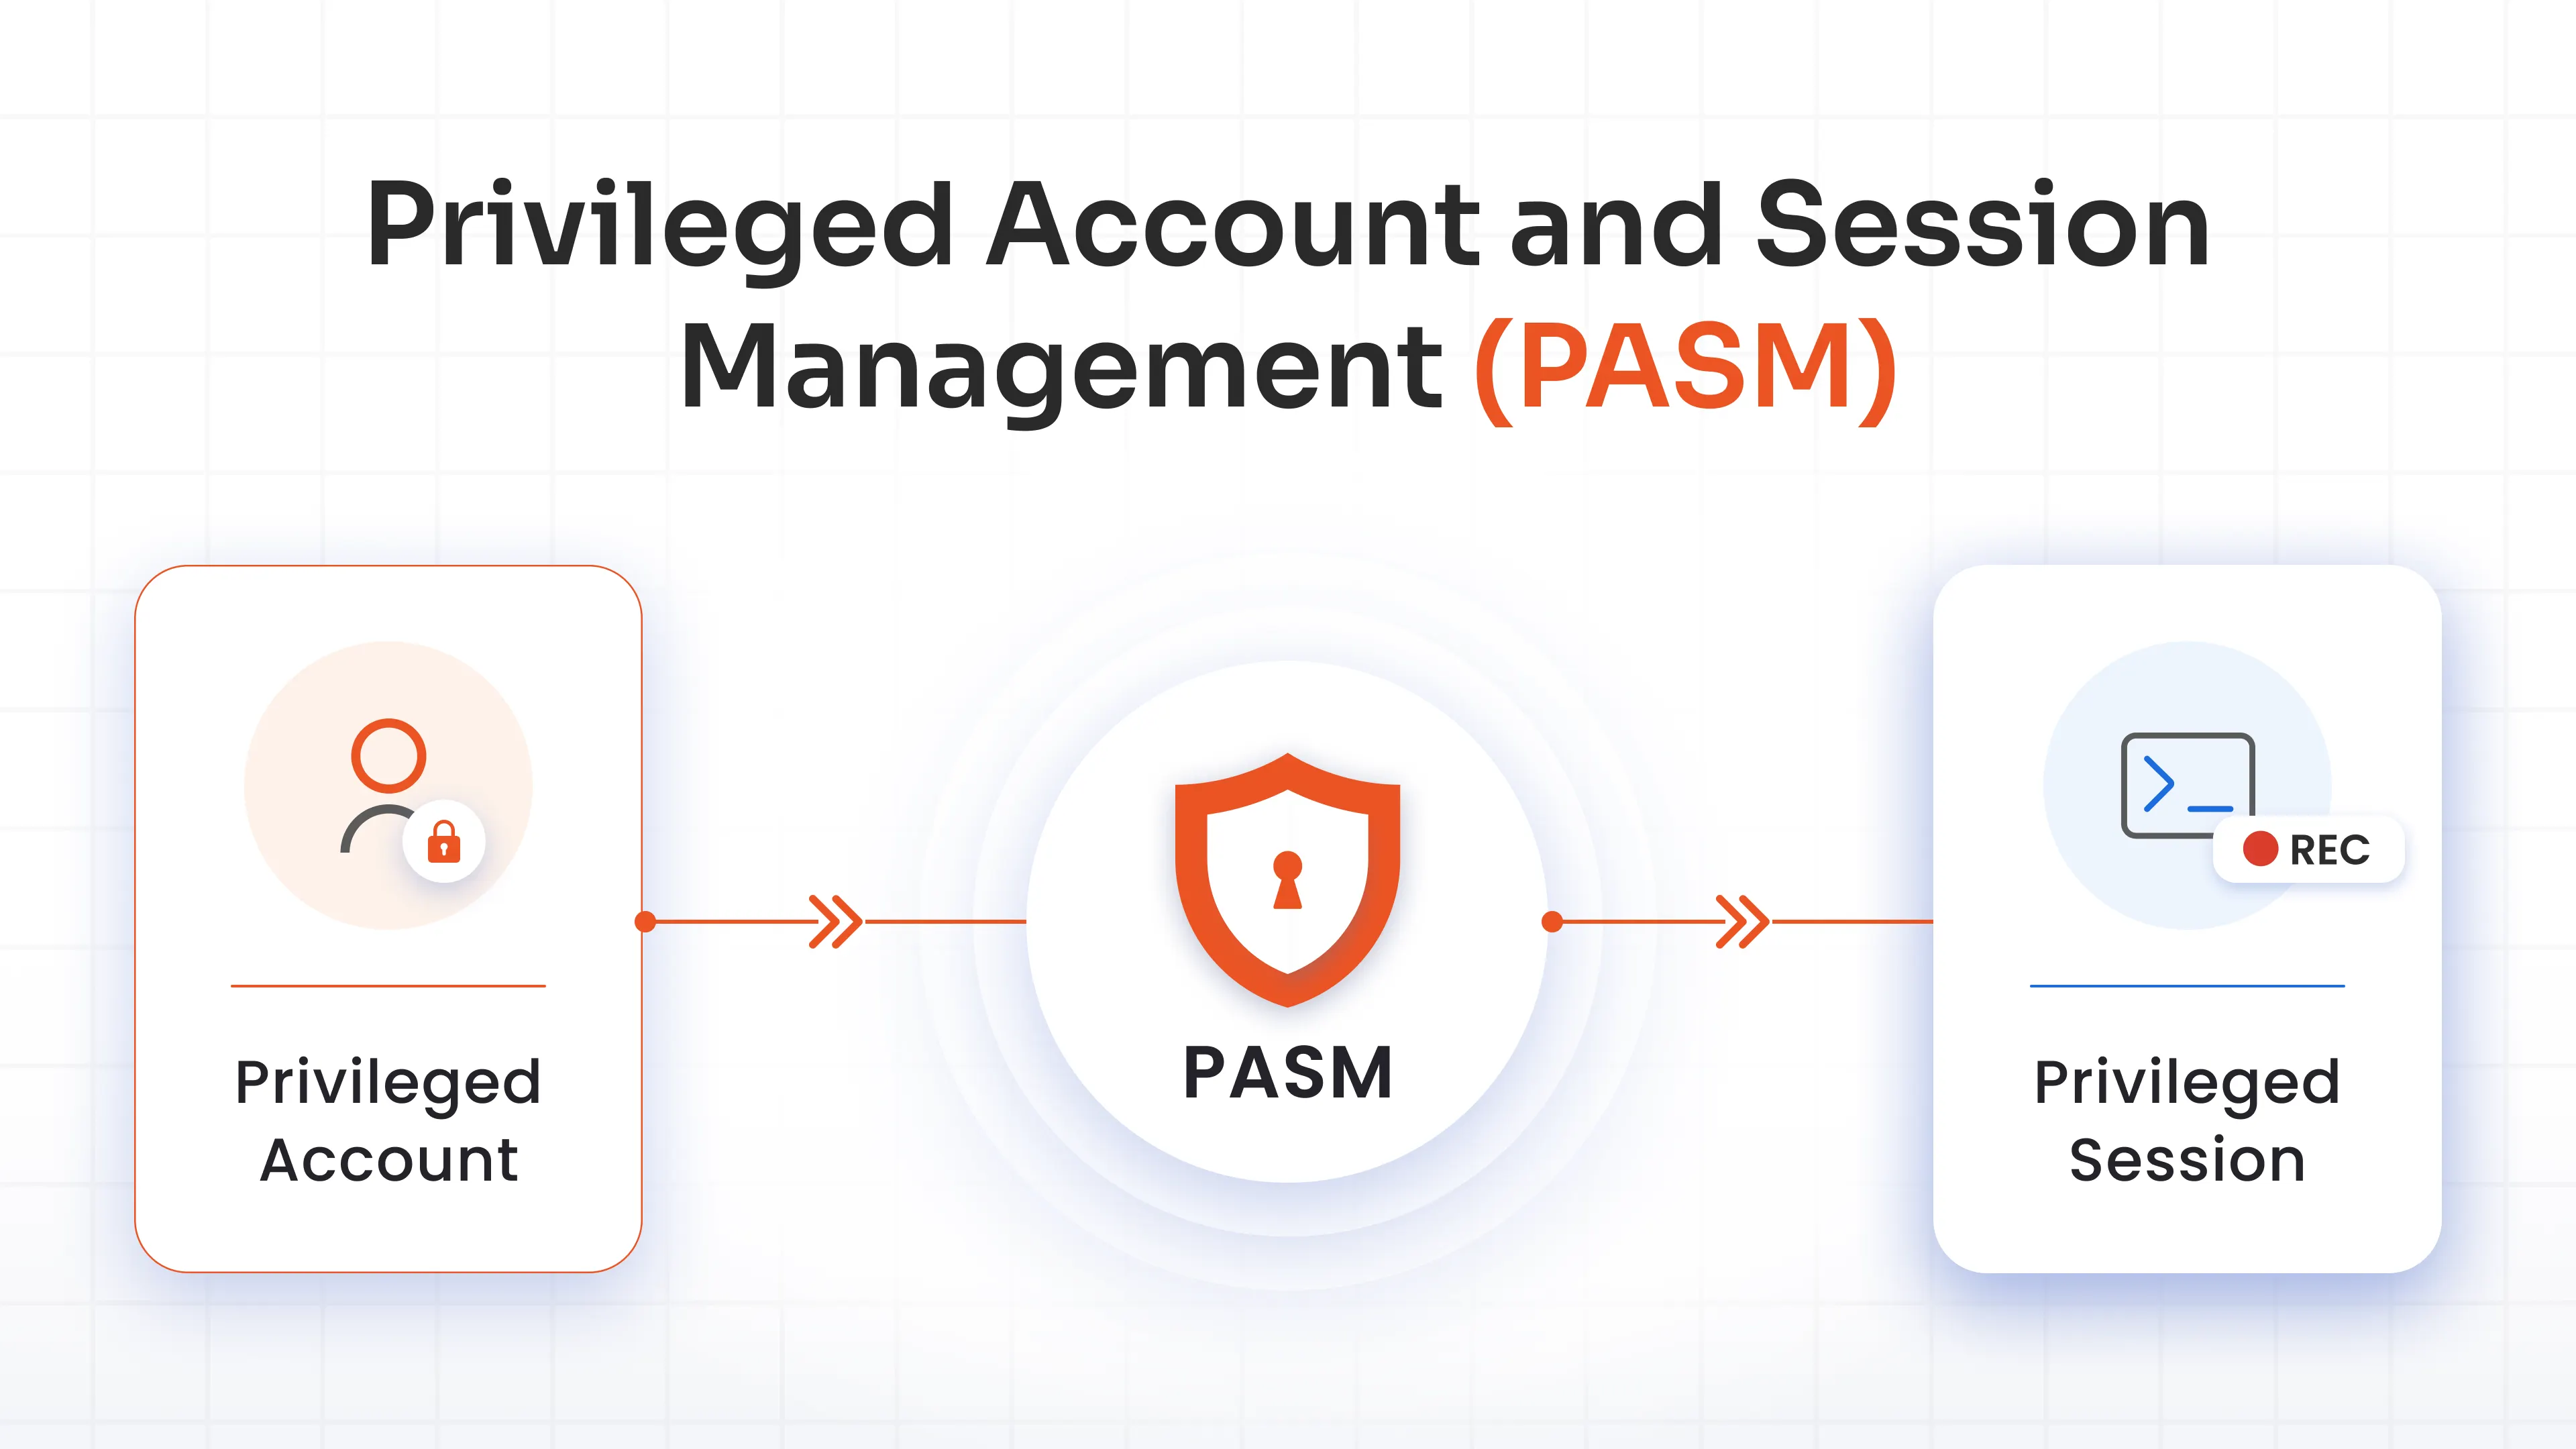
Die Überwachung privilegierter Sitzungen ermöglicht die Nachverfolgung aller Aktionen privilegierter Benutzer. Sicherheitsteams können so unautorisierte Aktivitäten in Echtzeit erkennen und auf aufgezeichnete Sitzungen für forensische Analysen zugreifen. Diese Transparenz trägt zur Abwehr von Insiderbedrohungen bei und unterstützt die Einhaltung der Anforderungen von ISO 27001, NIST und PCI DSS.
Bei der Auswahl eines PAM-Systems muss dieses KI-gestützte Session-Tagging und Echtzeit-Risikobewertung nutzen, um privilegierte Aktivitäten effektiv zu überwachen. Fortschrittliche Funktionen zur Überwachung und Aufzeichnung privilegierter Sessions sollten anomales Verhalten automatisch erkennen, risikoreiche Aktionen unterbrechen und sofortige Warnmeldungen auslösen. Durch die Kombination von menschlicher Aufsicht und automatisierter Analyse erhalten Unternehmen mehr Transparenz und Kontrolle über privilegierte Zugriffe auf Server, Datenbanken und Cloud-basierte Konsolen.
6. MFA & Starke Identitätsprüfung
Organisationen erzielen den besten Schutz vor unberechtigtem Zugriff auf privilegierte Konten durch die Sicherheitsmaßnahme Multi-Faktor-Authentifizierung (MFA). PAM nutzt drei Verifizierungssysteme, die biometrische Authentifizierung mit Einmalpasswörtern (OTP) und Sicherheitsschlüsseln kombinieren, um Angreifer daran zu hindern, gestohlene Zugangsdaten für den Systemzugriff zu verwenden. MFA bietet einfachen Schutz vor Phishing-Angriffen, Brute-Force-Angriffen und Credential Stuffing.
Moderne Anforderungen gehen jedoch über die traditionelle Multi-Faktor-Authentifizierung (MFA) hinaus. Aktuelle PAM-Plattformen nutzen FIDO2-Technologie für phishingresistente MFA in Verbindung mit adaptiven Authentifizierungssystemen. Diese Systeme gewährleisten Vertrauen durch kontinuierliche Geräteüberwachung, Standortverfolgung und Verhaltensmusteranalyse und ermöglichen so eine intelligente, kontinuierliche Authentifizierung. Zero-Trust-Sicherheit basiert auf der Einrichtung starker Identitätssicherungssysteme.
7. Nahtlose Integration in bestehende Technologie-Stacks: IAMSIEM-, ITSM- und DevOps-Tools
Keine Sicherheitslösung für Unternehmen funktioniert isoliert. Das PAM-System muss als eine Einheit mit dem aktuellen Identitäts- und Zugriffsmanagement (IAM) funktionieren.IAMSIEM-, ITSM- und DevOps-Systeme ermöglichen vollständige Systemtransparenz und vereinfachte Governance. Das einheitliche Integrationssystem erlaubt zentralisierte Audits, automatische Reaktion auf Sicherheitsvorfälle und gewährleistet die Konsistenz der Richtlinien in der gesamten Infrastruktur.
Leistungsstarke APIs und vorkonfigurierte Konnektoren ermöglichen bis 2026 eine reibungslose Integration. Unternehmen können Bedrohungen schneller erkennen und ihre Incident-Reaktion effizienter gestalten, indem sie Kontextinformationen zwischen PAM-Tools und SIEM- sowie ITSM-Plattformen austauschen. Die native Integration von DevOps mit Jenkins, Ansible und GitLab gewährleistet Anwendungssicherheit, ohne die Entwicklerarbeit zu unterbrechen.
8. Unterstützung für Cloud-, Hybrid- und Multi-Cloud-Umgebungen
Organisationen, die ihre Abläufe in hybriden und Multi-Cloud-Systemen betreiben, benötigen neue PAM-Systeme, um ihre sich stetig weiterentwickelnde Workload-Infrastruktur zu schützen. Cloud-native PAM-Systeme verwalten kurzlebige Identitäten, Containerzugriffe und API-Interaktionen – Funktionen, die herkömmliche Modelle nicht bieten. Die Implementierung von Zugriffsautomatisierung durch richtlinienbasierte Systeme ermöglicht es Organisationen, die Kontrolle über ihre Ressourcen zu behalten, die sich über AWS, Azure, GCP und On-Premises-Umgebungen erstrecken.
Moderne PAM-Plattformen bieten vollständige Transparenz und zentrale Richtlinienverwaltung und unterstützen alle Bereitstellungsmodelle. Das Unternehmen fördert föderierte Identitätsverwaltung und Cloud-Integration, um einheitliche Sicherheitsprotokolle zu etablieren, die privilegierte Zugriffe in allen Umgebungen – von physischen Servern über private Rechenzentren bis hin zu öffentlichen Clouds – schützen.
9. Sicherer Zugriff für Remote-Mitarbeiter und Drittanbieter (ohne VPN)
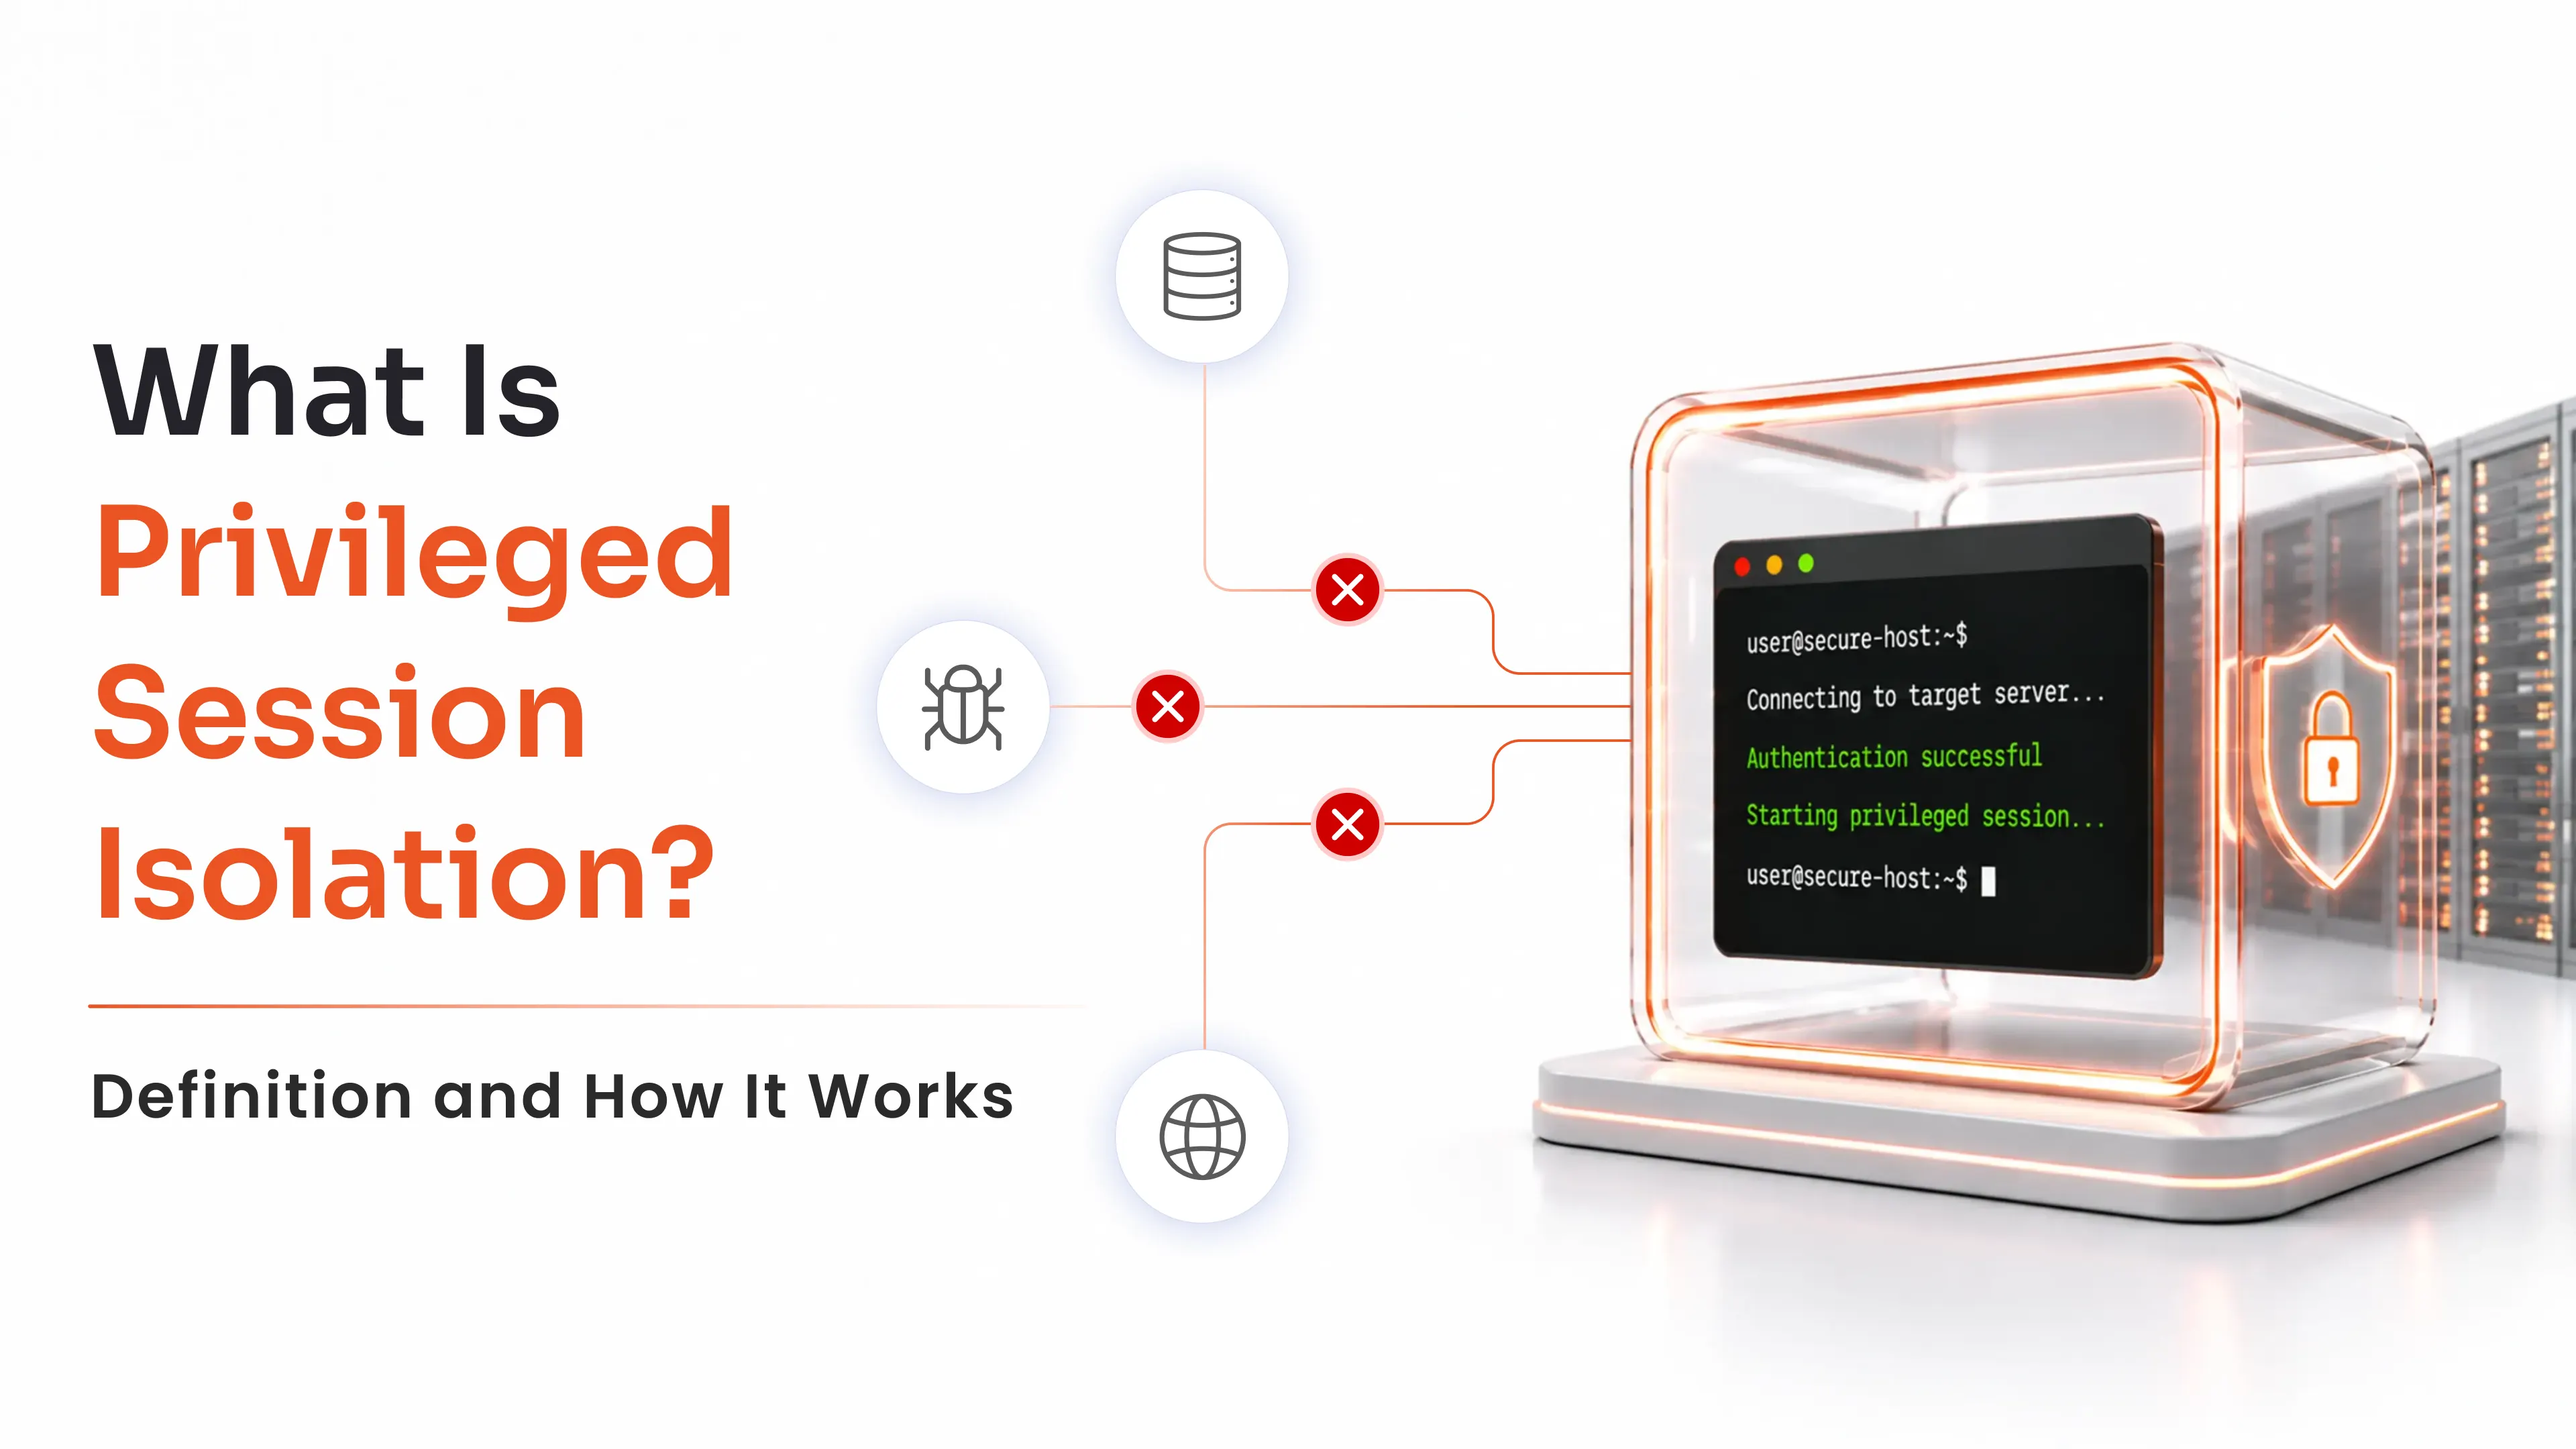
Unternehmen müssen ihren verteilten Mitarbeitern und externen Dienstleistern sichere Fernzugriffslösungen mit nahtloser Konnektivität bereitstellen. PAM ermöglicht es Benutzern, verschlüsselte Verbindungen zu wichtigen Systemen ohne VPN herzustellen und so das interne Netzwerk des Unternehmens vor unbefugtem Zugriff zu schützen. Zudem überwacht es alle Benutzeraktivitäten während des gesamten Einsatzes, vom Onboarding bis zum Offboarding.
Führende PAM-Plattformen implementieren die Prinzipien des Zero Trust Network Access (ZTNA), wodurch eine Authentifizierung für jede Sitzung erforderlich ist und die Abhängigkeit von dauerhaftem Netzwerkvertrauen entfällt. Dieser Ansatz ermöglicht es Anbietern und Auftragnehmern, administrative Aufgaben sicher durchzuführen und gleichzeitig einen kontinuierlichen, unterbrechungsfreien Betrieb zu gewährleisten.
10. Erfolgsbilanz des PAM-Anbieters hinsichtlich Sicherheits- und Supportreife
Die Wahl des richtigen PAM-Anbieters geht über die reine Funktionsprüfung hinaus, denn Vertrauen und Erfahrung sind entscheidend. Ein zuverlässiger PAM-Anbieter muss nachweislich Erfahrung mit erfolgreichen Unternehmensimplementierungen vorweisen, exzellenten Kundenservice bieten, sein Produkt durch Updates pflegen und Best Practices im Bereich Sicherheit befolgen. Die historischen Daten müssen seine Fähigkeit belegen, reale Sicherheitsbedrohungen abzuwehren.
Unternehmen im Jahr 2026 fordern von ihren Anbietern, dass diese erhebliche Ressourcen in Forschung und Entwicklung investieren, Compliance-Vorgaben einhalten und funktionierende Systeme zur Meldung von Sicherheitslücken betreiben. Drei grundlegende Elemente tragen dazu bei, dauerhafte Vertrauensbeziehungen aufzubauen: die Fähigkeit, Kundensupport nach dem Kauf zu leisten, die Flexibilität bei der Implementierung und die schnelle Reaktion auf Kundenbedürfnisse. Für Ihren Erfolg im Bereich IT-Sicherheit benötigen Sie Anbieter, die als strategische Partner agieren und Sie aktiv unterstützen, anstatt Ihnen lediglich Sicherheitslösungen anzubieten.
Fazit
Die Wahl des richtigen PAM-Tools im Jahr 2026 hängt davon ab, ob es die modernen Sicherheits- und Betriebsanforderungen ohne unnötige Komplexität erfüllt. Eine leistungsfähige PAM-Plattform muss Zero-Trust-Prinzipien, nahtlose Cloud- und Hybridintegration, KI-gestützte Bedrohungserkennung, Phishing-resistente Multi-Faktor-Authentifizierung sowie wichtige Funktionen wie Sitzungsaufzeichnung, Passwortverwaltung und zeitbasierte Zugriffskontrolle unterstützen – und dabei kosteneffektiv und einfach zu verwalten sein.
miniOrange PAM bietet fortschrittliche, moderne PAM-Funktionen, hohe Skalierbarkeit, einfache Implementierung und umfassenden Herstellersupport. Um zu sehen, wie diese Funktionen in Ihrer Umgebung funktionieren und schnell implementiert werden können, vereinbaren Sie noch heute eine PAM-Demo und prüfen Sie, ob miniOrange die Anforderungen Ihres Unternehmens erfüllt.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen einfachen und modernen PAM-Lösungen?
Grundlegende PAM-Systeme schützen lokale Umgebungen durch die Speicherung von Anmeldeinformationen in Tresoren und die regelmäßige Passwortrotation. Moderne PAM-Systeme basieren auf dem Zero-Trust-Prinzip und vereinen KI-basierte Bedrohungserkennung mit bedarfsgerechtem Zugriff und cloudbasierter Skalierbarkeit.
Was ist erforderlich, damit PAM effektiv funktioniert?
Das PAM-System benötigt für seine einwandfreie Funktion Zugriffsrechte nach dem Prinzip der minimalen Berechtigungsvergabe in Verbindung mit Multi-Faktor-Authentifizierung (MFA), Just-in-Time-Bereitstellung (JIT), kontinuierlicher Überwachung, Prüfung und Automatisierung. Mit der Unterstützung der Geschäftsleitung wird das Projekt erfolgreich sein und schrittweise implementiert werden.
Ist PAM noch notwendig, wenn wir es bereits verwenden? IAM und MFA?
Organisationen benötigen PAM, weil IAM PAM verwaltet reguläre Benutzerkonten, schützt aber wichtige privilegierte Konten durch Tresorverwaltung und Sitzungsmanagement, was eine bessere Sicherheit bietet als der herkömmliche MFA-Schutz.
Welches Bereitstellungsmodell ist am besten geeignet, PAM lokal oder cloudbasiert?
Cloudbasierte PAM-Lösungen bieten verbesserte Skalierbarkeit, automatische Updates und Unterstützung für hybride Umgebungen, während On-Premise-Lösungen am besten für Organisationen geeignet sind, die absolute Datenkontrolle und Kompatibilität mit bestehenden Systemen benötigen.
Hinterlasse einen Kommentar