

Mit der zunehmenden Nutzung von Cloud-Anwendungen in Unternehmen wird die sichere Verwaltung des Benutzerzugriffs immer komplexer. Mitarbeiter verwenden heute Dutzende von Anwendungen für Kommunikation, Zusammenarbeit, Entwicklung, Personalwesen, Finanzen und Kundenmanagement. Dies stellt IT-Teams vor eine große Herausforderung: die Balance zwischen Sicherheit und optimaler Benutzerfreundlichkeit zu finden.
Zur Lösung dieses Problems evaluieren Organisationen typischerweise zwei Technologien: Single Sign-On (SSO) und Passwortmanager.
In diesem Handbuch behandeln wir:
- Was SSO ist und wie es funktioniert
- Was ein Passwort-Manager leistet
- Die wichtigsten Unterschiede zwischen Passwortmanagern und SSO
- Wann Unternehmen SSO, Passwortmanager oder beides verwenden sollten
- Wie miniOrange SSO und Passwortverwaltung in einer einheitlichen Identitätsplattform vereint
Was ist Single Sign-On (SSO)?
Single Sign-On ( SSO) ist eine Authentifizierungsmethode, die es Benutzern ermöglicht, mit einer einzigen Anmeldesitzung und einem einzigen Satz von Anmeldeinformationen auf mehrere Anwendungen zuzugreifen.
Anstatt sich bei jeder Anwendung einzeln anzumelden, authentifizieren sich die Benutzer einmalig über einen zentralen Identitätsanbieter und erhalten so sicheren Zugriff auf verbundene Systeme ohne wiederholte Anmeldeaufforderungen.
Mit der Erweiterung der SaaS-Umgebungen von Unternehmen ist SSO zu einem grundlegenden Bestandteil moderner IT-Systeme geworden. Identitäts- und Zugriffsmanagement (IAM).
Wie funktioniert SSO?
Um zu verstehen, wie SSO funktioniert, ist es wichtig, zwei Schlüsselkomponenten zu verstehen:
Identitätsanbieter (IdP)
Der Identitätsanbieter authentifiziert den Benutzer und verwaltet die Identitätsprüfung.
Anwendungen:
- miniOrange
- Okta
- Microsoft Entra-ID
- Google-Arbeitsbereich
Dienstleister (SP)
Der Dienstanbieter ist die Anwendung, auf die der Benutzer zugreifen möchte.
Anwendungen:
- Salesforce
- AWS
- Jira
- Dropbox
SSO-Authentifizierungsablauf
Ein typischer SSO-Authentifizierungsprozess funktioniert folgendermaßen:
1. Ein Benutzer versucht, auf eine Anwendung zuzugreifen.
2. Die Anwendung leitet den Benutzer zum Identitätsanbieter weiter.
3. Der Identitätsanbieter überprüft die Anmeldeinformationen des Benutzers.
4. Die Authentifizierung erfolgt mittels sicherer Protokolle.
5. Dem Benutzer wird ohne erneute Anmeldung Zugriff auf die Anwendung gewährt.
Dieses zentralisierte Authentifizierungsmodell reduziert die Passwortabhängigkeit zwischen verschiedenen Anwendungen und vereinfacht gleichzeitig den Benutzerzugriff.
Gängige SSO-Protokolle
Moderne SSO-Lösungen basieren auf sicheren Authentifizierungsprotokollen wie beispielsweise:
Markup-Sprache für Sicherheitsbestätigungen
Weit verbreitet für die Authentifizierung von Unternehmensanwendungen.
OAuth
Wird hauptsächlich für Autorisierung und delegierten Zugriff verwendet.
OpenID-Connect (OIDC)
Eine auf OAuth 2.0 basierende Identitätsschicht für moderne Web- und Mobilanwendungen.
Mithilfe dieser SSO-Protokolle können Organisationen Benutzer, Anwendungen und Identitätssysteme sicher miteinander verbinden.
Vorteile von Single Sign-On
SSO bietet Unternehmen erhebliche operative und sicherheitstechnische Vorteile, indem es die Authentifizierung über verschiedene Anwendungen hinweg vereinfacht.
Reduzierte Kennwortermüdung
Benutzer müssen sich nur noch ein einziges primäres Anmeldeinformationselement merken, anstatt Dutzende von Passwörtern. Dies reduziert Frustration beim Anmelden und minimiert riskante Verhaltensweisen wie die Wiederverwendung von Passwörtern oder schwache Passwörter.
Verbesserte Produktivität
Die Mitarbeiter verbringen weniger Zeit mit dem Einloggen in verschiedene Anwendungen, dem Zurücksetzen vergessener Passwörter oder der Verwaltung von Zugangsdaten, sodass sie sich stärker auf das Tagesgeschäft konzentrieren können.
Zentralisierte Zugriffsverwaltung
IT-Teams können Anwendungszugriffe, Authentifizierungsrichtlinien und Benutzerberechtigungen über eine einzige zentrale Plattform in Cloud- und On-Premise-Umgebungen verwalten.
Schnellere Benutzerbereitstellung
Administratoren können Mitarbeiter schnell über verbundene Anwendungen hinweg ein- oder ausloggen, wodurch der manuelle Bereitstellungsaufwand reduziert und die Risiken durch verbleibende Zugriffsberechtigungen minimiert werden.
Was ist ein Passwort-Manager?
Ein Passwort-Manager ist ein Tool, das Benutzern hilft, Passwörter für mehrere Anwendungen und Konten sicher zu speichern, zu generieren und zu verwalten.
Anstatt sich jedes Passwort manuell zu merken, speichern Benutzer ihre Zugangsdaten in einem verschlüsselten Passwort-Tresor, der durch ein Master-Passwort oder eine Authentifizierungsmethode geschützt ist.
Passwortmanagement wird häufig eingesetzt, um die Passworthygiene zu verbessern und die Verwendung schwacher Passwörter zu reduzieren.
Wie funktioniert ein Passwort-Manager?
Passwortmanager speichern Anmeldeinformationen in einem verschlüsselten Tresor und erleichtern Benutzern den Zugriff auf Anwendungen durch Funktionen wie:
- Passwort automatisch ausfüllen
- Passwortgenerierung
- Sichere Speicherung von Anmeldeinformationen
- Geräteübergreifende Synchronisierung
Die meisten Passwortmanager helfen Nutzern auch dabei, starke und einzigartige Passwörter für jedes Konto zu erstellen.
Passwort Autofill
Passwortmanager füllen Anmeldedaten für Websites und Anwendungen automatisch aus und helfen Benutzern so, schnell auf ihre Konten zuzugreifen, während gleichzeitig wiederholte manuelle Anmeldungen und Tippfehler reduziert werden.
Passwort-Generierung
Die meisten Passwortmanager generieren starke, einzigartige und zufällige Passwörter für jedes Konto, wodurch die Sicherheit erhöht und das Risiko der Passwortwiederverwendung auf verschiedenen Plattformen verringert wird.
Sichere Speicherung von Anmeldeinformationen
Die Zugangsdaten werden in verschlüsselten Passwort-Tresoren gespeichert , die sensible Anmeldeinformationen vor unberechtigtem Zugriff, Diebstahl der Zugangsdaten und versehentlicher Offenlegung schützen.
Geräteübergreifende Synchronisierung
Cloudfähige Passwortmanager synchronisieren Anmeldeinformationen sicher auf Desktop-Computern, Laptops, Tablets und Smartphones und gewährleisten so, dass Benutzer von jedem zugelassenen Gerät auf ihre Passwörter zugreifen können.
Die meisten Passwortmanager helfen Nutzern auch dabei, starke und einzigartige Passwörter für jedes Konto zu erstellen.
Arten von Passwort-Managern
Browserbasierte Passwort-Manager
Diese Passwortmanager sind direkt in Browser wie Chrome oder Edge integriert und bieten grundlegende Funktionen zur Speicherung von Anmeldeinformationen sowie zum automatischen Ausfüllen für den alltäglichen Webzugriff.
Cloudbasierte Passwort-Manager
Cloudbasierte Passwortmanager speichern verschlüsselte Anmeldeinformationen sicher online und synchronisieren Passwörter über mehrere Geräte hinweg, um den Fernzugriff und die Verwaltung zu vereinfachen.
Passwortmanager für Unternehmen
Passwortmanager für Unternehmen bieten zentralisierte administrative Kontrollen, die gemeinsame Nutzung von Anmeldeinformationen, Überwachung, Durchsetzung von Richtlinien und teambasierte Passwortverwaltung für Organisationen.
Lokale Passwort-Manager
Lokale Passwortmanager speichern Anmeldeinformationen direkt auf den Geräten der Benutzer anstatt in der Cloud und bieten so eine bessere Offline-Kontrolle über die Speicherung und den Zugriff auf Passwörter.
Vorteile eines Passwort-Managers
Passwortmanager tragen zur Verbesserung der Sicherheit bei, indem sie:
- Reduzierung der Passwortwiederverwendung
- Förderung der Erstellung sicherer Passwörter
- Vereinfachung der Anmeldeverwaltung
- Schutz gespeicherter Anmeldeinformationen
- Verbesserung der Passworthygiene
Allerdings sind Passwortmanager nach wie vor stark auf Passwörter selbst angewiesen, was bei Unternehmen zu Einschränkungen bei der Verwaltung und Transparenz führen kann.
Passwort-Manager vs. SSO: Die wichtigsten Unterschiede
Obwohl beide Technologien das Anmeldeerlebnis verbessern, gibt es wesentliche Unterschiede zwischen SSO und Passwortmanagern.
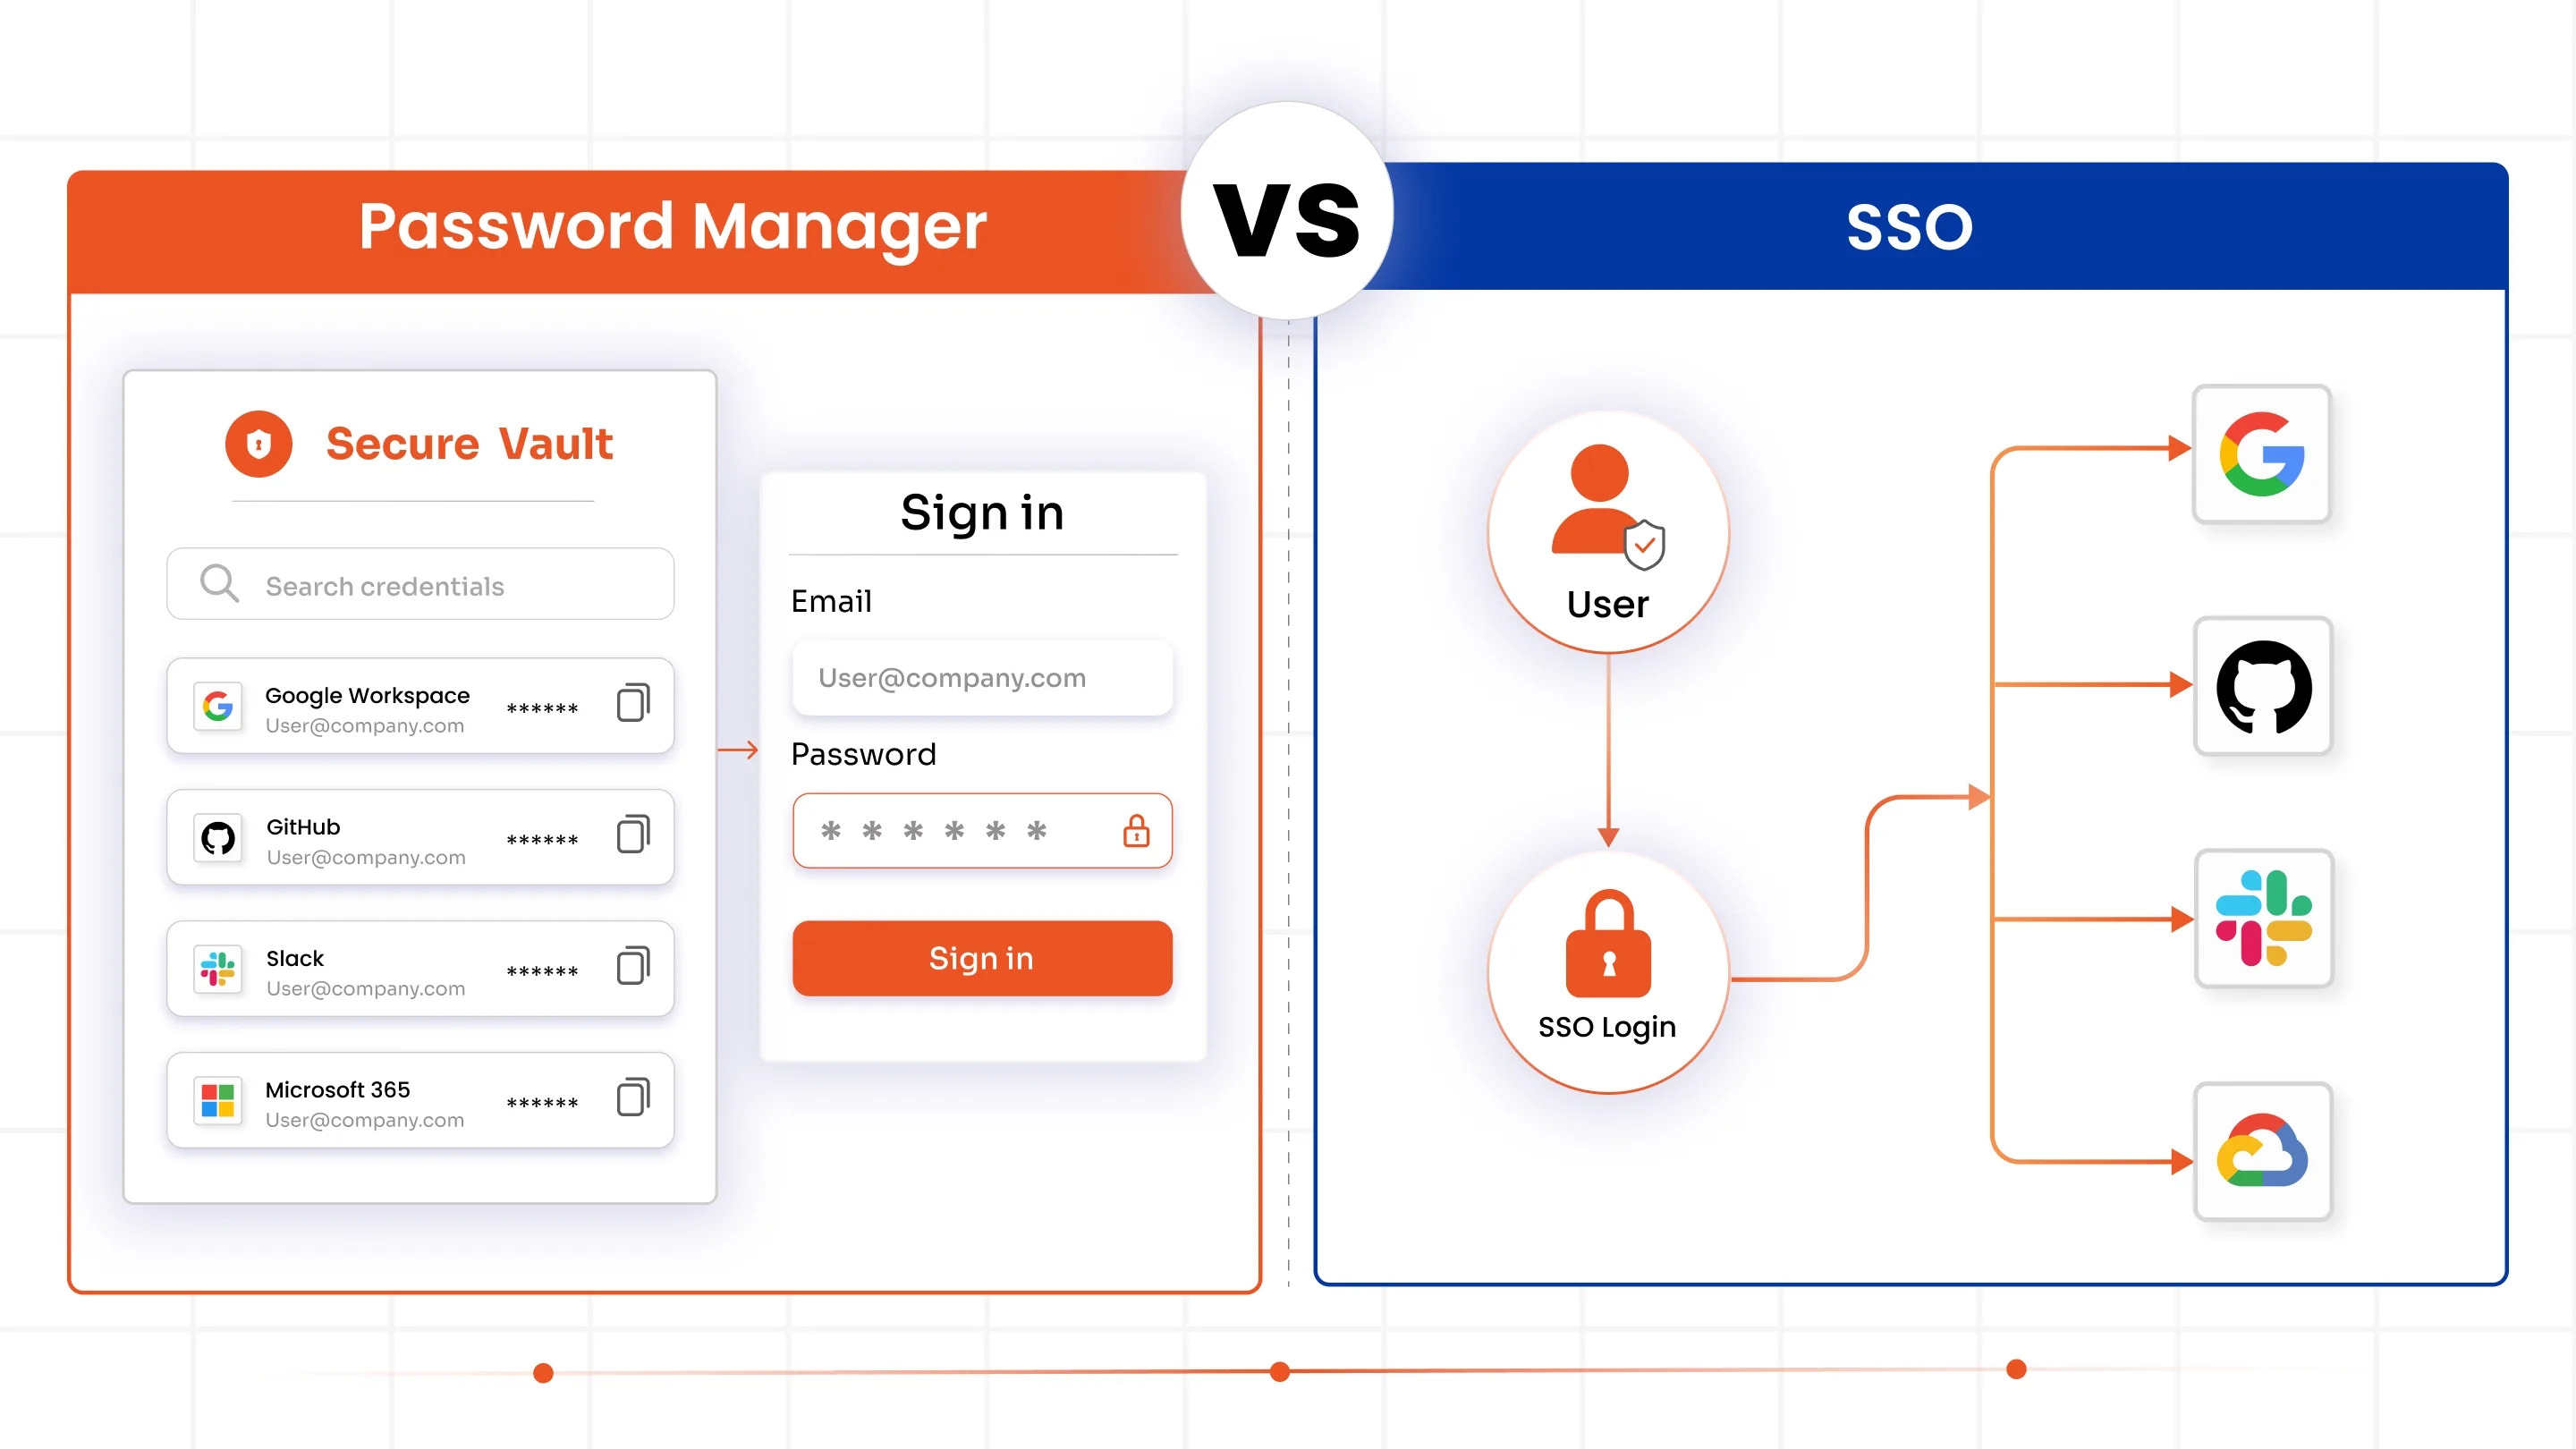
| Funktion | SSO (Single-Sign-On) | Password Manager |
|---|---|---|
| Hauptzweck | Zentralisiert die Authentifizierung und ermöglicht Benutzern den Zugriff auf mehrere Anwendungen mit einer einzigen Anmeldesitzung. | Speichert, organisiert und verwaltet Passwörter für verschiedene Konten und Anwendungen sicher. |
| Anmeldeerfahrung | Benutzer authentifizieren sich einmal und erhalten nahtlosen Zugriff auf verbundene Anwendungen ohne wiederholte Anmeldung. | Die Benutzer müssen sich nach wie vor in jede Anwendung einzeln einloggen, obwohl die Autofill-Funktion den Vorgang vereinfacht. |
| Passwortabhängigkeit | Verringert die Abhängigkeit von Passwörtern in verschiedenen Anwendungen durch die Verwendung zentralisierter Authentifizierungssitzungen. | Nach wie vor stark abhängig von Passwörtern, da Zugangsdaten gespeichert und für den Anwendungszugriff wiederverwendet werden. |
| Authentifizierungsmethode | Nutzt eine zentrale Identitätsprüfung über Protokolle wie SAML, OAuth und OpenID Connect. | Verwendet gespeicherte Anmeldeinformationen, um Benutzer direkt bei Websites und Anwendungen zu authentifizieren. |
| Zugriffsverwaltung | Bietet zentrale Zugriffskontrolle, Rollenverwaltung und Durchsetzung von Authentifizierungsrichtlinien über alle Systeme hinweg. | Der Schwerpunkt liegt primär auf der Speicherung von Passwörtern mit begrenzten Möglichkeiten zur zentralen Zugriffsverwaltung. |
| Benutzerbereitstellung | Unterstützt automatisiertes Onboarding, Offboarding und rollenbasierte Bereitstellung über integrierte Anwendungen hinweg. | Unterstützt im Allgemeinen keine vollständige Unterstützung Identitätslebenszyklusmanagement or Automatisierte Benutzerbereitstellung. |
| Sicherheitskontrollen | Aktiviert MFA, bedingte Zugriffsrichtlinien, Sitzungsverwaltung und zentralisierte Authentifizierungsüberwachung. | Verbessert die Passworthygiene durch Passwortgenerierung, Verschlüsselung und sichere Speicherung von Anmeldeinformationen. |
| Compliance und Auditing | Bietet zentralisierte Protokollierung, Authentifizierungsverfolgung, Prüfberichte und Transparenz hinsichtlich der Einhaltung von Vorschriften für Unternehmen. | Bietet grundlegende Passwortprüfung und Sicherheitswarnungen, jedoch nur eingeschränkte Transparenz hinsichtlich der Unternehmensführung. |
Was sollten Sie verwenden: SSO, Passwort-Manager oder beides?
Die richtige Lösung hängt von der Größe Ihres Unternehmens, Ihrem Anwendungsökosystem, dem Sicherheitsniveau und den betrieblichen Anforderungen ab. Obwohl sowohl SSO als auch Passwortmanager die Anmeldesicherheit und den Benutzerkomfort verbessern, erfüllen sie innerhalb einer Identitätssicherheitsstrategie unterschiedliche Zwecke.
Für moderne Unternehmen, die wachsende SaaS-Umgebungen, Remote-Mitarbeiter und Compliance-Anforderungen verwalten, bildet SSO häufig die Grundlage für eine zentrale Authentifizierung und Zugriffskontrolle. Passwortmanager spielen jedoch weiterhin eine wichtige unterstützende Rolle, insbesondere für Anwendungen und Systeme, die sich nicht direkt in SSO integrieren lassen.
Wann SSO am sinnvollsten ist
- Zentralisierte Authentifizierung: SSO ist ideal für Organisationen, die mehrere Cloud- und SaaS-Anwendungen nutzen, da es wiederholte Anmeldeaufforderungen in verschiedenen Systemen reduziert.
- Sicherheit von Remote- und Hybrid-Arbeitskräften: Unternehmen profitieren von zentralisierter Zugriffsverwaltung, MFA-Software und nahtlosem Benutzerzugriff in verteilten Umgebungen.
- Automatisierte Identitätsverwaltung: SSO hilft IT-Teams bei der Optimierung ihrer Prozesse Bereitstellung, Aufhebung der BereitstellungCompliance-Berichte und Transparenz der Authentifizierung – alles über eine einzige Plattform.
- Skalierbare Zugriffskontrolle: Mit dem Wachstum von Organisationen wird SSO unerlässlich, um die unkontrollierte Ausbreitung von Passwörtern zu reduzieren und die Zugriffsverwaltung in großen Anwendungsökosystemen zu vereinfachen.
Wann ein Passwort-Manager sinnvoll ist
- Sichere Speicherung von Anmeldeinformationen: Passwortmanager sind nützlich für Anwendungen, die SSO oder moderne Verbundprotokolle nicht unterstützen.
- Verbesserte Passworthygiene: Kleinere Organisationen verwenden häufig Passwortmanager, um starke Passwörter zu generieren und das Risiko der Passwortwiederverwendung zu reduzieren.
- Sichere Weitergabe von Anmeldeinformationen: Teams können gemeinsam genutzte Administratorkonten, Anmeldeinformationen von Drittanbietern und externe Plattform-Logins sicher verwalten.
- Passwortbasierte Anwendungsunterstützung: Passwortmanager helfen dabei, ältere Systeme und externe Anwendungen zu sichern, die noch immer auf die traditionelle Benutzername-Passwort-Authentifizierung angewiesen sind.
Warum viele Unternehmen beides nutzen
- Unterstützung älterer Anwendungen: Selbst Organisationen mit ausgereiften SSO-Implementierungen verwalten immer noch Systeme und Anbieterportale, die Folgendes erfordern Passwortbasierte Authentifizierung.
- Mehrschichtige Identitätssicherheit: Unternehmen kombinieren SSO zur zentralen Authentifizierung mit Passwortmanagern für die sichere Speicherung von Anmeldeinformationen über nicht unterstützte Anwendungen hinweg.
- Bessere Benutzererfahrung und höhere Sicherheit: Die kombinierte Nutzung beider Technologien reduziert die Passwortmüdigkeit und verbessert gleichzeitig die Durchsetzung der Multi-Faktor-Authentifizierung und die Passworthygiene.
- Ausgewogenes Zugriffsmanagement im Unternehmen: Dieser hybride Ansatz hilft Organisationen dabei, Benutzerfreundlichkeit, Skalierbarkeit, Transparenz der Compliance und Identitätssicherheit in modernen Umgebungen zu verbessern.
Wie miniOrange SSO und Passwortverwaltung kombiniert
miniOrange bietet ein einheitliches Identitäts- und Zugriffsmanagement (IAM) Plattform, die Single Sign-On (SSO), Passwortverwaltung, adaptive MFAund das Lebenszyklusmanagement in einer zentralen Lösung zusammenzuführen.
Zentralisierte Authentifizierung und SSO
miniOrange ermöglicht es Unternehmen, Single Sign-On über Cloud-Anwendungen, VPNs, Legacy-Systeme, kundenspezifische Anwendungen und On-Premise-Umgebungen hinweg mithilfe von Protokollen wie SAML, OAuth, OpenID Connect, LDAP und Active Directory-Integrationen zu implementieren.
Dieser zentralisierte Authentifizierungsansatz reduziert die Passwortmüdigkeit, vereinfacht den Anwendungszugriff, verbessert die Benutzerfreundlichkeit und stärkt die unternehmensweite Zugriffsverwaltung und Authentifizierungssicherheit.
Passwortverwaltung und sichere Tresore
miniOrange beinhaltet sichere Passwortverwaltungsfunktionen, die Unternehmen dabei helfen, Anmeldeinformationen sowohl in SSO-fähigen als auch in Nicht-SSO-Anwendungen zu schützen.
Funktionen wie verschlüsselte Passwort-Tresore, automatisches Ausfüllen von Passwörtern, Freigabe von Anmeldeinformationen und Durchsetzung von Passwortrichtlinien verbessern die Passworthygiene, reduzieren gleichzeitig die mit Anmeldeinformationen verbundenen Risiken und vereinfachen die sichere Zugriffsverwaltung über Unternehmensanwendungen und Benutzerumgebungen hinweg.
Adaptive MFA und Identitätssicherheit
Die Plattform integriert adaptive Multi-Faktor-Authentifizierung mit SSO- und Passwortverwaltungs-Workflows, um die Identitätssicherheit in modernen Unternehmensumgebungen zu stärken.
Organisationen können risikobasierte Authentifizierung, standortbezogene Richtlinien, gerätebasierte Zugriffsbeschränkungen und passwortlose Authentifizierungsmethoden durchsetzen, um das Risiko unautorisierter Zugriffe zu reduzieren und gleichzeitig die Authentifizierungsprozesse für Remote-, Hybrid- und verteilte Mitarbeiter zu sichern.
Benutzerbereitstellung und Lebenszyklusmanagement
miniOrange unterstützt automatisiertes Onboarding, rollenbasierte Bereitstellung, Benutzerverwaltung und Verzeichnissynchronisierung, um das Identitätslebenszyklusmanagement über verbundene Systeme und Anwendungen hinweg zu vereinfachen.
IT-Teams können den Benutzerzugriff zentral verwalten, Identitäts-Workflows automatisieren, den manuellen Verwaltungsaufwand reduzieren und die Transparenz der Governance verbessern, während gleichzeitig die Compliance gestärkt und Risiken im Zusammenhang mit übermäßigen oder veralteten Benutzerberechtigungen verringert werden.
FAQ
Worin besteht der Unterschied zwischen SSO und einem Passwort-Manager?
Single Sign-On (SSO) zentralisiert die Authentifizierung und ermöglicht Benutzern den Zugriff auf mehrere Anwendungen mit einer einzigen Anmeldesitzung. Passwortmanager speichern und verwalten Passwörter für verschiedene Konten und Anwendungen sicher.
Ist SSO ein Passwortmanager?
Nein. SSO konzentriert sich auf Authentifizierung und zentralisierte Zugriffsverwaltung, während Passwortmanager sich auf die sichere Speicherung von Anmeldeinformationen konzentrieren.
Benötige ich einen Passwort-Manager, wenn ich SSO nutze?
In vielen Fällen ja. Einige Anwendungen unterstützen möglicherweise kein SSO, und Passwortmanager helfen dabei, die Anmeldeinformationen für diese Systeme zu schützen.
Können Unternehmen SSO und Passwortmanager gleichzeitig nutzen?
Ja. Viele Organisationen kombinieren SSO mit Passwortverwaltung, um die Sicherheit zu verbessern, den Zugriff zu vereinfachen und sowohl föderierte als auch nicht föderierte Anwendungen zu verwalten.
Wie verbessert SSO die Sicherheit?
SSO verbessert die Sicherheit durch die Zentralisierung der Authentifizierung, die Reduzierung der Passwortflut, die Ermöglichung der MFA-Durchsetzung und die Vereinfachung der Zugriffsverwaltung.
Was macht ein Passwort-Manager?
Ein Passwort-Manager speichert, generiert und füllt Passwörter sicher aus und hilft Benutzern gleichzeitig dabei, eine bessere Passwort-Hygiene zu wahren.



Hinterlasse einen Kommentar