

Rund 97 % der Identitätsdiebstähle erfolgen passwortbasiert und nehmen rasant zu. Schleichende Angriffe verändern die Art und Weise, wie Datenlecks heutzutage auftreten, und Password-Spraying-Angriffe stehen im Zentrum dieser Entwicklung.
Statt Alarm auszulösen, nutzen diese Angriffe stillschweigend schwache Identitätskontrollen aus, wodurch Identitätssicherheit zu einer geschäftlichen Notwendigkeit und nicht zu einer Option wird.
Was ist ein Password-Spraying-Angriff in der Cybersicherheit?
Bei einem Password-Spraying-Angriff versucht ein Angreifer ein einziges, häufig verwendetes Passwort für mehrere Benutzerkonten, anstatt viele Passwörter für ein einzelnes Konto auszuprobieren. Diese Cyberangriffsmethode dient dazu, Kontosperrungen und Erkennungsmechanismen zu umgehen, die bei herkömmlichen Brute-Force-Angriffen oft ausgelöst werden.
Ein Password-Spraying-Angriff ist ein unauffälliger Authentifizierungsangriff, der nicht auf Systemschwachstellen, sondern auf das Nutzerverhalten abzielt. Die Angreifer nutzen die Tatsache aus, dass Nutzer dieselben Passwörter wiederverwenden, beispielsweise „Password123“ oder „12345678“.
Welche Taktiken werden beim Password Spraying angewendet?
Zu den gängigen Taktiken, die Angreifer beim Password Spraying anwenden, gehören:
- Exfiltration: Sobald ein Passwort-Spraying-Angriff erfolgreich ein Konto kompromittiert hat, durchsuchen die Angreifer unbemerkt E-Mails, Cloud-Speicher und interne Anwendungen, um wertvolle Daten zu identifizieren, die sie stehlen können.
- Häufige Passwörter ausprobieren: Angreifer greifen vor allem auf Listen gängiger oder Standardpasswörter zurück, wie zum Beispiel „Password123“, „Welcome1“ oder saisonale Varianten wie „Spring2026!“, und versuchen diese systematisch auf vielen Konten auszuprobieren.
- Soziale Entwicklung: Um ihre Erfolgsquote zu erhöhen, können Angreifer zunächst Folgendes verwenden: Social-Engineering-Angriffe um mehr über die Mitarbeiter, die interne Kultur und die Namenskonventionen zu erfahren, was ihnen hilft, Qualifikationen genauer zu erraten.
- Informationsbeschaffung: Vor einem Spraying-Angriff führen Angreifer Aufklärungsarbeit durch, um eine hochwertige Liste von Zielen und kontextbezogenen Passwortvorschlägen zu erstellen. Sie durchforsten LinkedIn, Unternehmenswebsites, Datenlecks und OSINT-Quellen, um Benutzernamen zu ermitteln, E-Mail-Formate zu verstehen und Passwortvorschläge an Standort, Branche und Kultur des Unternehmens anzupassen.
Worin unterscheidet sich Password Spraying von Brute-Force- und Credential-Stuffing-Angriffen?
Für eine wirksame Verteidigung ist es entscheidend zu verstehen, wie sich Password Spraying von ähnlichen Angriffen unterscheidet.
| Angriffstyp | Noise Level | Hauptziel | Aussperrungsrisiko | Verteidigungseffektivität |
|---|---|---|---|---|
| Passwort sprühen | Sehr niedrig | Viele Berichte | Niedrig | schlecht |
| Brute Force | Sehr hohe | Einzelkonto | Hoch | Gut |
| Ausfüllen von Anmeldeinformationen | Medium | Bekannte Anmeldeinformationspaare | Variable | Moderat |
Dieser Unterschied erklärt, warum Organisationen, die sich ausschließlich auf die Abwehr von Brute-Force- Angriffen und Credential Stuffing konzentrieren , oft weiterhin gefährlichen Angriffen ausgesetzt sind. Der Angriff scheitert nicht an Ihren Verteidigungsmechanismen; er umgeht sie einfach.
Auswirkungen auf Unternehmen: Warum Passwort-Spraying mehr schadet, als Sie denken
Password Spraying stellt ein Geschäftsrisiko mit spürbaren Folgen dar, die sich auf Betriebsabläufe, Finanzen und die Marktwahrnehmung auswirken.
1. Datensicherheitsrisiken
Das ist das größte Risiko. Denn nachdem Hacker sich ersten Zugriff verschafft haben, suchen sie höchstwahrscheinlich nach wichtigen Daten.
So würde ein Hacker normalerweise vorgehen, nachdem er sich ersten Zugriff auf ein Konto mit geringem Risiko verschafft hat:
- Sammeln Sie interne E-Mails nach Phishing-Vorlagen, die ausschließlich für die gezielte Ansprache von Führungskräften bestimmt sind.
- Sichern Sie sich Kundendaten und Daten zum geistigen Eigentum.
- Rechteausweitung durch ungepatchte Systeme oder falsch konfigurierte Cloud-Berechtigungen
2. Rufschaden
B2B-Beziehungen basieren auf Vertrauen. Wenn Kunden erfahren, dass ihre Daten aufgrund mangelhafter Passwortsicherheit in Ihrem Unternehmen offengelegt wurden, schwindet das Vertrauen rapide.
Anders als bei Ransomware (die sich lautstark bemerkbar macht) werden Angriffe durch Spraying oft erst Monate später im Rahmen forensischer Prüfungen entdeckt. Dies zwingt Unternehmen, vermeidbare Fehler offenzulegen, die sie fahrlässig erscheinen lassen. Die Folge können Vertragsstrafen, verzögerte Vertragsverlängerungen und der Verlust von Großaufträgen sein.
3. Finanzieller Verlust
Password Spraying verursacht enorme finanzielle Verluste für Unternehmen.
Die direkten Kosten sind:
- Kosten für die Reaktion auf den Vorfall
- Potenzielle Lösegeldzahlungen
- Bußgelder und Strafen
Indirekte Kosten sind:
- Versicherungsprämien erhöht
- Kundenabwanderung
- Opportunitätskosten
Von diesen finanziellen Verlusten lassen sich nur schwer wieder erholen; für kleine und mittlere Unternehmen ist dies noch schwieriger.
4. Compliance-Einhaltung
Rahmenwerke wie Artikel 32 der DSGVO, HIPAA und ISO 27001 A.9.2.3 schreiben strenge Zugriffskontrollen vor.
Ein erfolgreicher Spraying-Angriff deckt oft Lücken in den Passwortrichtlinien, der MFA-Abdeckung oder der Überwachung auf und verwandelt einen Sicherheitsvorfall in einen Verstoß gegen die Compliance-Vorschriften.
Für börsennotierte Unternehmen kann dies wesentliche Schwächen bei den SOX-404-Offenlegungen oder den SEC-Offenlegungen zu Cybersicherheitsrisiken bedeuten und das Vertrauen der Anleger beeinträchtigen.
Warnzeichen: Ist Ihre Organisation einem Spray-Angriff ausgesetzt?
Beim Password Spraying werden keine dramatischen Warnmeldungen ausgelöst, doch in den Authentifizierungsprotokollen lassen sich subtile Muster erkennen, wenn man weiß, wo man suchen muss:
- Geografische Anomalien: Anmeldeversuche aus Ländern, in denen Sie keine Niederlassungen oder Remote-Mitarbeiter haben.
- Zeitliche Gruppierung: Spitzenwerte bei fehlgeschlagenen Anmeldeversuchen um 2:00 Uhr Ortszeit über mehrere voneinander unabhängige Konten hinweg.
- Passwortwiederholung: Dasselbe schwache Passwort (z. B. „Welcome1!“) versagt bei über 50 Konten innerhalb einer Stunde.
- Erfolgreiche Anomalien: Nach scheinbar legitimen Logins erfolgt sofort der Zugriff auf ungewöhnliche Ressourcen (z. B. ein Marketing-Nutzer, der Finanzdatenbanken abfragt).
- Unregelmäßigkeiten bei SSO: Mehrere fehlgeschlagene SAML-Authentifizierungsversuche von unbekannten IP-Adressen, die auf Ihren Identitätsanbieter abzielen.
Diese Anzeichen treten oft isoliert auf, hier ein paar fehlgeschlagene Anmeldeversuche, dort ein ungewöhnlicher Anmeldeversuch, weshalb sie übersehen werden.
Organisationen, die Authentifizierungsdaten mit Kontextfaktoren (Benutzerrolle, Gerät, Standort) korrelieren, erkennen Spraying 3- bis 5-mal schneller als solche, die sich ausschließlich auf schwellenwertbasierte Warnmeldungen verlassen.
Anatomie eines Angriffs: Wie Passwort-Spraying-Angriffe tatsächlich funktionieren
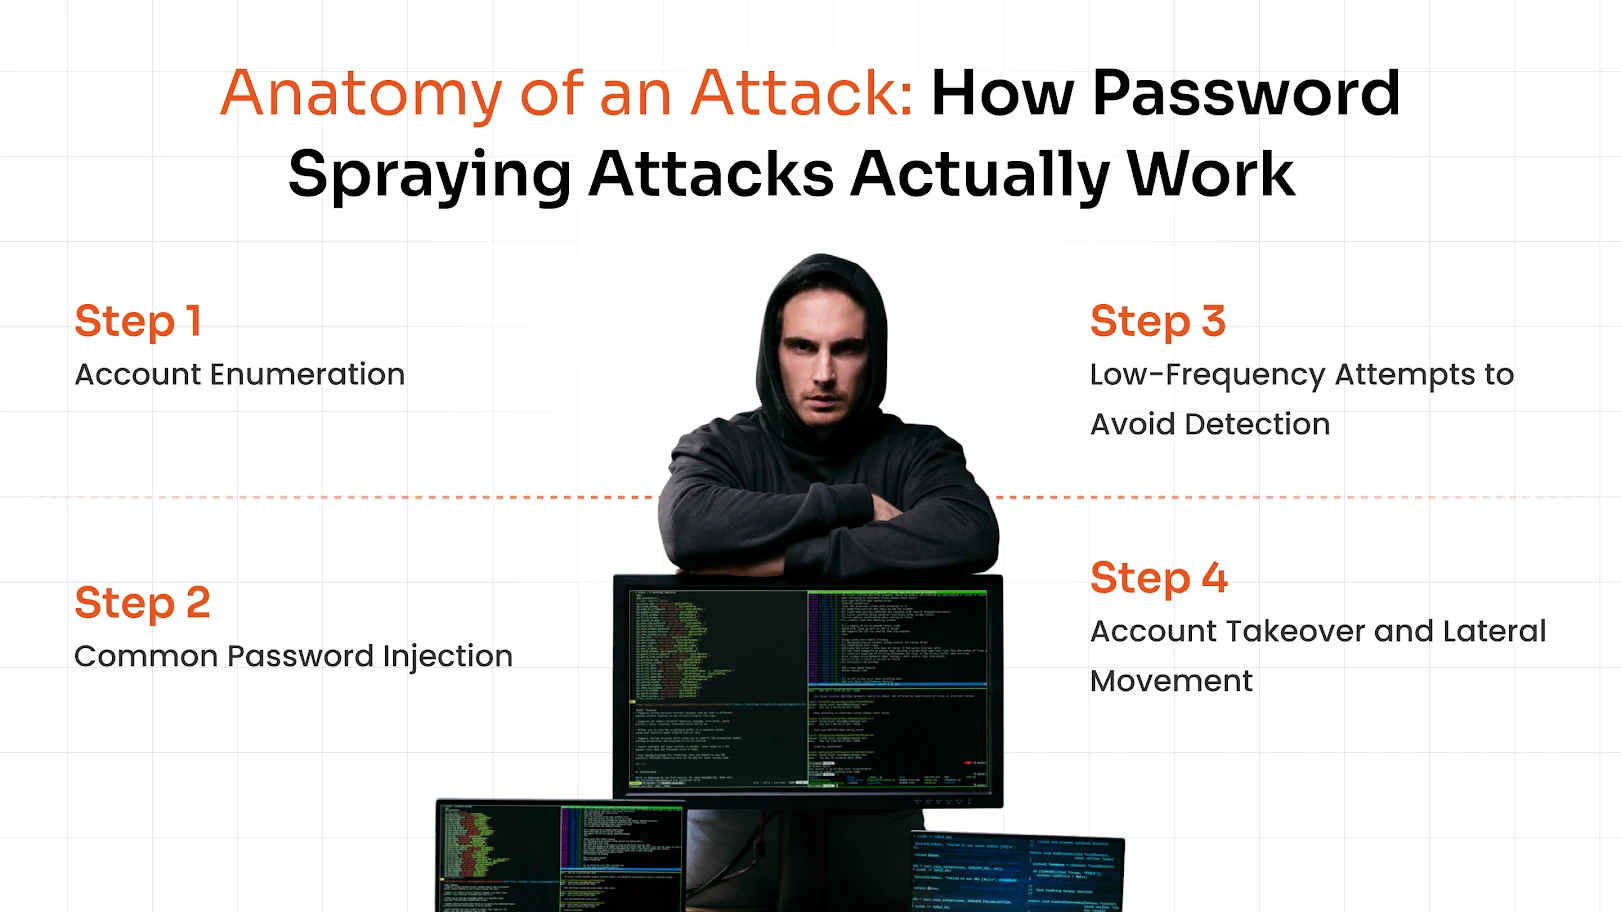
Das Verständnis der Vorgehensweise von Angreifern hilft Verteidigern, Angriffspunkte zu erkennen. Hier ist ein Beispiel, wie eine typische Spraying-Kampagne anhand realer Vorfallsberichte abläuft:
Schritt 1: Kontenaufzählung
Angreifer erlangen gültige Benutzernamen und Passwörter über risikoarme Methoden wie zum Beispiel:
- Suche auf LinkedIn nach Mitarbeiternamen und Standard-E-Mail-Adressen.
- Gängige Aliase wie z. B. support, admin oder information in Ihrer Domain erraten.
- Überprüfung der bei Datenschutzverletzungen entstandenen Schäden an zuvor betroffenen Firmenkonten.
Schritt 2: Häufige Passwort-Injection
Mithilfe von gestohlenen Passwortlisten oder Datenbanken zum menschlichen Verhalten wählen Angreifer 1-3 Passwörter mit hoher Wahrscheinlichkeit aus.
Diese Auswahl ist nicht zufällig; sie basiert auf folgenden Kriterien:
- Kulturelle Ereignisse wie Feiertage oder große Sportveranstaltungen.
- Firmenspezifische Begriffe, entnommen aus Stellenanzeigen oder Pressemitteilungen.
- Saisonale Trends
Schritt 3: Seltene Versuche, einer Entdeckung zu entgehen
Anstatt Konten mit Angriffen zu überhäufen, verteilen die Angreifer ihre Versuche bewusst.
- Aktivitätenmuster während der Geschäftszeiten kopieren
- Rotation der IP-Adressen, um Ratenbegrenzungen zu umgehen
- Ein Versuch pro Konto alle 2-4 Stunden
Schritt 4: Kontoübernahme und laterale Bewegung
Sobald Angreifer Zugriff erlangt haben (selbst auf ein Konto mit geringen Berechtigungen):
- Suchen Sie nach wichtigen Informationen in E-Mails, SharePoint und anderen Bereichen.
- Versuch der Rechteausweitung durch Ausnutzung ungepatchter Sicherheitslücken.
- Wenn möglich, sollten sie ihr eigenes Gerät anmelden.
- Nutzen Sie den anfänglichen Erfolg, um intern hochwertige Kundenkonten zu akquirieren.
Erkennung und Reaktion: Was tun nach einem Password-Spraying-Angriff?
Bei Passwort-Spraying-Angriffen ist Geschwindigkeit entscheidend. Die durchschnittliche Verweildauer bei identitätsbasierten Angriffen beträgt über 200 Tage, wodurch Angreifer ausreichend Zeit haben, sich dauerhaft einzunisten.
Hier ist Ihr Aktionsplan:
- Ungewöhnliche Anmeldemuster erkennen: Nutzen Sie die Verhaltensanalyse von Benutzern und Entitäten (UEBA), um unmögliche Anmeldeversuche, beispielsweise aus New York oder London, zu erkennen. Oder analysieren Sie wiederholte Fehler in Netzwerken.
- Passwortzurücksetzung erzwingen: Setzen Sie die Passwörter für alle Konten, die Sprühindikatoren aufweisen, sofort zurück; warten Sie nicht auf eine Bestätigung.
- Sitzungen widerrufen: Um Angreifer auszusperren, werden alle aktiven Token und Sitzungen kompromittierter Konten ungültig gemacht.
- Zugriffsprotokolle prüfen: Verfolgen Sie die seitliche Bewegung vom Ausgangspunkt aus und prüfen Sie auf ungewöhnliche Datenzugriffe oder Berechtigungsänderungen.
- Schädliche IPs blockieren: Die Quell-IP-Adressen werden während der Untersuchung vorübergehend gesperrt.
- Betroffene Nutzer benachrichtigen: Erklären Sie den Vorfall und die erforderlichen Maßnahmen transparent; Geheimhaltung untergräbt das Vertrauen.
Am wichtigsten ist es, Spraying als Symptom und nicht als Ursache zu betrachten. Untersuchen Sie, warum der anfängliche Angriff erfolgreich war: Fehlte die Zwei-Faktor-Authentifizierung? Waren die Passwörter zu schwach? Konnte das Spraying aufgrund von Sicherheitslücken unentdeckt fortgesetzt werden?
Warum traditionelle Authentifizierungsmethoden bei Passwort-Spraying versagen
Herkömmliche, auch traditionelle Authentifizierungsarchitekturen wurden für ein anderes Bedrohungsmodell entwickelt – eines, bei dem Angreifer Passwörter öffentlich und lokal erraten. Sie weisen inhärente Schwachstellen auf, die für Spraying-Exploits anfällig sind.
- Schwächen der reinen Passwortauthentifizierung: Setzt darauf, dass Benutzer starke Passwörter erstellen, was in der Praxis oft nicht funktioniert.
- Statische Anmeldeschwellenwerte: Systeme, die Konten nach 5 fehlgeschlagenen Versuchen sperren, scheitern an der Verbreitung von Spraying-Angriffen, da die Versuche verteilt werden.
- Fehlende kontextbezogene Validierung: Herkömmliche Systeme überprüfen Anmeldeinformationen isoliert. Sie fragen nicht: Erfolgt die Anmeldung vom üblichen Standort des Benutzers? Auf seinem registrierten Gerät? Während seiner üblichen Arbeitszeit? Ohne diesen Kontext sehen Sprühversuche wie legitime Bedienungsfehler aus.
Diese Lücken machen herkömmliche Authentifizierungsmethoden im Falle von Spray-Angriffen in Cybersicherheitsszenarien unwirksam.
Aufbau Ihrer Verteidigung: Bewährte Präventionsstrategien
Um Spraying zu unterbinden, bedarf es neben Passwortkomplexitätsregeln auch mehrstufiger Identitätskontrollen. Folgendes hat sich in der Praxis bewährt:
1. Richtlinie für starke Passwörter
Bei richtiger Anwendung kann sich dies als wirksame Präventionsmethode erweisen.
Komplexe Passwörter veranlassen Benutzer dazu, sie aufzuschreiben:
- Verwenden Sie lieber einfache Passphrasen (CorrectHorseBatteryStape!) als komplizierten Unsinn.
- Priorisieren Sie die Länge (12-14 Zeichen).
- Überprüfen Sie neue Passwörter anhand von Sicherheitslückenlisten
2. Kontosperrung und Ratenbegrenzung
Überwindung statischer Schwellenwerte:
- Implementieren Sie IP-basierte Sperrmechanismen nach 10 Fehlversuchen von einer Adresse (dies verhindert Brute-Force-Angriffe).
- Konten sollten nur nach Fehlfunktionen und in ungewöhnlichen Kontexten (z. B. neues Land, ungewöhnliche Uhrzeit) gesperrt werden.
- Verlängern Sie die Wartezeit nach jedem Fehlversuch (dies verhindert eine verminderte Sprüheffizienz).
3. Integration passwortloser Authentifizierungsmethoden
Dies trägt dazu bei, die Angriffsfläche für Passwörter bei risikoreichen Zugriffen zu verringern:
Implementieren Sie passwortlose Authentifizierungsmethoden wie:
- Biometrische Authentifizierung
- FIDO2-Sicherheitsschlüssel
- Magische Verbindungen, Passschlüssel und Push-Benachrichtigungen
- Gittermuster-Zuordnung
- Hardware-Token
Diese Methoden sollten auf Konten und Fernzugriffen angewendet werden, wo das Besprühen den größten Schaden anrichtet.
4. Entscheiden Sie sich für eine MFA/2FA-Lösung.
Eine Sicherheitslösung mit Multi-Faktor-Authentifizierung (MFA) stoppt Phishing-Angriffe, sofern sie korrekt implementiert ist. Einfache SMS-basierte Einmalpasswörter (OTP ) bieten zwar einen gewissen Schutz, sind aber weiterhin anfällig für SIM-Swapping und Echtzeit-Phishing.
Für echte Sprühbeständigkeit:
- Multi-Faktor-Authentifizierung sollte für alle Zugangspunkte und nicht nur für VPNs erforderlich sein.
- Gemeinsam Phishing-resistente Methoden wie beispielsweise Passkeys, FIDO2, Grid-Mustererkennung und mehr.
- Stellen Sie sicher, dass MFA auch ältere Protokolle (IMAP, POP, ActiveSync) abdeckt, die häufig bei Spraying-Angriffen missbraucht werden.
5. Tools zur Bedrohungsanalyse für Reaktion und Erkennung
Einsatz KI-basierter Tools, die dabei helfen können:
- Kompromittierte Zugangsdaten erkennen und Warnmeldungen generieren, wenn Unternehmens-E-Mails bei neuen Sicherheitslücken auftauchen.
- Anomalieerkennung, bei der mithilfe von KI verdächtiges Verhalten aufgespürt wird.
- Bösartiger IP-Reputationsfeed, der bekannte Spraying-Botnetze blockiert.
6. Strategische IP-Whitelist
So können Sie es für Unternehmen umsetzen:
- Beschränken Sie den SSO/VPN-Zugriff auf bekannte Unternehmens-IP-Adressen.
- Implementieren Sie Geofencing für hochsensible Systeme.
- Nutzen Sie bedingten Zugriff, um von unerwarteten Standorten eine stärkere Authentifizierung zu erzwingen.
7. Ein Zero-Trust-Ansatz
Hören Sie auf, Netzwerken zu vertrauen; überprüfen Sie jede Anfrage:
- Vermuten Sie einen Verstoß: Interne Netzwerke als nicht vertrauenswürdig behandeln
- Explizit überprüfen: Authentifizieren und autorisieren Sie anhand aller verfügbaren Datenpunkte.
- Zugriff mit den geringsten Privilegien: Geben Sie den Benutzern nur das, was sie für ihre Rolle benötigen.
Dieses System begrenzt naturgemäß die Auswirkungen des Sprühens, indem es den Explosionsradius einschränkt.
Wie MFA Passwort-Spraying verhindert – aber nur, wenn es richtig implementiert wird
Die Multi-Faktor-Authentifizierung (MFA) ist die mit Abstand wirksamste Kontrollmaßnahme gegen Password Spraying, doch Implementierungsfehler erzeugen gefährliche Illusionen von Sicherheit.
Warum die einfache Multi-Faktor-Authentifizierung nicht ausreicht
SMS- und Sprachanruf-MFA scheitern gegen entschlossene Angreifer:
- Echtzeit-Phishing: Angreifer nutzen Proxy-Login-Sitzungen, um sowohl das Passwort als auch die Anmeldeinformationen abzufangen. Einmalpasswörter (OTP) in Echtzeit.
- SIM-Austausch: Social Engineering überzeugt Mobilfunkanbieter, die Nummer eines Opfers zu portieren
- SS7-Exploits: Abfangen von SMS über Schwachstellen in Telekommunikationsprotokollen (weniger häufig, aber möglich).
In diesen Szenarien fügt die Multi-Faktor-Authentifizierung zwar Schritte hinzu, verhindert aber nicht die Kontoübernahme; sie ändert lediglich den Angriffsvektor.
Phishing-resistente MFA-Lösung: Der bessere Ansatz
Für eine wirkliche Immunität gegen Sprühangriffe müssen Methoden eingesetzt werden, die gegen Abfangen und Wiederholung resistent sind:
- Passschlüssel: Verwenden Sie FIDO-basierte Public-Key-Kryptographie anstelle von Passwörtern, damit es kein gemeinsames Geheimnis gibt, das Angreifer stehlen oder per Phishing abfangen könnten.
- Rastermustererkennung: Das System fordert Benutzer mit einem zufällig generierten Zahlenraster zur Eingabe auf und überprüft ein geheimes, nur dem Benutzer bekanntes Muster. Da sich die Zahlen bei jeder Anmeldung ändern und nur das Muster relevant ist, sind Bildschirmaufnahmen oder Tastatureingaben nutzlos, was Phishing- und Replay-Angriffe extrem erschwert.
- FIDO2-Sicherheitsschlüssel: Hardwarebasierte Authentifizierungsmethoden speichern private Schlüssel in sicherer Hardware und signieren Herausforderungen lokal, ohne den Schlüssel jemals dem Server oder Browser preiszugeben.
- Hardware-Token: Physische Geräte, die kryptografische Geheimnisse zur Authentifizierung erzeugen oder speichern und häufig den FIDO2- oder PKI-Standards entsprechen.
- Biometrische Authentifizierung: Es nutzt einzigartige Merkmale wie Fingerabdrücke oder Gesichtserkennung. Biometrische Daten verlassen niemals das Gerät und werden ausschließlich zum Entsperren des kryptografischen Schlüssels verwendet. Dies verhindert, dass Angreifer erfasste biometrische Informationen auf Phishing-Websites wiederverwenden.
Adaptive/risikobasierte MFA-Lösung: Eine konkrete Lösung
Risikobasierte Authentifizierungslösungen bewerten Kontextfaktoren in Echtzeit, um die Stärke der Authentifizierung zu bestimmen. Anstatt zu fragen: „Ist das Passwort korrekt?“, fragen sie: Wie sicher sind wir, dass es sich um den legitimen Benutzer handelt?
Zu den geprüften Kontextsignalen gehören:
- Nutzerverhalten (typische Anmeldezeiten, Standorte, Geräte)
- Gerät
- Geolokalisierung
- IP-Adresse
- Zeit
Adaptive MFA prüft also mehrere Konten von derselben IP-Adresse, die versuchen, sich zu ungewöhnlichen Zeiten anzumelden; wiederholte Fehlversuche mit demselben Passwort bei unterschiedlichen Benutzerrollen; erfolgreiche Anmeldungen aus neuen Ländern, gefolgt von sofortigem Zugriff auf atypische Daten.
Auf dieser Grundlage erkennt es potenzielle Sprühangriffe und stoppt sie.
Mehrschichtige Verteidigung: IAM und PAM arbeiten zusammen
Kein einzelnes Werkzeug kann das Sprühen stoppen. Wahre Widerstandsfähigkeit entsteht durch die Integration von Identitätskontrollen in eine kohärente, mehrschichtige Verteidigungsstrategie:
Wenn die Funktion Identitäts- und Zugriffsmanagement (IAM) und Privileged Access Management (PAM) Durch ihr Zusammenwirken schaffen sie einen mehrschichtigen Identitätssicherheits-Stack, der das sogenannte Password Spraying deutlich erschwert und im Erfolgsfall weitaus weniger Schaden anrichtet.
IAM Sie steht im Zentrum und definiert, wer Ihre Benutzer sind, worauf sie Zugriff haben sollen und setzt Richtlinien wie das Prinzip der minimalen Berechtigungen durch.
PAM bietet darüber hinaus eine zusätzliche Kontrollebene für Ihre risikoreichsten Konten, wie z. B. Domänenadministratoren oder Datenbankbesitzer, indem privilegierte Anmeldeinformationen sicher verwahrt, eine starke MFA für deren Verwendung vorgeschrieben und sensible Sitzungen aufgezeichnet oder überwacht werden.
Fazit: Identitätssicherheit ist der neue Perimeter.
Password-Spraying ist nicht aufgrund ausgeklügelter Zero-Day-Schwachstellen erfolgreich, sondern weil Unternehmen die Authentifizierung immer noch als reine Formalität und nicht als kontinuierlichen Identitätsprüfungsprozess betrachten. Der Angriff funktioniert, wenn Passwortrichtlinien theoretisch sind, die Multi-Faktor-Authentifizierung nur teilweise funktioniert und die Überwachung den Kontext außer Acht lässt.
Die Organisationen, die Sprühkampagnen standhalten, sind nicht diejenigen mit den teuersten Mitteln; es sind diejenigen, die die Identität als Grundlage des Vertrauens verstehen.
Sie setzen die Multi-Faktor-Authentifizierung überall durch, überwachen das Verhalten und entwickeln Systeme, bei denen der Diebstahl eines Passworts so ist, als würde man einen Schlüssel zu einem einzigen Raum in einem Wolkenkratzer stehlen: nützlich für diesen Raum, aber bei weitem nicht ausreichend, um das Gebäude einzunehmen.
Wenden Sie sich an den Sicherheitsexperten von miniOrange, um eine solide Strategie und Lösung zur Abwehr von Password-Spraying-Angriffen in Ihrem Unternehmen zu erhalten.
Häufig gestellte Fragen
Kann MFA Passwort-Spraying-Angriffe stoppen?
Ja, eine starke MFA-Sicherheitslösung kann unbefugten Zugriff auch dann blockieren, wenn Passwörter kompromittiert wurden, insbesondere bei Verwendung von phishingresistenten Methoden.
Warum birgt SSO Risiken bei Passwort-Spraying-Angriffen?
Bei einer SSO-Lösung wird der Zugriff zentralisiert. Wenn also ein Konto kompromittiert wird, können Angreifer Zugriff auf mehrere Systeme erlangen, was die Auswirkungen des Angriffs verstärkt.
Was ist der beste Schutz gegen Passwort-Spraying?
Die beste Verteidigung besteht aus einer Kombination aus einer leistungsstarken, adaptiven MFA-Lösung, passwortloser Authentifizierung und kontinuierlicher Überwachung.



Hinterlasse einen Kommentar