

Password Spraying und Credential Stuffing zählen zu den häufigsten passwortbasierten Cyberangriffen, mit denen Benutzerkonten kompromittiert werden. Sicherheitsteams verwenden die Begriffe jedoch oft synonym, was problematisch ist, da sich die beiden Angriffe sehr unterschiedlich verhalten und unterschiedliche Abwehrmaßnahmen erfordern.
Beide Angriffe zielen auf dieselbe Schwachstelle ab (die Anmeldeseite). Beide können zur vollständigen Übernahme eines Kontos führen. Die Technik, die Angriffsgeschwindigkeit und die Quelle der verwendeten Passwörter unterscheiden sich jedoch.
Dieser Leitfaden erläutert die Funktionsweise der einzelnen Angriffe, die wichtigsten Unterschiede zwischen ihnen und beschreibt die praktischen Kontrollmaßnahmen von MFA bis hin zu adaptiven MFA-Lösungen, die beide Angriffe stoppen, bevor es zu einem Sicherheitsvorfall kommt.
Warum passwortbasierte Angriffe weiterhin erfolgreich sind
Die Zahlen sprechen für sich, wenn es darum geht, warum passwortbasierte Angriffe weiterhin so verbreitet sind.
- In frühen 2024, Microsoft gab bekannt, dass die russische, staatlich geförderte Gruppe Midnight Blizzard in die E-Mail-Systeme des Unternehmens eingedrungen war. mittels eines Password-Spraying-Angriffs auf ein älteres Testkonto ohne aktivierte Multi-Faktor-Authentifizierung.
- Bis Februar 2024 berichtete Microsoft, dass Die Midnight Blizzard-Gruppe hat das Volumen ihrer Passwort-Spray-Aktivitäten im Vergleich zum Januar verzehnfacht.und das alles, während die Versuche pro Konto bewusst begrenzt werden, um unentdeckt zu bleiben.
- Im Bereich des Credential Stuffing verzeichnete Akamai etwa 26 Milliarden Credential-Stuffing-Versuche pro Monat im Jahr 2024Die Volumina für 2025 liegen auf oder über diesem Niveau.
- Verizons Bericht über die Untersuchung von Datenschutzverletzungen im Jahr 2025 Die Forscher stellten fest, dass Angriffe auf Basis von Anmeldeinformationen, einschließlich Stuffing, mittlerweile mehr als ein Fünftel aller bestätigten Sicherheitsverletzungen ausmachen und damit Phishing als häufigsten Angriffsvektor übertreffen.
Diese Zahlen erklären, warum passwortbasierte Angriffe trotz jahrelanger Investitionen in die Sicherheit anderer Systeme nach wie vor der häufigste Weg in Unternehmenssysteme sind.
Milliarden von Zugangsdaten sind bereits aufgrund früherer Datenpannen im Umlauf, und die weitverbreitete Wiederverwendung von Passwörtern bedeutet, dass eine Sicherheitslücke auf einer unabhängigen Website Angreifern einen funktionierenden Schlüssel zu einer völlig anderen Organisation liefern kann.
Den Rest erledigen automatisierte Tools, die es Bots ermöglichen, Tausende von Anmeldeversuchen pro Minute zu unternehmen und so den Anstieg von Kontoübernahmen (Account Takeover, ATO) als primäres Angriffsergebnis zu befeuern.
Angreifer bevorzugen diese Methoden gegenüber komplexeren Exploits, einfach weil sie kostengünstig und skalierbar sind und keine tiefgreifenden technischen Kenntnisse erfordern.
Was ist ein Password-Spraying-Angriff?
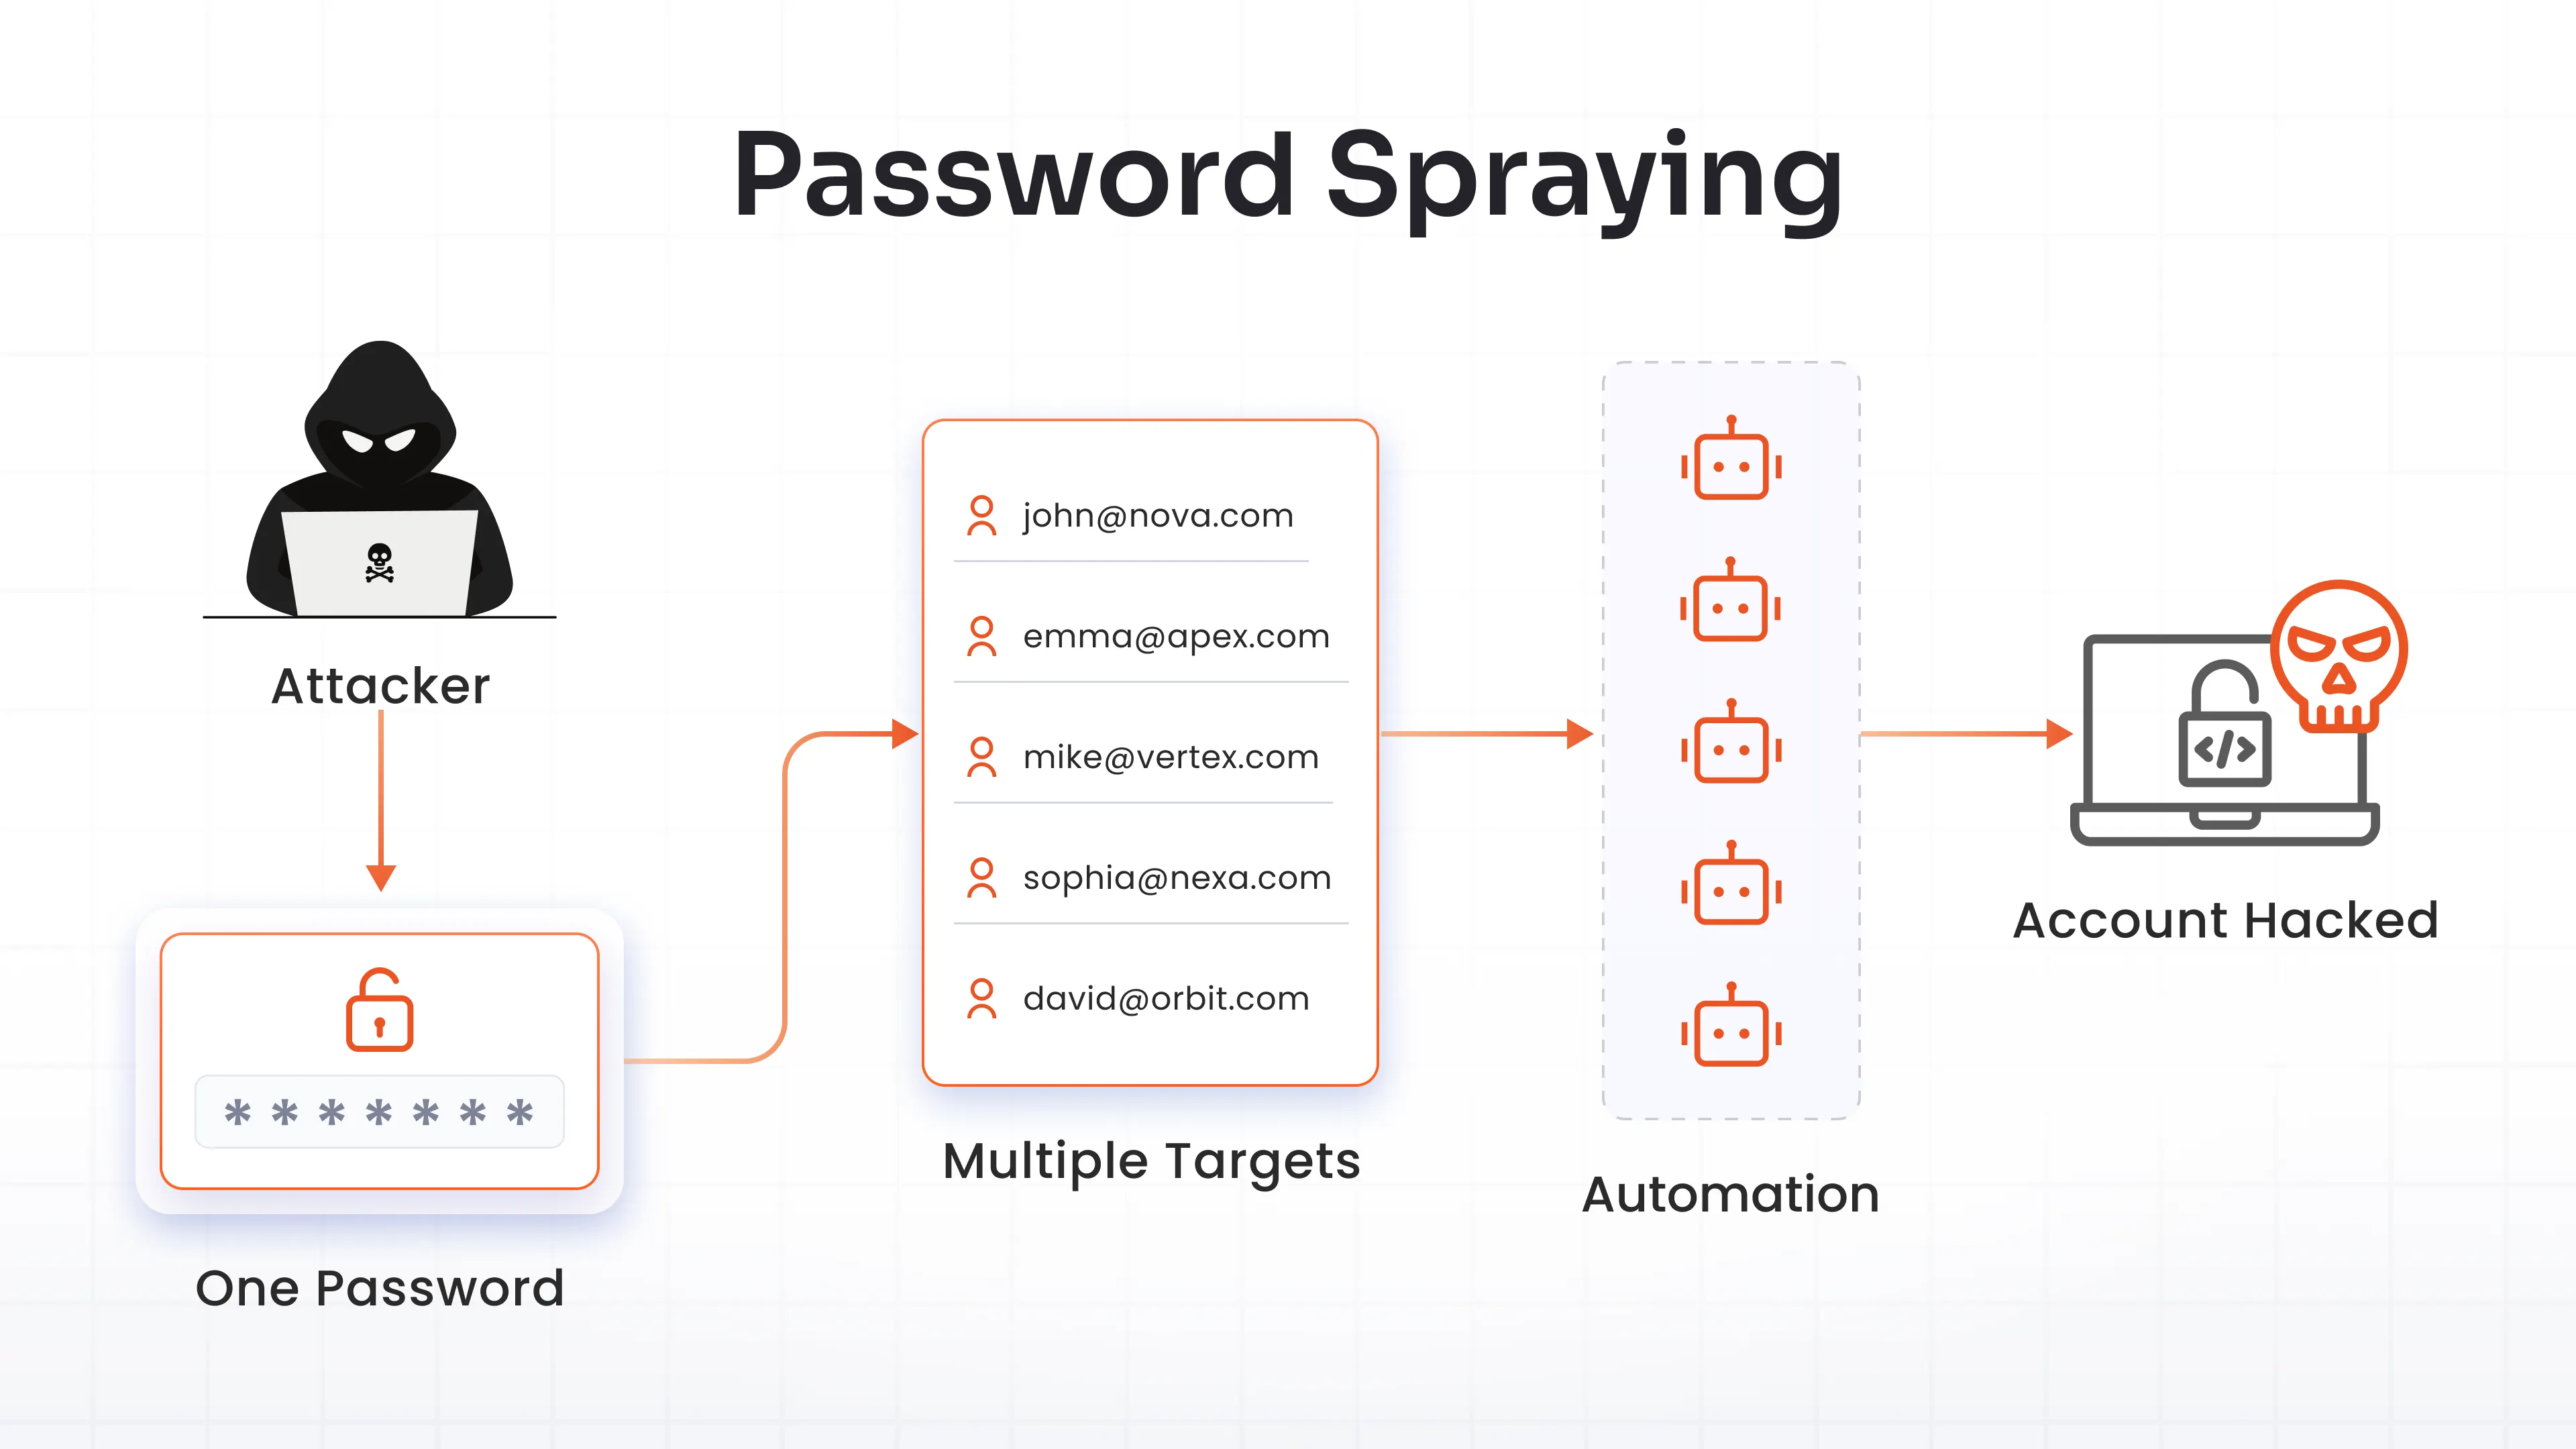
Bei einem Password-Spraying-Angriff wird ein häufig erratenes Passwort, wie z. B. „Password123“ oder „Welcome1“, verwendet, um sich damit in viele verschiedene Benutzerkonten einzuloggen, anstatt wiederholt mehrere Passwörter für ein einzelnes Konto zu erraten.
Angreifer nutzen diese Vorgehensweise, da die meisten Organisationen Konten nach einer bestimmten Anzahl fehlgeschlagener Anmeldeversuche sperren. Traditionelle Brute-Force-Angriffe, bei denen ein Konto mit unzähligen Versuchen überrannt wird, führen schnell zu diesen Sperrungen.
Beim Password-Spraying kehrt sich das Verhältnis um: Ein Passwort für viele Konten. Um nicht aufzufallen, sollten Passwörter auf vorhersehbarem menschlichem Verhalten basieren: saisonale Begriffe, Firmennamen, Standardpasswörter von Anbietern oder Einträge aus gängigen Passwortlisten.
Wie funktioniert Password Spraying?
So sieht der Angriff typischerweise von Anfang bis Ende aus:
1. Ziel auskundschaften : Angreifer recherchieren die Domain und die E-Mail-Namenskonventionen der Organisation mithilfe öffentlicher Quellen wie LinkedIn oder anhand bereits vorhandener Daten aus Sicherheitsvorfällen.
2. Erstellen einer Benutzernamenliste : Sie stellen anhand dieses Musters Hunderte oder Tausende von wahrscheinlichen oder bestätigten Benutzernamen zusammen.
3. Wählen Sie eine Handvoll Passwörter : Anstatt wahllos Passwörter zu erraten, wählen sie eine kurze Liste von Passwörtern mit hoher Wahrscheinlichkeit – denken Sie an saisonale Begriffe oder gängige Standardpasswörter.
4. Automatisierte Anmeldeversuche durchführen : Bots versuchen, das gewählte Passwort mit jedem Benutzernamen auf der Liste zu vereinen.
5. Langsamer vorgehen : Die Versuche werden zeitlich versetzt durchgeführt, manchmal im Abstand von Minuten oder Stunden, damit kein einzelnes Konto eine Sperrung auslöst.
6. Treffer markieren : Jeder erfolgreiche Login wird zur Nachverfolgung vermerkt.
7. Weiter ins Netzwerk vordringen : Sobald die Angreifer im Netzwerk sind, erkunden sie es, erweitern ihre Berechtigungen oder wenden sich wertvolleren Zielen zu.
Die zeitliche Abstimmung in den Schritten 4 und 5 ist der entscheidende Punkt, da kein einzelnes Konto einen plötzlichen Anstieg fehlgeschlagener Anmeldeversuche aufweist. Der Angriff bleibt im normalen Anmeldeverkehr verborgen, es sei denn, ein Unternehmen überwacht die Authentifizierungsmuster seiner gesamten Benutzerbasis und nicht nur einzelner Konten.
Was ist Credential Stuffing?
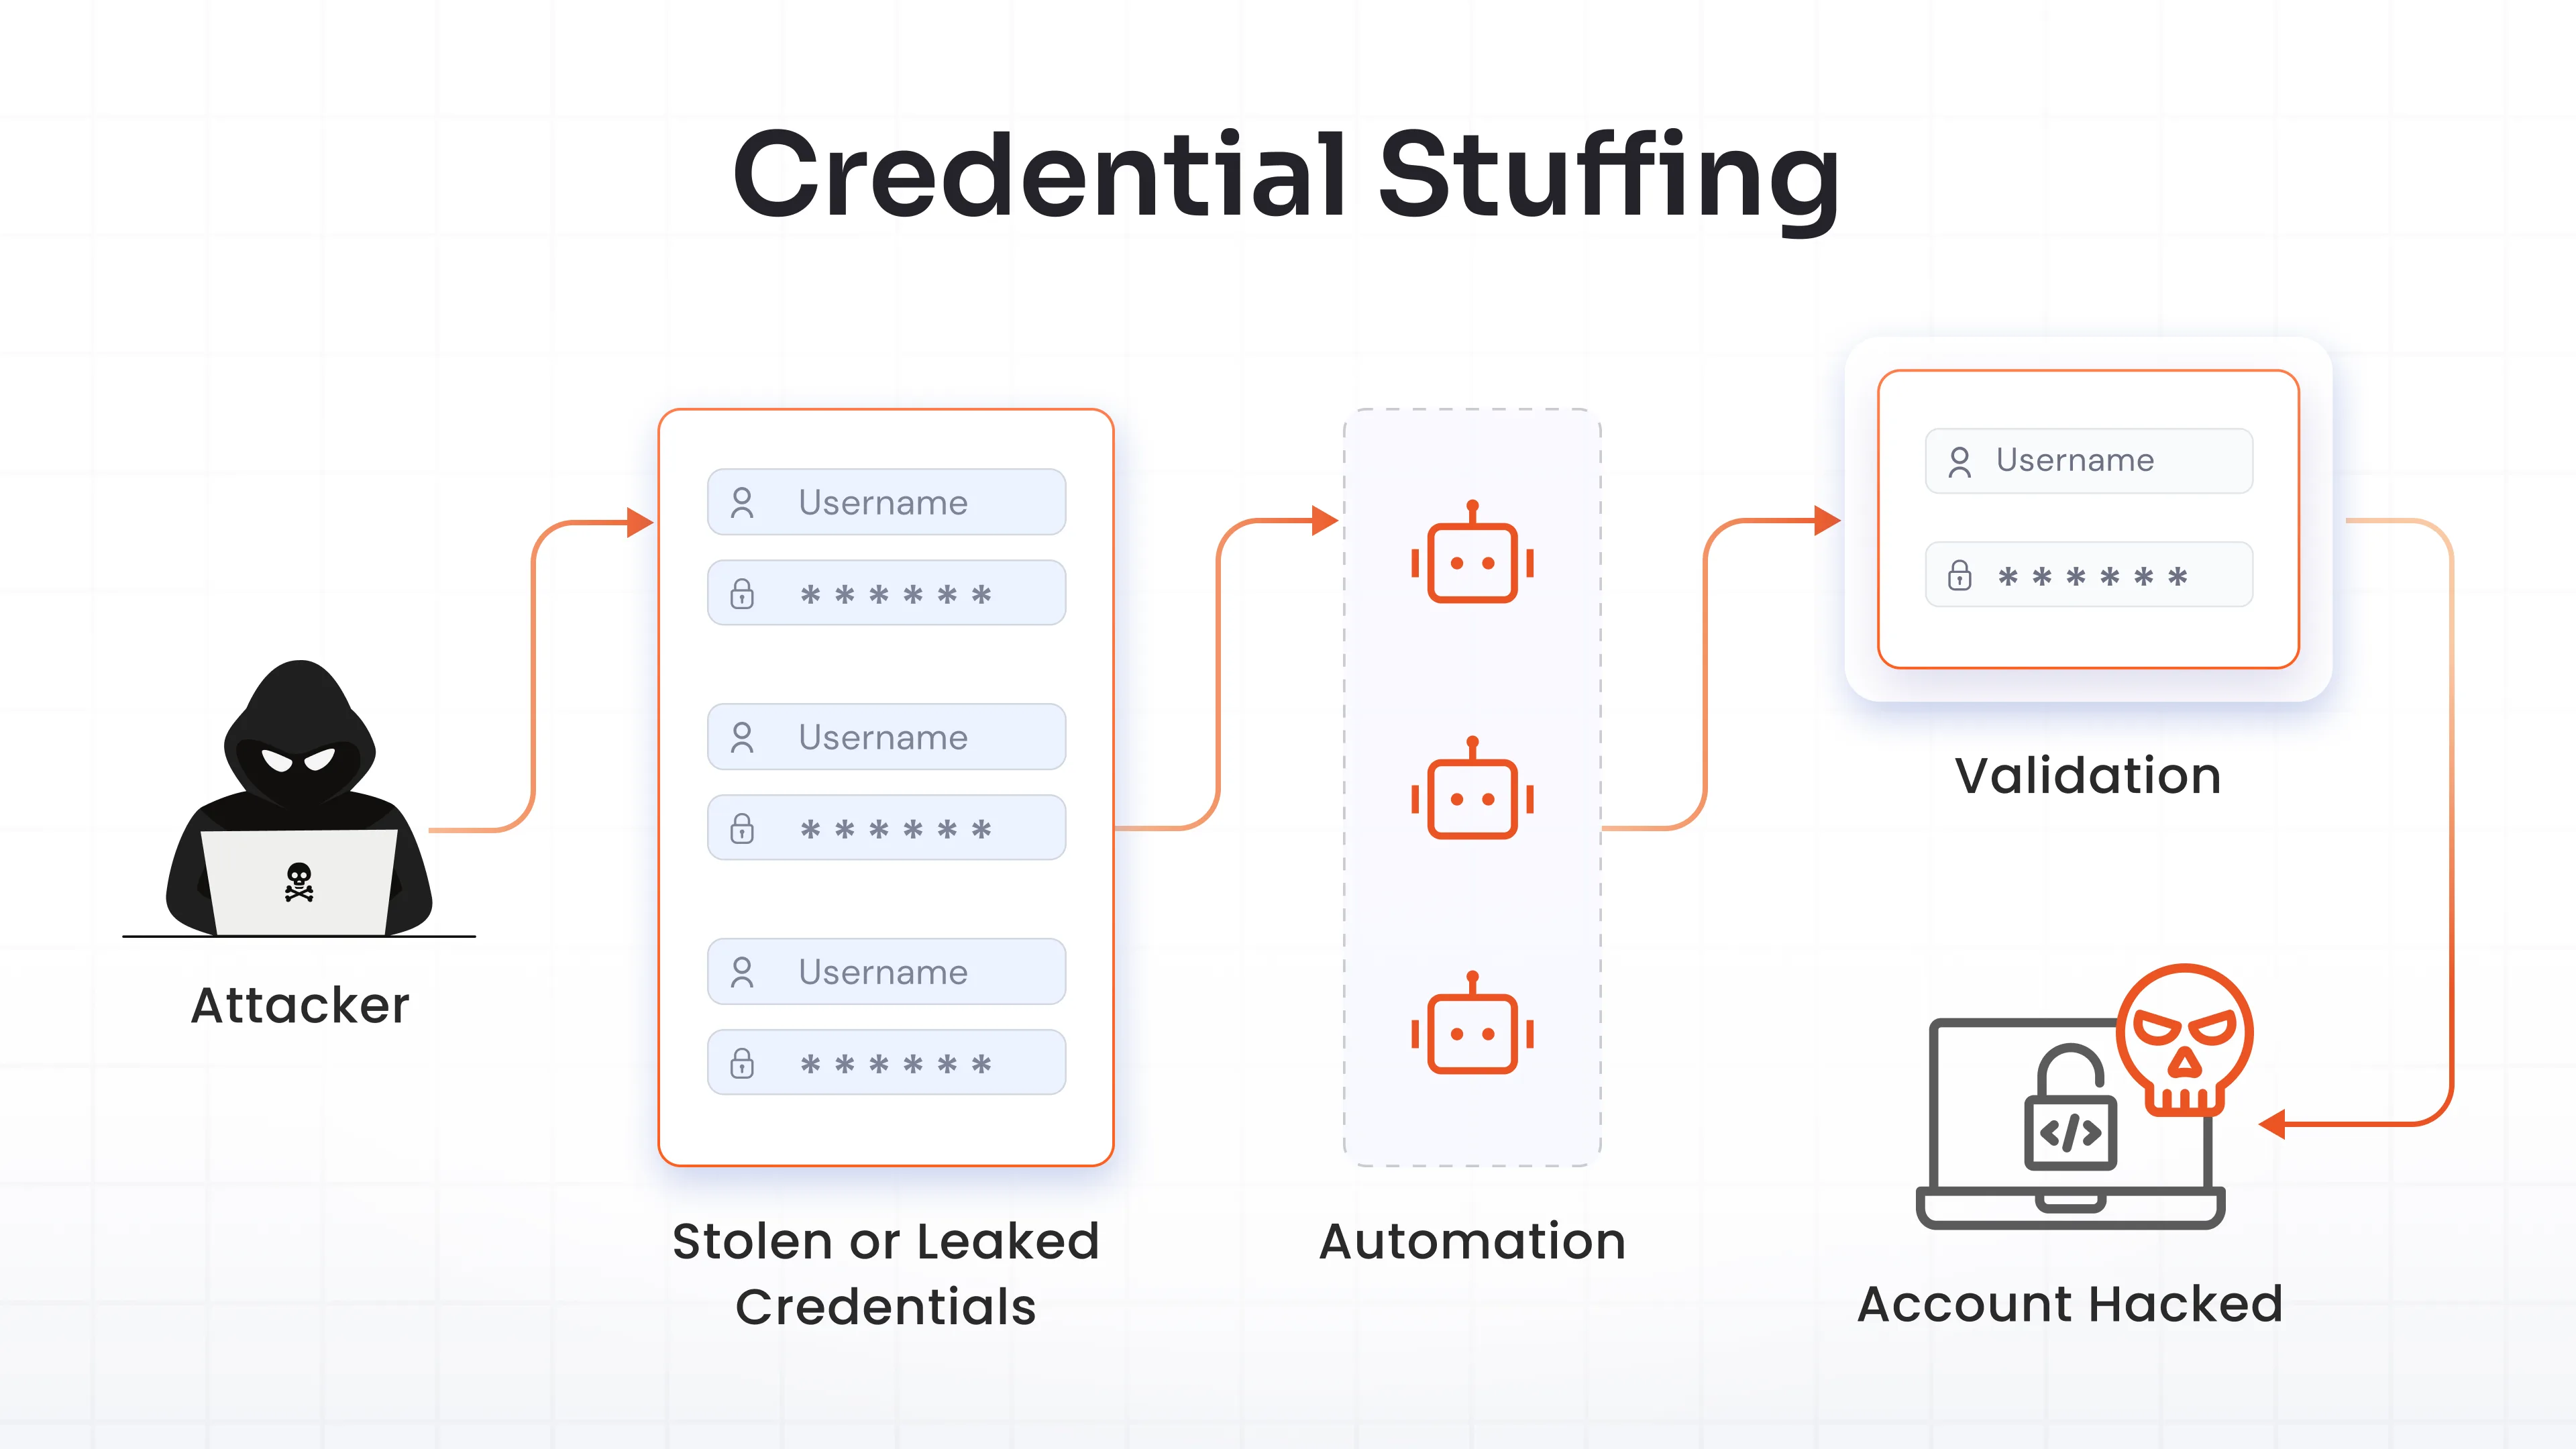
Beim Credential Stuffing werden Listen bereits gestohlener Benutzernamen-Passwort-Paare verwendet, die typischerweise aus früheren Datenlecks stammen. Die Täter versuchen, sich auf anderen Websites und Anwendungen anzumelden, in der Annahme, dass die Nutzer dieselben Anmeldedaten bereits anderweitig verwendet haben.
Anders als beim Password Spraying, das auf dem Erraten schwacher Passwörter beruht, verwendet Credential Stuffing ausschließlich bekannte, funktionierende Zugangsdaten. Diese Datensätze, die mitunter Millionen von Passwortpaaren umfassen, werden auf Darknet-Marktplätzen gehandelt und geteilt.
Die ausgenutzte Schwachstelle ist simpel: die Wiederverwendung von Passwörtern. Wenn die E-Mail-Adresse und das Passwort eines Nutzers bei einem Datenleck in die Hände fallen, funktionieren diese Daten oft auch bei einer ganz anderen Bank, einem anderen Einzelhändler oder einem anderen Unternehmensportal.
Da die Anzahl der Datenlecks stetig steigt und Automatisierungstools immer günstiger werden, lässt sich Credential Stuffing immer einfacher in großem Umfang durchführen. Jedes neue groß angelegte Datenleck bereitet effektiv die nächste Welle von Stuffing-Kampagnen vor.
Wie funktioniert Credential Stuffing?
1. Erlangung von durchgesickerten Zugangsdaten : Angreifer erlangen Benutzername-Passwort-Paare durch Datenlecks, entweder direkt oder über Dritte.
2. Kauf von Anmeldeinformationen : Große Listen werden auf Darknet-Marktplätzen gehandelt, wobei die Preise manchmal nach Branche oder Region gestaffelt sind.
3. Überprüfung der Anmeldeinformationen : Kleinere Testreihen bestätigen, welche Anmeldeinformationen noch aktiv sind.
4. Automatisierte Anmeldeversuche : Bots testen validierte Paare auf der Anmeldeseite des Ziels, oft verteilt auf viele IP-Adressen.
5. Erfolgreiche Kontoübernahme : Übereinstimmende Anmeldeinformationen ermöglichen direkten Zugriff, kein Rätselraten erforderlich.
6. Betrügerische Aktivitäten : Angreifer erbeuten Gelder, stehlen Daten oder nutzen das Konto, um weitere Angriffe zu starten.
7. Weiterverkauf von Zugangsdaten : Bestätigte, gültige Zugangsdaten werden zu einem Aufpreis weiterverkauft.
Die Automatisierung macht dies skalierbar. Millionen von Anmeldeinformationspaaren können innerhalb kurzer Zeit gegen ein Ziel getestet werden, und da jeder Versuch ein technisch "korrektes" Passwort für dieses Paar verwendet, umgehen viele grundlegende Ratenbegrenzungs- oder Sperrmechanismen.
Password Spraying vs. Credential Stuffing: Die wichtigsten Unterschiede verstehen
Beide Angriffe basieren auf Passwörtern und zielen auf die Übernahme von Konten ab. Die Vorgehensweise unterscheidet sich jedoch so stark, dass unterschiedliche Erkennungs- und Präventionsstrategien erforderlich sind. Hier ein direkter Vergleich:
| Faktoren | Passwort sprühen | Ausfüllen von Anmeldeinformationen |
|---|---|---|
| Passwortauswahl | Erraten Sie eine kleine Auswahl häufig verwendeter, vorhersehbarer Passwörter. | Verwendet bekannte Anmeldeinformationen, deren Funktion bereits andernorts bestätigt wurde. |
| Angriffsziel | Viele Konten, ein Passwort | Viele Konten, viele spezifische, zusammengehörige Anmeldeinformationspaare |
| Anmeldeversuchsmuster | Langsam und bewusst weit auseinander | Schnell und hochvolumig |
| Quelle der Anmeldeinformationen | Generische, erratene Passwörter ohne Bezug zur Sicherheitslücke des Ziels | Zugangsdaten, die bei realen, früheren Sicherheitsvorfällen gestohlen wurden und oft in keinem Zusammenhang mit dem Ziel stehen |
| Wahrscheinlichkeit von Aussperrungen | Entwickelt, um Kontosperrungen zu vermeiden, indem die Versuche pro Konto begrenzt werden. | Kann zu Volume-Sperren führen, verteilte IPs helfen jedoch, dies zu umgehen. |
| Hauptziel | Finden Sie jedes Konto mit einem schwachen, leicht zu erratenden Passwort | Finden Sie alle Konten, bei denen ein Benutzer ein kompromittiertes Passwort wiederverwendet hat. |
Beide Angriffe zielen letztendlich darauf ab, Benutzerkonten zu kompromittieren. Spraying nutzt schwache Passwörter aus, Stuffing die Wiederverwendung von Passwörtern. Die Kenntnis der jeweiligen Technik hilft Sicherheitsteams, die passenden Erkennungslogiken und Abwehrmaßnahmen anzuwenden.
Warum wählen Angreifer Password Spraying oder Credential Stuffing?
Die Wahl der Methode hängt meist davon ab, welche Informationen ein Angreifer bereits besitzt. Passwort-Spraying ist die Ausweichmethode, wenn keine spezifischen Daten zum Ziel vorliegen. Benutzernamen lassen sich jedoch erraten oder auslesen, und diese Methode ist besonders effektiv gegen Organisationen mit schwachen Passwortrichtlinien oder unzureichender Kontenüberwachung.
Credential Stuffing kommt zum Einsatz, wenn Angreifer über große Mengen gestohlener Zugangsdaten verfügen und Plattformen ins Visier nehmen: Verbraucher-Apps, E-Commerce-Websites und SaaS-Produkte, bei denen die Wiederverwendung von Passwörtern wahrscheinlich ist.
Drei Faktoren beeinflussen in der Regel die Entscheidung:
- Wie strukturiert und erratbar die Benutzernamen des Ziels sind
- Wie viele Daten über Datenschutzverletzungen sind bereits für die Nutzerbasis des Ziels verfügbar?
- Wie schnell der Angreifer Ergebnisse erzielen will
Credential Stuffing ist schneller, weil es den Schritt des Ratens komplett überspringt, während Spraying langsamer ist, aber dennoch bei Organisationen erfolgreich sein kann, die noch nie gehackt wurden, indem es einfach schwache Passwortgewohnheiten ausnutzt.
Häufige Anzeichen dafür, dass Ihre Organisation angegriffen wird
Früherkennung ist entscheidend! Das Zeitfenster zwischen dem ersten Zugriff und dem tatsächlichen Schaden (Datenexfiltration, Betrug, laterale Ausbreitung) kann kurz sein. Durch das frühzeitige Erkennen dieser Anzeichen können Unternehmen Konten sperren und Vorfälle eindämmen, bevor sie eskalieren.
Hier sind die Anzeichen, auf die Sie achten sollten:
- Mehrere fehlgeschlagene Anmeldeversuche verteilten sich auf viele Konten, anstatt sich auf ein einziges zu konzentrieren.
- Anmeldeversuche von ungewöhnlichen oder geografisch inkonsistenten Standorten
- Plötzliche Spitzen im Authentifizierungsverkehr, insbesondere außerhalb der Geschäftszeiten
- Anmeldeversuche, die mit bekannten Listen kompromittierter Anmeldeinformationen übereinstimmen
- Ein Anstieg der Kontosperrungen innerhalb eines kurzen Zeitraums
- Ungewöhnliches Authentifizierungsverhalten, wie z. B. Anmeldungen von neuen Geräten, gefolgt von ungewöhnlicher Aktivität
Geschäftsrisiken durch Password Spraying und Credential Stuffing
Ein einzelner erfolgreicher Password-Spraying- oder Credential-Stuffing-Angriff bleibt selten auf ein einzelnes Konto beschränkt.
Sobald ein Angreifer Zugriff erlangt hat, wächst der Schaden rasant. Es beginnt mit der Übernahme von Konten und eskaliert häufig zu Datenlecks, die Kunden- oder Unternehmensinformationen offenlegen. Darauf folgen Finanzbetrug durch unautorisierte Transaktionen und die Ausweitung von Benutzerrechten, wodurch aus einem einfachen Login der Zugriff auf sensible Systeme wird.
Die Folgekosten sind erheblich. Unternehmen riskieren Verstöße gegen Compliance-Vorgaben wie DSGVO, HIPAA oder PCI-DSS, wenn eine Kontoübernahme zu unberechtigtem Datenzugriff führt. Hinzu kommt der Reputationsschaden, der auf einen öffentlich bekannt gewordenen Datenverstoß folgt: Verlorenes Kundenvertrauen lässt sich nur schwer wiederherstellen.
Hinzu kommen die betrieblichen Auswirkungen: Geschäftsunterbrechungen durch Notfall-Lockdowns und erzwungene Passwort-Resets sowie die direkten Kosten für die Reaktion auf den Vorfall, wie Untersuchung, forensische Analysen und Behebung der Schäden.
Für regulierte Branchen wie das Gesundheitswesen, den Finanzdienstleistungssektor und den öffentlichen Sektor werden diese Kosten durch die vorgeschriebenen Fristen für die Meldung von Datenschutzverletzungen und mögliche behördliche Strafen noch verstärkt. Das bedeutet, dass die finanziellen und reputationsbezogenen Folgen eines einzelnen kompromittierten Kontos weit über die IT hinausreichen können.
Wie man Password-Spraying- und Credential-Stuffing-Angriffe verhindert
Schützen Sie sich vor automatisierten Anmeldeangriffen, indem Sie Multi-Faktor-Authentifizierung mit strengen Zugriffskontrollen und Echtzeit-Verhaltensüberwachung kombinieren. Durch die Beseitigung von Schwachstellen bei der Ein-Faktor-Authentifizierung und die Blockierung von Brute-Force-Angriffen reduzieren Sie das Risiko unbefugter Kontoübernahmen erheblich. Sehen wir uns die weiteren Präventivmaßnahmen an:
- Setzen Sie sichere Kennwortrichtlinien durchLängere und komplexere Passwörter verringern die Anzahl der erratbaren Passwörter, die anfällig für Spraying-Angriffe sind.
- Passwortwiederverwendung unterbindenEinzigartige Passwörter pro Dienst untergraben direkt das Credential Stuffing.
- Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA)Selbst ein erratenes oder gestohlenes Passwort reicht ohne einen zweiten verifizierten Faktor nicht für die Anmeldung aus. Daher ist die Multi-Faktor-Authentifizierung (MFA) eine der wirksamsten Kontrollmechanismen gegen beide Arten von Angriffen.
- Nutzen Sie nach Möglichkeit die passwortlose Authentifizierung.: Beseitigt die Angriffsfläche für Passwörter vollständig.
- Adaptive Authentifizierung verwenden: Passt die Anforderungen kontextbezogen (Standort, Gerät, Verhalten) an, um Anomalien zu erkennen, die eine statische Richtlinie übersehen würde.
- Implementieren Sie die risikobasierte Authentifizierung (RBA).: Bewertet jeden Login hinsichtlich des Risikos und wendet die zusätzliche Verifizierung nur bei Bedarf an.
- CAPTCHA- und Bot-Schutz implementieren: Verlangsamt oder blockiert die programmierten Angriffsversuche, auf denen beide Angriffe beruhen.
- Ratenbegrenzung konfigurieren: Beschränkt die Versuche pro IP-Adresse oder Zeitfenster und stört so die Automatisierung großer Datenmengen.
- Aktivieren Sie intelligente Kontosperrungsrichtlinien: Ausgerichtet darauf, Muster in der gesamten Nutzerbasis zu erkennen, nicht nur pro Konto, um Spraying aufzudecken.
- Überwachung auf kompromittierte ZugangsdatenDer Abgleich von Zugangsdaten mit Datenbanken über Sicherheitslücken deckt das Risiko von Stuffing auf, bevor es ausgenutzt werden kann.
- Das Anmeldeverhalten wird kontinuierlich überwacht.Die Echtzeitanalyse erkennt sowohl langsames Sprühen als auch übermäßiges Befüllen.
- Schulen Sie die Mitarbeiter in Sachen Zugangsdatensicherheit.: Schwache Passwörter und die Wiederverwendung von Passwörtern direkt an der Quelle reduzieren.
Entwicklung einer modernen Identitätssicherheitsstrategie gegen passwortbasierte Angriffe
Sich allein auf Passwörter zu verlassen, reicht nicht mehr aus. Eine moderne Identitätssicherheitsstrategie kombiniert mehrere Kontrollmechanismen, sodass ein kompromittiertes Passwort allein niemals ausreicht, um Zugriff zu gewähren.
- Identitäts- und Zugriffsmanagement (IAM) bietet die Grundlage, die Authentifizierung und den Zugriff zentralisiert
- Die Multi-Faktor-Authentifizierung stellt sicher, dass ein gültiges Passwort allein nicht ausreicht.
- Lösung für passwortlose Authentifizierung Entfernt die Angriffsfläche für Passwörter bei unterstützten Anwendungen
- Single Sign-On (SSO)-Lösung reduziert die Anzahl der von Benutzern verwalteten Anmeldeinformationen und verringert so die Wiederverwendung.
- Risikobasierte und kontinuierliche Authentifizierung ergänzen die fortlaufende Überprüfung anhand des Kontexts und des Sitzungsverhaltens, anstatt sich auf eine einmalige Anmeldung zu verlassen.
- Privileged Access Management (PAM)-Software Schützt sensible Systeme auch dann, wenn ein Standardkonto kompromittiert wird.
- Die Erkennung von Identitätsbedrohungen verbindet all diese Aspekte, indem sie die Authentifizierungsaktivitäten auf Spraying- und Stuffing-Muster überwacht, während diese auftreten.
Zusammen spiegeln diese Kontrollmechanismen ein Kernprinzip moderner Identitätssicherheit wider: Passwörter sind notwendig, aber allein nicht ausreichend, und jede Anmeldung sollte im Kontext und nicht nur anhand der Anmeldeinformationen überprüft werden.
Wie miniOrange dabei hilft, Password Spraying und Credential Stuffing zu verhindern
miniOrange unterstützt Sicherheitsteams bei der Verbesserung der Authentifizierung, ohne die Benutzerfreundlichkeit zu beeinträchtigen. MFA und Adaptive MFA blockieren den Zugriff mit gestohlenen Passwörtern und passen sich gleichzeitig an Risikosignale in Echtzeit an.
Passwortlose Authentifizierung und SSO reduzieren die Angriffsfläche und die Ausbreitung passwortbezogener Systeme, und risikobasierte Authentifizierung löst nur bei Bedarf eine zusätzliche Überprüfung aus.
Zentralisierte Richtlinien und Echtzeitüberwachung ermöglichen den Teams die vollständige Transparenz von Spraying- und Stuffing-Angriffen – alles von einem einzigen Ort aus. IAM Plattform für Cloud- und On-Premises-Anwendungen.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen Brute-Force-Angriffen und Passwort-Spraying?
Beim Brute-Force-Angriff werden zahlreiche Passwörter für ein einzelnes Konto getestet, was häufig schnell zu Kontosperrungen führt. Password Spraying kehrt diesen Vorgang um: Hierbei wird ein einziges Passwort für viele Konten getestet, um die Sperrschwellen nicht zu überschreiten.
Warum ist Password Spraying so schwer zu erkennen?
Die über einen längeren Zeitraum verteilten, geringen Versuchsvolumina pro Konto bedeuten, dass kein einzelnes Konto einen deutlichen Anstieg aufweist – die Erkennung erfordert die Überwachung von Mustern in der gesamten Benutzerbasis.
Was ist der beste Schutz gegen Credential Stuffing?
Multi-Faktor-Authentifizierung, da sie den Zugriff selbst dann blockiert, wenn ein Angreifer über einen gültigen, übereinstimmenden Benutzernamen und ein Passwort verfügt.
Welcher Angriff ist gefährlicher, Credential Stuffing oder Password Spraying?
Beide Methoden bergen ein hohes Risiko, doch Credential Stuffing hat im großen Stil oft eine höhere Erfolgsquote, da es auf bestätigten, funktionierenden Anmeldeinformationen basiert und nicht auf Vermutungen.
Kann die Multi-Faktor-Authentifizierung (MFA) Password-Spraying- und Credential-Stuffing-Angriffe verhindern?
Ja, MFA erfordert einen zweiten Verifizierungsfaktor neben dem Passwort, daher reicht ein erratenes oder gestohlenes Passwort allein nicht für die Authentifizierung aus.
Was soll ich tun, wenn meine Zugangsdaten bei einem Datenleck offengelegt wurden?
Ändern Sie das kompromittierte Passwort umgehend, aktualisieren Sie es überall dort, wo es wiederverwendet wurde, aktivieren Sie die Multi-Faktor-Authentifizierung und überwachen Sie das Konto in den folgenden Tagen auf ungewöhnliche Aktivitäten.



Hinterlasse einen Kommentar