

Im Cybersicherheitsumfeld, das von Phishing, Anmeldedatendiebstahl und Brute-Force-Angriffen dominiert wird, können Unternehmen den Zugriff nicht mehr allein mit Passwörtern sichern. Multi-Faktor-Authentifizierung (MFA) und passwortlose Authentifizierung haben sich zu den beliebtesten Methoden zur Reduzierung dieser Risiken entwickelt. Doch was ist für Ihr Unternehmen besser: benutzerfreundlicher oder sicherer?
Angesichts einer sich rasant entwickelnden Bedrohungslandschaft benötigen Unternehmen einen Authentifizierungsansatz, der robusten Schutz mit einem nahtlosen Benutzererlebnis verbindet. miniOrange bietet maßgeschneiderte MFA- und passwortlose Authentifizierungslösungen, die Unternehmen jeder Größe schützen, ohne Kompromisse bei Komfort und Compliance einzugehen. Das wachsende Interesse an MFA im Vergleich zur passwortlosen Authentifizierung zeigt, dass Sicherheit und Benutzerfreundlichkeit bei strategischer Umsetzung vereinbar sind.
Was ist passwortlose Authentifizierung?
Moderne Technologien zur Identitätsprüfung, die als passwortlose Authentifizierung bekannt sind , erfordern keine Passworteingabe. Stattdessen authentifizieren sich Nutzer mittels Biometrie, gerätebasierter Anmeldeinformationen oder Einmal-Login-Links. All diese Verfahren bieten eine sicherere und intuitivere Anmeldemethode.
Durch den Verzicht auf Passwörter reduziert die passwortlose Authentifizierung das Risiko von Phishing, Credential Stuffing und menschlichen Fehlern erheblich. Die Kombination aus Einfachheit und Sicherheit ist der Grund, warum sich die Debatte zwischen passwortloser und MFA oft auf die Vorteile für die Benutzerfreundlichkeit konzentriert. Immer mehr Unternehmen setzen passwortlose Methoden als Teil ihrer langfristigen Authentifizierungsstrategie ein.
Tipp: Nutzen Sie die passwortlose Multi-Faktor-Authentifizierung für einen reibungslosen Benutzerzugriff.
Arten der passwortlosen Authentifizierung
- Biometrische Authentifizierung (Gesicht, Fingerabdruck): Benutzer authentifizieren sich per Gesichtserkennung oder Fingerabdruckscan.
- Magische Links: Zur Anmeldung wird ein einmaliger, zeitabhängiger Link an die E-Mail-Adresse oder das Mobilgerät des Benutzers gesendet.
- Mitteilungen: Der Benutzer erhält auf einem vertrauenswürdigen Gerät eine Benachrichtigung, um den Anmeldeversuch zu genehmigen oder abzulehnen.
- WebAuthn-Schlüssel: Ein auf öffentlichen Schlüsseln basierendes Protokoll, das Hardware-Authentifikatoren oder vertrauenswürdige Plattformmodule verwendet.
Diese Methoden machen die passwortlose Authentifizierung zu einem führenden Kandidaten in der Diskussion zwischen passwortloser Authentifizierung und MFA, insbesondere für kundenorientierte Anwendungen.
Was ist Multi-Faktor-Authentifizierung (MFA)?
Die Multi-Faktor-Authentifizierung (MFA) ist ein Sicherheitsmechanismus, der von Nutzern die Vorlage von mindestens zwei unabhängigen Anmeldeinformationen zur Identitätsprüfung verlangt. Diese Faktoren umfassen typischerweise etwas, das man weiß (ein Passwort), etwas, das man besitzt (ein Gerät), oder etwas, das man ist (biometrische Merkmale).
Durch die Kombination mehrerer Komponenten, die für Angreifer nur schwer gleichzeitig kompromittiert werden können, bietet MFA eine wichtige zusätzliche Schutzebene gegen unbefugten Zugriff.
Arten von MFA
Die Multi-Faktor-Authentifizierung kann auf verschiedene Weise implementiert werden, um die Kontosicherheit zu erhöhen:
Die Multi-Faktor-Authentifizierung lässt sich auf verschiedene Arten implementieren, die jeweils die Kontosicherheit erhöhen. Bei der SMS-/E-Mail-Einmalpasswort-Authentifizierung (OTP) wird ein temporärer Passcode an die registrierte Telefonnummer oder E-Mail-Adresse des Nutzers gesendet. Authentifizierungs-Apps generieren zeitbasierte Codes, die Nutzer beim Anmelden eingeben, um die Sicherheit zusätzlich zu erhöhen. Hardware-Tokens wie Sicherheitsschlüssel oder Smartcards stellen einen physischen Faktor dar, der für den Zugriff erforderlich ist. Weitere Informationen zu den verschiedenen Arten der Multi-Faktor-Authentifizierung finden Sie bei miniOrange.
1. SMS-/E-Mail-OTP: Ein einmaliger Passcode, der per SMS oder E-Mail versendet wird und in der Regel nur für kurze Zeit gültig ist. Dies ist eine der einfachsten Methoden zur Multi-Faktor-Authentifizierung (MFA), da sie bestehende Kommunikationskanäle nutzt. Trotz ihrer Einfachheit ist sie jedoch anfällig für SIM-Swapping- und Phishing-Angriffe, wenn sie nicht mit zusätzlichen Sicherheitsvorkehrungen kombiniert wird.
2. Authentifizierungs-Apps: Anwendungen wie Google Authenticator oder Microsoft Authenticator generieren zeitbasierte Einmalpasswörter (TOTP), die alle 30 Sekunden aktualisiert werden. Dies ist sicherer als SMS-basierte Codes, da der Prozess offline abläuft und somit vor Abfangen durch Telekommunikation geschützt ist.
3. Hardware-Token: Geräte wie RSA SecurID-Token generieren entweder in regelmäßigen Abständen einen neuen Sicherheitscode oder verbinden sich per USB/NFC zur sofortigen Authentifizierung. Sie bieten eine der sichersten Formen der Multi-Faktor-Authentifizierung (MFA), da sie physischen Besitz erfordern und extrem schwer zu klonen sind.
Für Organisationen, die MFA gegenüber der passwortlosen Authentifizierung abwägen, ist die breite Kompatibilität von MFA mit vorhandenen Systemen ein überzeugender Vorteil.
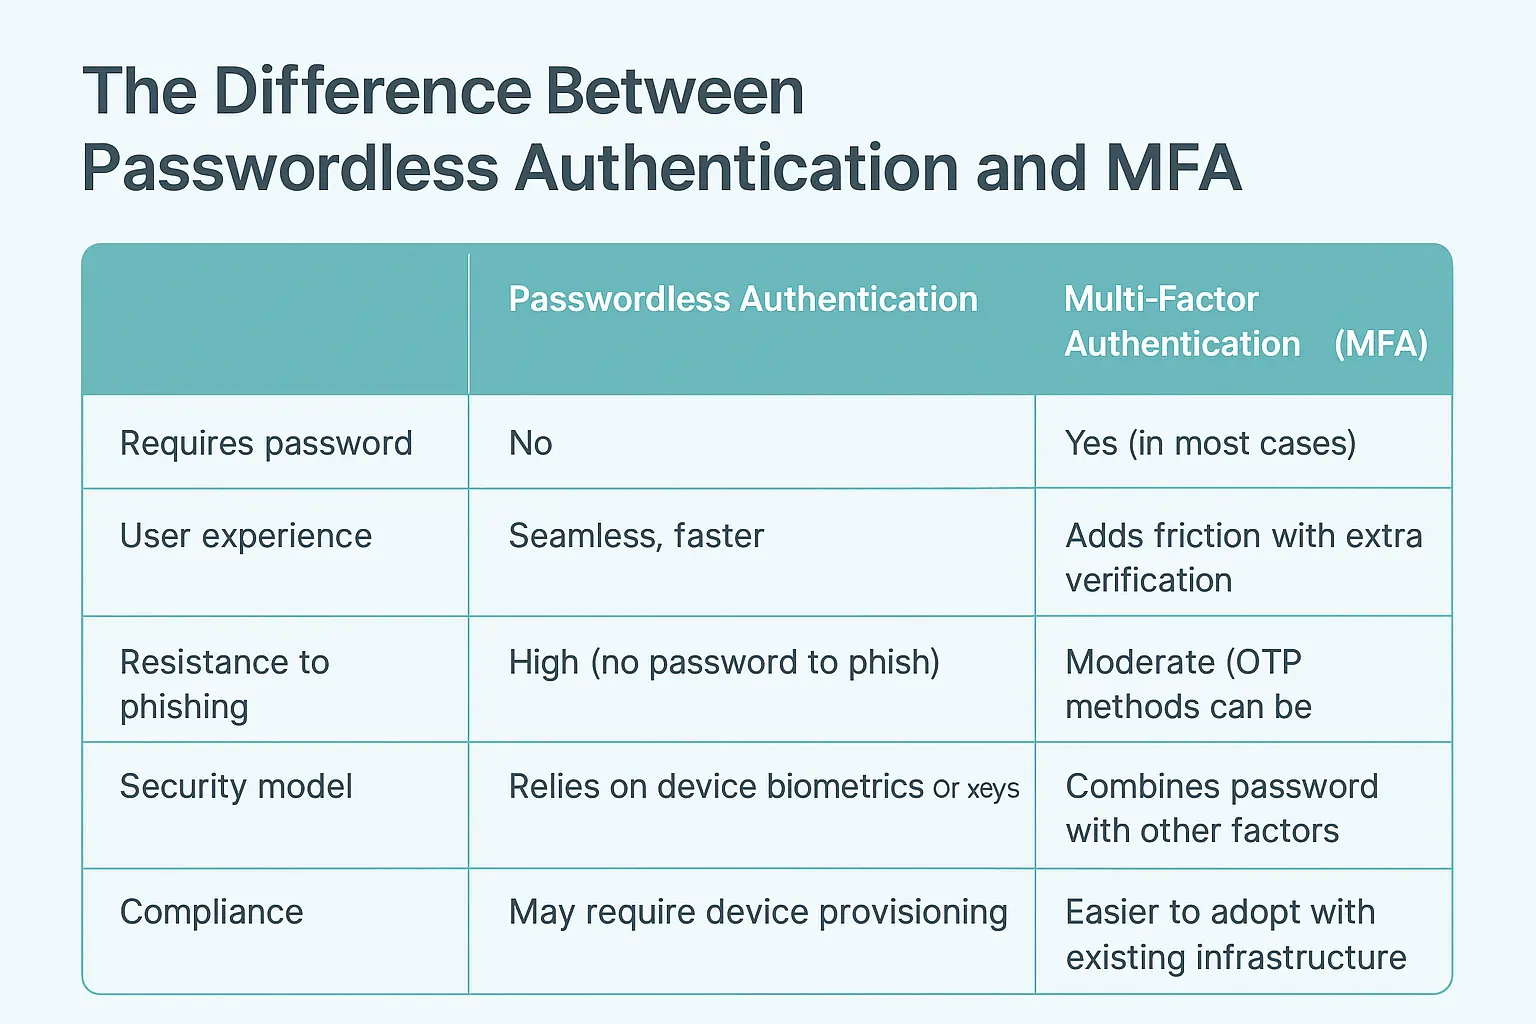
Der Hauptunterschied zwischen passwortloser Authentifizierung und MFA
Der wichtigste Unterschied zwischen passwortloser Authentifizierung und MFA liegt im Ansatz. Bei der passwortlosen Authentifizierung werden Passwörter vollständig entfernt und durch sichere, bequeme Alternativen ersetzt. MFA hingegen erweitert herkömmliche passwortbasierte Anmeldungen um zusätzliche Verifizierungsfaktoren.
In der Debatte zwischen passwortlosem und MFA konzentriert sich passwortloses Vorgehen auf die Eliminierung des schwächsten Glieds, des Passworts, während MFA darauf abzielt, es durch zusätzliche Ebenen zu verstärken. Beide Methoden sind äußerst effektiv, wenn sie auf die organisatorischen Anforderungen abgestimmt sind.
Wann Sie sich für passwortlos oder MFA entscheiden sollten
- Die passwortlose Authentifizierung ist die richtige Wahl, wenn die Benutzerfreundlichkeit oberste Priorität hat, beispielsweise bei kundenorientierten Portalen oder mobilen Apps, wo sich Anmeldegeschwindigkeit und Komfort direkt auf die Benutzerfreundlichkeit auswirken. Sie eignet sich auch ideal für Unternehmen, die die Helpdesk-Kosten für Passwortrücksetzungen deutlich senken möchten oder wenn Ihre Mitarbeiter bereits technisch versiert sind und über moderne Geräte verfügen, die biometrische Authentifizierung oder Hardwareschlüssel unterstützen.
- MFA ist die richtige Wahl für Unternehmen, die ein schnelles, wirkungsvolles Sicherheitsupgrade benötigen, ohne ihr gesamtes Authentifizierungssystem ersetzen zu müssen. Stark regulierte Branchen wie das Finanzwesen, das Gesundheitswesen und der öffentliche Sektor profitieren von der Fähigkeit von MFA, Compliance-Standards zu erfüllen und gleichzeitig sensible Konten zu schützen. Im Vergleich zur passwortlosen Authentifizierung erleichtert der inkrementelle Ansatz von MFA die Bereitstellung über die bestehende Infrastruktur.
Anpassungsfähigkeit an neue Bedrohungen mit passwortloser Authentifizierung und MFA
So geht MFA mit neuen Bedrohungen um
MFA schützt vor Brute-Force- und Credential-Stuffing-Angriffen, da für den Zugriff mehr als nur ein Passwort erforderlich ist. Viele fortschrittliche MFA-Lösungen beinhalten mittlerweile kontextbezogene Prüfungen wie IP-Reputation, geolokalisierungsbasierte Zugriffsregeln und Geräte-Fingerprinting. Dadurch wird sichergestellt, dass selbst bei Diebstahl von Anmeldeinformationen Anmeldungen von verdächtigen Geräten oder ungewöhnlichen Standorten blockiert oder für eine zusätzliche Überprüfung markiert werden können.
Welche Authentifizierung ist einfacher – passwortlos oder MFA?
- Die passwortlose Authentifizierung bietet im Allgemeinen ein reibungsloseres und benutzerfreundlicheres Erlebnis, da das Merken oder Eingeben von Passwörtern entfällt. Methoden wie biometrisches Scannen, Magic Links oder Sicherheitsschlüssel-Tippen sind schnell und intuitiv und eignen sich daher ideal für Kundenanwendungen mit hohem Volumen.
- MFA kann schnell und bequem (Authentifizierungs-Apps) oder etwas zeitaufwändiger (SMS OTP) sein. MFA bietet zwar zusätzlichen Schutz, kann aber auch zusätzliche Schritte erfordern, die die Benutzerakzeptanz in kundenorientierten Umgebungen beeinträchtigen können. Aus Sicht der Benutzerfreundlichkeit ist die passwortlose Authentifizierung in der Debatte zwischen MFA und passwortloser Authentifizierung oft die bessere Wahl. Aus Sicht der Benutzerfreundlichkeit hat die passwortlose Authentifizierung die Nase vorn, insbesondere bei benutzerorientierten Anwendungen.
Warum miniOrange wählen?
miniOrange bietet umfassende Authentifizierungslösungen, von reibungsloser passwortloser Authentifizierung bis hin zu robuster Multi-Faktor-Authentifizierung (MFA), die alle auf Ihre spezifischen Sicherheits-, Compliance- und Benutzerfreundlichkeitsanforderungen zugeschnitten sind. Ob Sie eine persönliche Beratung wünschen, um die optimale Lösung für Ihr Unternehmen zu finden, eine kostenlose Testversion nutzen möchten oder unsere Preispläne erkunden möchten, um das richtige Gleichgewicht zwischen Budget und Sicherheit zu finden – miniOrange bietet Ihnen die richtigen Tools zum sicheren Schutz Ihrer Benutzer und Daten.
Unser MFA-Plugin für WordPress , die Drupal-MFA-Integration und unsere Magento-MFA-Lösung schützen Administratorenkonten und Kundenlogins vor Datendiebstahl und Kontoübernahmen. Durch die Kombination flexibler MFA-Optionen mit passwortloser MFA bietet Ihr Unternehmen ein nahtloses und gleichzeitig hochsicheres Anmeldeerlebnis, das Vertrauen schafft und Nutzer langfristig bindet.
Fazit
Sowohl MFA als auch die passwortlose Authentifizierung sind bewährte Methoden zur Zugriffssicherung. Die Entscheidung hängt jedoch von den Prioritäten Ihres Unternehmens ab. MFA eignet sich ideal, um bestehende passwortbasierte Systeme zu verbessern und Compliance-Anforderungen schnell zu erfüllen. Die passwortlose Authentifizierung bietet ein modernes, benutzerfreundliches Erlebnis und reduziert gleichzeitig passwortbezogene Sicherheitslücken.
Mit miniOrange müssen Sie sich nicht für eines entscheiden. Unsere Lösungen können unabhängig oder kombiniert eingesetzt werden und schaffen so eine mehrschichtige, zukunftssichere Authentifizierungsstrategie. Weitere Informationen finden Sie in unserem 9 Funktionen für IAM Lösung und Sichern Sie Ihre Remote-Arbeitszukunft mit Zoom SSO um Ihren allgemeinen Sicherheitsansatz zu stärken.
Häufig gestellte Fragen (FAQs)
1. Ist passwortlos besser als MFA?
Passwortloses Arbeiten bietet besseren Schutz vor Phishing und eine bessere Benutzererfahrung, während MFA mehrschichtige Sicherheit bietet. Die beste Wahl hängt von Ihren Anforderungen ab.
2. Was ist der Unterschied zwischen MFA und Passkey?
Ein Passkey ist ein passwortloser Berechtigungsnachweis (wie WebAuthn), während MFA die Verwendung von zwei oder mehr Faktoren bezeichnet. Ein Passkey kann Teil eines MFA-Flows sein.
3. Was ist der Unterschied zwischen MFA und ZTNA?
MFA überprüft die Identität, während Zero Trust Network Access (ZTNA) den Zugriff auf Anwendungen basierend auf kontinuierlicher Validierung, Standort und Risiko kontrolliert.
4. Was ist der Unterschied zwischen passwortloser MFA und Phishing-resistenter MFA?
Bei der passwortlosen MFA kommen Methoden wie Biometrie und Hardwareschlüssel ohne Passwörter zum Einsatz. Phishing-resistente MFA umfasst insbesondere Technologien wie FIDO2/WebAuthn.
5. Können Sie passwortlos und MFA zusammen verwenden?
Ja. Viele Organisationen verfolgen einen hybriden Ansatz, bei dem passwortlose Anmeldemethoden mit anderen Authentifizierungsfaktoren wie Geräteprüfungen, Biometrie oder Standortüberprüfung kombiniert werden, um die Sicherheit weiter zu erhöhen.
Hinterlasse einen Kommentar