

Was ist der CLOP-Malware-Angriff?
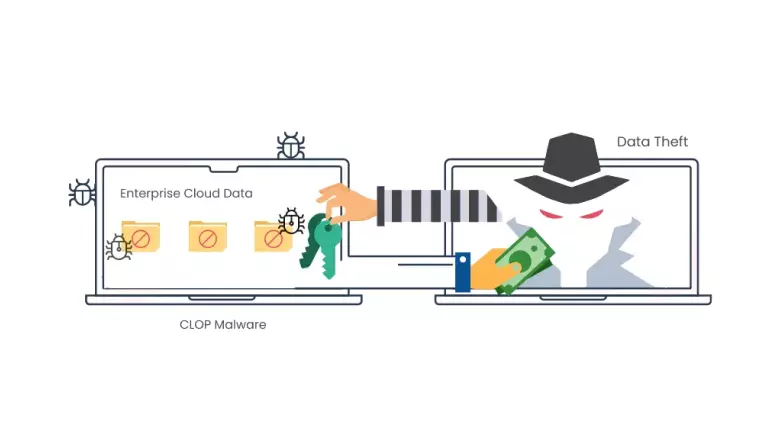
Der CLOP-Malware-Angriff wurde kürzlich gegen mehrere Unternehmen gestartet, um deren Daten zu stehlen und sie mit Lösegeld zu erpressen, andernfalls würden die Daten im Dark Web durchsickern. Der Angriff wurde von einer Gruppe russischer Hacker entwickelt. Er hat es geschafft, die strengsten Cybersicherheitsrichtlinien der IT-Sicherheitsinstitutionen zu umgehen. Er kann über Anwendungen von Drittanbietern geteilt werden, die vom SOC-Team für den täglichen Betrieb auf die Whitelist gesetzt wurden. Sobald sie auf dem „Spielfeld“ sind, können sie alle Arten von Firewalls und Sicherheitsmaßnahmen deaktivieren, die von den IT-Sicherheitsteams des Unternehmens eingerichtet wurden.
Wie funktioniert die CLOP-Malware?
- Im Jahr 2023 fanden Hacker eine Schwachstelle in der beliebten Filesharing-App MOVEit, in der Mitarbeiter ihre Dateien speicherten und teamübergreifend teilten.
- Eine Gruppe von Hackern fand eine Schwachstelle in MOVEit und schaffte es, legitime ausführbare Dateien über die MOVEit-Server zu übertragen und so die CLOP-Malware unter den Benutzern zu verbreiten.
- Mithilfe dieser CLOP-Malware-Dateien gelang es ihnen, alle wesentlichen Sicherheitsrichtlinien ihrer SOC-Teams zu umgehen und sämtliche Unternehmensdaten zu stehlen.
- Mit diesen geschäftskritischen Daten drohten die Hacker den Unternehmenschefs nun, alle diese Daten über das Darknet zu leaken und begannen, vor Ablauf der Frist Lösegeld zu fordern.
Der CLOP-Leaks-Malware-Angriff zielte auf die führenden Unternehmen der Branche ab und stahl deren Daten. Die Hacker haben allen eine offene Aufforderung geschickt, sie per E-Mail zu kontaktieren und ihnen eine Zahlung zu zahlen, wenn sie ihre Daten löschen, bevor sie im Dark Web öffentlich zugänglich gemacht werden.
Wie schützt CASB vor CLOP-Malware?
Mithilfe der CASB-Lösung und ihrer aktiven Bedrohungserkennungsregeln überwacht sie kontinuierlich Malware-Angriffe und potenzielle Angriffsflächen in der Infrastruktur. Sie überwacht außerdem die Aktionen der Benutzer und Drittanbieter-Apps, die mit den Geschäftsdaten interagieren, und stellt sicher, dass sie den vom SOC-Team festgelegten Sicherheitsregeln entsprechen.
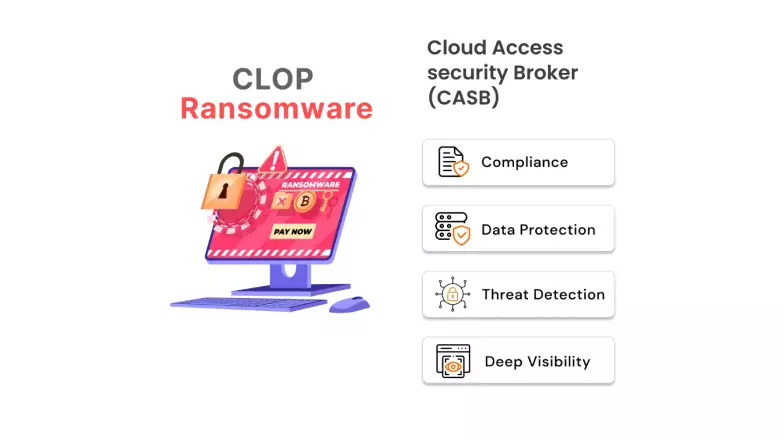
Zu den wichtigsten Funktionen der CASB-Sicherheitslösung gehören:
Compliance : Die Compliance-Funktion gewährleistet die Einhaltung der Sicherheitsstandards der jeweiligen Branche, in der das Unternehmen tätig ist, um Datenlecks aufzudecken und alle relevanten Bedrohungsvektoren zu neutralisieren. Dadurch ist sie eine äußerst zuverlässige und vertrauenswürdige CASB-Sicherheitsfunktion.
Datenschutz : Datenschutz ist eine Grundvoraussetzung in der schnelllebigen IT-Branche. Das Datenvolumen, das generiert und übertragen wird, verdoppelt sich täglich. Um diese Daten zu schützen, benötigt Ihr Unternehmen eine skalierbare Lösung, die minimale Ausfallzeiten gewährleistet und vor allem optimalen Datenschutz für all Ihre Daten bietet.
Bedrohungserkennung : Die Bedrohungserkennung ist eine Funktion, die nach der Identifizierung einer Bedrohung diese isoliert und diskret abmildert, ohne den reibungslosen Ablauf anderer Prozesse zu beeinträchtigen. CASB bietet detaillierte Einblicke und vergibt Risikobewertungen zur Identifizierung solcher potenzieller Bedrohungen.
Tiefgreifende Transparenz : CASBs bieten Benutzern eine tiefgreifende Transparenz, um Erkenntnisse für Bedrohungsberichte und Risikobewertungen zu generieren, die Zugriffskontrollen einer App zu steuern und Benutzer zu überwachen, die remote arbeiten und/oder BYOD (Bring Your Own Device) für den Zugriff auf Unternehmensdokumente verwenden.
Welche Vorteile bietet die Verwendung von CASB für die Unternehmenssicherheit?
Malware-Erkennung : CASBs suchen aktiv nach Malware und werden stets mit den neuesten Malware-Richtlinien aktualisiert. Sie sind darauf ausgelegt, umfassende Malware-Abwehrmaßnahmen bereitzustellen und die Malware an einem zentralen Ort zu isolieren, um ihre weitere Verbreitung zu verhindern.
Risikobewertung von Anwendungen : CASBs überwachen aktiv die Aktivitäten jeder Anwendung und deren Interaktionen. Greift eine Anwendung wiederholt auf Unternehmensdaten zu, wird ihr eine Risikobewertung zugewiesen. Sobald diese Risikobewertung einen Schwellenwert überschreitet, werden die Zugriffsrechte dieser Drittanbieteranwendung entzogen, um weiteren Zugriff auf Unternehmensdaten zu verhindern.
Erstellung von Sicherheitsberichten : CASBs stellen außerdem Sicherheitsberichte und Berichte über die von ihnen abgewendeten Bedrohungsaktivitäten bereit, damit das SOC-Team detaillierte Einblicke gewinnen und feststellen kann, welcher Teil ihrer Infrastruktur ins Visier genommen wird, und dann Maßnahmen ergreifen kann, um diese im Laufe der Zeit besser zu schützen.
Rollenbasierte Zugriffskontrolle : CASBs stellen sicher, dass kein Benutzer oder keine Drittanwendung mit einem Datenelement interagiert, das außerhalb ihres Zugriffsbereichs liegt, indem sie strenge rollenbasierte Zugriffskontrollrichtlinien verwenden, um den Zugriff auf Daten zu kontrollieren und zu verhindern, dass diese in die falschen Hände geraten.
Zusammenfassend
In diesem Blog haben wir gesehen, wie die Cloud-Sicherheitslösung CASB Ihr Unternehmen vor Ransomware-Angriffen wie Clop Malware schützen kann. Diese Ransomware hat es geschafft, vertrauliche Daten von Regierungsinstitutionen zu stehlen und Universitäten anzugreifen, wobei sie die Daten von 45,000 Studenten stahlen, darunter auch ihre Sozialversicherungsnummern. miniOrange CASB ist die beste Lösung, um solche Angriffe erneut zu verhindern, und wird die erste Verteidigungslinie gegen jede Bedrohung sein, die von Ransomware-Angriffen ausgeht.
Wenn Sie also nach einer CASB-Lösung für Ihr Unternehmen und Ihr Team suchen, ist miniOrange die beste Lösung auf dem Markt mit einem weltweit anerkannten Supportteam und den günstigsten Preisen, die Sie sonst nirgendwo finden werden.
Worauf warten Sie noch? Schicken Sie uns eine Anfrage an info@xecurify.com – wir melden uns umgehend bei Ihnen und kümmern uns um alle Ihre CASB-Sicherheitsanforderungen!
Weitere Informationen
Weitere CASB-Ressourcen finden Sie bei miniOrange.
Hinterlasse einen Kommentar