

Das Prinzip der minimalen Berechtigungen erzwingt strenge Zugriffskontrollen, indem es Benutzern und Anwendungen nur die unbedingt notwendigen Berechtigungen gewährt und so die Sicherheit erhöht, ohne die Produktivität zu beeinträchtigen. Die Zugriffskontrolle nach dem Prinzip der minimalen Berechtigungen minimiert Risiken, indem sie privilegierte Konten einschränkt und gleichzeitig einen reibungslosen Betrieb ohne Eingreifen des IT-Helpdesks gewährleistet.
Was ist das Prinzip der geringsten Rechte (POLP)?
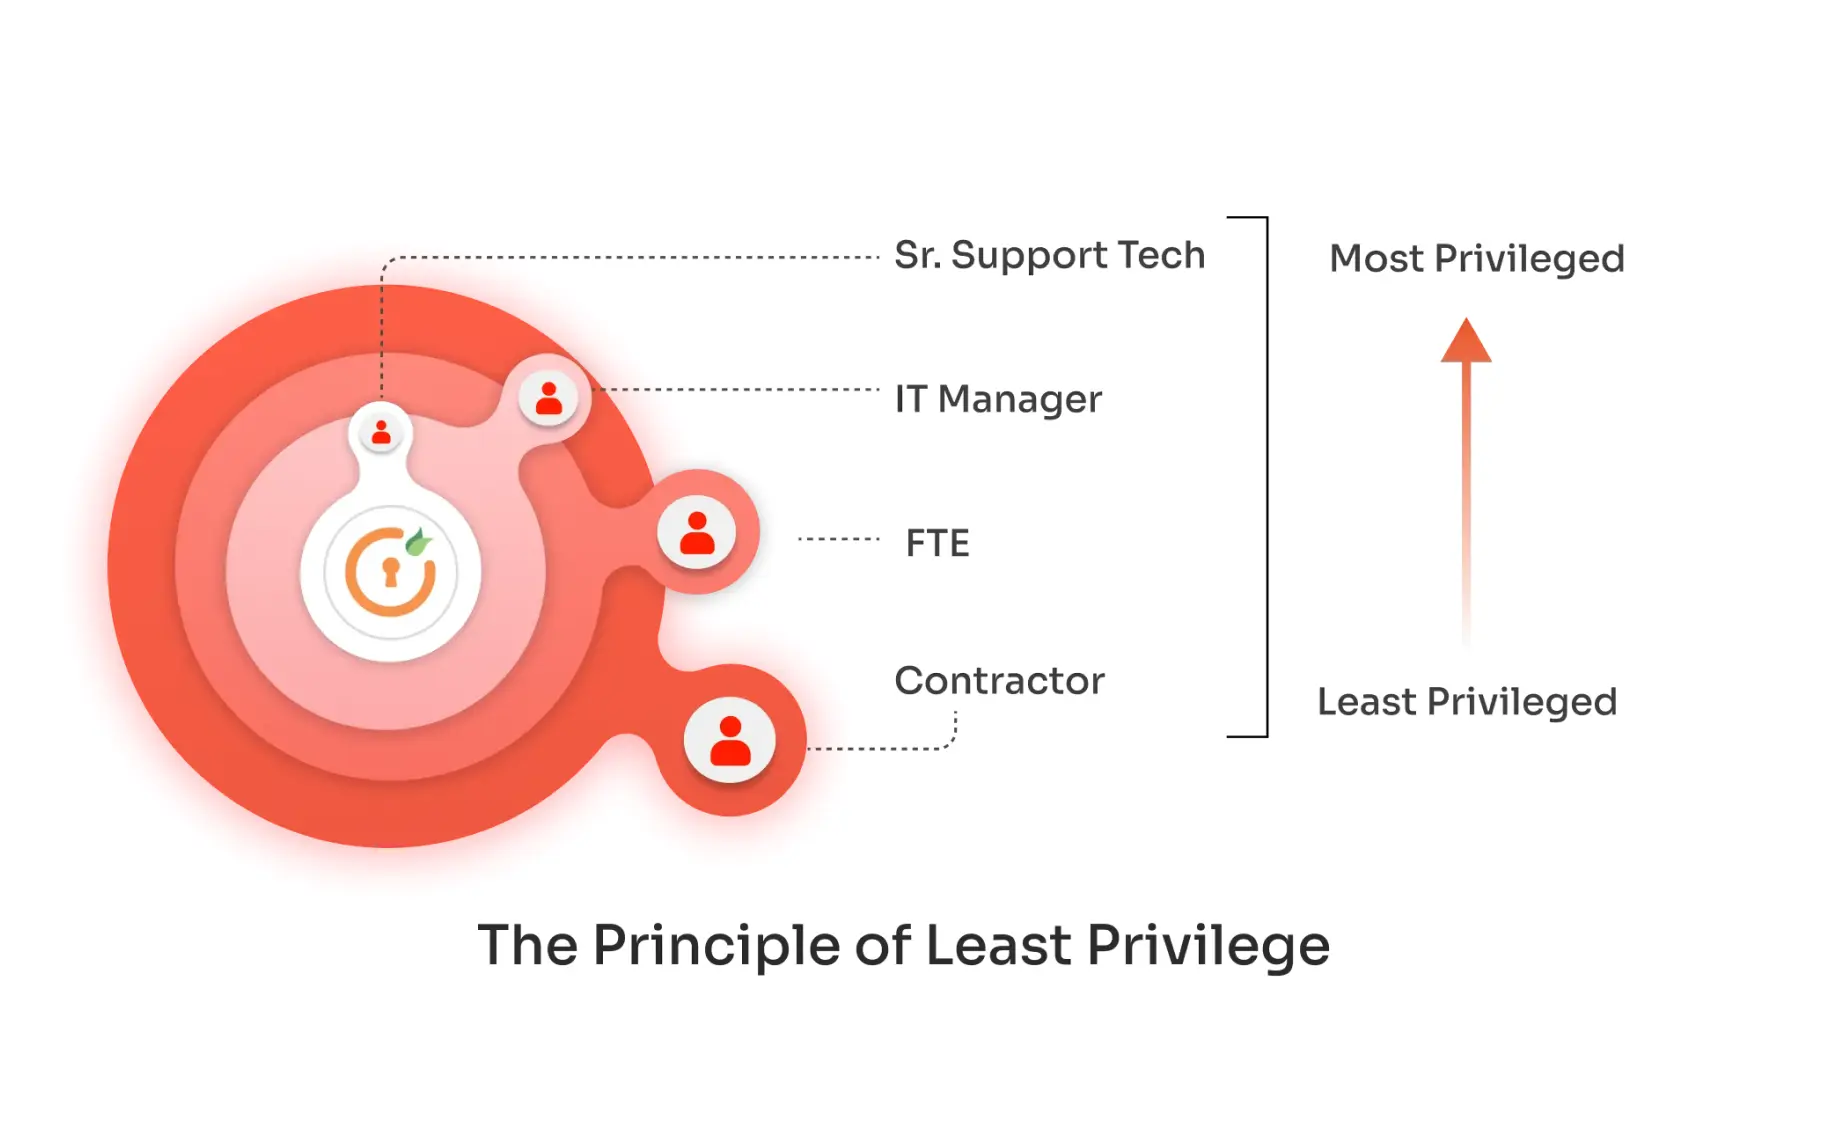
Das Prinzip der minimalen Berechtigungen (Least Privilege, PoLP) ist ein grundlegendes Konzept der Least-Privilege-Sicherheit . Dabei erhalten Benutzer, Prozesse oder Systeme nur die minimal erforderlichen Zugriffsrechte, um ihre Aufgaben zu erfüllen. Dieser gezielte Zugriff reduziert nicht nur die Angriffsfläche und minimiert das Risiko von Sicherheitsverletzungen , sondern optimiert auch die Zugriffsverwaltung. Dies führt zu Kosteneffizienz, da die Wahrscheinlichkeit kostspieliger Sicherheitsvorfälle oder -vorfälle sinkt.
In einem Unternehmen sollte beispielsweise ein Mitarbeiter der Finanzabteilung nur Zugriff auf Finanzdaten und -tools haben, nicht aber auf die gesamte Unternehmensdatenbank. Dieses Zugriffskontrollmodell mit minimalen Berechtigungen stellt sicher, dass selbst bei einer Kompromittierung des Benutzerkontos der potenzielle Schaden begrenzt bleibt und das Gesamtsystem geschützt wird. Durch die Vergabe nur der notwendigen Berechtigungen wird zudem die betriebliche Effizienz gesteigert, da Benutzer klar rollenbasierte Zugriffsrechte auf die benötigten Tools haben. Dies reduziert Verwirrung und minimiert Fehler.
Was ist Privilege Creep?
Privilegienausweitung tritt auf, wenn Benutzer schrittweise mehr Zugriffsrechte erlangen, als für ihre aktuellen Aufgaben notwendig sind, und dabei häufig gegen das Prinzip der minimalen Berechtigungen verstoßen . Dies geschieht typischerweise, wenn Organisationen zunächst alle administrativen Rechte entziehen, diese später aber wieder erteilen, um Benutzern die Ausführung wichtiger Legacy-, Eigenentwicklungs- oder Standardsoftware (COTS) zu ermöglichen. Sobald diese erweiterten Berechtigungen wieder erteilt wurden, werden sie selten wieder entzogen, was zu einer Anhäufung übermäßiger Zugriffsrechte führt.
Dieser übermäßige Zugriff widerspricht dem Prinzip der minimalen Berechtigungen und öffnet Sicherheitslücken erneut, wodurch Organisationen anfälliger für Bedrohungen werden. Um einer schleichenden Ausweitung von Berechtigungen entgegenzuwirken, ist die Implementierung von Zugriffskontrollen mit minimalen Berechtigungen unerlässlich. Durch die Einhaltung dieses Modells können Organisationen sicherstellen, dass Benutzer nur die minimal notwendigen Zugriffsrechte besitzen, wodurch Sicherheitsrisiken reduziert und der allgemeine Schutz verbessert werden.
Was ist das Prinzip der geringsten Privilegien in der Cybersicherheit?

Das Prinzip der geringsten Privilegien (PoLP) ist ein grundlegendes Cybersicherheitskonzept, das sicherstellt, dass Benutzern, Anwendungen oder Systemen nur das Mindestmaß an Zugriff gewährt wird, das zur Ausführung ihrer Funktionen erforderlich ist. Durch die Einhaltung dieses Prinzips der geringsten Privilegien können Organisationen das Risiko eines versehentlichen oder absichtlichen Missbrauchs von Privilegien erheblich reduzieren.
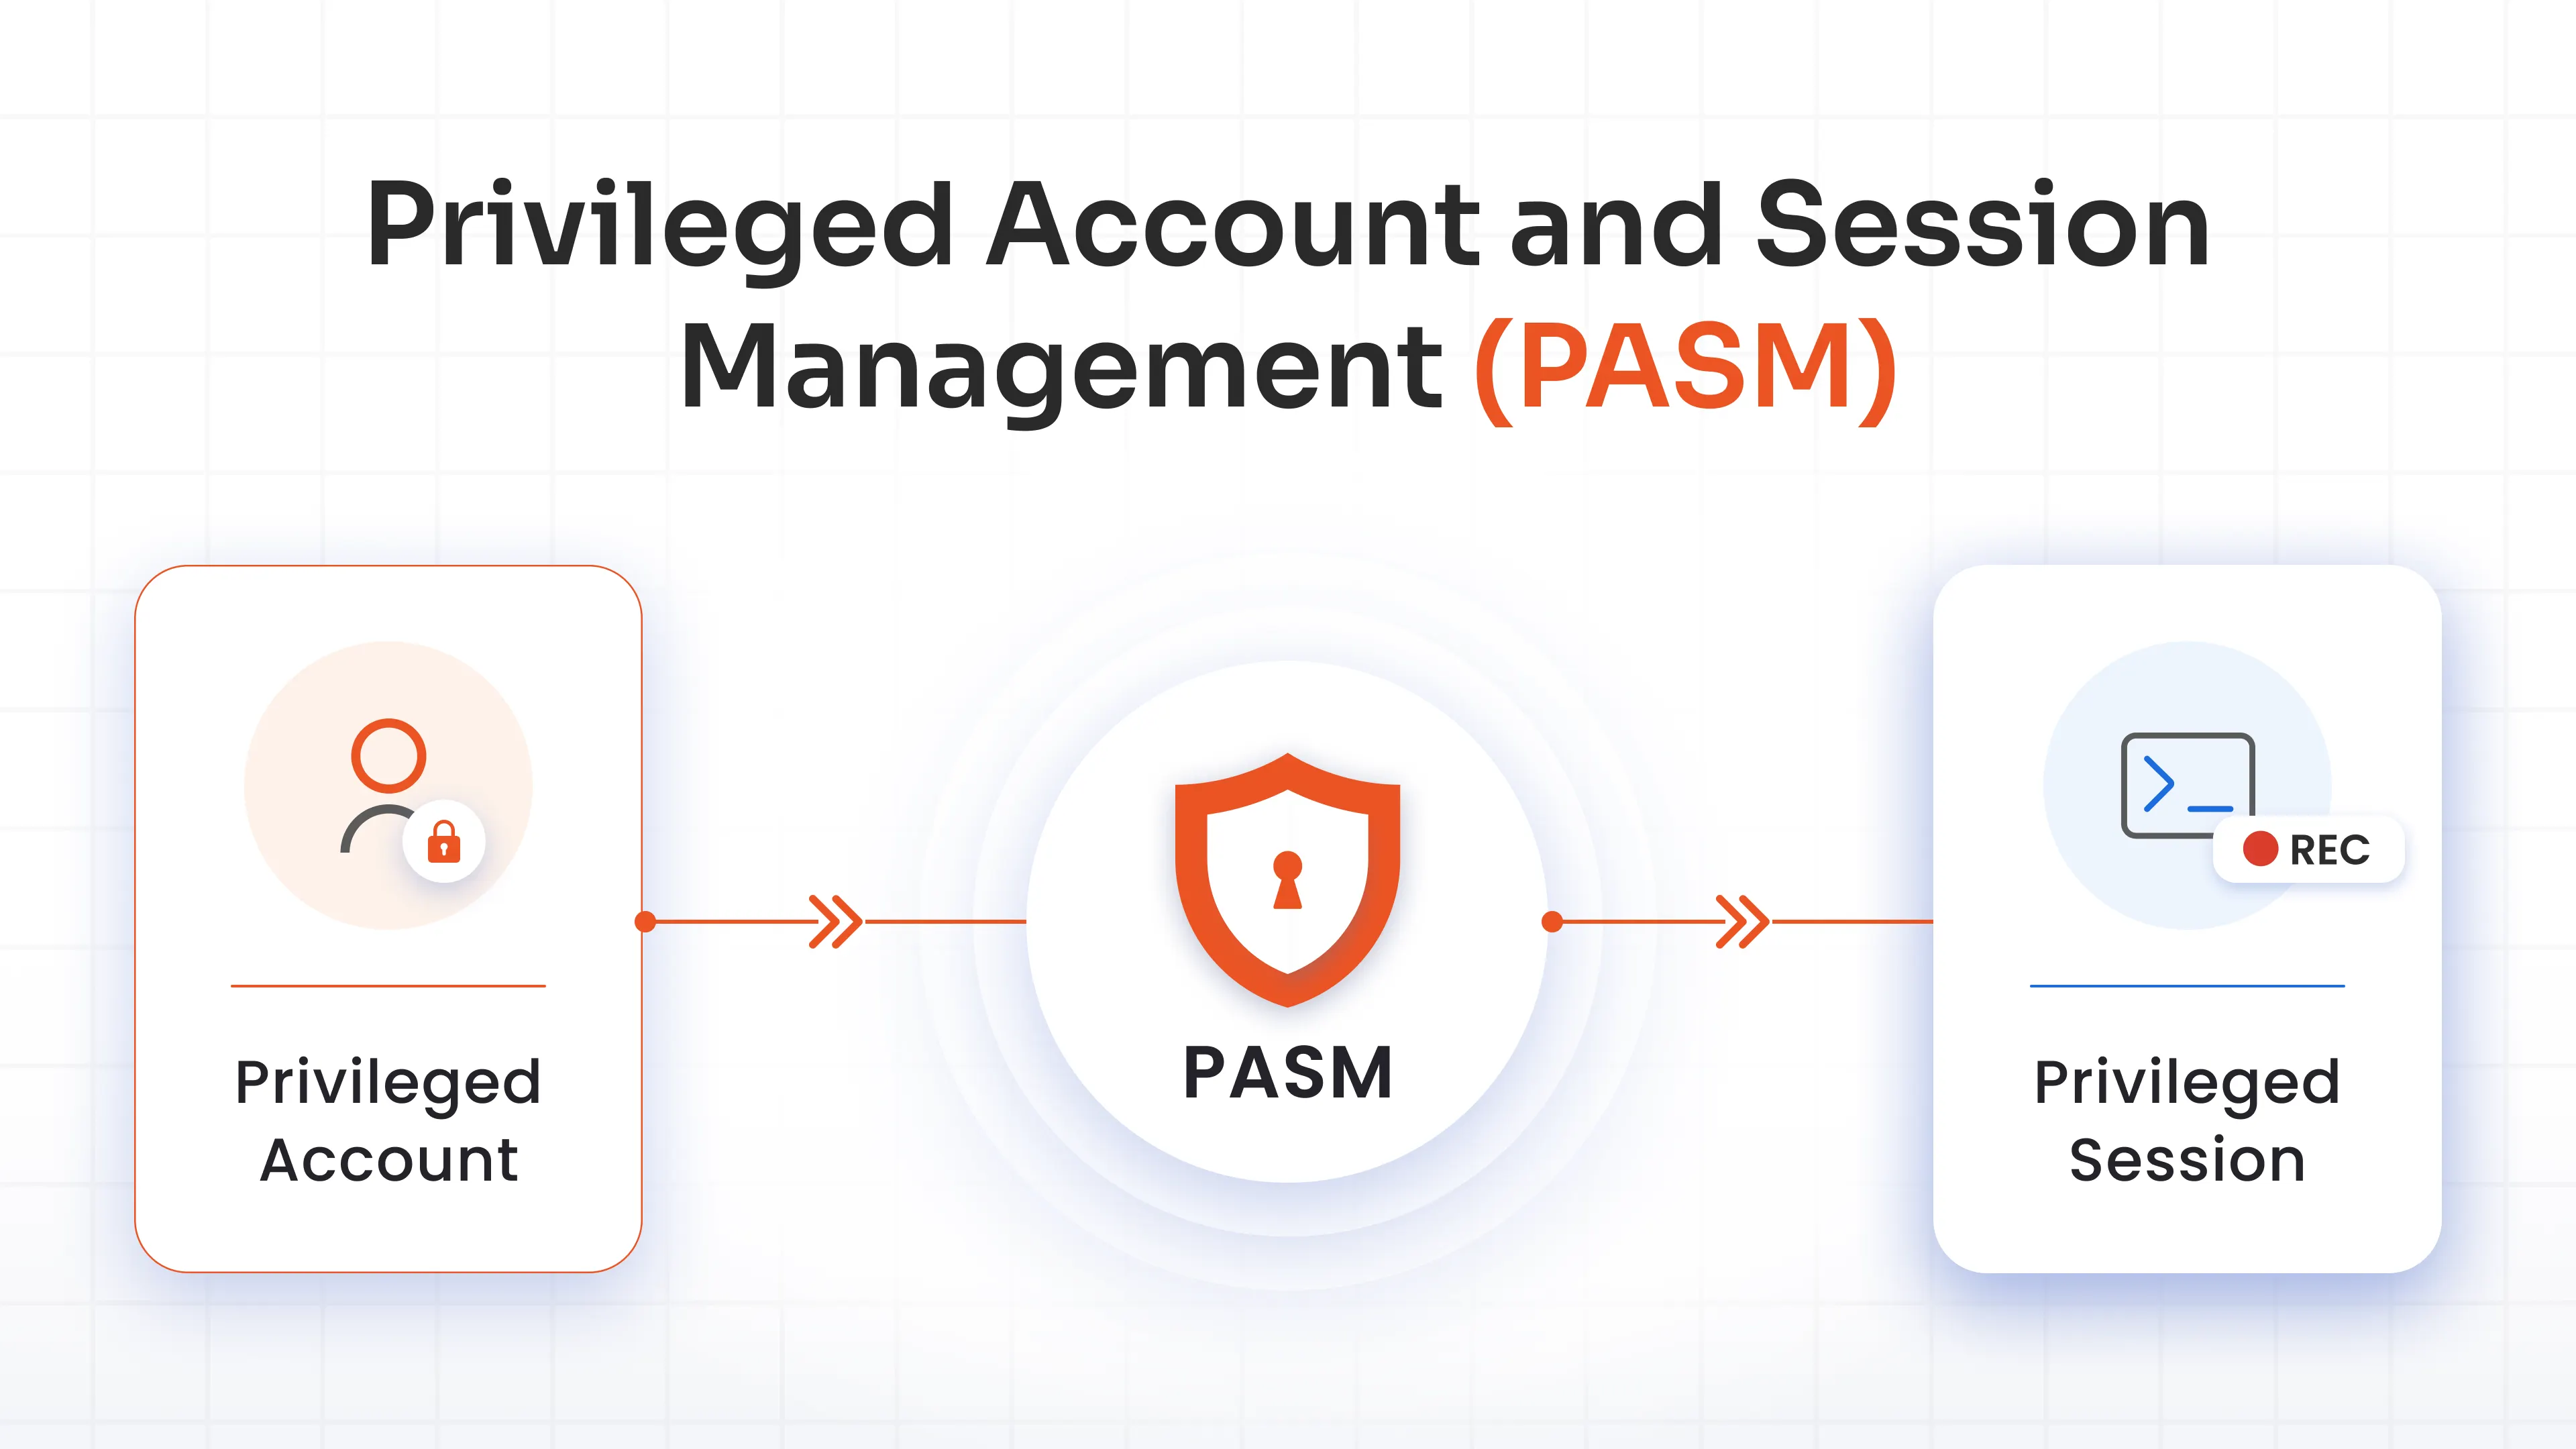
Die Implementierung des Prinzips der minimalen Berechtigungen (Least Privilege Access Control, PoLP) trägt dazu bei, Zugriffsrechte einzuschränken, die potenzielle Angriffsfläche zu minimieren und die allgemeine Sicherheit zu erhöhen. Eine Privileged Access Management (PAM) -Lösung automatisiert und optimiert die Durchsetzung von PoLP, vereinfacht die Verwaltung von Berechtigungen in verschiedenen Systemen und stellt sicher, dass Benutzer nur die tatsächlich benötigten Zugriffsrechte erhalten. Dieser Ansatz stärkt nicht nur die Sicherheit, sondern vereinfacht auch die Verwaltung von Zugriffsrechten und fördert so eine sicherere und effizientere IT-Umgebung.
Wie funktioniert das Prinzip der geringsten Privilegien (PoLP)?

Das Prinzip der minimalen Berechtigungen (Least Privilege, PoLP) gewährt Benutzern, Anwendungen und Systemen nur die minimal erforderlichen Zugriffsrechte, um ihre Aufgaben zu erfüllen. Dieser Ansatz minimiert das Risiko unberechtigten Zugriffs auf kritische Systeme oder sensible Daten, da er die potenzielle Angriffsfläche verringert. Indem PoLP Sicherheitslücken auf ihren Ursprung beschränkt, verhindert es deren Ausbreitung im gesamten System und erhöht so die allgemeine Sicherheitslage.
Im Vergleich zu PoLP basiert Zero Trust Network Access (ZTNA) auf dem Prinzip „Vertrauen ist gut, Kontrolle ist besser“. ZTNA stellt sicher, dass jede Zugriffsanfrage – ob von einem Benutzer, Gerät oder einer Anwendung – kontinuierlich überprüft und authentifiziert wird, bevor der Zugriff auf das Netzwerk oder bestimmte Ressourcen gewährt wird. Dieses Modell kategorisiert Benutzer und Systeme anhand ihrer Vertrauensrisiken und wendet je nach Klassifizierung unterschiedliche Sicherheitskontrollen an. Beispielsweise können für Mitarbeiter, Auftragnehmer und Lieferanten jeweils unterschiedliche Zugriffsrichtlinien gelten, die auf ihren jeweiligen Risikostufen basieren.
PoLP vs. Zero Trust Security: Was ist der Unterschied?
Obwohl sowohl PoLP als auch Zero Trust die Sicherheit durch Zugriffsbeschränkungen erhöhen wollen, unterscheiden sich ihre Ansätze. PoLP konzentriert sich darauf, den Zugriff auf essenzielle Berechtigungen zu minimieren und so das Risiko unautorisierter Aktionen innerhalb einer Organisation zu reduzieren. Zero Trust geht hingegen noch einen Schritt weiter, indem jede Zugriffsanfrage unabhängig vom vorherigen Vertrauensniveau des Benutzers kontinuierlich validiert wird.
Diese Modelle schließen sich nicht gegenseitig aus; vielmehr kann die Integration des Prinzips der minimalen Berechtigungen in eine Zero-Trust -Architektur ein umfassendes Sicherheitsframework bieten. Durch die Kombination des Fokus von PoLP auf minimalen Zugriff mit dem kontinuierlichen Verifizierungsprozess von Zero Trust können Unternehmen ihre Abwehr gegen potenzielle Bedrohungen deutlich verbessern.
Das PoLP-Prinzip begrenzt die Anzahl der innerhalb einer Organisation verteilten „Schlüssel“ (Zugriffsberechtigungen). Zero Trust stellt sicher, dass jeder Schlüssel bei jeder Verwendung gründlich geprüft und verifiziert wird.
Warum ist das Prinzip der geringsten Privilegien wichtig?
Das Prinzip der minimalen Berechtigungen (PoLP) ist ein grundlegendes Konzept der Cybersicherheit, das Benutzern, Anwendungen und Systemen nur die minimal erforderlichen Zugriffsrechte einräumt, um ihre Aufgaben zu erfüllen. Dieser Ansatz bietet zahlreiche Vorteile, die die Sicherheit, Stabilität und Compliance von Organisationen verbessern.
Vorteile des Prinzips der geringsten Privilegien
1. Verbesserte Sicherheit: Ein prominentes Beispiel ist der Fall Edward Snowden, der aufgrund seiner Administratorrechte, die weit über seine eigentlichen Aufgaben hinausgingen, Millionen von NSA-Dateien veröffentlichte. Nach diesem Vorfall führte die NSA das Prinzip der minimalen Berechtigungen ein und entzog 90 % ihrer Mitarbeiter die erweiterten Zugriffsrechte, wodurch das Risiko von Insiderbedrohungen deutlich reduziert wurde.
2. Minimierte Angriffsfläche: Der Datendiebstahl bei Target im Jahr 2013, bei dem Hacker auf 70 Millionen Kundenkonten zugriffen, dient als weiteres Fallbeispiel. Der Datendiebstahl erfolgte über einen HLK-Auftragnehmer mit übermäßigen Berechtigungen. Durch die Nichteinhaltung der Richtlinien für Datenschutz und Informationssicherheit (PoLP) schuf Target unbeabsichtigt eine große Angriffsfläche, die die Angreifer ausnutzten. Wäre PoLP implementiert gewesen, wären die Zugriffsrechte des Auftragnehmers eingeschränkt und der Datendiebstahl möglicherweise verhindert worden.
3. Eingeschränkte Malware-Verbreitung: Die Implementierung von PoLP trägt dazu bei, Malware auf den Bereich zu beschränken, in dem sie ein System zuerst infiziert. Durch die Einschränkung von Benutzer- und Systemrechten wird es Malware erschwert, sich im Netzwerk auszubreiten, wodurch die Gesamtauswirkungen eines Angriffs minimiert werden.
4. Bessere Stabilität: Neben der Sicherheit trägt PoLP zur Systemstabilität bei, indem sichergestellt wird, dass Änderungen oder Aktualisierungen auf bestimmte Zonen beschränkt bleiben, wodurch das Risiko weitreichender Störungen begrenzt wird.
5. Verbesserte Auditbereitschaft: Systeme, die auf dem Prinzip der minimalen Berechtigungen basieren , sind leichter zu prüfen, da der Prüfungsumfang naturgemäß geringer ist. Darüber hinaus fordern viele Vorschriften und Compliance-Standards die Implementierung des Prinzips der minimalen Berechtigungen, wodurch es zu einem entscheidenden Faktor für die Einhaltung der Vorschriften wird.
Lessons Learned
Organisationen wie die NSA und Target haben gezeigt, dass die Nichtimplementierung von PoLP zu katastrophalen Sicherheitsverletzungen führen kann. Dieselben Organisationen haben jedoch auch die Wirksamkeit von PoLP bei richtiger Anwendung unter Beweis gestellt. Die drastische Reduzierung der erhöhten Berechtigungen durch die NSA nach Snowden ist ein Beweis dafür, wie wichtig es ist, die Zugriffsebenen an die tatsächlichen Arbeitsanforderungen anzupassen. Die Erfahrung von Target unterstreicht die Notwendigkeit, den Zugriff Dritter auf wichtige Systeme regelmäßig zu überprüfen und einzuschränken.
So implementieren Sie PoLP in Ihrer Organisation

Die Implementierung des Prinzips der minimalen Berechtigungen (Least Privilege, PoLP) in Ihrem Unternehmen erfordert einen strategischen Ansatz zur Minimierung von Zugriffsrechten und zur Erhöhung der Sicherheit. So implementieren Sie das Prinzip der minimalen Berechtigungen effektiv :
1. Alle Administrator- und lokalen Administratorrechte ermitteln: Beginnen Sie mit der automatischen Ermittlung aller Administrator- und lokalen Administratorrechte in Ihrer Umgebung. Es ist entscheidend, zu verstehen, welche Mitarbeiter, Geräte und Dienste über privilegierte Konten verfügen, um die Einhaltung des Prinzips der minimalen Berechtigungen in der Informationssicherheit zu gewährleisten . Dieser Schritt hilft auch dabei, Schwachstellen zu identifizieren, bei denen das Management der minimalen Berechtigungen verschärft werden muss, um Sicherheitslücken zu verhindern.
2. Inventarisierung aller Geräte und Software: Führen Sie eine gründliche Inventarisierung aller Geräte und Software in Ihrem Unternehmen durch. Dies hilft Ihnen, die Softwarebereitstellung zu verstehen, potenzielle Risiken zu identifizieren und die Einhaltung des Sicherheitsprinzips der minimalen Berechtigungen sicherzustellen . Indem Sie die Herkunft der Software kennen, können Sie vertrauenswürdige Anbieter besser verwalten und unautorisierte Installationen verhindern, ganz im Sinne des Zugriffsprinzips der minimalen Berechtigungen.
3. Berechtigungen überwachen und deren Nutzung verstehen: Bevor Sie das Prinzip der minimalen Berechtigungen einführen , sollten Sie die aktuellen Berechtigungen überwachen und deren Nutzung analysieren. Ermitteln Sie, welche Mitarbeiter aktiv erweiterte Zugriffsrechte benötigen und wer möglicherweise über zu viele Berechtigungen verfügt. Dieses Verständnis ermöglicht es Ihnen, das Prinzip der minimalen Berechtigungen durchzusetzen , indem Sie unnötige administrative Rechte durch Richtlinien ersetzen, die dem Zugriffskontrollmodell der minimalen Berechtigungen entsprechen . So stellen Sie sicher, dass Benutzer nur die minimal erforderlichen Berechtigungen für ihre Aufgaben besitzen.
4. Ersetzen Sie Berechtigungen durch Automatisierungsrichtlinien: Reduzieren Sie nach der Überprüfung Ihrer Umgebung die Berechtigungen von Benutzern, die diese nicht mehr benötigen. Implementieren Sie für Benutzer, die weiterhin erweiterte Zugriffsrechte benötigen, Automatisierungsrichtlinien, die eine bedarfsgerechte Erhöhung der Berechtigungen ermöglichen. Dieser Ansatz unterstützt das Prinzip der minimalen Berechtigungen , indem er sicherstellt, dass Benutzer nur die minimal notwendigen Zugriffsrechte besitzen, ohne übermäßig privilegiert zu werden. Durch die Integration des Prinzips der minimalen Berechtigungen in Privileged Access Management (PAM) und Application Control können Sie den Zugriff über Geräte, Dienste und Anwendungen hinweg effektiv verwalten und sichern und so das Risiko einer Sicherheitsverletzung durch das Prinzip der minimalen Berechtigungen reduzieren.
Best Practices und Empfehlungen
Die effektive Umsetzung des Prinzips der minimalen Berechtigungen (Least Privilege, PoLP) erfordert einen strategischen Ansatz zur Verwaltung und Minimierung von Zugriffsrechten innerhalb einer Organisation. Im Folgenden finden Sie einige bewährte Verfahren, um einen robusten Zugriff mit minimalen Berechtigungen in Ihren Systemen zu gewährleisten:
1. Führen Sie eine Berechtigungsprüfung durch: Überprüfen Sie zunächst alle bestehenden Konten, Prozesse und Programme, um sicherzustellen, dass sie nur über die für ihre jeweiligen Rollen erforderlichen Berechtigungen verfügen. Diese Prüfung sollte Benutzerkonten, SSH-Schlüssel, Systemgruppen und fest codierte Passwörter umfassen.
2. Standardzugriff auf Minimum beschränken: Beginnen Sie bei allen neuen Konten mit den minimal erforderlichen Berechtigungen. Gewähren Sie höhere Zugriffsrechte nur bei Bedarf für spezifische Aufgaben, anstatt standardmäßig Administratorrechte zu vergeben.
3. Trennung von Berechtigungen durchsetzen: Unterscheiden Sie zwischen Standard- und Administratorkonten. Stellen Sie sicher, dass Systemfunktionen auf hoher Ebene von Operationen auf niedrigerer Ebene getrennt bleiben. Diese Trennung trägt dazu bei, das Risiko von Sicherheitsverletzungen durch eingeschränkten Zugriff zu reduzieren.
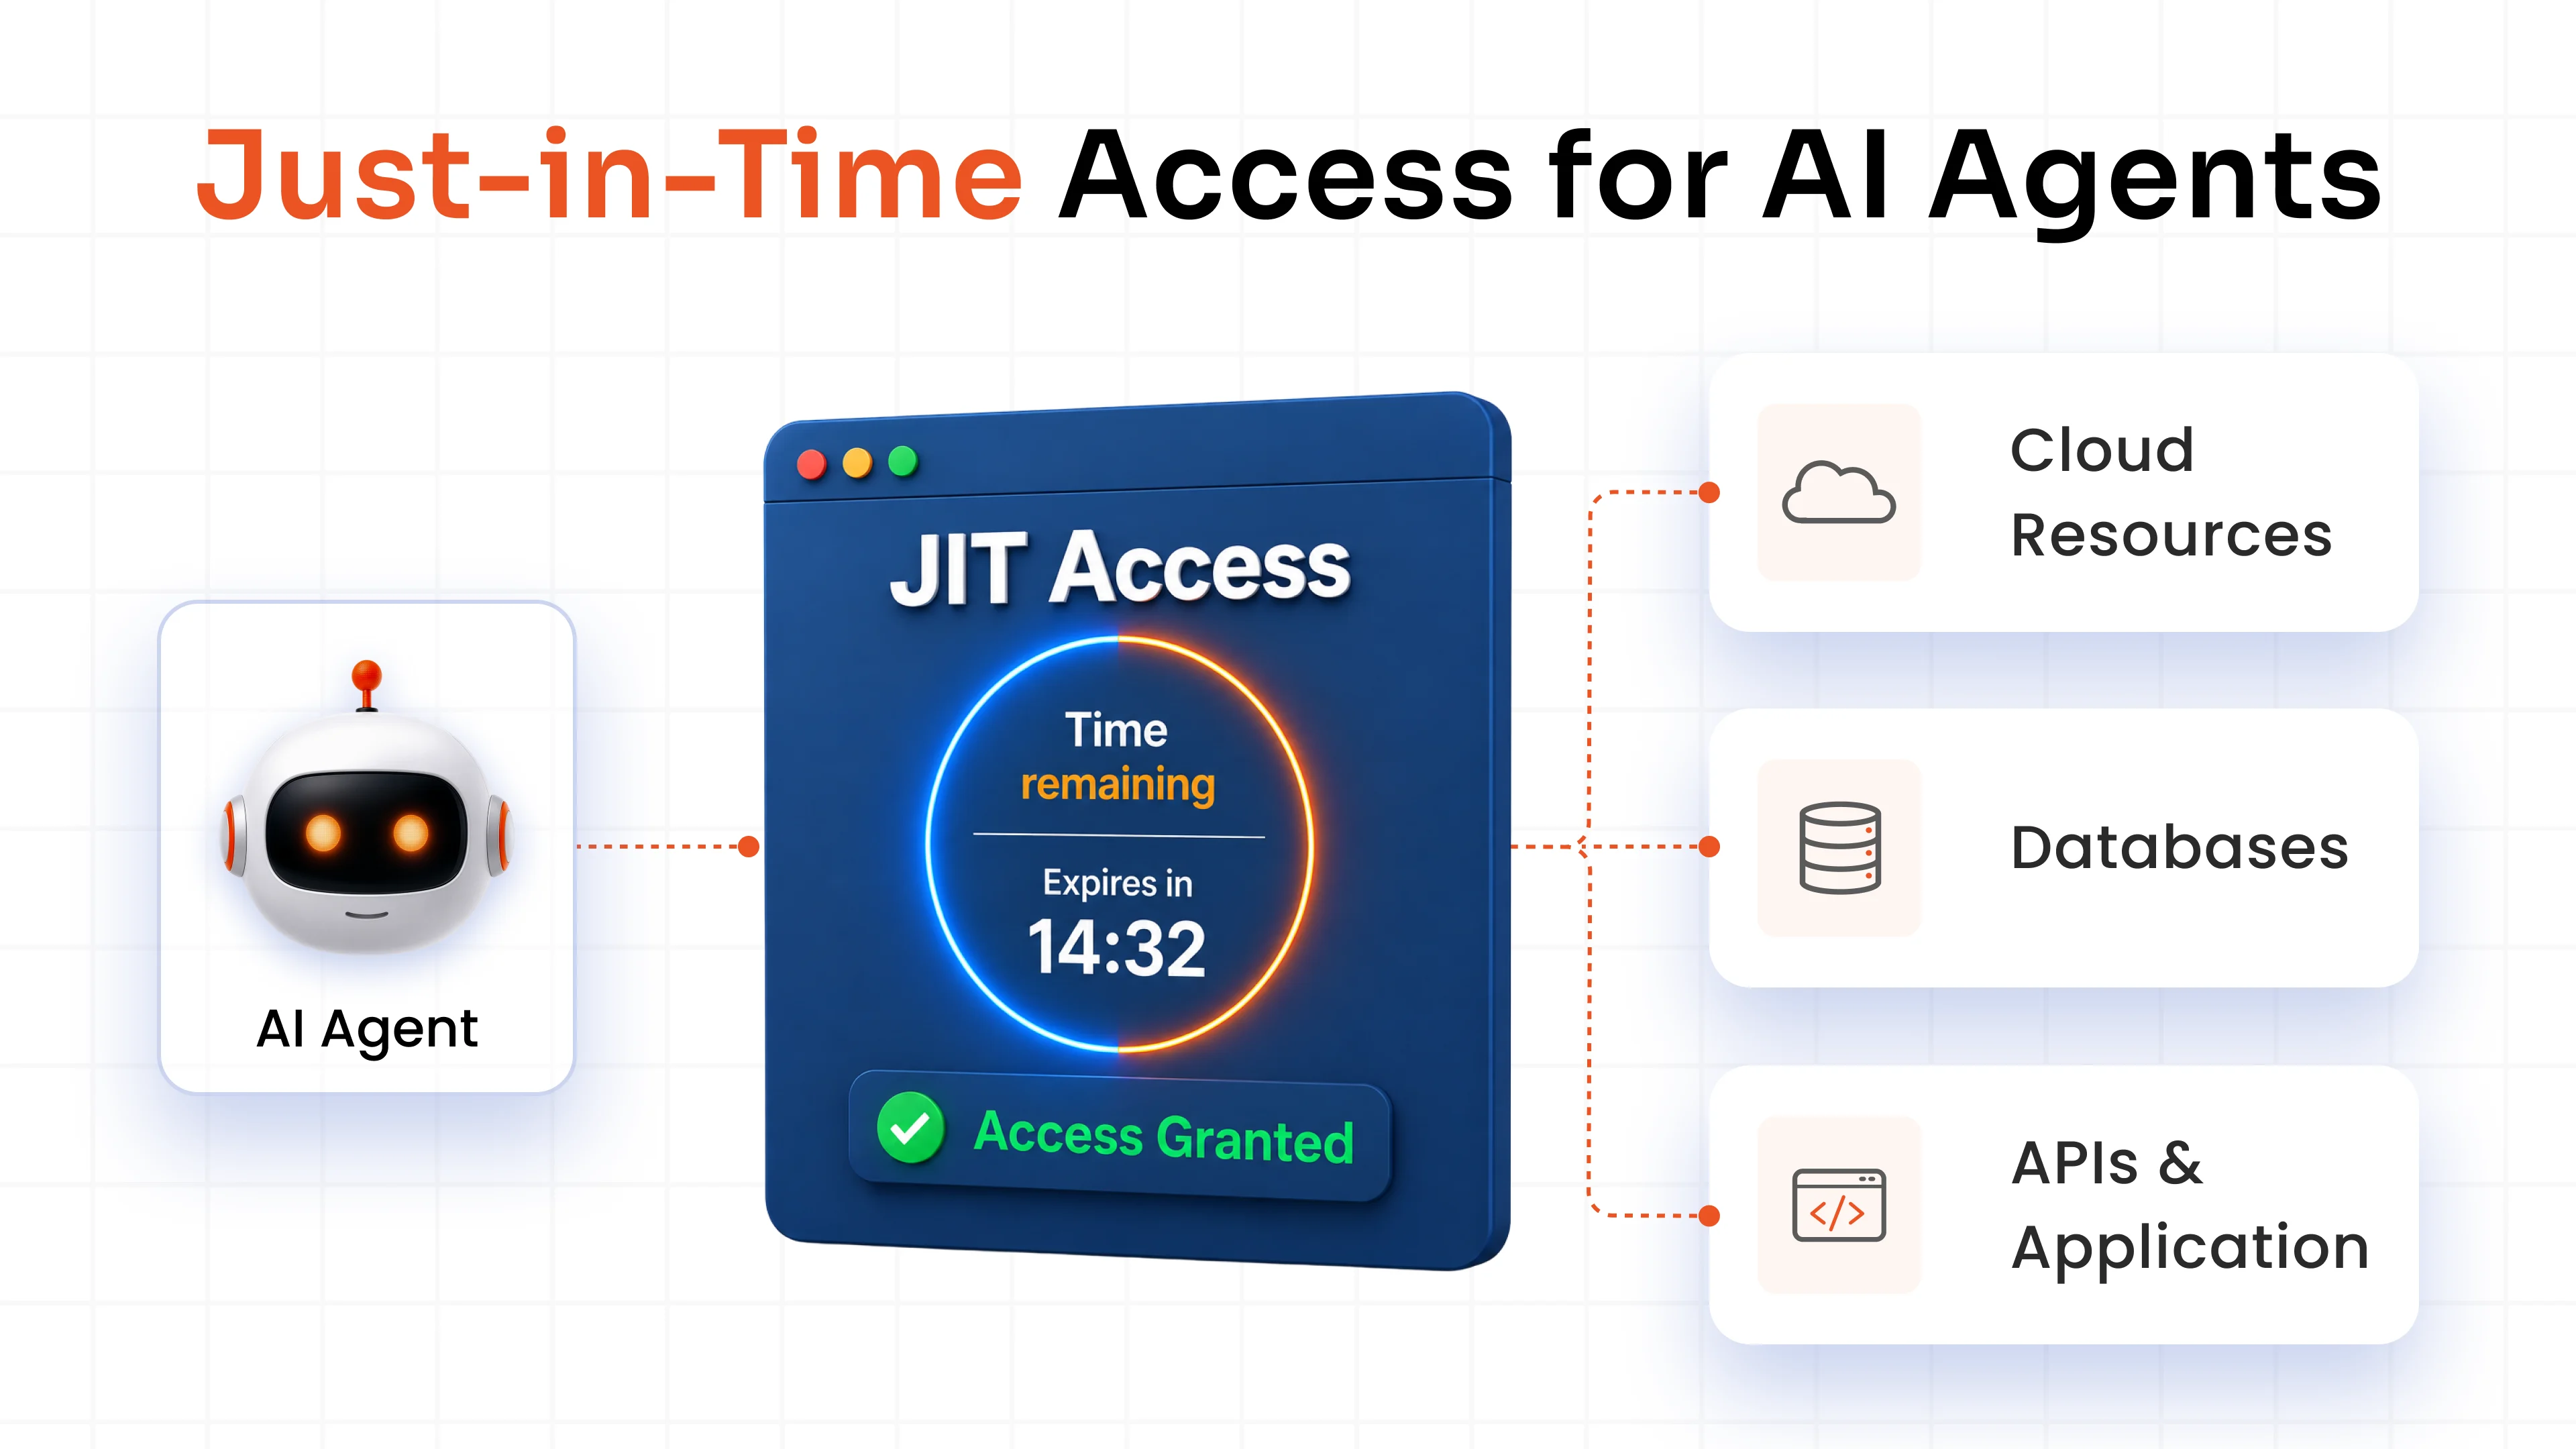
4. Just-in-Time-Berechtigungen (JIT) verwenden: Implementieren Sie Just-in-Time-Berechtigungen , um erweiterte Zugriffsrechte nur bei Bedarf und für eine begrenzte Zeit zu gewähren. Dieser Ansatz minimiert das Risiko des Missbrauchs von Berechtigungen, indem er dauerhafte Berechtigungen vermeidet.
5. Rückverfolgbarkeit einzelner Aktionen gewährleisten: Implementieren Sie Überwachungs-, Prüf- und Benutzeridentifizierungssysteme, um sicherzustellen, dass alle Aktionen den einzelnen Benutzern zugeordnet werden können. Dies erhöht die Verantwortlichkeit und ermöglicht eine bessere Überwachung privilegierter Aktivitäten.
6. Berechtigungen regelmäßig prüfen: Überprüfen und aktualisieren Sie Berechtigungen regelmäßig, um die Anhäufung unnötiger Zugriffsrechte zu verhindern. Dadurch wird sichergestellt, dass Benutzer, Konten und Prozesse nur die Berechtigungen besitzen, die sie benötigen.
7. Administratorrechte auf Endgeräten entfernen: Weisen Sie standardmäßig allen Mitarbeitern Standardbenutzerrechte zu. Erweitern Sie die Zugriffsrechte nur, wenn dies für bestimmte Aufgaben oder Anwendungen erforderlich ist, und erwägen Sie, Administratorrechte von sensiblen Servern vollständig zu entfernen, um die Angriffsfläche zu verringern.
8. Segmentierung von Systemen und Netzwerken: Teilen Sie Ihre Systeme und Netzwerke in Segmente auf, basierend auf unterschiedlichen Vertrauensstufen, Anforderungen und Berechtigungssätzen. Diese Segmentierung begrenzt die potenzielle Ausbreitung eines Sicherheitsvorfalls und erhöht die Sicherheit.
9. Einmalpasswörter implementieren: Verwenden Sie Passwort-Safes, um Einmalpasswörter für privilegierte Konten zu generieren. Diese werden für bestimmte Aufgaben verwendet und anschließend sofort gelöscht. Dadurch wird das Risiko der Wiederverwendung kompromittierter Zugangsdaten verringert.
10. Ersetzen Sie fest codierte Anmeldeinformationen: Ersetzen Sie statische, fest codierte Anmeldeinformationen durch APIs, die dynamische Geheimnisse aus sicheren Passwortspeichern abrufen, insbesondere in DevOps- und CI/CD-Umgebungen.
11. Das Prinzip der minimalen Berechtigungen über den Perimeter hinaus erweitern: Wenden Sie Zugriffskontrollen nach dem Prinzip der minimalen Berechtigungen nicht nur intern an, sondern auch auf Lieferanten, Auftragnehmer und Fernzugriffssitzungen, um sicherzustellen, dass auch externe Benutzer strenge Zugriffsbeschränkungen einhalten.
12. Analyse und Berichterstattung über privilegierte Zugriffe: Alle privilegierten Konten, einschließlich gemeinsam genutzter Administratorkonten, Dienstkonten und Cloud-Konten, sind kontinuierlich zu überwachen und zu protokollieren. Die Protokollierung sollte detaillierte Aktivitäten wie Tastatureingaben und Bildschirmaktionen erfassen, um eine umfassende Kontrolle zu gewährleisten.
Fazit
Die Implementierung des Prinzips der minimalen Berechtigungen (Least Privilege, PoLP) ist unerlässlich für die Verbesserung der IT-Sicherheit Ihres Unternehmens. Indem Sie den Zugriff auf das für jeden Benutzer, jede Anwendung oder jedes System Notwendige beschränken, reduzieren Sie das Risiko unberechtigten Zugriffs, Missbrauchs von Berechtigungen und Sicherheitslücken erheblich. Die Privileged Access Management (PAM)-Lösungen von miniOrange automatisieren und optimieren die Durchsetzung von PoLP und erleichtern so die Verwaltung und Sicherung von Berechtigungen in verschiedenen Systemen. Dies stärkt nicht nur Ihre Abwehr, sondern gewährleistet auch die Einhaltung von Branchenstandards und verbessert die betriebliche Effizienz. Mit miniOrange PAM und der Implementierung von PoLP schafft Ihr Unternehmen eine robuste, sichere und gut verwaltete IT-Umgebung.

Hinterlasse einen Kommentar