
Privilegierte Konten verfügen über erweiterte Zugriffsrechte, die genutzt werden können, um Systemkonfigurationen zu ändern, sensible Datenbanken zu manipulieren, neue Administratorbenutzer anzulegen und vertrauliche Kundendaten abzugreifen. Dies macht sie zu attraktiven Zielen für Angreifer und birgt bei mangelhafter Verwaltung ein hohes Risiko.
Einfache Passwörter und Netzwerk-Firewalls reichen nicht aus, um sie zu schützen. Sie müssen kontinuierlich überwacht werden.
Hier wird Privileged Account and Session Management (PASM) unerlässlich. Durch die Kombination von robustem Anmeldeinformationsschutz mit Echtzeit-Überwachung privilegierter Sitzungen schaffen Sie eine undurchdringliche Verteidigung.
In diesem Leitfaden erklären wir Ihnen, was privilegiertes Konto- und Sitzungsmanagement ist, wie es funktioniert, welche Kernfunktionen es bietet und wie Sie es zur Absicherung Ihrer Organisation einsetzen können.
Was ist privilegiertes Konto- und Sitzungsmanagement?
Privileged Account and Session Management (PASM) ist ein Kernbestandteil von Privileged Access Management (PAM) und hilft Ihnen, privilegierte Konten und Anmeldeinformationen zu sichern, während gleichzeitig privilegierte Sitzungen kontrolliert, überwacht und aufgezeichnet werden.
PASM befasst sich mit zwei eng miteinander verbundenen Aspekten des privilegierten Zugriffs:
Was ist privilegiertes Account-Management?
Die Verwaltung privilegierter Konten konzentriert sich auf die Sicherheit vor Beginn einer Sitzung. Sie umfasst die Kontrolle privilegierter Konten und den Schutz der zugehörigen Anmeldeinformationen.
Dies kann das Aufspüren unbekannter Administratorkonten, das Speichern von Anmeldeinformationen in einem gehärteten Tresor, die Durchsetzung von Least-Privilege-Richtlinien und die automatische Änderung von Passwörtern umfassen.
Wenn Sie tiefer in das Thema des Kontos einsteigen möchten, informieren Sie sich über privilegierte Konten und warum diese strengeren Kontrollen bedürfen.
Was ist Privileged Session Management?
Das Management privilegierter Sitzungen konzentriert sich auf die Sicherheit während der Sitzung. Es protokolliert Sitzungen, indiziert ausgeführte Terminalbefehle, überwacht Tastatureingaben und kennzeichnet ungewöhnliches Verhalten.
Wenn ein Administrator eine gefährliche Operation ausführt, können Sie die Sitzung sofort beenden.
Die Sicherung eines privilegierten Kontos gewährt nicht automatisch Einblick in alle Benutzeraktivitäten nach dem Login. Ebenso wenig löst die Aufzeichnung von Sitzungen das Problem unkontrollierter privilegierter Anmeldeinformationen.
Mit privilegiertem Account- und Session-Management können Sie Account, Anmeldeinformationen, Zugriff und Session in ein einheitlicheres Sicherheitsmodell integrieren.
Wie funktioniert die Verwaltung privilegierter Konten und Sitzungen?
Ein typischer PASM-Workflow verbindet die Kontoverwaltung mit der Sitzungssteuerung. Der genaue Ablauf hängt von der Konfiguration Ihrer Umgebung und Ihrer Zugriffsrichtlinien ab.
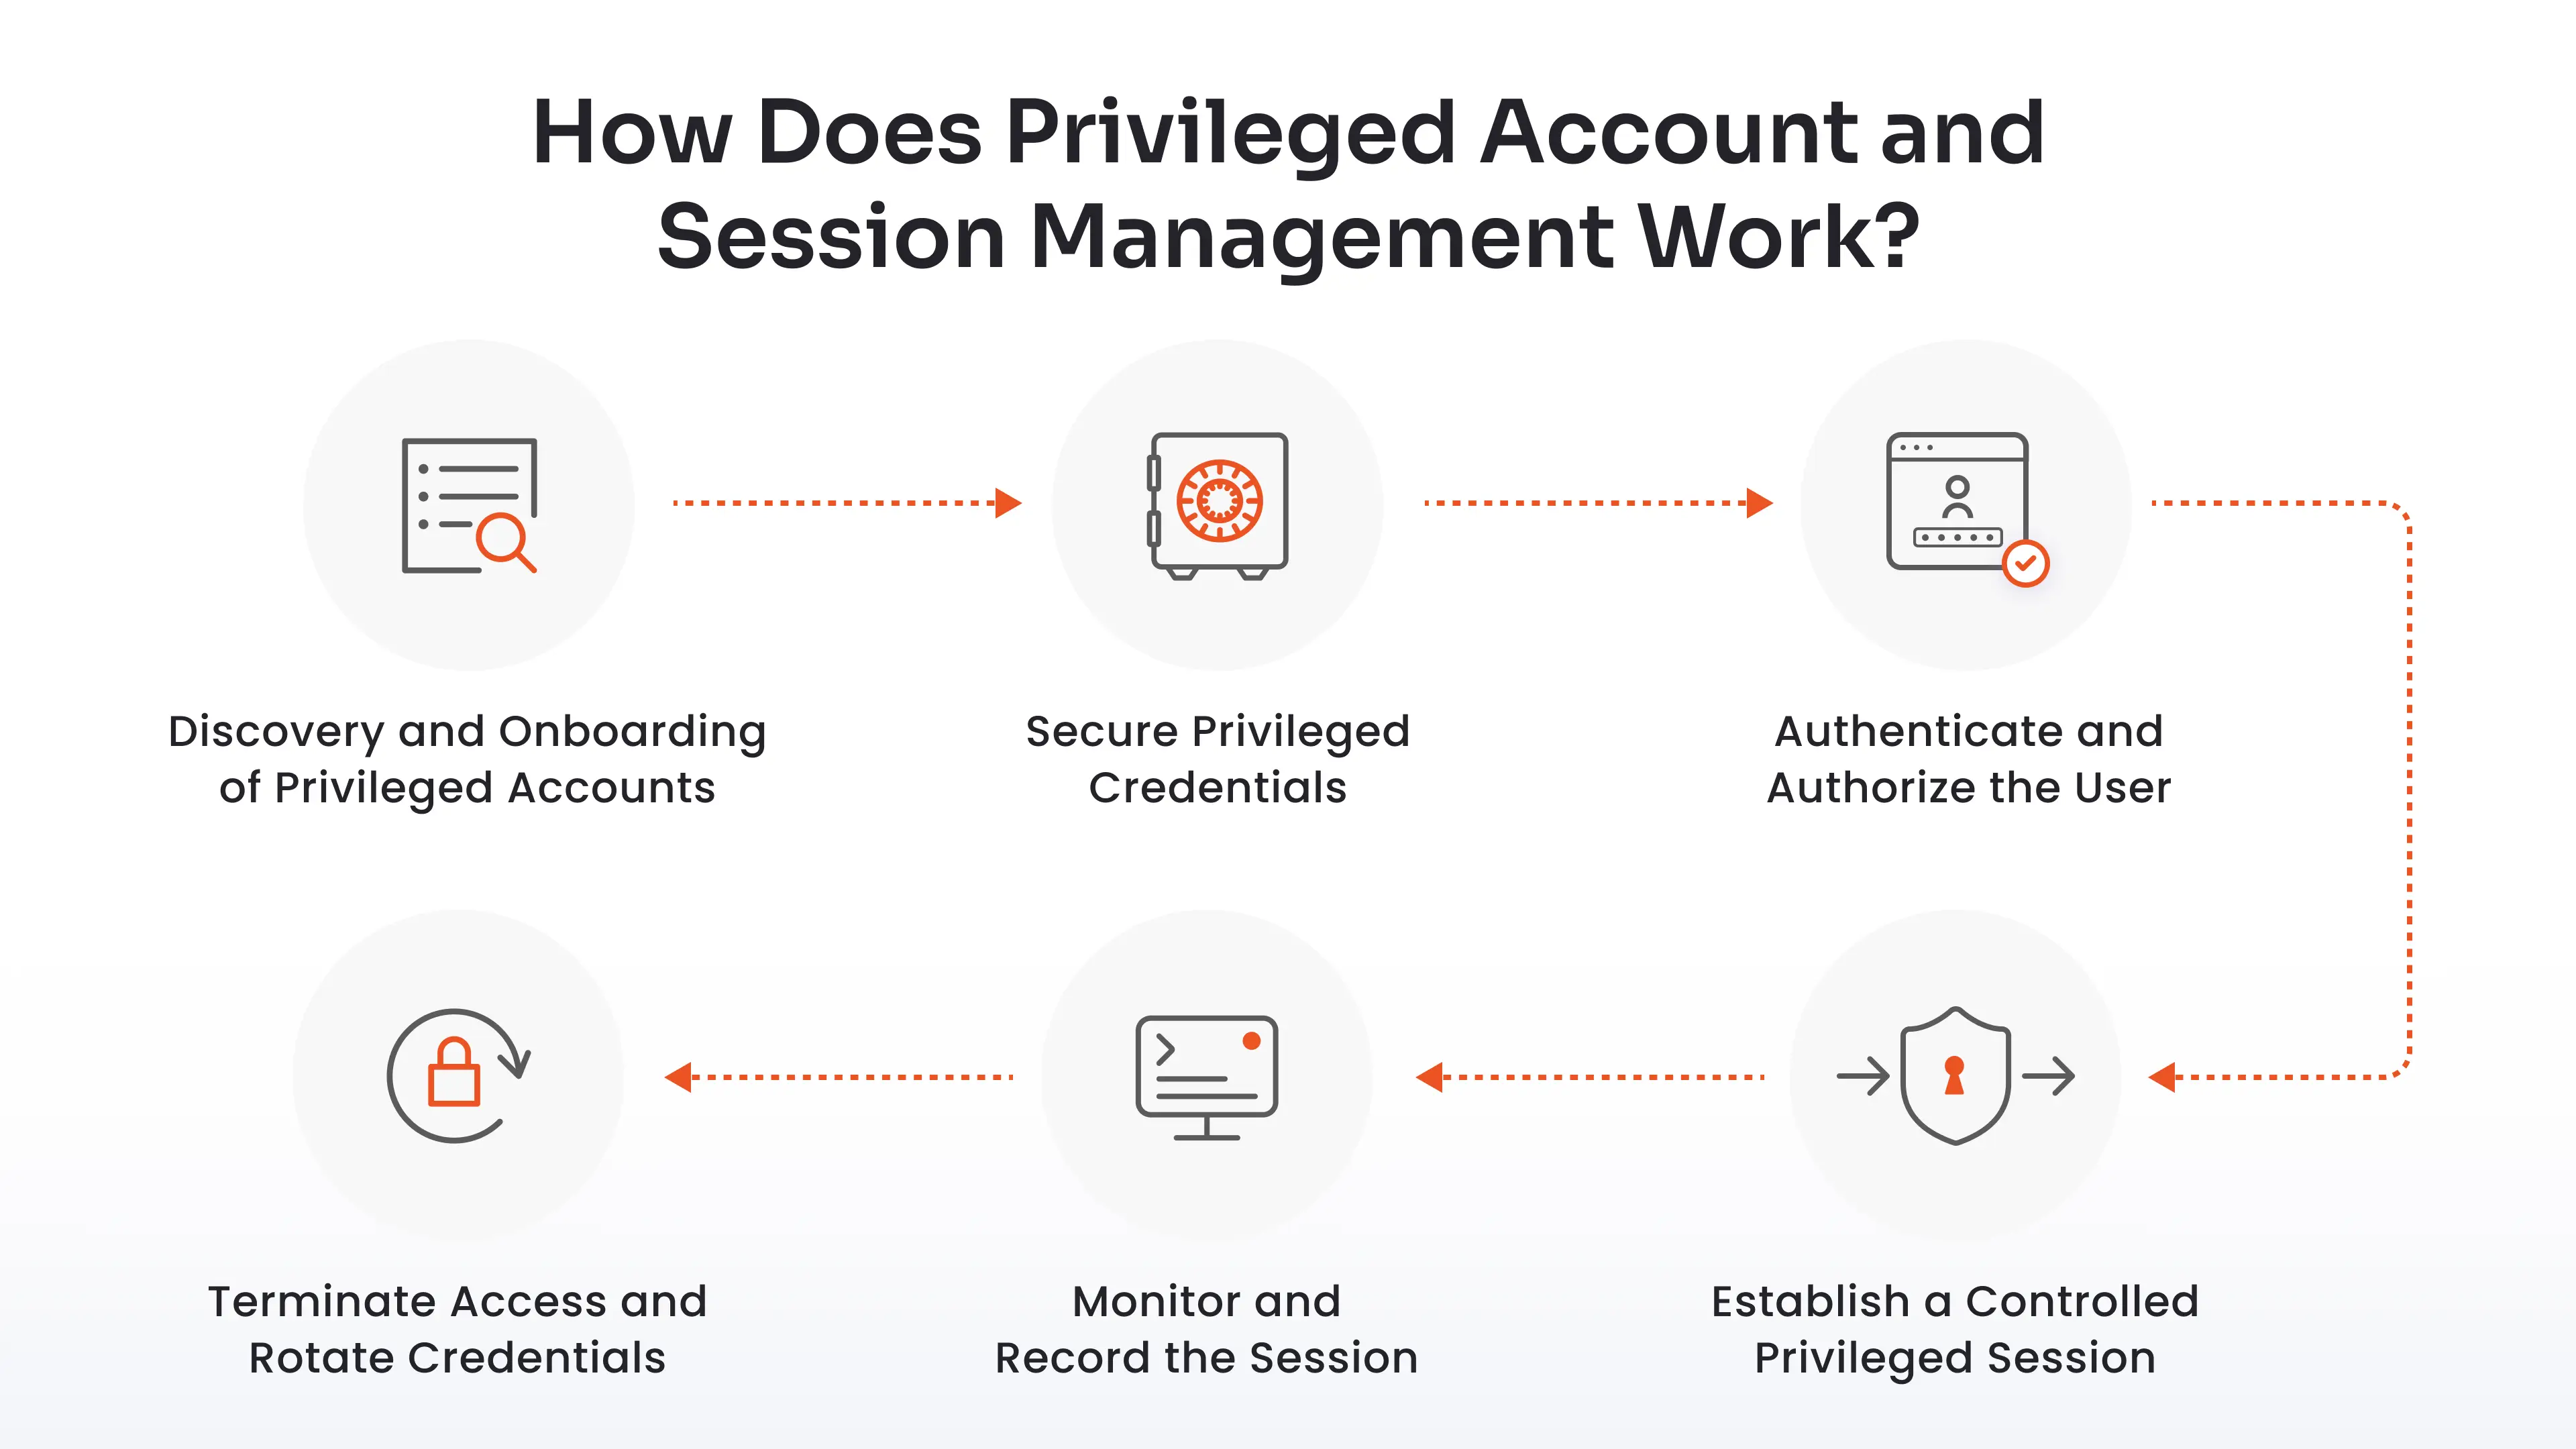
So könnte dieser Prozess aussehen.
Schritt 1: Ermittlung und Integration privilegierter Konten
Eine PASM-Lösung scannt Ihre Umgebung kontinuierlich, um privilegierte Identitäten zu erkennen. Sie identifiziert Standard-Administratorkonten, verwaiste Auftragnehmer-Logins, Schattenadministratorrechte und nicht verwaltete Dienstkonten. Sobald diese erkannt wurden, werden sie automatisch zentral verwaltet.
Schritt 2: Sicherung privilegierter Anmeldeinformationen
Anschließend speichert PASM die Administratorpasswörter, SSH-Schlüssel und API-Token in einem verschlüsselten Anmeldeinformationsspeicher der Enterprise-Klasse. Die Passwörter werden automatisch nach dem AES-256-Standard verschlüsselt. Administratoren haben somit keinen Zugriff mehr auf die eigentlichen Passwörter der Zielinfrastruktur.
Schritt 3: Benutzer authentifizieren und autorisieren {step3}
Benötigt ein Administrator erweiterte Zugriffsrechte, meldet er sich im zentralen Portal an. Das Portal überprüft seine Identität mittels Multi-Faktor-Authentifizierung (MFA) oder Single Sign-On (SSO).
Sie können auch einen JIT-Workflow verwenden, um den Zugriff für einen definierten Zeitraum zu gewähren und ihn anschließend wieder zu widerrufen.
Schritt 4: Eine kontrollierte privilegierte Sitzung einrichten {step4}
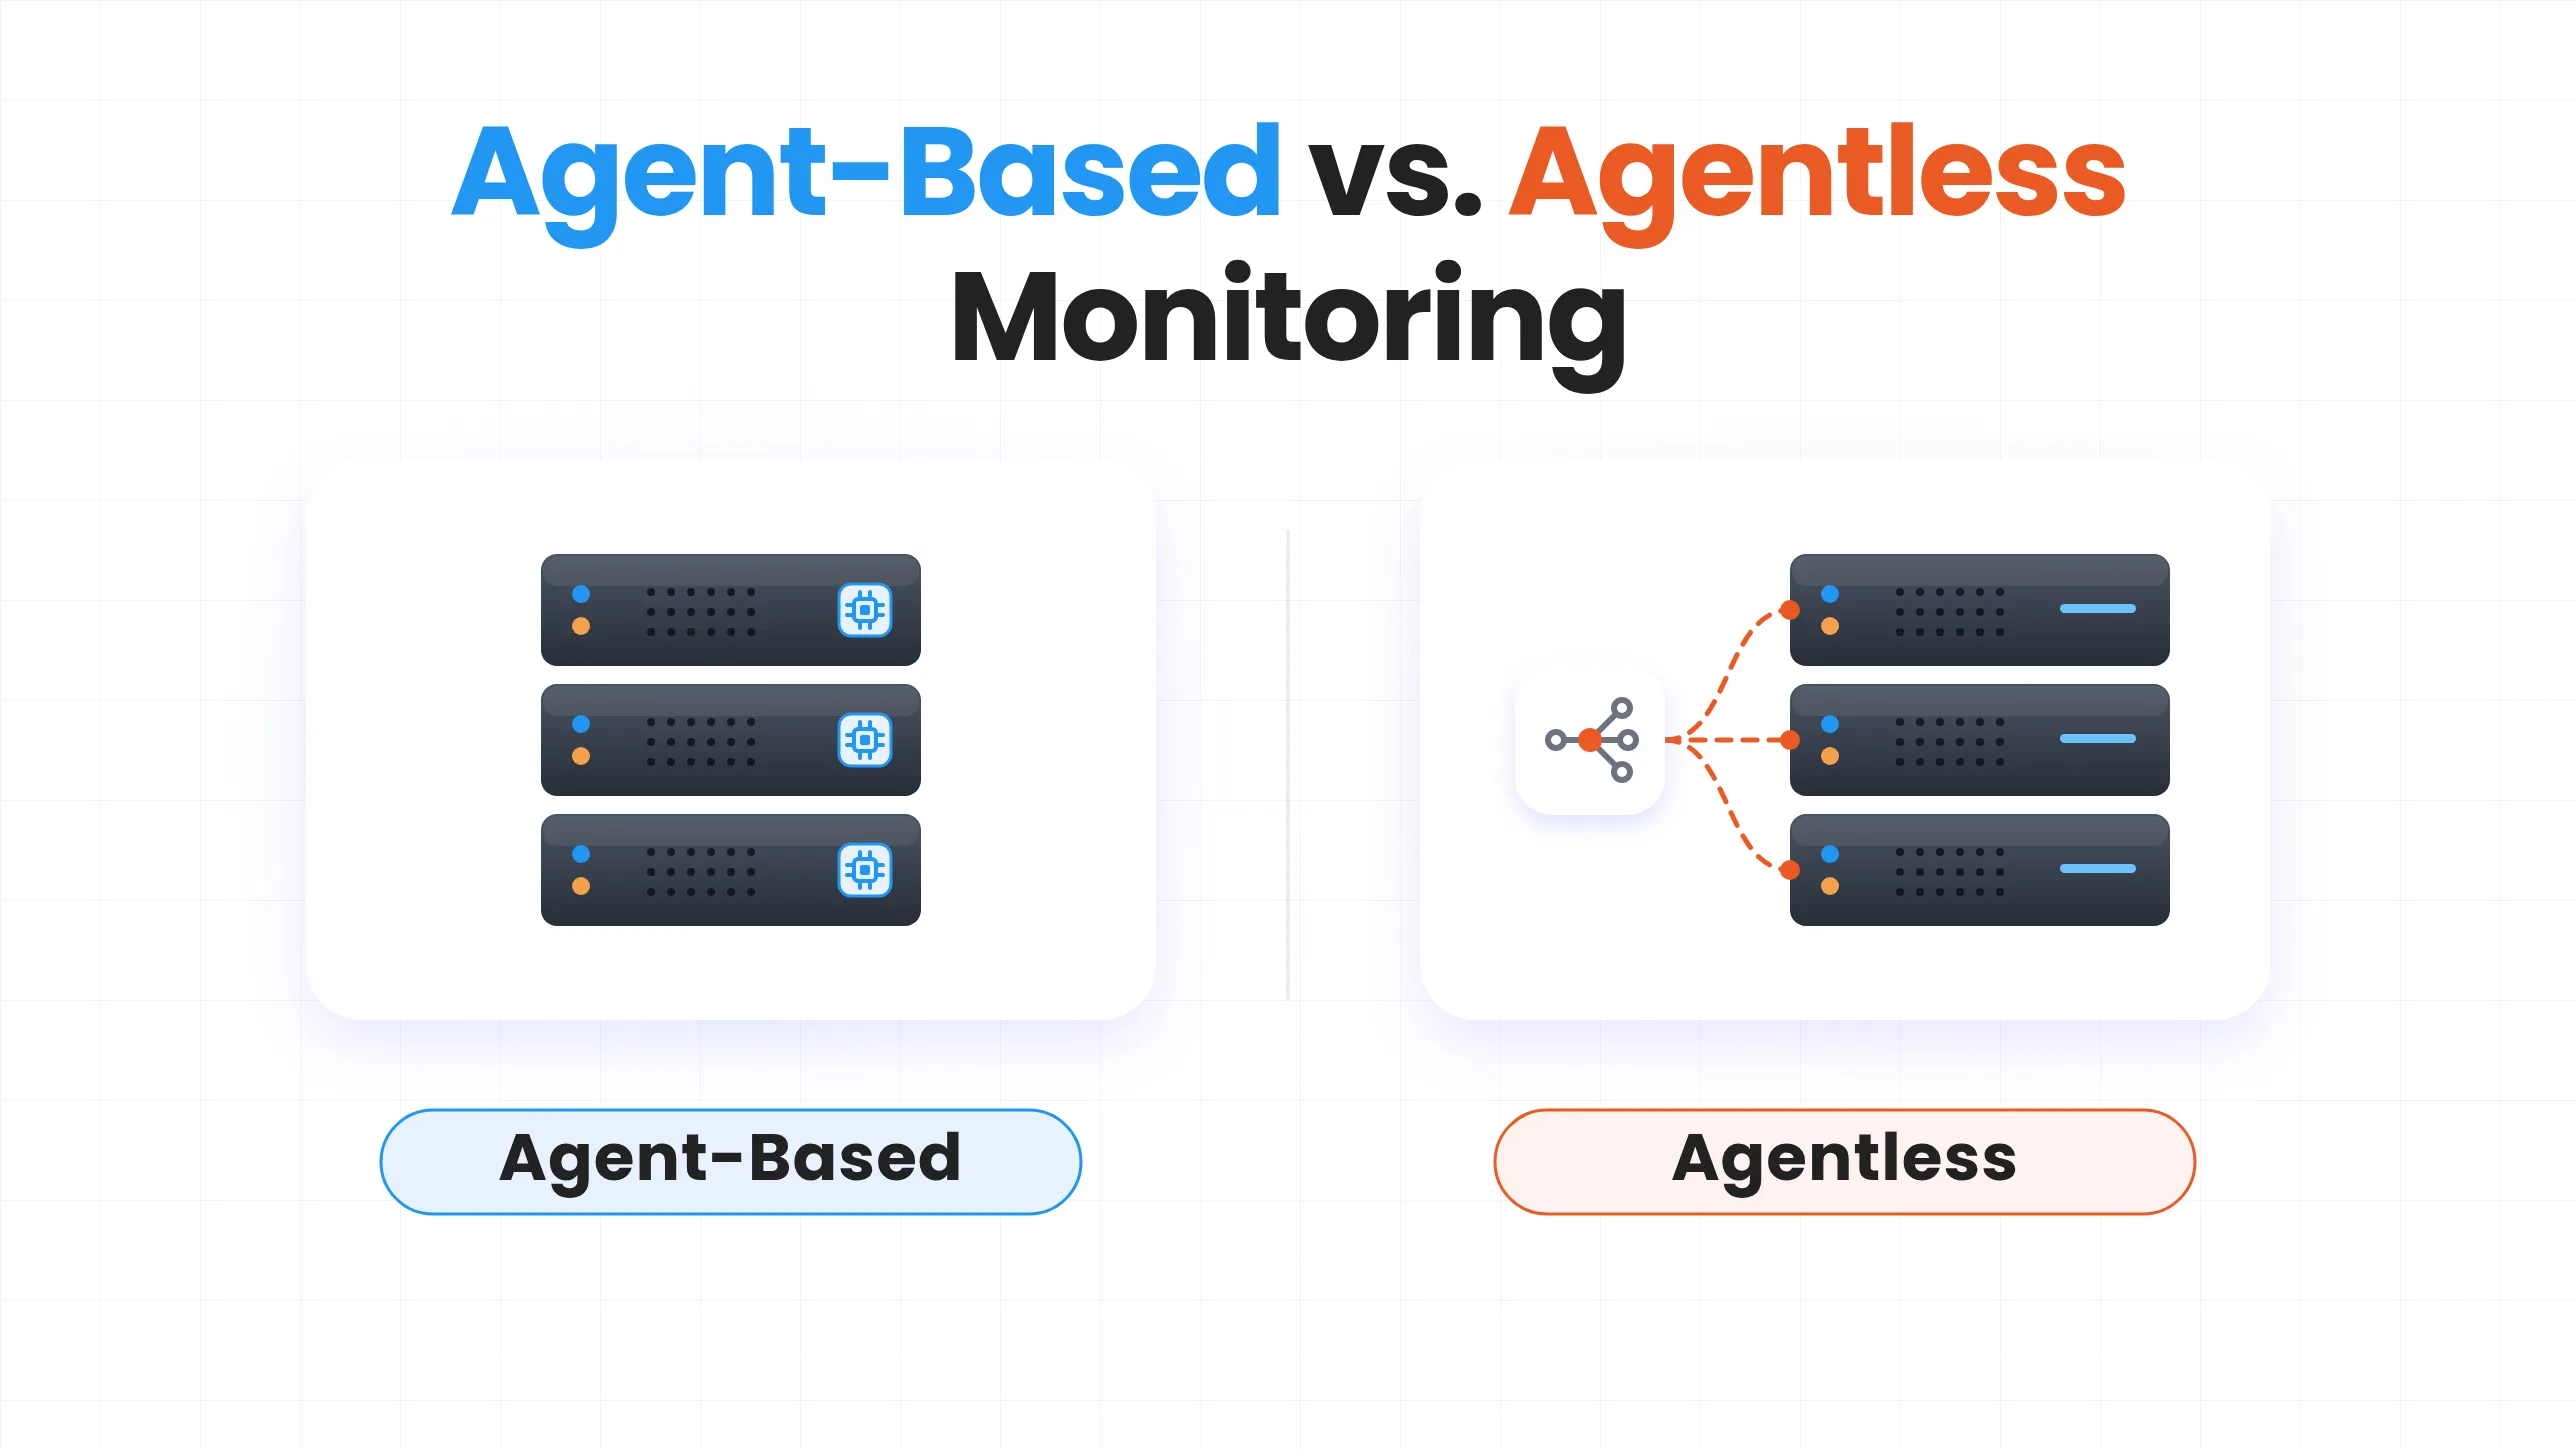
Nach der Genehmigung vermittelt das System eine isolierte Verbindung. Ein agentenloses Proxy-Gateway erstellt zwei unabhängige Verbindungstunnel. Ein Tunnel verbindet den Browser oder Client des Benutzers mit dem Gateway. Ein zweiter Tunnel verbindet das Gateway mit dem Zielsystem.
Der Proxy ruft das benötigte Passwort aus dem Tresor ab und fügt es direkt in die Sitzung ein. Der Benutzer erhält niemals Zugriff auf die Klartext-Zugangsdaten.
Schritt 5: Sitzung überwachen und aufzeichnen {step5}
Der Proxy protokolliert die privilegierten Aktivitäten, die Sie im Rahmen einer Prüfung oder Untersuchung einsehen können.
Mithilfe KI-basierter Anomalieerkennung lassen sich auch Abweichungen vom normalen Verhalten privilegierter Benutzer identifizieren. Beispielsweise können ungewöhnliche Befehle oder anormale Zugriffszeiten Aufmerksamkeit erregen.
Schritt 6: Zugriff beenden und Anmeldeinformationen rotieren
Nach Ablauf des genehmigten Zeitfensters oder Abmeldung des Administrators beendet der Proxy die Sitzung umgehend. Um die Wiederverwendung von Anmeldeinformationen zu verhindern, rotiert das System das Kontopasswort bzw. den SSH-Schlüssel automatisch im Hintergrund. Selbst wenn es jemandem gelingt, einen Sitzungsschlüssel abzufangen, sind die entsprechenden Anmeldeinformationen sofort wertlos.
Worin besteht der Unterschied zwischen privilegierter Kontoverwaltung und privilegierter Sitzungsverwaltung?
Obwohl beide Disziplinen unter den umfassenderen Begriff PAM fallen, lösen sie unterschiedliche Teile des Zugangsrisiko-Puzzles.
| Sicherheitsdimension | Verwaltung privilegierter Konten | Privilegierte Sitzungsverwaltung |
|---|---|---|
| Hauptfokus | Sicherung statischer Anmeldeinformationen und Identitäten | Kontrolle und Prüfung der Live-Verbindungsaktivität |
| Betriebszeitplan | Vor der Sitzung: Bevor der Zugriff angefordert wird | In der Sitzung: Während einer aktiven Asset-Verbindung |
| Kernmechanismen | Discovery, Credential Vaulting, Password Rotation, RBAC | Proxy-Brokerage, Credential Injection, Session-Aufzeichnung, Live Kill |
| Primäre Bedrohung abgewendet | Zugangsdatendiebstahl, unbefugte Anmeldungen, fest codierte Passwörter | Insiderbedrohungen, bösartige Befehle, laterale Netzwerkbewegung |
| Schlüsselausgabe | Prüfprotokoll der Anmeldeinformationen-Abfragen und Passwortänderungen | Videowiedergaben, indizierte Tastatureingaben, durchsuchbare Befehlsprotokolle |
| Benutzerexposition | Legt fest, wer Zugang erhält. | Legt fest, was sie im verbundenen Zustand ausführen können. |
PASM-Funktionen und -Leistungsmerkmale
Eine unternehmensgerechte Lösung für die Verwaltung privilegierter Konten und Sitzungen kombiniert Kontrollmechanismen auf Kontoebene mit Kontrollmechanismen auf Sitzungsebene.
Hier sind die wichtigsten Funktionen, die Sie von Ihrer Plattform fordern sollten:
-
Erkennung privilegierter Konten: Automatisierte Scan-Tools durchsuchen Domänencontroller, Cloud-Subnetze, Hypervisoren und Datenbanken. Sie identifizieren versteckte Administratorkonten, vergessene temporäre Anmeldeinformationen, Dienstkonten und fest codierte Skriptanmeldeinformationen.
-
Sichere Speicherung von Anmeldeinformationen und Passwortrotation: Speichern Sie administrative Geheimnisse in einem hochsicheren, AES-256-verschlüsselten Tresor. Automatisieren Sie komplexe Passwortrotationsrichtlinien basierend auf festen Zeitplänen, z. B. alle 30 Tage, oder auf bestimmte Ereignisse.
-
Richtlinienbasierte Zugriffskontrolle (RBAC): Definieren Sie strenge Zugriffsregeln basierend auf Benutzerrollen, Abteilungen, Zeitfenstern und Zielressourcengruppen. Stellen Sie sicher, dass Benutzer nur die absolut notwendigen Zugriffsrechte erhalten, um ihre täglichen Aufgaben zu erfüllen.
-
Just-in-Time (JIT)-Zugriffsberechtigungen: Schluss mit permanenten Berechtigungen. Mit JIT-Zugriff bleiben administrative Rechte standardmäßig gesperrt. Benutzer fordern Zugriff für spezifische Aufgaben an, wodurch automatisierte Genehmigungsprozesse ausgelöst werden. Die Zugriffsrechte erlöschen automatisch nach Ablauf des Zeitfensters.
-
Sitzungsüberwachung in Echtzeit: Ihre Sicherheitsteams erhalten einen umfassenden Überblick über alle aktiven administrativen Sitzungen im Netzwerk. Analysten im Security Operations Center (SOC) können Live-Videostreams ansehen, interaktive Steuerelemente pausieren oder Verbindungen sofort trennen, wenn sie verdächtiges Verhalten feststellen.
Sicherheitsteams können auch bei aktiven privilegierten Sitzungen zusammenarbeiten , sodass mehrere autorisierte Benutzer die Sitzungen beobachten und bei der Fehlerbehebung helfen können, ohne Anmeldeinformationen weitergeben zu müssen.
-
Verhaltensanalyse privilegierter Benutzer: Integrieren Sie fortschrittliche Verhaltensanalysen für privilegierte Benutzer, um für jeden Administrator ein individuelles Verhaltensprofil zu erstellen. Die Engine analysiert Anmeldezeiten, Quellorte, aufgerufene Systeme und Befehlssequenzen.
-
Vollständige Sitzungsaufzeichnung: Zeichnen Sie privilegierte Sitzungen mit Videowiedergabe, Zeitstempeln, Benutzeridentität, Zielsysteminformationen und Befehlsverfolgung auf. Diese Aufzeichnungen unterstützen Sie bei der Untersuchung von Vorfällen, der Überprüfung administrativer Tätigkeiten, der Fehlerbehebung und der Erfüllung von Prüfungsanforderungen.
-
Sitzungsisolierung: Unterbinden Sie direkte Netzwerkverbindungen zwischen Benutzerarbeitsplätzen und kritischen Servern. Mit agentenloser privilegierter Sitzungsisolierung verhindern Sie, dass Malware von Endpunkten auf Produktionssysteme gelangt oder Passwörter im Klartext abfängt.
-
Unveränderliche Audit-Logs: Zentrale, manipulationssichere Audit-Protokolle für alle Zugriffsanfragen, Passwortänderungen und Sitzungsprotokolle. Nachweis der Compliance bei anspruchsvollen Audits nach ISO 27001, SOC 2, PCI DSS, HIPAA und RBI.
Warum die Verwaltung von Aktivitäten privilegierter Konten wichtig ist
Ihre privilegierten Konten sind nicht statisch. Deshalb bieten statische Anmeldeinformationen keinen ausreichenden Schutz. Ein einziges kompromittiertes Administrator-Anmeldeinformationsblatt kann Ihre Produktionsumgebung innerhalb von Sekunden zerstören.
Sie benötigen Zugriff auf die Aktivitätenverwaltung privilegierter Konten.
miniOrange PAM bietet eine umfassende, identitätszentrierte Plattform, die Ihre privilegierten Zugangsdaten und Remote-Verbindungen sofort nach der Installation schützt. Sie vereint alle benötigten Kontrollfunktionen.
Sichern Sie die Zugangsdaten. Beschränken Sie den Zugriff. Überwachen Sie die Sitzung. Protokollieren Sie die Aktivitäten. Reagieren Sie, wenn etwas verdächtig erscheint.
Mit miniOrange PAM können Sie diese Kontrollen über eine umfassendere PAM-Plattform verwalten, die für die Verwaltung privilegierter Zugriffe entwickelt wurde.
Sichern Sie sich die vollständige Kontrolle über Ihre erweiterten Identitäten, bevor eine unüberwachte Sitzung zu Ihrer nächsten Sicherheitsmeldung wird.
Häufig gestellte Fragen
Wofür steht PASM?
PASM steht für Privileged Account and Session Management (Verwaltung privilegierter Konten und Sitzungen). Es bezeichnet die Kontrollmechanismen, die zum Schutz privilegierter Konten und Anmeldeinformationen bei der Verwaltung, Überwachung und Protokollierung privilegierter Sitzungen eingesetzt werden.
Worin besteht der Unterschied zwischen PAM und PASM?
PAM steht für Privileged Access Management und bezeichnet den umfassenderen Ansatz zur Sicherung und Kontrolle privilegierter Zugriffe.
PASM konzentriert sich speziell auf privilegierte Konten und die zugehörigen Sitzungen. Es umfasst Bereiche wie Kontoermittlung, Anmeldeinformationsverwaltung, Sitzungsüberwachung, Sitzungsaufzeichnung und Zugriffskontrollen.
Wie schützt PASM privilegierte Konten?
PASM kann privilegierte Konten schützen, indem es Ihnen hilft, diese zu ermitteln, ihre Zugangsdaten in einem sicheren Tresor zu zentralisieren, zu kontrollieren, wer darauf zugreifen kann, Passwörter zu rotieren und zeitlich begrenzte Zugriffsrichtlinien anzuwenden.
Es bietet außerdem Steuerungsmöglichkeiten auf Sitzungsebene, sodass Sie Aktivitäten überwachen und aufzeichnen können, nachdem der Zugriff gewährt wurde.
Kann PASM dazu beitragen, Bedrohungen durch Insider zu verhindern?
Ja. PASM ist eine der wirksamsten Kontrollmechanismen gegen Insiderbedrohungen. Es verhindert unkontrollierten Zugriff, setzt das Prinzip der minimalen Berechtigungen durch, protokolliert jede Aktion per Video und Befehlsausgabe, beschränkt riskante Terminalbefehle und ermöglicht die Beendigung laufender Sitzungen bei verdächtigen Aktivitäten.
Hinterlasse einen Kommentar