

Mit der zunehmenden Nutzung von Cloud-Plattformen, SaaS-Anwendungen, Remote-Teams und KI-gestützten Systemen wird die Zugriffsverwaltung für Unternehmen immer komplexer. Sicherheitsteams müssen gewährleisten, dass Benutzer, Anwendungen und automatisierte Workflows auf die benötigten Ressourcen zugreifen können, ohne sensible Daten oder kritische Systeme zu gefährden. An diesem Punkt gewinnt die Diskussion um rollenbasierte Zugriffskontrolle (RBAC) versus rollenbasierte Zugriffskontrolle (ABAC) an Bedeutung.
Die rollenbasierte Zugriffskontrolle (RBAC) gewährt Zugriff basierend auf vordefinierten Rollen. Die attributbasierte Zugriffskontrolle (ABAC) hingegen berücksichtigt mehrere Faktoren wie Benutzerattribute, Ressourcensensibilität, Standort, Gerät und Zugriffszeitpunkt. Das Verständnis der Unterschiede zwischen RBAC und ABAC hilft Unternehmen, das passende Autorisierungsmodell für Sicherheit, Compliance und Skalierbarkeit auszuwählen.
TL; DR
- RBAC (Role-Based Access Control) gewährt Zugriff auf Basis vordefinierter Rollen und ist daher einfach zu implementieren und zu verwalten.
- ABAC (Attributbasierte Zugriffskontrolle) wertet Benutzer-, Ressourcen-, Aktions- und Umgebungsattribute aus, um Zugriffsentscheidungen in Echtzeit zu treffen.
- Im Vergleich zwischen RBAC und ABAC ist RBAC einfacher zu handhaben, während ABAC mehr Flexibilität und eine feinere Steuerung ermöglicht.
- RBAC eignet sich am besten für Organisationen mit stabilen Rollen und vorhersehbaren Zugriffsanforderungen, während ABAC besser für dynamische und komplexe Umgebungen geeignet ist.
- Viele Organisationen nutzen eine Kombination aus RBAC und ABAC, um ein Gleichgewicht zwischen operativer Einfachheit und kontextbezogener Sicherheit zu schaffen.
Was ist rollenbasierte Zugriffskontrolle (RBAC)?
Die rollenbasierte Zugriffskontrolle (RBAC) ist ein Zugriffskontrollmodell, das Berechtigungen basierend auf der Rolle eines Benutzers innerhalb einer Organisation vergibt. Anstatt Berechtigungen direkt einzelnen Benutzern zuzuweisen, erstellen Administratoren Rollen, die Aufgabenbereiche repräsentieren, und weisen diesen Rollen Berechtigungen zu.
Eine Organisation kann beispielsweise Rollen wie Entwickler, Personalmanager, Finanzanalyst oder Systemadministrator erstellen. Wenn Benutzern eine Rolle zugewiesen wird, erhalten sie automatisch die mit dieser Rolle verbundenen Berechtigungen.
RBAC regelt den Zugriff nach einem einfachen Prinzip: Benutzer mit der gleichen Rolle sollten die gleiche Zugriffsebene haben.
Dieser Ansatz vereinfacht die Zugriffsverwaltung, verbessert die Konsistenz und reduziert den Verwaltungsaufwand. Aus diesen Gründen zählt RBAC auch heute noch zu den am weitesten verbreiteten Zugriffskontrollmodellen.
So funktioniert RBAC
RBAC basiert auf drei Schlüsselkomponenten:
- Nutzer – Personen, die Zugriff auf Systeme, Anwendungen oder Daten benötigen.
- Rollen – Aufgaben oder Verantwortlichkeiten innerhalb der Organisation.
- Berechtigungen – Aktionen, die Benutzer ausführen können, wie z. B. Anzeigen, Bearbeiten, Genehmigen, Erstellen oder Löschen.
Wird einem Benutzer eine Rolle zugewiesen, werden alle zugehörigen Berechtigungen automatisch erteilt. Dadurch können Unternehmen den Zugriff über Rollen verwalten, anstatt Berechtigungen für jeden Benutzer einzeln zu konfigurieren.
Die vier NIST-Stufen des RBAC
Das Nationale Institut für Standards und Technologie (NIST) definiert vier RBAC-Ebenen. Diese Modelle bauen aufeinander auf und helfen Organisationen, den Zugriff auf verschiedenen Komplexitätsstufen zu verwalten.
1. Flache RBAC
Flat RBAC ist die einfachste Form von RBAC.
Benutzern werden eine oder mehrere Rollen zugewiesen, und jede Rolle enthält einen vordefinierten Satz von Berechtigungen. Rollen funktionieren unabhängig voneinander, ohne Vererbung oder Beziehungen zwischen ihnen.
Beispielsweise:
- Entwickler → Zugriff auf Code-Repositories
- Personalmanager → Zugriff auf Mitarbeiterdatensätze
- Finanzanalyst → Zugriff auf Finanzanwendungen
Flat RBAC eignet sich gut für kleinere Organisationen mit unkomplizierten Zugriffsanforderungen.
2. Hierarchische RBAC
Hierarchisches RBAC führt die Rollenvererbung ein.
Höherrangige Rollen erben automatisch Berechtigungen von niedrigerrangigen Rollen. Dies reduziert Doppelarbeit und vereinfacht die Administration.
Beispielsweise:
- Mitarbeiter
- Geschäftsführer
- Direktor
- Geschäftsführer
Ein Direktor erhält automatisch alle Berechtigungen, die Manager- und Mitarbeiterrollen zugewiesen sind.
Dieses Modell spiegelt Organisationsstrukturen wider und reduziert die Anzahl der Rollen, die Administratoren erstellen und pflegen müssen.
3. Eingeschränkte RBAC
Eingeschränkte RBAC fügt Funktionen zur Trennung von Aufgaben (SoD) hinzu.
Ziel ist es, Interessenkonflikte zu vermeiden und das Risiko von Betrug oder Missbrauch zu verringern, indem sichergestellt wird, dass bestimmte Rollen nicht demselben Benutzer zugewiesen werden können.
Beispielsweise:
- Ein Benutzer, der Rechnungen genehmigt, kann nicht gleichzeitig Zahlungen verarbeiten.
- Ein Lohnbuchhalter darf die von ihm verwalteten Lohnabrechnungen nicht prüfen.
Dieses Modell wird häufig in regulierten Branchen eingesetzt, in denen die Einhaltung von Vorschriften und die Rechenschaftspflicht von entscheidender Bedeutung sind.
4. Symmetrisches RBAC
Symmetrisches RBAC erweitert RBAC über Zugriffsberechtigungen hinaus und führt Kontrollmechanismen zur Verwaltung der Rollen selbst ein.
Organisationen können Folgendes definieren:
- Wer kann Rollen erstellen?
- Wer kann Berechtigungen ändern?
- Wer kann Benutzern Rollen zuweisen?
- Wer kann Zugriffsänderungen prüfen und genehmigen?
Diese Stufe der rollenbasierten Zugriffskontrolle (RBAC) wird häufig in großen Unternehmen eingesetzt, in denen die Zugriffssteuerung und Rollenverwaltung einer strengen Überwachung bedürfen.
Das Problem der Rollenexplosion
Eine der größten Einschränkungen in der Diskussion um RBAC versus ABAC ist eine Herausforderung, die als Rollenexplosion bekannt ist.
Mit dem Wachstum von Organisationen werden auch die Zugriffsanforderungen komplexer. Teams benötigen häufig Ausnahmen, temporäre Berechtigungen, regionale Zugriffsregeln oder projektspezifische Berechtigungen. Um diesen Anforderungen gerecht zu werden, erstellen Administratoren zusätzliche Rollen.
Beispielsweise:
- Entwickler:in / Unternehmen
- Senior Developer
- Bauträger
- Remote-Entwickler
- Entwickler – Europa
- Entwickler – APAC
- Entwickler mit Produktionszugriff
Im Laufe der Zeit können Hunderte oder sogar Tausende von Rollen entstehen.
Dies birgt mehrere Herausforderungen:
- Mehr Rollen zu verwalten und zu pflegen
- Längere Zugriffsüberprüfungen und Audits
- Erhöhter Verwaltungsaufwand
- Höheres Risiko falsch konfigurierter Berechtigungen
- Schwierigkeiten zu verstehen, wer Zugriff auf was hat.
Dies ist einer der Hauptgründe, warum Unternehmen, die ABAC mit RBAC vergleichen, die attributbasierte Zugriffskontrolle (ABC) in Betracht ziehen. Anstatt für jede Ausnahme eine neue Rolle zu erstellen, kann ABAC Zugriffsentscheidungen anhand von Attributen wie Abteilung, Standort, Gerät, Sicherheitsfreigabe oder Zugriffszeitpunkt treffen.
Was ist attributbasierte Zugriffskontrolle (ABAC)?
ABAC ist ein Zugriffskontrollmodell, das den Zugriff anhand von Attributen und vordefinierten Richtlinien gewährt oder verweigert. Im Gegensatz zu RBAC, das auf festen Rollen basiert, wertet ABAC mehrere Merkmale in Bezug auf Benutzer, Ressource, angeforderte Aktion und Umgebung aus, bevor eine Zugriffsentscheidung getroffen wird.
Statt zu fragen: „Welche Rolle hat dieser Benutzer?“ , fragt ABAC:
"Sollte diesem Benutzer unter diesen spezifischen Bedingungen der Zugriff auf diese Ressource gestattet werden?"
Da Zugriffsentscheidungen in Echtzeit getroffen werden, bietet ABAC mehr Flexibilität und Kontrolle als herkömmliche rollenbasierte Modelle. Dies macht es besonders nützlich für Cloud-Umgebungen, Remote-Teams, stark regulierte Branchen und moderne Anwendungen, bei denen sich die Zugriffsanforderungen häufig ändern.
Die vier Säulen von ABAC
ABAC wertet Zugriffsanfragen anhand von vier Attributtypen aus.
1. Subjektmerkmale
Subjektattribute beschreiben den Benutzer, die Anwendung, das Dienstkonto oder die Identität, die den Zugriff anfordert.
Typische Beispiele sind:
- Abteilung
- Stellenbezeichnung
- Sicherheitsabstand
- Arbeitsverhältnis
- Teammitgliedschaft
2. Ressourcenattribute
Ressourcenattribute beschreiben die Anwendung, Datei, Datenbank, API oder das System, auf das zugegriffen wird.
Anwendungen:
- Datenklassifizierung
- Ressourceninhaber
- Dateityp
- Empfindlichkeitsstufe
- Geschäftsbereich
3. Aktionsattribute
Aktionsattribute definieren, was der Benutzer versucht zu tun.
Anwendungen:
- Lesen Sie mehr
- Schreiben
- Bearbeiten
- Löschen
- genehmigen
- API-Aufrufe ausführen
4. Umweltmerkmale
Umgebungsattribute erfassen den Kontext der Zugriffsanfrage zum Zeitpunkt ihres Auftretens.
Anwendungen:
- Uhrzeit
- Geografische Lage
- Gerätetyp
- IP-Adresse
- Netzwerkverbindung
- Sicherheitsstatus des Geräts
Diese Attribute helfen Organisationen dabei, kontextbezogene Zugriffskontrollen durchzusetzen.
ABAC-Beispiel in der Praxis
Betrachten wir ein Finanzdienstleistungsunternehmen, das sensible Kundendaten schützen muss.
Mithilfe von ABAC kann die Organisation beispielsweise folgende Richtlinie erstellen:
Der Zugriff auf die Finanzdatenbank darf nur unter folgenden Bedingungen gestattet werden:
- Der Benutzer gehört zur Finanzabteilung.
- Der Benutzer verfügt über die Berechtigung auf Managerebene.
- Die Anfrage stammt von einem vom Unternehmen verwalteten Gerät.
- Die Verbindung wird über das Firmen-VPN hergestellt.
- Die Zugriffsanfrage erfolgt während der Geschäftszeiten.
Wenn eine dieser Bedingungen nicht erfüllt ist, wird der Zugang verweigert.
Dieses Beispiel verdeutlicht einen der größten Unterschiede zwischen RBAC und ABAC. Bei RBAC erhält ein Mitarbeiter mit der Rolle „Finanzmanager“ automatisch Datenbankzugriff. Bei ABAC wird der Zugriff erst gewährt, wenn die erforderlichen Bedingungen zum Zeitpunkt der Anfrage erfüllt sind.
Hauptunterschiede: RBAC vs. ABAC
Der größte Unterschied zwischen RBAC und ABAC liegt in der Art der Zugriffsentscheidungen. RBAC gewährt Zugriff basierend auf vordefinierten Rollen, während ABAC mehrere Attribute und Bedingungen prüft, bevor der Zugriff zugelassen wird. Das richtige Modell hängt von den Sicherheitsanforderungen, der betrieblichen Komplexität und dem Bedarf an kontextbezogenen Zugriffskontrollen Ihres Unternehmens ab.
Die folgende Tabelle bietet einen detaillierten Vergleich der Zugriffskontrollsysteme RBAC und ABAC hinsichtlich der Faktoren, die die meisten Organisationen bei der Auswahl eines Autorisierungsmodells berücksichtigen.
| Eigenschaften | RBAC (rollenbasierte Zugriffskontrolle) | ABAC (Attributbasierte Zugriffskontrolle) |
|---|---|---|
| Zugangsentscheidungsgrundlage | Der Zugriff wird auf der Grundlage vordefinierter, den Benutzern zugewiesener Rollen gewährt. | Der Zugriff wird auf Grundlage der zum Zeitpunkt der Anfrage ausgewerteten Attribute und Richtlinien gewährt. |
| Autorisierungsmodell | Rollenzentrierte Autorisierung. | Richtlinienbasierte, attributzentrierte Autorisierung. |
| Granularität der Steuerung | Grobkörnige Zugriffskontrolle basierend auf Stellenfunktionen. | Feingranulare Zugriffskontrolle basierend auf mehreren Variablen und Bedingungen. |
| Zusammenhangsbewusstsein | Bewertet keine Faktoren wie Standort, Gerät oder Zeit. | Berücksichtigt Kontextinformationen wie Geräteposition, IP-Adresse, Standort und Zugriffszeitpunkt. |
| Zeitpunkt der Politikbewertung | Berechtigungen werden in der Regel im Voraus vergeben und bleiben statisch, bis sie geändert werden. | Die Richtlinien werden bei jeder Zugriffsanfrage dynamisch ausgewertet. |
| Skalierbarkeit | Eignet sich gut für Organisationen mit stabilen Rollen und vorhersehbaren Zugriffsanforderungen. | Skaliert besser für komplexe Umgebungen mit sich ändernden Zugriffsanforderungen und vielfältigen Zugriffsbedingungen. |
| Verwaltungskomplexität | Einfacher zu implementieren, zu verstehen und zu warten. | Erfordert Strategieplanung, Attributmanagement und Governance-Prozesse. |
| Gefahr der Rollenexplosion | Steigt mit dem Wachstum der Organisationen und der Schaffung spezialisierterer Rollen. | Niedrig, weil Zugangsentscheidungen eher auf Attributen als auf der Erweiterung von Rollenstrukturen beruhen. |
| Cloud- und Hybridumgebungen | Wirksam für die grundlegende Zugriffsverwaltung, aber weniger anpassungsfähig an sich ändernde Bedingungen. | Ideal geeignet für Cloud-native, hybride und Multi-Umgebungs-Infrastrukturen. |
| Sicherheit von Remote-Arbeitskräften | Eingeschränkte Fähigkeit zur Beurteilung des Zugriffskontexts. | Kann Kontrollen basierend auf Gerätezustand, Standort, Netzwerk und Risikofaktoren durchsetzen. |
| Leistung | Schnellere Autorisierungsentscheidungen, da Berechtigungen vorab zugewiesen werden. | Erfordert eine Richtlinienbewertung, die zusätzlichen Verarbeitungsaufwand verursachen kann. |
RBAC vs ABAC: Was bedeutet das in der Praxis?
Bei der Debatte RBAC vs. ABAC geht es nicht darum, welches Modell generell besser ist, sondern darum, welches Modell besser zu Ihren Sicherheits- und Betriebsanforderungen passt.
RBAC vereinfacht die Zugriffsverwaltung durch die Zuweisung von Berechtigungen über Rollen und ist daher ideal für Organisationen mit klar definierten Aufgabenbereichen und einheitlichen Zugriffsanforderungen.
ABAC bietet mehr Flexibilität durch die Auswertung von Attributen in Echtzeit. Dies ermöglicht es Unternehmen, kontextbezogene Richtlinien auf Basis von Faktoren wie Abteilung, Gerät, Standort, Datensensibilität und Geschäftsregeln durchzusetzen.
Viele Organisationen, die ABAC und RBAC vergleichen, kommen daher zu dem Schluss, dass RBAC eine einfachere Bedienung ermöglicht, während ABAC eine stärkere Kontrolle und Anpassungsfähigkeit bietet.
RBAC und ABAC: Der hybride Ansatz zur Zugriffskontrolle
Die Debatte um RBAC versus ABAC legt oft nahe, dass sich Unternehmen für eines der beiden Modelle entscheiden müssen. In der Praxis nutzen viele Unternehmen jedoch beide. RBAC bietet eine strukturierte Grundlage für die Vergabe von Berechtigungen, während ABAC kontextbezogene Kontrollen hinzufügt, die Unternehmen präzisere Zugriffsentscheidungen ermöglichen.
Wie RBAC und ABAC zusammenarbeiten
In einem Hybridmodell legt RBAC fest, worauf Benutzer im Allgemeinen basierend auf ihrer Funktion Zugriff haben. Benutzer erhalten Berechtigungen über Rollen wie Entwickler, Personalmanager oder Finanzanalyst.
ABAC prüft anschließend zusätzliche Bedingungen wie Gerätevertrauen, Standort, Netzwerk, Zugriffszeitpunkt und Datensensibilität, bevor der Zugriff gewährt wird. Dadurch wird sichergestellt, dass bei Zugriffsentscheidungen sowohl die Rolle des Benutzers als auch der Kontext der Anfrage berücksichtigt werden.
Beispiel für hybride Zugriffskontrolle
Nehmen wir beispielsweise einen Finanzanalysten, der Zugriff auf Berichtssysteme benötigt.
RBAC gewährt Zugriff über die Analystenrolle, während ABAC Faktoren wie die Herkunft der Anfrage von einem verwalteten Gerät, einem genehmigten Netzwerk und einem autorisierten Benutzerkontext überprüft.
Dieser Ansatz hilft Organisationen dabei, Sicherheitskontrollen durchzusetzen, ohne für jedes Zugriffsszenario zusätzliche Rollen erstellen zu müssen.
Vorteile der Kombination von RBAC und ABAC
Ein Hybridmodell bietet mehrere Vorteile:
- Vereinfachte Zugriffsverwaltung durch Rollenzuweisungen
- Reduzierte Rollenexplosion
- Detailliertere Autorisierungsentscheidungen
- Stärkere Compliance- und Governance-Kontrollen
- Bessere Unterstützung für Zero-Trust-Initiativen
Autorisierung der nächsten Generation: RBAC vs. ABAC für autonome KI-Agenten
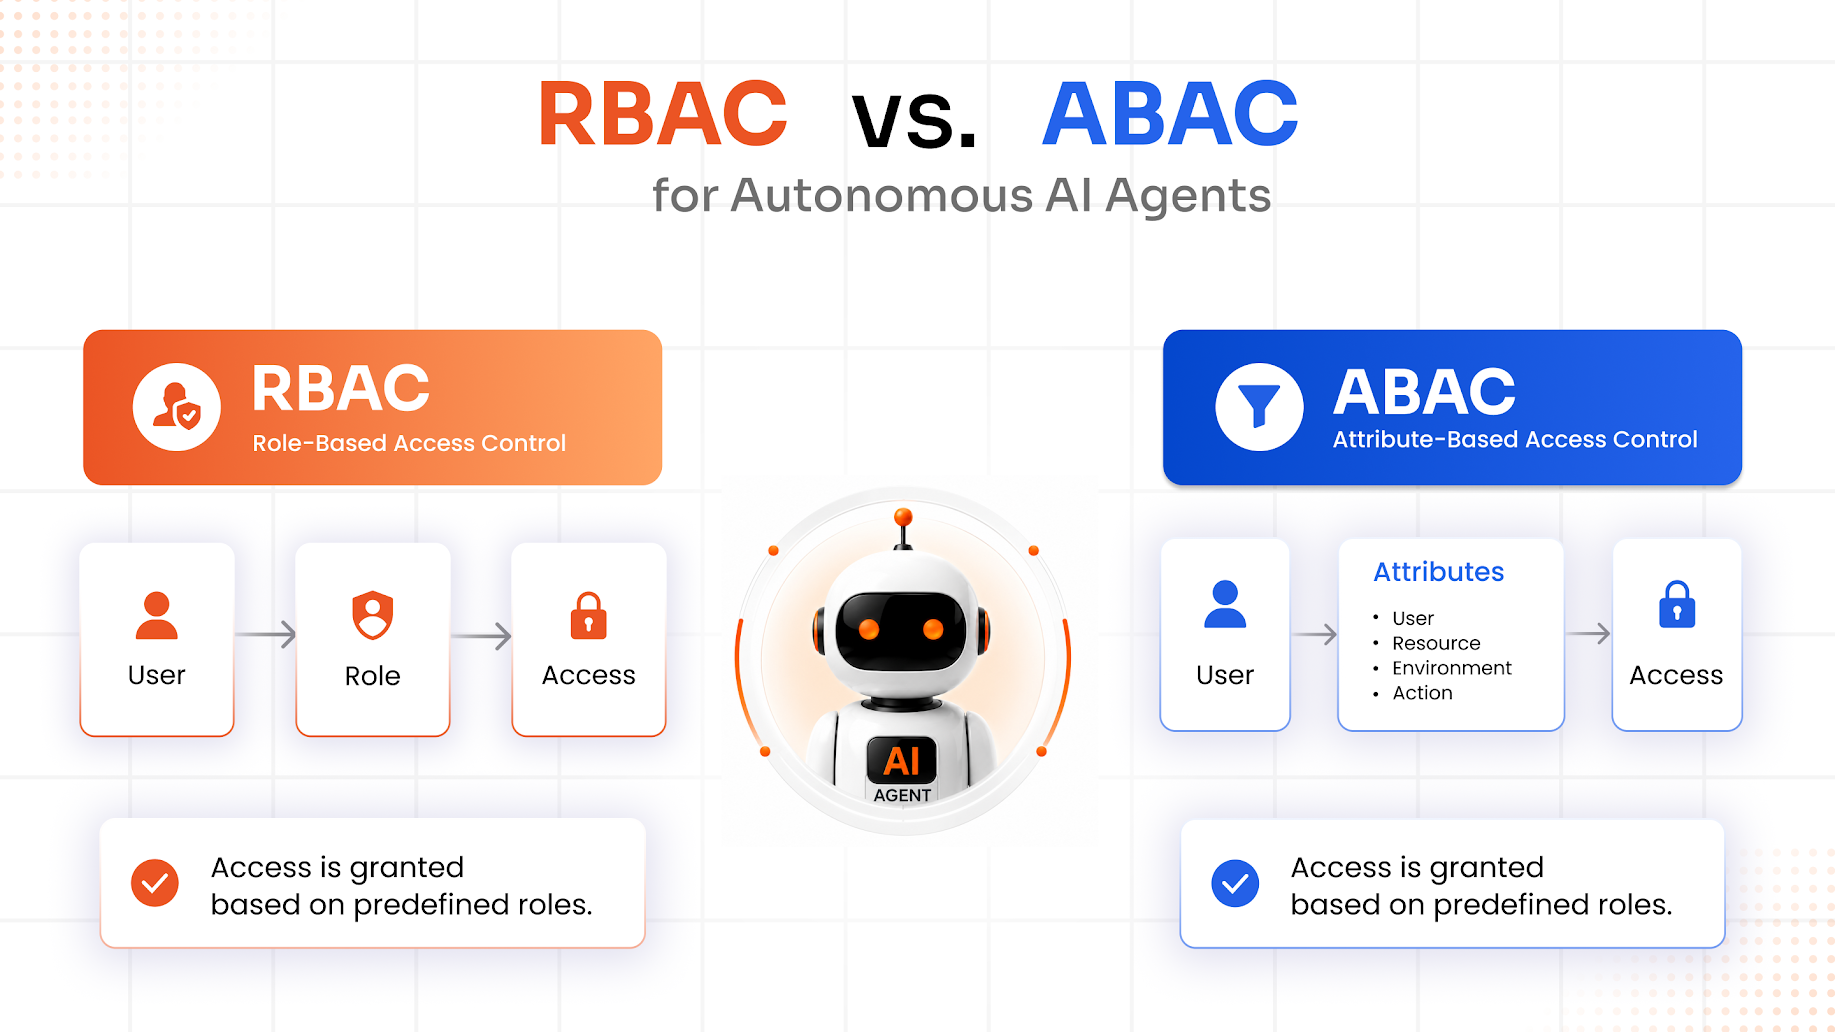
Der Aufstieg von KI-Agenten verändert die Art und Weise, wie Unternehmen über Autorisierung denken. Im Gegensatz zu menschlichen Nutzern können KI-Agenten mit Anwendungen interagieren, Daten abrufen, Arbeitsabläufe ausführen und APIs mit minimalem menschlichen Eingriff aufrufen.
Warum KI-Agenten einen anderen Autorisierungsansatz benötigen
Herkömmliche Zugriffskontrollmodelle basieren auf vorhersehbarem menschlichem Verhalten. KI-Systeme funktionieren anders. Sie können auf mehrere Systeme zugreifen, große Datenmengen verarbeiten und auf Basis einer einzigen Eingabeaufforderung eine Reihe von Aktionen ausführen.
Wo RBAC hilft
RBAC bleibt wichtig, weil es weitreichende Zugriffsgrenzen für KI-Agenten festlegt.
Organisationen können separate Rollen für verschiedene KI-Systeme erstellen und so sicherstellen, dass diese nur auf die für ihre jeweilige Funktion erforderlichen Ressourcen zugreifen. Beispielsweise kann ein KI-Agent im Kundenservice auf Kundensupportsysteme zugreifen, hat aber keinen Zugriff auf Finanzanwendungen.
Warum RBAC allein nicht ausreicht
RBAC definiert zwar, worauf ein KI-Agent im Allgemeinen zugreifen kann, kann aber den Kontext jeder einzelnen Aktion nicht auswerten.
Dies wird dann zum Problem, wenn Organisationen mit Risiken wie den folgenden konfrontiert werden:
- Sofortige Injektionsattacken
- Unbefugter Datenzugriff
- Übermäßige API-Aktivität
- Unbeabsichtigte Workflow-Ausführung
Ein KI-Agent mag zwar die Berechtigung zum Zugriff auf eine Ressource haben, das bedeutet aber nicht, dass jede Anfrage automatisch genehmigt werden sollte.
Wie ABAC die KI-Autorisierung stärkt
ABAC prüft weitere Faktoren, bevor Maßnahmen zugelassen werden. Folgende Aspekte können dabei berücksichtigt werden:
- Datensensibilität
- Benutzerautorisierungsebene
- Sitzungskontext
- Angeforderte Aktion
- Ressourcenklassifizierung
KI-Autorisierungsbeispiel mit RBAC und ABAC
Stellen Sie sich einen KI-gestützten Kundendienstagenten vor, der Kundendatensätze abruft.
RBAC erlaubt den Datenbankzugriff, während ABAC überprüft, ob sich die Anfrage auf die aktive Kundensitzung bezieht und nur für diese Interaktion genehmigte Daten zurückgibt.
Wann sollte man RBAC oder ABAC wählen?
Die Wahl zwischen RBAC und ABAC hängt von der Struktur Ihres Unternehmens, Ihren Sicherheitsanforderungen und der Komplexität Ihrer Zugriffskontrollbedürfnisse ab. Beide Modelle tragen zwar zur Durchsetzung des Prinzips der minimalen Berechtigungen bei, lösen aber unterschiedliche Herausforderungen.
Wählen Sie RBAC, wenn
RBAC ist die bessere Option, wenn die Benutzer klar definierte Verantwortlichkeiten und Zugriffsanforderungen haben, die relativ konstant bleiben.
RBAC eignet sich gut für Organisationen, die:
- Sorgen Sie für stabile Arbeitsfunktionen und Organisationsstrukturen.
- Ich benötige eine unkomplizierte Möglichkeit zur Verwaltung des Benutzerzugriffs.
- Sie wünschen sich eine schnellere Implementierung und einen geringeren Verwaltungsaufwand?
- Einheitliche Berechtigungen über alle Teams und Abteilungen hinweg erforderlich
- Die Prozesse für Einarbeitung, Rollenwechsel und Austritt müssen vereinfacht werden.
Wählen Sie ABAC, wenn
ABAC eignet sich besser für Umgebungen, in denen Zugriffsentscheidungen vom Kontext und nicht allein von der Berufsrolle abhängen.
ABAC ist oft die bevorzugte Wahl, wenn Organisationen:
- Verwaltung sensibler oder regulierter Daten
- Erforderliche standort-, geräte- oder zeitbasierte Zugriffsbeschränkungen
- Unterstützung von Remote- und verteilten Teams
- Detaillierte Autorisierungskontrollen erforderlich
- Dynamische Zugriffsentscheidungen sind erforderlich, die sich an die sich ändernden Bedingungen anpassen.
Wie miniOrange fortgeschrittene Autorisierungsherausforderungen löst
Mit dem Wachstum von Unternehmen werden auch die Zugriffsanforderungen komplexer. miniOrange unterstützt Unternehmen bei der Implementierung flexibler Autorisierungsmodelle, die Sicherheit, Benutzerfreundlichkeit, Governance und Compliance in Einklang bringen.
Vereinfachen Sie die Zugriffsverwaltung mit RBAC
Erstellen Sie rollenbasierte Zugriffsrichtlinien, die Berechtigungen mit Geschäftsverantwortlichkeiten in Einklang bringen und so das Onboarding von Benutzern, Zugriffsüberprüfungen und das Lebenszyklusmanagement vereinfachen und gleichzeitig die administrative Komplexität reduzieren.
Kontextbezogene Autorisierung mit ABAC hinzufügen
Erzwingen Sie dynamische Zugriffskontrollen mithilfe von Attributen wie Benutzeridentität, Gerätestatus, Standort, Risikostufe und Ressourcensensitivität für eine präzisere Autorisierung.
Unterstützung hybrider Zugriffskontrollstrategien
Durch die Kombination von RBAC und ABAC lassen sich Basisberechtigungen festlegen und gleichzeitig kontextbezogene Kontrollen anwenden, wodurch die Rollenexplosion reduziert und die Autorisierungsentscheidungen in verschiedenen Umgebungen verbessert werden.
Sichere, moderne und KI-gesteuerte Umgebungen
Schützen Sie Anwendungen, Maschinenidentitäten und KI-gestützte Arbeitsabläufe mit zentralisierten Autorisierungsrichtlinien, die sicherstellen, dass der Zugriff den Sicherheitsanforderungen entspricht.
Ein skalierbares Autorisierungsframework entwickeln
Implementieren Sie ein zukunftsfähiges Zugriffskontrollsystem, das die Einführung von Cloud-Lösungen, Zero-Trust-Initiativen, regulatorische Anforderungen und sich wandelnde Sicherheitsbedürfnisse von Unternehmen unterstützt.
Wichtigste Erkenntnisse aus dem Vergleich von RBAC und ABAC
Bei der Debatte um RBAC vs. ABAC geht es nicht darum, einen universellen Gewinner zu finden. Jedes Modell adressiert unterschiedliche Autorisierungsherausforderungen und erfüllt unterschiedliche Geschäftsanforderungen.
RBAC vereinfacht die Zugriffsverwaltung durch die Zuweisung von Berechtigungen über vordefinierte Rollen und eignet sich daher ideal für Organisationen mit strukturierten Teams und vorhersehbaren Zugriffsanforderungen. ABAC bietet mehr Flexibilität durch die Echtzeit-Auswertung von Benutzer-, Ressourcen-, Aktions- und Umgebungsattributen und ermöglicht so differenziertere und kontextbezogene Autorisierungsentscheidungen.
Mit der zunehmenden Nutzung von Cloud-Diensten, der Unterstützung verteilter Arbeitsgruppen und dem Einsatz KI-gestützter Systeme entwickeln sich die Zugriffsanforderungen stetig weiter. Daher gehen viele Unternehmen über den traditionellen Vergleich von ABAC und RBAC hinaus und verfolgen einen hybriden Ansatz, der die Stärken beider Modelle vereint.
Häufig gestellte Fragen
Können RBAC und ABAC zusammen verwendet werden?
Ja. Viele Organisationen verwenden RBAC, um grundlegende Berechtigungen zuzuweisen, und ABAC, um kontextbezogene Kontrollen wie Standort, Gerätevertrauen, Zugriffszeitpunkt und Datensensibilität durchzusetzen.
Ist ABAC sicherer als RBAC?
ABAC bietet eine feinere Abstufung der Sicherheit, da es vor der Zugriffsgewährung mehrere Bedingungen prüft. Die Effektivität beider Modelle hängt jedoch von einer korrekten Implementierung und Governance ab.
Kann eine Organisation von RBAC auf ABAC migrieren?
Ja. Viele Organisationen führen ABAC-Richtlinien schrittweise parallel zu bestehenden RBAC-Frameworks ein, wodurch sie kontextbezogene Kontrollen hinzufügen können, ohne die aktuellen Zugriffsverwaltungsprozesse zu stören.
Welches Modell eignet sich besser für Cloud-Umgebungen?
ABAC eignet sich oft besser für Cloud-Umgebungen, da es dynamische Autorisierungsentscheidungen auf Basis sich ändernder Bedingungen unterstützt. Viele Organisationen kombinieren jedoch RBAC und ABAC, um einen ausgewogenen Ansatz zu erzielen.
Warum führt RBAC zu einer Rollenexplosion?
Die Rollenexplosion entsteht, wenn Organisationen zahlreiche spezialisierte Rollen erstellen, um Ausnahmen, regionale Anforderungen oder besondere Zugriffsszenarien abzudecken. Dies erhöht die administrative Komplexität und erschwert die Zugriffsverwaltung.
Welches Zugriffskontrollmodell eignet sich am besten für KI-Agenten?
Ein hybrider Ansatz ist in der Regel am effektivsten. RBAC legt breite Zugriffsgrenzen fest, während ABAC den Kontext und das Risiko in Echtzeit bewertet, bevor KI-Agenten Zugriff auf sensible Ressourcen erhalten oder Aktionen ausführen dürfen.



Hinterlasse einen Kommentar