

Durchschnittlich nutzen Unternehmen heute über 300 SaaS-Anwendungen. Laut dem Zylo SaaS Management Index 2026 verwalten Organisationen aktuell durchschnittlich 305 Anwendungen und investieren jährlich 55.8 Millionen US-Dollar in ihr SaaS-Portfolio. Besonders bemerkenswert ist, dass fast ein Drittel dieser Anwendungen völlig außerhalb des Einflussbereichs der IT-Abteilung eingesetzt wird.
SaaS hat die Arbeitsweise von Unternehmen grundlegend verändert. Tools für Zusammenarbeit, Personalwesen, Finanzen, Sicherheit und Kundenmanagement sind alle in die Cloud verlagert worden, wodurch Teams die Flexibilität erhalten, neue Software innerhalb von Minuten einzuführen.
Diese Geschwindigkeit und Zugänglichkeit haben jedoch auch eine Kehrseite. Ohne einen strukturierten Prozess zur Steuerung dieser Anwendungen über ihren gesamten Lebenszyklus hinweg, von der Beschaffung bis zur Außerbetriebnahme, sehen sich Unternehmen schnell mit unkontrollierten Ausgaben, Sicherheitslücken und Compliance-Problemen konfrontiert.
Hier wird das SaaS-Lifecycle-Management entscheidend. Es ist nicht länger nur eine wünschenswerte operative Maßnahme. Es bildet das Fundament, auf dem Unternehmen kosteneffiziente, sichere und nachvollziehbare SaaS-Ökosysteme aufbauen.
Was ist SaaS-Lebenszyklusmanagement?
Das SaaS-Lifecycle-Management ist der durchgängige Prozess der Überwachung und Steuerung von SaaS-Anwendungen vom Zeitpunkt ihrer Identifizierung und Beschaffung bis zu dem Zeitpunkt, an dem sie außer Betrieb genommen oder abgeschaltet werden.
Es umfasst alle dazwischenliegenden Phasen: Bereitstellung, Benutzerzugriff, Nutzungsüberwachung, Lizenzoptimierung, Vertragsverlängerungen und schließlich die sichere Außerbetriebnahme.
Vereinfacht ausgedrückt stellt das SaaS-Lebenszyklusmanagement sicher, dass jede von Ihrem Unternehmen genutzte SaaS-Anwendung gezielt beschafft, aktiv verwaltet und verantwortungsvoll außer Betrieb genommen wird. Es vereint IT-Governance, Identitätsmanagement, Finanzkontrolle und Sicherheitspraktiken zu einer einheitlichen operativen Disziplin.
Benutzerlebenszyklusmanagement in SaaS
Das Benutzerlebenszyklusmanagement ist ein Teilbereich des SaaS-Lebenszyklusmanagements, der sich speziell darauf konzentriert, wie Benutzerzugriffe erstellt, geändert und entfernt werden, während die Benutzer verschiedene Phasen ihrer beruflichen Laufbahn durchlaufen.
Dies ist üblicherweise nach dem Joiner-Mover-Leaver-Modell (JML-Modell) strukturiert:
- TischlerDies sind die neuen Mitarbeiter oder Auftragnehmer, die in die Organisation eintreten.
- UmzugHierbei handelt es sich um Mitarbeiter, die innerhalb der Organisation ihre Rolle, Abteilung oder ihren Standort wechseln.
- AbgängerHierbei handelt es sich um Mitarbeiter oder Auftragnehmer, die das Unternehmen verlassen. Sämtliche Zugriffsrechte müssen unverzüglich und vollständig entzogen werden.
SaaS-Management vs. SaaS-Lifecycle-Management: Worin liegt der Unterschied?
Diese beiden Begriffe werden oft synonym verwendet, sind aber nicht dasselbe.
1. SaaS-Management
Dies bezieht sich typischerweise auf die tägliche operative Steuerung von SaaS-Tools. Dazu gehören beispielsweise:
- Überwachung der Nutzung
- Lizenzverwaltung
- Bearbeitung von Verlängerungen
Das Management von SaaS-Lösungen ist weitgehend reaktiv und konzentriert sich auf das, was gerade passiert.
2. SaaS-Lebenszyklusmanagement
Im Gegensatz zum SaaS-Management verfolgt dieser Ansatz einen umfassenderen Ansatz. Er deckt den gesamten Lebenszyklus jeder SaaS-Anwendung innerhalb der Organisation ab.
Von der Bewertung eines Tools vor dem Kauf über die aktive Implementierung bis hin zur sicheren Deaktivierung, wenn das Tool nicht mehr benötigt wird – das SaaS-Lifecycle-Management deckt alles ab.
Dazu gehören neben operativen Aufgaben auch Governance, Identitätsmanagement, Compliance, Sicherheitslage und strategische Planung.
Hinweis: Organisationen, die sich auf das SaaS-Management ohne einen Lebenszyklusansatz beschränken, stoßen unweigerlich auf Sicherheitslücken, Kostenüberschreitungen und Compliance-Probleme. Das SaaS-Lebenszyklusmanagement schließt diese Lücken.
Warum ist SaaS-Lifecycle-Management wichtig?
Das SaaS-Lifecycle-Management ist wichtig, weil es Ihnen Kostenkontrolle, Sicherheit und Compliance für jede einzelne Anwendung vom Kauf bis zur Außerbetriebnahme bietet, anstatt auf das Chaos bei jeder Anwendung einzeln reagieren zu müssen.
1. Kosten- und Lizenzoptimierung
Ohne ein effektives Lebenszyklusmanagement kaufen Sie zu viele Lizenzen, lassen ungenutzte Abonnements automatisch verlängern und verwenden am Ende doppelte Tools, die dieselbe Aufgabe erfüllen. Ein strukturierter Lebenszyklus ermöglicht es Ihnen, die Nutzung zu verfolgen, ungenutzte Lizenzen freizugeben und redundante Anwendungen vor der Verlängerung zu entfernen, was oft zu erheblichen und messbaren Einsparungen führt.
2. Sicherheit und Risikominderung
Jede nicht verwaltete Anwendung und jedes verwaiste Konto stellt eine Angriffsfläche dar, insbesondere wenn Mitarbeiter das Unternehmen verlassen oder ihre Rolle wechseln. Lebenszyklusmanagement gewährleistet einheitliche Prozesse für Onboarding und Offboarding, rollenbasierte Zugriffskontrolle und die rechtzeitige Deaktivierung von Berechtigungen. Dadurch wird das Risiko unautorisierten Datenzugriffs und Schatten-IT deutlich reduziert.
3. Compliance und Auditbereitschaft
Vorschriften und Rahmenwerke (DSGVO, SOC 2, ISO 27001, NIST CSF usw.) setzen voraus, dass Sie wissen, wer worauf, warum und wie lange Zugriff hat.
Die Lebenszyklusprozesse von SaaS-Lösungen erstellen Prüfprotokolle für Bereitstellung, Zugriffsänderungen, Genehmigungen und Widerrufe, wodurch der Nachweis der Compliance bei Audits oder Kundenprüfungen wesentlich erleichtert wird.
4. Bessere Mitarbeitererfahrung und höhere Produktivität
Wenn SaaS als Lebenszyklusmanagement betrachtet wird, erhalten die Mitarbeiter vom ersten Tag an die richtigen Tools, und Zugriffsänderungen werden schnell an Rollenänderungen angepasst, anstatt dass wochenlanges Ticket-Hinterherjagen nötig ist.
Sie vermeiden außerdem eine „Tool-Überforderung“, indem Sie einen kleineren, geprüften Toolset zusammenstellen und Apps mit geringem Nutzen außer Betrieb nehmen, was die Akzeptanz und die Zusammenarbeit verbessert.
5. Strategischer Mehrwert von SaaS, nicht nur Kontrolle
Ein ausgereiftes SaaS-Lifecycle-Management verwandelt SaaS von einem unübersichtlichen Kostenfaktor in ein zielgerichtetes Portfolio, das Sie an Ihren Geschäftszielen ausrichten können.
Durch die Transparenz hinsichtlich Nutzung und Ergebnissen über den gesamten Lebenszyklus hinweg können Führungskräfte bessere Verträge aushandeln, geschäftskritische Tools priorisieren und Entscheidungen mit Daten statt mit Anekdoten untermauern.
Welche Vorteile bietet das SaaS-Lebenszyklusmanagement?
Ein strukturiertes SaaS-Lifecycle-Management-Programm schafft Mehrwert in vier Schlüsselbereichen.
1. Finanzielle Auswirkungen
- Senken Sie Ihre SaaS-Ausgaben durch die Rückgewinnung ungenutzter Lizenzen und die Kündigung inaktiver Abonnements.
- Stärkere Verhandlungsposition bei Vertragsverlängerungen durch Nutzung realer Nutzungsdaten.
- Reduzierung der Tool-Redundanz durch Konsolidierung sich überschneidender Anwendungen teamübergreifend.
2. Sicherheitslage
- Ein schnellerer und zuverlässigerer Offboarding-Prozess verringert das Zeitfenster der Aufmerksamkeit beim Ausscheiden von Mitarbeitern.
- Verkleinerung der Angriffsfläche durch Entfernung verwaister Konten, veralteter Integrationen und inaktiver OAuth-Token.
- Einheitliche Durchsetzung von MFA und Zugriffsrichtlinien für alle genehmigten SaaS-Anwendungen.
3. Unternehmensführung und Compliance
- Zentralisierte Zugriffshistorie für alle SaaS-Anwendungen zur einfacheren und schnelleren Überprüfung.
- Regelmäßige Zugriffsüberprüfungen, die eine fortlaufende Zugriffssteuerung klar nachweisen.
- Durchgängige Lebenszyklusdatensätze, die die Anforderungen an Zugriffskontrolle und Datenverwaltung unterstützen.
4. Operative Effektivität
- Schnelleres Onboarding durch automatisierte, rollenbasierte Bereitstellung.
- Reduzieren Sie den IT-Arbeitsaufwand, indem Sie manuelle Zugriffstickets durch richtliniengesteuerte Arbeitsabläufe ersetzen.
- Bessere Mitarbeitererfahrung, weil die richtigen Tools vom ersten Tag an zur Verfügung stehen.
- Gemeinsame Transparenz für IT, Finanzen, Sicherheit und Personalwesen in derselben SaaS-Landschaft.
Organisationen, die ein strukturiertes SaaS-Lebenszyklusmanagementprogramm implementieren, erzielen Vorteile in vier Dimensionen:
Die geschäftlichen Herausforderungen, denen sich Organisationen gegenübersehen
Die Nutzung von SaaS hat sich schneller entwickelt, als die meisten Unternehmen damit umgehen können. Daraus resultiert eine Reihe wiederkehrender geschäftlicher Herausforderungen, die durch das Lebenszyklusmanagement direkt angegangen werden.
1. Nicht genutzte Lizenzen und verschwendete Ausgaben
Ungenutzte SaaS-Lizenzen gehören zu den größten, oft unbemerkten Kostenfaktoren im Softwarebudget. Häufige Ursachen hierfür sind mangelhaftes Offboarding, Überdimensionierung bei Unternehmenswachstum, Rollenwechsel und die Verwendung sich überschneidender Tools für denselben Anwendungsfall.
Darüber hinaus stellt jedes inaktive Konto nicht nur eine verschwendete Budgetsumme dar, sondern auch einen potenziellen Zugangspunkt für Angreifer oder ehemalige Mitarbeiter, falls die Deaktivierung versäumt wird.
2. Sicherheitsrisiken durch unkontrollierte Anwendungen
Unverwaltete SaaS-Anwendungen speichern sensible Daten, stellen Verbindungen über OAuth-Token her und umgehen Sicherheitskontrollen. Wenn Benutzer ein Unternehmen verlassen und ihr SaaS-Zugriff nicht vollständig widerrufen wird, werden inaktive Konten zu Einfallstoren für Angreifer.
3. Einhaltung von Vorschriften und regulatorische Risiken
Branchen wie das Finanzwesen, das Gesundheitswesen und der öffentliche Sektor unterliegen strengen Anforderungen an Zugriffskontrolle, Datenverwaltung und Auditbereitschaft. Ohne ein zentrales Lebenszyklusmanagement ist es nahezu unmöglich, einen vollständigen Zugriffspfad über Hunderte von Anwendungen hinweg zu gewährleisten.
4. Steigende SaaS-Kosten
Die steigenden SaaS-Kosten werden weniger durch den „Kauf von mehr Tools“ verursacht, sondern vielmehr dadurch, wie etablierte Anbieter ihre Preisgestaltung ändern, KI bündeln und bei Vertragsverlängerungen stillschweigend Preiserhöhungen durchsetzen.
Laut der Trendanalyse zur SaaS-Inflation 2026 erreichte die Inflationsrate im März 2026 13.2 %, was fast 2 Prozentpunkte höher ist als im März 2025.
5. Schatten-SaaS-Anwendungen
Shadow-SaaS-Tools sind solche, die von Mitarbeitern oder Teams ohne IT-Kenntnisse oder Genehmigung eingesetzt werden. Diese Tools existieren außerhalb von Governance-Rahmenwerken, umgehen Sicherheitskontrollen und bergen finanzielle und Compliance-Risiken, die IT-Teams oft erst bei einem Sicherheitsvorfall oder einer Prüfung entdecken.
6. Manuelle Bereitstellung und Deaktivierung
Viele Unternehmen setzen nach wie vor auf Service-Desk-Tickets, Genehmigungen per E-Mail und manuelle Prozesse, um SaaS-Zugriffe bereitzustellen und zu entziehen. Dies führt zu Verzögerungen, Inkonsistenzen und Lücken, insbesondere beim Ausscheiden von Mitarbeitern, da eine übersehene SaaS-Anwendung dazu führen kann, dass ein ehemaliger Mitarbeiter weiterhin Zugriff auf sensible Daten hat.
7. Datenexposition beim Offboarding
Wenn der Offboarding-Prozess eines ausscheidenden Mitarbeiters unvollständig ist, reichen die Risiken über dessen Benutzerkonto hinaus. Von ihm erstellte OAuth-Token, konfigurierte Drittanbieterintegrationen und eingerichtete externe Datenfreigaben können weiterhin aktiv sein.
Die 7 Phasen des SaaS-Management-Lebenszyklus
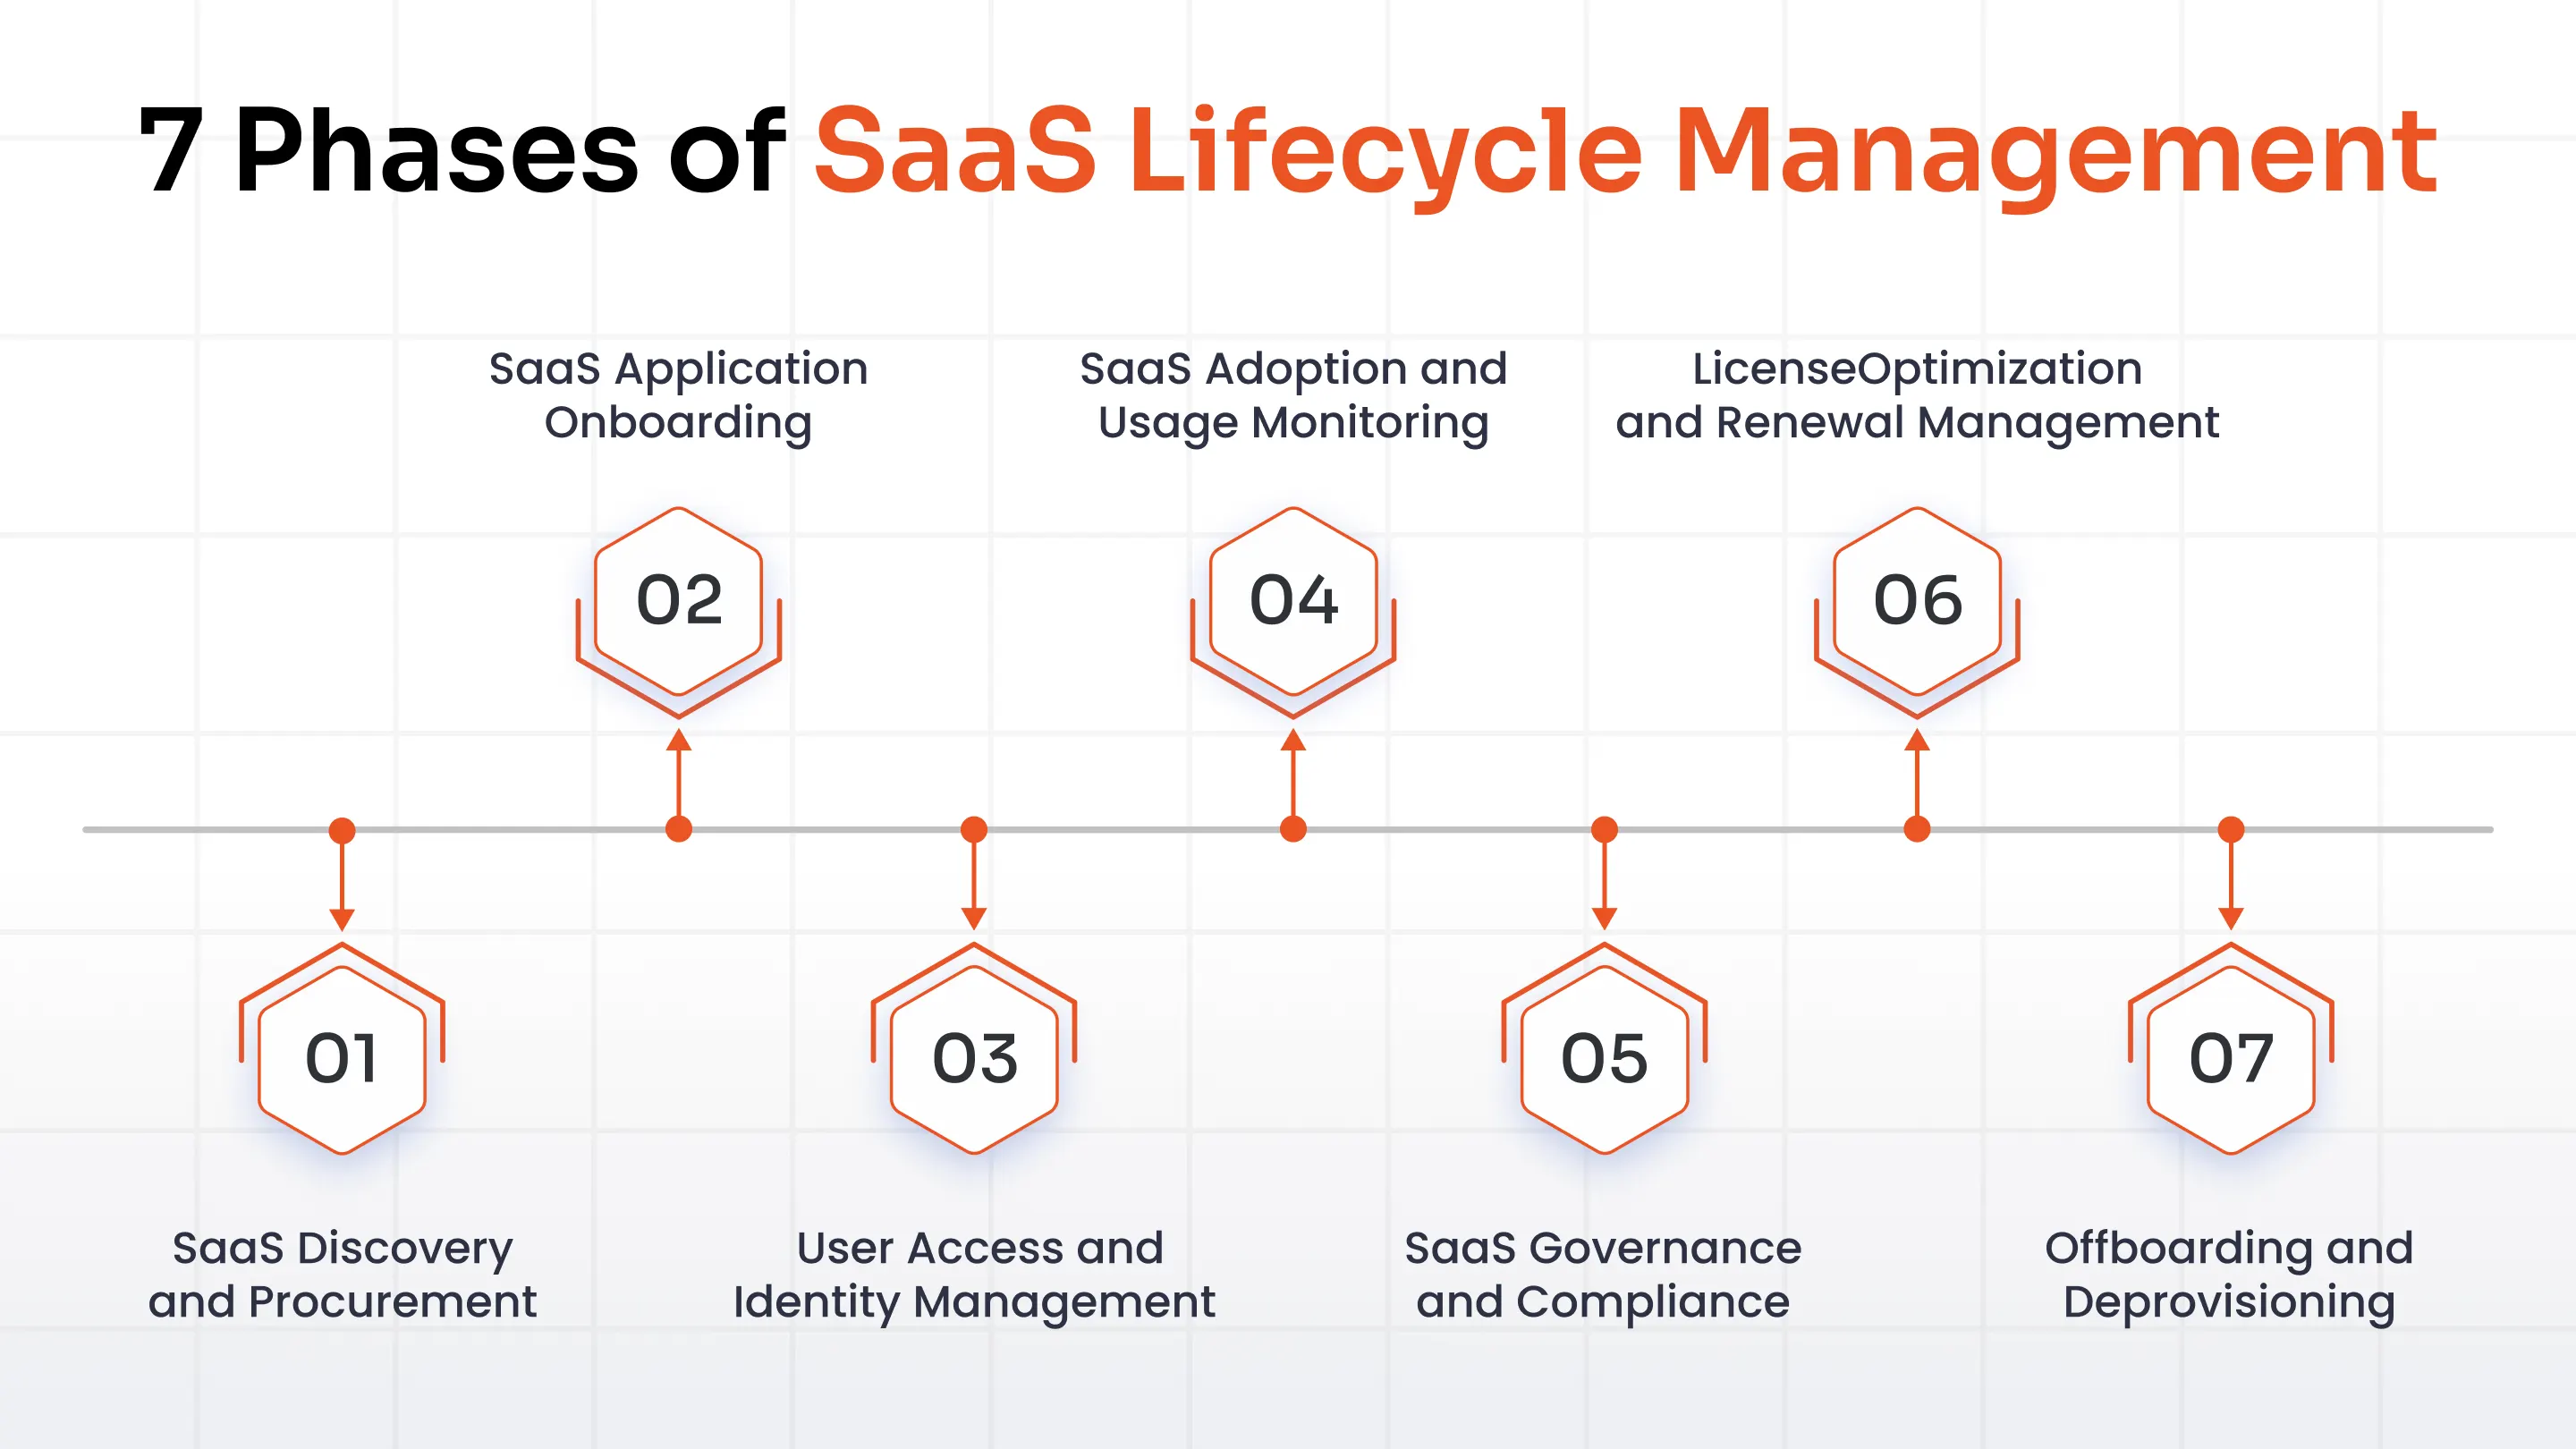
Ein gut strukturierter SaaS-Management-Lebenszyklus besteht aus sieben verschiedenen Phasen. Diese sind wie folgt:
1. SaaS-Erkennung und -Beschaffung
Der Lebenszyklus beginnt bereits vor dem Kauf, wenn ein geschäftlicher Bedarf ermittelt und mit vorhandenen Tools abgeglichen wird, um Doppelungen zu vermeiden.
Discovery analysiert die aktuelle SaaS-Landschaft, einschließlich Schatten-IT, anhand von Finanzdaten, SSO-Protokollen, Browsererweiterungen und Netzwerkverkehr. Diese Basislinie reduziert redundante Ausgaben.
Die Beschaffungsabteilung führt dann einen strukturierten Prozess durch: Bedarfsprüfung, Definition der Anforderungen, Bewertung der Anbieter hinsichtlich Sicherheit, Compliance und Funktionalität, Verhandlung von Preisen und Verträgen sowie Durchführung von Rechts- und Sicherheitsprüfungen.
Durch die Zentralisierung dieses Prozesses werden doppelte Tools vermieden und sichergestellt, dass jede neue App vor der Bereitstellung den Organisationsstandards entspricht.
2. Onboarding von SaaS-Anwendungen
Sobald ein SaaS-Tool genehmigt und beschafft ist, stellt die Onboarding-Phase sicher, dass es sicher eingesetzt und in das bestehende IT-Ökosystem integriert wird.
Zu den wichtigsten Aktivitäten während des Onboardings gehören:
- Bereitstellung und Konfiguration: Die Anwendung mit den korrekten Sicherheitseinstellungen, Datenverarbeitungsrichtlinien und Integrationspunkten einrichten.
- Erstbenutzerbereitstellung: Zuweisung des Zugriffs an die richtigen Benutzer auf der Grundlage vordefinierter Rollen und Verantwortlichkeiten.
- Integration mit der Identitätsinfrastruktur: Die Anwendung mit dem Identitätsanbieter (IdP) der Organisation verbinden, um Folgendes zu ermöglichen Einmaliges Anmelden (SSO) und zentralisierte Zugangskontrolle.
- Dokumentation: Registrierung der Anwendung in einem zentralen SaaS-Inventar mit Angabe der Eigentumsverhältnisse, Vertragsdetails und Verlängerungsdaten.
Ein strukturierter Onboarding-Prozess beugt Sicherheitsfehlkonfigurationen vor und gewährleistet eine schnelle und kontrollierte Akzeptanz durch die Nutzer.
3. Benutzerzugriffs- und Identitätsmanagement
Dies ist die kritischste Phase im SaaS-Lebenszyklus. Da Nutzer Zugriff auf viele Anwendungen erhalten, wird die Kontrolle darüber, wer worauf zugreifen kann, zu einer zentralen Herausforderung für die Unternehmensführung.
Zu den wirksamen Kontrollmaßnahmen gehören:
- Rollenbasierte Zugriffskontrolle (RBAC): Der Zugriff wird anhand vordefinierter Jobrollen vergeben.
- Single Sign-On (SSO): Dadurch wird die Authentifizierung zentralisiert und die Passwortmüdigkeit verringert.
- Multi-Faktor-Authentifizierung (MFA): Dies fügt eine zusätzliche, starke Verifizierungsebene über Passwörter hinaus hinzu.
- Automatisierte Bereitstellung: Hiermit werden Zugriffsrechte auf Basis von HR-Systemrollen anstatt manueller Tickets erstellt, aktualisiert und widerrufen.
Zusammengenommen reduzieren diese Maßnahmen das Risiko, verbessern die Einhaltung der Vorschriften und sorgen dafür, dass der Zugang den tatsächlichen Bedürfnissen der Arbeitsplätze entspricht.
4. Überwachung der SaaS-Einführung und -Nutzung
Die Einführung von SaaS endet nicht mit der Bereitstellung. Unternehmen müssen kontinuierlich überwachen, wie Anwendungen genutzt werden, um sicherzustellen, dass sie einen Mehrwert bieten und Zugriffsrechte oder Lizenzen anpassen.
Wichtige Indikatoren sind aktive Nutzer, Anmeldehäufigkeit und inaktive Konten. Teams sollten außerdem die Nutzung neuer Funktionen verfolgen, um festzustellen, ob Premium-Tarife untergenutzt werden, und die Nutzung auf Abteilungsebene analysieren, um herauszufinden, wo Tools unverzichtbar sind oder vernachlässigt werden.
Diese Erkenntnisse fließen direkt in die Optimierung und Erneuerung von Lizenzen ein und helfen dabei, Anwendungen oder Lizenzstufen zu identifizieren, die herabgestuft, zusammengelegt oder gekündigt werden sollten.
5. SaaS-Governance und Compliance
SaaS-Governance gewährleistet, dass die Nutzung von SaaS-Anwendungen mit den Sicherheitsrichtlinien des Unternehmens, den Anforderungen an die Daten-Governance und den Branchenvorschriften übereinstimmt.
Zu den wichtigsten Governance-Aktivitäten gehören:
- Durchsetzung der Sicherheitsrichtlinien: Sicherstellen, dass alle SaaS-Tools die Authentifizierungsstandards, die Anforderungen an die Datenverschlüsselung und die Zugriffskontrollrichtlinien einhalten.
- Datenamt: Zu verstehen, welche Daten in welchen SaaS-Anwendungen gespeichert sind und sicherzustellen, dass diese gemäß den regulatorischen Anforderungen (DSGVO, HIPAA, SOC 2 usw.) behandelt werden.
- Zugriff auf Bewertungen und ZertifizierungenRegelmäßige Überprüfung der Zugriffsrechte, um sicherzustellen, dass diese Zugriffsrechte weiterhin angemessen sind, und Entfernung unnötiger Berechtigungen.
- Prüfungsbereitschaft: Führen vollständiger, mit Zeitstempeln versehener Protokolle von Bereitstellungsereignissen, Zugriffsänderungen und Deaktivierungsaktionen, die im Rahmen von Audits erstellt werden können.
Ohne eine solide Governance können selbst gut beschaffte und gut implementierte SaaS-Tools im Laufe der Zeit zu Compliance-Problemen werden.
6. Lizenzoptimierung und Lizenzverlängerungsmanagement
SaaS-Verträge verlängern sich üblicherweise automatisch. Ohne aktive Kontrolle zahlen Sie daher weiterhin für Tools, die Sie nicht mehr nutzen oder die teurer sind als nötig. Die größten Einsparungen lassen sich jedoch bei der Vertragsverlängerung erzielen.
Durch die Rückforderung ungenutzter Lizenzen, die Überwachung von Verlängerungsdaten und die Zusammenlegung sich überschneidender Tools können Sie Verschwendung reduzieren und bessere Preise aushandeln. Teams, die mit klaren Nutzungsdaten zu Verlängerungen kommen, sichern sich in der Regel bessere Konditionen als solche, die Standardverlängerungen akzeptieren.
7. Offboarding und Deprovisionierung
Offboarding und Deprovisioning umfassen die Stilllegung ganzer SaaS-Anwendungen und die Entfernung der Zugriffsrechte einzelner Benutzer beim Ausscheiden aus dem Unternehmen. Das Offboarding von Mitarbeitern beim Ausscheiden ist ein häufiger Fehlerpunkt: Die Deaktivierung von SSO entfernt möglicherweise nicht alle lokalen SaaS-Konten, sodass versteckte Zugriffsrechte und sogar Administratorrechte bestehen bleiben.
Zu den wichtigsten Offboarding-Aktivitäten gehören:
- Entzug des Zugriffs auf alle SaaS-Apps
- OAuth-Tokens, API-Schlüssel und benutzerdefinierte Integrationen deaktivieren
- Übertragung oder Export geschäftskritischer Daten
- Es wird überprüft, ob keine aktiven Sitzungen oder lokalen Konten mehr vorhanden sind.
Für die Außerbetriebnahme von Anwendungen werden auch Datenexport, Vertragsauflösung, Integrationsbereinigung und Workflow-Migration durchgeführt. Die automatisierte, SCIM-basierte Deaktivierung gewährleistet einen konsistenten und nachvollziehbaren Offboarding-Prozess.
SaaS-Lebenszyklusmanagement: Tools und Funktionen
Eine speziell entwickelte SaaS-Lifecycle-Management-Plattform vereint alle Funktionen, die für die Verwaltung von SaaS-Anwendungen in großem Umfang erforderlich sind.
| Funktion | Warum es wichtig ist |
|---|---|
| SaaS-Erkennung | Erkennt automatisch alle verwendeten SaaS-Tools, einschließlich Schatten-IT, und bietet IT-Teams so vollständige Transparenz über das Anwendungsportfolio. |
| Benutzerbereitstellung | Automatisiert die Kontoerstellung, Rollenzuweisung und Zugriffsaktualisierungen für SaaS-Anwendungen auf Basis von Identitätsereignissen. |
| SSO-Integration | Verbindet SaaS-Anwendungen mit einem zentralen Identitätsanbieter für einheitliche Authentifizierung, Sitzungsverwaltung und Zugriffskontrolle. |
| Zugriffsbewertungen | Ermöglicht die regelmäßige Zertifizierung von Benutzerzugriffen, deckt veraltete Berechtigungen auf und liefert Nachweise für Compliance-Audits. |
| Lizenzverwaltung | Erfasst aktive und inaktive Lizenzen, identifiziert Rückgewinnungsmöglichkeiten und optimiert die Ausgaben auf Basis realer Nutzungsdaten. |
| Audit Reporting | Bietet eine mit Zeitstempeln versehene, exportierbare Zugriffshistorie für alle SaaS-Anwendungen zur Unterstützung von Compliance und Governance. |
| Offboarding-Automatisierung | Löst den Entzug der Zugriffsrechte für alle verbundenen Anwendungen aus, wenn ein Mitarbeiteraustritt im HR-System erfasst wird. |
| SCIM-Bereitstellung | Ermöglicht die automatisierte Bereitstellung und Aufhebung der Bereitstellung von SCIM-kompatiblen SaaS-Anwendungen in Echtzeit. |
| Verlängerungsverfolgung | Benachrichtigt Teams vor Ablauf der Vertragslaufzeit, damit Verträge proaktiv geprüft, neu verhandelt oder gekündigt werden können. |
SaaS-Lebenszyklusmanagement und -Sicherheit
Sicherheit ist in jede Phase des SaaS-Lebenszyklus integriert. Die Verwaltung von Anwendungen ohne Sicherheitskontrollen führt zu einer unkontrollierten Ausbreitung von SaaS-Lösungen. Wichtige Sicherheitsaspekte für das SaaS-Lebenszyklusmanagement sind:
- Identitätssicherheit: Stellen Sie sicher, dass alle Identitäten durch die Durchsetzung von SSO und MFA für jede App und die strenge Kontrolle privilegierter Konten stark authentifiziert und autorisiert werden.
- SaaS-Sicherheitslagemanagement (SSPM)Dies fügt eine Konfigurationsverwaltung hinzu. Es überprüft kontinuierlich die SaaS-Einstellungen anhand von Richtlinien und Frameworks und benachrichtigt Sie, wenn riskante Änderungen auftreten, wie z. B. eine zu offene Freigabe oder das Fehlen von MFA.
- Zugriff auf Bewertungen und ZertifizierungenDiese Maßnahmen gewährleisten einen dauerhaft sauberen Zugriff. Regelmäßige Überprüfungen decken ungenutzte Konten, Berechtigungen, die nicht mehr den aktuellen Rollen entsprechen, und temporäre Administratorrechte auf, die nie entfernt wurden.
- Governance privilegierter KontenDas Privileged Access Management (PAM) für SaaS sollte regelmäßige Überprüfungen, eine strikte Begründung für Administratorrechte und eine Echtzeitüberwachung privilegierter Aktivitäten umfassen.
- Compliance-BerichterstattungEin ausgereifter SaaS-Lebenszyklus erzeugt eine nachvollziehbare Aufzeichnung darüber, wer Zugriff hatte, was diese Personen getan haben und wann der Zugriff gewährt, geändert oder widerrufen wurde.
Best Practices für das SaaS-Lebenszyklusmanagement
Hier sind die wichtigsten Best Practices, die Sie beachten sollten:
1. Zentralisierung der SaaS-Transparenz
Erstellen Sie ein umfassendes, in Echtzeit aktualisiertes Inventar aller genutzten SaaS-Anwendungen, unabhängig davon, ob diese von der IT-Abteilung genehmigt wurden oder nicht. Dieses Inventar sollte den Anwendungsinhaber, die Benutzeranzahl, Vertragsdetails, Verlängerungsdaten und Kosten enthalten.
2. Automatisieren Sie die Benutzerbereitstellung
Ersetzen Sie manuelle Bereitstellungsprozesse durch automatisierte, HR-gesteuerte Abläufe. Verbinden Sie Ihr HRMS mit Ihrer Identitätsmanagement-Plattform, sodass Onboarding, Rollenänderungen und Offboarding automatisch die korrekten Zugriffsänderungen in allen SaaS-Anwendungen auslösen.
3. Implementieren Sie SSO und MFA.
Verlangen Sie von allen SaaS-Anwendungen die Authentifizierung über den SSO-Anbieter Ihres Unternehmens . Für Anwendungen, die SSO nicht nativ unterstützen, verwenden Sie Access-Gateway-Lösungen zur zentralen Authentifizierung. Implementieren Sie zusätzlich MFA , um sicherzustellen, dass ein kompromittiertes Passwort allein keinen Zugriff gewährt.
4. Regelmäßige Zugriffsüberprüfungen durchführen
Planen Sie regelmäßige Zugriffszertifizierungskampagnen: vierteljährlich für privilegierte Zugriffe und jährlich für allgemeine Zugriffe. Nutzen Sie die Ergebnisse, um veraltete Zugriffe zu entziehen, Lizenzstufen anzupassen und Ihr RBAC-Modell anhand realer Nutzungsmuster zu optimieren.
5. Lizenznutzung überwachen
Erfassen Sie aktive Nutzer, Anmeldehäufigkeit und Funktionsnutzung für jede SaaS-Anwendung. Kennzeichnen Sie Lizenzen, die seit 30 Tagen oder länger inaktiv sind, als Kandidaten für eine Rückforderung. Integrieren Sie die Lizenzoptimierung in den Prozess vor der Verlängerung, damit Entscheidungen stets auf realen Daten basieren.
6. SaaS-Governance-Richtlinien festlegen
Definieren Sie formale Richtlinien für die SaaS-Beschaffung (was über die IT läuft und was selbst verwaltet werden kann), die zulässige Nutzung, die Datenverwaltung und die Sicherheitsstandards. Ohne schriftliche Richtlinien ist die Governance in einem wachsenden SaaS-Portfolio inkonsistent und nicht durchsetzbar.
7. Automatisierte Mitarbeiter-Offboarding-Prozesse
Der sicherheitskritischste Prozess im SaaS-Lebenszyklus wird gleichzeitig am häufigsten inkonsistent durchgeführt: das Offboarding von Mitarbeitern. Automatisieren Sie die Deaktivierung von Zugriffsrechten, sodass der Entzug von Zugriffsrechten unmittelbar nach der Erfassung des Austrittsereignisses im HR-System erfolgt und nicht erst Stunden oder Tage später, wenn ein IT-Ticket bearbeitet wird.
Zukunftstrends im SaaS-Lebenszyklusmanagement
Das SaaS-Lifecycle-Management entwickelt sich rasant weiter, da Unternehmen wachsen, KI einsetzen und mit neuen Bedrohungen konfrontiert werden.
- KI-gesteuerte GovernanceKünstliche Intelligenz wird zunehmend anomales Verhalten erkennen, Lizenzoptimierungen vorschlagen und Zugriffsüberprüfungsprobleme schneller priorisieren als die manuelle Analyse.
- Tiefere SSPM-IntegrationKonfigurationssicherheit und Lebenszyklusmanagement werden in einheitlichen Plattformen zusammengeführt, die sowohl Zugriffs- als auch Konfigurationsrisiken bewältigen.
- Identitätsbasierte SicherheitZero-Trust- und ITDR-Ansätze machen die Identität zum primären Kontrollpunkt in jeder Phase des Lebenszyklus.
- Zero-Trust-SaaS-ZugriffJeder Benutzer, jedes Gerät und jede Sitzung wird vor dem Zugriff auf die App explizit überprüft, unabhängig vom Netzwerkstandort.
- Automatisierte EinhaltungDie kontinuierliche Überwachung erkennt Fehlkonfigurationen und Zugriffsverletzungen in Echtzeit und ersetzt damit periodische, manuelle, auditgesteuerte Kontrollen.
Wie unterstützt Identity Lifecycle Management das SaaS-Lifecycle-Management?
Das Identitätslebenszyklusmanagement (ILM) ist der Motor der nutzerzentrierten Dimension des SaaS-Lebenszyklusmanagements. Während das SaaS-Lebenszyklusmanagement Anwendungen steuert, steuert das Identitätslebenszyklusmanagement die Nutzer, die auf diese Anwendungen zugreifen.
- Personalgesteuerte Bereitstellung: HR-Ereignisse (Eintritt, Versetzung, Austritt) lösen automatisch die Erstellung, Aktualisierung und Entfernung von Zugriffsrechten in allen verbundenen SaaS-Anwendungen aus und ersetzen so manuelle IT-Tickets.
- SCIM-Bereitstellung: Ein Standardprotokoll, um Identitätsänderungen (Erstellen, Aktualisieren, Deaktivieren) in Echtzeit von der Identitätsplattform an SaaS-Anwendungen zu übertragen und so ein skalierbares, automatisiertes Benutzerlebenszyklusmanagement zu ermöglichen.
- Identitätsverwaltung und -administration (IGA): Verwaltet Rollen, sorgt für die Trennung von Aufgaben, führt Zugriffsüberprüfungen durch und erstellt Berichte, um sicherzustellen, dass der SaaS-Zugriff einheitlich, richtlinienbasiert und revisionssicher ist.
- Zugangszertifizierungen: Regelmäßige Überprüfungen, die bestätigen, dass die Nutzer ihren SaaS-Zugang weiterhin benötigen, veraltete oder übermäßige Berechtigungen aufdecken und Nachweise für die Prüfer generieren.
- Automatische Deaktivierung: Durch HR-Ereignisse, bei denen Mitarbeiter das Unternehmen verlassen, wird der Zugriff auf alle verbundenen SaaS-Anwendungen automatisch innerhalb von Minuten statt Tagen widerrufen, wodurch Sicherheitslücken geschlossen werden.
miniOrange bietet eine umfassende Identity-Lifecycle-Management- Plattform, die HR-Systeme mit SaaS-Anwendungen über automatisierte JML-Workflows, SCIM-basierte Bereitstellung, Zugriffszertifizierungen und Echtzeit-Deaktivierung verbindet. So können Unternehmen den gesamten Benutzerlebenszyklus ihres SaaS-Portfolios über eine einzige, einheitliche Plattform verwalten.
Wie wählt man eine SaaS-Lifecycle-Management-Lösung aus?
Die Auswahl einer SaaS-Lifecycle-Management-Lösung beginnt mit einer präzisen, praxisorientierten Checkliste der wichtigsten Kriterien.
- IntegrationsunterstützungEs muss sich reibungslos mit Ihrem HR-System, Ihrem Identitätsanbieter und wichtigen SaaS-Anwendungen verbinden, damit Ereignisse wie Eintritt, Versetzung und Austritt automatisch ablaufen.
- SCIM-BereitstellungNative SCIM ist entscheidend für die skalierbare Bereitstellung und Aufhebung von Berechtigungen in Echtzeit.
- SSO-KompatibilitätStellen Sie sicher, dass es mit Ihrem bestehenden SSO kompatibel ist und SAML 2.0, OAuth 2.0 und OpenID Connect unterstützt.
- Berichterstattung und AuditsSie benötigen detaillierte, exportierbare Protokolle darüber, wer Zugriff erhalten hat, was sich wann geändert hat.
- Governance-TiefeAchten Sie auf eine solide Zugriffszertifizierung, Rollenverwaltung, Funktionstrennung und richtlinienbasierte Bereitstellung.
- AutomatisierungsworkflowsHR-Ereignisse sollten die Bereitstellung und das Ausscheiden aus dem Unternehmen automatisch auslösen; manuelle Schritte sind nicht skalierbar und führen zu Sicherheitslücken.
In der Praxis ist der richtige Weg, die Transparenz von SaaS zu zentralisieren, die Automatisierung mit HR-gesteuerten Identitätsänderungen zu verknüpfen, SSO und MFA für alle Anwendungen durchzusetzen, regelmäßige Zugriffsüberprüfungen durchzuführen und die Deaktivierung vollständig zu automatisieren, damit kein ehemaliger Mitarbeiter mehr Zugriff hat.
Häufig gestellte Fragen
Was ist SaaS-Lebenszyklusmanagement?
Das SaaS-Lifecycle-Management ist der durchgängige Prozess der Steuerung von SaaS-Anwendungen, von der Beschaffung und dem Onboarding über die aktive Verwaltung und Optimierung bis hin zur endgültigen Außerbetriebnahme.
Warum ist SaaS-Lifecycle-Management wichtig?
Ohne ein umfassendes SaaS-Lebenszyklusmanagement sehen sich Unternehmen mit einer unkontrollierten Ausbreitung von SaaS-Lösungen, ungenutzten Lizenzen, Sicherheitsrisiken durch nicht verwaltete Anwendungen, Compliance-Lücken und steigenden Kosten konfrontiert.
Wie verbessert SaaS-Lifecycle-Management die Sicherheit?
Das SaaS-Lifecycle-Management verbessert die Sicherheit durch die Durchsetzung einheitlicher Authentifizierungsstandards (SSO, MFA) für alle Anwendungen, die Automatisierung des Zugriffsentzugs beim Ausscheiden von Mitarbeitern, die Durchführung regelmäßiger Zugriffsüberprüfungen zur Entfernung veralteter Berechtigungen und die Führung vollständiger Audit-Logs aller Lifecycle-Ereignisse.
Kann SaaS-Lifecycle-Management zur Senkung der Softwarekosten beitragen?
Ja, das SaaS-Lifecycle-Management senkt die Kosten direkt, indem es ungenutzte und unterausgelastete Lizenzen zur Rückgewinnung identifiziert, redundante Tools mit sich überschneidenden Funktionen eliminiert, datengestützte Verlängerungsverhandlungen ermöglicht und automatische Verlängerungen für nicht mehr benötigte Anwendungen verhindert.
Wie unterstützt SCIM-Provisioning das SaaS-Lebenszyklusmanagement?
Im Kontext des SaaS-Lebenszyklusmanagements stellt SCIM sicher, dass beim Eintritt, Rollenwechsel oder Ausscheiden eines Mitarbeiters dessen Zugriff auf alle SCIM-kompatiblen SaaS-Anwendungen automatisch erstellt, aktualisiert oder widerrufen wird, ohne dass manuelle Schritte erforderlich sind.
Wie fügt sich das Benutzerlebenszyklusmanagement in die SaaS-Governance ein?
Das auf dem Joiner-Mover-Leaver-Modell (JML) basierende Benutzerlebenszyklusmanagement bildet die benutzerzentrierte Ebene der SaaS-Governance. Es stellt sicher, dass Mitarbeiter beim Eintritt die richtigen Zugriffsrechte erhalten, dass diese bei einem Rollenwechsel aktualisiert werden und dass alle Zugriffsrechte beim Ausscheiden vollständig entzogen werden.



Hinterlasse einen Kommentar