

Die Folgen gehen über geringfügige Unannehmlichkeiten hinaus. Häufiges Zurücksetzen von Passwörtern verbraucht IT-Ressourcen, schwächt die allgemeine Sicherheitslage und sorgt für Frustration bei den Mitarbeitern. Wiederverwendete oder schwache Passwörter werden immer häufiger verwendet, was das Risiko von Sicherheitsverletzungen und Compliance-Verstößen erhöht.
SAML-basiertes Single Sign-On (SSO) löst diese Probleme, indem es eine zentrale Authentifizierung über einen vertrauenswürdigen Identitätsanbieter (IdP) ermöglicht. Benutzer können mit einem einzigen, sicheren Login auf Jira, Confluence und andere Atlassian-Anwendungen zugreifen, was sowohl die Benutzererfahrung als auch die Betriebseffizienz verbessert.
Dieser Blogbeitrag beschreibt den tatsächlichen Return on Investment (ROI) der Implementierung von SAML SSO in Atlassian-Umgebungen. Er untersucht, wie Unternehmen durch die Einführung eines modernen Authentifizierungsansatzes ihre Supportkosten senken, die Sicherheit verbessern und das Zugriffsmanagement optimieren können.
Passwortmüdigkeit kostet Sie Geld: Die versteckten Kosten
Passwortbezogene Reibungsverluste sind mehr als nur eine Unannehmlichkeit. Sie beeinträchtigen die Betriebseffizienz, die Benutzerzufriedenheit und die IT-Ressourcenauslastung, insbesondere für Teams, die für ihre täglichen Abläufe auf Atlassian-Tools wie Jira und Confluence angewiesen sind.
1. Steigende Helpdesk-Kosten
Das Zurücksetzen von Passwörtern gehört regelmäßig zu den häufigsten Gründen für IT-Supportanfragen. Jedes vergessene Jira- oder Confluence-Passwort führt in der Regel zu einem Helpdesk-Ticket, was Zeit kostet und den Supportaufwand erhöht. In größeren Umgebungen führt dieser kumulative Effekt zu Verzögerungen, höheren Kosten und zusätzlichem Druck auf die IT-Mitarbeiter.
2. Produktivitätsverlust
Häufiges Zurücksetzen von Passwörtern, vergessene Anmeldedaten und mehrstufige Anmeldungen verursachen messbare Ausfallzeiten. Wenn Mitarbeiter zusätzliche Minuten für den Zugriff auf wichtige Tools benötigen, summieren sich diese kleinen Verzögerungen auf alle Teams und führen zu spürbaren Produktivitätseinbußen und einer langsameren Projektabwicklung.
3. Geschwächte Sicherheitspraktiken
Um häufige Anmeldungen zu bewältigen, verwenden Benutzer oft Passwörter wieder oder wählen einfachere, die sie sich leichter merken können. Dieses Verhalten erhöht das Risiko von Phishing, Anmeldedatendiebstahl und unbefugtem Zugriff.
4. Schlechte Benutzererfahrung
Umständliche oder inkonsistente Anmeldeprozesse frustrieren Mitarbeiter und stören ihren Arbeitsablauf. Mit der Zeit kann dies dazu führen, dass Tools gemieden, Aufgaben verzögert oder sogar riskante Workarounds wie die unsichere Speicherung von Passwörtern verwendet werden, was Ihre Sicherheit weiter schwächt.
Durch die Lösung dieser Probleme mit einem zentralisierten Authentifizierungsansatz wie SAML SSO können Reibungsverluste bei der Anmeldung vermieden, die Abhängigkeit vom Helpdesk verringert und der Fokus wieder auf wertvolle Arbeit gelegt werden, ohne die Sicherheit zu beeinträchtigen.
Beheben von Passwortmüdigkeit in Jira und Confluence mit SAML SSO
Um dem Problem der Passwortmüdigkeit zu begegnen, bedarf es mehr als nur besserer Passwortrichtlinien. Es erfordert eine Änderung der Benutzerauthentifizierung in allen Unternehmensanwendungen. Hier wird SAML-basiertes Single Sign-On (SSO) zu einer strategischen Lösung für Atlassian.
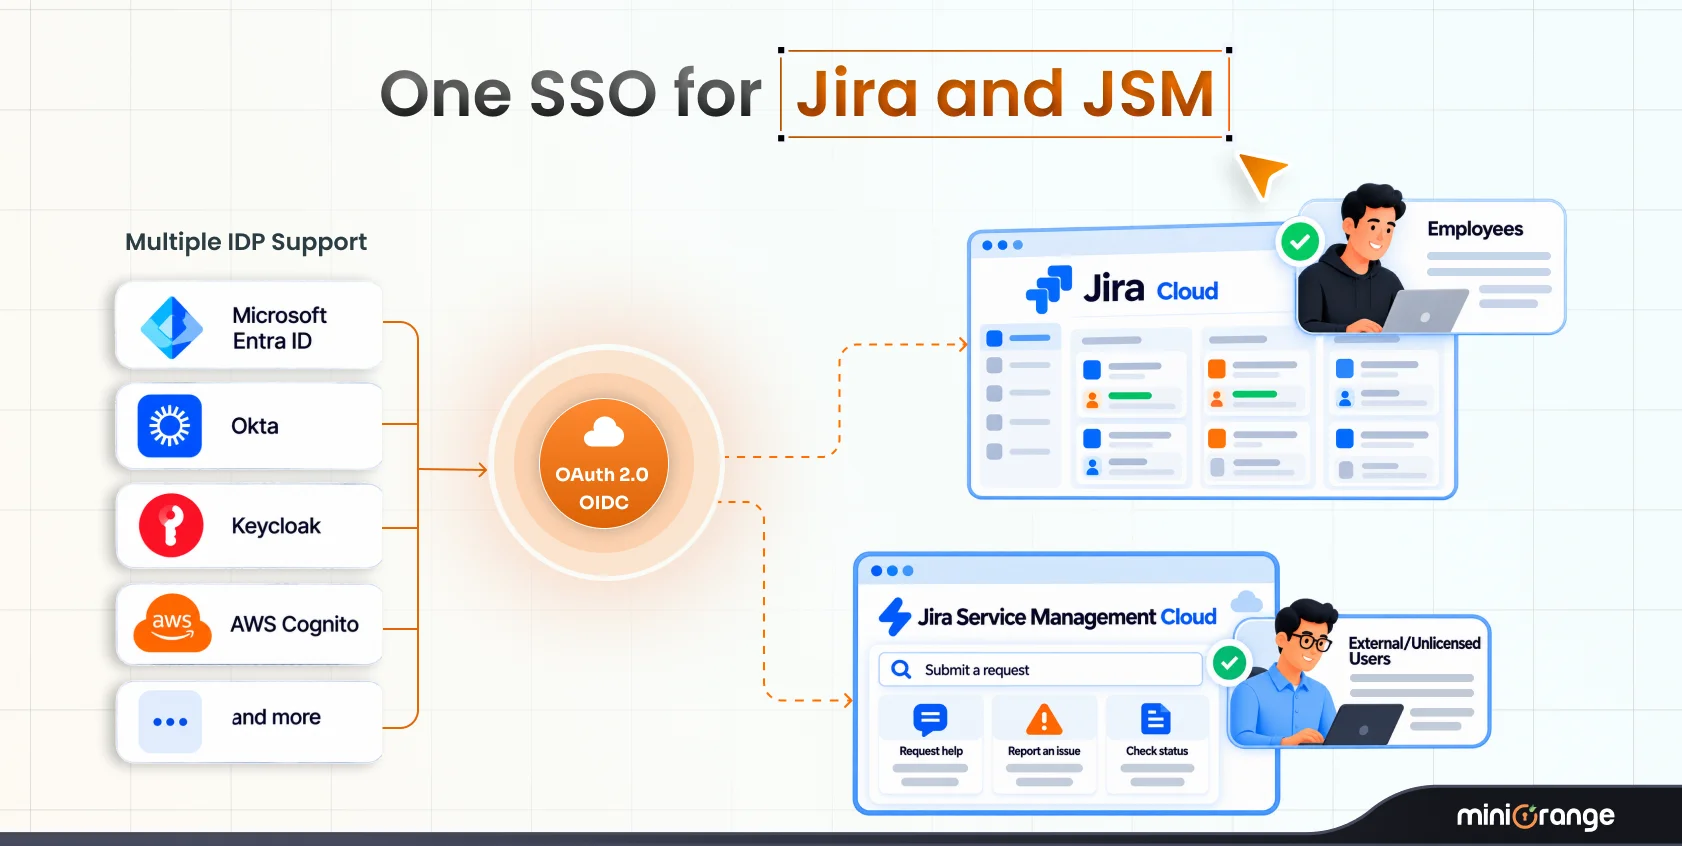
SAML (Security Assertion Markup Language) ist ein weit verbreiteter Standard, der eine sichere, föderierte Authentifizierung ermöglicht. Anstatt für jede Anwendung separate Anmeldeinformationen zu benötigen, können sich Benutzer mit SAML SSO einmalig über einen zentralen Identitätsanbieter (IdP) wie Azure AD, Okta oder ADFS anmelden und ohne wiederholte Anmeldeaufforderungen auf mehrere Systeme, einschließlich Jira und Confluence, zugreifen.
So funktioniert der Prozess normalerweise:
1. Wenn ein Benutzer versucht, auf Jira oder Confluence zuzugreifen
2. Sie werden an den von der Organisation konfigurierten Identitätsanbieter (IdP) weitergeleitet.
3. Der Identitätsanbieter (IdP) authentifiziert den Benutzer anhand seiner Anmeldeinformationen.
4. Eine SAML-Assertion wird an Jira oder Confluence zurückgesendet.
5. Der Zugriff wird gewährt , und der Benutzer ist angemeldet, ohne jemals Anmeldeinformationen direkt in Jira oder Confluence eingeben zu müssen.
Nach der Authentifizierung erhält der Benutzer mit einem Klick Zugriff auf alle verbundenen Atlassian-Anwendungen , darunter Jira, Confluence, Bitbucket und weitere, ohne sich erneut anmelden zu müssen.
Dieser Prozess verlagert die Authentifizierung von einzelnen Atlassian-Anwendungen auf eine zentrale, richtliniengesteuerte Identitätsplattform. Dies reduziert den Aufwand bei der Anmeldung, erhöht die Sicherheit und ermöglicht IT-Administratoren die Durchsetzung einheitlicher Zugriffskontrollen im gesamten Unternehmen.
Der tatsächliche ROI von SAML SSO für Atlassian Tools
Die Investition in eine SAML Single Sign-On-App für Jira, Confluence und andere Atlassian-Anwendungen liefert klare, messbare Vorteile in den Bereichen IT-Betrieb, Sicherheit und Benutzerproduktivität.
1. Reduzierte IT-Supportkosten
Passwortbezogene Helpdesk-Tickets belasten die IT-Ressourcen erheblich. Durch den Wegfall mehrerer Anmeldungen kann SAML SSO die Anzahl der Anfragen zum Zurücksetzen von Passwörtern um bis zu 50 % reduzieren, sodass sich die IT-Mitarbeiter auf wichtigere Projekte konzentrieren können.
2. Erhöhte Benutzerproduktivität
Nahtloser Zugriff auf alle verbundenen Atlassian-Tools mit nur einem Klick bedeutet, dass Benutzer weniger Zeit mit der Anmeldung verbringen und mehr Zeit für die Zusammenarbeit haben. Eine schnellere Authentifizierung reduziert Unterbrechungen und ermöglicht es Teams, konzentriert zu bleiben und Aufgaben effizienter zu erledigen.
3. Verbesserte Sicherheit und Compliance
Die zentralisierte Authentifizierung über einen vertrauenswürdigen Identitätsanbieter gewährleistet einheitliche Sicherheitsrichtlinien, einschließlich Multi-Faktor-Authentifizierung und bedingtem Zugriff. Sie reduziert die Risiken durch Passwortwiederverwendung, Phishing und unbefugten Zugriff und verbessert gleichzeitig Prüfprotokolle und Compliance.
4. Optimiertes Onboarding und Offboarding
SAML SSO, integriert in die Benutzerbereitstellung, automatisiert das Onboarding und Offboarding in Jira und Confluence. Dies minimiert das Risiko verwaister Konten, reduziert den manuellen Verwaltungsaufwand und trägt zur Aufrechterhaltung einer angemessenen Zugriffskontrolle im großen Maßstab bei.
Erste Schritte mit SAML SSO in Jira und Confluence
Die Implementierung von SAML Single Sign-On für Jira und Confluence ist ein strategischer Schritt zur Reduzierung der Passwortmüdigkeit und zur Verbesserung der Sicherheit. Es ist jedoch wichtig, die verfügbaren Optionen zu verstehen und zu wissen, welche für die Größe und den Bereitstellungstyp Ihres Unternehmens am besten geeignet sind.
Integrierte Atlassian SSO-Optionen und -Einschränkungen
Atlassian bietet native SSO-Funktionen primär über Atlassian Access , das Cloud-Nutzer unterstützt und sich in gängige Identitätsanbieter wie Okta und Azure AD integrieren lässt. Diese Lösung eignet sich gut für kleinere Teams oder reine Cloud-Umgebungen, stößt jedoch bei größeren Organisationen oder solchen mit Rechenzentrumsbereitstellungen an ihre Grenzen. Wichtige Funktionen wie Just-in-Time-Bereitstellung, gruppenbasierte Zugriffskontrolle und detaillierte Audit-Protokolle sind möglicherweise nicht oder nur eingeschränkt verfügbar.
Warum Sie Marketplace-Apps für erweiterte Anforderungen in Betracht ziehen sollten
Für Organisationen, die erweiterte Funktionen und mehr Kontrolle benötigen, bieten Drittanbieter-Apps wie das SAML-SSO-Plugin von miniOrange , das mit der miniOrange SCIM Provisioning App gebündelt ist , eine umfassende Lösung. Diese Kombination unterstützt sowohl Jira Cloud- als auch Data Center -Bereitstellungen und ermöglicht Folgendes:
- Nahtlose Integration mit einer Vielzahl von Identitätsanbietern
- Gruppenbasiertes Zugriffsmanagement zur effektiven Kontrolle von Berechtigungen
- Automatisierte Benutzerbereitstellung und -aufhebung durch SCIM für optimiertes Onboarding und Offboarding
- Detaillierte Prüfprotokolle zur Compliance- und Sicherheitsüberwachung
Schritte zum Einstieg
1. Analysieren Sie Ihre Umgebung – Ermitteln Sie, ob Ihr Team Jira Cloud, Data Center oder eine Hybrid-Umgebung nutzt.
2. Wählen Sie Ihren Identitätsanbieter (IdP) – Wählen Sie einen IdP, der SAML unterstützt und Ihre Sicherheitsanforderungen erfüllt.
3. Installieren und konfigurieren Sie die miniOrange SAML SSO-App – Folgen Sie der Einrichtungsanleitung, um Ihre Jira- und Confluence-Instanzen mit Ihrem Identitätsanbieter (IdP) zu verbinden. Bei Bedarf bietet miniOrange eine kostenlose geführte Einrichtung an, damit Ihr Team schnell und reibungslos loslegen kann.
4. Benutzerbereitstellung und Zugriffsrichtlinien einrichten – Nutzen Sie gruppenbasierte Zugriffs- und Bereitstellungsrichtlinien, um die Benutzerverwaltung zu optimieren.
5. Testen und Ausrollen – Führen Sie vor der vollständigen Einführung einen Pilotversuch mit einer kleinen Gruppe durch, um ein reibungsloses Benutzererlebnis zu gewährleisten.
Wenn Sie diese Schritte befolgen, kann Ihr Unternehmen schnell die Vorteile von SAML SSO nutzen und gleichzeitig in jeder Phase Kontrolle und Sicherheit bewahren.
Verbessern Sie die SAML-SSO-Sicherheit mit Multi-Faktor-Authentifizierung (MFA)
SAML SSO vereinfacht die Anmeldung und reduziert die Passwortmüdigkeit, zentralisiert aber auch den Zugriff auf wichtige Atlassian-Tools. Dies macht das SSO-Gateway zu einem begehrten Ziel für potenzielle Angriffe.
Durch Hinzufügen der Multi-Faktor-Authentifizierung (MFA) wird dieser einzelne Zugriffspunkt gestärkt, indem Benutzer ihre Identität mithilfe mehrerer Faktoren verifizieren müssen, beispielsweise einer mobilen Push-Benachrichtigung, eines Einmalkennworts (OTP) oder einer biometrischen Authentifizierung.
Dieser mehrschichtige Ansatz stellt sicher, dass selbst bei einer Kompromittierung des Kennworts ein unbefugter Zugriff verhindert wird, ohne dass dabei das nahtlose Anmeldeerlebnis unterbrochen wird, das SAML SSO bietet.
Für Administratoren bietet die Kombination der miniOrange MFA-Lösung für Atlassian mit der SAML-SSO-Einrichtung folgende Vorteile:
- Flexible Authentifizierungsoptionen zur Erfüllung unterschiedlicher Sicherheitsanforderungen
- Minimale Unterbrechungen für Benutzer bei gleichzeitiger Aufrechterhaltung hoher Sicherheit
- Verbesserte Prüfpfade und Compliance-Transparenz
Fazit: Modernisieren Sie die Jira- und Confluence-Anmeldung für mehr Sicherheit und Produktivität
Passwortmüdigkeit und fragmentierte Authentifizierungsprozesse müssen Ihre Teams nicht länger ausbremsen oder Ihr Unternehmen unnötigen Risiken aussetzen. Die Implementierung von SAML Single Sign-On für Jira und Confluence sorgt für ein nahtloses Anmeldeerlebnis, das die Produktivität steigert, die Sicherheit erhöht und den IT-Aufwand reduziert.
Durch die Kombination von SAML-SSO mit SCIM-Bereitstellung erhalten Sie nicht nur sicheren, zentralen Zugriff, sondern auch eine automatisierte Benutzerverwaltung, die mit den Bedürfnissen Ihres Unternehmens skaliert. Die zusätzliche Multi-Faktor-Authentifizierung erhöht den Schutz weiter, indem sie den zentralen Zugangspunkt für alle verbundenen Atlassian-Anwendungen absichert.
Die umfassenden Lösungen von miniOrange ermöglichen Atlassian-Administratoren die Modernisierung von Authentifizierungs-Workflows ohne Kompromisse bei der Benutzerfreundlichkeit. Egal, ob Sie Cloud-, Rechenzentrums- oder Hybridumgebungen verwalten – miniOrange bietet die Tools und den Support für eine reibungslose und erfolgreiche SSO-Implementierung.
Machen Sie noch heute den nächsten Schritt, starten Sie eine kostenlose Testversion des SAML SSO + SCIM Provisioning App Bundles von miniOrange oder vereinbaren Sie eine Demo mit unseren Experten, um zu erfahren, wie Sie die Anmeldesicherheit und das Benutzererlebnis in Ihrem gesamten Atlassian-Ökosystem verbessern können.
Hinterlasse einen Kommentar