

Die Art und Weise, wie Benutzerkonten bereitgestellt werden, hat direkte Auswirkungen auf Sicherheit, Compliance und betriebliche Effizienz. Zwei der gängigsten Ansätze, SCIM-Bereitstellung und Just-in-Time-Bereitstellung (JIT), automatisieren zwar beide das Onboarding von Benutzern, folgen aber grundlegend unterschiedlichen Modellen.
Die eine Methode verwaltet den Benutzerlebenszyklus kontinuierlich über alle verbundenen Anwendungen hinweg, während die andere Konten nur dann erstellt, wenn sich Benutzer per Single Sign-On (SSO) authentifizieren . Die Wahl der richtigen Methode hängt von den Sicherheitsanforderungen, der Identitätsarchitektur und den Zielen des Lebenszyklusmanagements Ihres Unternehmens ab.
Dieser Leitfaden vergleicht SCIM- und JIT-Bereitstellung, um Ihnen zu helfen, die Unterschiede zu verstehen und die richtige Bereitstellungsstrategie auszuwählen.
Was ist SCIM-Bereitstellung?
Die Verwaltung von Benutzeridentitäten über mehrere Anwendungen hinweg wird mit dem Wachstum von Unternehmen immer komplexer. Das manuelle Erstellen von Konten, das Aktualisieren von Benutzerinformationen in verschiedenen Systemen und das Entfernen von Zugriffsrechten beim Ausscheiden von Mitarbeitern können schnell zeitaufwändig und fehleranfällig werden.
SCIM-Bereitstellungsdefinition
System for Cross-domain Identity Management (SCIM) ist ein offener Standard, der den Austausch von Benutzeridentitätsinformationen zwischen Identitätsanbietern (IdPs) und Dienstanbietern automatisiert . Mithilfe standardisierter REST-APIs ermöglicht SCIM Unternehmen die automatische Bereitstellung, Aktualisierung und Deaktivierung von Benutzerkonten in verbundenen Anwendungen ohne manuelle Eingriffe.
Anstatt Identitäten in jeder Anwendung separat zu verwalten, definieren Administratoren Benutzer und deren Zugriffsrechte in einem zentralen Identitätsanbieter wie Microsoft Entra ID, Okta oder JumpCloud. SCIM synchronisiert diese Identitäten anschließend mit den integrierten Anwendungen und gewährleistet so, dass die Benutzerinformationen während des gesamten Identitätslebenszyklus korrekt und konsistent bleiben.
So funktioniert die SCIM-Bereitstellung
Die SCIM-Bereitstellung beginnt mit einer autoritativen Identitätsquelle, typischerweise einem HR-System oder einem Identitätsanbieter. Sobald ein Benutzer dem Unternehmen beitritt, seine Rolle ändert oder das Unternehmen verlässt, erkennt der Identitätsanbieter die Änderung und übermittelt sie über SCIM-APIs an die verbundenen Anwendungen.
Wird beispielsweise ein neuer Mitarbeiter eingestellt, erstellt der Identitätsanbieter dessen Identität, ordnet ihn den entsprechenden Gruppen oder Anwendungen zu und richtet automatisch Konten in allen integrierten Systemen ein. Wechselt der Mitarbeiter in eine andere Abteilung, synchronisiert SCIM die aktualisierten Attribute und Zugriffsberechtigungen. Verlässt der Mitarbeiter das Unternehmen, deaktiviert oder entfernt SCIM automatisch den Zugriff, wodurch das Risiko verwaister Konten reduziert und die Sicherheit erhöht wird.
Kernfunktionen der SCIM-Bereitstellung
SCIM unterstützt den gesamten Benutzerlebenszyklus durch die Automatisierung wichtiger Aufgaben des Identitätsmanagements, darunter:
- Benutzerbereitstellung: Erstellt automatisch Benutzerkonten, bevor Benutzer auf eine Anwendung zugreifen.
- Profilsynchronisierung: Sorgt dafür, dass Benutzerattribute wie Namen, E-Mail-Adressen, Abteilungen und Berufsbezeichnungen in allen verbundenen Anwendungen einheitlich sind.
- Gruppen- und Rollenmanagement: Aktualisiert Berechtigungen, wenn Benutzer Teams, Verantwortlichkeiten oder Zugriffsanforderungen ändern.
- Automatische Deaktivierung: Entfernt oder deaktiviert Konten während des Offboarding-Prozesses, um die Sicherheit und die Einhaltung der Vorschriften zu gewährleisten.
Was ist JIT-Bereitstellung?
Nicht jede Anwendung erfordert, dass Benutzerkonten existieren, bevor Mitarbeiter darauf zugreifen. In vielen Fällen ist es schneller, Konten erst beim ersten Anmelden zu erstellen, reduziert den Verwaltungsaufwand und vermeidet die Verwaltung ungenutzter Konten.
JIT-Bereitstellungsdefinition
Just-in-Time-Bereitstellung (JIT) ist ein authentifizierungsgesteuerter Ansatz, der automatisch ein Benutzerkonto erstellt, sobald sich jemand zum ersten Mal erfolgreich per Single Sign-On (SSO) anmeldet. Anstatt Identitäten kontinuierlich zu synchronisieren, nutzt JIT die in SAML-Assertions oder OpenID Connect (OIDC) -Tokens enthaltenen Identitätsattribute, um Konten bei Zugriffsanfragen zu generieren.
Durch die Erstellung von Konten nur dann, wenn Benutzer sie benötigen, vereinfacht die JIT-Bereitstellung das Onboarding, ohne dass Administratoren jeden Benutzer im Voraus bereitstellen müssen.
So funktioniert die JIT-Bereitstellung
Wenn ein Benutzer die SSO-Anmeldeoption der Organisation auswählt, authentifiziert der Identitätsanbieter die Anfrage und sendet Identitätsinformationen wie Name, E-Mail-Adresse, Abteilung oder Gruppenzugehörigkeiten des Benutzers an die Zielanwendung.
Existiert noch kein Konto, erstellt die Anwendung automatisch eines anhand der empfangenen Attribute und gewährt sofort Zugriff. Bei nachfolgenden Anmeldungen können einige Anwendungen ausgewählte Profilinformationen aktualisieren, die Synchronisierung erfolgt jedoch nur während der Authentifizierung und nicht kontinuierlich im Hintergrund.
Hauptmerkmale der Just-in-Time-Bereitstellung
JIT-Bereitstellung ist auf die bedarfsgerechte Kontoerstellung ausgelegt und umfasst typischerweise die folgenden Merkmale:
- Authentifizierungsgesteuerte Bereitstellung: Benutzerkonten werden beim ersten erfolgreichen SSO-Login erstellt.
- On-Demand-Zugriff: Benutzerkonten existieren nur dann, wenn Benutzer tatsächlich auf eine Anwendung zugreifen.
- Zuordnung von Identitätsattributen: Die Benutzerprofilinformationen werden aus SAML-Assertions oder OIDC-Claims generiert.
- Vereinfachte Verwaltung: Dadurch entfällt die Notwendigkeit, Benutzer vor der Gewährung des Anwendungszugriffs vorab zu provisionieren.
- Loginbasierte Synchronisierung: Die Benutzerinformationen können je nach Anwendungsunterstützung während der Authentifizierung aktualisiert werden.
SCIM- vs. JIT-Bereitstellung: Wichtigste Unterschiede
Während SCIM und JIT beide die Benutzerbereitstellung automatisieren, lösen sie unterschiedliche Herausforderungen im Identitätsmanagement. SCIM konzentriert sich auf die Verwaltung des gesamten Benutzerlebenszyklus durch kontinuierliche Synchronisierung, während JIT Benutzerkonten erstellt, sobald sich Benutzer über Single Sign-On (SSO) authentifizieren.
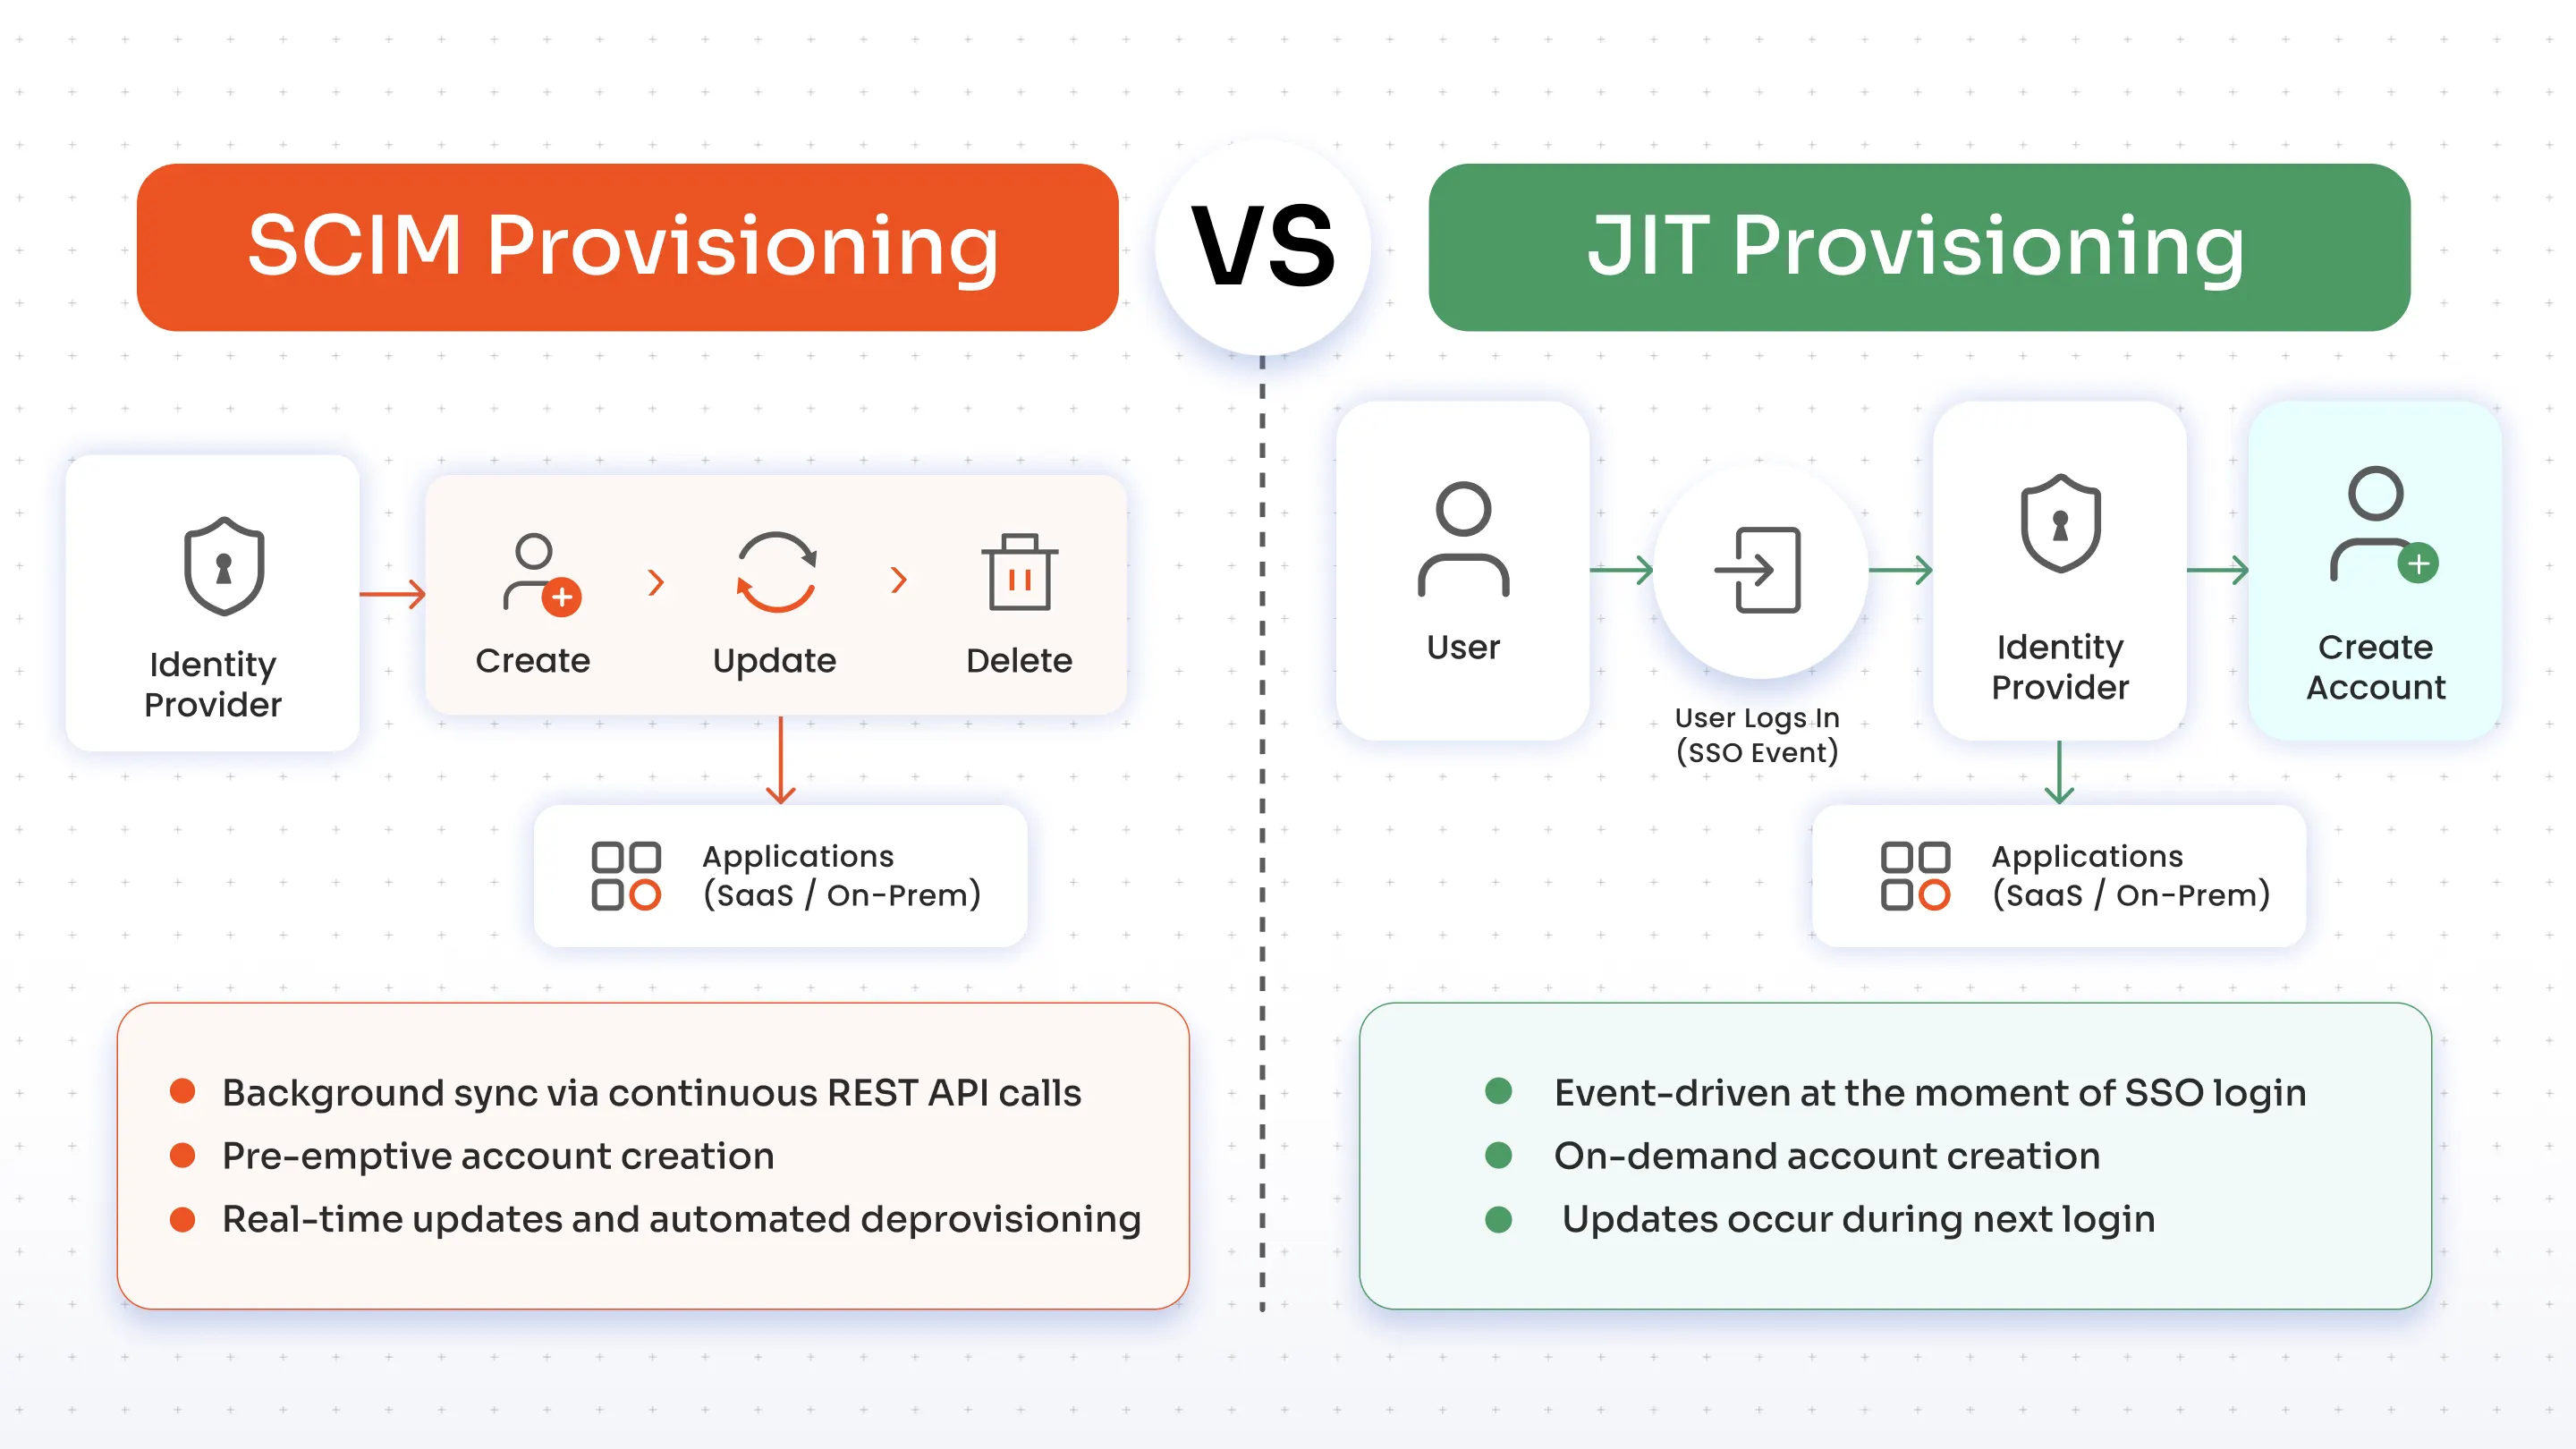
| Funktion | SCIM-Bereitstellung | JIT-Bereitstellung |
|---|---|---|
| Bereitstellungsauslöser | Änderungen beim Identitätsanbieter lösen automatisch Bereitstellungsereignisse aus. | Der erste erfolgreiche SSO-Login löst die Kontoerstellung aus. |
| Kontoerstellung | Benutzerkonten werden erstellt, bevor Benutzer auf eine Anwendung zugreifen. | Konten werden nur bei der ersten Anmeldung erstellt. |
| Aktualisierungen des Benutzerprofils | Benutzerattribute bleiben bei Änderungen synchronisiert. | Die Benutzerinformationen werden nur während der Authentifizierung aktualisiert, abhängig von der Unterstützung durch die Anwendung. |
| Deprovisionierung | Deaktiviert oder entfernt automatisch Konten, wenn Benutzer die Organisation verlassen. | Bietet keine automatisierte Abmeldung. |
| Identitätslebenszyklus-Management | Unterstützt Onboarding, Aktualisierungen, Rollenwechsel und Offboarding. | Schwerpunkt ist die erstmalige Kontoerstellung. |
| Authentifizierungsabhängigkeit | Kann unabhängig von SSO funktionieren, wird aber häufig zusammen eingesetzt. | Erfordert SSO zur Bereitstellung von Benutzern während der Authentifizierung. |
| Umsetzung | Erfordert SCIM-kompatible APIs sowohl beim Identitätsanbieter als auch bei der Anwendung. | Einfacher zu implementieren, wenn SSO bereits konfiguriert ist. |
| Beste Passform | Große Unternehmen, regulierte Branchen und Organisationen, die viele SaaS-Anwendungen verwalten. | Interne Anwendungen, gelegentliche Benutzer, Auftragnehmer und schnelle Bereitstellungen. |
Wann sollten Sie SCIM oder JIT wählen?
Die Wahl zwischen SCIM und JIT hängt weniger davon ab, welche Technologie „besser“ ist, sondern vielmehr davon, wie Ihr Unternehmen Identitäten, Zugriffe und Benutzerlebenszyklusereignisse verwaltet. Viele Unternehmen nutzen sogar beide Ansätze parallel, doch das Verständnis dafür, wo welcher Ansatz den größten Nutzen bietet, hilft bei der Bestimmung der richtigen Strategie.
Wählen Sie SCIM-Bereitstellung, wenn
SCIM ist die bessere Wahl, wenn die Verwaltung des Identitätslebenszyklus eine geschäftliche Anforderung ist und nicht nur die Erstellung von Benutzerkonten.
Ziehen Sie SCIM in Betracht, wenn Ihre Organisation:
- Verwaltet eine große Belegschaft über mehrere SaaS- und Unternehmensanwendungen hinweg.
- Erfordert automatisierte Prozesse für Onboarding, Profilsynchronisierung, Rollenwechsel und Offboarding.
- Es müssen Compliance-Anforderungen wie SOC 2, ISO 27001, HIPAA oder DSGVO erfüllt werden, bei denen die zeitnahe Entfernung des Zugriffs von entscheidender Bedeutung ist.
- Ziel ist es, verwaiste Konten zu eliminieren und den manuellen Verwaltungsaufwand zu reduzieren.
- Nutzt einen zentralen Identitätsanbieter, um den Benutzerzugriff innerhalb der Organisation zu steuern.
Wählen Sie JIT-Bereitstellung, wenn
JIT eignet sich gut für Organisationen, die das Onboarding von Benutzern vereinfachen möchten, ohne eine kontinuierliche Identitätssynchronisierung zu implementieren.
Erwägen Sie JIT, wenn Ihre Organisation:
- Nutzt bereits SAML- oder OpenID Connect (OIDC)-basiertes Single Sign-On.
- Möchte, dass Benutzer nur beim ersten Anmelden Zugriff auf die Anwendung erhalten.
- Es geht darum, neue interne Anwendungen schnell und mit minimalem Bereitstellungsaufwand bereitzustellen.
- Gewährt gelegentlichen Zugang zu Auftragnehmern, Lieferanten oder externen Kooperationspartnern.
- Man möchte vermeiden, ungenutzte Benutzerkonten zu führen, die möglicherweise nie auf eine Anwendung zugreifen.
Können SCIM und JIT zusammen verwendet werden?
Ja. Tatsächlich kombinieren viele moderne Identitätsarchitekturen beide Ansätze. JIT-Provisionierung kann Benutzerkonten beim ersten SSO-Login erstellen, während SCIM laufende Profilaktualisierungen, Rollenänderungen und die automatische Deaktivierung während des gesamten Benutzerlebenszyklus verwaltet.
Diese Kombination ermöglicht es Unternehmen, ein nahtloses Onboarding zu gewährleisten und gleichzeitig eine zentrale Identitätsverwaltung, eine höhere Sicherheit und ein automatisiertes Lebenszyklusmanagement in ihrem gesamten Anwendungsökosystem aufrechtzuerhalten.
Die richtige Bereitstellungsstrategie auswählen
Beim Vergleich von SCIM- und JIT-Bereitstellung gibt es keine allgemeingültige Antwort. JIT-Bereitstellung eignet sich ideal für die schnelle Erstellung von Benutzerkonten während des SSO-Anmeldevorgangs und ist daher eine praktische Wahl für einfache Bereitstellungen und gelegentlichen Zugriff.
SCIM-Provisionierung hingegen ermöglicht ein umfassendes Identitätslebenszyklusmanagement durch die Automatisierung von Benutzererstellung, -aktualisierung und -entzug über alle verbundenen Anwendungen hinweg. Für Unternehmen, die Wert auf Sicherheit, Compliance und effizientes Benutzerlebenszyklusmanagement legen, bietet SCIM langfristige Vorteile. Viele Unternehmen kombinieren SCIM, JIT und SSO, um nahtlose Benutzererlebnisse bei gleichzeitig zentralisierter Identitätsverwaltung zu gewährleisten.
Häufig gestellte Fragen
Können SCIM und JIT-Provisionierung zusammen verwendet werden?
Ja. Viele Organisationen nutzen beides gemeinsam im Rahmen ihrer Identitätsmanagementstrategie. JIT-Provisionierung erstellt ein Benutzerkonto beim ersten SSO-Login, während SCIM laufende Lebenszyklusereignisse wie Profilaktualisierungen, Rollenänderungen und die Deaktivierung von Konten verwaltet. Diese Kombination ermöglicht sowohl ein nahtloses Onboarding als auch ein automatisiertes Benutzerlebenszyklusmanagement.
Unterstützt JIT-Bereitstellung die Deaktivierung von Benutzern?
Nein. JIT-Provisionierung dient dazu, Benutzerkonten während der Authentifizierung zu erstellen und bestimmte Attribute beim erneuten Anmelden zu aktualisieren. Sie deaktiviert oder löscht jedoch keine Konten automatisch, wenn Mitarbeiter das Unternehmen verlassen. Für ein automatisiertes Offboarding ist in der Regel SCIM-Provisionierung oder eine andere Lösung für das Identitätslebenszyklusmanagement erforderlich.
Ist für die SCIM-Bereitstellung Single Sign-On (SSO) erforderlich?
Nein. SCIM-Bereitstellung und SSO dienen unterschiedlichen Zwecken. SCIM automatisiert die Benutzerlebenszyklusverwaltung zwischen einem Identitätsanbieter und Anwendungen, während SSO Benutzer authentifiziert und Zugriffsrechte gewährt. Obwohl sie häufig gemeinsam eingesetzt werden, kann SCIM unabhängig von SSO funktionieren, sofern es von den verbundenen Anwendungen unterstützt wird.
Warum gilt SCIM als sicherer als JIT-Bereitstellung?
SCIM verbessert die Sicherheit durch die kontinuierliche Synchronisierung von Benutzeridentitäten und die automatische Entziehung von Zugriffsrechten, wenn Benutzer das Unternehmen verlassen oder sich ihre Rolle ändert. Dadurch wird das Risiko verwaister Konten und übermäßiger Berechtigungen reduziert. JIT-Bereitstellung bietet keine automatische Abmeldung, sodass inaktive Konten bestehen bleiben können, sofern sie nicht separat verwaltet werden.
Welche Bereitstellungsmethode eignet sich besser für Unternehmensumgebungen?
Für die meisten Unternehmen ist SCIM-Provisionierung die bevorzugte Wahl, da sie automatisiertes Onboarding, Profilaktualisierungen, Rollensynchronisierung und Deaktivierung über mehrere Anwendungen hinweg unterstützt. JIT-Provisionierung eignet sich besser für Organisationen, die eine einfache Möglichkeit zur Kontoerstellung bei erstmaligen SSO-Anmeldungen benötigen oder für Anwendungen mit gelegentlichem Benutzerzugriff.
Worin besteht der Hauptunterschied zwischen SCIM- und JIT-Bereitstellung?
Der größte Unterschied liegt darin, wann und wie Benutzerkonten erstellt und verwaltet werden. SCIM nutzt eine kontinuierliche API-basierte Synchronisierung, um den gesamten Benutzerlebenszyklus, einschließlich Onboarding und Offboarding, zu automatisieren. JIT-Provisioning erstellt Konten erst, wenn sich Benutzer erfolgreich per SSO authentifizieren. Der Fokus liegt somit auf dem erstmaligen Zugriff und nicht auf der fortlaufenden Identitätsverwaltung.



Hinterlasse einen Kommentar