

Viele Unternehmen setzen nach wie vor auf manuelle Bereitstellung, was unbemerkt Sicherheitslücken, Compliance-Risiken und operative Ineffizienzen mit sich bringt. Dieses Problem lässt sich durch das Verständnis von SCIM und SSO beheben, da diese unterschiedliche Probleme der Identitätssicherheit lösen. SSO übernimmt die Authentifizierung, während SCIM die Benutzerbereitstellung übernimmt. Für ein sicheres und skalierbares Identitätssystem benötigen Sie beides.
In diesem Leitfaden werden wir SCIM-Provisioning und SSO vergleichen, ihre Funktionsweise erläutern, die Unterschiede aufzeigen und darlegen, wie sie zusammenarbeiten, um moderne Unternehmen abzusichern.
Das Identitätsproblem in wachsenden Unternehmen (Warum das wichtig ist)
Moderne Unternehmen setzen auf SaaS. Tools wie AWS, GitHub, Jira, Slack und Salesforce sind für den täglichen Betrieb unerlässlich. Jedes dieser Tools führt jedoch seine eigene Zugriffsebene ein.
Ohne Automatisierung wird die Zugriffsverwaltung chaotisch.
Zu den häufigsten Herausforderungen gehören:
- Manuelles Onboarding und Offboarding systemübergreifend.
- Inkonsistente Berechtigungen aufgrund veralteter Rollen.
- Mangelnde Transparenz darüber, wer worauf Zugriff hat.
Dies führt zu realen Risiken:
- Verwaiste Konten, die nach dem Ausscheiden von Mitarbeitern aktiv bleiben.
- Überprovisionierte Benutzer mit mehr Zugriffsrechten als nötig.
- Verzögerungen bei der Gewährung oder dem Entzug des Zugangs.
Die Identitätssuche hat sich in den meisten Unternehmen zur größten Angriffsfläche entwickelt. Angreifer nutzen dabei häufiger schwache Zugriffskontrollen als Systemschwachstellen aus.
Was ist Single Sign-On (SSO)?
Single Sign-On (SSO) ist ein Authentifizierungsmechanismus, der es Benutzern ermöglicht, sich einmal anzumelden und auf mehrere Anwendungen zuzugreifen, ohne die Anmeldeinformationen erneut eingeben zu müssen.
So funktioniert SSO:
- Ein Benutzer versucht, auf eine Anwendung zuzugreifen.
- Die Anwendung leitet den Benutzer an einen Identitätsanbieter (IdP) wie Okta, Azure AD oder Google Workspace weiter.
- Der Identitätsanbieter (IdP) authentifiziert den Benutzer.
- Es wird ein Token ausgegeben.
- Der Benutzer erhält Zugriff auf die Anwendung.
Zu den gängigen SSO-Protokollen gehören Security Assertion Markup Language (SAML), OAuth und OpenID Connect (OIDC).
Es gibt Vergleiche wie SCIM vs. SAML. Hierbei ist SAML Teil der SSO-Authentifizierung, während SCIM nichts mit der Anmeldung zu tun hat, sondern sich auf die Bereitstellung konzentriert.
Warum Unternehmen SSO nutzen:
- Ein Login für mehrere Anwendungen
- Reduzierte Passwortmüdigkeit
- Zentralisierte Authentifizierungsrichtlinien
- Bessere Benutzererfahrung
SSO hat jedoch auch seine eigenen Einschränkungen, nämlich:
- Benutzerkonten in Anwendungen erstellen
- Benutzer entfernen, wenn sie das Unternehmen verlassen
- Rollen oder Berechtigungen aktualisieren
Die Aufgabe der SSO-Lösung besteht lediglich darin, die Identität beim Login zu überprüfen. Sie verwaltet nicht den Lebenszyklus dieser Identität.
Was ist SCIM-Bereitstellung?
Um SCIM-Provisionierung im Vergleich zu SSO zu verstehen, müssen wir SCIM klar definieren.
SCIM steht für System for Cross-domain Identity Management. Es handelt sich um einen Standard zur Automatisierung der Benutzerbereitstellung und -entziehung über verschiedene Systeme hinweg.
Wenn SSO die Frage „Wer sind Sie?“ beantwortet, beantwortet SCIM Provisioning die Frage „Sollten Sie in diesem System existieren und welche Zugriffsrechte sollten Sie haben?“
SCIM-Provisionierung ist der automatisierte Prozess von:
- Erstellung von Benutzerkonten bei der Anmeldung neuer Benutzer.
- Benutzerrollen und Attribute werden aktualisiert, wenn sich die Rolle oder die Abteilung ändert.
- Konten werden gelöscht, wenn jemand das Unternehmen verlässt.
Dieser gesamte Prozess wird als Benutzerbereitstellung oder Lebenszyklusmanagement bezeichnet.
Die wesentlichen Lebenszyklusphasen (JML) sind wie folgt, was bedeutet:
- Schreiner: Der neue Mitarbeiter erhält Zugriff auf die Konten in den verschiedenen Tools.
- Umzug: Rollenänderungen aktualisieren Berechtigungen.
- Ausscheidender: Der Zugriff wurde systemweit widerrufen.
So funktioniert SCIM (vereinfachter Überblick):
- Ein Quellsystem, wie beispielsweise eine HR-Software oder ein Identitätsanbieter, löst eine Änderung aus.
- Diese Änderung wird über SCIM-APIs an verbundene Anwendungen gesendet.
- Anwendungen aktualisieren Benutzerdaten automatisch.
Warum SCIM für Unternehmen wichtig ist:
- Manuelle Bereitstellungsaufgaben entfallen.
- Gewährleistet die Konsistenz der Benutzerdaten über alle Systeme hinweg.
- Verringert Sicherheitsrisiken durch veraltete Zugriffsrechte.
SCIM wird manchmal missverstanden. SCIM authentifiziert keine Benutzer. Es verwaltet lediglich den Benutzerlebenszyklus.
SCIM-Bereitstellung vs. SSO: Die wichtigsten Unterschiede erklärt
Hier ein klarer Vergleich von SCIM und SSO:
| Funktion | SSO | SCIM-Bereitstellung |
|---|---|---|
| Zweck | Authentifizierung | Benutzerbereitstellung |
| Funktion | Überprüft die Identität beim Anmelden | Erstellt, aktualisiert und löscht Benutzerkonten |
| Protokolle | SAML, OAuth, OIDC | REST-APIs mit standardisierten Schemas |
| Sicherheitsrolle | Verhindert die unkontrollierte Ausbreitung von Passwörtern | Verhindert verwaiste Konten und Überprovisionierung |
| Timing | Wird beim Anmelden verwendet | Läuft kontinuierlich im Hintergrund. |
| Automation | Niedrig | Hoch |
| Abhängigkeit | Existiert ohne SCIM | SCIM erweitert SSO, ersetzt es aber nicht. |
Warum SSO allein für die Unternehmenssicherheit nicht ausreicht
Single Sign-On (SSO) stärkt die Unternehmenssicherheit erheblich, löst aber nur einen Teil des Identitätsproblems. Es zentralisiert die Authentifizierung, reduziert die Passwortmüdigkeit und verbessert die Transparenz darüber, wer sich anmeldet. Dennoch bleiben erhebliche Lücken hinsichtlich der Zugriffsrechte von Benutzern, deren Dauer und der Zugriffsrechte in welchen Systemen bestehen. Zudem können kompromittierte Anmeldeinformationen auch mit SSO weiterhin Zugriff gewähren. Die zusätzliche Multi-Faktor-Authentifizierung (MFA) verstärkt die Identitätsprüfung.
Selbst bei implementiertem SSO bleiben viele SaaS-Anwendungen und ältere Tools außerhalb der Kontrolle von SSO, und SSO kümmert sich nicht um Benutzerlebenszyklusereignisse wie Onboarding, Rollenwechsel oder Offboarding.
Ohne eine ergänzende Lösung wie SCIM-basierte Benutzerverwaltung sind Unternehmen weiterhin Risiken wie verwaisten Konten, veralteten Zugriffsrechten und übermäßig privilegierten Benutzern ausgesetzt. In der Praxis bedeutet dies, dass Sie zwar wissen, wer sich per SSO anmeldet, aber nicht zuverlässig sicherstellen können, dass diese Personen überall über die erforderlichen Zugriffsrechte verfügen.
Deshalb ist SSO allein für die Unternehmenssicherheit nicht ausreichend: Es ist zwar eine leistungsstarke Eingangstür, aber es bedarf einer automatisierten Bereitstellung, Deaktivierung und einer starken Verifizierung, um die Angriffsfläche tatsächlich zu verringern.
Wie SCIM und SSO zusammenarbeiten
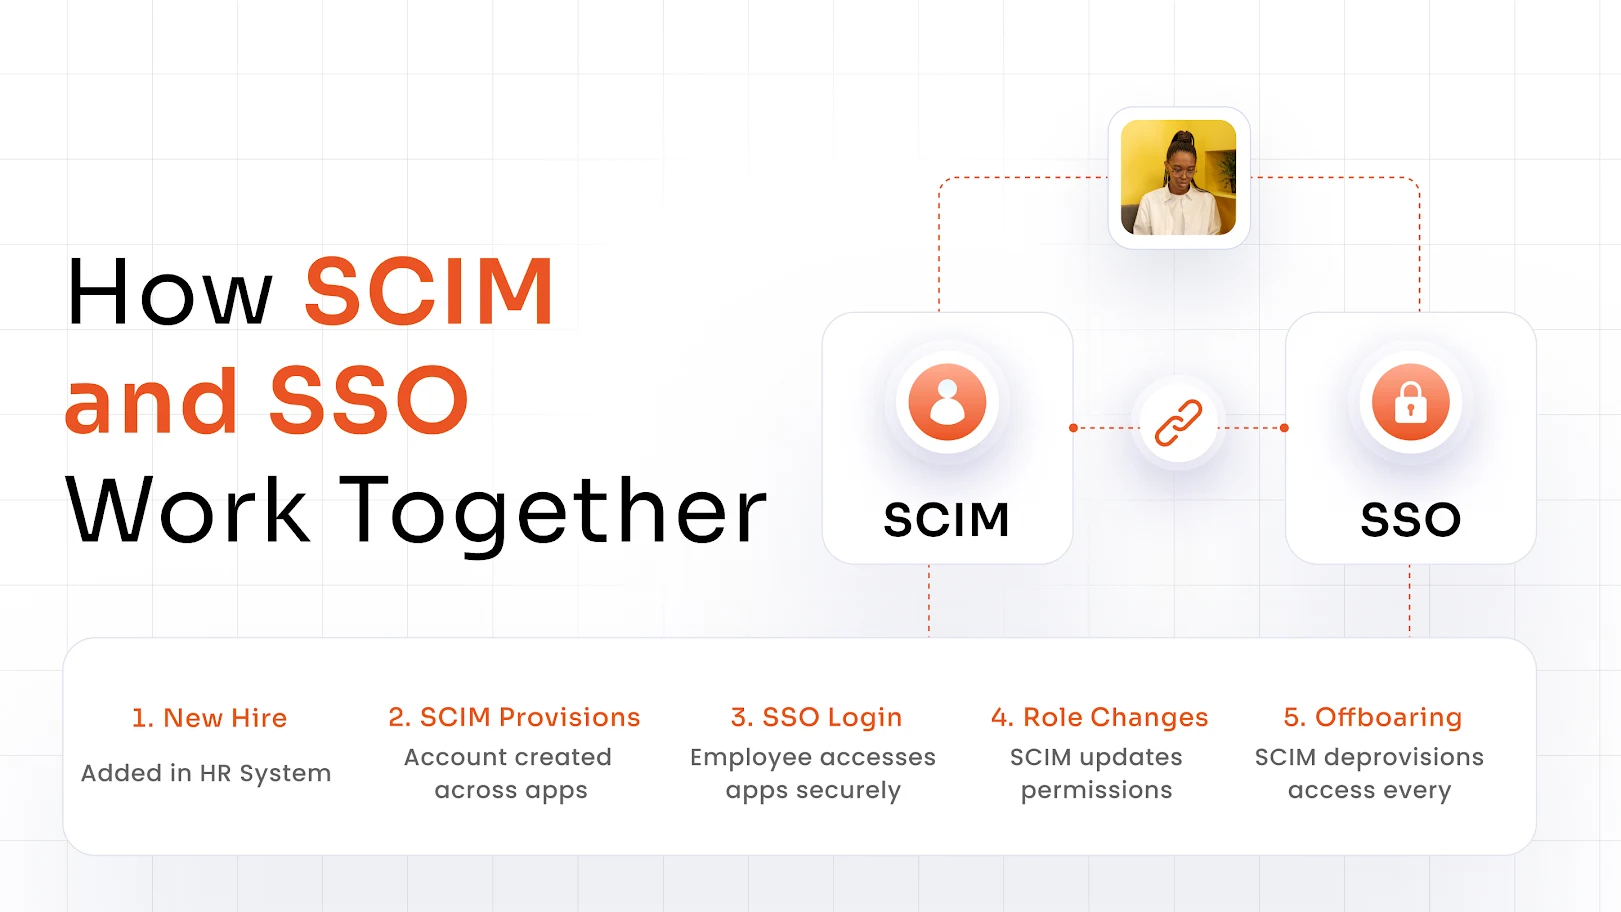
Der eigentliche Mehrwert ergibt sich aus der Kombination von SCIM-Provisionierung und SSO in einem einheitlichen System.
Man kann es sich so vorstellen: SSO überprüft die Identität beim Login. SCIM stellt sicher, dass die richtigen Identitäten vorhanden sind und entfernt sie, wenn dies nicht der Fall sein sollte.
Ein typischer Lebenszyklus sieht folgendermaßen aus:
- Ein neuer Mitarbeiter wurde im Personalverwaltungssystem hinzugefügt.
- SCIM stellt Konten für verschiedene Anwendungen bereit.
- Der Mitarbeiter meldet sich per SSO an.
- Ändert sich ihre Rolle, aktualisiert SCIM die Berechtigungen automatisch.
- Wenn sie das System verlassen, entzieht SCIM ihnen den Zugriff auf alle Systeme.
Dadurch entsteht ein geschlossenes Identitätssystem, bei dem der Zugriff stets korrekt und aktuell ist.
Anwendungsfälle von SCIM + SSO in der Praxis
- SaaS-Onboarding im großen Stil: SCIM-Provisionierung automatisiert die Benutzerbereitstellung für verschiedene SaaS-Tools und gewährleistet so, dass neue Mitarbeiter ohne manuelle Einrichtung sofortigen Zugriff erhalten. SSO ermöglicht anschließend die Anmeldung in allen Anwendungen, was die Produktivität steigert und den IT-Aufwand reduziert.
- Automatisierung des Mitarbeiterlebenszyklus: SCIM sorgt für eine Synchronisierung der Benutzerverwaltung mit den HR-Systemen und erstellt, aktualisiert oder entfernt Zugriffsrechte automatisch bei Rollenänderungen. SSO gewährleistet, dass Mitarbeiter mit einem einzigen Login sicher auf alle benötigten Funktionen zugreifen können.
- Fusionen und Übernahmen: Bei Fusionen und Übernahmen trägt die SCIM-Bereitstellung dazu bei, die Benutzerbereitstellung über verschiedene Organisationen hinweg schnell und konsistent zu gestalten. SSO vereinfacht den Zugriff, indem es Benutzern beider Organisationen ermöglicht, sich über ein zentrales Identitätssystem anzumelden.
- Remote-Workforce-Management: SCIM stellt sicher, dass Remote-Mitarbeiter vom ersten Tag an die richtigen Zugriffsrechte erhalten und diese bei Bedarf sofort wieder entzogen werden. SSO ermöglicht einen sicheren und einfachen Zugriff auf Unternehmenssysteme von jedem Ort aus, ohne dass es zu lästigen Passwortabfragen kommt.
- Zero-Trust-Architektur: SCIM unterstützt die kontinuierliche Benutzerbereitstellung basierend auf Identitäts- und Rollenänderungen und gewährleistet so stets angemessenen Zugriff. SSO, kombiniert mit MFA, überprüft die Identität bei jedem Login und stärkt so ein Zero-Trust-Sicherheitsmodell.
Vorteile in Bezug auf Compliance und Sicherheit
Die Bereitstellung von SCIM in Kombination mit SSO ermöglicht es Unternehmen, wichtige Compliance-Rahmenwerke wie DSGVO, HIPAA, PCI DSS, SAMA und andere effizienter und genauer zu erfüllen.
Die automatisierte Benutzerbereitstellung reduziert menschliche Fehler, indem sie sicherstellt, dass Zugriffsrechte basierend auf Rollenänderungen in Echtzeit gewährt und entzogen werden. Detaillierte, revisionssichere Protokolle erfassen jeden Bereitstellungsvorgang und erleichtern so den Nachweis von Kontrolle und Verantwortlichkeit bei Audits.
Diese Konfiguration gewährleistet zudem konsequent den Zugriff nach dem Prinzip der minimalen Berechtigungen und beschränkt die Benutzer auf die tatsächlich benötigten Zugriffsrechte. Dadurch werden Audits schneller und weniger aufwendig, und die Einhaltung der Vorschriften wandelt sich von einem manuellen Prozess zu einer natürlichen Folge effektiver Identitätsmanagementpraktiken.
Bewährte Verfahren für die Implementierung von SCIM Provisioning und SSO
Um die Vorteile der SCIM-Bereitstellung gegenüber SSO optimal zu nutzen, sollten Sie folgende Vorgehensweisen befolgen:
- Nutzen Sie HR-Systeme als maßgebliche Quelle für Identitätsdaten.
- Für eine stärkere Authentifizierung sollte MFA parallel zu SSO erzwungen werden.
- Implementieren Sie eine rollenbasierte Zugriffskontrolle, um Berechtigungen zu standardisieren.
- Führen Sie regelmäßige Zugriffsüberprüfungen durch, um Anomalien aufzudecken.
- Überwachen Sie die Bereitstellungsprotokolle, um Probleme frühzeitig zu erkennen.
Diese Schritte gewährleisten, dass Ihr Identitätssystem sicher und skalierbar bleibt.
Wie man die richtige SCIM-Bereitstellungs- und SSO-Lösung auswählt
Nicht alle Lösungen sind gleichwertig.
Suchen:
- SCIM-Bereitstellungsunterstützung für verschiedene Anwendungen.
- SSO-Integration mit führenden Identitätsanbietern.
- Integrierte MFA-Durchsetzungsfunktionen.
- Skalierbarkeit zur Unterstützung des Unternehmenswachstums.
- Compliance-Bereitschaft mit Audit-Funktionen.
Die Wahl der richtigen Plattform kann die Implementierungskomplexität erheblich reduzieren.
miniOrange bietet ein komplettes IAM Wir bieten Ihnen eine Suite, die Ihren Sicherheitsanforderungen gerecht wird. Kontaktieren Sie unsere Experten für eine Demo.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen SCIM und SSO?
SSO dient der Authentifizierung und ermöglicht Benutzern die Anmeldung bei mehreren Anwendungen mit einem einzigen Satz von Anmeldeinformationen. SCIM wird für die Benutzerbereitstellung verwendet und automatisiert die Erstellung, Aktualisierung und Löschung von Benutzerkonten systemübergreifend.
Wird SCIM zur Authentifizierung verwendet?
Nein, SCIM übernimmt keine Authentifizierung. Es verwaltet Identitätsdaten und Benutzerlebenszyklusprozesse.
Benötigen Sie sowohl SCIM als auch SSO?
Ja, SSO vereinfacht die Anmeldung und verbessert die Benutzerfreundlichkeit, während SCIM sicherstellt, dass Zugriffe korrekt gewährt und entfernt werden. Die kombinierte Nutzung beider Technologien ermöglicht ein umfassendes Identitätsmanagement.
Was ist SCIM-Provisionierung?
SCIM-Provisionierung ist der automatisierte Prozess der Verwaltung von Benutzerkonten über verschiedene Systeme hinweg, einschließlich der Erstellung neuer Benutzer, der Aktualisierung von Rollen und der Aufhebung der Zugriffsberechtigung, wenn Benutzer das Unternehmen verlassen.



Hinterlasse einen Kommentar