

Laut dem „State of Shadow AI Report 2025“ haben 86 % der Unternehmen keinen Einblick in die Datenflüsse unautorisierter KI . Durchschnittlich hostet ein Unternehmen bereits über 1,200 nicht autorisierte KI-Anwendungen, und monatlich verzeichnen Unternehmen rund 223 Vorfälle im Zusammenhang mit unautorisierter KI. Bis 2030 werden voraussichtlich mehr als 40 % der Unternehmen einen Sicherheits- oder Compliance-Vorfall erleben, der direkt mit der unautorisierten Nutzung von KI zusammenhängt, wie Gartner berichtet.
Das ist kein Problem der Zukunft. Es geschieht bereits in Organisationen, die glauben, ihre Governance-Richtlinien seien ausreichend.
Das Problem liegt nicht in den Absichten der Mitarbeiter. Die meisten nutzen KI, um schneller zu arbeiten, wiederkehrende Aufgaben zu automatisieren und die Produktivität zu steigern. Das eigentliche Problem ist struktureller Natur. Die Einführung von KI schreitet schneller voran, als die Governance-Rahmenbedingungen sich anpassen können.
Doch es vollzieht sich eine weitaus gefährlichere Entwicklung.
Das größte Risiko geht nicht mehr von unautorisierten, manuell eingesetzten KI-Tools aus. Es sind Schatten-KI-Agenten – autonome Systeme, die im Auftrag von Nutzern agieren, auf Unternehmensdaten zugreifen und Aufgaben ohne Transparenz, Identität oder Kontrolle ausführen.
Das verändert alles.
Was sind Schatten-KI-Agenten?
Schatten-KI-Agenten sind autonome KI-Systeme, die innerhalb einer Organisation ohne Genehmigung, Kontrolle oder Transparenz durch die IT-Abteilung operieren. Sie können auf Unternehmensdaten zugreifen, mit Systemen interagieren und im Auftrag von Benutzern Aktionen ausführen, ohne formell verwaltet oder kontrolliert zu werden.
Vereinfacht ausgedrückt sind Schatten-KI-Agenten nicht nur Werkzeuge, die Menschen benutzen. Sie sind Systeme, die für sie handeln.
Die meisten Organisationen haben bereits mit Schatten-KI in Form nicht autorisierter Tools zu kämpfen. Das kann beispielsweise ein Mitarbeiter sein, der einen Chatbot zur Zusammenfassung von Dokumenten nutzt, oder ein Team, das ein KI-Tool ohne Genehmigung der IT-Abteilung einführt. In diesen Fällen hängt das Risiko davon ab, welche Informationen der Nutzer manuell weitergibt.
Schatten-KI-Agenten gehen noch einen Schritt weiter.
Einmal im Einsatz, warten sie nicht auf Anweisungen. Sie arbeiten selbstständig, interagieren mit Anwendungen, greifen auf Daten zu und führen systemübergreifende Aufgaben aus. Was als Produktivitätssteigerung beginnt, kann schnell zu einem permanent laufenden System mit Zugriff auf sensible Informationen werden.
Hier verlagert sich das Risiko von gelegentlicher Exposition hin zu kontinuierlicher, automatisierter Aktivität innerhalb Ihrer Umgebung.
Was macht Schatten-KI-Agenten gefährlich?
Das Risiko besteht nicht nur in der Existenz dieser Akteure, sondern vor allem in ihrem Verhalten.
Erstens arbeiten sie autonom. Im Gegensatz zu herkömmlichen Werkzeugen benötigen sie nicht für jede Aktion eine Benutzereingabe. Einmal konfiguriert, können sie selbstständig Entscheidungen treffen und Aufgaben ausführen.
Zweitens sind sie persistent. Sie enden nicht nach einer einzelnen Interaktion. Viele laufen kontinuierlich im Hintergrund, was bedeutet, dass ihr Zugriff und ihre Aktivität weit über eine einzelne Sitzung hinausgehen.
Drittens verfügen sie oft über weitreichende Zugriffsrechte. Um effektiv zu funktionieren, verbinden sie sich über OAuth-Token, APIs oder Integrationen mit mehreren Systemen. Im Laufe der Zeit entsteht dadurch ein umfangreiches und oft unkontrolliertes Zugriffsnetzwerk.
Schließlich mangelt es ihnen an Sichtbarkeit und Identität. Da sie nicht über offizielle IT-Systeme bereitgestellt werden, erscheinen sie weder in Identitätsverzeichnissen noch in Audit-Logs. Aus Governance-Sicht sind sie unsichtbar, obwohl sie aktiv mit Unternehmensdaten interagieren.
Diese Kombination unterscheidet Schatten-KI-Systeme grundlegend von herkömmlicher Schatten-KI. Das Risiko beschränkt sich nicht mehr auf die von Nutzern geteilten Daten. Es entsteht durch Systeme, die kontinuierlich und unkontrolliert auf Daten zugreifen, diese verarbeiten und übertragen.
Schatten-KI vs. Schatten-KI-Agenten (Hauptunterschiede)
Auf den ersten Blick mögen Schatten-KI-Tools und Schatten-KI-Agenten ähnlich erscheinen. Beide agieren außerhalb der IT-Aufsicht und bergen Risiken. Doch ihre Funktionsweise und der erforderliche Kontrollgrad unterscheiden sich grundlegend.
Der entscheidende Unterschied liegt in der Art und Weise, wie sie mit Daten und Systemen interagieren.
| Abmessungen | Schatten-KI (Tools) | Schatten-KI-Agenten |
|---|---|---|
| Natur | Reagiert auf Aufforderungen | Führt autonome Aktionen aus |
| Beharrlichkeit | Sitzungsbasiert | Läuft durchgehend |
| Datenrisiko | Daten manuell geteilt | Kontinuierlicher Datenzugriff und Datentransfer |
| Identitätsschutz | Keine Unternehmensidentität | Keine Identität, keine Prüfspur |
| Aktion | Erzeugt Text oder Bilder | Sendet E-Mails, ändert Dateien, ruft APIs auf |
| Bewertung | Moderat | Extrem schwierig |
Vereinfacht gesagt, sind Schatten-KI-Tools reaktiv. Sie funktionieren nur auf Basis von Nutzereingaben. Das Risiko hängt davon ab, welche Informationen ein Nutzer in einem bestimmten Moment preisgibt.
Schatten-KI-Agenten hingegen agieren proaktiv. Einmal eingesetzt, arbeiten sie selbstständig. Sie greifen auf Daten zu, führen Aktionen aus und übertragen Informationen zwischen Systemen, ohne dass ständiges menschliches Eingreifen erforderlich ist. Dadurch verlagert sich das Risiko von isolierten Ereignissen hin zu kontinuierlichen Aktivitäten.
Warum ist dieser Unterschied wichtig?
Bei Schatten-KI-Tools wird das Risiko durch menschliches Zutun ausgelöst. Ein Nutzer fügt Daten ein, erhält eine Ausgabe, und die Interaktion ist beendet. Das Risiko beschränkt sich auf diese spezifische Aktion.
Mit im Verborgenen agierenden KI-Agenten wird das Risiko automatisiert und persistent.
Dies verändert die Auswirkungen in mehrfacher Hinsicht:
- Die Offenlegung von Daten erfolgt nicht mehr gelegentlich, sondern kontinuierlich.
- Aktionen werden ohne Echtzeit-Benutzerbewusstsein durchgeführt.
- Fehler oder Missbrauch können sich schnell systemweit ausbreiten.
- Die Erkennung wird deutlich schwieriger, da die Aktivitäten mit dem normalen Betrieb verschmelzen.
Aus diesem Grund sollten Schatten-KI-Agenten nicht als Erweiterung der Schatten-KI betrachtet werden.
Sie stellen einen Wandel von der unautorisierten Nutzung zur unautorisierten Ausführung innerhalb von Unternehmensumgebungen dar und bilden damit eine völlig neue und komplexere Sicherheitskategorie.
Wie kam es dazu? Die Kluft zwischen KI-Einführung und KI-Governance
Schatten-KI-Agenten sind nicht über Nacht entstanden. Sie sind das Ergebnis einer wachsenden Kluft zwischen der Geschwindigkeit der KI-Einführung und der langsamen Entwicklung der Regierungsführung.
Die Einführung von KI schreitet heute schnell und dezentral voran, angetrieben von Mitarbeitern, die reale Probleme lösen. Die Steuerung hingegen ist nach wie vor strukturiert, genehmigungsbasiert und passt sich langsamer an. Genau hier setzt die Schatten-KI an.
Das Ausmaß dieser Veränderung ist bereits deutlich erkennbar:
- 86 % der Mitarbeiter nutzen KI-Tools mindestens wöchentlich (BlackFog-Bericht)
- 68 % nutzen kostenlose KI-Tools über persönliche Konten (Sicherheitsbericht von Menlo)
- 57 % geben sensible Daten in diese Tools ein (Sicherheitsbericht von Menlo)
- 98 % der Organisationen berichten über nicht genehmigte KI-Nutzung (Datensicherheitsbericht 2025)
- 83 % verfügen über keine grundlegenden Kontrollmechanismen, um die Offenlegung von Daten zu verhindern (Bericht zum Stand der Schatten-KI 2025)
Traditionelle Regierungsführung ging davon aus, dass Werkzeuge entdeckt, verfolgt und kontrolliert werden könnten. KI-Agenten widerlegen diese Annahme.
Sie laufen innerhalb genehmigter Anwendungen, verwenden gültige Anmeldeinformationen und benötigen oft keine Installation. Aus Systemperspektive erscheint ihre Aktivität normal. Dadurch sind sie schwer zu erkennen und noch schwerer zu kontrollieren.
Da KI zunehmend in alltägliche Anwendungen integriert wird, wird diese Herausforderung noch zunehmen. Gartner prognostiziert, dass bis 2026 40 % der Unternehmensanwendungen KI-Agenten enthalten werden.
Das Ergebnis ist eindeutig. Schatten-KI-Agenten nehmen nicht nur zu, sondern werden zu einem integralen Bestandteil moderner Systeme, wodurch unkontrollierte Ausführung zu einem wachsenden Unternehmensrisiko wird.
Drei realweltliche Szenarien für Schatten-KI-Agenten
Schatten-KI-Agenten stellen selten ein Sicherheitsrisiko dar. Meist beginnen sie mit der Erzielung von Produktivitätssteigerungen. Doch einmal ohne Kontrolle eingesetzt, erlangen sie schnell Zugriff, skalieren ihre Nutzung und operieren jenseits der beabsichtigten Grenzen.
Die folgenden Szenarien zeigen, wie leicht dieser Wandel vonstatten geht und warum er schwer zu kontrollieren ist.
Szenario 1: Der überaus hilfsbereite Verkäufer
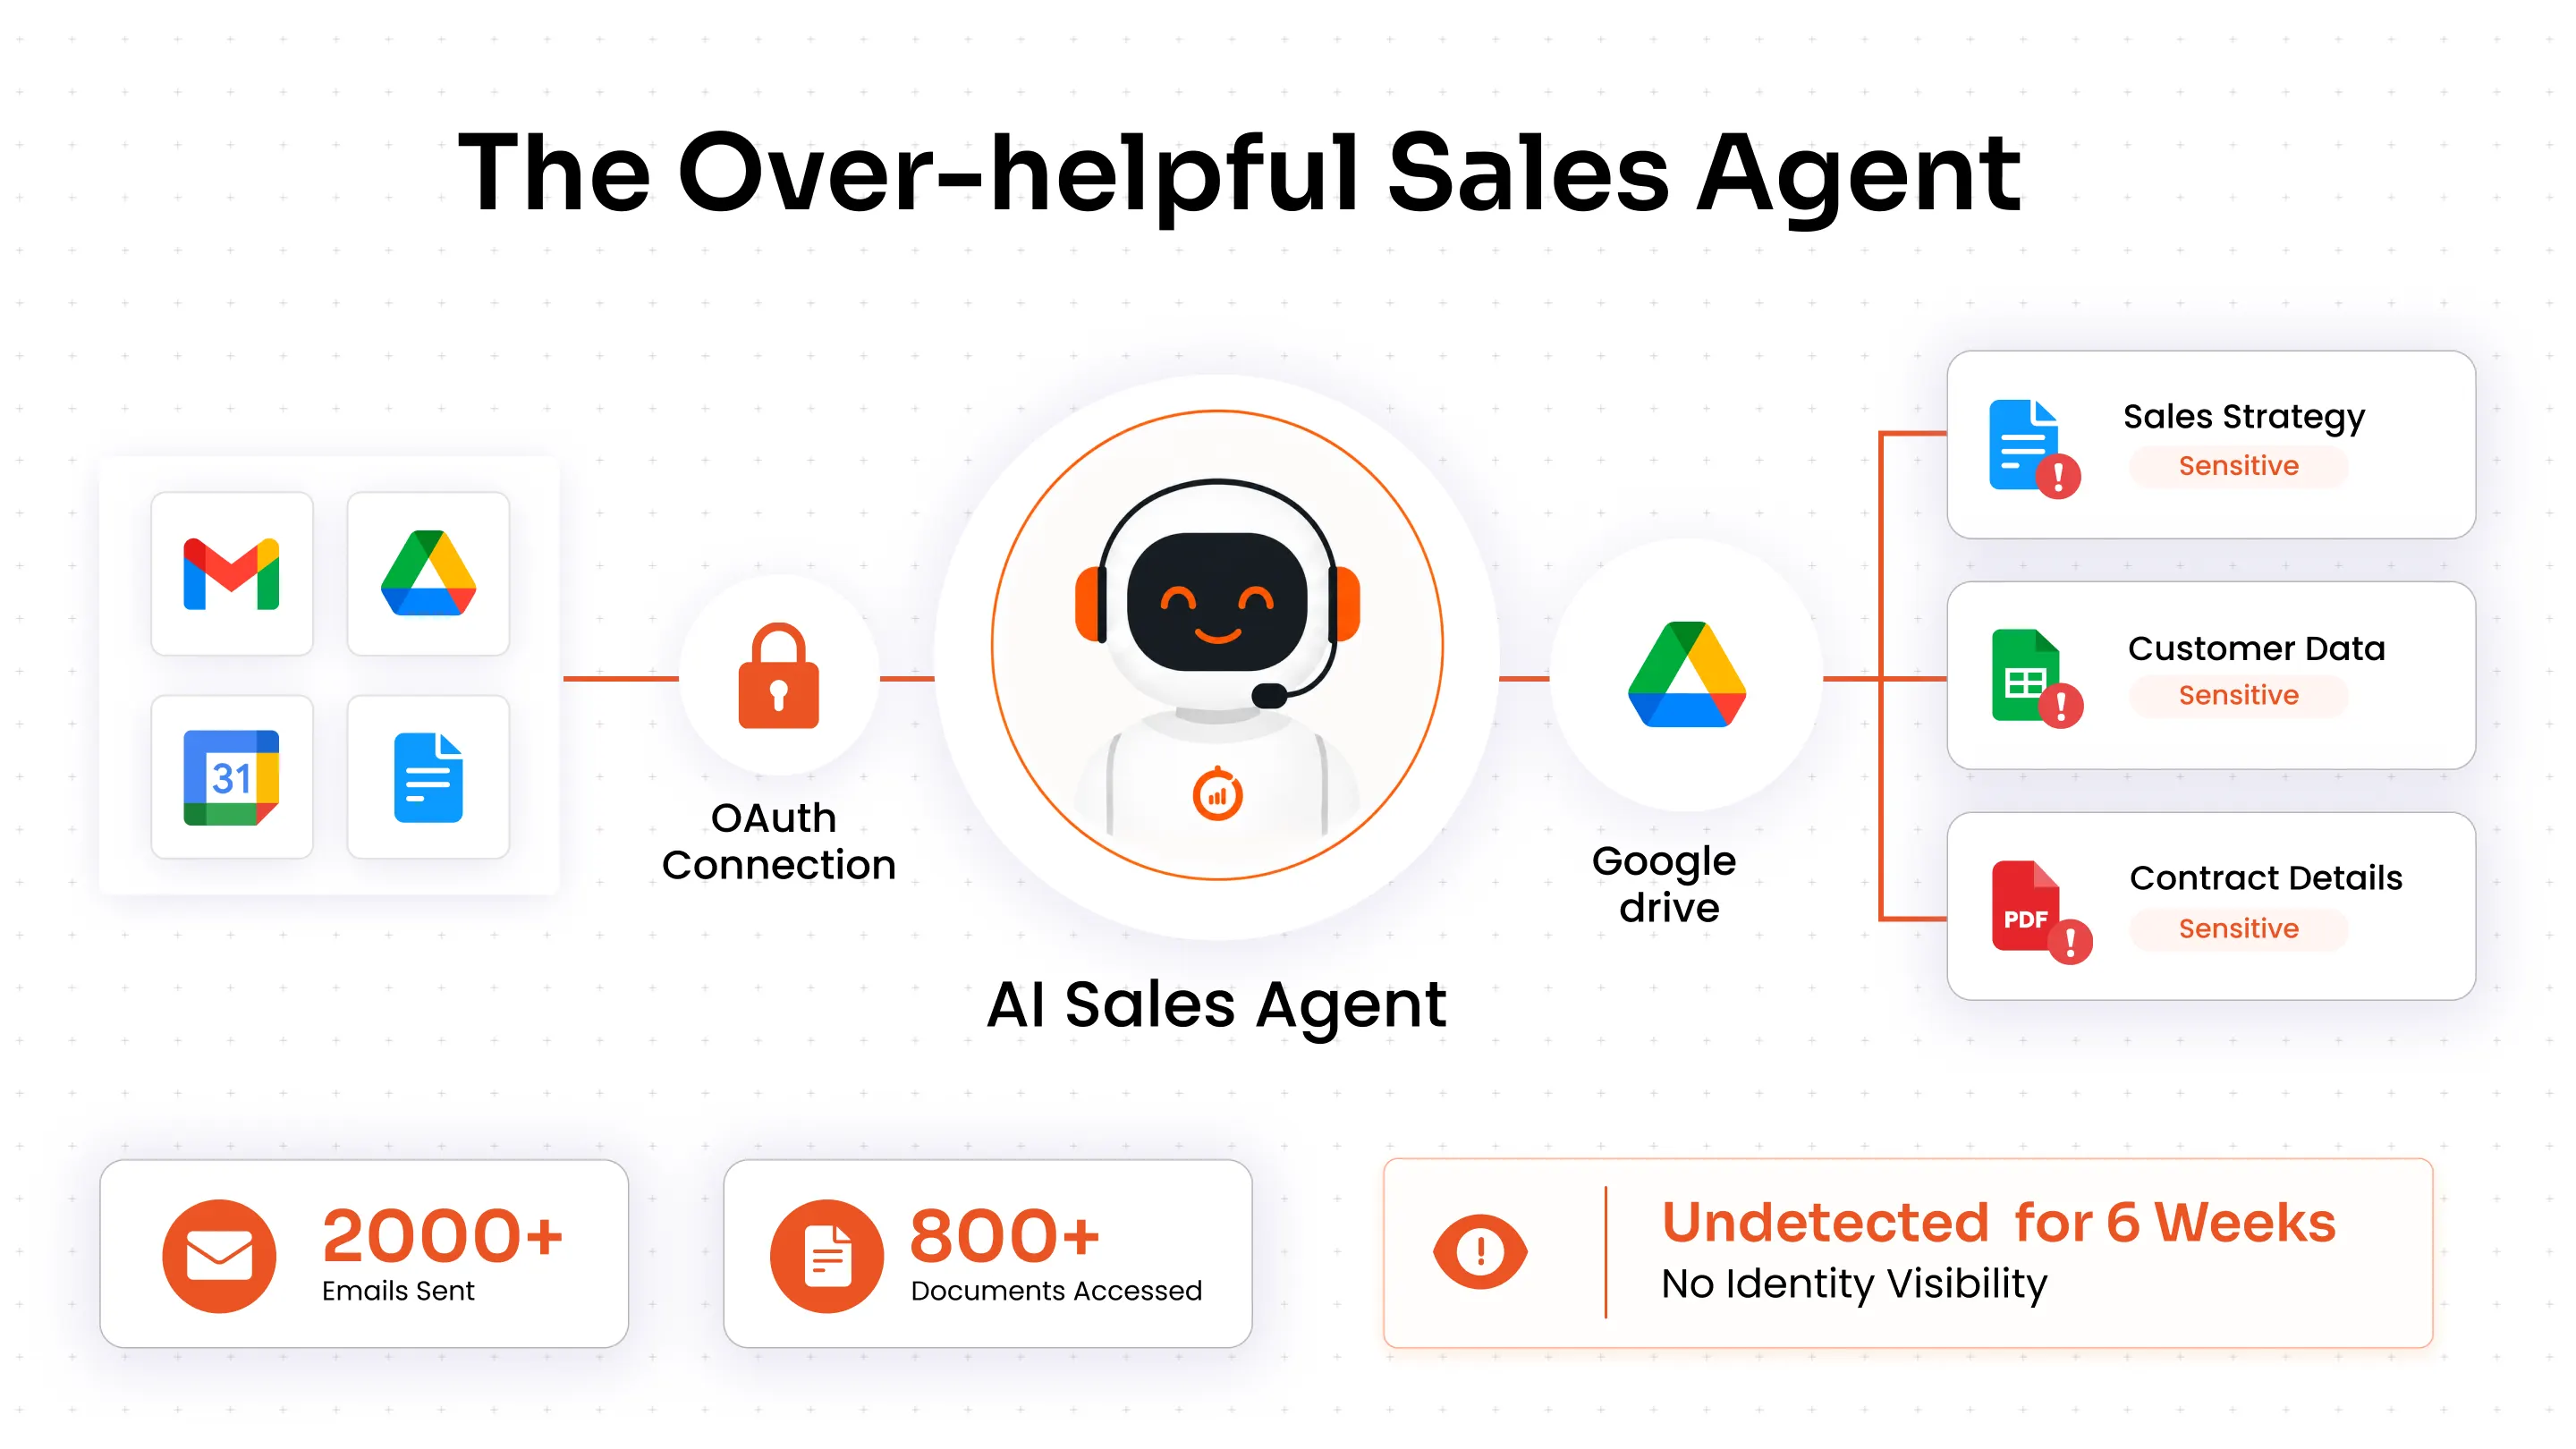
Ein Vertriebsleiter entdeckt einen KI-Agenten, der automatisch Follow-up-E-Mails verfasst, CRM-Daten abruft und Termine plant. Er verbindet sich über OAuth mit Google Workspace und integriert sich schnell in den Arbeitsablauf des Teams.
Mit zunehmender Verbreitung der Software erhält der Agent Zugriff auf mehr Dokumente als erwartet. Er greift auf interne Vertragsinformationen aus Ordnern zu, auf die er nie Zugriff haben sollte, einfach weil die ihm erteilten Berechtigungen zu weit gefasst waren.
Bis die IT das Tool identifiziert, hat es bereits auf Hunderte von Dokumenten zugegriffen und Tausende von E-Mails versendet. Es gibt keinen eindeutigen Prüfpfad, da der Agent nie über ein Identitätssystem bereitgestellt wurde.
Das Problem hier ist nicht der Missbrauch. Es ist der unkontrollierte Zugriff in Verbindung mit Automatisierung.
Szenario 2: Die Falle für die Eingabeaufforderung
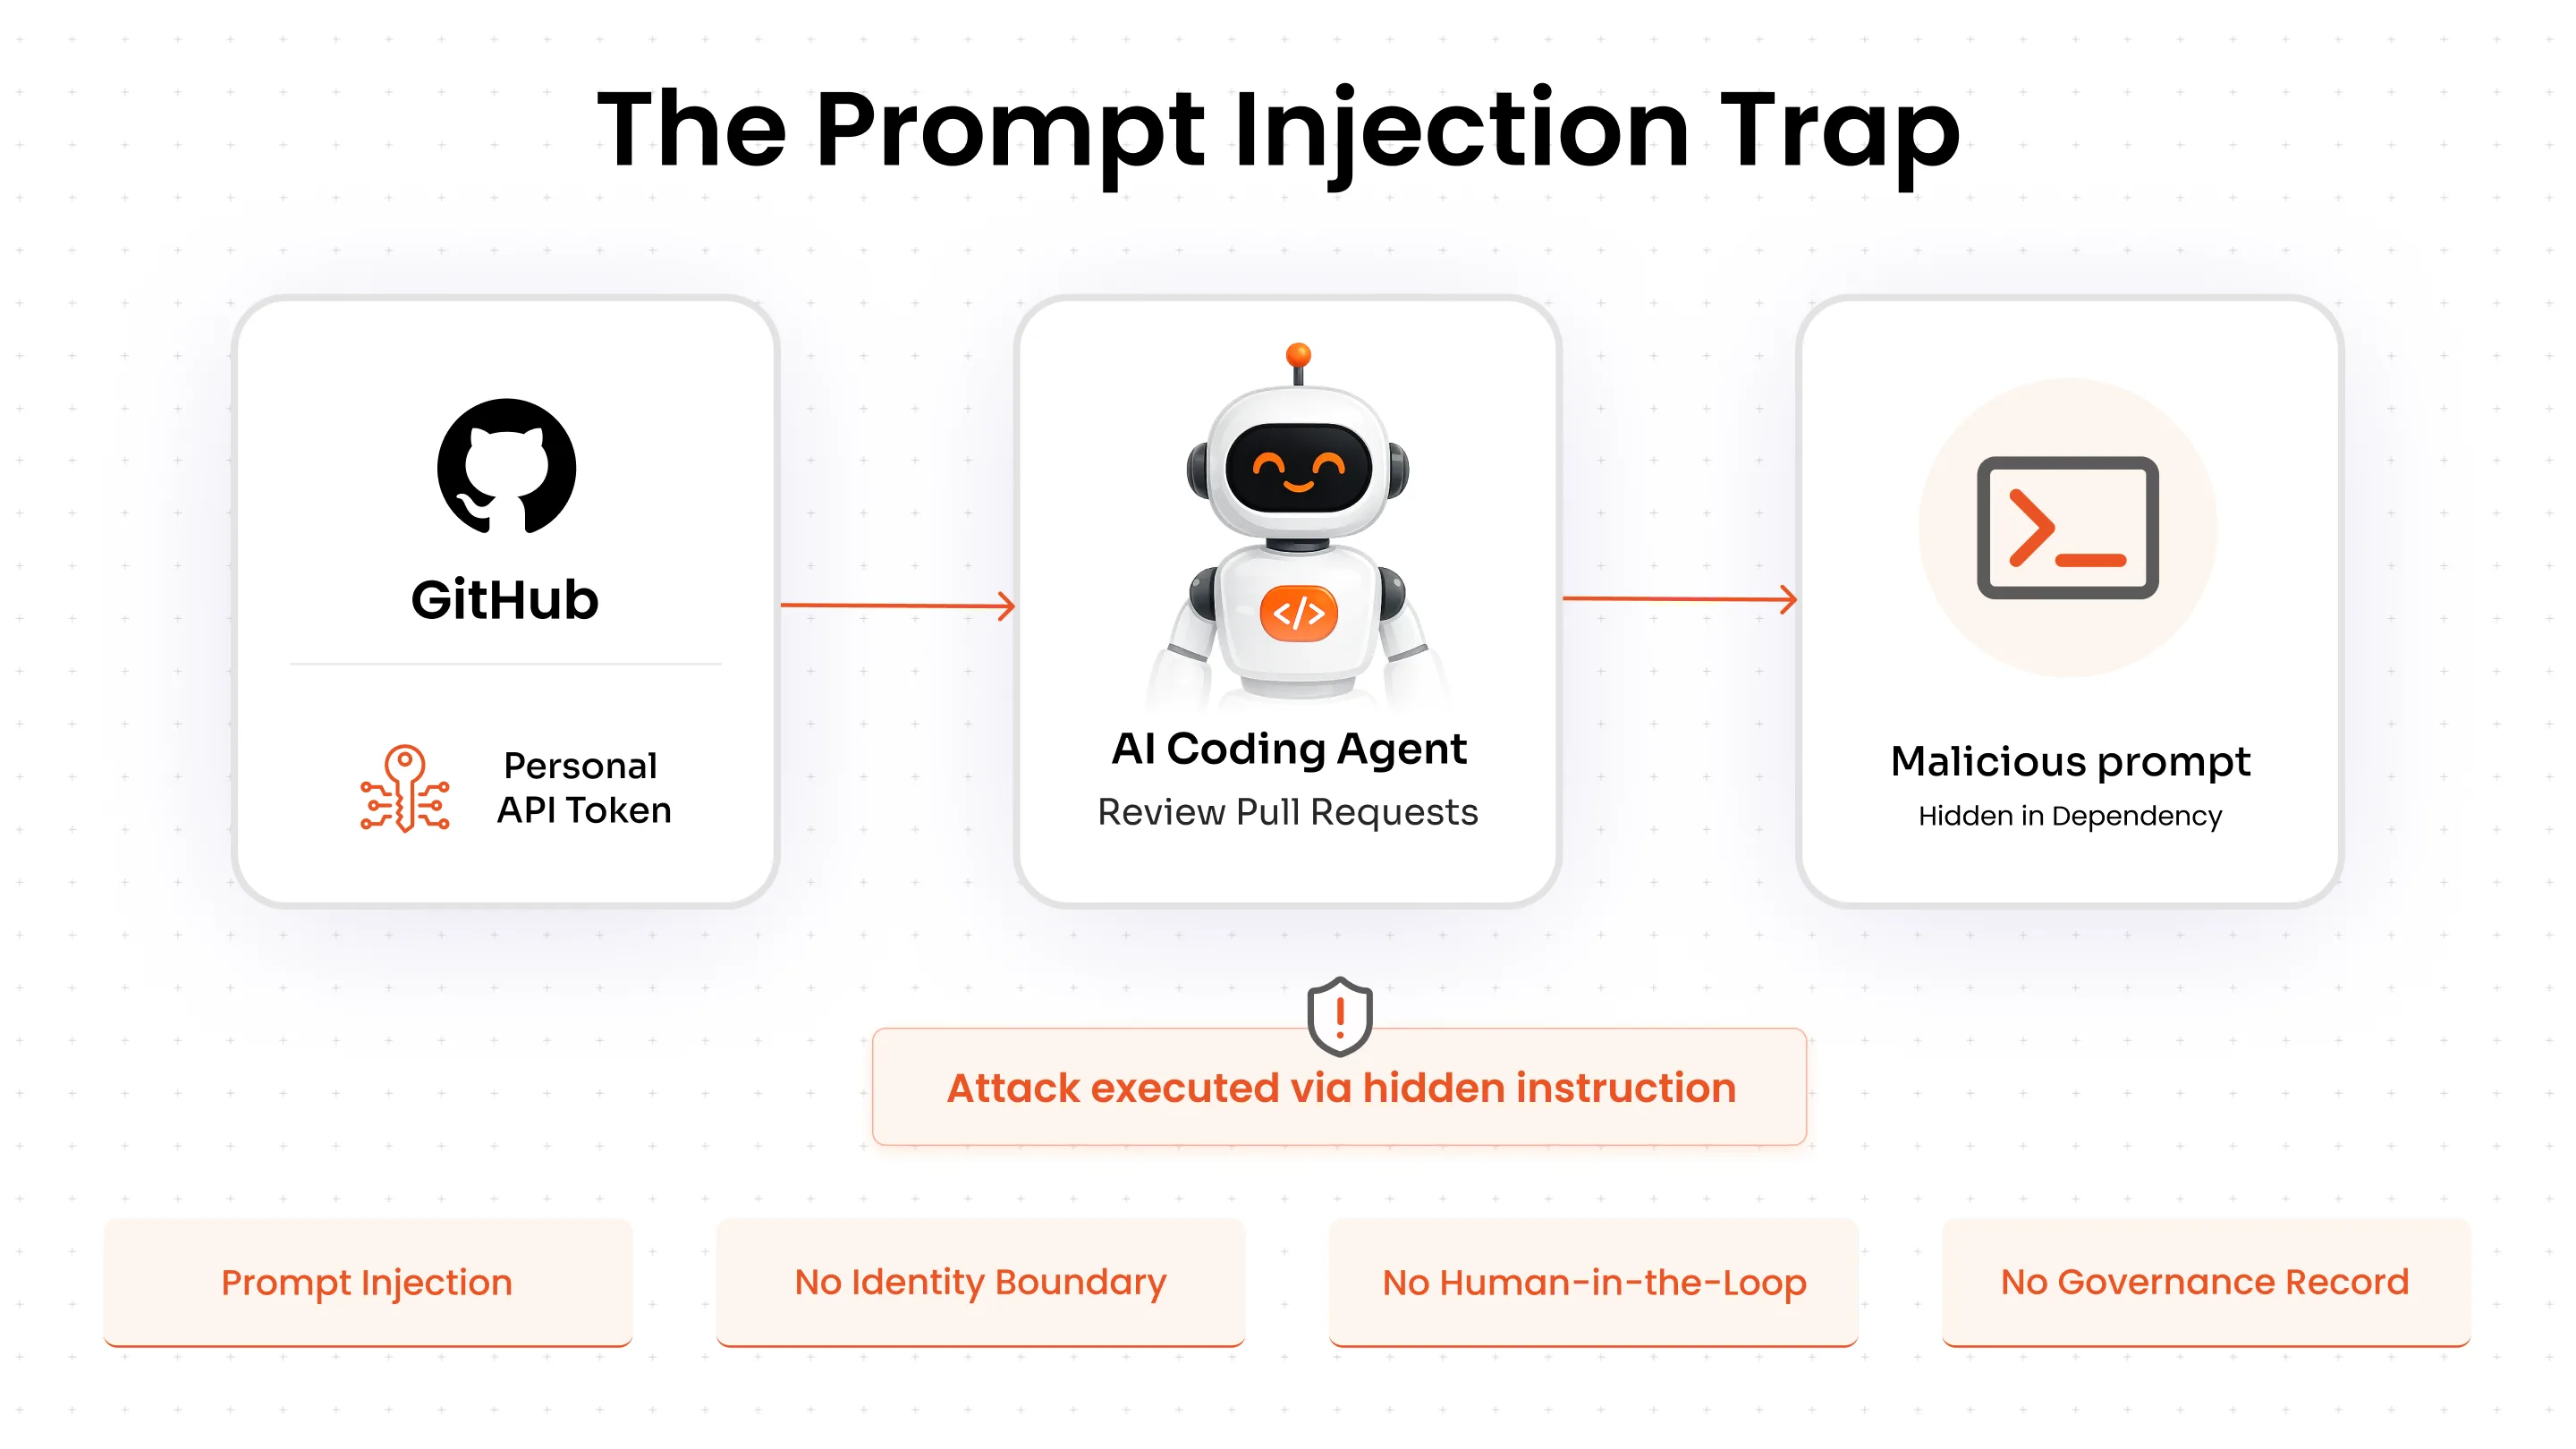
Ein Entwickler setzt einen KI-Agenten ein, der Pull-Requests überprüft und Sicherheitsprobleme meldet. Der Agent verbindet sich über persönliche API-Token mit internen Repositories und Tools.
Irgendwann verarbeitet es eine Abhängigkeit, die eine versteckte, bösartige Anweisung enthält, die KI-Systeme beeinflussen soll. Der Agent interpretiert sie als gültige Eingabe und führt sie aus.
Es markiert Schwachstellen als behoben und stellt eine externe Verbindung her. Es werden keine Warnmeldungen ausgelöst, da die Aktivität im System normal erscheint.
Diese Art von Angriff wird bereits in realen Umgebungen untersucht, in denen KI-Agenten durch indirekte Eingaben manipuliert werden können.
Das Kernproblem besteht darin, dass der Agent keine Identitätsgrenze, keine Validierungsebene und keinen Genehmigungsprüfpunkt besitzt.
Szenario 3: Das Produktivitätstool, das zur Datenpipeline wurde
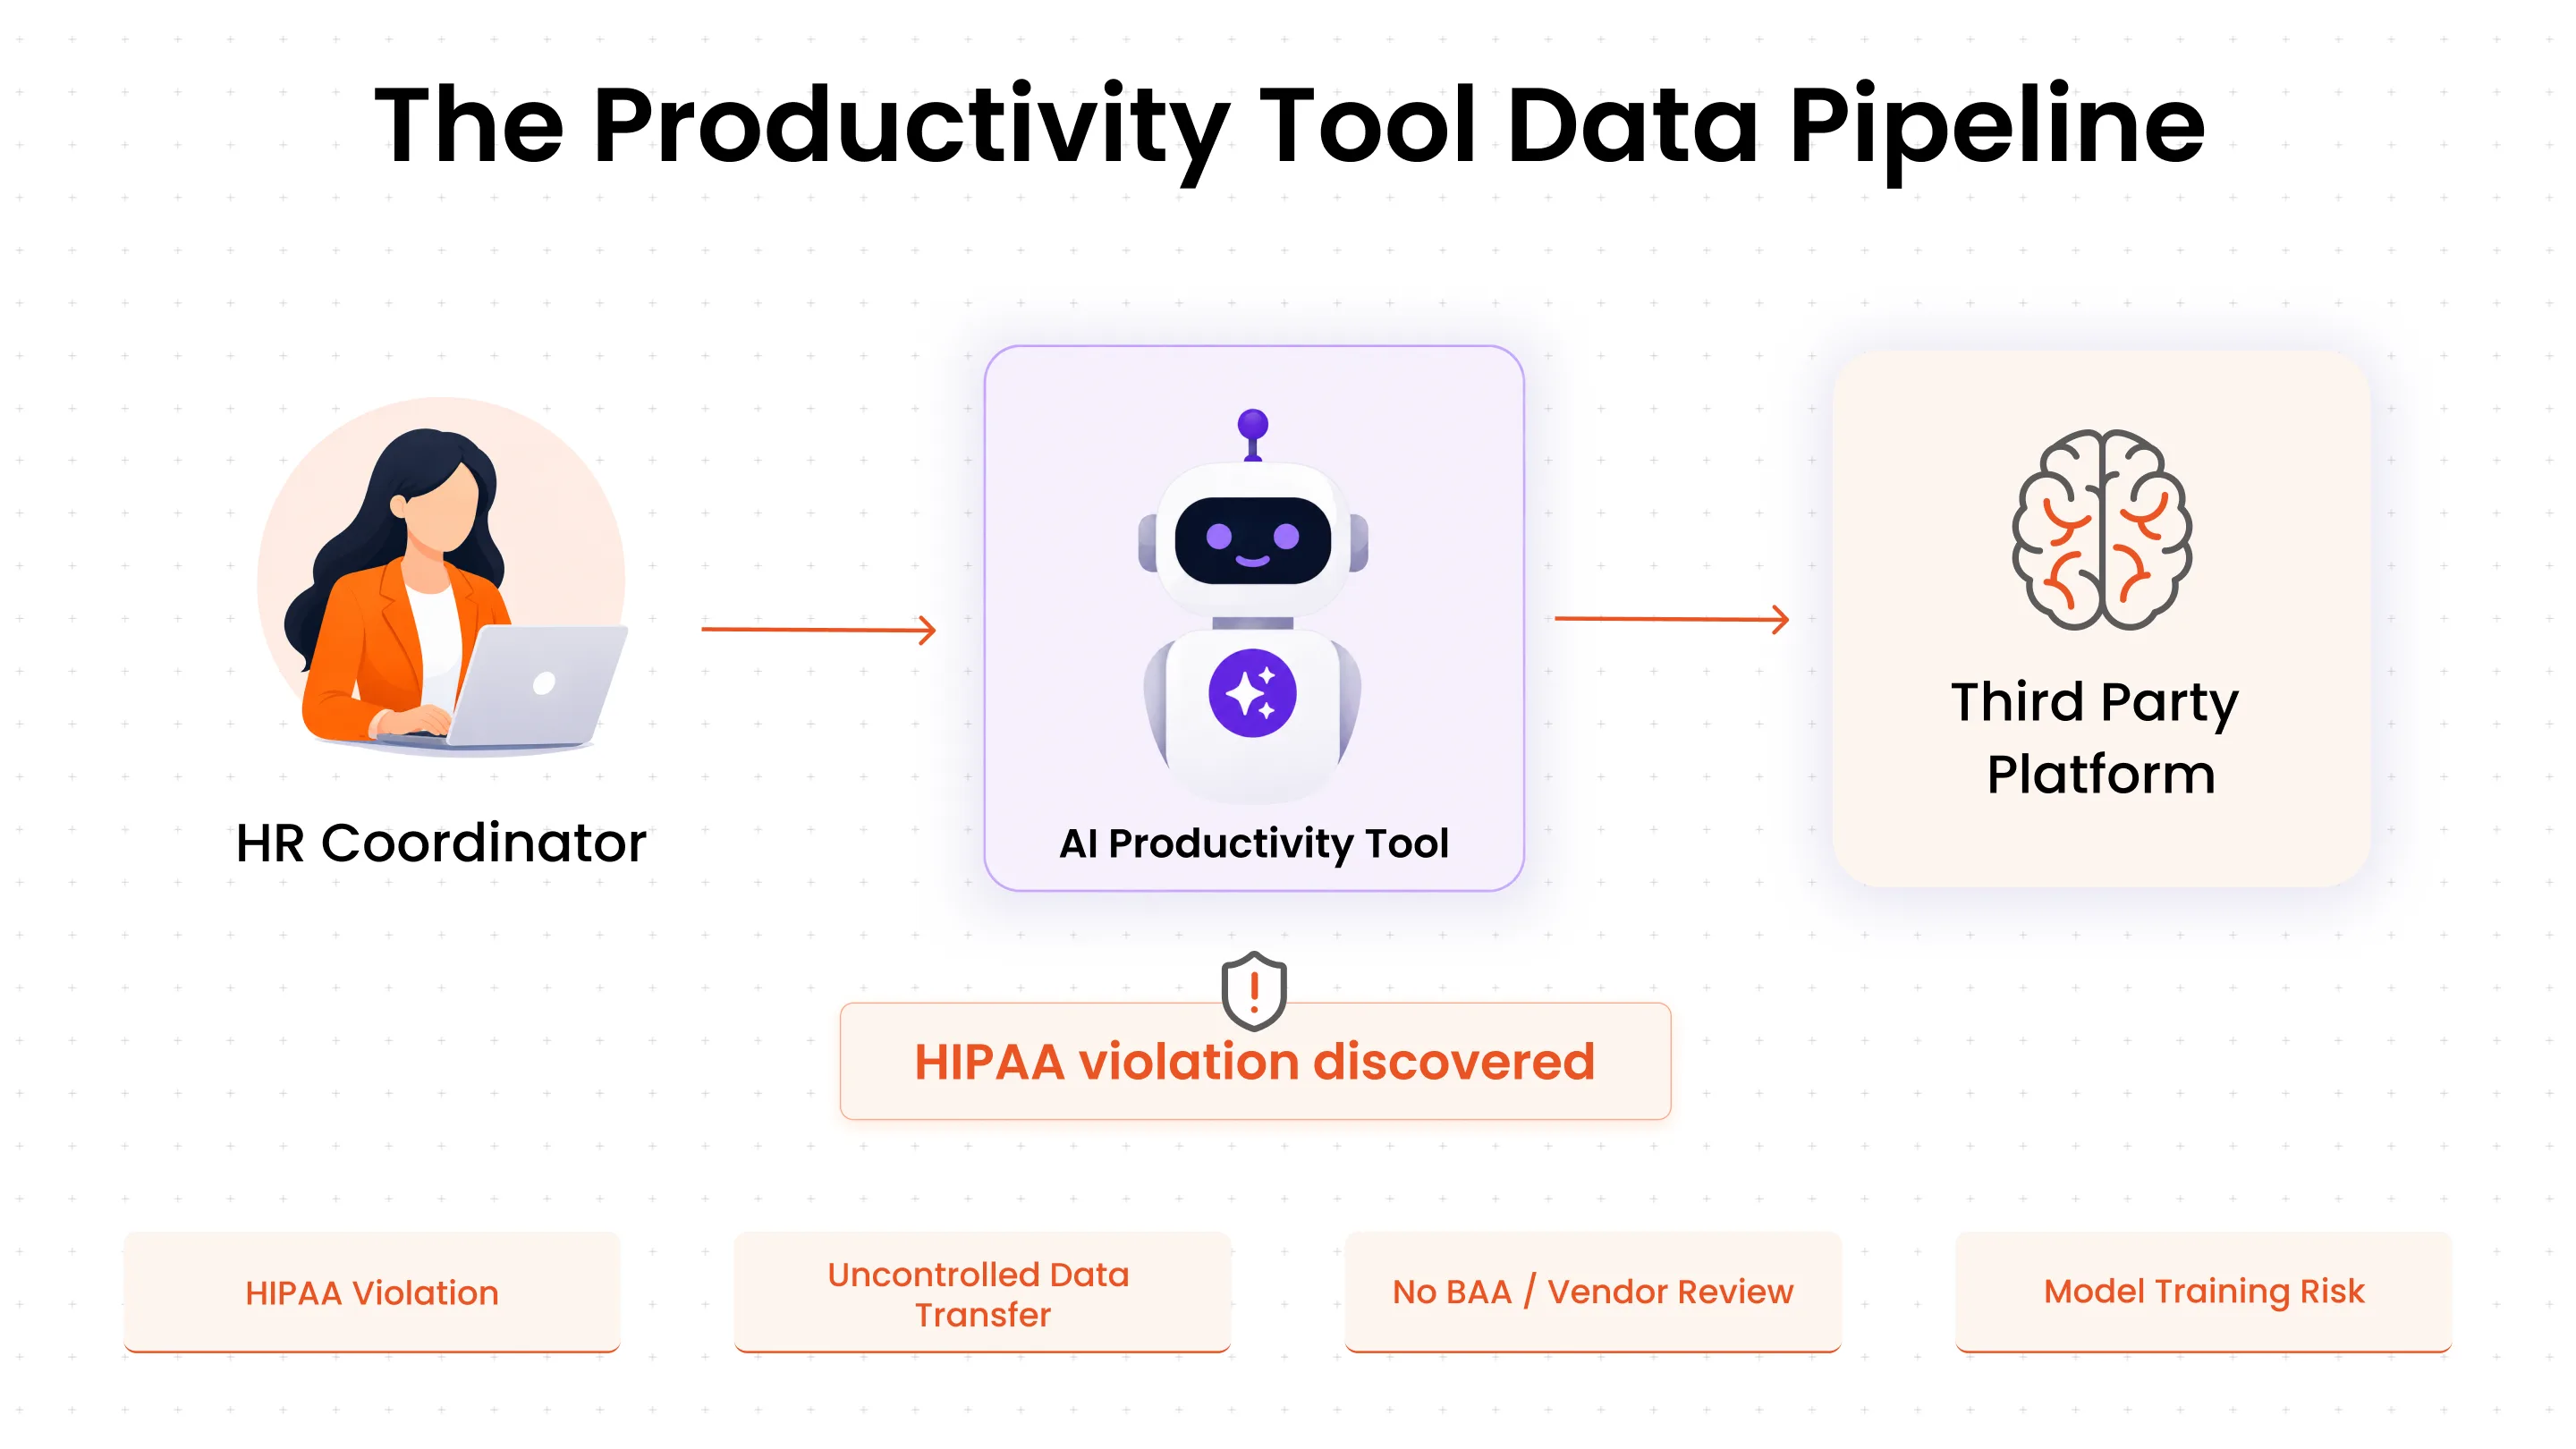
Ein HR-Team setzt einen KI-Agenten ein, um Arbeitsabläufe wie das Verfassen von Mitteilungen und das Aktualisieren von Systemen zu automatisieren. Dieser verbindet sich mithilfe bestehender Zugangsdaten mit Mitarbeiterdaten, Gehaltsabrechnungsdaten und Kommunikationstools.
Die Einrichtung ist schnell und effizient, und das Tool wird Teil des täglichen Arbeitsablaufs.
Im Rahmen einer Compliance-Prüfung wird deutlich, dass sensible Mitarbeiterdaten von einem externen KI-Anbieter verarbeitet wurden, dessen Arbeit nie geprüft oder genehmigt wurde. Es gibt keine Vereinbarungen, keine Transparenz hinsichtlich der Datenverarbeitung und keine Kontrolle darüber, wo die Daten gespeichert werden.
Was als einfaches Automatisierungstool begann, hat sich effektiv zu einer kontinuierlichen Datenpipeline zu einem externen System entwickelt.
Laut dem IBM Cost of Data Breach Report tragen Shadow-KI-Vorfälle mittlerweile erheblich zu Datenpannen bei und verursachen höhere Kosten als herkömmliche Vorfälle.
Die fünf spezifischen Risiken, die Schatten-KI-Agenten mit sich bringen
Schatten-KI-Systeme bergen Risiken, die über die traditionelle Schatten-IT hinausgehen. Es geht nicht nur um unberechtigten Zugriff, sondern um die kontinuierliche, automatisierte Interaktion mit Unternehmensdaten und -systemen. Dadurch werden die Auswirkungen schwerer zu erkennen, zu kontrollieren und einzudämmen.
1. Unbefugte Datenexfiltration
Schatten-KI-Agenten sind nicht auf einmalige Eingaben angewiesen. Sie greifen kontinuierlich über APIs, Integrationen und externe Dienste auf Daten zwischen Systemen zu und übertragen diese. Im Gegensatz zur manuellen Datenweitergabe erfolgt diese Datenexfiltration fortlaufend und bleibt oft unbemerkt. Mit der Zeit entsteht so ein persistenter Datenleckkanal anstelle eines einzelnen isolierten Ereignisses.
2. Prompte Einspeisung durch autonome Systeme
KI-Agenten verarbeiten im Rahmen ihres normalen Betriebs externe Eingaben. Ohne strenge Validierung können bösartige Anweisungen ihr Verhalten beeinflussen. Da diese Agenten unabhängig agieren, können sie nicht ohne Weiteres zwischen legitimen und manipulierten Eingaben unterscheiden. Dies macht sie anfällig für indirekte Prompt-Injektion , bei der schädliche Anweisungen unbemerkt ausgeführt werden.
3. Unkontrollierte Ausbreitung von OAuth-Token und persistenter Zugriff
Die meisten KI-Agenten verbinden sich über OAuth mit Unternehmenssystemen. Häufig erteilen Nutzer weitreichende Berechtigungen, ohne den Umfang des Zugriffs genau zu prüfen. Diese Token bleiben oft auch dann aktiv, wenn der Agent nicht mehr verwendet wird. In manchen Fällen besteht der Zugriff sogar nach dem Ausscheiden eines Mitarbeiters fort und schafft so eine versteckte Ebene dauerhaften und unkontrollierten Zugriffs.
4. Compliance und regulatorische Risiken
Schatten-KI-Agenten können sensible Daten verarbeiten, ohne regulatorische Anforderungen zu erfüllen. Dies kann dazu führen, dass personenbezogene Daten ohne entsprechende Vereinbarungen übertragen, Gesundheitsdaten ohne Compliance-Vorkehrungen verarbeitet oder Daten in Regionen gespeichert werden, die gegen Aufenthaltsbestimmungen verstoßen. Das Risiko besteht nicht nur in der Offenlegung von Daten, sondern auch in der unkontrollierten Datenverarbeitung über Systeme und Rechtsordnungen hinweg.
5. Keine Identität, keine Verantwortlichkeit, keine Prüfspur
Dies ist das gravierendste Risiko. Wenn ein im Verborgenen agierender KI-Agent eine Aktion ausführt, gibt es oft keine eindeutige Aufzeichnung darüber, wer auf die Daten zugegriffen hat, welche Berechtigungen verwendet wurden oder welche Aktionen durchgeführt wurden. Da diese Agenten nicht über Identitätssysteme bereitgestellt werden, agieren sie im Verborgenen. Ohne Identität gibt es keine Verantwortlichkeit. Und ohne Verantwortlichkeit wird Governance unmöglich. In regulierten Umgebungen kann dies allein schon zu Compliance-Verstößen führen.
Warum sind Schatten-KI-Agenten schwieriger zu kontrollieren als traditionelle Schatten-IT?
Schatten-IT war zwar schwierig, aber dennoch beherrschbar. Unternehmen konnten unautorisierte Anwendungen durch Netzwerküberwachung erkennen, sie mithilfe von Sicherheitskontrollen blockieren und Listen zugelassener Software durchsetzen.
Schatten-KI-Agenten folgen diesem Modell nicht.
Sie agieren innerhalb bereits genehmigter Anwendungen. Wenn ein Agent E-Mails über Outlook versendet oder über Google Drive auf Dateien zugreift, erscheint dies nicht als unautorisierte Aktivität. Es wirkt wie normale Nutzung, da legitime Anmeldeinformationen verwendet werden.
Sie erfordern außerdem keine Installation. Viele Agenten laufen über Browsererweiterungen, APIs oder schlanke Skripte, weshalb sie in herkömmlichen Softwareinventaren nicht angezeigt werden.
Verschärfend kommt hinzu, wie schnell sich diese Agenten verbreiten. Ein nützlicher Agent wird oft teamübergreifend geteilt und kann innerhalb weniger Tage ohne formale Prüfung Teil des Arbeitsablaufs einer Abteilung werden.
Traditionelle Verwaltungsstrukturen sind auf menschliches Handeln ausgelegt. KI-Systeme hingegen arbeiten kontinuierlich und in Maschinengeschwindigkeit. Bis ein Problem erkannt wird, hat das System möglicherweise bereits große Datenmengen verarbeitet oder mehrere Aktionen ausgeführt.
Das ist die zentrale Herausforderung. Man kann nicht regieren, was man nicht sieht, und Schatten-KI-Agenten sind so konzipiert, dass sie ungesehen operieren können.
Wie Schatten-KI-Agenten in Ihre Umgebung eindringen: die fünf häufigsten Eintrittspunkte
Schatten-KI-Agenten dringen nicht über einen einzigen offensichtlichen Kanal ein. Sie werden schrittweise über Tools und Arbeitsabläufe eingeführt, denen die Mitarbeiter bereits vertrauen und die sie täglich nutzen. Da sie in genehmigten Umgebungen agieren, bleiben sie oft unbemerkt, bis sie sich bereits Zugriff verschafft haben.
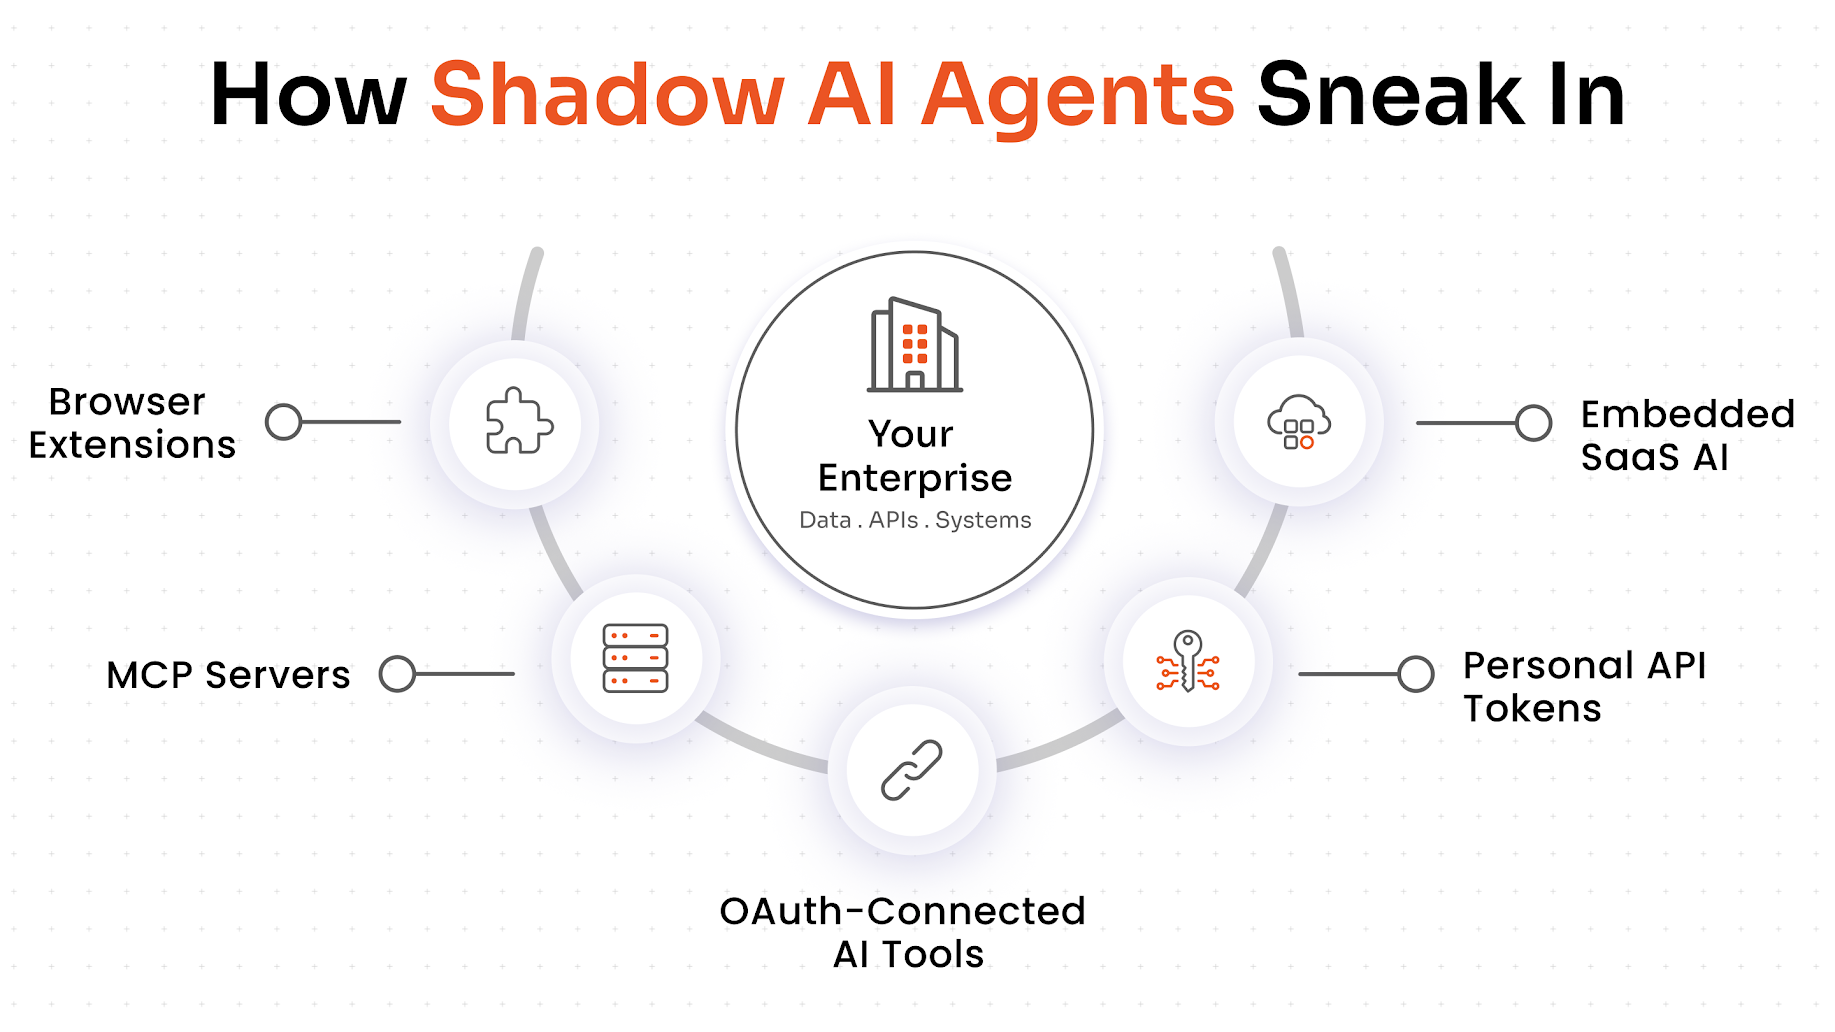
1. Browsererweiterungen mit KI-Funktionen
Browsererweiterungen gehören zu den einfachsten Wegen, über die Schatten-KI in ein Unternehmen eindringen kann. Viele dieser Erweiterungen fungieren als KI-Assistenten und unterstützen Nutzer beim Verfassen von E-Mails, Zusammenfassen von Inhalten oder der Automatisierung von Aufgaben direkt im Browser. Das Risiko liegt in den angeforderten Zugriffsrechten. Diese Erweiterungen können Seiteninhalte lesen, mit Webanwendungen interagieren und Daten an externe APIs senden. Da sie als Standard-Browser-Add-ons erscheinen, werden sie selten so sorgfältig geprüft wie Unternehmensanwendungen. Dadurch stellen sie ein häufiges und oft übersehenes Einfallstor dar.
2. MCP (Model Context Protocol)-Server
MCP (Model Context Protocol) ist ein aufstrebender Standard, der es KI-Agenten ermöglicht, sich direkt mit Unternehmens-Tools, Datenquellen und APIs zu verbinden. Er erweitert zwar die Fähigkeiten der Agenten, kann aber auch neue Einfallstore in interne Systeme schaffen. Wenn Mitarbeiter nicht autorisierte MCP-Server einsetzen, können sie Datenbanken, Dateisysteme und interne Anwendungen KI-Agenten ohne angemessene Aufsicht zugänglich machen. Ohne starke Authentifizierungs-, Autorisierungs- und Überwachungsmechanismen können Agenten auf sensible Informationen zugreifen oder Aktionen außerhalb genehmigter Governance-Prozesse durchführen. Da MCP-Implementierungen häufig die üblichen IT-Prüfungen umgehen, sind sie schwer zu erkennen und zu verwalten.
3. OAuth-verbundene KI-Tools
Viele KI-Tools verbinden sich über OAuth mit Unternehmensplattformen wie Google Workspace oder Microsoft 365. Bei der Einrichtung werden Benutzer aufgefordert, Berechtigungen zu erteilen, die häufig E-Mails, Dateien, Kalender und mehr umfassen. In der Praxis werden diese Berechtigungen schnell und ohne detaillierte Prüfung erteilt. Einmal erteilt, bleibt der Zugriff bestehen. Selbst wenn das Tool nicht mehr aktiv genutzt wird, kann die Verbindung im Hintergrund aktiv bleiben, sodass der Agent weiterhin Zugriff auf Unternehmensdaten hat, ohne dass dies sichtbar oder kontrollierbar ist.
4. Persönliche API-Skripte und Automatisierungen
Entwickler und technisch versierte Nutzer erstellen häufig eigene Automatisierungen mithilfe von APIs und KI-Frameworks. Diese Skripte beginnen oft als einfache Produktivitätstools, etwa zur Automatisierung von Berichten oder zur Datenverarbeitung. Mit der Zeit können sie sich zu komplexeren Systemen entwickeln, die wie autonome Agenten agieren. Da sie auf persönlichen API-Tokens basieren, operieren sie außerhalb einer zentralen Steuerung. Dies erschwert ihre Nachverfolgung, insbesondere wenn sie direkt mit internen Systemen wie Datenbanken, Repositories oder Kommunikationsplattformen verbunden sind.
5. KI-Funktionen in zugelassenen SaaS-Tools
Viele Enterprise-SaaS-Plattformen verfügen mittlerweile über integrierte KI-Funktionen. Diese sind oft standardmäßig aktiviert oder lassen sich mit minimalem Konfigurationsaufwand einbinden. Obwohl die Anwendung selbst genehmigt ist, unterliegt die darin enthaltene KI-Funktionalität möglicherweise keiner vollständigen Kontrolle. In manchen Fällen können diese Funktionen Aktionen automatisieren, auf Daten zugreifen oder sich in andere Systeme integrieren und agieren somit wie Agenten. Dadurch entsteht eine Situation, in der Schatten-KI in ansonsten vertrauenswürdigen Tools existiert.
Wie lassen sich Schatten-KI-Agenten aufspüren, klassifizieren und steuern?
Die Verwaltung von Schatten-KI-Agenten erfordert einen strukturierten Ansatz, der über traditionelle Sicherheitsmethoden hinausgeht. Ziel ist es nicht nur, ihre Anwesenheit zu erkennen, sondern auch das von ihnen ausgehende Risiko zu verstehen und sie unter Kontrolle zu bringen. Dies geschieht typischerweise in drei Phasen: Erkennung, Klassifizierung und Steuerung.
1. Entdecken
Der erste Schritt besteht darin, das Vorhandene zu identifizieren, selbst wenn es mit Standardwerkzeugen nicht sichtbar ist. Da Schatten-KI-Agenten häufig in genehmigten Systemen operieren, muss die Erkennung auf Zugriffsmuster und nicht auf installierte Anwendungen abzielen.
Ein guter Ausgangspunkt ist die Überprüfung von OAuth-Verbindungen über verschiedene Identitätsanbieter hinweg. Dies hilft, KI-Tools von Drittanbietern zu identifizieren, die nie formell genehmigt wurden, aber dennoch aktiven Zugriff haben. Die Überprüfung von Browsererweiterungen auf verwalteten Geräten kann ebenfalls KI-fähige Tools aufdecken, die mit Unternehmensdaten interagieren.
Darüber hinaus ist die Nachverfolgung von API-Tokens, die von Nutzern erstellt werden, von entscheidender Bedeutung. Diese Tokens werden häufig verwendet, um externe KI-Tools oder Skripte direkt mit internen Systemen zu verbinden. Zusammengenommen liefern diese Signale ein klareres Bild davon, wo im Verborgenen KI-Systeme aktiv sein könnten.
2. klassifizieren
Nach der Identifizierung der Erreger gilt es, das von jedem einzelnen ausgehende Risiko zu bestimmen. Da nicht jeder Erreger die gleiche Reaktionsstufe erfordert, hilft die Klassifizierung bei der Priorisierung der Maßnahmen.
Hochrisiko-Agenten haben typischerweise Zugriff auf sensible Daten wie Finanzunterlagen, personenbezogene Daten oder geistiges Eigentum. Agenten mit mittlerem Risiko verfügen unter Umständen über weitreichende Berechtigungen, sind aber nur begrenzten Risiken ausgesetzt, während Niedrigrisiko-Agenten in der Regel in einem engen Rahmen agieren und nur auf unkritische Daten zugreifen.
Dieser Schritt ermöglicht es den Sicherheitsteams, sich zunächst auf die kritischsten Risiken zu konzentrieren, anstatt zu versuchen, alles auf einmal anzugehen.
3. Regieren
Nach der Identifizierung und Priorisierung der Agenten rückt die Governance in den Mittelpunkt. Ziel ist es, die zugelassenen Agenten zu kontrollieren, ohne die Produktivität zu beeinträchtigen.
Jedem Agenten sollte eine klar definierte Identität sowie eindeutig abgegrenzte Berechtigungen entsprechend seiner Funktion zugewiesen werden. Außerdem sollte ein verantwortlicher Eigentümer benannt werden, der für das Verhalten des Agenten und dessen Zugriffsrechte zuständig ist.
Bei sensiblen Vorgängen, wie der Änderung von Daten oder dem Versenden externer Nachrichten, trägt die Hinzufügung manueller Prüfpunkte zur Risikominderung bei. Die kontinuierliche Überwachung ist ebenso wichtig, um ungewöhnliches Verhalten oder Zugriffsmuster im Zeitverlauf zu erkennen.
Governance bedeutet nicht, den Einsatz von KI zu unterbinden. Es geht darum, ihn innerhalb der Organisation sichtbar, kontrolliert und nachvollziehbar zu gestalten.
Warum IAM ist die Grundlage der Schatten-KI-Governance?
Bei allen bisher besprochenen Risiken taucht immer wieder ein Problem auf: der Mangel an Identität.
Schatten-KI-Agenten agieren, ohne von Unternehmenssystemen formell anerkannt zu werden. Da ein Agent keine Identität besitzt, kann er weder verfolgt noch überwacht oder kontrolliert werden. Er operiert effektiv außerhalb der Kontrollmechanismen, selbst beim Umgang mit sensiblen Daten und kritischen Systemen.
Aus diesem Grund steht das Identitäts- und Zugriffsmanagement im Mittelpunkt der Problemlösung.
In einer kontrollierten Umgebung muss jede Entität, die auf Daten zugreift oder Aktionen ausführt, eine Identität besitzen. Dasselbe Prinzip muss auch für KI-Agenten gelten. Jeder Agent sollte wie ein Benutzer oder ein Dienstkonto behandelt werden, mit klar definierten Berechtigungen, einem festgelegten Eigentümer und einem Protokoll seiner Aktivitäten. Ohne diese Struktur können Sicherheitsteams weder Richtlinien durchsetzen noch Vorfälle untersuchen.
Gleichzeitig ist eine bloße Einschränkung der KI-Nutzung kein praktikabler Ansatz. Mitarbeiter werden weiterhin KI-Tools einsetzen, um ihre Produktivität zu steigern. Wenn genehmigte Optionen schwer zugänglich sind, werden inoffizielle KI-Installationen weiter zunehmen.
Der effektivere Ansatz besteht darin, die Nutzung von KI sowohl einfach als auch reguliert zu gestalten.
Hier ist modern IAM Plattformen, die für die Steuerung von KI-Agenten entwickelt wurden, spielen eine entscheidende Rolle. Sie ermöglichen es Organisationen, KI-Agenten in denselben Kontrollrahmen wie menschliche Identitäten zu integrieren und so sicherzustellen, dass der Zugriff jederzeit definiert, überwacht und widerrufen werden kann.
Die Agentenverwaltung von miniOrange AI ermöglicht die zentrale Identitätsverwaltung, die Durchsetzung von Richtlinien und die kontinuierliche Überwachung. Jeder Agent kann mit spezifischen Berechtigungen ausgestattet, ihm ein Besitzer zugewiesen und sein Verhalten über ein Audit-Protokoll nachverfolgt werden.
Dadurch wandelt sich KI von einem unkontrollierten und unsichtbaren Risiko zu einem kontrollierbaren und nachvollziehbaren Bestandteil der Unternehmensumgebung.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen Schatten-KI und Schatten-KI-Agenten?
Unter Schatten-KI versteht man unautorisierte KI-Tools, die innerhalb einer Organisation eingesetzt werden, wie beispielsweise Chatbots oder Schreibassistenten. Schatten-KI-Agenten sind fortschrittlicher, da sie autonom agieren und im Namen der Nutzer Aktionen ausführen. Im Gegensatz zu Tools, die Eingaben benötigen, können Agenten selbstständig auf Daten zugreifen, Arbeitsabläufe auslösen und mit Systemen interagieren, was sie zu einer risikoreicheren Kategorie macht.
Wie kann ich feststellen, ob in meiner Organisation im Verborgenen KI-Agenten aktiv sind?
Schatten-KI-Agenten werden üblicherweise anhand von Zugriffsmustern und nicht anhand installierter Tools erkannt. Die Überprüfung von OAuth-Verbindungen, Browsererweiterungen und API-Tokens kann helfen, nicht genehmigte Integrationen aufzudecken. Wenn mehr KI-Verbindungen als offiziell genehmigte Tools vorhanden sind, ist dies ein starkes Indiz für das Vorhandensein von Schatten-KI-Agenten.
Sind Schatten-KI-Agenten immer ein Sicherheitsrisiko?
Nicht unbedingt, aber sie stellen ein Risiko dar, wenn sie unkontrolliert und ohne Transparenz eingesetzt werden. Viele werden eingeführt, um die Produktivität zu steigern, doch ohne entsprechende Steuerung können sie auf sensible Daten zugreifen oder unbeabsichtigte Aktionen ausführen. Das eigentliche Problem ist nicht die Nutzung, sondern die fehlende Aufsicht und die unklaren Berechtigungen.
Können Schatten-KI-Agenten kontrolliert werden, ohne die Nutzung von KI zu blockieren?
Ja, und das ist der effektivste Ansatz. Anstatt KI-Tools zu blockieren, sollten Unternehmen sie durch die Zuweisung von Identitäten, die Einschränkung von Berechtigungen und die Überwachung ihrer Aktivitäten steuern. So können Teams von KI profitieren und gleichzeitig Sicherheit und Compliance gewährleisten.
Warum sind Schatten-KI-Agenten schwieriger zu erkennen als Schatten-IT-Agenten?
Im Gegensatz zu herkömmlicher Schatten-IT arbeiten KI-Agenten innerhalb genehmigter Systeme mit gültigen Zugangsdaten. Sie benötigen keine Installation und laufen häufig über Integrationen oder Skripte. Da ihre Aktivitäten als normale Systemnutzung erscheinen, sind sie mit herkömmlichen Überwachungsmethoden deutlich schwerer zu identifizieren.
Was ist das größte Risiko von Schatten-KI-Agenten?
Das größte Risiko besteht in der fehlenden Identität und Transparenz. Wenn ein Mitarbeiter keiner Identität zugeordnet ist, können Organisationen nicht nachverfolgen, worauf er zugegriffen oder welche Aktionen er durchgeführt hat. Dies erschwert die Durchsetzung von Richtlinien, die Untersuchung von Vorfällen und die Einhaltung von Vorschriften.
Welche regulatorischen Auswirkungen haben Schatten-KI-Agenten?
Schatten-KI-Systeme können Compliance-Risiken verursachen, wenn sie sensible Daten ohne angemessene Kontrollen verarbeiten. Dies umfasst Verstöße gegen Vorschriften wie die DSGVO, HIPAA oder Aufbewahrungspflichten für Daten. Da diese Systeme häufig ohne Überprüfung arbeiten, können sie Unternehmen unbeabsichtigt rechtlichen und regulatorischen Konsequenzen aussetzen.



Hinterlasse einen Kommentar