

SIM-Swapping ist keine seltene Cyberbedrohung mehr. Es hat sich rasant zu einer der häufigsten Formen des Identitätsdiebstahls entwickelt und erfordert nicht einmal, dass Angreifer Ihr Gerät hacken. Stattdessen zielen sie auf etwas viel Zugänglicheres ab: Ihre Telefonnummer.
Sobald Angreifer Zugriff auf Ihre Telefonnummer erlangt haben, können sie Passwörter zurücksetzen, SMS-basierte Authentifizierungscodes abfangen und wichtige Konten übernehmen. Was als einfacher SIM-Swap-Betrug beginnt, kann sich zu erheblichen finanziellen Verlusten oder sogar zu einem schwerwiegenden Sicherheitsverstoß in Ihrem Unternehmen ausweiten.
In diesem Blog erklären wir, was SIM-Swapping ist, wie ein SIM-Swap-Angriff funktioniert, warum es für Unternehmen ein zunehmendes Problem darstellt und vor allem, wie man SIM-Swapping effektiv verhindern kann.
Was ist SIM-Swapping?
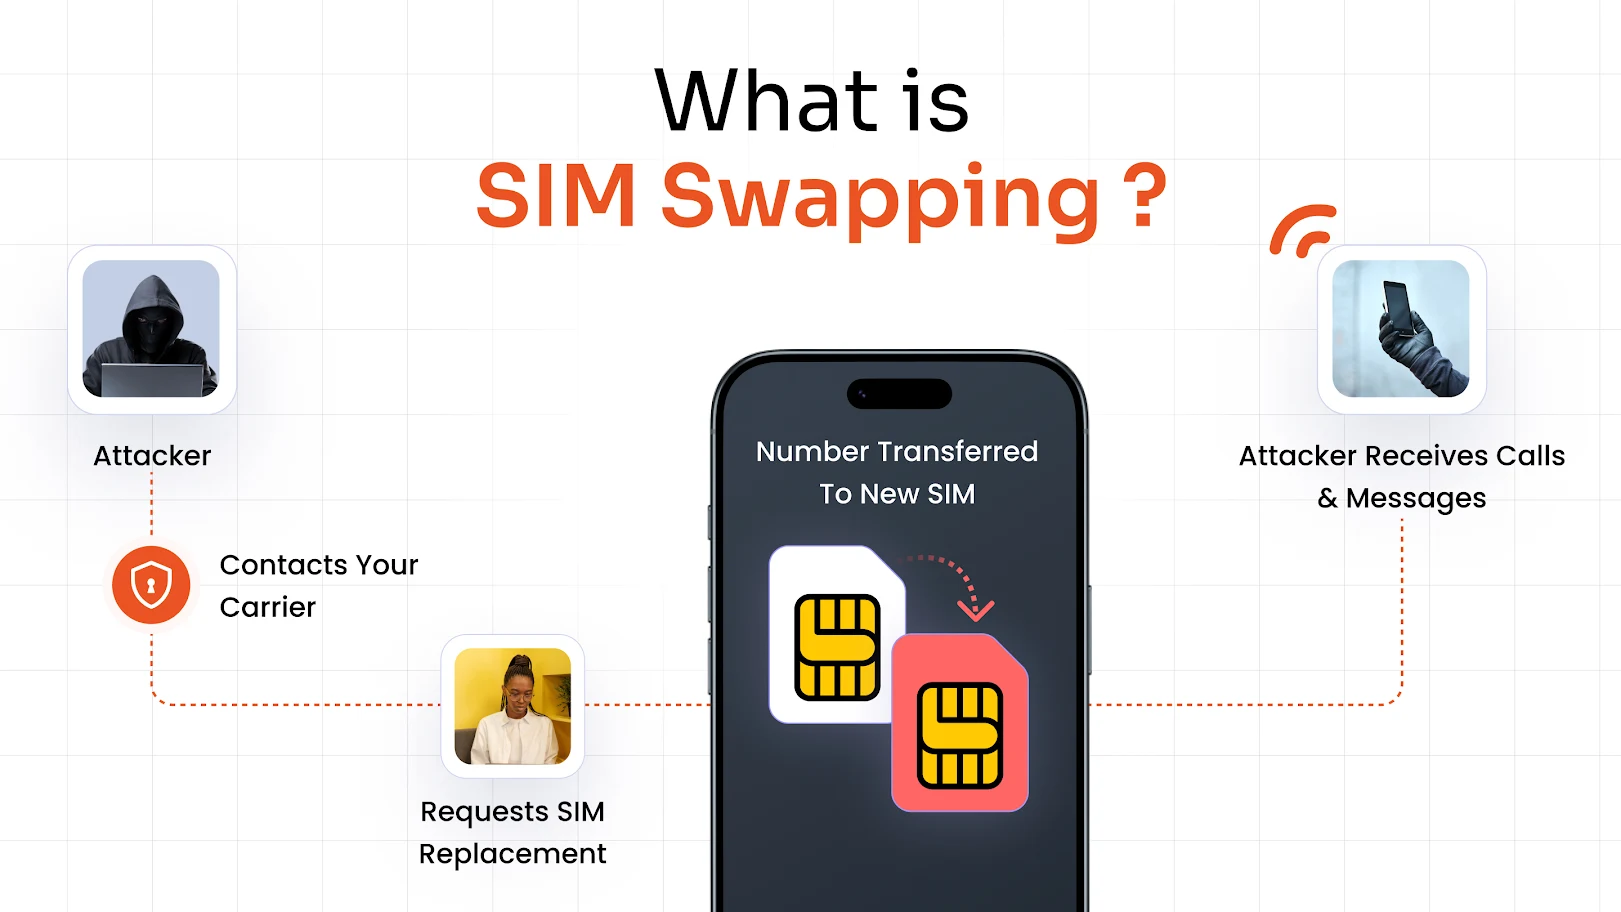
Beim SIM-Swapping handelt es sich um eine Form des Identitätsdiebstahls, bei der ein Angreifer Ihre Telefonnummer auf eine neue, von ihm kontrollierte SIM-Karte überträgt, um Zugang zu Ihren Konten zu erhalten.
Vereinfacht gesagt, überzeugt der Angreifer Ihren Mobilfunkanbieter, dass er Sie ist, und beantragt einen SIM-Kartenwechsel oder eine Rufnummernmitnahme. Sobald die Übertragung abgeschlossen ist, funktioniert Ihr Telefon nicht mehr im Mobilfunknetz, und der Angreifer empfängt Ihre Anrufe und Nachrichten.
Dies ermöglicht es ihnen, die Zwei-Faktor-Authentifizierung (2FA) , wie Einmalpasswörter (OTP) und Authentifizierungscodes, abzufangen, Passwörter zurückzusetzen und die Kontrolle über Ihre Konten zu übernehmen. Daher ist ein SIM-Swap-Angriff äußerst gefährlich, da er Sicherheitssysteme umgeht, die auf SMS-basierter Verifizierung beruhen.
Wie funktioniert SIM-Tausch?
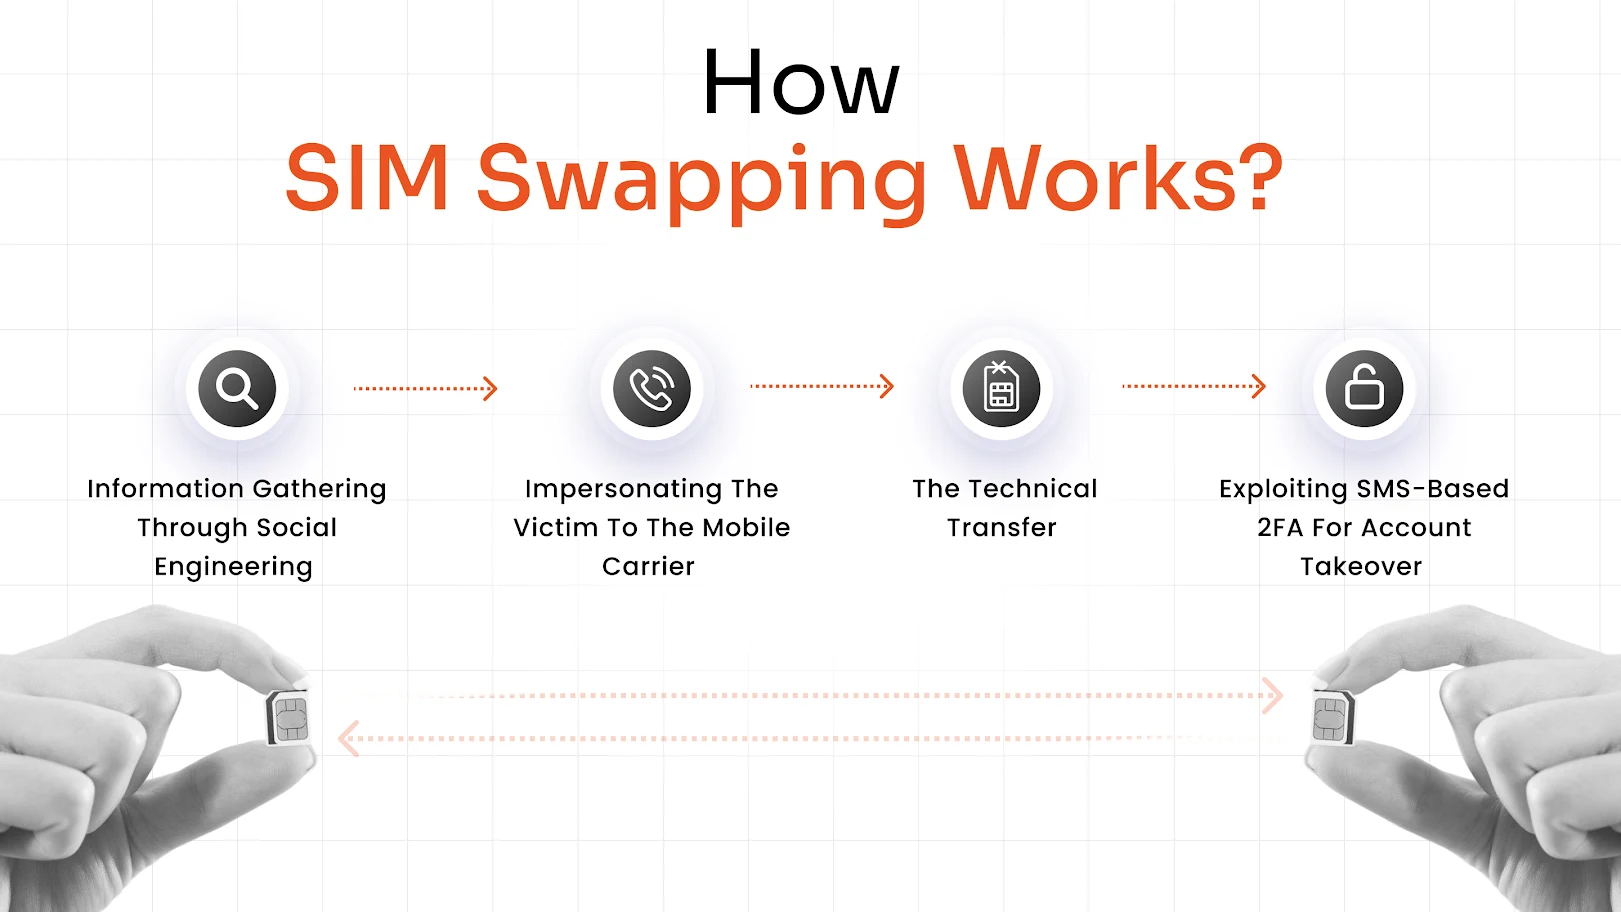
Ein SIM-Swap-Angriff folgt einem strukturierten und geplanten Prozess und erfolgt nicht zufällig. Angreifer nutzen eine Kombination aus Social Engineering und technischer Manipulation, um die Telefonnummer eines Opfers zu übernehmen. Sobald ihnen dies gelingt, verwenden sie diesen Zugriff, um Sicherheitssysteme zu umgehen und Konten zu kapern.
So funktioniert ein SIM-Swap-Angriff:
Phase 1: Informationsbeschaffung durch Social Engineering
Der Angriff beginnt mit dem Sammeln persönlicher Informationen über das Ziel. Dazu gehören beispielsweise Name, Telefonnummer, E-Mail-Adresse, Geburtsdatum oder Antworten auf Sicherheitsfragen.
Angreifer und Hacker beschaffen sich diese Informationen durch Phishing-E-Mails, Datenlecks, Profile in sozialen Medien oder durchgesickerte Datenbanken. Je mehr Informationen sie haben, desto einfacher wird es für sie, sich als das Opfer auszugeben.
Phase 2: Vortäuschung der Identität des Opfers gegenüber dem Mobilfunkanbieter
Sobald genügend Informationen gesammelt wurden, kontaktiert der Betrüger den Mobilfunkanbieter und gibt sich als Opfer aus. Er behauptet möglicherweise, sein Telefon sei verloren gegangen, gestohlen oder beschädigt worden und beantragt einen SIM-Karten-Austausch oder eine Rufnummernmitnahme.
Da Mobilfunkanbieter auf Identitätsprüfungen angewiesen sind, nutzen Angreifer die gesammelten Informationen, um diese Prüfungen zu umgehen. In manchen Fällen setzen sie dabei Druckmittel ein, um den Kundendienst zu überzeugen.
Phase 3: Der Technologietransfer
Wird der Antrag vom Mobilfunkanbieter genehmigt, wird die Telefonnummer des Opfers auf eine SIM-Karte des Angreifers übertragen. Dadurch wird das Gerät des Opfers sofort vom Mobilfunknetz getrennt. Der Betrüger hat nun die Kontrolle über alle eingehenden Anrufe und SMS, die mit dieser Nummer verknüpft sind. In diesem Moment bemerkt das Opfer in der Regel einen plötzlichen Empfangsverlust.
Phase 4: Ausnutzung der SMS-basierten Zwei-Faktor-Authentifizierung zur Kontoübernahme
Durch die Kontrolle über die Telefonnummer kann der Angreifer die Zwei-Faktor-Authentifizierung, wie beispielsweise per SMS versendete Einmalpasswörter (OTP) und Bestätigungscodes, abfangen. Dies nutzt er, um Passwörter zurückzusetzen und Zugriff auf E-Mail-, Bank-, Social-Media- und Geschäftskonten zu erlangen.
Da viele Dienste auf SMS-basierter Authentifizierung beruhen, ermöglicht dieser Schritt Angreifern, die Sicherheitsvorkehrungen zu umgehen und die vollständige Kontrolle zu erlangen. Hier entstehen die schwerwiegendsten Schäden, darunter Finanzbetrug und Datenlecks.
Warum SIM-Swapping für Unternehmen ein zunehmendes Problem darstellt?
Der SIM-Karten-Tausch beschränkt sich nicht mehr auf einzelne Nutzer. Er hat sich zu einem ernsthaften Sicherheitsrisiko für Organisationen entwickelt, insbesondere für solche, die auf mobile Authentifizierung zur Zugriffskontrolle angewiesen sind.
In einem Geschäftsumfeld kann eine kompromittierte Telefonnummer unmittelbare Auswirkungen auf kritische Systeme und Benutzeridentitäten haben. Daher stellt SIM-Swapping einen Einfallstorangriff dar, der zu weitaus größeren Sicherheitsvorfällen führen kann.
Für Organisationen stellt es eine direkte Bedrohung dar:
- Mitarbeiterkonten: Viele Mitarbeiter nutzen ihre Telefonnummern zur Kontowiederherstellung und Authentifizierung. Gelangt ein Angreifer in den Besitz einer Telefonnummer, kann er Passwörter zurücksetzen und Mitarbeiterkonten übernehmen. Dies kann unbefugten Zugriff auf interne Tools und sensible Informationen ermöglichen.
- SSO-basierte Zugriffssysteme: Single-Sign-On-Systeme nutzen häufig SMS-basierte Verifizierung zur Authentifizierung. Wird diese Sicherheitsebene kompromittiert, können Angreifer Zugriffskontrollen umgehen und sich ohne zusätzliche Anmeldeinformationen in verschiedenen Anwendungen bewegen. Dies erhöht das Ausmaß des Sicherheitsvorfalls.
- Administratorrechte: Administrator- und privilegierte Konten sind besonders wertvolle Angriffsziele. Sind diese Konten nur per SMS-basierter Authentifizierung geschützt, können Angreifer erweiterte Zugriffsrechte auf Systeme erlangen. Dies kann zu Konfigurationsänderungen, Datenlecks oder sogar zur vollständigen Kompromittierung des Systems führen.
Ein Hauptgrund für dieses Risiko ist, dass viele Unternehmen immer noch auf SMS-basierte Authentifizierung setzen. Diese ist zwar bequem, stellt aber eine Schwachstelle dar, da sie auf der Kontrolle einer Telefonnummer anstatt auf einer soliden Identitätsprüfung beruht.
Ein einzelner SIM-Swapping-Angriff kann Folgendes bewirken:
- Die Zugriffsrechte von Mitarbeitern werden durch die Übernahme einzelner Benutzerkonten beeinträchtigt.
- Umgehen Sie Sicherheitsebenen, die auf SMS-basierten Einmalpasswörtern (OTP) beruhen.
- Führt zu unbefugtem Zugriff auf Unternehmenssysteme, einschließlich sensibler Anwendungen und Daten.
Aus diesem Grund ist die Verhinderung von SIM-Swap-Betrug nicht mehr optional. Sie ist zu einem entscheidenden Bestandteil moderner Identitäts- und Zugriffsmanagementstrategien geworden, insbesondere für Organisationen, die sensible Daten verarbeiten und über verteilte Belegschaften verfügen.
Anzeichen dafür, dass Sie Opfer eines SIM-Swap-Angriffs geworden sind
SIM-Swap-Angriffe weisen oft frühe Warnzeichen auf, die jedoch leicht zu übersehen sind, wenn man nicht aktiv danach sucht. Diese Signale treten meist plötzlich und ohne erkennbaren Grund auf. Eine frühzeitige Erkennung ermöglicht schnelles Handeln und minimiert potenziellen Schaden.
1. Plötzlicher Verlust des Mobilfunksignals
Eines der häufigsten Anzeichen für einen SIM-Swap-Angriff ist ein unerwarteter Verlust des Mobilfunknetzes auf Ihrem Handy. Wenn Ihr Gerät plötzlich über einen längeren Zeitraum „Kein Netz“ oder „Nur Notrufe“ anzeigt, könnte dies darauf hindeuten, dass Ihre Rufnummer auf eine andere SIM-Karte übertragen wurde.
Dies ist nicht mit einem vorübergehenden Netzwerkproblem gleichzusetzen, da die Störung auch nach einem Neustart des Geräts fortbesteht. In vielen Fällen ist dies das erste sichtbare Anzeichen dafür, dass Ihre SIM-Karte in Ihrem Telefon nicht mehr aktiv ist.
2. Kann keine Anrufe und Nachrichten senden oder empfangen
Wenn Sie ohne ersichtlichen Grund keine Anrufe tätigen, SMS senden oder Nachrichten empfangen können, wurde Ihre SIM-Karte möglicherweise deaktiviert. Dies geschieht üblicherweise unmittelbar nach dem SIM-Kartentausch. Ihr Gerät scheint zwar normal zu funktionieren, ist aber nicht mehr mit Ihrer Nummer verbunden. Gleichzeitig empfängt der Angreifer nun Ihre Anrufe und Nachrichten auf seinem Gerät.
3. Unerwartete OTP- oder Passwortzurücksetzungsbenachrichtigungen
Der Erhalt von Einmalpasswörtern (OTP) oder Benachrichtigungen zum Zurücksetzen des Passworts, die Sie nicht angefordert haben, ist ein deutliches Anzeichen für verdächtige Aktivitäten. Angreifer versuchen häufig, Passwörter für E-Mail-, Bank- oder Social-Media-Konten zurückzusetzen, nachdem sie Zugriff auf Ihre Telefonnummer erlangt haben. Diese Benachrichtigungen sind oft eine der letzten Möglichkeiten, einen laufenden Angriff zu bemerken. Wenn Sie sie ignorieren, können Angreifer die vollständige Übernahme Ihres Kontos durchführen.
4. Warnmeldungen über unautorisierte Anmeldeversuche
Viele Dienste versenden Benachrichtigungen bei Anmeldeversuchen von neuen Geräten oder Standorten. Erhalten Sie solche Benachrichtigungen, ohne selbst einen Anmeldeversuch unternommen zu haben, könnte dies bedeuten, dass jemand versucht, auf Ihre Konten zuzugreifen.
Im Falle von SIM-Swapping erfolgen diese Versuche oft kurz nach der Kompromittierung der Nummer. Diese Warnmeldungen sollten als ernstzunehmendes Warnsignal und nicht nur als unbedeutende Sicherheitsbenachrichtigung behandelt werden.
5. Plötzliche Sperrung Ihrer Konten
Wenn Sie plötzlich nicht mehr auf Ihre E-Mails, Banking-Apps oder andere Konten zugreifen können, deutet dies möglicherweise darauf hin, dass Ihre Zugangsdaten geändert wurden. Angreifer setzen Passwörter oft sofort nach dem erfolgreichen Zugriff per SMS-basierter Verifizierung zurück. Dadurch wird verhindert, dass Sie schnell wieder die Kontrolle erlangen. Ein plötzlicher Ausfall mehrerer Dienste ist ein starkes Indiz dafür, dass ein SIM-Swap-Angriff bereits im Gange sein könnte.
Welche Auswirkungen hat SIM-Swapping auf Privatpersonen und Unternehmen?
Beim SIM-Swapping geht es nicht nur um den Verlust der Kontrolle über eine Telefonnummer. Es dient Angreifern als Einfallstor, um Zugriff auf kritische Konten, Finanzsysteme und die Unternehmensinfrastruktur zu erlangen. Was als einfacher Identitätsdiebstahl beginnt, kann schnell zu massiven Sicherheits- und Finanzschäden führen.
So wirkt sich SIM-Swapping auf Privatpersonen und Unternehmen aus
1. Finanzielle Verluste und Bankbetrug
Eine der unmittelbarsten Folgen eines SIM-Swap-Angriffs ist der finanzielle Verlust. Sobald Angreifer Zugriff auf eine Telefonnummer erlangt haben, können sie Passwörter für Banking- und Zahlungsanwendungen zurücksetzen, die SMS-basierte Einmalpasswörter (OTP) verwenden. Dadurch erhalten sie Zugriff auf Konten, können Transaktionen durchführen und Geld überweisen, ohne die Zustimmung des Opfers einzuholen.
In vielen Fällen bemerken die Opfer den Datenverlust erst, nachdem unautorisierte Transaktionen bereits abgeschlossen sind. Die Wiedererlangung verlorener Gelder kann schwierig sein, insbesondere wenn der Angriff nicht schnell entdeckt wird.
2. Datenschutzverletzungen in Unternehmen durch kompromittierte SSO-Lösungen
In Unternehmensumgebungen kann SIM-Swapping den Zugriff auf mehrere Systeme über einen einzigen Zugangspunkt gefährden. Ist die Telefonnummer eines Mitarbeiters mit der SMS-basierten Authentifizierung für Single Sign-On (SSO) verknüpft, können Angreifer die Anmeldeprüfung umgehen und Zugriff auf verschiedene Anwendungen erlangen. Dies betrifft interne Tools, Cloud-Plattformen und sensible Geschäftsdaten.
Da SSO mehrere Dienste miteinander verbindet, kann ein einziges kompromittiertes Konto zu weitreichenden Sicherheitslücken führen. Daher stellt SIM-Swapping eine ernsthafte Bedrohung für die Sicherheit von Organisationen dar.
3. Gefährdung des administrativen Zugriffs durch PAM-Software
Privilegierte Konten zählen zu den wertvollsten Zielen für Angreifer. Diese Konten verfügen häufig über erweiterte Berechtigungen, die Änderungen an Systemen, Zugriff auf vertrauliche Daten und die Kontrolle über die Infrastruktur ermöglichen.
Wenn solche Konten auf SMS-basierter Authentifizierung beruhen, können Angreifer SIM-Swapping ausnutzen, um administrative Zugriffsrechte zu erlangen. Dies kann zu Systemmanipulationen, Datenlecks oder sogar zur vollständigen Kontrolle kritischer Systeme führen. Die Auswirkungen können gravierend und schwer einzudämmen sein.
Wie kann man sich vor SIM-Karten-Tauschbetrug schützen?
SIM-Swapping-Angriffe nutzen schwache Authentifizierungsmethoden aus, insbesondere solche, die auf SMS basieren. Um sie zu verhindern, ist ein mehrschichtiges Sicherheitskonzept erforderlich, das die Identitätsprüfung verstärkt und die Abhängigkeit von Telefonnummern als primärem Faktor verringert.
So können Sie SIM-Swap-Betrug verhindern:
1. Mehr als nur SMS: Implementierung robuster MFA-Lösungen
Die SMS-basierte Authentifizierung zählt zu den größten Schwachstellen moderner Sicherheitssysteme, da sie auf der Kontrolle einer Telefonnummer beruht. Angreifer können sie durch SIM-Swapping umgehen, ohne jemals Zugriff auf das eigentliche Gerät zu erlangen.
Um dieses Risiko zu minimieren, sollten Organisationen und Nutzer stärkere MFA-Methoden wie Authentifizierungs-Apps , biometrische Authentifizierung oder Hardware-Sicherheitsschlüssel einsetzen . Diese Methoden sind an den Nutzer oder das Gerät und nicht an die Telefonnummer gebunden, wodurch sie deutlich schwerer abzufangen oder zu manipulieren sind. Der Verzicht auf SMS-basierte Einmalpasswörter (OTP) verringert das Risiko einer Kontoübernahme erheblich.
2. Sicherstellung des Mitarbeiterzugriffs mit IAM Lösungen
Ein zentralisiertes Identitäts- und Zugriffsmanagementsystem trägt dazu bei, einheitliche Sicherheitsrichtlinien für alle Anwendungen durchzusetzen. IAMOrganisationen können steuern, wie sich Benutzer authentifizieren und welches Verifizierungsniveau erforderlich ist.
IAM Die Abhängigkeit von fragmentierten Anmeldesystemen, die möglicherweise noch SMS-basierte Authentifizierung nutzen, wird verringert. Zudem wird die Transparenz der Benutzerzugriffe verbessert und verdächtige Anmeldeversuche effektiver erkannt. Durch die Sicherung des Zugriffs auf Identitätsebene können Unternehmen die Auswirkungen von SIM-basierten Angriffen minimieren.
3. Absicherung privilegierter Konten mit PAM-Software
Privilegierte Konten verfügen über erweiterte Zugriffsrechte und können kritische Systeme steuern, wodurch sie zu bevorzugten Zielen für Angreifer werden. Diese Konten sollten niemals auf SMS-basierte Authentifizierung angewiesen sein, da ein SIM-Karten-Tausch Angreifern die volle administrative Kontrolle verschaffen könnte.
Lösungen für das Management privilegierter Zugriffe (PAM) unterstützen die Durchsetzung strengerer Kontrollen wie Multi-Faktor-Authentifizierung (MFA), Sitzungsüberwachung und Zugriffsgenehmigungen. Sie bieten zudem Einblick in die Nutzung privilegierter Konten und reduzieren so das Missbrauchsrisiko. Die Stärkung dieser Konten ist unerlässlich, um schwerwiegende Sicherheitsvorfälle zu verhindern.
4. Sicherheit auf Anbieterebene: Portierungs-PINs und SIM-Sperren
Mobilfunkanbieter bieten zusätzliche Sicherheitsfunktionen, die unbefugte SIM-Kartenübertragungen verhindern können. Die Einrichtung einer Portierungs-PIN fügt einen zusätzlichen Verifizierungsschritt hinzu, bevor Ihre Rufnummer auf eine andere SIM-Karte übertragen werden kann.
SIM-Sperren und Sicherheitseinstellungen auf Kontoebene schränken unautorisierte Änderungen zusätzlich ein. Zwar beseitigen diese Maßnahmen das Risiko nicht vollständig, erschweren Angreifern aber einen SIM-Karten-Tausch erheblich. Die Aktivierung dieser Schutzmaßnahmen stellt eine wichtige zusätzliche Verteidigungsebene auf Ebene der Mobilfunkanbieter dar.
Was tun bei Verdacht auf SIM-Karten-Tausch?
Ein SIM-Swap-Angriff kann sich schnell ausweiten, daher ist sofortiges Handeln entscheidend. Je länger ein Angreifer die Kontrolle über Ihre Telefonnummer hat, desto höher ist das Risiko von Kontoübernahmen, finanziellen Verlusten und Datenlecks. Schnelles Handeln kann die Auswirkungen deutlich reduzieren und Ihnen helfen, die Kontrolle zurückzuerlangen.
Wenn Sie einen SIM-Swap-Angriff vermuten, ergreifen Sie unverzüglich folgende Schritte:
- Wenden Sie sich an Ihren Mobilfunkanbieter und lassen Sie Ihre SIM-Karte sperren: Wenden Sie sich umgehend an Ihren Mobilfunkanbieter und melden Sie das Problem. Bitten Sie ihn, Ihre Nummer zu sperren und eine unautorisierte SIM-Kartenübertragung rückgängig zu machen. Dies ist der wichtigste Schritt, um zu verhindern, dass der Angreifer Ihre Anrufe und Nachrichten empfängt.
- Sichern Sie Ihre E-Mail- und Bankkonten: Ihre E-Mail- und Bankkonten sind häufig die Hauptziele von SIM-Swap-Angriffen. Versuchen Sie, sich einzuloggen und prüfen Sie Ihre Konten auf verdächtige Aktivitäten oder unautorisierte Transaktionen. Sollten Sie noch Zugriff haben, sichern Sie diese Konten umgehend, bevor Angreifer Sie aussperren.
- Passwörter für kritische Dienste zurücksetzen: Ändern Sie die Passwörter für wichtige Konten wie E-Mail, Online-Banking, Cloud-Dienste und Arbeitsanwendungen. Verwenden Sie für jedes Konto ein sicheres, individuelles Passwort, um weiteren Datenverlust zu verhindern. Priorisieren Sie Konten, die mit Ihrer Telefonnummer verknüpft sind, um eine Wiederherstellung oder Authentifizierung zu ermöglichen.
- Stärkere MFA-Methoden aktivieren: Ersetzen Sie die SMS-basierte Authentifizierung durch sicherere Optionen wie Authentifizierungs-Apps, Biometrie oder Hardware-Sicherheitsschlüssel. Diese Methoden benötigen Ihre Telefonnummer nicht und sind für Angreifer deutlich schwieriger zu umgehen.
- Informieren Sie das IT- oder Sicherheitsteam Ihrer Organisation: Wenn Ihre Telefonnummer mit geschäftlichen Konten verknüpft ist, benachrichtigen Sie umgehend Ihr IT- oder Sicherheitsteam. Dieses kann präventive Maßnahmen ergreifen, wie z. B. den Zugriff sperren, Zugangsdaten zurücksetzen und die Systeme auf verdächtige Aktivitäten überwachen.
Bei einem SIM-Swap-Angriff ist Geschwindigkeit entscheidend. Je schneller Sie reagieren, desto besser sind Ihre Chancen, den Schaden zu begrenzen und eine weitere Kompromittierung Ihres Kontos zu verhindern.
Die Rolle von IAM bei der Verhinderung von SIM-Karten-Tausch
Die Verhinderung von SIM-Swapping beginnt mit der Abschaffung schwacher Authentifizierungsmethoden, insbesondere solcher, die auf SMS-basierter Verifizierung beruhen. Unternehmen benötigen stärkere, identitätsbasierte Sicherheitskontrollen, die nicht von Telefonnummern abhängen.
IAM Lösungen wie miniOrange tragen dazu bei, dies zu erreichen, indem sie Folgendes bieten:
- Adaptive MFA: IAM Die Lösung ersetzt SMS-basierte Einmalpasswörter (OTP) durch stärkere Authentifizierungsmethoden wie Authentifizierungs-Apps, Push-Benachrichtigungen, Biometrie und Hardware-Token. Sie wertet zudem Kontextinformationen wie Gerät, Standort und Nutzerverhalten aus, um die passende Verifizierungsstufe anzuwenden. Dadurch wird es Angreifern deutlich erschwert, die Authentifizierung zu umgehen, selbst wenn eine Telefonnummer kompromittiert wurde.
- SSO-Authentifizierung: Single Sign-On zentralisiert den Zugriff auf mehrere Anwendungen, reduziert wiederholte Anmeldungen und minimiert die Abhängigkeit von SMS-basierter Verifizierung. Es ermöglicht Unternehmen, einheitliche Authentifizierungsrichtlinien von einem zentralen Punkt aus durchzusetzen und so sowohl die Sicherheit als auch die Benutzerfreundlichkeit zu verbessern.
Mit IAM Lösungen wie miniOrangeOrganisationen können so die Abhängigkeit von SMS-basierten Einmalpasswörtern (OTP) beseitigen, die Authentifizierung systemübergreifend stärken und sich vor identitätsbasierten Angriffen wie SIM-Swapping schützen.
Verbessern Sie die Sicherheit Ihres Unternehmens und verhindern Sie SIM-Swapping mit miniOrange. IAM
SIM-Swapping verdeutlicht ein tieferliegendes Problem. Die Identität ist zur primären Angriffsfläche geworden, und herkömmliche Authentifizierungsmethoden reichen nicht mehr aus. Wenn der Zugriff von einer SMS-basierten Verifizierung abhängt, können Angreifer die Sicherheitsvorkehrungen umgehen, indem sie die Kontrolle über eine Telefonnummer erlangen.
Um dem zu begegnen, benötigen Organisationen eine Identitäts-basierte Sicherheit, die nicht auf anfälligen Authentifizierungsmethoden beruht.
miniOrange IAM hilft dabei, den Zugriff zu sichern Indem schwache Authentifizierungsmethoden durch stärkere, zuverlässigere Kontrollmechanismen ersetzt werden, können Unternehmen Benutzeridentitäten schützen, einheitliche Zugriffsrichtlinien durchsetzen und das Risiko von Kontoübernahmen verringern.
Mit miniOrange IAMkönnen Organisationen:
- Verbessern Sie die Authentifizierung, indem Sie über SMS-basierte OTPs hinausgehen und MFA-Methoden wie Authentifizierungs-Apps, Push-Benachrichtigungen, Biometrie und Hardware-Token einsetzen.
- Zentralisieren Sie das Identitätsmanagement, um den Zugriff auf verschiedene Anwendungen von einer einzigen Plattform aus zu steuern.
- Reduzieren Sie Angriffsrisiken durch die Durchsetzung sicherer Richtlinien und die Erkennung verdächtiger Aktivitäten in Echtzeit.
Durch Kombinieren MFA-Lösung und SSO-Lösung, miniOrange IAM Gewährleistet einen sicheren und nahtlosen Zugriff und beseitigt gleichzeitig Schwachstellen im Zusammenhang mit dem SIM-Karten-Tausch.
Häufig gestellte Fragen
Woran erkennt man, ob die SIM-Karte getauscht wurde?
Möglicherweise bemerken Sie einen plötzlichen Verlust des Mobilfunknetzes, sodass Ihr Telefon ohne ersichtlichen Grund keine Anrufe oder Nachrichten mehr empfängt. Häufig folgen darauf unerwartete OTP-Anfragen oder Anmeldebenachrichtigungen, die Sie nicht veranlasst haben. Dies deutet auf einen möglichen SIM-Swap-Angriff hin.
Kann man den SIM-Karten-Tausch unterbinden?
SIM-Swapping lässt sich durch stärkere Authentifizierungsmethoden, die nicht auf SMS basieren, wie beispielsweise Authentifizierungs-Apps oder Hardware-Token, reduzieren. Zusätzliche Maßnahmen wie SIM-Sperren und Identitätsmanagementlösungen tragen weiter zur Risikominimierung bei.
Schützt mein Mobilfunkanbieter vor SIM-Karten-Tausch?
Mobilfunkanbieter bieten grundlegende Schutzmaßnahmen wie Identitätsprüfung und optionale Sicherheitsfunktionen wie Portierungs-PINs. Diese reichen jedoch nicht immer aus, und zusätzliche Sicherheitsebenen wie Multi-Faktor-Authentifizierung (MFA) und Identitätsmanagement sind für eine höhere Sicherheit erforderlich.



Hinterlasse einen Kommentar