
Wenn Sie die Multi-Faktor-Authentifizierung für eine Bank, ein Krankenhausnetzwerk, einen Rüstungskonzern oder eine Regierungsbehörde evaluieren, sind Sie wahrscheinlich bereits auf die Smartcard-Authentifizierung gestoßen. Sie ist die Technologie hinter den CAC- (Common Access Card) und PIV-Karten (Personal Identity Verification), mit denen sich Bundesangestellte täglich ausweisen. Sie entwickelt sich außerdem zum Standardverfahren für die Authentifizierung in regulierten Branchen, sobald Passwörter und Einmalpasswörter (OTP) nicht mehr ausreichen.
Dieser Leitfaden erklärt, was Smartcard-Authentifizierung ist, wie sie funktioniert, welchen Aufwand sie mit sich bringt und wie sie sich im Vergleich zu anderen MFA-Methoden einordnet . Am Ende wissen Sie, ob sie für Ihr Unternehmen geeignet ist und welche Fragen Sie einem Anbieter stellen sollten, bevor Sie einen Vertrag unterschreiben.
Was ist Smartcard-Authentifizierung? (Und warum Unternehmen sie einsetzen)
Die Smartcard-Authentifizierung ist eine Methode, die die Identität mithilfe einer physischen, mit einem Chip ausgestatteten Authentifizierungskarte und kryptografischen Zertifikaten überprüft.
Der Chip enthält ein digitales Zertifikat, das an eine Public-Key-Infrastruktur (PKI) angebunden ist. Wenn Sie die Karte einführen oder an das Lesegerät halten und eine PIN eingeben, überprüft das System dieses Zertifikat bei einer vertrauenswürdigen Zertifizierungsstelle, bevor Ihnen der Zutritt gewährt wird.
Diese Kombination aus etwas, das Sie besitzen (die Karte), und etwas, das Sie wissen (die PIN), macht sie zu einer echten Zwei-Faktor-Authentifizierung. Keine App-Installation erforderlich. Kein Code, der aus einer SMS eingegeben werden muss, die von Phishing-Seiten abgefangen werden kann.
Deshalb spricht man von hardwarebasierter Identitätsprüfung. Der private Schlüssel verlässt den Chip niemals. Er kann nicht wie ein Passwort ausgenutzt, erraten oder wiederverwendet werden.
Warum setzen Unternehmen auf Smartcard-Authentifizierung?
Angreifer sind mittlerweile sehr geschickt darin geworden, passwortbasierte Multi-Faktor-Authentifizierung (MFA) zu umgehen. Push-Benachrichtigungen, SIM-Swapping und Phishing-Kits, die den Angreifer in die Mitte drängen, zielen alle auf dieselbe Schwachstelle ab: ein gemeinsames Geheimnis, das über ein Netzwerk übertragen wird. Eine Smartcard hat diese Schwachstelle nicht. Der kryptografische Nachweis erfolgt direkt auf der Karte.
Neben der Anmeldung an Arbeitsstationen nutzen Unternehmen intelligente Authentifizierungskarten auch zur Identitätsprüfung, zum sicheren Signieren von Dokumenten, zum physischen Zugang zu Gebäuden, zur Authentifizierung privilegierter Konten und zur Genehmigung von hochwertigen Geschäftstransaktionen.
Wie funktioniert die Smartcard-Authentifizierung?
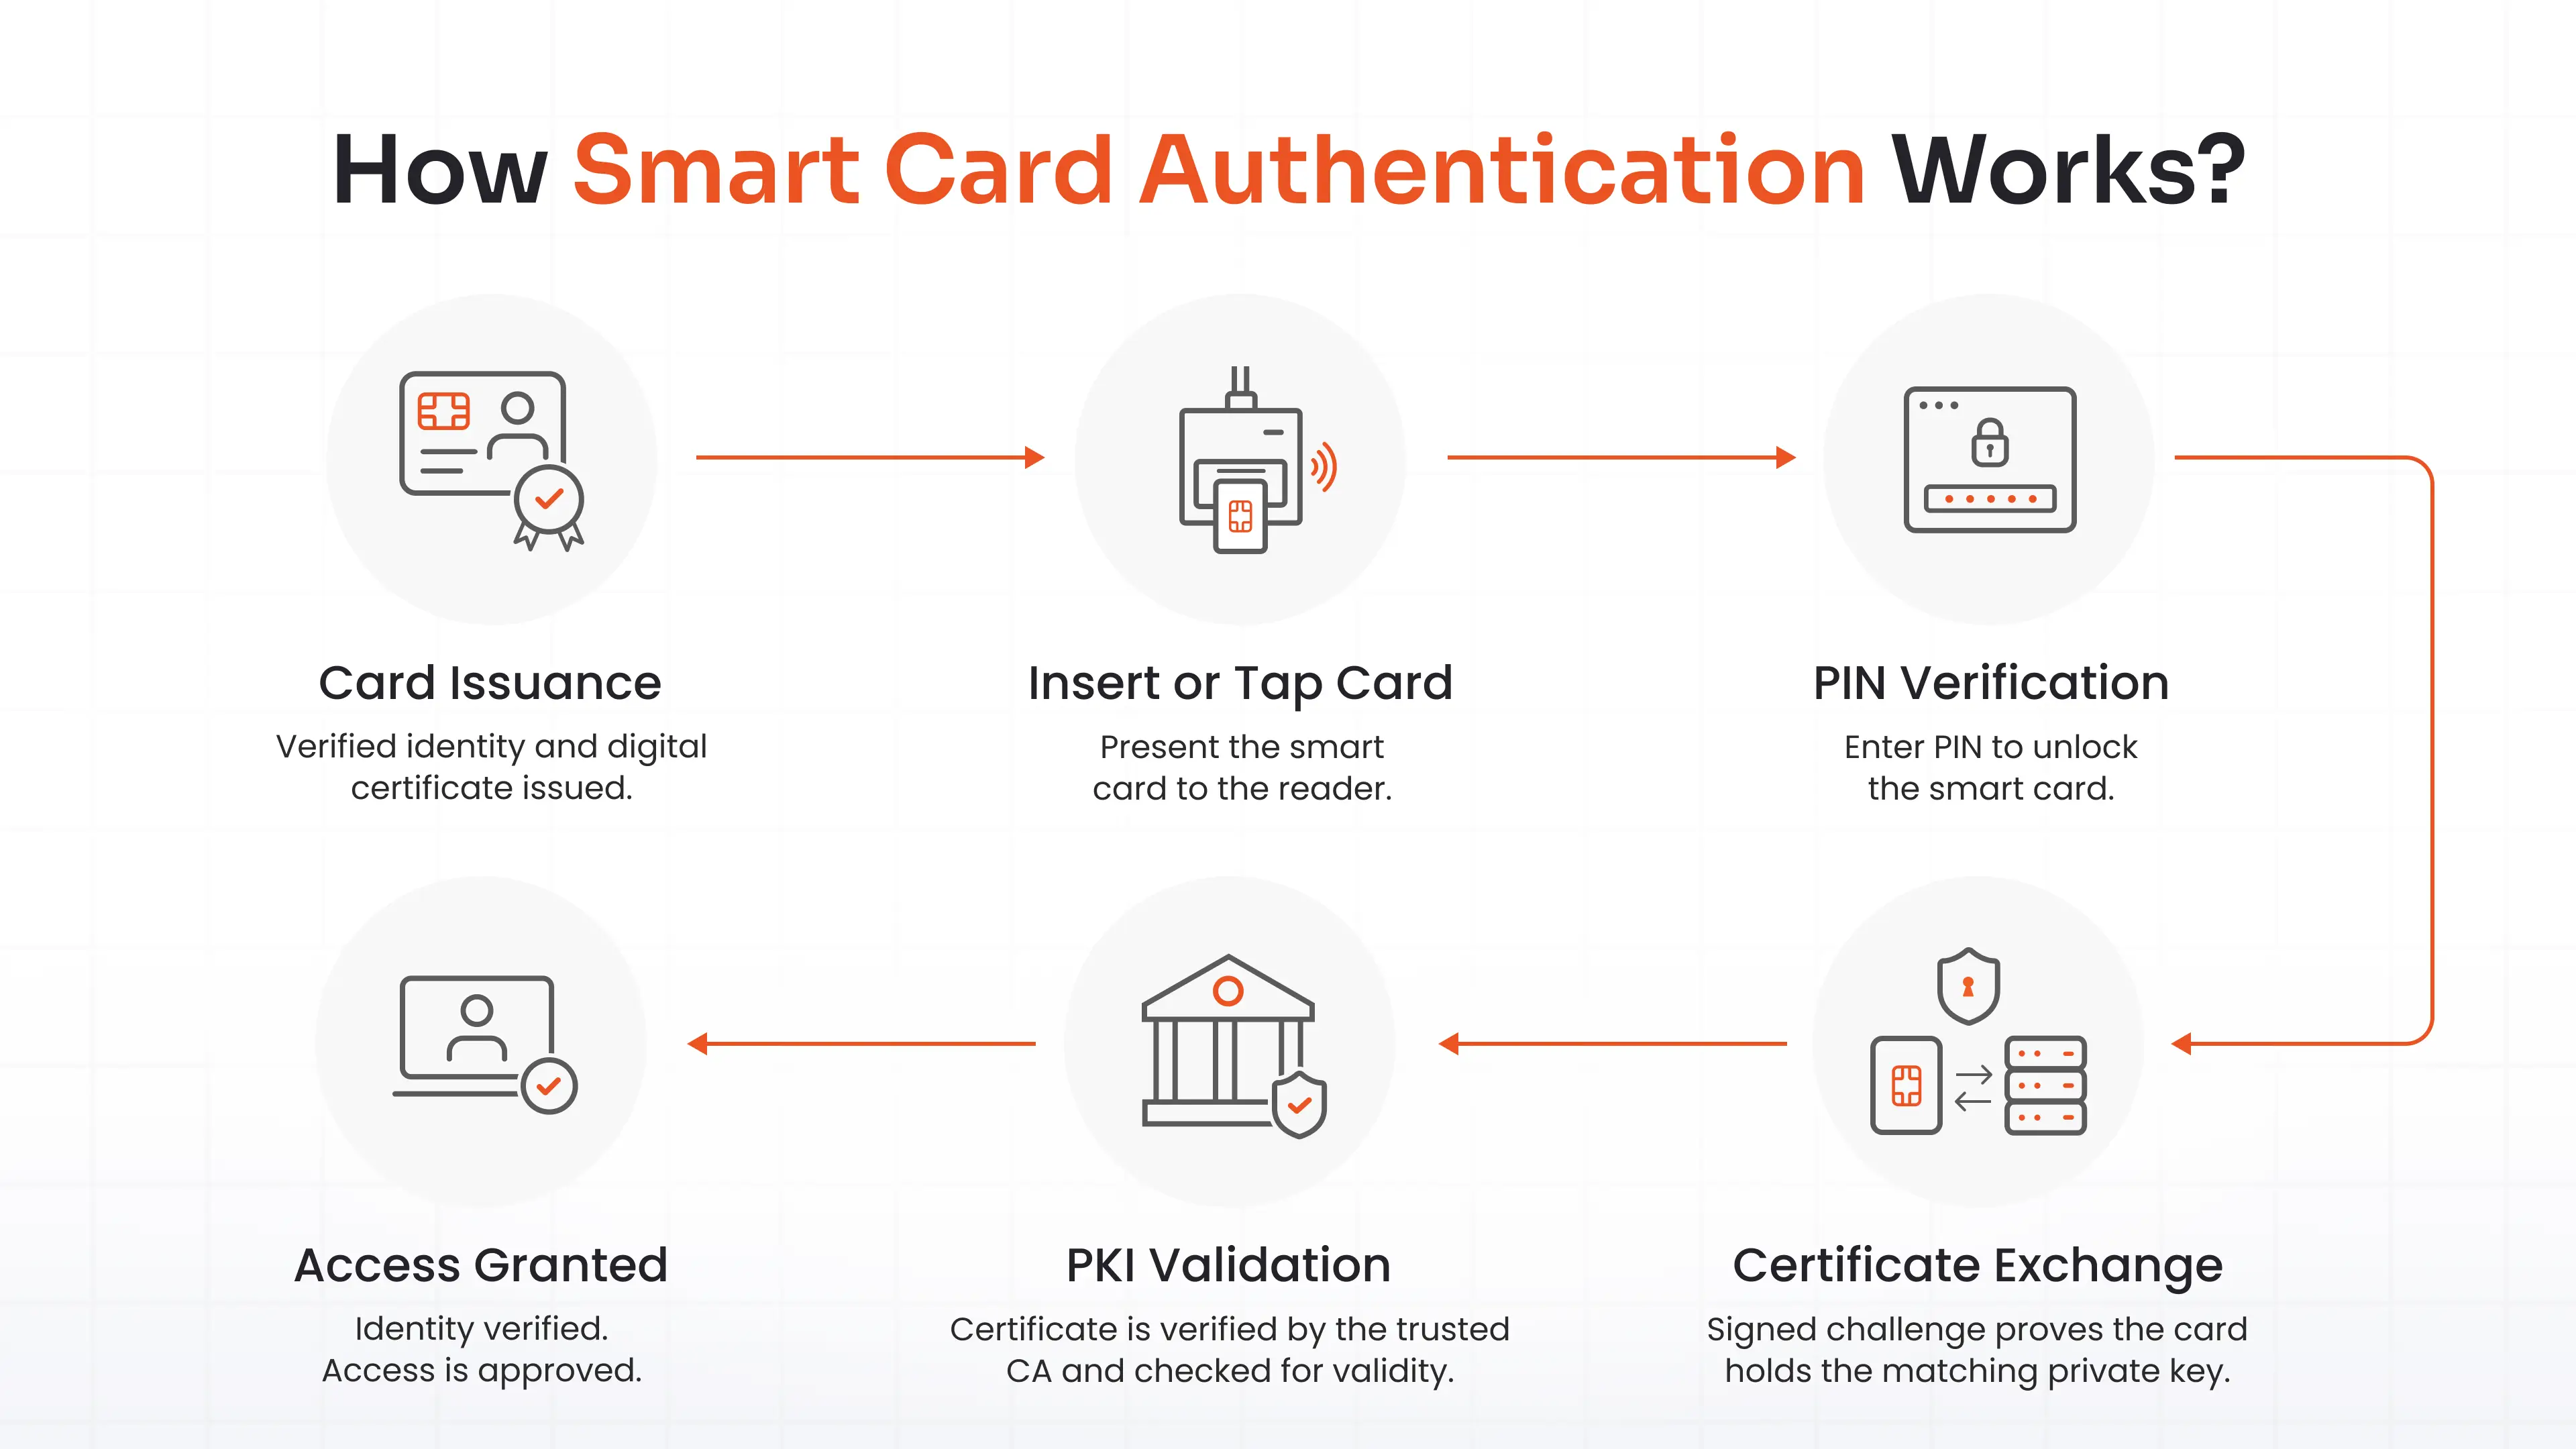
So funktioniert die Smartcard-Authentifizierung Schritt für Schritt:
- Kartenausgabe: Ihre Identität wird (in der Regel persönlich) verifiziert, und eine Zertifizierungsstelle erstellt und lädt ein digitales Zertifikat auf die Karte. Dieser Schritt schafft Vertrauen für alle nachfolgenden Prozesse.
- Karte einführen oder antippen: An einem Arbeitsplatz, einem VPN-Gateway oder einem Gebäudeeingang halten Sie die Karte an ein Lesegerät.
- PIN-Verifizierung: Sie geben eine PIN ein, die den Kryptochip der Karte entsperrt. Die PIN wird niemals weitergegeben. Sie autorisiert lediglich den Chip zur Nutzung.
- Zertifikatsaustausch: Das System fordert Ihr Zertifikat an. Die Karte antwortet mit einer signierten Herausforderung und beweist damit, dass sie den passenden privaten Schlüssel besitzt, ohne diesen Schlüssel jemals preiszugeben.
- PKI-Validierung: Der Server prüft die Zertifikatskette: ausgestellt von einer vertrauenswürdigen Zertifizierungsstelle, noch gültig, nicht widerrufen. Schlägt eine Prüfung fehl, wird der Zugriff verweigert.
- Identitätsprüfung und Zugriff: Nach der Validierung ordnet das System Ihr Zertifikat Ihrer Identität zu und gewährt Zugriff, wobei häufig eine Single Sign-On-Sitzung bereitgestellt wird, damit Sie dies nicht den ganzen Tag wiederholen müssen.
Der gesamte Vorgang dauert nur wenige Sekunden. Fast die gesamte Komplexität bleibt für die Person, die die Karte hält, unsichtbar.
Lebenszyklus der Smartcard-Authentifizierung
Während der gesamten Lebensdauer der Karte verwalten IT-Teams außerdem Zertifikatserneuerungen, ersetzen verlorene oder beschädigte Karten, widerrufen Zugangsdaten bei Ausscheiden von Mitarbeitern aus dem Urlaub und stellen Zertifikate gemäß den Sicherheitsrichtlinien aus. Die Authentifizierung ist nur eine Phase im Lebenszyklus der Smartcard-Authentifizierung.
Die Planung dieser operativen Prozesse ist genauso wichtig wie die Implementierung der Authentifizierungstechnologie selbst.
Arten von Smartcards, die zur Authentifizierung verwendet werden
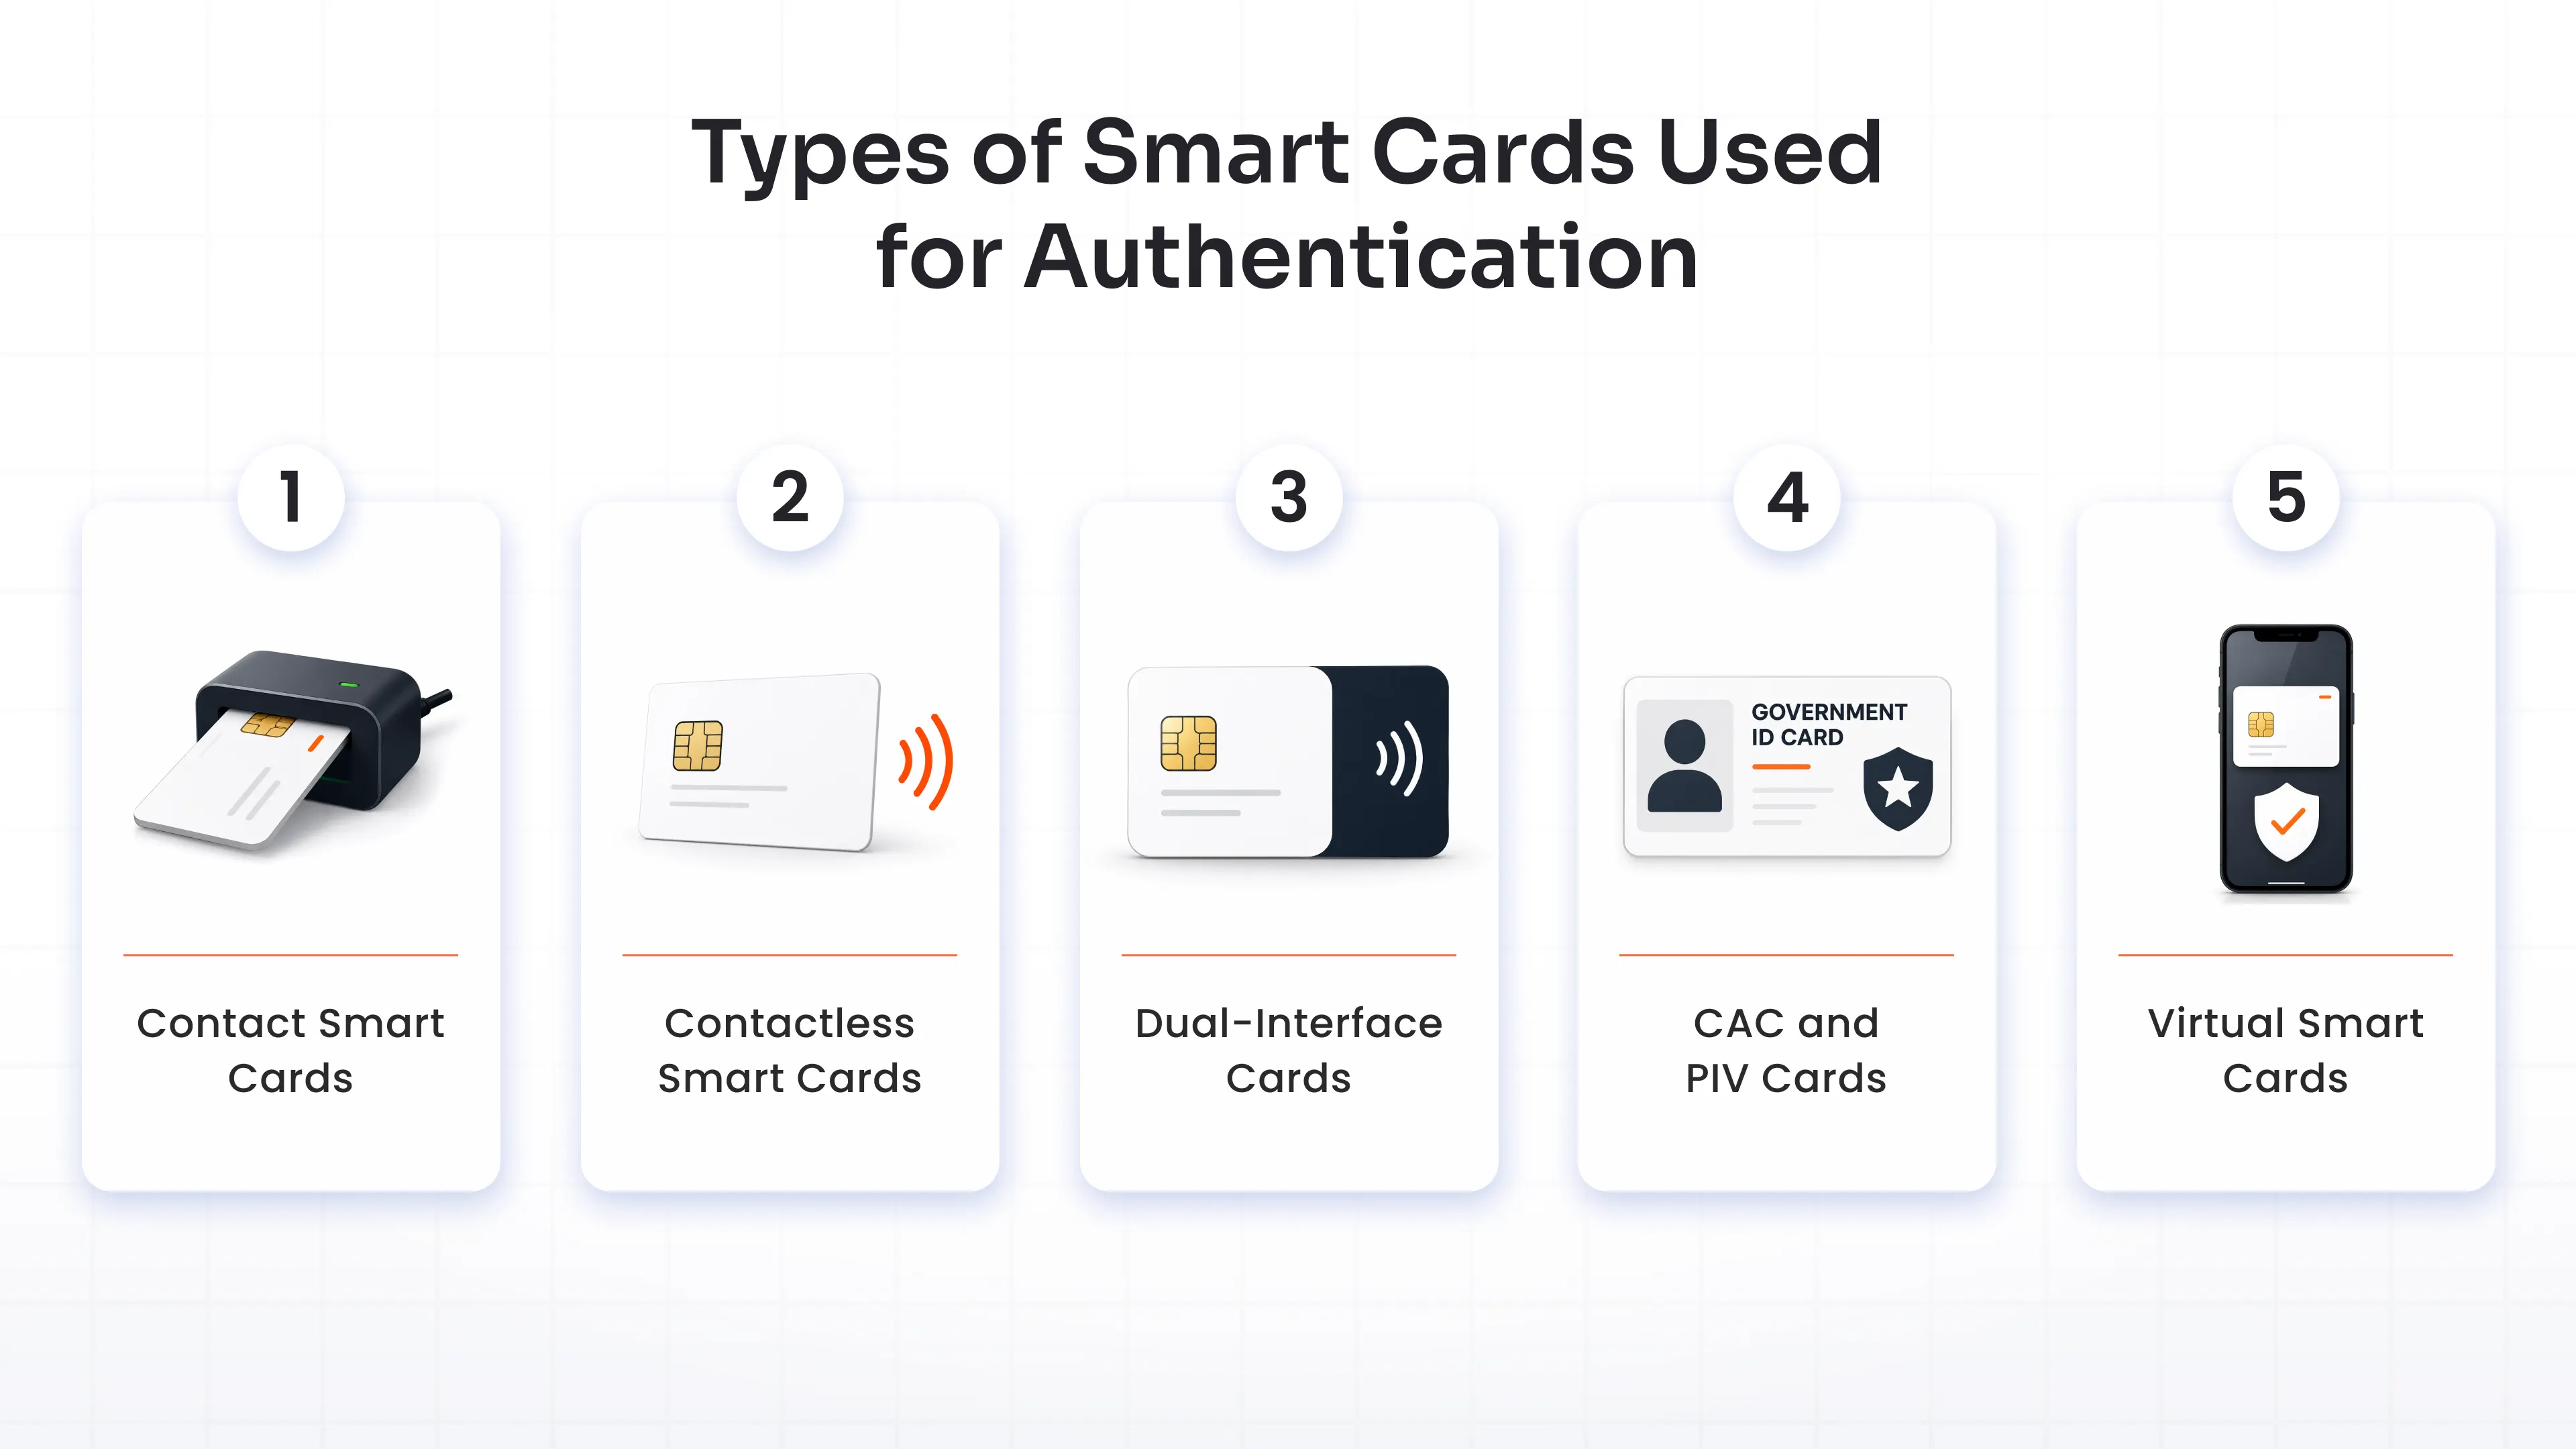
Nicht alle Smartcards funktionieren gleich, und die Wahl des falschen Typs ist ein häufiger Planungsfehler.
Kontakt-Smartcards
Sie besitzen einen sichtbaren Goldchip und müssen physisch in ein Lesegerät eingeführt werden. Regierungs- und Militärorganisationen verwenden diese fast ausschließlich, vor allem weil CAC- und PIV-Karten auf diesem Format basieren.
Kontaktlose Smartcards
Sie nutzen RFID oder NFC zur Kommunikation mit einem Lesegerät aus kurzer Entfernung – ein kurzes Antippen statt eines Einsteckens genügt. Produktionshallen, Krankenhäuser, Pharmaunternehmen und Einzelhandelsketten bevorzugen diese Technologie, da Geschwindigkeit entscheidend ist, wenn Hunderte von Mitarbeitern pro Schicht ein- und ausstempeln.
Dual-Interface-Karten
Sie unterstützen sowohl kontaktbehaftete als auch kontaktlose Zahlungsmethoden auf einer einzigen Karte. Nützlich, wenn Sie eine einzige Berechtigung für den Gebäudezugang (auflegen) und die Computeranmeldung (einstecken) benötigen.
CAC- und PIV-Karten
Hierbei handelt es sich um Smartcard-Anmeldeinformationen nach FIPS 201-Standard, die den Anforderungen der US-Bundesregierung entsprechen. In regulierten Bundesumgebungen müssen Behörden und Auftragnehmer diese häufig im Rahmen der Identitäts- und Zugriffsverwaltung unterstützen. Die zugrundeliegende Authentifizierung kann jedoch auch von privaten Unternehmen eingesetzt werden, die dasselbe Sicherheitsniveau benötigen.
Virtuelle Smartcards
Sie verzichten auf die physische Karte und speichern das Zertifikat in der vertrauenswürdigen Hardware eines Geräts, beispielsweise in einem TPM-Chip. Sie eignen sich gut für Mitarbeiter im Homeoffice oder Situationen, in denen die Ausgabe einer physischen Karte unpraktisch ist; dabei wird ein Teil der Sicherheit durch den geringeren physischen Besitz zugunsten des Komforts geopfert.
Die meisten Unternehmen entscheiden sich für ein primäres Format und ergänzen es mit virtuellen Karten als sekundäre Option für Mitarbeiter im Homeoffice. Die Planung einer solchen Implementierung umfasst jedoch mehr als nur die Auswahl der Kartentypen.
Unternehmen sollten vor der großflächigen Einführung der Smartcard-Authentifizierung die Endpunktkompatibilität, die Verfügbarkeit von Lesegeräten, den Reifegrad der PKI, die Arbeitsabläufe zur Ausstellung von Anmeldeinformationen, das Zertifikatslebenszyklusmanagement und die Prozesse zur Benutzerregistrierung bewerten.
Kernkomponenten eines Smartcard-Authentifizierungssystems
Bevor Sie sich für eine Smartcard-Lösung entscheiden, ist es wichtig, die erforderliche Infrastruktur zu verstehen. Smartcards benötigen nämlich Zertifikatsdienste, Identitätssysteme und Authentifizierungsserver. Die Komplexität der Implementierung hängt daher von Ihrer bestehenden Infrastruktur ab. IAM Die Umgebung spielt dabei ebenso eine Rolle wie die Karten selbst.
- Chipkarte: Es enthält das Zertifikat und führt die kryptografische Signierung durch.
- Chipkartenleser: Es wird an einen Laptop angeschlossen, in einen Ausweisleser integriert oder in einen Kiosk eingebaut, kommuniziert mit der Karte und leitet Daten an das Hostsystem weiter.
- Zertifizierungsstelle (CA): Es stellt die digitalen Zertifikate für jede Karte aus und verwaltet sie. Dies ist der Vertrauensanker für das gesamte System.
- PKI-Infrastruktur: Es verbindet alle drei Prozesse: Ausstellung, Validierung und Widerruf von Zertifikaten. Geht eine Karte verloren oder verlässt ein Mitarbeiter das Unternehmen, wird dadurch der Zugriff gesperrt.
- Identitätsanbieter (IdP): Es ordnet das Zertifikat einer realen Benutzeridentität zu und legt fest, auf welche Ressourcen diese Person zugreifen kann.
- Authentifizierungsserver: Es übernimmt den Echtzeit-Handshake: Überprüfung des Zertifikats, Bestätigung der Gültigkeit und Entscheidung über die Gewährung des Zugriffs.
- IAM Plattform: Sie sitzt ganz oben auf dem System und verbindet die Smartcard-Authentifizierung mit Ihrem bestehenden Verzeichnis (Active Directory, Entra ID, LDAP), Ihrer SSO-Konfiguration und Ihren Anwendungen, sodass Sie kein paralleles Identitätssystem von Grund auf neu aufbauen müssen.
In der Praxis erweitert die Smartcard-Authentifizierung Ihre bestehende Identitätsinfrastruktur, anstatt sie zu ersetzen. Organisationen, die Schwierigkeiten mit der Implementierung haben, behandeln sie in der Regel als eigenständiges Projekt und nicht als Erweiterung der bestehenden Infrastruktur. IAM Plattform, die sie bereits nutzen.
Welche Vorteile bietet die Smartcard-Authentifizierung für Unternehmen?
Die Authentifizierung mit Smartcards bietet mehr als nur einen Ersatz für Passwörter. Sie stärkt die Identitätssicherheit von Unternehmen, unterstützt die Einhaltung regulatorischer Vorgaben und reduziert das Risiko von Phishing-Angriffen durch hardwarebasierte Anmeldeinformationen. Die genauen Vorteile variieren je nach Implementierung, doch die meisten Unternehmen profitieren in vier zentralen Bereichen.
- Phishing-resistente Authentifizierung: Der private Schlüssel verlässt die Karte niemals, sodass Angreifer die Zugangsdaten nicht über Phishing-Websites, abgefangene Einmalpasswörter oder Push-Benachrichtigungsangriffe stehlen können.
- Hohe Identitätssicherheit: Die Smartcard-MFA ist eine der wenigen MFA-Methoden, die die Sicherheitsanforderungen von NIST SP 800-63-3 AAL2 und AAL3 erfüllen können und sich daher gut für regulierte Branchen und Regierungsumgebungen eignen.
- Passwortloser Mitarbeiterzugriff: Die Mitarbeiter authentifizieren sich mit ihrer Smartcard und PIN anstatt sich Passwörter zu merken. Dadurch reduzieren sich die Anfragen an den Helpdesk im Zusammenhang mit Passwörtern, während gleichzeitig das Anmeldeerlebnis verbessert wird.
- Ein Ausweis für physischen und digitalen Zugang: Eine Smartcard mit zwei Schnittstellen kann sowohl zum Betreten von Gebäuden als auch zum Einloggen in Unternehmenssysteme verwendet werden, wodurch die Verwaltung von Zugangsdaten vereinfacht und der Benutzerkomfort erhöht wird.
- Integrierte Unterstützung für Compliance-Anforderungen: Für Organisationen, die Standards wie FIPS 201 erfüllen oder CAC/PIV-Berechtigungen unterstützen müssen, bieten Smartcards eine etablierte Authentifizierungsmethode, die den staatlichen Identitätsanforderungen entspricht.
Zusammengefasst ergibt sich daraus ein einfacher Nutzen: weniger im Umlauf befindliche Zugangsdaten, eine kleinere Angriffsfläche und ein Prüfprotokoll, dem die Aufsichtsbehörden tatsächlich vertrauen.
Wo Unternehmen tatsächlich Smartcard-Authentifizierung einsetzen?
Die oben genannten Vorteile wirken sich je nach dem zu schützenden Gegenstand unterschiedlich aus. Die Anmeldung ist der häufigste Anwendungsfall, aber Smartcards sichern auch den Gebäudezugang, die Transaktionsgenehmigung und Identitätsprüfungen, die nichts mit einem Computerbildschirm zu tun haben.
Hier sehen Sie, wo das nach Branchen aufgeschlüsselt ist, damit Sie Ihre Anforderungen mit einem Anwendungsfall abgleichen können, bevor Sie einen Kauf abschließen.
- Bundesregierung und Militär: Hier hat die Smartcard-Authentifizierung ihren Anfang genommen und hier ist sie am stärksten verankert: CAC-Karten für das Verteidigungsministerium, PIV-Karten für zivile Behörden, beides obligatorisch gemäß Bundesrichtlinien.
- Verteidigungsunternehmen: Jeder Auftragnehmer, der mit CUI (Controlled Unclassified Information) oder DoD-Netzwerken arbeitet, muss in der Regel die CAC-Authentifizierung unterstützen, um mit Bundeskunden zusammenarbeiten zu können.
- Finanzdienstleistungen: Banken und Investmentfirmen verwenden Smartcards, um den Zugriff auf Kernbankensysteme, Handelsplattformen und Kundendaten zu schützen, teils aus Sicherheitsgründen, teils weil die Prüfer dies erwarten.
- Gesundheitswesen: Krankenhäuser kombinieren häufig den Zugang zum Gebäude per Ausweis mit der Anmeldung an den klinischen Arbeitsplätzen. So kann ein Klinikmitarbeiter mit seinem Ausweis auf ein gemeinsames Terminal zugreifen, anstatt dutzende Male pro Schicht ein Passwort einzugeben.
- Fertigung und kritische Infrastruktur: Gemeinsam genutzte Arbeitsplätze in der Produktionshalle eignen sich nicht gut für die telefonbasierte Zwei-Faktor-Authentifizierung, da Mitarbeiter dort oft keine Mobiltelefone mit sich führen dürfen. Eine Smartcard mit Tipp-Anmeldung löst dieses Problem elegant.
- Hochschulbildung und Forschung: Universitäten, die sensible, bundesfinanzierte Forschungsprojekte durchführen, nationale Labore und verteidigungsfinanzierte Programme benötigen besonders häufig eine PIV-äquivalente Authentifizierung zur Einhaltung der Vorschriften.
Unabhängig davon, welcher Anwendungsfall für Sie am besten geeignet ist, lohnt es sich, Smartcards in Betracht zu ziehen, wenn Ihre Organisation eine phishingresistente MFA-Lösung benötigt , gemeinsam genutzte Arbeitsstationen betreibt, physischen und logischen Zugriff mit einer einzigen Anmeldeinformation erfordert und eine PKI-basierte Identitätsprüfung unterstützen kann.
Smartcard-Authentifizierung vs. MFA vs. passwortlose Authentifizierung
Das ist ein häufiges Missverständnis, daher sei hier klargestellt: Die Smartcard-Authentifizierung, auch zertifikatsbasierte Authentifizierung genannt, ist sowohl eine Methode der Multi-Faktor-Authentifizierung (MFA) als auch eine passwortlose Authentifizierungsmethode und keine dritte Kategorie, die zwischen den beiden steht.
Es handelt sich um eine MFA-Lösung , da sie Besitz (die Karte) mit Wissen (der PIN) kombiniert. Gleichzeitig ist es eine passwortlose Authentifizierungslösung , da während des Authentifizierungsprozesses kein Passwort übertragen oder überprüft wird (die PIN entsperrt lediglich den Sicherheitschip der Karte). Dadurch wird per Definition eine Zwei-Faktor-Authentifizierung ohne zusätzlichen Authentifizierungsfaktor ermöglicht.
Der Unterschied besteht in der Abgrenzung zu anderen MFA- und passwortlosen Optionen wie FIDO2-Sicherheitsschlüsseln, Passkeys, Push-Benachrichtigungen oder OTP-Apps:
| Abmessungen | Smartcard-Authentifizierung (CAC/PIV) | Multi-Faktor-Authentifizierung (SMS/Push) | Passwortlose Authentifizierung (FIDO2/Passkeys) |
|---|---|---|---|
| Sicherheitsniveau | Höchste Anforderungen an zertifikatsbasierte Prüfprotokolle stellen die Aufsichtsbehörden. | Hohe, starke Phishing-Resistenz | Niedriger, anfällig für Ermüdung und Abfangen |
| Hardwareabhängigkeit | Benötigt ein Lesegerät und eine physische Karte | Benötigt ein Gerät, das der Benutzer bereits bei sich trägt. | Benötigt Telefon- und Netzwerkverbindung |
| Komplexität der Bereitstellung | Höchste Komplexität, erfordert PKI und eine Zertifizierungsstelle | Mittel, schneller einzurichten | Geringste Komplexität, schnellste Einführung |
| Am besten geeignet, | Regulierte, hochsichere Umgebungen | Schnelle Einführung in gemischten oder BYOD-Belegschaften | Zugang für die allgemeine Belegschaft mit geringem Risiko |
Das Verständnis dieser Unterscheidung hilft Ihnen, Smartcards mit anderen phishingresistenten Authentifizierungsoptionen anhand von Sicherheitsanforderungen, Implementierungskomplexität und regulatorischen Verpflichtungen zu vergleichen.
Herausforderungen und bewährte Verfahren für die Implementierung der Smartcard-Authentifizierung
Die Authentifizierung mit Smartcards löst reale Sicherheitsprobleme. Sie bringt aber auch echte Kompromisse mit sich, die man kennen sollte, bevor man ein Budget festlegt.
| Herausforderung bei der Bereitstellung | Empfohlene Best Practice |
|---|---|
| Vorabkosten für die Infrastruktur | Pilotprojekt mit einer Abteilung vor unternehmensweiter Einführung |
| Zertifikatslebenszyklusverwaltung | Automatisieren Sie Ausstellung, Verlängerung und Widerruf durch IAM Integration |
| Kompatibilität mit älteren Anwendungen | Wählen Sie eine Plattform mit RADIUS, LDAP und vorkonfigurierten Integrationen. |
| Benutzersperrungen | Notfallzugriffsverfahren und Backup-Authentifizierungsmethoden aufrechterhalten |
Berücksichtigen Sie diese Kompromisse im Vorfeld und arbeiten Sie mit einem Anbieter zusammen, der bereits Erfahrung mit Smartcard-Authentifizierung hat. Das reicht in der Regel aus, um zu verhindern, dass sie zu Hindernissen werden.
Wie ermöglicht Miniorange die Smartcard-Authentifizierung?
miniOrange unterstützt nun neben FIDO2-Sicherheitsschlüsseln , Passkeys und biometrischer Authentifizierung auch die CAC/PIV-Smartcard-Authentifizierung als Teil seiner phishingresistenten MFA-Suite.
Das ist wichtig, weil die zertifikatsbasierte Smartcard-Anmeldung nicht isoliert erfolgen muss. miniOrange verbindet sie mit Ihrer bestehenden Identitätsinfrastruktur – Active Directory, Ihrem vorhandenen Identitätsanbieter, RADIUS und LDAP – ohne die bestehende Infrastruktur zu verändern.
Mit über 6,000 vorkonfigurierten Integrationen erstreckt sich die Smartcard-Authentifizierung auf VPNs, Windows- und Mac-Logins, Linux- und SSH-Zugriffe, Netzwerkgeräte und ältere Anwendungen, die nie für die zertifikatsbasierte Anmeldung konzipiert wurden.
Die Bereitstellung funktioniert in Cloud-, On-Premise- und Hybridumgebungen, einschließlich der Unterstützung der Offline-Authentifizierung für eingeschränkte oder Umgebungen mit geringer Konnektivität – ein Detail, das wichtig ist, wenn Sie Regierungs- oder Außendienstumgebungen absichern.
Organisationen wie die US-amerikanische Zoll- und Grenzschutzbehörde und die britische National Crime Agency (NAC) setzen bereits auf miniOrange für Identitäts- und Zugriffsmanagement , ebenso wie mehr als 30,000 Kunden aus den Bereichen Finanzen, Gesundheitswesen und Regierung weltweit.
Fazit
Die Smartcard-Authentifizierung eignet sich für bestimmte Organisationen: Bundesbehörden, Rüstungsunternehmen, Banken und alle Betriebe, bei denen ein kompromittierter Login behördliche Maßnahmen oder Schlimmeres nach sich ziehen könnte. Wenn das auf Sie zutrifft, ist dies eine der wenigen MFA-Methoden, die speziell für dieses Risikoniveau entwickelt wurden.
Der nächste Schritt besteht darin, herauszufinden, ob Ihr Anwendungsfall – CAC, PIV oder eine umfassendere unternehmensweite Implementierung – eine dedizierte Smartcard-Strategie erfordert oder in eine bereits geplante, phishingresistente MFA-Einführung passt.
Sprechen Sie noch heute mit einem MFA-Experten!
Häufig gestellte Fragen
Was ist Smartcard-Authentifizierung?
Es handelt sich um ein Verfahren zur Identitätsprüfung mithilfe einer physischen Karte mit einem eingebetteten Mikrochip, der ein digitales Zertifikat enthält. Man steckt die Karte ein oder hält sie an das Lesegerät, gibt eine PIN ein, und das System überprüft das Zertifikat anhand einer vertrauenswürdigen Zertifizierungsstelle, bevor der Zugriff gewährt wird.
Wie funktioniert die Smartcard-Authentifizierung?
Der Kartenaussteller lädt ein digitales Zertifikat auf den Chip. Wenn Sie die Karte vorzeigen und Ihre PIN eingeben, signiert die Karte eine kryptografische Abfrage mit ihrem privaten Schlüssel, und der Server überprüft diese Signatur anhand der Zertifikatskette, bevor er Ihnen Zugriff gewährt.
Welche Vorteile bietet die Smartcard-Authentifizierung?
Schutz vor Phishing, hohe Identitätssicherung bis zu NIST AAL2 oder AAL3, passwortlose Anmeldung, ein einziges Berechtigungszertifikat für Gebäude- und Systemzugang sowie integrierte Konformität mit Standards wie FIPS 201 für Bundesbehörden.
Können Smartcards für die Multi-Faktor-Authentifizierung (MFA) verwendet werden?
Ja. Eine Smartcard plus PIN vereint Besitz und Wissen, die beiden klassischen MFA-Faktoren, in einem einzigen Anmeldeschritt.
Was soll ich tun, wenn meine Smartcard verloren geht, gestohlen wird oder nicht mehr funktioniert?
Melden Sie den Vorfall umgehend, damit die IT-Abteilung das mit dieser Karte verknüpfte Zertifikat widerrufen kann. Ein widerrufenes Zertifikat kann nicht zum Anmelden verwendet werden, selbst wenn jemand anderes die physische Karte besitzt. Die meisten Organisationen stellen eine temporäre Zugangsmethode bereit, bis ein Ersatzzertifikat erstellt ist.
Funktioniert die Smartcard-Authentifizierung für Remote-Mitarbeiter und Cloud-Anwendungen?
Ja, durch virtuelle Smartcards oder zertifikatsbasierte Authentifizierung, die an die vertrauenswürdige Hardware eines Geräts gebunden ist, plus IAM Plattformen, die die Smartcard-Unterstützung auf Cloud-Anwendungen, VPNs und Remote-Desktops ausweiten.

Hinterlasse einen Kommentar