

Social Engineering greift das Vertrauen von Menschen durch psychologische Methoden an und ermöglicht Angreifern so den Zugang zu geschützten Systemen mit hohen Sicherheitsvorkehrungen. Die größte Bedrohung für Sicherheitssysteme geht vom Menschen aus, da dieser auch 2025 das Hauptrisiko darstellen wird. Die Abteilung Unit 42 von Palo Alto Networks gibt an, dass Social-Engineering-Angriffe mittlerweile 36 % aller Datenpannen ausmachen, da Angreifer KI nutzen, um irreführende Inhalte zu generieren und diese über E-Mail, Chat und soziale Medien zu verbreiten.
Heutzutage setzen Angreifer Deepfakes und mehrstufige Phishing-Angriffe ein, die reale Geschäftsprozesse imitieren. Unternehmen müssen ihre Schulungsprogramme, Überwachungssysteme und Verteidigungsprotokolle verbessern, da das Bewusstsein für Social Engineering eine zentrale Voraussetzung für ihre Cybersicherheit darstellt.
Dieser Artikel beleuchtet, wie Social-Engineering-Betrug abläuft, welche Triebkräfte dahinterstecken, welche Arten es gibt, wie Unternehmen vor Social-Engineering-Angriffen geschützt werden können und inwiefern miniOrange dabei hilfreich sein kann.
Mechanismen von Social-Engineering-Angriffen
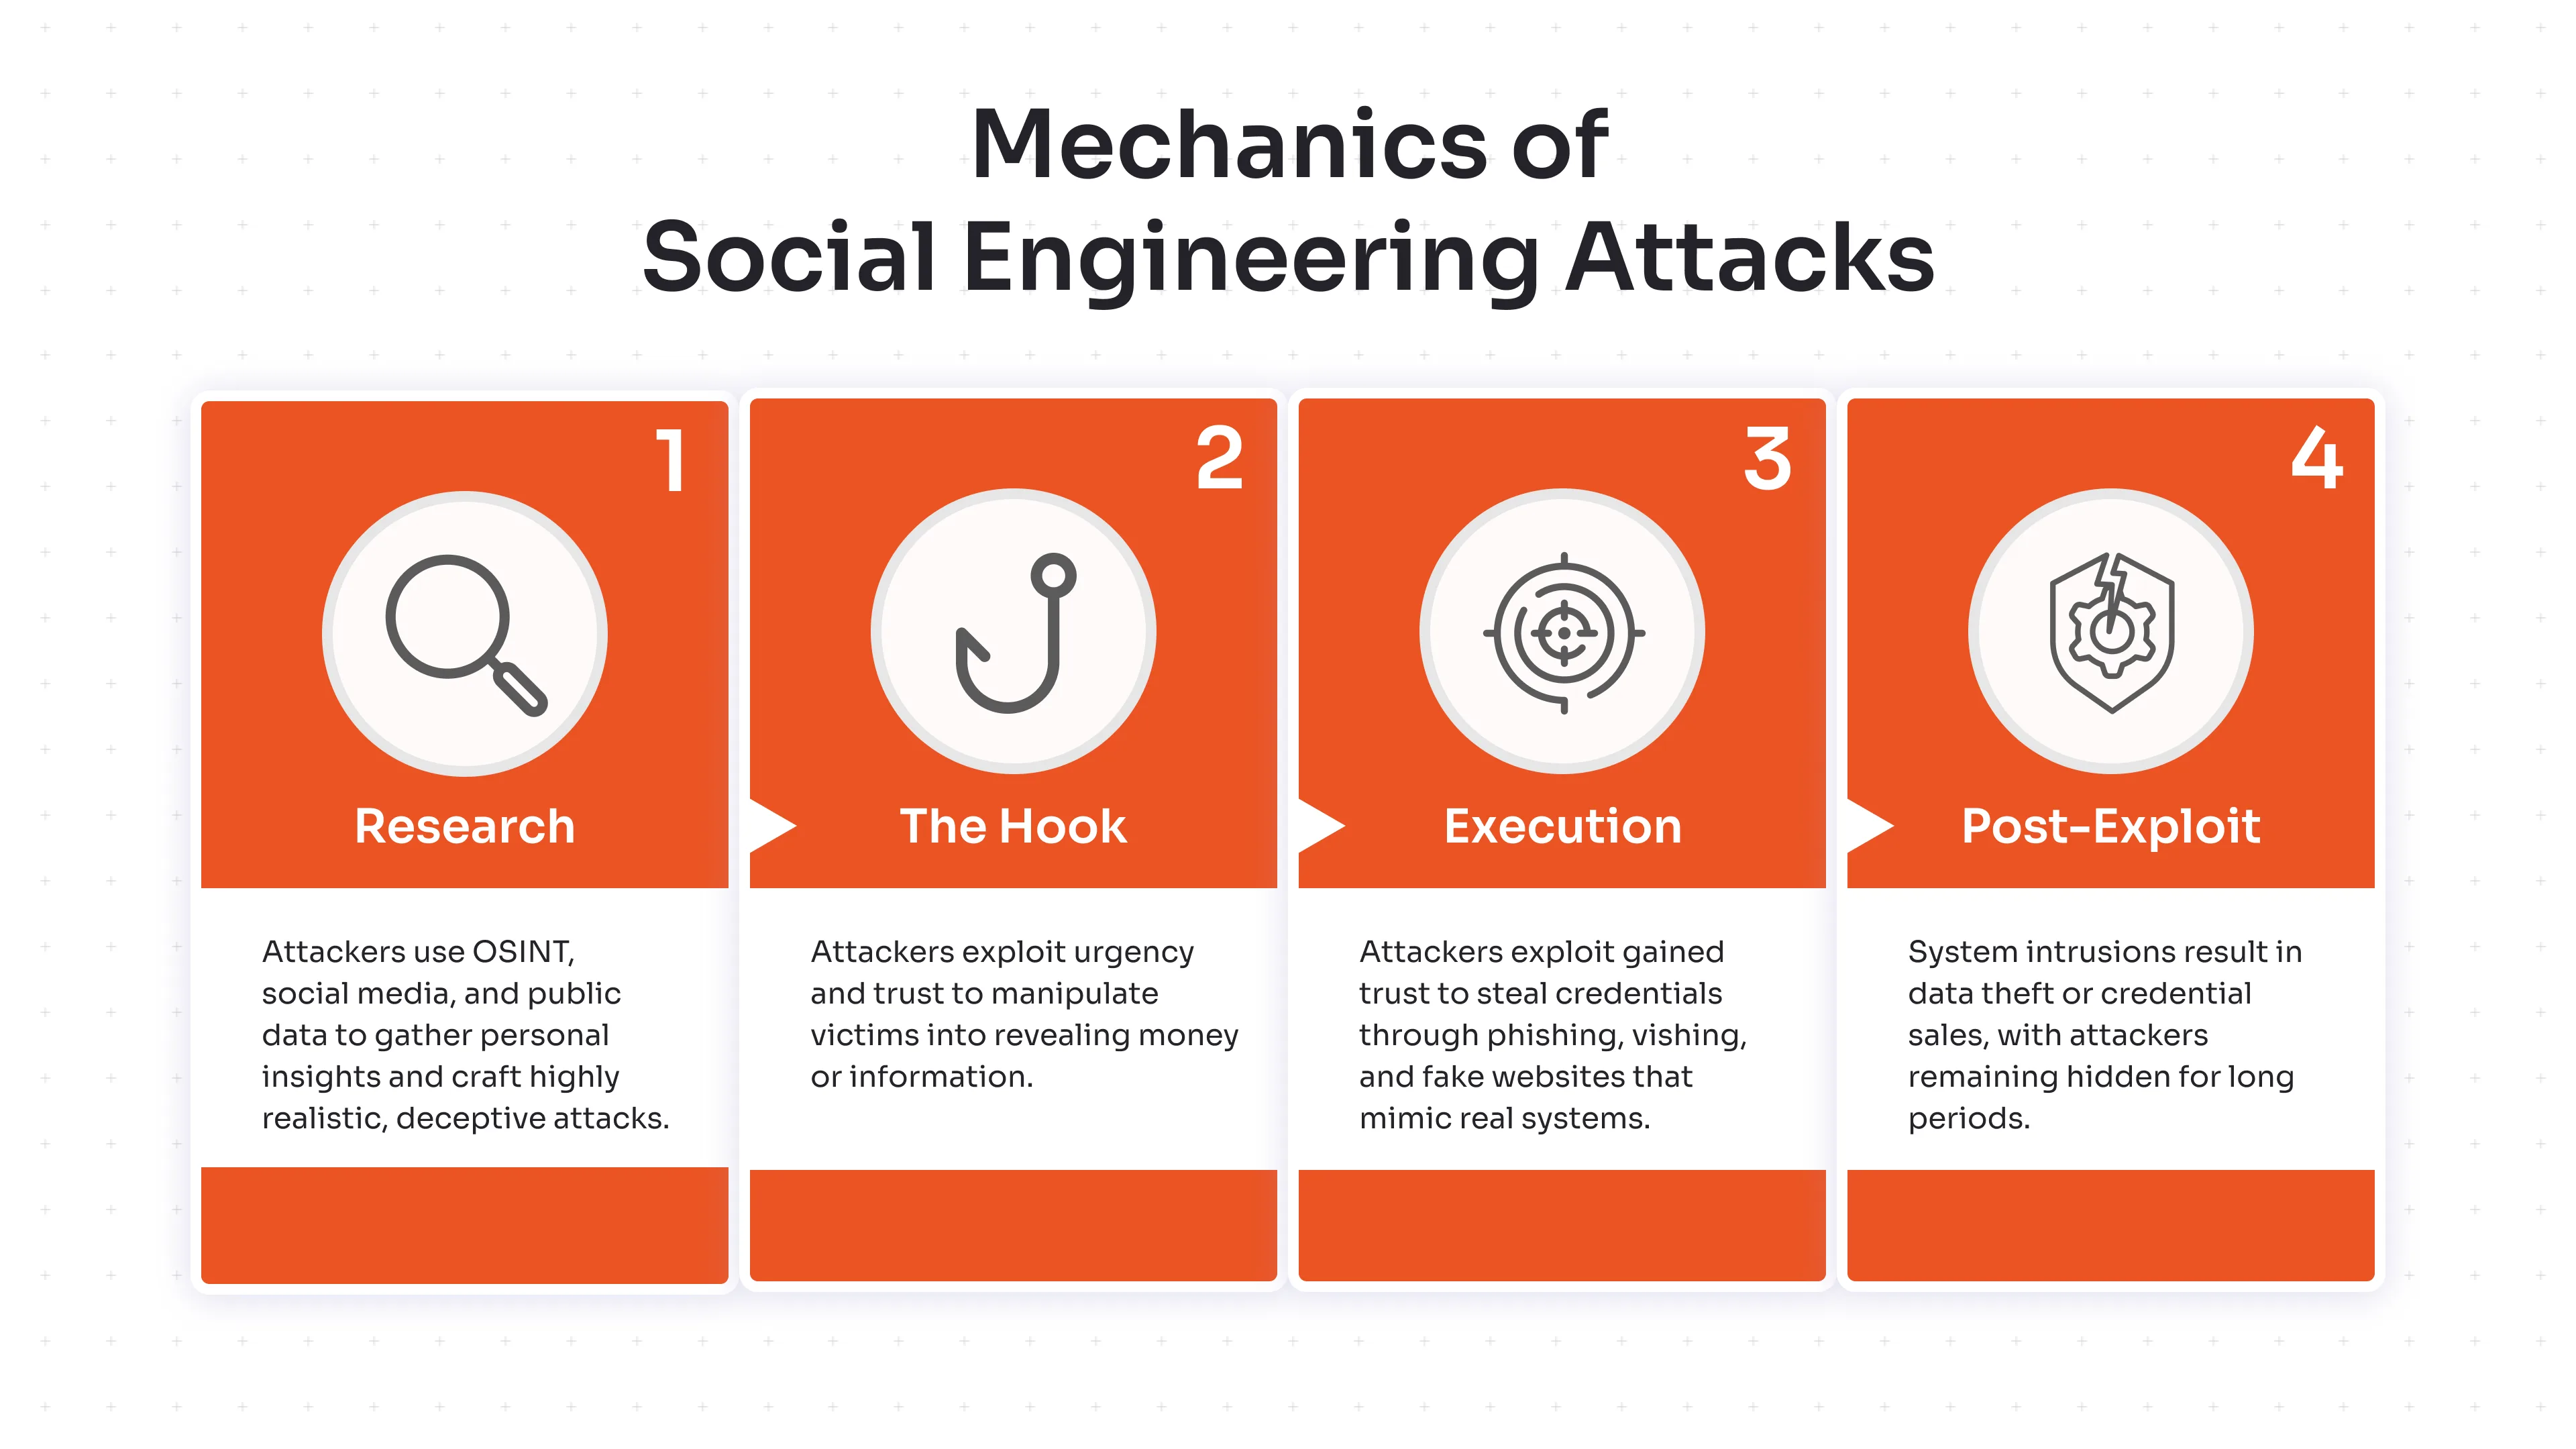
Social-Engineering-Angriffe nutzen Täuschungsmethoden, die auf dem Vertrauen der Nutzer basieren, um ihre Ziele zu erreichen. Für einen erfolgreichen Social-Engineering-Angriff müssen Angreifer vier wesentliche Phasen durchlaufen: Recherche, Anlocken der Opfer, Ausführung und die Phase nach dem Ausnutzen der Schwachstelle. Unternehmen können Warnsignale für Angriffe erkennen, indem sie die Angriffsmechanismen verstehen, bevor Schaden entsteht. Sie fragen sich vielleicht, wie genau diese gefährlichen Social-Engineering-Angriffe ablaufen und welche Schritte dabei notwendig sind.
1. Recherche (Erkundung):
Angreifer sammeln Informationen mithilfe von Open-Source-Intelligence (OSINT), Social-Media-Profilen und öffentlichen Datenbanken. Die gesammelten Zielinformationen nutzen sie zusammen mit Beziehungsdiagrammen und Kommunikationsmustern, um täuschend echt wirkende Fallen zu erstellen. Sie finden genügend persönliche Daten über ihre Opfer, um realistische Angriffe zu inszenieren, auf die die Opfer hereinfallen können.
2. Der Aufhänger:
Angreifer nutzen psychologische Trigger wie Dringlichkeit, Angst und Neugier, um ihre Opfer zum Handeln zu verleiten. Zu den häufigsten Social-Engineering-Angriffen zählen gefälschte Stellenanzeigen auf LinkedIn, gefälschte Benachrichtigungen zum Zurücksetzen von Passwörtern und gefälschte E-Mails, die angeblich von CEOs stammen. Das Opfer wird durch vorgetäuschtes Vertrauen emotional manipuliert und handelt im Sinne der Angreifer, ohne deren Echtheit zu überprüfen. Dies führt meist zu finanziellen oder informationsbezogenen Vorteilen.
3. Ausführung:
Angreifer nutzen das gewonnene Vertrauen aus, um an sensible Benutzerdaten wie Zugangsdaten zu gelangen, Schadsoftware zu verbreiten und Authentifizierungscodes abzufangen. Benutzer fallen Phishing-, Vishing- und Watering-Hole-Angriffen zum Opfer, bei denen sie auf gefälschte Webseiten gelockt werden, auf denen sie ihre echten Zugangsdaten eingeben müssen. Diese Daten stehlen die Angreifer später und verschaffen sich so Zugang zu den Systemen der Benutzer.
4. Nach der Ausnutzung:
Systemangriffe führen häufig zu zwei Ergebnissen: Entweder stehlen Angreifer wichtige Systemdaten, um sich den Zugriff für zukünftige Angriffe zu sichern, oder sie verkaufen die gestohlenen Zugangsdaten auf Darknet-Marktplätzen. Die Angreifer bleiben zwischen den Systemen unentdeckt, da ihre digitalen Spuren lange Zeit verborgen bleiben.
Der aktuelle Stand der Technik hat die Gefahr von Cyberangriffen deutlich erhöht. Angreifer kombinieren KI-Technologie mit Deepfakes, um mithilfe ausgefeilter Angriffstechniken täuschend echt wirkende gefälschte Inhalte zu erzeugen. Die Erkennung von Fälschungen wird dadurch erschwert, da neben echten Nachrichten auch authentisch wirkende Inhalte empfangen werden.
Das Darknet nutzt Watering-Hole-Angriffe, um Webseiten ins Visier zu nehmen, die von Fachleuten aus bestimmten Branchen häufig besucht werden.
Teams erlangen die Fähigkeit, sich gegen Angriffe zu verteidigen, indem sie die Mechanismen von Angriffen vollständig verstehen. Dies ermöglicht es ihnen, mehrere Sicherheitsebenen zu entwickeln und Mitarbeiter darin zu schulen, Manipulationstaktiken zu erkennen, bevor Angreifer ihre Angriffe starten.
Warum führen Angreifer Social-Engineering-Betrugsmaschen durch?
Social-Engineering-Betrug ist erfolgreich, weil menschliche Schwächen die Sicherheitsvorkehrungen der Technologie immer wieder aushebeln. Die Angreifer manipulieren ihre Opfer durch psychologische Taktiken, indem sie Angst und Vertrauen ausnutzen und impulsives Verhalten fördern. Dies führt zur Preisgabe von Daten und zur Aktivierung von Links. Social-Engineering-Angriffe nutzen psychologische Auslöser, die die Opfer dazu bringen, Anweisungen ohne logisches Denken zu befolgen.
Wichtige psychologische Auslöser bei Social-Engineering-Angriffen:
- Behörde: Betrüger geben sich als Geschäftsführer, IT-Mitarbeiter und andere offizielle Personen aus, um ihre Opfer zu bedingungslosem Gehorsam zu zwingen. Nutzer, die Cyberangriffe durchführen, befolgen Anweisungen von vermeintlich offiziellen Quellen, ohne deren wahre Identität zu überprüfen.
- Dringlichkeit: Warnungen wie „Handeln Sie jetzt, sonst verlieren Sie den Zugriff“ lösen Panik aus – ein Mittel der psychologischen Manipulation im Rahmen des Social Engineering. Die Opfer vernachlässigen unter Zeitdruck die notwendigen Kontrollen.
- Gegenseitigkeit: Kostenlose Angebote oder Gefälligkeiten erzeugen ein Gefühl der Verpflichtung und verleiten zur Preisgabe von Informationen. Dieser klassische Auslöser trägt maßgeblich zum Erfolg von Phishing-Angriffen bei.
- Angst: Die Androhung von Datenschutzverletzungen oder Bußgeldern erzwingt überstürztes Handeln. Angst verstärkt das risikoreiche Verhalten von Menschen bei Cyberangriffen.
- Bekanntheit: Gefälschte E-Mails von vermeintlich vertrauenswürdigen Kontakten schwächen die Abwehrmechanismen. Vertrautheit erzeugt bei Social-Engineering-Betrugsmaschen ein trügerisches Sicherheitsgefühl.
- Ereignisgebundene Exploits: Angriffe, die zeitlich auf Steuerfristen oder Verkaufsaktionen abgestimmt sind, wirken authentisch. Kontextuelle Relevanz erhöht die Bereitschaft zur Kooperation bei psychologischer Manipulation.
Das Erkennen psychologischer Auslöser von Social Engineering versetzt Teams in die Lage, sich zu wehren. Schulen Sie Ihre Mitarbeiter darin, innezuhalten, zu überprüfen und Fragen zu stellen. Nutzen Sie menschliches Verhalten bei Cyberangriffen als Ihren stärksten Schutz gegen Betrug. Achten Sie auf sicherere digitale Gewohnheiten.
Arten von Social-Engineering-Angriffen
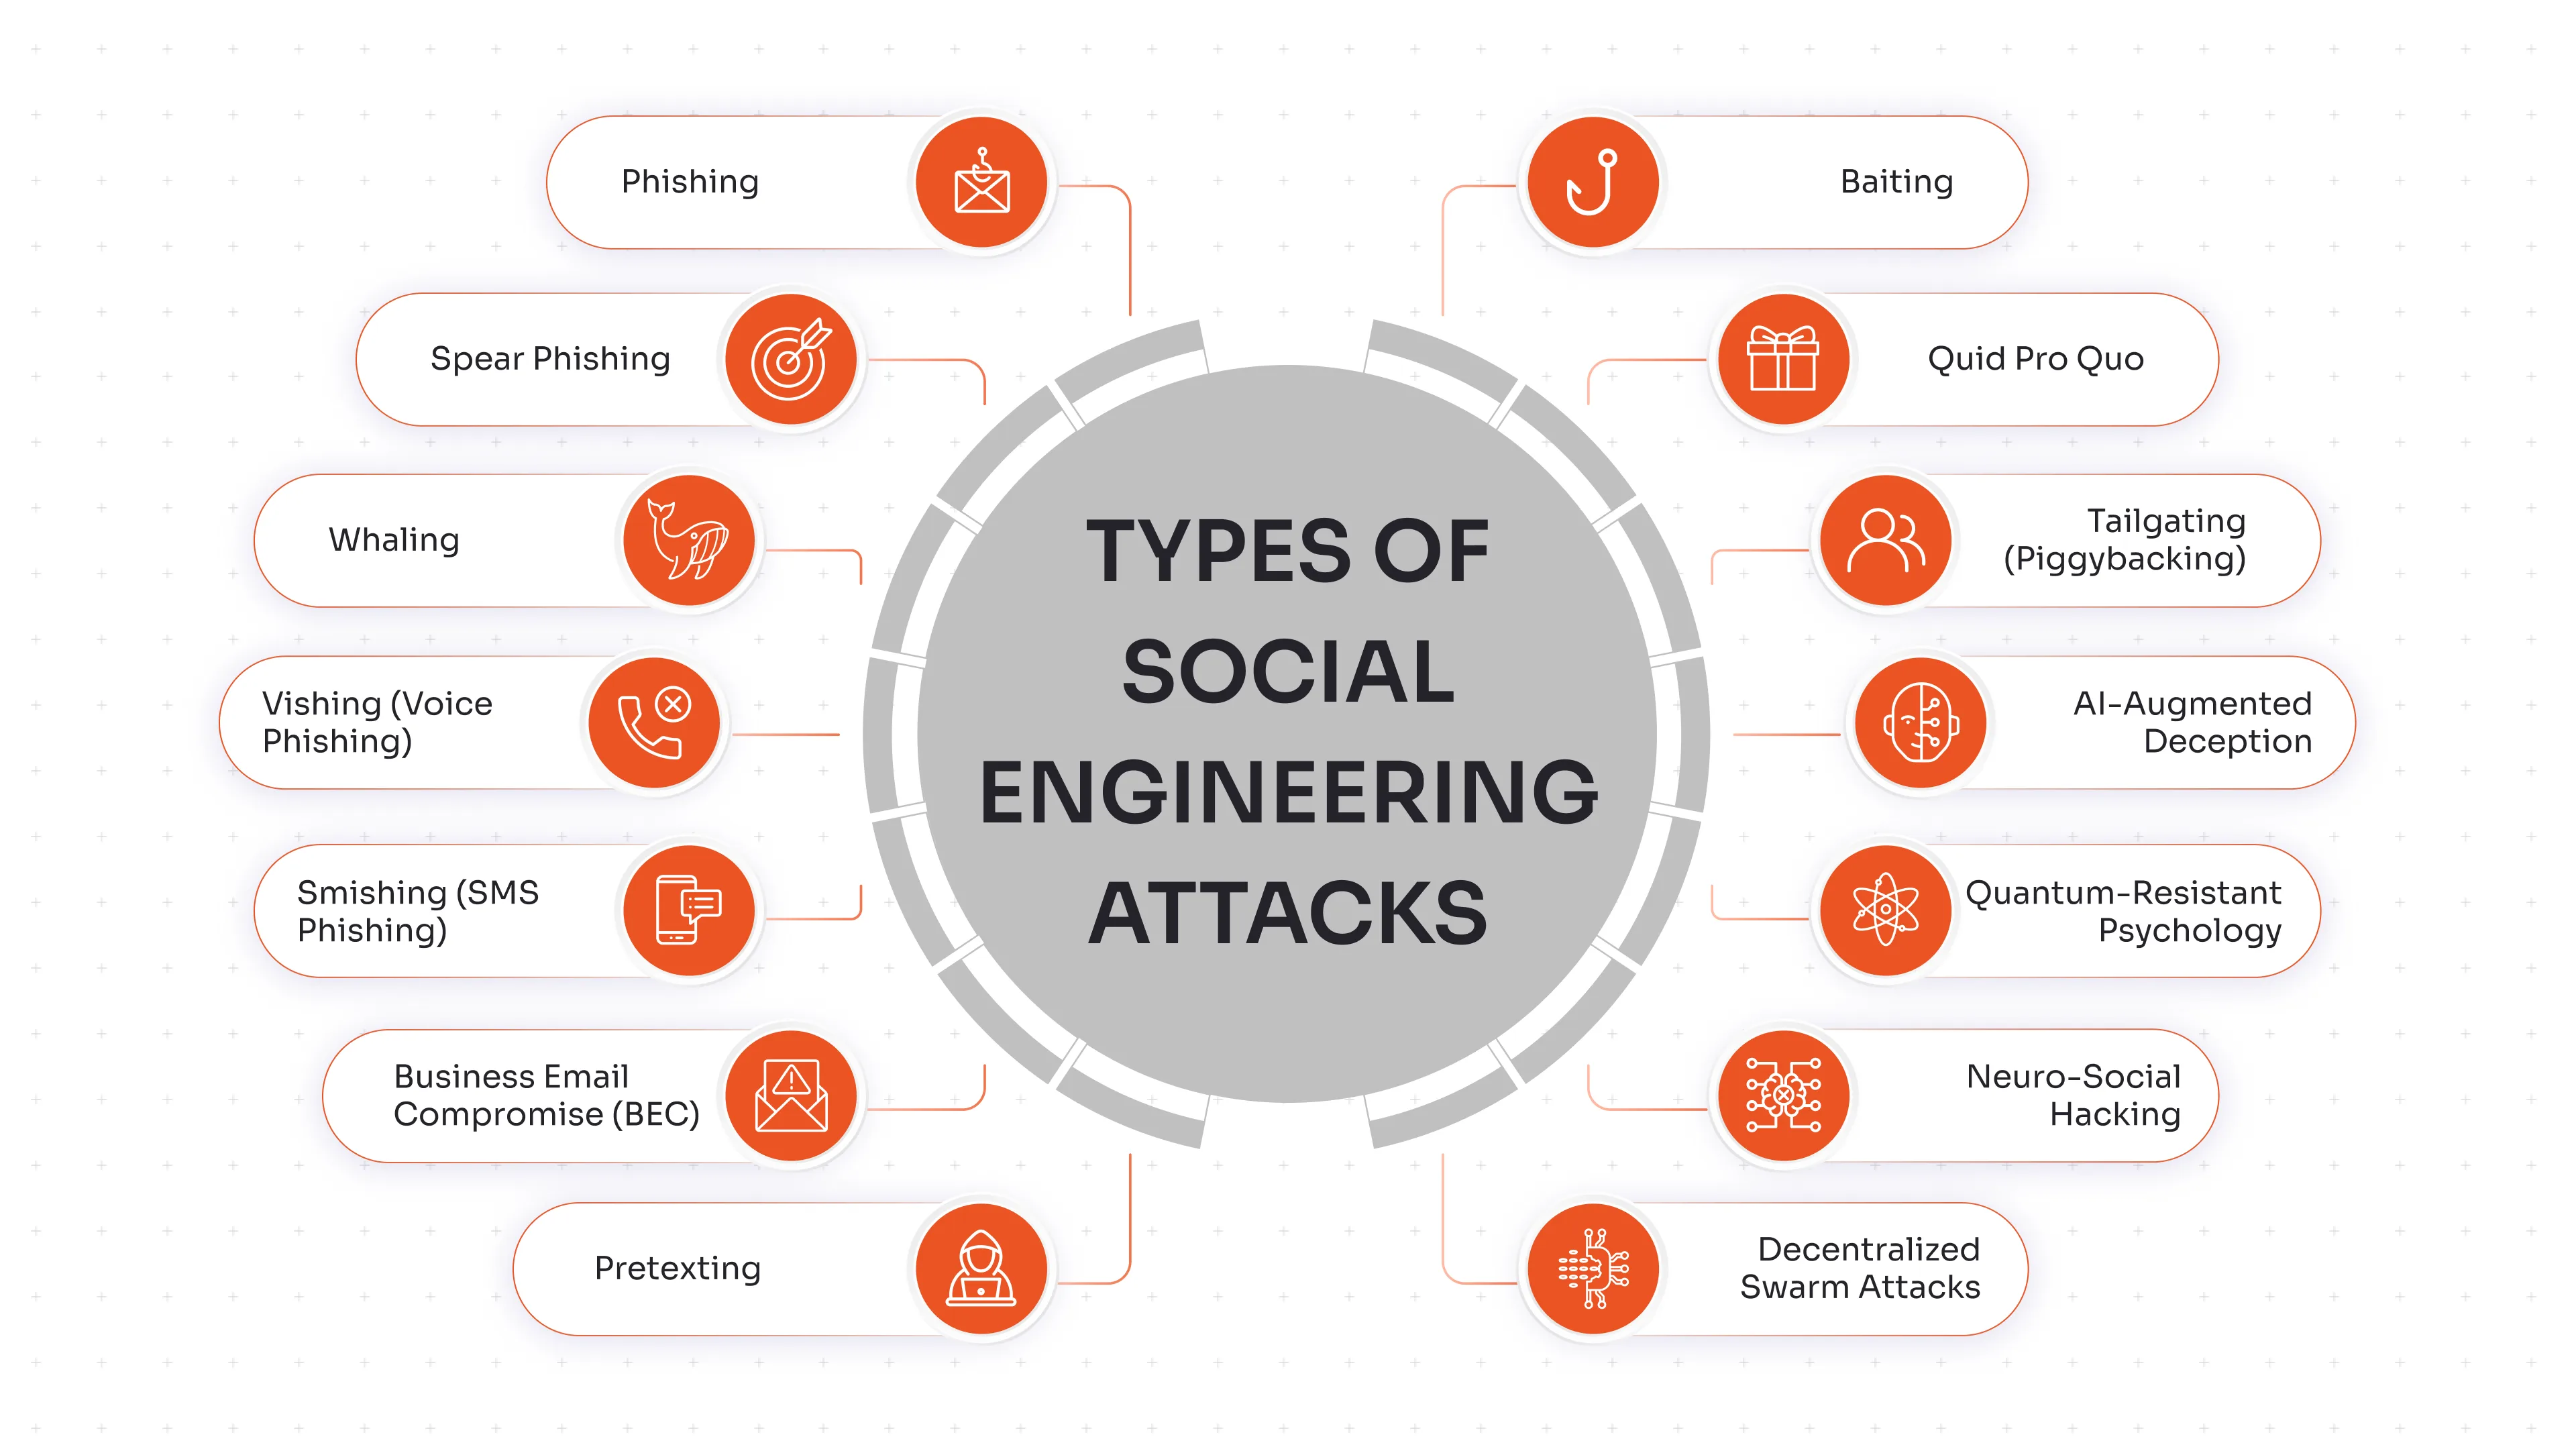
Social Engineering bleibt auch 2025 die größte Cyberbedrohung und ist laut dem Data Breach Investigations Report von Verizon für über 70 % aller weltweiten Datenpannen verantwortlich. Angreifer kombinieren heute KI, Psychologie und Personalisierung, um traditionelle Schutzmaßnahmen zu umgehen und menschliches Vertrauen schneller als je zuvor auszunutzen.
Phishing
Angreifer nutzen gefälschte E-Mails und Websites, die offizielle Markenlogos imitieren, um Nutzer durch Phishing-Angriffe zur Preisgabe ihrer persönlichen Daten zu verleiten. Sie erzeugen sofortigen Stress durch gefälschte Kontobenachrichtigungen und Nachrichten zum Zurücksetzen des Passworts, die Nutzer dazu verleiten, durch Anklicken der Links gefährliche Websites zu besuchen. Nutzer sollten die Absenderinformationen überprüfen, bevor sie auf Links klicken, und einen Phishing-Schutz aktivieren, um Phishing-Angriffe zu stoppen. Weitere Beispiele für Phishing-Angriffe finden Sie hier.
Speer-Phishing
Spear-Phishing-Angriffe zielen auf bestimmte Personen ab, indem Angreifer Informationen von LinkedIn und Twitter erlangen. Sie erstellen gefälschte Nachrichten, die scheinbar von Kollegen stammen und wichtige Vertragsaktualisierungen enthalten. Unternehmen müssen ihre Mitarbeiter über OSINT-Bedrohungen schulen, die Multi-Faktor-Authentifizierung (MFA) durchsetzen und alternative Verifizierungsmethoden einführen, um Spear-Phishing-Angriffe zu verhindern.
Walfang
Die Whaling-Angriffsmethode zielt auf hochrangige Führungskräfte ab und nutzt vorgetäuschte Notfälle im Unternehmen, wie beispielsweise Fusionsankündigungen oder Gerichtsverfahren. Unternehmen müssen daher Phishing-Simulationsprogramme für Führungskräfte, Genehmigungssysteme für Finanzangelegenheiten und Verifizierungsanforderungen für sensible Anfragen über offizielle Kanäle einführen, um Angreifer zu stoppen, die Autorität und Dringlichkeit missbrauchen, um Zugangsdaten zu erlangen und Geldtransfers zu erzwingen.
Vishing (Sprach-Phishing)
Angreifer nutzen gefälschte Anrufer-IDs und automatisierte Anrufe, um sich als Banken oder IT-Abteilungen auszugeben. Sie verwenden gefälschte Warnungen vor Kontosperrungen, um Opfer zur Preisgabe ihrer PINs und Einmalpasswörter (OTPs) zu zwingen. Mitarbeiter sollten bei allen unerwarteten Anrufen, in denen nach vertraulichen Informationen gefragt wird, äußerste Vorsicht walten lassen. Sie sollten sofort auflegen und den Anruf über die offizielle Nummer verifizieren, bevor sie weitere Schritte unternehmen.
Smishing (SMS-Phishing)
Smishing-Angriffe nutzen das Vertrauen der Nutzer in SMS aus, um gefälschte Warnmeldungen anzuzeigen, die vorgeben, Probleme bei der Paketzustellung oder Zahlungsbestätigungen zu melden. Die in diesen SMS enthaltenen schädlichen Links führen zur Installation von Malware oder zum Diebstahl von Zugangsdaten. Nutzer sollten Links in unbekannten SMS unbedingt meiden, da ihre mobile Antivirensoftware aktiv ist und Mobilgeräteverwaltungssysteme (MDM) SMS-Aktivitäten überwachen, um Sicherheitsbedrohungen zu erkennen.
Kompromiß bei geschäftlichen E-Mails (BEC)
BEC-Angriffe nutzen gefälschte E-Mail-Adressen und Domainnamen von Führungskräften, um gefälschte Überweisungsaufträge zu autorisieren. Angreifer setzen künstliche Intelligenz ein, um neue Methoden zur Identitätsfälschung zu entwickeln, die es ihnen ermöglichen, sowohl Schreibmuster als auch persönliche Authentifizierungselemente zu kopieren. Unternehmen müssen BEC-Angriffe durch die Implementierung von DMARC, SPF und DKIM sowie durch die Einrichtung von Genehmigungssystemen für Überweisungen und die telefonische Überprüfung von Anfragen von Führungskräften verhindern.
Vorwand
Beim Pretexting werden falsche Identitäten wie „Finanzbeamter“ oder „Sicherheitsmitarbeiter“ vorgetäuscht, um falsches Vertrauen zu erzeugen. Angreifer manipulieren Gespräche mithilfe detaillierter Hintergrundinformationen, um ihre Opfer zur Preisgabe vertraulicher Daten zu verleiten. Schützen Sie sich, indem Sie Identitäten über alternative Kanäle verifizieren, die Offenlegung von Daten in sozialen Medien minimieren und Rückruf- oder Verifizierungsprotokolle durchsetzen.
Baiting
Nutzer laden infizierte USB-Sticks und Werbeinhalte herunter, weil sie neugierig sind und glauben, diese enthielten Gehalts- oder Bonusinformationen. Die Ausführung von Schadsoftware auf diesen Geräten ermöglicht es Angreifern, sich in verschiedenen Netzwerksegmenten zu bewegen. Drei Sicherheitsmaßnahmen helfen Unternehmen, solche Köderangriffe zu verhindern: Blockierung des Zugriffs auf externe Speichermedien, Schulung der Mitarbeiter im Umgang mit unbekannten Geräten und Aktivierung von Endpoint-Protection-Systemen zur Erkennung unautorisierter Programmausführungen.
Gegenleistung
Cyberkriminelle nutzen Quid-pro-quo-Angriffe, indem sie sich als technischer Support ausgeben und kostenlose Virenscans und Software-Updates anbieten. Opfer geben ihre Zugangsdaten an Unbefugte weiter, die dadurch Fernzugriff auf das System erhalten. Überprüfen Sie daher alle Supportanfragen an die IT-Abteilung sorgfältig und nutzen Sie Administratorrechte sowie Fernzugriff, um verdächtige Anmeldungen zu erkennen.
Huckepackfahren
Unbefugte nutzen das sogenannte „Tailgating“, um in gesperrte Bereiche zu gelangen, indem sie autorisiertem Personal folgen, das gefälschte Ausweise verwendet oder besonders höflich ist. Solche Zutrittsverstöße bleiben oft unbemerkt. Dem kann durch Sensibilisierung der Mitarbeiter, Zugangskontrollsysteme mit Ausweisen und Überwachung vor Ort mit Authentifizierung für jede Person, die gesperrte Bereiche betritt, vorgebeugt werden.
KI-gestützte Täuschung
Generative KI ermöglicht nun Deepfake-Videos und geklonte Stimmen, die Führungskräfte in Echtzeit simulieren und Vishing-Anrufe dadurch kaum noch von legitimen Anrufen zu unterscheiden machen. Angreifer nutzen Deepfakes, um Spracherkennungssysteme zu umgehen. Dem können Lebenderkennung, Rückrufverifizierung und KI-gestützte Betrugserkennung, die die Integrität von Gesicht und Stimme analysiert, entgegenwirken.
Quantenresistente Psychologie
Angreifer nutzen die Angst vor „Quantenentschlüsselung“ aus, indem sie Krypto-Investoren unter dem Vorwand akuter Quantenangriffe zur Preisgabe ihrer Schlüssel verleiten. Diese Betrügereien leben von der Technikpanik und dem damit verbundenen Hype. Sie lassen sich durch Sensibilisierungsschulungen verhindern, die verdeutlichen, dass Quantenbedrohungen noch Jahrzehnte entfernt sind, durch die Überprüfung von Kommunikationsquellen und durch die Verwendung von Hardware-Wallets zur Sicherung digitaler Vermögenswerte.
Neuro-soziales Hacking
Die Technologie des neurosozialen Hackings basiert auf Gehirn-Computer-Schnittstellen (BCIs), die neuronale Signale auslesen, um automatische menschliche Handlungen zu steuern. Angreifer generieren gefälschte Warnmeldungen, die Opfer zu gefährlichen Handlungen verleiten. Mit der Weiterentwicklung von BCIs sollten Isolationsrichtlinien für neuronale Geräte angewendet, Verhaltensanomalien überwacht und spezifische Cybersicherheitstests für neurotechnologische Systeme durchgeführt werden.
Dezentrale Schwarmangriffe
Diese Angriffe nutzen koordinierte Web3-Bots oder AR/NFT-Kampagnen, um Nutzer bei physischen oder virtuellen Veranstaltungen zu manipulieren. Solche Schwärme missbrauchen digitales Vertrauen, um in IoT- oder Smart-City-Systeme einzudringen. Sie lassen sich durch geofencing Zugriffskontrolle, Überwachung von Blockchain-Anomalien und die Verifizierung von Veranstaltungsberechtigungen mithilfe dezentraler Identitätssysteme verhindern.
Lesen Sie mehr über die Arten von Cyberangriffen.
Aufkommende Trends im Social Engineering
Social-Engineering-Angriffe nutzen heute ausgefeilte psychologische und technische Methoden, um Privatpersonen und Unternehmen über verschiedene Angriffsvektoren ins Visier zu nehmen. Diese Angriffe gehen weit über herkömmliche E-Mail-Betrügereien und irreführende Links hinaus. Laut aktuellen Studien verursachen Social-Engineering-Angriffe weltweit jährlich Schäden in Höhe von über 2.77 Milliarden US-Dollar. Dies zeigt, dass diese Angriffe Cyberkriminellen den größten finanziellen Gewinn einbringen.
Zu den wichtigsten Trends bei Social-Engineering-Betrugsfällen gehören:
- KI-gesteuerte Personalisierung: Angreifer nutzen künstliche Intelligenz, um irreführende Nachrichten zu erstellen, die den Kommunikationsstil von Mitarbeitern imitieren, um Betrugsmaschen zu entwickeln, die eine nahezu perfekte Nachahmung authentischer Nachrichten aufweisen.
- SEO-Vergiftung: Cyberkriminelle manipulieren Suchmaschinenergebnisse, um gefährliche Links ganz oben in den Suchergebnissen zu platzieren, wodurch Benutzer auf Webseiten gelangen, die Informationen stehlen oder Schadsoftware verbreiten.
- Betrugsmaschen, die nicht auf Phishing basieren: Die Zahl der Betrugsfälle im Bereich Helpdesk und IT-Support steigt ständig an, weil Angreifer gefälschte technische Profile erstellen, um an Mitarbeiterpasswörter und Informationen zum Zurücksetzen von MFA-Token zu gelangen.
- Multivektoroperationen: Die Angreifer setzen auf Multi-Channel-Angriffe mittels Telefonanrufen, SMS, E-Mails und gefälschten Websites, um authentisch wirkende Kampagnen zu erstellen, was die Glaubwürdigkeit der Angriffe erhöht und ihre Erkennung erschwert.
Organisationen müssen Verteidigungssysteme entwickeln, die der zunehmenden Komplexität von Social-Engineering-Angriffen entgegenwirken. Sie sollten sich auf drei zentrale Sicherheitsmaßnahmen konzentrieren: kontinuierliche Schulungen zur Sensibilisierung für IT-Sicherheit, Zero-Trust-Zugriffskontrollen und KI-basierte Systeme zur Anomalieerkennung.
Die Kombination aus technologischen Abwehrmaßnahmen und der Aufklärung der Mitarbeiter über Social-Engineering-Angriffe schafft ein effektives Schutzsystem gegen Cyberbedrohungen.
Fallstudien zu Social-Engineering-Angriffen
Social-Engineering-Angriffe nutzen menschliches Vertrauen aus, um durch Identitätsdiebstahl und aggressive Taktiken, die technische Sicherheitssysteme überwinden, verheerende finanzielle Schäden anzurichten. Aktuelle Vorfälle zeigen neue Angriffsmethoden auf, die verdeutlichen, wie wichtig es für Unternehmen ist, ihre Schulungs- und Verifizierungsprotokolle stets aktuell zu halten. Diese Betrugsmaschen verursachen jährlich finanzielle Verluste in Milliardenhöhe für Unternehmen.
CEO-Betrug (Kompromittierung geschäftlicher E-Mails)
Die Angreifer erstellen gefälschte E-Mail-Konten von Führungskräften, um Finanzmitarbeiter durch dringende Zahlungsaufforderungen zur Überweisung von Geld zu veranlassen. Laut dem IC3-Bericht des FBI aus dem Jahr 2024 verursachten BEC-Angriffe Verluste von über 2.7 Milliarden US-Dollar, die zu einem Gesamtschaden durch Cyberbetrug von 16.6 Milliarden US-Dollar beitrugen.
Eine Firma verlor 956,342 Dollar durch eine gefälschte E-Mail im Zusammenhang mit einem Immobilienabschluss. Dies beweist, wie sehr Autorität selbst vorsichtige Teams blenden kann.
Angriffe auf die Lieferkette
Hacker zielen auf E-Mails von Lieferanten ab, um Schadsoftware über vertrauenswürdige Rechnungen einzuschleusen. Laut einem Bericht von Ivanti aus dem Jahr 2024 sind Social Engineering und Software-Schwachstellen die häufigsten Einfallstore; 32 % der Angriffe auf Lagerhäuser beginnen auf diese Weise. Durch Phishing von Entwicklern oder Lieferanten können Angreifer Code in Partnernetzwerken einschleusen.
Verstreute Spinnennetz- und Arbeitstagsverletzungen
Diese Gruppe nutzt SIM-Swapping, Vishing und gefälschte Helpdesk-Anrufe, um MFA-Codes von Okta- und Workday-Nutzern zu stehlen. Anschließend exfiltrieren sie Personaldaten und verbreiten Ransomware durch Missbrauch von Single Sign-On (SSO). Zu ihren jüngsten Taktiken gehört die Nutzung gefälschter Okta-Websites während Telefonaten, was die Befürchtungen vor einer Allianz der ShinyHunters verstärkt.
Markenimitationen (Amazon, PayPal)
Betrüger kopieren Webseiten und E-Mail-Adressen von Amazon und PayPal, um an Zugangsdaten zu gelangen. Laut Daten der FTC gab es 2023 34,000 Betrugsmeldungen zu Amazon, und Amazon wird voraussichtlich Ende 2025, im Zuge der Black-Friday-Welle, 80 % aller Phishing-Angriffe auf Marken ausmachen. Auch PayPal ist häufig betroffen, oft durch gefälschte Transaktionsbenachrichtigungen oder Betrugsmaschen mit überhöhten Zahlungen.
Diese Fälle erfordern mehrschichtige Verteidigungsmaßnahmen wie KI-gestützte E-Mail-Prüfungen und Phishing-Übungen, um Schwachstellen in Stärken zu verwandeln.
Wie können Unternehmen Social Engineering erkennen und abwehren?
Die wichtigsten Strategien zur Abwehr von Social-Engineering-Angriffen konzentrieren sich auf Mitarbeiterschulungen, die Stärkung der Identitätskontrollen und die Integration neuer Technologien wie KI und quantensicherer Sicherheit in das Zero-Trust- Konzept . Dieser Abschnitt ist praxisorientiert gestaltet, sodass Sicherheitsverantwortliche ihn in einen internen Leitfaden umwandeln können.
Menschen darin schulen, Warnsignale zu erkennen
Führen Sie verpflichtende, rollenbasierte Sensibilisierungsschulungen durch, die Phishing, Pretexting, Deepfake-Anrufe, Tailgating und Helpdesk-Betrug abdecken. Nutzen Sie simuliertes Phishing, spielerische Quizze und monatliche Bedrohungsnewsletter, damit Mitarbeiter instinktiv Dringlichkeit, Angst oder „geheime“ Anfragen hinterfragen.
Weisen Sie Ihre Mitarbeiter an, ungewöhnliche Anfragen über alternative Kanäle wie eine bekannte Telefonnummer oder den internen Chat zu klären, anstatt auf dieselbe E-Mail oder Nachricht zu antworten. Entwickeln Sie ein einfaches Skript zum Thema „Stoppen, Prüfen, Melden“ und sorgen Sie dafür, dass Führungskräfte dieses Verhalten im Arbeitsalltag vorleben.
MFA, SSO und Zero Trust erzwingen
Führen Sie eine phishingresistente Multi-Faktor-Authentifizierung (MFA) für alle externen Zugriffe, Administratoraktionen und kritische Anwendungen ein, damit gestohlene Passwörter allein keinen Zugriff ermöglichen. Nutzen Sie ein Zero-Trust-Modell , das die Benutzeridentität, den Gerätestatus und den Kontext bei jeder Anfrage überprüft, anstatt einem einzelnen Login oder Netzwerksegment zu vertrauen.
Stellen Sie Anwendungen über eine sichere SSO-Lösung wie miniOrange bereit, damit sich Benutzer einmalig mit starker MFA eines vertrauenswürdigen MFA-Anbieters authentifizieren und gemäß einheitlichen Richtlinien und Protokollierung nur auf autorisierte Anwendungen zugreifen können. Kombinieren Sie dies mit zeitnahen Zugriffs- und Genehmigungsworkflows für sensible Aktionen, die Social Engineers besonders angreifen.
Filter, KI und Deepfake-Erkennung einsetzen
Nutzen Sie fortschrittliche E-Mail- und Messaging-Sicherheitsfunktionen, die Links und Anhänge in einer Sandbox schützen, gefälschte Domains blockieren und verdächtige Absender kennzeichnen, bevor diese überhaupt sichtbar sind. Ergänzen Sie Ihr System um KI-gestützte Deepfake-Detektoren, die Sprach-, Video- und Bildmaterial auf Manipulationsspuren und Verhaltensanomalien untersuchen, um Deepfake-Betrug zu bekämpfen.
Integrieren Sie APIs oder Gateways zur Deepfake-Erkennung in Konferenz-, Contact-Center- und Genehmigungsworkflows, damit Finanz- oder Personalabteilungen in Echtzeit vor verdächtigen Anrufen oder Videos gewarnt werden. Behandeln Sie jede wichtige Änderungsanfrage, die über neu genutzte Kanäle oder synthetisch wirkende Medien eingeht, als Auslöser für eine zusätzliche Überprüfung.
Sichern Sie sich Quantensicherheit mit Schlüsselmanagement
Bereiten Sie sich auf Angreifer vor, die Daten erst sammeln und später entschlüsseln, indem Sie quantensichere Kryptografie für langlebige Anmeldeinformationen, Backups und Identitätssysteme einführen. Nutzen Sie quantensichere oder krypto-agile Schlüsselverwaltung mit Hardware-Sicherheitsmodulen, um anfällige Algorithmen problemlos ersetzen zu können. IAM.
Schützen Sie Gruppenschlüssel, API-Zugangsdaten und Maschinenidentitäten nach Möglichkeit mit gitterbasierten oder anderen Post-Quanten-Verfahren, insbesondere für privilegierte Zugriffe und Automatisierung mit hohem Einfluss. Dokumentieren Sie eine Roadmap für kryptografische Agilität, damit Ihre IAM Der Stack wird nicht zum schwächsten Glied, sobald praktische Quantenangriffe erfolgen.
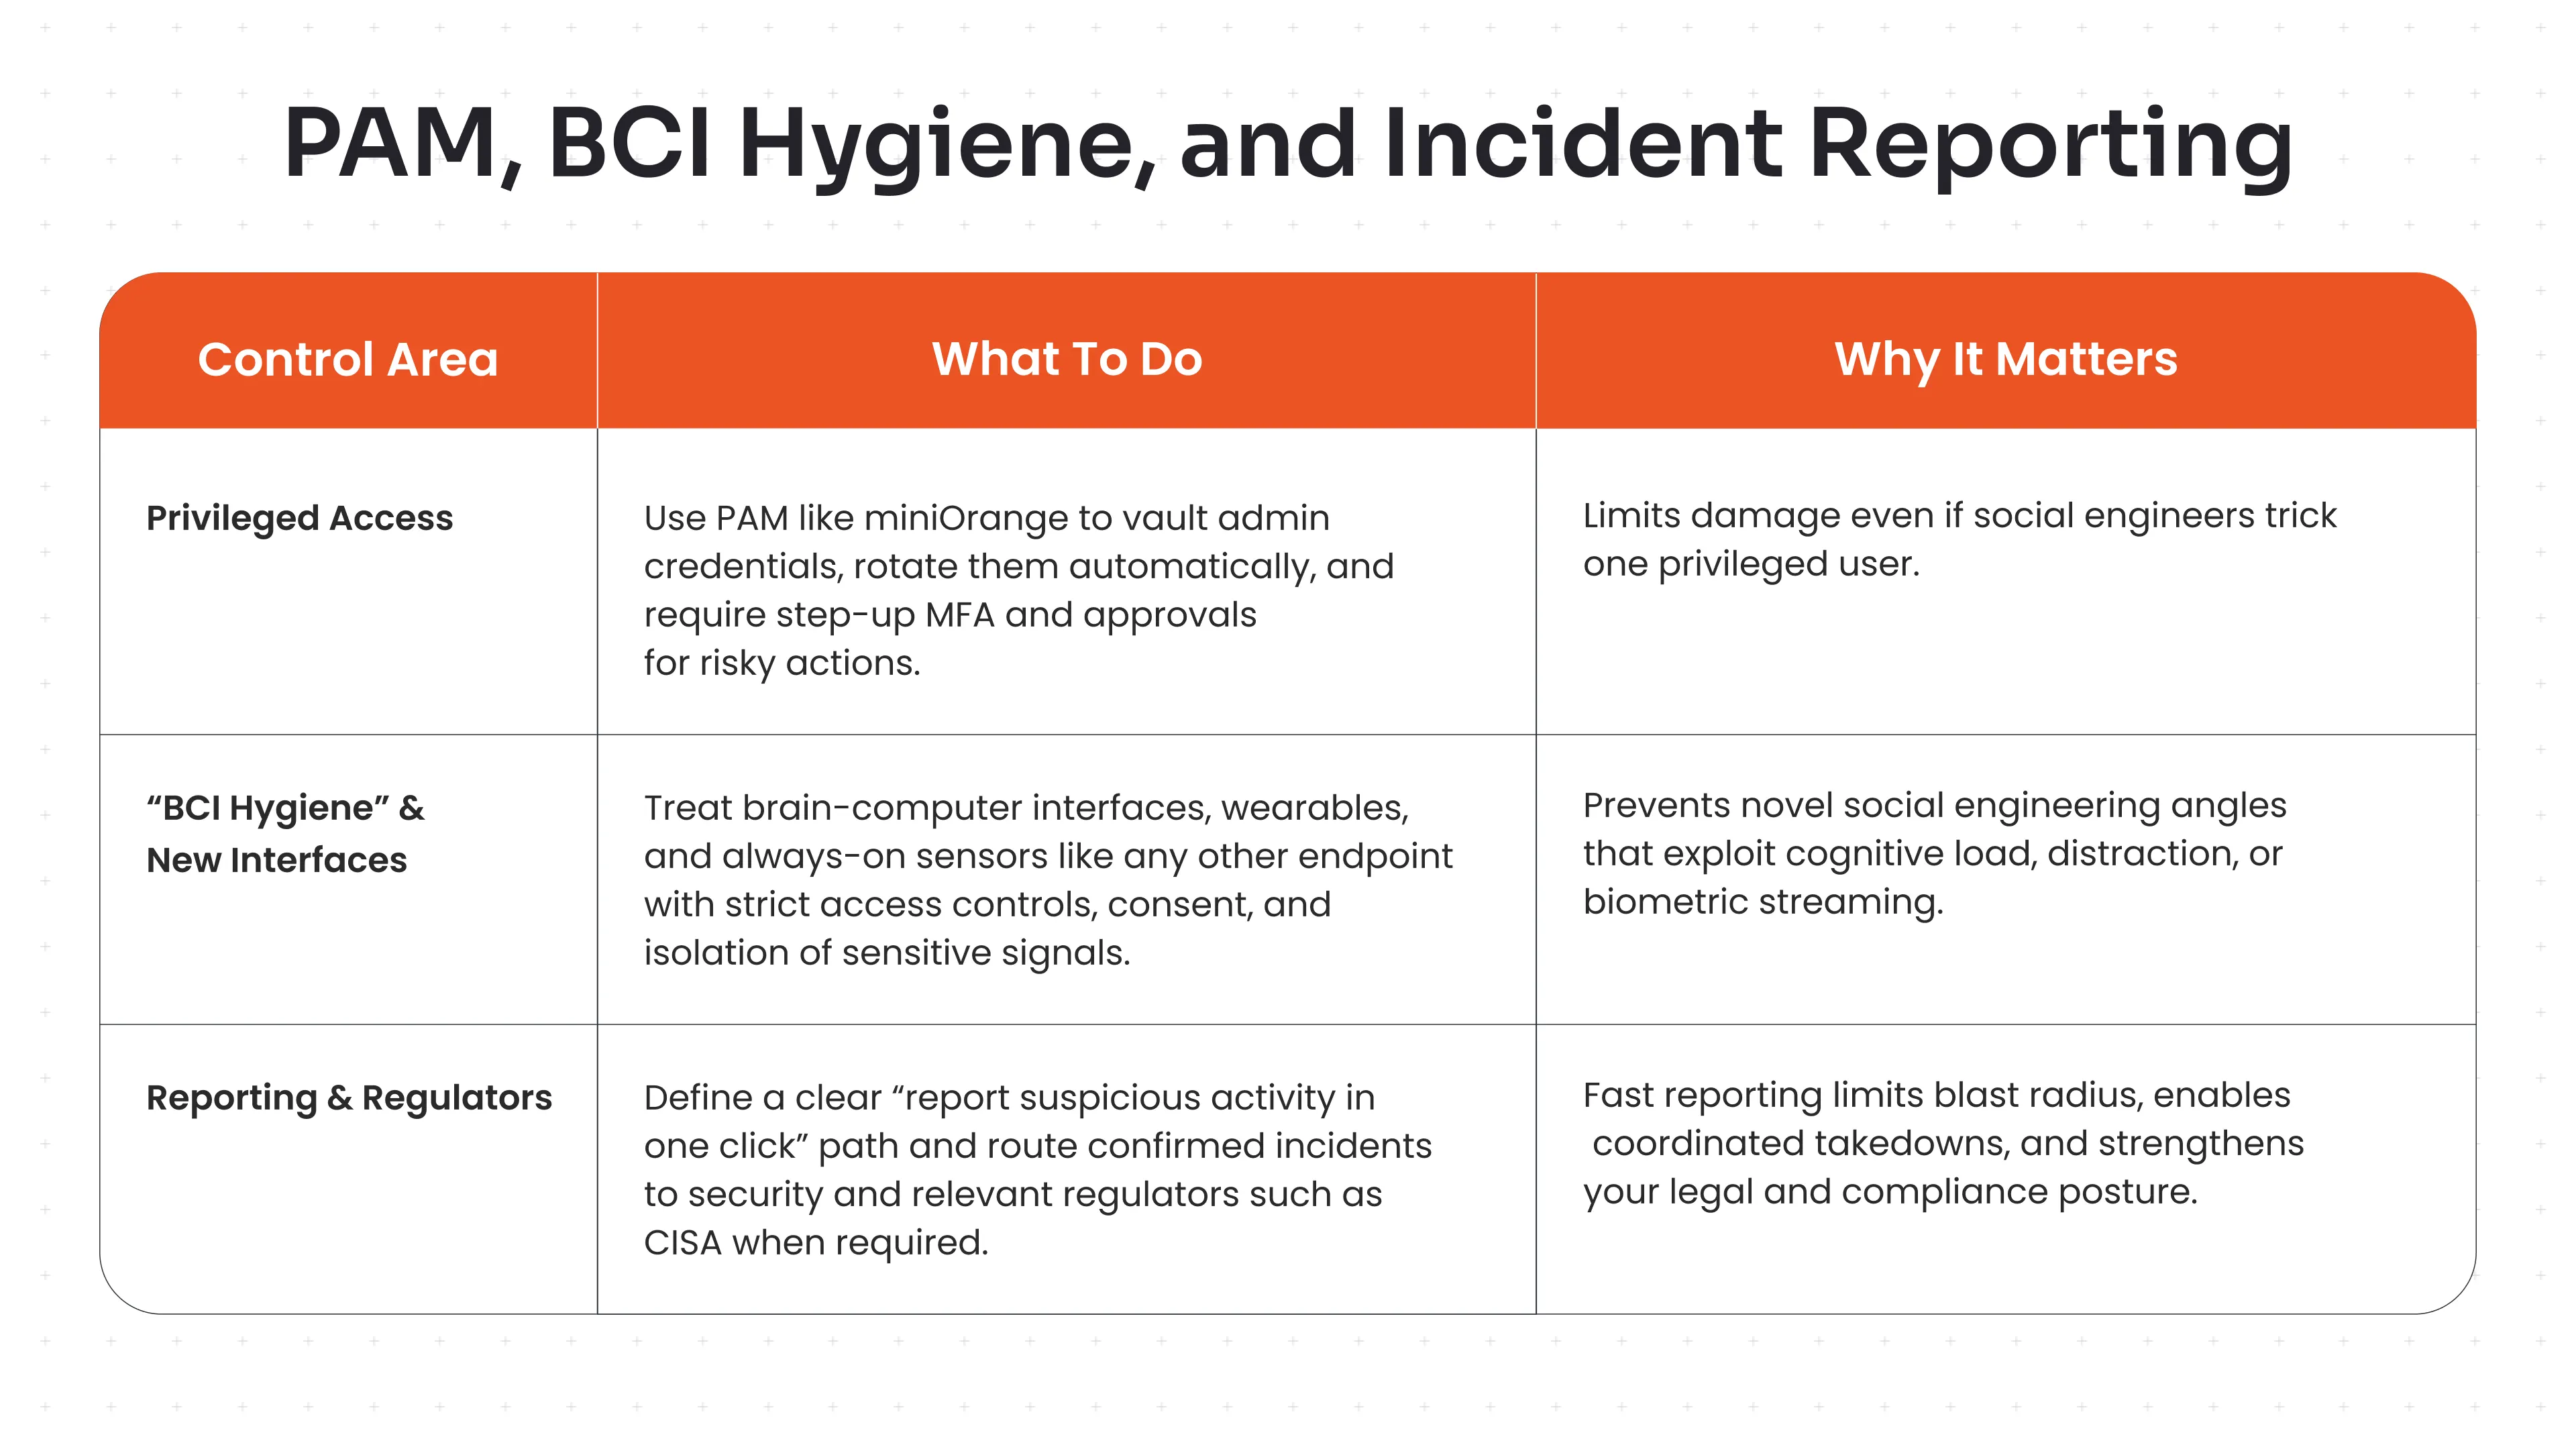
Fügen Sie PAM, BCI-Hygiene und Vorfallsmeldung hinzu
Wie schneidet IAM Hilfe bei der Prävention von Social-Engineering-Betrug?
IAM Die Systeme fungieren als Schutzmechanismen, die die Zugriffsrechte der Benutzer und die Authentifizierungsmethoden kontrollieren, um Social-Engineering-Betrug zu verhindern.
- Social-Engineering-Betrugsmaschen nutzen betrügerische Taktiken, um an Benutzerdaten zu gelangen, die Angreifer dann verwenden, um Sicherheitssysteme zu umgehen und unbefugt auf Systeme zuzugreifen. Identitäts- und Zugriffsmanagement (IAM) Sicherheit Das Framework authentifiziert Benutzer und ermittelt gleichzeitig deren Systemzugriffsrechte.
- IAM Systeme schützen Organisationen durch drei Hauptsicherheitsfunktionen, die vor Social-Engineering-Angriffen schützen.
- Das System erfordert von den Benutzern die Authentifizierung über mehrere Authentifizierungsmethoden wie SSO und MFA, die verwendet werden biometrisch Daten zusammen mit Einmalpasswörter und Authentifizierungs-Apps zum Schutz vor Passwortdiebstahlangriffen.
- Das System stellt Benutzern nur die erforderlichen Berechtigungen zur Verfügung, die ihren zugewiesenen Rollen entsprechen, um die Angriffsfläche zu verringern.
- Das System überwacht die Anmeldeaktivitäten der Benutzer, um ungewöhnliches Verhalten zu erkennen, was Folgendes auslöst: adaptive Authentifizierung und risikobasierte Authentifizierung Sicherheitsmaßnahmen zur Verhinderung unberechtigten Systemzugriffs.
- Das System bietet den Nutzern einfache Identitätsprüfungsprozesse über sein zentralisiertes Managementsystem, das Angreifer daran hindert, nicht verwaltete oder verlassene Konten zu nutzen.
- Das System sendet Sicherheitswarnungen über Benachrichtigungen an die Benutzer, die ihnen helfen, Phishing-Angriffe zu erkennen und zu vermeiden.
Die Sicherheitsfunktionen arbeiten zusammen, um die Auswirkungen von Social-Engineering-Angriffen auf Mitarbeiter und gestohlene Zugangsdaten zu minimieren. Ein ordnungsgemäß konzipiertes System IAM Das System wandelt Mitarbeiterfehler in Sicherheitsrisiken um, die Organisationen beherrschen können, um ihre Datenbestände zu schützen.
Ihre Organisation muss unverzüglich mit den Schutzmaßnahmen beginnen. Erleben Sie, wie intelligente Identitätssicherheitssysteme Social-Engineering-Angriffe effektiv blockieren. miniOrange gratis IAM Versuch.
Planen Sie einen kostenlos IAM Demo mit unseren Ingenieuren. Kontakt aufnehmen mehr Informationen.
Häufig gestellte Fragen
Was ist ein Beispiel für einen Social-Engineering-Angriff?
Ein häufiges Beispiel ist Phishing, bei dem Angreifer gefälschte E-Mails (oft von Banken) verschicken, um Benutzer zur Eingabe ihrer Anmeldedaten zu verleiten.
Was sind die häufigsten Anzeichen für Social-Engineering-Angriffe?
Unerwartete Links oder Anhänge, dringende Nachrichten, die schnelles Handeln erfordern, und Angebote, die zu gut klingen, um wahr zu sein.
Was sind die Warnsignale für Social Engineering?
Verdächtige Absenderadressen, Rechtschreib- oder Grammatikfehler und unerwartete Anfragen nach persönlichen oder beruflichen Informationen per E-Mail, Telefon oder über soziale Medien.



Hinterlasse einen Kommentar