

Angesichts der Vielzahl an Anwendungen, die wir heute nutzen, kann die Verwaltung und das Einloggen in jede einzelne Anwendung mühsam sein. Eine gut konzipierte SSO-Architektur schafft hier Abhilfe, steigert die Produktivität und vereinfacht den Arbeitsalltag.
Dieser Blogbeitrag erläutert die Unterschiede in der SSO-Architektur und konzentriert sich dabei auf SSO-Protokolle wie SAML und OAuth sowie auf Architekturdiagramme, Integrationen, Herausforderungen und Best Practices, die von Expertenteams bereits erfolgreich eingesetzt werden. Unabhängig von der Branche Ihres Unternehmens sollte Sicherheit oberste Priorität haben – und genau hier kommen hochwertige SSO-Lösungen wie miniOrange ins Spiel.
Was ist SSO-Architektur?
Dank Single Sign-On (SSO) können sich Nutzer mit nur einem Satz Anmeldeinformationen bei vielen Anwendungen anmelden. SSO authentifiziert Nutzer einmalig und sendet diese Informationen sicher an alle verbundenen Systeme, sodass sich Nutzer nicht für jede Anwendung unterschiedliche Identitäten und Passwörter merken müssen.
In der heutigen Identitäts- und Zugriffsmanagement (IAM)Single Sign-On (SSO) ist unerlässlich, um die Benutzerfreundlichkeit zu erhöhen und die Sicherheit zu verbessern. Mit dem zunehmenden Einsatz von Cloud-Diensten, Unternehmensanwendungen und Microservices steigt der Bedarf an einfacher und zentralisierter Authentifizierung. Die SSO-Architektur schafft diese einheitliche Zugriffsebene, wodurch die Benutzer produktiv bleiben und die IT-Teams die Kontrolle behalten. Sie reduziert die Passwortmüdigkeit, minimiert die Risiken beim Anmelden und gewährleistet die Compliance aller Systeme.
Wenn Sie eine sichere und benutzerfreundliche Lösung wünschen. IAM StrategieDer erste Schritt besteht darin, sich mit der SSO-Architektur vertraut zu machen. Dies gilt unabhängig davon, ob Sie viele SaaS-Plattformen verwalten oder digitale Identitäten über hybride Infrastrukturen hinweg skalieren.
Was ist Single Sign-On (SSO)?
Single Sign-On (SSO)-Software ermöglicht es Benutzern, sich mit einem einzigen Authentifizierungsprozess und ihren bestehenden Anmeldeinformationen bei verschiedenen Anwendungen anzumelden. Benutzer müssen sich bei der Verwendung von SSO keine unterschiedlichen Passwörter für jede Anwendung merken oder eingeben. Sie erhalten so einen sicheren Zugriff auf alle autorisierten Systeme mit nur einer Anmeldung.
Wie SSO im Überblick funktioniert
Single Sign-On (SSO) dient als sicherer Verbindungspunkt, der Benutzern den Zugriff auf ihre verknüpften Anwendungen ermöglicht. SSO nutzt einen Identitätsanbieter (IdP) zur Authentifizierung der Benutzeridentitäten. Dieser generiert nach dem ersten Anmeldevorgang sichere Token. Mit diesem Token können Benutzer auf verschiedene integrierte Anwendungen zugreifen, ohne sich erneut authentifizieren zu müssen. SSO verwendet die sicheren Protokolle SAML, OAuth und OpenID Connect zur Authentifizierung der Benutzer durch Identitätsprüfung, ohne deren Passwörter preiszugeben.
Anmeldung vs. Authentifizierung vs. Autorisierung
Die drei Begriffe haben zwar Gemeinsamkeiten, funktionieren aber unabhängig voneinander, um ihre jeweiligen Ziele zu erreichen.
Der Vorgang der Eingabe von Authentifizierungsdaten zum Erhalt des Systemzugriffs wird als Login bezeichnet.
Es ist eine Authentifizierung erforderlich, um zu überprüfen, ob die Benutzer über die von ihnen eingegebenen Identitätsinformationen verfügen.
Der Autorisierungsmechanismus von SSO legt fest, auf welche Aktionen und Ressourcen authentifizierte Benutzer zugreifen können.
Single Sign-On (SSO) ermöglicht Benutzern den Zugriff auf mehrere Anwendungen über einen einzigen Authentifizierungsprozess, ohne ihre Berechtigungen zu beeinträchtigen. Dieser Authentifizierungsprozess gewährt Benutzern Zugriff auf autorisierte Systembereiche gemäß definierten Richtlinien, wodurch SSO sowohl benutzerfreundliche Zugriffs- als auch Sicherheitsvorteile bietet.
Kernkomponenten der SSO-Architektur
Der Authentifizierungsprozess von Single Sign-On (SSO) basiert auf mehreren Sicherheitskomponenten, die Benutzer verifizieren, bevor ihnen Zugriff auf Systeme gewährt wird. Das Verständnis dieser Kernkomponenten hilft Ihnen, eine SSO-Lösung zu entwickeln, die effizient skaliert und gleichzeitig zuverlässig ist.
Benutzer (Mitarbeiter / Partner / Kunde)
Der Begriff „Benutzer“ bezeichnet eine natürliche oder juristische Person, die versucht, auf eine Anwendung oder einen Dienst zuzugreifen. SSO authentifiziert Benutzer bei ihrer ersten Anmeldung und ermöglicht anschließend den nahtlosen Zugriff auf mehrere verbundene Anwendungen über einen einzigen Authentifizierungsprozess. Dieser Ansatz erhöht den Komfort und steigert die Produktivität.
Identitätsanbieter (IdP)
Der Identitätsanbieter (IdP) dient als zentrale Authentifizierungsstelle zur Benutzerverifizierung. Er authentifiziert Benutzeranmeldeinformationen, verwaltet Identitäten und stellt sichere Token zur Bestätigung der Authentifizierung aus. Gängige Identitätsanbieter sind beispielsweise miniOrange, Okta und Azure AD. Der IdP bildet die Vertrauensbasis und ermöglicht so alle SSO-Operationen.
Dienstanbieter / Anwendung (SP)
Der Dienstanbieter repräsentiert die Anwendung oder Plattform, auf die Benutzer zugreifen möchten (z. B. Salesforce oder Slack). Der Dienstanbieter verarbeitet Anmeldeanfragen über den Identitätsanbieter, überprüft das zurückgegebene Token und gewährt anschließend Zugriff, ohne dass separate Anmeldeinformationen erforderlich sind.
Authentifizierungsprotokolle (SAML, OAuth, OIDC)
Diese Protokolle definieren, wie Authentifizierungsdaten sicher zwischen dem Identitätsanbieter (IdP) und dem Dienstanbieter (SP) ausgetauscht werden.
- SAML bietet eine sichere tokenbasierte Anmeldefunktion, vorwiegend für Unternehmens- und webbasierte Plattformen.
- OAuth Ermöglicht die sichere Delegierung der Autorisierung für den API-Zugriff.
- OIDC erweitert die OAuth-Funktionen, um Benutzeridentitätsinformationen für moderne Web- und Mobilanwendungen bereitzustellen.
Die Auswahl des richtigen Protokolls gewährleistet eine SSO-Integration, die Effizienz und Sicherheit in Einklang bringt.
Verzeichnis / Benutzeridentitäten
Das Verzeichnis oder Benutzerverzeichnis enthält alle Benutzerinformationen, einschließlich Anmeldeinformationen, Rollen und Attribute. Es kann sich um ein lokales Verzeichnis wie Active Directory oder eine cloudbasierte Identitätsquelle handeln. Der Identitätsanbieter (IdP) authentifiziert Benutzer über dieses Verzeichnis und gewährleistet gleichzeitig einheitliche Zugriffskontrollen für alle Anwendungen.
SSO-Architekturdiagramm
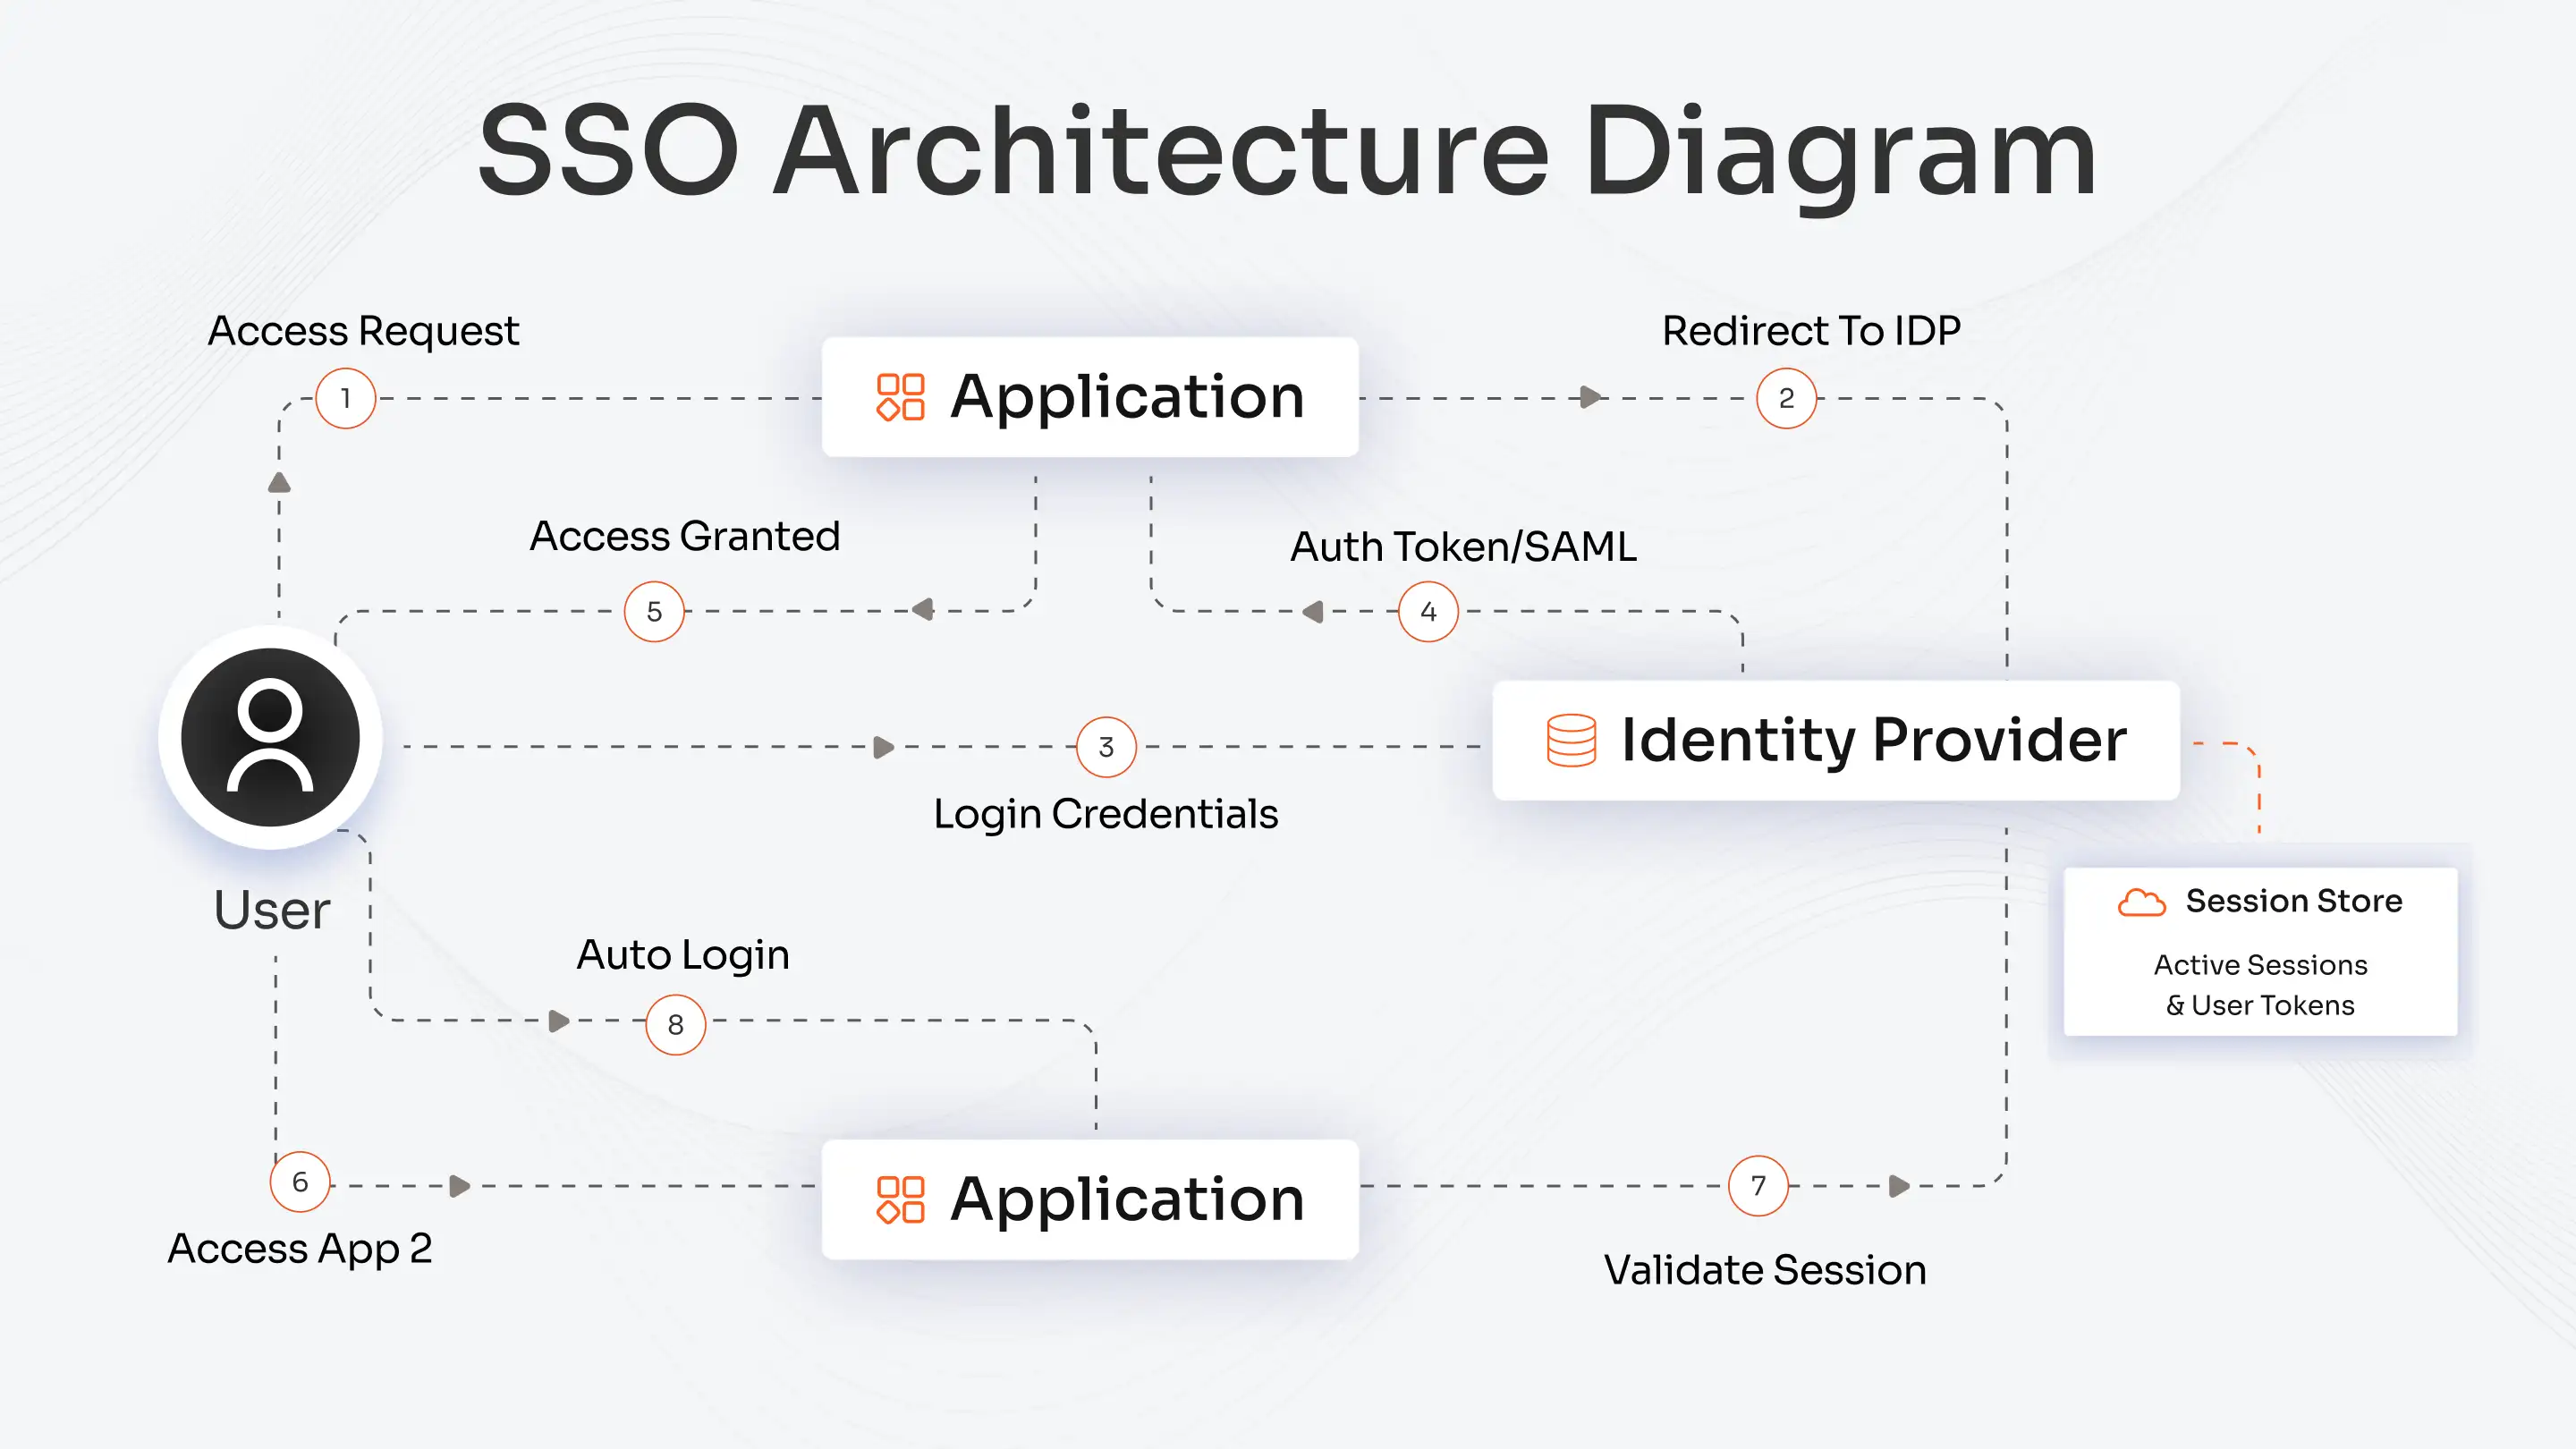
Schrittweise Funktionsweise der SSO-Architektur
Die SSO-Architektur ermöglicht es Benutzern, sich einmalig zu authentifizieren und gewährt ihnen so einen sicheren Zugriff auf die benötigten Anwendungen. Die folgende Sequenz beschreibt den gesamten Prozess vom Login bis zur Sitzungsverwaltung.
1. Benutzeranfrage Zugriff
Der Benutzer versucht, auf eine Anwendung zuzugreifen. Die Anwendung leitet den Benutzer zur Identitätsprüfung an einen zentralen Identitätsanbieter (IdP) weiter, der als zentrales Authentifizierungssystem dient.
2. Authentifizierung beim IdP
Der IdP authentifiziert die Benutzeridentität anhand seiner gespeicherten Authentifizierungsdaten oder seiner Multi-Faktor-Authentifizierung (MFA) Das Authentifizierungssystem ermöglicht es autorisierten Benutzern, den Prozess fortzusetzen.
3. Token- oder Assertionsgenerierung
Der Identitätsanbieter (IdP) verifiziert die Anfrage erfolgreich, bevor er ein Sicherheitstoken oder eine Assertion erzeugt, einschließlich SAML, OIDC oder JWTDas Token enthält verifizierte Identitätsdaten, die Anwendungen für Vertrauenszwecke nutzen können.
4. Zugriff auf Anwendungen gewährt
Das Token wird an den Dienstanbieter (SP) zurückgegeben. Der SP bestätigt dann die Identität des Benutzers beim Identitätsanbieter (IdP) durch einen einzigen Authentifizierungsprozess, wodurch eine erneute Anmeldung des Benutzers vermieden wird.
5. Sitzungsverwaltung
Der Identitätsanbieter (IdP) verwaltet die aktive Sitzung des Benutzers über alle verbundenen Anwendungen hinweg. Der Benutzer kann zwischen integrierten Anwendungen wechseln, ohne sich erneut authentifizieren zu müssen, da die Sitzung aktiv bleibt.
Die SSO-Architektur ermöglicht es Benutzern, schnelle, sichere und benutzerfreundliche Anmeldevorgänge durchzuführen, die gleichzeitig alle Systeme der Organisation vor Identitätsbedrohungen schützen.
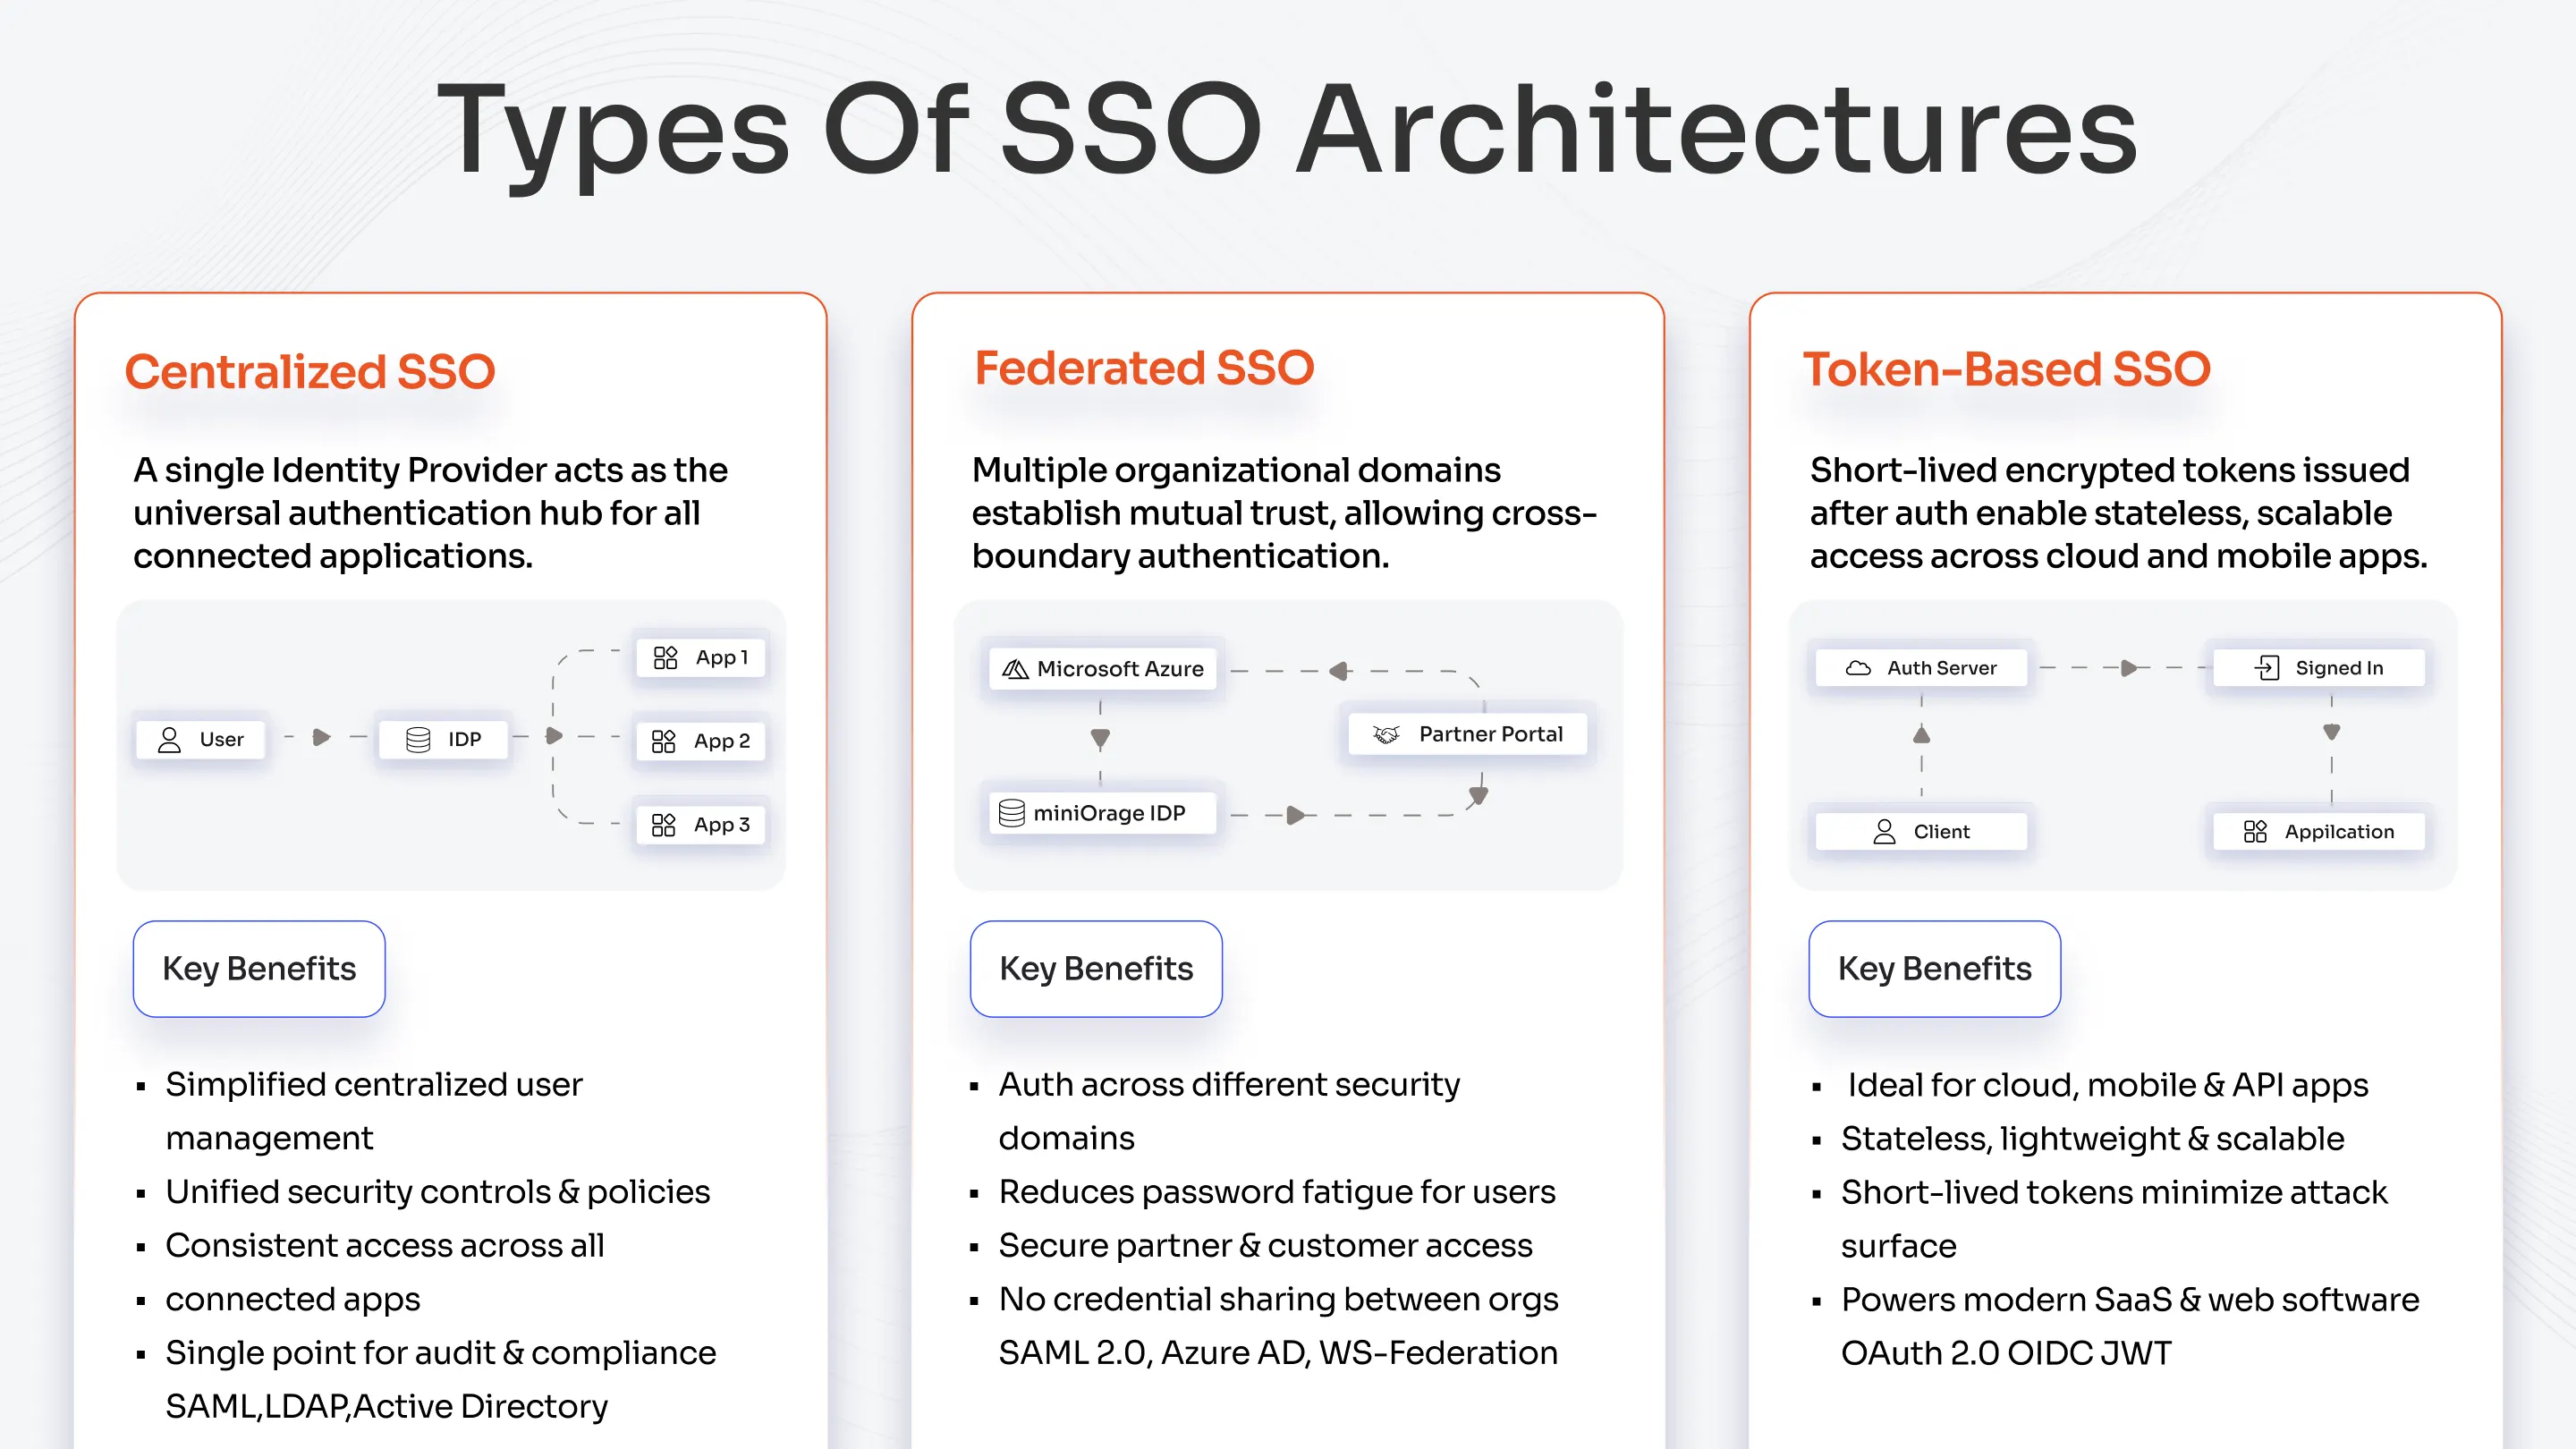
Arten von SSO-Architekturen
Single Sign-On (SSO) funktioniert über verschiedene Architekturen, die festlegen, wie Benutzeridentitäten mit Anwendungssystemen verbunden werden. Jede Architektur unterstützt unterschiedliche Geschäfts-, Sicherheits- und Skalierbarkeitsanforderungen.
Zentralisierte SSO-Architektur
Ein zentralisiertes SSO-Setup funktioniert über einen Identitätsanbieter (IdP), der Authentifizierungsdienste für alle Anwendungen bereitstellt, die eine Verbindung herstellen müssen.
Wie es funktioniert:
Der Identitätsanbieter (IdP) führt die Überprüfung der Benutzeranmeldeinformationen im Rahmen eines einzigen Authentifizierungsverfahrens durch. Er stellt Token aus, die Benutzern den automatischen Zugriff auf andere Anwendungen ermöglichen, indem sie deren Zugriff autorisieren.
Alle Authentifizierungsentscheidungen laufen über einen zentralen Punkt.
Hauptvorteile:
- Vereinfachte Benutzerverwaltung.
- Stärkere, einheitliche Sicherheitskontrollen.
- Gewährleistet durch kontinuierliche Verfügbarkeit den ständigen Zugriff der Nutzer auf alle verbundenen Apps.
Achtung:
Fällt der Identitätsanbieter aus, wird der Zugriff auf alle Anwendungen blockiert, daher müssen Organisationen Redundanz implementieren.
Architektur für föderiertes SSO
Das Authentifizierungsframework von föderiertem SSO ermöglicht es verschiedenen Organisationsdomänen, einem sicheren Authentifizierungsnetzwerk beizutreten.
Wie es funktioniert:
- Es ermöglicht verschiedenen Identitätssystemen, einander durch die Implementierung des SAML- und WS-Federation-Protokolls zu vertrauen.
- Externe Identitätsanbieter, darunter Google, Azure AD und Okta, authentifizieren Benutzeridentitäten.
- Mit einem einzigen Login können Benutzer auf mehrere Partner- oder Kundenportale zugreifen.
Hauptvorteile:
- Ermöglicht die Authentifizierung über verschiedene Sicherheitsdomänen hinweg.
- Verringert die Passwortmüdigkeit, indem Benutzer auf bestehende Konten zurückgreifen können.
- Bietet sicheren Zugriff für Geschäftspartner und Kunden außerhalb Ihres Organisationsbereichs.
Tokenbasierte SSO-Architektur
Tokenbasiertes SSO nutzt moderne Protokolle wie OAuth 2.0 und OpenID Connect (OIDC), um nach erfolgreicher Authentifizierung kurzlebige Token auszugeben.
Wie es funktioniert:
- Der Identitätsanbieter (IdP) authentifiziert den Benutzer.
- Es erzeugt ein verschlüsseltes Token, das Entwickler in ihren Anwendungen verwenden können.
- Anwendungen validieren das Token, um Benutzer zu authentifizieren, ohne dass zusätzliche Anmeldeinformationen eingegeben werden müssen.
Hauptvorteile:
- Eignet sich am besten für Cloud-, Mobil- oder API-basierte Anwendungen.
- Bietet leichtes Design, Skalierbarkeit und schnelle Leistung.
- Dient als Kernkomponente moderner SaaS- und webbasierter Software.
IAM und SSO kombinierte Architektur
Ein modernes IAM Die Architektur nutzt Single Sign-On (SSO) als zentralen Zugangspunkt, wodurch Benutzer über eine einzige sichere Authentifizierungsebene auf alle Systeme zugreifen können. IAM nutzt diese einzelne Identität, um den Zugriff zu steuern und Richtlinien und Governance-Regeln für alle Anwendungen durchzusetzen.
Wie SSO in die IAM Ökosystem?
- Der SSO-Authentifizierungsprozess überprüft Benutzer nur einmal, bevor er ihre authentifizierte Identität an alle verknüpften Anwendungen sendet.
- IAM läuft im Hintergrund, um Folgendes zu verarbeiten Identity Management, Rollenzuweisungen und Berechtigungssteuerung für alle Anwendungen.
- Beide Ebenen arbeiten zusammen, um Benutzer zu verifizieren, gleichzeitig Passwortänderungen zu reduzieren und eine hohe Sicherheit zu gewährleisten.
Integration mit dem Benutzerlebenszyklusmanagement
- IAM Die Zugriffsrechte werden automatisch aktualisiert, sobald HR- oder IT-Teams Benutzerkonten erstellen, ändern oder deaktivieren.
- Neue Benutzer erhalten sofort Zugriff auf die benötigten Anwendungen, während ausscheidende Benutzer durch eine einzige koordinierte Aktion den Zugriff verlieren.
- Diese Automatisierung verringert menschliche Fehler und sorgt dafür, dass die Zugriffsdaten korrekt und aktuell bleiben.
Integration mit Multi-Faktor-Authentifizierung (MFA)
MFA fügt dem anfänglichen SSO-Login einen zusätzlichen Authentifizierungsschritt hinzu.
Benutzer müssen die Multi-Faktor-Authentifizierung (MFA) einmalig durchführen, bevor sie über einen einzigen Authentifizierungsprozess auf mehrere Anwendungen zugreifen können.
Administratoren setzen adaptive MFA-Richtlinien auf der Grundlage von Benutzerrisiko, Gerät und Standortkriterien durch.
Integration mit Zugriffsverwaltung
- IAM bietet eine einheitliche Schnittstelle, die alle Anwendungszugriffsereignisse und deren Zeitstempel anzeigt.
- Die Sicherheits- und Compliance-Teams nutzen diese Daten, um Zugriffsüberprüfungen durchzuführen und den Zugriff je nach Bedarf zu genehmigen oder zu widerrufen.
- Zusammen mit SSO und IAM Erstellung nachvollziehbarer Prüfpfade, die sowohl interne als auch externe Prüfanforderungen erfüllen.
Vorteile für Sicherheit und Compliance
- Die zentrale Authentifizierung verringert die Wiederverwendung von Passwörtern und senkt das Phishing-Risiko.
- Automatisierte Bereitstellung und die Deaktivierung von Berechtigungen erzwingt das Prinzip der minimalen Berechtigungen als integrierte Sicherheitsmaßnahme.
- Organisationen erfüllen die Anforderungen der ISO 27001 und SOC 2 Anforderungen lassen sich durch einheitliche Richtlinien und Protokollierung leichter erfüllen.
- Dieser kombinierte Ansatz gewährleistet ein geschütztes und reibungsloses Anmeldeerlebnis in der gesamten Umgebung.
Vorteile einer gut konzipierten SSO-Architektur
Eine gut konzipierte Single Sign-On (SSO)-Architektur ermöglicht es Unternehmen, Identitäten effektiv zu verwalten, die Sicherheit zu erhöhen und die Mitarbeiterproduktivität zu steigern.
- Verbesserte Benutzererfahrung: SSO ermöglicht Benutzern den Zugriff auf alle autorisierten Anwendungen über eine einzige sichere Anmeldung, wodurch Reibungsverluste deutlich reduziert und die Benutzerinteraktion verbessert werden.
- Reduzierte Passwortmüdigkeit: Weniger Passwörter bedeuten weniger Zurücksetzungsanfragen und geringere passwortbezogene Risiken. Sicherheitsrisikenund eine geringere Abhängigkeit vom IT-Support. Diese Effizienz ermöglicht es IT-Teams, effizienter zu arbeiten, während sich die Benutzer auf das Wesentliche konzentrieren können.
- Zentralisierte Zugangskontrolle: SSO bietet vollständige Transparenz über IT-Abläufe und eine zentrale Richtlinienverwaltung für alle Anwendungen. Es vereinfacht das Ressourcenmanagement, stärkt die Sicherheitsaufsicht und unterstützt die Einhaltung von Frameworks wie Datenschutz und SOC 2.
- Verbesserte Sicherheitslage: Durch die Integration von MFA und risikobasierte AuthentifizierungSSO schützt vor unberechtigtem Zugriff. Einheitliche Identitätskontrollen verringern Sicherheitslücken und unterstützen Unternehmen bei der Implementierung. Zero-Trust-Modelle effektiv.
- Verbesserte Compliance und Skalierbarkeit: Die zentrale Protokollierung vereinfacht die Audits, während das skalierbare Design die Erweiterung von Anwendungsumgebungen unterstützt, ohne Kompromisse bei Sicherheit oder Konsistenz einzugehen.
- Vertrauen und Markenreputation: Zuverlässiger, nahtloser Zugriff schafft Vertrauen bei den Nutzern und unterstreicht das Engagement der Marke für strenge Sicherheitsstandards.
Herausforderungen und Best Practices in der SSO-Architektur
| Aspekt | Herausforderung | Beste Übung | Lösung |
|---|---|---|---|
| Token-Sicherheit | Angreifer stehlen oder fälschen SSO-Token, um Sitzungen zu übernehmen. | Setzen Sie auf eine starke, phishingresistente MFA (z. B. FIDO2, Biometrie, Hardware-Token), verwenden Sie kurzlebige Token mit JWT-Signatur und gewährleisten Sie eine kontinuierliche Authentifizierung. | Verhindert Token-Diebstahl und unbefugten Zugriff und gewährleistet so die Integrität der Sitzung und das Vertrauen der Benutzer. |
| Application Compatibility | SAML und OIDC müssen über verschiedene Anwendungen und Technologie-Stacks hinweg funktionieren. | Vertrauen Sie bewährten Standards (SAML, OIDC, SCIM), Middleware-Adapter verwenden und föderierte Identitätsintegration anwenden. | Ermöglicht reibungslose Interoperabilität, reduziert die Integrationskomplexität und den operativen Aufwand. |
| Sitzungstimeout-Verwaltung | Nutzer sind mit unerwarteten Abmeldungen konfrontiert, was die Produktivität beeinträchtigt. | Überwachen Sie Sitzungen und Audit-Logs, setzen Sie risikobasierte Timeout-Richtlinien ein und wenden Sie Zero-Trust-Modelle gemäß den Richtlinien an. NIST. | Es schafft ein Gleichgewicht zwischen Sicherheit und Benutzerfreundlichkeit, minimiert Sitzungsabbrüche und verhindert gleichzeitig übermäßig lange Expositionszeiten. |
| Integration von Legacy-Anwendungen | Ältere Anwendungen verfügen nicht über moderne APIs oder SSO-Header, was die Kompatibilität einschränkt. | Nutzen Sie Proxy-Agenten oder headerbasierte Authentifizierung und zentralisieren Sie das Identitätsmanagement. | Ermöglicht sicheren Zugriff für Legacy-Systeme und erweitert die Vorteile von SSO ohne größere Codeänderungen. |
| Benutzerbereitstellung | Zugriffsverzögerungen entstehen durch nicht synchronisierte Verzeichnisse und manuelle Bereitstellung. | Automatisieren Sie mit SCIM und Just-In-Time (JIT)-Synchronisierung. | Ermöglicht sofortigen Benutzerzugriff, reduziert den Verwaltungsaufwand und verbessert die Effizienz des Onboardings. |
| Skalierbarkeit und Leistung | Hoher Datenverkehr überlastet SSO-Gateways und verursacht dadurch Verlangsamungen oder Ausfälle. | Aufbau eines Cloud-nativen, automatisch skalierenden SSO-Systems (Kubernetes, Load Balancing, redundante IdPs). | Gewährleistet hohe Verfügbarkeit und Zuverlässigkeit und erhält die Leistung auch unter Spitzenlast aufrecht. |
| Compliance und Auditing | Schwierigkeiten beim Nachweis von SSO-Kontrollen für regulatorische Anforderungen (DSGVO, SOC 2, HIPAA). | Nutzen Sie zentralisierte Protokollierung, SIEM-Integration und automatisierte Compliance-Berichte; führen Sie regelmäßig Sicherheitstests durch. | Vereinfacht die Vorbereitung auf Audits und stärkt die Einhaltung regulatorischer Vorgaben. |
Wann sollten Sie SSO implementieren?
Teams implementieren SSO als primäre Lösung, wenn Organisationen sicheren Zugriff mit müheloser Erweiterung und maximaler Systemverfügbarkeit gewährleisten müssen. Die SSO-Architektur basiert auf drei Hauptgründen: Anwendungserweiterung, Homeoffice für Mitarbeiter und die Einhaltung regulatorischer Vorgaben.
Wachsende SaaS-Präsenz
Bei der Implementierung von SaaS-Tools wie Slack und Salesforce kommt es häufig zu einer unkontrollierten Ausweitung der Softwarenutzung, was wiederum zu Problemen mit dem Anmeldesystem führt. Single Sign-On (SSO) ermöglicht es Unternehmen, die Benutzerauthentifizierung über eine einzige Schnittstelle zu verwalten. Dies reduziert die Passwortflut, beschleunigt das Onboarding neuer Mitarbeiter um 40 % und senkt die Anzahl der Supportanfragen um 63 %.
Remote-Mitarbeiter
Remote Teams sind anfällig für Sicherheitslücken, da ihre Anwendungen unsichere Passwörter verwenden. Das System ermöglicht Nutzern den Zugriff auf alle Anwendungen mit nur einem Klick dank MFA-System, das zudem die sofortige Abmeldung von Mitarbeitern und vereinfachte Passwortzurücksetzungsprozesse bietet. SSO schützt sowohl die Teamsicherheit als auch die betriebliche Effizienz.
Konformitätsanforderungen
Organisationen müssen gemäß den drei Verordnungen (DSGVO, HIPAA und SOC2) umfassende Sicherheitsmaßnahmen implementieren und vollständige Protokollierungssysteme führen. Mithilfe von Single Sign-On (SSO) können Organisationen den Zugriff rollenbasiert gewähren und gleichzeitig Audit-Trails sowie die automatische Deaktivierung von Benutzern gewährleisten, wodurch Strafzahlungen vermieden werden. Die Implementierung von SSO sollte frühzeitig erfolgen, um Organisationen bei Audits zu unterstützen und Vertrauen zu ihren Kunden aufzubauen.
Erste Schritte mit der SSO-Architektur
Eine gut konzipierte SSO-Architektur schafft ein Zugriffssystem, das Sicherheit und einfachen Benutzerzugriff bei gleichzeitig hoher Leistungsfähigkeit gewährleistet. Das Authentifizierungssystem ermöglicht eine unkomplizierte Authentifizierung über vertrauenswürdige Identitätsanbieter, die mit den Authentifizierungsprotokollen SAML, OAuth und OpenID Connect arbeiten. Dadurch wird die Passwortnutzung vereinfacht und die Einhaltung gesetzlicher Bestimmungen sichergestellt . Benutzer wählen zunächst die benötigten Anwendungen aus, bevor sie die Systemleistung überwachen und weitere Anwendungen schrittweise hinzufügen. Ein korrekt konzipiertes SSO-System bietet Sicherheitsverbesserungen, die zu besseren Benutzerinteraktionen führen und die operative Flexibilität des Unternehmens erhalten.
Konsultieren IAM Experten für die Single-Sign-On-Anforderungen Ihres Unternehmens in jeder Branche. Implementieren Sie individuelle Anmeldeerlebnisse mit Hilfe einer soliden, sicherheitsorientierten Lösung. SSO-Lösung von miniOrange.



Hinterlasse einen Kommentar