

Die Verwaltung mehrerer Logins für verschiedene Geschäftsanwendungen stellt moderne Unternehmen vor eine wachsende Herausforderung. Von Cloud-Tools bis hin zu internen Systemen – Benutzer leiden häufig unter Passwortmüdigkeit, während IT-Teams mit häufigen Passwortzurücksetzungen und Zugriffsproblemen zu kämpfen haben.
Single Sign-On (SSO) löst dieses Problem, indem es Benutzern ermöglicht, mit einem einzigen, sicheren Login auf mehrere Anwendungen zuzugreifen. Es vereinfacht die Authentifizierung, verbessert die Benutzerfreundlichkeit und reduziert die Risiken, die mit einer unkontrollierten Passwortflut einhergehen.
Single Sign-On (SSO) ist jedoch nur dann effektiv, wenn es mit den richtigen Sicherheitsmaßnahmen implementiert wird. Fehlkonfigurationen, unzureichende Identitätskontrollen oder fehlende zusätzliche Sicherheitsvorkehrungen wie die Multi-Faktor-Authentifizierung (MFA) können SSO zu einem potenziellen Sicherheitsrisiko machen.
Deshalb ist die Einhaltung der richtigen SSO-Best Practices unerlässlich, um sowohl einen sicheren Zugriff als auch ein nahtloses Benutzererlebnis in Ihrem gesamten Unternehmen zu gewährleisten.
Was sind die Best Practices für SSO?
Die Best Practices für SSO sind Richtlinien, die Unternehmen dabei helfen, ihre Single-Sign-On-Konfiguration abzusichern und zu optimieren. Diese Praktiken gewährleisten eine reibungslose Authentifizierung und schützen gleichzeitig vor gängigen Sicherheitsbedrohungen.
Dazu gehören typischerweise:
- Nutzung eines zuverlässigen Identitätsanbieters (IdP)
- Erzwingen der Multi-Faktor-Authentifizierung (MFA)
- Anwendung rollenbasierter Zugriffskontrolle (RBAC)
- Festlegung geeigneter Sitzungs- und Timeout-Richtlinien
- Überwachung von Authentifizierungsprotokollen und Zugriffsaktivitäten
Durch die Befolgung dieser bewährten Verfahren können Organisationen die Sicherheit stärken, das Risiko unautorisierter Zugriffe reduzieren und den Benutzern ein reibungsloses Anmeldeerlebnis bieten.
Gängige Arten von SSO-Implementierungen
Jede Organisation verfügt über eine unterschiedliche Systemlandschaft: Einige Systeme befinden sich in der Cloud, andere lokal, und einige wenige ältere Anwendungen laufen weiterhin auf kritischem Wege. Daher ist die Implementierung von Single Sign-On (SSO) nicht überall gleich. Im Folgenden werden die gängigsten Typen vorgestellt, die heutzutage in Unternehmensumgebungen anzutreffen sind:
SAML-basiertes SSO
Wird häufig in großen Unternehmen für verschiedene Anwendungen eingesetzt. Es basiert auf XML-basierten Zusicherungen, um Authentifizierungsdaten zwischen dem Identitätsanbieter (IdP) und dem Dienstanbieter (SP) auszutauschen und so einen sicheren Zugriff ohne wiederholte Anmeldungen zu gewährleisten.
OAuth 2.0 / OpenID Connect
Am besten geeignet für Web- und Cloud-Anwendungen. Es verwendet tokenbasierte Authentifizierung, die es Benutzern ermöglicht, sich über vertrauenswürdige Anbieter wie Google oder Microsoft anzumelden, ohne Passwörter direkt weiterzugeben.
LDAP-basiertes SSO
Ideal für interne oder ältere Anwendungen. Es authentifiziert Benutzer anhand bestehender Verzeichnisse wie Active Directory und erleichtert so die Erweiterung von SSO auf Systeme, die moderne Protokolle nicht unterstützen.
Kerberos-basiertes SSO
Wird häufig in Windows-Domänen und lokalen Umgebungen eingesetzt. Es verwendet verschlüsselte Tickets zur Benutzerauthentifizierung, wodurch die erneute Eingabe von Anmeldeinformationen entfällt und die Kommunikation innerhalb des Netzwerks sicher bleibt.
Unabhängig von der Vielfalt Ihrer IT-Umgebung unterstützt miniOrange alle gängigen SSO-Protokolle wie SAML, OAuth, OpenID Connect, LDAP und Kerberos und gewährleistet so die Kompatibilität zwischen modernen und älteren Anwendungen. Diese Flexibilität ermöglicht es Unternehmen, alle Anwendungen kompromisslos in einem einzigen, sicheren Identitätsframework zu verbinden.
Die Wahl des richtigen Implementierungstyps ist der erste Schritt zum Aufbau einer sicheren und skalierbaren SSO-Umgebung.
Vergleich von SSO-Protokollen – SAML vs. OAuth vs. OpenID Connect
Nicht alle SSO-Systeme funktionieren gleich. Das richtige Protokoll hängt davon ab, wo Ihre Anwendungen gehostet werden, wie sich Benutzer authentifizieren und welche Art von Zugriffskontrolle Sie benötigen. Hier ist ein kurzer Vergleich der gängigsten SSO-Standards, die heute in Unternehmen eingesetzt werden:
| Protokoll | Am besten geeignet für | Schlüssel-Stärke | Häufiger Anwendungsfall |
|---|---|---|---|
| SAML (Security Assertion Markup Language) | Unternehmens- und Geschäftsanwendungen | Verwendet XML-basierte Zusicherungen für den sicheren Austausch von Identitätsdaten zwischen Identitätsanbieter und Dienstanbieter. | Ideal für Unternehmenslösungen wie Salesforce, SAP oder Oracle |
| OAuth 2.0 | Web-, Mobil- und API-basierte Anwendungen | Bietet sicheren delegierten Zugriff mithilfe von Tokens anstelle von Passwörtern. | Üblich auf Plattformen wie Google Workspace, LinkedIn und GitHub. |
| OpenID-Connect (OIDC) | Verbraucher- und Hybrid-Loginsysteme | Fügt eine Identitätsschicht über OAuth 2.0 für die Benutzerauthentifizierung und den Austausch von Profildaten hinzu. | Ideal für Cloud- und SaaS-Anwendungen mit Social- oder externen Logins |
Lesen Sie unseren ausführlichen Blogbeitrag „ Was ist der Unterschied zwischen SAML, OAuth und OpenID Connect? “, um genauer zu erfahren, wie die einzelnen Protokolle funktionieren und wann man sie einsetzt.
Das Verständnis dieser Protokolle ist unerlässlich für die Planung einer sicheren SSO-Implementierungsstrategie für verschiedene Anwendungen.
Was macht eine SSO-Implementierung erfolgreich?
Eine gut umgesetzte SSO-Implementierung ist mehr als nur die Verknüpfung von Anwendungen; es geht darum, ein sicheres und skalierbares Identitätssystem aufzubauen, das unternehmensweit funktioniert. Hier sind die Schlüsselfaktoren für eine erfolgreiche SSO-Implementierung:
Verstehen Sie Ihren Identitätsfluss und Ihre Anwendungslandschaft – Bilden Sie ab, wie Benutzer auf Systeme zugreifen, welche Anwendungen verwendet werden und wo Identitäten gespeichert sind. Dies gewährleistet konsistente und effiziente Authentifizierungsprozesse.
Integrieren Sie einen zuverlässigen Identitätsanbieter (IdP) – der IdP ist das Rückgrat Ihrer SSO-Konfiguration. Wählen Sie einen Anbieter, der mehrere Standards wie SAML, OAuth und OpenID Connect unterstützt und sich problemlos in Ihre Benutzerverzeichnisse und MFA-Systeme integrieren lässt.
Optimieren Sie die Benutzerbereitstellung und -entziehung – Automatisieren Sie Onboarding und Offboarding, sodass Benutzer beim Beitritt sofort Zugriff erhalten und beim Ausscheiden wieder entzogen wird. Dies minimiert den manuellen Aufwand und reduziert Sicherheitsrisiken.
Legen Sie einheitliche Richtlinien für Sitzungen und Authentifizierung fest – Definieren Sie klare Regeln für Sitzungs-Timeouts, MFA-Anforderungen und erneute Authentifizierung. Einheitliche Einstellungen gewährleisten ein ausgewogenes Verhältnis zwischen Benutzerfreundlichkeit und Datensicherheit.
Überwachen Sie den Status der Authentifizierung und die Zugriffsprotokolle – Überprüfen Sie die Zugriffsprotokolle kontinuierlich, um ungewöhnliche Anmeldeversuche oder verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Audits verbessern die Transparenz und die Einhaltung der Vorschriften.
Wenn diese Praktiken zusammenwirken, wird SSO zu mehr als nur einer Komfortfunktion; es entwickelt sich zu einer Kernschicht für sicheres, zentralisiertes Zugriffsmanagement, das sowohl Produktivität als auch Schutz unterstützt.
So implementieren Sie SSO sicher (Kurzanleitung)
Obwohl jede Umgebung unterschiedlich ist, befolgen die meisten sicheren SSO-Implementierungen diese wichtigen Schritte:
- Wählen Sie einen zuverlässigen Identitätsanbieter (IdP).
- Wählen Sie das richtige Protokoll (SAML, OAuth oder OpenID Connect).
- Vertrauensstellungen, Zertifikate und Metadaten korrekt konfigurieren
- Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA)
- Benutzerrollen und Zugriffskontrollen definieren
- Testen Sie Authentifizierungsabläufe und überwachen Sie Protokolle.
Durch die Einhaltung dieser Schritte wird sichergestellt, dass Ihre SSO-Implementierung sowohl sicher als auch skalierbar ist.
SSO-Best Practices zur Stärkung von Sicherheit und Zuverlässigkeit
Diese SSO-Best-Practices dienen auch als wichtige Richtlinien während der Implementierungsphase, um Sicherheitslücken zu vermeiden und eine langfristige Zuverlässigkeit zu gewährleisten.
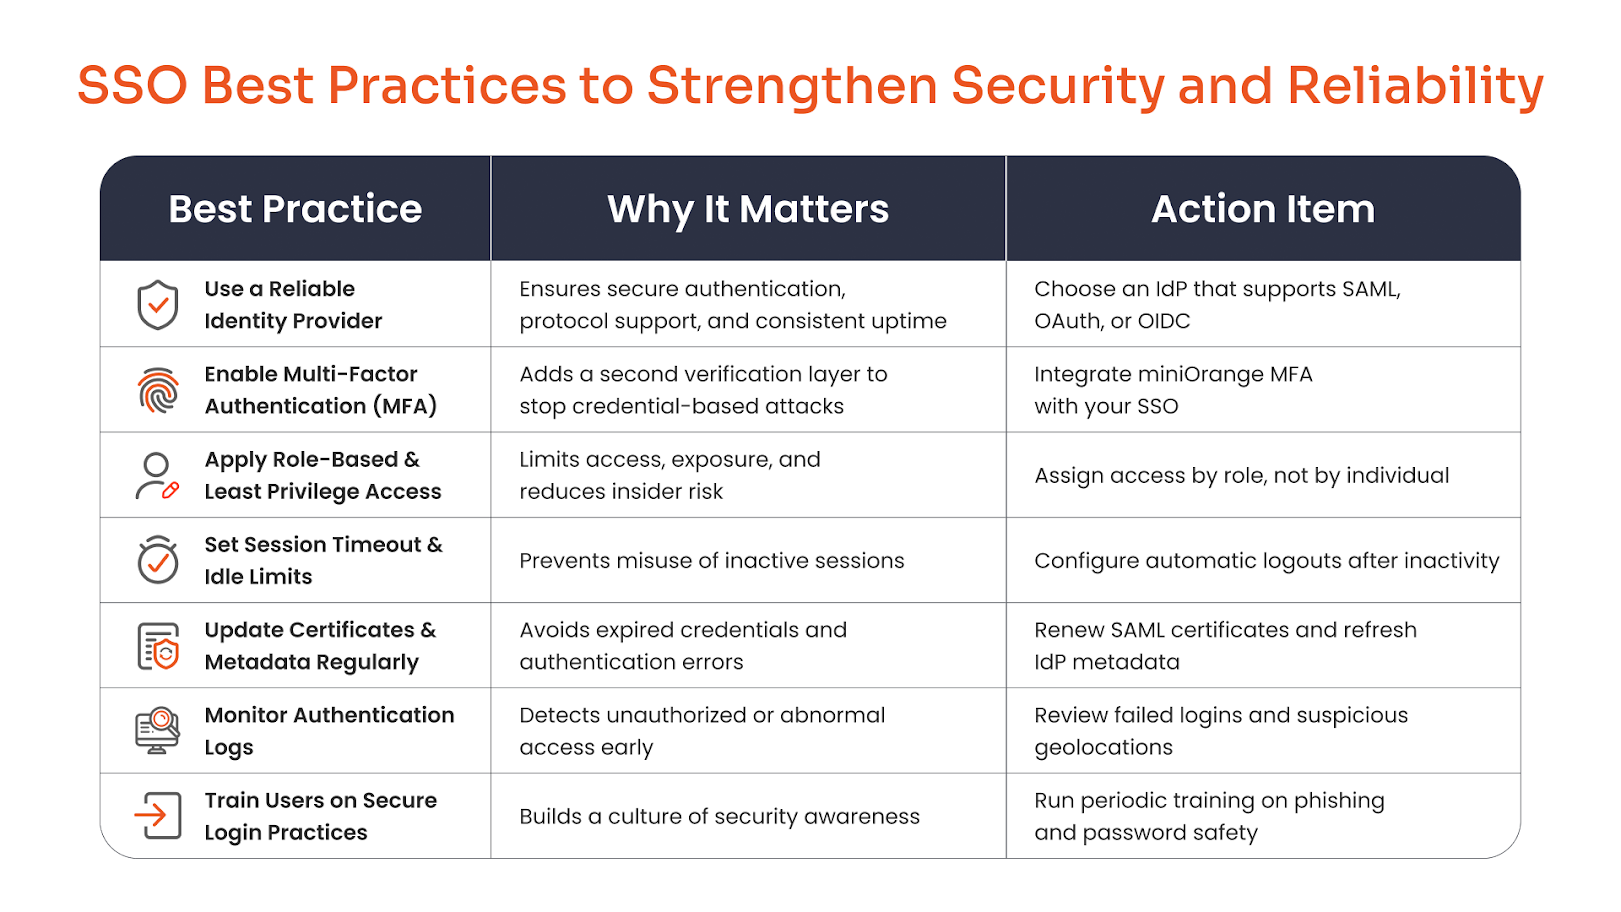
Ein gut implementiertes SSO-System ist nur so stark wie die dazugehörigen Praktiken. Hier sind die wichtigsten Schritte, die jedes Unternehmen befolgen sollte, um seine Single-Sign-On-Konfiguration zu sichern und zu stabilisieren.
1. Nutzen Sie einen zuverlässigen Identitätsanbieter.
Wählen Sie einen vertrauenswürdigen Identitätsanbieter (IdP), der moderne Protokolle wie SAML, OAuth oder OpenID Connect (OIDC) unterstützt. Ein zuverlässiger IdP gewährleistet konsistente Authentifizierung, hohe Verfügbarkeit und reibungslose Integration in Ihre bestehende Verzeichnis- und Cloud-Infrastruktur.
2. SSO mit Multi-Faktor-Authentifizierung (MFA) kombinieren
Die Kombination von SSO und MFA bietet eine wichtige Schutzebene, insbesondere für Administratoren und privilegierte Benutzer. Selbst bei Kompromittierung von Anmeldedaten verhindert MFA unberechtigten Zugriff. Entdecken Sie die Multi-Faktor-Authentifizierungslösung (MFA) von miniOrange und stärken Sie Ihre Identitätssicherheit.
3. Rollenbasierte Zugriffskontrolle und Zugriffsrechtsetzung nach dem Prinzip der minimalen Berechtigungen anwenden
Nicht jeder Benutzer benötigt Zugriff auf jede Anwendung. Setzen Sie rollenbasierte Zugriffskontrolle (RBAC) ein und befolgen Sie das Prinzip der minimalen Berechtigungen, um die Zugriffsrechte auf das Notwendigste zu beschränken und so den potenziellen Schaden durch kompromittierte Konten zu minimieren.
4. Angemessene Sitzungs-Timeout- und Leerlaufgrenzen festlegen
Vermeiden Sie es, Sitzungen unbegrenzt aktiv zu halten. Konfigurieren Sie Sitzungs-Timeouts und Leerlaufgrenzen, sodass Benutzer nach Inaktivität automatisch abgemeldet werden. Dies hilft, Missbrauch durch unbeaufsichtigte oder gemeinsam genutzte Geräte zu verhindern.
5. Zertifikate und Metadaten aktuell halten
Abgelaufene oder veraltete Zertifikate können zu Authentifizierungsfehlern führen und Sicherheitslücken öffnen. Erneuern Sie regelmäßig SAML-Zertifikate, aktualisieren Sie die Metadaten des Identitätsanbieters (IdP) und überprüfen Sie die Verbindungsintegrität, um eine einwandfreie SSO-Konfiguration zu gewährleisten.
6. Authentifizierungsprotokolle überwachen
Verfolgen Sie Anmeldeaktivitäten und überprüfen Sie Authentifizierungsprotokolle auf Anomalien. Das frühzeitige Erkennen von plötzlichen Anmeldefehlern oder ungewöhnlichen Standorten hilft Ihnen, vor einem potenziellen Sicherheitsvorfall zu handeln.
7. Benutzer in sicheren Anmeldeverfahren schulen
Technologie allein genügt nicht; Nutzer müssen wissen, wie sie sich schützen können. Führen Sie regelmäßig Schulungen zu Phishing, Passwortsicherheit und der Nutzung von Multi-Faktor-Authentifizierung durch, um eine Kultur des sicheren Zugriffs zu fördern.
Häufige Fehler, die bei der SSO-Implementierung vermieden werden sollten
Die Vermeidung dieser häufigen Fehler ist entscheidend für eine erfolgreiche und sichere SSO-Implementierung.
Selbst die besten Sicherheitstools versagen, wenn sie nicht richtig konfiguriert sind, und SSO bildet da keine Ausnahme. Schon wenige Fehler bei der Einrichtung können Ihr gesamtes Zugriffssystem schnell schwächen. Darauf sollten Sie achten:
Fehlkonfigurierte Zertifikate oder Probleme mit der Zeitsynchronisierung – Abgelaufene oder nicht übereinstimmende Zertifikate zählen zu den häufigsten Ursachen für SSO-Fehler. Sind die Uhren Ihres Servers und Ihres Identitätsanbieters (IdP) nicht synchronisiert, können Authentifizierungsanfragen aufgrund von Zeitstempelabweichungen abgelehnt werden.
Fehlende Redundanz oder Failover-IdP-Konfiguration – Die Abhängigkeit von einem einzigen Identitätsanbieter kann bei dessen Ausfall den gesamten Betrieb lahmlegen. Konfigurieren Sie daher stets Backup-IdPs oder Failover-Routen, um die Authentifizierung auch bei Ausfällen reibungslos aufrechtzuerhalten.
Fehlende Benutzerrollenzuordnung – Ohne korrekte Rollen- oder Gruppenzuordnung können Benutzer unnötige Berechtigungen erhalten oder benötigte Zugriffsrechte verlieren. Stellen Sie sicher, dass jede Rolle in Ihrem Identitätsanbieter (IdP) den richtigen Berechtigungen in Ihren Anwendungen entspricht.
SSO wird oft nicht für alle Anwendungen und Benutzergruppen getestet – viele Teams testen SSO nur für einige wenige Anwendungen und gehen dann davon aus, dass es überall funktioniert. Führen Sie daher vor der Einführung umfassende Tests für jede Anwendung, Abteilung und Benutzergruppe durch, um versteckte Fehlkonfigurationen aufzudecken.
Die Vernachlässigung der Multi-Faktor-Authentifizierung (MFA) für Administratorkonten ist problematisch, da diese Konten besonders häufig Ziel von Angriffen sind. Wird die MFA hier nicht durchgesetzt, kann dies alle Ihre Sicherheitsvorkehrungen zunichtemachen. Verwenden Sie für Administratoranmeldungen daher stets sichere MFA-Methoden.
Wie miniOrange Ihnen beim Aufbau einer sicheren SSO-Umgebung hilft
Ob Sie ganz von vorne beginnen oder eine bestehende SSO-Implementierung verbessern möchten, die Wahl der richtigen Lösung spielt eine entscheidende Rolle für die Gewährleistung von Sicherheit, Skalierbarkeit und einem reibungslosen Benutzererlebnis.
Die Implementierung von SSO sollte nicht wochenlange individuelle Integrationen oder endlose Fehlersuche bedeuten. miniOrange macht es Ihnen leicht, eine sichere und skalierbare SSO-Lösung zu erstellen, die sich nahtlos in Ihre bestehende IT-Landschaft einfügt.
Vorkonfigurierte Konnektoren für über 5000 Apps und Plattformen – Verbinden Sie sich im Handumdrehen mit gängigen Business-Tools, ohne komplexen Code schreiben zu müssen. Die sofort einsatzbereiten Integrationen von miniOrange sparen Zeit und gewährleisten Zuverlässigkeit vom ersten Tag an.
Funktioniert mit jedem Identitätsanbieter (IdP) – Ob Azure AD, Okta, Ping, ADFS oder ein anderer IdP, miniOrange gewährleistet volle Kompatibilität. Es unterstützt alle gängigen Protokolle wie SAML, OAuth, OpenID Connect und LDAP für eine flexible und sichere Authentifizierung in verschiedenen Umgebungen.
Integrierte Multi-Faktor-Authentifizierung, adaptiver Zugriff und bedingte Richtlinien – Sicherheit endet nicht mit dem Login. miniOrange integriert Multi-Faktor-Authentifizierung, adaptiven risikobasierten Zugriff und bedingte Richtlinien, um den Schutz zu verstärken, ohne die Benutzerfreundlichkeit zu beeinträchtigen.
Flexible Bereitstellungsmöglichkeiten – lokal, in der Cloud und hybrid: MiniOrange passt sich optimal an den Standort Ihrer Anwendungen an. Sie können SSO vollständig lokal, in der Cloud oder in einer Hybridumgebung bereitstellen, die beide Welten verbindet.
Technischer Support rund um die Uhr für Einrichtung und Fehlerbehebung – das Expertenteam von miniOrange steht Ihnen rund um die Uhr zur Verfügung, um Ihre SSO-Umgebung zu konfigurieren, zu testen und zu optimieren und so eine reibungslose Authentifizierung und fortlaufende Compliance zu gewährleisten.
Mit miniOrange können Unternehmen den Zugriff sichern, die Benutzererfahrung optimieren und die Compliance gewährleisten – alles über eine einzige, einheitliche Identitätsplattform.
Eine frühzeitige Behebung dieser Probleme hilft, Anmeldeunterbrechungen, Compliance-Probleme und unberechtigten Zugriff zu verhindern und SSO in ein sicheres Gateway anstatt in einen Single Point of Failure zu verwandeln.
Fazit
Die Anwendung bewährter SSO-Praktiken vereinfacht nicht nur den Anmeldevorgang, sondern schafft eine sichere und skalierbare Grundlage für den digitalen Zugriff Ihres Unternehmens. Durchdacht implementiert, reduziert SSO die Benutzerfreundlichkeit und senkt gleichzeitig das Risiko von Angriffen auf Anmeldeinformationen erheblich.
Durch die Kombination von Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA) können Unternehmen ein optimales Gleichgewicht zwischen Benutzerfreundlichkeit und hoher Sicherheit erreichen. Dieser mehrstufige Ansatz gewährleistet, dass selbst bei Kompromittierung der Zugangsdaten unberechtigter Zugriff verhindert wird.
Wenn Sie den Zugriff vereinfachen möchten, ohne Kompromisse bei der Sicherheit einzugehen, ist jetzt der richtige Zeitpunkt zum Handeln.
Starten Sie mit den miniOrange SSO-Lösungen und schaffen Sie ein zentralisiertes, sicheres und nahtloses Authentifizierungserlebnis für Ihre Mitarbeiter.
Häufig gestellte Fragen
Was ist die wichtigste Best Practice für SSO?
Nutzen Sie stets einen zuverlässigen Identitätsanbieter (IdP), der moderne Protokolle unterstützt, und kombinieren Sie diesen mit Multi-Faktor-Authentifizierung (MFA). Kontinuierliche Überwachung der Anmeldevorgänge und zeitnahe Zertifikatsaktualisierungen tragen ebenfalls zur langfristigen Sicherheit bei.
Soll ich SSO mit MFA verwenden?
Ja. Die Multi-Faktor-Authentifizierung (MFA) bietet eine entscheidende zusätzliche Schutzebene gegen kompromittierte Zugangsdaten. Selbst wenn ein Passwort gestohlen wird, stellt die MFA sicher, dass Unbefugte keinen Zugriff auf sensible Systeme erhalten.
Wie kann ich die SSO-Sicherheit überwachen?
Aktivieren Sie die Anmeldeüberwachung in Ihrem Identitätsanbieter, richten Sie Warnungen für ungewöhnliche Muster wie wiederholte fehlgeschlagene Anmeldeversuche oder unerwartete Geolokalisierungen ein und überprüfen Sie regelmäßig die Zugriffsprotokolle, um Anomalien frühzeitig zu erkennen.
Was sind häufige SSO-Fehler?
Häufige Fehlerquellen sind fehlerhaft konfigurierte Metadaten, abgelaufene Zertifikate und ungetestete Benutzerrollenzuordnungen. Diese kleinen Versäumnisse führen oft zu Zugriffsproblemen oder potenziellen Sicherheitslücken, wenn sie nicht rechtzeitig erkannt werden.
Unterstützt miniOrange alle SSO-Protokolle?
Ja. miniOrange unterstützt alle wichtigen SSO-Standards, einschließlich SAML, OAuth, OpenID Connect, Kerberos und LDAP, und gewährleistet so einen sicheren und konsistenten Zugriff in Cloud-, On-Premise- und Hybridumgebungen.



Hinterlasse einen Kommentar