

Wir nutzen täglich unzählige Passwörter, um Dinge zu erledigen. Beim Anmelden ist Schnelligkeit und Effizienz gefragt. Die Verwendung eines einzigen Passworts für alle Apps ist daher empfehlenswert. Dank Single Sign-On ist die Anmeldung schnell, einfach und effizient. Sie ermöglicht die Anmeldung mit nur einem Klick, ohne dass Sie sich mehrere Passwörter für alle Apps merken müssen.
Single Sign-On (SSO) erhöht die Sicherheit, indem es Benutzern ermöglicht, mit einem einzigen Satz von Anmeldedaten auf mehrere Anwendungen zuzugreifen. Dadurch werden Passwortmüdigkeit und das Risiko der Passwortwiederverwendung reduziert. Für IT-Administratoren vereinfacht es die Benutzerverwaltung und erleichtert die Durchsetzung von Sicherheitsrichtlinien sowie die Verwaltung von Zugriffsrechten. Darüber hinaus steigert SSO die Produktivität, da Benutzer weniger Zeit mit dem Anmelden bei verschiedenen Anwendungen verbringen müssen.
SSO-Anbieter
Was ist ein SSO-Anbieter?
Ein SSO-Anbieter ( Single Sign-On ) bietet einen Dienst, der es Nutzern ermöglicht, mit einem einzigen Satz von Anmeldeinformationen auf mehrere Anwendungen zuzugreifen. Ein SSO-Anbieter authentifiziert Nutzer einmalig und gewährt ihnen anschließend Zugriff auf verschiedene Anwendungen, ohne dass sie sich mehrfach anmelden müssen.
Rolle bei der Authentifizierung:
1. Leichterer Zugang: Einmal anmelden und auf alle Ihre Apps zugreifen. Ganz einfach!
2. Bessere Sicherheit: Weniger Ärger mit Passwörtern bedeutet, dass Sie weniger wahrscheinlich schwache Passwörter verwenden.
3. Reibungsloses Erlebnis: Keine ständigen Anmeldungen mehr; erleben Sie nahtlosen Zugriff.
Im Wesentlichen zentralisiert ein SSO-Anbieter die Benutzerauthentifizierung und macht sie dadurch effizienter und sicherer.
Unterschied zwischen IdP-initiiertem SSO und Service Provider-initiiertem SSO
Die Kenntnis des Unterschieds zwischen Identity Provider-Initiated Single Sign-On (IdP-Initiated SSO) und Service Provider-Initiated Single Sign-On (SP-Initiated SSO) ist unerlässlich, um Authentifizierungsprozesse zu optimieren und die Sicherheit in Ihrem Unternehmen zu erhöhen.
| Aspekt | Vom Identitätsanbieter (IdP) initiiertes SSO | Vom Dienstanbieter (SP) initiiertes einmaliges Anmelden |
|---|---|---|
| Flussinitiierung | Der Benutzer startet den SSO-Prozess von der Anmeldeseite des Identitätsanbieters aus | Der Benutzer startet den SSO-Prozess von der Anmeldeseite des Dienstanbieters aus |
| Startpunkt | Der Benutzer greift direkt auf den IdP zu | Der Benutzer versucht, direkt auf eine geschützte Ressource beim SP zuzugreifen |
| Primäre Aktion | IdP authentifiziert den Benutzer und generiert eine SAML-Assertion oder ein Token | SP leitet den Benutzer zur Authentifizierung an den IdP weiter |
| Redirection | IdP leitet den authentifizierten Benutzer mit einem Assertionstoken zum SP weiter | Der Benutzer wird nach der Authentifizierung zum IdP für den SP und zurück umgeleitet |
| Nutzungsszenario | Häufig in Unternehmensumgebungen, in denen Benutzer zuerst auf ein Portal oder Dashboard beim IdP zugreifen. | Häufig in Situationen, in denen Benutzer direkt auf den SP zugreifen, beispielsweise bei Webanwendungen. |
| Benutzererfahrung | Benutzer melden sich einmalig über IdP an und können sich bei mehreren SPs anmelden, ohne sich erneut anmelden zu müssen | Benutzer werden zur Authentifizierung umgeleitet, aber nach der Anmeldung ist das Erlebnis nahtlos |
| Gemeinsame Protokolle | SAML, OAuth, OpenID Connect | SAML, OAuth, OpenID Connect |
| Konfigurationskomplexität | Im Allgemeinen einfacher zu konfigurieren, da der IdP die anfängliche Authentifizierung verwaltet | Erfordert mehr Konfiguration, da der SP Umleitungen ordnungsgemäß handhaben muss |
| Sicherheitsüberlegungen | IdP muss eine sichere Verwaltung der Benutzeranmeldeinformationen und die Generierung von Assertionen gewährleisten | SP muss Behauptungen sicher validieren und potenzielle Replay-Angriffe bewältigen |
| Beispiele | Benutzer greifen auf ein Unternehmensportal wie miniOrange oder Okta zu und fahren dann mit den Diensten fort. | Benutzer versuchen, direkt auf Dienste wie Salesforce zuzugreifen, werden dann zu IdP umgeleitet. |
Auf welche Sicherheitsfunktionen sollten Sie bei einem SSO-Anbieter achten?
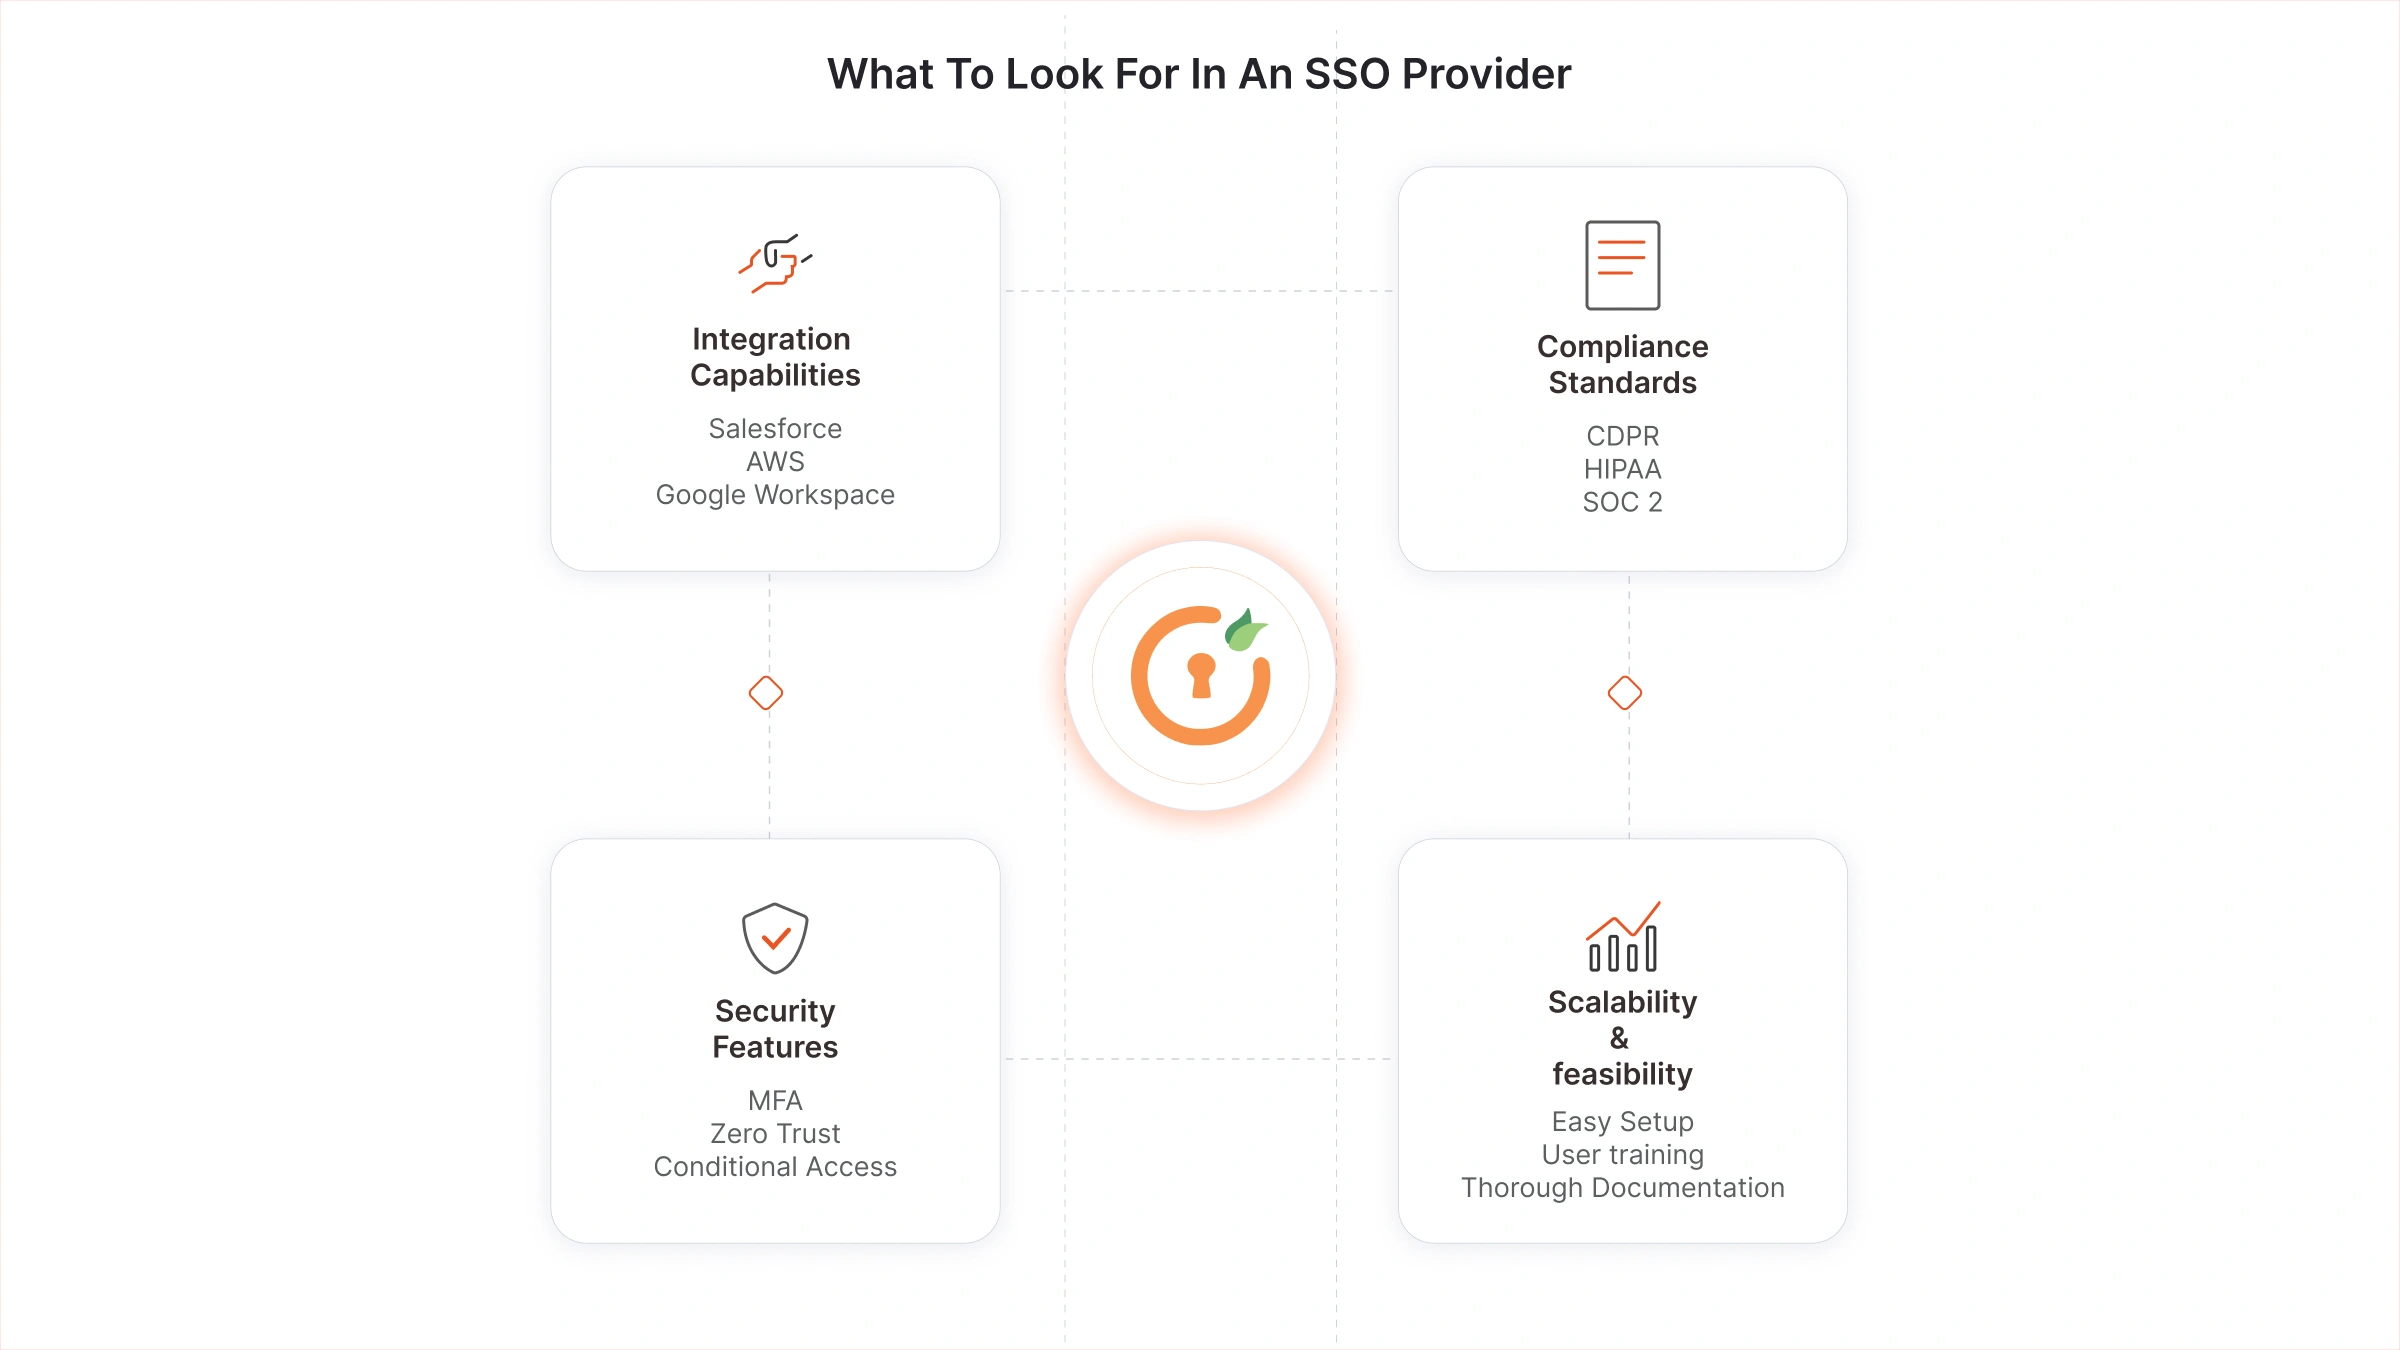
1. Sicherheitsfunktionen:
- Multi-Faktor-Authentifizierung (MFA): Gewährleistet eine zusätzliche Sicherheitsebene, indem mehr als eine Authentifizierungsmethode erforderlich ist , z. B. etwas, das der Benutzer weiß (Passwort), etwas, das der Benutzer besitzt (Mobilgerät), oder etwas, das der Benutzer ist (biometrische Verifizierung).
- Zero Trust: Implementiert strenge Zugriffskontrollen und geht davon aus, dass jede Anfrage, ob innerhalb oder außerhalb des Netzwerks, bis zu ihrer Überprüfung eine Sicherheitsbedrohung darstellen könnte.
Bedingter Zugriff: Richtlinien, die Zugriffskontrollentscheidungen basierend auf Benutzerbedingungen und Gerätezuständen durchsetzen. Beispielsweise kann der Zugriff je nach Standort des Benutzers, Gerätesicherheit oder der aufgerufenen Anwendung gewährt oder verweigert werden.
2. Integrationsmöglichkeiten:
Beliebte Anwendungen: Achten Sie bei SSO- Lösungsanbietern auf eine nahtlose Integration mit weit verbreiteten Anwendungen wie Salesforce, Google Workspace, AWS, Microsoft 365 und anderen. Vorkonfigurierte Integrationen und APIs sind entscheidend für eine schnelle Bereitstellung und minimale Ausfallzeiten.
3. Konformitätsstandards :
- DSGVO: Für Organisationen, die personenbezogene Daten von EU-Bürgern verarbeiten, ist es unerlässlich sicherzustellen, dass der Anbieter die Datenschutz-Grundverordnung einhält .
- HIPAA: Die Einhaltung des Health Insurance Portability and Accountability Act ist für Organisationen, die in den USA mit gesundheitsbezogenen Informationen arbeiten, von entscheidender Bedeutung.
- SOC 2: Die Einhaltung der Service Organization Control 2- Vorgaben gewährleistet, dass der SSO-Anbieter über angemessene Kontrollmechanismen verfügt, um Benutzerdaten zu schützen, insbesondere in Bezug auf Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz.
4. Skalierbarkeit und einfache Implementierung:
- Skalierbarkeit: Die SSO-Lösung sollte mit dem Wachstum Ihres Unternehmens skalieren können, sei es durch die Aufnahme weiterer Benutzer, die Integration zusätzlicher Anwendungen oder die Bearbeitung erhöhter Authentifizierungsanfragen.
- Einfache Implementierung: Die Lösung sollte unkomplizierte Einrichtungsprozesse mit umfassender Dokumentation, Support und Anwenderschulungen bieten. Eine intuitive Benutzeroberfläche und die Verfügbarkeit von Kundensupport können den Zeit- und Ressourcenaufwand für die Implementierung deutlich reduzieren.
Anhand dieser Kriterien können Sie einen SSO-Anbieter auswählen, der nicht nur Ihre Sicherheits- und Compliance- Anforderungen erfüllt, sondern sich auch reibungslos in Ihre bestehenden Systeme integriert und mit dem Wachstum Ihres Unternehmens skaliert.
Top-SSO-Anbieter im Jahr 2025
1. miniOrange
miniOrange ist ein führender SSO-Anbieter mit umfassenden Funktionen, herausragendem Support, Zuverlässigkeit, individueller Anpassung und einer kostengünstigen Lösung, die hohen Sicherheitsstandards entspricht. Er bietet zahlreiche geschäftliche Vorteile, darunter:
- Skalierbarkeit: miniOrange bewältigt steigende Benutzerlasten und eignet sich für kleine bis große Unternehmen.
- Integration: Es unterstützt über Über 6,000 App-Integrationen und bietet Kompatibilität mit Protokollen wie SAML, OAuth, SCIMund LDAP.
- Erstklassige Sicherheitsfunktionen: miniOrange verfügt über Multi-Faktor-Authentifizierung (MFA), erweiterte Verschlüsselung und Funktionen, die GDPR, NIST, PCI DSSund SOC-konform.
- Benutzererfahrung: miniOrange bietet ein einziges Dashboard für alle Apps, benutzerdefinierte Anmelde-/Registrierungsseiten und mehrsprachige Unterstützung.
- Kosten: miniOrange bietet wettbewerbsfähige Preise, flexible Pläne und hilft, den IT-Aufwand zu senken.
- Support und Wartung: miniOrange bietet Kundensupport rund um die Uhr, ausführliche Dokumentation und ein engagiertes Implementierungsteam.
- Starker Kundenstamm: Vertrauenswürdiger Anbieter mit gutem Ruf und über 25,000 Kunden weltweit
- Kundenbindung: Erfüllt verschiedene gesetzliche Datenschutzanforderungen
- Anpassung: Umfangreiche Anpassungsmöglichkeiten, kundenspezifische Anschlüsse für interne Apps und personalisierte Benutzeroberflächen.
2. Okta
Okta ist ein führender SSO-Anbieter, bekannt für seine Funktionen, Zuverlässigkeit und benutzerfreundliche Oberfläche. Die Plattform bietet zahlreiche Vorteile, darunter Skalierbarkeit, die es ermöglicht, unterschiedliche Nutzerlasten effizient zu bewältigen und sich somit für Unternehmen jeder Größe eignet. Okta unterstützt Tausende von App-Integrationen und ist kompatibel mit Protokollen wie SAML , OAuth und OpenID Connect. Sicherheit hat bei Okta höchste Priorität: Multi-Faktor-Authentifizierung (MFA) und fortschrittliche Verschlüsselung gewährleisten höchste Sicherheitsstandards. Nutzer profitieren von einem zentralen Dashboard für alle Apps und der Unterstützung mehrerer Sprachen, was die Benutzerfreundlichkeit insgesamt verbessert. Darüber hinaus bietet Okta wettbewerbsfähige Preise mit flexiblen Tarifen, Kundensupport rund um die Uhr und eine umfassende Dokumentation. Die Plattform erfüllt diverse datenschutzrechtliche Anforderungen und gewährleistet so die Compliance in verschiedenen Branchen.
3. OneLogin
OneLogin ist ein Identity and Access Management (IAM) Anbieter, der zahlreiche Vorteile bietet. Er bewältigt effizient unterschiedliche Benutzerlasten und eignet sich daher für Unternehmen jeder Größe. Die Plattform unterstützt zahlreiche App-Integrationen und ist kompatibel mit Protokollen wie SAML, OAuth und OpenID ConnectOneLogin legt größten Wert auf Sicherheit und bietet Multi-Faktor-Authentifizierung (MFA) und erweiterte Verschlüsselung, um hohe Sicherheitsstandards zu gewährleisten. Nutzer profitieren von einem zentralen Dashboard für alle Apps und der Unterstützung mehrerer Sprachen, was das Benutzererlebnis insgesamt verbessert. Darüber hinaus bietet OneLogin wettbewerbsfähige Preise mit flexiblen Tarifen, 24/7-Kundensupport und umfassende Dokumentation. Die Plattform erfüllt verschiedene datenschutzrechtliche Anforderungen und gewährleistet die Einhaltung branchenübergreifender Vorschriften.
4. Ping-Identität
Ping Identity ist ein führender Anbieter von Lösungen für Identitäts- und Zugriffsmanagement und bietet wichtige Funktionen und Vorteile. Die Plattform eignet sich für Unternehmen jeder Größe und bewältigt steigende Benutzerlasten problemlos. Sie ist kompatibel mit verschiedenen Protokollen wie SAML, OAuth, OpenID Connect, SCIM und LDAP. Zu den Sicherheitsfunktionen gehören Multi-Faktor-Authentifizierung (MFA) und fortschrittliche Verschlüsselung, die die Einhaltung von Sicherheitsstandards gewährleisten. Ping Identity bietet ein einheitliches Administrationsportal, anpassbare Registrierungs- und Anmeldeprozesse sowie die Möglichkeit zur Selbstverwaltung von Präferenzen für ein optimiertes Benutzererlebnis. Die Preispläne sind flexibel und beinhalten Optionen für passwortlose Authentifizierung und adaptive MFA. Darüber hinaus bietet Ping Identity umfassenden Support mit detaillierter Dokumentation und einem dedizierten Implementierungsteam. Das Unternehmen verfügt über einen weltweit anerkannten Kundenstamm und erfüllt diverse datenschutzrechtliche Anforderungen. Die Plattform bietet außerdem umfangreiche Anpassungsmöglichkeiten, darunter No-Code-Identitätsorchestrierung, individualisierbare Benutzerprozesse und Unterstützung für RESTful APIs.
5. CyberArk
CyberArk ist vor allem für seine Lösungen zum Management privilegierter Zugriffe (PAM) bekannt, die sich auf die Sicherung und Verwaltung privilegierter Konten und Zugangsdaten konzentrieren. Darüber hinaus bietet CyberArk über seine CyberArk Identity-Plattform auch Single Sign-On (SSO)-Funktionen. Dies umfasst sicheren Zugriff, der es Benutzern ermöglicht, mit einem einzigen Satz von Zugangsdaten auf Cloud-, Mobil- und Legacy-Anwendungen zuzugreifen. Die Plattform nutzt maschinelles Lernen, um Benutzeraktivitäten zu analysieren und Risikostufen zuzuweisen, wodurch ein adaptiver Zugriff ermöglicht wird. Sie lässt sich nahtlos in Tausende von SaaS-, Mobil- und benutzerdefinierten Anwendungen integrieren. Zusätzlich bietet CyberArk ein einheitliches Portal für alle Anwendungen, wodurch die Notwendigkeit, sich mehrere Passwörter zu merken, reduziert wird. Obwohl CyberArk für seine PAM-Lösungen bekannt ist , bietet das Unternehmen auch robuste SSO-Funktionen, die hohe Sicherheit und ein optimales Benutzererlebnis gewährleisten.
Häufige Anwendungsfälle von SSO-Anbietern
SSO in Unternehmenssicherheit und Workforce Management
Single Sign-On (SSO) ist eine wichtige Komponente der Unternehmenssicherheit und des Personalmanagements. Es vereinfacht den Authentifizierungsprozess, indem es Mitarbeitern den Zugriff auf mehrere Anwendungen mit nur einem Satz Anmeldeinformationen ermöglicht. Dies verbessert nicht nur die Sicherheit, sondern steigert auch die Produktivität.
Vorteile :
- Zentralisierte Authentifizierung: Mitarbeiter melden sich einmal an, um auf verschiedene interne Anwendungen wie CRM, ERP und Projektmanagement-Tools zuzugreifen.
- Verbesserte Sicherheit: Reduziert die Passwortmüdigkeit und das Risiko schwacher oder wiederverwendeter Passwörter und mindert so das Risiko von Datendiebstählen.
- Effizienz: Optimiert den Anmeldevorgang und ermöglicht Mitarbeitern den schnellen Zugriff auf erforderliche Tools ohne wiederholte Anmeldeaufforderungen.
SSO für SaaS-Anwendungen und Cloud-Umgebungen
SSO wird häufig in SaaS-Anwendungen und Cloud-Umgebungen eingesetzt, um ein nahtloses und sicheres Benutzererlebnis zu gewährleisten. Es ermöglicht Benutzern den Zugriff auf mehrere Cloud-basierte Dienste mit nur einer Anmeldung und erhöht so sowohl die Sicherheit als auch den Komfort.
Vorteile :
- Bessere Benutzererfahrung: Benutzer können mit einem Satz Anmeldeinformationen auf mehrere Dienste wie Google Workspace, Microsoft 365 und Salesforce zugreifen.
- Zentralisierte Zugriffskontrolle: Vereinfacht die Benutzerverwaltung, indem eine zentrale Kontrollstelle für Berechtigungen und Zugriffsrichtlinien bereitgestellt wird.
- Reduzierter IT-Arbeitsaufwand: Minimiert passwortbezogene Supportanfragen, sodass sich IT-Teams auf wichtigere Aufgaben konzentrieren können.
Ejemplo:
Ein mittelständisches Technologieunternehmen möchte den Zugriff auf seine verschiedenen SaaS-Anwendungen wie Salesforce, Google Workspace und Microsoft 365 vereinfachen. Ziel ist es, die Sicherheit und die Benutzerfreundlichkeit durch die Implementierung von Single Sign-On (SSO) zu verbessern.
Das Unternehmen integriert die SSO-Lösung von miniOrange, um seinen Mitarbeitern ein nahtloses Anmeldeerlebnis zu ermöglichen. Mit miniOrange können sich Benutzer einmal anmelden und auf alle ihre SaaS-Anwendungen zugreifen, ohne sich mehrere Passwörter merken zu müssen.
Warum miniOrange?
miniOrange wurde aus mehreren Gründen als einer der besten SSO-Anbieter im Jahr 2025 ausgezeichnet:
1. Nahtlose Integration: miniOrange unterstützt über 6,000 vorkonfigurierte Integrationen für Cloud-, On-Premise- und Hybridanwendungen. Dies vereinfacht die Einführung und Bereitstellung von SSO-Diensten für KMU, ohne dass diese Integrationslösungen separat warten müssen.
2. Benutzerfreundliche Oberfläche: Die Plattform bietet ein individuell anpassbares Dashboard und Anmelde-/Registrierungsseiten und verbessert das Benutzererlebnis durch Mehrsprachigkeit und Selbstbedienungsoptionen.
3. Robuste Sicherheit: miniOrange bietet fortschrittliche Sicherheitsfunktionen wie passwortloses SSO, risikobasierte Zugriffskontrolle und die Einhaltung datenschutzrechtlicher Anforderungen wie DSGVO, NIST, PCI DSS und SOC-Lösung für KMU und Großunternehmen.
4. Flexibles Identitätsmanagement: Benutzer können Identitäten, Zugriffsrechte und Sicherheitsrichtlinien zentral verwalten. Unterstützt werden verschiedene Identitätsanbieter wie Active Directory, ADFS, HR-Systeme, Microsoft 365, G Suite und Social-Media-Lösungen für KMU.
5. Positive Bewertungen: miniOrange hat für seinen herausragenden Service und seine benutzerfreundliche Lösung für KMU und Großunternehmen Bestnoten erhalten. Kunden schätzen die reibungslose SSO-Lösung und den reaktionsschnellen Support.
6. Kosteneffizienz: miniOrange bietet wettbewerbsfähige Preise und ist damit eine kostengünstige Lösung für kleine und mittlere Unternehmen sowie Großunternehmen.
Diese Funktionen und Vorteile haben miniOrange zu einem der führenden SSO-Anbieter im Jahr 2025 gemacht. Lösungen für KMUs und Großunternehmen. Starten Sie noch heute mit miniOrange SSO!



Hinterlasse einen Kommentar