

In Zeiten rasanter digitaler Transformation in allen Branchen hat die Sicherung von Benutzeridentitäten und Systemzugriffen höchste Priorität. Unternehmen setzen vermehrt auf fortschrittliche Authentifizierungsmethoden, um sensible Daten zu schützen, die Benutzerfreundlichkeit zu optimieren und regulatorische Standards einzuhalten. Zu den am weitesten verbreiteten Produkten in diesem Bereich zählen SSO- und MFA-Produkte.
Sowohl SSO als auch MFA zielen auf eine verbesserte Sicherheit ab, dienen jedoch unterschiedlichen Zwecken und bieten deutliche Vorteile. Dieser Blog untersucht die Unterschiede zwischen SSO und MFA, ihre jeweiligen Stärken und wie durch ihre Kombination ein leistungsstarkes, mehrschichtiges Sicherheitsframework geschaffen werden kann.
In diesem Blog werden die Kernkonzepte von SSO und MFA untersucht, ihre Stärken und Schwächen verglichen und gezeigt, wie ihre Kombination sowohl Komfort als auch Schutz bieten kann.
Was ist Single Sign-On?
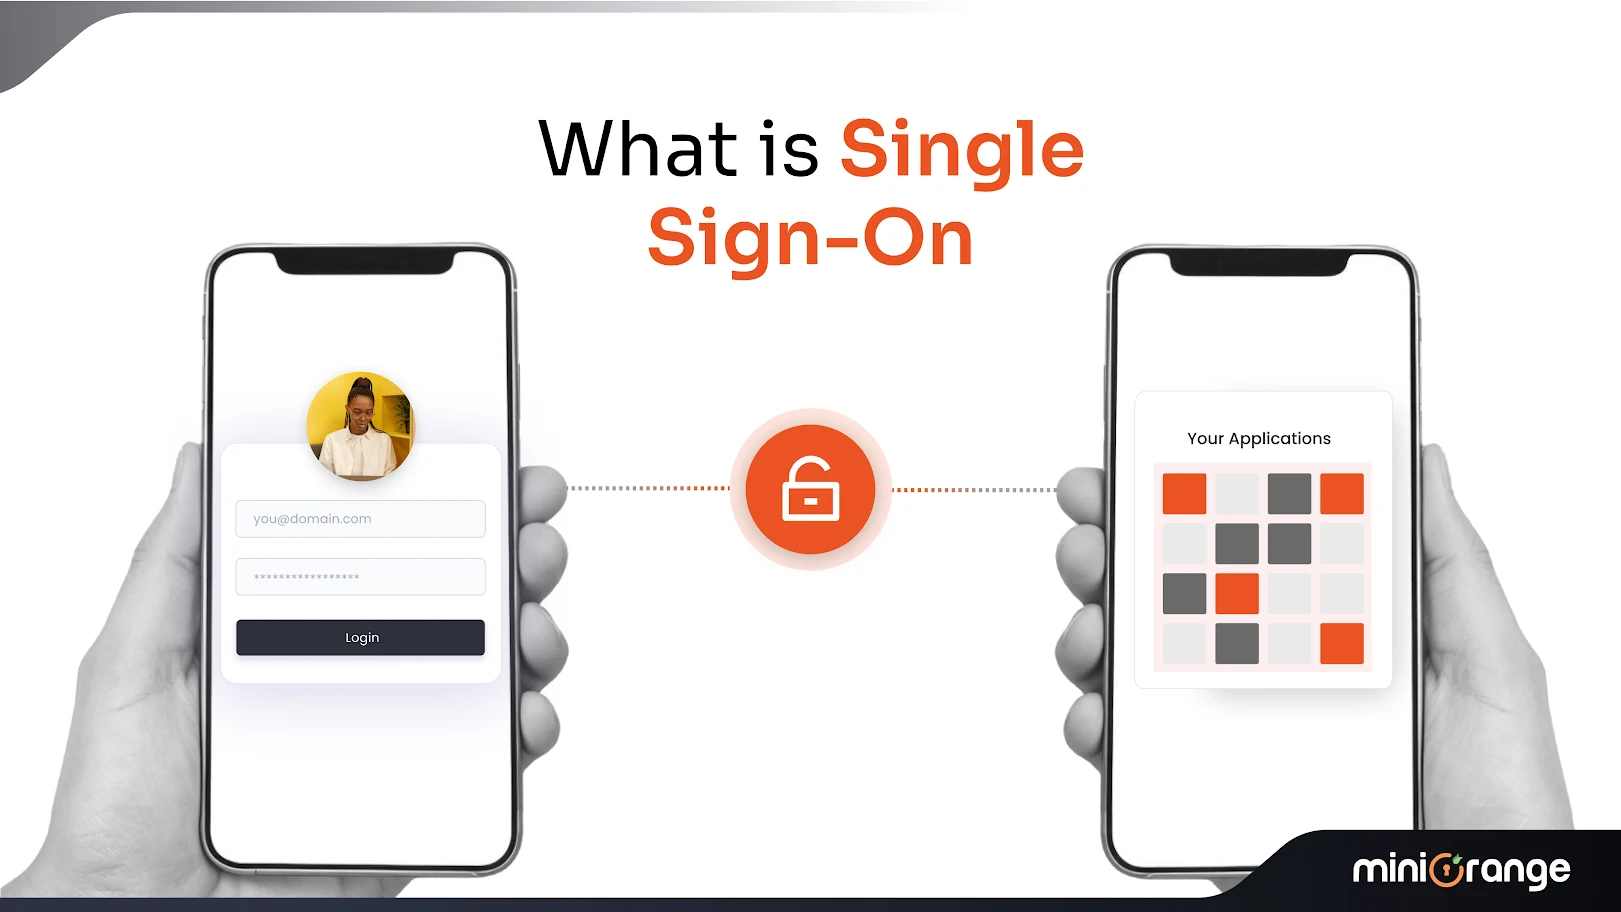
Single Sign-On (SSO) ist eine Authentifizierungslösung , die es Benutzern ermöglicht, mit einem einzigen Satz von Anmeldeinformationen auf mehrere Anwendungen und Dienste zuzugreifen. Anstatt sich Dutzende von Benutzernamen und Passwörtern für verschiedene Plattformen zu merken, können sich Benutzer einmal anmelden und erhalten Zugriff auf alle autorisierten Anwendungen innerhalb des Ökosystems ihrer Organisation.
Single Sign-On (SSO) funktioniert durch den Aufbau einer Vertrauensbeziehung zwischen einem Identitätsanbieter (IdP) und verschiedenen Dienstanbietern (SPs) . Wenn sich ein Benutzer beim Identitätsanbieter authentifiziert, erhält er ein Sicherheitstoken, das ihm Zugriff auf verbundene Anwendungen gewährt, ohne dass zusätzliche Anmeldeinformationen erforderlich sind.
Hauptvorteile von SSO
- Nahtloser Zugriff ermöglicht Benutzern die mühelose Navigation zwischen Anwendungen und verbessert so die Produktivität und das Benutzererlebnis
- Verbesserte Passwortsicherheit durch zentralisiertes Anmeldeinformationsmanagement und stärkere Durchsetzung von Kennwortrichtlinien
- Vereinfachte Benutzerbereitstellung und Deprovisionierung mit zentralisierter Zugriffsverwaltung über ein einziges Dashboard
- Detaillierte Audit-Trails zur Überwachung von Zugriffsmustern und Compliance-Anforderungen
- Reduzierte Passwortmüdigkeit beseitigt die Frustration, ständig Anmeldeinformationen auf mehreren Plattformen eingeben zu müssen
- Kosteneinsparungen durch weniger IT-Support-Tickets und verbesserte Verwaltungseffizienz
SSO-Einschränkungen
SSO bietet zwar zahlreiche Vorteile, man sollte aber auch seine Grenzen kennen. Die Ein-Faktor-Authentifizierung über SSO schafft einen Single Point of Failure. Werden die SSO-Anmeldeinformationen kompromittiert, erhalten Angreifer potenziell Zugriff auf alle verbundenen Anwendungen. Diese Schwachstelle verdeutlicht, warum viele Unternehmen über einfache SSO-Implementierungen hinausgehen.
Was ist Multi-Faktor-Authentifizierung?
Die Multi-Faktor-Authentifizierung (MFA) ist eine Sicherheitsmethode und Zugriffskontrolllösung , die von Benutzern die Angabe von zwei oder mehr Verifizierungsfaktoren verlangt, um Zugriff auf eine Anwendung oder ein System zu erhalten. Diese Faktoren lassen sich typischerweise in drei Kategorien einteilen:
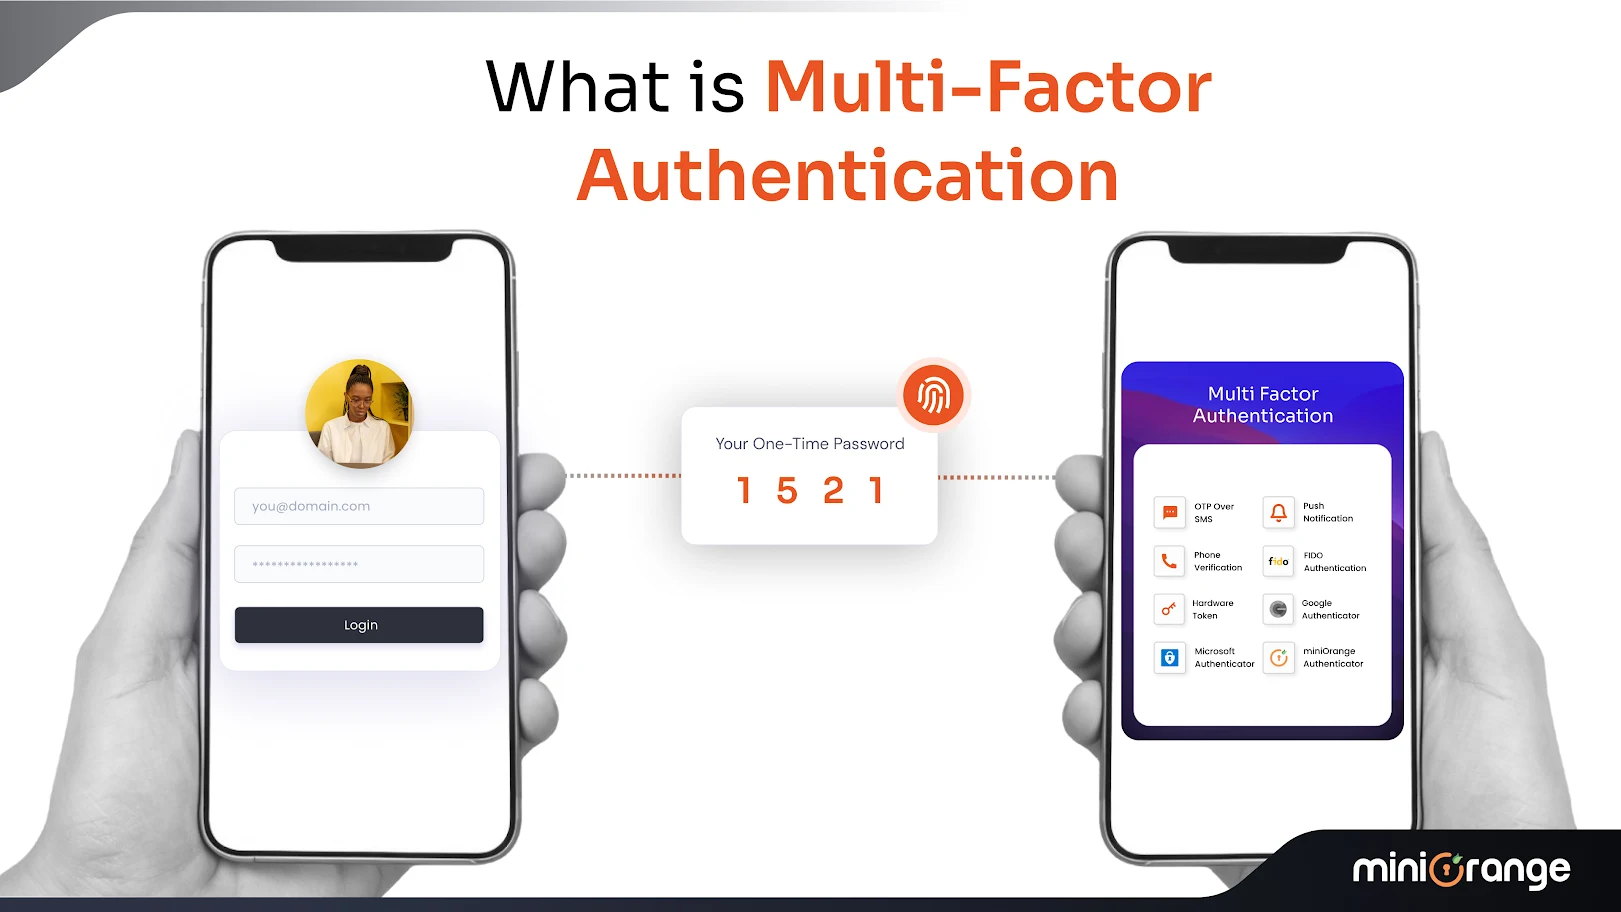
1. Etwas, das Sie wissen (Wissensfaktor): Passwörter, PINs oder Sicherheitsfragen
2. Etwas, das Sie besitzen (Besitzfaktor): Smartphones, Hardware-Token oder Smartcards
3. Eine angeborene Eigenschaft: Biometrische Daten wie Fingerabdrücke, Gesichtserkennung oder Stimmmuster
Entdecken Sie die Leistungsfähigkeit der Multi-Faktor-Authentifizierung.
Wie erhöht MFA die Sicherheit?
Die Bedeutung von MFA- Implementierungen liegt in den entscheidenden Sicherheitsebenen, die vor verschiedenen Angriffsmethoden schützen. Selbst wenn ein Passwort durch Phishing, Datenlecks oder andere Methoden kompromittiert wird, benötigen Angreifer weiterhin Zugriff auf die zusätzlichen Authentifizierungsfaktoren, um Systemzugriff zu erlangen.
Die Effektivität von MFA liegt darin, die Schwächen der reinen Passwortauthentifizierung zu beheben. Passwörter können erraten, gestohlen oder geknackt werden, doch die Anforderung zusätzlicher Verifizierungsfaktoren erhöht die Sicherheitsbarriere für potenzielle Angreifer erheblich.
Arten von MFA-Methoden
Moderne MFA-Lösungen bieten verschiedene Authentifizierungsoptionen. Zu den bekanntesten MFA-Typen gehören:
- SMS und Sprachanrufe: Benutzer erhalten Bestätigungscodes per SMS oder Telefonanruf
- Authentifizierungs-Apps: Von mobilen Anwendungen generierte zeitbasierte Einmalkennwörter (TOTP)
- Hardware-Token: Physische Geräte, die Authentifizierungscodes generieren oder speichern
- Biometrische Authentifizierung: Fingerabdruckscanner, Gesichtserkennung oder Stimmverifizierung
- Mitteilungen: Benachrichtigungen der mobilen App, die Benutzer genehmigen oder ablehnen
SSO und MFA für erweiterten Schutz
Der effektivste Ansatz für moderne Authentifizierung besteht in der Kombination beider Technologien. SSO und Multi-Faktor-Authentifizierung schaffen ein leistungsstarkes Sicherheitsframework, das sowohl Komfort als auch zuverlässigen Schutz bietet.
Implementierung mehrschichtiger Sicherheit
Mehrschichtige Sicherheitsansätze erkennen an, dass keine einzelne Sicherheitsmaßnahme absolut sicher ist. Durch die Kombination von SSO und MFA schaffen Unternehmen mehrere Verteidigungsbarrieren:
1. Erste Ebene: SSO bietet zentralisierte Authentifizierung und Zugriffsverwaltung
2. Zweite Ebene: MFA fügt zusätzliche Verifizierungsanforderungen hinzu
3. Dritte Ebene: Kontinuierliche Überwachung und risikobasierte Authentifizierung
Dieser mehrschichtige Ansatz gewährleistet, dass Benutzer nahtlos auf Anwendungen zugreifen können und gleichzeitig hohe Sicherheitsstandards eingehalten werden.
Wie erleichtert SSO die sichere Weitergabe von Passwörtern?
Ein weit verbreiteter Irrtum ist, dass SSO die sichere Weitergabe von Benutzerkennwörtern erleichtert. Obwohl SSO technisch gesehen keine Weitergabe von Passwörtern beinhaltet, ermöglicht es durch die Zentralisierung der Authentifizierung eine sichere Verwaltung der Anmeldeinformationen. Benutzer geben ihre Passwörter nicht an einzelne Anwendungen weiter. Stattdessen verwaltet das SSO-System den sicheren Token-Austausch zwischen Identitätsanbieter und Dienstanbietern.
Dieser tokenbasierte Ansatz bedeutet, dass Anwendungen niemals Benutzerkennwörter empfangen oder speichern, wodurch das Risiko einer Offenlegung der Anmeldeinformationen bei Datenverletzungen verringert wird.
SSO vs. MFA: Detaillierte Vergleichstabelle
| Aspekt | Einmaliges Anmelden (SSO) | Multi-Faktor-Authentifizierung (MFA) |
|---|---|---|
| Hauptziel | Vereinfachen Sie den Benutzerzugriff auf mehrere Anwendungen mit einer einzigen Anmeldung | Stärken Sie die Authentifizierung, indem Sie mehrere Verifizierungsfaktoren verlangen |
| Authentifizierungsmethode | Ein Satz Anmeldeinformationen für den Zugriff auf mehrere Systeme | Zwei oder mehr Faktoren: Passwort + Gerät, Biometrie oder Token |
| Sicherheitsfokus | Zentralisiertes Identitätsmanagement; anfällig, wenn primäre Anmeldeinformationen kompromittiert werden | Schutz vor Anmeldedatendiebstahl, Phishing und Brute-Force-Angriffen |
| Benutzererfahrung | Hoher Komfort; weniger Anmeldeaufforderungen | Etwas mehr Reibung; zusätzliche Schritte für den Zugriff erforderlich |
| Compliance-Unterstützung | Hilft mit Prüfpfaden und zentralisierten Zugriffsprotokollen | Oftmals zur Einhaltung der Vorschriften vorgeschrieben (z. B. DSGVO, HIPAA, PCI-DSS) |
| Bester Anwendungsfall | Unternehmen mit mehreren miteinander verbundenen Anwendungen | Organisationen, die mit sensiblen Daten umgehen oder in Hochrisikoumgebungen tätig sind |
| Integrationspotenzial | Kann für erhöhte Sicherheit mit MFA kombiniert werden | Kann für die Hybridauthentifizierung auf SSO aufgesetzt werden |
| Bedrohungsminderung | Eingeschränkter Schutz vor Phishing und Diebstahl von Anmeldeinformationen | Starker Schutz vor Phishing, Social Engineering und unbefugtem Zugriff |
| Skalierbarkeit | Hochgradig skalierbar in Unternehmensumgebungen | Skalierbar, erfordert aber möglicherweise Benutzerschulungen und Gerätebereitstellung |
| Anwendungsbeispiele | Anmeldung bei Microsoft 365, Google Workspace und Salesforce mit einer Anmeldeinformation | Anmeldung bei Banking-Apps mit Passwort + OTP oder biometrischer Verifizierung |
| Gemeinsame Protokolle | SAML, OAuth 2.0, OpenID Connect | TOTP, HOTP, SMS-Codes, Push-Benachrichtigungen, Biometrie |
| Bereitstellungszeit | Schnellere Bereitstellung in Umgebungen mit standardisierten Apps | Kann aufgrund der Geräteregistrierung und Benutzereinführung länger dauern |
Anwendungsszenarien von SSO und MFA
Die Wahl zwischen Single Sign-On (SSO), Multi-Faktor-Authentifizierung (MFA) oder einer Kombination aus beiden hängt von den spezifischen Anforderungen, Risiken und operativen Prioritäten eines Unternehmens ab. Im Folgenden finden Sie eine detailliertere Erläuterung, wann welcher Ansatz am besten geeignet ist.
Wann sollte MFA verwendet werden?
Die Multi-Faktor-Authentifizierung eignet sich am besten für Umgebungen, in denen Sicherheit oberste Priorität hat und die Folgen eines unbefugten Zugriffs schwerwiegend sind. MFA fügt eine zweite (oder dritte) Verifizierungsebene hinzu und erschwert es Angreifern deutlich, Konten zu kompromittieren, selbst wenn Passwörter gestohlen werden.
1. Anwendungen, die sensible persönliche oder finanzielle Daten verarbeiten
In Branchen wie dem Bankwesen, dem Versicherungswesen, dem Gesundheitswesen und dem E-Commerce speichern oder verarbeiten Anwendungen häufig hochsensible Informationen wie: Kreditkartennummern
- Sozialversicherungs- oder Aadhaar-Nummern
- Krankenakten
- Personenbezogene Daten (PII)
In diesen Kontexten ist es unzureichend, sich ausschließlich auf die Ein-Faktor-Authentifizierung (z. B. Passwörter) zu verlassen. MFA stellt sicher, dass selbst bei einem kompromittierten Passwort der unbefugte Zugriff blockiert wird, indem ein zweiter Faktor, beispielsweise ein biometrischer Scan oder ein Einmalpasswort, erforderlich ist.
Beispiel: Ein Kunde, der sich in sein Online-Banking-Portal einloggt, muss sein Passwort eingeben und anschließend seine Identität mithilfe einer mobilen Authentifizierungs-App oder eines SMS-Codes bestätigen.
2. Umgebungen mit strengen Compliance-Anforderungen
Regulatorische Rahmenbedingungen wie:
- HIPAA (Gesetz zur Übertragbarkeit und Rechenschaftspflicht von Krankenversicherungen)
- Datenschutz (Datenschutz-Grundverordnung)
- PCI-DSS (Datensicherheitsstandard der Zahlungskartenindustrie)
schreiben strenge Zugriffskontrollen zum Schutz sensibler Daten vor. MFA ist im Rahmen dieser Vorschriften häufig eine erforderliche oder empfohlene Kontrolle.
Beispiel: Das elektronische Patientenaktensystem (EHR) eines Krankenhauses verlangt von Ärzten, sich sowohl mit einem Passwort als auch mit einem Fingerabdruckscan zu authentifizieren, um auf Patientendaten zugreifen zu können.
3. Situationen, in denen die Wiederverwendung von Passwörtern häufig vorkommt
Viele Benutzer verwenden Passwörter auf mehreren Plattformen, was die Anfälligkeit für Credential-Stuffing-Angriffe erhöht. MFA mindert dieses Risiko durch eine zusätzliche Schutzebene, selbst wenn das wiederverwendete Passwort bei einem Angriff an anderer Stelle offengelegt wird.
Beispiel: Ein Mitarbeiter verwendet dasselbe Passwort für seine geschäftliche E-Mail-Adresse und sein Social-Media-Konto. Wird die Social-Media-Plattform gehackt, stellt die Multi-Faktor-Authentifizierung (MFA) sicher, dass die geschäftliche E-Mail-Adresse geschützt bleibt.
Wann sollte SSO verwendet werden?
Single Sign-On ist ideal für Organisationen, die Wert auf Effizienz, Benutzerfreundlichkeit und zentralisiertes Identitätsmanagement legen. Es ermöglicht Benutzern, sich einmalig zu authentifizieren und ohne wiederholte Anmeldung auf mehrere Anwendungen zuzugreifen.
1. Organisationen mit mehreren miteinander verbundenen Anwendungen
An modernen Arbeitsplätzen nutzen Mitarbeiter häufig eine Reihe von Tools wie E-Mail, CRM, HR-Portale, Projektmanagement-Plattformen und mehr. SSO vereinfacht den Zugriff, indem Benutzer sich einmal anmelden und nahtlos zwischen den Systemen navigieren können.
Beispiel: Ein Marketingteam nutzt Google Workspace, Salesforce, Slack und Asana. Mit SSO melden sie sich einmal an und können auf alle Tools zugreifen, ohne die Anmeldedaten erneut eingeben zu müssen.
2. Teams, die schnellen und einheitlichen Zugriff benötigen
Zeitkritische Rollen wie Kundensupport, Vertrieb oder Außendienst profitieren vom schnellen Zugriff auf Tools. SSO reduziert den Aufwand bei der Anmeldung und verbessert die Produktivität.
Beispiel: Ein Kundendienstmitarbeiter muss schnell zwischen Ticketsystemen, Wissensdatenbanken und CRM-Systemen wechseln können. SSO ermöglicht einen unterbrechungsfreien Arbeitsablauf.
3. Unternehmen, die ihre IT-Supportkosten senken möchten
Probleme mit Passwörtern (z. B. vergessene Passwörter, Sperrungen) gehören zu den häufigsten Helpdesk-Anfragen. SSO reduziert die Anzahl der Anmeldeinformationen, die sich Benutzer merken müssen, wodurch die Supportkosten gesenkt und die Betriebseffizienz verbessert wird.
Beispiel: Ein Unternehmen mit 5,000 Mitarbeitern verzeichnet einen Rückgang der Anfragen zur Passwortzurücksetzung um 40 %, nachdem es SSO in seinen internen Systemen implementiert hat.
Wann sollte man beides kombinieren?
Der sicherste und skalierbarste Ansatz besteht häufig in der Kombination von SSO und MFA. Dieses Hybridmodell bietet sowohl nahtlosen Zugriff als auch starke Authentifizierung und entspricht den Prinzipien der mehrschichtigen Sicherheit.
1. Große Unternehmen mit komplexen IT-Infrastrukturen
Unternehmen mit unterschiedlichen Systemen, mehreren Abteilungen und globalem Betrieb benötigen sowohl einen zentralen Zugriff als auch robuste Sicherheit. SSO optimiert den plattformübergreifenden Zugriff, während MFA sicherstellt, dass nur verifizierte Benutzer Zugriff erhalten.
Beispiel: Ein multinationaler Konzern nutzt SSO, um den Zugriff auf seine ERP-, HR- und Kollaborationstools zu vereinheitlichen, während er MFA für risikoreiche Vorgänge wie die Gehaltsabrechnung oder Management-Dashboards durchsetzt.
2. Regierungsbehörden und Gesundheitsdienstleister
In diesen Bereichen werden hochsensible Daten verarbeitet, und sie sind häufig Ziel von Cyberangriffen. Sie müssen die Benutzerfreundlichkeit für die Mitarbeiter mit strengen Sicherheitsprotokollen in Einklang bringen.
Beispiel: Ein Regierungsangestellter meldet sich über SSO in einem sicheren Portal an, muss aber seine Identität mit einer Smartcard oder einem biometrischen Scan bestätigen, bevor er auf Verschlusssachen zugreifen kann.
3. Jede Organisation, die mehrschichtige Sicherheit ohne Kompromisse bei der Benutzerfreundlichkeit anstrebt
Die Kombination aus MFA und Single Sign-On ermöglicht Unternehmen ein reibungsloses Benutzererlebnis und schützt sie gleichzeitig vor modernen Bedrohungen. Dies ist besonders effektiv in Umgebungen, in denen Komfort und Sicherheit gleichermaßen wichtig sind.
Beispiel: Ein Technologie-Startup ermöglicht SSO für seine Entwicklungs- und Kollaborationstools, verlangt aber MFA für den Zugriff auf Quellcode-Repositories und Produktionsumgebungen.
miniOrange für einheitliche Sicherheit
miniOrange bietet Organisationen eine umfassende IAM Lösung, die die Zugriffskontrolle vereinfacht, die Authentifizierung stärkt und sich mühelos in Cloud- und On-Premise-Umgebungen skalieren lässt. Wenn Sie Mitarbeiter, Partner oder Kunden verwalten, gewährleistet miniOrange ein sicheres, einheitliches Identitätsmanagement vom Login bis zum Lebenszyklus.
Mit Single Sign-On (SSO) auf Unternehmensebene können Benutzer mit nur einem Satz Anmeldeinformationen auf mehrere Anwendungen zugreifen, sogar auf Ihre internen Anwendungen. Multi-Faktor-Authentifizierung (MFA) bietet mit über 15 Authentifizierungsmethoden für Ihre Geräte, Systeme und Apps eine zusätzliche Sicherheitsebene.
Um zu beurteilen, wie miniOrange in Ihre Umgebung passt, können Sie Probieren Sie eine kostenlose Testversion aus or Kontakt aufnehmen um uns mit unserem zu verbinden IAM Spezialisten für eine individuelle Beratung.
Fazit
Die Debatte um Single Sign-On (SSO) versus Multi-Faktor-Authentifizierung (MFA) dreht sich nicht um die Wahl zwischen den beiden Technologien. Vielmehr geht es darum zu verstehen, wie jede Technologie zu einer umfassenderen Sicherheitsstrategie und kontextbasierten Authentifizierung beiträgt . SSO vereinfacht den Zugriff und verbessert die Benutzerfreundlichkeit, während MFA die Authentifizierung stärkt und vor Bedrohungen schützt.
Durch die Einführung von SSO und MFA können Unternehmen ein robustes und benutzerfreundliches Authentifizierungsframework aufbauen, das Wachstum, Innovation und Vertrauen fördert. In der heutigen digitalen Welt ist mehrschichtige Sicherheit nicht nur eine bewährte Methode, sondern eine Notwendigkeit.
Häufig gestellte Fragen
Können Sie ein SSO ohne MFA haben?
Ja, Single Sign-On (SSO) funktioniert auch ohne Multi-Faktor-Authentifizierung (MFA). Die zusätzliche MFA erhöht die Sicherheit jedoch erheblich, da neben dem Passwort auch eine zusätzliche Verifizierung erforderlich ist.
Ist die Zwei-Faktor-Authentifizierung dasselbe wie SSO?
Nein, sie dienen unterschiedlichen Zwecken. Die Zwei-Faktor-Authentifizierung (2FA) erhöht die Anmeldesicherheit, während SSO den Zugriff vereinfacht, indem Benutzer sich für mehrere Anwendungen einmal anmelden können.
Deckt SSO MFA ab?
SSO und MFA sind zwar getrennt, ergänzen sich aber gegenseitig. SSO sorgt für einen einheitlichen Zugriff, während MFA eine zusätzliche Ebene der Identitätsprüfung hinzufügt. Gemeinsam sorgen sie für ein ausgewogenes Verhältnis zwischen Komfort und Sicherheit.
Wie arbeiten MFA und SSO zusammen?
MFA überprüft die Identität eines Benutzers, bevor SSO-Zugriff gewährt wird. Nach der Authentifizierung können Benutzer sicher auf mehrere Apps zugreifen, ohne sich erneut anmelden zu müssen. Das vereinfacht die Benutzererfahrung und reduziert das Risiko.
Hinterlasse einen Kommentar