

Privileged Access Management (PAM) ist eine entscheidende Cybersicherheitsstrategie, die Unternehmen dabei unterstützt, ihre privilegierten Konten vor Cyberbedrohungen zu schützen. Da Cyberkriminelle zunehmend privilegierte Konten ins Visier nehmen, um auf Netzwerke zuzugreifen und schädliche Aktivitäten durchzuführen, hat sich PAM weltweit zu einer Priorität für Unternehmen entwickelt. Diese privilegierten Konten sind unerlässlich für die Verwaltung von IT-Umgebungen und die Durchführung administrativer Aufgaben und finden sich überall in einem Unternehmen, sowohl in traditionellen Systemen als auch in Cloud-Infrastrukturen.
Die Bedeutung der Implementierung bewährter PAM-Praktiken kann nicht hoch genug eingeschätzt werden. Privilegierte Konten wie Domänenadministratoren, Dienstkonten, Anwendungskonten und Root-Konten können zu Hauptzielen von Angreifern werden. Werden diese Zugangsdaten kompromittiert, können Cyberkriminelle kritische Systeme ausnutzen, Daten verändern, Konfigurationen ändern und sogar den Betrieb lahmlegen.
Gartner hat das Management privilegierter Zugriffe zwei Jahre in Folge als oberste Priorität der IT-Sicherheit anerkannt. 2022 wurde es als einer der sieben wichtigsten Trends in der Cybersicherheit hervorgehoben, insbesondere im Bereich der Identitätsverteidigung. Trotz dieses Fokus haben viele Unternehmen weiterhin Schwierigkeiten, selbst grundlegende Best Practices für das Management privilegierter Konten einzuhalten, wodurch sie anfällig für potenzielle Angriffe bleiben.
Die Implementierung effektiver Best Practices für die Verwaltung privilegierter Benutzer schützt nicht nur vertrauliche Daten, sondern stellt auch sicher, dass Angreifer nicht unentdeckt im Netzwerk eines Unternehmens agieren können. Werfen wir einen Blick auf die Top 10 der Best Practices für die Verwaltung privilegierter Konten, die Unternehmen dabei helfen können, ihre kritischen Konten zu sichern, Sicherheitsrisiken zu reduzieren und ihren Betrieb vor Störungen zu schützen.
Werfen Sie zunächst einen Blick auf die vier Hauptsäulen der PAM-Lösung, um ein klares Verständnis der wesentlichen Elemente zu gewinnen, auf die Sie sich konzentrieren müssen.
Die 4 Säulen des Privileged Access Managements
Um Best Practices für Privileged Access Management (PAM) effektiv umzusetzen, müssen sich Unternehmen auf vier wichtige Säulen konzentrieren: Entdecken, Sichern, Überwachen und Automatisieren. Jede Säule spielt eine entscheidende Rolle bei der Stärkung der Sicherheit privilegierter Konten und stellt sicher, dass nur autorisierte Benutzer Zugriff auf vertrauliche Ressourcen haben. Hier finden Sie eine Aufschlüsselung dieser Säulen und wie sie zu einem robusten PAM-Framework beitragen.

1. Entdecken
Der erste Schritt jeder Strategie für das Management privilegierter Zugriffe (Privileged Access Management, CAP ) besteht darin, alle privilegierten Konten innerhalb der Organisation zu identifizieren. Dies umfasst nicht nur Benutzerkonten, sondern auch Dienstkonten, Anwendungskonten und gemeinsam genutzte Konten. Aktuelle Informationen zu allen privilegierten Konten und ihren zugehörigen Zugriffsrechten sind erforderlich. Durch die Identifizierung dieser Konten erhalten Organisationen Einblick in die Zugriffsrechte der einzelnen Benutzer und können so Best Practices für CAP effektiv implementieren. Das Auffinden und Katalogisieren dieser Konten ist entscheidend für die Überwachung von Zugriffen und die Minimierung potenzieller Sicherheitslücken.
2. Sichern
Sobald die privilegierten Konten identifiziert sind, müssen sie durch geeignete Lebenszyklusprozesse geschützt werden. Dies beinhaltet die Einrichtung strenger Zugriffskontrollen und die kontinuierliche Überprüfung der Zugriffsrechte jedes Kontos anhand seines Typs. Zu den Best Practices für ein effektives Management privilegierter Benutzer gehören die Implementierung starker Authentifizierungsmechanismen wie der Multi-Faktor-Authentifizierung (MFA) und die sichere Speicherung von Passwörtern in einem unternehmensweiten Passwort-Tresor, um unbefugten Zugriff zu verhindern. Die regelmäßige Rotation und Aktualisierung von Passwörtern sowie die Durchsetzung des Prinzips der minimalen Berechtigungen gewährleisten, dass jedes Konto nur über die für seine Aufgaben notwendigen Berechtigungen verfügt. Die Dokumentation dieser Sicherheitsmaßnahmen schafft einen strukturierten Ansatz für den privilegierten Zugriff und reduziert das Risiko von Missbrauch.
3. Prüfung
Kontinuierliche Prüfung und Überwachung sind entscheidende Bestandteile bewährter Verfahren im Management privilegierter Konten . Die regelmäßige Überprüfung privilegierter Zugriffe hilft, unautorisierte Aktivitäten oder Anomalien im Benutzerverhalten zu erkennen. Der Einsatz von Sitzungsüberwachungs- und Protokollierungstools ermöglicht die detaillierte Nachverfolgung von Benutzeraktivitäten und versetzt Unternehmen in die Lage, verdächtiges Verhalten umgehend zu identifizieren. Diese Protokolle dienen nicht nur als Frühwarnsystem für potenzielle Bedrohungen, sondern liefern auch Beweismaterial bei Sicherheitsvorfällen oder Audits. Durch die Integration routinemäßiger Prüfungen in die PAM-Lösung können Unternehmen die Einhaltung von Vorschriften gewährleisten , Sicherheitsrichtlinien durchsetzen und ein effektives Management privilegierter Zugriffe sicherstellen.
4. Automatisieren
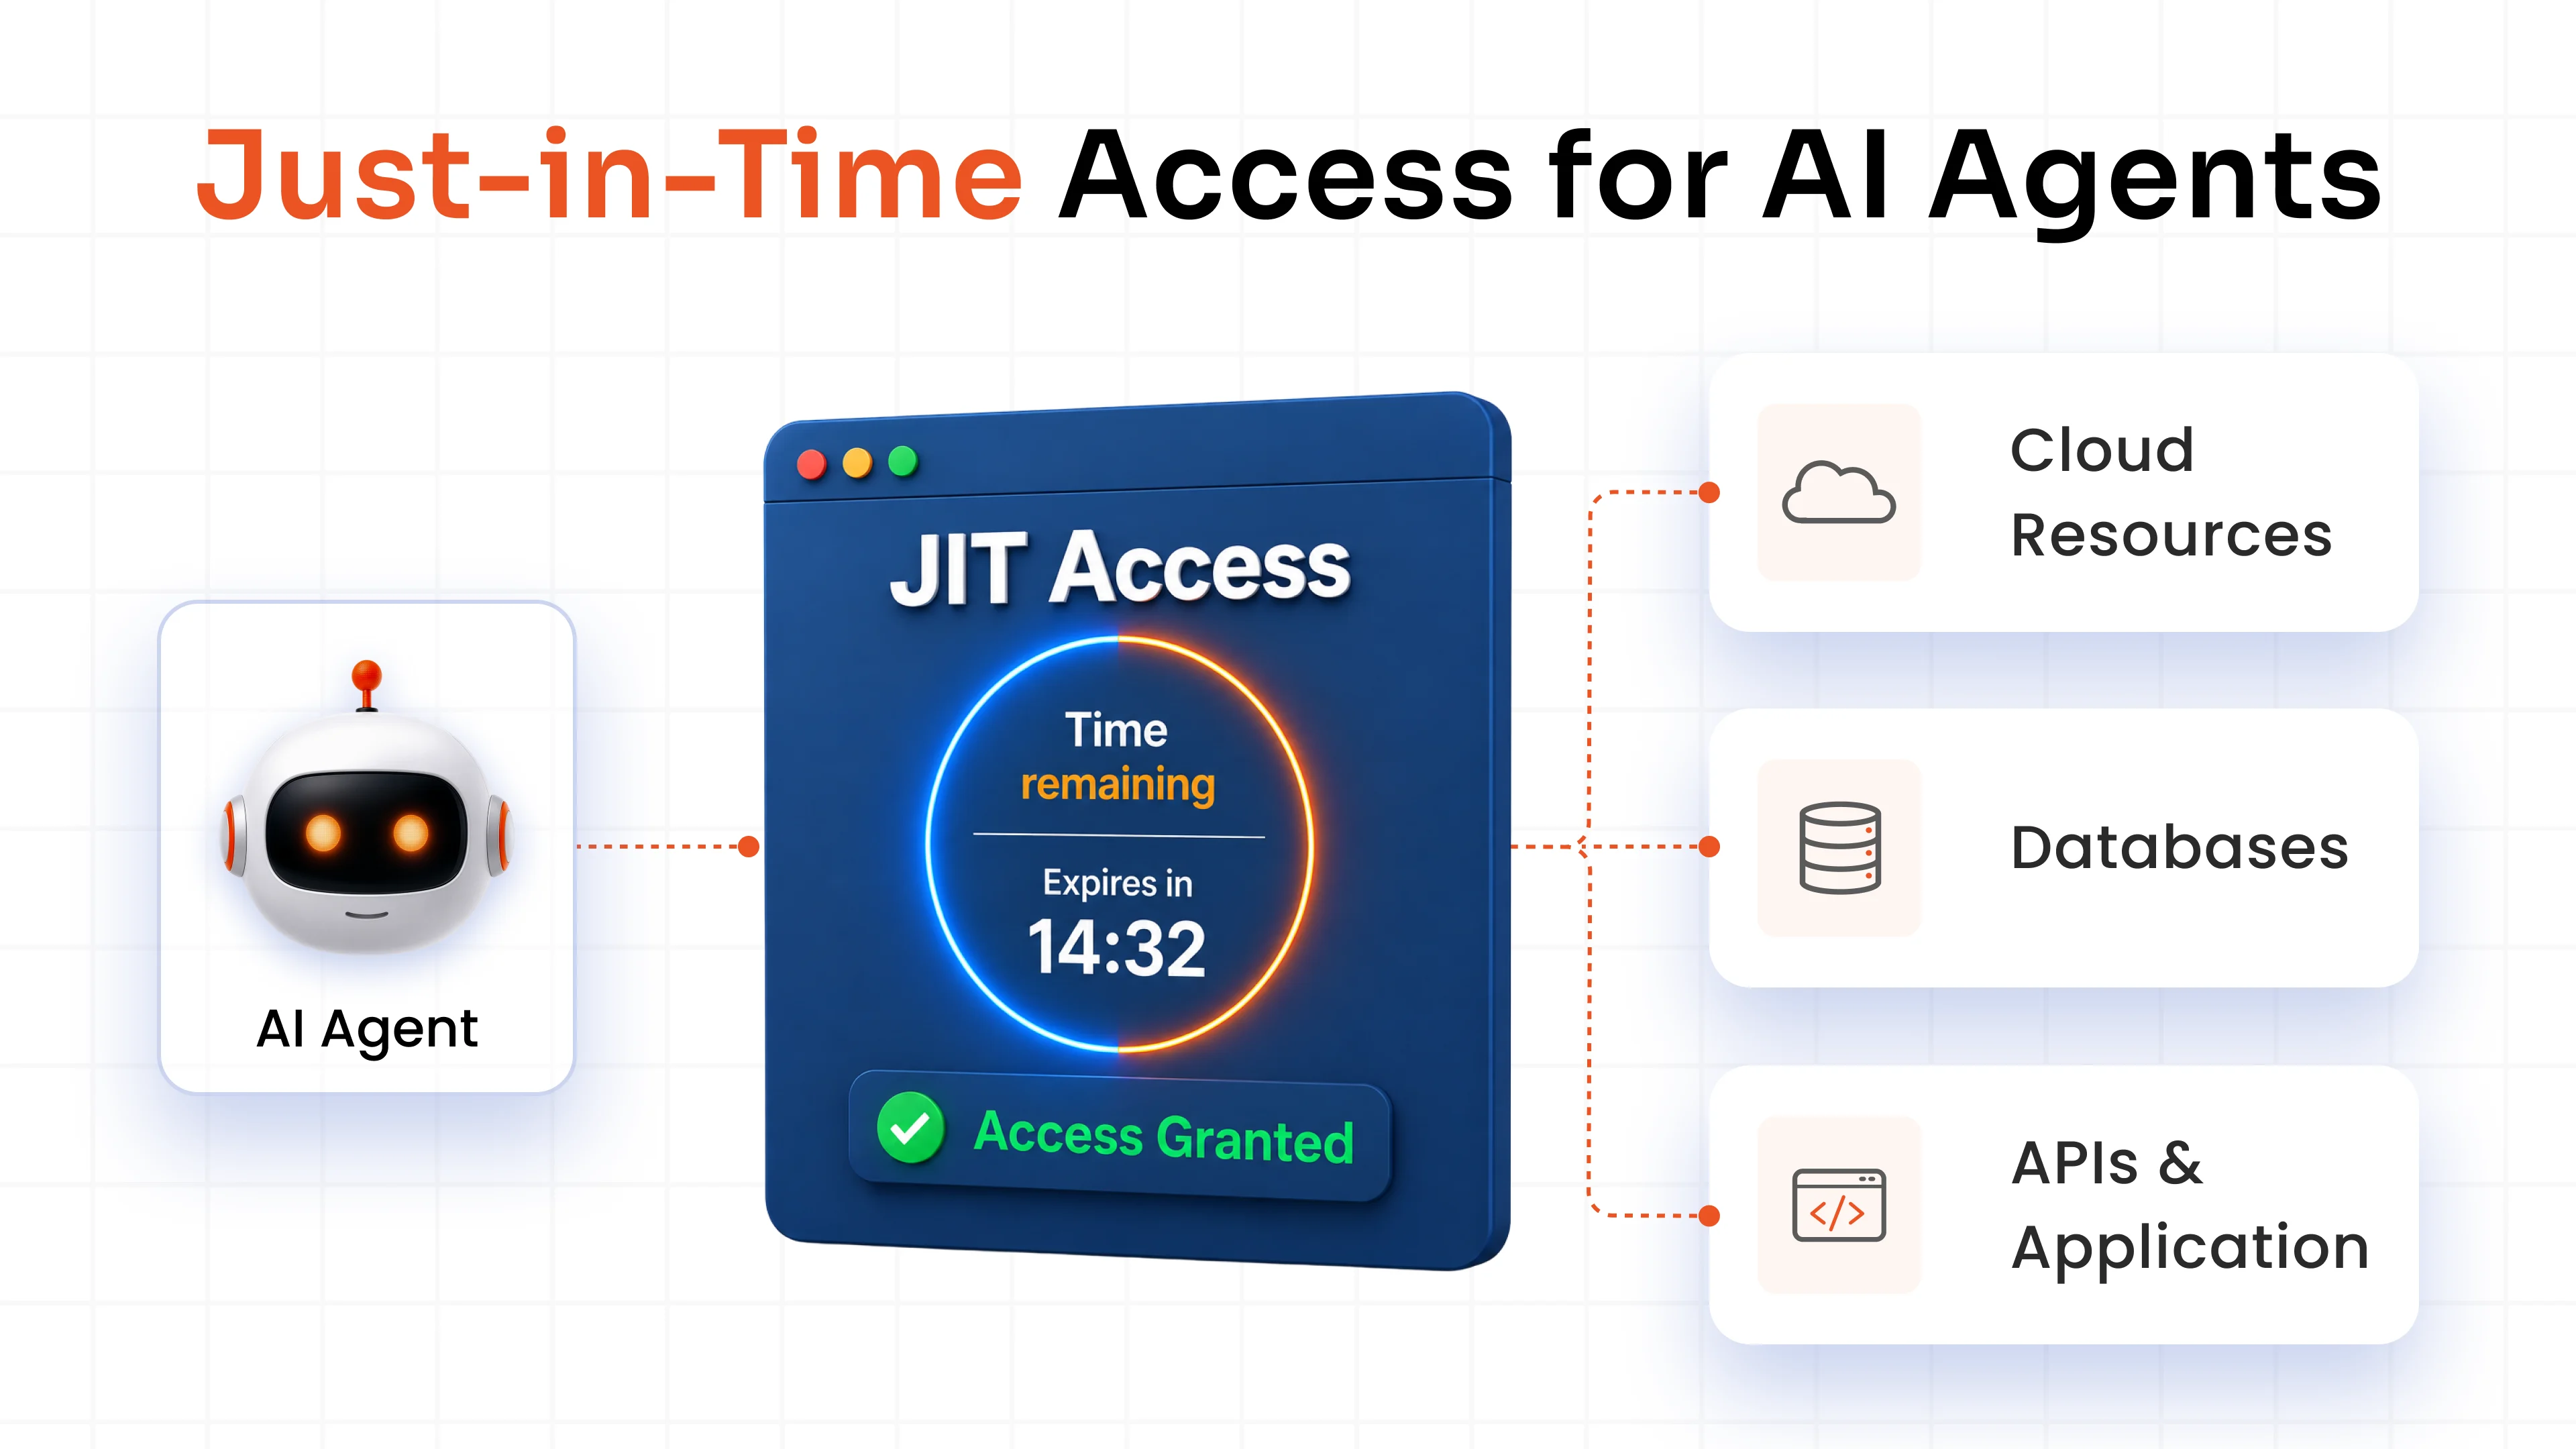
Die letzte Säule der Best Practices für PAM (Privileged Access Management) ist die Integration von Automatisierung in die Zugriffsverwaltungsprozesse des Unternehmens. Automatisierungstools optimieren und standardisieren Zugriffsprotokolle, reduzieren so die Wahrscheinlichkeit menschlicher Fehler und erhöhen die allgemeine Sicherheit. Die Implementierung von Tools für den bedarfsgerechten Zugriff ermöglicht es Unternehmen, temporäre privilegierte Zugriffsrechte bei Bedarf zu gewähren, während Identity Governance and Administration (IGA)-Tools die effiziente Verwaltung von Kontolebenszyklen unterstützen. Durch die Automatisierung wichtiger Aspekte des Privileged Access Managements , wie beispielsweise Passwortrotation und Zugriffsüberprüfungen, können Unternehmen Sicherheitsrichtlinien konsequent durchsetzen, schnell auf Bedrohungen reagieren und eine hohe Kontrolle über privilegierte Konten gewährleisten.
Die 10 besten Praktiken für Privileged Access Management (PAM)
1. Implementierung von Zero Trust und Least Privilege Access
Zero Trust : Dieser Ansatz behandelt jeden Benutzer, jedes Gerät und jedes Netzwerk als potenzielle Bedrohung, unabhängig davon, ob sie sich innerhalb oder außerhalb des Unternehmensnetzwerks befinden. Der Zugriff wird erst nach kontinuierlicher Überprüfung der Identität, des Gerätezustands und anderer Kontextfaktoren gewährt. Zero Trust stellt sicher, dass sich unautorisierte Benutzer nicht lateral im Netzwerk bewegen können.
Prinzip der minimalen Berechtigungen : Dieses Prinzip beschränkt die Benutzerrechte auf das für die Erfüllung ihrer Aufgaben notwendige Minimum. Benötigt ein Mitarbeiter beispielsweise nur Zugriff auf eine bestimmte Datenbank für seine Arbeit, sollte er keine Berechtigung haben, Systemeinstellungen zu ändern oder andere Datenbanken einzusehen. Dies verringert die Angriffsfläche und begrenzt den potenziellen Schaden im Falle eines Sicherheitsverstoßes. Die gemeinsame Umsetzung dieser Richtlinien stärkt die allgemeine Sicherheit und verhindert unbefugten Zugriff auf sensible Daten.
2. Verwenden Sie die Multi-Faktor-Authentifizierung (MFA)
Warum MFA? Sich ausschließlich auf Passwörter zu verlassen, ist riskant, da diese erraten, gestohlen oder durch Phishing- und Social-Engineering-Angriffe kompromittiert werden können. MFA bietet eine zusätzliche Sicherheitsebene durch die Notwendigkeit einer weiteren Verifizierung, beispielsweise eines Einmalcodes, der an ein Mobilgerät gesendet wird, oder biometrischer Authentifizierung.
So wird es umgesetzt : Beim Anmelden müssen Benutzer mindestens zwei Authentifizierungsmethoden (z. B. Passwort und Fingerabdruck) angeben. Dadurch wird sichergestellt, dass ein Angreifer selbst dann, wenn er das Passwort eines Benutzers erlangt, ohne den zweiten Faktor nicht auf das Konto zugreifen kann.
Mitarbeiterschulung : Neben der Implementierung von MFA sollten Unternehmen ihre Mitarbeiter darin schulen, Phishing-Angriffe und Social-Engineering-Taktiken zu erkennen, die Anmeldedaten gefährden können. Eine angemessene Schulung hilft Mitarbeitern, nicht Opfer von Betrugsversuchen zu werden, die MFA ausnutzen, und stärkt die gesamte Sicherheitsstrategie.
3. Passwörter regelmäßig wechseln und ablaufen lassen
Häufige Änderungen : Regelmäßige Passwortänderungen (z. B. alle 30, 60 oder 90 Tage) verhindern den langfristigen Missbrauch von Zugangsdaten. Sollte ein Passwort kompromittiert werden, minimieren häufige Änderungen das Zeitfenster für Angreifer, es auszunutzen.
Automatischer Ablauf : Durch die Konfiguration eines automatischen Passwortablaufs wird diese Vorgehensweise erzwungen und sichergestellt, dass auch inaktive Konten kein Sicherheitsrisiko darstellen. Passwörter sollten nicht wiederverwendet werden, und jedes neue Passwort sollte einzigartig sein, um das Risiko des Knackens gängiger Passwörter zu minimieren.
4. Überwachen Sie privilegierte Aktivitäten
Warum Überwachung ? Privilegierte Konten verfügen über die höchsten Zugriffsrechte und sind daher ein Hauptziel für Angreifer. Die Überwachung dieser Konten hilft, ungewöhnliche Aktivitäten zu erkennen, wie z. B. Anmeldeversuche von unbekannten Standorten oder unbefugten Zugriff auf kritische Systeme.
Überwachung : Nutzen Sie SIEM-Systeme (Security Information and Event Management), um Aktivitäten privilegierter Konten zu protokollieren und zu analysieren. Durch das Einrichten von Warnmeldungen für bestimmte Ereignisse, wie z. B. fehlgeschlagene Anmeldeversuche oder Zugriffe auf sensible Dateien, können Sicherheitsteams schnell auf potenzielle Sicherheitslücken reagieren.
5. Verwenden Sie einen sicheren Passwortspeicher
Verschlüsselung : Speichern Sie Passwörter mithilfe starker Verschlüsselungsalgorithmen wie AES-256. Dadurch wird sichergestellt, dass die Daten selbst im Falle eines Datenlecks ohne den Entschlüsselungsschlüssel unlesbar sind.
Passwortverwaltungstools : Nutzen Sie Passwort-Tresore oder -Manager, die speziell für die sichere Speicherung sensibler Zugangsdaten entwickelt wurden. Diese Tools verschlüsseln nicht nur Passwörter, sondern ermöglichen auch deren sichere Weitergabe und automatische Rotation , wodurch das Risiko der Offenlegung von Passwörtern reduziert wird.
6. Führen Sie regelmäßige Sicherheitsaudits durch
Richtlinienprüfung : Überprüfen Sie regelmäßig die Zugriffskontrollen, Passwortrichtlinien und Sicherheitsverfahren, um etwaige Schwächen oder Verstöße gegen die Sicherheitsstandards der Organisation zu erkennen.
Zugriffsprüfung : Überprüfen Sie, wer auf welche Ressourcen, insbesondere auf privilegierte Konten, Zugriff hat, um sicherzustellen, dass nur autorisiertes Personal über die erforderlichen Zugriffsrechte verfügt. Prüfungen können ungenutzte Konten oder übermäßige Berechtigungen aufdecken, sodass Sie Korrekturmaßnahmen ergreifen können, z. B. unnötige Zugriffsrechte entziehen.
Informieren Sie sich darüber, wie die miniOrange PAM-Lösung Compliance-Vorschriften erfüllt. Klicken Sie hier, um mehr zu erfahren!
7. Beschränken Sie den Zugriff auf sensible Daten
Zugriffskontrollen : Implementieren Sie Zugriffskontrollen, die den Zugriff auf sensible Informationen einschränken. Sensible Daten wie Finanzdaten oder Kundeninformationen sollten nur denjenigen Benutzern zugänglich sein, die sie für ihre spezifischen Aufgaben benötigen.
Datensegmentierung : Nutzen Sie Datensegmentierungstechniken wie Netzwerksegmentierung oder Datenbankpartitionierung, um sensible Informationen zu isolieren. Diese Eindämmungsstrategie begrenzt den potenziellen Schaden eines Sicherheitsvorfalls, indem sie Angreifern den Zugriff auf andere Systemteile erschwert.
8. Rollenbasierte Zugriffskontrolle (RBAC) implementieren
RBAC-Modell : Die rollenbasierte Zugriffskontrolle (RBAC) ermöglicht die Zuweisung von Zugriffsberechtigungen basierend auf Rollen innerhalb der Organisation. Beispielsweise hat ein Mitarbeiter der Finanzabteilung andere Zugriffsrechte als ein Mitarbeiter im IT-Support. Dies trägt zu einem übersichtlichen Zugriffskontrollsystem bei, das einfach zu verwalten und zu prüfen ist.
Die granulare Zugriffskontrolle in einer PAM-Lösung funktioniert über eine Zugriffskontrollrichtlinie, die Einschränkungen auf einer sehr detaillierten Ebene ermöglicht. Beispielsweise kann ein Administrator mit Administratorrechten Benutzern die Ausführung sensibler Befehle in PowerShell oder der Eingabeaufforderung (CMD) untersagen und verhindern, dass Benutzer nicht autorisierte Anwendungen auf Endgeräten ausführen.
9. Verwenden Sie privilegiertes Sitzungsmanagement
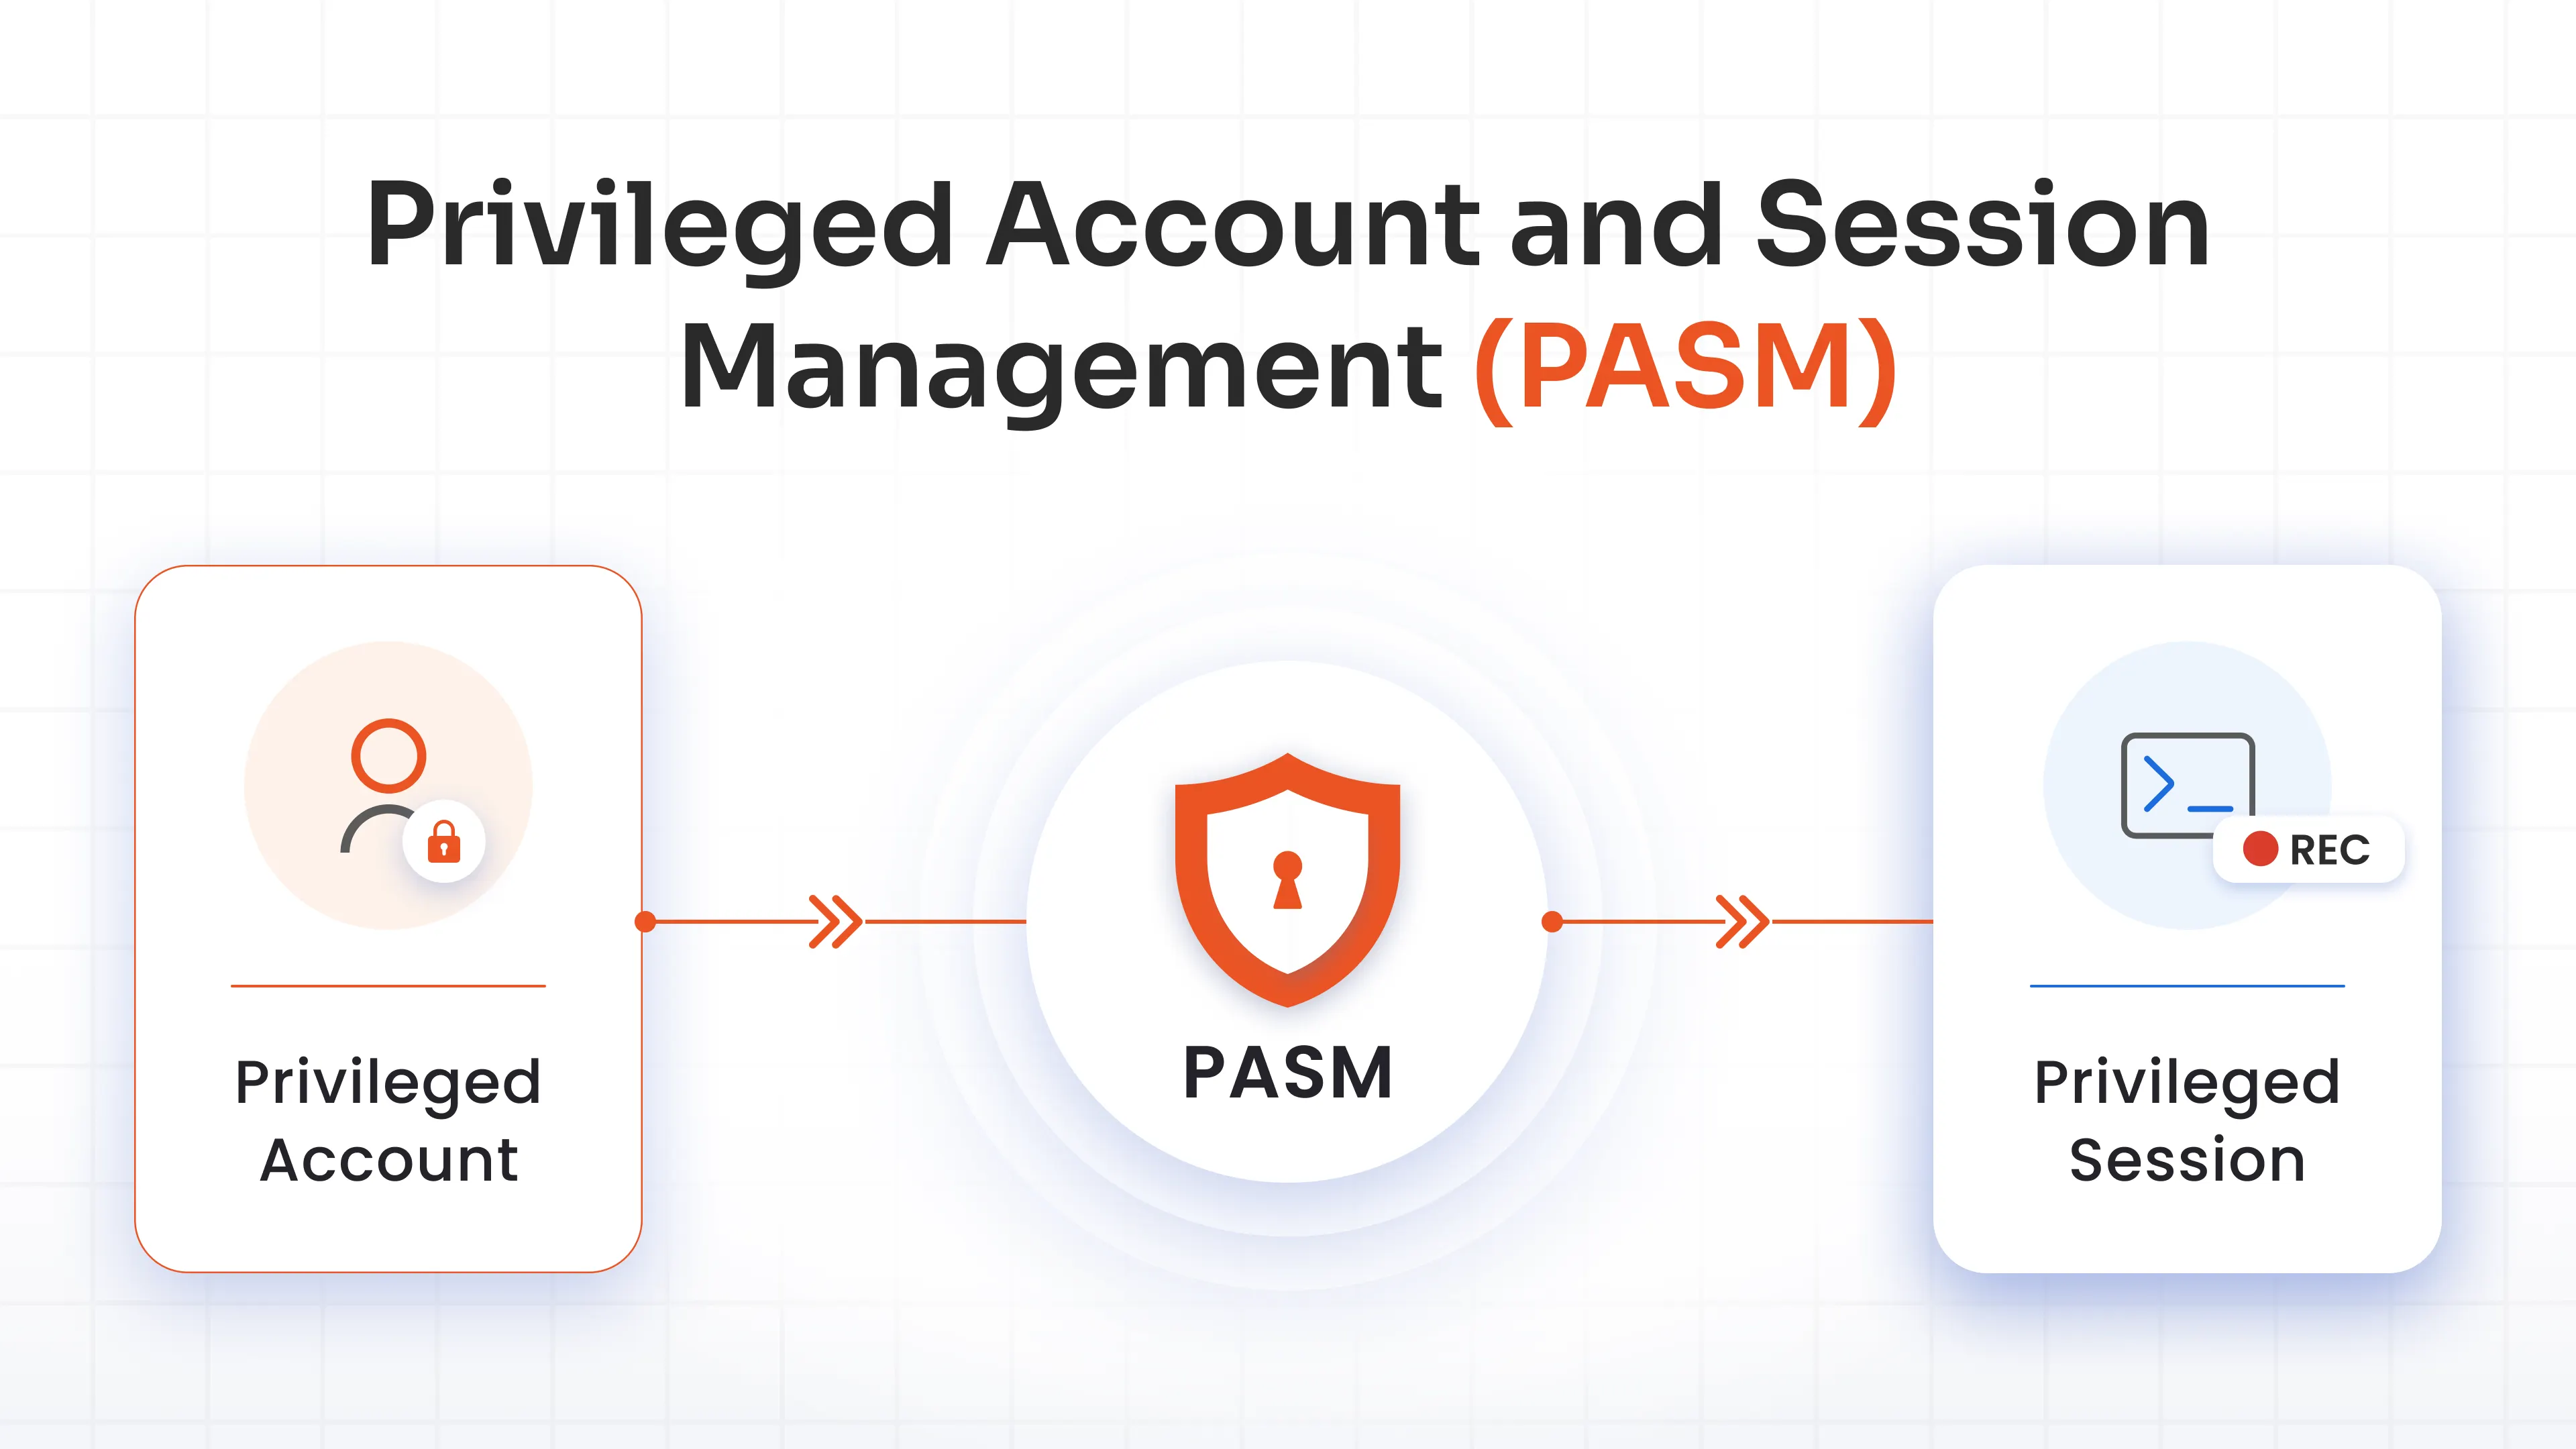
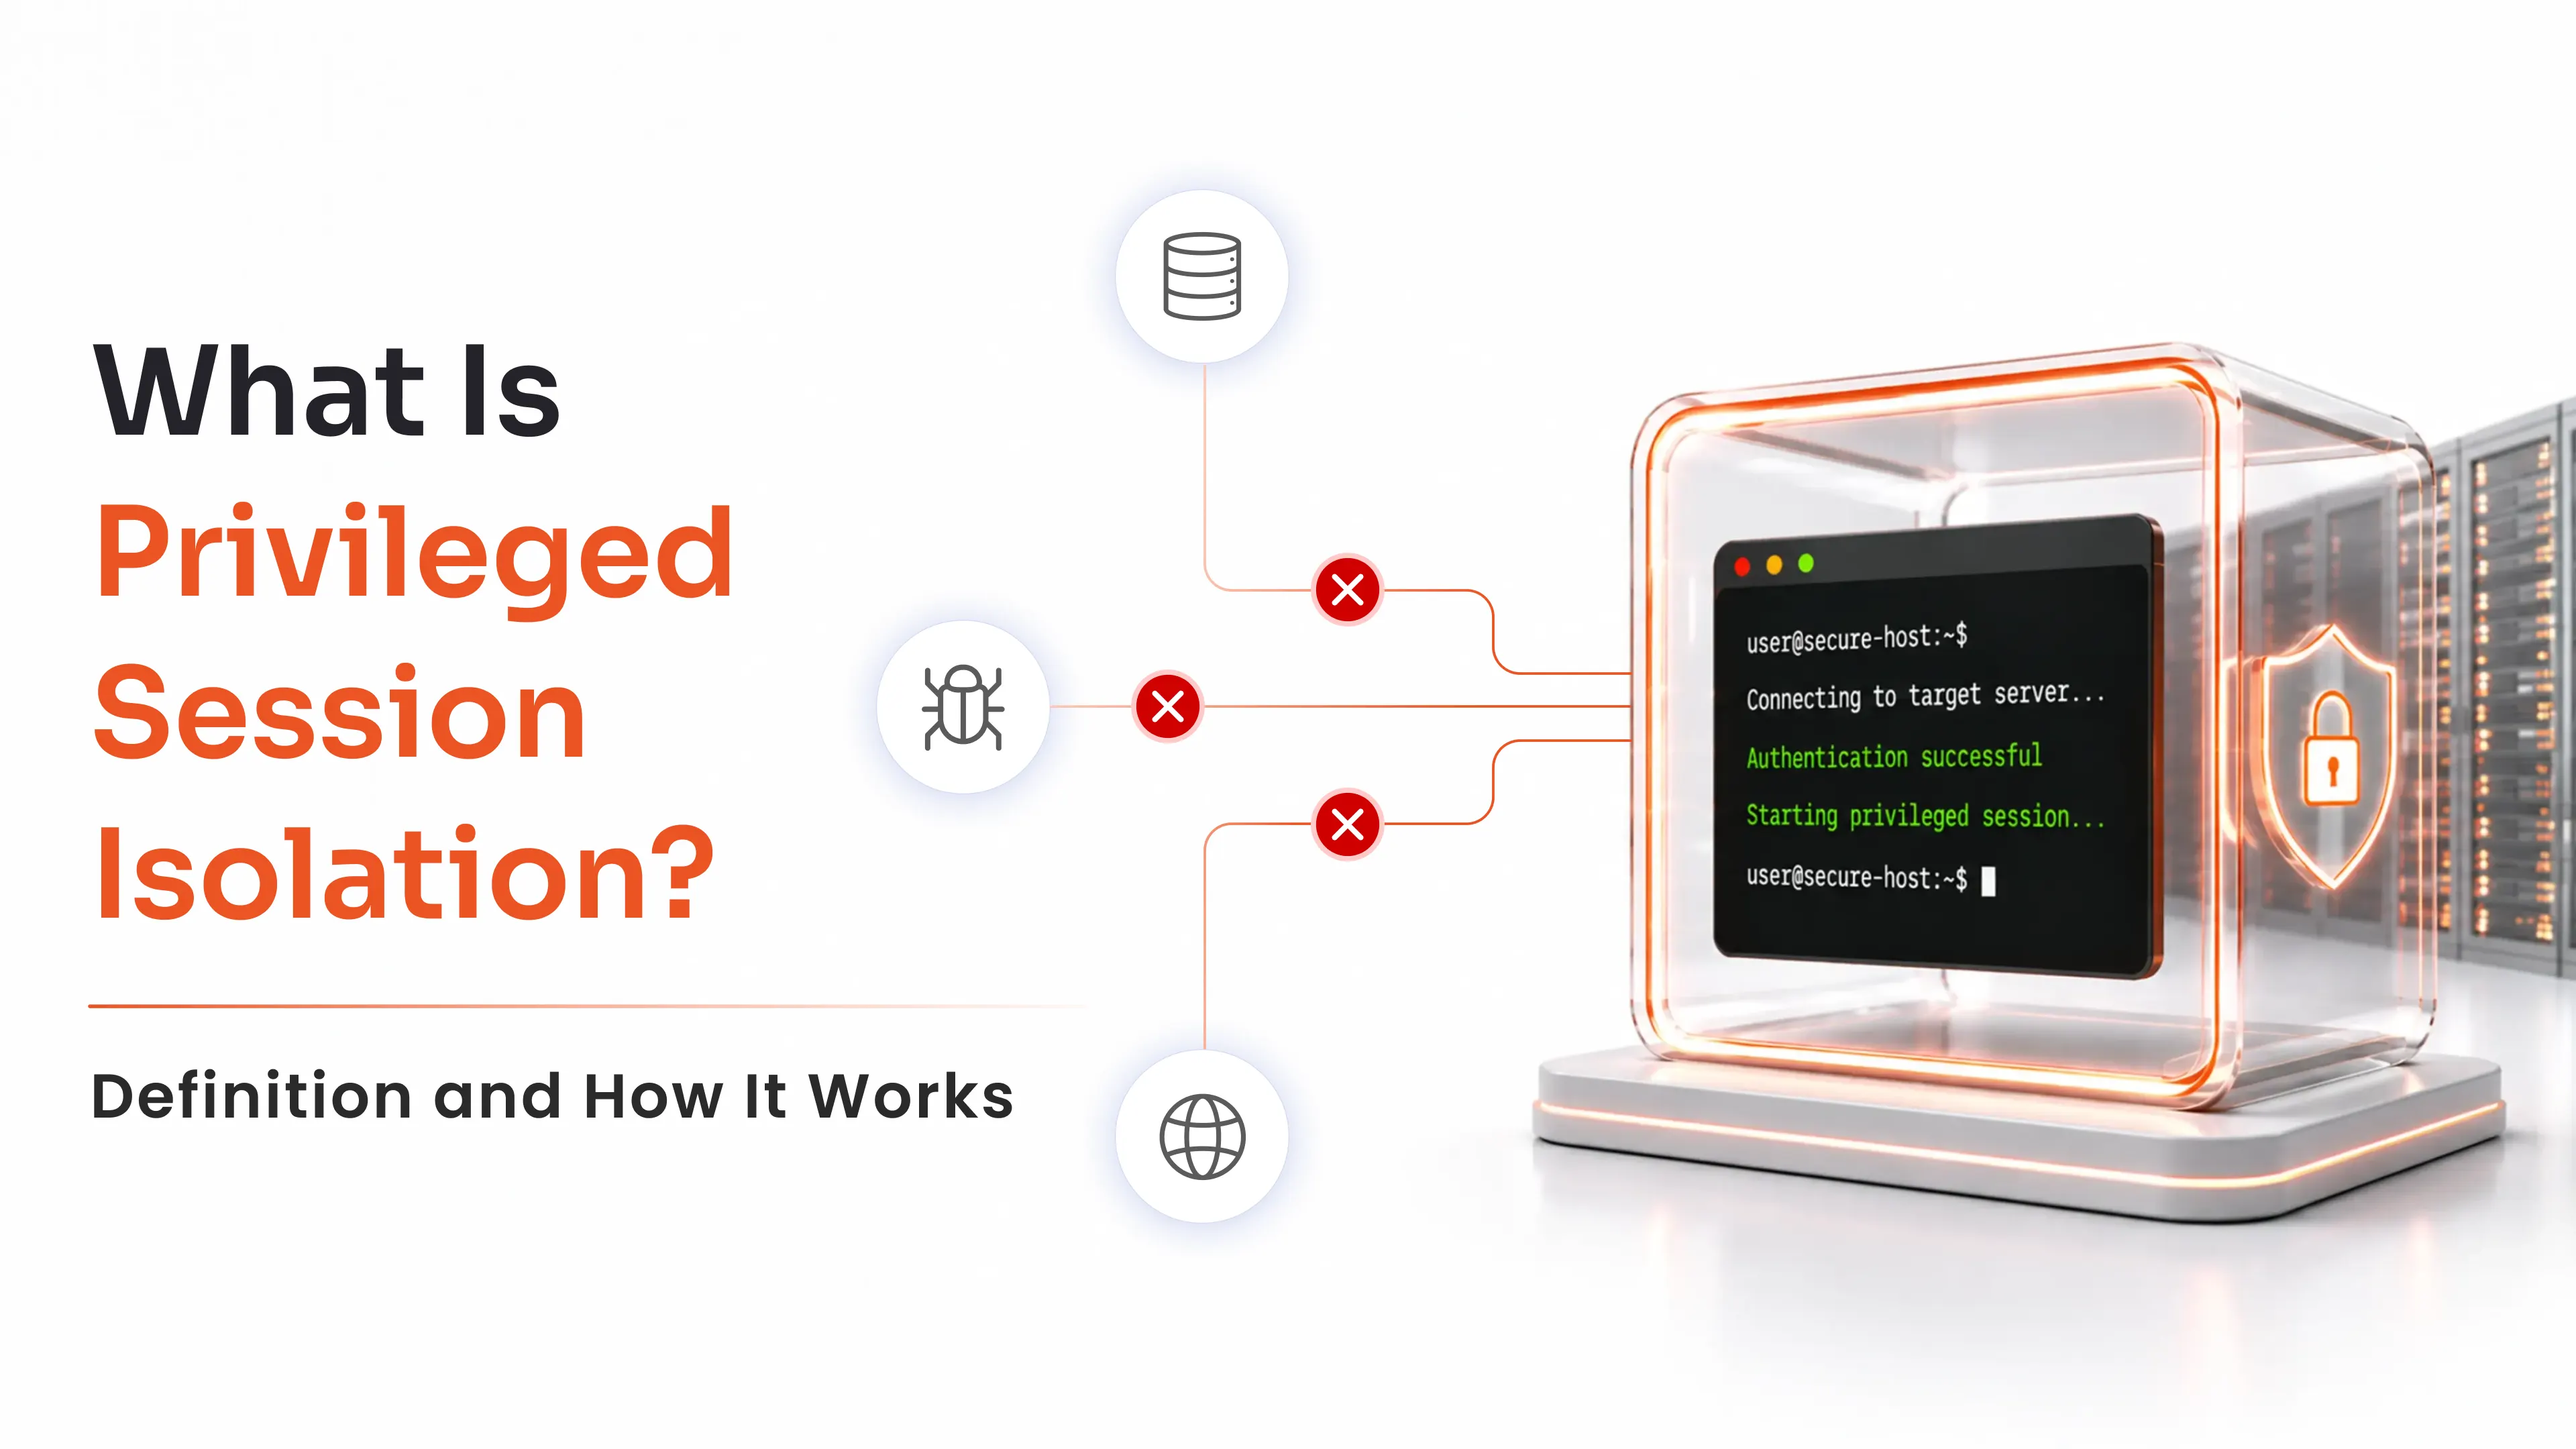
Durch die Überwachung und Aufzeichnung privilegierter Sitzungen wird ein detaillierter Prüfpfad erstellt. Dies erfasst, wer wann auf welche Ressourcen zugegriffen hat, welche Aktionen durchgeführt wurden und wie diese Protokolle für forensische Analysen im Falle eines Sicherheitsvorfalls aussehen. Einige Tools bieten Echtzeit-Überwachungs- und Steuerungsfunktionen für Sitzungen, sodass Sicherheitsadministratoren Sitzungen bei verdächtigen Aktivitäten beenden können. Dieser proaktive Ansatz verhindert unautorisierte Änderungen und stellt sicher, dass privilegierte Konten nicht missbraucht werden.
10. Benutzer kontinuierlich schulen und weiterbilden
Sicherheitsbewusstsein : Führen Sie regelmäßig Schulungen durch, um Ihre Mitarbeiter über aktuelle Sicherheitsbedrohungen und bewährte Verfahren für die Verwaltung privilegierter Konten zu informieren. Sie sollten die Bedeutung sicherer Passwörter und der Multi-Faktor-Authentifizierung (MFA) verstehen und Phishing-Angriffe erkennen können.
Kontinuierliche Weiterbildung : Da sich Angriffsmethoden ständig weiterentwickeln, ist eine kontinuierliche Weiterbildung unerlässlich. Schulungen sollten auch den Umgang mit komplexen Social-Engineering-Angriffen und die Bekämpfung von MFA-Müdigkeit umfassen. Durch die Schulung der Mitarbeiter werden diese befähigt, potenzielle Sicherheitslücken effektiv abzuwehren.
NÄCHSTER SCHRITT!
Durch die Einhaltung dieser Best Practices können Unternehmen ihre Sicherheitslage deutlich verbessern, privilegierte Konten wirksam schützen und sensible Informationen vor unbefugtem Zugriff und potenziellen Sicherheitslücken bewahren. Um einen robusten und stets aktuellen Schutz zu gewährleisten, sollten Sie die fortschrittlichen Privileged Access Management-Lösungen von miniOrange in Betracht ziehen , die speziell auf Ihre Sicherheitsanforderungen im Jahr 2024 und darüber hinaus zugeschnitten sind.

Hinterlasse einen Kommentar