
Moderne Unternehmen werden nicht mehr primär von Administratoren gesteuert, die sich in Server einloggen. Sie basieren zunehmend auf APIs, Containern, Automatisierungspipelines, Microservices, Cloud-Workloads und KI-gestützten Systemen, die kontinuierlich und in Maschinengeschwindigkeit kommunizieren. In vielen Organisationen gibt es heute bereits deutlich mehr Maschinenidentitäten als menschliche – und jedes dieser Systeme benötigt eine Identität.
Servicekonten, API-Token, Kubernetes-Workloads, Cloud-Funktionen, Workload-Zertifikate und Automatisierungs-Bots bilden das operative Rückgrat von Unternehmen. Dennoch versuchen viele Organisationen weiterhin, diese neue Umgebung mit PAM-Architekturen abzusichern, die ursprünglich für interaktive Benutzersitzungen konzipiert wurden. Diese Diskrepanz entwickelt sich zu einem der größten architektonischen Probleme der Unternehmenssicherheit.
Dies ist nicht mehr nur eine PAM-Herausforderung. Es ist eine Herausforderung für die Vertrauensarchitektur.
Das traditionelle PAM-System wurde für ein nutzerzentriertes Unternehmen entwickelt.
Traditionelle PAM-Systeme entstanden in einer Ära relativ stabiler Infrastruktur. Das Sicherheitsmodell war einfach: Privilegierte Zugangsdaten wurden in zentralen Tresoren gespeichert , der Administratorzugriff streng kontrolliert, Passwörter regelmäßig geändert und privilegierte Sitzungen zu Prüfungs- und Compliance-Zwecken überwacht .
Diese Architektur funktionierte gut, weil das Unternehmen selbst vorhersehbar war. Die Infrastruktur war beständig, die Identitäten waren größtenteils menschlich, und privilegierte Zugriffe waren relativ selten und interaktiv.
Moderne Umgebungen funktionieren völlig anders. Anwendungen skalieren dynamisch über Cloud-Plattformen hinweg. Container werden kontinuierlich erstellt und gelöscht. CI/CD-Pipelines stellen die Infrastruktur automatisch bereit. APIs kommunizieren autonom über verteilte Systeme hinweg. KI-Agenten interagieren zunehmend direkt mit Produktionsumgebungen. Unternehmen entwickeln sich zu einem hochdynamischen Identitätsökosystem – und das verändert grundlegend, wie Vertrauen aufgebaut werden muss.
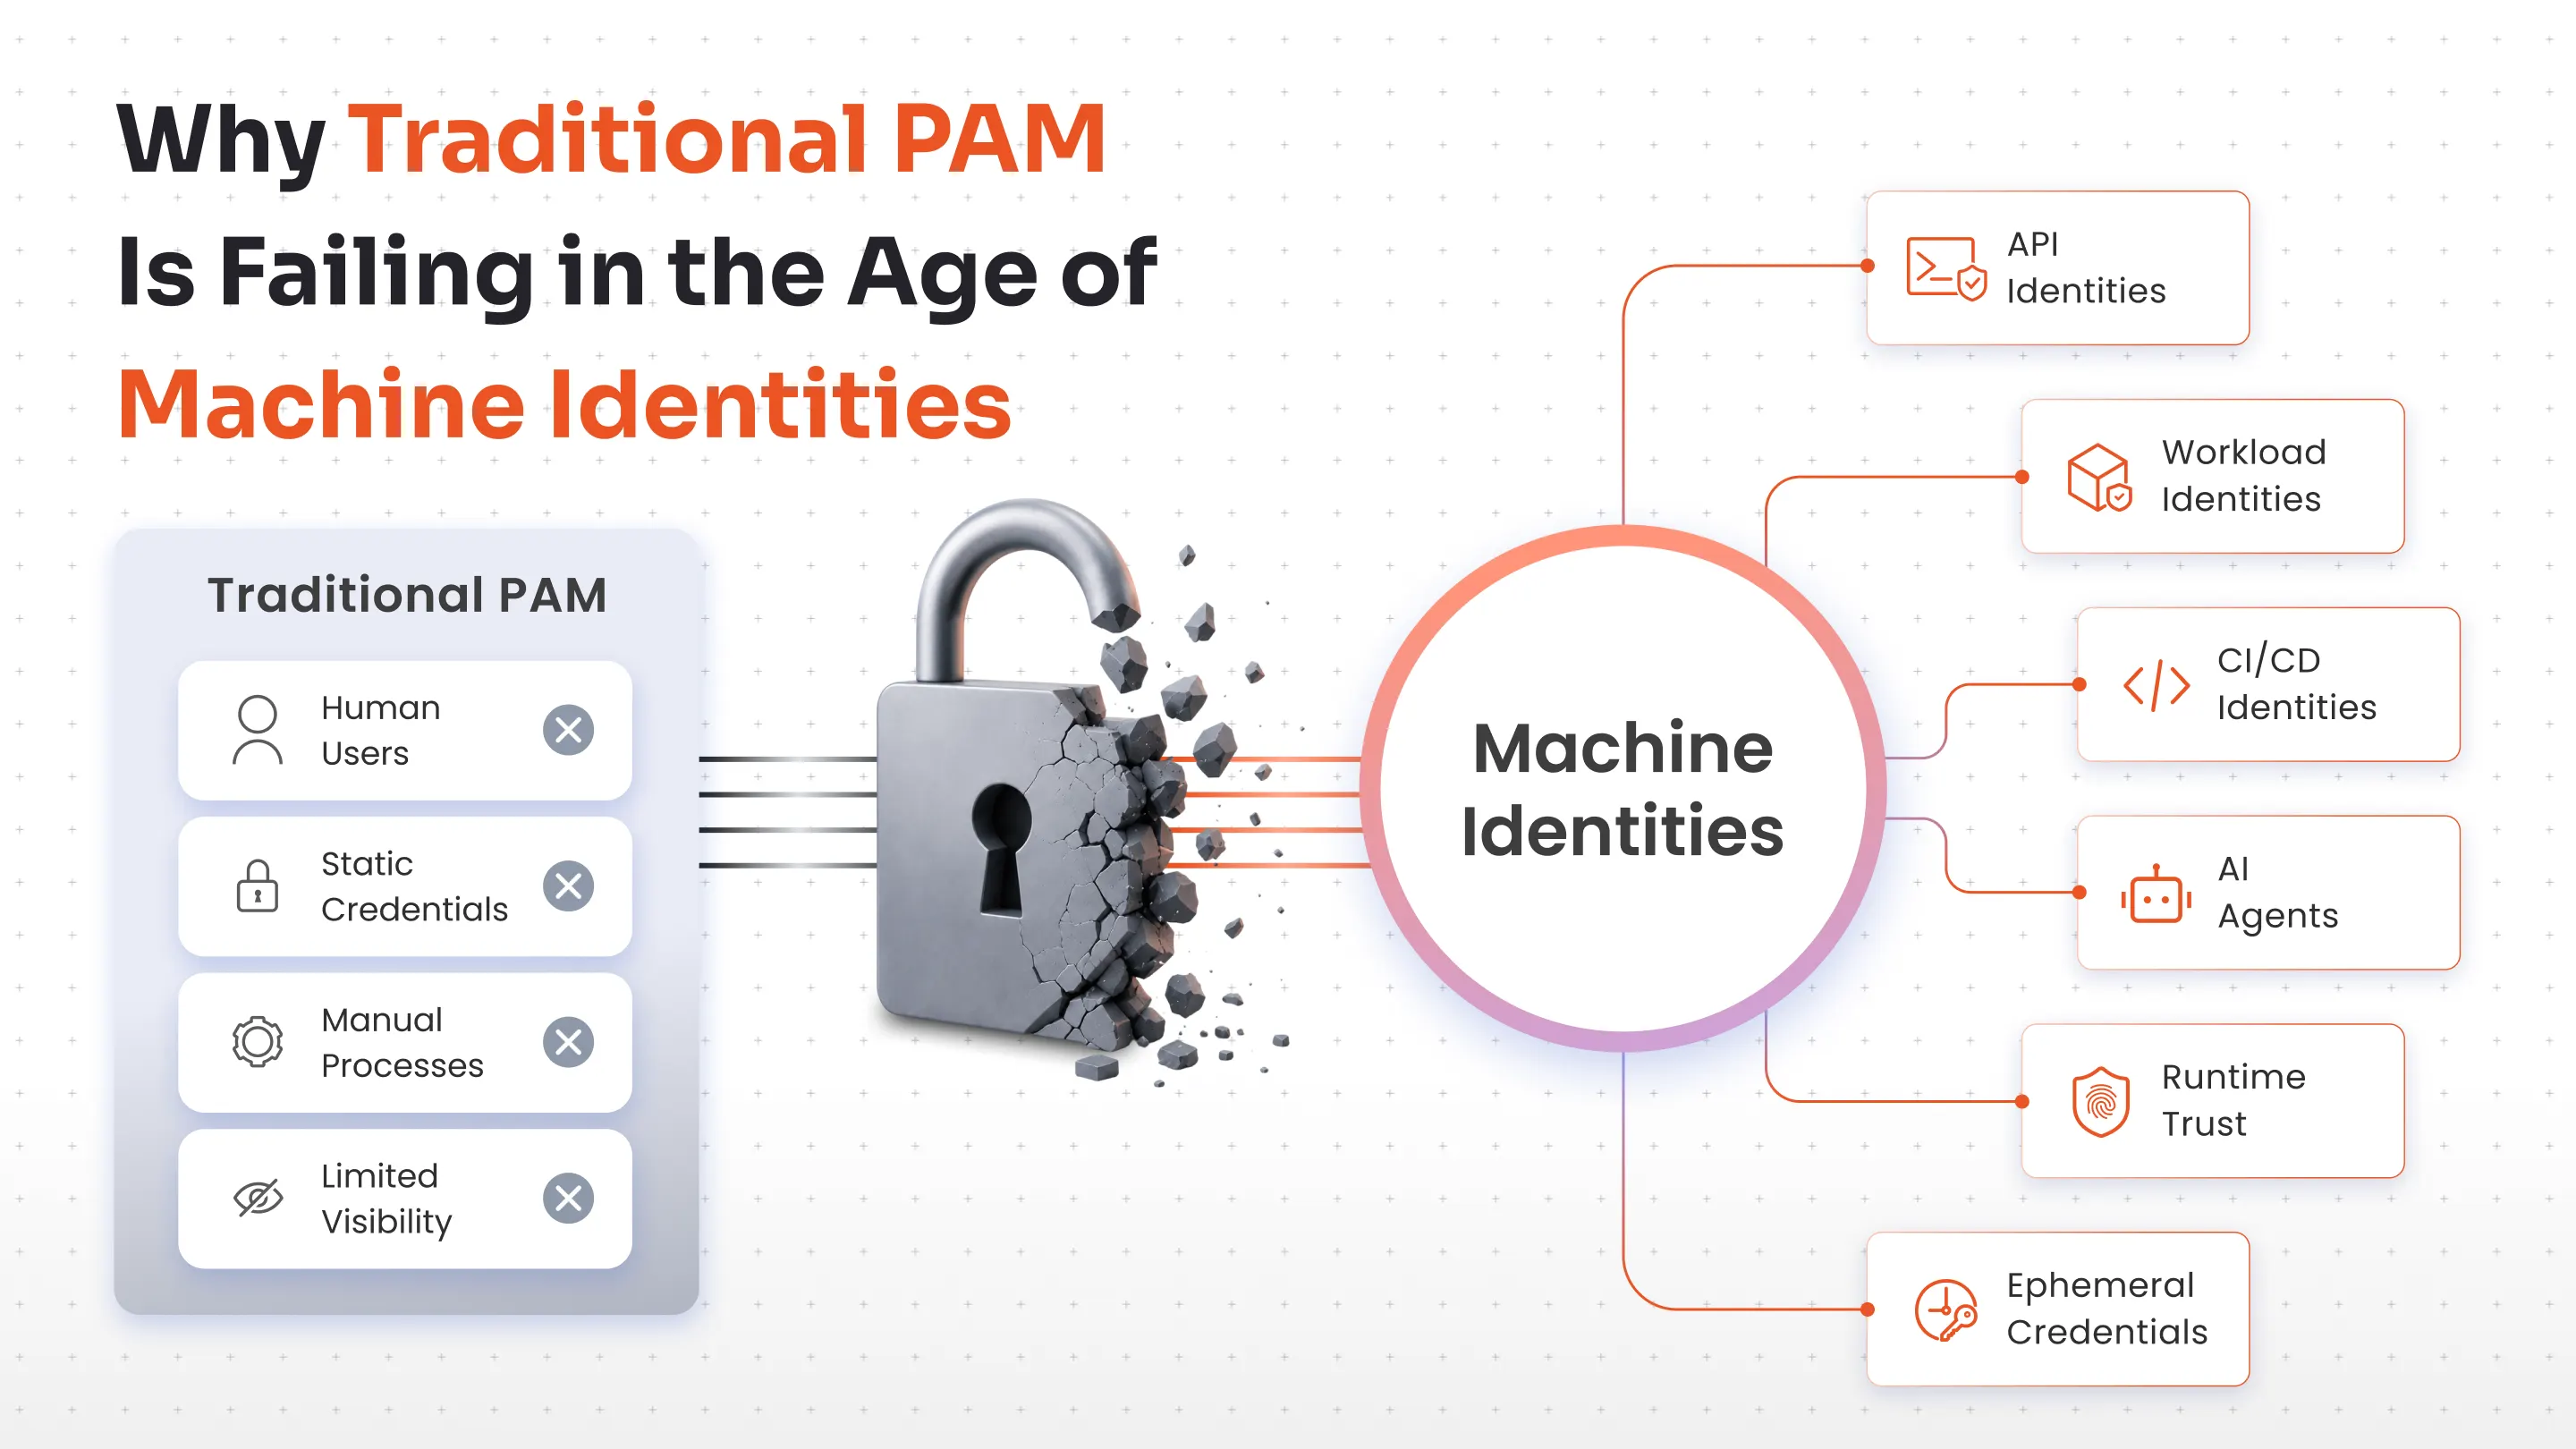
Warum traditionelle PAM-Modelle anfangen zu versagen
Eine der größten Schwächen traditioneller PAM-Architekturen ist ihre Abhängigkeit von zentralisierter Credential-Verwaltung. In Cloud-nativen Umgebungen, in denen Workloads kontinuierlich skalieren und Identitäten nur kurzzeitig existieren, führen solche zentralisierten Modelle zu Betriebsproblemen. Tausende von Workloads, die gleichzeitig Geheimnisse anfordern, verursachen Latenz, Skalierbarkeitsprobleme und architektonische Instabilität.
Noch wichtiger ist jedoch, dass die statische Verteilung von Anmeldeinformationen grundlegend mit einer kurzlebigen Infrastruktur kollidiert. Ein Container, der nur wenige Minuten existiert, sollte nicht von langlebigen, gemeinsam genutzten Anmeldeinformationen abhängen, die unter Umständen monatelang bestehen bleiben.
Gleichzeitig setzen Unternehmen weiterhin stark auf API-Schlüssel, Servicekontopasswörter, eingebettete Geheimnisse und langlebige Zertifikate. Mit der Zeit verteilen sich diese Geheimnisse über CI/CD-Pipelines, Repositories, Infrastrukturvorlagen, Konfigurationssysteme und Automatisierungsskripte. Diese unkontrollierte Verbreitung von Geheimnissen wird schnell schwierig zu inventarisieren, zu verwalten und effektiv zu rotieren. Das Problem besteht nicht mehr nur in der Sicherung von Zugangsdaten, sondern darin, die Abhängigkeit von persistenten Zugangsdaten gänzlich zu reduzieren.
Das Skalenproblem
Herkömmliche PAM-Workflows setzen menschliches Eingreifen voraus: Ein Benutzer beantragt Zugriff, dieser wird genehmigt, eine Sitzung beginnt und die Aktivität wird später überprüft. Dieses Modell ist unpraktisch, wenn Autorisierungsentscheidungen zwischen Maschinen millionenfach pro Stunde getroffen werden. Moderne Systeme benötigen eine kontinuierliche, automatisierte, kontextbezogene und laufzeitabhängige Vertrauensbewertung.
Das Sitzungsproblem
Herkömmliche PAM-Plattformen basierten auf SSH- und RDP-Sitzungen sowie der Ausführung von Benutzerbefehlen. Moderne Workloads interagieren jedoch primär über APIs, Service Meshes, Token und Workload-Identitäten. In vielen Fällen gibt es keine interaktiven Sitzungen mehr zu überwachen. Stattdessen müssen Sicherheitsteams das Laufzeitverhalten selbst analysieren – die Vertrauenswürdigkeit zwischen Diensten, Token-Ausgabemuster, Workload-Verhalten, Anomalien im Ost-West-Verkehr und die Identitätsweitergabe in verteilten Umgebungen. Die Steuerungsebene verlagert sich von der Sitzungsverwaltung zur Laufzeitautorisierung.
Maschinenidentitäten werden zum neuen Unternehmensperimeter
Die zunehmende Bedeutung von Maschinenidentitäten verändert die Sicherheitsarchitektur von Unternehmen grundlegend. In vielerlei Hinsicht werden Maschinenidentitäten zum neuen Perimeter. Die Fähigkeit, das Vertrauen zwischen Workloads, Diensten, APIs, Automatisierungssystemen und KI-Agenten kontinuierlich zu validieren, könnte schon bald wichtiger werden als die traditionellen Netzwerkgrenzen selbst.
Infolgedessen verlagern sich Sicherheitsarchitekturen zunehmend von statischer Berechtigungsverwaltung hin zu dynamischer Identitätsvalidierung. Organisationen setzen vermehrt auf folgende Ansätze:
- Kurzlebige Zugangsdaten statt dauerhafter, langlebiger Geheimnisse
- Verbundene Workload-Identitäten anstelle gemeinsam genutzter Anmeldeinformationspools
- Kontinuierliche Autorisierungsmodelle anstelle von permanenten Berechtigungsvergaben
- Laufzeitbasierte Vertrauensbewertung anstelle periodischer Zugriffsüberprüfungen
Dies stellt einen wesentlich tiefgreifenderen architektonischen Wandel dar als die bloße Modernisierung von PAM-Tools. Die Identität selbst entwickelt sich zu einer operativen Infrastruktur, die direkt in Laufzeitsysteme eingebettet ist.
Die Sicherheitsarchitekturen beginnen sich von der statischen Verwaltung von Anmeldeinformationen hin zur dynamischen Identitätsvalidierung zu verlagern – ein Übergang, der weit über die bloße Modernisierung von PAM-Tools hinausgeht.
Die KI-Ebene: Wie sich PAM weiterentwickeln muss
Ökosysteme für Maschinenidentität erzeugen enorme Mengen an Telemetriedaten und sich ständig verändernde Vertrauensbeziehungen. Traditionelle regelbasierte PAM-Modelle können sich nicht schnell genug anpassen, um Risiken in diesem Umfang dynamisch zu bewerten. Hier entfaltet KI ihre transformative Kraft.
Die Rolle von KI in zukünftigen PAM-Systemen beschränkt sich nicht allein auf die Verbesserung von Dashboards oder die Generierung aussagekräftigerer Warnmeldungen. Der tiefgreifendere Wandel ist architektonischer Natur – KI wird zunehmend Teil der Vertrauensentscheidung zur Laufzeit selbst.
Von binärem zu kontextbezogenem Vertrauen
Herkömmliche PAM-Systeme stellen im Wesentlichen eine binäre Frage: Besitzt diese Identität gültige Anmeldeinformationen? Zukünftige PAM-Systeme stellen zunehmend eine kontextbezogenere Frage: Ist diese Identität unter den aktuellen Bedingungen vertrauenswürdig? Diese Vertrauensbewertung kann Verhaltensmuster, Laufzeitkontext, Kommunikationsverlauf, Workload-Integrität, Umgebungssignale und die Risikolage berücksichtigen – wodurch sich die Sicherheit von der Anmeldeinformationsvalidierung hin zur Vertrauensberechnung verlagert.
Kontinuierliche Berechtigungsbewertung
Herkömmliche PAM-Systeme gewähren Zugriffsrechte in der Regel so lange, bis diese manuell widerrufen oder regelmäßig überprüft werden. Maschinenidentitäten sind jedoch hochdynamisch – Arbeitslasten skalieren kontinuierlich, Berechtigungsanforderungen ändern sich rasch und Vertrauensbeziehungen entwickeln sich in Echtzeit. Daher müssen Berechtigungen selbst kontinuierlich überprüft und nicht statisch zugewiesen werden.
KI-gestützte Systeme können Verhaltensmuster für Workloads und Maschinenidentitäten erstellen und lernen, welche Dienste normalerweise miteinander kommunizieren, wie sich APIs typischerweise verhalten und wie typische Ausführungsmuster von Workloads aussehen. Weicht das Verhalten deutlich von diesen Mustern ab, können Systeme die Überwachung dynamisch verstärken, Berechtigungen reduzieren oder adaptive Autorisierungskontrollen automatisch auslösen. Dies ermöglicht die frühzeitige Erkennung von:
- Gefährdete Arbeitslasten und Missbrauch von Zugangsdaten
- Abnormal Privilegeskalation Versuche
- Seitliche Bewegung über verteilte Systeme
- Unerlaubtes Automatisierungsverhalten und anomale API-Aktivität
Sich wandelnde menschliche Rollen
Im maschinellen Maßstab können Menschen nicht jede Autorisierungsentscheidung manuell überprüfen. Stattdessen definieren Sicherheitsteams zunehmend Vertrauensgrenzen, Governance-Leitlinien und akzeptable Risikorichtlinien, während KI-gestützte Systeme das Laufzeitrisiko innerhalb dieser Grenzen dynamisch bewerten. Der Fokus verlagert sich von operativen Genehmigungen hin zur Vertrauenssteuerung. Die Rolle des Menschen wandelt sich von reaktiven Prüfern zu Architekten des Governance-Frameworks selbst.
Die Zukunft von PAM
PAM-Plattformen entwickeln sich von speicherzentrierten Systemen zu Laufzeit-Vertrauensorchestrierungsplattformen. Die zukünftige Architektur wird voraussichtlich Folgendes kombinieren:
- Kontinuierliche Telemetrieanalyse über Cloud-native Infrastrukturen hinweg
- Föderierte Workload-Identität mit kryptografischer Attestierung
- KI-gestützte Verhaltensmodellierung und Anomalieerkennung
- Dynamische Neuberechnung von Berechtigungen basierend auf dem Laufzeitkontext
- Laufzeit-Autorisierungs-Engines sind direkt in die Anwendungsschichten integriert.
- Ereignisgesteuerte Durchsetzung von Richtlinien, die sich an veränderte Bedingungen anpasst
In dieser Welt ist Vertrauen nicht mehr statisch. Es wird anpassungsfähig, kontextabhängig und kontinuierlich überprüft. Diese Entwicklung ist notwendig, da Maschinenidentitäten Umfang, Geschwindigkeit und Komplexität von Vertrauensbeziehungen in Unternehmen grundlegend verändern.
Schlussperspektive
Die Sicherheitsbranche hat jahrelang daran gearbeitet, den menschlichen Zugriff auf Systeme zu optimieren. Das nächste Jahrzehnt wird davon geprägt sein, wie Systeme Vertrauen untereinander aufbauen.
Maschinenidentitäten erweitern nicht einfach nur traditionelle PAM-Modelle. Sie erzwingen vielmehr eine grundlegende Neugestaltung der Vertrauensarchitektur von Unternehmen. Organisationen, die diesen Wandel frühzeitig erkennen und ihn mit gezielter architektonischer Planung umsetzen, sind am besten gerüstet, um die autonomen, maschinengesteuerten Umgebungen zu sichern, die das moderne Unternehmen prägen.
Die Zukunft von PAM wird sich nicht allein um Tresore und Passwörter drehen. Es wird laufzeitorientiert, identitätszentriert, kontinuierlich adaptiv und tief in die Betriebsstruktur des autonomen Unternehmens integriert sein.
Über den Autor

Technischer Direktor
Kshitij Ratnaparkhi ist Engineering Director bei miniOrange und leitet die Produktentwicklung im Bereich Identitäts- und Zugriffsmanagement (IAMEr ist Experte für Identity Governance & Administration (IGA), Privileged Access Management (PAM), Mobile Device Management (MDM) und Data Loss Prevention (DLP). Er leitet mehrere Produktentwicklungsteams und treibt skalierbare Architekturen, exzellente Projektabwicklung und wirkungsvolle Ergebnisse voran. Sein Fokus liegt auf dem Aufbau starker Entwicklungskulturen, der Qualitätsverbesserung und der Beschleunigung der Umsetzung durch KI-gestützte Methoden.
Hinterlasse einen Kommentar