

Die Ausbreitung der Zufahrtsstraßen verläuft ruhig.
Beispielsweise können die Administratorrechte eines Auftragnehmers acht Monate über das Projektende hinaus bestehen bleiben, oder ein Konto bleibt wochenlang aktiv, nachdem jemand das Team gewechselt hat. Und in den meisten Fällen bemerkt niemand die unkontrollierte Ausbreitung von Zugriffsrechten, bis eine Prüfung oder ein Sicherheitsvorfall die Frage aufwirft.
Die Benutzerzugriffsverwaltung (UAM) ist die Disziplin, die dies erfasst. Sie legt fest, wer worauf Zugriff erhält, warum, wie dieser Zugriff genehmigt wird, wie er sich im Laufe der Zeit ändert und wann er entzogen wird.
Sowohl die DSGVO als auch HIPAA verlangen von Organisationen den Nachweis, dass sie den Zugriff auf sensible Daten kontrollieren, und Fehler im UAM-Management werden in der Regel lange vor einem tatsächlichen Datenverstoß im Rahmen einer Prüfung festgestellt.
Dieser Leitfaden erklärt, was UAM eigentlich ist, wie es Schritt für Schritt funktioniert, aus welchen Komponenten es besteht und worauf Sie bei der Bewertung von Software achten sollten.
Was ist Benutzerzugriffsverwaltung?
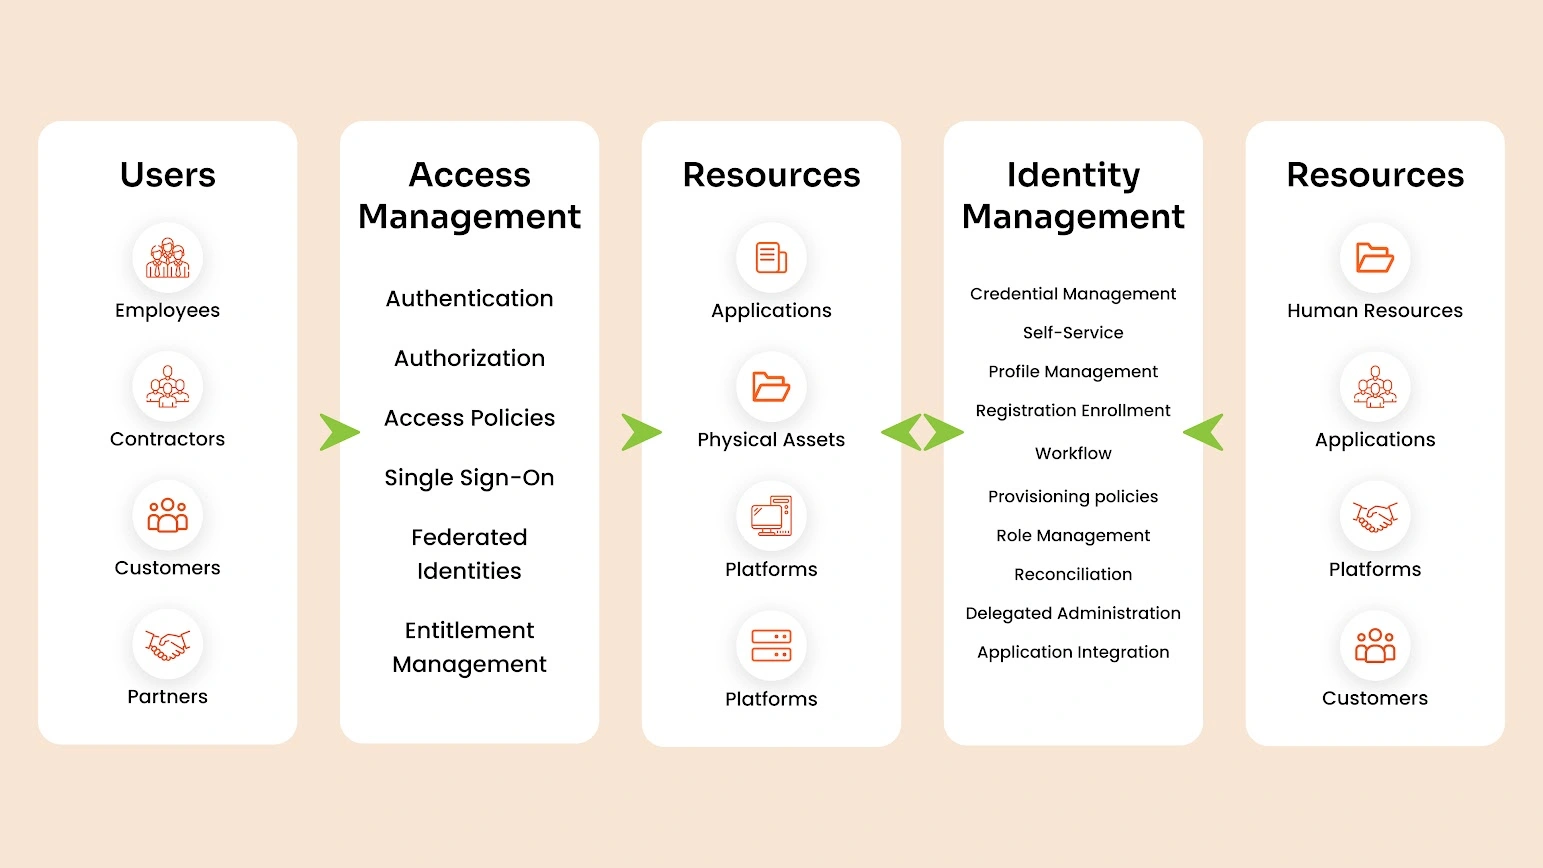
Die Benutzerzugriffsverwaltung ist der Prozess der Kontrolle darüber, wer auf die Systeme, Anwendungen und Daten einer Organisation zugreifen darf und was diese Personen nach dem Zugriff tun dürfen.
Es handelt sich um eine Kernfunktion innerhalb Identitäts- und Zugriffsmanagement (IAM)aber es ist schmaler als IAM Im Großen und Ganzen geht es bei UAM nicht primär um Authentifizierung (den Nachweis der eigenen Identität) oder Autorisierung (die Aktionen, die ein System in diesem Moment zulässt). Das sind nur Teile des Ganzen. UAM befasst sich mit dem gesamten Lebenszyklus des Zugriffs: Wer beantragt ihn? Wer genehmigt ihn? Wie wird er gewährt? Wie wird er überprüft? Und wie wird er entzogen?
Stellen Sie sich Authentifizierung und Autorisierung wie Schloss und Raum vor. UAM ist der Prozess, der festlegt, wer einen Schlüssel erhält, welche Räume er öffnet und wann er wieder eingezogen wird.
Die Beziehung zwischen Identitätsmanagement (IdM) und Zugriffsmanagement (AM)
Die Beziehung zwischen Identitätsmanagement und Zugriffsmanagement ist symbiotisch und für die Identitätssicherheit unerlässlich. So hängen sie zusammen:
- Grundlage der Sicherheit: IdM liefert die grundlegenden Identitätsdaten, auf denen AM für Zugriffsentscheidungen basiert. Ohne genaue Identitätsinformationen können Zugriffskontrollmechanismen nicht effektiv funktionieren.
- Lebenszyklusverwaltung: IdM verwaltet den Lebenszyklus von Benutzeridentitäten und stellt sicher, dass Zugriffsrechte aktualisiert werden, wenn Benutzer einer Organisation beitreten, innerhalb der Organisation wechseln oder diese verlassen. AM nutzt diese Informationen, um Zugriffsrechte in Echtzeit zu erteilen oder zu entziehen.
- Richtliniendurchsetzung: IdM definiert Benutzerrollen und -attribute, die AM zur Durchsetzung von Zugriffsrichtlinien verwendet. Beispielsweise kann die Rolle eines Benutzers in IdM dessen Zugriffsebene in AM bestimmen.
Wie funktioniert die Benutzerzugriffsverwaltung?
UAM folgt einem wiederholbaren Prozess und führt nicht nur eine einmalige Prüfung beim Login durch. So läuft es typischerweise ab:
1. Benutzer identifizieren
Jede Zugriffsentscheidung beginnt mit einer verifizierten Identität, die in der Regel aus einem Verzeichnis wie Active Directory, Azure AD oder einem HR-System abgerufen wird.
2. Zugangsanforderungen ermitteln
Anhand der Rolle, Abteilung oder des Projekts ermittelt das System (oder ein Administrator), was der jeweilige Benutzer tatsächlich benötigt. Ein Finanzanalyst benötigt das ERP-System. Ein Supportmitarbeiter hingegen nicht.
3. Zugriff anfordern und genehmigen
Der Benutzer oder sein Vorgesetzter stellt eine Anfrage. Diese wird zur Genehmigung an den zuständigen Ressourcenverantwortlichen weitergeleitet. Genau an diesem Punkt scheitern die meisten manuellen UAM-Prozesse. E-Mails gehen verloren, Genehmigungen verzögern sich wochenlang, und die Ressourcen werden übermäßig bereitgestellt, nur um den Arbeitsfluss aufrechtzuerhalten.
4. Zugang bereitstellen
Nach der Genehmigung wird das Konto erstellt oder aktualisiert und mit den entsprechenden Berechtigungen in den relevanten Systemen versehen.
5. Zugriff prüfen und überwachen
Zugriffsrechte bleiben nicht ewig korrekt. Rollen ändern sich, Projekte enden, Mitarbeiter wechseln die Teams. Regelmäßige Überprüfungen decken Berechtigungen auf, die nicht mehr den tatsächlichen Tätigkeiten entsprechen.
6. Zugriff ändern oder widerrufen
Bei einem Rollenwechsel oder Ausscheiden eines Mitarbeiters werden die Zugriffsrechte umgehend angepasst oder entzogen. Verzögerte Abmeldungen gehören zu den häufigsten Feststellungen bei Betriebsprüfungen.
Welche Komponenten umfasst die Benutzerzugriffsverwaltung?
UAM besteht aus einigen wenigen, ineinandergreifenden Bausteinen. Jeder einzelne ist eine Disziplin für sich, aber sie funktionieren nur als System.
- Identitäts- und Benutzerlebenszyklusmanagement (ULM): Die Erstellung, Aktualisierung und Löschung von Benutzerkonten beim Eintritt, Umzug oder Austritt von Mitarbeitern aus einem Unternehmen bildet die Grundlage für alle weiteren Prozesse. Sind die zugrunde liegenden Identitätsdaten fehlerhaft oder veraltet, sind auch alle darauf basierenden Zugriffsentscheidungen fehlerhaft.
- Authentifizierung: Die Identität wird durch Passwörter, MFA, Biometrie oder ähnliche Verfahren verifiziert. Dadurch wird bestätigt, wer sich anmeldet.
- Autorisierung und Zugriffskontrolle: Die Festlegung dessen, was ein authentifizierter Benutzer tatsächlich tun oder sehen kann, erfolgt anhand von Richtlinien und nicht von Fall zu Fall.
- Rollen und Berechtigungen: Die Zugriffsrechte werden anhand der jeweiligen Funktion definiert und in der Regel gemeinsam verwaltet: Die IT-Abteilung legt die Rollen fest, die Ressourcenverantwortlichen definieren die jeweiligen Aufgaben, und die Manager genehmigen die entsprechenden Anfragen. Dadurch bleiben die Berechtigungen vorhersehbar und werden nicht einzelfallbezogen vergeben.
- Bereitstellung und Aufhebung der Bereitstellung: Die Mechanismen zur Gewährung und zum Entzug von Zugriffsrechten in allen verbundenen Systemen, idealerweise synchronisiert, sodass ein einzelnes HR-Ereignis (eine Einstellung, ein Rollenwechsel, ein Austritt) überall gleichzeitig die gleiche Änderung auslöst.
- Zugriffsprüfung und -überwachung: Regelmäßige Überprüfungen bestätigen, dass die bestehenden Zugriffsrechte noch den Geschäftsanforderungen entsprechen und werden gegenüber Prüfern dokumentiert. Hier decken die meisten Organisationen auch Zugriffsrechte auf, die einmal genehmigt, aber nie wieder überprüft wurden.
Warum ist die Benutzerzugriffsverwaltung wichtig?
Die korrekte Gestaltung von Prozess und Komponenten führt zu konkreten Ergebnissen, sowohl im Bereich der Sicherheit als auch im operativen Bereich.
Verbesserte Sicherheit
Der Missbrauch von Zugangsdaten ist nach wie vor eine der häufigsten Methoden, mit denen Angreifer sich Zugang verschaffen. Laut dem DBIR-Bericht von Verizon aus dem Jahr 2026 ist der Missbrauch von Zugangsdaten in 13 % der Fälle der erste Zugriffsweg und spielt in 39 % der Fälle zu einem bestimmten Zeitpunkt eine Rolle. Die Kontrolle der Zugriffsrechte und deren Umfang reduziert diese Zahl deutlich, indem Zugriffsebenen festgelegt , sensible Daten verschlüsselt und überwacht werden.
Es setzt das Prinzip der minimalen Privilegien durch.
Nutzer erhalten genau die Berechtigungen, die ihre Rolle erfordert, und nicht mehr. Ungenutzte Zusatzberechtigungen stellen ein reines Risiko dar. Sie helfen niemandem bei der Arbeit, sind aber genau das, wonach Angreifer suchen, sobald sie sich Zugang zu Ihren Systemen verschafft haben.
Es reduziert die IT-Arbeitsbelastung
Die automatisierte Bereitstellung und Deaktivierung von Benutzerkonten reduziert den manuellen Ticketaufwand erheblich, insbesondere bei Spitzenzeiten im Onboarding und Offboarding, wenn Dutzende von Konten gleichzeitig eingerichtet oder deaktiviert werden müssen. Dadurch gewinnt die IT-Abteilung wertvolle Zeit für Aufgaben, die tatsächlich menschliche Expertise erfordern.
Es unterstützt die Einhaltung der Vorschriften.
DSGVO, HIPAA, PCI-DSS und die meisten anderen Rahmenwerke verlangen von Unternehmen den Nachweis, dass sie den Zugriff auf sensible Daten kontrollieren. UAM liefert genau das: einen Prüfpfad, der aufzeigt, wer Zugriff hatte, wer diesen genehmigt hat und wann er geändert wurde.
Doch nichts davon geschieht zufällig. Es bedarf bestimmter Vorgehensweisen, um dorthin zu gelangen.
Best Practices für die Benutzerzugriffsverwaltung
Ein paar Grundregeln, abgeleitet von dem, was sich in der Praxis bewährt hat:
Eine Zugriffsverwaltungsrichtlinie erstellen und durchsetzen
Bevor irgendwelche Tools zum Einsatz kommen, sollte klar definiert werden, wer Zugriff beantragen kann, wer die Genehmigung erteilt und wie oft die Überprüfung erfolgt. Eine solche Richtlinie gibt jeder späteren Entscheidung, ob manuell oder automatisiert, einen Regelwerk vor, an das man sich halten muss, anstatt auf Gewohnheit oder Erinnerung zu vertrauen.
Durchsetzung des Prinzips der minimalen Rechte durch Rollen
Gruppieren Sie Benutzer nach Funktion und weisen Sie Berechtigungen der jeweiligen Rolle zu, nicht der Person, die diese Rolle gerade ausfüllt. Wenn jemand die Stelle wechselt, ändern sich seine Zugriffsrechte automatisch mit der Rolle, anstatt alte Berechtigungen, die sich über die Jahre unbemerkt angesammelt haben, weiter zu übernehmen.
Automatisieren Sie den Benutzerlebenszyklus
Automatisieren Sie die Zugriffsverwaltung, sodass sich Zugriffsrechte sofort ändern, sobald sich die Rolle eines Mitarbeiters ändert – und nicht erst im Rahmen einer monatlichen Bereinigung oder eines jährlichen Audits. Die JML-Automatisierung ist direkt mit Ihrem HR-System verknüpft, sodass ein einzelnes Ereignis – eine Einstellung, eine Versetzung oder ein Austritt – die Zugriffsrechte überall gleichzeitig aktualisiert.
Die Authentifizierung sollte als eine Ebene gestärkt werden, nicht als die gesamte Strategie.
Die Multi-Faktor-Authentifizierung (MFA) reduziert Angriffe über Anmeldeinformationen deutlich, deckt aber nur eine Kontrollinstanz innerhalb des Benutzerverwaltungsmanagements (UAM) ab, nicht den gesamten Prozess. Ein Unternehmen kann MFA überall vorschreiben und trotzdem jahrelang veraltete, überdimensionierte Konten haben, die seit ihrer Erstellung niemand mehr überprüft hat.
Lesen Sie weiter.
Planen Sie Zugriffsprüfungen nach einem festen Kalender, anstatt auf eine Compliance-Frist zu warten. Führen Sie vierteljährliche Überprüfungen für Standardzugriffe durch und monatliche oder sogar häufigere Überprüfungen für privilegierte Konten, bei denen eine einzige veraltete Berechtigung ein übermäßiges Risiko darstellt.
Aktivitäten protokollieren und überwachen
Zugriffsrechte allein reichen nicht aus. Verfolgen Sie, wie Nutzer diese Zugriffsrechte tatsächlich im Alltag verwenden, und kennzeichnen Sie Anmeldungen, Dateizugriffe oder Berechtigungsnutzungen, die im Vergleich zu ihrem üblichen Nutzungsverhalten ungewöhnlich erscheinen. Zugriffe ohne Aktivitätsüberwachung stellen einen blinden Fleck dar.
Menschen ausbilden
Die meisten Fälle von unkontrolliertem Zugriff lassen sich darauf zurückführen, dass ein Manager eine Anfrage genehmigt, ohne deren Notwendigkeit zu prüfen – nicht auf einen bewussten Versuch, Sicherheitsvorkehrungen zu umgehen. Eine kurze Auffrischung der Richtlinien für Manager und Antragsteller, ein- bis zweimal jährlich durchgeführt, ist wirkungsvoller als man denkt.
Diese Vorgehensweisen sind leichter gesagt als getan, insbesondere die Automatisierungs- und Überwachungsmaßnahmen. Das hängt maßgeblich davon ab, ob der zugrunde liegende Prozess manuell oder automatisiert ist.
Manuelle vs. automatisierte Benutzerzugriffsverwaltung
| Faktor | Handbuch UAM | Automatisierte UAM |
|---|---|---|
| Bereitstellungszeit | Tage, manchmal Wochen | Minuten |
| Deprovisionierung | Hängt davon ab, dass sich jemand daran erinnert. | Unmittelbar, im Zusammenhang mit HR- oder Verzeichnisereignissen |
| Fehlerrate | Hoch, Tabellenkalkulationen und E-Mail-Verläufe | Niedrig, regelbasiert |
| Audit-Trail | Verstreut auf Tickets und in Postfächern | Zentralisiert und exportierbar |
| Skalierbarkeit | Ab einigen hundert Nutzern bricht die Leistung zusammen. | Bewältigt Wachstum ohne zusätzliches Personal |
| IT-Arbeitslast | Ständige manuelle Tickets | Hauptsächlich Ausnahmebehandlung |
Manuelles UAM kann für Unternehmen mit 20 Mitarbeitern funktionieren. Darüber hinaus werden die Lücken (z. B. ein übersehener Offboarding-Prozess, eine nicht nachverfolgte Genehmigung) zu einem echten Risiko. Hier kommt UAM-Software ins Spiel.
Worauf Sie bei UAM-Software achten sollten
Nicht alle UAM-Softwarelösungen lösen dasselbe Problem. Manche Tools handhaben die Bereitstellung gut, vernachlässigen aber die Governance. Andere decken Zugriffsüberprüfungen ab, benötigen aber ein separates Tool für SSO. Bevor Sie Anbieter vergleichen, sollten Sie wissen, welche dieser Aspekte für Ihre Umgebung tatsächlich relevant sind:
- Zentralisierte Zugangskontrolle: Eine zentrale Anlaufstelle für die Übersicht und Verwaltung des Zugriffs auf alle verbundenen Apps – nicht für jede App ein separates Admin-Panel.
- Richtlinienbasierter Zugriff (RBAC oder ABAC): Die Möglichkeit, Zugriffsregeln anhand von Rolle oder Attribut zu definieren, anstatt jeden Benutzer manuell zu konfigurieren.
- Automatisiertes JML: Arbeitsabläufe für Eintritt, Versetzung und Austritt, die die Bereitstellung und Aufhebung der Bereitstellung automatisch durch HR- oder Verzeichnisereignisse auslösen.
- Zugriffsprüfungen und Prüfprotokolle: Integrierte Berichtsfunktion, die anzeigt, wer worauf Zugriff hat und wann dies zuletzt überprüft wurde.
- Verzeichnis- und App-Integration: Native Synchronisierung mit Ihrem bestehenden Identitätsspeicher und einer umfangreichen Bibliothek vorgefertigter App-Konnektoren.
- Compliance-Berichterstattung: Berichte, die den Rahmenwerken zugeordnet sind, anhand derer Sie tatsächlich geprüft werden.
- Skalierbarkeit: Eine Plattform, die auch bei steigender Nutzerzahl, Anzahl der Apps und zunehmender Komplexität Bestand hat.
*RBAC → Rollenbasierte Zugriffskontrolle | ABAC → Attributbasierte Zugriffskontrolle
Wie miniOrange die UAM-Anforderungen erfüllt
Vergleichen Sie diese Checkliste mit Ihrer aktuellen Konfiguration, und die Lücken werden meist schnell sichtbar: ein Tool, das die Bereitstellung, aber keine Überprüfungen übernimmt, oder SSO ohne zugehörige Richtlinien-Engine. Hier sehen Sie, wie jede Anforderung einer bestimmten miniOrange-Funktion zugeordnet ist:
| Was Sie brauchen | miniOrange-Fähigkeit |
|---|---|
| Zentralisierte Zugriffskontrolle für alle Apps | Einzelnes Armaturenbrett SSO, MFAund Bereitstellung. |
| Rollenbasierter, richtliniengesteuerter Zugriff | Rollenbasierte Zugriffssteuerung |
| Automatisiertes JML | Benutzerlebenszyklusmanagement und SCIM-basierte Bereitstellung |
| Strenge Identitätsprüfung | Phishing-resistente MFA und adaptive Authentifizierung |
| Zugriffsprüfungen und Prüfprotokolle | Zugriffsverwaltung und -steuerung |
| Verzeichnis- und App-Integration in großem Umfang | Mehr als 7,000 vorkonfigurierte Integrationen mit AD, Azure AD, Google Workspace und mehr. |
*SCIM → System für domänenübergreifendes Identitätsmanagement
Abschließende Gedanken
UAM funktioniert, wenn die oben genannten Komponenten nicht länger separate Werkzeuge sind, sondern als ein einziger Prozess agieren. Identität bildet die Grundlage für Authentifizierung, Authentifizierung für Autorisierung, Rollen verwalten Berechtigungen.
Konstanz ist wichtig, und Rezensionen fangen die Schwächen ein. Fehlt ein Teil, kann der Rest nicht mehr richtig zusammenhalten.
Genau an diese Grenze stoßen die meisten manuellen Systeme früher oder später. Tabellenkalkulationen und Genehmigungsprozesse per E-Mail können nicht mehr mithalten, sobald ein Unternehmen eine gewisse Größe überschreitet – egal wie sorgfältig das zuständige Team arbeitet.
Ob Sie dies manuell handhaben oder Benutzerverwaltungslösungen wie miniOrange einsetzen, um den Prozess von Eintritt, Versetzung und Austritt zu automatisieren und die Zugriffskontrolle zu zentralisieren, das Ziel bleibt dasselbe: die richtigen Personen, die richtigen Zugriffsrechte und eine klare Dokumentation von beidem.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen Benutzerzugriffsverwaltung und Identitätsmanagement?
Das Identitätsmanagement regelt die Identität eines Benutzers: sein Profil, seine Attribute und seinen Lebenszyklusstatus. Das Benutzerzugriffsmanagement (UAM) regelt die Zugriffsrechte dieser Identität. Das Identitätsmanagement stellt die Daten bereit; das UAM verarbeitet sie.
Worin besteht der Unterschied zwischen Authentifizierung und Autorisierung beim Benutzerzugriff?
Die Authentifizierung bestätigt die Identität und beweist, dass Sie tatsächlich die Person sind, die sich anmeldet. Die Autorisierung legt fest, was diese authentifizierte Person nach dem Anmelden tun oder sehen darf. UAM regelt beides, beantwortet aber unterschiedliche Fragen.
Auf welche Funktionen sollte man bei einer Software zur Benutzerzugriffsverwaltung achten?
Zentralisierte Zugriffskontrolle, rollenbasierte Richtlinien, automatisierte Bereitstellung und Deaktivierung, integrierte Prüfprotokolle und die Integration mit Ihrem bestehenden Verzeichnis. Auch die Einhaltung von Vorschriften ist wichtig, wenn Sie in einer regulierten Branche tätig sind.
Wie verbessert die Benutzerzugriffsverwaltung die Sicherheit?
Es beschränkt den Zugriff auf sensible Systeme und Daten auf diejenigen Personen, die ihn benötigen, reduziert die Anzahl ungenutzter oder überflüssiger Berechtigungen und bietet eine Aufzeichnung darüber, wer wann auf was zugegriffen hat.
Wie lässt sich die Benutzerzugriffsverwaltung automatisieren?
Durch JML-Automatisierung, die mit Ihrem HR-System oder Verzeichnis verknüpft ist. Wenn jemand eintritt, die Rolle wechselt oder das Unternehmen verlässt, werden Zugriffsrechte automatisch aktualisiert, anstatt auf ein manuelles Ticket warten zu müssen.



Hinterlasse einen Kommentar