

Moderne Unternehmen sind auf die ständige Kommunikation zwischen ihren Systemen angewiesen. Anwendungen tauschen Daten aus, automatisierte Arbeitsabläufe lösen Aktionen aus und KI-gesteuerte Prozesse führen Aufgaben ohne menschliches Eingreifen aus.
Hinter jeder dieser Interaktionen steht eine digitale Identität, die Zugriff und Berechtigungen verifiziert. Diese werden als nicht-menschliche Identitäten (NHIs) bezeichnet.
Mit dem Ausbau der digitalen Infrastruktur von Unternehmen wächst auch die Anzahl der Maschinenidentitäten rasant. Servicekonten, API-Zugangsdaten, Workload-Identitäten und autonome Systeme unterstützen mittlerweile einen Großteil der Unternehmensprozesse.
Im Gegensatz zu Mitarbeiterkonten, die strukturierten Zugriffsrichtlinien unterliegen, laufen viele NHIs im Hintergrund mit begrenzter Nachverfolgbarkeit und Verantwortlichkeit. Nicht verwaltete Zugangsdaten, inaktive Identitäten und übermäßige Berechtigungen können, wenn sie nicht kontrolliert werden, schwerwiegende Sicherheitslücken verursachen.
TL; DR
- Nicht-menschliche Identitäten (NHIs) sind digitale Identitäten, die von Anwendungen, Workloads, APIs, Bots und KI-Systemen zur automatischen Authentifizierung verwendet werden.
- Gängige Beispiele sind Dienstkonten, API-Schlüssel, OAuth-Tokens, Cloud-Speicher IAM Rollen, Kubernetes-Identitäten und KI-Agenten.
- Nicht-menschliche Identitäten übertreffen oft die Anzahl der menschlichen Nutzer, wodurch die Angriffsfläche für Identitätsangriffe erheblich vergrößert wird.
- Langlebige Zugangsdaten und unkontrollierte Zugriffsrechte machen nationale Gesundheitseinrichtungen zu einem wachsenden Cybersicherheitsrisiko.
- Eine effektive Identitätssicherheit für nicht-menschliche Systeme erfordert Transparenz, regelmäßige Rotation der Anmeldeinformationen, das Prinzip der minimalen Berechtigungen und eine kontinuierliche Überwachung.
Was ist eine nicht-menschliche Identität?
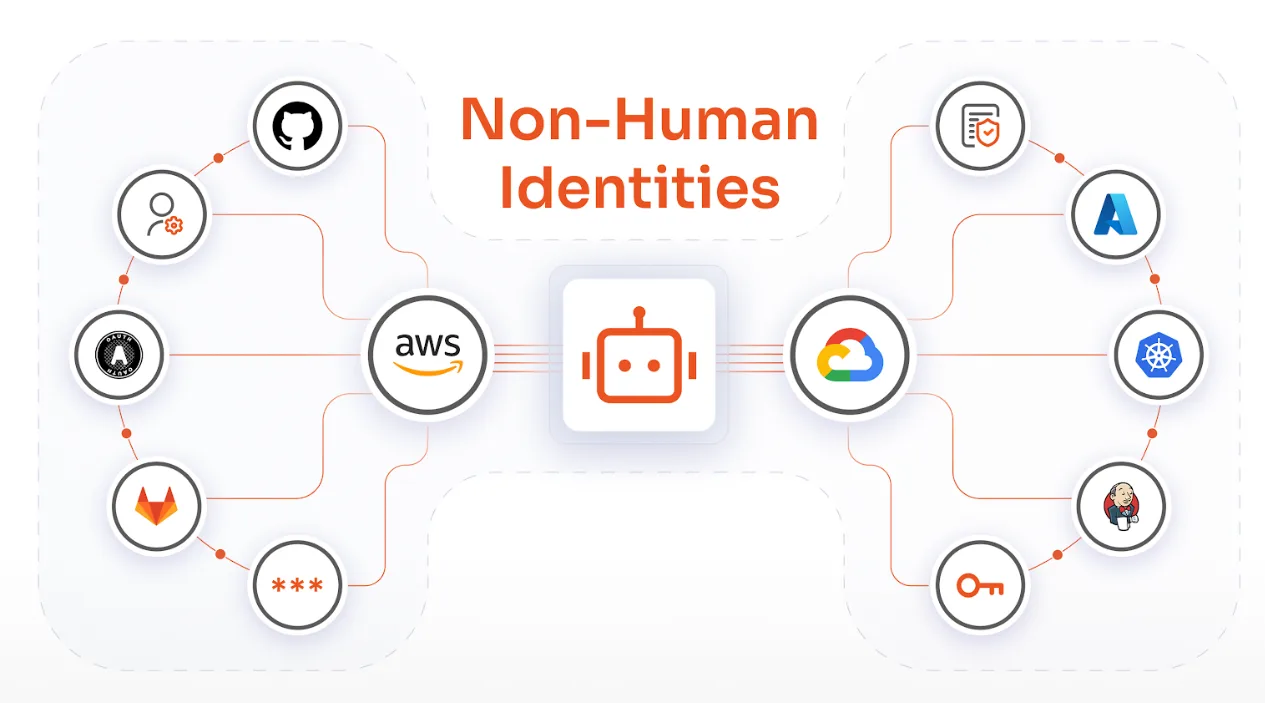
Eine nicht-menschliche Identität (NHI) ist eine digitale Identität, die Anwendungen, Workloads, Diensten oder automatisierten Prozessen zugewiesen wird, damit diese sich ohne direkte menschliche Beteiligung authentifizieren und sicher auf Ressourcen zugreifen können.
So wie Mitarbeiter Zugangsdaten für den Zugriff auf Unternehmenssysteme verwenden, benötigen auch Maschinen Authentifizierungsmechanismen, um mit Datenbanken, Anwendungen, APIs und Infrastrukturressourcen zu kommunizieren. Im Gegensatz zu menschlichen Benutzern basieren nicht-menschliche Identitäten auf programmatischen Authentifizierungsmethoden anstelle interaktiver Anmeldungen.
Zu den gängigen Zugriffsauthentifizierungsmethoden, die von nationalen Gesundheitseinrichtungen verwendet werden, gehören:
- API-Schlüssel
- OAuth-Token
- Zertifikate
- Secrets
- IAM Rollen
- SSH-Schlüssel
- Dienstkonten
Mithilfe dieser Anmeldeinformationen können Systeme Anfragen validieren, vertrauenswürdige Verbindungen herstellen und automatisierte Vorgänge in Unternehmensumgebungen autorisieren.
Vereinfacht ausgedrückt ist eine nicht-menschliche Identität jede Identität, die mit einer Maschine, einer Anwendung oder einem automatisierten Arbeitsablauf anstatt mit einem einzelnen Benutzer verknüpft ist.
Beispiele für nicht-menschliche Identitäten sind:
- Dienstkonten, die Hintergrundvorgänge ausführen
- Kubernetes-Workloads kommunizieren über Container hinweg
- AWS IAM Rollen, die Cloud-Ressourcen zugewiesen sind
- CI/CD-Bots stellen Anwendungen bereit
- API-Integrationen zur Datenübertragung zwischen Plattformen
- AI-Agenten Ausführung automatisierter Arbeitsabläufe
Da Unternehmen zunehmend auf Cloud-native Infrastruktur, Automatisierung und KI-Technologien setzen, sind Maschinenidentitäten unerlässlich geworden, um Skalierbarkeit, betriebliche Effizienz und Systemkonnektivität aufrechtzuerhalten.
Warum nicht-menschliche Identitäten in der modernen Cybersicherheit eine Rolle spielen
Sie operieren in einem enormen Umfang.
Moderne Unternehmen verwalten große Mengen an Maschinenidentitäten in Infrastruktur, Anwendungen, Integrationen und Automatisierungs-Workflows. Im Gegensatz zu Mitarbeiteridentitäten, die allmählich wachsen, skalieren nicht-menschliche Identitäten rasant, wenn Unternehmen neue Technologien und Dienste einführen.
Sie umgehen oft traditionelle IAM Prozesse
Most Identitäts- und Zugriffsverwaltung (IAM) Frameworks wurden für die Verwaltung von Mitarbeiterzugriffen entwickelt. Nicht-menschliche Identitäten werden jedoch häufig dynamisch durch Skripte, Bereitstellungen, Integrationen und automatisierte Arbeitsabläufe erstellt, was die zentrale Verwaltung erschwert.
Sie unterstützen kritische Geschäftsabläufe
Viele essenzielle Unternehmensprozesse sind auf Maschinenidentitäten angewiesen, um reibungslos zu funktionieren. Ein kompromittiertes Token, ein abgelaufenes Zertifikat oder eine unterbrochene Authentifizierungsbeziehung können Dienste unterbrechen, den Betrieb beeinträchtigen oder sensible Ressourcen unberechtigtem Zugriff aussetzen.
Sie erhöhen die betriebliche Komplexität.
Moderne Umgebungen führen ständig zu neuen Authentifizierungsbeziehungen zwischen Anwendungen, Workloads und automatisierten Systemen. Mit der zunehmenden Verteilung der Infrastruktur stehen Unternehmen vor wachsenden Herausforderungen in Bezug auf Anmeldeinformationsmanagement, Lebenszyklusverfolgung, Zugriffsrichtlinien und Identitätsverantwortlichkeit.
Wie nicht-menschliche Identitäten funktionieren
Nicht-menschliche Identitäten authentifizieren sich über automatisierte Authentifizierungsprozesse. Anstatt Benutzernamen und Passwörter manuell einzugeben, tauschen Systeme kryptografische Anmeldeinformationen programmatisch aus, um die Identität zu überprüfen und autorisierten Zugriff auf Ressourcen zu erhalten.
Dieser Prozess läuft kontinuierlich im Hintergrund über Unternehmensanwendungen und Infrastrukturumgebungen hinweg ab.
Schritt 1: Ein System fordert Zugriff an
Der Authentifizierungsprozess beginnt, wenn eine Anwendung, ein Workload, eine API oder ein automatisierter Prozess versucht, eine Verbindung zu einer anderen Ressource herzustellen. Dies kann das Abrufen von Daten, das Starten eines Workflows oder die Kommunikation mit einem anderen Dienst umfassen.
Schritt 2: Die Identität präsentiert die Anmeldeinformationen
Die nicht-menschliche Identität authentifiziert sich automatisch mithilfe von Anmeldeinformationen wie zum Beispiel:
- API-Tokens
- OAuth-Token
- Zertifikate
- Secrets
- IAM Rollen
Diese Anmeldeinformationen tragen dazu bei, eine vertrauenswürdige Kommunikation zwischen Systemen herzustellen, ohne dass eine menschliche Interaktion erforderlich ist.
Schritt 3: Das Zielsystem validiert die Anfrage
Das empfangende System prüft, ob das bereitgestellte Token, Zertifikat oder die zugewiesene Rolle vertrauenswürdig und autorisiert ist. Es gleicht die Identität mit vordefinierten Sicherheitsrichtlinien ab, bevor der Zugriff gewährt wird.
Schritt 4: Der Zugriff wird basierend auf den zugewiesenen Berechtigungen gewährt.
Nach der Validierung gewährt das System Zugriff gemäß den konfigurierten Berechtigungen und Richtlinien. Die nicht-menschliche Identität kann dann genehmigte Aktionen ausführen, wie z. B. Daten übertragen, Workflows auslösen oder auf verbundene Ressourcen zugreifen.
Häufige Arten nicht-menschlicher Identitäten
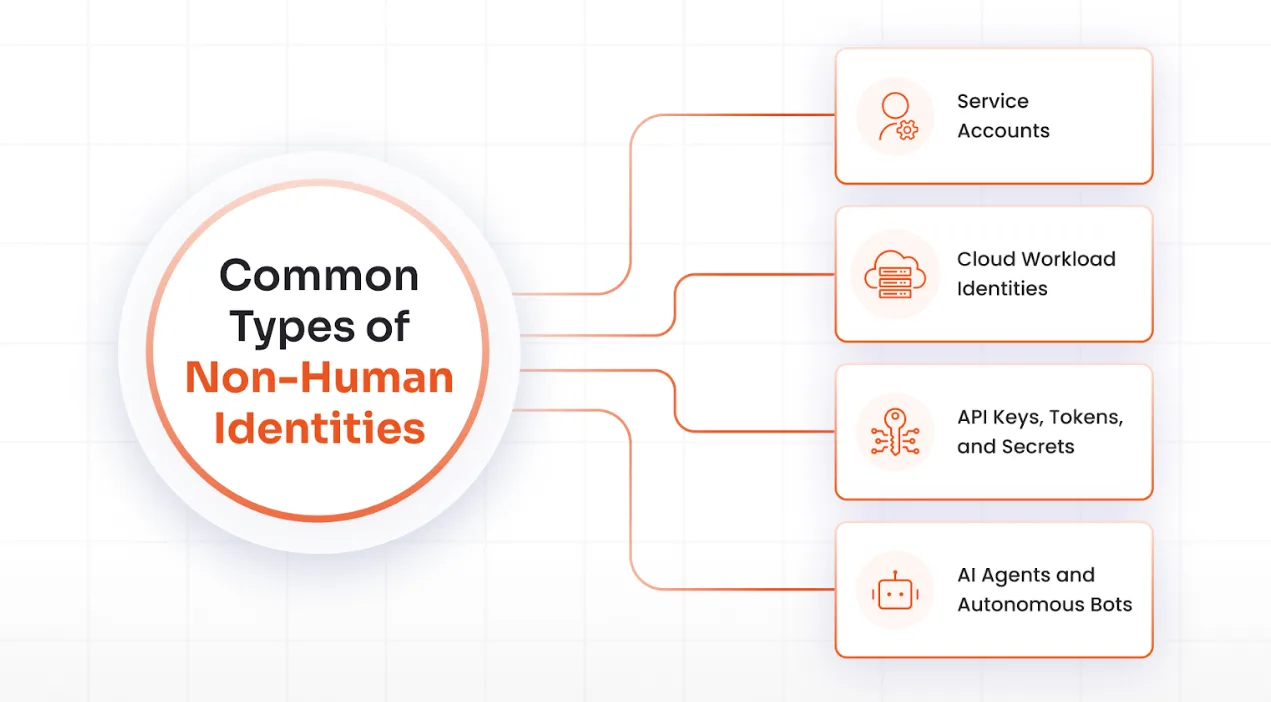
Organisationen verwalten verschiedene Kategorien nicht-menschlicher Identitäten in ihren Unternehmensumgebungen. Diese Identitäten unterstützen die Automatisierung, die Anwendungskonnektivität und operative Prozesse in der gesamten modernen IT-Infrastruktur.
Service Accounts
Dienstkonten gehören zu den häufigsten Arten nicht-menschlicher Identitäten. Sie werden typischerweise für Anwendungen, Betriebssysteme oder Hintergrunddienste erstellt, die dauerhaften Zugriff auf Ressourcen und Unternehmenssysteme benötigen.
Gängige Beispiele hierfür sind Windows-Dienstkonten, Linux-Daemon-Konten, Datenbankbenutzer und geplante Automatisierungsaufträge. Da diese Konten oft über längere Zeiträume aktiv bleiben, können eine unzureichende Nachverfolgung der Inhaberschaft und eine inkonsistente Verwaltung der Anmeldeinformationen langfristige Sicherheitsrisiken bergen.
API-Schlüssel, Token und Geheimnisse
Anwendungen benötigen API-Schlüssel, OAuth-Token, Zugriffstoken, SSH-Schlüssel und andere geheime Zugangsdaten, um Anfragen zu authentifizieren und Daten sicher auszutauschen. Diese Zugangsdaten ermöglichen die Integration von Unternehmensanwendungen, APIs, Automatisierungstools und externen Diensten.
Unternehmen haben jedoch häufig mit einer unkontrollierten Verbreitung von Zugangsdaten zu kämpfen, die über verschiedene Repositories, Skripte, Konfigurationsdateien und CI/CD-Pipelines verteilt sind. Offengelegte Zugangsdaten können direkte Einfallstore in Unternehmensumgebungen schaffen.
Cloud-Workload-Identitäten
Cloud-native Umgebungen verwenden zunehmend Workload-Identitäten anstelle statischer Benutzernamen und Passwörter. Dienste wie AWS IAM Rollen, Azure Managed Identities, Google Cloud Service Accounts und Kubernetes Service Accounts ermöglichen es Workloads, sich dynamisch zu authentifizieren, ohne dass Anmeldeinformationen direkt in Anwendungen gespeichert werden müssen.
Während Workload-Identitäten die Skalierbarkeit und die operative Flexibilität verbessern, können inaktive Identitäten, falsch konfigurierte Berechtigungen und schwache Zugriffsrichtlinien die Sicherheitsrisiken in Cloud-Umgebungen erhöhen.
KI-Agenten und autonome Bots
KI-Agenten und autonome Systeme entwickeln sich zu einer schnell wachsenden Kategorie nicht-menschlicher Identitäten. Diese Systeme rufen Daten ab, interagieren mit Anwendungen, führen Arbeitsabläufe aus und treffen automatisierte Entscheidungen mit minimalem menschlichen Eingriff.
Mit der Einführung KI-gestützter Prozesse in Unternehmen erhalten diese Identitäten häufig umfassenden Zugriff auf verschiedene Systeme und Dienste. Ohne angemessene Kontrollmechanismen können autonome Systeme Herausforderungen im Zusammenhang mit unkontrollierten Berechtigungen, unkontrollierter Automatisierung und wachsenden Identitätsökosystemen mit sich bringen.
Nicht-menschliche Identitäten vs. menschliche Identitäten
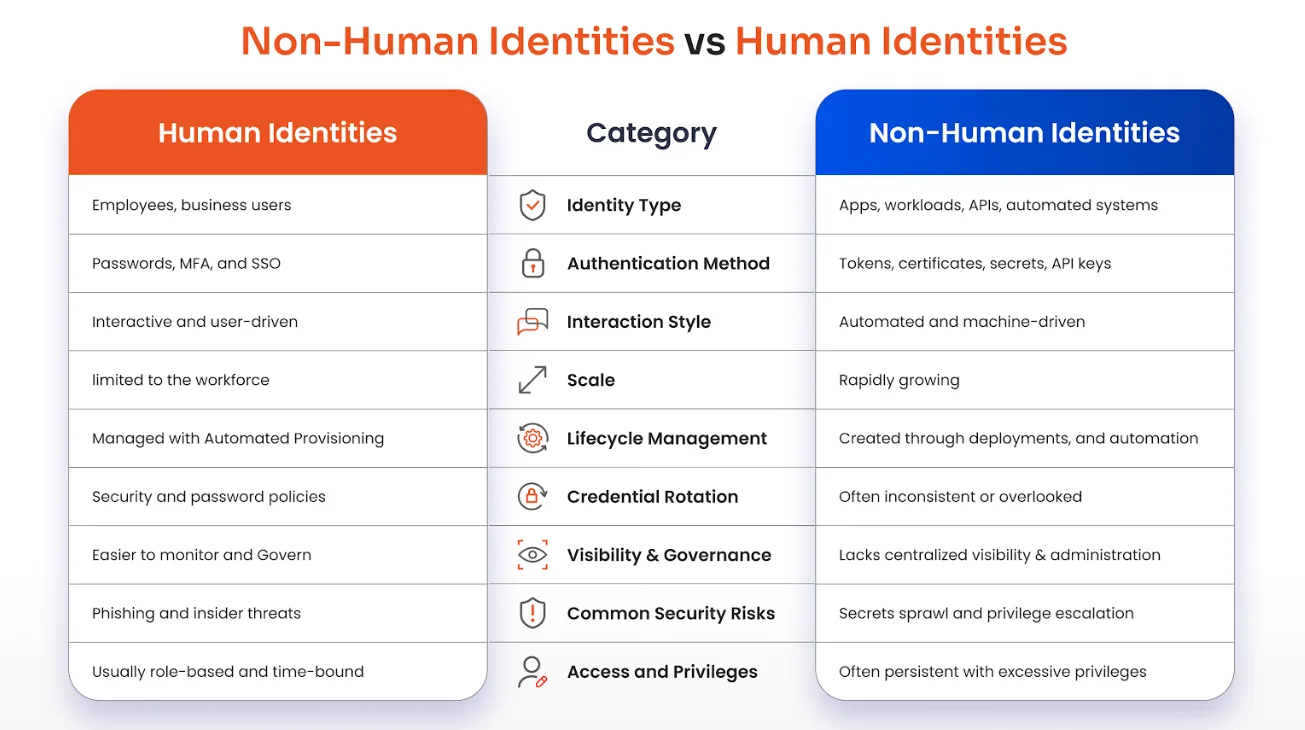
Warum nicht-menschliche Identitäten schwieriger zu sichern sind
Traditionell IAM Sicherheitsframeworks wurden primär für menschliche Benutzer entwickelt. Mitarbeiter melden sich interaktiv an, befolgen Passwortrichtlinien, durchlaufen MFA-Abfragen und werden typischerweise durch strukturierte Onboarding- und Offboarding-Prozesse verwaltet.
Nicht-menschliche Identitäten funktionieren ganz anders.
Maschinenidentitäten werden automatisch im Hintergrund authentifiziert, oft gleichzeitig über mehrere Systeme, Cloud-Umgebungen und APIs hinweg. Da diese Identitäten dynamisch durch Automatisierung, DevOps-Pipelines, Cloud-Workloads und KI-Systeme erstellt werden, sind sie im großen Maßstab deutlich schwieriger zu verfolgen und zu verwalten.
Mehrere Faktoren erschweren die Sicherung von nationalen Krankenversicherungen.
- Die traditionelle Multi-Faktor-Authentifizierung (MFA) lässt sich nicht ohne Weiteres auf automatisierte Systeme anwenden.
- Anmeldeinformationen bleiben oft kontinuierlich aktiv, um einen unterbrechungsfreien Betrieb zu gewährleisten.
- Eigentumsverhältnisse und Verantwortlichkeiten sind häufig unklar.
- Cloud-Workloads und Container skalieren dynamisch und erstellen schnell Identitäten.
- Geheimnisse, Token und API-Schlüssel werden über verschiedene Umgebungen verstreut.
Im Gegensatz zu Mitarbeiterkonten verfügen viele nicht-menschliche Identitäten über dauerhaften Zugriff und erweiterte Berechtigungen. Dies führt mit der Zeit zu Sicherheitslücken, übermäßigen Privilegienrisiken und versteckten Angriffspfaden, die Sicherheitsteams mit herkömmlichen Methoden möglicherweise nicht ohne Weiteres erkennen können. IAM Kontrollen.
Die größten nicht-menschlichen Identitätssicherheitsrisiken
Geheimnisse breiten sich aus
Moderne Anwendungen und Automatisierungs-Workflows sind stark von Geheimnissen wie API-Schlüsseln, Zugriffstoken, Zertifikaten und SSH-Schlüsseln abhängig. Im Laufe der Zeit werden diese Zugangsdaten oft über Git-Repositories, Skripte, CI/CD-Pipelines, Konfigurationsdateien und Cloud-Umgebungen verstreut.
Ohne ein zentrales Geheimnismanagement verlieren Organisationen den Überblick darüber, wo Zugangsdaten gespeichert sind und wer darauf zugreifen kann, wodurch das Risiko einer versehentlichen Offenlegung und eines Datenlecks erheblich steigt.
Übermäßige Privilegien
Viele nicht-menschliche Identitäten erhalten weitreichende Berechtigungen, um Betriebsunterbrechungen zu vermeiden und die Automatisierung zu vereinfachen. Überprivilegierte Dienstkonten, Workload-Identitäten und API-Integrationen können jedoch ernsthafte Sicherheitsrisiken bergen.
Wenn Angreifer diese Identitäten kompromittieren, können sie Zugang zu sensiblen Systemen erlangen, sich lateral in verschiedenen Umgebungen bewegen, ihre Berechtigungen ausweiten und Segmentierungskontrollen umgehen, ohne dabei herkömmliche, benutzerorientierte Sicherheitswarnungen auszulösen.
Schattenidentitäten
Nicht-menschliche Identitäten entstehen häufig dynamisch durch temporäre Projekte, Cloud-Bereitstellungen, Automatisierungs-Workflows und DevOps-Tools. Mit der Weiterentwicklung von Umgebungen verlieren Unternehmen oft den Überblick über alte Servicekonten, inaktive API-Integrationen, ungenutzte Workload-Identitäten und abgelaufene Projekte. Diese nicht verwalteten oder „Schatten“-Identitäten vergrößern die Angriffsfläche und schaffen versteckte Zugriffspfade, die Angreifer ausnutzen können.
Langjährige Referenzen
Im Gegensatz zu Mitarbeiterzugangsdaten, die regelmäßig ausgetauscht werden, basieren viele Maschinenidentitäten auf statischen Geheimnissen und langlebigen Token für einen unterbrechungsfreien Betrieb. Diese Zugangsdaten können monatelang oder sogar jahrelang ohne Aktualisierung aktiv bleiben.
Gelingt es Angreifern, ein System zu kompromittieren, können sie über längere Zeiträume dauerhaften Zugriff auf Systeme und Daten aufrechterhalten, was die Erkennung und Behebung des Problems erheblich erschwert.
KI-gestützte Identitätserweiterung
KI-Agenten und autonome Systeme erhöhen die Anzahl der Maschinenidentitäten in Unternehmensumgebungen rasant. Jeder KI-Workflow kann neue API-Verbindungen, Token, Berechtigungen und Vertrauensbeziehungen zwischen Systemen einführen.
Ohne angemessene Steuerung und Transparenz kann KI-gestützte Automatisierung die unkontrollierte Ausbreitung von Identitäten beschleunigen und komplexe Sicherheitsrisiken mit sich bringen, die traditionelle Systeme nicht bewältigen können. IAM Modelle wurden nicht für Managementzwecke entwickelt.
Beispiele aus der Praxis für Identitätsangriffe durch Nicht-Menschen
Lieferkettenlücke bei CircleCI
Im Jahr 2023 gab CircleCI einen schwerwiegenden Sicherheitsvorfall bekannt, nachdem Angreifer Zugangsdaten und OAuth-Token aus CI/CD-Umgebungen kompromittiert hatten. Die Angreifer erlangten Zugriff auf Kundengeheimnisse, die in verschiedenen Entwicklungspipelines gespeichert waren, was Unternehmen zwang, Zugangsdaten regelmäßig zu ändern und die Sicherheit ihrer Maschinenidentitäten in Cloud-Systemen zu überprüfen.
Codecov-Lieferkettenangriff
Der Codecov-Datendiebstahl erfolgte durch Angreifer, die das Bash-Uploader-Skript des Unternehmens manipulierten, um Umgebungsvariablen, API-Schlüssel und Zugangsdaten aus den CI/CD-Workflows von Kunden zu stehlen. Da diese Zugangsdaten in automatisierten Entwicklungspipelines verwendet wurden, verdeutlichte der Angriff, wie offengelegte nicht-menschliche Identitäten große Software-Ökosysteme gefährden können.
Offenlegung von Toyota-GitHub-Zugangsdaten
Toyota gab einen Datenleck bekannt, nachdem ein fest codierter Zugriffsschlüssel mehrere Jahre lang öffentlich in einem GitHub-Repository zugänglich war. Die offengelegten Zugangsdaten ermöglichten unbefugten Zugriff auf kundenbezogene Cloud-Daten und verdeutlichen die Risiken, die mit ungeschützten Geheimnissen und langlebigen Maschinenzugangsdaten verbunden sind.
Angriffe auf Microsoft OAuth-Token
Microsoft hat mehrere Vorfälle gemeldet, bei denen gestohlene oder missbrauchte OAuth-Token verwendet wurden, um sich unbefugten Zugriff auf Cloud-Anwendungen von Unternehmen zu verschaffen. Im Gegensatz zu Passwörtern können kompromittierte OAuth-Token herkömmliche Authentifizierungsprüfungen umgehen und dauerhaften Zugriff auf verbundene Dienste ermöglichen, wenn sie nicht umgehend widerrufen werden.
Bewährte Verfahren für die Identitätssicherheit nicht-menschlicher Systeme
Eine effektive NHI-Sicherheit erfordert kontinuierliche Transparenz, Steuerung und Lebenszyklusmanagement.
Kontinuierliche Erkennung und Bestandsaufnahme
Organisationen sollten Servicekonten, API-Token, Workload-Identitäten und Geheimnisse in allen Umgebungen kontinuierlich identifizieren und inventarisieren. Zentralisierte Transparenz trägt dazu bei, Schattenidentitäten zu eliminieren, unkontrollierte Zugriffsrisiken zu reduzieren und die Identitätsverwaltung zu verbessern.
Implementieren Sie den Zugriff mit den geringsten Privilegien
Jede nicht-menschliche Identität sollte nur die minimal erforderlichen Berechtigungen erhalten, um zu funktionieren. Die Anwendung des Prinzips der minimalen Berechtigungen reduziert die Ausbreitung von Berechtigungen, die Eskalation von Berechtigungen und die Gesamtauswirkungen kompromittierter Anmeldeinformationen auf verschiedene Systeme.
Automatisieren Sie die Rotation von Anmeldeinformationen
Organisationen sollten statische Anmeldeinformationen durch kurzlebige Token, dynamische Geheimnisse und automatisierte Rotationsrichtlinien ersetzen. Die regelmäßige Rotation von Anmeldeinformationen minimiert die Angriffsfläche und reduziert die Risiken, die mit durchgesickerten oder kompromittierten Rechneridentitäten verbunden sind.
ITDR implementieren
Die Identitätsbedrohungserkennung und -reaktion (IDR) unterstützt Unternehmen bei der Echtzeit-Erkennung von verdächtigem Authentifizierungsverhalten, Token-Missbrauch und unautorisiertem Zugriff auf Systeme. Die kontinuierliche Überwachung verbessert die Transparenz identitätsbasierter Bedrohungen über herkömmliche Methoden hinaus. IAM Sicherheitskontrollen.
Sichere KI und autonome Systeme
KI-Agenten und autonome Systeme erfordern strenge Identitätsverwaltung und Zugriffskontrollen. Organisationen sollten KI-gesteuerte Identitäten kontinuierlich überwachen, Berechtigungen einschränken und automatisierte Arbeitsabläufe prüfen, um neu auftretende Sicherheitsrisiken zu minimieren.
Wie miniOrange zur Sicherung nicht-menschlicher Identitäten beiträgt
miniOrange unterstützt Unternehmen bei der Sicherung und Verwaltung nicht-menschlicher Identitäten in Cloud-, Hybrid- und On-Premise-Umgebungen. Durch verbesserte Transparenz, Governance, Authentifizierungssicherheit und Lebenszyklusmanagement können Unternehmen die mit Maschinenkonten, Workloads, APIs und automatisierten Systemen verbundenen Identitätsrisiken reduzieren.
Zentralisierte Identitätssichtbarkeit
miniOrange unterstützt Unternehmen bei der Erkennung und Überwachung nicht-menschlicher Identitäten in Anwendungen, Cloud-Workloads, APIs und Infrastrukturumgebungen. Zentralisierte Transparenz reduziert Schattenidentitäten und verbessert die Governance in schnell wachsenden Maschinen-Ökosystemen.
Verwaltung von Servicekonten
Unternehmen können die Kontrolle über Servicekonten durch eine verbesserte Nachverfolgung der Inhaberschaft, Zugriffsverwaltung und Lebenszyklusmanagement stärken. Dies trägt dazu bei, übermäßige Berechtigungen, verwaiste Konten und unkontrollierte Zugriffsrisiken durch Maschinen zu reduzieren.
Stärkere Authentifizierung und Zugriffskontrollen
miniOrange ermöglicht es Unternehmen, strengere Authentifizierungsrichtlinien, das Prinzip der minimalen Berechtigungen und eine sichere Verwaltung von Anmeldeinformationen für Maschinenidentitäten durchzusetzen, die in Cloud-, DevOps- und Unternehmensumgebungen betrieben werden.
Kontinuierliche Überwachung und Lebenszyklusmanagement
Die kontinuierliche Überwachung hilft, verdächtige Aktivitäten im Zusammenhang mit Maschinenidentitäten, unberechtigten Zugriff und Missbrauch von Anmeldeinformationen zu erkennen. Das automatisierte Lebenszyklusmanagement verbessert die Transparenz hinsichtlich Erstellung, Nutzung, Rotation und Deaktivierung von Identitäten in verschiedenen Umgebungen.
Die Zukunft nicht-menschlicher Identitäten sichern
Nicht-menschliche Identitäten werden zu einem entscheidenden Bestandteil moderner Unternehmensumgebungen und bilden die Grundlage für Cloud-Workloads, APIs, Automatisierungs-Workflows, DevOps-Pipelines und KI-gestützte Systeme. Da Unternehmen ihre digitale Infrastruktur kontinuierlich ausbauen, steigt die Anzahl maschineller Identitäten rasant an, wodurch Transparenz, Governance und Zugriffskontrolle von Identitäten deutlich komplexer werden als in traditionellen Systemen. IAM Die Modelle wurden für den Umgang damit entwickelt.
miniOrange Identity Governance and Administration (IGA) unterstützt Unternehmen dabei, einen zentralen Überblick über nicht-menschliche Identitäten zu erhalten, Servicekonten und Maschinenzugriffe zu verwalten, das Prinzip der minimalen Berechtigungen durchzusetzen, das Lebenszyklusmanagement zu automatisieren und die Zugriffskontrolle in hybriden und Cloud-Umgebungen zu stärken. Durch verbesserte Überwachung und die Reduzierung unkontrollierter Identitätsrisiken trägt miniOrange zu einer stärkeren und widerstandsfähigeren Identitätssicherheit bei.
Häufig gestellte Fragen
Was ist eine nicht-menschliche Identität?
Eine nicht-menschliche Identität ist eine digitale Identität, die Anwendungen, Workloads, APIs, Diensten, Bots oder automatisierten Systemen zugewiesen wird, um sich ohne menschliches Eingreifen zu authentifizieren und auf Ressourcen zuzugreifen.
Worin besteht der Unterschied zwischen Maschinenidentitäten und nicht-menschlichen Identitäten?
Maschinenidentität bezieht sich typischerweise auf kryptografische Anmeldeinformationen wie Zertifikate und Schlüssel, während nicht-menschliche Identität eine breitere Kategorie darstellt, die alle automatisierten digitalen Identitäten und Workload-Authentifizierungsmechanismen umfasst.
Warum stellen nicht-menschliche Identitäten ein Sicherheitsrisiko dar?
Netzwerkbasierte Gesundheitseinrichtungen (NHIs) sind schwer abzusichern, da sie häufig keine Multi-Faktor-Authentifizierung (MFA) bieten, über übermäßige Berechtigungen verfügen, langlebige Anmeldeinformationen verwenden, kontinuierlich in Betrieb sind und für das Sicherheitsteam verborgen bleiben. Dies macht sie zu attraktiven Zielen für Angreifer.
Was ist die Geheimnisausbreitung?
Secret Sprawl entsteht, wenn API-Schlüssel, Tokens, Passwörter und Zugangsdaten ohne zentrale Verwaltung über Repositories, Skripte, Anwendungen und Cloud-Umgebungen verstreut werden.
Was ist ITDR für nicht-menschliche Identitäten?
Identity Threat Detection and Response (ITDR) hilft Organisationen bei der Erkennung verdächtiger Identitätsaktivitäten im Zusammenhang mit Maschinenidentitäten, einschließlich Anmeldeinformationsdiebstahl, Tokenmissbrauch, Rechteausweitung und unautorisiertem Authentifizierungsverhalten.



Hinterlasse einen Kommentar