

In einer Welt, in der Datenpannen Unternehmen durchschnittlich 4.88 Millionen US-Dollar pro Vorfall kosten (IBM, 2024), ist es unerlässlich, zu wissen, wer innerhalb Ihres Unternehmens auf welche Daten zugreifen kann. Identitäts- und Zugriffsmanagement (IAM)IAM) ist das Sicherheitsframework, das diese Frage in großem Umfang beantwortet.
Doch IAM Es handelt sich nicht um ein einzelnes Produkt oder eine einzelne Richtlinie. Es basiert auf vier grundlegenden Säulen: Zugriffsmanagement, Verwaltung privilegierter Zugriffe, Active Directory-Verwaltung sowie Identitätsgovernance und -administration. Jede Säule adressiert eine spezifische Ebene der Sicherheitsarchitektur Ihres Unternehmens.
In diesem Leitfaden erläutern wir jede der vier Säulen von IAM, erklären Sie, was sie tun, warum sie wichtig sind und wie die Unified Identity Platform von miniOrange sie zu einer kohärenten, unternehmensfähigen Lösung zusammenführt.
Was ist IAM und warum ist das wichtig?
Identitäts- und Zugriffsmanagement (IAM) ist ein Rahmenwerk aus Richtlinien, Prozessen und Technologien, das sicherstellen soll, dass Die richtigen Leute haben zur richtigen Zeit und aus den richtigen Gründen Zugang zu den richtigen Ressourcen. Es regelt jede digitale Identität innerhalb Ihrer Organisation, von festangestellten Mitarbeitern bis hin zu Auftragnehmern, APIs und automatisierten Systemen.
IAM Sie befindet sich an der Schnittstelle von Sicherheit, Compliance und Produktivität. Richtig umgesetzt, verringert sie die Angriffsfläche, ermöglicht die Einhaltung gesetzlicher Bestimmungen (DSGVO, HIPAA, SOC 2) und beseitigt Reibungsverluste im alltäglichen Arbeitsablauf der Nutzer.
Effektiv IAM ist das Rückgrat eines Zero-Trust-SicherheitsmodellZero Trust basiert auf dem Prinzip „Vertrauen ist besser als Nachsicht“. Anstatt davon auszugehen, dass die Benutzer innerhalb des Netzwerks sicher sind, erfordert Zero Trust die kontinuierliche Überprüfung jeder Identität, jedes Geräts und jeder Sitzung.
Da hybrides Arbeiten, die Einführung von Cloud-Lösungen und die Integration von Drittanbietern den digitalen Horizont erweitert haben, IAM hat sich zu einer der wichtigsten Investitionen entwickelt, die ein Unternehmen tätigen kann. Die vier folgenden Säulen bilden die Grundlage dieser Investition.
Die vier Säulen von IAM Erklärt
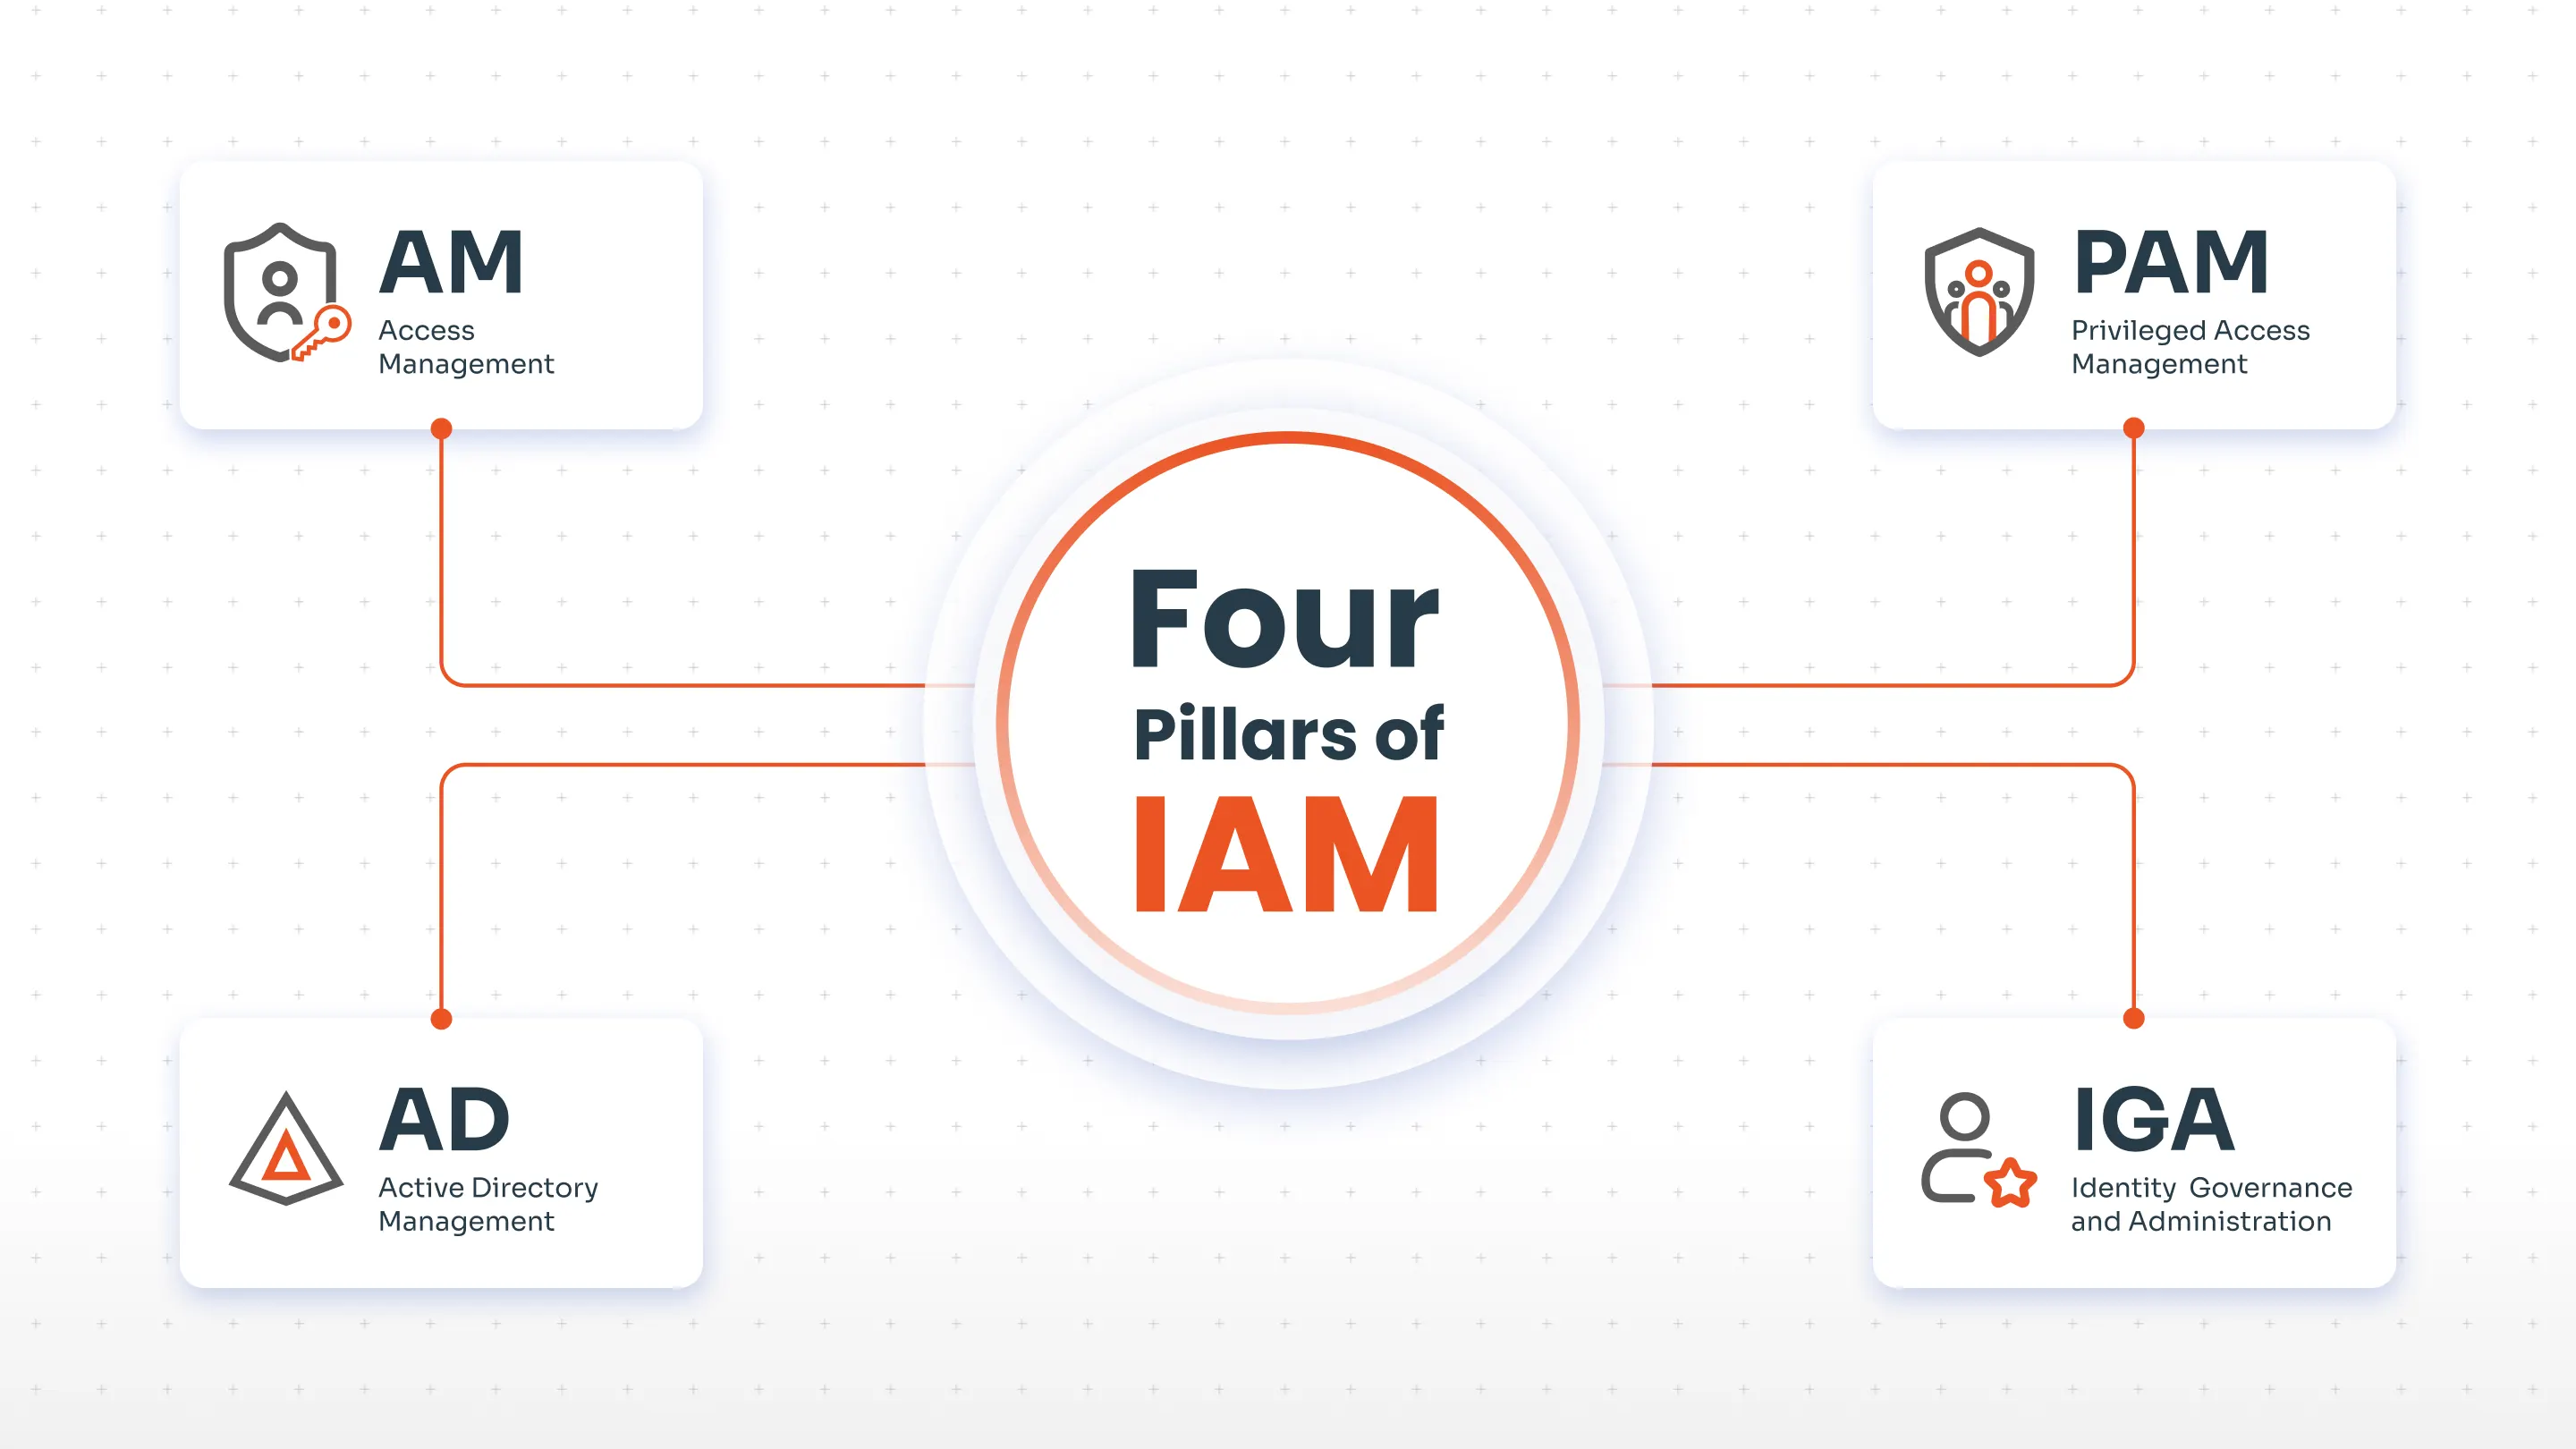
IAM wird üblicherweise durch vier Kernkomponenten verankert:
- Zugriffsverwaltung (AM): Steuert, wer unter welchen Bedingungen auf welche Ressourcen zugreifen kann.
- Privileged Access Management (PAM): Sichert Hochrisikokonten mit erweiterten Berechtigungen.
- Active Directory-Verwaltung (AD-Verwaltung): Verwaltet Identitäten und Zugriffsrechte innerhalb von Microsoft Active Directory-Umgebungen.
- Identitätsverwaltung und -administration (IGA): Gewährleistet die Überwachung, Einhaltung von Vorschriften und das Lebenszyklusmanagement aller Identitäten.
Jede Säule ist eigenständig, aber sie arbeiten zusammen. Ein ausgereiftes IAM Das Programm integriert alle vier Aspekte, um eine mehrschichtige und widerstandsfähige Sicherheitsarchitektur zu schaffen.
Säule 1: Zugriffsmanagement (AM)
Was ist Zugriffsverwaltung?
Zugriffsmanagement (AM) ist der Kern IAM Säule, die für die Kontrolle verantwortlich ist wie und wann Benutzer auf Ressourcen zugreifen könnenUnabhängig davon, ob es sich bei diesen Ressourcen um interne Anwendungen, Cloud-Dienste oder sensible Datenspeicher handelt: Es ist der Gatekeeper, der die Zugriffsrichtlinien Ihrer Organisation in Echtzeit durchsetzt.
Hauptmerkmale der Zugriffsverwaltung
- Zentralisierte Rollen- und Berechtigungsverwaltung: Administratoren definieren und verwalten alle Benutzerrollen über eine einzige, einheitliche Plattform, wodurch der Prozess der Zuweisung und Anpassung von Berechtigungen bei der Weiterentwicklung der Benutzerrollen vereinfacht wird.
- Rollenbasierte Zugriffskontrolle (RBAC): Der Zugriff wird basierend auf der Rolle des Benutzers eingeschränkt, um sicherzustellen, dass Mitarbeiter nur auf die für ihre Aufgaben relevanten Ressourcen zugreifen können. Dies ist ein Kernprinzip des Least-Privilege-Prinzips.
- Multi-Faktor-Authentifizierung (MFA): Benutzer müssen … zwei oder mehr Verifizierungsfaktoren vor dem Zugriff, wodurch das Risiko von Angriffen auf Basis von Anmeldeinformationen deutlich reduziert wird.
- Unterstützung mehrerer Authentifizierungsprotokolle: AM-Systeme unterstützen SAML, OAuth 2.0, OpenID Connect und LDAP und ermöglichen so einen sicheren Zugriff in verschiedenen Umgebungen und Anwendungen.
- Temporäre Privilegienvergabe: Erweiterte Zugriffsrechte können für ein definiertes Zeitfenster gewährt werden, um sicherzustellen, dass Berechtigungen höherer Ebene nicht auf unbestimmte Zeit aktiv bleiben.
- Single Sign-On (SSO): Benutzer authentifizieren sich einmal und erhalten Zugriff auf alle autorisierten Anwendungen, wodurch die Passwortmüdigkeit reduziert und die Produktivität gesteigert wird.
Warum AM wichtig ist
Ohne Zugriffsmanagement greifen Unternehmen auf isolierte, manuelle Berechtigungsverwaltung zurück – ein Prozess, der langsam, fehleranfällig und in großem Umfang nicht überprüfbar ist. Zugriffsmanagement gewährleistet, dass Zugriffsentscheidungen konsistent, richtlinienbasiert und sofort widerrufbar sind, sobald sich die Rolle eines Benutzers ändert.
Säule 2: Privileged Access Management (PAM)
Was ist Privileged Access Management?
Privileged Access Management (PAM) ist ein spezialisiertes IAM Säule, die sich auf die Sicherung konzentriert Konten mit erhöhten BerechtigungenDazu gehören beispielsweise Systemadministratoren, Datenbankbesitzer, DevOps-Ingenieure und Servicekonten. Diese Konten stellen für Angreifer besonders wertvolle Ziele dar; die Kompromittierung eines einzigen privilegierten Kontos kann einem Angreifer uneingeschränkten Zugriff auf kritische Infrastrukturen ermöglichen.
PAM setzt das Prinzip der minimalen Berechtigungen auf der Ebene mit dem höchsten Risiko in Ihrer Organisation durch und stellt so sicher, dass selbst vertrauenswürdige Insider ihren Zugriff nicht missbrauchen können.
Hauptmerkmale von PAM
- Zentrale Verwaltung privilegierter Konten und Zugangsdaten: Sämtliche privilegierten Zugriffe werden von einer einzigen Plattform aus gesteuert und überwacht, wodurch Schatten-Administratorkonten und nicht nachverfolgbare Anmeldeinformationen verhindert werden.
- Feinkörnige Berechtigungen: Organisationen weisen jeder privilegierten Rolle nur das minimal notwendige Zugriffsniveau zu, wodurch die Angriffsfläche erheblich reduziert wird.
- Benutzerdefinierte Genehmigungsworkflows: Privilegierte Aktionen erfordern vor ihrer Ausführung eine explizite Autorisierung, wodurch eine zusätzliche, wichtige Kontrollebene entsteht.
- Automatische Passwortrotation: Die Passwörter für privilegierte Konten werden automatisch nach einem festgelegten Zeitplan geändert, wodurch das Risiko eines Datenlecks durch kompromittierte Zugangsdaten minimiert wird.
- Sitzungsüberwachung und -prüfung: Alle privilegierten Sitzungen werden aufgezeichnet und analysiert, was eine Echtzeitüberwachung ermöglicht und einen detaillierten Prüfpfad für Compliance- und forensische Untersuchungen bereitstellt.
- Just-in-Time (JIT)-Zugriff: Erweiterte Zugriffsrechte werden nur bei Bedarf gewährt und nach Abschluss der Aufgabe automatisch wieder widerrufen, wodurch dauerhafte Berechtigungen erlöschen.
Warum PAM wichtig ist
Der Verizon-Bericht zu Datenschutzverletzungen aus dem Jahr 2024 ergab, dass in über 74 % der Fälle menschliches Versagen eine Rolle spielte, wobei der Missbrauch privilegierter Konten zu den Hauptursachen zählte. PAM begegnet diesem Risiko direkt, indem es sicherstellt, dass selbst die einflussreichsten Konten in Ihrem Unternehmen streng kontrolliert werden. Erfahren Sie, wie miniOrange PAM privilegierte Konten schützt.
Säule 3: Active Directory-Verwaltung (AD-Verwaltung)
Was ist Active Directory-Verwaltung?
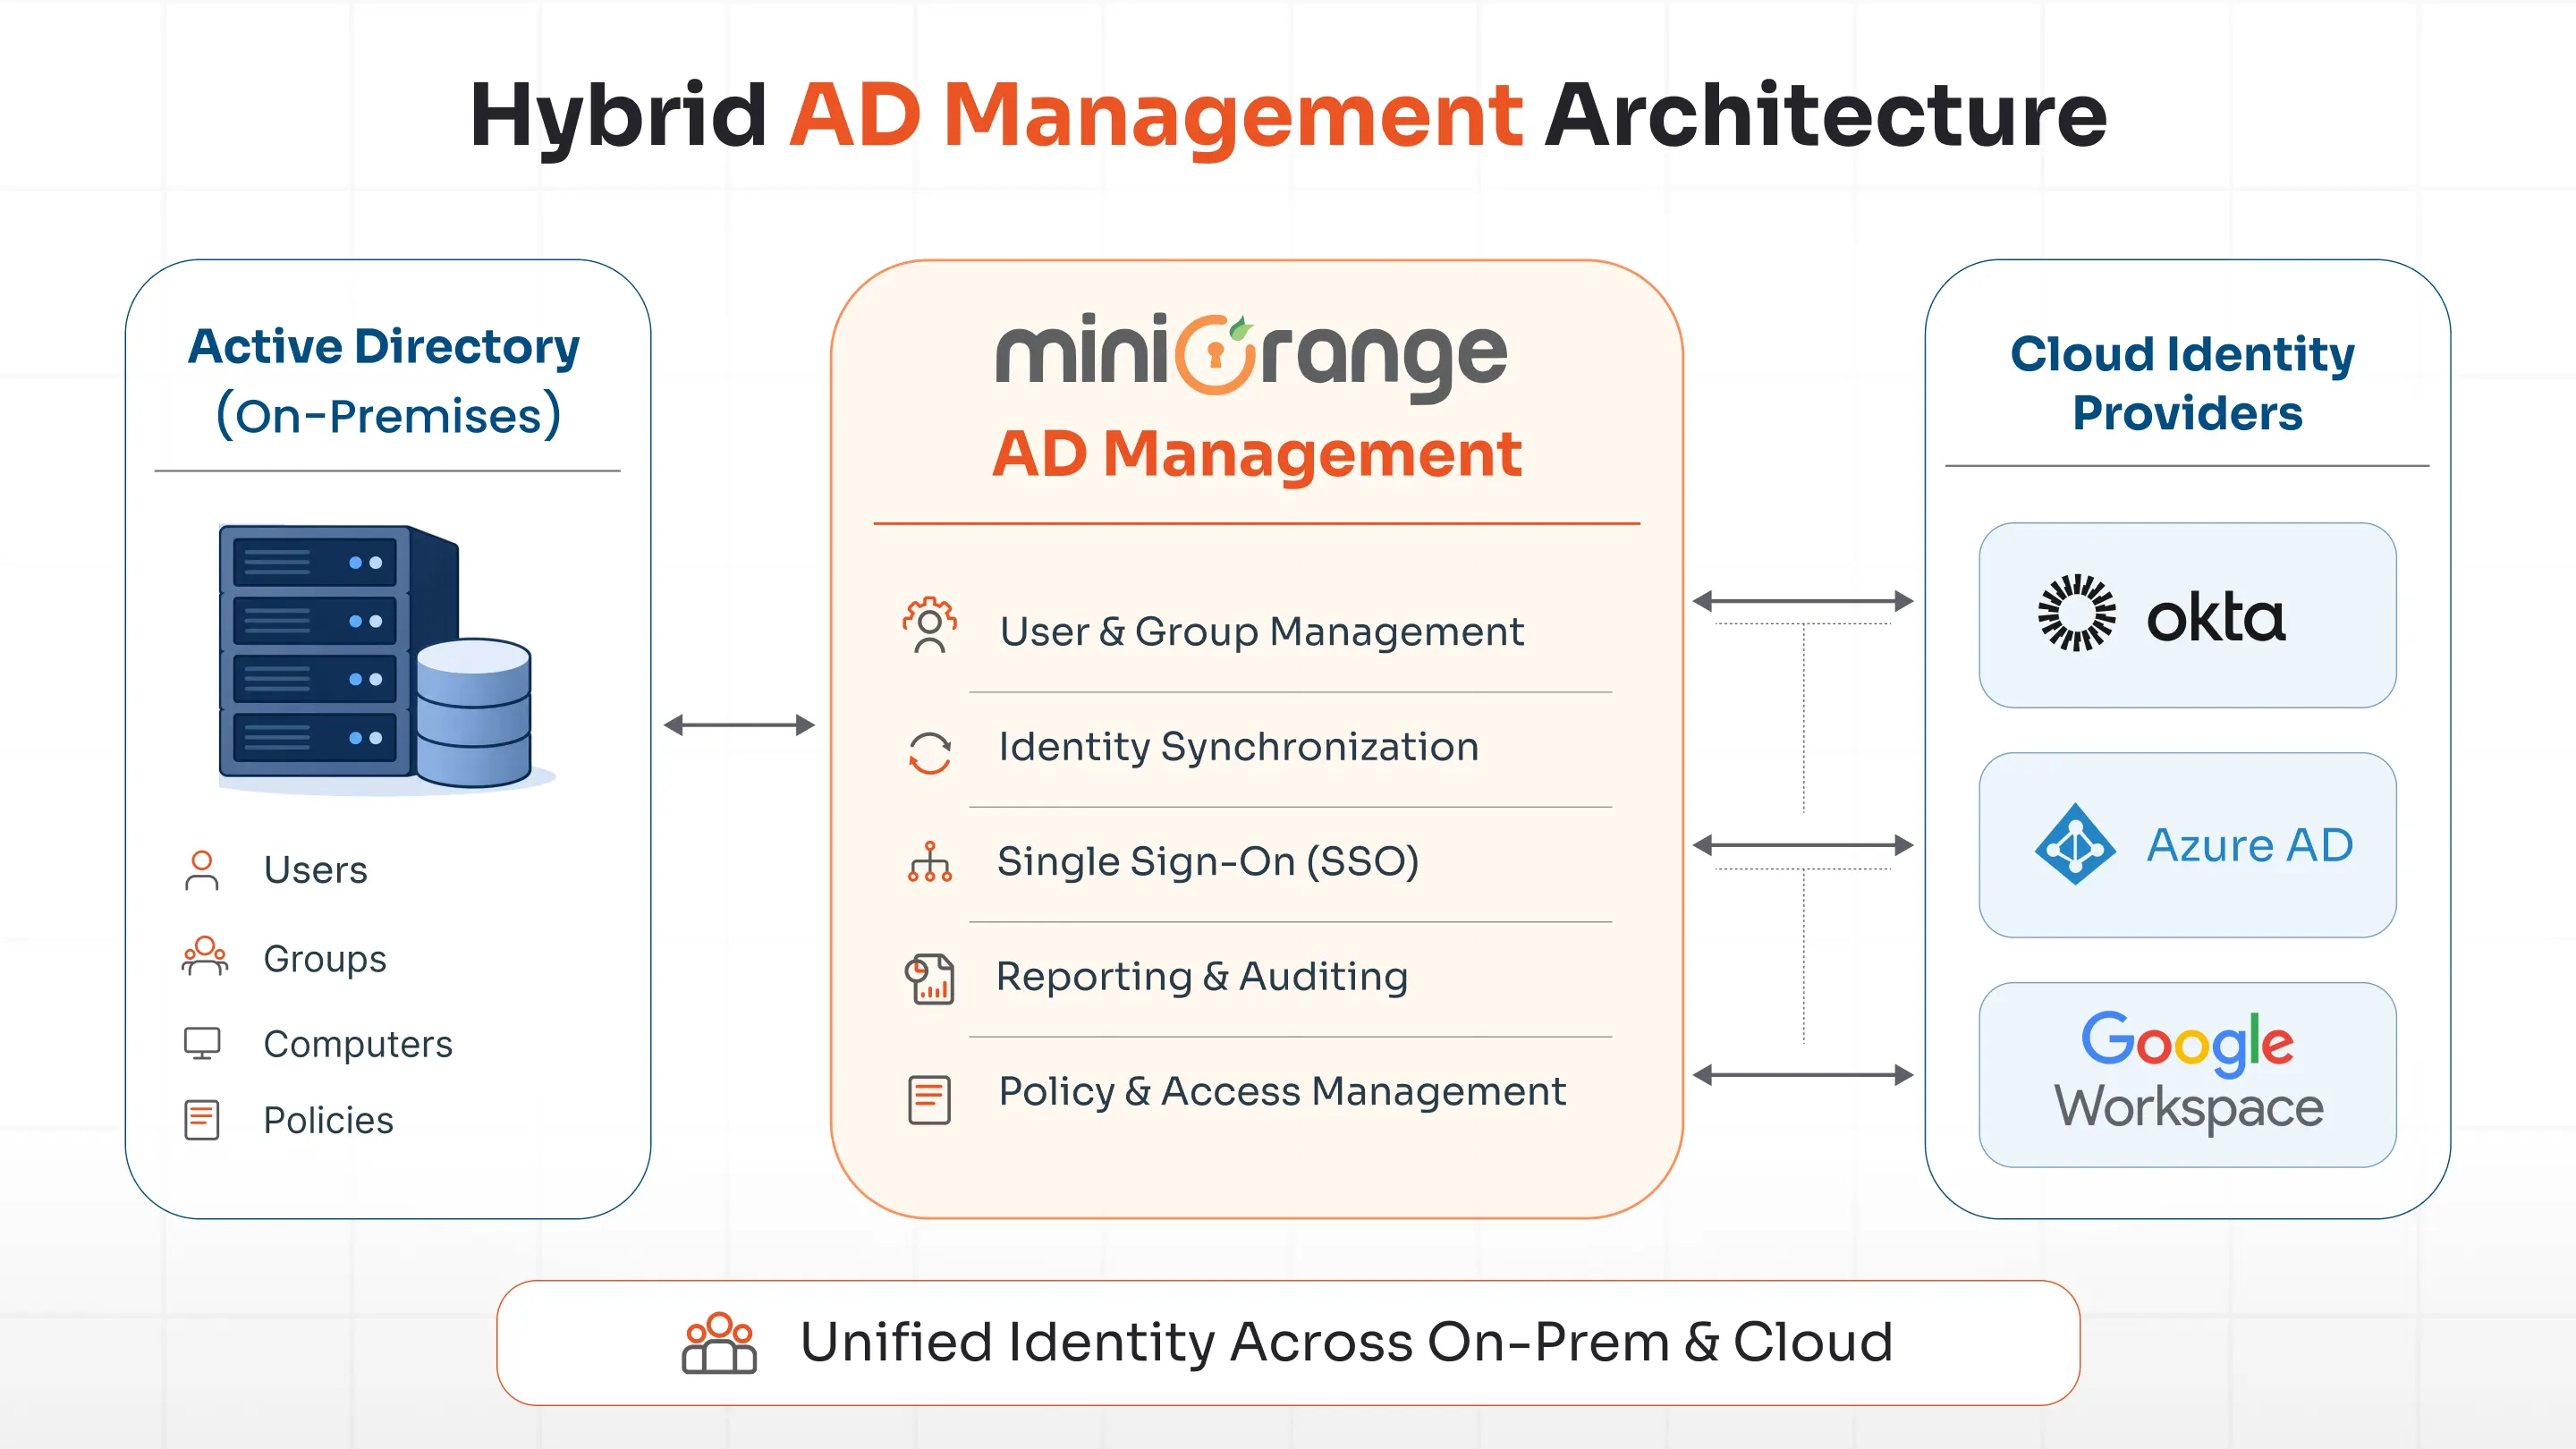
Die Verwaltung von Active Directory (AD-Verwaltung) konzentriert sich auf die Steuerung von Identitäten und Zugriffsrechten in Microsoft Active Directory (AD) -Umgebungen. Für die meisten Unternehmen ist Active Directory die zentrale Quelle für Benutzeridentitäten, Gruppenzugehörigkeiten und Zugriffsrichtlinien in ihren lokalen Systemen. Mit der zunehmenden Nutzung der Cloud wird die effektive Verwaltung von AD komplexer und gleichzeitig wichtiger.
Hauptmerkmale der AD-Verwaltung
- Nahtlose Integration mit Cloud-Identitätsanbietern: AD Management verbindet lokale Active Directory-Umgebungen mit Cloud-Verzeichnissen wie z. B. Azure AD, Okta und Google-ArbeitsbereichDadurch wird ein einheitliches Identitätsmanagement in hybriden Umgebungen ermöglicht.
- Automatisierte Bereitstellung und Aufhebung der Bereitstellung: Benutzerkonten, Gruppenmitgliedschaften und Zugriffsrechte werden automatisch auf Basis definierter Lebenszyklusereignisse (Beitritt, Rollenwechsel, Austritt) erstellt, aktualisiert und widerrufen.
- Robuste Überwachung, Prüfung und Berichterstattung: Alle Änderungen innerhalb von Active Directory werden protokolliert und können gemeldet werden, wodurch Einblick in die Benutzeraktivitäten ermöglicht und die Einhaltung von Vorschriften unterstützt wird.
- Durchsetzung der rollenbasierten Zugriffskontrolle (RBAC): AD-Management stellt sicher, dass Gruppenmitgliedschaften und Zugriffsrichtlinien mit den organisatorischen Rollen übereinstimmen, wodurch überprivilegierte Konten reduziert werden.
- Schutz vor AD-Fehlkonfigurationen: Gängige Active Directory-Schwachstellen, darunter Kerberoasting, Pass-the-Hash und übermäßige Gruppenmitgliedschaften, werden erkannt und behoben.
Warum AD-Management wichtig ist
Trotz des Cloud-Trends bleibt Active Directory (AD) das zentrale Identitätsmanagementsystem der meisten Unternehmen. Fehlkonfigurationen und unkontrollierte Änderungen in AD zählen zu den am häufigsten ausgenutzten Angriffsvektoren bei modernen Ransomware- und Lateral-Movement-Kampagnen. Effektives AD-Management verhindert, dass Angreifer diese Sicherheitslücken ausnutzen, und gewährleistet gleichzeitig die Genauigkeit und Konsistenz der Identitätsdaten in Ihrer gesamten Umgebung.
Säule 4: Identitätsgovernance und -verwaltung (IGA)
Was ist Identitätsgovernance und -verwaltung?
Identitätsgovernance und -verwaltung (IGA) ist das IAM Säule, die bietet strategische Aufsicht und Durchsetzung von Richtlinien über alle digitalen Identitäten einer Organisation hinweg. Während AM, PAM und AD-Management operativ tätig sind, bildet IGA die Governance-Ebene: Sie definiert die Regeln, führt die Überprüfungen durch, setzt die Richtlinien durch und erstellt die von den Aufsichtsbehörden geforderten Prüfnachweise.
Hauptmerkmale von IGA
- Automatisierte Zugriffsanfrage- und Genehmigungsprozesse: Benutzer können über ein Self-Service-Portal Zugriff anfordern, wobei die Anfragen automatisch anhand vordefinierter Richtlinien an die zuständigen Genehmiger weitergeleitet werden.
- Automatisierte Bereitstellung und Entzug von Zugriffsrechten: IGA-Systeme gewähren oder entziehen automatisch Zugriffsrechte, wenn Benutzer dem Unternehmen beitreten, ihre Rolle ändern oder das Unternehmen verlassen. Dadurch wird das Risiko verwaister Konten und übermäßiger Berechtigungen vermieden.
- Berechtigungsmanagement: IGA definiert und setzt durch, auf welche Ressourcen Benutzer basierend auf ihren Rollen, Attributen und Organisationsrichtlinien zugreifen können.
- Durchsetzung der Funktionstrennung (Segregation of Duties, SoD): IGA verhindert, dass Einzelpersonen widersprüchliche Zugriffsrechte besitzen, die Betrug oder Fehler ermöglichen könnten; eine Voraussetzung für SOX, PCI-DSS und andere Rahmenwerke.
- Kampagnen zur Zugriffsprüfung und -zertifizierung: Regelmäßige Zugriffsprüfungen gewährleisten, dass bestehende Berechtigungen weiterhin angemessen sind. Führungskräfte können Zugriffe über intuitive Prüfprozesse zertifizieren oder entziehen.
- Analyse und Berichterstattung: IGA-Plattformen bieten einen umfassenden Einblick in die Zugriffsrechte der einzelnen Nutzer und ermöglichen so fundierte Entscheidungen sowie die Erstellung von revisionssicheren Compliance-Berichten.
Warum die zwischenstaatliche Vereinbarung wichtig ist
IGA ist das, was transformiert IAM Von einem Sicherheitstool zu einem Governance-Programm. Ohne IGA häufen sich in Organisationen im Laufe der Zeit Zugriffsrisiken an, da sich Rollen ändern und Berechtigungen inkonsistent werden. Mit IGA ist der Zugriff kontinuierlich bedarfsgerecht, nachvollziehbar und gesetzeskonform. Für Organisationen, die der DSGVO, HIPAA, ISO 27001 oder SOC 2 unterliegen, ist IGA unerlässlich.
Wichtige Aspekte, die bei der Bewertung eines IAM Lösung
Bei der Auswahl eines IAM Auf der Plattform bestimmen vier operative Dimensionen die tägliche Effektivität:
| Aspekt | Wonach schauen |
|---|---|
| Die Benutzerverwaltung | Die Plattform sollte alle Benutzer, ihre Rollen, Berechtigungen und Zugriffsrechte umfassend erfassen. Sie sollte den gesamten Identitätslebenszyklus vom Onboarding bis zum Offboarding abdecken. |
| Authentifizierung und Autorisierung | Starke Unterstützung für MFA, SSO und moderne Protokolle (SAML, OAuth, OIDC). Ein großer Vorteil ist die adaptive Authentifizierung, die die Anforderungen an den jeweiligen Risikokontext anpasst. |
| Zugriffsbewertungen | Automatisierte, zeitgesteuerte Zugriffszertifizierungskampagnen ermöglichen es Managern, Zugriffe zu prüfen, zu zertifizieren oder zu entziehen. Unerlässlich für die Einhaltung von SOX, PCI-DSS und ISO 27001. |
| Onboarding und Offboarding | Die automatisierte Bereitstellung stellt sicher, dass neue Benutzer vom ersten Tag an die richtigen Zugriffsrechte erhalten. Die automatisierte Deaktivierung gewährleistet, dass ausscheidende Benutzer sofort alle Zugriffsrechte verlieren, wodurch das Risiko verwaister Konten vermieden wird. |
Zusammenfassung
- IAM ist ein Rahmenwerk, das sicherstellt, dass die richtigen Personen zum richtigen Zeitpunkt den richtigen Zugang zu den richtigen Ressourcen haben.
- Access Management (AM) ist die operative Ebene, die Zugriffsrichtlinien über RBAC, MFA und SSO durchsetzt.
- Privileged Access Management (PAM) sichert Ihre Konten mit dem höchsten Risiko durch detaillierte Kontrollen, Sitzungsüberwachung und Just-in-Time-Zugriff.
- Active Directory Management verbindet lokale und Cloud-Identitätsumgebungen, automatisiert die Bereitstellung und schützt vor AD-spezifischen Angriffsvektoren.
- Identity Governance and Administration (IGA) ist die Governance-Ebene: Sie setzt Richtlinien durch, führt Zugriffsüberprüfungen durch und erstellt die von den Aufsichtsbehörden benötigten Nachweise zur Einhaltung der Vorschriften.
- Ein einheitliches IAM Eine Plattform wie die Unified Identity Platform von miniOrange integriert alle vier Säulen zu einer kohärenten, unternehmensgerechten Lösung.
Fazit
Die vier Säulen von IAM Es handelt sich nicht um unabhängige Initiativen. Sie ergänzen sich vielmehr als Bestandteile einer ausgereiften Identitätssicherheitsstrategie. Access Management (AMS) regelt die alltäglichen Zugriffsentscheidungen. PAM schützt Ihre sensibelsten Konten. AD Management sorgt für ein korrektes und sicheres Identitätsverzeichnis. Und IGA bietet die Governance-Überwachung, die alles miteinander verbindet.
miniOrange's Einheitliche Identitätsplattform Integriert alle vier Säulen in eine einzige, Cloud-fähige Lösung. Egal, ob Sie gerade erst anfangen IAM Egal, ob Sie eine neue Identitätsarchitektur anstreben oder eine fragmentierte Architektur konsolidieren möchten, miniOrange kann Ihnen beim Aufbau einer umfassenden, skalierbaren und konformen Lösung helfen. IAM Programm teilnehmen.
Häufig gestellte Fragen
Was sind die vier Säulen von IAM?
Die vier Säulen des Identitäts- und Zugriffsmanagements sind: Zugriffsmanagement (AM), Privileged Access Management (PAM), Active Directory Management (AD Management) und Identity Governance and Administration (IGA). Zusammen decken sie die Zugriffskontrolle, die Sicherheit privilegierter Konten, die Verzeichnisverwaltung und die Governance der gesamten Identitätslandschaft einer Organisation ab.
Was ist der Unterschied zwischen IAM und PAM?
IAM ist der übergeordnete Rahmen, der alle digitalen Identitäten und ihre Zugriffsrechte verwaltet. PAM (Privileged Access Management) ist ein spezialisierter Teilbereich davon. IAM Der Fokus liegt insbesondere auf Konten mit erweiterten Berechtigungen, wie Systemadministratoren, Datenbankbesitzern und Dienstkonten. IAM als das gesamte Haus und PAM als den verstärkten Tresorraum darin.
Warum ist Identitätsmanagement und -verwaltung (IGA) wichtig?
IGA stellt sicher, dass die Zugriffsrechte in Ihrem Unternehmen stets korrekt, angemessen und nachvollziehbar bleiben. Ohne IGA häufen sich Zugriffsrisiken an, da sich Rollen ändern und Berechtigungen inkonsistent werden. IGA setzt die Funktionstrennung durch, führt Zertifizierungskampagnen für Zugriffsrechte durch und erstellt die von DSGVO, HIPAA, SOX und ISO 27001 geforderten Nachweise zur Einhaltung der Vorschriften.
Wie funktioniert IAM Unterstützung für Zero-Trust-Sicherheit?
IAM ist grundlegend für Zero Trust-ArchitekturZero Trust basiert auf dem Prinzip „Niemals vertrauen, immer überprüfen“, was bedeutet, dass jede Zugriffsanfrage, unabhängig davon, ob sie innerhalb oder außerhalb des Netzwerks entsteht, authentifiziert, autorisiert und kontinuierlich validiert werden muss. IAM bietet die für Zero Trust erforderlichen Funktionen zur Identitätsprüfung, Richtliniendurchsetzung und Überprüfung.
Was ist das Prinzip der geringsten Privilegien in IAM?
Das Prinzip der minimalen Berechtigungen besagt, dass Benutzer, Anwendungen und Systeme nur über die minimal erforderlichen Zugriffsrechte verfügen sollten, um ihre jeweilige Funktion auszuführen. Dies wird durch rollenbasierte Zugriffskontrolle (RBAC) im Zugriffsmanagement, fein abgestufte Berechtigungen im Benutzerzugriffsmanagement (PAM) und Berechtigungsmanagement im nutzergenerierten Zugriffsmanagement (IGA) umgesetzt. Minimale Berechtigungen reduzieren die potenziellen Auswirkungen eines kompromittierten Kontos erheblich.
Wie hilft miniOrange bei IAM Implementierung?
miniOrange bietet eine einheitliche Identitätsplattform, die alle vier Säulen integriert IAM in einer einzigen, Cloud-fähigen Lösung. miniOrange unterstützt On-Premises-, Cloud- und Hybridumgebungen und bietet dedizierten Implementierungssupport, Compliance-Berichte sowie Integrationen mit gängigen Verzeichnissen, Anwendungen und Protokollen.



Hinterlasse einen Kommentar