

Sie öffnen eine App auf einem neuen Gerät, geben Ihre E-Mail-Adresse ein und erhalten einen Anmeldelink in Ihrem Posteingang. Ein Klick später sind Sie angemeldet – kein Passwort, das Sie sich merken müssen, kein Einmalpasswort, das Sie eingeben müssen, und kein Kontowiederherstellungsprozess, den Sie durchlaufen müssen.
Dieses Anmeldeverfahren, bekannt als Magic-Link-Authentifizierung, erfreut sich zunehmender Beliebtheit bei SaaS-Anwendungen, E-Commerce-Plattformen, Kundenportalen und internen Geschäftsanwendungen. Anstatt Passwörter zu verwenden, verifiziert Magic Link die Identität des Nutzers über einen sicheren, zeitlich begrenzten Link, der per E-Mail versendet wird.
In diesem Leitfaden erfahren Sie, was Magic Link-Authentifizierung ist, wie die Anmeldung mit Magic Link funktioniert, welche Vorteile und Sicherheitsaspekte zu beachten sind und wie sie sich im Vergleich zu Passwörtern, OTPs, Passkeys und anderen passwortlosen Authentifizierungsmethoden verhält.
TL; DR
- Die Magic Link-Authentifizierung ermöglicht es Benutzern, sich über einen sicheren Link anzumelden, der ihnen per E-Mail zugesendet wird.
- Es handelt sich um eine passwortlose Authentifizierungsmethode, die das Erstellen und Merken von Passwörtern überflüssig macht.
- Magic Links verwenden einmalige, zeitlich begrenzte Token, um die Identität eines Benutzers zu verifizieren.
- Unternehmen nutzen Magic Link Login, um das Onboarding zu vereinfachen und Probleme im Zusammenhang mit Passwörtern zu reduzieren.
- Magic Links bieten Komfort, während Passkeys und FIDO2 einen stärkeren Schutz vor Phishing-Angriffen für sicherheitskritische Anwendungsfälle bieten.
Was ist Magic Link-Authentifizierung?
| Traditionelle Anmeldung | Magic Link-Anmeldung |
|---|---|
| Geben Sie einen Benutzernamen und ein Passwort ein. | Gebe deine E-Mail Adresse ein |
| Anmeldeinformationen speichern und verwalten | Klicken Sie auf einen Anmeldelink |
| Vergessene Passwörter zurücksetzen | Kein Passwort erforderlich |
| Authentifizieren Sie sich mit den gespeicherten Anmeldeinformationen. | Authentifizieren Sie sich per E-Mail-Verifizierung. |
Im Kern handelt es sich bei der Magic Link-Authentifizierung um eine passwortlose Authentifizierungsmethode, die es Nutzern ermöglicht, sich durch Klicken auf einen sicheren, zeitlich begrenzten Link anzumelden, der an ihre E-Mail-Adresse gesendet wird. Anstatt auf Passwörter zu setzen, überprüft das System, ob der Nutzer Zugriff auf das mit seiner Identität verknüpfte E-Mail-Konto hat.
Ein Magic Link ist im Wesentlichen eine URL zur einmaligen Authentifizierung, die Benutzer mit einem einzigen Klick anmeldet. Sobald der Link geöffnet und verifiziert wurde, erstellt die Anwendung eine authentifizierte Sitzung und gewährt Zugriff.
Im Gegensatz zu herkömmlichen Anmeldeverfahren, bei denen Benutzer Passwörter erstellen, sich merken und schützen müssen, verzichtet Magic Link vollständig auf Passwörter im Authentifizierungsprozess. Dies reduziert den Anmeldeaufwand und beseitigt häufige Probleme wie Passwortmüdigkeit, vergessene Zugangsdaten und wiederholtes Zurücksetzen von Passwörtern.
Magic Links sind Teil des umfassenderen Ökosystems der passwortlosen Authentifizierung, neben Methoden wie Passkeys, Biometrie, FIDO2-Sicherheitsschlüsseln und Einmalpasswörtern (OTPs). Obwohl jede dieser Methoden die Identität auf unterschiedliche Weise verifiziert, verfolgen sie alle dasselbe Ziel: die Authentifizierung einfacher und sicherer zu gestalten, ohne auf Passwörter angewiesen zu sein.
Das Passwortproblem, das Unternehmen zu lösen versuchen
Passwörter sind seit Jahrzehnten die Standard-Authentifizierungsmethode, doch sie wurden nie für die heutige digitale Welt entwickelt. Mitarbeiter wechseln ständig zwischen Dutzenden von Arbeitsanwendungen, während Kunden sofortigen Zugriff auf Websites, Apps und Online-Dienste erwarten. Mit der zunehmenden Anzahl an Konten bergen Passwörter sowohl Sicherheitsrisiken als auch Benutzerprobleme.
Unternehmen stehen heute vor mehreren Herausforderungen im Zusammenhang mit Passwörtern:
- Passwortmüdigkeit: Es fällt Nutzern schwer, für jedes Konto ein eigenes Passwort zu erstellen und sich dieses zu merken.
- Wiederverwendung von Passwörtern: Oft werden dieselben Anmeldeinformationen für mehrere Anwendungen verwendet, was die Auswirkungen eines Datenlecks verstärkt.
- Beglaubigungsfüllung: Angreifer nutzen durchgesickerte Benutzernamen und Passwörter, um sich unbefugten Zugriff zu verschaffen.
- Steigende Unterstützungskosten: Anfragen zum Zurücksetzen von Passwörtern beanspruchen wertvolle IT- und Helpdesk-Ressourcen.
- Nutzerabwanderung: Lange Anmelde- und Login-Prozesse können die Kundenkonversionsrate beeinträchtigen.
Fragen Sie sich:
- Wie viele Passwörter verwaltet ein durchschnittlicher Mitarbeiter täglich?
- Wie häufig brechen Kunden den Registrierungsprozess ab, weil er zu kompliziert ist?
- Wie viel Zeit verbringt Ihr IT-Team mit der Bearbeitung von Passwortzurücksetzungen?
Um diesen Herausforderungen zu begegnen, setzen Unternehmen zunehmend auf passwortlose Authentifizierungsmethoden, die den Anmeldevorgang vereinfachen und gleichzeitig die Abhängigkeit von Passwörtern verringern. Magic Link ist eine der beliebtesten passwortlosen Authentifizierungsmethoden.
Wie funktioniert die Magic Link-Authentifizierung?
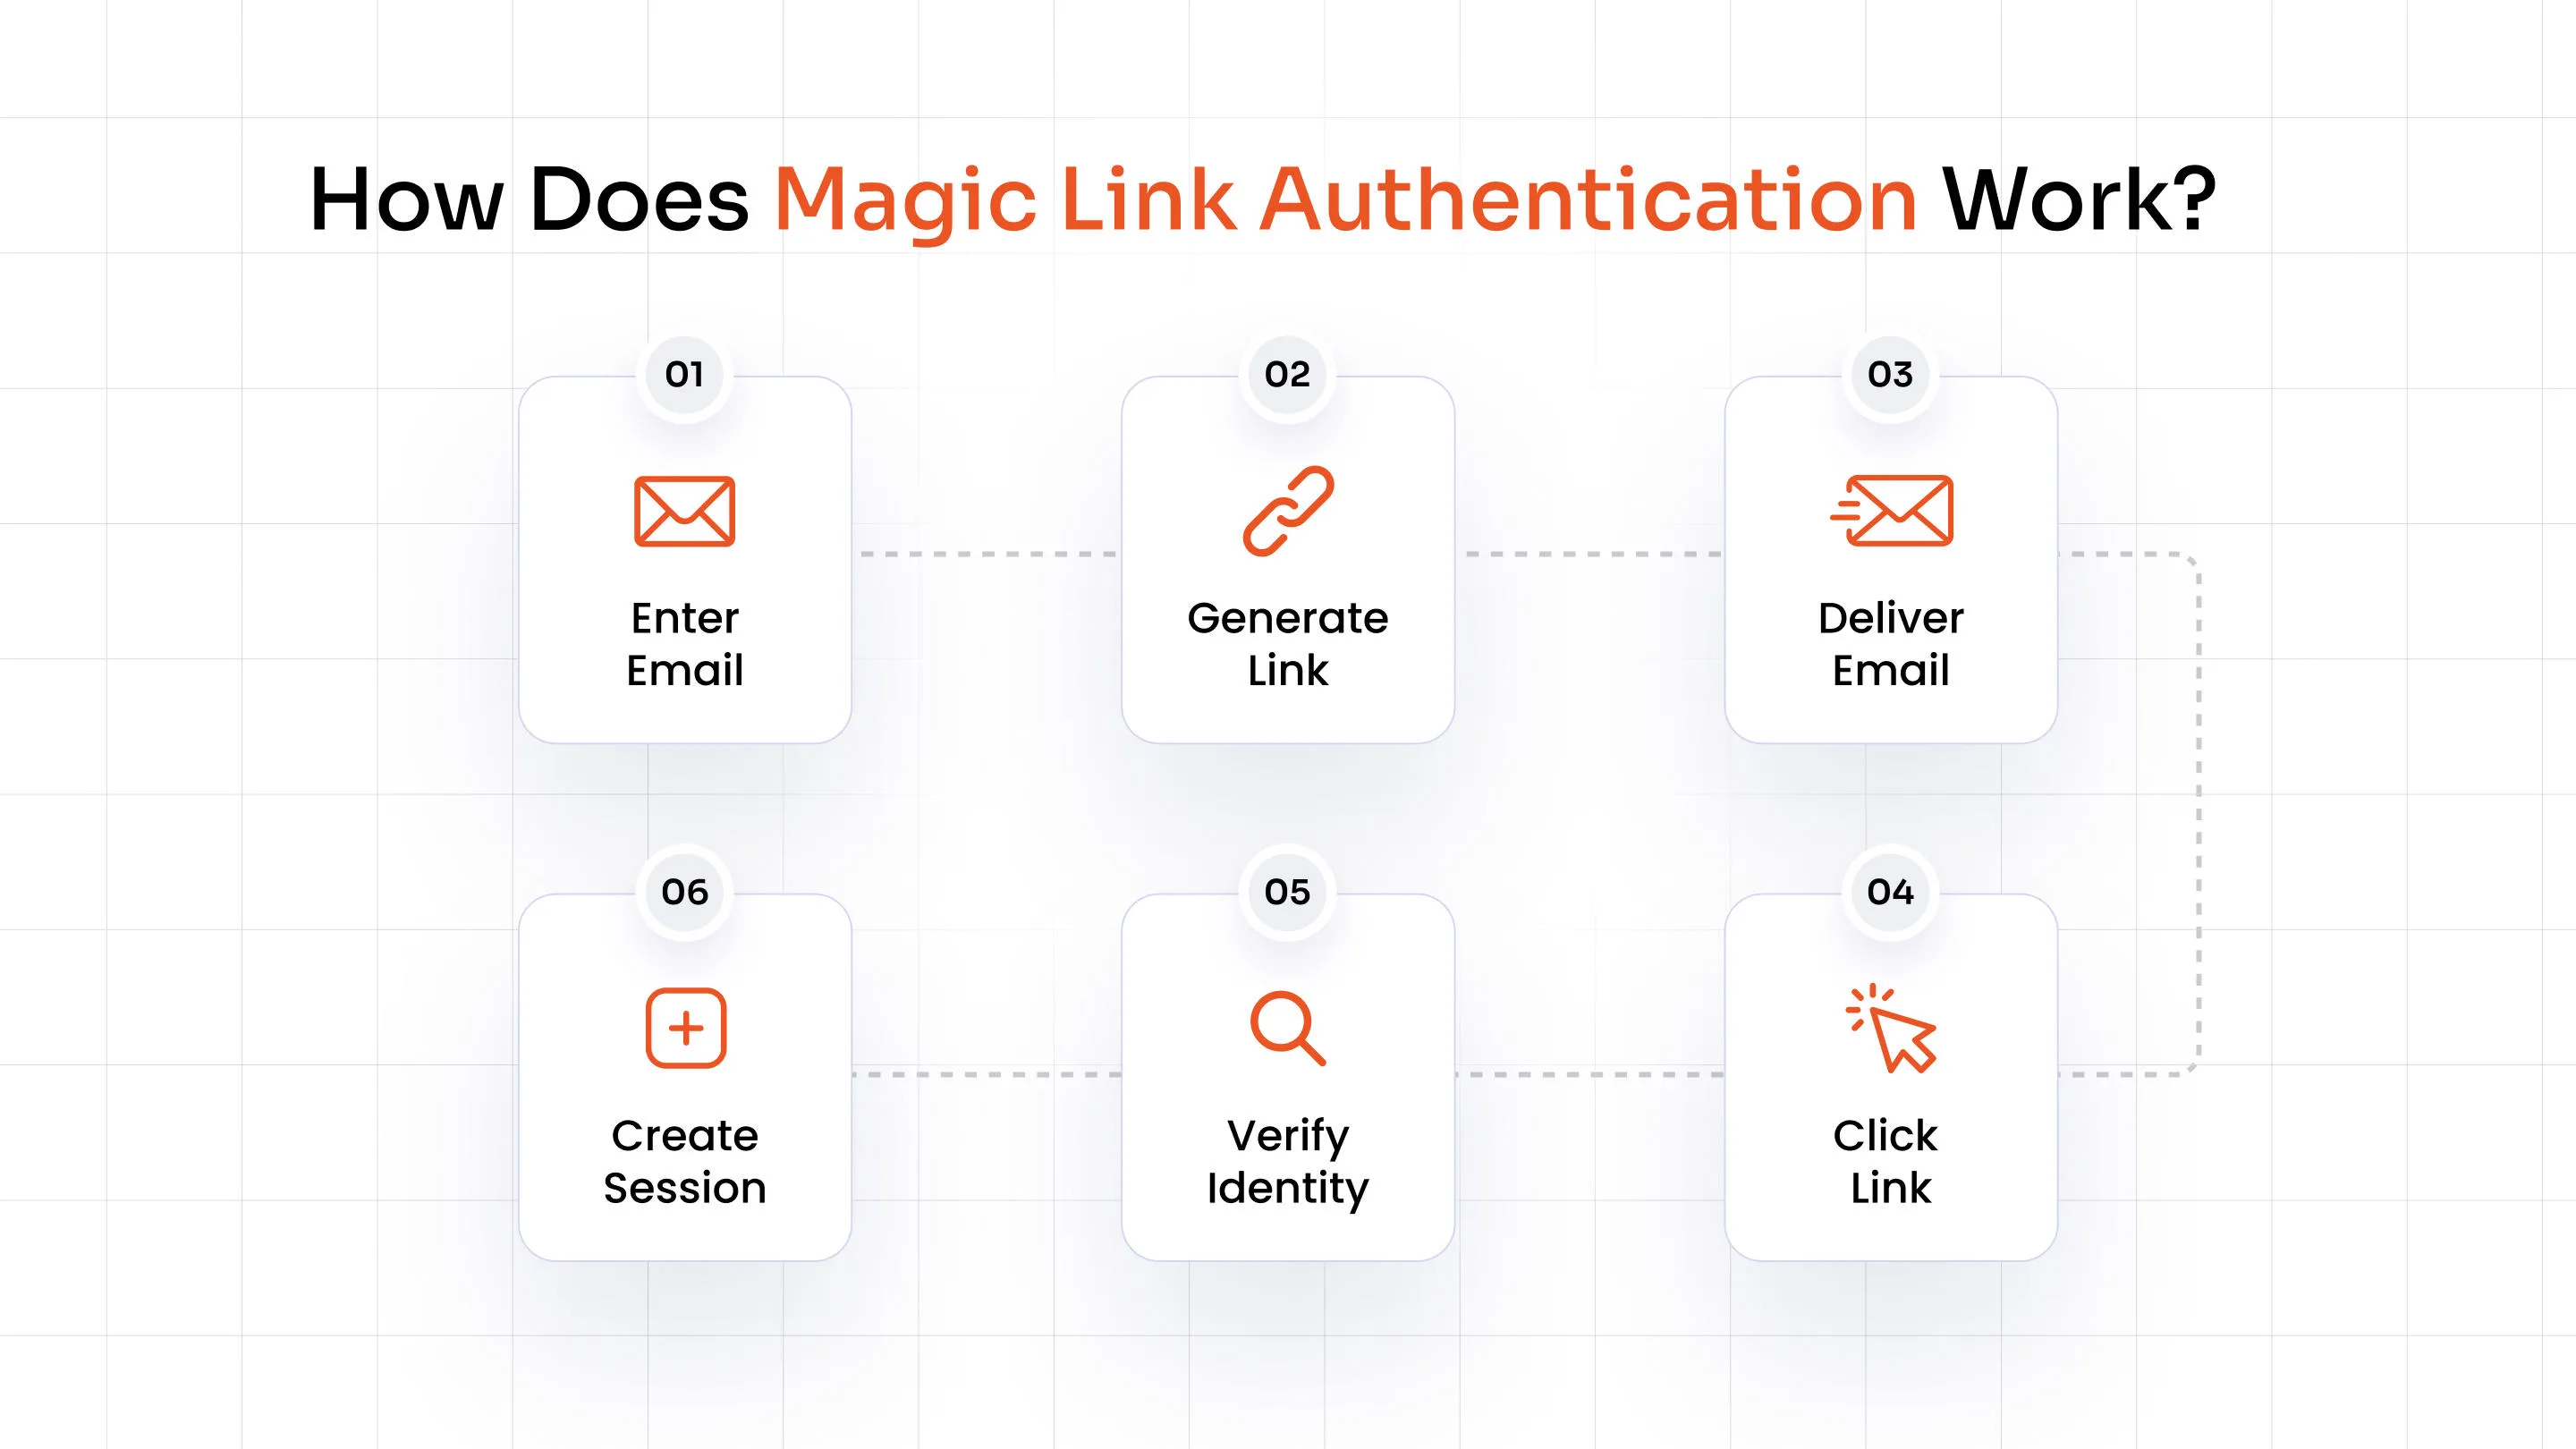
Die Magic-Link-Authentifizierung funktioniert, indem ein zeitlich begrenzter Anmeldelink an die E-Mail-Adresse des Nutzers gesendet wird. Nach dem Klick auf den Link verifiziert das System die Identität des Nutzers und erstellt eine authentifizierte Sitzung, ohne dass ein Passwort erforderlich ist. Dadurch können sich Nutzer mit einem einzigen Klick anmelden und sind weniger auf herkömmliche Anmeldedaten angewiesen.
Workflow: E-Mail-Adresse eingeben → Link generieren → E-Mail zustellen → Link anklicken → Identität bestätigen → Sitzung erstellen
Schritt 1: Benutzer beantragt Anmeldung
Der Benutzer gibt seine E-Mail-Adresse auf der Anmeldeseite der Anwendung ein und wählt „Weiter“ oder „Magic Link senden“. Das System prüft zunächst, ob die E-Mail-Adresse mit einem gültigen Konto verknüpft ist, bevor es mit der Authentifizierungsanfrage fortfährt.
Schritt 2: Ein sicherer magischer Link wird generiert
Das Authentifizierungssystem generiert ein kryptografisch sicheres, zeitlich begrenztes Token und bettet es in eine eindeutige Anmelde-URL ein. Um Missbrauch vorzubeugen, ist der Link in der Regel nur wenige Minuten gültig und kann nur einmal verwendet werden.
Schritt 3: Der Link wird per E-Mail zugestellt.
Der magische Link wird über einen E-Mail-Dienstleister an die registrierte E-Mail-Adresse des Nutzers gesendet. Da zum Öffnen des Links der Zugriff auf das Postfach erforderlich ist, dient der Nachweis des E-Mail-Empfangs als primäre Methode zur Identitätsprüfung.
Schritt 4: Der Nutzer klickt auf den Link
Wenn der Benutzer die E-Mail öffnet und auf den Link klickt, validiert die Anwendung das Token, prüft, ob es abgelaufen ist, und stellt sicher, dass es nicht bereits zuvor verwendet wurde.
Schritt 5: Identitätsprüfung und Sitzungserstellung
Sobald das Token verifiziert ist, authentifiziert das System den Benutzer, erstellt eine sichere Sitzung und gewährt Zugriff auf die Anwendung. Abhängig von den Sicherheitsrichtlinien der Organisation können zusätzliche Prüfungen wie Geräteverifizierung oder adaptive Authentifizierung durchgeführt werden.
Dieser Ein-Klick-Workflow macht Magic Link Login zu einer beliebten passwortlosen Authentifizierungsmethode für SaaS-Plattformen, Kundenportale und Verbraucheranwendungen.
Kernkomponenten hinter der Magic Link-Authentifizierung
Die Magic-Link-Authentifizierung mag so einfach erscheinen wie das Klicken auf einen Link in einer E-Mail, doch im Hintergrund arbeiten mehrere Komponenten zusammen, um Identitäten zu verifizieren und den Anmeldevorgang zu schützen. Von der Generierung sicherer Token bis hin zur Verwaltung von Benutzersitzungen spielt jedes Element eine entscheidende Rolle für ein sicheres, passwortloses Benutzererlebnis.
E-Mail-Identitätsprüfung
Die Magic Link-Authentifizierung nutzt die E-Mail-Adresse als primäre Methode zur Identitätsprüfung. Wenn Nutzer einen Magic Link-Login anfordern, sendet das System den Authentifizierungslink ausschließlich an die mit ihrem Konto verknüpfte E-Mail-Adresse. Der Zugriff auf dieses Postfach dient als Identitätsnachweis und macht Passwörter überflüssig.
Sichere Authentifizierungstoken
Jeder Magic Link enthält ein einzigartiges, kryptografisch generiertes Token, das in die URL eingebettet ist. Dieses Token hilft der Anwendung zu überprüfen, ob die Anmeldeanfrage legitim ist und dem richtigen Benutzer gehört. Da jedes Token zufällig generiert wird, ist es extrem schwierig, es vorherzusagen oder zu kopieren.
Ablauf des Tokens
Magic Links sind so konzipiert, dass sie nur für eine begrenzte Zeit gültig sind, typischerweise von wenigen Minuten bis zu einer Stunde. Kurze Gültigkeitsdauern verringern das Risiko eines unbefugten Zugriffs, falls der Link versehentlich offengelegt oder abgefangen wird. Nach Ablauf der Gültigkeitsdauer müssen Nutzer einen neuen Link anfordern.
Links zur einmaligen Verwendung
Die meisten Magic Links sind nur einmal verwendbar. Nach erfolgreicher Anmeldung deaktiviert das Authentifizierungssystem den Link, um eine Wiederverwendung zu verhindern. Dieser Ansatz der Einmalverwendung schützt vor Replay-Angriffen und unberechtigten Zugriffsversuchen.
Sitzungsverwaltung
Nach der Token-Verifizierung erstellt die Anwendung eine sichere Sitzung und gewährt dem Benutzer Zugriff auf die angeforderte Ressource. Je nach den Sicherheitsrichtlinien der Organisation können Sitzungen nach einer gewissen Inaktivitätszeit automatisch ablaufen oder für sensible Aktionen eine zusätzliche Verifizierung erfordern.
Vorteile der Magic Link-Authentifizierung
Die Magic Link-Authentifizierung bietet Vorteile für Nutzer und Unternehmen gleichermaßen. Durch den Ersatz von Passwörtern durch sichere Anmeldelinks mit nur einem Klick können Organisationen die Authentifizierung vereinfachen, den Betriebsaufwand reduzieren und ein reibungsloseres Anmeldeerlebnis bieten.
Für Anwender liegt der größte Vorteil in der Bequemlichkeit. Für Unternehmen geht der Nutzen weit darüber hinaus und reicht von geringeren Supportkosten bis hin zu verbesserter Sicherheit und optimiertem Onboarding.
| Vorteile | Auswirkungen auf das Geschäft |
|---|---|
| Keine Passwörter | Eliminiert Anfragen zum Zurücksetzen von Passwörtern, reduziert Helpdesk-Tickets und beseitigt die Kosten, die mit Passwortverwaltung und Kontowiederherstellung verbunden sind. |
| Schnelleres Einloggen | Ermöglicht Nutzern den Zugriff auf Anwendungen in Sekundenschnelle, reduziert Anmeldehürden und verbessert die Interaktion auf Websites und in Anwendungen. |
| Einfaches Onboarding | Ermöglicht es neuen Nutzern, Konten zu erstellen und ein Produkt ohne langwierige Registrierungsprozesse zu nutzen, wodurch Unternehmen die Nutzerakzeptanz beschleunigen können. |
| Höhere Conversion-Raten | Vereinfacht den Anmelde- und Bezahlvorgang, reduziert die Abbruchraten und erhöht die Wahrscheinlichkeit, dass die Nutzer den Vorgang abschließen. |
| Reduzierter Zugangsdatendiebstahl | Beseitigt die Risiken, die mit schwachen und wiederverwendeten Passwörtern verbunden sind, und hilft Unternehmen, sich gegen Credential-Stuffing- und Account-Takeover-Angriffe zu verteidigen. |
| Bessere Erreichbarkeit | Bietet ein einheitliches Anmeldeerlebnis über alle Geräte und Browser hinweg und erleichtert so die Authentifizierung für Benutzer mit unterschiedlichen technischen Kenntnissen. |
Die Anmeldung mit Magic Link verbessert zudem die betriebliche Effizienz. IT-Teams verbringen weniger Zeit mit dem Zurücksetzen von Passwörtern, während sich Unternehmen auf die Bereitstellung besserer digitaler Erlebnisse konzentrieren können, anstatt Zugangsdaten zu verwalten.
Für SaaS-Plattformen, Kundenportale und Online-Dienste bietet die Magic Link-Authentifizierung ein praktisches Gleichgewicht zwischen Benutzerfreundlichkeit, Sicherheit und Skalierbarkeit.
Ist die Magic Link-Authentifizierung sicher?
Ja, die Magic-Link-Authentifizierung ist sicher, aber wie bei jeder Authentifizierungsmethode hängt ihre Sicherheit von der Implementierung ab. Magic Links eliminieren viele der mit Passwörtern verbundenen Risiken, wie etwa den Diebstahl von Zugangsdaten und die Wiederverwendung von Passwörtern, bringen aber auch neue Aspekte in Bezug auf E-Mail-Sicherheit und Sitzungsverwaltung mit sich.
Was macht Magic Links sicher?
- Keine Passwortdatenbank: Da Benutzer keine Passwörter erstellen, müssen Organisationen keine Passwort-Hashes speichern, die bei einem Datenleck gestohlen werden könnten.
- Einmalige Token: Jeder Magic Link enthält ein eindeutiges Token, das nach erfolgreicher Anmeldung ungültig wird, um eine unbefugte Wiederverwendung zu verhindern.
- Kurzlebige Verbindungen und Sitzungen: Die meisten Magic Links verfallen nach wenigen Minuten, wodurch das Zeitfenster für Angreifer begrenzt wird.
- Geringeres Risiko des Credential Stuffings: Angreifer können die erbeuteten Benutzernamen und Passwörter nicht verwenden, da der Authentifizierungsprozess nicht auf statischen Anmeldeinformationen basiert.
Wo kann etwas schiefgehen?
- E-Mail-Kompromittierung: Wenn ein Angreifer Zugriff auf den Posteingang eines Benutzers erlangt, kann er möglicherweise auf Magic Links zugreifen.
- Linkweiterleitung: Benutzer können versehentlich Authentifizierungslinks an andere weitergeben oder weiterleiten.
- Sitzungsentführung: Gestohlene Session-Cookies können Angreifern ermöglichen, sich als Benutzer auszugeben.
- Phishing-Angriffe: Gefälschte Anmelde-E-Mails können Benutzer dazu verleiten, im Rahmen einer betrügerischen Aktion auf schädliche Links zu klicken. Phishing-Attacke.
- Geteilte Geräte: Wenn Sitzungen auf öffentlichen oder gemeinsam genutzten Geräten aktiv bleiben, können Konten gefährdet werden.
Wie Organisationen diese Risiken reduzieren
Unternehmen können die Magic-Link-Authentifizierung durch kurze Gültigkeitsdauern, Gerätebindung, Sitzungsüberwachung und zusätzliche Authentifizierungsfaktoren für sensible Aktionen verstärken. Viele Unternehmen kombinieren Magic Link zudem mit einer adaptiven MFA-Lösung und risikobasierter Authentifizierung, um eine weitere Schutzebene zu schaffen.
Magic Links im Vergleich zu anderen Authentifizierungsmethoden
Unterschiedliche Authentifizierungsmethoden lösen unterschiedliche Probleme. Während Magic Links Komfort und Einfachheit bieten, gewährleisten Passkeys und FIDO2-Sicherheitsschlüssel einen stärkeren Schutz vor Phishing -Angriffen und sind Bestandteil einer robusten MFA-Lösung mit hohem Sicherheitsstandard.
| Funktion | Passwörter | OTP | Magische Verbindung | Hauptschlüssel | FIDO2-Schlüssel |
|---|---|---|---|---|---|
| Passwortlos | ❌ | ✓ | ✓ | ✓ | ✓ |
| Phishing-Resistenz | Niedrig | Medium | Medium | Hoch | Hoch |
| User Experience | Medium | Medium | Hoch | Hoch | Medium |
| Einrichtungsaufwand | Niedrig | Medium | Niedrig | Medium | Hoch |
| Unternehmensbereitschaft | Medium | Hoch | Hoch | Hoch | Hoch |
Welche Authentifizierungsmethode sollten Sie wählen?
- Wählen Sie OTPs wenn Sie eine einfache Kontoverifizierung oder Transaktionsbestätigung benötigen.
- Wählen Sie Magic Links Wenn Komfort, schneller Einstieg und geringe Anmeldehürden oberste Priorität haben.
- Passkeys auswählen Wenn Sie eine passwortlose Benutzererfahrung mit hohem Schutz vor Phishing-Angriffen benötigen.
- Wählen Sie FIDO2-Sicherheitsschlüssel für privilegierte Konten, stark regulierte Branchen und Zero-Trust-Umgebungen.
Es gibt keine Authentifizierungsmethode, die für jeden Anwendungsfall gleichermaßen geeignet ist. Kundenorientierte Anwendungen und SaaS-Produkte legen oft Wert auf Benutzerfreundlichkeit und Konversionsrate, wodurch die Anmeldung über Magic Link eine attraktive Option darstellt. Unternehmen, die administrative Konten oder sensible Systeme schützen, bevorzugen hingegen möglicherweise Passwörter oder hardwarebasierte FIDO2-Authentifizierung.
Die richtige Wahl hängt letztendlich von Ihren Sicherheitsanforderungen, Ihren Zielen hinsichtlich der Benutzererfahrung und Ihrer Einsatzumgebung ab.
Anwendungsfälle für Magic Link-Authentifizierung im Geschäftsleben
Magic Link Login wurde entwickelt, um den Anmeldevorgang zu vereinfachen, die Registrierung zu beschleunigen und Passwörter überflüssig zu machen. Obwohl es nicht für jeden Anwendungsfall geeignet ist, funktioniert es besonders gut in Umgebungen, in denen Komfort und Benutzerfreundlichkeit im Vordergrund stehen.
Kundenportale
Bei Kundenportalen steht oft die einfache Zugänglichkeit im Vordergrund. Magic Links ermöglichen es Benutzern, sich schnell anzumelden, ohne Passwörter erstellen oder sich merken zu müssen. Dies reduziert Supportanfragen und erhöht die Kundenzufriedenheit.
SaaS-Anwendungen
Für SaaS-Plattformen kann ein reibungsloser Onboarding-Prozess die Nutzerakzeptanz direkt beeinflussen. Die Magic Link-Authentifizierung ermöglicht Nutzern den Zugriff auf Anwendungen mit nur einem Klick und hilft Unternehmen so, Abbrüche während der Registrierung zu reduzieren.
E-Commerce-Checkout
Lange Registrierungsformulare können zu Kaufabbrüchen führen. Magic Links vereinfachen den Bezahlvorgang, indem sie Kunden eine sofortige Authentifizierung und einen schnelleren Kaufabschluss ermöglichen.
Gesundheitsportale
Patienten greifen häufig online auf Termindetails, Rezepte und Krankenakten zu. Magic Links bieten eine bequeme Möglichkeit zur Identitätsprüfung ohne unnötige Komplexität.
Finanzdienstleistungen
Banken und Finanzinstitute nutzen Magic Links häufig für Aktivitäten mit geringem Risiko, wie z. B. Kontoaktivierung, Transaktionsbenachrichtigungen und Kundenkommunikation.
Temporärer Benutzerzugriff und interne Anwendungen
Organisationen können Magic Links nutzen, um Auftragnehmern, Partnern und Mitarbeitern kurzfristigen Zugriff zu gewähren, ohne dass dauerhafte Zugangsdaten erforderlich sind.
Wann sollten Sie Magic Links wählen?
Magic Links sind eine von mehreren passwortlosen Authentifizierungsmethoden, die heute verfügbar sind. Die richtige Wahl hängt von Ihren Benutzern, Ihren Sicherheitsanforderungen und der Art der Anwendung ab, die Sie schützen möchten.
Wähle Magic Links, wenn:
- Sie verwalten kundenorientierte Anwendungen oder Self-Service-Portale.
- Die E-Mail-Adresse ist das primäre Identifikationsmerkmal Ihrer Nutzer.
- Sie wünschen sich einen reibungslosen Einstieg und schnellere Anmeldeprozesse.
- Sie müssen einen temporären oder risikoarmen Zugang ermöglichen.
- Nutzererfahrung und Konversionsraten haben höchste Priorität.
Ziehen Sie Passkeys oder FIDO2 in Betracht, wenn:
- Sie schützen Administrator- oder privilegierte Konten.
- Sie sind in stark regulierten Branchen tätig.
- Ihre Organisation befolgt die Zero-Trust-Prinzipien.
- Sie benötigen einen starken Schutz vor Phishing-Angriffen.
- Benutzer greifen regelmäßig auf sensible Systeme und Daten zu.
Die passwortlose Authentifizierung von Magic Link eignet sich hervorragend für Szenarien, in denen Komfort und Einfachheit im Vordergrund stehen. Organisationen, die kritische Infrastrukturen, Finanzsysteme oder privilegierte Zugänge schützen, sollten jedoch stärkere Authentifizierungsmethoden wie Passkeys und FIDO2 in Betracht ziehen.
Bewährte Verfahren zur Implementierung der Magic Link-Authentifizierung
Ein gut konzipiertes Magic Link-Authentifizierungssystem vereint Benutzerfreundlichkeit und Sicherheit. Unternehmen können ihre Implementierung optimieren, indem sie folgende Best Practices befolgen:
Legen Sie kurze Ablaufzeiten fest: Authentifizierungslinks sollten nur wenige Minuten gültig sein, um das Missbrauchsrisiko zu verringern.
Nur einmalige Nutzung zulassen: Links nach erfolgreichem Login sofort ungültig machen, um Replay-Angriffe zu verhindern.
Ratenbegrenzung aktivieren: Beschränken Sie die Anzahl der Anmeldeanfragen, um sich vor Missbrauch und automatisierten Angriffen zu schützen.
Überwachung von Benutzersitzungen: Erkennung verdächtigen Verhaltens, ungewöhnlicher Standorte und inaktiver Sitzungen.
Sichere E-Mail-Zustellung: Nutzen Sie vertrauenswürdige E-Mail-Anbieter und erzwingen Sie nach Möglichkeit die Verschlüsselung.
Fügen Sie MFA für sensible Aktionen hinzu: Verlangen Sie einen zusätzlichen Authentifizierungsfaktor für Kontoänderungen oder risikoreiche Transaktionen mit einer MFA-Lösung.
Bieten Sie alternative Authentifizierungsmethoden an: Stellen Sie Backup-Optionen wie Passkeys, Biometrie oder OTPs zur Verfügung, falls Benutzer nicht auf ihre E-Mails zugreifen können.
Die Kombination dieser Praktiken mit Sitzungsüberwachung und adaptiver Authentifizierung hilft Unternehmen, sowohl die Sicherheit als auch die Benutzerfreundlichkeit zu verbessern.
Wie miniOrange die passwortlose Authentifizierung unterstützt
Unternehmen benötigen häufig mehrere Authentifizierungsmethoden, um unterschiedliche Benutzer und Anwendungsfälle zu unterstützen. miniOrange bietet eine flexible, passwortlose Authentifizierungsplattform , die Kundenidentitäten, Mitarbeiterzugriffe und Unternehmenssicherheitsanforderungen unterstützt.
Magic Link-Authentifizierung
Ermöglichen Sie passwortlose Anmeldeerlebnisse mit nur einem Klick für Kundenportale, SaaS-Anwendungen und interne Tools mithilfe sicherer, zeitlich begrenzter Authentifizierungslinks.
Passkeys und WebAuthn
Ersetzen Sie Passwörter durch phishingresistente Authentifizierungsmethoden mit Passkeys und WebAuthn , die browser-, geräte- und betriebssystemübergreifend funktionieren.
FIDO2-Sicherheitsschlüssel und Biometrie
Die Sicherheit privilegierter Konten und sensibler Anwendungen wird durch hardwaregestützte Authentifizierung und biometrische Verifizierung erhöht.
Adaptive und risikobasierte Authentifizierung
Das Nutzerverhalten, den Standort und die Gerätesignale werden kontinuierlich ausgewertet, um zusätzliche Überprüfungen nur bei Bedarf durchzuführen.
Einmaliges Anmelden (SSO)
Mit einer SSO-Lösung können Benutzer nahtlos über einen einzigen Satz von Anmeldeinformationen auf mehrere Anwendungen zugreifen.
Mitarbeiter- und Kundenidentität
Unterstützung der passwortlosen Authentifizierung für Mitarbeiter, Auftragnehmer, Partner und Kunden über eine zentrale Identitätsplattform.
Mit miniOrange können Unternehmen Magic Links mit stärkeren Authentifizierungsmethoden wie Passkeys, Biometrie und adaptiver MFA kombinieren, um sichere und nahtlose Anmeldeerlebnisse über Web-, Mobil- und Unternehmensanwendungen hinweg zu ermöglichen.
Die Rolle von Magic Links in der passwortlosen Sicherheit
Die Magic-Link-Authentifizierung ersetzt Passwörter durch sichere, zeitlich begrenzte Links, die per E-Mail versendet werden. Dadurch wird die Anmeldung für Benutzer schneller und bequemer. Als passwortlose Authentifizierungsmethode hilft sie Unternehmen, die Passwortmüdigkeit zu reduzieren, Supportkosten zu senken und das Onboarding zu vereinfachen.
Magic Links sind jedoch keine Universallösung. Sie eignen sich zwar gut für Kundenportale, SaaS-Anwendungen und temporäre Zugriffsszenarien, doch Organisationen, die privilegierte Konten und sensible Systeme schützen, profitieren möglicherweise von Passkeys oder FIDO2-Sicherheitsschlüsseln. Die richtige Authentifizierungsstrategie hängt von Ihren Benutzern, Sicherheitsanforderungen und Geschäftszielen ab.
Häufig gestellte Fragen
Welche Vorteile bietet die Magic Link-Authentifizierung?
Die Magic Link-Authentifizierung macht Passwörter überflüssig, vereinfacht die Registrierung, reduziert die Anzahl der Passwortzurücksetzungsanfragen und verbessert die Benutzerfreundlichkeit. Zudem verringert sie die Risiken von Passwortwiederverwendung und Credential-Stuffing-Angriffen.
Ist die Magic Link-Authentifizierung sicher?
Ja. Magic Links verwenden einmalige, zeitlich begrenzte Token und machen das Speichern von Passwörtern überflüssig. Unternehmen können die Sicherheit durch adaptive Multi-Faktor-Authentifizierung (MFA), Gerätebindung und Sitzungsüberwachung weiter erhöhen.
Worin besteht der Unterschied zwischen Magic Links und OTP-Authentifizierung?
Magic Links authentifizieren Nutzer über einen sicheren Link, der per E-Mail versendet wird, während die OTP-Authentifizierung die Eingabe eines temporären Codes erfordert. Magic Links bieten in der Regel ein schnelleres Login mit nur einem Klick.
Können Magic Links Passwörter vollständig ersetzen?
Für viele kundenorientierte Anwendungen können Magic Links Passwörter vollständig ersetzen. Organisationen, die privilegierte Konten oder sensible Systeme schützen, benötigen jedoch möglicherweise zusätzliche Authentifizierungsmethoden.
Wann sollte ich die Magic Link-Authentifizierung anstelle von Passkeys verwenden?
Wählen Sie Magic Links, wenn Komfort, einfaches Onboarding und eine gute Benutzererfahrung im Vordergrund stehen. Passkeys sind die bessere Wahl für Umgebungen, die einen höheren Schutz vor Phishing erfordern.
Warum erhalte ich meine Magic Link-E-Mail nicht und wie kann ich das beheben?
Prüfen Sie Ihren Spam-Ordner, vergewissern Sie sich, dass Sie die richtige E-Mail-Adresse eingegeben haben, und stellen Sie sicher, dass Ihre Organisation keine E-Mails von diesem Absender blockiert. Sollte das Problem weiterhin bestehen, fordern Sie einen neuen Link an oder kontaktieren Sie den Support.



Hinterlasse einen Kommentar