

Ein Passkey ist ein digitaler Zugangsnachweis, der Ihr Passwort vollständig ersetzt und nicht nur einen zusätzlichen Sicherheitsschritt hinzufügt. Technisch gesehen handelt es sich um das, was die FIDO Alliance als „FIDO-Zugangsnachweis“ bezeichnet: ein Paar kryptografischer Schlüssel, die speziell für die passwortlose Anmeldung entwickelt wurden.
Die FIDO Alliance, der Branchenverband hinter dem Standard, zählt mittlerweile weltweit mehr als 5 Milliarden aktive Passkeys, und 68 % der Unternehmen setzen Passkeys für die Mitarbeiteranmeldung ein, testen sie oder rollen sie flächendeckend aus.
Anstatt Ihre Identität durch Eingabe von Daten preiszugeben, die ein Hacker aus einem Datenleck oder einer Phishing-Seite stehlen kann, beweisen Sie sie durch den Besitz eines privaten Schlüssels, der Ihr Gerät niemals verlässt.
Diese eine Designentscheidung ist der Grund, warum Passwörter standardmäßig als phishingresistent gelten. Es gibt kein gemeinsames Geheimnis auf einem Server, das ein Angreifer stehlen könnte, und kein Passwortfeld ermöglicht es einer gefälschten Anmeldeseite, Anmeldeinformationen abzufangen.
Der Mechanismus eines Passkeys
Hier ist der Mechanismus in einfachen Worten erklärt. Wenn Sie einen Passkey für ein Konto einrichten, generiert Ihr Gerät oder Authentifikator zwei mathematisch verknüpfte Schlüssel:
- A privater Schlüssel Diese Daten bleiben in Ihrem Gerät, Telefon, Sicherheitsschlüssel oder Authentifizierungsgerät eingeschlossen und werden niemals irgendwohin übertragen.
- A Öffentlicher Schlüssel dass die Website oder App, bei der Sie sich anmelden, Daten empfängt und speichert.
Diese beiden Schlüssel funktionieren wie ein Schloss und der dazugehörige Schlüssel, nur dass das "Schloss" (der öffentliche Schlüssel) für jeden nutzlos ist, der nicht im Besitz des privaten Schlüssels ist.
Wenn Sie sich anmelden möchten, fordert der Dienst Ihr Gerät auf, den Besitz des privaten Schlüssels nachzuweisen. Ihr Gerät bittet Sie, Ihre Identität zu bestätigen, üblicherweise per Fingerabdruck, Gesichtserkennung oder PIN, und signiert anschließend eine einmalige Authentifizierungsanforderung mit dem privaten Schlüssel. Der Dienst vergleicht diese Signatur mit dem bereits gespeicherten öffentlichen Schlüssel. Stimmen die beiden überein, sind Sie angemeldet.
Bei diesem Austausch wird kein Passwort verwendet. Es werden keine Geheimnisse über das Netzwerk übertragen, die ein Angreifer abfangen könnte. Genau das ist der grundlegende Vorteil von Passkeys, und deshalb beobachten Sicherheitsteams diese Technologie genau, während sie phishingresistente Authentifizierungsstrategien entwickeln.
Worin unterscheidet sich ein Passkey von einem Passwort?
Ein Passwort ist etwas, das man sich merkt und eintippt, was bedeutet, dass es erraten, per Phishing abgefangen, bei einem Datenleck weitergegeben oder für zehn verschiedene Konten wiederverwendet werden kann.
Ein Passkey ist etwas, das Sie besitzen (Ihr Gerät), kombiniert mit etwas, das Sie sind oder wissen (Ihre biometrischen Daten oder Ihre PIN), und er ist mathematisch einzigartig für jeden einzelnen Dienst, bei dem Sie ihn registrieren.
Vereinfacht gesagt: Ein Passwort ist ein Geheimnis, das Sie mit einem Server teilen und von dem Sie hoffen, dass es niemand sonst erfährt. Ein Passkey hingegen ist ein lokal generierter Nachweis, den ein Server überprüfen kann, ohne das Geheimnis selbst zu kennen.
Den vollständigen Vergleich werden wir später in diesem Artikel detailliert aufschlüsseln, aber diese Unterscheidung bildet die Grundlage für alles Weitere.
Wie funktioniert die Passkey-Authentifizierung?
Die Passkey-Authentifizierung ist keine einzelne Aktion, sondern ein Lebenszyklus mit verschiedenen Phasen: Registrierung der Anmeldeinformationen, Verwendung zum Anmelden und zunehmend auch Verwendung auf mehreren Geräten, ohne sie jedes Mal von Grund auf neu einrichten zu müssen.
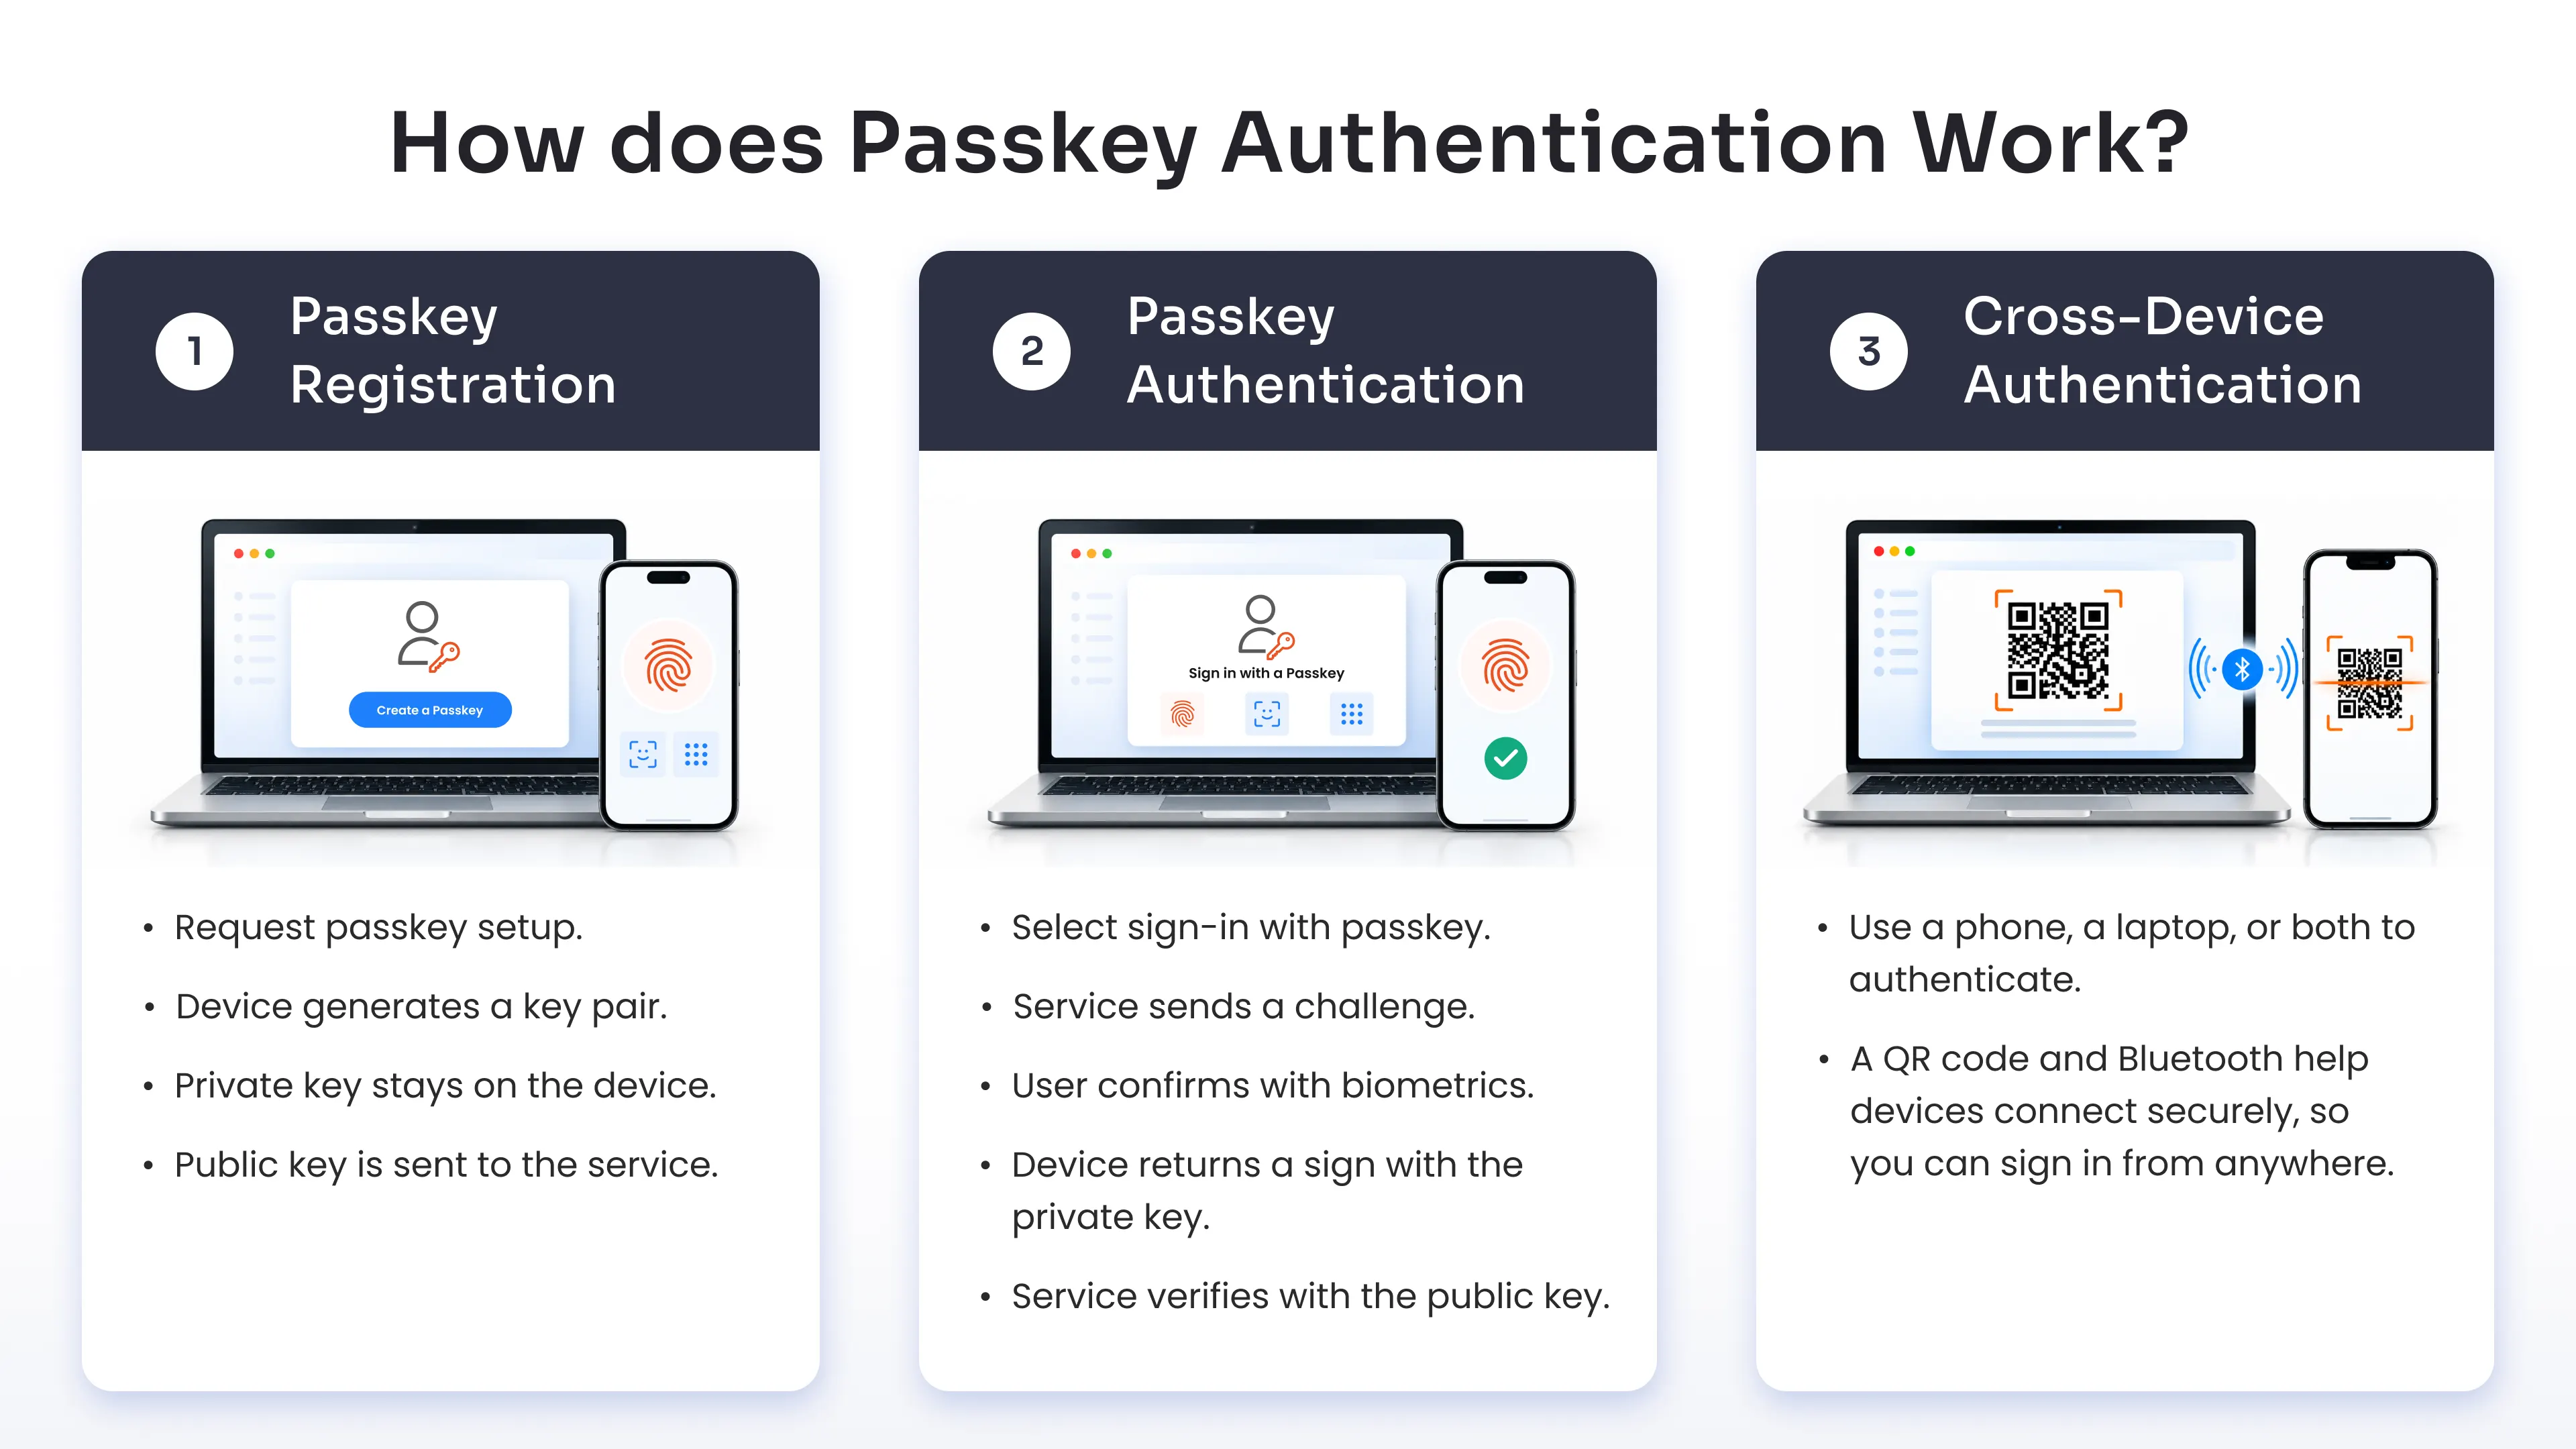
So läuft jede Phase tatsächlich ab.
Schritt 1: Passkey-Registrierung
Die Registrierung ist die einmalige Einrichtung, die Ihren Passkey erstellt. Sie folgt dem, was der WebAuthn-Standard als „Registrierungszeremonie“ bezeichnet, bei der ein Public-Key-Credential von einem Authentifikator erstellt und speziell auf den anfragenden Dienst beschränkt wird.
Folgendes passiert hinter den Kulissen:
- Sie entscheiden sich dafür, die Anmeldung mit einem Passkey für ein Konto einzurichten, indem Sie häufig eine Option wie „Passkey erstellen“ auswählen.
- Der Dienst (technisch als vertrauende Partei bezeichnet) sendet Ihrem Gerät eine Registrierungsanfrage zusammen mit einer einzigartigen, einmaligen Herausforderung.
- Der Authentifikator Ihres Geräts, sei es die sichere Hardware Ihres Telefons, ein Browser oder ein physischer Sicherheitsschlüssel, generiert ein neues öffentliches/privates Schlüsselpaar speziell für diesen Dienst.
- Der private Schlüssel wird sicher auf Ihrem Gerät oder Authentifizierungsgerät gespeichert und verlässt dieses niemals.
- Der öffentliche Schlüssel wird zusammen mit einigen Metadaten an den Dienst zurückgesendet.
- Der Dienst speichert diesen öffentlichen Schlüssel und verknüpft ihn mit Ihrem Konto.
Da dieses Schlüsselpaar für jeden Dienst neu generiert wird, kann ein für eine Website erstellter Passkey von keiner anderen Website wiederverwendet, erneut verwendet oder erkannt werden. Dies ist eine strukturelle Sicherheitsmaßnahme, keine bewusste Entscheidung.
Schritt 2: Passkey-Authentifizierung
Sobald Ihr Passkey registriert ist, ähnelt die Anmeldung fast überhaupt nicht mehr dem Anmeldevorgang mit einem Passwort.
- Sie wählen auf dem Anmeldebildschirm „Mit einem Passkey anmelden“.
- Der Dienst sendet eine neue, einmalige Authentifizierungsanfrage an Ihr Gerät.
- Ihr Gerät fordert Sie zur lokalen Verifizierung per biometrischer Authentifizierung auf, beispielsweise per Fingerabdruckscan oder Gesichtserkennung, oder per Geräte-PIN.
- Nach erfolgreicher Verifizierung verwendet der Authentifikator den gespeicherten privaten Schlüssel, um diese Herausforderung digital zu signieren.
- Die unterschriebene Antwort geht zurück an den Dienst.
- Der Dienst überprüft die Signatur anhand des öffentlichen Schlüssels, den er bei der Registrierung gespeichert hat.
- Wenn die Signatur gültig ist, sind Sie authentifiziert und angemeldet.
Der gesamte Vorgang dauert in der Regel nur wenige Sekunden, und das ist einer der Gründe, warum Passwörter heutzutage die bevorzugte Methode sind.
Schritt 3: Geräteübergreifende Authentifizierung
Eine Frage, die vielen am Anfang Kopfzerbrechen bereitet: Muss man auf jedem einzelnen Gerät, das man besitzt, einen neuen Passkey einrichten? Normalerweise nicht, und hier ist der Grund dafür.
Moderne Passwörter werden häufig „synchronisiert“, d. h. sie werden verschlüsselt und über einen Passwort-Anbieter wie das Betriebssystem Ihres Smartphones, Ihren Browser oder einen Passwort-Manager gesichert. Dieses synchronisierte Passwort ist dann auf allen Geräten verfügbar, die mit demselben Konto innerhalb dieses Systems angemeldet sind.
Doch selbst wenn ein Passkey nicht mit einem bestimmten Gerät synchronisiert ist, schließt die geräteübergreifende Authentifizierung diese Lücke.
Angenommen, Sie versuchen, sich auf einem neuen Laptop auf einer Website anzumelden, auf dem Ihr Passkey nicht lokal gespeichert ist. Sie können einen auf dem Laptop-Bildschirm angezeigten QR-Code mit Ihrem Smartphone scannen, da dieses den Passkey enthält.
Anschließend überprüfen Telefon und Laptop mithilfe von Bluetooth-basierten Näherungsprüfungen, ob sie sich physisch in der Nähe befinden. Dies ist Teil des von der FIDO Alliance definierten hybriden Transportmechanismus CTAP (Client to Authenticator Protocol).
Sobald die Nähe bestätigt ist, signiert Ihr Telefon die Authentifizierungsanfrage im Namen des Laptops, und Sie sind angemeldet – ganz ohne dass jemals ein zweiter Passkey erstellt werden muss.
Dies ist ein bedeutender Fortschritt in puncto Benutzerfreundlichkeit. Es bedeutet, dass Passkeys die Benutzer nicht mehr zu einem Modell zwingen, bei dem sie sich überall separat registrieren müssen, wie es frühere Hardware-Sicherheitsschlüssel mitunter taten.
Was geschieht mit dem privaten Schlüssel?
Dies verdient eine eigene Antwort, denn es ist die Frage, die für das Vertrauen in das System am wichtigsten ist: Der Dienst empfängt, speichert oder sieht Ihren privaten Schlüssel zu keinem Zeitpunkt überhaupt.
Der private Schlüssel wird auf Ihrem Gerät generiert und verbleibt dort. Während der Authentifizierung verwendet Ihr Gerät diesen Schlüssel, um eine Signatur zu erstellen. Der Schlüssel selbst wird jedoch niemals über das Netzwerk übertragen. Der Dienst sieht lediglich den öffentlichen Schlüssel und die mit dem privaten Schlüssel erzeugten Signaturen. Beides ist für einen Angreifer, der versucht, sich als Sie auszugeben, nutzlos.
Dies ist der größte strukturelle Unterschied zwischen Passwörtern und Passkeys. Bei einem Passwort muss der Server (oder eine gehashte Version davon) etwas speichern, das von Ihrem Geheimnis abgeleitet ist. Wird dieser Speicher gehackt, erhalten Angreifer Material, das sie offline für Angriffe nutzen können. Bei einem Passkey hingegen befindet sich auf dem Server von vornherein nichts, was es wert wäre, gestohlen zu werden.
Was macht Passkeys resistent gegen Phishing?
Der Hauptgrund für den Trend, dass Sicherheitsteams vermehrt auf Passkeys setzen, ist die Phishing-Resistenz. Letztendlich lässt sich dies auf eine architektonische Entscheidung zurückführen: Passkeys sind an die Website oder App gebunden, für die sie erstellt wurden.
Passkeys sind an die Website oder App gebunden.
Wenn Ihr Gerät einen Passkey generiert, verknüpft es diese Anmeldeinformationen mit der spezifischen Domain des Dienstes, bei dem Sie sich registrieren, beispielsweise Ihrerbank.com. Diese Verknüpfung erfolgt automatisch und kann vom Benutzer nicht, auch nicht versehentlich, aufgehoben werden.
Wenn Sie also auf einer Phishing-Seite landen, die Ihrer Bank täuschend ähnlich sieht, wie zum Beispiel yourbank-secure-login.com, wird Ihr Gerät Ihnen einfach nicht den Passkey anzeigen.
Es liegt nicht daran, dass der Passkey aus Vorsicht nicht funktioniert; vielmehr sorgt die kryptografische Bindung dafür, dass er für alle anderen Domänen unsichtbar ist. Es gibt keine Abfrage, die man überlisten könnte, keinen Bestätigungsdialog, den man in Eile bestätigen muss. Die Diskrepanz wird erkannt, bevor Sie überhaupt einen Fehler machen können.
Warum Passwörter und OTPs durch Phishing angegriffen werden können
Im Gegensatz dazu stehen ein Passwort oder ein Einmalpasswort (OTP), das per SMS oder über eine Authentifizierungs-App versendet wird. Beide Arten von Anmeldeinformationen sind von Natur aus portabel, und genau das ist das Problem.
Sie können Ihr Passwort auf jeder Webseite eingeben, die danach fragt, auch auf einer gefälschten. Sie können ein Einmalpasswort (OTP) von Ihrem Handy ablesen und es überall eingeben, sogar in ein Phishing-Kit, das es sofort und in Echtzeit an die echte Webseite weiterleitet.
Das ist der Mechanismus hinter den meisten modernen Phishing-Kits: Sie müssen weder Ihr Passwort noch Ihr OTP "knacken"; es reicht, wenn Sie es freiwillig auf einer Seite preisgeben, die überzeugend genug aussieht.
Passkeys schließen diese Sicherheitslücke, da es von vornherein kein für Menschen lesbares Geheimnis gibt, das weitergegeben werden müsste. Die Anmeldeinformationen funktionieren schlichtweg nicht außerhalb des Kontextes, für den sie erstellt wurden.
Passkeys vs. Passwörter: Was ist der Unterschied?
Hier sehen Sie im direkten Vergleich, wie Passkeys und Passwörter hinsichtlich der wichtigsten Faktoren für Sicherheit und Benutzerfreundlichkeit abschneiden.
| Funktion | Passwörter | Hauptschlüssel |
|---|---|---|
| Anmeldeinformationstyp | Geteiltes Geheimnis | Öffentlich-privates Schlüsselpaar |
| Der Benutzer muss sich das merken. | Ja | Nein |
| Phishing-Resistenz | Niedrig | Hoch |
| Wiederverwendung von Anmeldeinformationen | Möglich und häufig | Einzigartig pro Service |
| Was der Server speichert | Passwort oder Passwort-Hash | Nur öffentlicher Schlüssel |
| Risiko des Zugangsdatendiebstahls | Hoch | Signifikant reduziert |
| Brute-Force-Angriffe/Anmeldedaten-Stuffing | Möglich | Nicht in gleicher Weise anwendbar |
| Benutzerverifizierungsmethode | Passwort eingeben | Biometrische Daten, PIN oder Sicherheitsschlüssel |
| Belastung beim Zurücksetzen des Passworts | Hoch | Reduziert |
| Passwortlos | Nein | Ja |
Das Muster ist in fast jeder Zeile dasselbe: Passwörter beruhen darauf, dass ein Geheimnis während seiner gesamten Lebensdauer geheim bleibt, während Passkeys auf einem privaten Schlüssel beruhen, der strukturell nicht in der Lage ist, das Gerät zu verlassen, auf dem er erstellt wurde.
Sind Passkeys dasselbe wie passwortlose Authentifizierung?
Nicht ganz, und diese Unterscheidung ist wichtiger, als es zunächst scheinen mag. Passwortlose Authentifizierung ist die umfassendere Kategorie und bezeichnet jede Anmeldemethode, die keine Passworteingabe erfordert. Passkeys sind eine spezifische, standardbasierte Implementierung dieser Kategorie, aber nicht die einzige.
Weitere passwortlose Methoden sind:
- Biometrie in Isolationbeispielsweise das Entsperren einer einzelnen App mit Face ID, ohne dass ein kryptografischer Schlüsselaustausch mit einem externen Dienst stattfindet.
- Eigenständige SicherheitsschlüsselHardwaregeräte, die FIDO2 unterstützen, aber außerhalb der spezifischen "Passkey"-Marken- und UX-Konventionen verwendet werden können.
- Magische Verbindungen, wenn ein Dienst Ihnen einen einmaligen Anmeldelink per E-Mail zusendet, anstatt nach einem Passwort zu fragen.
- Zertifikatbasierte AuthentifizierungDies ist in Unternehmensumgebungen üblich, wo ein Geräte- oder Benutzerzertifikat anstelle eines Passworts die Identität nachweist.
Es ist wichtig, diesen Unterschied zu verstehen, da nicht jede biometrische Anmeldung ein Passwort ist. Wenn eine App lediglich Ihren Fingerabdruck verwendet, um ein lokal gespeichertes Passwort zu entsperren und es dann automatisch auszufüllen, handelt es sich um eine biometrische Komfortfunktion, die ein Passwort ergänzt, aber nicht um ein echtes Passwort. Ein echtes Passwort erfordert den vollständigen Austausch eines öffentlichen und privaten Schlüssels mit der vertrauenden Partei.
Sind Passkeys dasselbe wie MFA?
Diese Frage sollte sorgfältig beantwortet werden, da man sie leicht überbewerten kann. Passkeys sind passwortlos, und ihre Verwendung erfordert typischerweise zwei Dinge: den Besitz des Geräts mit dem privaten Schlüssel und die lokale Verifizierung per Biometrie oder PIN. Diese Kombination erfüllt oft die Anforderungen der Multi-Faktor-Authentifizierung: etwas, das man besitzt, plus etwas, das man ist oder weiß.
Ob eine bestimmte Passkey-Implementierung formal als MFA für ein gegebenes Compliance-Framework gilt, hängt jedoch davon ab, wie die vertrauende Partei den Anmeldevorgang konfiguriert und welche Einstellung für die „Benutzerverifizierung“ sie vorschreibt.
Die FIDO-Spezifikation beschreibt Passkeys als die Verwendung von Anmeldeinformationen auf dem Gerät des Benutzers in Verbindung mit einer Benutzerverifizierung, beispielsweise biometrischen Daten oder einer PIN, wenn die vertrauende Partei dies anfordert. Dies ist eine konfigurierbare Anforderung und keine in jeder Passkey-Implementierung fest verankerte Garantie.
In der Praxis bedeutet dies, dass Organisationen, die Passkeys für regulierte Umgebungen evaluieren, überprüfen müssen, wie ihr Identitätsanbieter oder Authentifizierungsanbieter die Benutzerverifizierung konfiguriert, anstatt anzunehmen, dass "wir verwenden Passkeys" automatisch das MFA-Kontrollkästchen bei einem Audit aktiviert.
Passkeys vs. traditionelle MFA
Ein kurzer Vergleich hilft, dies ins richtige Verhältnis zu rücken:
- Passwort plus SMS-OTPAnfällig für Phishing-Angriffe auf beiden Ebenen. Angreifer können das Passwort abfangen und das Einmalpasswort (OTP) in Echtzeit über Phishing-Kits weiterleiten.
- Code der Password Plus Authenticator App: Widerstandsfähiger als SMS, aber immer noch auf ein angreifbares Passwort als ersten Faktor angewiesen, und OTP-Codes können von versierten Angreifern immer noch weitergeleitet werden.
- Passwortloser Passkey mit lokaler VerifizierungEntfernt den ersten, leicht angreifbaren Faktor vollständig. Es gibt kein Passwort, das gestohlen werden könnte, und die biometrische oder PIN-Prüfung findet lokal auf dem Gerät statt und wird niemals irgendwohin übertragen.
Genau diese Lücke soll die phishingresistente MFA schließen, und deshalb evaluieren viele Sicherheitsteams Passkeys mittlerweile als Teil einer umfassenderen phishingresistenten Authentifizierungsstrategie und nicht mehr nur als eigenständige Komfortfunktion für die Anmeldung.
Welche Vorteile bieten Passkeys?
Passkeys bieten Mehrwert in drei verschiedenen Bereichen: Sicherheit, alltägliche Benutzererfahrung und operative Aspekte der Geschäftsführung.
1. Sicherheitsvorteile
- Eingebauter Phishing-SchutzDa Passkeys kryptografisch an eine bestimmte Domain gebunden sind, funktionieren sie auf einer nachgeahmten oder gefälschten Website einfach nicht.
- Kein gemeinsames Geheimnis zum StehlenDie Server speichern lediglich einen öffentlichen Schlüssel. Selbst im Falle eines vollständigen Datenbank-Hacks gibt es keinen Passwort-Hash, den Angreifer offline knacken könnten.
- Immunität gegen Credential Stuffing und Brute-Force-AngriffeDa kein Passwort erraten oder wiederverwendet werden kann, greifen die automatisierten Angriffe, die passwortbasierte Systeme plagen, hier nicht. Im Gegensatz zu herkömmlichen Systemen MFA-MethodenPasskeys verwenden kryptografische Anmeldeinformationen, um einen stärkeren Schutz vor Phishing und Anmeldeinformationsdiebstahl zu gewährleisten.
2. Vorteile für den Benutzer
- Nichts, woran man sich erinnern müssteEs gibt kein Passwort, das erstellt, vergessen oder zurückgesetzt werden muss, und keine Komplexitätsregeln, die erfüllt werden müssen.
- Schnellere AnmeldungenDie Authentifizierung erfolgt über dieselben biometrischen Daten oder dieselbe PIN, die Sie bereits dutzende Male am Tag zum Entsperren Ihres Geräts verwenden.
- Einheitlicher Zugriff über alle Geräte hinwegDank synchronisierter Passkeys und geräteübergreifender Authentifizierung werden Sie nur selten von Ihrem Konto ausgesperrt, nur weil Sie ein anderes Telefon oder einen anderen Laptop als gewöhnlich verwenden.
3. Geschäftliche und operative Vorteile
- Weniger Support-TicketsAnfragen zum Zurücksetzen von Passwörtern gehören regelmäßig zu den Hauptursachen für das hohe Anrufaufkommen beim IT-Helpdesk. Durch das Entfernen von Passwörtern entfällt dieser Kostenfaktor nahezu vollständig.
- Höhere AbschlussquotenMit Passkeys ist die Wahrscheinlichkeit eines erfolgreichen Logins höher als mit anderen Methoden.
- Geringeres VerletzungsrisikoDa Passkeys die Passwortdatenbank als Angriffsziel ausschließen, beseitigen sie eine der häufigsten Ursachen für groß angelegte Zugriffsdiebstähle.
Wo werden Passkeys gespeichert?
Es gibt drei mögliche Orte, an denen Passkeys gespeichert werden, und zwar folgende:
1. Gerätegebundene Passkeys
Ein gerätegebundener Passkey bleibt dauerhaft auf dem jeweiligen Authentifikator oder Gerät gespeichert, auf dem er erstellt wurde.
Es kann nicht exportiert, kopiert oder auf einem anderen Gerät gesichert werden. Daher sind gerätegebundene Passkeys die bessere Wahl für sicherheitskritische Anwendungsfälle wie Administratorkonten, da die Anmeldeinformationen das Gerät, auf dem sie ausgestellt wurden, physisch nicht verlassen können.
2. Synchronisierte Passkeys
Ein synchronisierter Passkey wird verschlüsselt und über einen Passkey-Anbieter gesichert und anschließend auf allen Geräten verfügbar gemacht, die mit demselben Konto angemeldet sind.
Wenn Sie auf Ihrem Smartphone einen synchronisierten Passkey erstellen, wird dieser automatisch auf Ihrem Laptop und Tablet angezeigt – ganz ohne zusätzliche Registrierung. Damit ist das Problem gelöst: „Was passiert, wenn ich mein einziges Gerät verliere?“
3. Passkey-Anbieter
Ein Passkey-Anbieter ist das System, das für das Erstellen, Speichern und gegebenenfalls Synchronisieren von Passkeys verantwortlich ist.
Die Anbieter lassen sich im Allgemeinen in drei Kategorien einteilen: Betriebssysteme (iCloud Keychain, Google Password Manager, Windows Hello), Browser (Chrome, Safari) und Passwortmanager (1Password, Dashlane).
Viele Unternehmen setzen mittlerweile auf ein Hybridmodell: synchronisierte Passkeys für den alltäglichen Zugriff der Mitarbeiter auf Produktivitätsanwendungen und gerätegebundene Passkeys, oft über Hardware-Sicherheitsschlüssel, die Administratoren und privilegierten Konten vorbehalten sind.
Wo können Passkeys verwendet werden?
Hier sind einige prominente Anwendungsbereiche für Passwörter:
1. Websites und Webanwendungen
Jede Website, die den WebAuthn-Standard implementiert, kann die Anmeldung mit Passwort direkt im Browser anbieten, ein App-Download ist nicht erforderlich.
2. Mobile Anwendungen
Native iOS- und Android-Apps können die Passkey-Unterstützung über Plattform-APIs integrieren und dabei die gleiche biometrische Überprüfung nutzen, die bereits zum Entsperren des Telefons dient.
3. Geschäftliche Anwendungen
Interne Geschäftstools, von HR-Systemen bis hin zu Finanzplattformen, unterstützen zunehmend Passkeys als Teil einer umfassenderen Integration von Identitätsanbietern.
4. Cloud- und SaaS-Anwendungen
SaaS-Plattformen aller Kategorien, von CRM-Systemen über Kollaborationstools bis hin zu Identitäts- und Zugriffsmanagementsystemen, bieten nun native Unterstützung für Passkeys, die häufig mit Single Sign-On (SSO)-Abläufen verknüpft sind.
5. Betriebssysteme und Geräte
Diese Technologie findet auch auf Geräteebene Anwendung. Das Entsperren eines Laptops oder die Genehmigung einer Änderung der Administratoreinstellungen, wie beispielsweise die Installation neuer Software, basiert zunehmend auf demselben passwortbasierten Modell anstelle eines separaten Anmeldesystems.
Welche Einschränkungen gibt es bei Passkeys?
Hier ist eine umfassende Liste der Nachteile von Passwörtern, die jede Organisation kennen sollte:
1. Geräteverlust und Kontowiederherstellung
Der Verlust eines Geräts mit einem gerätegebundenen Passkey ohne synchronisiertes Backup kann einen Benutzer tatsächlich aussperren. Die Wiederherstellung muss daher von Anfang an sorgfältig geplant und nicht erst im Nachhinein berücksichtigt werden.
2. Kompatibilität mit älteren Anwendungen
Ältere Anwendungen und interne Legacy-Systeme, die vor der Einführung von WebAuthn entwickelt wurden, unterstützen Passkeys oft nicht nativ, weshalb während der Übergangsphase eine hybride Authentifizierung erforderlich ist.
3. Plattformübergreifende und Ökosystem-Überlegungen
Das Synchronisierungsverhalten ist in den Ökosystemen von Apple, Google und Microsoft noch immer nicht vollkommen einheitlich, was zu Problemen für Mitarbeiter führt, die private und geschäftliche Geräte mischen.
4. Herausforderungen bei der gemeinsamen Konto- und Zugriffsnutzung
Passkeys basieren auf der individuellen Identität, was zu Problemen bei Szenarien führt, die auf gemeinsam genutzten Anmeldedaten beruhen, wie beispielsweise gemeinsam genutzten Dienstkonten.
5. Unternehmensweite Bereitstellung und Verwaltung
Die Einführung von Passkeys in einer großen Belegschaft erfordert eine Koordination zwischen Identitätsanbietern, Geräteverwaltungsplattformen und Anwendungsbesitzern, und nicht alle Plattformen sind gleichermaßen auf dem neuesten Stand.
6. Nutzerakzeptanz und Änderungsmanagement
Selbst bei einer technisch einwandfreien Einführung benötigen Mitarbeiter, die an Passwörter gewöhnt sind, klare Anweisungen und eine unkomplizierte Anmeldung, sonst kann die Akzeptanz ins Stocken geraten, unabhängig davon, wie ausgereift die Technologie ist.
Wie können Organisationen Passkeys einführen?
1. Hochrisikoanwendungen identifizieren
Beginnen Sie damit, zu ermitteln, wo der Diebstahl von Zugangsdaten den größten Schaden anrichten würde: E-Mail, VPN-Zugang, Administratorkonten und geschäftskritische SaaS-Anwendungen.
2. Beginnen Sie mit einem Pilotprojekt.
Testen Sie den gesamten Lebenszyklus mit einer kleineren Gruppe: Registrierung, tägliche Authentifizierung, Wiederherstellung, Geräteänderungen und Anwendungskompatibilität.
3. Definieren Sie eine Wiederherstellungsstrategie
Ein schwacher Wiederherstellungsmechanismus kann die durch Passkeys eigentlich zu erwartenden Sicherheitsvorteile unbemerkt zunichtemachen. Entwerfen Sie ihn daher mit der gleichen Sorgfalt wie die primäre Authentifizierungsmethode.
4. Unterstützung mehrerer Authentifizierungsmethoden während der Migration
Nur wenige Organisationen können von heute auf morgen alle Anwendungen auf reine Passkey-Authentifizierung umstellen. Eine umfassende MFA-Lösung unterstützt Passkeys parallel zu bestehenden MFA-Methoden und gewährleistet so einen reibungslosen Betrieb auch bei steigender Akzeptanz.
5. Phishing-resistente Authentifizierung für Hochrisikozugriffe erzwingen
Sobald das Pilotprojekt validiert ist, sollte die Durchsetzung zunächst auf Administrator-, Finanz- und Produktionszugriffskonten ausgeweitet und anschließend auf weitere Bereiche ausgedehnt werden.
Werden Passkeys Passwörter ersetzen?
Realistisch betrachtet, ja, aber nicht über Nacht und nicht überall gleichzeitig.
Passkeys sind ausdrücklich als Ersatz für Passwörter konzipiert, und die Akzeptanzkurve bestätigt dies: Daten der FIDO Alliance zeigen, dass weltweit 90 % der Menschen Passkeys kennen, 75 % der Verbraucher mindestens einen aktiviert haben und 68 % der Unternehmen aktiv Passkeys für ihre Mitarbeiter einführen oder testen.
Das realistische kurzfristige Bild ist hybride Authentifizierung: Passkeys als Standard für neue Anwendungen und risikoreiche Zugriffe, während Passwörter und die traditionelle MFA weiterhin als Ausweichoptionen für Systeme dienen, die noch nicht aufgeholt haben.
Der Übergang hängt davon ab, dass Anwendungen, Geräte und Betriebssysteme gemeinsam auf das neue Modell umgestellt werden, und ein solcher Wandel im gesamten Ökosystem braucht Zeit, selbst wenn das Ziel klar ist.
Warum miniOrange für Phishing-resistente Authentifizierung wählen?
Die Einführung von Passkeys in einem realen Unternehmen mit bestehenden Anwendungen, heterogenen Geräteflotten und Compliance-Anforderungen erfordert mehr als nur das Umlegen eines Schalters. Eine Phishing-resistente MFA-Lösung kann Unternehmen dabei helfen, eine stärkere Authentifizierung in diesen Umgebungen zu gewährleisten und gleichzeitig moderne passwortlose Methoden wie Passkeys und FIDO2 zu unterstützen . Erfahren Sie hier, wie miniOrange Ihnen bei diesem Übergang hilft, ohne dass Sie etwas vernachlässigen.
1. Passkeys und FIDO2-Authentifizierung
miniOrange unterstützt native Passkey- und FIDO2-Authentifizierung und bietet Ihrer Organisation damit von Anfang an eine standardbasierte Grundlage für passwortloses, phishing-resistentes Anmelden.
2. Mehrere Phishing-resistente Authentifizierungsmethoden
Neben Passwörtern bietet miniOrange auch Hardware-Sicherheitsschlüssel und zertifikatsbasierte Authentifizierung an, sodass Sie die richtige Methode dem jeweiligen Risikoniveau zuordnen können.
3. Flexible MFA für bestehende Umgebungen
Integrieren Sie flexible MFA sowohl in ältere als auch in moderne Systeme, damit Sie nicht darauf warten müssen, dass jede Anwendung nachzieht.
4. Abdeckung von Unternehmensanwendungen und Infrastruktur
Die umfassende Integrationsunterstützung für Cloud-Anwendungen, lokale Systeme und Identitätsanbieter hilft Ihnen, passwortgeschützte und phishingresistente Authentifizierung in einer heterogenen Umgebung zu gewährleisten.
5. Passwortlose Authentifizierung und Multi-Faktor-Authentifizierung von einer Plattform
miniOrange positioniert Passkeys als Teil einer umfassenderen Authentifizierungsstrategie und kombiniert passwortloses Anmelden mit adaptiven MFA-Richtlinien von einer einzigen Plattform aus.
Das Fazit zur passwortlosen Sicherheit
Passkeys sind keine geringfügige Verbesserung unserer Anmeldemethode; sie sind eine strukturelle Lösung für ein Problem, für dessen Lösung Passwörter nie entwickelt wurden.
Indem ein gemeinsames Geheimnis durch ein kryptografisches Schlüsselpaar ersetzt wird, das niemals das Gerät verlässt, werden mit Passkeys die größte Angriffsfläche eliminiert, auf die sich Angreifer seit zwei Jahrzehnten verlassen haben: die Passwortdatenbank.
Die Akzeptanz schreitet rasant voran, doch der Übergang ist immer noch ein Prozess. Genau deshalb ist eine schrittweise, gut geplante Einführung wichtiger als eine überstürzte.
Häufig gestellte Fragen
Können Passwörter gehackt oder gestohlen werden?
Passkeys verringern die Angriffsfläche im Vergleich zu Passwörtern zwar drastisch, es ist aber falsch, sie als völlig unhackbar zu bezeichnen.
Kann jemand durch Phishing einen Zugangsschlüssel stehlen?
Nein, nicht mit den üblichen Phishing-Methoden. Da ein Passwort an eine bestimmte Domain gebunden und niemals als lesbares Geheimnis übertragen wird, kann eine Phishing-Website Ihr Gerät nicht dazu bringen, es preiszugeben.
Was passiert, wenn jemand das Gerät stiehlt?
Ein gestohlenes Gerät gibt Ihre Passwörter nicht automatisch preis, da die Zugangsdaten weiterhin durch die lokale biometrische Authentifizierung oder PIN-Prüfung geschützt sind. Gerätesicherheitsmaßnahmen wie sichere PINs, automatische Sperre und Fernlöschung sind weiterhin wichtig, da der Schutz eines Passworts nur so stark ist wie die Authentifizierung auf Geräteebene.
Was passiert, wenn Schadsoftware das Gerät kompromittiert?
Auf Geräten mit hardwarebasierter Schlüsselspeicherung kann Schadsoftware den privaten Schlüssel in der Regel nicht extrahieren. Raffinierte Schadsoftware, die tief in das Gerät eindringt, könnte jedoch potenziell eine aktive, authentifizierte Sitzung manipulieren. Endpunktsicherheit bleibt daher unerlässlich, selbst in Umgebungen, in denen Passwörter die Authentifizierung priorisieren.
Was passiert, wenn ich das Gerät verliere, auf dem mein Passkey gespeichert ist?
Wenn Ihr Passwort über einen Anbieter wie iCloud Keychain oder Google Password Manager synchronisiert wurde, ist es in der Regel auf einem neuen Gerät wiederherstellbar, sobald Sie sich wieder in dasselbe Konto einloggen.
Können Passwörter per Phishing abgefangen werden?
Nicht durch herkömmliche Phishing-Methoden, da ein Passkey kryptografisch an die exakte Domain gebunden ist, für die er erstellt wurde.
Was passiert, wenn meine Organisation noch keine Passkeys unterstützt?
Die meisten Unternehmen befinden sich noch im Übergangsprozess, und hybride Authentifizierung ist der realistische Standard. Beginnen Sie mit der Identifizierung Ihrer risikoreichsten Anwendungen und suchen Sie dann nach einer Plattform, die sowohl Passkeys als auch flexible MFA unterstützt, um eine schrittweise Modernisierung zu ermöglichen.



Hinterlasse einen Kommentar