
Identitätsdiebstahl ist heutzutage die häufigste Cyberangriffsart und eine enorme Bedrohung für Unternehmen. Diese Angriffe häuften sich im Jahr 2024. Angefangen beim Datenleck bei Change Healthcare, bei dem über 100 Millionen Kunden durch gestohlene Citrix-Zugangsdaten betroffen waren .
Und was noch? Laut einem Bericht von Verizon waren gestohlene Zugangsdaten der Angriffsvektor für über 80 % der Webangriffe im Zeitraum 2023-24.
Identitätsdiebstahl fällt unter den Oberbegriff der Account-Takeover-Angriffe (ATO), bei denen Hacker über gestohlene Benutzernamen und Passwörter die Kontrolle über Konten übernehmen.
miniOrange bietet jedoch passwortlose Authentifizierungslösungen an , um Identitätsdiebstahl zu verhindern und ein Gleichgewicht zwischen Sicherheit und Benutzerfreundlichkeit zu schaffen.
Was ist eine Kontoübernahme?
Account Takeover (ATO) ist eine Art von Cyberangriff, bei dem Cyberkriminelle die Kontoanmeldeinformationen eines Benutzers in die Hände bekommen. Indem sie sich als echte Benutzer ausgeben, können Hacker Benutzerdaten ändern, Finanzinformationen stehlen oder Phishing-/Malware-Bedrohungen versenden.
Einer aktuellen Studie von Javelin zufolge verloren amerikanische Erwachsene im Jahr 2023 insgesamt 43 Milliarden Dollar durch Identitätsbetrug.
Laut Newswire wächst die Zahl der betroffenen Konten zudem durchschnittlich um 28 % pro Jahr, wobei der Fintech-Sektor mit einer jährlichen Wachstumsrate von 32 % die höchste aufweist.
Den oben genannten Zahlen zufolge müssen Unternehmen mit enormen finanziellen Verlusten, dem Verlust von Kundendaten und einem Reputationsschaden rechnen, wenn sie ATO-Angriffen nicht mit starken Abwehrmechanismen begegnen.
Wie kommt es zu Kontoübernahmen?
Hacker nutzen vielfältige Methoden, um Konten zu übernehmen: von Brute-Force-Angriffen über Phishing und Trojaner bis hin zu Man-in-the-Middle-Angriffen . Schauen wir uns die gängigsten Methoden der Kontoübernahme genauer an.
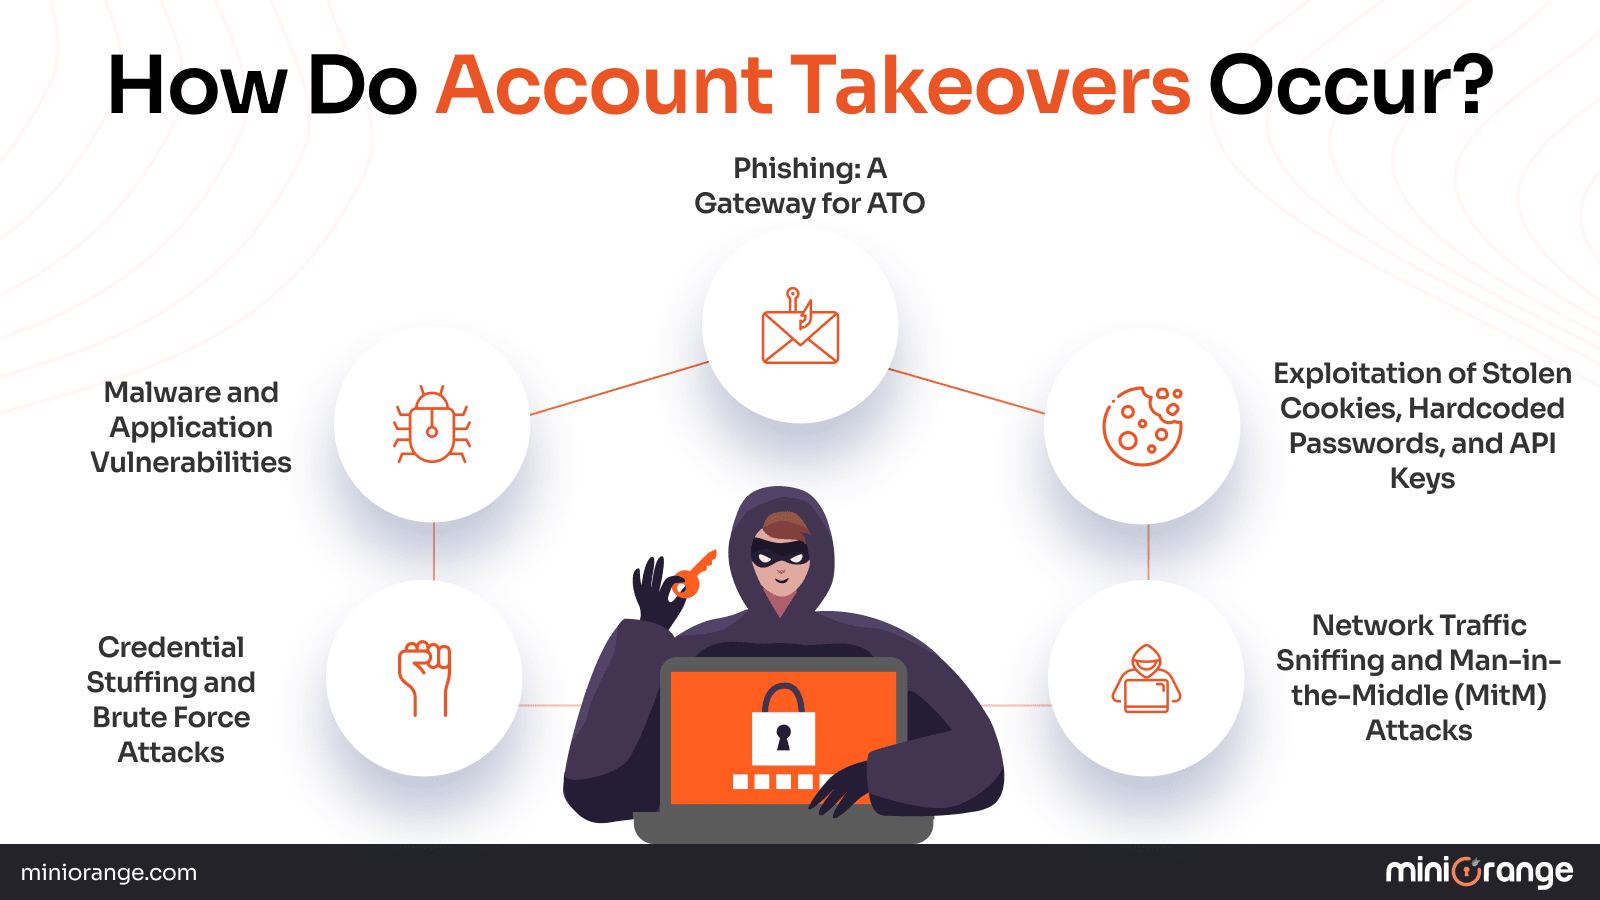
1. Credential Stuffing und Brute-Force-Angriffe
Beim Credential Stuffing versuchen Bots, sich mithilfe einer Liste von Benutzernamen und Passwörtern bei Konten anzumelden. Dies ist möglich, da viele Konten schwache oder wiederverwendete Passwörter haben.
Bei Brute-Force-Angriffen nutzen Hacker die Trial-and-Error-Methode, um die Konten zu knacken.
Ein aktuelles Beispiel für Credential Stuffing ist der Snowflake-Angriff , bei dem rund 165 Organisationen, die Snowflake (eine Cloud-basierte Data-Warehousing- und Analyseplattform) nutzten, mit gestohlenen Zugangsdaten angegriffen wurden, die aus Infostealer-Infektionen stammten, die bis ins Jahr 2020 zurückreichen.
Diesen betroffenen Konten fehlte die MFA, sodass sich Angreifer mit einem einzigen kompromittierten Faktor anmelden konnten.
2. Phishing: Ein Einfallstor für ATO
Phishing ist eine betrügerische Taktik, bei der sich Kriminelle als zuverlässige Organisationen ausgeben, in der Regel per E-Mail, SMS oder über gefälschte Websites, um die Opfer dazu zu verleiten, ihre Anmeldeinformationen preiszugeben.
Dringende Nachrichten wie „Ihr Konto wurde kompromittiert“ oder „Klicken Sie hier, um Ihr Passwort zurückzusetzen“ können von Angreifern verwendet werden. Dadurch werden Benutzer zu glaubwürdigen Portalen weitergeleitet. Die Anmeldeinformationen werden nach der Eingabe stillschweigend an die Kriminellen übermittelt.
Phishing-resistente MFA-Lösungen , wie beispielsweise biometrische Authentifizierung, können eingesetzt werden, um solche Cyberangriffe zu verhindern.
3. Malware und Anwendungsschwachstellen
Angreifer nutzen Malware , eine Schadsoftware, die über Phishing-Links, infizierte Anhänge oder kompromittierte Anwendungen installiert wird, um Anmeldedaten zu stehlen.
Schadsoftware wie Keylogger zeichnet jeden Tastendruck auf und übermittelt Benutzernamen und Passwörter an Angreifer. Einige Malware-Varianten zielen auf Browser ab und erfassen automatisch eingegebene Anmeldeinformationen oder Authentifizierungstoken.
Anwendungsschwachstellen, wie etwa fehlerhafte Authentifizierungsmechanismen oder unsichere Speicherung, können unbeabsichtigt zur Offenlegung vertraulicher Benutzerdaten führen.
Angreifer nutzen veraltete Software, ungepatchte Systeme oder schlechte Codierungspraktiken aus, um Anmeldeinformationen aus unsicheren Datenbanken oder Serverprotokollen zu extrahieren.
4. Ausnutzung gestohlener Cookies, fest codierter Passwörter und API-Schlüssel
Cookies speichern Sitzungsinformationen, die es Angreifern ermöglichen, sich als authentische Benutzer auszugeben, ohne dass Anmeldeinformationen erforderlich sind, falls sie (durch Malware oder Browser-Exploits) gestohlen werden.
In ähnlicher Weise hinterlassen Entwickler gelegentlich clientseitigen Code oder öffentliche Repositories mit fest codierten Passwörtern oder API-Schlüsseln.
Durch das Abgreifen dieser Geheimnisse können Angreifer direkten Zugriff auf Backend-Dienste oder Konten erhalten. So konnten Betrüger beispielsweise dank durchgesickerter API-Schlüssel Online-Transaktionen manipulieren und private Kundeninformationen stehlen.
5. Netzwerk-Traffic-Sniffing und Man-in-the-Middle-Angriffe (MitM)
Sniffing, auch als MitM-Angriff bekannt, ist eine Technik, die es Angreifern ermöglicht, unverschlüsselte Kommunikation zwischen Benutzern und Servern abzufangen.
Hacker verschaffen sich während der Übertragung Zugangsdaten, indem sie schwache interne Netzwerke oder ungeschütztes WLAN (wie etwa in öffentlichen Cafés und Flughäfen) ausnutzen.
Zu den am stärksten gefährdeten Branchen zählen Cloud-basierte Apps, Finanzinstitute, Gesundheitsdienstleister und Unternehmen mit Remote- oder verteilten Belegschaften.
6. Mobile Banking-Trojaner
Mobile Banking-Trojaner sind Apps, die oft als legitime Software getarnt sind und unbemerkt Anmeldeinformationen und Authentifizierungstoken von den Geräten der Benutzer sammeln.
Nach der Installation können sie nicht autorisierte Transaktionen initiieren, zusätzliche Berechtigungen anfordern und sogar 2FA-Maßnahmen umgehen.
Da die Nutzung des Mobile Banking rasant zunimmt, stellen diese Trojaner eine zunehmende Bedrohung für Privatpersonen und Unternehmen dar.
Die Auswirkungen von Account-Takeover-Angriffen
- Datendiebstahl: Gestohlene Informationen, darunter Kreditkartennummern und persönliche Daten, können auf Darknet-Marktplätzen verkauft oder für weitere betrügerische Aktivitäten verwendet werden.
- Malware-Versand: Die Infektionskette wird verlängert, wenn kompromittierte Konten Malware per Messaging oder E-Mail an Kontakte senden.
- Folge- und Lateralangriffe: Indem ein erstes ATO als Sprungbrett fungiert, kann es Angreifern Zugriff auf weitere sensible Systeme verschaffen, ihre Privilegien erhöhen und ihnen ermöglichen, umfangreichere Verstöße durchzuführen.
- Finanzieller Verlust: Nicht autorisierte Transaktionen, Rückbuchungen, Rechtskosten und eine Schädigung des Rufs eines Unternehmens können für die Opfer – ob Kunden oder Unternehmen – zu direkten finanziellen Verlusten führen.
Wie kann man sich gegen Account-Übernahmeangriffe verteidigen?
1. Richtlinien für sichere Passwörter
Setzen Sie komplexe, eindeutige Passwörter für alle Konten durch. Fordern Sie regelmäßige Passwortänderungen an und empfehlen Sie Passwortmanager, um die Wiederverwendung von Passwörtern für Systeme zu reduzieren.
2. Phishing-Schutz
Setzen Sie E-Mail-Filter ein, um schädliche Nachrichten zu blockieren. Führen Sie fortlaufende Mitarbeiterschulungen und Sensibilisierungskampagnen durch, um Benutzern zu helfen, Phishing-Versuche zu erkennen.
3. Multi-Faktor-Authentifizierung (MFA)
Integrieren Sie MFA für sensible Konten. Selbst wenn Passwörter kompromittiert werden, bietet ein zweiter Faktor einen starken Schutz vor Bedrohungen.
4. Regelmäßige Tests der Anwendungssicherheit
Führen Sie Schwachstellenscans, Code-Reviews und Sicherheitsaudits durch . Beheben Sie Sicherheitslücken, bevor Angreifer sie ausnutzen können.
5. Login und API-Sicherheit
Verwenden Sie moderne Authentifizierungsframeworks (z. B. OAuth, SSO) für den Benutzer- und API-Zugriff. Rotieren und speichern Sie API-Schlüssel sicher. Lassen Sie sie niemals fest codiert oder offen.
6. KI-basierte Erkennungs- und Kontoverfolgungssysteme
Nutzen Sie KI/ML-Systeme, um ungewöhnliche Zugriffsmuster zu erkennen, z. B. Anmeldungen von neuen Geräten, aus neuen Regionen oder schnelle Credential-Stuffing-Versuche. Automatisierte Warnmeldungen und Kontoüberwachung helfen, Bedrohungen frühzeitig einzudämmen.
7. Web Application Firewalls (WAFs)
Setzen Sie WAFs ein, um verdächtige Aktivitäten (z. B. Bot-Angriffe) zu kennzeichnen und zu blockieren und so Web-Apps vor vielen ATO-Methoden zu schützen.
Was sind Strategien zur Abwehr von ATO-Angriffen?
1. Verhaltensanalyse
Verhaltensanalyse ist ein proaktiver Ansatz zur Erkennung von Account-Takeover-Angriffen (ATO) durch Überwachung und Analyse von Benutzerverhaltensmustern.
Anstatt sich ausschließlich auf statische Sicherheitsmaßnahmen wie Passwörter zu verlassen, wird bei der Verhaltensanalyse ausgewertet, wie Benutzer mit Systemen interagieren, beispielsweise ihre typischen Anmeldezeiten, Geräte, IP-Adressen und sogar wie schnell sie tippen oder auf einer Site navigieren.
Wenn das System eine Anomalie erkennt, beispielsweise eine Anmeldung von einem ungewöhnlichen Standort, einen plötzlichen Anstieg der Datendownloads oder Änderungen an den Kontoeinstellungen, markiert es die Aktivität sofort zur Untersuchung.
Durch die schnelle Erkennung abnormalen Verhaltens verkürzt sich die Zeit zwischen dem Beginn eines Angriffs und der Reaktion des Sicherheitsteams, wodurch es für böswillige Akteure wesentlich schwieriger wird, weitreichenden Schaden anzurichten.
2. Zero-Trust-Sicherheitsmodell
Das Zero-Trust-Sicherheitsmodell basiert auf dem Grundprinzip: Vertrauen ist Macht. In diesem Rahmen wird keinem Benutzer, Gerät oder System vertraut, weder innerhalb noch außerhalb des Unternehmensnetzwerks.
Jede Zugriffsanforderung wird kontinuierlich authentifiziert, autorisiert und auf Sicherheitskonformität geprüft. Selbst nach dem ersten Zugriff müssen Benutzer ihre Identität und Absicht wiederholt nachweisen, bevor sie sich innerhalb eines Netzwerks bewegen können.
Dieser Ansatz schränkt die Möglichkeiten eines Angreifers, ein kompromittiertes Konto auszunutzen, erheblich ein, da die Zugriffsrechte strikt durchgesetzt und ständig neu bewertet werden.
Welche Arten von Organisationen sind das Ziel der ATO-Angriffe?
Finanzinstitutionen
Erhalten Kriminelle Zugriff auf das Konto eines Kunden – sei es ein Bankkonto, ein Kreditkartenportal oder eine Zahlungs-App – können sie Geld stehlen, betrügerische Transaktionen einleiten oder sogar neue Kreditlinien im Namen des Opfers eröffnen.
E-Commerce-Websites
E-Commerce-Plattformen sind häufige Ziele von ATOs, da Kundenkonten in der Regel gespeicherte Zahlungsinformationen, Bestellhistorien, persönliche Adressen und manchmal Treueprämien oder Guthaben enthalten. Angreifer übernehmen Benutzerkonten, um nicht autorisierte Einkäufe zu tätigen, Sendungen umzuleiten oder gespeicherte Werte wie Geschenkkarten einzulösen.
Wie können Sie Ihre Geschäftsdaten vor der Übernahme von Unternehmenskonten schützen?
So können Sie Ihre Geschäftsdaten sichern:
1. ATO-Erkennung und -Reaktion
Setzen Sie Echtzeit-Erkennungstools ein, um ungewöhnliche Aktivitäten zu erkennen. Nutzen Sie automatisierte Workflows, um kompromittierte Konten zu sperren und Sicherheitsteams zu benachrichtigen.
2. Mitarbeiterschulung
Die Schulung Ihrer Mitarbeiter ist entscheidend für die Abwehr von Angriffen zur Kontoübernahme. Regelmäßige Schulungen helfen Mitarbeitern, Phishing-E-Mails, verdächtige Links und Social-Engineering-Taktiken zu erkennen und zu vermeiden, mit denen Angreifer Anmeldeinformationen stehlen.
3. Schutz der Online-Umgebung
Um Angriffe zur Kontoübernahme zu verhindern, ist die Sicherung Ihrer Online-Umgebung von entscheidender Bedeutung. Dazu gehört der Einsatz starker Firewalls, die als Barrieren fungieren und unbefugte Zugriffsversuche am Netzwerkrand blockieren.
4. Kontinuierliche Wachsamkeit
Organisationen müssen über die neuesten Angriffstechniken und neu auftretenden Schwachstellen auf dem Laufenden bleiben, indem sie Threat Intelligence Feeds abonnieren und an Sicherheits-Communitys teilnehmen.
Regelmäßige Updates von Software, Sicherheitsrichtlinien und Infrastruktur beheben bekannte Schwachstellen und schließen Lücken, bevor Angreifer sie ausnutzen.
Fazit
Angriffe zur Kontoübernahme entwickeln sich durch Phishing, Malware und die geschickte Ausnutzung von Systemschwächen. Daher sind mehrschichtige Abwehrmaßnahmen unerlässlich, beispielsweise eine Kombination aus starker Authentifizierung, kontinuierlicher Überwachung, proaktiver Benutzerschulung und KI-gesteuerter Analyse, um immer einen Schritt voraus zu sein.
Handeln Sie jetzt: Überprüfen Sie Ihre Systeme, setzen Sie die oben genannten Empfehlungen um, schulen Sie Ihre Teams und verbessern Sie Ihre Sicherheitslage, um sich gegen die sich ständig verändernde Bedrohung durch Kontoübernahmen zu verteidigen.
Sichern Sie Ihre IT gleich mit den Authentifizierungslösungen von miniOrange!
Häufig gestellte Fragen
Was sind die häufigsten Anzeichen eines Account-Takeover-Angriffs?
Häufige Anzeichen für Angriffe zur Kontoübernahme sind Authentifizierungsanomalien, ungewöhnliche Anmeldemuster, verdächtige Kontoaktivitäten und Kontosperrungen.
Kann KI allein die Übernahme von Konten verhindern?
Nein, KI ist zwar ein leistungsstarkes Tool zur Erkennung und Prävention, kann aber allein keinen vollständigen Schutz bieten. Eine starke Verteidigung erfordert eine Kombination aus KI, traditionellen Sicherheitstools, kontextsensitiven Richtlinien, Benutzerschulungen und mehrschichtigen Authentifizierungsmaßnahmen.
Wie kann ich mein Unternehmen vor der Übernahme von Firmenkonten schützen?
Folgendes können Sie tun
- Informieren Sie Ihre Mitarbeiter über Cybersicherheitsangriffe
- Integrieren Sie MFA-Lösungen
- Aktualisieren Sie die Software regelmäßig
Warum ist die Multi-Faktor-Authentifizierung (MFA) für die ATO-Prävention wichtig?
MFA fügt zusätzliche Barrieren hinzu und erschwert Angreifern, die möglicherweise Anmeldeinformationen gestohlen haben, den erfolgreichen Zugriff auf ein Konto erheblich.
Welche rechtlichen Auswirkungen hat ein erfolgreicher Account-Takeover-Angriff?
Zu den rechtlichen Auswirkungen zählen rechtliche Schritte, behördliche Strafen, Meldepflichten, finanzielle Haftung und mehr.
Was ist der Unterschied zwischen Kontoübernahme und Identitätsdiebstahl?
Das Ziel der ATO besteht darin, Benutzerkonten zu stehlen und zu missbrauchen, während Identitätsdiebstahl auf Identitätsbetrug, die Eröffnung neuer Konten und Betrug abzielt.
Was ist der Unterschied zwischen Credential Stuffing und Account Takeover?
- Credential Stuffing: Eine automatisierte Taktik, bei der gestohlene Benutzernamen-/Passwortpaare (oft aus einem früheren Verstoß) massenhaft verwendet werden, um zu versuchen, auf Konten auf vielen Plattformen zuzugreifen.
- Kontoübernahme: Sobald der Angreifer Zugriff erhält, kontrolliert er das Konto und kann Betrug begehen.
Hinterlasse einen Kommentar