

Was ist Azure Active Directory?
Azure Active Directory (Azure AD) ist der Cloud-Dienst von Microsoft, der Identitäts- und Zugriffsverwaltung bietet (IAM). Es ist Teil des Office 365-Systems, kompatibel mit einem lokalen Active Directory und ermöglicht die Authentifizierung bei mehreren Cloud-basierten Diensten über verschiedene Cloud-Protokolle wie SAML, OAuth2 und WS Security. Es ermöglicht die Verwaltung von Benutzeridentitäten und Zugriffsrechten. Azure AD vereint zentrale Verzeichnisdienste, Zugriffsverwaltung und Identitätsschutz in einer einzigen Lösung.
Azure AD ermöglicht Ihren Benutzern die Anmeldung und den Zugriff auf Ressourcen in externen Ressourcen wie Office 365 und Tausenden anderer SaaS-Anwendungen (Software as a Service). Außerdem können Ihre Benutzer auf interne Ressourcen wie Anwendungen in Ihrem Unternehmensnetzwerk und Intranet zugreifen. Azure AD verwendet REST-APIs (Representational State Transfer), um eine Verbindung mit anderen webbasierten Anwendungen herzustellen. In diesem Verzeichnis kann der Administrator Gruppen erstellen und diesen Gruppen Konten hinzufügen. Anschließend kann ihnen Gruppenzugriff auf Ressourcen zugewiesen werden. Mobilgeräte und Windows-Desktops können über Microsoft Intune eine Verbindung mit Azure AD herstellen.
Wie funktioniert Azure Active Directory?
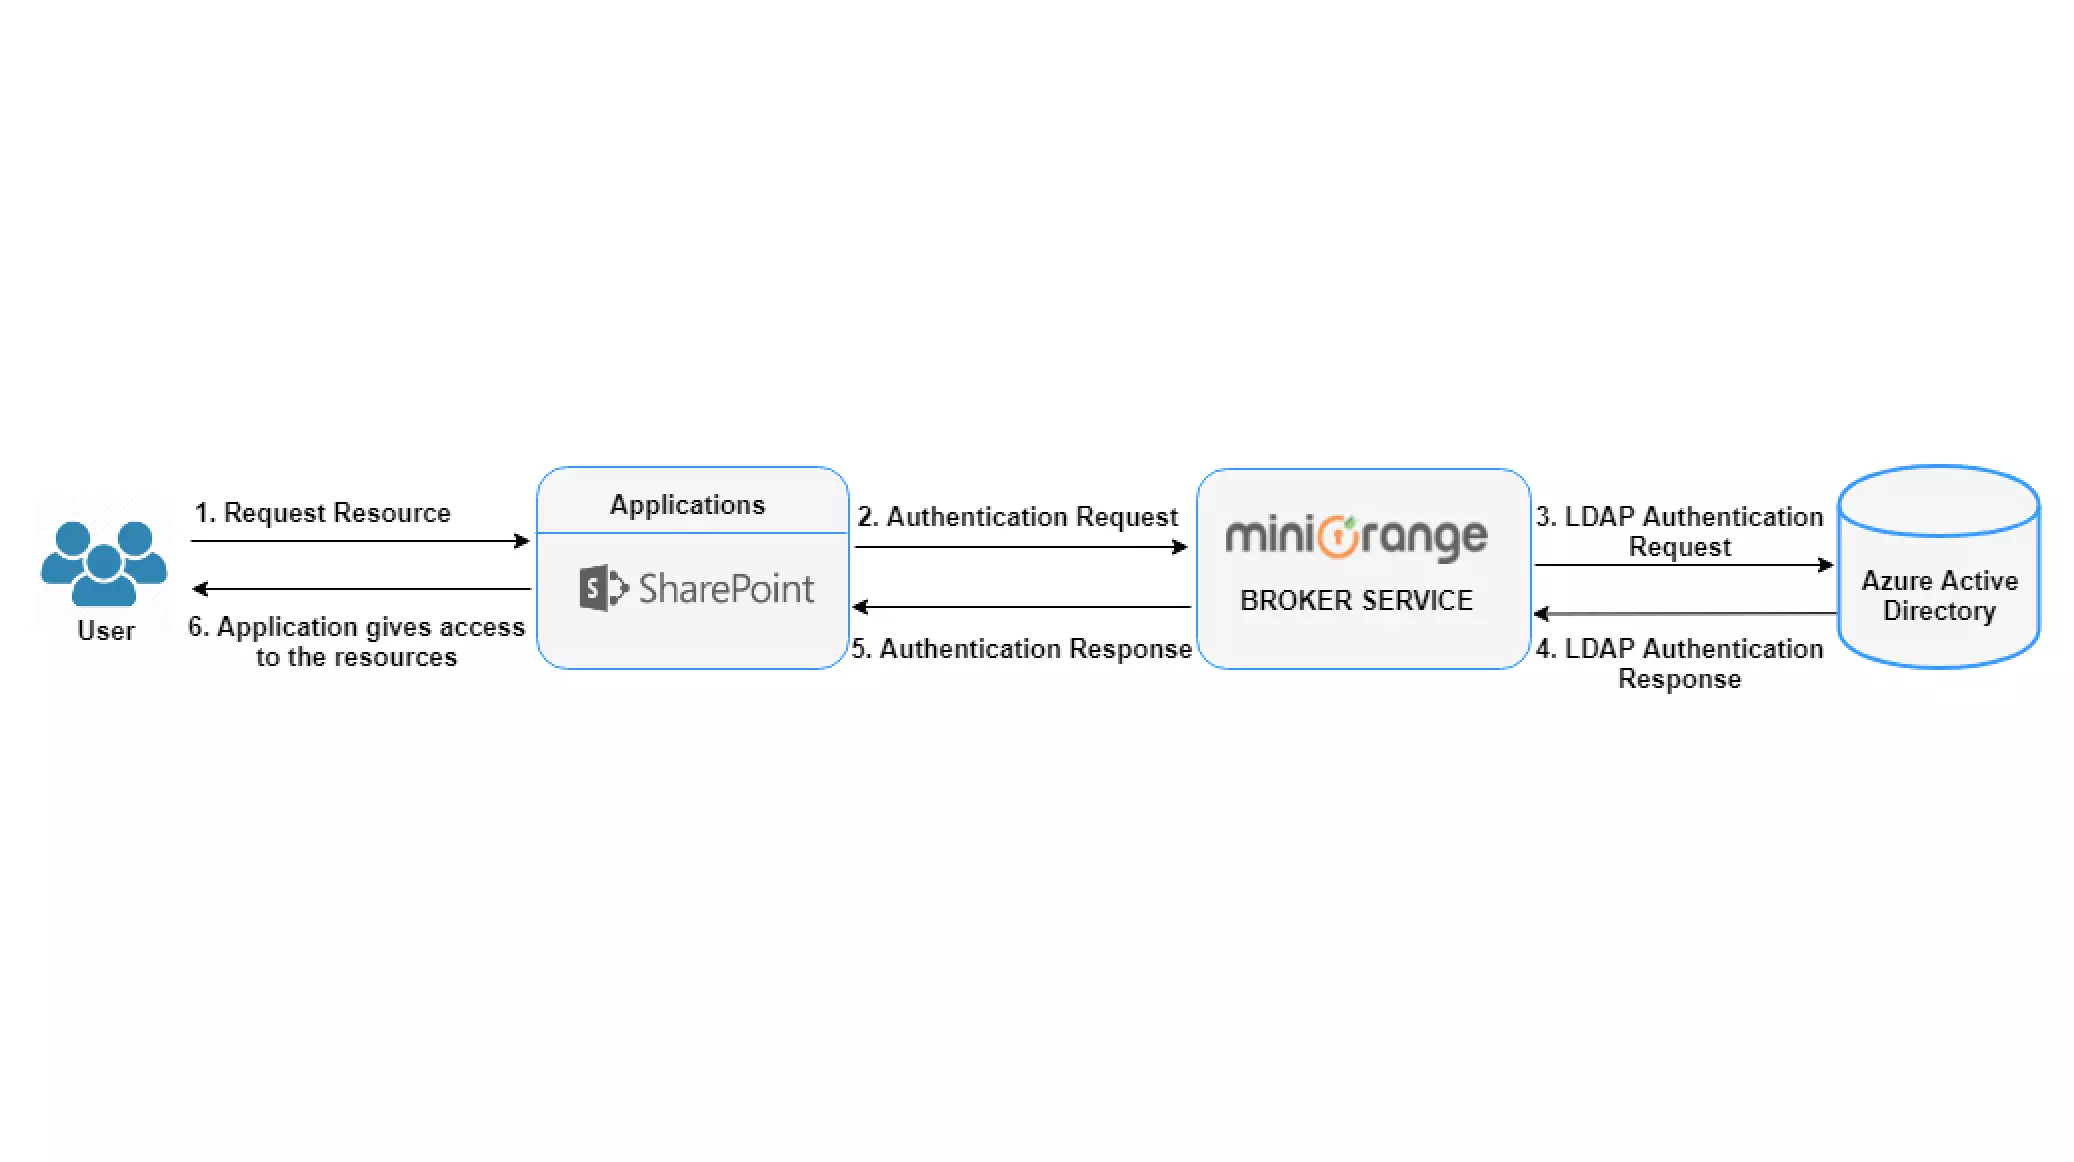
Die Azure Active Directory Authentifizierung erfolgt in folgenden Schritten:
- Der Benutzer navigiert zur Anwendung und fordert Zugriff an.
- Eine Authentifizierungsanforderung wird an den miniOrange Broker-Dienst gesendet. miniOrange Broker identifiziert das Azure AD und sendet Authentifizierungsanforderungen an Azure AD.
- Azure Active Directory authentifiziert den Benutzer und generiert das SAML-Token. Die LDAP-Authentifizierungsantwort wird an den Broker gesendet.
- Der miniOrange-Broker sendet die SAML-Antwort über den Browser des Benutzers an den Dienstanbieter (Anwendung).
- Der Dienstanbieter (die Anwendung) überprüft die SAML-Antwort und dem Benutzer wird Zugriff gewährt.
Windows Active Directory im Vergleich zu Azure Active Directory
Windows Active Directory wurde im Jahr 2000 von Microsoft eingeführt und ist der Vorgänger von Azure Active Directory, das seit seiner Einführung zum Standard für die Identitätsverwaltung in Unternehmen geworden ist. Im Gegensatz zu Azure Active Directory verwendet Windows Active Directory das Lightweight Directory Access Protocol (LDAP), um Verbindungen mit anderen webbasierten Anwendungen herzustellen. Es verwaltet auch keine mobilen Geräte. Gruppenrichtlinien (GPOs) werden normalerweise verwendet, um Desktops und Server zu verwalten, die mit Windows Active Directory verbunden sind. Schließlich werden Kerberos- und NTLM-Protokolle verwendet, um Benutzeranmeldeinformationen zu validieren.
Aufgrund der Einschränkungen von Windows Active Directory in Cloud-Kontexten hat Microsoft Azure Active Directory erstellt. Benutzer können Azure AD verwenden, um alle ihre Cloud-Apps und -Server zu verwalten, einschließlich Office 365, SharePoint Online und Exchange Online.
Der Hauptunterschied zwischen den beiden Plattformen besteht darin, dass Azure AD Representational State Transfer (REST)-API-Schnittstellen verwendet, um webbasierte Anwendungen bereitzustellen. Wie bereits erwähnt, wird dies durch die Verwendung einzigartiger Protokolle und Codebasen erreicht. Sie werden sofort zum Azure AD-Mandanten, nachdem Sie sich bei einer der Cloud-Apps von Microsoft registriert haben. Dies bedeutet, dass Sie alle Benutzer, Berechtigungen, Kennwörter und mehr von einem einzigen Ort aus verwalten können.
Vorteile von Azure Active Directory
Einfache Integration: Da Azure AD eine Vielzahl von Identitätsanbietern unterstützt, können sich Benutzer mit ihren Microsoft-, Google-, Facebook- oder GitHub-Konten anmelden. Azure AD lässt sich außerdem in verschiedene Anwendungen integrieren, darunter Salesforce, Office 365 und andere.
Hohe Sicherheit in Azure AD: Microsoft nimmt Sicherheit, wie Sie vielleicht vermuten, sehr ernst. Multifaktor-Authentifizierung, bedingter Zugriff und Privileged Identity Management (PIM) sind nur einige der in Azure AD verfügbaren Sicherheitsfunktionen.
Hohe Verfügbarkeit: Microsoft garantiert eine Verfügbarkeit von 99.9 %. Azure AD ist dank einer verteilten Architektur mit 28 Rechenzentren weltweit hochverfügbar. Alle Daten werden zunächst in die aktive primäre Partition geschrieben, dann in die passive primäre Partition dupliziert und schließlich von den sekundären Replikatpartitionen gelesen.
Zusammenarbeit: Durch den Zugriff auf interne Projektseiten oder -materialien unterstützt Azure AD die Zusammenarbeit außerhalb des Unternehmens, beispielsweise mit Partnern. Azure AD B2B (Business-to-Business) und Azure AD B2C (Business-to-Consumer) sind die beiden wichtigsten Funktionen für die externe Zusammenarbeit. Mit der B2B-Funktionalität können Sie Geschäftspartner zu Ihrer Anwendung oder Ihrem Dienst einladen. Diese können sich dann mit ihrer bestehenden Azure-Identität anmelden. Die B2C-Funktionalität ist ähnlich, nur dass sich Ihre Kunden mit ihrem bevorzugten Identitätsanbieter (Facebook, Google, GitHub usw.) bei Ihrer App oder Ihrem Dienst anmelden können. Multi-Faktor-Authentifizierung (MFA) und Regeln für bedingten Zugriff können verwendet werden, um den Zugriff auf Ressourcen in beiden Fällen zu steuern.
Single Sign-On (SSO): Dadurch werden das Onboarding neuer Mitarbeiter, die Deaktivierung des Zugangs ausscheidender Mitarbeiter und die Implementierung des Zugangs zu neuen Cloud-Diensten einfacher und schneller, sodass Benutzer schneller einsatzbereit sind. SSO fördert zudem die Einhaltung von Sicherheits- und Authentifizierungsregeln.
Multi-Faktor-Authentifizierung (MFA): Diese bietet zusätzlichen Schutz für Konten, indem eine weitere Verifizierungsmethode erforderlich ist. In Azure AD stehen die Microsoft Authenticator-App, OATH-Hardwaretoken, OATH-Softwaretoken, SMS, Sprachanrufe und andere MFA-Verifizierungsmethoden zur Verfügung.
Einschränkungen der Azure Active Directory-Authentifizierung
- Begrenzte MFA-Methoden: Die Azure Active Directory-Authentifizierung unterstützt eingeschränkte Methoden zur mehrstufigen Authentifizierung (MFA).
- Keine Gruppenrichtlinie: Es verfügt über wenige Richtlinientools wie bedingten Zugriff, konzentriert sich jedoch stärker auf die Gewährung von Zugriff.
- Keine Unterstützung für NTLM oder Kerberos: Azure AD-Authentifizierung unterstützt nur moderne Authentifizierungsprotokolle wie OAuth, SAML und OpenID Connect.
- Eingeschränkte OAuth-Unterstützung: Es werden nicht alle OAuth-Zuweisungen unterstützt.
- Keine Unterstützung zum Erweitern oder Anpassen vorhandener Protokolle mit benutzerdefinierten Apps.
- Eingeschränkter Support für geräte-, standort- und zeitbasierte Zugriffsrichtlinien.
Azure Active Directory-Authentifizierungskomponenten
- Dienstanbieter - Dienstanbieter sind für die Kommunikation zwischen dem Benutzer und einem Identitätsanbieter verantwortlich, der ein Benutzerverzeichnis verwaltet. In diesem Fall ist Azure Active Directory ein Identitätsanbieter und die Anwendung könnte ein Dienstanbieter sein.
- Identitätsanbieter - Hier ist Azure AD ein Identitätsanbieter. Als Identitätsanbieter authentifiziert es den Benutzer und stellt dem Dienstanbieter ein Authentifizierungstoken (d. h. Informationen, die die Authentizität des Benutzers bestätigen) zur Verfügung.
Klicken Sie hier , um mehr über Azure Active Directory zu erfahren.
Azure Active Directory im Vergleich zu miniOrange IdP
| Eigenschaften | Azure Active Directory | miniOrange IdP |
|---|---|---|
| Multiprotokoll-Unterstützung | Unterstützt nur wenige moderne Authentifizierungsprotokolle (OAuth, SAML und OpenID Connect) | Vollständige Unterstützung aller Protokolle zur Authentifizierung. |
| Multi-Faktor-Authentifizierung | Unterstützt eingeschränkte Methoden zur Multi-Faktor-Authentifizierung. | Unterstützt mehr als 15 Methoden zur Multi-Faktor-Authentifizierung. |
| Tarifpläne | Ein festes Jahresabonnement. (Kein angebotsbasierter Preisplan). | Ein flexibler monatlicher und angebotsbasierter Preisplan für Organisationen jeder Größe. |
| Sicherheit | Unterstützt nicht. | Es unterstützt Betrugsprävention, Social Login und Cloud-Sicherheit. |
| Adaptive Authentifizierung | Unterstützt nicht. | Es unterstützt adaptive Multi-Faktor-Authentifizierung. |
Hinterlasse einen Kommentar