

Die zertifikatsbasierte Authentifizierung verifiziert Benutzer und Geräte mithilfe vertrauenswürdiger digitaler Zertifikate anstatt sich ausschließlich auf Passwörter zu verlassen.
Erfahren Sie, wie die Zertifikatsauthentifizierung funktioniert, welche Rolle sie in der Zero-Trust-Sicherheit spielt und welche Best Practices für die Implementierung eines sicheren, passwortlosen Zugriffs in modernen IT-Umgebungen gelten.
Was ist zertifikatsbasierte Authentifizierung?
Jeder Anmeldebildschirm ist ein potenzielles Ziel. Angreifer versuchen, Passwörter durch Phishing zu erbeuten, schleusen gestohlene Zugangsdaten in Anmeldeformulare ein und kaufen geleakte Zugangsdaten im Darknet. Und jeder dieser Angriffe setzt voraus, dass überhaupt ein Passwort existiert. Genau dieses Problem sollte die zertifikatbasierte Authentifizierung lösen.
Ein digitales Zertifikat ist vergleichbar mit einem elektronischen Reisepass. Genau wie ein Reisepass von einer vertrauenswürdigen Behörde ausgestellt, an eine bestimmte Person gebunden und schwer zu fälschen ist, wird ein digitales Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle (CA) ausgestellt. Es ist an einen bestimmten Benutzer, ein bestimmtes Gerät oder eine bestimmte Anwendung gebunden und durch Kryptografie geschützt, die eine Fälschung praktisch unmöglich macht.
Anstatt die Identität durch etwas nachzuweisen, das der Benutzer weiß (ein Passwort), weist die zertifikatsbasierte Authentifizierung die Identität durch etwas nach, das ein Benutzer oder ein Gerät besitzt: eine signierte Anmeldeinformation, die mit einem privaten Schlüssel gepaart ist, der das Gerät niemals verlässt.
In der Praxis basiert dies auf einer Public-Key-Infrastruktur (PKI). Dabei handelt es sich um ein System aus Zertifizierungsstellen, kryptografischen Schlüsselpaaren und Vertrauenshierarchien, das es einem Server ermöglicht, ein ihm unbekanntes Zertifikat bedenkenlos zu verifizieren, einfach weil er der ausstellenden Zertifizierungsstelle vertraut.
Deshalb setzen Unternehmen auf zertifikatsbasierte Authentifizierung als zentralen Baustein moderner passwortloser Authentifizierungslösungen und Zero-Trust-Strategien. Sie beseitigt die wichtigste Zugangsberechtigung für Angreifer und ersetzt sie durch einen Nachweis, der deutlich schwieriger zu stehlen oder zu fälschen ist.
Warum die zertifikatsbasierte Authentifizierung immer wichtiger wird?
Jahrzehntelang war die passwortbasierte Anmeldung Standard, aber sie wurde nie für die heutige Bedrohungslandschaft konzipiert, und die Zahlen belegen das.
Laut dem Data Breach Investigations Report 2025 von Verizon besteht die häufigste Hacking-Aktivität in der Verwendung gestohlener Zugangsdaten, wobei 32 % der Fälle bei großen Unternehmen und 33 % bei kleinen und mittleren Unternehmen (KMU) auftreten.
Die Infostealer-Malware verschärft das Problem: Laut demselben Bericht wurden Unternehmensanmeldeinformationen in Infostealer-Protokollen auf 30 % der vom Unternehmen verwalteten Geräte und 46 % der nicht verwalteten Geräte gefunden, wodurch Angreifer bereits vor einem Angriffsversuch über einen ausreichenden Vorrat an gültigen Anmeldedaten verfügen.
Über die reinen Angriffszahlen hinaus müssen Sicherheitsteams auch mit geschäftlichen Realitäten umgehen, für die Passwörter nie entwickelt wurden:
- Eine wachsende Anzahl von verwalteten und nicht verwalteten Geräten, die sich mit Unternehmensressourcen verbinden.
- Hybride und ortsunabhängige Arbeitsmodelle, die die traditionelle Netzwerkgrenze auflösen
- Maschinen- und Workload-Identitäten, die sich ohne menschliche Passworteingabe authentifizieren müssen.
- Passwortmüdigkeit führt zu schwachen, wiederverwendeten Anmeldedaten für Dutzende von Konten
- Zero-Trust-Initiativen, die einen kontinuierlichen, überprüfbaren Identitätsnachweis erfordern, nicht nur eine einmalige Anmeldeprüfung.
Die Zertifikatsauthentifizierung löst all diese Probleme direkt. Da der private Schlüssel das Gerät niemals verlässt und weder weitergegeben, per Phishing ausgelesen noch gespeichert werden kann, schließen Zertifikate die Angriffswege, die Anmeldeinformationen offen lassen. In Kombination mit passwortloser Authentifizierung bieten Zertifikate Unternehmen eine Möglichkeit zur Identitätsprüfung, die sicherer ist als die vom Benutzer selbst bekannte Sicherheit und für Angreifer deutlich schwerer aus der Ferne zu erlangen ist.
Wie funktioniert die zertifikatsbasierte Authentifizierung?
Um zu verstehen, wie zertifikatsbasierte Authentifizierung funktioniert, muss man zunächst die Public-Key-Kryptografie (öffentlicher/privater Schlüssel) betrachten. Jeder Zertifikatsinhaber besitzt ein Schlüsselpaar: einen im Zertifikat eingebetteten öffentlichen Schlüssel und einen privaten Schlüssel, der sicher auf dem Gerät gespeichert und niemals übertragen wird.
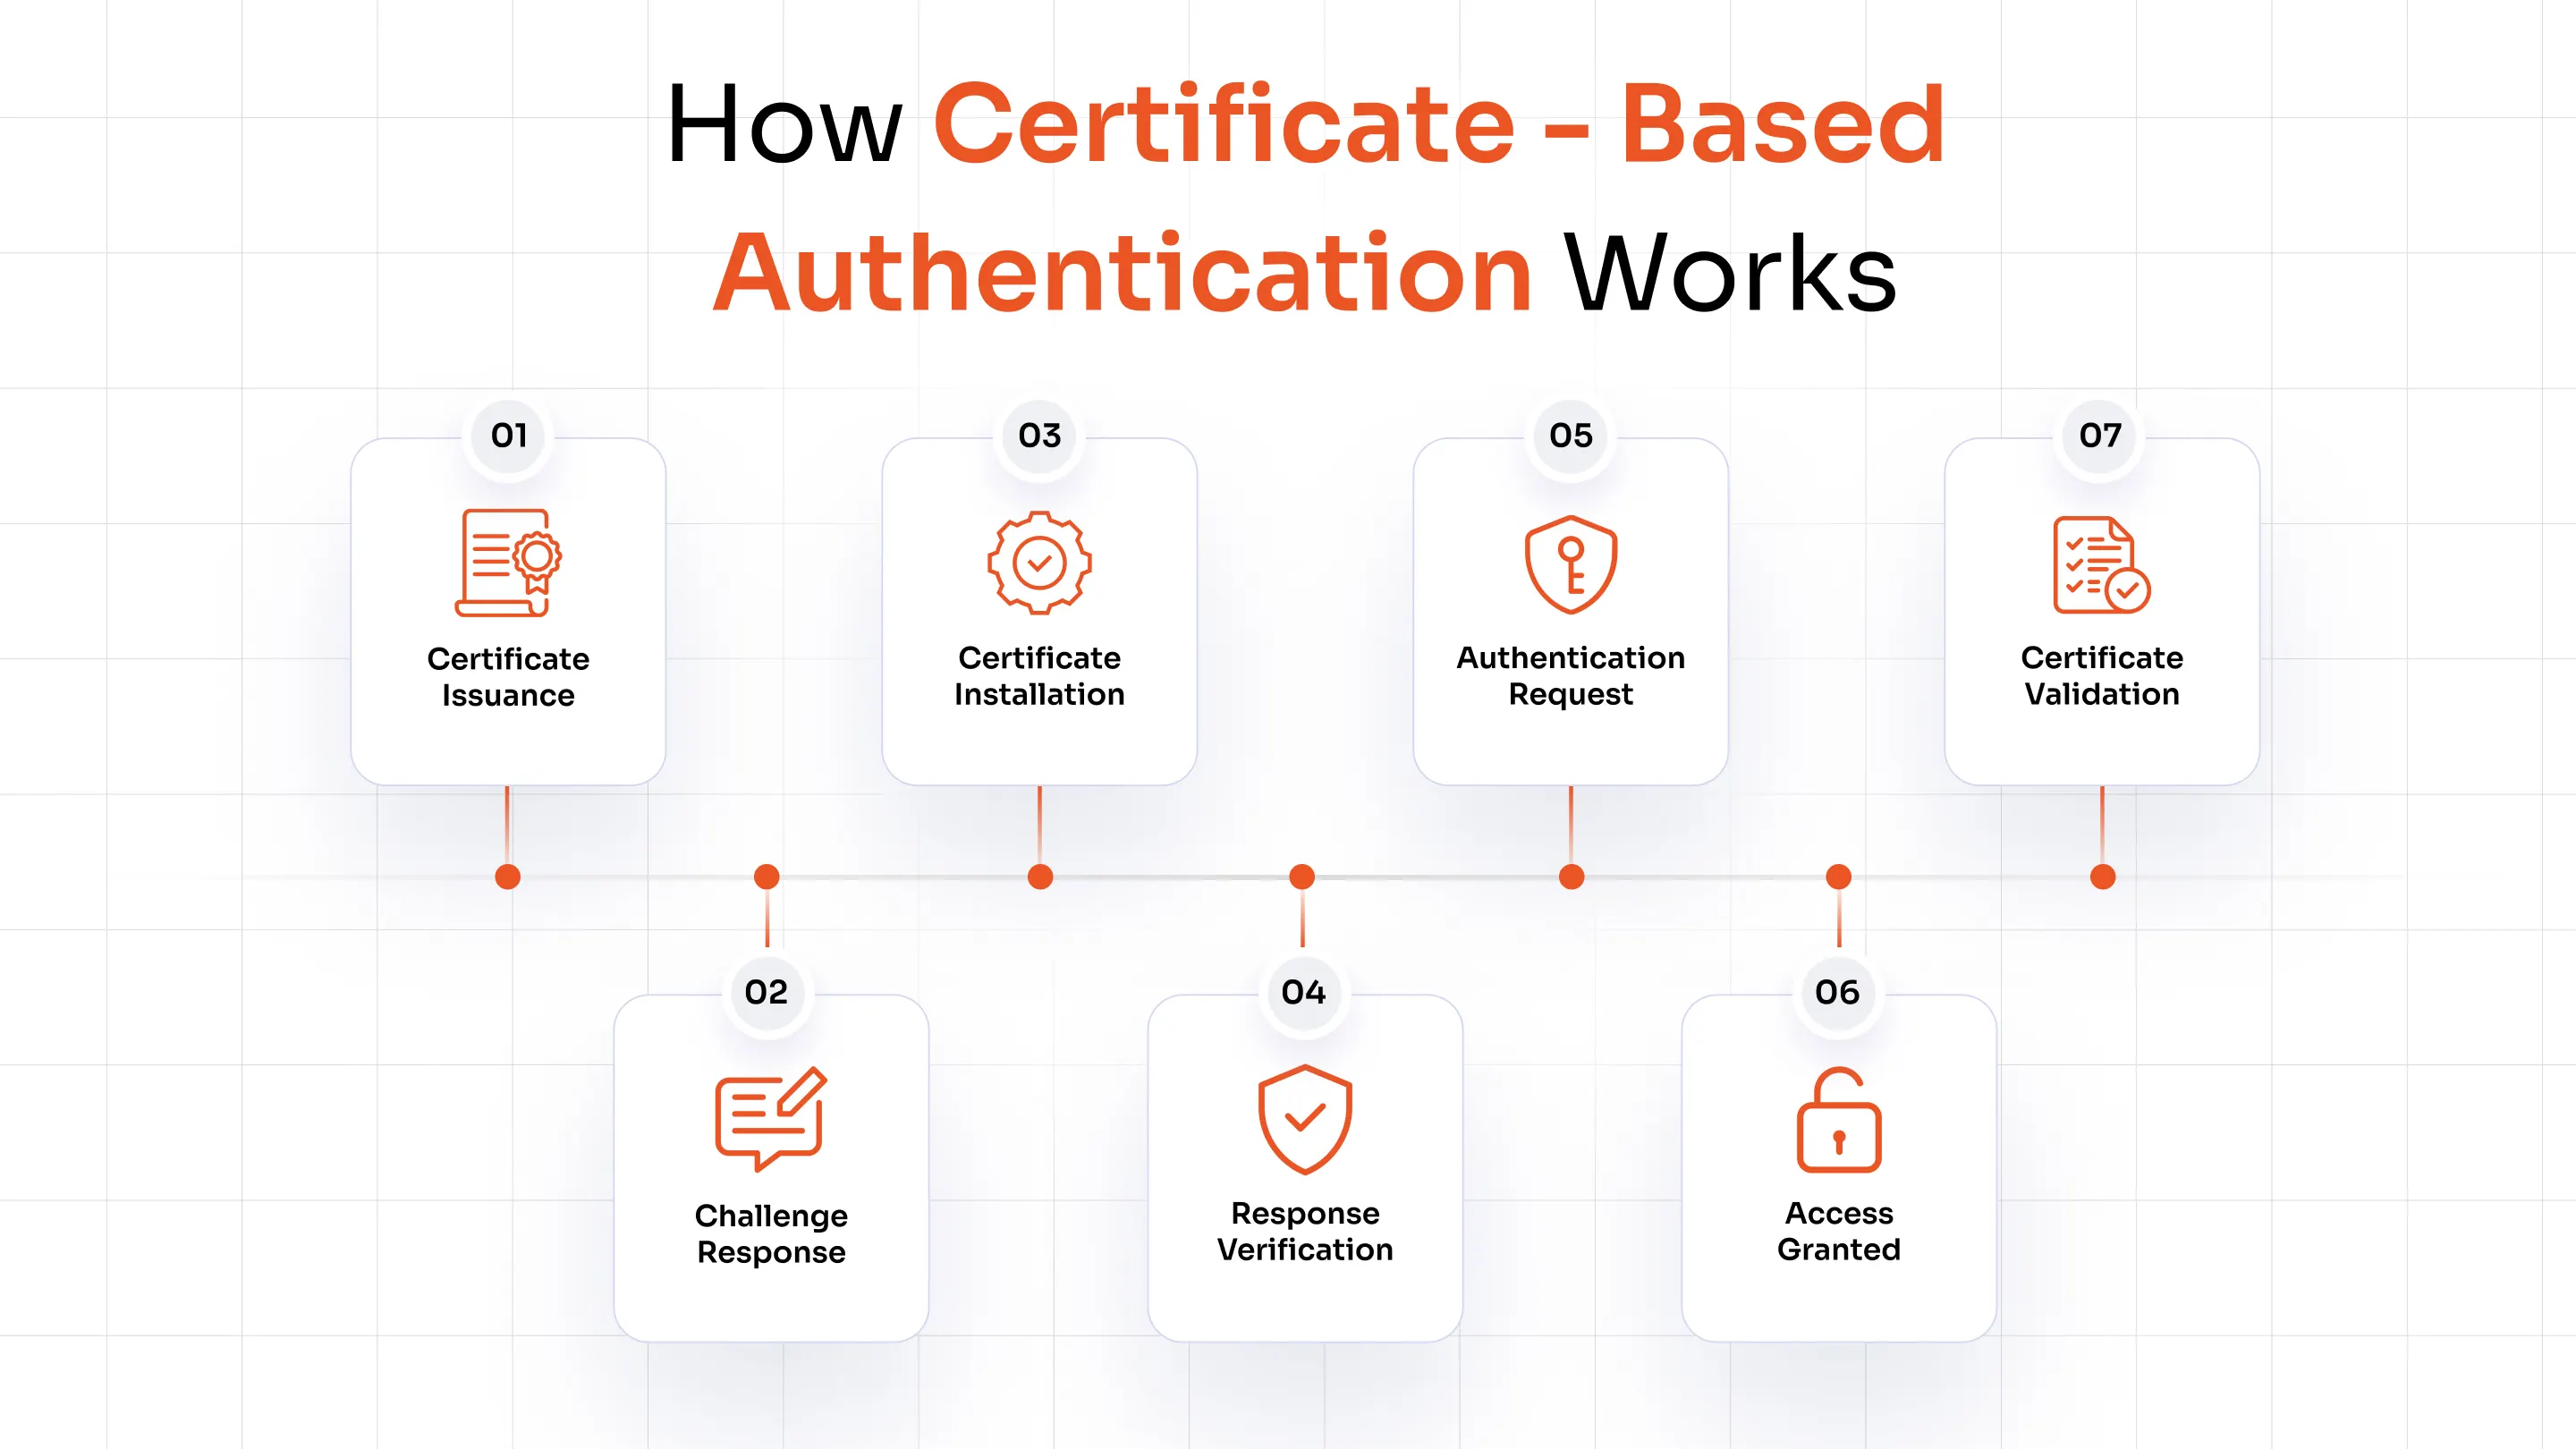
So funktioniert die Zertifikatsauthentifizierung Schritt für Schritt:
- Der Client initiiert eine Verbindung zu einem Server oder einer Anwendung.
- Der Server legt sein eigenes Zertifikat vor, damit der Client bestätigen kann, dass er mit einem legitimen Ziel kommuniziert.
- Der Server fordert im Gegenzug ein Zertifikat vom Client an.
- Der Client signiert eine zufällige Herausforderung mit seinem privaten Schlüssel und sendet die signierte Herausforderung zusammen mit seinem öffentlichen Zertifikat zurück.
- Der Server verwendet den öffentlichen Schlüssel des Clients, um die Signatur zu überprüfen und so zu beweisen, dass der Client tatsächlich über den passenden privaten Schlüssel verfügt.
- Der Server bestätigt, dass das Zertifikat nicht abgelaufen oder widerrufen wurde, und prüft, ob es von einer vertrauenswürdigen Zertifizierungsstelle (CA) ausgestellt wurde.
- Wenn alle Prüfungen erfolgreich sind, ordnet der Server das Zertifikat einer bekannten Identität zu und gewährt Zugriff.
Dies ist dank digitaler Signaturen möglich: Daten, die mit einem privaten Schlüssel signiert wurden, können nur mit dem dazugehörigen öffentlichen Schlüssel verifiziert werden, und umgekehrt.
Die Vertrauenskette vom Endbenutzerzertifikat über Zwischenzertifizierungsstellen bis hin zu einer vertrauenswürdigen Stammzertifizierungsstelle ermöglicht es einem Server, einem Zertifikat zu vertrauen, das er noch nie zuvor gesehen hat, solange er die ausstellende Behörde erkennt.
Die Rolle der PKI bei der zertifikatsbasierten Authentifizierung verstehen
Die Public-Key-Infrastruktur (PKI) bildet die Grundlage für die zertifikatsbasierte Authentifizierung im Unternehmensmaßstab. Die PKI besteht aus mehreren Kernkomponenten, die zusammenarbeiten:
- Zertifizierungsstelle (CA): Die vertrauenswürdige Instanz, die digitale Zertifikate ausstellt, signiert und verwaltet. Öffentliche Zertifizierungsstellen (wie DigiCert oder IdenTrust) werden für internetbasierte Dienste verwendet, während private/interne Zertifizierungsstellen üblicherweise für Unternehmensanwendungen wie die Geräte- oder WLAN-Authentifizierung eingesetzt werden.
- Registrierungsstelle (RA): Überprüft die Identität des Zertifikatsanforderers, bevor die Zertifizierungsstelle das Zertifikat ausstellt, und fungiert somit als Kontrollinstanz für Zertifikatsanfragen.
- Stammzertifikate: Selbstsignierte Zertifikate stehen an der Spitze der Vertrauenshierarchie. Stammzertifizierungsstellen sind hochgradig geschützt, da ihre Kompromittierung alle darunter ausgestellten Zertifikate untergraben würde.
- Zwischenzertifikate: Diese Instanz befindet sich zwischen der Stammzertifizierungsstelle und den Endbenutzerzertifikaten und ermöglicht es Organisationen, Zertifikate auszustellen, ohne die Stammzertifizierungsstelle direkt offenzulegen.
- Vertrauensbeziehungen und Validierung der Zertifikatskette: Ein Server validiert ein Zertifikat, indem er die Zertifikatskette vom vorgelegten Zertifikat über Zwischenzertifikate bis zur Stammzertifizierungsstelle durchläuft und dabei jede Signatur auf dem Weg bestätigt, bis er eine Zertifizierungsstelle erreicht, der er bereits vertraut.
Ohne PKI gäbe es keine zuverlässige Möglichkeit, Zertifikate auszustellen, ihre Gültigkeit zu überprüfen oder sie im Falle einer Kompromittierung zu widerrufen. Es ist das Vertrauensrahmenwerk, nicht nur die Kryptografie, das die Zertifikatsauthentifizierung für große, verteilte Organisationen praktikabel macht.
Arten der zertifikatsbasierten Authentifizierung
Die zertifikatsbasierte Authentifizierung kann verschiedene Formen annehmen, je nachdem, was überprüft werden soll und wo sie eingesetzt wird.
1. Benutzerzertifikate
Wird an einzelne Benutzer ausgegeben, um deren Identität beim Anmelden bei Anwendungen, E-Mail-Systemen oder VPNs zu bestätigen. Wird häufig mit Smartcards oder sicheren Schlüsselspeichern kombiniert.
2. Gerätezertifikate
Die Geräteauthentifizierung erfolgt über ein Zertifikat, das an ein bestimmtes Gerät (Laptop, Mobiltelefon oder IoT-Sensor) gebunden ist, damit das Netzwerk das Gerät selbst verifizieren kann, bevor der Zugriff gewährt wird. Die Zertifikatsauthentifizierung ist zentral für Unternehmens-WLAN, MDM-verwaltete Endpunkte und BYOD-Richtlinien.
3. Kundenzertifikate
Wird von einer Clientanwendung oder einem Endpunkt an einen Server übermittelt, um seine Identität nachzuweisen; wird häufig bei VPNs, sicheren Websitzungen und API-Zugriffen verwendet.
4. Serverzertifikate
Wird von Servern verwendet, um ihre Identität gegenüber den Clients nachzuweisen – derselbe Mechanismus, der auch HTTPS und TLS zugrunde liegt und sicherstellt, dass die Benutzer eine Verbindung zu einem legitimen, unveränderten Ziel herstellen.
5. Gegenseitige TLS-Authentifizierung (mTLS)
Client und Server tauschen Zertifikate aus und validieren diese, um sich gegenseitig zu authentifizieren, bevor Daten ausgetauscht werden. Dieses bidirektionale Vertrauensmodell findet breite Anwendung in B2B-Integrationen, Microservices und Finanztransaktionen, bei denen die Verifizierung beider Parteien erforderlich ist.
Zertifikatslebenszyklus: Von der Ausstellung bis zum Widerruf
Ein digitales Zertifikat ist kein Dokument, das man einmal einrichtet und dann vergisst; es hat einen definierten Zertifikatslebenszyklus, der aktiv verwaltet werden muss, um das Vertrauen aufrechtzuerhalten:
- Request: Ein Benutzer, ein Gerät oder ein System übermittelt eine Zertifikatsignierungsanforderung (CSR) an eine Zertifizierungsstelle.
- Ausgabe: Die Zertifizierungsstelle prüft die Anfrage und stellt ein signiertes Zertifikat aus, das den öffentlichen Schlüssel und die Identitätsdetails enthält.
- Einsatz: Das Zertifikat wird zusammen mit dem sicher gespeicherten privaten Schlüssel auf dem Gerät, Browser oder der Anwendung installiert.
- Erneuerung: Vor Ablauf des Zertifikats muss dieses erneuert werden, um Zugangsstörungen zu vermeiden.
- Drehung: Zertifikate und die ihnen zugrunde liegenden Schlüssel werden regelmäßig ausgetauscht, um das Risiko einer langfristigen Kompromittierung der Schlüssel zu verringern.
- Ablauf: Jedes Zertifikat hat einen festgelegten Gültigkeitszeitraum, nach dessen Ablauf es nicht mehr als vertrauenswürdig gilt.
- Widerruf: Wenn ein Zertifikat kompromittiert wurde oder der Benutzer/das Gerät nicht mehr autorisiert ist, muss es unverzüglich widerrufen werden.
Der Widerrufsstatus wird mithilfe einer Certificate Revocation List (CRL), einer veröffentlichten Liste von Seriennummern widerrufener Zertifikate, oder des Online Certificate Status Protocol (OCSP) überprüft, das Echtzeit-Widerrufsprüfungen bei der Zertifizierungsstelle ermöglicht.
Wo wird zertifikatsbasierte Authentifizierung eingesetzt?
Zertifikatsbasierte Authentifizierung findet sich in nahezu jeder Schicht der Unternehmensinfrastruktur wieder:
1. Enterprise Wi-Fi (802.1X)
Zertifikate authentifizieren Geräte, die sich mit drahtlosen Unternehmensnetzwerken verbinden, und ersetzen gemeinsam genutzte WLAN-Passwörter, die leicht ausgelesen oder wiederverwendet werden können.
2. VPN-Authentifizierung
Remote-Benutzer und -Geräte authentifizieren sich im Unternehmensnetzwerk mithilfe von Zertifikaten anstelle oder zusätzlich zu einem Passwort.
3. Geräteauthentifizierung
Vom Unternehmen verwaltete Geräte müssen Zertifikate vorlegen, um ihre Konformität und Autorisierung nachzuweisen, bevor sie auf sensible Ressourcen zugreifen dürfen.
4. Endgerätesicherheit
Zertifikate helfen Endpoint-Sicherheitstools, die Identität und den Status eines Geräts zu bestätigen, bevor es Zugang zum Netzwerk erhält.
5. Fernzugriff für Mitarbeiter
Mitarbeiter im Hybrid- und Remote-Arbeitsumfeld authentifizieren sich sicher, ohne auf Passwörter angewiesen zu sein, die außerhalb des Büronetzwerks per Phishing abgefangen werden können.
6. Cloud-Anwendungen
Cloud-Plattformen verwenden Zertifikate, um den API-Zugriff, die Kommunikation zwischen Diensten und die Benutzeranmeldung ohne Offenlegung von Passwörtern zu sichern.
7. IoT-Geräte
Jedem angeschlossenen Gerät wird ein eindeutiges Zertifikat ausgestellt, damit die Netzwerke die Legitimität überprüfen können, bevor sie die Kommunikation zulassen – angesichts des Umfangs der IoT-Implementierungen von entscheidender Bedeutung.
8. Maschine-zu-Maschine-Authentifizierung
Nicht-menschliche Identitäten: Dienste, Workloads und automatisierte Systeme authentifizieren sich untereinander mittels Zertifikaten, da Maschinen kein Passwort eingeben können.
Vorteile der zertifikatsbasierten Authentifizierung
Passwörter verlangen von Nutzern, sich ein Geheimnis zu merken, und von Organisationen, darauf zu vertrauen, dass dieses Geheimnis geheim bleibt – eine Annahme, die ständig scheitert. Zertifikatsbasierte Authentifizierung ersetzt diese Annahme durch kryptografische Beweise, und die Auswirkungen zeigen sich in den Bereichen Sicherheit, Compliance, Benutzererfahrung und IT-Betrieb:
- Stärkere Sicherheitslage: Zertifikate werden kryptografisch signiert und an eine bestimmte Identität gebunden, sodass es kein Passwort zum Erraten, Phishing oder Brute-Force-Angriff gibt. Dadurch werden die Angriffswege verschlossen, die für etwa ein Drittel aller Sicherheitsverletzungen in der gesamten Branche verantwortlich sind.
- Eingebauter Phishing-Schutz: Die Zertifikatsauthentifizierung ist eine Phishing-resistente MFA-Lösung Da es bewusst ohne Passwort auskommt, um Benutzer auf eine gefälschte Anmeldeseite zu locken, wird der häufigste Einfallspunkt für Angreifer beseitigt. Dies unterscheidet es von Passwörtern, selbst in Kombination mit SMS- oder App-basierten Einmalpasswörtern (OTP), die weiterhin per Phishing abgefangen werden können.
- Vereinfachte Einhaltung gesetzlicher Vorschriften: Zertifikatsbasierte Kontrollen unterstützen die Anforderungen von Rahmenwerken wie HIPAA, SOC 2 Typ II, ISO 27001 und PCI-DSS, die eine starke Authentifizierung und nachweisbare Zugriffskontrollen fordern, wodurch Audits beschleunigt und die Erstellung von Nachweisen erleichtert wird.
- Bessere Benutzererfahrung: Nach der Installation erfolgen die Zertifikate automatisch im Hintergrund, sodass keine Passwörter gemerkt, keine Einmalpasswörter eingegeben und keine Sperrungen aufgrund falsch eingegebener Anmeldeinformationen verursacht werden.
- Verifiziertes Gerätevertrauen: Zertifikate bestätigen nicht nur, wer ein Benutzer ist, sondern auch, ob das Gerät selbst autorisiert und konform ist – etwas, was eine reine Passwortauthentifizierung nicht leisten kann.
- Geringerer Betriebsaufwand: Zertifikate können zentral für Tausende von Benutzern und Geräten ausgestellt, erneuert und widerrufen werden, wodurch die Anzahl der Tickets zum Zurücksetzen von Passwörtern, die einen großen Teil der Helpdesk-Zeit und -Kosten in Anspruch nehmen, deutlich reduziert wird.
Der Unterschied zur herkömmlichen Passwortauthentifizierung ist offensichtlich: Passwörter basieren auf einem gemeinsamen Geheimnis, das durch Phishing erbeutet, wiederverwendet oder bei einem Datenleck offengelegt werden kann, während Zertifikate auf einem privaten Schlüssel basieren, der das Gerät niemals verlässt und nicht durch Social Engineering extrahiert werden kann.
Dieser Unterschied macht die zertifikatsbasierte Authentifizierung zu einer stärkeren langfristigen Kontrollmöglichkeit und nicht nur zu einer anderen Anmeldemethode.
Herausforderungen der zertifikatsbasierten Authentifizierung
Die zertifikatsbasierte Authentifizierung ist nicht ohne Schwierigkeiten, und Organisationen sollten sich auf diese realistischen Herausforderungen einstellen:
- Komplexität der PKI-Implementierung: Der Aufbau einer CA-Hierarchie, von RA-Prozessen und einer Validierungsinfrastruktur erfordert spezialisiertes Fachwissen und eine sorgfältige Planung.
- Zertifikatslebenszyklusmanagement: Die Nachverfolgung von Ausstellung, Verlängerung und Widerruf von Lizenzen bei einer großen Anzahl von Nutzern und Geräten kann ohne Automatisierung schnell unüberschaubar werden.
- Abgelaufene Zertifikate: Eine versäumte Verlängerung kann Benutzer unbemerkt von kritischen Systemen ausschließen.
- Widerrufsverwaltung: Die Gewährleistung, dass jedes System CRLs oder OCSP umgehend prüft, stellt eine ständige operative Belastung dar.
- Kompatibilität mit älteren Systemen: Ältere Anwendungen und Protokolle unterstützen die moderne zertifikatsbasierte Authentifizierung möglicherweise nicht standardmäßig.
- BYOD-Überlegungen: Persönliche Geräte erschweren die Zertifikatsausstellung und erfordern klare Richtlinien für die Registrierung und Deaktivierung.
- Erste Bereitstellungsbemühungen: Die Einführung von PKI und Zertifikatsbereitstellung erfordert mehr Vorarbeit als die Aktivierung einer Passwortrichtlinie.
Diese Herausforderungen sind mit dem richtigen Ansatz zu bewältigen: Automatisierung von Aufgaben im Zertifikatslebenszyklus, Verwendung einer zentralen Zertifikatsverwaltungsplattform und Integration der Zertifikatsausstellung in bestehende Arbeitsabläufe zur Geräte- und Identitätsbereitstellung anstatt sie als separaten Prozess zu behandeln.
Bewährte Verfahren für die zertifikatsbasierte Authentifizierung
- Automatisierte Verwaltung des Zertifikatslebenszyklus: Setzen Sie eine Zertifikatsverwaltungsplattform ein, die Zertifikate bei definierten Auslösern (Geräteabmeldung, Rollenwechsel, Ablaufdatum) automatisch ausstellt, verlängert und widerruft, anstatt sich auf manuelle Tabellenkalkulationen oder Tickets zu verlassen.
- Private Schlüssel schützen: Speichern Sie private Schlüssel in sicheren Hardware- oder Software-Schlüsselspeichern (wie z. B. einem TPM oder HSM) und legen Sie Richtlinien fest, die den Export oder das Kopieren privater Schlüssel unter allen Umständen blockieren.
- Überwachen Sie den Ablauf von Zertifikaten kontinuierlich: Richten Sie automatische Benachrichtigungen mit einer Frist von 30/14/7 Tagen vor Ablauf ein und leiten Sie diese an das für die Verlängerung zuständige Team weiter, damit es bei Versäumnissen nicht zu Ausfällen kommt.
- Vertrauenswürdige Zertifizierungsstellen verwenden: Leiten Sie öffentlich zugängliche Dienste über eine öffentlich vertrauenswürdige Zertifizierungsstelle und beschränken Sie den Geltungsbereich einer internen Zertifizierungsstelle ausschließlich auf interne Anwendungen und Geräte.
- Zertifikatsentzug implementieren und testen: Konfigurieren Sie die Systeme so, dass sie bei jedem Authentifizierungsversuch CRLs oder OCSP überprüfen, und testen Sie regelmäßig, ob ein widerrufenes Zertifikat in der Praxis tatsächlich abgelehnt wird und nicht nur in den Richtlinien.
- Kombinieren Sie dies mit MFA für den Zugriff auf risikoreiche Bereiche: Für Administratorkonten, privilegierte Systeme oder Finanztransaktionen sollte neben der Zertifikatsauthentifizierung ein zusätzlicher Faktor erforderlich sein.
- Sichern Sie verwaltete und nicht verwaltete Geräte separat: Für BYOD- und nicht verwaltete Endgeräte sollten strengere Richtlinien für die Zertifikatsausstellung und -überwachung gelten als für vom Unternehmen ausgegebene und in MDM registrierte Geräte.
- Führen Sie regelmäßige Zertifikatsprüfungen durch: Planen Sie vierteljährliche Überprüfungen ein, um verwaiste, abgelaufene, übermäßig privilegierte oder nicht ordnungsgemäß definierte Zertifikate zu erkennen, bevor sie zu einem Prüfbefund oder einer Angriffsfläche werden.
- Befolgen Sie die Zero-Trust-Prinzipien: Behandeln Sie jedes zertifikatsbasierte Authentifizierungsereignis als ein Signal in einem kontinuierlichen Verifizierungsmodell, das mit Gerätestatus- und Risikosignalen gekoppelt ist, anstatt als einmalige Anmeldeprüfung.
Wie unterstützt zertifikatsbasierte Authentifizierung Zero-Trust-Sicherheit?
Zero Trust basiert auf einem zentralen Gedanken: „Vertrauen ist besser als Nachsicht“. Zertifikatsbasierte Authentifizierung fügt sich nahtlos in dieses Modell ein, da sie Folgendes ermöglicht:
- Kontinuierliche Identitätsprüfung für Benutzer-, Geräte- und Maschinenidentitäten bei jeder Zugriffsanfrage, nicht nur beim ersten Login.
- Gerätevertrauen Als erstklassiges Signal können Zero-Trust-Zugriffsentscheidungen berücksichtigen, ob ein Gerät über ein gültiges, nicht widerrufenes Zertifikat verfügt.
- Geringstes Privileg Durchsetzung, da Zertifikatsattribute spezifischen Zugriffsbereichen anstatt breiten, statischen Berechtigungen zugeordnet werden können.
- Bedingter Zugriff, wobei die Gültigkeit des Zertifikats neben Geräteposition, Standort und Risikobewertung zu einem von mehreren Signalen wird, die zur Gewährung oder Verweigerung des Zugriffs verwendet werden.
- Passwortlose Authentifizierung Entfernt einen Anmeldeinformationstyp, der von Natur aus anfällig für Phishing und Wiederverwendung ist.
- Sichere Geräteintegration, wodurch Zertifikate automatisch im Rahmen der Geräteregistrierung ausgestellt werden, sodass neue Endpunkte vom ersten Tag an als vertrauenswürdig gelten.
- Identitätszentrierte Sicherheit verschiebt den Sicherheitsperimeter vom Netzwerk auf die Identität des Benutzers, des Geräts oder der Arbeitslast, die den Zugriff anfordert.
Da Zertifikate schwer zu fälschen, an bestimmte Identitäten gebunden und zentral widerrufbar sind, liefern sie Zero-Trust-Architekturen ein zuverlässiges, überprüfbares Signal als Grundlage für Zugriffsentscheidungen.
Wie die zertifikatsbasierte Authentifizierung funktioniert IAMMFA, RADIUS und MDM?
Die zertifikatsbasierte Authentifizierung funktioniert nicht isoliert, sondern stärkt die bereits von Organisationen eingesetzte Identitätsinfrastruktur.
- Identitäts- und Zugriffsmanagement (IAM): Zertifikate können Identitäten innerhalb eines Systems zugeordnet werden. IAM Lernumgebung, wodurch die Zertifikatsvalidierung mit bestehenden Benutzerdatensätzen, Rollen und Zugriffsrichtlinien verknüpft wird.
- Multi-Faktor-Authentifizierung (MFA): Zertifikate dienen als starker Besitzfaktor und können bei risikoreichen Transaktionen mit einem anderen Faktor wie einem Passwort, einem Einmalpasswort (OTP) oder biometrischen Daten kombiniert werden, anstatt die Multi-Faktor-Authentifizierung (MFA) vollständig zu ersetzen. Die Kombination von zertifikatsbasierter Authentifizierung mit einem MFA-Lösung führt eine zusätzliche Überprüfungsebene ein und gewährleistet so, dass selbst bei Kompromittierung eines Faktors ein unberechtigter Zugriff weiterhin verhindert wird.
- RADIUS-Authentifizierung und 802.1X: RADIUS-Server überprüfen Geräte- und Benutzerzertifikate bei Netzwerkzugriffsanfragen und werden häufig zur Authentifizierung von Unternehmens-WLANs und kabelgebundenen Netzwerken eingesetzt.
- Einmaliges Anmelden (SSO): Die zertifikatsbasierte Anmeldung kann als erster Authentifizierungsschritt innerhalb eines SSO-LösungDadurch wird eine vertrauenswürdige Sitzung eingerichtet, die Benutzern einen nahtlosen Zugriff auf alle verbundenen Anwendungen ohne wiederholte Anmeldungen ermöglicht.
- Mobile Device Management / Unified Endpoint Management (MDM/UEM): Diese Plattformen übernehmen die Bereitstellung, Erneuerung und Entfernung von Zertifikaten direkt auf den verwalteten Geräten, wodurch der Lebenszyklus des Zertifikats an den Lebenszyklus des Geräts gekoppelt bleibt.
- Bedingter Zugriff: Der Zertifikatsstatus wird zu einem weiteren Signal, das Zugriffsrichtlinien neben Gerätekonformität, Standort und Benutzerrisiko auswerten.
Anstatt diese Technologien zu ersetzen, macht die zertifikatsbasierte Authentifizierung jede einzelne von ihnen sicherer, indem sie Zugriffsentscheidungen auf einem Anmeldeinformationsnachweis gründet, der viel schwieriger zu kompromittieren ist als ein Passwort.
Wie vereinfacht miniOrange die zertifikatsbasierte Authentifizierung?
Die meisten Sicherheitsteams haben keine Probleme mit dem Idee der zertifikatsbasierten Authentifizierung. Sie haben Schwierigkeiten, diese neben all ihren anderen Systemen zu betreiben: einem separaten PKI-Projekt, Geräteregistrierung, die nicht mit der zertifikatsbasierten Authentifizierung kommuniziert. IAM System, Zertifikate, die ohne Vorwarnung ablaufen, und VPN MFA Oder ein WLAN-Zugang, der im Fehlerfall immer noch auf ein gemeinsames Passwort zurückgreift. Diese operative Fragmentierung, nicht die Kryptografie, ist in der Regel der Grund für das Verzögern der Einführung einer Zertifikatsauthentifizierung.
miniOrange wurde entwickelt, um diese Lücke zu schließen, indem die zertifikatbasierte Authentifizierung in dieselbe Konsole wie Ihre umfassendere Authentifizierung integriert wird. IAM Lösung, anstatt es als unverbundenes Projekt auszuführen.
Das Ergebnis ist eine zertifikatsbasierte Authentifizierung, die mit Ihrer bestehenden Infrastruktur funktioniert, anstatt einen Neuaufbau zu erfordern. Dadurch erhalten sowohl kleine und mittlere Unternehmen als auch große Unternehmen einen schnelleren und weniger aufwändigen Weg zu einem passwortlosen, phishing-resistenten Zugriff.
Fazit
Die zertifikatbasierte Authentifizierung ersetzt das schwächste Glied der meisten Sicherheitsarchitekturen – das Passwort – durch ein kryptografisch verifizierbares Attribut, das mit einer realen Identität verknüpft ist. Sie basiert auf einer Public-Key-Infrastruktur (PKI), wird durch einen gut verwalteten Zertifikatslebenszyklus unterstützt und erstreckt sich über WLAN, VPNs, Cloud-Anwendungen und Maschinenidentitäten.
Es bietet Unternehmen eine phishingresistente und skalierbare Möglichkeit, zu überprüfen, wer und was auf ihre Systeme zugreift. In Kombination mit MFA, IAMGemäß den Zero-Trust-Prinzipien ist die Zertifikatsauthentifizierung nicht nur eine Alternative zu Passwörtern, sondern eine grundlegende Kontrollmaßnahme für die moderne Identitätssicherheit.
Sind Sie bereit, Ihre Organisation auf passwortlosen, zertifikatsbasierten Zugriff umzustellen? Sprich mit dem miniOrange-Team um zu sehen, wie die zertifikatsbasierte Authentifizierung in Ihre bestehende IAM Stapel.
Häufig gestellte Fragen
Wie funktioniert die zertifikatsbasierte Authentifizierung mit 802.1X und RADIUS?
Bei der Netzwerkzugriffsmethode 802.1X validiert ein RADIUS-Server das vom Verbindungsgerät oder Benutzer vorgelegte Zertifikat, bevor er den Zugriff auf Unternehmens-WLAN oder kabelgebundene Netzwerke gewährt – und ersetzt so gemeinsam genutzte Netzwerkpasswörter durch individuell überprüfbare Anmeldeinformationen.
Welche Vorteile bietet die zertifikatsbasierte Authentifizierung gegenüber Passwörtern?
Zertifikate sind phishingresistent, können nicht wiederverwendet oder wie Passwörter erraten werden, unterstützen die gegenseitige Authentifizierung, lassen sich leichter auf große Benutzer- und Gerätepopulationen skalieren und reduzieren die passwortbezogenen Helpdesk-Kosten.
Kann die zertifikatsbasierte Authentifizierung Passwörter vollständig ersetzen?
Ja, in vielen Umgebungen kann die zertifikatsbasierte Authentifizierung Passwörter für Login, VPN und WLAN-Zugang vollständig ersetzen. Bei risikoreichen Transaktionen wird sie häufig mit einer Multi-Faktor-Authentifizierung (MFA) kombiniert, anstatt als alleiniger Faktor verwendet zu werden.
Was soll ich tun, wenn ein digitales Zertifikat abläuft oder kompromittiert wird?
Ein abgelaufenes Zertifikat sollte umgehend erneuert werden, um Zugriffsunterbrechungen zu vermeiden. Ein kompromittiertes Zertifikat sollte unverzüglich von der ausstellenden Zertifizierungsstelle widerrufen werden. Sein Status sollte über eine Sperrliste (CRL) veröffentlicht oder in Echtzeit über OCSP überprüft werden, damit Systeme es zukünftig ablehnen.



Hinterlasse einen Kommentar