
Das Credential-Management ist eine Praxis der Cybersicherheit, die das Erstellen, Speichern, Verteilen, Rotieren und Widerrufen von Anmeldeinformationen umfasst, mit denen Personen und Maschinen ihre Identität nachweisen. Dazu gehören Passwörter, API-Schlüssel, SSH-Schlüssel, Zertifikate und Token.
Die Verwaltung von Anmeldeinformationen dient als grundlegende Infrastruktur für das Identitäts- und Zugriffsmanagement (IAMund ersetzt unsichere Speichermethoden durch verschlüsselte, richtlinienbasierte Kontrollen. Ein funktionierendes Programm zur Verwaltung von Anmeldeinformationen bewertet drei zentrale Sicherheitsparameter:
- Wer oder was besitzt die Berechtigung zum Zugriff auf bestimmte Ressourcen?
- Wie stark ist dieser Zugang?
- Wie schnell kann der Zugriff widerrufen werden, falls etwas schiefgeht?
Was ist ein Berechtigungsverwaltungssystem?
Ein Credential-Management-System (CMS) ist eine Unternehmenssoftware, die diese Funktionen operationalisiert, indem sie einen verschlüsselten Geheimnisspeicher, eine Richtliniendurchsetzungs-Engine und ein Audit-Log in einer einzigen Plattform vereint. Anstatt auf manuelle Tabellenkalkulationen angewiesen zu sein, automatisiert ein CMS die Geheimnisrotation, setzt das Prinzip der minimalen Berechtigungen durch und protokolliert alle Zugriffsversuche, um kontinuierliche Betriebssicherheit und Compliance zu gewährleisten.
Die Vorteile eines Berechtigungsverwaltungssystems
Richtig implementiert, bietet ein System zur Verwaltung von Zugangsdaten weniger Sicherheitslücken, schnellere Audits und einen geringeren manuellen Aufwand für die IT-Abteilung. Passwortzurücksetzungen werden seltener. Das Offboarding wird beschleunigt, da Zugriffsrechte zentral statt an 20 Stellen entzogen werden. Und im Fehlerfall lässt sich genau nachvollziehen, welche Zugangsdaten wann verwendet wurden, anstatt raten zu müssen.
Zu den Kernfunktionen eines Berechtigungsverwaltungssystems gehören:
- Credential-Vaulting
- Zugriffskontrolle
- Passwortrotation
- Überwachung
- Audit-Protokollierung
Arten von Berechtigungsnachweisen, die Organisationen verwalten müssen
Die meisten Menschen denken bei „Zugangsdaten“ an Passwörter. Die tatsächliche Liste ist länger:
- Benutzerpasswörter und Passphrasen
- API-Schlüssel und Token (OAuth, JWT, Sitzungstoken)
- SSH-Schlüssel für den Serverzugriff
- Anmeldeinformationen für das Dienstkonto zur Kommunikation zwischen Maschinen
- TLS/SSL-Zertifikate
- Datenbankverbindungszeichenfolgen
- Geheimnisse des Cloud-Anbieters (AWS-Zugriffsschlüssel, Azure-Dienstprinzipale)
- Hardware-Token und Smartcards
Jeder Typ verhält sich anders. Ein Zertifikat läuft an einem festgelegten Datum ab. Ein Passwort benötigt eine Rotationsrichtlinie. Ein Dienstkontoschlüssel muss für jeden ohne konkreten Grund, ihn einzusehen, unsichtbar bleiben. Behandelt man sie gleich, erhält man die Nachteile beider Ansätze.
Warum die Verwaltung von Anmeldeinformationen wichtig ist
Zunehmende Angriffe auf Anmeldeinformationen
Laut dem Verizon- Bericht zu Datenpannen aus dem Jahr 2026 ist der Missbrauch von Zugangsdaten nach wie vor in 13 % aller Datenschutzverletzungen der alleinige Angriffspunkt. Berücksichtigt man Phishing und Pretexting, steigt dieser Anteil sogar noch deutlich an. Der Bericht bezeichnet gestohlene Zugangsdaten als allgegenwärtige Bedrohung über alle Angriffswege hinweg – einen der wenigen Schwachpunkte, die Sicherheitskräfte tatsächlich angreifen können.
Laut demselben Bericht hat die Ausnutzung von Sicherheitslücken den Diebstahl von Zugangsdaten als häufigste Angriffsmethode abgelöst. Das klingt zunächst positiv für das Zugangsdatenmanagement, bis man den Grund dafür erkennt: Angreifer haben das Interesse an gestohlenen Zugangsdaten nicht verloren. Sie haben lediglich eine leichtere Einfallstor in ungepatchter Zugangsdatenmanagement-Software gefunden.
Der Missbrauch von Zugangsdaten ist nach wie vor eine der schnellsten Möglichkeiten, sich auszubreiten, sobald ein Angreifer im System ist, und er ist immer noch ein Hauptbestandteil von Ransomware-Angriffsketten.
Passwort-Chaos
Durchschnittlich jongliert ein Mitarbeiter mit Dutzenden von Zugangsdaten für SaaS-Tools, interne Systeme und Anbieterportale. Studien zufolge liegt die Anzahl der Passwörter pro Person am Arbeitsplatz weit über 80. Niemand kann sich 80 verschiedene, sichere Passwörter merken. Daher werden sie wiederverwendet, in einer Notiz-App notiert oder im Browser gespeichert – ohne jegliche Kontrolle durch die IT-Abteilung.
Ein einziges geleaktes Passwort auf einer unbedeutenden Website kann zum Schlüssel zu Ihrem CRM werden, wenn es dort erneut verwendet wird. Angreifer spekulieren genau darauf. Deshalb ist Credential Stuffing (das Testen geleakter Benutzernamen und Passwörter auf anderen Websites) nach wie vor so effektiv.
Schatten-IT-Risiken
Teams melden sich für Tools an, ohne die IT-Abteilung zu informieren. Ein Marketingteam richtet beispielsweise an einem Dienstagnachmittag eine neue Analyseplattform ein, bezahlt sie mit der Firmenkarte und schaltet die Sicherheitsabteilung nicht ein. Niemand kümmert sich um das Konto, wenn der Ersteller sechs Monate später das Unternehmen verlässt. Die Zugangsdaten bleiben aktiv und unüberwacht, manchmal jahrelang, bis eine Prüfung oder ein Sicherheitsvorfall schließlich Aufmerksamkeit erregt.
Konformitätsanforderungen
DSGVO, HIPAA, PCI-DSS, SOC 2: Nahezu alle wichtigen Rahmenwerke verlangen heute von Unternehmen, offenzulegen, wer wann und warum auf welche Daten zugegriffen hat. Prüfer wollen Protokolle, keine Versprechungen. Ohne ein System zur Verwaltung von Zugangsdaten bedeutet die Beschaffung dieser Daten im Vorfeld einer Prüfung, 15 verschiedene Administrationsbereiche manuell zu durchsuchen und darauf zu hoffen, dass dort stets korrekte Aufzeichnungen geführt werden.
Wenn man dabei etwas falsch macht, drohen Geldstrafen, Vertragsverluste und in manchen Branchen sogar die Unfähigkeit, überhaupt noch zu arbeiten.
Häufige Herausforderungen beim Berechtigungsmanagement
Schwache Passwortpraktiken
Standardpasswörter auf Netzwerkgeräten bleiben unverändert. „Password123“ mit Großbuchstaben, um eine Richtlinienvorgabe zu erfüllen. Dasselbe Passwort wird in Entwicklungs-, Test- und Produktionsumgebungen wiederverwendet, da die Rotation in drei Umgebungen als übertrieben empfunden wurde. Dies ist in Unternehmen ohne verbindliche Richtlinien üblich, und Angreifer wissen das.
Fest codierte Anmeldeinformationen
Entwickler fügen einen API-Schlüssel in eine Konfigurationsdatei ein, um eine Funktion zu implementieren, planen, ihn vor dem Merge zu entfernen, und vergessen ihn dann. Dieser Schlüssel landet schließlich in einem Git-Repository, manchmal in einem öffentlichen, und bleibt dort manchmal monatelang unentdeckt, bevor ihn ein Scanner oder ein Angreifer findet.
Fest codierte Geheimnisse tauchen bei Code-Sicherheitsaudits immer wieder auf und gehören mit den richtigen Werkzeugen zu den am einfachsten zu vermeidenden Problemen.
Mangelnde Rotation der Qualifikationen
Statische Zugangsdaten sind ein gefundenes Fressen für Angreifer. Ein gestohlener API-Schlüssel ohne Ablaufdatum funktioniert auch ein Jahr später noch genauso gut wie am Tag seines Bekanntwerdens. Die regelmäßige Rotation der Zugangsdaten begrenzt zwar das Schadenspotenzial, doch die meisten Unternehmen verzichten darauf, da die manuelle Rotation mühsam und leicht zu vergessen ist und selten als dringlich empfunden wird, bis ein Problem auftritt.
Schlechte Sichtbarkeit und unkontrollierte Ausbreitung von Akkreditierungen
Zugangsdaten sammeln sich auf Cloud-Plattformen, lokalen Systemen, Drittanbieter-Tools und persönlichen Geräten an. Sicherheitsteams können oft eine einfache Frage nicht beantworten: Wie viele aktive Zugangsdaten existieren aktuell und wem gehören sie jeweils? Eine Fusion, ein Wechsel von externen Mitarbeitern oder ein schnell wachsendes Team können diese Zahl innerhalb eines Jahres unbemerkt verdreifachen.
Ohne ein zentrales Inventar wächst die Zersiedelung immer weiter, bis ein Vorfall jemanden zum Zählen zwingt.
Wie die Verwaltung von Anmeldeinformationen funktioniert: Der Lebenszyklus von Anmeldeinformationen
Das Management des Lebenszyklus von Anmeldeinformationen ist ein Zyklus, der sich für jeden Benutzer und jede Maschinenidentität wiederholt.
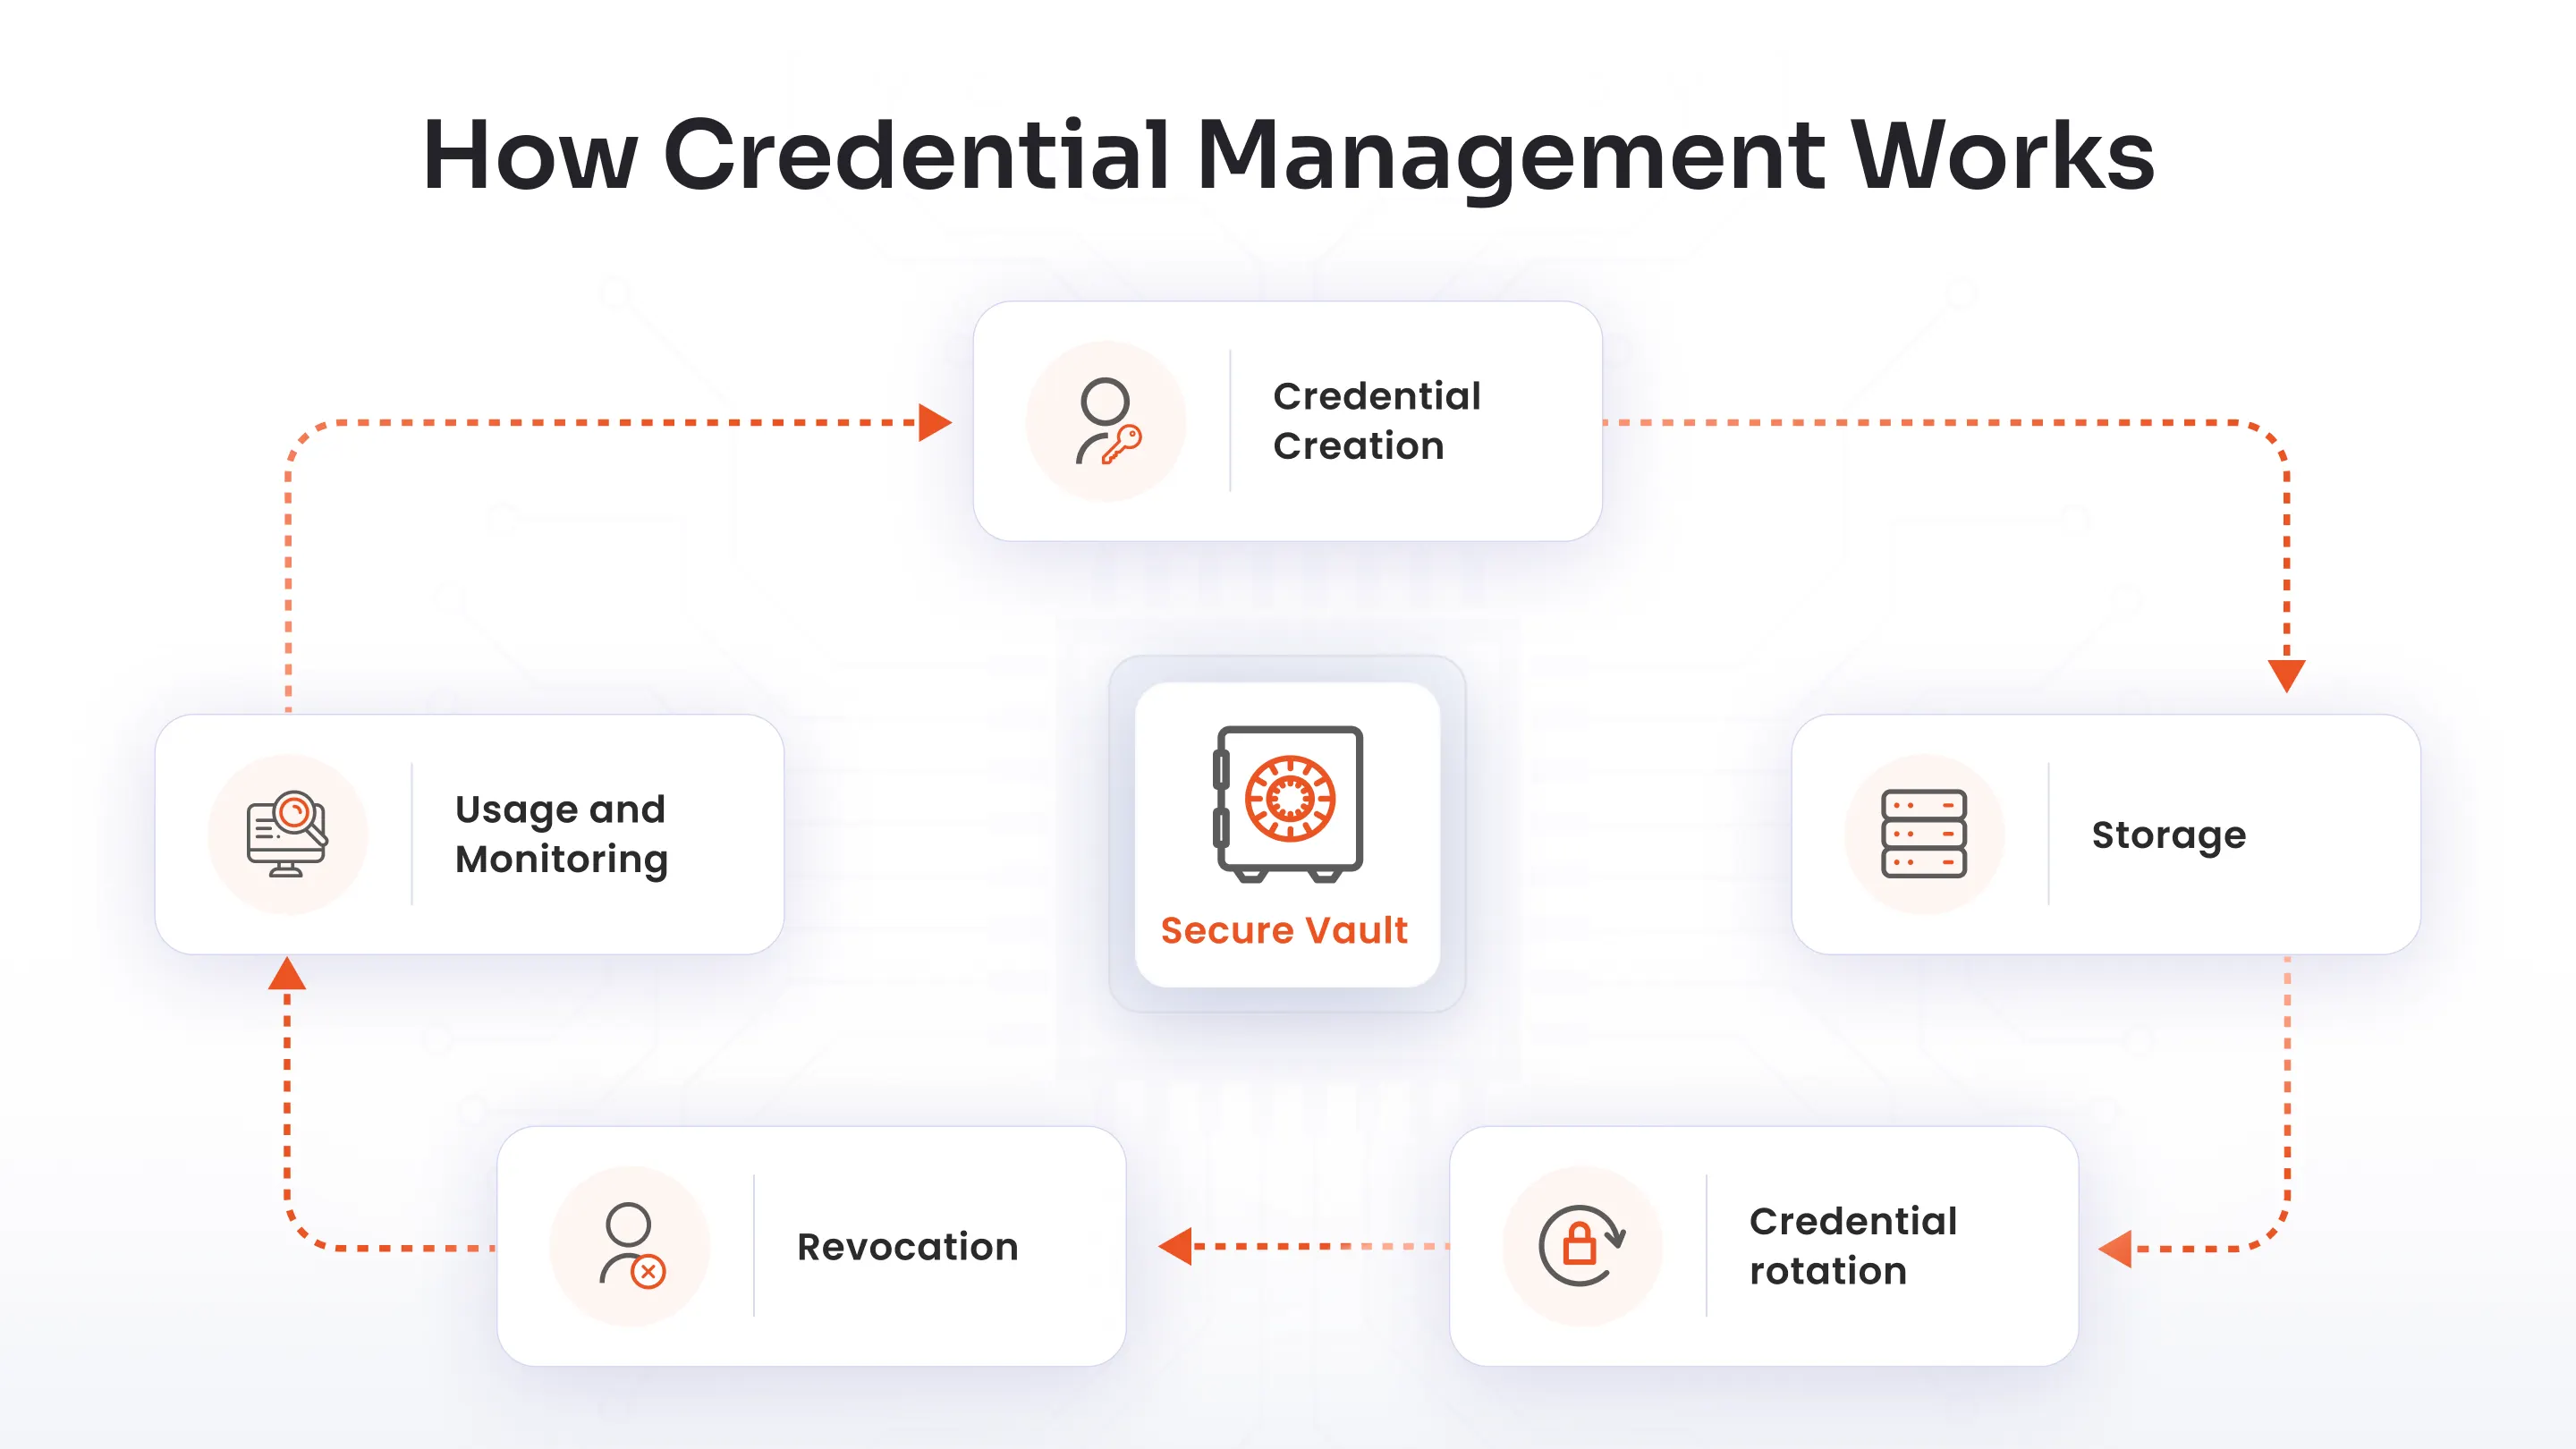
Erstellung von Anmeldeinformationen: Es werden Anmeldeinformationen erstellt und zugewiesen, sei es das Passwort eines neuen Mitarbeiters, ein neuer API-Schlüssel oder ein Zertifikat für einen neuen Server.
Speicherung: Die Zugangsdaten werden in einem verschlüsselten Tresor aufbewahrt, nicht in einer Tabellenkalkulation oder auf einem Haftzettel. Der Zugriff auf den Tresor selbst ist streng kontrolliert.
Anmeldeinformationsrotation: Anmeldeinformationen werden planmäßig oder unmittelbar nach einem vermuteten Sicherheitsvorfall aktualisiert. Die automatisierte Rotation verhindert, dass die Aktualisierung aufgeschoben wird. Beachten Sie jedoch, dass die Funktionsweise der Rotation davon abhängt, ob es sich um statische oder dynamische Zugangsdaten handelt.
Ein statisches Geheimnis ist ein Zugangsschlüssel, der so lange unverändert bleibt, bis er bewusst geändert wird. Ein dynamisches Geheimnis kehrt dieses Modell um. Anstelle eines langlebigen Zugangsschlüssels generiert das System bei Bedarf einen kurzlebigen, auf eine bestimmte Aufgabe beschränkten Zugangsschlüssel, der automatisch abläuft.
Widerruf: Wenn jemand das Unternehmen verlässt, eine neue Rolle übernimmt oder Zugangsdaten kompromittiert werden, wird der Zugriff sofort gesperrt. Es gibt keine verwaisten Konten mehr. Es bleiben keine verwaisten Schlüssel aktiv, weil niemand daran gedacht hat, sie zu schließen.
Nutzung und Überwachung: Jede Verwendung der Anmeldeinformationen wird protokolliert. Ungewöhnliche Muster (z. B. eine Anmeldung aus einem fremden Land um 3 Uhr morgens oder ein API-Schlüssel, der plötzlich das Zehnfache seines normalen Aufrufvolumens generiert) werden gekennzeichnet.
Dieser Zyklus entspricht dem, was man unter Credential-Lifecycle-Management versteht. Es handelt sich dabei nicht um eine vom Credential-Management getrennte Disziplin. Vielmehr wird Credential-Management als Prozess und nicht als Richtlinie beschrieben und gilt gleichermaßen für die Anmeldedaten eines Mitarbeiters und den API-Schlüssel eines Hintergrunddienstes.
Beide werden ausgegeben, beide werden überwacht und beide werden schließlich ausgemustert. Behandelt man eine Hälfte dieser Liste als Nebensache, wird genau diese Hälfte zu dem, was Angreifer zuerst ins Visier nehmen.
Berechtigungsverwaltung vs. Passwortverwaltung
Die Leute verwenden diese Begriffe synonym, und das ist ein Fehler.
Passwortverwaltung umfasst nur eine Art von Anmeldeinformationen: Passwörter. Tools wie Passwortmanager helfen Einzelpersonen oder Teams beim Speichern und Generieren sicherer Passwörter. Nützlich, aber begrenzt.
Die Verwaltung von Anmeldeinformationen umfasst alles: Passwörter, aber auch API-Schlüssel, Zertifikate, Tokens, SSH-Schlüssel und Service-Account-Geheimnisse für die gesamte Organisation. Sie beinhaltet die Durchsetzung von Richtlinien, die automatische Rotation, die Lebenszyklusverfolgung und die Protokollierung von Audits in großem Umfang.
Man kann es sich einfach so vorstellen: Passwortverwaltung ist ein Teilbereich der Zugangsdatenverwaltung und für einen engeren Aufgabenbereich konzipiert. Wenn sich Ihr Unternehmen nur um Mitarbeiterpasswörter kümmert, reicht ein Passwortmanager möglicherweise aus.
Die meisten Unternehmen befinden sich jedoch nicht mehr in dieser Lage. Sobald es um die Verwaltung von Maschinenidentitäten, API-Integrationen, Zugriffsrechten von Drittanbietern oder Compliance-Audits geht , stößt ein Passwortmanager schnell an seine Grenzen. Sie benötigen eine Lösung, die alle Arten von Anmeldeinformationen verarbeiten kann, nicht nur die, die Menschen in ein Anmeldefeld eingeben.
| Passwortverwaltung | Berechtigungsverwaltung |
|---|---|
| Schwerpunkt: Passwörter | Umfasst alle Qualifikationen |
| Benutzerzentriert | Menschliche + maschinelle Identitäten (NHIs) |
| Begrenzter Umfang | Erweiterter Sicherheitsumfang |
Bewährte Verfahren für das Berechtigungsmanagement
Theoretisch ist das alles nicht kompliziert. Die Disziplin, dies konsequent umzusetzen, bereitet den meisten Organisationen jedoch Schwierigkeiten.
Alles zentralisieren
Ein Tresor, eine Quelle der Wahrheit. Verstreute Geheimnisse in Slack-Nachrichten, Tabellenkalkulationen und Browser-Autofill sind der Anfang von Sicherheitslücken, denn niemand kann schützen, was er nicht sieht.
Starke, einzigartige Qualifikationen durchsetzen
Mindestlänge, Komplexitätsanforderungen und eine strikte Regel gegen die Wiederverwendung in verschiedenen Systemen.
Rotation automatisieren
Einstellen und laufen lassen. Die manuelle Rotation wird beim ersten Mal übersprungen, wenn jemand beschäftigt ist, was jede Woche der Fall ist.
Wenden Sie die geringsten Berechtigungen an
Das Prinzip der minimalen Berechtigungen räumt Personen und Diensten nur die minimalen Zugriffsrechte ein, die sie für ihre Aufgabe benötigen – nicht mehr. Ein Marketingpraktikant benötigt beispielsweise keine Zugangsdaten für eine Produktionsdatenbank.
Aktivieren Sie die Multi-Faktor-Authentifizierung
Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA) überall dort, wo sie unterstützt wird. Ein gestohlenes Passwort allein sollte nicht ausreichen, um sich Zugang zu verschaffen.
Regelmäßige Prüfungen
Überprüfen Sie regelmäßig, wer worauf Zugriff hat, und nicht erst dann, wenn etwas kaputt geht.
Überwachung in Echtzeit
Warnmeldungen bei ungewöhnlichen Zugriffsmustern erkennen Probleme, bevor sie zu Sicherheitslücken führen.
Planen Sie den Ausstieg am ersten Tag
Jedes neu erstellte Konto sollte einen eindeutigen Inhaber und einen klaren Prozess zur Kontolöschung haben.
Die meisten dieser Vorhaben scheitern nicht, weil die Richtlinie falsch ist, sondern weil es kein System gibt, das sie durchsetzt. Die Anweisung „Schlüssel alle 90 Tage austauschen“ auf einer Wiki-Seite allein bewirkt nichts. Erst die Automatisierung macht aus einer Richtlinie eine Gewohnheit.
Berechtigungsmanagement in modernen IAM
Die Verwaltung von Anmeldeinformationen steht nicht abseits des Identitäts- und Zugriffsmanagements. Sie ist eine der Grundlagen. IAM basiert darauf.
Identitäts- und Zugriffsmanagement umfasst das Gesamtbild: Wer ein Benutzer ist, welche Berechtigungen er hat und wie sich diese Berechtigungen im Laufe der Zeit ändern. Das Anmeldeinformationsmanagement hingegen kümmert sich um die eigentlichen Schlüssel, deren Ausstellung, Speicherung, Rotation und Widerruf.
Ein modernes IAM Lernumgebungverknüpft die Verwaltung von Anmeldeinformationen mit Single Sign-On (Autorisierung), Multi-Faktor-Authentifizierung und rollenbasierte Zugriffskontrolle, Eine Organisation verwaltet Passwörter also nicht in einem Tool, Zertifikate in einem anderen und Zugriffsüberprüfungen in einem dritten. Genau diese Fragmentierung führt zu der bereits erwähnten unübersichtlichen Struktur und den blinden Flecken.
Es findet auch eine Veränderung statt, die diese Paarung dringlicher macht: Nicht-menschliche Identitäten. Servicekonten, Bots und KI-Agenten besitzen mittlerweile ebenfalls Zugangsdaten, oft sogar mehr als die menschliche Belegschaft. IAM Eine Strategie, die nur Mitarbeiter-Logins berücksichtigt, ist bereits überholt.
Wie miniOrange die Sicherheit von Anmeldeinformationen stärkt
miniOrange integriert Anmeldeinformationen und Identitätsschutz in eine einzige Identitäts- und Zugriffsmanagementplattform, anstatt dies als zusätzliche Funktion zu behandeln.
- Single Sign-On (SSO)
- Multifaktor-Authentifizierung und adaptive Authentifizierung (MFA)
- Benutzerlebenszyklusmanagement (ULM)
- Rollenbasierte Zugriffskontrolle (RBAC)
- Privilegierte Zugriffsverwaltung (PAM)
- Selbstbedienungs-Passwortzurücksetzung (SSPR)
Die Plattform hat über 30,000 Kunden, verbindet sich mit über 6,000 Anwendungen und unterstützt Cloud-, On-Premise- und Hybrid-Bereitstellung, was für Unternehmen wichtig ist, die eine Mischung aus modernen SaaS- und Legacy-Systemen betreiben, die nicht über Nacht entfernt werden können.
Häufig gestellte Fragen
Welche Arten von Anmeldeinformationen müssen verwaltet werden?
Passwörter, API-Schlüssel und -Tokens, SSH-Schlüssel, Zugangsdaten für Dienstkonten, TLS/SSL-Zertifikate, Datenbankverbindungszeichenfolgen, Geheimnisse von Cloud-Anbietern und Hardware-Tokens. Jede Kennung, die zum Identitätsnachweis oder zur Gewährung von Zugriff verwendet wird, gilt als Zugangsberechtigung.
Was ist Credential-Lifecycle-Management?
Es handelt sich um den Prozess, den ein Berechtigungsnachweis von seiner Erstellung bis zu seiner Außerkraftsetzung durchläuft: Ausstellung, sichere Speicherung, überwachte Nutzung, geplante Rotation und Widerruf, wenn er nicht mehr benötigt wird oder kompromittiert wurde.
Welche Herausforderungen treten häufig im Bereich des Berechtigungsmanagements auf?
Schwache Passwortpraktiken, fest im Code codierte Zugangsdaten, fehlende Rotation, schlechte Transparenz darüber, wer worauf Zugriff hat, und eine unkontrollierte Ausbreitung von Zugangsdaten über Cloud-, On-Premise- und Drittanbietersysteme hinweg.
Wie verbessert die Verwaltung von Anmeldeinformationen die Sicherheit?
Es verringert die Angriffsfläche, indem es sicherstellt, dass Anmeldeinformationen stark sind, sicher gespeichert, regelmäßig geändert und sofort widerrufen werden, sobald sie nicht mehr benötigt werden. Zudem ermöglicht es Sicherheitsteams, Missbrauch zu erkennen, bevor es zu einem Sicherheitsvorfall kommt.
Worin besteht der Unterschied zwischen Anmeldeinformationsverwaltung und Passwortverwaltung?
Die Passwortverwaltung verwaltet einen einzelnen Anmeldeinformationstyp für Einzelpersonen oder Teams. Die Anmeldeinformationsverwaltung deckt alle Anmeldeinformationstypen (Passwörter, Schlüssel, Zertifikate, Token) in einer gesamten Organisation ab und beinhaltet die Durchsetzung von Richtlinien sowie die Nachverfolgung des Lebenszyklus.
Wie unterstützt die Verwaltung von Anmeldeinformationen? IAM?
IAM entscheidet, wer Zugriff erhält und worauf. Das Berechtigungsmanagement kümmert sich um die eigentlichen Schlüssel hinter diesem Zugriff: wie sie ausgestellt, gespeichert, rotiert und widerrufen werden. Ohne es, IAM Den Richtlinien fehlt es an Substanz, die sie durchsetzen könnten.



Hinterlasse einen Kommentar