

Credential-Stuffing-Angriffe gehören heute zu den häufigsten, aber dennoch unterschätzten Cybersicherheitsbedrohungen für Unternehmen. Selbst mit leistungsstarken Firewalls und modernsten Endpoint-Schutzlösungen verlieren Organisationen jährlich Millionenbeträge durch gestohlene Anmeldedaten, die für mehrere Konten wiederverwendet werden.
Noch schlimmer ist, dass diese Angriffe oft unentdeckt bleiben, bis tatsächlicher Schaden entsteht, wie etwa Datenlecks, die Übernahme von Kundenkonten und behördliche Strafen.
In diesem Blogbeitrag erklären wir, was Credential Stuffing wirklich ist, warum es in der modernen Cybersicherheit so gefährlich ist, wie Angreifer diese Kampagnen durchführen und, was am wichtigsten ist, welche bewährten Strategien, einschließlich der von miniOrange angebotenen Multi-Faktor-Authentifizierungsmethoden (MFA), Credential-Stuffing-Angriffe wirksam verhindern können.
Was ist Credential Stuffing in der Cybersicherheit?
Credential Stuffing ist eine Art von Cyberangriff, bei dem Angreifer gestohlene Benutzernamen und Passwörter, die häufig aus früheren Datenlecks stammen, verwenden, um sich unbefugten Zugriff auf ein System zu verschaffen.
Der Angriff basiert auf der Annahme, dass Nutzer ihre Zugangsdaten auf mehreren Plattformen wiederverwenden. Beispielsweise, wenn Mitarbeiter Ihres Unternehmens ihr LinkedIn-Passwort für Ihr internes HR-Portal nutzen. Sollte dieses LinkedIn-Passwort jemals durch einen Datenverstoß offengelegt werden, können Angreifer diese Zugangsdaten problemlos auf der Anmeldeseite Ihres HR-Systems eingeben und auf eine erfolgreiche Anmeldung hoffen.
Während einfache Credential-Stuffing-Angriffe auf simple Automatisierung setzen, sind Bedrohungen auf Unternehmensebene deutlich komplexer. Angreifer nutzen heute massive Botnetze, die Proxy-Rotation und Geräte-Fingerprinting-Verschleierung einsetzen, um ihre Identität zu verschleiern. Für herkömmliche Firewalls und Standard-Sicherheitstools sieht diese schädliche Aktivität wie normaler Datenverkehr aus, wodurch Ratenbegrenzungen und IP-Sperren unbemerkt umgangen werden können.
Aus Sicht der Cybersicherheit nutzt Credential Stuffing eine der größten Schwachstellen jedes Systems aus: das Passwortverhalten von Menschen. Je mehr Plattformen ein Nutzer verwendet, desto höher ist die Wahrscheinlichkeit, dass seine Zugangsdaten anderweitig missbraucht werden.
Welche Auswirkungen hat ein Credential-Stuffing-Angriff?
Viele betrachten Credential Stuffing als eine geringfügige Bedrohung, doch die Auswirkungen auf eine Organisation können immens sein.
Zu den typischen Folgen gehören:
1. Finanzbetrug und Rückbuchungen
Unternehmen erleiden durch Betrug direkte finanzielle Verluste, da Angreifer gestohlene Zugangsdaten missbrauchen, um unautorisierte Käufe zu tätigen, auf Premium-Dienste zuzugreifen oder sensible Daten zu stehlen. Darauf folgt eine Welle von Rückbuchungen durch Banken und Kreditkartenanbieter, die nicht nur die Einnahmen schmälern, sondern auch die Bonität des Händlers beeinträchtigen und die Bearbeitungsgebühren erhöhen können.
2. Schädigung des Markenrufs
Das Vertrauen der Kunden erleidet einen schweren Schlag, wenn Konten kompromittiert werden. Negative Medienberichte über mangelhafte Passwort- oder Kontosicherheitspraktiken können den Markenwert dauerhaft schädigen.
3. Betriebsstörung
Erkennungssysteme, Passwortzurücksetzungen und forensische Prüfungen erfordern erhebliche IT- und Sicherheitsressourcen. Während der Behebung der Sicherheitslücken kann der laufende Geschäftsbetrieb beeinträchtigt werden.
4. Compliance- und Rechtsrisiken
Verstöße gegen Datenschutzbestimmungen wie die DSGVO, den CCPA oder den HIPAA können zu hohen Geldstrafen und langfristigen Reputationsschäden für Unternehmen führen.
Ein einzelner Credential-Stuffing-Angriff kann einen Schneeballeffekt auslösen, von wenigen kompromittierten Konten bis hin zu einem umfassenden Datenverlust. Daher ist es notwendig, ihn im Vorfeld einzudämmen.
5. Ansteigende SOC- und IR-Auslastung
Jede Welle von Stuffing-Angriffen löst Tausende von Warnmeldungen aus. Dies überflutet das Security Operations Center (SOC) und zwingt Analysten, Stunden damit zu verbringen, irrelevante Meldungen zu filtern, anstatt sich auf echte Bedrohungen zu konzentrieren.
Wenn ein Sicherheitsvorfall erfolgreich ist, schnellen die Kosten für die Reaktion auf den Vorfall (Incident Response, IR) in die Höhe, da Teams daran arbeiten, den Schaden einzudämmen und Tausende von Benutzern zurückzusetzen.
Credential Stuffing vs. Brute-Force-Angriffe vs. Password-Spraying-Angriffe
Wir haben die wichtigsten Unterschiede zwischen den dreien hervorgehoben:
- Credential Stuffing: Diese Methode nutzt geleakte Zugangsdatenlisten aus früheren Sicherheitslücken. Angreifer probieren bekannte Benutzernamen-Passwort-Paare auf verschiedenen Plattformen aus, bis sie gültige finden, um sich unbefugten Zugriff auf die Systeme zu verschaffen. Die Erfolgsquote ist hoch, wenn Benutzer ihre Zugangsdaten für mehrere Plattformen wiederverwenden.
- Brute-Force-Angriffe: Brute-Force-Angriffe Diese Angriffe beinhalten das systematische Erraten von Passwörtern, indem alle möglichen Kombinationen für ein bestimmtes Zielkonto ausprobiert werden. Angreifer nutzen Automatisierung, um alle möglichen Kombinationen zu testen, bis die richtige gefunden ist. Dieser Angriff ist zeitaufwändig und rechenintensiv; zu viele Versuche können zu einer Drosselung der Zugriffsrate oder zur Kontosperrung führen.
- Passwort-Spraying: Anstatt ein einzelnes Konto mit vielen Passwörtern anzugreifen, versuchen Angreifer, ein gängiges Passwort (wie z. B. 123456789) für mehrere Konten zu verwenden, um Kontosperrungen zu vermeiden. Dieser Angriff basiert auf der Annahme, dass mehrere Benutzer schwache oder häufig verwendete Passwörter nutzen.
Das Verständnis dieser Nuancen hilft Organisationen dabei, die richtigen Sicherheitsmaßnahmen gegen jede Art von Bedrohung einzusetzen.
Wie funktionieren Credential-Stuffing-Angriffe?
Credential-Stuffing-Angriffe folgen einer strukturierten Pipeline, die auf Skalierbarkeit und Automatisierung ausgelegt ist:
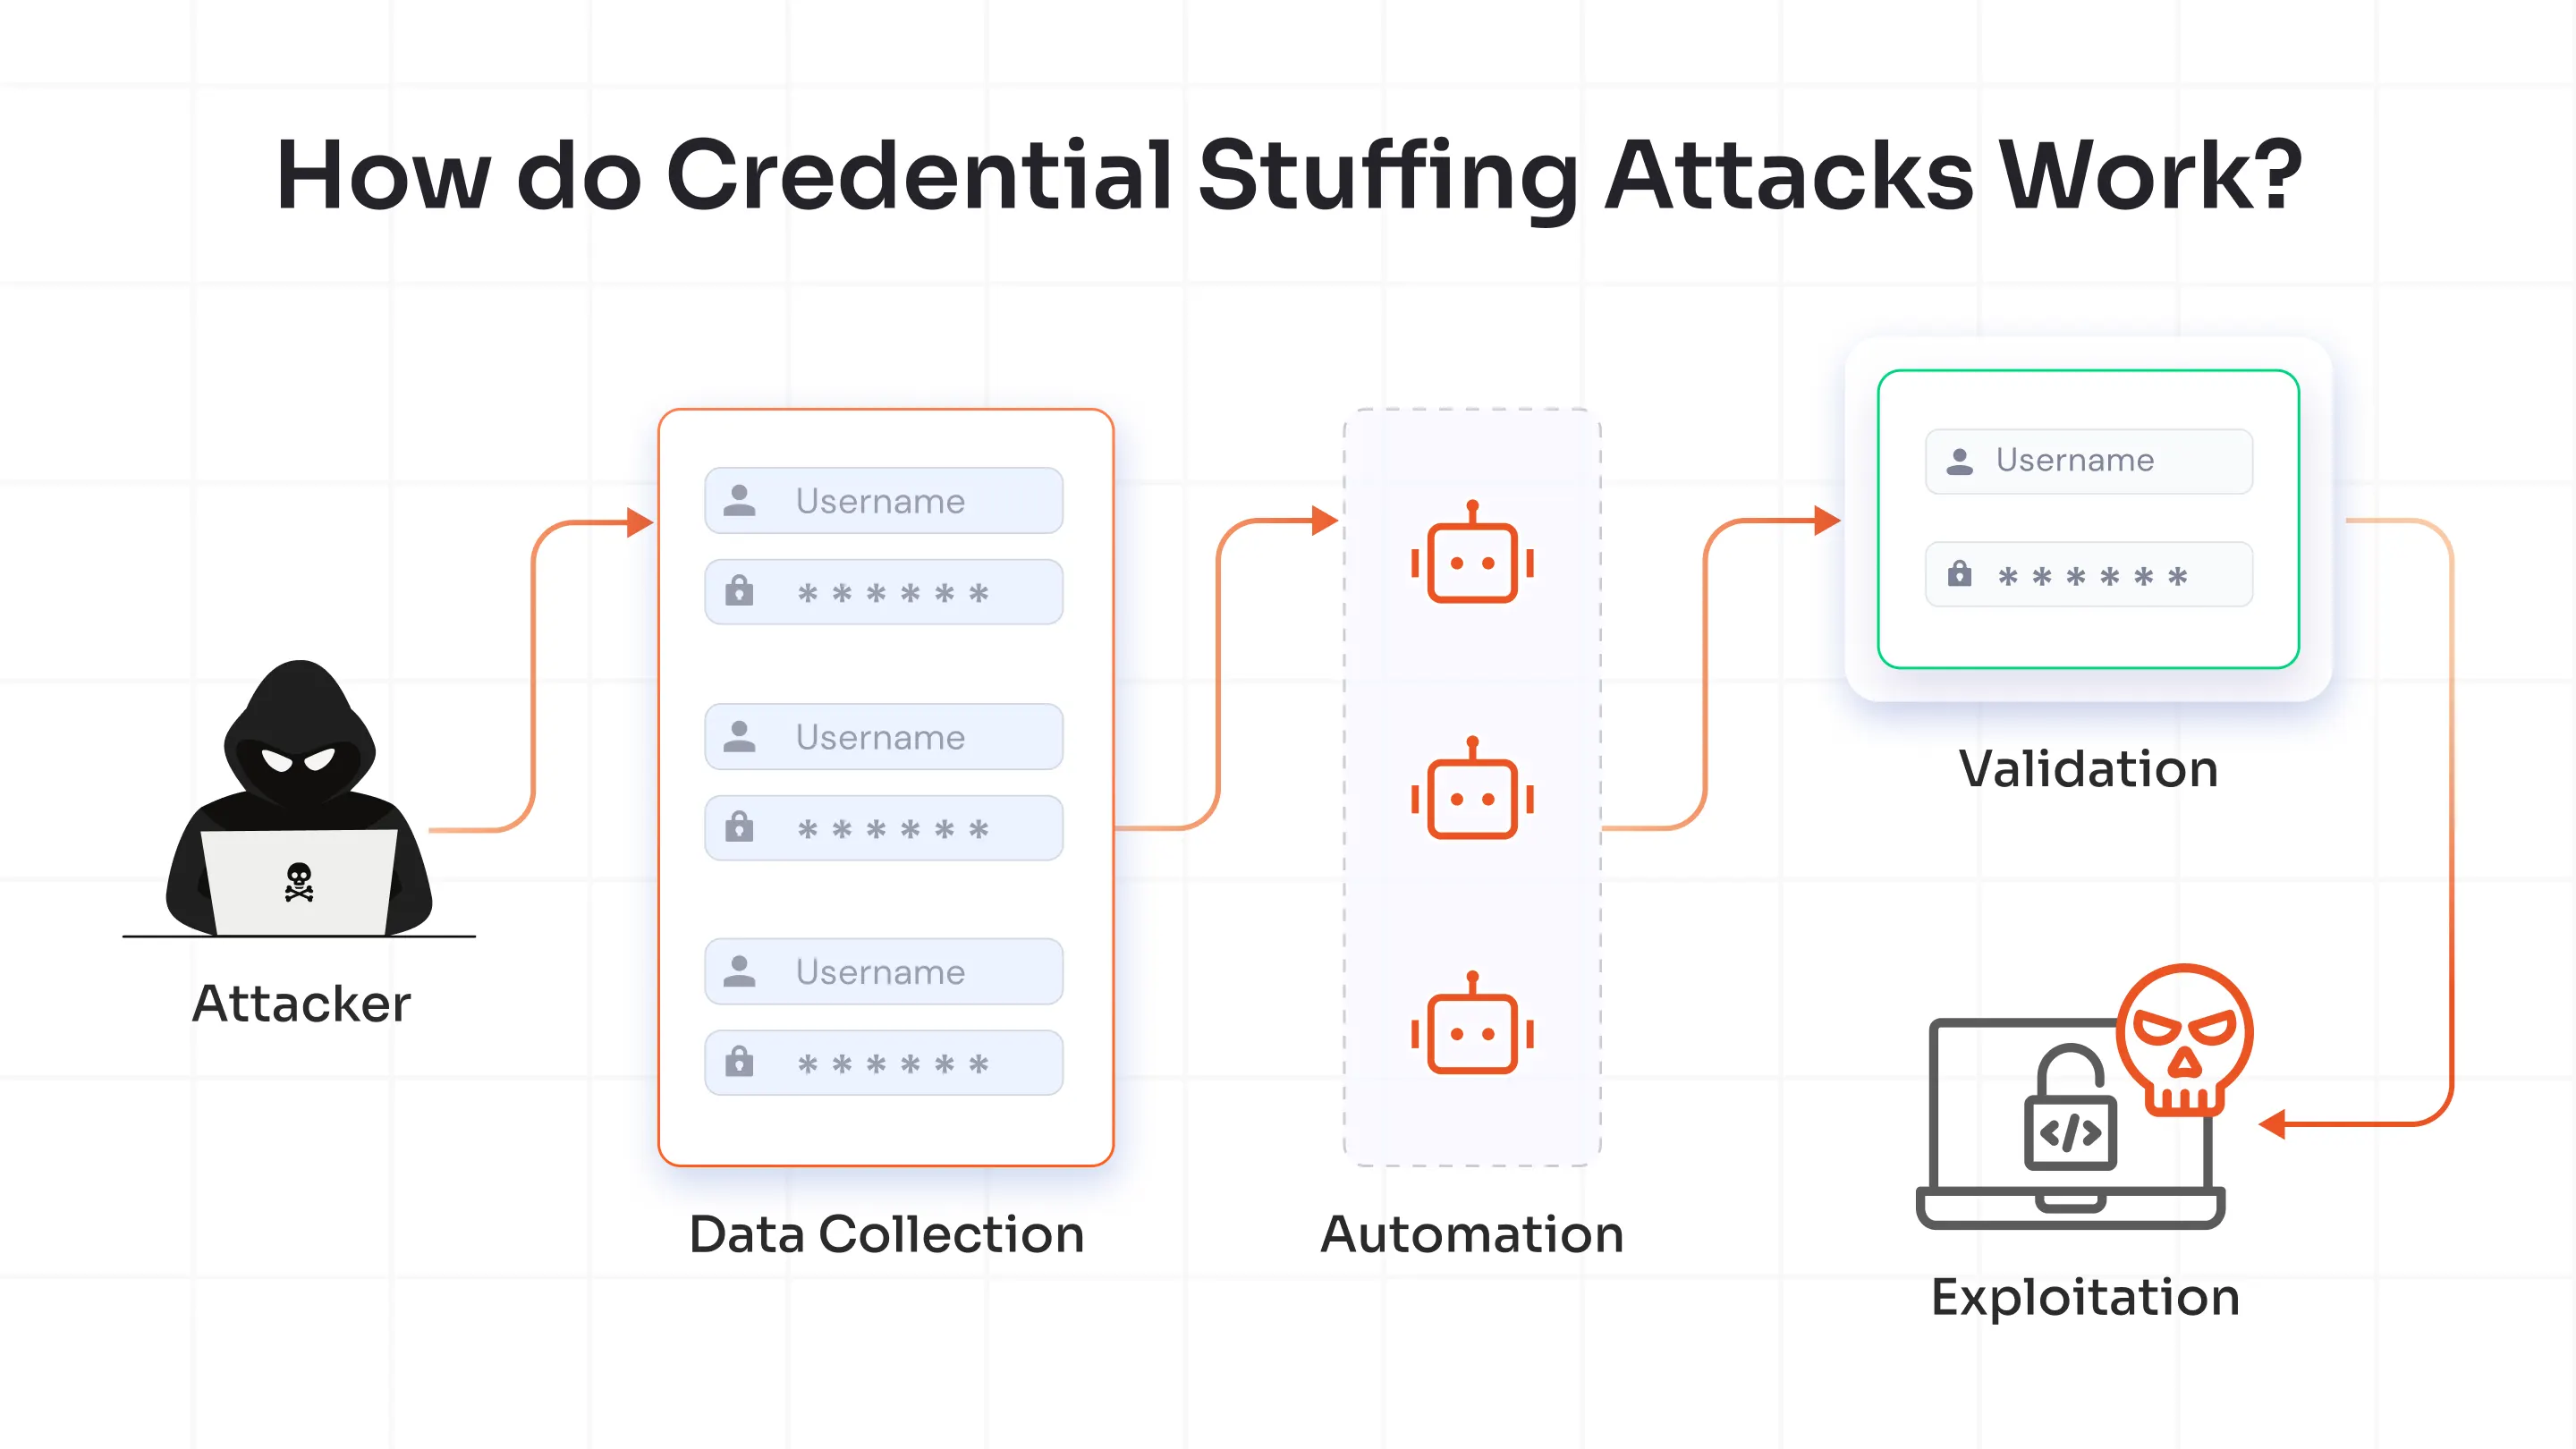
1. Datensammlung: Angreifer sammeln gestohlene Benutzername-Passwort-Paare aus dem Darknet, Phishing-Kampagnen oder früheren Sicherheitsvorfällen.
2. Automatisierung: Mithilfe von Tools wie Sentry MBA, Snipr oder benutzerdefinierten Python-Skripten automatisieren sie Anmeldeversuche auf mehreren Zielwebseiten oder APIs.
3. Validierung: Sie überwachen, welche Anmeldeinformationen erfolgreich sind, und nutzen dabei häufig Proxy-Netzwerke oder Botnetze, um ihre Identität zu verschleiern.
4. Ausnutzung: Gültige Zugangsdaten werden dann verwendet, um auf persönliche Daten, Finanzkonten oder interne Systeme zuzugreifen, und manchmal sogar an andere Cyberkriminelle weiterverkauft.
Beispielszenario
Wenn bei Ihrem Unternehmensportal ein ungewöhnlicher Anstieg fehlgeschlagener Anmeldeversuche mit legitimen E-Mail-Benutzernamen auftritt, ist die Wahrscheinlichkeit groß, dass es Opfer eines Credential-Stuffing-Angriffs wird.
Sicherheitsteams erkennen Credential Stuffing häufig anhand dieser charakteristischen Muster:
- Hohe Anmeldegeschwindigkeit von verteilten IPs: Anstatt dass eine einzelne IP-Adresse den Server mit Anfragen überhäuft, sieht man Tausende von Anmeldeversuchen, die sich innerhalb von Sekunden auf Hunderte von verschiedenen IP-Adressen verteilen und so die üblichen Ratenbegrenzungen umgehen.
- Abnormale Benutzeragenten und Fingerabdrücke: Der Datenverkehr zeigt Anfragen von „headless“ Browsern oder veralteten/nicht übereinstimmenden User-Agent-Strings, die nicht mit realen Kundengeräten übereinstimmen.
- Hohe Ausfallrate und verstreute geologische Verteilung: Sie bemerken eine überwältigende Anzahl fehlgeschlagener Anmeldeversuche, die von unerwarteten geografischen Standorten stammen, an denen Sie keine Kundenbasis haben, oder von unmöglichen Reiseszenarien.
- Überlappung beim Passwort-Spraying: In einigen Fällen kann es vorkommen, dass dasselbe Passwort gleichzeitig für viele verschiedene Konten getestet wird.
Da diese Angriffe das normale Benutzerverhalten imitieren, versagen herkömmliche Firewalls oder IP-Filter allein oft bei deren Erkennung.
Beispiele für Credential-Stuffing-Angriffe aus der Praxis
Credential Stuffing ist keine Theorie; aufsehenerregende Vorfälle haben gezeigt, wie schädlich es sein kann.
1. Passwörter im Internet offengelegt
Ende Januar 2026 entdeckten Cybersicherheitsexperten eine riesige, öffentlich zugängliche Datenbank mit 149 Millionen Benutzernamen und Passwörtern , was in der digitalen Welt für Schockwellen sorgte.
Die Datenbank enthielt Berichten zufolge Zugangsdaten für diverse Online-Dienste, darunter E-Mail-Plattformen, soziale Netzwerke, Bankportale, Streaming-Dienste und mehr. Diese ungesicherten Zugangsdaten können für Credential-Stuffing-Angriffe missbraucht werden.
2. Kundendaten von North Face und Cartier gestohlen
Die BBC berichtet, dass die Modemarke The North Face und der Luxusjuwelier Cartier bei jüngsten Cyberangriffen Opfer von Datendiebstählen wurden und damit zu den jüngsten großen Einzelhändlern gehören, die betroffen sind. Die Hacker verschafften sich Zugang zu Kundenkonten und erbeuteten unter anderem Namen, Kontaktdaten und Bestellhistorien. Zahlungskartendaten sollen jedoch nicht betroffen sein.
Die Anfang Juni 2025 bekannt gewordenen Vorfälle haben Warnungen an Online-Shopper ausgelöst, Passwörter nicht für mehrere Websites wiederzuverwenden und ihre Zugangsdaten umgehend zu aktualisieren. Sicherheitsexperten gehen davon aus, dass die Angriffe mit Credential Stuffing zusammenhängen, einer Methode, bei der Kriminelle zuvor geleakte Benutzernamen und Passwörter nutzen, um in Online-Konten einzudringen.
3. Schwerwiegender Datenverstoß: 16 Milliarden Anmeldedaten offengelegt
Im Juni 2025 enthüllten Cybersicherheitsforscher, dass rekordverdächtige 16 Milliarden Anmeldedaten online offengelegt worden waren – vermutlich der bis dato weltweit größte Passwortleck.
Die Daten, die aus mindestens 30 offengelegten Datensätzen zusammengestellt wurden, umfassen Benutzernamen und Passwörter für wichtige Plattformen wie Apple, Google, Facebook, GitHub, Telegram, VPNs und sogar einige Regierungsdienste.
Behörden und Sicherheitsexperten warnen davor, dass das Datenleck weltweit zu groß angelegten Credential-Stuffing-Angriffen, Phishing-Attacken, Identitätsdiebstahl und Kontoübernahmen führen könnte, wenn Benutzer und Organisationen nicht schnell handeln.
Welche Präventionsmaßnahmen gibt es gegen Credential Stuffing?
Um sich gegen Credential Stuffing zu wappnen, ist ein mehrstufiger Ansatz erforderlich, der Erkennung, Prävention, die Integration von MFA-Methoden und intelligente Benutzerauthentifizierung kombiniert. Im Folgenden werden die effektivsten Maßnahmen erläutert.
1. CAPTCHA
CAPTCHA verlangt von den Nutzern den Nachweis, dass sie Menschen sind, und verringert die Wahrscheinlichkeit eines Credential-Stuffing-Angriffs erheblich.
Obwohl sie einfach sind, reduzieren sie effektiv den Bot-Verkehr auf niedrigem Niveau. Angreifer können jedoch einfache CAPTCHAs umgehen, daher empfiehlt sich der Einsatz in Kombination mit fortgeschritteneren Lösungen wie biometrischer Authentifizierung oder Passwörtern.
2. Multi-Faktor-Authentifizierung (MFA)
Eine Multi-Faktor-Authentifizierung (MFA) bietet über Passwörter hinaus eine zusätzliche Schutzebene und verhindert Credential-Stuffing-Angriffe. Durch die Aktivierung einer MFA-Software können sich Benutzer mit etwas authentifizieren, das sie wissen (PIN oder Passwort), etwas, das sie besitzen (Hardware-Token), oder etwas, das sie sind (Fingerabdruck- oder Iris-Scan).
3. Überwachung und Anomalieerkennung
Sicherheitsteams müssen kontinuierlich auf ungewöhnliche Anmeldemuster achten, wie beispielsweise mehrere fehlgeschlagene Anmeldeversuche von verschiedenen IP-Adressen oder Anmeldungen von unbekannten Standorten. Sie müssen außerdem ungewöhnlich lange Sitzungen erkennen.
Darüber hinaus können KI-gestützte Tools zur Erkennung von Anmeldeanomalien Credential-Stuffing-Versuche in Echtzeit identifizieren und blockieren, indem sie nicht-menschliche Muster erkennen.
4. WAAP (Web Application and API Protection)
Eine WAAP-Plattform bietet umfassenden Schutz für Anwendungen und APIs durch die Kombination von WAF, Bot-Management und DDoS-Abwehr.
Während eine herkömmliche Web Application Firewall (WAF) ungewöhnliche Anmeldeversuche mithilfe von Ratenbegrenzung und IP-Sperrung erkennen und blockieren kann, reicht sie allein oft nicht aus, um ausgeklügeltes Credential Stuffing zu verhindern. Denn moderne Angreifer nutzen Residential Proxies, echte Browser-Fingerabdrücke und langsame, unauffällige Angriffsmuster, um die standardmäßige, schwellenwertbasierte Erkennung zu umgehen.
Eine umfassende WAAP-Lösung geht über einfaches Blockieren hinaus und analysiert Absicht und Verhalten, um sicherzustellen, dass selbst schwer zu fassende automatisierte Tools neutralisiert werden, bevor sie Konten gefährden.
5. IP-Sperrliste
Das Blockieren von IP-Adressen, die mit verdächtigen Aktivitäten in Verbindung stehen, trägt dazu bei, automatisierte Angriffe zu verlangsamen. Da Angreifer häufig ihre Proxys wechseln, können dynamische IP-Reputationslisten helfen, bekannte schädliche IP-Bereiche zu blockieren.
Bevor eine verdächtige IP-Adresse gesperrt wird, sollte sie mit dem Anmeldeverlauf des Nutzers verglichen werden. Die Überprüfung vergangener Telemetriedaten hilft, Fehlalarme zu vermeiden und sicherzustellen, dass legitime Nutzer nicht irrtümlich ausgesperrt werden.
6. Ratenbegrenzung
Die Ratenbegrenzung regelt die Anzahl der Anmeldeversuche innerhalb eines bestimmten Zeitraums. Dies verhindert, dass Angreifer schnell mehrere Anmeldeinformationen testen, und reduziert die Serverbelastung durch botgesteuerte Traffic-Spitzen.
7. Verhaltensbiometrie nutzen
Verhaltensbiometrie analysiert nicht nur die verwendeten Anmeldedaten, sondern auch, wie ein Nutzer mit einem System interagiert – beispielsweise Tastenanschlaggeschwindigkeit, Mausbewegungen und Tipprhythmus. Für einen Bot ist es nahezu unmöglich, diese Mikromuster zu imitieren, was sie zu einer wirksamen Schutzebene gegen Bots macht.
8. Headless-Browser blockieren
Headless-Browser sind bei Angreifern beliebt, da sie das Verhalten realer Browser ohne visuelle Darstellung simulieren. Tools können diese Umgebungen nun erkennen und blockieren, indem sie fehlende Browser-Fingerabdrücke oder inkonsistente JavaScript-Ausführung überprüfen.
9. Passwortlose Authentifizierung
Die passwortlose Authentifizierung ersetzt Passwörter durch sichere Mechanismen wie Biometrie, Hardware-Token oder Passkeys. Sie verhindert nicht nur das sogenannte Credential Stuffing vollständig, sondern vereinfacht auch die Benutzerfreundlichkeit und reduziert den IT-Supportaufwand.
Wie helfen miniOrange-Lösungen beim Schutz vor Credential Stuffing?
miniOrange, ein weltweit führender Anbieter von Identitäts- und Zugriffsmanagement (IAM) bietet eine Reihe von Lösungen, die direkt auf die Bedrohungen durch Credential Stuffing für Unternehmen und KMUs gleichermaßen eingehen.
Von Biometrie bis hin zu FIDO2-Tokens unterstützt miniOrange moderne passwortlose Anmeldeverfahren, die die Notwendigkeit von Passwörtern überflüssig machen und somit die Wiederverwendung von Anmeldeinformationen verhindern.
Darüber hinaus passen die adaptiven MFA-Lösungen von miniOrange die Authentifizierungsanforderungen dynamisch an das Nutzerverhalten und das Risikoprofil an. Dies gewährleistet ein reibungsloses Anmeldeerlebnis für legitime Nutzer und blockiert gleichzeitig verdächtige Aktivitäten.
Auch MFA-Methoden wie Hardware-Token, Rastermustererkennung, Passkeys, Authentifizierungs-Apps und mehr können dazu beitragen, Credential Stuffing zu verhindern.
Für CIOs und Sicherheitsarchitekten, die Benutzerfreundlichkeit und Sicherheit in Einklang bringen wollen, bietet miniOrange flexible MFA-Optionen für einen umfassenden Schutz vor Credential Stuffing und ähnlichen Angriffen.
Um mehr zu erfahren, kontaktieren Sie uns einfach für eine Demo-Session mit unseren Experten oder melden Sie sich für eine 30-tägige kostenlose Testversion an.
Häufig gestellte Fragen
Was ist MFA?
Die Multi-Faktor-Authentifizierung (MFA) ist ein Sicherheitsverfahren, das zwei oder mehr Verifizierungsformen erfordert, bevor der Zugriff gewährt wird. Dies kann etwas sein, das Sie wissen (Passwort), etwas, das Sie besitzen (Gerät oder Token), oder etwas, das Sie sind (biometrische Daten).
Wie können Unternehmen einen laufenden Credential-Stuffing-Angriff erkennen?
Typische Anzeichen sind plötzliche Anstiege fehlgeschlagener Anmeldeversuche, Anmeldungen von ungewöhnlichen Standorten oder Geräten sowie zahlreiche Anmeldeversuche mit bekannten E-Mail-Formaten. Sicherheitsteams können mithilfe von Überwachung, risikobasierter Authentifizierung und Anomalieerkennung diese Muster erkennen und blockieren.
Welche Rolle spielen Bots bei Credential-Stuffing-Angriffen?
Bots automatisieren das Testen von Millionen von Benutzernamen- und Passwortkombinationen in verschiedenen Anwendungen. Sie helfen Angreifern, ihre Operationen auszuweiten, IP-Adressen zu wechseln und menschliches Verhalten nachzuahmen, um grundlegende Sicherheitsvorkehrungen zu umgehen.



Hinterlasse einen Kommentar