

Wenn ein Mitarbeiter das Unternehmen verlässt, ist die Änderung seines Status im HR-System nur der Anfang. Seine Identität kann weiterhin in SaaS-Anwendungen, Cloud-Plattformen, VPNs, Kollaborationstools und anderen Systemen bestehen, die er während seiner Beschäftigung genutzt hat. Solange dieser Zugriff nicht entfernt wird, kann der Nutzer weiterhin auf Ressourcen zugreifen, die er nicht mehr benötigt oder für die er keine Zugriffsberechtigung mehr hat.
Die Deaktivierung von Zugriffsrechten ist der Prozess, bei dem ein Zugriff entfernt wird, wenn er nicht mehr benötigt wird. Auslöser hierfür können das Ausscheiden eines Mitarbeiters, ein Rollenwechsel, das Ende eines Auftrags, der Ablauf eines Zugriffszeitraums oder die Entfernung einer Anwendungsberechtigung sein.
Der Prozess kann das Entfernen von Berechtigungen und Gruppenmitgliedschaften, das Deaktivieren von Konten, das Widerrufen von Sitzungen und Anmeldeinformationen sowie das Zurückfordern von Lizenzen umfassen.
Was bedeutet Deprovisioning in IAM?
Die Bedeutung der Entversorgung in IAM ist unkompliziert: Der Zugriff einer Identität wird entfernt, sobald die geschäftliche Anforderung oder die Autorisierung für diesen Zugriff entfällt.
Die Deaktivierung von Berechtigungen ist Teil des Identitätslebenszyklusmanagements (ILM), das Identitäten und deren Zugriffsrechte von der Erstellung über die Änderung bis hin zur endgültigen Löschung verwaltet. Sie ist auch eine wichtige Funktion im Bereich Identity Governance and Administration (IGA) , wo Richtlinien und Kontrollen Organisationen dabei helfen, Zugriffsrechte gemäß Rollen, Geschäftsanforderungen und Lebenszyklusereignissen zu verwalten.
Eine gängige Methode, den Identitätslebenszyklus zu verstehen, ist die Joiner-Mover-Leaver-Methode (JML) :
- JoinerEin neuer Benutzer tritt bei und erhält die für seine Rolle erforderlichen Zugriffsrechte.
- AntragstellerWenn ein Benutzer seine Rolle oder Abteilung wechselt, müssen möglicherweise alte Zugriffsrechte entfernt und neue Zugriffsrechte zugewiesen werden.
- AbgängerWenn ein Benutzer das Unternehmen verlässt, wird ihm der Zugriff entzogen.
Dies bedeutet, dass die Deaktivierung von Benutzerrechten nicht auf das Ausscheiden von Mitarbeitern beschränkt ist. Sie gilt auch dann, wenn sich die Zugriffsrechte während des Lebenszyklus des Benutzers ändern.
Warum ist die Deaktivierung wichtig?
Benutzerzugriffsrechte können sich häufig ändern. Mitarbeiter wechseln Abteilungen, Auftragnehmer schließen Projekte ab, temporäre Berechtigungen laufen ab und Benutzer arbeiten nicht mehr mit bestimmten Anwendungen. Werden diese Änderungen nicht in allen verbundenen Systemen abgebildet, können unnötige Zugriffsrechte aktiv bleiben.
Verhindern Sie unbefugten Zugriff
Wenn ein Mitarbeiter oder Auftragnehmer das Unternehmen verlässt, sollten seine Zugriffsrechte auf die Systeme, die er nicht mehr benötigt, entzogen werden. Durch die Deaktivierung der Zugriffsrechte können Anwendungen, Cloud-Dienste, VPNs, Kollaborationsplattformen und andere Ressourcen gesperrt werden.
Dadurch wird die Wahrscheinlichkeit verringert, dass ein ehemaliger Benutzer nach Ablauf seiner Autorisierung weiterhin auf Organisationsressourcen zugreift, was die Verwaltung des Benutzerlebenszyklus vereinfacht.
Entfernen verwaister Konten
Ein verwaistes Konto ist ein Konto, das aktiv bleibt, ohne dass es einen gültigen Inhaber oder aktuellen geschäftlichen Bedarf gibt.
Diese Konten können durch unvollständige Abmeldung, manuell erstellte Anwendungskonten oder getrennte Identitätssysteme entstehen. Die automatische Deaktivierung trägt dazu bei, die Anzahl der Konten zu reduzieren, die nach einer Änderung des Benutzerlebenszyklusstatus aktiv bleiben.
Sicherheitsrisiko reduzieren
Unnötiger Zugriff kann das Risiko von Missbrauch von Zugangsdaten, Privilegienmissbrauch, Insiderbedrohungen und unberechtigtem Zugriff auf sensible Daten erhöhen.
Die Deprovisionierung unterstützt das Prinzip der minimalen Berechtigungen, indem der Zugriff entfernt wird, sobald der zugrunde liegende geschäftliche Bedarf nicht mehr besteht.
Unterstützung von Compliance und Audits
Ein kontrollierter Deaktivierungsprozess erstellt Aufzeichnungen über Zugriffsänderungen, einschließlich des Zeitpunkts des Zugriffswiderrufs, der betroffenen Systeme und ob die Operation erfolgreich war.
Diese Datensätze können Folgendes unterstützen:
- Zugriffsüberprüfungen
- Prüfungsuntersuchungen
- Interne Zugriffskontrollen
- Aufzeichnungen zum Ausscheiden von Mitarbeitern
- Nachweise für das Lebenszyklusmanagement
Reduzierung ungenutzter Lizenzkosten
Durch das Entfernen inaktiver Anwendungskonten können Unternehmen außerdem Lizenzen zurückgewinnen, die nicht mehr benötigt werden.
Bei SaaS-Anwendungen können dadurch unnötige Lizenzzuweisungen reduziert und gleichzeitig die Anwendungsverzeichnisse übersichtlicher gehalten werden.
Wie funktioniert die Deaktivierung?
Ein typischer Deaktivierungs-Workflow kann folgendermaßen ablaufen:
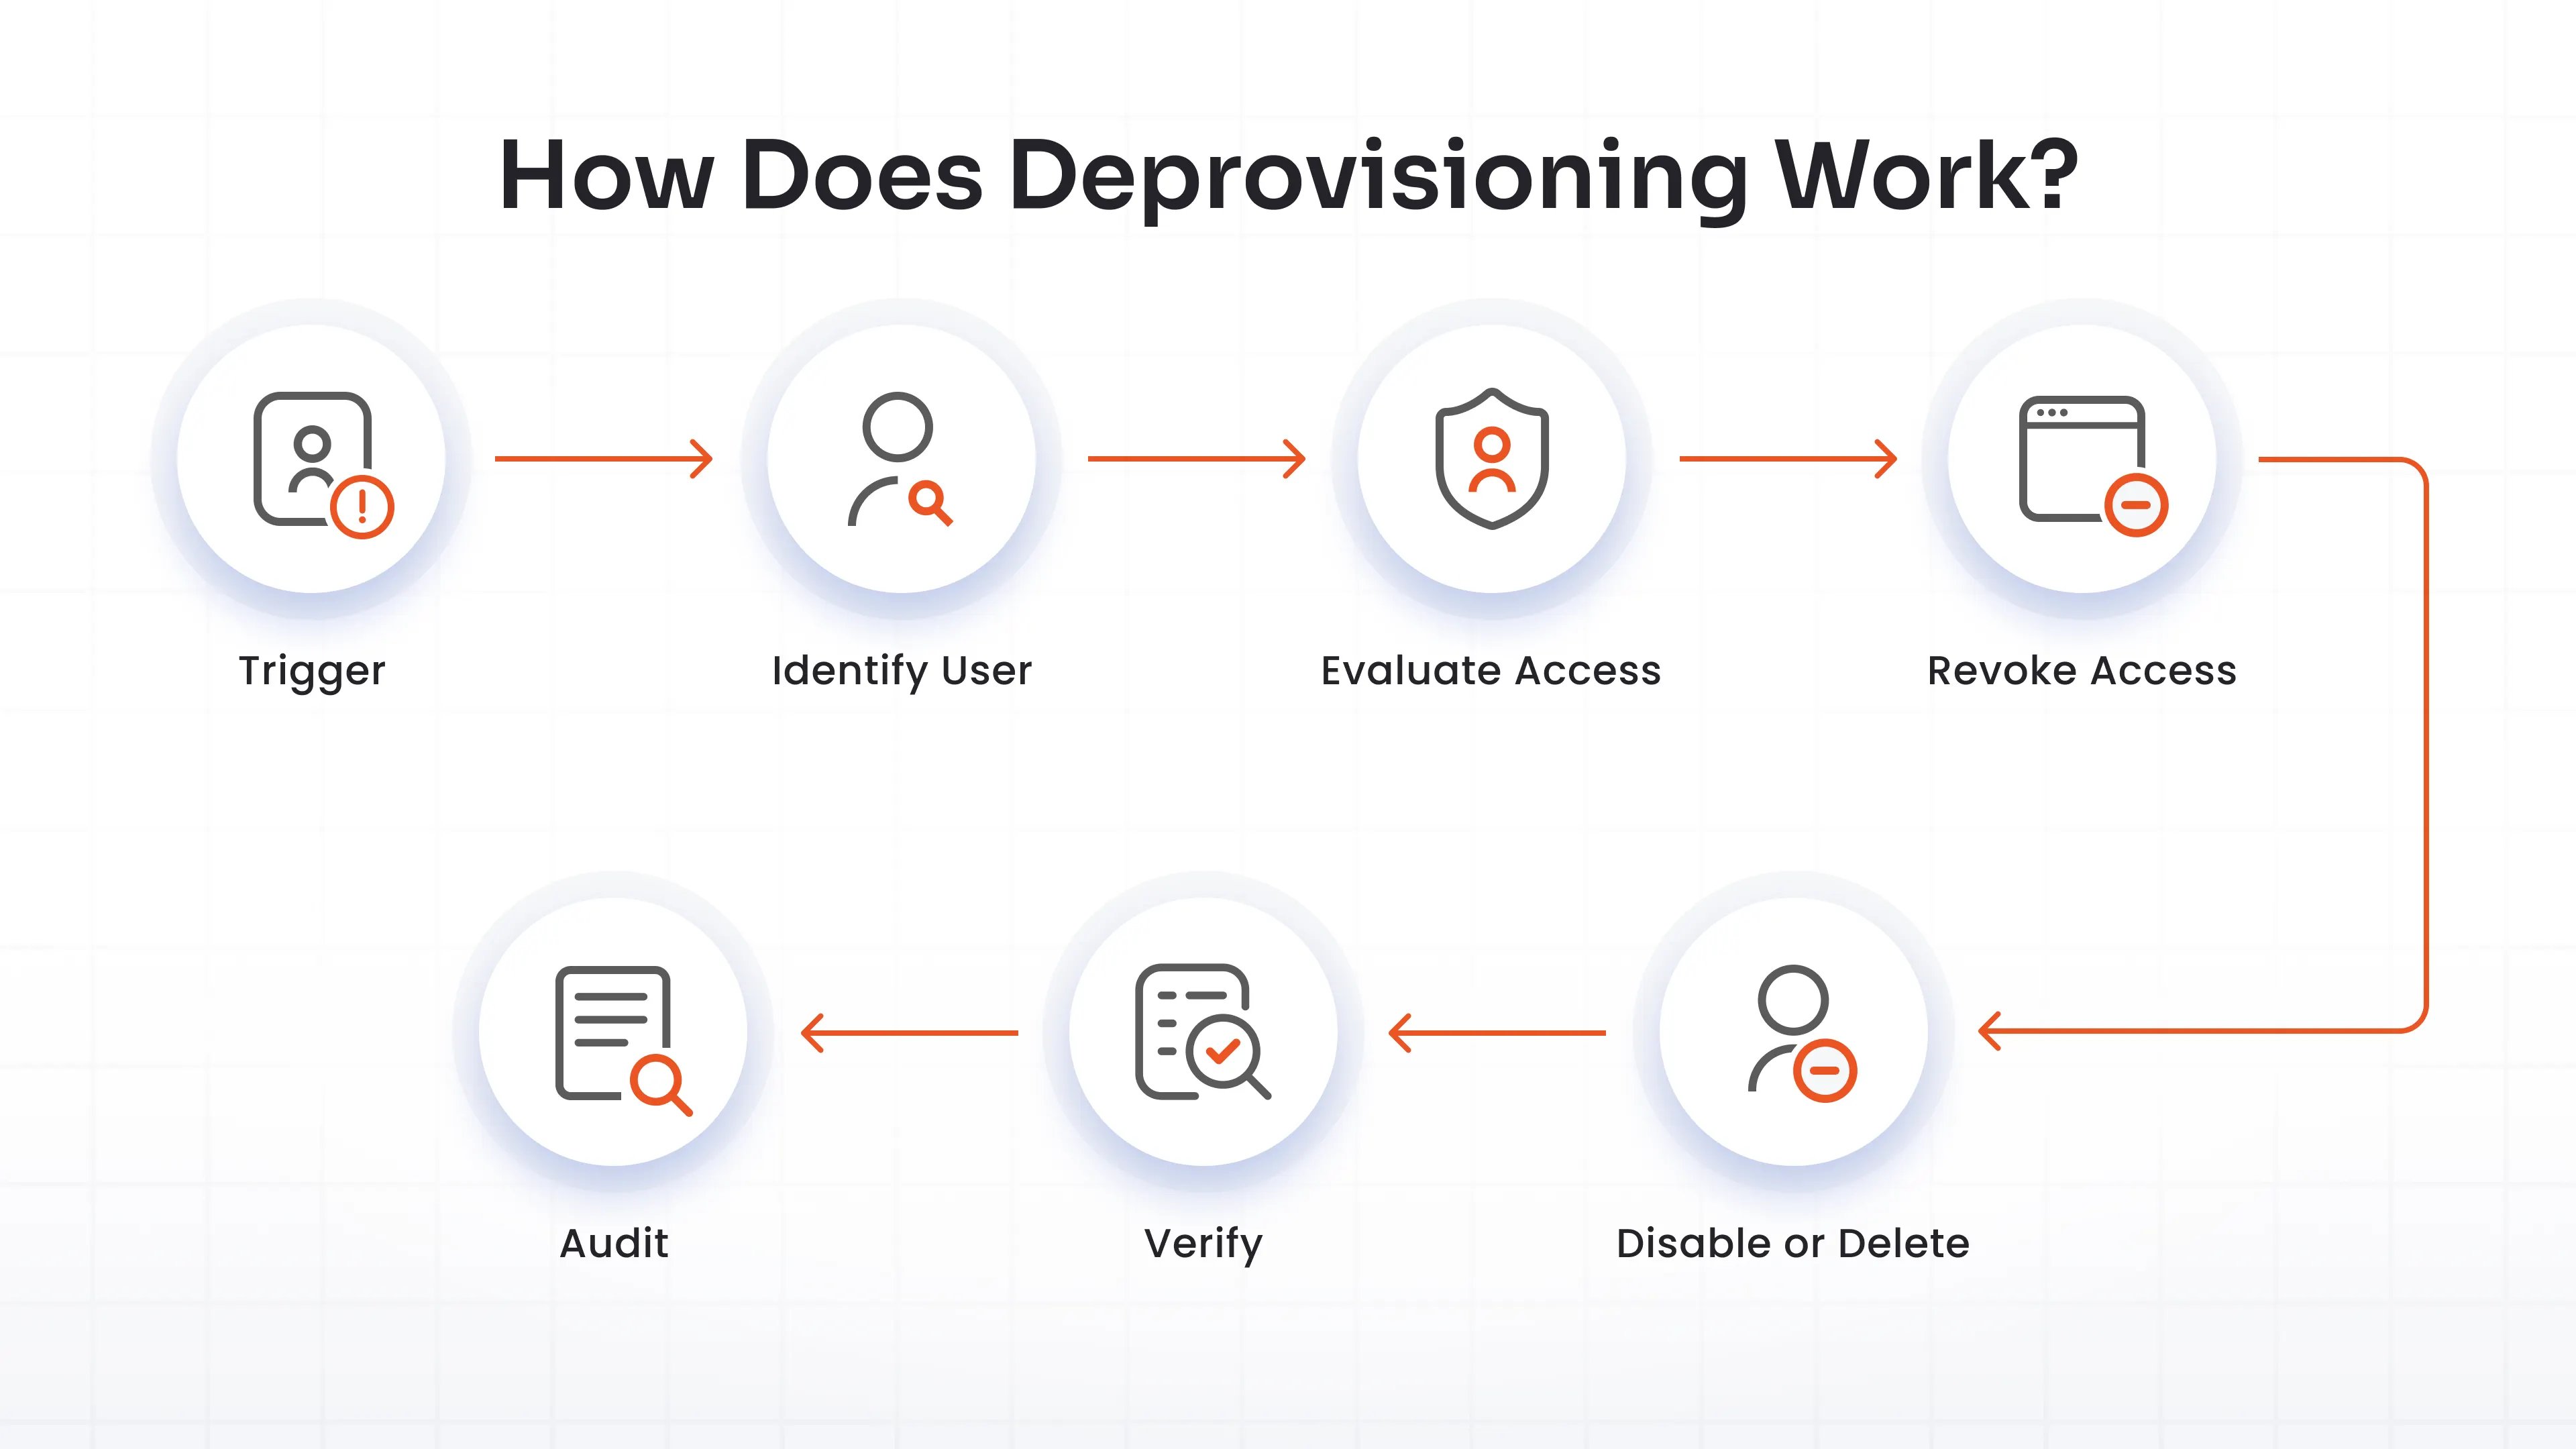
Der genaue Arbeitsablauf hängt von der Organisation ab. IAM ArchitekturZugriffsrichtlinien, Anwendungen und Aufbewahrungspflichten.
Schritt 1: Lebenszyklusereignis auslösen
Der Prozess startet, wenn ein Ereignis darauf hinweist, dass die Zugriffsrechte eines Benutzers geändert werden müssen. Häufige Auslöser sind:
- Mitarbeiterkündigung
- Abteilungs- oder Rollenwechsel
- Ende des Auftragnehmervertrags
- Ablauf des vorübergehenden Zugriffs
- Entfernung des Anwendungszugriffs
- Sicherheitsvorfälle, die einen sofortigen Widerruf erfordern
Ein HR-System dient häufig als maßgebliche Quelle für Ereignisse im Mitarbeiterlebenszyklus. Beispielsweise kann die Änderung des Mitarbeiterstatus auf inaktiv nachgelagerte Zugriffsänderungen auslösen.
Schritt 2: Benutzer und dessen Zugriffsrechte identifizieren
Das IAM Das System identifiziert die Benutzerkonten und Ressourcen in der gesamten Umgebung. Dies kann Folgendes umfassen:
- Anwendungen
- Groups
- Rollen
- Berechtigungen
- SSO-Zuweisungen
- SaaS-Konten
- Cloud-Ressourcen
- Aktive Sitzungen
- Privilegierte Konten
- Zugewiesene Lizenzen
Ziel ist es, festzustellen, wo der Benutzer Zugriff hat, anstatt einfach nur ein primäres Konto zu deaktivieren.
Schritt 3: Prüfen, welche Zugriffsrechte entfernt werden müssen
Nicht jedes Ereignis im Lebenszyklus erfordert die vollständige Löschung des Kontos. Wechselt ein Mitarbeiter beispielsweise die Abteilung, bleibt seine Identität aktiv, die mit seiner vorherigen Rolle verbundenen Zugriffsrechte müssen jedoch möglicherweise entfernt werden. Die Zugriffsrechte können wie folgt bewertet werden:
- Benutzerattribute
- Rollenzuweisungen
- RBAC-Richtlinien
- Bewerbungsvoraussetzungen
- Zugriffsablaufregeln
- Organisatorische Richtlinien
Dadurch wird die Deaktivierung von Zugriffsrechten zu einem wichtigen Bestandteil der Zugriffsbereitstellung und -entzugsprozesse während des gesamten Identitätslebenszyklus.
Schritt 4: Zugriff widerrufen
Der Workflow entfernt die während der Evaluierungsphase identifizierten Zugriffsrechte. Je nach Umgebung kann dies Folgendes umfassen:
- Entfernung von Anwendungszuweisungen
- Entfernen von Gruppenmitgliedschaften
- Entzug von Berechtigungen
- Aktive Sitzungen werden ungültig gemacht
- Entfernen des SSO-Zugriffs
- Widerruf der Zulassungsbescheinigung
- Entfernung des privilegierten Zugriffs
Schritt 5: Konten deaktivieren oder löschen
Die Deaktivierung eines Kontos bedeutet nicht immer dessen endgültige Löschung. Je nach Sicherheits-, Betriebs- und Aufbewahrungsrichtlinien kann eine Organisation das Konto deaktivieren, den Zugriff darauf entfernen, zugehörige Informationen archivieren oder das Konto löschen.
Beispielsweise kann das Konto eines Mitarbeiters deaktiviert werden, wenn er das Unternehmen verlässt, während bestimmte Datensätze aus geschäftlichen oder regulatorischen Gründen aufbewahrt werden.
Schritt 6: Ergebnis überprüfen und protokollieren
Der letzte Schritt besteht darin, zu bestätigen, dass die erwarteten Zugriffsänderungen abgeschlossen wurden. Organisationen sollten Folgendes überprüfen:
- Verbundene Anwendungen wurden aktualisiert
- Der Zugriff wurde erfolgreich widerrufen.
- Sitzungen oder Anmeldeinformationen wurden gegebenenfalls für ungültig erklärt.
- Lizenzen wurden gegebenenfalls zurückgefordert.
- Fehlgeschlagene Operationen wurden identifiziert
- Es wurden Prüfprotokolle erstellt.
Die Verifizierung ist wichtig, weil eine erfolgreiche Statusänderung in einem Identitätssystem nicht zwangsläufig bedeutet, dass alle verbundenen Anwendungen den Zugriff des Benutzers entfernt haben.
Wie unterstützt SCIM die Deaktivierung?
SCIM ( System for Cross-domain Identity Management ) ist ein Standard für den Austausch von Identitätsinformationen zwischen Systemen. Er kann Benutzer- und Gruppenlebenszyklusvorgänge zwischen einem Identitätsanbieter und kompatiblen Anwendungen automatisieren.
SCIM kann Vorgänge wie die folgenden unterstützen:
- Benutzer anlegen
- Aktualisierung der Benutzerattribute
- Deaktivierung von Benutzern
- Benutzer entfernen
- Gruppen leiten
- Synchronisierung von Benutzerinformationen
Ein typischer automatisierter Ablauf sieht folgendermaßen aus:
HR-System → IAM/IdP → SCIM → SaaS-Anwendung
Beispielsweise:
HR-Status ändert sich zu inaktiv
↓
IAM erkennt das Lebenszyklusereignis
↓
SCIM sendet dem Benutzer ein Update
↓
Die Anwendung deaktiviert das Konto
↓
Zugriff entzogen
Dieser Ansatz verringert den Aufwand für Administratoren, jede verbundene Anwendung manuell zu aktualisieren. Er trägt außerdem zu einem einheitlicheren Prozess für die Benutzerbereitstellung und -entziehung in SaaS-Umgebungen bei.
Die genaue Vorgehensweise hängt von der SCIM-Implementierung der Anwendung ab. Einige Anwendungen deaktivieren Benutzer, während andere das Löschen oder andere Lebenszyklusoperationen unterstützen.
Bewährte Verfahren zur Deaktivierung
Eine wirksame Deaktivierung erfordert mehr als die Deaktivierung des primären Benutzerkontos. Der Prozess sollte alle Zugriffsrechte des Benutzers berücksichtigen.
Verwenden Sie eine verlässliche Quelle
Nutzen Sie ein HR-System, ein Verzeichnis oder eine andere vertrauenswürdige Quelle, um Änderungen im Lebenszyklus anzustoßen. Beispielsweise kann der Kündigungsstatus eines Mitarbeiters automatisierte Arbeitsabläufe auslösen, anstatt separate Anfragen an jeden Anwendungsinhaber zu erfordern.
Automatische Zugriffsentfernung
Die manuelle Deaktivierung von Benutzerrechten wird mit zunehmender Anzahl von Benutzern und Anwendungen in Unternehmen immer schwieriger. Automatisierte Workflows oder die Bereitstellung über HR-IT können Lebenszyklusereignisse mit vordefinierten Zugriffsänderungen verknüpfen und so den Prozess beschleunigen und vereinheitlichen.
Deaktivierung über alle Anwendungen hinweg
Das Entfernen des Zugriffs auf das Hauptverzeichnis ist nur ein Teil des Prozesses. Berücksichtigen Sie auch Ressourcen wie:
- SaaS-Anwendungen
- Cloud-Plattformen
- Datenbanken
- VPNs
- Werkzeuge zur Zusammenarbeit
- SSO-Anwendungen
- Entwicklungsumgebungen
- Privilegierte Systeme
Auftragnehmer und Dritte einbeziehen
Auftragnehmer, Lieferanten, Partner und Zeitarbeiter können ebenfalls Zugriffsrechte erhalten. Ihre Konten sollten definierte Inhaber, Zugriffszeiträume und Ablaufbedingungen haben, sodass der Zugriff nach Beendigung des Auftrags automatisch entfernt wird.
Führen von Prüfprotokollen
Halten Sie für jedes Deaktivierungsereignis wichtige Details fest:
- Betroffener Benutzer
- Datum und Uhrzeit
- Auslösendes Ereignis
- Betroffene Anwendungen
- Zugriff entfernt
- Status (Erfolg oder Misserfolg)
Mithilfe dieser Aufzeichnungen lassen sich Zugriffsprobleme leichter untersuchen und nachweisen, dass die Lebenszykluskontrollen eingehalten werden.
Zugriffsentfernung überprüfen
Gehen Sie nicht davon aus, dass die Änderung des Benutzerstatus automatisch alle nachgelagerten Berechtigungen entfernt. Überprüfen Sie Bereitstellungsprotokolle, Anwendungsstatus, Workflow-Ergebnisse und Zugriffsdatensätze, um sicherzustellen, dass die erwarteten Änderungen vorgenommen wurden.
Regelmäßige Zugriffsbewertungen durchführen
Die Automatisierung reduziert den manuellen Aufwand, aber regelmäßige Zugriffsprüfungen können weiterhin übersehene Konten oder Berechtigungen aufdecken. Prüfungen sind besonders hilfreich, um Folgendes zu finden:
- Verwaiste Konten
- Übermäßige Berechtigungen
- Nicht genutzter Anwendungszugriff
- Ruhende Konten
- Unerwartete Gruppenzugehörigkeiten
Anwendungsfälle für die Deaktivierung
Die Deaktivierung bei der automatisierten Benutzerbereitstellung betrifft verschiedene Ereignisse im Lebenszyklus der Identität, nicht nur den Austritt von Mitarbeitern.
Mitarbeiter-Offboarding
Wenn ein Mitarbeiter das Unternehmen verlässt, kann durch die Deaktivierung der Zugriffsrechte der Zugriff auf Anwendungen, Verzeichnisse, Cloud-Systeme, Kollaborationsplattformen und andere Ressourcen entzogen werden.
Rollen- oder Abteilungswechsel
Wenn ein Benutzer in eine andere Rolle wechselt, können die mit seiner vorherigen Position verbundenen Zugriffsrechte entfernt und neue rollenbasierte Zugriffsrechte zugewiesen werden.
Dies unterstützt die Mover-Phase von JML und hilft, eine Anhäufung von Privilegien zu verhindern.
Auftragnehmer-Offboarding
Wenn das Engagement eines Auftragnehmers endet, kann sein temporärer Zugriff auf Grundlage des Vertragsendes oder eines anderen definierten Lebenszyklusereignisses widerrufen werden.
Ablauf des vorübergehenden Zugriffs
Zugriffsrechte, die für ein Projekt oder einen bestimmten Zeitraum gewährt werden, können mit einer Ablaufbedingung versehen werden. Nach Ablauf des Zeitraums können die zugehörigen Zugriffsrechte automatisch entfernt werden.
Sicherheitsvorfall
Wenn eine Identität kompromittiert wird oder ein unmittelbares Sicherheitsrisiko besteht, kann im Rahmen der Reaktion auf den Vorfall der Zugriff auf alle verbundenen Systeme widerrufen werden.
Entfernung des Anwendungszugriffs
Ein Benutzer kann weiterhin angestellt sein, aber eine bestimmte Anwendung nicht mehr benötigen. In diesem Fall kann die Anwendungsberechtigung entfernt werden, ohne die Identität des Benutzers zu löschen.
Lebenszyklusereignisse in kontrollierte Zugriffsänderungen umwandeln
Die Deprovisionierung ist ein grundlegender Bestandteil des Identitätslebenszyklusmanagements . Sie stellt sicher, dass sich der Benutzerzugriff ändert, wenn sich die zugrunde liegende Geschäftsanforderung ändert, sei es durch das Ausscheiden eines Mitarbeiters, einen Rollenwechsel, das Ende eines Vertrags oder den Ablauf des Anwendungszugriffs.
Ein zuverlässiger Ansatz kombiniert ein maßgebliches HR-System oder -Verzeichnis, definierte Lebenszyklusrichtlinien, automatisierte Deaktivierungs-Workflows, Anwendungsintegrationen , Zugriffsüberprüfungen und Prüfprotokolle.
Wenn diese Kontrollmechanismen zusammenwirken, können Unternehmen die Zugriffsrechte an den aktuellen Rollen und Geschäftsanforderungen ausrichten und gleichzeitig verwaiste Konten, unnötige Berechtigungen und die manuelle Zugriffsverwaltung reduzieren.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen Deaktivierung und Deaktivierung?
Die Deaktivierung deaktiviert in der Regel ein Konto, während die Entzugsberechtigung den umfassenderen Prozess der Entfernung des Zugriffs einer Identität auf relevante Systeme umfasst. Der Entzugsberechtigung kann je nach Richtlinie die Deaktivierung des Kontos, den Entzug von Berechtigungen, Änderungen der Gruppenzugehörigkeit, den Widerruf von Sitzungen oder die Löschung beinhalten.
Worin besteht der Unterschied zwischen der Außerbetriebnahme und der Stilllegung?
Die Deaktivierung entfernt den Zugriff oder die Identität eines Benutzers von Systemen, während die Stilllegung ein gesamtes System, eine Anwendung, einen Dienst oder eine Ressource außer Betrieb nimmt.
Wenn beispielsweise ein Mitarbeiter ausscheidet, können seine Anwendungskonten deaktiviert werden. Wenn ein Unternehmen die Anwendung endgültig einstellt, kann die Anwendung selbst stillgelegt werden.
In einfachen Worten:
- Deaktivierung: Die Zugriffsrechte eines Benutzers entfernen.
- Stilllegung: Die Technologie oder Ressource selbst wird außer Betrieb genommen.
Was passiert, wenn ein Benutzer nicht abgemeldet wird?
Der Benutzer behält möglicherweise Zugriff auf Anwendungen, Daten, Gruppen, Cloud-Ressourcen oder andere Systeme, die er nicht mehr benötigt. Dies kann zu verwaisten Benutzerkonten, übermäßigen Berechtigungen, unnötigen Lizenzzuweisungen und einem erhöhten Sicherheitsrisiko führen.
Was ist die automatische Deaktivierung?
Die automatisierte Deaktivierung nutzt vordefinierte Regeln, Integrationen und Lebenszyklusereignisse, um den Zugriff zu entfernen, ohne dass Administratoren jedes verbundene System manuell aktualisieren müssen.
Es kann gebrauchen IAM Plattformen, APIs, Verzeichnisse, SCIM und Anwendungsintegrationen zur Weitergabe von Zugriffsänderungen.
Wie unterstützt die Deaktivierung von Berechtigungen die Prozesse Beitritt-, Versetzungs- und Austrittsprozesse?
Die Deaktivierung von Zugriffsrechten unterstützt sowohl die Mover- als auch die Leaver-Phase von JML. Bei einem Rollenwechsel können unnötige Zugriffsrechte entfernt werden. Verlässt ein Benutzer das Unternehmen, können seine Zugriffsrechte in allen verbundenen Systemen widerrufen werden.
Kann die Deaktivierung den Zugriff für mehrere Anwendungen entfernen?
Ja. Wenn ein IAM or Identitätsbereitstellung Das System ist in mehrere Anwendungen integriert; ein einzelnes Lebenszyklusereignis kann Zugriffsänderungen in diesen Systemen auslösen. SCIM kann außerdem Benutzer- und Gruppenlebenszyklusvorgänge für kompatible Anwendungen automatisieren.



Hinterlasse einen Kommentar