

Denken Sie einmal daran, wann Sie sich das letzte Mal von einem neuen Gerät aus in eine App eingeloggt haben.
Manchmal werden Sie um zusätzliche Verifizierung gebeten. Manchmal wird der Zugriff komplett gesperrt. Und gelegentlich funktioniert alles reibungslos. Dieser Unterschied ist kein Zufall. Er wird oft durch einen im Hintergrund laufenden Prozess namens Geräte-Fingerprinting verursacht.
Im Kern ist Device Fingerprinting eine Methode, mit der Systeme ein Gerät erkennen können, ohne sich ausschließlich auf Passwörter oder Cookies zu verlassen. Anstatt zu fragen: „Kennen Sie das Passwort?“, fragt es: „Kommt Ihnen dieses Gerät bekannt vor?“
Dieser Wandel ist wichtig, weil Passwörter allein nicht mehr ausreichen. Gestohlene Zugangsdaten, Phishing-Angriffe und automatisierte Bots haben die traditionelle Authentifizierung unzuverlässig gemacht. Unternehmen benötigen nun eine Möglichkeit, die Zugriffsmethode eines Nutzers auf ein System zu identifizieren, nicht nur seine Identität.
Hier erweist sich Device Fingerprinting in der Cybersicherheit als wertvoll. In diesem Blogbeitrag erklären wir, was Device Fingerprinting ist, wie es funktioniert und wie Unternehmen es in realen Sicherheitssystemen einsetzen. Außerdem stellen wir praktische Implementierungstechniken vor.
Was versteht man unter Geräte-Fingerprinting in der Cybersicherheit?
Geräte-Fingerprinting ist im Prinzip eine Methode, um ein Gerät anhand seiner einzigartigen technischen Merkmale zu identifizieren. Anstatt auf gespeicherte Daten wie Cookies zurückzugreifen, analysiert sie die Konfiguration und das Verhalten des Geräts.
Jedes Gerät birgt kleine, oft unbemerkte Details. Dinge wie:
- Browsertyp und -version
- Betriebssystem
- Bildschirmauflösung
- Zeitzonen- und Spracheinstellungen
- IP-Adresse und Netzwerksignale
Einzeln betrachtet sagen diese Details nicht viel aus. Doch in Kombination ergeben sie ein überraschend einzigartiges Muster. Dieses Muster wird zum Fingerabdruck des Geräts.
In der Cybersicherheit fungiert dieser Fingerabdruck als digitale Identität des Geräts. Selbst wenn ein Benutzer Cookies löscht oder die Sitzung wechselt, kann das System weiterhin erkennen, ob das Gerät bekannt ist oder nicht.
Aus diesem Grund findet Geräte-Fingerprinting breite Anwendung in Authentifizierungssystemen, Betrugserkennungssystemen und Identitätssicherheitsplattformen. Es fügt eine zusätzliche Intelligenzebene hinzu, die über Benutzernamen und Passwörter hinausgeht.
Warum ist Geräte-Fingerprinting für die Sicherheit wichtig?
Sicherheitsteams haben es heutzutage nicht nur mit Hackern zu tun, die versuchen, Passwörter zu erraten. Sie müssen sich auch mit Folgendem auseinandersetzen:
- Credential-Stuffing-Angriffe Verwendung durchgesickerter Passwörter
- Bots erstellen gefälschte Konten in großem Umfang
- Phishing-Angriffe, die Benutzer dazu verleiten, Zugriff zu gewähren
- Kontoübernahmen von unbekannten Geräten
In vielen dieser Fälle verfügt der Angreifer möglicherweise bereits über gültige Zugangsdaten. Die eigentliche Frage lautet daher:
Stammt diese Anmeldung von einem vertrauenswürdigen Gerät oder von etwas Neuem und Verdächtigem?
Hier erweist sich das Geräte-Fingerprinting als äußerst nützlich.
Wenn sich ein Benutzer üblicherweise von einem Laptop in Indien anmeldet und plötzlich ein Anmeldeversuch von einem anderen Gerät in einem anderen Land erfolgt, kann das System dies sofort erkennen. Es verlässt sich dabei nicht nur auf die Identität, sondern berücksichtigt auch den Kontext.
Dieser Kontext hilft Organisationen:
- Ungewöhnliches Anmeldeverhalten erkennen
- Unbefugte Zugriffsversuche blockieren
- Automatisierte Bot-Aktivitäten verhindern
- Betrug bei Finanztransaktionen reduzieren
Seine Stärke liegt darin, dass es unauffällig im Hintergrund arbeitet. Legitime Nutzer bemerken es in der Regel gar nicht, während riskante Aktivitäten erkannt oder beanstandet werden.
Wie funktioniert das Geräte-Fingerprinting?
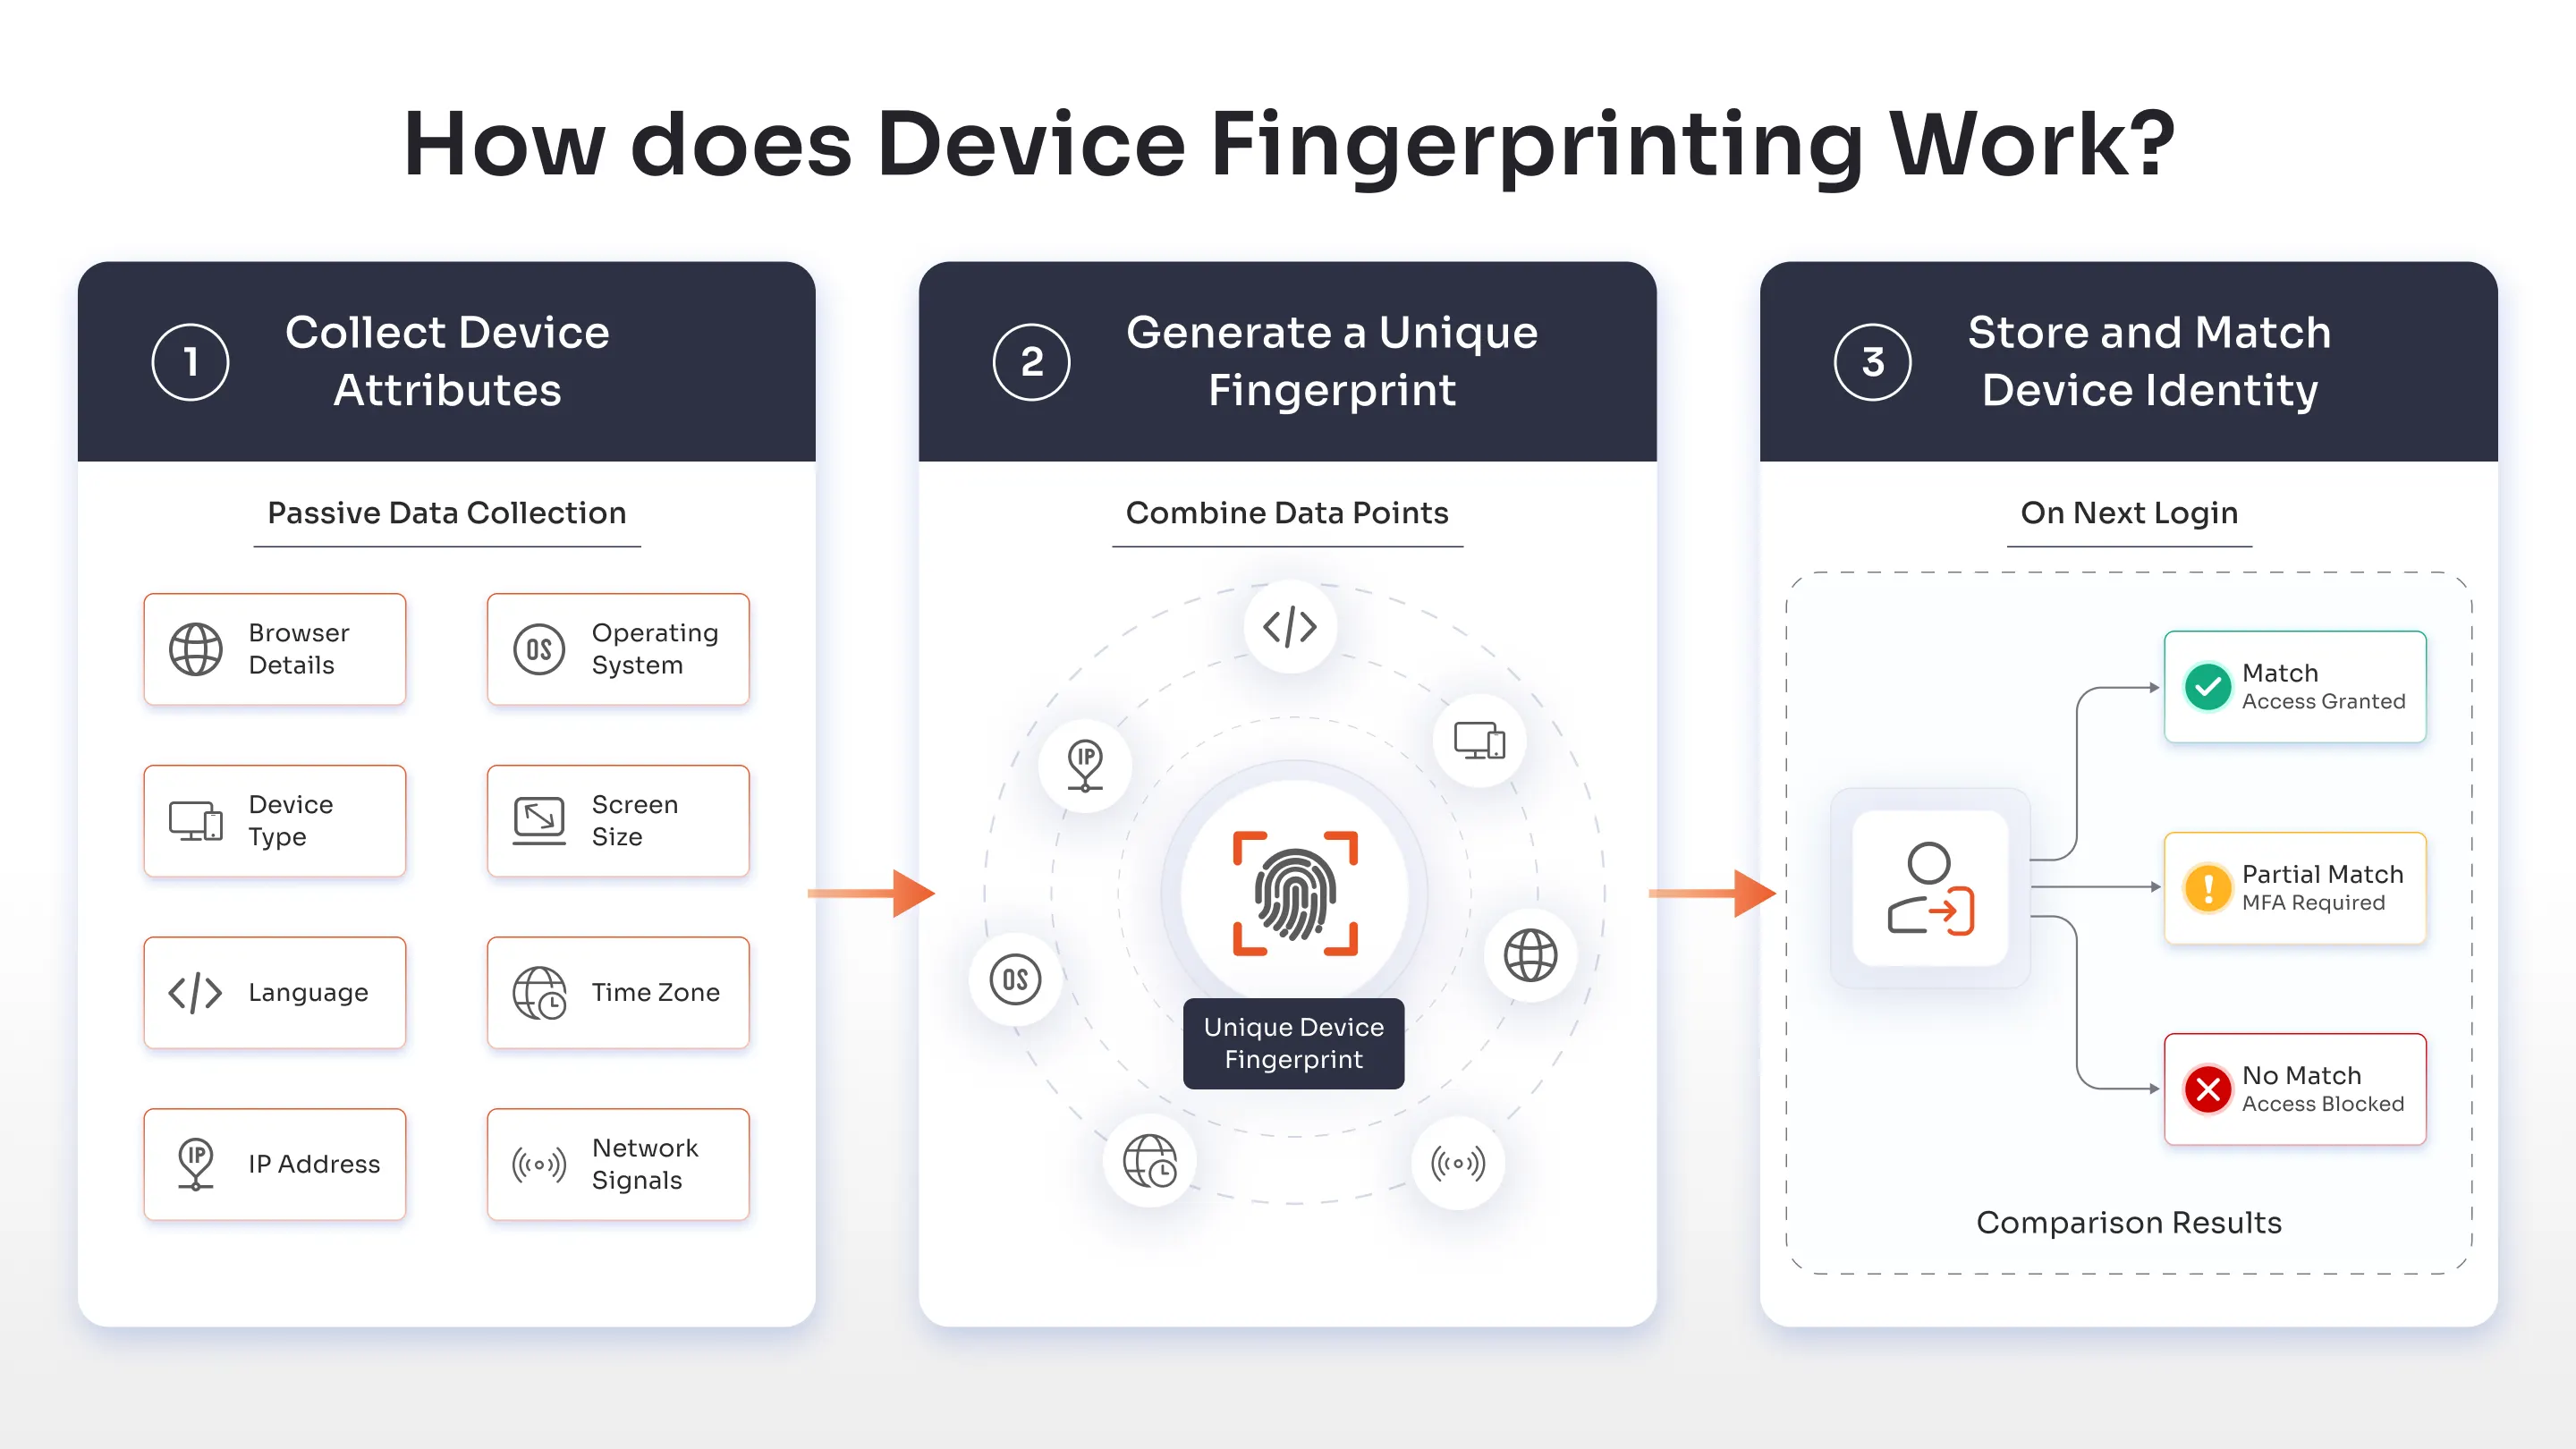
Auf den ersten Blick mag die Funktionsweise des Fingerprintings komplex erscheinen, doch der Prozess folgt einem recht logischen Ablauf. Im Hintergrund erfassen Systeme Signale, kombinieren diese und nutzen sie, um Geräte im Laufe der Zeit wiederzuerkennen.
Hier eine vereinfachte Aufschlüsselung.
Schritt 1: Geräteattribute erfassen
Wenn ein Benutzer eine Website besucht oder sich in eine Anwendung einloggt, sammelt das System zunächst gerätebezogene Informationen.
Das beinhaltet:
- Browserdetails (Typ, Version, Plugins)
- Betriebssystem und Gerätetyp
- Bildschirmgröße und Auflösung
- Sprache und Zeitzone
- IP-Adresse und Netzwerksignale
Diese Daten werden passiv erfasst, ohne das Nutzererlebnis zu beeinträchtigen. Die meisten Nutzer bemerken es nicht einmal.
Ziel ist es hier nicht, den Benutzer persönlich zu verfolgen, sondern das Umfeld zu verstehen, aus dem die Anfrage kommt.
Schritt 2: Einen einzigartigen Fingerabdruck erzeugen
Sobald genügend Attribute erfasst wurden, kombiniert das System diese zu einer eindeutigen Kennung.
Dies geschieht üblicherweise mithilfe von Hash-Algorithmen, die all diese Signale in einen einzigen Fingerabdruckwert umwandeln.
Stellen Sie sich das so vor:
- Ein einzelner Datenpunkt = nicht nützlich
- Mehrere kombinierte Signale = hochgradig einzigartig
Selbst wenn zwei Benutzer das gleiche Gerätemodell haben, können geringfügige Unterschiede in den Einstellungen oder Konfigurationen zu völlig unterschiedlichen Fingerabdrücken führen.
Genau das macht die Geräte-Fingerprinting-Methode so effektiv.
Schritt 3: Geräteidentität speichern und abgleichen
Nach der Generierung des Fingerabdrucks speichert das System diesen sicher auf dem Server.
Beim nächsten Login des Benutzers vergleicht das System den neuen Fingerabdruck mit zuvor bekannten Fingerabdrücken.
- Wenn es übereinstimmt, wird der Zugriff reibungslos fortgesetzt.
- Bei teilweiser Übereinstimmung kann eine zusätzliche Authentifizierung ausgelöst werden.
- Stimmt es nicht überein, kann der Zugriff markiert, angefochten oder gesperrt werden.
So tragen Geräte-Fingerprinting-Lösungen dazu bei, ein Gleichgewicht zwischen Sicherheit und Benutzererfahrung herzustellen.
Anstatt jeden Login gleich zu behandeln, passt sich das System an, je nachdem, ob das Gerät vertrauenswürdig ist oder nicht.
Geräte-Fingerprinting vs. Cookies: Was ist der Unterschied?
Bevor wir die Unterschiede zwischen Geräte-Fingerprinting und Cookies genauer betrachten, ist es wichtig zu wissen, dass sie zwar einem ähnlichen Zweck dienen, aber völlig unterschiedlich funktionieren. Hier ist eine kurze Vergleichstabelle.
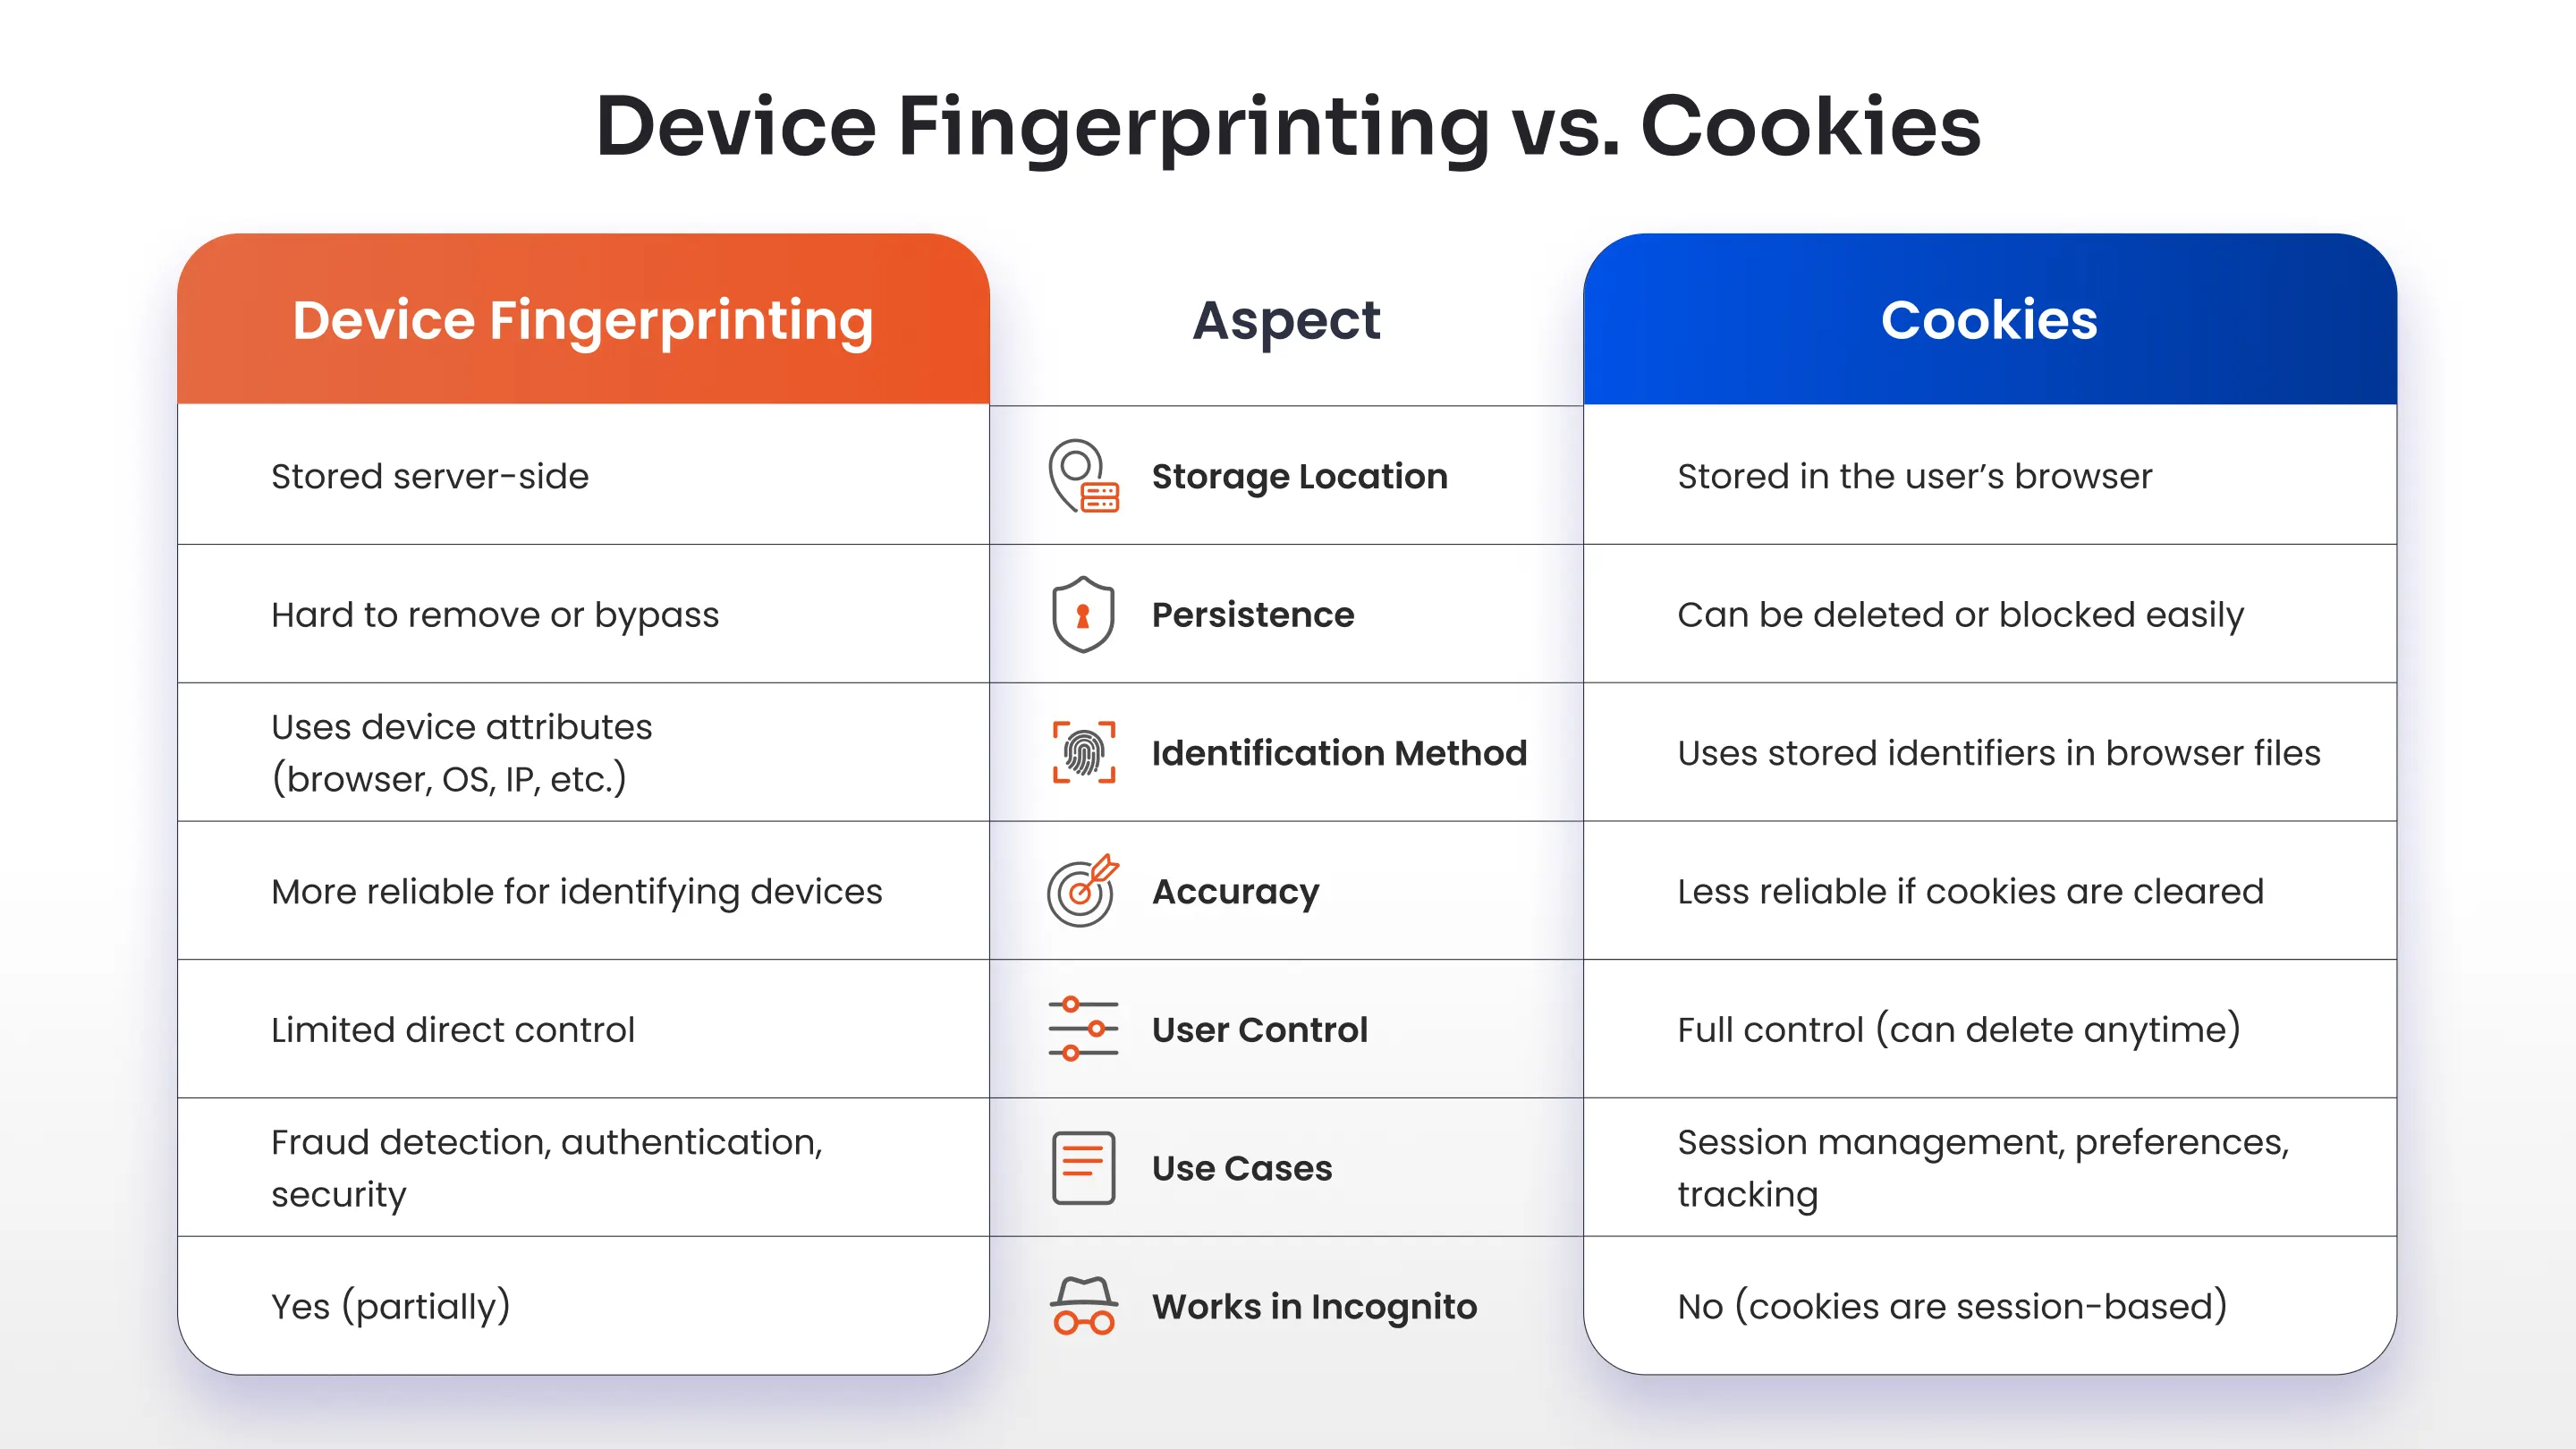
Auf den ersten Blick scheinen Geräte-Fingerprinting und Cookies ähnlich zu sein. Beide dienen dazu, Nutzer oder Geräte sitzungsübergreifend zu erkennen. Ihre Funktionsweise ist jedoch grundverschieden.
Cookies sind kleine Datensätze, die direkt im Browser eines Nutzers gespeichert werden. Websites verwenden sie, um beispielsweise Anmeldesitzungen, Einstellungen oder Warenkörbe zu speichern. Das Problem: Cookies lassen sich leicht löschen. Nutzer können sie manuell löschen oder über die Browsereinstellungen vollständig blockieren.
Geräte-Fingerprinting hingegen basiert nicht auf gespeicherten Dateien. Es funktioniert durch die Analyse des Geräts selbst.
Hier der entscheidende Unterschied in einfachen Worten:
- Cookies: Auf dem Gerät gespeichert, leicht zu entfernen
- Geräte-Fingerprinting: Aus Geräteattributen generiert, schwerer zu umgehen
Dadurch wird das Geräte-Fingerprinting persistenter. Selbst wenn ein Nutzer Cookies löscht oder den Inkognito-Modus verwendet, kann das System das Gerät anhand seiner Konfiguration weiterhin erkennen.
Dennoch soll Fingerprinting Cookies nicht vollständig ersetzen. In den meisten realen Systemen werden beide parallel eingesetzt. Cookies dienen der Sitzungsverwaltung, während Device Fingerprinting eine zusätzliche Sicherheitsebene zur Identitätsprüfung bietet.
Arten von Geräte-Fingerprinting-Techniken
Nicht alle Fingerabdruckverfahren funktionieren gleich. Je nach erforderlicher Genauigkeit und Sicherheitsstufe kommen unterschiedliche Techniken zum Einsatz.
Einige Methoden basieren auf statischen Gerätedetails, während andere das Verhalten oder die Systemreaktionen analysieren.
Browser Fingerprinting
Dies ist die gängigste Form des Geräte-Fingerprinting. Dabei werden Informationen über die Browserumgebung gesammelt, wie zum Beispiel:
- Browsertyp und -version
- Installierte Plugins und Erweiterungen
- Spracheinstellungen
- Zeitzone
Da jeder Benutzer seinen Browser etwas anders konfiguriert, tragen diese Variationen dazu bei, einen einzigartigen Fingerabdruck zu erzeugen.
Leinwand Fingerabdruck
Canvas Fingerprinting verwendet HTML5, um ein verstecktes Bild im Browser zu erzeugen.
Das Interessante daran ist Folgendes:
Je nach Hardware, Grafikkarte und Systemeinstellungen wird das Bild auf verschiedenen Geräten etwas unterschiedlich dargestellt.
Selbst kleinste Unterschiede in der Darstellung reichen aus, um eine eindeutige Kennung zu erzeugen.
Deshalb gilt Canvas-Fingerprinting als eine fortschrittlichere Technik im Bereich der Cybersicherheits-Fingerprinting.
Audio-Fingerprinting
Diese Methode analysiert, wie ein Gerät Schall verarbeitet.
Ein kleines Audiosignal wird im Hintergrund abgespielt und geräuschlos verarbeitet. Wie das Gerät dieses Signal verarbeitet, hängt von seiner Hardware- und Softwarekonfiguration ab.
Diese subtilen Unterschiede schaffen eine weitere Ebene der Einzigartigkeit.
Es ist etwas, das Benutzer nicht einfach sehen oder kontrollieren können, was es für Sicherheitsanwendungsfälle effektiv macht.
Verhaltens-Fingerprinting
Im Gegensatz zu anderen Methoden konzentriert sich das Behavioral Fingerprinting darauf, wie Benutzer mit einem System interagieren, und nicht nur auf das Gerät selbst.
Es betrachtet Muster wie:
- Tippgeschwindigkeit und Rhythmus
- Mausbewegung
- Scrollverhalten
- Touch-Gesten auf Mobilgeräten
Diese Muster sind schwer zu reproduzieren, selbst wenn ein Angreifer Zugangsdaten gestohlen hat.
Aus diesem Grund werden Verhaltenssignale zunehmend in modernen Authentifizierungsmethoden eingesetzt, insbesondere in adaptiven MFA- oder risikobasierten Systemen.
Wichtige Datenpunkte, die beim Geräte-Fingerprinting verwendet werden
Um zu verstehen, warum Geräte-Fingerprinting so effektiv ist, hilft es, die zugrunde liegenden Daten zu betrachten. Einzeln betrachtet mögen diese Datenpunkte gewöhnlich erscheinen. In Kombination ergeben sie jedoch ein hochgradig charakteristisches Profil, mit dem ein Gerät erstaunlich genau identifiziert werden kann.
Die meisten Fingerabdrucksysteme basieren nicht nur auf einem einzigen Signal. Sie erfassen mehrere Informationsebenen, um eine zuverlässigere und konsistentere Identität zu erstellen.
Hardware-Signale
Jedes Gerät besitzt physikalische Eigenschaften, die sein Verhalten beeinflussen.
Dinge wie Bildschirmauflösung, Gerätetyp und Grafikleistung klingen zwar grundlegend, variieren aber oft stärker als erwartet. Selbst zwei Geräte derselben Marke können je nach Konfiguration und Hardwareunterschieden leicht unterschiedliche Ergebnisse liefern.
Diese subtilen Variationen helfen dabei, eine Basisschicht für das Geräte-Fingerprinting zu schaffen.
Software- und Browserumgebung
Die auf einem Gerät laufende Software fügt eine weitere Ebene der Einzigartigkeit hinzu.
Dies umfasst das Betriebssystem, die Browserversion, installierte Schriftarten, Plugins und Erweiterungen. Da Benutzer diese Einstellungen selten exakt gleich konfigurieren, sind sie für die Identifizierung wertvoll.
Ein Browser mit bestimmten Erweiterungen, Spracheinstellungen und Schriftkombinationen kann sich beispielsweise selbst unter Tausenden ähnlicher Geräte hervorheben.
Aus diesem Grund spielt Browser-Fingerprinting in den meisten Fingerprinting-Systemen eine wichtige Rolle.
Netzwerk- und Verbindungssignale
Netzwerkbezogene Daten liefern wichtige Kontextinformationen darüber, wo und wie ein Gerät eine Verbindung herstellt.
IP-Adresse, Netzwerktyp und Verbindungsmuster helfen dabei festzustellen, ob ein Anmeldeversuch aus einer vertrauten Umgebung oder aus einer ungewöhnlichen Umgebung stammt.
Wenn sich ein Benutzer beispielsweise immer aus einer bestimmten Region einloggt und plötzlich von einem anderen Standort oder Netzwerktyp erscheint, stellt dies ein starkes Risikosignal dar.
Umwelt- und regionale Gegebenheiten
Die Geräte verfügen außerdem über regionale Indikatoren wie Zeitzone, Spracheinstellungen und Systemstandort.
Diese Details mögen unbedeutend erscheinen, aber in Kombination mit anderen Datenpunkten tragen sie dazu bei, den Gesamteindruck zu stärken.
Eine Diskrepanz zwischen erwarteten und aktuellen Einstellungen kann auf ein potenzielles Risiko hinweisen, insbesondere in Szenarien der Authentifizierung und Betrugserkennung.
Geräte-Fingerprinting und MFA-Authentifizierung
Die Multi-Faktor-Authentifizierung (MFA) verbessert die Sicherheit bereits an sich, da sie mehr als nur ein Passwort erfordert. In vielen realen Anwendungsszenarien kann sich jedoch selbst die MFA als repetitiv oder störend erweisen, wenn sie bei jeder Anmeldung auf dieselbe Weise angewendet wird.
Hier setzt Device Fingerprinting an und bietet einen echten Mehrwert.
Anstatt jeden Anmeldeversuch gleich zu behandeln, können moderne MFA-Lösungen die Geräteintelligenz nutzen, um zu entscheiden, wann MFA tatsächlich erforderlich ist, und bieten so hohe Sicherheit ohne unnötige Reibungsverluste.
Risikobasierte Authentifizierung
Nicht jeder Anmeldeversuch birgt das gleiche Risiko.
Wenn sich ein Benutzer von seinem gewohnten Gerät, an einem vertrauten Ort und zu einer typischen Zeit einloggt, gibt es kaum einen Grund, ihn mit mehreren Authentifizierungsschritten zu unterbrechen.
Wenn sich jedoch etwas ändert, wie beispielsweise ein neues Gerät, ein anderes Netzwerk oder ein ungewöhnliches Verhalten, dann ist eine zusätzliche Überprüfung erforderlich.
Geräte-Fingerprinting ermöglicht diesen Wandel hin zu einer risikobasierten Authentifizierung.
Durch die Analyse von Signalen wie Gerätevertrautheit, Anmeldeort, IP-Mustern und Benutzerverhalten kann das System dynamisch entscheiden, ob:
- Nahtlosen Zugriff ermöglichen
- Step-up-Authentifizierung auslösen
- Blockieren Sie die Anfrage vollständig
Dieser Ansatz verbessert gleichzeitig die Sicherheit und die Benutzerfreundlichkeit.
Gerätevertrauen in der Multi-Faktor-Authentifizierung
Eine der praktischsten Anwendungen von Geräte-Fingerprinting bei Authentifizierungsmethoden ist die Herstellung von Gerätevertrauen.
Im Laufe der Zeit lernen die Systeme, welche Geräte von einem bestimmten Benutzer häufig verwendet werden. Diese Geräte können dann als vertrauenswürdige Umgebungen behandelt werden.
Beispielsweise:
- Ein Benutzer, der sich täglich vom selben Laptop aus anmeldet, wird möglicherweise nicht jedes Mal zur Multi-Faktor-Authentifizierung aufgefordert.
- Derselbe Benutzer muss sich möglicherweise bei der Anmeldung von einem neuen Gerät aus per OTP (Einmalpasswort) identifizieren. Push-Benachrichtigungden biometrische Authentifizierung
Dadurch werden unnötige Authentifizierungsaufforderungen reduziert, während gleichzeitig vor unberechtigtem Zugriff geschützt wird.
Im Wesentlichen trägt die Geräte-Fingerprinting-Technologie dazu bei, dass die Multi-Faktor-Authentifizierung intelligenter und nicht nur stärker wird.
Die Rolle des Geräte-Fingerprinting bei Phishing-resistenter MFA
Phishing-Angriffe sind oft erfolgreich, weil Angreifer Zugang zu gültigen Anmeldeinformationen oder sogar Einmalpasswörtern (OTP) erlangen.
Was Angreifer jedoch in der Regel nicht besitzen, ist das vertrauenswürdige Gerät. Hier setzt die Geräte-Fingerprinting-Methode an und stärkt die Phishing-resistente Multi-Faktor-Authentifizierung.
Selbst wenn ein Angreifer Anmeldeinformationen stiehlt, Einmalpasswörter abfängt oder versucht, das Verhalten eines Benutzers nachzuahmen, kann das System immer noch erkennen, dass die Anfrage von einem unbekannten Gerät stammt.
Dies ermöglicht es Sicherheitssystemen, verdächtige Anmeldeversuche zu blockieren, stärkere Authentifizierungsmethoden zu verlangen oder die Aktivität zur weiteren Überprüfung zu kennzeichnen.
In Kombination mit Methoden wie Authentifizierungs-Apps, tokenbasierter Authentifizierung und biometrischer Verifizierung wird das Geräte-Fingerprinting zu einer entscheidenden Sicherheitsmaßnahme bei der Verhinderung von Kontoübernahmen.
Anwendungsfälle der Geräte-Fingerprinting-Technologie in der Praxis
Bisher haben wir uns angesehen, wie Geräte-Fingerprinting funktioniert und wie es die Authentifizierung stärkt. Aber wo genau kommt es in realen Systemen zum Einsatz?
Die Antwort lautet: fast überall dort, wo Sicherheit wichtig ist.
Von Banking-Apps bis hin zu E-Commerce-Plattformen hilft Device Fingerprinting Systemen unauffällig dabei zu entscheiden, ob einem Benutzer vertraut werden kann oder ob eine zusätzliche Verifizierung erforderlich ist.
Betrugserkennung im Bank- und Finanzwesen
Da Banken einige der risikoreichsten Transaktionen abwickeln, ist die Geräteidentifizierung ein entscheidender Bestandteil ihrer Sicherheitsarchitektur.
Stellen Sie sich einen Nutzer vor, der sich regelmäßig mit demselben Mobilgerät einloggt, um seinen Kontostand zu prüfen oder Geld zu überweisen. Mit der Zeit lernt das System dieses Muster.
Stellen Sie sich nun eine Situation vor, in der ein Anmeldeversuch von einem völlig neuen Gerät an einem anderen Standort erfolgt und sich anders als gewöhnlich verhält. Selbst wenn die korrekten Anmeldedaten verwendet werden, erkennt das System sofort, dass etwas nicht stimmt.
In solchen Fällen können Banken zusätzliche Authentifizierungsmaßnahmen auslösen, die Transaktion vorübergehend blockieren oder die Aktivität zur weiteren Untersuchung kennzeichnen. Dies trägt dazu bei, Kontoübernahmen und unautorisierte Überweisungen zu verhindern, ohne legitime Nutzer zu beeinträchtigen.
Betrugsprävention im E-Commerce
Im E-Commerce tritt Betrug oft auf subtile Weise auf.
Angreifer versuchen möglicherweise, mehrere gefälschte Konten zu erstellen, Transaktionen mit gestohlenen Zahlungsdaten durchzuführen oder Werbeangebote auszunutzen. Auf den ersten Blick mögen diese Aktionen normal erscheinen.
Hier kommen Lösungen zur Geräte-Fingerprinting-Analyse zum Einsatz, die helfen, Muster aufzudecken.
Werden mehrere Konten vom selben Gerät aus erstellt, selbst mit unterschiedlichen E-Mail-Adressen, kann das System verdächtiges Verhalten erkennen. Ebenso kann die Plattform reagieren, wenn sich ein wiederkehrender Kunde während des Bezahlvorgangs plötzlich von einem neuen Gerät anmeldet.
Je nach Risiko kann das System zusätzliche Nachweise anfordern, die Transaktion verzögern oder risikoreiche Aktivitäten blockieren. Dies trägt dazu bei, Betrug zu reduzieren und gleichzeitig ein reibungsloses Einkaufserlebnis für echte Kunden zu gewährleisten.
Kontosicherheit für SaaS-Plattformen
Für SaaS-Plattformen ist der Schutz von Benutzerkonten genauso wichtig wie der Schutz der darin enthaltenen Daten.
Die Benutzer greifen von verschiedenen Geräten und Standorten aus auf Anwendungen zu, was es schwierig macht, sich auf statische Sicherheitsregeln zu verlassen.
Mithilfe von Geräte-Fingerprinting können SaaS-Plattformen bekannte Geräte erkennen und ungewöhnliche Anmeldeversuche effektiver aufspüren.
Ein Benutzer, der sich beispielsweise von seinem regulären Arbeitslaptop anmeldet, kann ohne Unterbrechung auf die Plattform zugreifen. Greift er jedoch von einem neuen oder unbekannten Gerät auf dasselbe Konto zu, kann das System eine zusätzliche Verifizierung verlangen, bevor der Zugriff gewährt wird.
Dieser Ansatz gewährleistet, dass sich die Sicherheitsmaßnahmen an die reale Nutzung anpassen, ohne dabei aufdringlich zu wirken.
Bot- und Missbrauchsprävention
Nicht alle Bedrohungen gehen von Einzelpersonen aus. Ein erheblicher Teil des Online-Missbrauchs wird von automatisierten Bots verursacht.
Diese Bots werden häufig dazu verwendet, gefälschte Konten zu erstellen, Daten zu extrahieren oder in großem Umfang Angriffe auf Basis von Anmeldeinformationen durchzuführen.
Traditionelle Schutzmaßnahmen wie CAPTCHAs können zwar helfen, reichen aber nicht immer aus.
Geräte-Fingerprinting in der Cybersicherheit bietet eine zusätzliche Schutzebene, indem es Muster identifiziert, die Bots nur schwer nachahmen können. Selbst wenn Bots versuchen, ihre Aktivitäten zu verschleiern, verraten Unstimmigkeiten in den Geräteeigenschaften oft ihre Anwesenheit.
Dadurch können Systeme automatisiertes Verhalten genauer erkennen, verdächtige Aktivitäten blockieren und Missbrauch reduzieren, ohne echte Benutzer zu beeinträchtigen.
Lösungen und Werkzeuge zur Geräte-Fingerprinting-Analyse
Da Device Fingerprinting in der Cybersicherheit immer häufiger eingesetzt wird, suchen Unternehmen nach Möglichkeiten, es zu implementieren, ohne alles von Grund auf neu entwickeln zu müssen.
In den meisten Fällen ist Fingerprinting kein eigenständiges System. Es ist Teil eines umfassenderen Identitäts- und Zugriffsmanagementsystems und arbeitet zusammen mit Authentifizierungs-, Risikoanalyse- und Betrugserkennungsmechanismen.
Moderne Lösungen zur Geräte-Fingerprinting-Analyse bieten typischerweise Folgendes:
- APIs oder SDKs zum Sammeln von Geräteattributen
- Engines zum Generieren und Abgleichen von Fingerabdrücken
- Integration mit Authentifizierungs-Workflows
- Risikobewertung basierend auf dem Geräteverhalten
Einige Lösungen konzentrieren sich ausschließlich auf die Betrugserkennung, während andere Fingerprinting direkt in Authentifizierungssysteme integrieren.
Hier kommen Identitätsplattformen ins Spiel.
Plattformen wie miniOrange kombinieren Geräteintelligenz mit Authentifizierungsmethoden wie MFA, adaptiver Authentifizierung und Single Sign-On. Anstatt Fingerprinting als isoliertes Feature zu behandeln, wird es Teil eines umfassenderen Identitätssicherheits-Frameworks.
Dies ermöglicht es Organisationen, Geräte-Fingerprinting nicht nur zur Erkennung, sondern auch für Zugriffsentscheidungen in Echtzeit zu nutzen.
Wie implementiert man Geräte-Fingerprinting?
Die Implementierung von Geräte-Fingerprinting erfordert keine vollständige Überarbeitung Ihrer Sicherheitsarchitektur. Sie kann schrittweise eingeführt werden, indem sie in Ihre bestehenden Authentifizierungs- und Identitätsprozesse integriert wird.
So gehen die meisten Organisationen vor.
Sicherheitsziele definieren
Der erste Schritt besteht darin, klar zu definieren, was Sie mit dem Geräte-Fingerprinting erreichen wollen.
Einige Organisationen konzentrieren sich auf Betrugsprävention, während andere die Stärkung der Authentifizierung oder die Erkennung verdächtiger Anmeldeversuche priorisieren.
Eine Banking-Plattform kann beispielsweise Fingerprinting einsetzen, um unautorisierte Transaktionen zu verhindern, während eine SaaS-Anwendung es nutzen kann, um vertrauenswürdige Geräte zu identifizieren und die Anmeldehürde zu verringern.
Klare Zielsetzungen helfen dabei, die Anwendung von Fingerprinting festzulegen.
Wählen Sie ein Fingerprinting-Framework aus.
Sobald die Ziele definiert sind, besteht der nächste Schritt darin, den richtigen Ansatz oder die richtige Lösung auszuwählen.
Organisationen können entweder:
- Erstellen Sie eine benutzerdefinierte Fingerprinting-Logik.
- Verwenden Sie Fingerprinting-Tools von Drittanbietern.
- Setzen Sie Identitätsplattformen ein, die Fingerprinting-Funktionen beinhalten.
Für die meisten Unternehmen ist die Verwendung einer integrierten Lösung praktischer. Sie reduziert die Komplexität und gewährleistet eine bessere Abstimmung mit Authentifizierungssystemen.
Integration mit Authentifizierungssystemen
Geräte-Fingerprinting ist am effektivsten, wenn es mit Authentifizierungsabläufen verknüpft ist.
Anstatt Geräte lediglich zu identifizieren, sollte das System diese Informationen nutzen, um Zugriffsentscheidungen zu beeinflussen.
Zum Beispiel:
- Vertrauenswürdigen Geräten kann nahtloser Zugriff gewährt werden.
- Unbekannte Geräte können die Multi-Faktor-Authentifizierung auslösen.
- Hochrisikogeräte können gesperrt oder markiert werden.
Durch diese Integration wird Fingerprinting zu einer sinnvollen Sicherheitsmaßnahme und nicht nur zu einem Tracking-Mechanismus.
Kontinuierliche Geräteüberwachung aktivieren
Das Geräteverhalten ist nicht statisch. Benutzer wechseln Netzwerke, aktualisieren Geräte und ändern im Laufe der Zeit ihre Nutzungsmuster.
Deshalb sollte die Abnahme von Fingerabdrücken nicht als einmalige Überprüfung betrachtet werden.
Kontinuierliche Überwachung hilft Systemen:
- Änderungen im Geräteverhalten erkennen
- Anomalien im Zeitverlauf identifizieren
- Risikostufen dynamisch anpassen
Dadurch wird sichergestellt, dass Sicherheitsentscheidungen auch bei sich änderndem Nutzerverhalten korrekt bleiben.
Geräte-Fingerprinting: Datenschutz, Compliance und ethische Überlegungen
Geräte-Fingerprinting bietet zwar starke Sicherheitsvorteile, wirft aber auch berechtigte Bedenken hinsichtlich Datenschutz und Datennutzung auf.
Im Gegensatz zu Cookies, die Nutzer einsehen und kontrollieren können, arbeitet Fingerprinting im Hintergrund. Dadurch ist es zwar leistungsfähiger, aber auch aus Compliance-Sicht heikler.
Organisationen müssen sorgfältig darauf achten, wie sie gerätebezogene Daten erfassen, speichern und verwenden.
DSGVO und Datenschutzbestimmungen
Verordnungen wie die DSGVO, der CCPA und der DPDP stellen strenge Anforderungen an den Umgang mit Nutzerdaten.
Auch wenn Device Fingerprinting in der Cybersicherheit häufig zu Sicherheitszwecken eingesetzt wird, kann es dennoch unter die Verarbeitung personenbezogener Daten fallen, wenn es mit einer Person in Verbindung gebracht werden kann.
Das bedeutet, Organisationen müssen:
- Definieren Sie den Zweck der Datenerhebung klar.
- Stellen Sie sicher, dass Daten sicher gespeichert werden
- Beschränken Sie die Nutzung auf legitime Sicherheitsbedürfnisse.
Wird dies nicht beachtet, kann es zu Compliance-Risiken und einem Verlust des Vertrauens der Nutzer kommen.
Benutzereinwilligung und Transparenz
Transparenz spielt eine große Rolle beim Aufbau von Vertrauen.
Nutzer sollten darüber informiert werden, wie ihre Daten verwendet werden, auch wenn dies zu Sicherheitszwecken geschieht. Das bedeutet nicht immer, in jedem Fall eine ausdrückliche Einwilligung einzuholen, aber es bedeutet, dass Datenschutzrichtlinien und -hinweise klar formuliert sind.
Wenn die Nutzer verstehen, dass Fingerprinting zum Schutz ihrer Konten und nicht zur unnötigen Verfolgung ihrer Person eingesetzt wird, sind sie eher bereit, es zu akzeptieren.
Balance zwischen Sicherheit und Datenschutz
Hier müssen die meisten Organisationen ein Gleichgewicht finden.
Eine übermäßige Nutzung von Fingerprinting kann als aufdringlich empfunden werden, während eine zu geringe Nutzung Sicherheitslücken hinterlassen kann.
Ein praktischer Ansatz ist:
- Fingerabdruckanalyse wird primär für Sicherheitszwecke und zur Betrugsprävention eingesetzt.
- Vermeiden Sie die Erfassung unnötiger Datenpunkte.
- Kombinieren Sie es mit anderen Authentifizierungsmethoden
Bei durchdachter Implementierung kann Device Fingerprinting die Sicherheit erhöhen, ohne die Privatsphäre der Nutzer zu beeinträchtigen.
Vorteile und Grenzen des Geräte-Fingerprintings
Wie jede Technologie hat auch die Geräte-Fingerprinting-Technologie sowohl Stärken als auch Schwächen.
Vorteile
- Schwerer zu umgehen als Cookies: Da Fingerprinting nicht auf gespeicherten Daten basiert, können Benutzer es nicht einfach wie Cookies löschen oder blockieren.
- Verbesserte Betrugserkennung: Hilft dabei, verdächtige Geräte auch dann zu identifizieren, wenn Angreifer gültige Anmeldeinformationen verwenden, und reduziert so Risiken wie Kontoübernahmen.
- Arbeitet im Hintergrund: Unterbricht die Benutzer nicht unnötig und ermöglicht so eine nahtlose Authentifizierung für vertrauenswürdige Geräte.
- Unterstützt adaptive Authentifizierung: Ermöglicht risikobasierte Entscheidungen durch die Identifizierung, ob ein Gerät bekannt oder unbekannt ist.
- Verbessert die Bot-Erkennung: Erkennt Muster, die automatisierte Skripte nur schwer nachbilden können, und hilft so, großflächigen Missbrauch zu verhindern.
Einschränkungen
- Fingerabdrücke verändern sich im Laufe der Zeit: Geräteaktualisierungen, Browseränderungen oder Netzwerkumstellungen können die Konsistenz der Fingerabdrücke beeinträchtigen.
- Datenschutzbedenken: Da es im Hintergrund arbeitet, kann es Bedenken hervorrufen, wenn es nicht transparent implementiert wird.
- Nicht völlig narrensicher: Fortgeschrittene Angreifer versuchen möglicherweise, Geräteeigenschaften zu fälschen oder zu verschleiern.
- Erfordert eine ordnungsgemäße Integration: Funktioniert am besten in Kombination mit Authentifizierungssystemen wie MFA, nicht als eigenständige Lösung.
- Regulatorische Überlegungen: Muss sorgfältig umgesetzt werden, um Vorschriften wie die DSGVO und andere Datenschutzgesetze einzuhalten.
Die Zukunft des Geräte-Fingerprinting in der Cybersicherheit
Da sich Cyberbedrohungen ständig weiterentwickeln, wird auch das Device Fingerprinting in der Cybersicherheit immer ausgefeilter. Es geht nicht mehr nur um die Identifizierung von Geräten, sondern um das Verständnis von Kontext, Verhalten und Risiko in Echtzeit.
KI-gestützte Betrugserkennung
Moderne Systeme kombinieren zunehmend Fingerprinting mit Modellen des maschinellen Lernens. Anstatt sich nur auf statische Regeln zu stützen, analysieren diese Systeme Muster im Zeitverlauf und erkennen Anomalien präziser. Dies trägt dazu bei, Fehlalarme zu reduzieren und gleichzeitig die Betrugserkennung zu verbessern.
Integration mit Zero-Trust-Sicherheit
Geräte-Fingerprinting wird zu einem wichtigen Bestandteil von Zero-Trust-Sicherheitsmodellen. Da Zero Trust auf kontinuierlicher Verifizierung basiert, spielt die Geräteidentität eine entscheidende Rolle bei der Zugriffsvergabe. Fingerprinting hilft, nicht nur den Benutzer, sondern auch das verwendete Gerät zu validieren.
Kontinuierliche Authentifizierungssysteme
Die Authentifizierung entfernt sich zunehmend von der einmaligen Verifizierung. Bei der kontinuierlichen Authentifizierung werten Systeme das Nutzerverhalten und Gerätesignale während der gesamten Sitzung aus. Bei Änderungen, wie beispielsweise ungewöhnlichen Aktivitäten oder einer veränderten Geräteaktivität, kann das System sofort reagieren. Geräte-Fingerprinting bildet die Grundlage für diese Art dynamischer Sicherheit.
Bewährte Verfahren für die sichere Verwendung von Geräte-Fingerprinting
Die effektive Implementierung von Geräte-Fingerprinting beschränkt sich nicht allein auf die Datenerfassung. Es geht vielmehr darum, die richtigen Signale auf die richtige Weise zu nutzen, um die Sicherheit zu verbessern, ohne unnötige Hürden oder Datenschutzbedenken hervorzurufen.
Hier sind einige bewährte Vorgehensweisen, die Organisationen befolgen sollten.
1. Geräte-Fingerprinting als Teil eines mehrschichtigen Sicherheitskonzepts nutzen
Geräte-Fingerprinting funktioniert am besten in Kombination mit anderen Authentifizierungsmethoden wie MFA, OTP-Verifizierung und adaptiver Authentifizierung.
Sich allein auf Fingerprinting zu verlassen, kann Sicherheitslücken schaffen, insbesondere gegenüber komplexen Bedrohungen. In Kombination mit anderen Kontrollmechanismen stärkt es die Gesamtsicherheit durch eine zusätzliche Verifizierungsebene.
2. Fokus auf relevante und minimale Datenerhebung
Es mag verlockend sein, so viele Datenpunkte wie möglich zu sammeln, aber mehr Daten bedeuten nicht immer bessere Sicherheit.
Organisationen sollten sich darauf konzentrieren, nur die Signale zu erfassen, die zur Risikoidentifizierung notwendig sind. Dies reduziert die Komplexität, verbessert die Leistung und trägt dazu bei, Datenschutzbedenken effektiver zu begegnen.
3. Fingerprinting in Authentifizierungs-Workflows integrieren
Geräte-Fingerprinting gewinnt deutlich an Wert, wenn es mit Authentifizierungsentscheidungen verknüpft wird. Anstatt Geräte nur zu identifizieren, sollten Systeme Fingerprint-Daten für folgende Zwecke nutzen:
- Gewähren Sie nahtlosen Zugriff für vertrauenswürdige Geräte
- Multi-Faktor-Authentifizierung für unbekannte Geräte auslösen
- Hochriskante Zugriffsversuche blockieren oder kennzeichnen
Dadurch wird sichergestellt, dass die Fingerabdruckanalyse direkt zu Zugangskontrolle und Sicherheitsergebnissen beiträgt.
4. Geräteprofile kontinuierlich überwachen und aktualisieren
Geräte und Nutzerverhalten sind nicht statisch. Software-Updates, Browseränderungen und Netzwerkveränderungen können die Genauigkeit von Fingerabdrücken beeinträchtigen.
Organisationen sollten Geräteverhalten kontinuierlich überwachen und die Fingerprinting-Logik aktualisieren, um deren Zuverlässigkeit langfristig zu gewährleisten. Dies trägt dazu bei, Fehlalarme zu reduzieren und präzise Sicherheitsentscheidungen zu ermöglichen.
5. Transparenz und Compliance gewährleisten.
Da die Geräteerkennung im Hintergrund abläuft, ist Transparenz unerlässlich. Unternehmen sollten in ihren Datenschutzrichtlinien klar kommunizieren, wie Gerätedaten verwendet werden, und die Einhaltung von Vorschriften wie der DSGVO und dem CCPA sicherstellen. Ein transparenter Ansatz schafft Vertrauen bei den Nutzern und reduziert gleichzeitig rechtliche Risiken und Compliance-Risiken.
Verbessern Sie Ihre Identitätssicherheit mit miniOrange Device Intelligence
Da Unternehmen zunehmend auf stärkere identitätsbasierte Sicherheitsmodelle setzen, wird das Geräte-Fingerprinting zu einem wichtigen Bestandteil moderner Authentifizierungsstrategien.
Fingerprinting allein reicht jedoch nicht aus. Es funktioniert am besten in Kombination mit Authentifizierungsmethoden wie OTP-basierter Verifizierung , tokenbasierter Authentifizierung , Authentifizierungs-Apps und adaptiver MFA.
Plattformen für Identitäts- und Zugriffsmanagement wie miniOrange vereinen diese Funktionen in einem einheitlichen System.
Durch die Kombination von Geräteintelligenz mit Authentifizierung und Zugriffskontrolle können Organisationen Folgendes erreichen:
- Vertrauenswürdige Geräte erkennen
- Verdächtige Aktivitäten in Echtzeit erkennen
- Adaptive Authentifizierung basierend auf dem Risiko anwenden
- Reibungsverluste für legitime Nutzer reduzieren
Dieser Ansatz hilft Organisationen dabei, ihre Strategien zur Cybersicherheit durch Fingerprinting zu stärken und gleichzeitig ein reibungsloses Benutzererlebnis zu gewährleisten.
Häufig gestellte Fragen
Was ist Geräte-Fingerprinting?
Device Fingerprinting ist eine Methode zur Identifizierung eines Geräts anhand seiner einzigartigen Kombination technischer Attribute wie Browser, Betriebssystem und Netzwerkkonfiguration.
Wie funktioniert Geräte-Fingerprinting?
Device Fingerprinting funktioniert, indem mehrere Geräteattribute erfasst, zu einer eindeutigen Kennung kombiniert und diese Kennung verwendet wird, um Geräte sitzungsübergreifend zu erkennen.
Ist Geräte-Fingerprinting sicherer als Cookies?
Geräte-Fingerprinting ist im Allgemeinen beständiger als Cookies, da es nicht auf gespeicherten Daten basiert, die leicht gelöscht werden können. Es bietet eine stärkere Identifikationsebene für Sicherheitszwecke.
Kann Geräte-Fingerprinting die MFA-Sicherheit verbessern?
Ja, Device Fingerprinting verbessert die Multi-Faktor-Authentifizierung, indem es vertrauenswürdige Geräte identifiziert und eine risikobasierte Authentifizierung ermöglicht. Dadurch werden unnötige Abfragen reduziert und gleichzeitig die Sicherheit erhöht.
Ist Geräte-Fingerprinting legal?
Geräte-Fingerprinting ist bei verantwortungsvoller Anwendung, insbesondere zu Sicherheitszwecken, legal. Organisationen müssen jedoch Vorschriften wie die DSGVO einhalten und Transparenz bei der Datennutzung gewährleisten.



Hinterlasse einen Kommentar