

Jedes Mal, wenn Sie sich in eine Arbeits-App einloggen, online etwas kaufen oder einen KI-Assistenten Daten aus Ihrem CRM abrufen lassen, prüft ein System, wer oder was sich am anderen Ende befindet. Das ist digitale Identität, die im Hintergrund aktiv ist.
Es geht nicht mehr nur um einen Login oder einen Gesichtsscan, sondern um einen vollständigen Datensatz, der eine Person, eine Maschine oder einen KI-Agenten in digitalen Systemen repräsentiert. Cloud-Anwendungen, Remote-Arbeit, Online-Banking, Regierungsportale und autonome KI-Agenten haben die digitale Identität von einer Hintergrundfunktion der IT zu etwas gemacht, das Unternehmen aktiv verwalten müssen.
Dieser Leitfaden erklärt, was digitale Identität eigentlich bedeutet, wie sie funktioniert, welche Risiken sie birgt und wie Unternehmen sie einsetzen.
Was ist digitale Identität?
Eine digitale Identität ist die Art und Weise, wie eine Person, ein Gerät oder eine Software in digitalen Systemen repräsentiert und erkannt wird. Die offizielle Definition des NIST (National Institute for Standards and Technology) bezeichnet sie als die eindeutige Repräsentation eines Subjekts bei einer Online-Transaktion. Einfacher ausgedrückt: Es ist der Datenpfad, der beweist, dass Sie jemand sind oder dass ein Server tatsächlich dieser Server ist, wenn niemand physisch eine Identität überprüfen kann.
Das unterscheidet sie von einer physischen Identität. Ein Führerschein befindet sich im Portemonnaie. Eine digitale Identität hingegen ist in Datenbanken gespeichert und mit Kennungen, Anmeldeinformationen und Verhaltensmustern verknüpft, die bei jedem Zugriff überprüft werden.
Eines sollte klargestellt werden: Sie besitzen nicht nur eine digitale Identität. Wahrscheinlich haben Sie Dutzende. Ihr Arbeits-Login, die mobile App Ihrer Bank, Ihr Google-Konto, Ihre Smartcard/CAC (falls Sie mit Behördensystemen arbeiten) – jede dieser Identitäten ist eine separate digitale Identität, obwohl sie alle dieselbe Person repräsentieren.
Und das betrifft nicht mehr nur Menschen. Server, APIs, Container und KI-Agenten besitzen mittlerweile ebenfalls ihre eigene digitale Identität. Ein KI-Agent, der Daten aus Salesforce abruft, muss sich – genau wie ein Mitarbeiter – authentifizieren und autorisieren, oft jedoch mit deutlich weniger Kontrolle.
Woraus besteht eine digitale Identität?
Eine digitale Identität ist nicht nur ein einzelnes Datenelement; vielmehr besteht sie aus vier Schichten, die zusammenarbeiten.
| Komponente | Was es beinhaltet |
|---|---|
| Identifiers | Benutzernamen, UUIDs, Geräte-IDs, Mitarbeiter-IDs |
| Attribute | Name, E-Mail-Adresse, Personalausweisnummer, Telefonnummer |
| Aus- und Fortbildungen | Passwörter, Zugangsschlüssel, Zertifikate, Sicherheitsschlüssel |
| Verhaltenssignale | Geräte-Fingerabdruck, Standort, Anmeldezeit, Risikobewertung |
Wie funktioniert die digitale Identität?
Die digitale Identität durchläuft jedes Mal einen Lebenszyklus, wenn sie erstellt, verwendet oder außer Betrieb genommen wird.
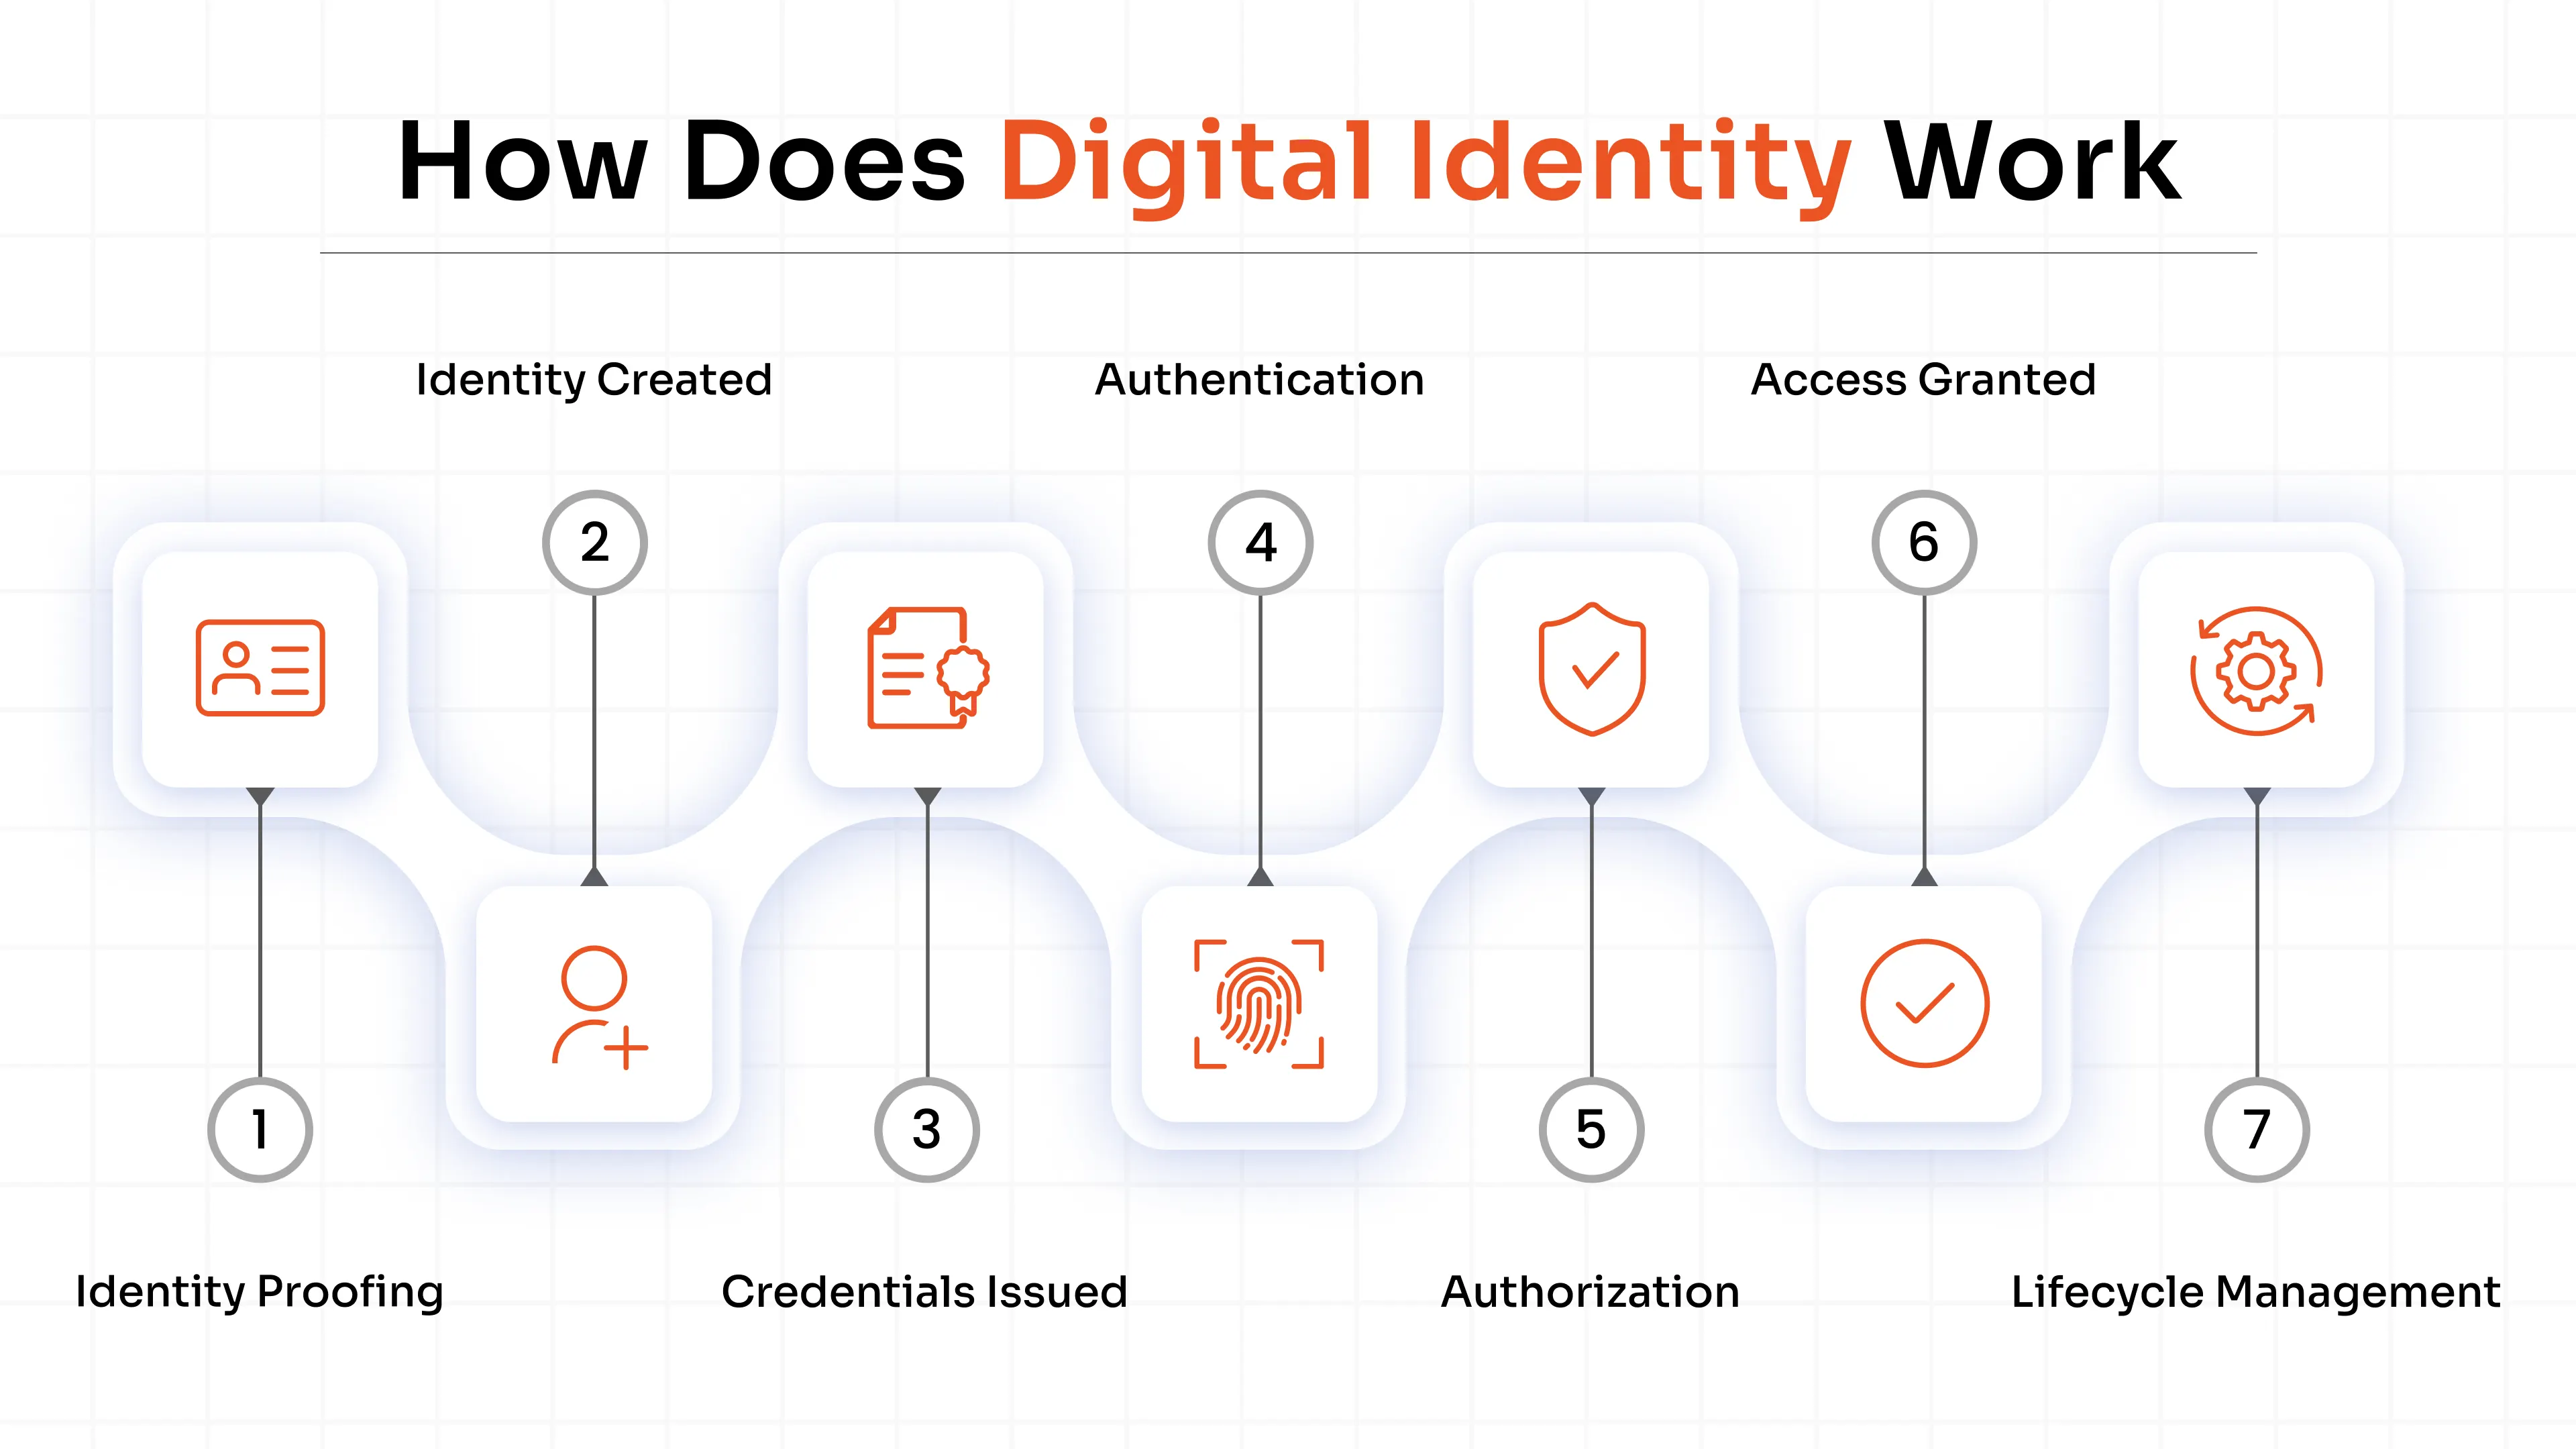
1. Identitätsprüfung: Das System überprüft, ob jemand tatsächlich die Person ist, für die er sich ausgibt, in der Regel anhand von Dokumenten oder biometrischen Daten oder beidem.
2. Identitätserstellung: Nach erfolgreicher Authentifizierung wird ein digitaler Datensatz erstellt und mit den Identifikationsmerkmalen der Person verknüpft.
3. Ausstellung von Zugangsdaten: Sie erhalten ein Passwort, ein Zertifikat oder einen Passkey, um beim nächsten Mal ihre Identität nachzuweisen.
4. Authentifizierung: Sie legen diese Anmeldeinformationen vor und das System überprüft sie.
5. Autorisierung: Das System entscheidet, was sie tun dürfen, nachdem es ihre Identität kennt.
6. Kontinuierliche Überprüfung: Moderne Systeme hören nach dem Login nicht auf zu überprüfen. Sie überwachen Geräte- und Verhaltenssignale während der gesamten Sitzung.
7. Lebenszyklusmanagement: Zugriffsrechte werden aktualisiert oder widerrufen, wenn sich Rollen ändern oder Mitarbeiter das Unternehmen verlassen.
Die Identitätsprüfung dient der Feststellung der Identität einer Person. Die Authentifizierung bestätigt, dass diese Person noch über die entsprechenden Berechtigungen verfügt. Die beiden Verfahren werden häufig verwechselt, und genau darin liegt der Unterschied zwischen der einmaligen Überprüfung des Ausweises am Eingang und der Kontrolle bei jedem Gang durch den Flur.
Die meisten Organisationen kombinieren mehrere digitale Identitätsprüfungsmethoden, anstatt sich auf eine einzige zu verlassen. Dokumentenprüfungen vergleichen einen amtlichen Ausweis mit einer Datenbank. Biometrische Verifizierungen gleichen einen Gesichts- oder Fingerabdruckscan mit einer gespeicherten Vorlage ab. Einmalpasswörter (OTP) und Zertifikate bieten eine zusätzliche Sicherheitsebene. Verifizierbare Nachweise, ein neuerer Standard, ermöglichen es, eine Angabe wie das Alter (über 21 Jahre) zu belegen, ohne jedes Mal das gesamte Dokument vorlegen zu müssen.
Digitale Identität vs. Digitale ID vs. Identitätsmanagement
Diese drei Begriffe werden synonym verwendet. Das sollten sie nicht.
| Bedingungen | Was es tatsächlich bedeutet |
|---|---|
| Digitale Identität | Der vollständige Datensatz, der eine Person oder Organisation online repräsentiert |
| Digitale ID | Ein spezifischer Ausweis, in der Regel von staatlichen Stellen ausgestellt, wie beispielsweise ein nationaler elektronischer Personalausweis oder ein mobiler Führerschein. |
| Digitales Identitätsmanagement | Die Systeme und Prozesse, die eine Organisation nutzt, um digitale Identitäten in großem Umfang zu erstellen, zu sichern und zu verwalten |
Eine digitale ID ist ein Teil der digitalen Identität, nicht die gesamte Identität. Digitales Identitätsmanagement ist die Infrastruktur, die IAM Plattformen, Governance-Tools und Verzeichnisse, die Organisationen nutzen, um Identitäten über ihren gesamten Lebenszyklus hinweg zu schützen. Organisationen verwalten das Identitätsmanagement. Einzelpersonen und Maschinen besitzen digitale Identitäten.
Arten der digitalen Identität
Die digitale Identität lässt sich in fünf große Typen unterteilen.
- Identität der Belegschaft: Mitarbeiter, die auf interne Anwendungen und Systeme zugreifen.
- Kundenidentität (CIAM): die Personen, die bei Ihnen kaufen oder Ihr Produkt verwenden.
- Partneridentität: Anbieter und Dritte, die einen eingeschränkten, kontrollierten Zugriff benötigen.
- Maschinenidentität: Server, APIs, Container und Dienste kommunizieren miteinander.
- KI-Agentenidentität: autonome KI-Systeme und Copiloten, die jetzt selbstständig auf CRMs, Datenbanken und interne Tools zugreifen.
Die meisten Organisationen verwalten diese Bereiche getrennt, mit unterschiedlichen Tools, unterschiedlichen Verantwortlichen und unterschiedlichen Risikomodellen. Genau diese Lücke ist die Quelle vieler Risiken, die im nächsten Abschnitt beschrieben werden.
Beispiele aus der Praxis für digitale Identität
Digitale Identität taucht überall auf, und heutzutage taucht sie auf, ohne dass irgendjemand direkt darüber nachdenkt, dass es sich um „Identität“ handelt.
| Branche | Beispiel |
|---|---|
| Bankwesen | Einloggen in eine mobile Banking-App |
| Gesundheitswesen | Patient greift auf ein Portal für Akten und Termine zu |
| Fachwissen | Ein Student meldet sich in ein Lernmanagementsystem an |
| Behörden | Nationale digitale ID für öffentliche Dienste oder CAC für Verteidigungsdienste |
| Einzelhandel | Treuekonto, das mit der Kaufhistorie verknüpft ist |
| Unternehmen | Mitarbeiter nutzt SSO über Microsoft 365, Slack und Salesforce hinweg |
| AI | Ein KI-Agent authentifiziert sich, um Daten aus einem CRM abzurufen. |
Alle diese Systeme basieren auf denselben grundlegenden Mechanismen: Identitäten, Anmeldeinformationen und einem System, das über die Gewährung des Zugriffs entscheidet.
Warum das Verständnis der digitalen Identität so wichtig ist
Wer sich auskennt, erhöht damit unsere Sicherheit. Verifizierte Identitäten machen Schluss mit dem Rätselraten darüber, wer tatsächlich auf unsere Systeme zugreift. Und das ist wichtig, denn laut dem Verizon DBIR 2025 begannen 22 % der Sicherheitsvorfälle mit gestohlenen oder missbrauchten Zugangsdaten.
Es trägt außerdem dazu bei, Registrierungs- und Zugriffsprobleme zu reduzieren und Mitarbeitern und Kunden einen reibungsloseren Zugriff zu ermöglichen. Single Sign-On (SSO) , passwortlose Authentifizierung usw. bedeuten, dass Benutzer nicht mehr mit Passwörtern kämpfen müssen, um auf die benötigten Tools zuzugreifen.
Betrugserkennung und -prävention werden verbessert, weil Verhaltens- und biometrische Prüfungen Kontoübernahmeversuche aufdecken, die mit einem Passwort allein nicht erfasst würden.
Auch die Einhaltung von Vorschriften wird einfacher. Rahmenwerke wie NIST 800-63 und die DSGVO setzen voraus, dass Unternehmen wissen, wer auf welche Daten zugreift, und dies im Rahmen einer Prüfung nachweisen können.
Die betriebliche Effizienz steigt, wenn die Bereitstellung und Aufhebung der Bereitstellung automatisch erfolgen, anstatt jedes Mal die ganze Woche des IT-Teams in Anspruch zu nehmen, wenn jemand dem Team beitritt oder es verlässt.
Und es richtet die KI richtig ein. KI-Agenten handeln bereits im Namen von Mitarbeitern, und eine klare digitale Identität sorgt dafür, dass dieser Zugriff nachvollziehbar und nicht unsichtbar bleibt.
Häufige Risiken der digitalen Identität
Digitale Identität schafft Komfort. Sie vergrößert aber auch die Angriffsfläche, wenn sie nicht gut verwaltet wird.
| Risiko | Was ist loss | Wie digitale Identität identifiziert |
|---|---|---|
| Identitätsdiebstahl | Zugangsdaten werden gestohlen oder wiederverwendet | Multi-Faktor-Authentifizierung (MFA) |
| Phishing | Angreifer bringen Benutzer durch Tricks dazu, Passwörter preiszugeben. | Passkeys, phishingresistente MFA |
| Missbrauch von Privilegien | Benutzer oder Konten verfügen über mehr Zugriffsrechte, als sie benötigen. | Privilegierte Zugriffsverwaltung (PAM) |
| Schatten-IT/Schattenidentitäten | Unbekannte oder verwaiste Konten, die niemand verfolgt | Identitätsgovernance (IGA) |
| Überprivilegierte KI-Agenten | KI-Systeme erhalten weitreichenden Zugriff mit geringer Aufsicht. | KI-spezifisch IAM Steuerung |
Diese letzte Zeile ist Neuland für die meisten Sicherheitsteams. KI-Agenten machen keinen Urlaub, werden nicht wie Menschen wegen ungewöhnlicher Anmeldezeiten markiert und erhalten oft mehr Zugriffsrechte, als irgendjemand jemals eingeschränkt hat.
Technologien, die die digitale Identität ermöglichen
Eine Handvoll Technologien leisten den größten Teil der Arbeit hinter der digitalen Identität; hier eine Gruppierung nach ihren jeweiligen Funktionen.
Authentifizierung und Zugriff
Single Sign-On , Multi-Faktor-Authentifizierung , passwortlose Authentifizierung und Passkeys bestätigen, wer anfragt, und gewähren ihm Zugang.
Föderation und Protokolle
OAuth, OpenID Connect und SAML ermöglichen die Übertragung von Identitäten zwischen Systemen, ohne dass jedes Mal eine neue Anmeldung erforderlich ist. LDAP und Kerberos hingegen übernehmen die Authentifizierung innerhalb eines Verzeichnisses – eine andere Aufgabe, die oft mit den oben genannten Föderationsprotokollen verwechselt wird.
Führung und Privilegien
Identity Governance und Privileged Access Management kontrollieren, was eine Identität tun kann, sobald sie vorhanden ist, und greifen ein, wenn sich Zugriffe über das tatsächlich Notwendige hinaus anhäufen.
Verzeichnis und Anmeldeinformationen
Verzeichnisdienste speichern Identitätsdatensätze. Verifizierbare Anmeldeinformationen, ein neuerer W3C-Standard, ermöglichen es, einen Anspruch kryptografisch nachzuweisen, ohne das zugrundeliegende Dokument preiszugeben.
Rahmenwerke und Standards für digitale Identität
Einige wenige Standards definieren, wie digitale Identität korrekt implementiert wird. Es lohnt sich, diese zu kennen, auch wenn man sie nur kurz überfliegt.
- NIST 800-63: US-Richtlinien für Identitätsprüfung, Authentifizierung und Verwaltung des Lebenszyklus von Anmeldeinformationen mit definierten Sicherheitsstufen.
- eIDAS 2.0: EU-Verordnung, die grenzüberschreitende Interoperabilität, einschließlich einer europäischen digitalen Identitäts-Wallet, vorschreibt.
- ISO/IEC 18013: Globaler Standard für mobile Führerscheine und die Identitätsprüfung aus der Ferne.
- W3C-verifizierbare Anmeldeinformationen: Ein Standard für kryptografisch beweisbare Ansprüche, die keine Herausgabe vollständiger Dokumente erfordern.
- FIDO2: Passwortlose Authentifizierung ist der Standard hinter den meisten modernen Passwörtern.
Diese Texte sind Pflichtlektüre für alle, die in einer regulierten Branche Identitätsinfrastruktur aufbauen. Sie bilden die Grundlage, an der sich alle anderen messen lassen müssen.
Bewährte Verfahren für die praktische Anwendung digitaler Identität
Die erfolgreiche Gestaltung einer digitalen Identität hängt mehr von einer Handvoll konsequent angewandter Praktiken ab als von einem einzelnen Werkzeug.
- Erstellen Sie eine Bestandsaufnahme all Ihrer Identitäten – menschliche, maschinelle und KI-Identitäten –, bevor Sie versuchen, eine davon zu sichern.
- Die Authentifizierung sollte zentralisiert werden, anstatt dass jede App ihre eigene Anmeldung durchführt.
- Erzwingen MFA überall, nicht nur auf den Systemen, die sich empfindlich anfühlen.
- Wo immer möglich, sollten Sie auf passwortlose Authentifizierung umsteigen.
- Tragen Sie geringstes Privileg Standardmäßig sollten Sie die Zugriffsrechte regelmäßig überprüfen, anstatt davon auszugehen, dass sie noch korrekt sind.
- Automatisierte Bereitstellung und Deaktivierung Der Zugriff ändert sich also in dem Moment, in dem sich eine Rolle ändert.
- Kontinuierliche Überwachung. Ein Login ist nur ein Augenblick. Das Risiko besteht fortwährend.
- Erweitern Identitätsverwaltung für KI-Agenten Jetzt, bevor sie unkontrolliert auf Ihren Systemen laufen.
Fazit
Digitale Identität war früher eine Hintergrundfunktion, die von der IT stillschweigend erledigt wurde. Das ist nicht mehr so.
Cloud-Anwendungen, Remote-Arbeit, Kundenerwartungen und KI-Agenten, die eigenständig in Ihren Systemen agieren, haben die Sicherheitsentscheidung zu einer der wichtigsten für Unternehmen gemacht. Gelingt dies, ist der Zugriff schnell, sicher und nachvollziehbar. Liegt es falsch, drohen gestohlene Zugangsdaten, Schattenkonten und KI-Agenten mit mehr Zugriffsrechten als autorisiert.
Die Organisationen setzen eine umfassende digitale Identitätslösung ein, die Mitarbeiter-, Kunden-, Partner-, Maschinen- und KI-Identität als ein zusammenhängendes System behandelt und ihre Zugriffsstrategie um all dies herum aufbaut.
Häufig gestellte Fragen
Was ist eine digitale Identität?
Eine digitale Identität ist die Gesamtheit der Daten, Kennungen, Anmeldeinformationen und Attribute, die eine Person, ein Gerät oder einen KI-Agenten innerhalb digitaler Systeme repräsentiert.
Was ist ein Beispiel für digitale Identität?
Eine geschäftliche E-Mail-Adresse, die mit einem SSO-Login, einem Mobile-Banking-Profil oder dem Servicekonto eines KI-Agenten verknüpft ist, stellt eine digitale Identität dar.
Was ist eine digitale Identitätsprüfung?
Es handelt sich um den Prozess der Bestätigung, dass eine digitale Identität der Person oder Organisation gehört, die sie beansprucht, in der Regel durch Dokumentenprüfungen, biometrische Daten oder beides.
Wie wird die digitale Identität geschützt?
Durch Multi-Faktor-Authentifizierung, passwortlose Authentifizierung, Verschlüsselung, kontinuierliche Überwachung und Zugriffskontrollen nach dem Prinzip der minimalen Berechtigungen.
Können KI-Agenten digitale Identitäten haben?
Ja. KI-Agenten erhalten eigene Kennungen und Anmeldeinformationen und benötigen die gleichen Authentifizierungs- und Autorisierungsprüfungen wie menschliche Benutzer, möglicherweise sogar mehr, angesichts ihrer Reaktionsgeschwindigkeit.
Was ist digitales Identitätsmanagement?
Es handelt sich um die Gesamtheit der Systeme und Prozesse, die Organisationen nutzen, um digitale Identitäten über ihren gesamten Lebenszyklus hinweg zu erstellen, zu sichern und zu verwalten.



Hinterlasse einen Kommentar
1 Kommentare
Pelorus Technologies
Dieser Artikel erläutert die digitale Identität, ihre Bedeutung und ihre Rolle für die Sicherheit klar und aufschlussreich. Für das Verständnis moderner Authentifizierungs- und Identitätsmanagementkonzepte ist er eine hervorragende Ressource.