
Jede Zugangsentscheidung lässt sich letztlich auf eine Frage reduzieren:
Kann man dieser Anfrage vertrauen?
Herkömmliche Autorisierungssysteme beantworten diese Frage einmalig. Gehört der Benutzer der richtigen Rolle an, wird ihm der Zugriff gewährt, und diese Entscheidung bleibt oft unverändert, bis ein Administrator die Berechtigungen manuell aktualisiert.
Das Problem ist, dass Vertrauen nicht von Dauer ist.
Geräte werden kompromittiert. Mitarbeiter wechseln ihre Aufgabenbereiche. Auftragnehmer schließen Projekte ab. Sitzungen bergen Risiken, lange nachdem sich ein Benutzer angemeldet hat. Dennoch verlassen sich viele Organisationen weiterhin auf Autorisierungsmodelle, die davon ausgehen, dass die Zugriffsentscheidungen von gestern auch heute noch gültig sind.
Die dynamische Autorisierung prüft Identität, Gerät, Standort und Verhalten bei jeder Zugriffsanfrage, nicht nur einmal beim Login. Dieser Artikel erklärt daher, warum und wo die herkömmliche Autorisierung an ihre Grenzen stößt, wie die Verwaltung dynamischer Autorisierungen in KI-gesteuerten Umgebungen funktioniert und welche Best Practices für die Implementierung in Ihrer Umgebung gelten.
Was ist dynamische Autorisierung?
Dynamische Autorisierung ist ein Zugriffskontrollmodell, das Entscheidungen in Echtzeit trifft. Es ersetzt statisches Vertrauen durch kontinuierliche Überprüfung. Dazu nutzt es den Kontext einer Anfrage anstelle eines vor Monaten oder Jahren zugewiesenen Berechtigungssatzes.
Doch zunächst wollen wir die beiden Begriffe definieren, die die Leute üblicherweise verwechseln.
- Authentifizierung: Sie bestätigt, wer jemand ist
- Autorisierung: Sie legt fest, was sie tun dürfen.
Die dynamische Autorisierung ist daher in der zweiten Ebene angesiedelt; sie stellt während einer Sitzung immer wieder die Frage: „Was können sie jetzt tun?“ Dabei gewichtet sie Signale wie:
- Benutzeridentität
- Funktion / Rolle (Role) *
- Gerätevertrauen
- Standort
- Session
- Risikostufe
Kombiniert man diese Elemente, erhält man eine Zugriffskontrolle, die in Echtzeit auf aktuelle Ereignisse reagiert.
Warum die traditionelle Autorisierung nicht ausreicht
Traditionelle Autorisierungsmodelle wurden für Umgebungen entwickelt, in denen die Benutzer in Firmenbüros arbeiteten, die Anwendungen in lokalen Netzwerken liefen und sich die Zugriffsanforderungen nur selten änderten.
Statische Rollen können nicht auf dynamische Risiken reagieren.
RBAC (rollenbasierte Zugriffskontrolle) gewährt jedem Benutzer innerhalb einer Rolle dieselben Zugriffsrechte, unabhängig von den Umständen einer einzelnen Anfrage. Das funktioniert gut, solange sich das Risiko kaum ändert. Es versagt jedoch, sobald ein Gerät während einer Sitzung die Sicherheitsrichtlinien nicht mehr erfüllt oder eine Anmeldung aus einem unerwarteten Land für dieses Konto erfolgt.
Zugriffsentscheidungen ignorieren den Kontext
Die meisten älteren Systeme prüfen Identität und Rolle und beenden dann die Prüfung. Standort, Gerätestatus, Verhalten – Faktoren, die oft wichtiger sind als die Rolle selbst – fließen in die Entscheidung nicht ein. Das Ignorieren von Kontextinformationen erleichtert es kompromittierten Zugangsdaten oder Insiderbedrohungen, herkömmliche Autorisierungskontrollen zu umgehen.
Moderne IT-Umgebungen verändern sich ständig.
- Organisationen unterstützen heute
- Hybride und Remote-Belegschaft
- SaaS- und Multi-Cloud-Umgebungen
- Drittanbieter und Auftragnehmer
- APIs und Maschinenidentitäten
- KI-Agenten führen autonome Aufgaben aus
Jede dieser Optionen führt neue Variablen ein, die Einfluss darauf haben, ob einer Zugriffsanfrage vertraut werden sollte.
Wie funktioniert die dynamische Berechtigungsverwaltung?
Die Verwaltung dynamischer Berechtigungen erfolgt typischerweise in einer Schleife, nicht durch eine einmalige Prüfung, und der Workflow besteht aus fünf Phasen.
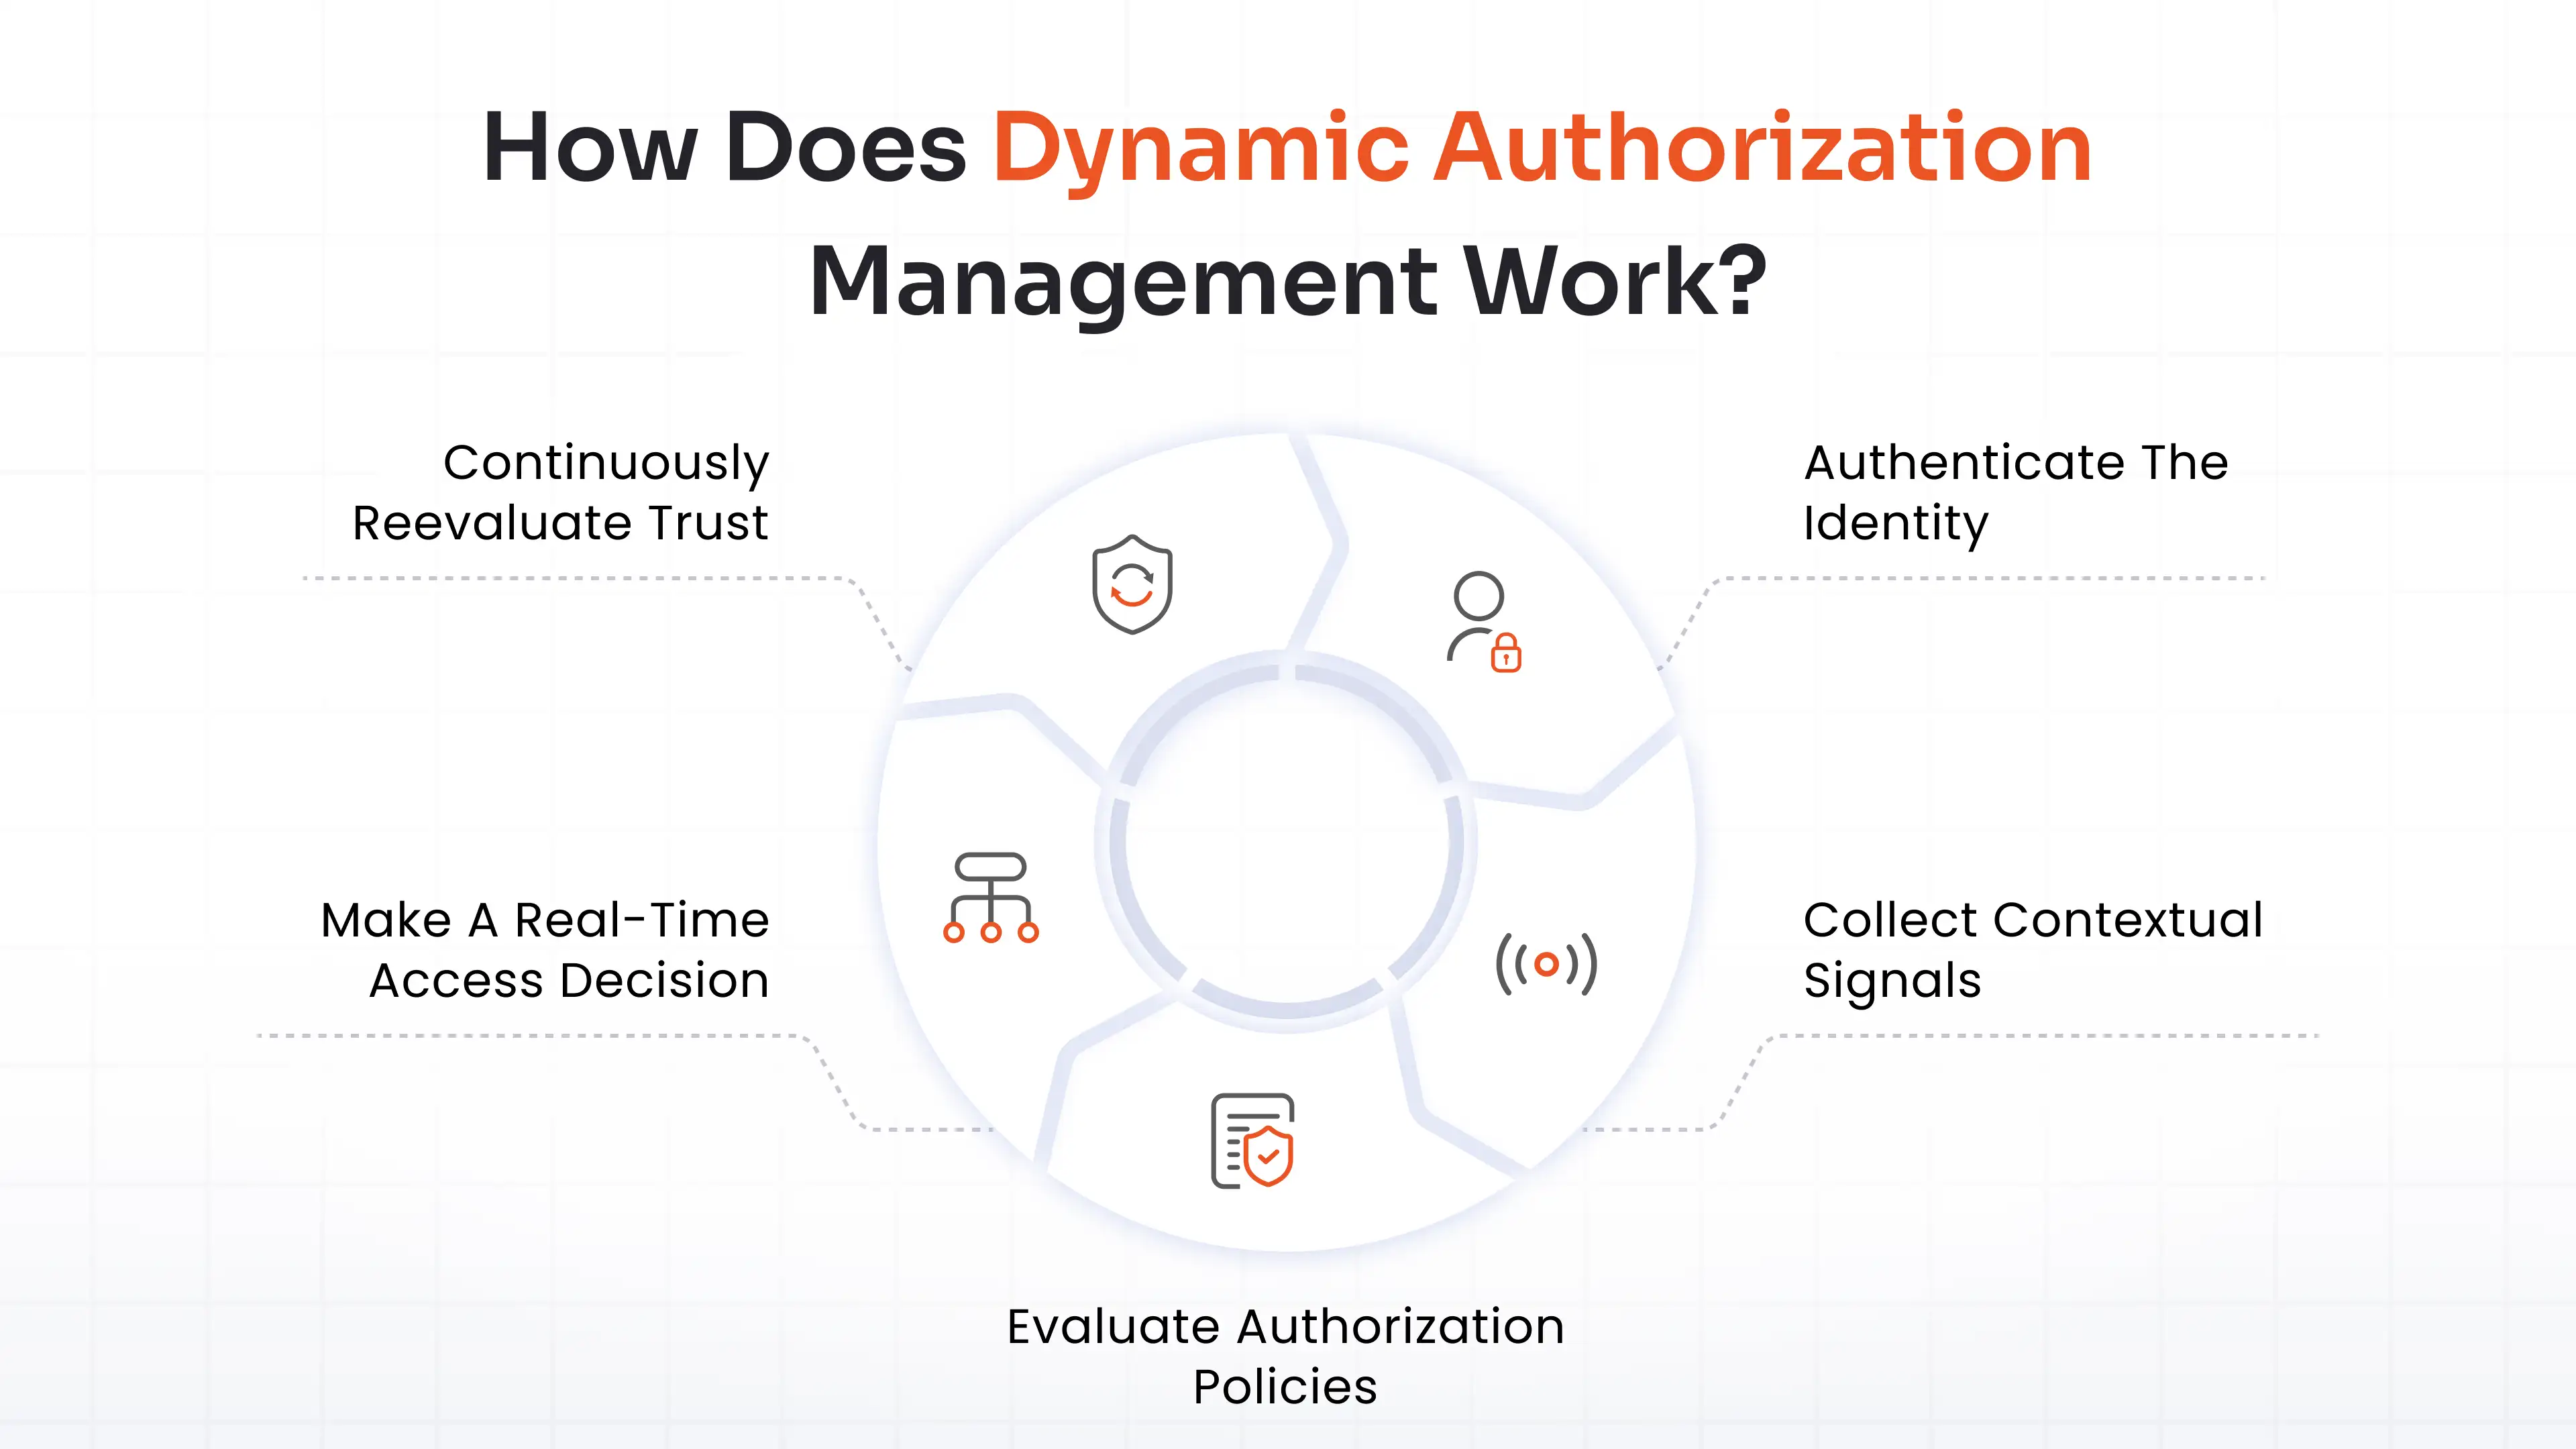
Schritt 1: Identität authentifizieren
Dieser Schritt beinhaltet typischerweise Folgendes: Identitäts- und Zugriffsmanagement (IAM) Dienste, Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA), oft unter Verwendung von Protokollen wie SAML, OAuth 2.0 und OpenID Connect (OIDC).
Bei der Authentifizierung wird geprüft, wer die Anfrage stellt, bevor bei der Autorisierung festgelegt wird, was dieser Person erlaubt sein soll.
Schritt 2: Kontextuelle Signale sammeln
Gängige Kontextsignale sind:
- Gerätekonformität und Körperhaltung
- Geologische Lage und Netzwerkinformationen
- Zugriffszeitanfrage
- Verhaltenssignale während der Sitzung
- Letzte Anmeldehistorie
- Bedrohungsanalyse und berechnete Risikobewertungen
Anstatt sich auf einen einzigen Faktor zu stützen, kombiniert das System diese Signale, um ein vollständiges Bild der aktuellen Zugriffsanfrage zu erstellen.
Schritt 3: Autorisierungsrichtlinien auswerten
Vergleichen Sie die Anfrage und ihren Kontext mit den definierten Autorisierungsregeln. Diese Richtlinien können rollenbasierte Zugriffskontrolle (RBAC), risikobasierte Richtlinien oder andere Geschäftsregeln beinhalten.
Schritt 4: Treffen Sie eine Zugriffsentscheidung in Echtzeit.
Auf Grundlage der Richtlinienprüfung erteilt, verweigert, beschränkt oder hinterfragt das System die Anfrage. Beispielsweise wird eine zusätzliche Authentifizierung angefordert, anstatt die Anfrage sofort abzulehnen.
Schritt 5: Vertrauen kontinuierlich neu bewerten
Die Autorisierung endet nicht mit der Zugriffsgewährung. Das Risiko wird während der gesamten Sitzung neu bewertet, und der Zugriff kann widerrufen oder eingeschränkt werden, wenn sich die Bedingungen ändern.
Tatsächlich unterscheidet sich dieser Ablauf jedoch deutlich von der Art und Weise, wie die meisten Unternehmen heutzutage die Zugriffskontrolle handhaben, üblicherweise über rollenbasierte Zugriffskontrolle (RBAC). Hier ist ein direkter Vergleich der beiden Ansätze.
RBAC vs. Dynamische Autorisierung
| RBAC-Autorisierung | Dynamische Autorisierung |
|---|---|
| Feste Regeln | Regeln, die sich dem Kontext anpassen |
| Rolle nur | Rolle und Kontext |
| Begrenzte Flexibilität | Entscheidungen in Echtzeit |
| Regelmäßige Überprüfung | Kontinuierliche Auswertung |
Das bedeutet aber nicht, dass RBAC veraltet ist. Es dient als Grundlage für die Strukturierung von Berechtigungen. Die dynamische Autorisierung fügt lediglich die Kontextebene hinzu, die RBAC allein nie abdecken konnte.
Wichtigste Vorteile und Anwendungsfälle der dynamischen Autorisierung
Unsere Diskussion ist nur dann von Bedeutung, wenn sie die täglichen Abläufe und Bedrohungen tatsächlich verbessert, richtig? Folgendes ändert sich, sobald Zugriffsentscheidungen auf Basis des Echtzeitkontexts statt einer festen Rolle getroffen werden.
Verbesserte Sicherheit
Die Auswertung des Kontextes zum Zeitpunkt des Zugriffs trägt dazu bei, unautorisierte Zugriffe zu reduzieren, die durch statische, rollenbasierte Prüfungen andernfalls genehmigt würden.
Schärfere Zugangskontrolle
Echtzeitsignale ermöglichen präzisere und detailliertere Entscheidungen als eine einzige, feste Berechtigungsliste jemals könnte.
Weniger Insiderbedrohungen
Die kontinuierliche Überprüfung bedeutet, dass gestohlene Zugangsdaten weiterhin einer Kontextprüfung unterzogen werden müssen. Dadurch wird es schwieriger, legitime Zugangsdaten für Missbrauch von Berechtigungen zu verwenden, da ungewöhnliches Verhalten auch nach der anfänglichen Zugriffsgewährung Einschränkungen auslösen würde.
Stärkeres Zero Trust
Zero Trust basiert auf kontinuierlicher Verifizierung. Dynamische Autorisierung gewährleistet dies, indem das Risiko während der gesamten Sitzung erneut geprüft wird, nicht nur zum Zeitpunkt der Anmeldung.
Bessere Benutzererfahrung
Dank dynamischer Autorisierungen werden Anfragen mit geringem Risiko ohne zusätzliche Abfragen weitergeleitet, während risikoreiche Anfragen einer zusätzlichen Prüfung unterzogen werden. Benutzer müssen sich nicht fünfmal täglich neu authentifizieren, nur weil das System vertrauenswürdige von riskanten Zugriffen nicht unterscheiden kann.
Häufige Anwendungsfälle der dynamischen Autorisierung
- Zugriffsmanagement für Mitarbeiter: Sichern Sie den Mitarbeiterzugriff auf interne Anwendungen mithilfe von Echtzeit-Identitäts- und Gerätekontext.
- Verwaltung privilegierter Zugriffe: Sitzungsrisiko vor und während privilegierter Aktivitäten bewerten
- SaaS-Sicherheit: sicherer Cloud-App-Zugriff unabhängig davon, wo und wie sich jemand verbindet.
- API-Sicherheit: Sicherer Maschinen-zu-Maschine-Zugriff, bei dem benutzerzentrierte Prüfungen nicht anwendbar sind
- Sicherheit von KI-Agenten: Zugriffsanfragen von KI-Systemen kontrollieren, die im Auftrag einer anderen Person oder eigenständig handeln.
Alle Vorteile und unterschiedlichen Anwendungsfälle werfen dieselbe Frage auf: Ist diese Forderung zum jetzigen Zeitpunkt noch sinnvoll?
Diese Frage ist das Bindeglied zwischen dynamischer Autorisierung und dem Zero-Trust-Prinzip. Lassen Sie uns dies genauer betrachten.
Warum dynamische Autorisierung für Zero Trust wichtig ist
Zero Trust basiert auf einem einfachen, aber wirkungsvollen Grundsatz: Vertrauen ist Macht. Anstatt Benutzer, Geräte oder Anwendungen allein aufgrund ihrer Zugehörigkeit zum Netzwerk als vertrauenswürdig einzustufen, erfordert Zero Trust die Bewertung jeder Zugriffsanfrage anhand ihres aktuellen Risikos.
Das ist nur dann sinnvoll, wenn die Verifizierung kontinuierlich neu erworben und nicht unbegrenzt gewährt wird. Die dynamische Autorisierung sorgt dafür, dass die ständige Verifizierung in der Praxis tatsächlich umgesetzt wird. Sie überprüft das Vertrauen während einer Sitzung immer wieder, anstatt davon auszugehen, dass eine vor einer Stunde getroffene Entscheidung noch gültig ist.
Mit anderen Worten: Zero Trust definiert die Sicherheitsphilosophie, während die dynamische Autorisierungsverwaltung einen der Kernmechanismen zu deren Durchsetzung bereitstellt.
Und das beschränkt sich nicht nur auf menschliche Anmeldungen. Ein KI-Agent, der hundert API-Aufrufe pro Minute ausführt, benötigt dieselbe Echtzeitprüfung wie jemand, der sich von einem neuen Laptop anmeldet – und genau dort wird Zero Trust derzeit am härtesten auf die Probe gestellt.
Dynamische Autorisierung in KI-gesteuerten Umgebungen
KI-Agenten und Maschinenidentitäten/NHIs stellen mittlerweile einen erheblichen Anteil der Entitäten dar, die in den meisten Unternehmen Zugriff anfordern. Sie agieren selbstständig, senden Anfragen in kürzester Zeit und verhalten sich nicht wie Menschen.
Dadurch entstehen Zugriffsmuster, für die statische Regeln nie ausgelegt waren. Die Steuerung der Zugriffsrechte eines KI-Agenten und die Überprüfung seiner Maschine-zu-Maschine-Authentifizierung erfordern dieselbe Echtzeitbewertung, die die dynamische Autorisierung für Personen anwendet.
Nichts davon geschieht zufällig. Teams, denen der Übergang von statischen Regeln zu Echtzeitentscheidungen gelingt, folgen in der Regel einer Handvoll ähnlicher Praktiken.
Bewährte Verfahren zur Implementierung der dynamischen Autorisierung
- Gewähren Sie nur das, was für die Aufgabe notwendig ist, nicht mehr.
- Erstellen Sie Richtlinien basierend auf Gerät, Standort und Verhalten, nicht nur auf Rolle.
- Behandeln Sie die Autorisierung als fortlaufenden Prozess, nicht als einmalige Hürde.
- Kombinieren Sie es mit starkem IAM und MFA.
- Überprüfen Sie regelmäßig Zugriffsentscheidungen für Rahmenwerke wie SOC 2 Typ II, ISO 27001 und NIST CSF.
Nichts davon funktioniert jedoch von selbst. Jede einzelne Maßnahme auf dieser Liste ist von einer Identitätsplattform abhängig, die Geräte-, Standort- und Verhaltenssignale in Echtzeit zusammenführen kann, was letztendlich auf Folgendes hinausläuft: IAM Das Fundament darunter.
IAMDie Grundlage, auf der die dynamische Berechtigungsverwaltung basiert
Eine Lösung für dynamische Autorisierung ist keine Standardlösung. Der Weg dorthin erfordert Zeit und Mühe. IAMSSO, MFA und Zugriffsverwaltung arbeiten bereits zusammen, da Echtzeitentscheidungen nur so gut sind wie die Signale, die ihnen zugrunde liegen.
Die Identity- und Access-Management-Suite von miniOrange bildet diese Grundlage:
- SSO: Zugriff mit einem Klick und konsistenter Verifizierung
- MFA: Risikobasierte Authentifizierung, die sich dem Kontext anpasst
- PAM: Just-in-Time-Privilegiertenzugriff mit Sitzungsüberwachung
- Zugriffssteuerung: Transparenz darüber, wer worauf Zugriff hat und warum
Es funktioniert mit Ihrem bestehenden Stack, sodass der Wechsel von statischen Rollen zu kontextbezogenem Zugriff nicht bedeutet, dass Sie das, was Sie bereits verwenden, komplett entfernen müssen.
Sie möchten statische Zugriffsregeln überwinden?
Sprechen Sie mit einem Experten für Identitätssicherheit von miniOrange über die Optimierung Ihrer Zugriffskontrollstrategie.
Häufig gestellte Fragen
Was sind die wichtigsten Komponenten von Lösungen zur dynamischen Autorisierung?
Die dynamische Autorisierung basiert auf Identitätsprüfung, kontextbezogener Signalerfassung (Gerät, Standort, Verhalten), Richtlinienauswertung, Echtzeit-Entscheidungsfindung und kontinuierlicher Sitzungsüberwachung.
Welche Faktoren werden bei der dynamischen Autorisierung berücksichtigt?
Zu den gängigen Faktoren gehören Benutzeridentität, Rolle, Gerätevertrauen, Standort, Sitzungsverhalten und ein insgesamt berechnetes Risikoniveau.
Kann die dynamische Autorisierungsverwaltung die KI-Sicherheit verbessern?
Ja. Die dynamische Autorisierung hilft bei der Steuerung des Zugriffs für KI-Agenten und Maschinenidentitäten, die eine kontinuierliche, kontextbasierte Auswertung anstelle statischer, rollenbasierter Berechtigungen erfordern.
Welche Branchen profitieren von Lösungen zur dynamischen Autorisierung?
Organisationen aus den Bereichen Gesundheitswesen, Banken, Finanzdienstleistungen und Versicherungen (BFSI), Bildung, Regierung und Technologie profitieren gleichermaßen, insbesondere solche, die hybride Arbeitsstrukturen, Cloud-Infrastrukturen und regulatorische Compliance-Anforderungen managen.
Wie verbessert die dynamische Autorisierungsverwaltung die Zugriffskontrolle?
Es ersetzt einmalige, rollenbasierte Entscheidungen durch eine kontinuierliche Echtzeit-Auswertung von Identität und Kontext, wodurch unberechtigter Zugriff reduziert und intelligentere, differenziertere Kontrollen ermöglicht werden.
Ist die dynamische Autorisierung besser als rollenbasierte Zugriffskontrolle (RBAC)?
Die dynamische Autorisierung ist weniger ein Ersatz für RBAC als vielmehr eine Weiterentwicklung davon; sie baut auf rollenbasierten Grundlagen auf, indem sie Echtzeitkontext hinzufügt und Zugriffsentscheidungen adaptiv statt starr gestaltet.



Hinterlasse einen Kommentar