

Einmalpasswörter (OTPs) sind uns allen bekannt und werden häufig zum Anmelden bei Apps, Konten oder Computern verwendet. OTPs gehören neben Authentifizierungs-Apps, Hardware-Tokens, Push-Benachrichtigungen und anderen zu den am weitesten verbreiteten Methoden der Multi-Faktor-Authentifizierung (MFA).
Neben OTPs gibt es mit dem HMAC-basierten Einmalpasswort (HOTP) eine weitere Möglichkeit, Codes für einen sicheren Anmeldevorgang zu generieren. Diese Methode ist zwar möglicherweise nicht so beliebt wie andere MFA-Methoden, gilt aber als eine der ursprünglichen OTP-basierten Methoden für Benutzeranmeldungen.
In diesem Blogbeitrag erklären wir, was HOTP ist, wie es funktioniert und welche Hauptmerkmale es bietet. Wir betrachten außerdem Anwendungsfälle aus der Praxis, die Vorteile von HOTP und vergleichen HOTP mit TOTP.
Was ist HOTP?
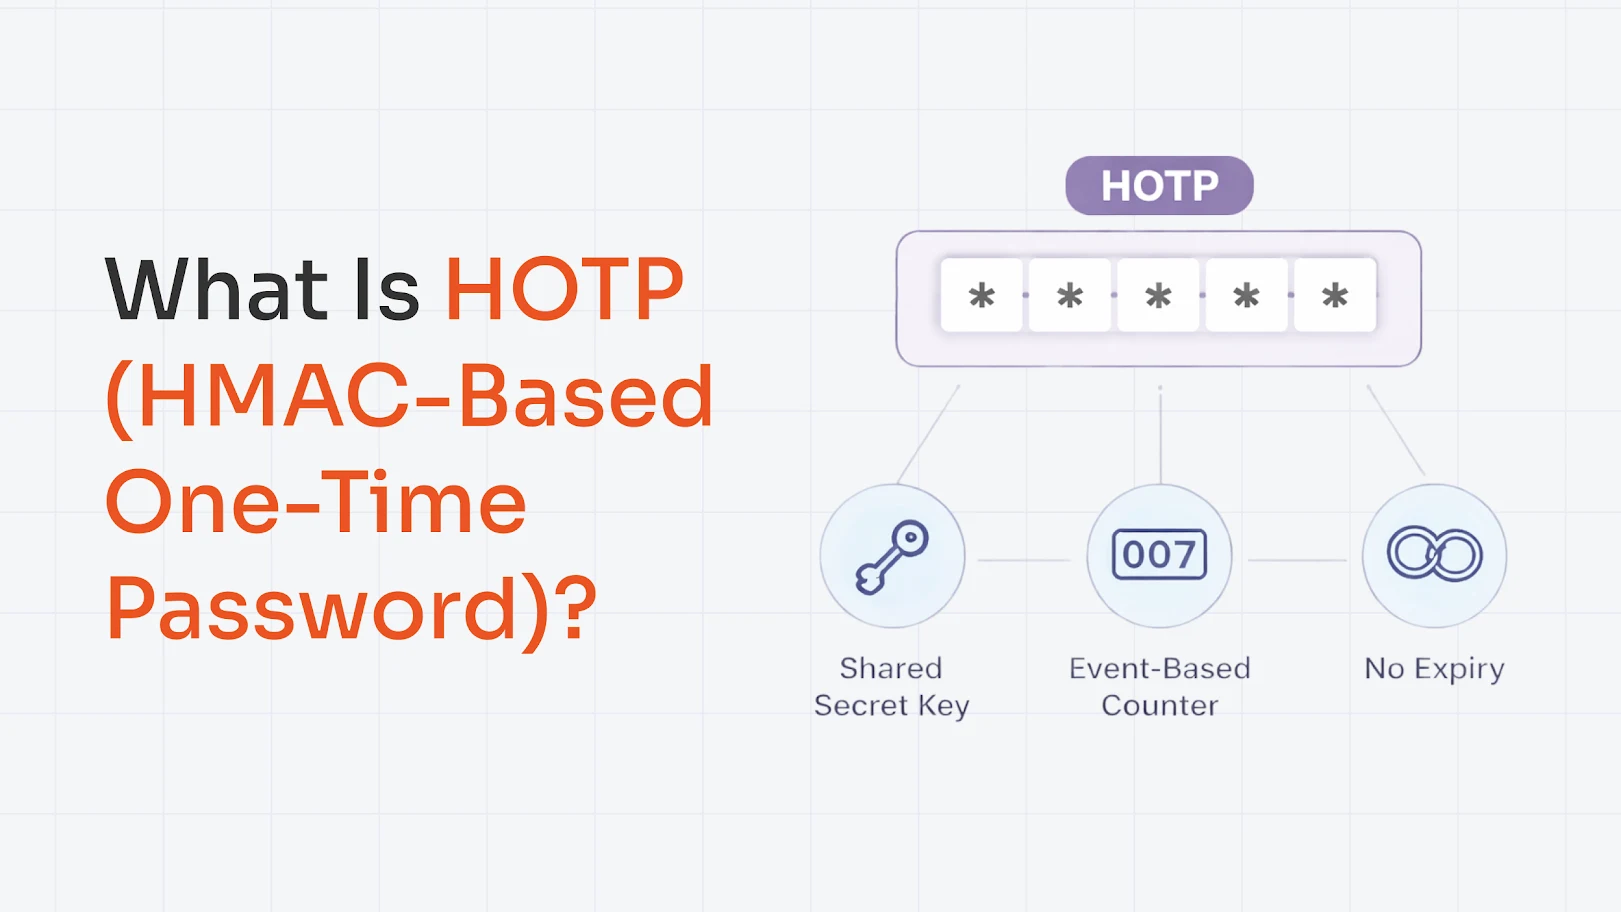
Das „H“ in HOTP steht für Hash-basierter Message Authentication Code (HMAC). HOTP ist wie jede andere Zwei-Faktor-Authentifizierungsmethode (2FA).
Um das zu verstehen, beginnen wir mit den Grundlagen: Sie kennen OTPs, in der Regel sechsstellige Codes, die nach einmaliger Verwendung oder nach einer bestimmten Zeit ablaufen. HOTP war der ursprüngliche Weg, über den sich die Einmalpasswort-Methode (OTP) entwickelte.
Technisch ausgedrückt generiert HOTP OTPs anhand eines Zählers. Jedes Mal, wenn ein Benutzer ein OTP anfordert, erhöht sich der Zähler, und ein neuer Code wird generiert, indem der gemeinsame geheime Schlüssel und der Zähler durch eine HMAC-SHA1-Funktion geleitet werden. Dieser Code verfällt nicht mit der Zeit, sondern ändert sich nur mit jedem Authentifizierungsvorgang.
Die Logik: Wie funktioniert HOTP eigentlich?
Am wichtigsten ist es, den Entstehungsprozess von HOTP zu verstehen, und im Grunde genommen kommt es nur auf zwei Zutaten an: ein gemeinsames Geheimnis und einen Zähler.
- Gemeinsamer geheimer Schlüssel (K): Eine zufällige, eindeutige Zeichenkette, die einmalig während der Einrichtung ausgetauscht wird. Sie wird während der Authentifizierung nie wieder übertragen.
- Zähler (C): Eine einfache Zahl, die bei 0 beginnt und sich jedes Mal um 1 erhöht, wenn ein neues OTP generiert wird.
Sobald beide Zutaten bereit sind, generiert HOTP in einfachen Schritten einen Code:
- Geheimnis teilen: Bei der Einrichtung einigen sich Gerät und Server auf einen eindeutigen geheimen Schlüssel, der niemals wieder übertragen wird. Er bildet die Grundlage Ihres gegenseitigen Vertrauens; bleibt der geheime Schlüssel sicher, ist das gesamte System sicher.
- Den Zähler verschieben: Bei jedem neuen Code wird der Zähler um eins erhöht. Er beginnt bei 0 und zählt nur vorwärts. Sowohl Ihr Gerät als auch der Server führen eine eigene Kopie dieses Zählers, die immer synchron läuft.
- HMAC-SHA1 ausführen: Der geheime Schlüssel und der aktuelle Zählerwert werden mithilfe des kryptografischen HMAC-SHA1-Algorithmus kombiniert. Dadurch entsteht ein langer 160-Bit-Hash, ein einzigartiger digitaler Fingerabdruck, der praktisch unmöglich umzukehren oder zu fälschen ist.
- Kürzen des Hashwerts: Eine 160-Bit-Ausgabe ist viel zu lang zum Eintippen. Daher verwendet der Algorithmus eine dynamische Kürzung, indem er einen kleinen Teil extrahiert und ihn auf einen sauberen 6- bis 8-stelligen Code reduziert, den man tatsächlich verwenden kann.
- Senden und Überprüfen des Codes: Sie geben den Code ein, der Server führt dieselbe Berechnung durch, und wenn beide Codes übereinstimmen, sind Sie dabei. Der Zähler wird dann auf beiden Seiten um 1 erhöht, um sicherzustellen, dass der Code nicht wiederverwendet werden kann.
- Kurz zusammengefasst: Geheimnis + Zähler → HMAC-SHA1 → Abschneiden → 6–8-stelliger OTP → Verifiziert und verworfen.
Hauptmerkmale der HOTP-Authentifizierung
Hier ist eine vollständige Liste der Merkmale der HOTP-Authentifizierung:
- Einmalcodes: Jedes OTP ist nur für eine Anmeldung gültig. Nach der Verwendung ist es unwiderruflich verloren und kann nicht wiederverwendet werden.
- Keine Verfallszeit: Die Codes sind nicht zeitgesteuert, sodass die Benutzer nicht gegen einen 30-Sekunden-Timer ankämpfen müssen.
- Funktioniert offline: Für die Generierung eines gültigen Codes ist keine Internet- oder Netzwerkverbindung erforderlich.
- Manipulationssicher: Basierend auf HMAC-SHA1-Kryptographie, wodurch die Codes praktisch unmöglich zu fälschen oder zurückzuentwickeln sind.
- Geräteunabhängig: Funktioniert mit Hardware-Tokens, mobilen Apps, USB-Schlüsseln und Smartcards.
- Leicht: Es benötigt nur minimale Rechenleistung und ist daher auch auf einfacher Hardware einsetzbar.
- Resynchronisierbar: Stellt das System automatisch wieder her, wenn die Zähler von Client und Server nicht mehr synchron laufen.
- 2FA bereit: Es wurde von Grund auf so konzipiert, dass es zusätzlich zu Passwörtern für die Zwei-Faktor-Authentifizierung dient.
HOTP ist einfach, sicher und flexibel und stellt daher eine solide Wahl dar, wo immer eine zeitbasierte Authentifizierung nicht praktikabel ist.
Anwendungsfälle von HOTP in der Praxis
Hier sind die wichtigsten Anwendungsgebiete für HOPT im realen Leben:
- Hardware-Sicherheitstoken: Kleine Geräte wie Schlüsselanhänger, Karten, YubiKeys und ähnliche, die einen 6- bis 8-stelligen Code anzeigen, verwenden HOTP.
- Offline- oder Air-Gapped-Netzwerke: Für Orte ohne zuverlässige Netzwerkverbindung oder Zeitsynchronisation eignet sich HOTP am besten, da es nicht von der aktuellen Zeit abhängt.
- VPN- und Remote-Zugriffstoken: Firmen-VPNs geben häufig Hardware-Tokens/Smartcards aus, die HOTP verwenden, um zusätzlich zu den Anmeldeinformationen eine weitere Sicherheitsebene hinzuzufügen.
- Legacy-Systeme: Die älteren Lösungen, die vor den heutigen App-basierten Authentifizierungsmethoden entwickelt wurden, basieren im Hintergrund immer noch auf HOTP und werden weiterhin verwendet, weil sie stabil sind.
- Ausweichlösung bei Fehlern des zeitbasierten Einmalpassworts: In manchen Konfigurationen, wenn die Gerätezeit eines Benutzers stark abweicht und TOTP-Codes nicht funktionieren, werden HOTP-ähnliche Zähler (oder HOTP-Token) als Backup-Methode verwendet.
Dies waren also einige der möglichen Einsatzgebiete für HOTP; die Liste ist jedoch nicht vollständig.
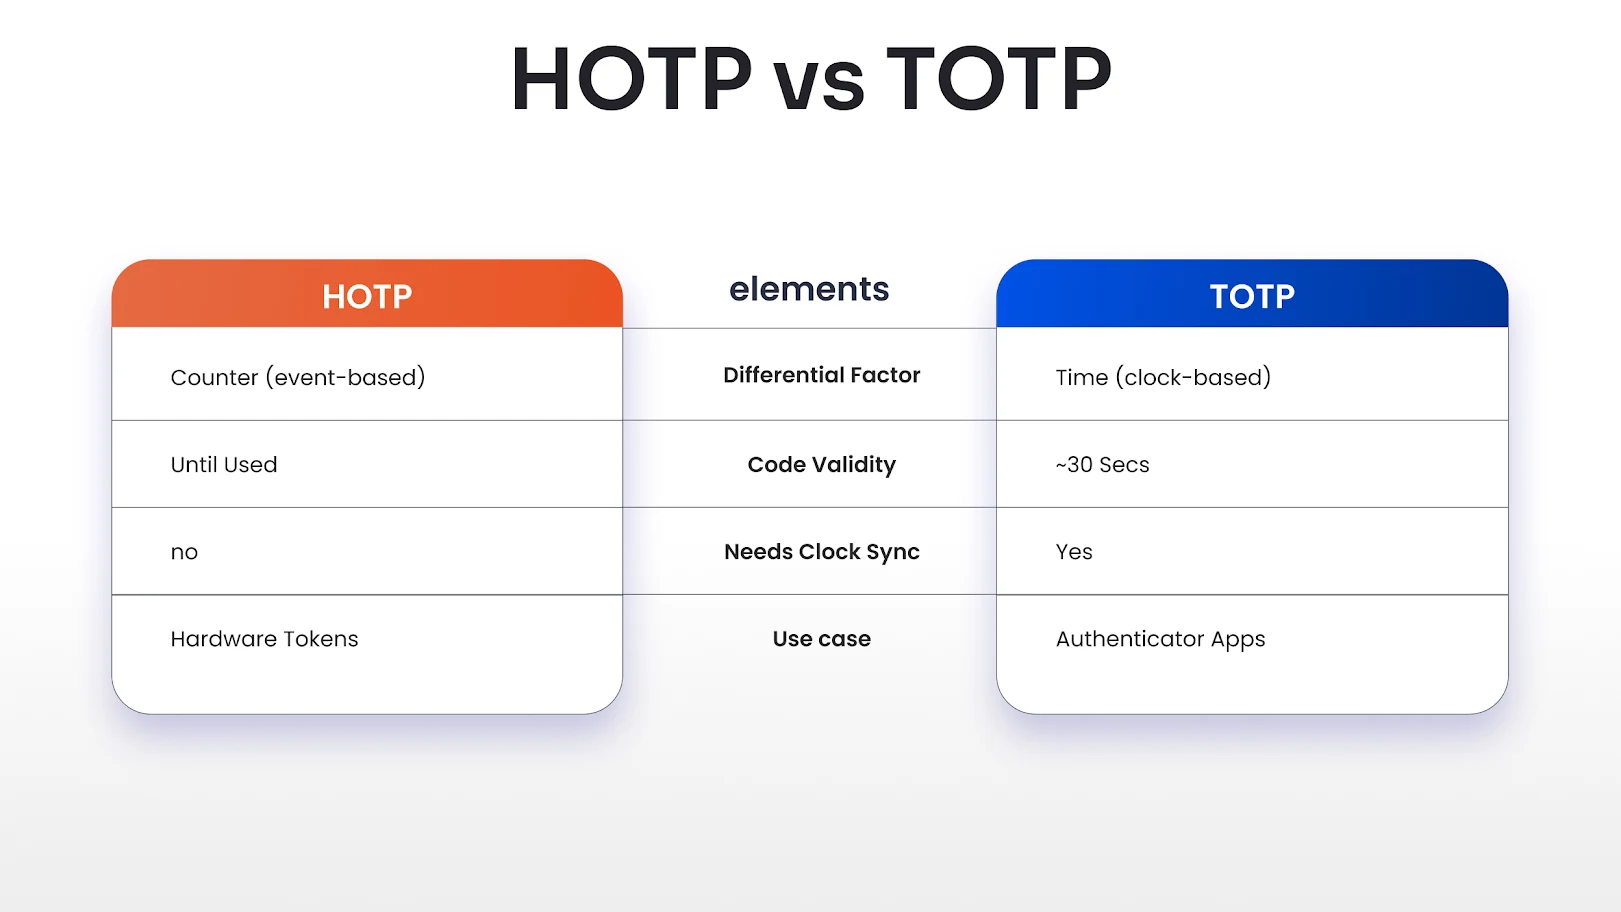
HOTP vs. TOTP: Was ist der Unterschied?
In diesem Abschnitt werden wir die Unterschiede zwischen TOTP und HOTP erläutern:
Vorteile der HOTP-Authentifizierungsmethode
Das auf Zählern basierende Design von HOTP bietet in realen Umgebungen einige klare Stärken, die im Folgenden aufgeführt sind:
- Einfaches Konzept, ausgereifter Standard: Der Algorithmus ist standardisiert (RFC 4226), allgemein verständlich und aus Sicherheitssicht leicht nachvollziehbar.
- Gut geeignet für langsame oder verzögerte Kanäle: Da die Codes nicht schnell ablaufen, kann HOTP Verzögerungen durch SMS/E-Mails oder Benutzer, die die Codes von gedruckten Listen ablesen, tolerieren.
- Einzigartige, einmalig verwendbare Codes: Jeder neue Zählerwert erzeugt ein völlig neues OTP, daher sind die Codes nicht wiederverwendbar.
HOTP ist eine solide und bewährte Option, wenn Sie offlinefähige, ereignisbasierte Einmalpasswörter benötigen und zusätzliche Logik für Zähler implementieren können. Aufgrund seiner Vorteile eignet es sich gut für spezifische Anwendungsfälle wie Hardware-Token und verzögerte Kanäle.
Einschränkungen von HOTP, die Sie kennen sollten
HOTP bringt Kompromisse mit sich, die Sie vor der Auswahl für Ihre Anwendung berücksichtigen sollten. Diese sind folgende:
- Anfällig für Phishing: Wenn ein Benutzer dazu verleitet wird, ein Einmalpasswort (OTP) auf einer gefälschten Website einzugeben, kann dieser Code sofort von einem Angreifer verwendet werden (genau wie bei TOTP).
- Zähler-Desynchronisation: Wenn der Benutzer mehrere Codes generiert, ohne sich anzumelden (z. B. indem er die Token-Taste mehrmals drückt), können die Geräte- und Serverzähler nicht mehr synchron sein und Anmeldefehler verursachen.
- Die Codes bleiben länger gültig: Da sie nicht zeitlich begrenzt sind, kann ein gestohlener, aber ungenutzter HOTP-Code von einem Angreifer so lange verwendet werden, bis ihn der rechtmäßige Benutzer verbraucht.
Aufgrund der Einschränkungen von HOTP ist es nicht immer die beste Standardwahl für moderne, groß angelegte Verbraucheranwendungen.
Die Bewertung von HOTP zusammen mit Alternativen wie zeitbasierten Einmalpasswörtern (TOTP) oder Push-basierter Authentifizierung hilft Ihnen bei der Auswahl des richtigen Tools für Ihre Sicherheits- und Benutzererfahrungsanforderungen.
Fazit: Sollte man HOTP weiterhin verwenden?
HOTP ist auch heute noch sinnvoll, aber nur im richtigen Kontext. Seine Stärken spielt es in Offline-Umgebungen, Umgebungen mit Hardware-Token oder in Umgebungen mit eingeschränkten Ressourcen aus, in denen eine genaue Zeiterfassung schwierig ist und man Codes benötigt, die bis zu ihrer Verwendung gültig bleiben.
Eine gute Faustregel: Greifen Sie zu HOTP, wenn Sie es mit Geräten oder Systemen zu tun haben, die die Zeit nicht zuverlässig erfassen können, und bevorzugen Sie TOTP (oder noch stärkere Optionen wie Passkeys/WebAuthn) in allen anderen Fällen.
Erhöhen Sie die Sicherheit mit miniOrange MFA-Lösungen
Schützen Sie die Konten Ihrer Mitarbeiter, Kunden und Lieferanten sowie SaaS-Anwendungen von Drittanbietern vor potenziellen Cyberangriffen mit einem mehrstufigen Sicherheitskonzept. Die Multi-Faktor-Authentifizierung (MFA) von miniOrange ist ein einzigartiges Sicherheitsprodukt, das zusätzlich zur herkömmlichen Anmeldung mit Anmeldeinformationen weiteren Schutz bietet.
Mit mehr als 15 Authentifizierungsmethoden schützt die miniOrange MFA-Sicherheitslösung ältere Anwendungen, VPNs, Linux, Windows, macOS, Webanwendungen, RDP und mehr.
Testen Sie diese über 15 Authentifizierungsmethoden 30 Tage lang kostenlos und vereinbaren Sie noch heute eine Demo mit unseren Sicherheitsexperten!
Häufig gestellte Fragen
Ist HOTP sicher?
Ja, es ist sicher, da es ein starkes HMAC-basiertes Hashing verwendet und Einmalcodes generiert, die nur einmal verwendet werden können, wodurch einfache Passwortwiederverwendungsangriffe verhindert werden.
Wo wird HOTP eingesetzt?
HOTP wird hauptsächlich in spezialisierteren oder älteren Umgebungen, bei Hardware-Tokens, VPN-/Unternehmenszugriffssystemen, Air-Gap- oder Offline-Systemen und älteren 2FA-Implementierungen eingesetzt.
Funktioniert HOTP auch ohne Internet?
Ja, HOTP funktioniert nach der Ersteinrichtung vollständig offline.



Hinterlasse einen Kommentar