

Identitäts- und Zugriffsmanagement (IAM) ist das Sicherheitsrückgrat jeder modernen Organisation. Laut dem Verizon Data Breach Investigations Report sind über 80 % der Datenschutzverletzungen auf kompromittierte oder missbrauchte Zugangsdaten zurückzuführen. IAM ist die primäre Kontrollinstanz, die sie aufhält. Unabhängig davon, ob Ihr Team im Büro, von zu Hause oder über Kontinente hinweg arbeitet, ist ein robustes Sicherheitssystem unerlässlich. IAM Das System stellt sicher, dass die richtigen Personen zur richtigen Zeit aus den richtigen Gründen Zugang zu den richtigen Ressourcen erhalten – und dass alle anderen ausgeschlossen bleiben.
Dieser Leitfaden enthält alles, was Sie wissen müssen über Identitäts- und Zugriffsverwaltung: was es ist, wie ein IAM Funktionsweise des Systems, seine Kernkomponenten, Bereitstellungsoptionen, unterstützte Protokolle, Compliance-Rahmenwerke und wie man das richtige System auswählt IAM Produkt für Ihre Organisation.
Was ist IAM (Identitäts- und Zugriffsverwaltung)?
Identitäts- und Zugriffsmanagement (IAMEs handelt sich um ein Rahmenwerk aus Richtlinien, Prozessen und Technologien, das Organisationen die Verwaltung digitaler Identitäten und die Kontrolle des Benutzerzugriffs auf kritische Informationen und Systeme ermöglicht. Es stellt sicher, dass die richtigen Personen – und nur die richtigen Personen – zum richtigen Zeitpunkt und aus den richtigen Gründen angemessenen Zugriff auf technologische Ressourcen haben.
IAM vereint Identity Management (Erstellung und Verwaltung von Benutzeridentitäten) mit (Kontrolle darüber, was diese Identitäten tun dürfen). Dieser umfassende Ansatz hilft Unternehmen dabei, die Sicherheit zu gewährleisten, die Einhaltung gesetzlicher Vorschriften sicherzustellen und die Benutzererfahrung in On-Premise-, Cloud- und Hybridumgebungen zu optimieren.
Das Kernkonzept der digitalen Identität
Eine digitale Identität ist die Online-Repräsentation einer Person, eines Geräts, einer Anwendung oder eines Dienstes in einer digitalen Umgebung. Jede Entität, die auf ein System zugreifen muss, besitzt eine digitale Identität. IAM ist das, was diese Identitäten in großem Umfang verwaltet und sichert.
Primäre Bestandteile einer digitalen Identität
- Persönliche Identifikatoren: Namen, E-Mail-Adressen, Benutzernamen, Mitarbeiter-IDs
- Digitale Nachweise: Passwörter, Sicherheitstoken, digitale Zertifikate
- Biometrische Daten: Fingerabdrücke, Gesichtserkennung, Stimmprofile
- Geräte-IDs: IP-Adressen, Geräte-IDs, Hardware-Fingerabdrücke
- Verhaltensmuster: Anmeldezeiten, Nutzungsverlauf, Interaktionsmuster
Menschliche vs. nicht-menschliche Identitäten: Modernes IAM Das geht über Mitarbeiter hinaus. Maschinenidentitäten – darunter Servicekonten, API-Token, IoT-Geräte, Bots und Microservices – übertreffen in den meisten Organisationen mittlerweile die menschlichen Identitäten. IAM Das System verwaltet beides.
Herausforderungen, denen sich Organisationen ohne IAM System
Ohne eine zentrale IAM In Systemen kämpfen Organisationen mit fragmentierten Zugriffskontrollen, wachsenden Sicherheitslücken und Compliance-Verstößen. Hier sind die wichtigsten Risiken:
Schwachstellen in der Cybersicherheit
Unkontrollierte Identitäten sind der Hauptangriffspunkt für Angreifer. Zugangsdatendiebstahl, Rechteausweitung und laterale Netzwerkbewegungen gedeihen besonders gut, wenn der Zugriff nicht reguliert ist. Laut dem IBM-Bericht „Cost of a Data Breach Report 2024“ kostet ein durchschnittlicher Datenverstoß 4.88 Millionen US-Dollar – und identitätsbezogene Angriffe sind der häufigste Angriffsvektor.
Betriebliche Ineffizienzen
Die manuelle Bereitstellung und Deaktivierung von Benutzerkonten verursacht zusätzlichen IT-Aufwand, Verzögerungen und kostspielige Fehler. Wenn ein Mitarbeiter die Position wechselt oder das Unternehmen verlässt, hinterlassen ad-hoc-Verfahren zur Zugriffsentfernung gefährliche Lücken – sogenannte verwaiste Konten oder Zugriffsausweitung.
Compliance- und Governance-Versagen
Vorschriften wie Datenschutz, HIPAA, SOX und PCI DSS erfordern strenge Zugriffskontrollen und Prüfprotokolle. Ohne IAMDer Nachweis der Einhaltung der Vorschriften wird dadurch nahezu unmöglich – wodurch Unternehmen erheblichen rechtlichen und finanziellen Risiken ausgesetzt sind.
Anwendungswucherung und Schatten-IT
Wenn Teams Cloud-Anwendungen ohne zentrale Überwachung einsetzen, breiten sich inkonsistente Authentifizierungsrichtlinien und Sicherheitslücken im gesamten Unternehmen aus. IAM bietet die zentrale Steuerungsebene, um diesem Problem zu begegnen.
Identitätsmanagement vs. Zugriffsmanagement – Was ist der Unterschied?
Diese beiden Begriffe werden oft synonym verwendet, erfüllen aber unterschiedliche Funktionen:
| Aspekt | Identitätsmanagement | Zugriffsverwaltung |
|---|---|---|
| Kernfrage | "Wer bist du?" | „Worauf können Sie zugreifen?“ |
| Optik | Erstellung, Verwaltung und Steuerung digitaler Identitäten während ihres gesamten Lebenszyklus | Kontrolle von Berechtigungen, Autorisierungsrichtlinien und Ressourcenzugriff |
| Schlüsselfunktionen | Benutzerbereitstellung, Authentifizierung, Profilverwaltung | RBAC, ABAC, SSO, MFA, Richtliniendurchsetzung |
| Sicherheitsziel | Unberechtigte Identitätserstellung oder -kompromittierung verhindern | Unberechtigten Zugriff auf Systeme und Daten verhindern |
IAM vs. Identitätsmanagement – Wesentliche Unterschiede
| Aspekt | Identitätsmanagement | IAM (Identitäts- und Zugriffsverwaltung) |
|---|---|---|
| Geltungsbereich | Konzentriert sich ausschließlich auf die Verwaltung digitaler Identitäten, Benutzerkonten und Authentifizierung. | Kombiniert Identitätsmanagement und Zugriffsmanagement in einem einzigen Sicherheitsframework |
| Komponenten | Bereitstellung, Authentifizierung, Profilverwaltung | SSO, MFA, RBAC, IGA, PAM, Governance |
| Sicherheitsfokus | Bestätigung Ihrer Identität | Wer Sie sind + was Sie nach dem Einloggen tun können. |
| Am besten geeignet, | reiner Authentifizierungsbedarf | Umfassende Unternehmenssicherheit und Compliance |
Wie funktioniert ein IAM Systemarbeit?
An IAM Das System kombiniert Technologie, Richtlinien und automatisierte Arbeitsabläufe, um Identitäten zu verwalten und Zugriffe organisationsweit zu kontrollieren. Hier ist der typische Ablauf. IAM Arbeitsablauf:
1. Identitätserstellung und -verwaltung
Wenn ein neuer Benutzer, ein neues Gerät oder eine neue Anwendung der Organisation beitritt, IAM erstellt eine eindeutige digitale Identität, die in einem zentralen Verzeichnis gespeichert wird. Diese Identität umfasst Attribute wie Name, Rolle, Abteilung und Zugriffsebene. Wenn sich Rollen ändern, IAM Das System aktualisiert Attribute und Zugriffsrechte in Echtzeit.
2. Authentifizierung – Überprüfung Ihrer Identität
Die Authentifizierung bestätigt, dass die Benutzer tatsächlich die sind, für die sie sich ausgeben. IAM Die Systeme unterstützen mehrere Authentifizierungsmethoden, darunter Passwörter, Biometrie, Smartcards und Multi-Faktor-Authentifizierung (MFA)Die Multi-Faktor-Authentifizierung (MFA) ist mittlerweile eine Grundvoraussetzung für jeden ernstzunehmenden Geschäftspartner. IAM Bereitstellung, die zwei oder mehr unabhängige Verifizierungsfaktoren erfordert, bevor der Zugriff gewährt wird.
3. Autorisierung – Festlegung, worauf Sie zugreifen dürfen
Nach der Authentifizierung IAM wendet vordefinierte Richtlinien an, um festzulegen, auf welche Ressourcen ein Benutzer zugreifen darf. Diese Grenzen werden durchgesetzt durch rollenbasierte Zugriffskontrolle (RBAC), attributbasierte Zugriffskontrolle (ABAC)und die Prinzip des geringsten Privilegs.
4. Durchsetzung der Zugriffskontrolle
IAM Diese Richtlinien werden kontinuierlich auf Sitzungsebene angewendet – nicht nur beim Login. Dies ist die Grundlage der Zero-Trust-Sicherheit: Jede Zugriffsanfrage wird unabhängig bewertet, unabhängig vom Netzwerkstandort des Benutzers.
5. Überwachung und Prüfung
IAM Die Systeme protokollieren alle Zugriffsereignisse, kennzeichnen anomales Verhalten und erstellen revisionssichere Berichte. Dies unterstützt die Reaktion auf Sicherheitsvorfälle, forensische Untersuchungen und die Einhaltung gesetzlicher Bestimmungen, indem es eine vollständige Aufzeichnung darüber bereitstellt, wer wann auf welche Daten zugegriffen hat.
6. Integration mit Anwendungen und Verzeichnissen
IAM Lässt sich über Standardprotokolle – SAML, OAuth 2.0, OpenID Connect, SCIM und LDAP – in Ihre bestehenden Anwendungen, Cloud-Dienste und Verzeichnisse integrieren. miniOrange IAM bietet Über 6,000 vorgefertigte App-Integrationen Abdeckung von Cloud-nativen und Legacy-Umgebungen.
| Beispiel aus der Praxis: IAM in einer Gesundheitsorganisation Ein Krankenhausnetzwerk nutzt IAM Zur Verwaltung des Zugriffs auf elektronische Patientenakten, Abrechnungssysteme und Patientenportale. Ärzte erhalten Lese- und Schreibzugriff auf Patientenakten, Pflegekräfte Lesezugriff auf Behandlungspläne und Abrechnungspersonal nur Zugriff auf Finanzsysteme. Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA) werden beim Login erzwungen. Alle Zugriffe werden protokolliert. Wenn ein Mitarbeiter das Unternehmen verlässt, IAM Entzieht automatisch und sofort den Zugriff auf alle Systeme. |
|---|
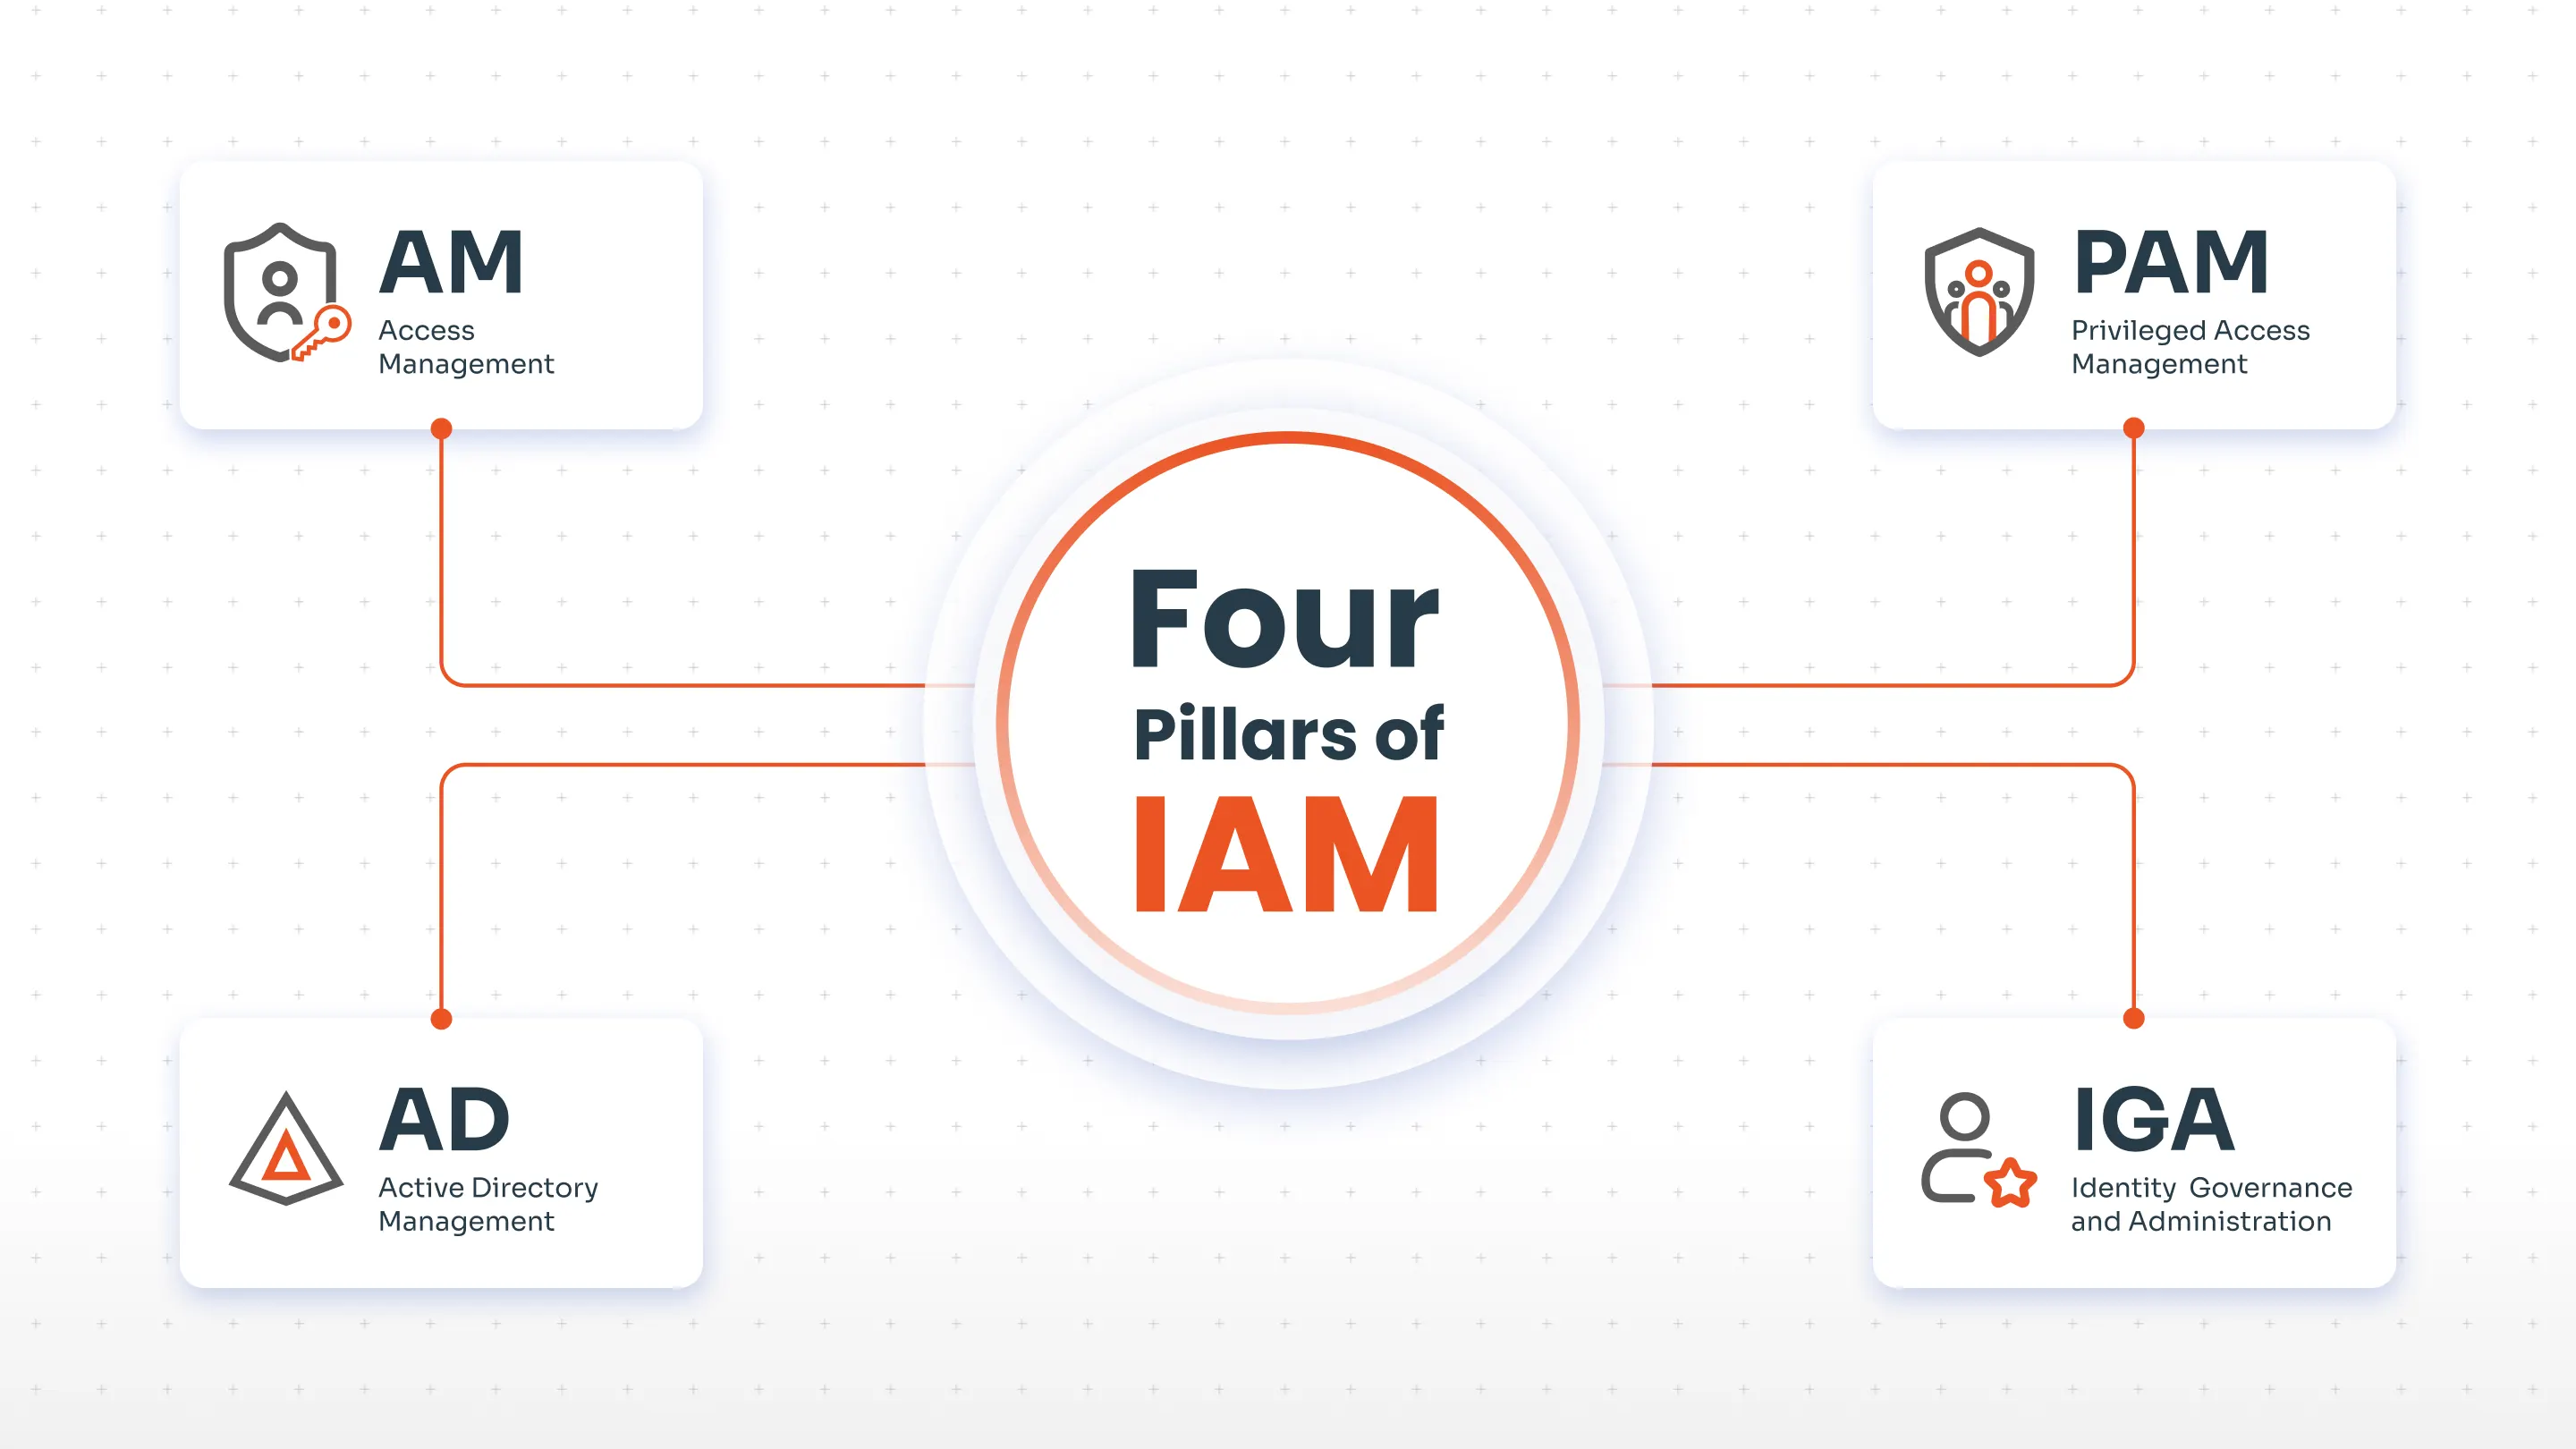
Die vier Kernsäulen eines IAM System
1. Identitätsverwaltung und -administration (IGA)
IGA steuert den gesamten Identitätslebenszyklus – von der Benutzerbereitstellung und -entziehung über die Zugriffszertifizierung bis hin zum Rollenmanagement. Es stellt sicher, dass Benutzer jederzeit die richtigen Zugriffsrechte besitzen und automatisiert Compliance-Audits und Zugriffsprüfungen. Ohne IGA sammeln Unternehmen im Laufe der Zeit übermäßige Berechtigungen und verwaiste Konten an.
2. Zugriffsverwaltung (AM)
Die Zugriffsverwaltung regelt, wie sich Benutzer authentifizieren und Zugriff auf Systeme erhalten. Zu den wichtigsten Technologien gehören Single Sign-On (SSO), Multi-Faktor-Authentifizierung (MFA) und rollenbasierte Zugriffskontrolle (RBAC). Ziel ist ein sicherer, reibungsloser Zugriff, der die Benutzer nicht ausbremst und gleichzeitig sensible Ressourcen schützt.
3. Privilegierte Zugriffsverwaltung (PAM)
Privileged Access Management (PAM) schützt Konten mit erweiterten Berechtigungen – Systemadministratoren, Datenbankbesitzer und Führungskräfte der obersten Ebene. PAM setzt strenge Kontrollen, Sitzungsüberwachung, bedarfsgerechten Zugriff und detaillierte Protokollierung durch, um Missbrauch von Berechtigungen zu verhindern.
4. Verzeichnisdienste und Identitätsspeicher
Verzeichnisdienste Systeme wie Microsoft Active Directory und LDAP dienen als zentraler Speicher für Identitätsdaten. Sie authentifizieren Benutzer, verwalten Gruppen und setzen Zugriffsrichtlinien plattformübergreifend durch – die grundlegende Infrastruktur aller anderen Systeme. IAM Säulen hängen ab.
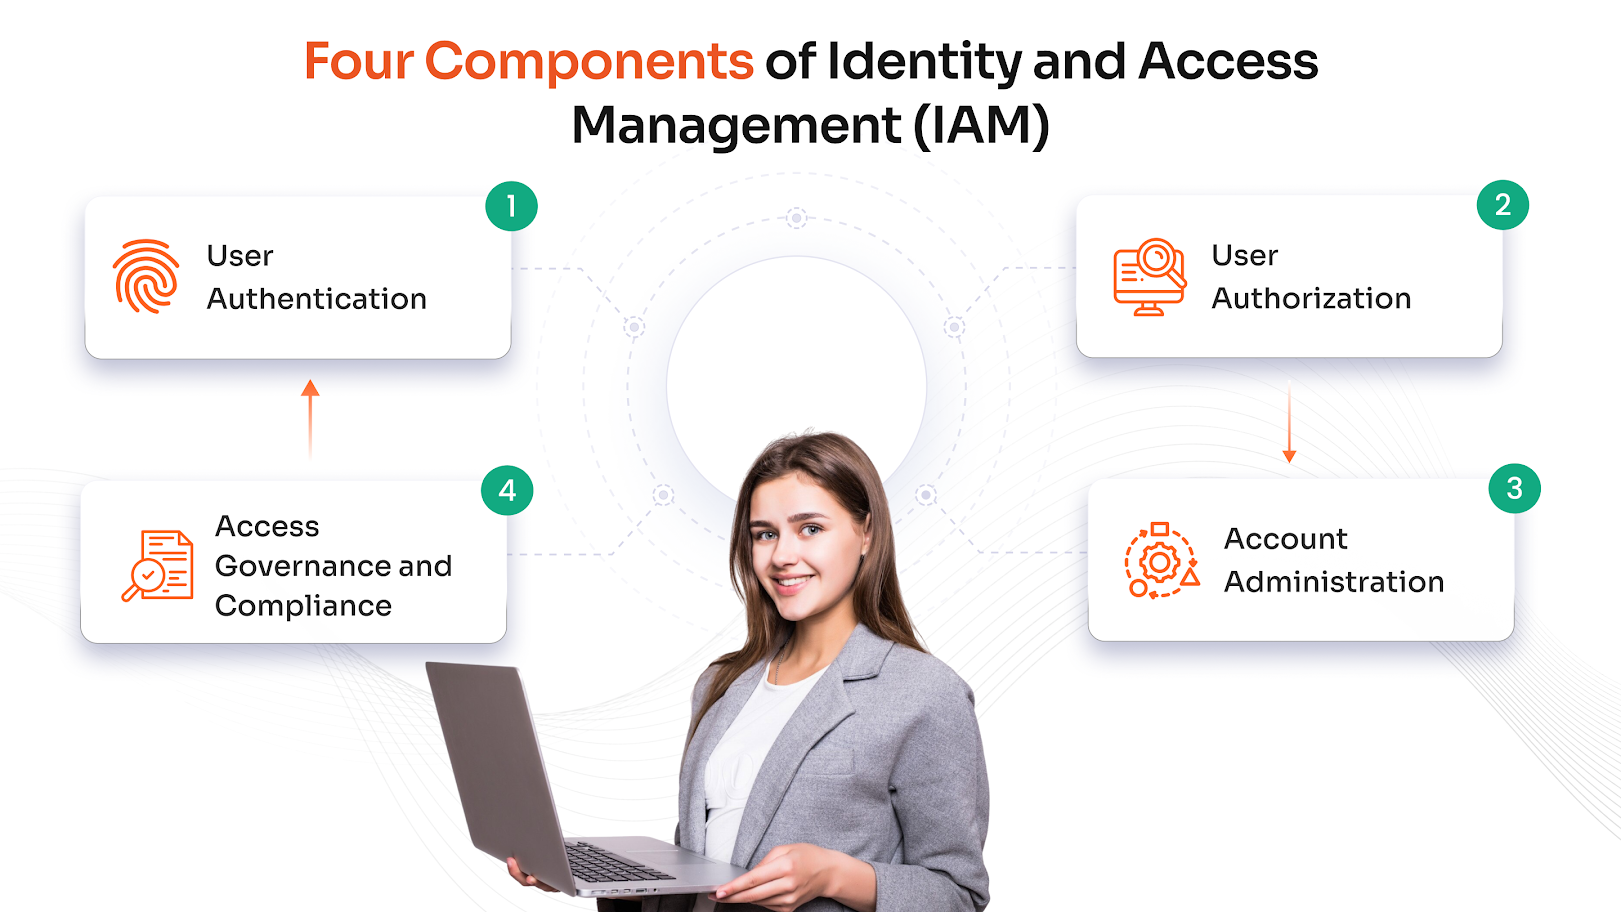
Schlüsselkomponenten des Identitäts- und Zugriffsmanagements
Benutzerauthentifizierung
IAM überprüft die Identität von Benutzern, Geräten und Anwendungen, bevor der Zugriff gewährt wird. Authentifizierungsmethoden Die Bandbreite reicht von Passwörtern und PINs über Biometrie und Hardware-Token bis hin zur passwortlosen Authentifizierung mittels Passkeys.
Benutzerberechtigung
Nach der Authentifizierung IAM setzt durch, welche Berechtigungen diese Identität besitzt. Rollen- und attributbasierte Zugriffskontrollrichtlinien gewährleisten, dass Benutzer nur mit den Systemen und Daten interagieren, die für ihre Funktion relevant sind.
Kontoverwaltung
IAM Automatisiert die Verwaltung des gesamten Kontolebenszyklus – Erstellung, Änderung und Löschung. Verwaltung des Benutzerlebenszyklus Durch HR-Ereignisse ausgelöste Arbeitsabläufe eliminieren manuelle Fehler und verhindern eine Ausweitung der Zugriffsrechte.
Zugangsverwaltung und Compliance
IAM Das System überwacht, protokolliert und prüft kontinuierlich Zugriffsereignisse. Die Zugriffsverwaltung umfasst regelmäßige Zugriffsüberprüfungen, die Trennung von Aufgaben (SoD) und die Durchsetzung von Richtlinien – allesamt entscheidend für die Einhaltung gesetzlicher Bestimmungen.
Arten von IAM Basierend auf der Identität
Belegschaft IAM
Belegschaft IAM Verwaltet interne Identitäten – Mitarbeiter, Auftragnehmer, Partner. Es ist eng mit HR-Systemen integriert, um das Onboarding und Offboarding zu automatisieren, und nutzt SSO, MFA und RBAC, um Unternehmensanwendungen zu schützen.
Durch den IAM (CIAM)
Kundenidentitäts- und Zugriffsverwaltung (CIAM) Es richtet sich an externe Nutzer: Kunden, Konsumenten und Endnutzer. Skalierbarkeit, Benutzerfreundlichkeit und Datenschutz stehen im Vordergrund – und es unterstützt Millionen von Nutzern auf verschiedenen Geräten mit Social Login, progressivem Profiling und Einwilligungsmanagement.
Maschinen- und nicht-menschliche Identitätsverwaltung
Dies ist die am schnellsten wachsende IAM Domäne. Dienstkonten, API-Token, IoT-Geräte, Bots, RPA-Agenten und Microservices verfügen über Identitäten, die verwaltet, gesichert und geprüft werden müssen. Maschinenidentitäten übertreffen in den meisten Unternehmensumgebungen mittlerweile die menschlichen Identitäten, wodurch das Management nicht-menschlicher Identitäten (NHI) zu einem entscheidenden Bestandteil jeder umfassenden Sicherheitsarchitektur wird. IAM Strategie.
IAM und Zero-Trust-Sicherheit
Zero Trust ist ein Sicherheitsmodell, das auf einem einzigen Prinzip basiert: Vertrauen ist fehl am Platz, Kontrolle ist besser. IAM ist der Motor, der Zero Trust in der Praxis zum Funktionieren bringt.
In einer Zero-Trust-Architektur wird keinem Benutzer, Gerät oder keiner Anwendung standardmäßig vertraut – unabhängig davon, ob sie sich innerhalb oder außerhalb des Unternehmensnetzwerks befinden. Jede Zugriffsanfrage muss authentifiziert, autorisiert und kontinuierlich überprüft werden.
- Kontinuierliche Überprüfung: IAM Die Identität und der Kontext werden bei jedem Zugriffsversuch erneut überprüft, nicht nur beim Anmelden.
- Zugriff mit den geringsten Privilegien: IAM setzt detaillierte Berechtigungen durch, sodass Benutzer nur dann auf das zugreifen können, was sie benötigen, wenn sie es benötigen.
- Steuerung auf Sitzungsebene: PAM und Zugriffsmanagement setzen Sitzungsrichtlinien in Echtzeit durch und können den Zugriff sofort widerrufen.
- Unterstützung für Mikrosegmentierung: IAM Richtlinien schränken die laterale Bewegung ein, indem sie den Zugriff auf bestimmte Netzwerksegmente beschränken.
Organisationen, die Zero Trust implementieren, sollten Folgendes behandeln: IAM als Grundlage – nicht als nachträglicher Gedanke.
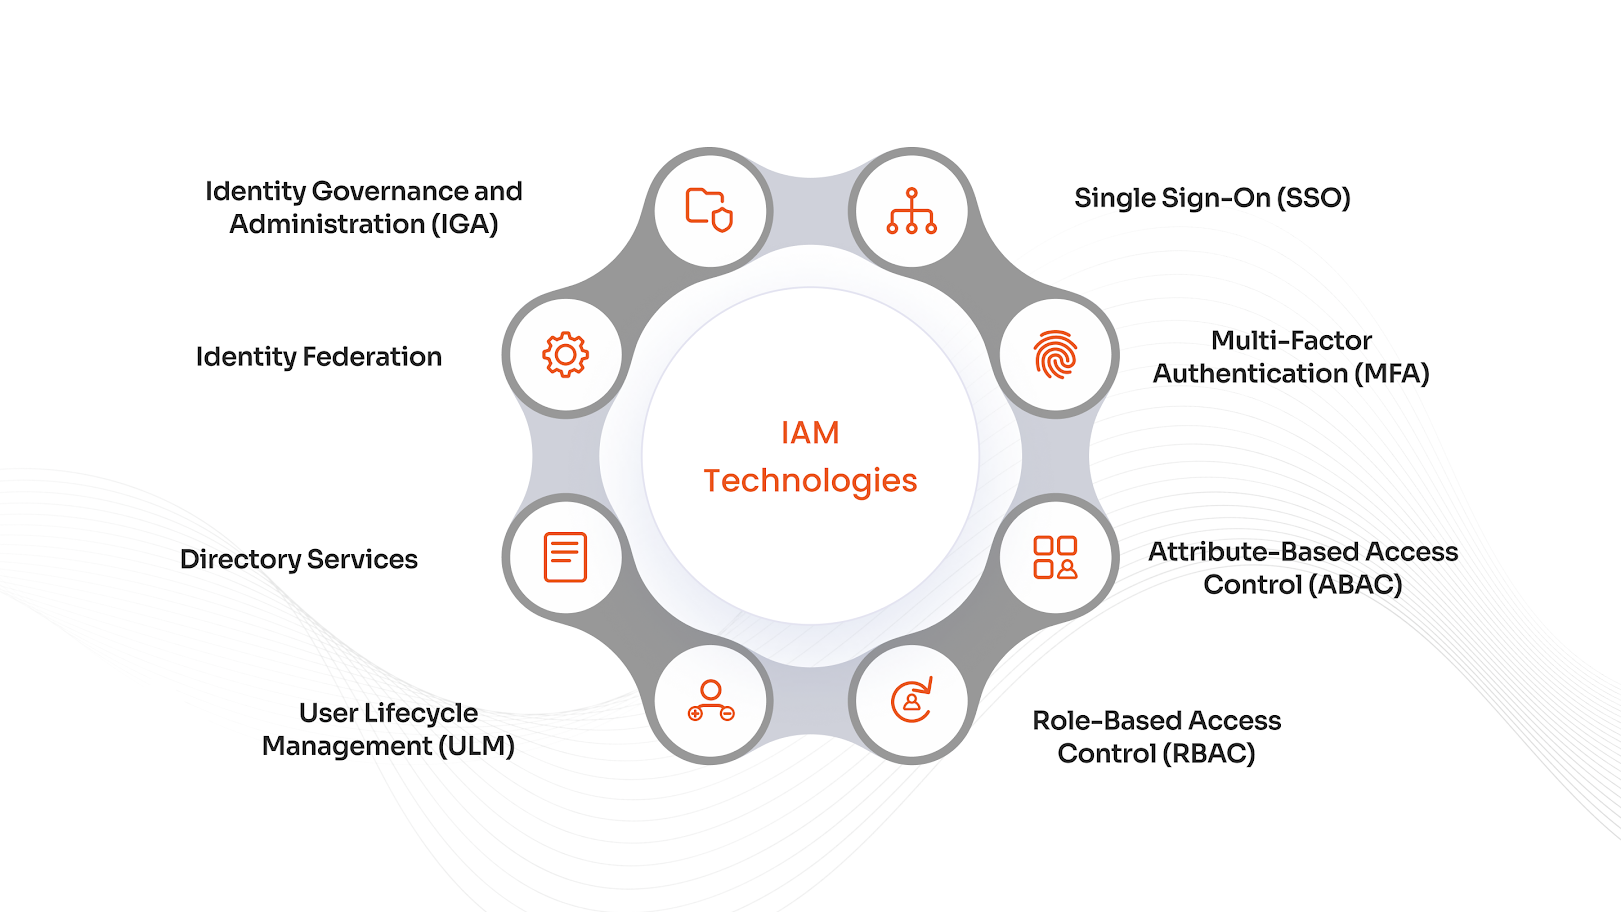
IAM Technologien und Tools
Einmaliges Anmelden (SSO)
Die SSO-Lösung ermöglicht es Benutzern, sich einmalig zu authentifizieren und auf mehrere Anwendungen zuzugreifen, ohne ihre Anmeldedaten erneut eingeben zu müssen. Sie reduziert die Passwortmüdigkeit, vereinfacht den Anmeldevorgang und zentralisiert die Authentifizierungsverwaltung für alle verbundenen Systeme.
Multi-Faktor-Authentifizierung (MFA)
Die Multi-Faktor-Authentifizierung (MFA) erfordert zwei oder mehr unabhängige Authentifizierungsfaktoren – etwas, das Sie wissen (Passwort), etwas, das Sie besitzen (Token), oder etwas, das Sie sind (biometrische Daten). MFA reduziert das Risiko einer Kontoübernahme erheblich, selbst wenn die Zugangsdaten kompromittiert wurden.
Rollenbasierte Zugriffskontrolle (RBAC)
RBAC weist Berechtigungen basierend auf vordefinierten Berufsrollen zu. Die Funktionstrennung (Separation of Duties, SoD) stellt sicher, dass kein einzelner Benutzer über widersprüchliche Berechtigungen verfügt, die Betrug oder Fehler ermöglichen könnten.
Attributbasierte Zugriffskontrolle (ABAC)
ABAC trifft dynamische Zugriffsentscheidungen auf Basis von Benutzerattributen – Abteilung, Standort, Gerätetyp, Berechtigungsstufe. Es ermöglicht eine fein abgestufte, kontextbezogene Richtliniendurchsetzung, die über statische Rollen hinausgeht.
Benutzerlebenszyklusmanagement
Das Benutzerlebenszyklusmanagement automatisiert die Erstellung von Konten, die Rollenzuweisung, die Änderung und die Deaktivierung von Berechtigungen über den gesamten Mitarbeiterlebenszyklus hinweg und ist in HR-Systeme integriert, um Echtzeit-Aktualisierungen zu ermöglichen.
Identitätsverbund
Die Identitätsföderation ermöglicht Benutzern aus verschiedenen Organisationen oder Domänen den Zugriff auf gemeinsam genutzte Ressourcen mit ihren eigenen Anmeldeinformationen. Sie ermöglicht eine sichere B2B- und domänenübergreifende Zusammenarbeit ohne redundante Anmeldeinformationsverwaltung.
Identitätsgovernance und -verwaltung (IGA)
IGA bietet Überwachung und Automatisierung für Compliance-Prozesse im Bereich Identitätsmanagement: Zugriffsprüfungen, Rollenverwaltung, Zugriffszertifizierungen und Richtliniendurchsetzung. Unverzichtbar für Organisationen, die SOX, HIPAA oder ISO 27001 unterliegen.
IAM Bereitstellungsoptionen
IAM Die Lösungen lassen sich in drei Hauptmodellen implementieren. Die richtige Wahl hängt von Ihrer Infrastruktur, den Compliance-Anforderungen und Ihrer IT-Kapazität ab.
| On-Premise IAM | Wolke IAM (IDaaS) | Hybrid IAM | |
|---|---|---|---|
| Hosting | Ihre eigene Infrastruktur | Cloud-Anbieter von Drittanbietern | Mischung aus beidem |
| Kontrolle | Volle Kontrolle über Daten und Konfiguration | Vom Anbieter verwaltet | Ausgewogene Kontrolle |
| Wartung | Hoher IT-Aufwand | Niedrig - vom Anbieter verwaltet | Mittlerer Überkopf |
| Skalierbarkeit | Begrenzt durch Hardware | Elastisch und sofort | Flexibel |
| Am besten geeignet, | Regulierte Branchen mit strengen Anforderungen an den Datenspeicherort | Remote-First- oder schnell wachsende Organisationen | Organisationen, die von veralteten Systemen auf die Cloud umsteigen |
| Was ist Identity and Access Management as a Service (IDaaS)? IDaaS wird über die Cloud bereitgestellt IAMAnstatt ihre Identitätsinfrastruktur lokal zu verwalten, abonnieren Unternehmen einen Cloud-Anbieter – wie beispielsweise miniOrange –, der SSO, MFA, Provisionierung und Governance als vollständig verwalteten Service bereitstellt. IDaaS senkt die Infrastrukturkosten, beschleunigt die Bereitstellung und skaliert mühelos mit dem Unternehmenswachstum. |
|---|
IAM Protokolle erläutert
| Protokoll | Was es bewirkt und wann man es verwendet |
|---|---|
| SAML-2.0 | XML-basiertes Protokoll für SSO in Unternehmen. Ermöglicht Identitätsanbietern (IdPs) die Authentifizierung von Benutzern und die Übermittlung sicherer Bestätigungen an Dienstanbieter (SPs). Optimal für SSO von Unternehmenswebanwendungen. Weit verbreitet aufgrund seiner hohen Sicherheit und der Unterstützung attributbasierter Zugriffskontrolle. |
| OAuth 2.0 | Ein Autorisierungsframework, das Drittanbieteranwendungen den Zugriff auf Nutzerdaten ermöglicht, ohne Anmeldeinformationen preiszugeben. Es wird für delegierten Zugriff verwendet (z. B. „Mit Google anmelden“). Häufig wird es in Kombination mit OpenID Connect für vollständige Authentifizierungs- und Autorisierungsprozesse eingesetzt. |
| OpenID-Connect (OIDC) | Die Authentifizierungsschicht basiert auf OAuth 2.0 und ergänzt die Identitätsprüfung um JSON Web Tokens (JWT). Sie wird für kundenorientierte Anmeldungen, Social-Media-Authentifizierung und moderne Web-/Mobilanwendungen verwendet. Für die meisten neuen Implementierungen ist sie einfacher und skalierbarer als SAML. |
| SCIM | Automatisiert die Benutzerbereitstellung und -entziehung in Cloud-Anwendungen. Standardisiert den Austausch von Identitätsdaten zwischen Systemen – entscheidend für die Verwaltung von Benutzerlebenszyklen in großem Umfang über HR-, IT- und SaaS-Plattformen hinweg. |
| LDAP | Protokoll für den Zugriff auf und die Verwaltung von Verzeichnisdiensten (z. B. Active Directory). Grundlegend für lokale Anwendungen. IAM Infrastruktur für Authentifizierung, Gruppenverwaltung und Richtliniendurchsetzung. Unverzichtbar für Legacy- und Hybridumgebungen. |
| RADIUS | Authentifizierungsprotokoll, das primär zur Netzwerkzugriffskontrolle verwendet wird – VPNs, WLAN, Netzwerk-Switches. Häufig in Hybridsystemen eingesetzt. IAM Umgebungen, in denen bestehende Infrastrukturen in moderne Identitätssysteme integriert werden müssen. |
Einhaltung von Vorschriften IAM Unterstützt
Eine gut umgesetzte IAM Das System ist nicht nur ein Sicherheitstool, sondern eine Compliance-Infrastruktur. Mehr erfahren vollständige Compliance-Abdeckung von miniOrange um zu sehen, wie jede einzelne Regelung im Detail behandelt wird.
| Rechtliches | Wie IAM Hilft dabei, die Einhaltung der Vorschriften zu erreichen |
|---|---|
| Datenschutz | Setzt Datenminimierung, Einwilligungsmanagement und Zugriffsbeschränkungen für personenbezogene Daten aus der EU durch. Unterstützt Datenschutz durch rollenbasierte Zugriffskontrolle und automatisierte Zugriffsprüfungen. miniorange.com/compliances/gdpr-compliance |
| HIPAA | Gewährleistet, dass nur autorisiertes Personal Zugriff auf geschützte Gesundheitsdaten (PHI) hat. IAM Setzt rollenbasierte Zugriffskontrolle, Multi-Faktor-Authentifizierung und die gemäß der HIPAA-Sicherheitsregel erforderlichen Audit-Protokollierungen durch. miniorange.com/compliances/hipaa-compliance |
| SOX | Sorgt für die Einhaltung der Funktionstrennung und überwacht den privilegierten Zugriff auf Finanzsysteme. Führt Prüfprotokolle zur Sicherstellung der Integrität der Finanzberichterstattung. miniorange.com/compliances/nist-compliance |
| PCI DSS | Schützt Karteninhaberdaten durch strenge Zugriffskontrollen, Multi-Faktor-Authentifizierung und Protokollierung der Benutzeraktivitäten. Beschränkt den Zugriff auf Zahlungssysteme. miniorange.com/compliances/pci-dss-compliance |
| ISO / IEC 27001 | Unterstützt die Ziele der Zugriffskontrolle gemäß Anhang A und hilft Organisationen dabei, die Kontrolle über Informationsbestände nachzuweisen und externe Audits zu bestehen. |
| FISMA / NIST CSF | Entspricht den NIST-Kategorien für Identitäts- und Zugriffskontrolle – und unterstützt Bundesbehörden bei den Funktionen Identifizierung, Schutz, Erkennung, Reaktion und Wiederherstellung. |
| NIST-SP 800-63 | Der maßgebliche US-Standard für digitale Identität. IAM Systeme, die nach diesem Standard gebaut wurden, erfüllen die strengsten Sicherheitsstandards für Authentifizierung und Identitätsprüfung. |
Vorteile von Identitäts- und Zugriffsmanagement
1. Reduziert das Verletzungsrisiko erheblich
IAM Schwache, geteilte oder wiederverwendete Passwörter werden durch MFA, SSO und passwortlose Authentifizierung eliminiert. Durch die Durchsetzung des Prinzips der minimalen Berechtigungen wird zudem der Schadensradius bei Kompromittierung von Zugangsdaten begrenzt.
2. Ermöglicht die Einhaltung gesetzlicher Vorschriften
Zentralisierte Audits, Zugriffsüberprüfungen und die Durchsetzung von Richtlinien liefern Compliance-Teams die notwendigen Nachweise für DSGVO , HIPAA , SOX , PCI DSS und mehr – ohne manuellen Aufwand.
3. Optimiert die Benutzererfahrung
Single Sign-On (SSO) und automatisiertes Lebenszyklusmanagement führen dazu, dass Mitarbeiter weniger Zeit mit dem Zurücksetzen von Passwörtern und Anmeldeproblemen verbringen und die IT weniger Zeit mit Zugriffsanfragen. Die Produktivität steigt messbar.
4. Eliminiert Insiderbedrohungen und die Ausweitung von Zugriffsrechten.
IAM setzt das Prinzip der minimalen Berechtigungen durch und automatisiert den Entzug von Zugriffsrechten bei Rollenwechseln oder Ausscheiden von Benutzern – wodurch die Anhäufung unnötiger Berechtigungen verhindert wird, die Insider ausnutzen könnten.
5. Unterstützt die Zero-Trust-Architektur
IAM ist die Grundlage von Zero Trust. Jede Zugriffsanfrage wird kontinuierlich überprüft, und detaillierte Sitzungskontrollen stellen sicher, dass niemals implizites Vertrauen allein aufgrund des Netzwerkstandorts gewährt wird.
6. Skaliert mit Ihrer Organisation.
Modernes Cloud IAM Es skaliert flexibel – von 50 bis 500,000 Nutzern – ohne dass proportionale IT-Investitionen erforderlich sind. Es passt sich nahtlos an Remote-Arbeitskräfte, Fusionen und Übernahmen sowie neue Cloud-Anwendungen an.
Das richtige wählen IAM Lösung
1. Analysieren Sie Ihre Identitätslandschaft
Erstellen Sie eine Übersicht der Identitätstypen, die Sie verwalten müssen: Mitarbeiter, Auftragnehmer, Kunden, Maschinen, APIs. Die Komplexität dieser Landschaft bestimmt, welche... IAM Die Fähigkeiten sind nicht verhandelbar.
2. Bereitstellungsanforderungen definieren
Wenn Ihre Branche strenge Anforderungen an den Datenstandort stellt (Gesundheitswesen, Behörden, Finanzdienstleistungen), bietet sich eine On-Premise-Lösung oder eine private Cloud an. IAM kann erforderlich sein. Für die meisten Organisationen ist Cloud-Computing eine Option. IAM (IDaaS) bietet die schnellste Bereitstellung, die niedrigsten Gesamtbetriebskosten und die beste Skalierbarkeit.
3. Protokoll- und Integrationsunterstützung prüfen
Sicherstellen, dass die IAM Das Produkt unterstützt SAML, OAuth 2.0, OIDC und SCIM für die Integration moderner Anwendungen sowie LDAP und RADIUS für ältere Systeme. miniOrange bietet umfassende Anwendungsintegrationen für Microsoft 365, Google Workspace, Salesforce, Workday und Tausende weitere.
4. Sicherheits- und Compliance-Funktionen priorisieren
Unverzichtbare Funktionen: Multi-Faktor-Authentifizierung mit adaptiver Authentifizierung, rollenbasierte Zugriffskontrolle (RBAC) und rollenbasierte Zugriffskontrolle (ABAC), Audit-Protokollierung, Zugriffszertifizierungen und privilegierte Zugriffskontrollen. Überprüfen Sie die für Ihre Branche relevanten Konformitätszertifizierungen.
5. Gesamtkosten und Unterstützung durch den Anbieter bewerten.
Betrachten Sie nicht nur den Lizenzpreis. Berücksichtigen Sie auch den Implementierungsaufwand, Schulungen, die laufende Wartung und die Qualität des Supports. Ein Anbieter mit umfassender Dokumentation und reaktionsschnellem Support senkt die langfristigen Kosten deutlich.
miniOrange IAMVereinfachtes Identitäts- und Zugriffsmanagement
miniOrange IAM ist eine umfassende Plattform für Identitäts- und Zugriffsmanagement, die für Organisationen jeder Größe entwickelt wurde. Mehr als 30,000 Organisationen in über 150 Ländern vertrauen auf sie.
Was miniOrange IAM Dazu gehören
- Einmaliges Anmelden (SSO): Ein Login für alle Apps – über 5,000 vorkonfigurierte Konnektoren.
- Multi-Faktor-Authentifizierung (MFA): Mehr als 15 Authentifizierungsmethoden, darunter Biometrie und Hardware-Token.
- Durch den IAM (CIAM): Skalierbares Identitätsmanagement für Endbenutzer und Kunden.
- Privileged Access Management (PAM): Hochriskante Administratorkonten sichern und prüfen.
- Benutzerlebenszyklusmanagement: Automatisierte Bereitstellung, integriert in HR-Systeme.
- Unterstützung für ältere Anwendungen: Verbindet moderne IAM zu älteren LDAP-, RADIUS- und On-Premise-Systemen.
IAM Praxisbeispiele
Erzwingen des Zugriffs mit geringsten Berechtigungen
Gewähren Sie Benutzern nur die für ihre aktuelle Rolle erforderlichen Zugriffsrechte. Führen Sie vierteljährliche Zugriffsüberprüfungen durch und automatisieren Sie Rollenanpassungen, die durch Personalveränderungen ausgelöst werden.
MFA überall verpflichtend machen
Die Multi-Faktor-Authentifizierung (MFA) sollte für alle Benutzerkonten obligatorisch sein. Adaptive MFA passt die Authentifizierungsstärke anhand von Risikosignalen an.
Automatisieren Sie die Benutzer-Lebenszyklusverwaltung
Integrieren IAM mit Ihrem HR-System, sodass der Zugriff am ersten Tag bereitgestellt, bei Rollenwechseln angepasst und im Moment des Ausscheidens vollständig widerrufen wird.
Implementieren Sie SSO zur Zentralisierung der Zugriffskontrolle
SSO verringert die Angriffsfläche (weniger Anmeldeinformationen, die gestohlen werden können), vereinfacht die Compliance-Prüfung und verbessert das Mitarbeitererlebnis.
Führen Sie regelmäßige Zugangszertifizierungen durch.
Regelmäßige, automatisierte Zugriffsüberprüfungen sorgen dafür, dass die Berechtigungen den aktuellen Aufgaben entsprechen und liefern die von den meisten Compliance-Rahmenwerken geforderten Nachweise. Die Verantwortung sollte den Dateneigentümern – und nicht nur der IT-Abteilung – übertragen werden.
Vom ersten Tag an auf Zero Trust hinarbeiten
Gestalten Sie Ihre IAM Richtlinien, die davon ausgehen, dass das Netzwerk bereits kompromittiert ist. Kontinuierliche Verifizierung, Sitzungskontrollen und Mikrosegmentierung sollten von Anfang an erzwungen werden – die nachträgliche Implementierung von Zero Trust ist deutlich schwieriger.
Fazit
Identitäts- und Zugriffsmanagement (IAM) bildet die Grundlage für die Sicherheitsstrategie, das Compliance-Programm und die digitalen Abläufe jeder Organisation. Angesichts zunehmend verteilter Arbeitsumgebungen, der beschleunigten Cloud-Einführung und der wachsenden Anzahl von Maschinenidentitäten gewinnt das IAM immer mehr an Bedeutung. IAM Das System, das Sie heute wählen, wird darüber entscheiden, wie widerstandsfähig Ihre Organisation morgen ist.
Ob Sie gerade erst anfangen IAM Reise oder Modernisierung einer bestehenden Bereitstellung, miniOrange IAM Bietet die Plattform, Integrationen und Compliance-Abdeckung, um mit Zuversicht voranzukommen. Weltweit vertrauen über 30,000 Organisationen auf uns.
Häufig gestellte Fragen
Was ist IAM (Identitäts- und Zugriffsverwaltung)?
IAM ist ein Sicherheitsrahmen, der digitale Identitäten verwaltet und kontrolliert, wer innerhalb einer Organisation auf welche Systeme, Anwendungen und Daten zugreifen kann.
Was ist der Unterschied zwischen IAM und PAM?
IAM PAM verwaltet alle Benutzeridentitäten und Zugriffsrechte innerhalb einer Organisation. PAM ist eine Teilmenge von IAM Der Fokus liegt auf privilegierten Konten, die ein erhöhtes Sicherheitsrisiko bergen und strengere Kontrollen erfordern.
Was sind die Hauptbestandteile eines IAM System?
Zu den wichtigsten Komponenten gehören: Authentifizierung, Autorisierung, SSO, MFA, Benutzerlebenszyklusmanagement (Bereitstellung/Entzug von Berechtigungen), rollenbasierte Zugriffskontrolle (RBAC) und Identitätsmanagement (IGA).
Was ist Identity and Access Management as a Service (IDaaS)?
IDaaS wird über die Cloud bereitgestellt IAMOrganisationen abonnieren einen Anbieter – wie beispielsweise miniOrange –, der Identitätsprüfung, SSO, MFA und Provisionierung als vollständig gehosteten Service verwaltet.
Wie funktioniert IAM Unterstützung für Zero-Trust-Sicherheit?
IAM ist die Grundlage von Zero Trust. Es erzwingt kontinuierliche Identitätsprüfung, Zugriff nach dem Prinzip der minimalen Berechtigungen und Autorisierungskontrollen auf Sitzungsebene, sodass kein Benutzer oder Gerät standardmäßig als vertrauenswürdig eingestuft wird, unabhängig vom Netzwerkstandort.
Was ist der Unterschied zwischen On-Premise- und Cloud-Lösungen? IAM Einsatz?
Vor-Ort IAM wird in Ihrer eigenen Infrastruktur gehostet – volle Kontrolle, höhere Wartungskosten. Cloud IAM (IDaaS) bietet schnellere Bereitstellung, elastische Skalierbarkeit und niedrigere Gesamtbetriebskosten. Hybrid IAM Verbindet beides und ist somit ideal für Unternehmen, die von herkömmlichen Systemen auf die Cloud umsteigen.
Was ist miniOrange? IAM?
miniOrange IAM Ist ein umfassendes IAM Plattform mit SSO, MFA, CIAMPAM und Benutzerlebenszyklusmanagement. Es erfüllt Compliance-Anforderungen wie DSGVO, HIPAA und SOX. Mehr als 30,000 Organisationen in über 150 Ländern vertrauen darauf.
Was ist ein IAM Produkt?
An IAM Das Produkt ist eine Softwareplattform, die Authentifizierung, Autorisierung, SSO, MFA, Provisionierung, Governance und Audit-Protokollierung für eine Organisation implementiert. miniOrange IAM ist speziell für Unternehmen jeder Größe konzipiert.



Hinterlasse einen Kommentar