

Ob ein Unternehmen 50 oder 5000 Mitarbeiter hat, es ist jeden Tag mit demselben stillen Risiko konfrontiert: zu viele Logins, zu viele Geräte und zu wenig Klarheit darüber, wer worauf Zugriff hat.
Dieser Artikel enthält die Antworten darauf.
Dieser Leitfaden erläutert, was Identitätsmanagement genau bedeutet, wie es im Detail funktioniert und wie es sich von verwandten Konzepten wie Zugriffsmanagement und Identitätsgovernance unterscheidet.
Egal, ob Sie Lösungen für das Identitätsmanagement evaluieren oder einfach nur die Fachbegriffe verstehen möchten, Sie werden am Ende ein klares und anwendbares Verständnis erlangen.
Was ist Identitätsmanagement?
Identitätsmanagement ist die Disziplin der Erstellung, Pflege und Löschung digitaler Identitäten für Benutzer, Geräte und Anwendungen innerhalb der Systeme einer Organisation. Es beantwortet eine zentrale Frage: Wer oder was ist das, und sind sie wirklich die, die sie vorgeben zu sein?
Eine Identität ist in diesem Kontext nicht nur ein Benutzername. Sie umfasst Attribute wie Berufsbezeichnung, Abteilung, Gerätebesitz und Gruppenzugehörigkeit. All dies bestimmt, wie eine Person oder Maschine mit Unternehmensressourcen interagiert.
Darüber hinaus übernimmt eine Identitätsmanagementlösung den gesamten Prozess von Anfang bis Ende, vom Eintritt in eine Organisation bis zum Austritt.
Laut dem Identity Theft Resource Center gehören kompromittierte Zugangsdaten weiterhin zu den häufigsten Ursachen für Datenschutzverletzungen, die den US-Aufsichtsbehörden jährlich gemeldet werden. Allein diese Tatsache erklärt, warum Identitätsmanagement von einer vernachlässigten IT-Aspekt zu einer Priorität in den Führungsetagen geworden ist.
Man kann es sich als die grundlegende Schicht der gesamten Cybersicherheit vorstellen. Bevor man entscheiden kann, worauf jemand Zugriff haben soll, muss man zunächst mit Sicherheit wissen, wer diese Person ist.
Warum Identitätsmanagement in der Cybersicherheit wichtig ist
Die Identitätsprüfung hat sich in modernen IT-Umgebungen zur primären Angriffsfläche entwickelt. Angreifer müssen nicht mehr Firewalls überwinden, sondern können einfach ein Passwort stehlen oder erraten und sich wie ein legitimer Mitarbeiter anmelden.
Schlecht verwaltete Identitäten führen zu vorhersehbaren Problemen: ehemalige Mitarbeiter behalten Monate nach ihrem Ausscheiden weiterhin Zugriffsrechte, Auftragnehmer verfügen über übermäßige Berechtigungen und es gibt Servicekonten, an deren Erstellung sich niemand mehr erinnert.
Jede dieser Türen ist wie eine unverschlossene Tür. Ein effektives Identitätsmanagement schließt diese Türen, indem es sicherstellt, dass jede Identität erfasst, angemessen bereitgestellt und sofort wieder entfernt wird, sobald sie nicht mehr benötigt wird.
Aus diesem Grund betrachten Analysten und Aufsichtsbehörden Identität zunehmend als Kontrollpunkt und nicht nur als praktische IT-Funktion. Wer Identität korrekt verwaltet, reduziert mit einem Schlag das Risiko von Datenschutzverletzungen, Beanstandungen bei Audits und den operativen Aufwand.
Wie ein Identitätsmanagementsystem funktioniert
Ein Identitätsmanagementsystem ist die zentrale Komponente, die digitale Identitäten in den Anwendungen und Verzeichnissen Ihres Unternehmens erstellt, verknüpft und löscht. Im Folgenden wird der Ablauf dieser Komponente Schritt für Schritt erläutert.
1. Schaffen Sie eine verlässliche Datenquelle mit Verzeichnisdiensten
Jede Identität beginnt als Datensatz in einem Verzeichnisdienst wie Active Directory (AD) oder einem Identitätsanbieter (IdP). Dieser Datensatz speichert Attribute wie Rolle, Abteilung und Gerätezuordnung und dient als Referenzpunkt für jedes System.
Ohne ein sauberes Verzeichnis wird alles nachgelagerte, von der Bereitstellung bis hin zu Zugriffsüberprüfungen, unzuverlässig.
2. Automatisierung des Prozesses zwischen Eintritt, Versetzung und Austritt (JML-Prozess).
Identitäten sind nicht statisch. Der Joiner-Mover-Leaver-Lebenszyklus , oft abgekürzt als JML, verfolgt eine Person vom Onboarding über Rollenwechsel bis zum Offboarding.
Bei automatisierter Verwaltung erhalten neue Mitarbeiter vom ersten Tag an Zugriff, Beförderungen führen zu sofortigen Berechtigungsaktualisierungen und Austritte zur sofortigen Entziehung der Berechtigungen. Bei manueller Verwaltung hingegen entstehen Probleme wie verwaiste Konten und eine schleichende Ausweitung der Berechtigungen.
3. Jede Identität authentifizieren
Authentifizierung ist der Moment, in dem ein System bestätigt, dass jemand die Person ist, für die er sich ausgibt, typischerweise durch ein Passwort, biometrische Daten oder andere Faktoren.
Die adaptive oder risikobasierte Authentifizierung (RBA) geht noch einen Schritt weiter, indem sie die Verifizierungsanforderungen anhand von Signalen wie Standort, Gerät und Anmeldeverhalten anpasst und nur dann zusätzliche Hürden einbaut, wenn etwas ungewöhnlich erscheint.
4. Identitäten autorisieren und klare Zugriffsrichtlinien festlegen
Sobald die Identität bestätigt ist, legt die Autorisierung fest, auf welche Ressourcen diese Identität zugreifen darf. Dies wird durch Zugriffsrichtlinien geregelt, die häufig auf rollen- oder attributbasierten Modellen beruhen und Identitäten konsistent Berechtigungen zuordnen.
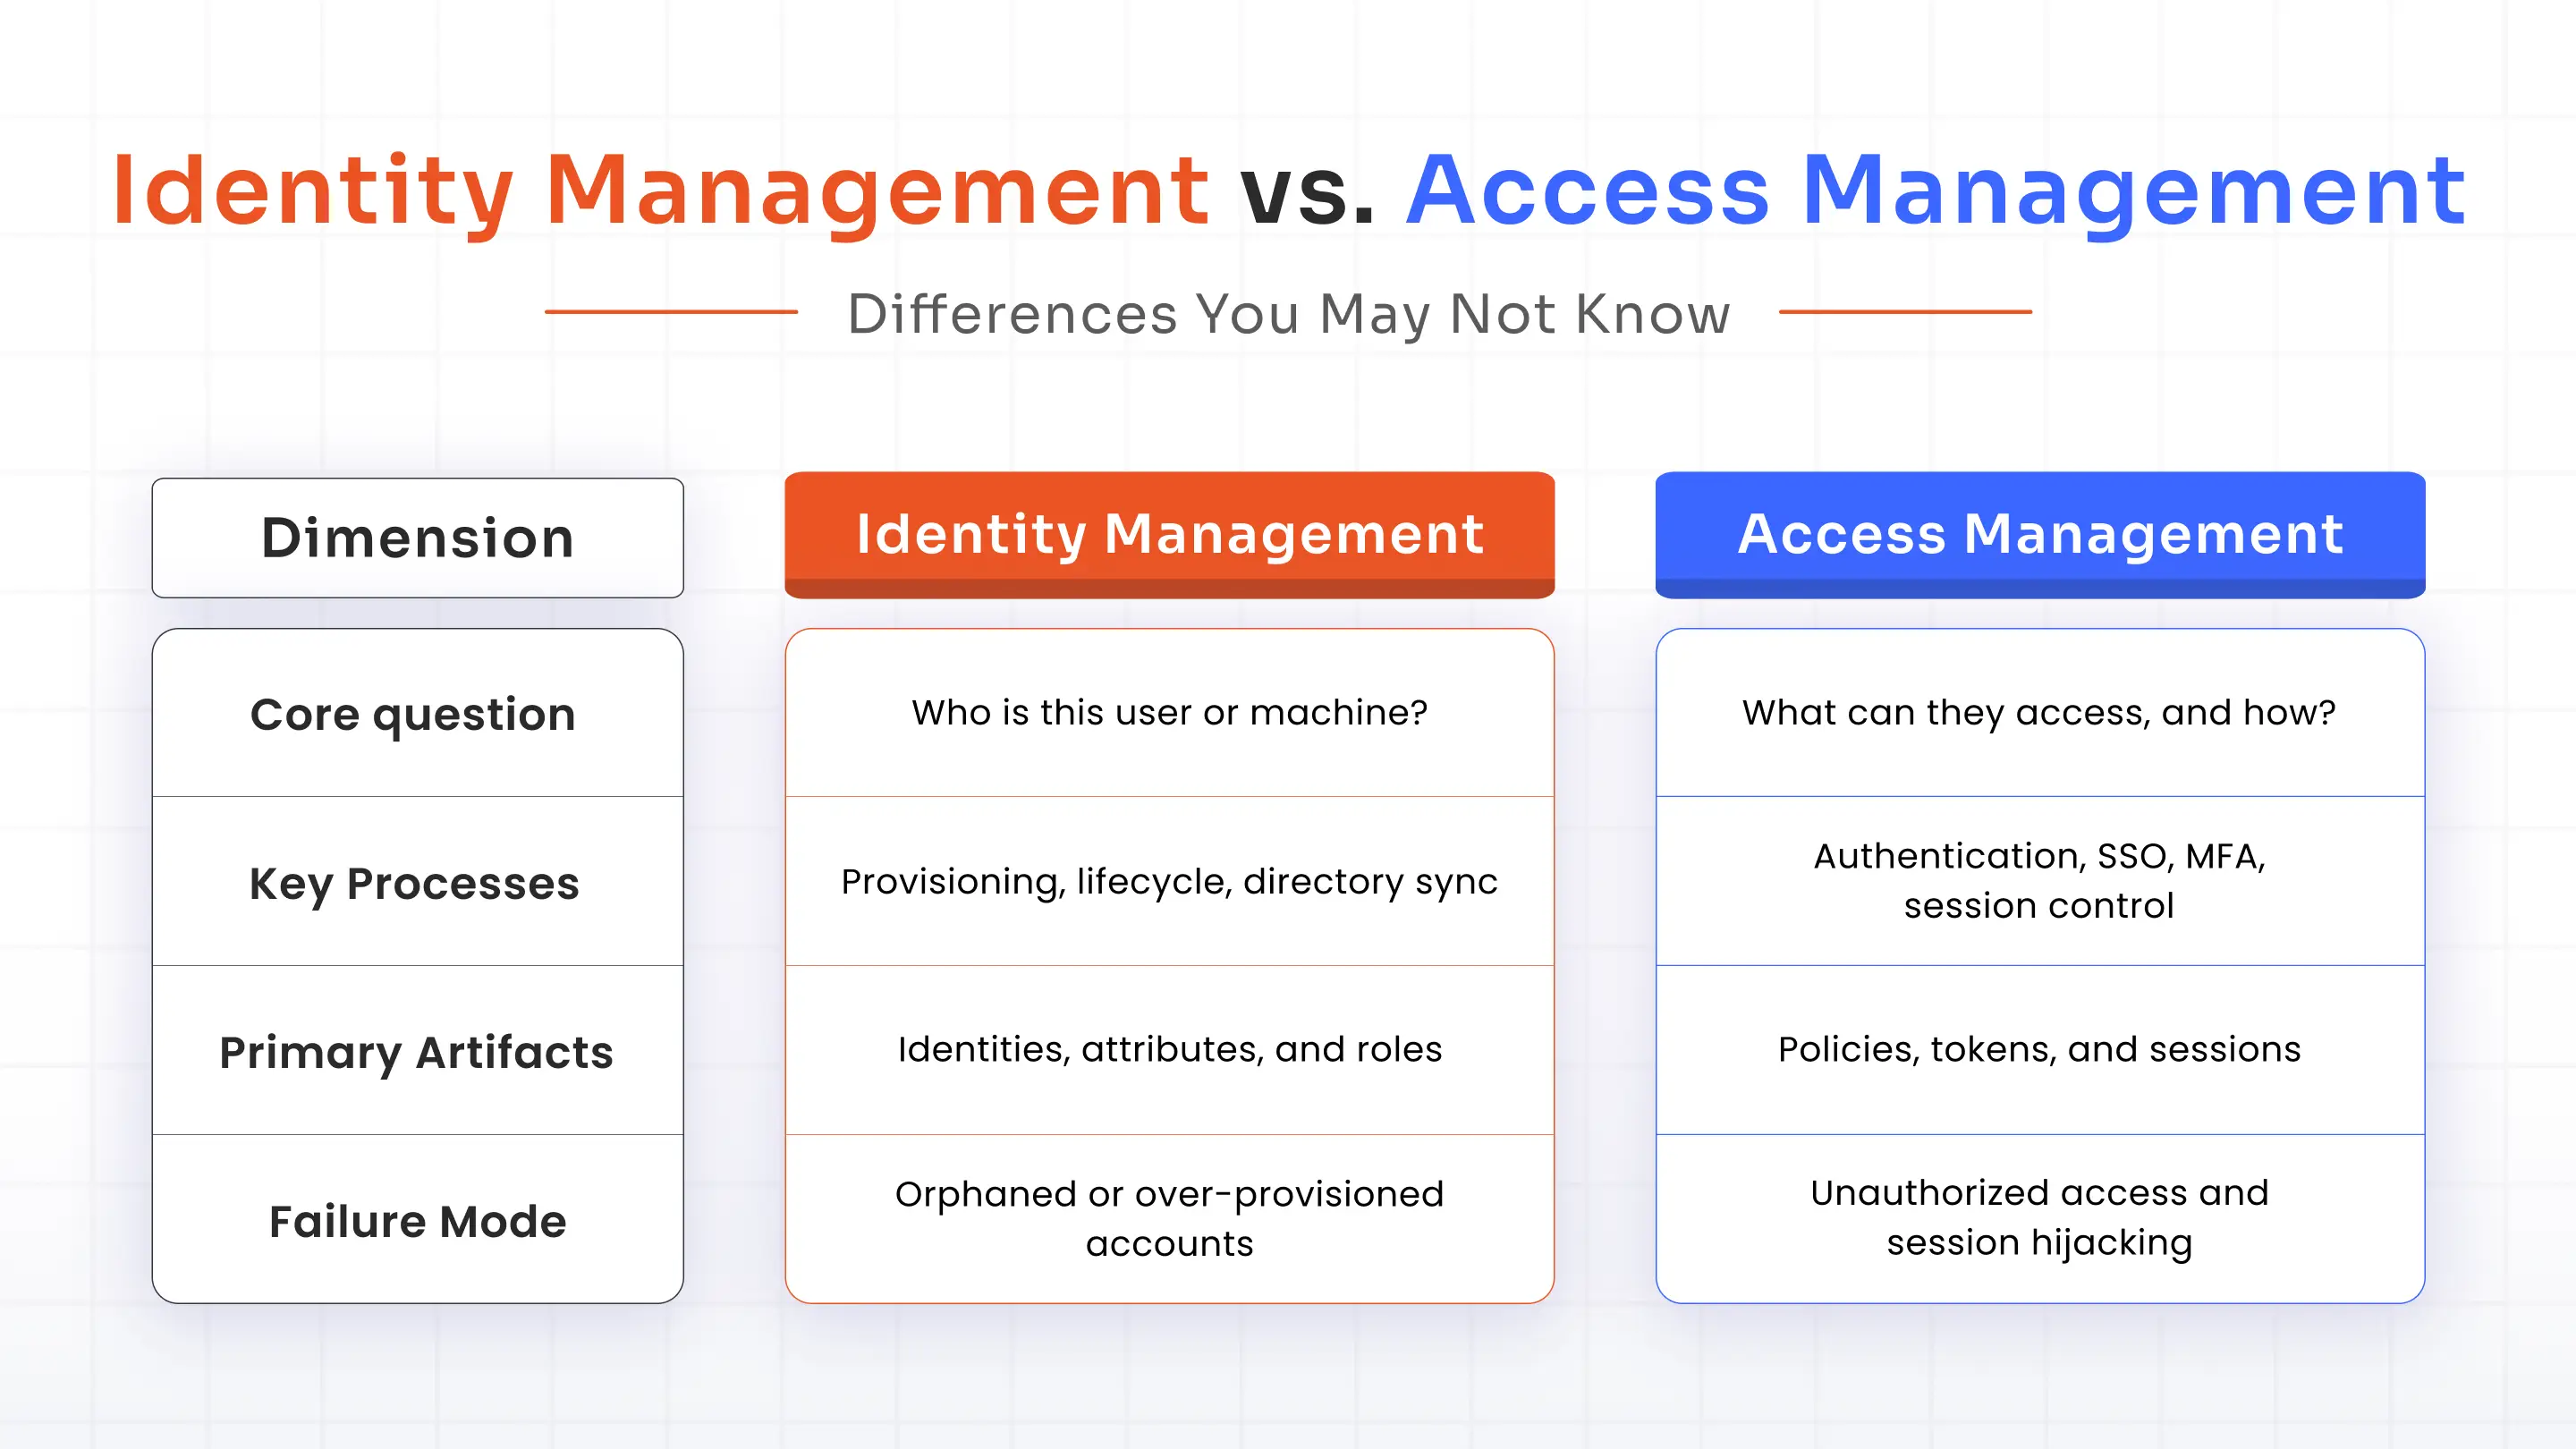
Identitätsmanagement vs. Zugriffsmanagement: Unterschiede, die Sie vielleicht noch nicht kennen
Diese beiden Begriffe werden oft synonym verwendet, lösen aber unterschiedliche Probleme. Identitätsmanagement legt fest, wer jemand ist; Zugriffsmanagement regelt, was diese Person nach dem Zugriff tun kann.
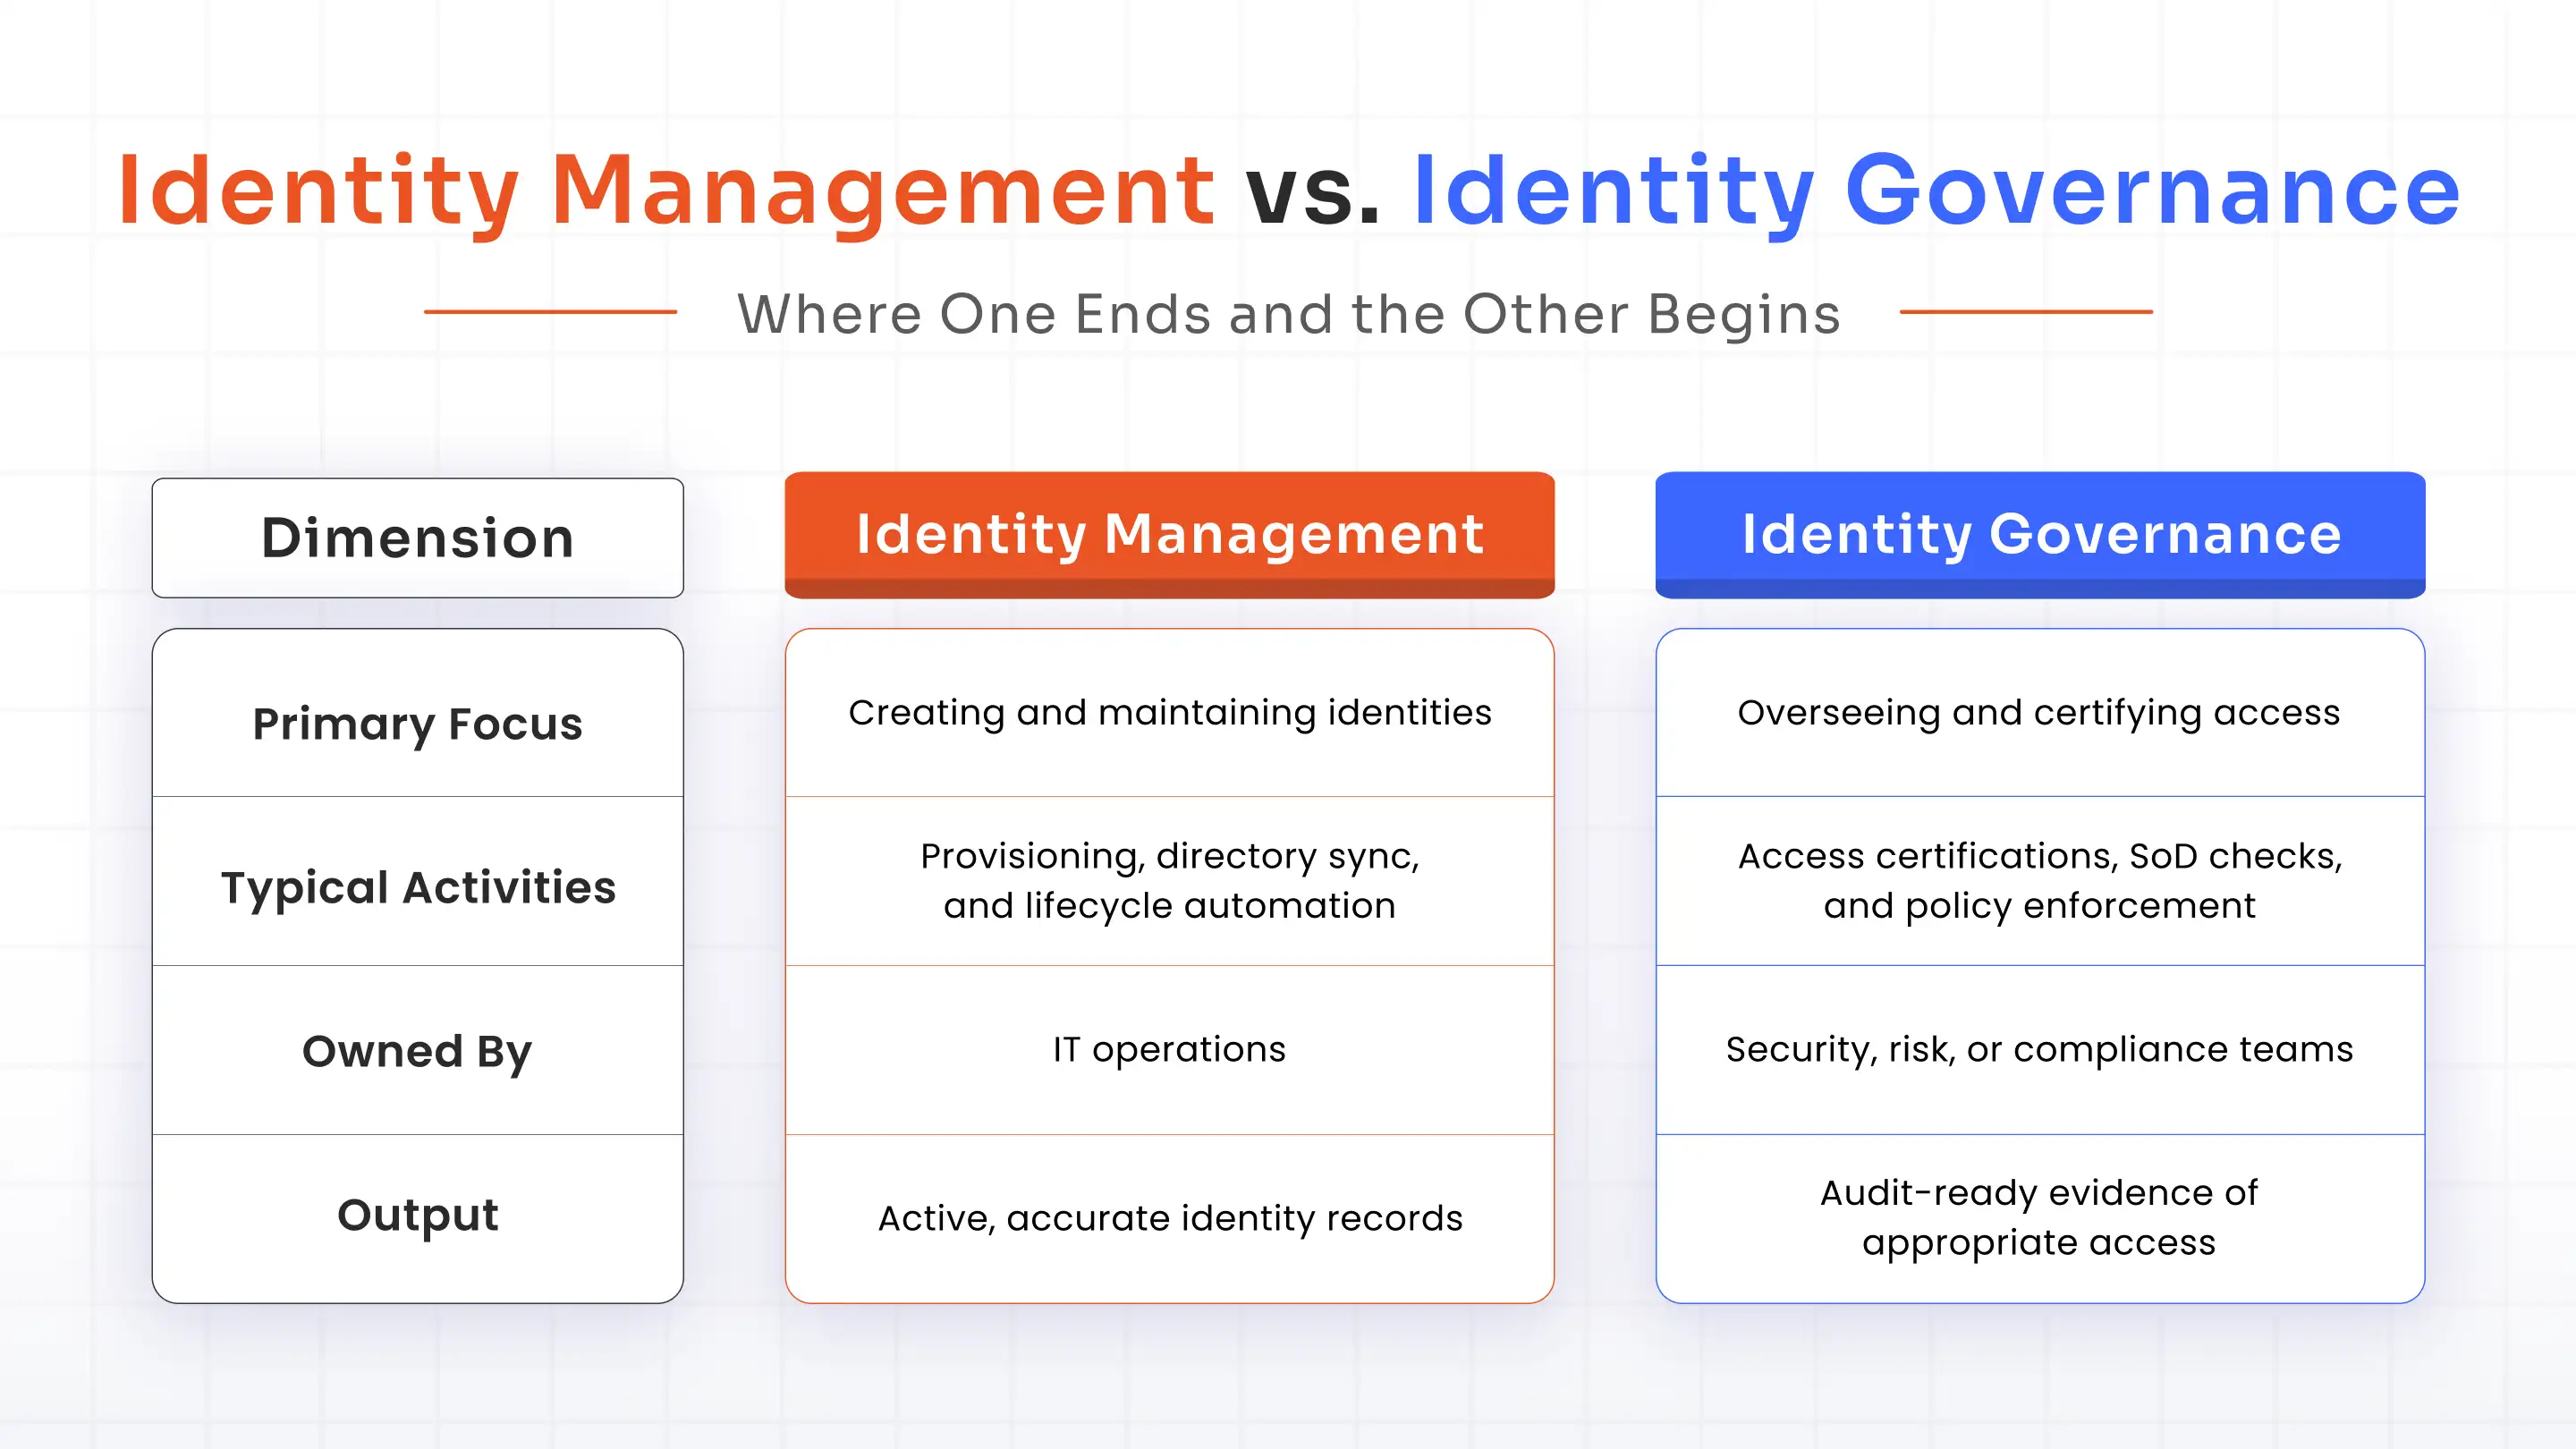
Identitätsmanagement vs. Identitätsgovernance: Wo das eine endet und das andere beginnt
Während es beim Identitätsmanagement um die Erstellung und Pflege von Identitäten geht, geht es bei der Identitätsgovernance darum, auf Anfrage nachzuweisen, dass der Zugriff angemessen ist und dies auch bleibt. Governance ergänzt die Identitätsgrundlage um Überwachung, Zertifizierung und Durchsetzung von Richtlinien.
Compliance im Bereich Identitätsmanagement: Zugriffskontrollen in revisionssichere Nachweise umwandeln
Die Aufsichtsbehörden fragen nicht, ob Sie ein Identitätsmanagementsystem haben. Sie fragen, ob Sie nachweisen können, dass der Zugriff rechtmäßig war und wann er sich geändert hat. An diesem Punkt wird die Einhaltung der Vorschriften für Identitätsmanagement unabdingbar und nicht optional.
Unterschiedliche Rahmenbedingungen erfordern leicht unterschiedliche Nachweise, aber die zugrunde liegende Erwartung ist dieselbe: Kontrolle darüber, wer worauf Zugriff hat, Dokumentation der Gründe und regelmäßige Überprüfung.
| Unser Ansatz | Anforderung an das Identitätsmanagement |
|---|---|
| SOX | Nachweisbare Kontrolle über den Zugang zu Finanzsystemen; Durchsetzung des Funktionstrennungsprinzips |
| HIPAA | Minimaler Zugriff auf Patientendaten; eindeutige Benutzeridentifizierung |
| Datenschutz | Rechenschaftspflicht darüber, wer auf personenbezogene Daten zugreift und warum |
| PCI DSS | Eindeutige IDs pro Benutzer; Zugriff auf Karteninhaberdaten nach geschäftlichen Erfordernissen beschränken |
| ISO 27001 | Dokumentierte Zugriffskontrollrichtlinie, Bereitstellung und regelmäßige Überprüfung |
In nahezu allen Frameworks legen Prüfer Wert auf zwei Funktionen: Zugriffsüberprüfungen, die regelmäßig bestätigen, wer Zugriff hat, und Audit-Trails, die jede identitätsbezogene Aktion protokollieren. Kann Ihr System beides auf Anfrage nicht bereitstellen, erfüllen Sie die Compliance-Anforderungen nicht, unabhängig von den formalen Richtlinien.
Best Practices im Identitätsmanagement, die das Risiko tatsächlich reduzieren
Gute Absichten allein verhindern keine Verstöße. Diese acht Praktiken hingegen schon, wenn sie konsequent angewendet werden.
- Standardmäßig minimale Berechtigungen erzwingen: Gewähren Sie jemandem nur die Zugriffsrechte, die er für seine aktuelle Rolle benötigt – nicht mehr. Standardmäßig verweigern ist sicherer als standardmäßig zulassen.
- Multi-Faktor-Authentifizierung für alle Benutzer anwenden: Passwörter allein reichen nicht mehr aus. Die Multi-Faktor-Authentifizierung sollte universell gelten, nicht nur für privilegierte Konten.
- Automatisieren Sie den JML-Lebenszyklus: Manuelle Bereitstellung und Aufhebung von Berechtigungen sind nicht skalierbar und ungenau. Automatisierung schließt die Lücke zwischen einem Ereignis und der erforderlichen Zugriffsänderung.
- Führen Sie regelmäßige Zugriffsüberprüfungen durch und widerrufen Sie veraltete Berechtigungen: Zugriffsrechte, die vor sechs Monaten sinnvoll waren, sind heute möglicherweise nicht mehr sinnvoll. Zeitpläne decken auf, was die Automatisierung übersieht.
- Gemeinsam genutzte und verwaiste Konten entfernen: Gemeinsam genutzte Logins untergraben die Verantwortlichkeit. Verwaiste Konten, die keiner aktiven Person zugeordnet sind, stellen ein reines Risiko ohne jeglichen geschäftlichen Nutzen dar.
- Ausweitung des Versicherungsschutzes auf nicht-menschliche Identitäten: Servicekonten, APIs und Bots übertreffen in vielen Umgebungen mittlerweile die Anzahl der menschlichen Benutzer. Sie benötigen dieselbe Disziplin im Lebenszyklusmanagement.
- Zentralisierung der Identität in einem einzigen Verzeichnis oder bei einem einzigen Identitätsanbieter: Fragmentierte Identitätsspeicher führen zu uneinheitlicher Durchsetzung. Eine einzige maßgebliche Quelle vereinfacht alle nachfolgenden Prozesse.
- Überwachen Sie die Aktivitäten der Identitätsverwaltung und protokollieren Sie alles zu Prüfungszwecken: Die Echtzeitüberwachung erfasst Anomalien, sobald sie auftreten; vollständige Protokolle beweisen im Nachhinein, was geschehen ist.
Entwicklung einer skalierbaren Identitätsmanagementstrategie
Eine gute Strategie unterscheidet Organisationen, die ihre Identität effektiv managen, von solchen, die lediglich darauf reagieren. Hier ist eine praktische Vorgehensweise zum Aufbau einer solchen Strategie.
1. Alle Identitäten erfassen: Menschliche und nicht-menschliche
Was man nicht sieht, kann man nicht steuern. Beginnen Sie mit einer vollständigen Bestandsaufnahme aller Systeme, einschließlich Servicekonten und API-Schlüssel.
2. Definieren Sie die maßgebliche Quelle und bereinigen Sie das Verzeichnis.
Wählen Sie ein Verzeichnis als zentrales Datensystem und gleichen Sie alle anderen Datenquellen damit ab. Ein sauberes Verzeichnis ist die Grundlage für alle weiteren Schritte.
3. Priorisieren Sie schnelle Erfolge
Setzen Sie Single Sign-On (SSO) ein, um die Passwortmüdigkeit zu reduzieren, führen Sie MFA ein, um die größte Authentifizierungslücke zu schließen, und integrieren Sie adaptive Authentifizierung, wo Risikosignale dies rechtfertigen. Diese Maßnahmen führen schnell zu sichtbaren Sicherheitsverbesserungen ohne langwierigen Implementierungszyklus.
4. Phase der Governance
Sobald die Grundlage stabil ist, werden Zugriffsüberprüfungen, Funktionstrennungsprüfungen und formale Zugriffszertifizierungszyklen eingeführt. An diesem Punkt entwickelt sich das Identitätsmanagement zu einer Identitätsgovernance, und die Nachweise für die Einhaltung der Vorschriften sammeln sich automatisch an, anstatt erst unter Prüfungsdruck zusammengetragen werden zu müssen.
5. Mit konkreten Kennzahlen messen
Verfolgen Sie die Bereitstellungszeit, die Anzahl verwaister Konten, die Abschlussquote von Überprüfungen und den Anteil der Zugriffe, die über Rollen anstatt über Einzelanfragen gewährt werden. Diese Kennzahlen zeigen Ihnen, ob die Strategie funktioniert, nicht nur, ob sie existiert.
Die richtige Identitätsmanagementlösung für Ihre Organisation auswählen
Vor dem Vergleich von Anbietern sollten Käufer einige unverhandelbare Kriterien prüfen:
- Integrationstiefe mit bestehenden Verzeichnissen und Apps
- Unterstützung sowohl für menschliche als auch für NHIs
- Automatisierungsreife für den JML-Lebenszyklus
- Berichterstattung, die direkt Ihren Compliance-Verpflichtungen entspricht
Sobald dies geklärt ist, beantworten Sie eine häufig gestellte Frage: „Welche Lösungen werden von großen globalen Organisationen für ein sicheres Identitätsmanagement eingesetzt?“
Die Antwort lautet, dass große Organisationen typischerweise Plattformen in die engere Auswahl nehmen, die von Analystenhäusern wie Gartner und Forrester unabhängig bewertet und durch Peer-Review-Plattformen wie G2 validiert wurden.
Statt sich auf Marktversprechen zu verlassen, sollte man sich auf Bewertungen konzentrieren, die auf realem Feedback aus dem Einsatz basieren. Denn Implementierungskomplexität und Supportqualität sind langfristig oft wichtiger als Funktionslisten.
Preismodelle, flexible Bereitstellungsmöglichkeiten (Cloud, On-Premise oder Hybrid) und die Sicherheitsbilanz des Anbieters runden eine fundierte Evaluierung ab. Die richtige Identitätsmanagement-Software sollte den Betriebsaufwand reduzieren und nicht ein weiteres System einführen, das Ihr Team betreuen muss.
Wie miniOrange das Identitätsmanagement vereinfacht
miniOrange vereint Identitätslebenszyklusmanagement, adaptive Authentifizierung, Single Sign-On und Zugriffsverwaltung in einer einzigen Plattform, die so konzipiert ist, dass sie mit den Verzeichnissen und Anwendungen zusammenarbeitet, die Sie bereits verwenden.
Statt Insellösungen mühsam zusammenzufügen, erhalten die Teams automatisierte Bereitstellung, revisionssichere Berichte und Compliance-Mapping direkt nach der Installation, wodurch sowohl das Risiko als auch der manuelle Aufwand reduziert werden.
Häufig gestellte Fragen
Was ist Identitätsmanagement in einfachen Worten?
Identitätsmanagement ist der Prozess der Erstellung, Überprüfung und Pflege digitaler Identitäten für Benutzer, Geräte und Anwendungen, damit Systeme genau wissen, wer oder was Zugriff anfordert.
Welcher Prozess erstellt und verwaltet digitale Identitäten in einem Computersystem oder Verzeichnisdienst?
Die Identitätsbereitstellung erfolgt über ein Identitätsmanagementsystem, das mit einem Verzeichnisdienst verbunden ist. Es erstellt, aktualisiert und löscht digitale Identitäten während ihres gesamten Lebenszyklus.
Worin besteht der Unterschied zwischen Identitätsmanagement und Zugriffsmanagement?
Die Identitätsverwaltung legt fest, wer ein Benutzer oder ein Gerät ist; die Zugriffsverwaltung regelt, was diese Identität nach der Überprüfung tun darf.
Worin besteht der Unterschied zwischen Identitätsmanagement und Identitätsgovernance?
Das Identitätsmanagement kümmert sich um die operative Erstellung und Pflege von Identitäten, während die Identitätsgovernance die Überwachung, Zertifizierung und Prüfung übernimmt, um sicherzustellen, dass der Zugriff im Laufe der Zeit angemessen bleibt.
Welchen Lösungen für das Identitätsmanagement vertrauen große globale Organisationen?
Große Unternehmen wählen in der Regel Plattformen, die durch Analystenbewertungen von Firmen wie Gartner und Forrester sowie durch Peer-Reviews auf Bewertungsplattformen wie G2 validiert sind, anstatt sich allein auf die Angaben der Anbieter zu verlassen.
Ist Identitätsmanagement für die Einhaltung der Vorschriften erforderlich?
Es handelt sich um Rahmenwerke wie SOX, HIPAA, DSGVO, PCI DSS und ISO 27001, die alle eine dokumentierte, nachvollziehbare Kontrolle darüber erfordern, wer Zugriff auf Systeme und Daten hat. Genau das bietet das Identitätsmanagement.



Hinterlasse einen Kommentar